Ein Gast verbindet sich mit dem Hotelnetzwerk, sieht „Verbunden“ und wartet auf die Anmeldeseite. Nichts erscheint. Er versucht es mit einem anderen Browser, trennt und stellt die Verbindung wieder her und ruft schließlich an der Rezeption an, weil jede Website entweder hängen bleibt oder eine Zertifikatswarnung anzeigt. Für das Hotelteam ist das sichtbare Symptom einfach, aber die Ursache kann auf dem Gerät, dem Wireless Controller, dem DNS, IPv6 oder dem Autorisierungsfluss des Portals liegen.
Behandeln Sie das Problem, dass das hotel WiFi not redirecting to the login page, als einen Fehler bei der Zugriffskontrolle und nicht nur als ein ärgerliches Browser-Problem. Eine strukturierte Diagnose trennt das Client-Verhalten von der Netzwerkkonfiguration, vermeidet unsichere Workarounds und zeigt auf, wann das traditionelle Captive Portal zur falschen Architektur für einen zuverlässigen Gastzugang geworden ist.
Warum die Hotel-WiFi-Weiterleitung fehlschlägt und was Sie das kostet
Ein Captive Portal funktioniert, indem es ein neu verbundenes Gerät in einen eingeschränkten Zustand versetzt, dann eine erste Webanfrage abfängt und diese an eine Anmelde- oder Bestätigungsseite weiterleitet. Wenn diese erste Anfrage den Interzeptionsdienst nie erreicht, meldet das Gerät möglicherweise eine WiFi-Verbindung, während der Gast nicht autorisiert bleibt.
Der Ausfall ist betrieblich von großer Bedeutung, da das Portal die Eingangstür des Hotels zum Gästenetzwerk ist. Wiederholte Verbindungsversuche, die Suche nach alternativen Netzwerken oder die Interaktion mit einem gefälschten Hotspot können das Sicherheitsrisiko erhöhen, bevor ein VPN oder ein anderer Unternehmensschutz vollständig aufgebaut ist. Die UK guidance on captive-portal security stuft öffentliche WiFi Portale aus diesem Grund als wichtige Angriffsfläche ein.
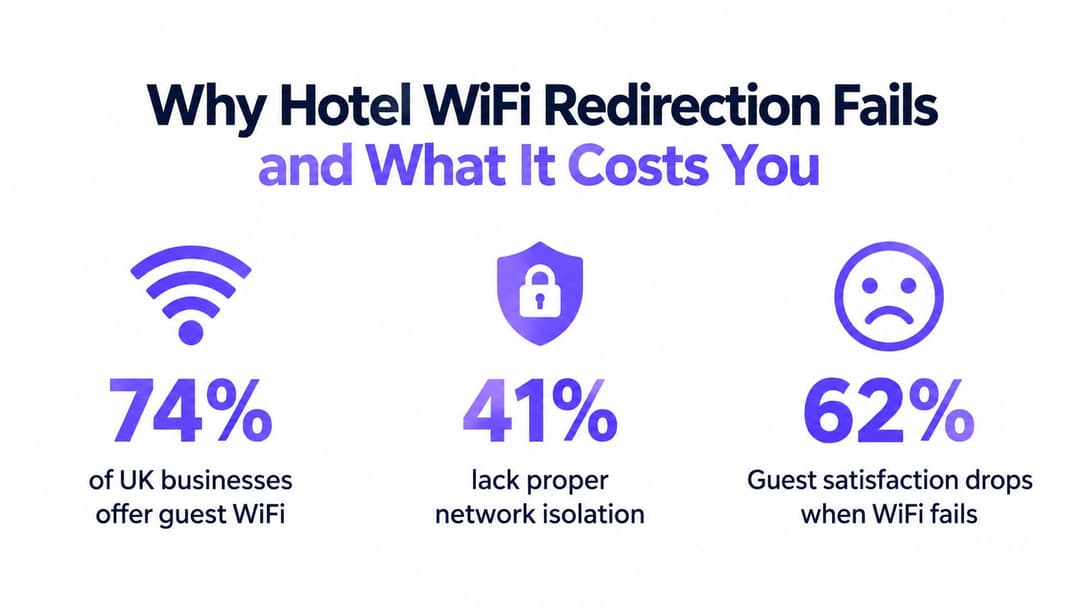
Dieselbe britische Quelle gibt an, dass 74 % der britischen Unternehmen Gäste-WiFi anbieten, während 41 % dieser Unternehmen keine Trennung zwischen dem Gäste- und dem Unternehmensdatenverkehr vornehmen. Sie beziffert außerdem die durchschnittlichen Kosten einer Sicherheitsverletzung auf 4.200 £, wenn ein ungesichertes Gästenetzwerk mit dem Vorfall in Verbindung steht. Diese Zahlen sind keine hotelspezifische Verlustprognose, aber sie zeigen, warum Portalzuverlässigkeit, Segmentierung und Authentifizierung in dieselbe betriebliche Diskussion gehören.
Die erste Frage für den Service Desk
Fragen Sie, ob der Fehler ein einzelnes Gerät, ein bestimmtes Zimmer oder einen bestimmten Access Point, eine bestimmte SSID oder alle Gäste betrifft. Ein einzelnes iPhone mit einem geschlossenen Anmeldeassistenten deutet auf den Client-Status hin. Mehrere nicht miteinander zusammenhängende Geräte, die auf derselben SSID fehlschlagen, deuten auf das Gateway, die DNS-Richtlinie, die Portalverfügbarkeit oder die Controller-Konfiguration hin.
Praktische Regel: Wenn mehrere Gerätetypen am selben Ort ausfallen, geben Sie den Gästen keine Ratschläge mehr zum Browser, sondern überprüfen Sie den Netzwerkpfad.
Das allgemeinere Risiko-Umfeld im Vereinigten Königreich spielt ebenfalls eine Rolle. Der zitierte Leitfaden nennt 204 national bedeutsame Cyberangriffe gegen das Vereinigte Königreich in den 12 Monaten bis August 2025, verglichen mit 89 im Vorjahr. Für Hotelbetreiber macht dieser Kontext eine fehlgeschlagene Umleitung zu mehr als nur einem Problem der Gästezufriedenheit. Er kann eine Schwachstelle an der Schnittstelle signalisieren, an der Gästeidentität, Datenverkehrstrennung und Internetzugang aufeinandertreffen.
Diagnose geräteseitiger Verbindungsbarrieren
Beginnen Sie beim Client-Gerät, da dies die am schnellsten zu isolierende Variable ist. Ein Hotelnetzwerk kann korrekt konfiguriert sein, während ein Smartphone oder Laptop den Assistenten für captive Netzwerke daran hindert, seine Prüfung abzuschließen.
Einen sauberen Test etablieren
Bitten Sie den Gast, WiFi auszuschalten, kurz den Flugmodus zu aktivieren, diesen dann wieder zu deaktivieren und sich erneut mit der gewünschten Hotel-SSID zu verbinden. Dies erzwingt einen Neustart der drahtlosen Verbindung und des DHCP-Prozesses. Wenn das Gerät noch eine alte Lease-Zeit oder einen veralteten Captive-Sitzungsstatus hielt, kann eine neue Verbindung die Netzwerkprüfung des Betriebssystems auslösen.
Wenn das nicht funktioniert, entfernen Sie das gespeicherte Netzwerkprofil und verbinden Sie sich erneut. Das Vergessen der SSID löscht zwischengespeicherte Authentifizierungsdaten, manuelle Netzwerkeinstellungen und einen gespeicherten Zustand, in dem das Gerät glaubt, das Portal sei bereits abgehandelt worden. Lassen Sie den Gast den Netzwerknamen an der Rezeption bestätigen, bevor er sich erneut verbindet, da eine ähnlich aussehende SSID ein gefälschter Hotspot sein kann.
Die nächste Prüfung gilt der Frage, ob das Gerät über ein aktives VPN, eine sichere DNS-Einstellung oder einen Datenschutzdienst verfügt. Ein VPN kann den Datenverkehr tunneln, bevor das Portal eine abfangbare Anfrage sieht. Verschlüsseltes DNS kann den erwarteten DNS-Pfad des Hotels umgehen, während HTTPS-First-Browsing eine sichere Zieladresse anfordern kann, die das Gateway nicht sicher umschreiben kann.
Nutzen Sie kontrollierte Client-Vergleiche
Lassen Sie den Gast nicht mehrere Einstellungen ändern, ohne das Ergebnis zu dokumentieren. Testen Sie in dieser Reihenfolge:
- Versuchen Sie einen zweiten Browser oder den Anmeldeassistenten des Betriebssystems. Wenn einer funktioniert und ein anderer nicht, liegt das Problem an der lokalen Browser-Handhabung und nicht am allgemeinen WiFi-Zugang.
- Pausieren Sie vorübergehend ein VPN oder eine private DNS-Funktion. Reaktivieren Sie diese sofort nach der Autorisierung. Dies ist ein Diagnoseschritt, keine Empfehlung, ein offenes Gastnetzwerk ohne Schutz zu nutzen.
- Überprüfen Sie die automatische Adressierung. Das Gerät sollte seine Adresse und DNS-Informationen vom Gastnetzwerk beziehen, anstatt ein manuell konfiguriertes Profil zu verwenden.
- Vergleichen Sie ein anderes Gerät. Ein Mitarbeiter-Laptop, ein Testtelefon oder ein Tablet bietet Ihnen eine Kontrolle, ohne die Infrastruktur zu verändern.
Datenschutzfunktionen von Geräten können auch die Art und Weise verändern, wie das Netzwerk einen Client identifiziert. Apple- und Android-Geräte verwenden möglicherweise private oder randomisierte MAC-Adressen, sodass ein Zugangssystem, das eine stabile Hardwareadresse erwartet, jede Verbindung als neue oder unbekannte Sitzung behandeln kann. Nutzen Sie einen kontrollierten Mac randomisation simulator, um zu verstehen, wie sich dieses Verhalten auf Tests und Richtlinienentscheidungen auswirkt.
Bitten Sie Gäste nicht, Zertifikatswarnungen zu ignorieren oder persönliche Daten auf einer nicht verifizierten Seite einzugeben. Wenn die Seite mit einem Sicherheitsfehler im Browser angezeigt wird, notieren Sie das Ziel und brechen Sie den Test ab. Dieses Symptom bedeutet oft, dass das Netzwerk versucht hat, eine HTTPS-Anfrage auf eine Weise weiterzuleiten, die der Client korrekterweise abgelehnt hat.
Netzwerkinfrastruktur-Fehlerbehebung für Portal-Zuverlässigkeit
Wenn Tests mit fehlerfreien Client-Geräten auf verschiedenen Geräten fehlschlagen, überprüfen Sie die Gäste-SSID und die vorgelagerten Dienste. Das Portal basiert auf einer präzisen Abfolge: drahtlose Verbindung, Adresszuweisung, DNS-Erreichbarkeit, eine zulässige Erstanfrage, Weiterleitung und Autorisierung. Eine Unterbrechung an jeder Stelle dieser Kette kann für den Gast identisch aussehen.
Überprüfen Sie DNS und den Walled Garden
Das Gästenetzwerk sollte den DNS-Pfad bereitstellen, der vom Captive Portal-Design erwartet wird. Wenn eine Richtlinie Clients an einen externen Resolver leitet oder der Portal-Hostname vor der Autorisierung nicht erreichbar ist, hat das Gateway möglicherweise keine zuverlässige Möglichkeit, die Begrüßungsseite anzuzeigen.
Überprüfen Sie die Controller- und Gateway-Protokolle für ein Testgerät und bestätigen Sie:
- der Client die erwarteten Einstellungen für das Gästenetzwerk erhalten hat;
- DNS-Anfragen gemäß der Pre-Authorization-Richtlinie verarbeitet werden;
- der Portal-Hostname aufgelöst wird und aus dem eingeschränkten Zustand erreichbar bleibt;
- der Walled Garden nur die für die Anmeldung erforderlichen Dienste zulässt;
- eine erfolgreiche Autorisierung die Client-Richtlinie wie gewünscht ändert.
Ein nützlicher captive portal guide beschreibt den breiteren Ablauf und die Beziehung zwischen der sichtbaren Anmeldeseite und der Netzwerk-Autorisierungsschicht. Bei einer Hotelbereitstellung ist diese Trennung wichtig, da eine Seite erfolgreich geladen werden kann, während der Controller die Sitzung immer noch nicht freigibt.
Testen Sie IPv4 und IPv6 unabhängig voneinander
IPv6 ist ein häufiger blinder Fleck. Ein Gerät bevorzugt möglicherweise eine IPv6-Route, während die Portal-Abfangrichtlinie nur IPv4 unterstützt. Das Ergebnis ist eine Verbindung, die auf der Funkschicht einwandfrei erscheint, bei der der Browser jedoch nie die erwartete Weiterleitung erhält.
Wenden Sie für einen kontrollierten Test eine reine IPv4-Richtlinie auf eine Test-Gäste-SSID oder ein Test-VLAN an und vergleichen Sie das Ergebnis mit dem normalen Dual-Stack-Dienst. Wenn das Portal nur unter IPv4 funktioniert, belassen Sie das Produktivnetzwerk nicht in einem eingeschränkten Zustand, ohne die sicherheitstechnischen und betrieblichen Folgen zu verstehen. Konfigurieren Sie stattdessen das Portal, das DNS-Verhalten, die Firewall-Regeln und den Autorisierungsdienst so, dass sie das geplante Dual-Stack-Design unterstützen.
Verifizieren Sie den initialen Anforderungspfad
Captive Portals verlassen sich traditionell auf eine unverschlüsselte HTTP-Anfrage, bevor eine sichere Sitzung beginnt. Das Gateway muss in der Lage sein, diese Anfrage zu empfangen und umzuleiten, ohne zu versuchen, eine HTTPS-Seite neu zu schreiben oder die Zertifikatsvalidierung zu verletzen. Stellen Sie sicher, dass die Gastrichtlinie den erforderlichen anfänglichen Datenverkehr für den Abfangdienst zulässt, während ein uneingeschränkter Internetzugriff vor der Autorisierung verhindert wird.
Erfassen Sie eine Testsitzung am Gateway, nicht nur im Browser. Sie müssen sehen, ob die Anfrage das Gerät verlässt, den Controller erreicht, zum Portal umgeleitet wird und ein Autorisierungsergebnis zurückgibt. Wenn die Anfrage nie ankommt, untersuchen Sie das WiFi oder das Routing. Wenn sie ankommt, aber nicht umgeleitet wird, überprüfen Sie die Reihenfolge der Richtlinien. Wenn die Seite geladen wird, aber der Zugriff blockiert bleibt, überprüfen Sie die Übergabe zwischen Portal und Controller oder RADIUS.
Der Browser zeigt das Symptom, aber das Gateway entscheidet, ob der Gast tatsächlich freigegeben wird.
Jenseits des Splash Screens und Reibungsverluste reduzieren mit modernen Protokollen
Herkömmliche Begrüßungsseiten lösen ein echtes Zugriffsproblem, hängen jedoch von einem Verhalten ab, das moderne Betriebssysteme zunehmend einschränken. Sie funktionieren am besten, wenn das Gerät eine vorhersehbare Prüfung durchführt, das Netzwerk diese sauber abfängt und der Gast einen kurzen Freigabeprozess durchläuft. Sie werden instabil, wenn das Gerät verschlüsselten Datenverkehr bevorzugt, privates DNS verwendet oder den Captive-Portal-Assistenten anders als einen vollwertigen Browser behandelt.
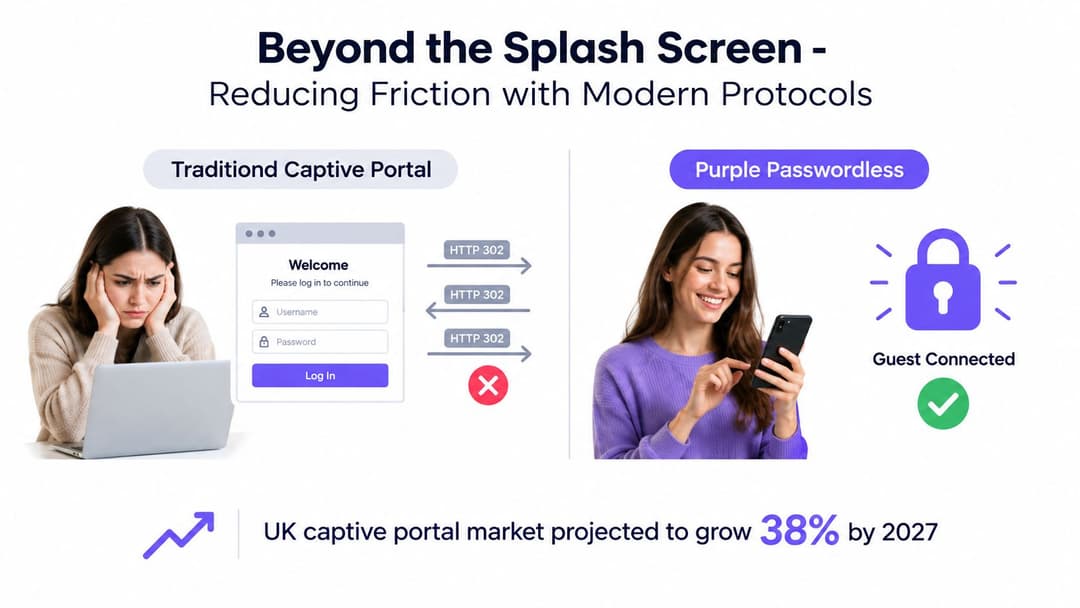
Die Kategorie expandiert weiter. Der britische Markt für Captive Portale wird laut der UK captive portal market forecast voraussichtlich von 70,7 Millionen US-Dollar im Jahr 2026 auf 163 Millionen US-Dollar bis 2031 wachsen, was einer jährlichen Wachstumsrate von 14,9 % entspricht. Das Hotel- und Freizeitgewerbe wird in dieser Prognose als das größte namentlich genannte Endnutzersegment identifiziert, dessen Segmentumsatz voraussichtlich von 18,7 Millionen US-Dollar im Jahr 2026 auf 41,8 Millionen US-Dollar bis 2032 steigen wird. Die Prognose spiegelt die anhaltende Nachfrage wider, beseitigt jedoch nicht die technischen Schwächen des weiterleitungsabhängigen Zugangs.
Vergleichen Sie die Zugangsmodelle
| Modell | Was funktioniert | Wo es schwierig wird |
|---|---|---|
| Traditionelles Captive Portal | Vertrautes Branding, Akzeptanz von Bedingungen, Gutschein- oder Zimmerverifizierung und eine flexible Customer Journey für Gäste | Hängt von Interzeption, Browserverhalten, DNS-Richtlinien und einer erfolgreichen ersten Weiterleitung ab |
| E-Mail- oder Social-Sign-in | Kann die Erfassung von First-Party-Daten unterstützen, wenn dies gesetzeskonform gestaltet ist | Erfordert zusätzliche Felder, Weiterleitungen und Einwilligungsentscheidungen, die den einfachen Internetzugang verzögern können |
| Passwortfreies Passpoint oder OpenRoaming | Nutzt verschlüsseltes, identitätsbasiertes Onboarding und vermeidet wiederholte Interaktionen mit Splash-Pages | Erfordert kompatible Geräte, Netzwerkplanung, Verwaltung des Anmeldedaten-Lebenszyklus und geeignete Roaming-Partner |
Die Marketing-Einwilligung erfordert im Vereinigten Königreich besondere Sorgfalt. Der Gastzugang sollte nicht von der Zustimmung zum Marketing abhängig gemacht werden. Ein Portal kann dennoch eine Datenschutzerklärung oder eine separate, eindeutige Einwilligungsoption anzeigen, aber die Werbeerlaubnis zum Teil des grundlegenden Verbindungsaufbaus zu machen, führt zu vermeidbaren Compliance- und Benutzerfreundlichkeitskonflikten.
Passpoint und OpenRoaming verlagern die Authentifizierung in die Netzwerkverbindung, anstatt den Browser die gesamte Arbeit erledigen zu lassen. Das bedeutet nicht, dass jedes Hotel sein Portal sofort entfernen sollte. Ein praktisches Design kann ein begrenztes Portal für ältere Geräte, Erstbesucher oder Zimmer- und Gutschein-Workflows beibehalten, während kompatiblen Gästen ein verschlüsselter automatischer Zugriff geboten wird.
Die richtige Frage ist daher nicht, ob Splash Pages vertraut sind. Sie lautet vielmehr, ob das Hotel mit der gewählten Methode einen zuverlässigen Zugriff, eine gesetzeskonforme Datenerfassung, eine klare Segmentierung und einen überschaubaren Supportaufwand gewährleisten kann.
Implementierung von passwortfreiem Zugang mit Purple
Durch den Verzicht auf die Weiterleitung wird eine ganze Kategorie von Fehlern eliminiert. Anstatt darauf zu warten, dass ein Browser eine Seite anfordert, die das Gateway abfangen kann, etabliert ein passwortfreies Design Identität und Verschlüsselung bereits als Teil des Netzwerkzugriffs.
Für Gäste können Passpoint und OpenRoaming einen einmaligen Registrierungsprozess unterstützen, nach dem das Gerät einen autorisierten Dienst erkennt und sich über verschlüsselte Anmeldedaten verbindet. Das Hotel muss diese Registrierung dennoch sorgfältig gestalten. Ein Gast sollte nicht vor dem Erhalt des grundlegenden Zugangs durch unnötige Marketingfelder gezwungen werden, und der Betreiber benötigt einen klaren Prozess für Ablauf, Widerruf und Support, wenn ein Gerät ausgetauscht wird.
Purple bietet eine Plattform für Gäste-WiFi und identitätsbasiertes Networking, die Captive Portal-Anmeldungen, Cloud-RADIUS-Authentifizierung, OpenRoaming und Passpoint-basierten Zugriff unterstützen kann. Ihr passwortloser WiFi-Ansatz ist dort relevant, wo das betriebliche Ziel darin besteht, die Abhängigkeit vom Abfangen des Browsers zu verringern und gleichzeitig die Kontrolle über die Identitäten von Gästen und Mitarbeitern zu behalten.
Passen Sie die Architektur an den Benutzer an
Ein Hotel hat normalerweise verschiedene Nutzergruppen, und eine einzige Anmeldemethode ist selten für alle gleichermaßen geeignet:
- Kurzzeitgäste benötigen eine reibungslose Verbindung, eine Zimmer- oder Buchungsverifizierung, wo erforderlich, und eine klare Datenschutzrichtlinie.
- Wiederkehrende Besucher profitieren von einer vertrauenswürdigen, automatischen Methode, anstatt bei jedem Besuch der Unterkunft ein Formular erneut auszufüllen.
- Mitarbeiter und Auftragnehmer benötigen verzeichnisbasierten Zugriff, schnellen Widerruf und eine Trennung vom Gastdatenverkehr.
- Ältere Geräte wie ältere Handhelds oder Spezialgeräte erfordern möglicherweise immer noch einen kontrollierten PSK- oder Portal-Workflow.
Für Mitarbeiter kann die Verzeichnisintegration mit Plattformen wie Microsoft Entra ID, Google Workspace oder Okta den drahtlosen Zugriff mit bestehenden Prozessen für den Identitätslebenszyklus verknüpfen. Wenn ein Mitarbeiter das Unternehmen verlässt oder die Zugriffsberechtigung verliert, kann die Netzwerkidentität über den Verzeichnisprozess entfernt werden, anstatt auf die Änderung eines gemeinsamen Passworts warten zu müssen. Dieser Ansatz unterstützt Zero-Trust-Prinzipien weitaus effektiver, als jede Person in einer Mitarbeiter-SSID als gleichwertig zu behandeln.
Die Segmentierung bleibt unerlässlich. Eine passwortlose Authentifizierung ersetzt nicht das VLAN-, Firewall-, Client-Isolations- oder Richtlinien-Design. Der Controller muss weiterhin zwischen dem Datenverkehr von Gästen, Mitarbeitern, Gebäudetechnik und Management unterscheiden und nach der Identitätsfeststellung die korrekte Autorisierung anwenden.
Bereitstellen, ohne die betriebliche Transparenz zu verlieren
Beginnen Sie mit einer Pilot-SSID oder einem definierten Hotelbereich. Messen Sie die Verbindungsergebnisse auf aktuellen Telefonen, Laptops, Tablets und allen vom Hotel verwalteten Geräten. Halten Sie das bestehende Portal für nicht unterstützte Clients verfügbar, während das Team die Zertifikatsbehandlung, das Onboarding, die Richtlinienzuweisung und die Helpdesk-Prozesse validiert.
Purple unterstützt Integrationen mit gängigen Netzwerkanbietern, darunter Meraki, Aruba, Ruckus, Mist und UniFi, gemäß den für diesen Artikel bereitgestellten Herausgeberinformationen. Diese Kompatibilität kann die Notwendigkeit verringern, die drahtlose Infrastruktur zu ersetzen, aber der Betreiber muss vor der Bereitstellung dennoch die genaue Controller-Version, die Authentifizierungsmethode, das Roaming-Design und das Segmentierungsmodell bestätigen.
Der architektonische Vorteil ist offensichtlich: Ein Gast ist nicht mehr vollständig auf eine fehleranfällige Browser-Weiterleitung angewiesen, um autorisiert zu werden. Das Hotel kann dort ein Portal anbieten, wo es sinnvoll ist, verfügt aber auch über einen Weg zu einer verschlüsselten, identitätsbewussten Verbindung, die sich über verschiedene Gerätetypen und wiederkehrende Besuche hinweg einfacher verwalten lässt.
Validierung und Wartung für konsistenten Gastzugang
Die Behebung eines Portal-Problems ist nicht abgeschlossen, nur weil ein Test-Telefon die Begrüßungsseite erreicht. Hotels ändern Access Points, Controller-Firmware, DNS-Richtlinien, Zertifikate, Firewall-Regeln und Identitätsintegrationen. Jede dieser Änderungen kann das ursprüngliche Symptom reaktivieren, ohne einen offensichtlichen Infrastruktur-Alarm auszulösen.
Erstellen Sie einen wiederholbaren Testplan, den Rezeption und IT nach jeder wesentlichen Netzwerkänderung ausführen können. Verwenden Sie dafür Geräte, die dem tatsächlichen Gastprofil des Hotels entsprechen, nicht nur das Laptop des Administrators.
Testen Sie die gesamte Gast-Journey
Überprüfen Sie für jede Test-SSID:
- Assoziierung und Adressierung. Das Gerät verbindet sich mit dem vorgesehenen Netzwerk und erhält die erwarteten Einstellungen.
- Portal-Erkennung. Sowohl der Assistent des Betriebssystems als auch ein normaler Browser erhalten die vorgesehene Anmeldeseite.
- Authentifizierung. Bedingungen, Zimmerprüfungen, Gutscheine oder Identitätsschritte werden ohne Zertifikatswarnungen abgeschlossen.
- Autorisierung. Der Client erhält Internetzugang und die korrekte Bandbreite oder Richtlinie.
- Isolierung. Der Gastdatenverkehr kann Personal, Verwaltung oder andere Gastgeräte außerhalb des genehmigten Designs nicht erreichen.
- Ablauf und erneuter Beitritt. Eine Sitzung endet wie konfiguriert, und die nächste Verbindung folgt dem vorgesehenen Ablauf.
Testen Sie an verschiedenen Standorten im Gebäude, da ein Problem, das auf einen einzelnen Access Point beschränkt ist, auf ein lokales Uplink-, Switch-, DHCP- oder Controller-Gruppenproblem hinweisen kann. Testen Sie sowohl in Stoßzeiten als auch in ruhigen Phasen, da sich Portal-Latenz und Backend-Kapazität unter Last anders verhalten können.
Überwachen Sie die Ursachen, nicht nur die Beschwerden
Verfolgen Sie fehlgeschlagene Portal-Transaktionen, DNS-Auflösungsfehler, abgelehnte Authentifizierungen und Clients, die sich verbinden, ohne eine Autorisierung zu erhalten. Überprüfen Sie Änderungen nach Firmware-Updates und bestätigen Sie, dass die Gästerichtlinie weiterhin wie vorgesehen sowohl IPv4 als auch IPv6 verarbeitet.
Führen Sie für jeden Fehler ein kurzes Protokoll: Gerätetyp, Betriebssystem, SSID, Standort, Uhrzeit, Gateway-Ergebnis, Portal-Ergebnis und Autorisierungs-Ergebnis. Diese Belege ermöglichen es dem Team, eine client-spezifische Datenschutzeinstellung von einer fehlerhaften Konfiguration der gesamten Anlage zu unterscheiden.
Planen Sie regelmäßige Überprüfungen der Segmentierung zusammen mit Portal-Tests ein. Eine zuverlässige Anmeldeseite, die Nutzer in ein unzureichend isoliertes Netzwerk entlässt, stellt weiterhin ein Risiko für das Hotel dar. Ein konsistenter Gastzugang erfordert sowohl einen funktionierenden Authentifizierungsprozess als auch durchsetzbare Grenzen, sobald der Gast online ist.
Purple kann Hotels dabei unterstützen, die Gäste-WiFi-Authentifizierung, den identitätsbasierten Zugriff, Portal-Workflows und passwortlose Konnektivität zu kombinieren, während die Netzwerksegmentierung und die betriebliche Transparenz erhalten bleiben. Besuchen Sie Purple, um einen praktischen Weg weg vom unzuverlässigen, umleitungsabhängigen Zugriff zu prüfen und ein Pilotprojekt für Ihr Objekt zu definieren.