अतिथी हॉटेलच्या नेटवर्कमध्ये सामील होतो, त्याला “कनेक्ट केलेले” दिसते आणि तो साइन-इन पेजची वाट पाहतो. काहीही दिसत नाही. ते दुसरा ब्राउझर वापरून पाहतात, डिस्कनेक्ट आणि रीकनेक्ट करतात आणि शेवटी रिसेप्शनला कॉल करतात कारण प्रत्येक वेबसाइट एकतर हँग होते किंवा सर्टिफिकेट वॉर्निंग दाखवते. हॉटेलच्या टीमसाठी, प्रत्यक्ष दिसणारे लक्षण सोपे आहे, परंतु त्याचे कारण डिव्हाइस, वायरलेस कंट्रोलर, DNS, IPv6 किंवा पोर्टलच्या ऑथरायझेशन फ्लोवर असू शकते.
हॉटेलचे WiFi लॉगिन पेजवर रीडायरेक्ट न होणे ही केवळ ब्राउझरची अडचण नसून, एक ॲक्सेस-कंट्रोल त्रुटी म्हणून समजा. एक पद्धतशीर निदान क्लायंटच्या वर्तनाला नेटवर्क कॉन्फिगरेशनपासून वेगळे करते, असुरक्षित उपायांना टाळते आणि जेव्हा पारंपारिक Captive Portal विश्वसनीय अतिथी प्रवेशासाठी चुकीचे आर्किटेक्चर बनले आहे तेव्हा ते दर्शवते.
हॉटेल WiFi पुनर्निर्देशन का अयशस्वी होते आणि त्याचा तुम्हाला काय खर्च होतो
एक Captive Portal नवीन कनेक्ट केलेल्या डिव्हाइसला प्रतिबंधित स्थितीत ठेवून, नंतर सुरुवातीची वेब विनंती इंटरसेप्ट करून आणि ती लॉगिन किंवा स्वीकृती पृष्ठावर पाठवून कार्य करते. जर ती पहिली विनंती इंटरसेप्शन सेवेपर्यंत पोहोचलीच नाही, तर पाहुणे अनऑथराइज्ड असतानाही डिव्हाइस WiFi कनेक्शन दाखवू शकते.
हे अपयश ऑपरेशनल दृष्ट्या महत्त्वाचे आहे कारण Captive Portal हे पाहुण्यांच्या नेटवर्कसाठी हॉटेलचे मुख्य प्रवेशद्वार असते. वारंवार केलेले रिकनेक्टचे प्रयत्न, पर्यायी नेटवर्क्सचा शोध, किंवा हुबेहूब दिसणाऱ्या हॉटस्पॉटशी संपर्क यामुळे VPN किंवा इतर कॉर्पोरेट सुरक्षा पूर्णपणे स्थापित होण्यापूर्वी धोका वाढू शकतो. या कारणामुळे captive portal सुरक्षेवरील UK मार्गदर्शन सार्वजनिक WiFi पोर्टलला एक महत्त्वपूर्ण हल्ला क्षेत्र (attack surface) म्हणून ओळखते.
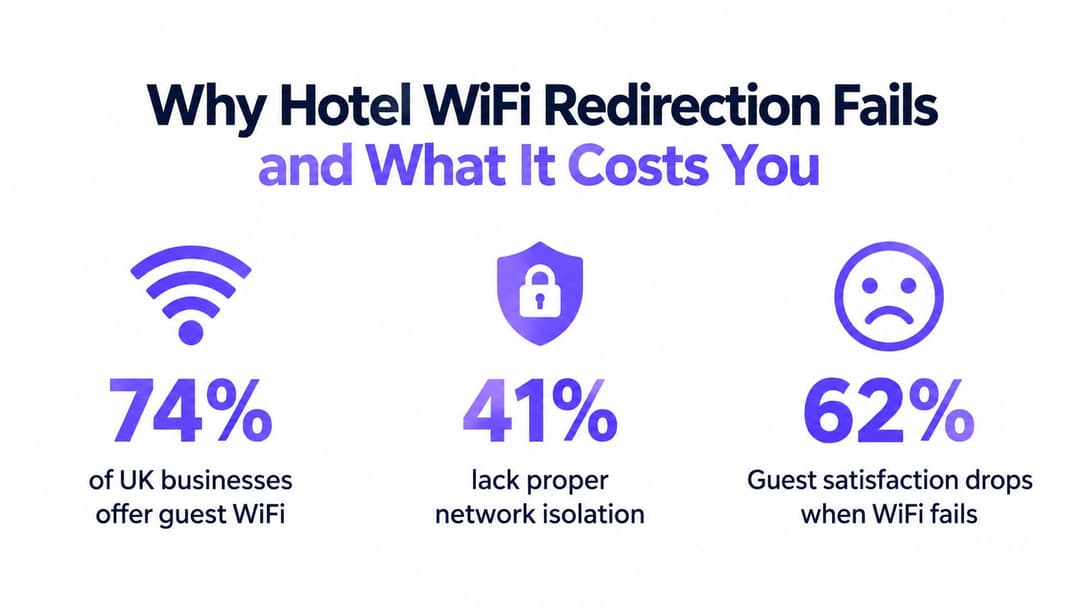
त्याच UK स्त्रोतानुसार ७४% UK व्यवसाय अतिथींना WiFi ऑफर करतात, तर त्यापैकी ४१% व्यवसायांमध्ये अतिथी आणि कॉर्पोरेट ट्रॅफिकमध्ये कोणतेही विलगीकरण (isolation) नसते. हे अशा घटनांमध्ये सरासरी £४,२०० चे नुकसान देखील दर्शवते जिथे असुरक्षित अतिथी नेटवर्क थेट घटनेशी जोडलेले असते. हे आकडे केवळ हॉटेल-विशिष्ट नुकसानीचा अंदाज नाहीत, तर ते दर्शवतात की पोर्टलची विश्वासार्हता, नेटवर्किंग विभागणी (segmentation) आणि प्रमाणीकरण (authentication) हे एकाच ऑपरेशनल चर्चेचा भाग का असले पाहिजेत.
सर्व्हिस डेस्कसाठी पहिला प्रश्न
ही समस्या एका उपकरणावर, एका खोलीत किंवा ॲक्सेस पॉइंटवर, एका SSID वर की प्रत्येक पाहुण्यावर परिणाम करत आहे ते तपासा. डिसमिस केलेल्या साइन-इन असिस्टंटसह एकच आयफोन असणे क्लायंटच्या स्थितीकडे निर्देश करते. त्याच SSID वर अनेक असंबंधित उपकरणे अयशस्वी होणे गेटवे, DNS पॉलिसी, पोर्टलची उपलब्धता किंवा कंट्रोलर कॉन्फिगरेशनकडे निर्देश करते.
व्यावहारिक नियम: जर एकाच ठिकाणी मल्टिपल डिव्हाइस प्रकार अयशस्वी होत असतील, तर अतिथींना ब्राउझरबद्दल सल्ले देणे थांबवा आणि नेटवर्क पाथ तपासा.
युकेमधील व्यापक जोखीम वातावरण देखील महत्त्वाचे आहे. संदर्भित मार्गदर्शनामध्ये ऑगस्ट २०२५ पर्यंतच्या १२ महिन्यांत युके विरुद्ध २०४ राष्ट्रीय स्तरावर महत्त्वपूर्ण सायबर हल्ले झाल्याचा उल्लेख आहे, तर मागील वर्षात हा आकडा ८९ होता. हॉटेल ऑपरेटरसाठी, तो संदर्भ अयशस्वी रीडायरेक्टला केवळ समाधानाच्या समस्येपेक्षा अधिक बनवतो. हे पाहुण्यांची ओळख, ट्रॅफिकचे पृथक्करण आणि इंटरनेट प्रवेश मिळण्याच्या बिंदूवर कमकुवतपणा दर्शवू शकते.
डिव्हाइस - साईडवरील कनेक्शन अडथळ्यांचे निदान करणे
क्लायंटपासून सुरुवात करा कारण वेगळे करण्यासाठी हा सर्वात जलद व्हेरियबल आहे. हॉटेलचे नेटवर्क योग्यरित्या कॉन्फिगर केलेले असू शकते, परंतु फोन किंवा लॅपटॉप कॅप्टिव्ह - नेटवर्क असिस्टंटला त्याची पडताळणी पूर्ण करण्यापासून रोखू शकतो.
एक स्पष्ट चाचणी स्थापित करा
पाहुण्यांना WiFi बंद करण्यास सांगा, थोड्या वेळासाठी एअरप्लेन मोड सुरू करा, नंतर तो बंद करा आणि हॉटेलच्या संबंधित SSID ला पुन्हा कनेक्ट करा. यामुळे वायरलेस असोसिएशन आणि DHCP प्रक्रिया पुन्हा सुरू होण्यास मदत होते. डिव्हाइसकडे जुने भाडेपट्टी (lease) किंवा जुनी कॅप्टिव्ह-सेशन स्थिती असल्यास, नवीन कनेक्शन ऑपरेटिंग सिस्टमच्या नेटवर्क तपासणीला गती देऊ शकते.
ते काम करत नसल्यास, सेव्ह केलेले नेटवर्क प्रोफाइल काढून टाका आणि पुन्हा सामील व्हा. SSID विसरल्याने कॅश केलेले ऑथेंटिकेशन तपशील, मॅन्युअल नेटवर्क सेटिंग्ज आणि सेव्ह केलेली स्थिती साफ होते जिथे डिव्हाइसला वाटते की पोर्टल आधीच हाताळले गेले आहे. रीकनेक्ट करण्यापूर्वी अतिथीला रिसेप्शनसह नेटवर्क नावाचे कन्फर्मेशन करण्यास सांगा, कारण सारखाच दिसणारा SSID हा स्पूफ केलेला हॉटस्पॉट असू शकतो.
पुढील तपासणी म्हणजे डिव्हाइसमध्ये सक्रिय VPN, सुरक्षित DNS सेटिंग किंवा गोपनीयता सेवा आहे की नाही हे पाहणे. पोर्टलला इंटरसेप्ट करण्यायोग्य विनंती दिसण्यापूर्वी VPN ट्रॅफिक टनेल करू शकते. एनक्रिप्टेड DNS हॉटेलच्या अपेक्षित DNS मार्गाला बायपास करू शकते, तर HTTPS-first ब्राउझिंग अशा सुरक्षित डेस्टिनेशनची विनंती करू शकते जी गेटवे सुरक्षितपणे रिराईट करू शकत नाही.
नियंत्रित क्लायंट तुलना वापरा
परिणाम नोंदवल्याशिवाय अतिथीला अनेक सेटिंग्ज बदलण्यास सांगू नका. या क्रमाने चाचणी करा:
- दुसरा ब्राउझर किंवा ऑपरेटिंग सिस्टम साइन-इन असिस्टंट वापरून पहा. जर एक काम करत असेल आणि दुसरा करत नसेल, तर ही समस्या सामान्य वायरलेस प्रवेशाऐवजी स्थानिक ब्राउझर हाताळणीची आहे.
- तात्पुरते VPN किंवा खाजगी DNS वैशिष्ट्य थांबवा. ऑथरायझेशननंतर ते त्वरित पूर्ववत करा. ही एक निदानात्मक पायरी आहे, सुरक्षेशिवाय मोकळे अतिथी WiFi नेटवर्क वापरण्याची शिफारस नाही.
- स्वयंचलित अॅड्रेसिंग तपासा. मॅन्युअली कॉन्फिगर केलेले प्रोफाइल वापरण्याऐवजी डिव्हाइसला त्याचा पत्ता आणि DNS माहिती अतिथी नेटवर्ककडून मिळायला हवी.
- दुसऱ्या डिव्हाइसशी तुलना करा. कर्मचार्यांचा लॅपटॉप, चाचणी फोन किंवा टॅब्लेट तुम्हाला इन्फ्रास्ट्रक्चरमध्ये बदल न करता नियंत्रण देतो.
डिव्हाइस गोपनीयता वैशिष्ट्ये देखील नेटवर्क एखाद्या क्लायंटला कसे ओळखते हे बदलू शकतात. Apple आणि Android डिव्हाइसेस खाजगी किंवा यादृच्छिक (randomised) MAC पत्ते वापरू शकतात, त्यामुळे स्थिर हार्डवेअर पत्त्याची अपेक्षा करणारी प्रवेश प्रणाली प्रत्येक कनेक्शनला नवीन किंवा अज्ञात सत्र समजू शकते. हे वर्तन चाचणी आणि धोरणात्मक निर्णयांवर कसा परिणाम करते हे समजून घेण्यासाठी नियंत्रित Mac randomisation simulator चा वापर करा.
पाहुण्यांना प्रमाणपत्राच्या (certificate) चेतावण्यांकडे दुर्लक्ष करण्यास किंवा असत्यापित पृष्ठावर वैयक्तिक तपशील प्रविष्ट करण्यास सांगू नका. जर पृष्ठ ब्राउझर सुरक्षा त्रुटीसह दिसत असेल, तर डेस्टिनेशनची नोंद करा आणि चाचणी थांबवा. या लक्षणाचा अर्थ सहसा असा होतो की नेटवर्कने HTTPS विनंती अशा प्रकारे रीडायरेक्ट करण्याचा प्रयत्न केला जो क्लायंटने योग्यरित्या नाकारला.
पोर्टलच्या विश्वसनीयतेसाठी नेटवर्क इन्फ्रास्ट्रक्चर फिक्स
जेव्हा वेगवेगळ्या उपकरणांवर क्लिन क्लायंट चाचण्या अयशस्वी होतात, तेव्हा गेस्ट SSID आणि त्याच्या अपस्ट्रीम सेवांची तपासणी करा. पोर्टल एका अचूक क्रमावर अवलंबून असते: वायरलेस असोसिएशन, ॲड्रेस असाइनमेंट, DNS रीचेबिलिटी, परवानगी दिलेली सुरुवातीची विनंती, रीडायरेक्शन आणि ऑथोरायझेशन. या साखळीत कोठेही आलेला व्यत्यय पाहुण्यांना सारखाच दिसू शकतो.
DNS आणि वॉल्ड गार्डन तपासा
अतिथी नेटवर्कने Captive Portal डिझाइननुसार अपेक्षित DNS पाथ प्रदान केला पाहिजे. जर एखादी पॉलिसी क्लायंट्सना बाह्य रिझॉल्व्हरकडे पाठवत असेल, किंवा ऑथरायझेशनपूर्वी पोर्टल होस्टनेम पोहोचण्यायोग्य नसेल, तर गेटवेकडे स्प्लॅश पेज दाखवण्याचा कोणताही विश्वसनीय मार्ग उरणार नाही.
चाचणी उपकरणासाठी कंट्रोलर आणि गेटवे लॉगचे पुनरावलोकन करा आणि याची खात्री करा:
- क्लायंटला अपेक्षित अतिथी-नेटवर्क सेटिंग्ज मिळाल्या आहेत;
- DNS विनंत्या पूर्व-प्राधिकरण (pre-authorisation) धोरणानुसार हाताळल्या जातात;
- पोर्टल होस्टनेम रिझॉल्व्ह होते आणि प्रतिबंधित स्थितीतूनही पोहोचण्यायोग्य राहते;
- walled garden केवळ साइन-इनसाठी आवश्यक असलेल्या सेवांनाच परवानगी देते;
- यशस्वी ऑथोरायझेशन अपेक्षेप्रमाणे क्लायंट पॉलिसीमध्ये बदल करते.
एक उपयुक्त captive portal guide व्यापक फ्लो आणि दृश्यमान साइन-इन पेज तसेच नेटवर्क ऑथरायझेशन लेयरमधील संबंधांचे वर्णन करते. हॉटेल डेप्युलॉयमेंटमध्ये, हे वेगळेपण महत्त्वाचे आहे कारण कंट्रोलर सेशन रिलीज करण्यात अयशस्वी ठरत असताना देखील पेज यशस्वीरित्या लोड होऊ शकते.
IPv4 आणि IPv6 ची स्वतंत्रपणे चाचणी करा
IPv6 हा वारंवार दुर्लक्षित राहणारा भाग आहे. एखादे डिव्हाइस IPv6 रूटला प्राधान्य देऊ शकते, तर पोर्टल इंटरसेप्शन पॉलिसी केवळ IPv4 ला सपोर्ट करते. याचा परिणाम म्हणजे वायरलेस लेयरवर कनेक्शन निरोगी दिसते, तरीही ब्राउझरला अपेक्षित असणारे रीडायरेक्ट कधीच मिळत नाही.
नियंत्रित चाचणीसाठी, चाचणी गेस्ट SSID किंवा चाचणी VLAN वर केवळ IPv4-पॉलिसी लागू करा, त्यानंतर सामान्य ड्युअल-स्टॅक सेवेशी परिणामाची तुलना करा. जर Captive Portal केवळ IPv4 अंतर्गत कार्य करत असेल, तर सुरक्षा आणि ऑपरेशनल परिणाम समजून घेतल्याशिवाय उत्पादन नेटवर्क कमी स्थितीत सोडू नका. त्याऐवजी, इच्छित ड्युअल-स्टॅक डिझाइनला समर्थन देण्यासाठी Captive Portal, DNS वर्तन, फायरवॉल नियम आणि अधिकृतता सेवा कॉन्फिगर करा.
प्रारंभिक विनंती पाथची पडताळणी करा
Captive Portal पारंपारिकपणे सुरक्षित सेशन सुरू होण्यापूर्वी अनइनक्रिप्टेड HTTP विनंतीवर अवलंबून असतात. गेटवे ही विनंती प्राप्त करण्यास आणि HTTPS पेज पुन्हा लिहिण्याचा किंवा सर्टिफिकेट व्हॅलिडेशन खंडित करण्याचा प्रयत्न न करता ती रीडायरेक्ट करण्यास सक्षम असावा. अतिथी पॉलिसी ऑथरायझेशनपूर्वी अनियंत्रित इंटरनेट प्रवेशास प्रतिबंध करत असताना, आवश्यक सुरुवातीचा ट्रॅफिक इंटरसेप्शन सेवेपर्यंत पोहोचण्यास परवानगी देते याची खात्री करा.
केवळ ब्राउझरमध्येच नाही, तर गेटवेवर चाचणी सत्राचा मागोवा घ्या. विनंती डिव्हाइस सोडते का, कंट्रोलरपर्यंत पोहोचते का, ती Captive Portal कडे रीडायरेक्ट केली जाते का आणि अधिकृतता निकाल परत मिळतो का हे तुम्हाला पाहायचे आहे. विनंती कधीही पोहोचली नाही तर, वायरलेस किंवा राउटिंगची चौकशी करा. ती पोहोचली परंतु रीडायरेक्ट झाली नाही तर, पॉलिसीच्या क्रमाची तपासणी करा. जर पृष्ठ लोड झाले परंतु प्रवेश अवरोधित राहिला तर, Captive Portal-टू-कंट्रोलर किंवा RADIUS हँड-ऑफ तपासा.
ब्राउझर केवळ लक्षण दाखवतो, परंतु अतिथीला खरोखरच नेटवर्क ऍक्सेस द्यायचा की नाही हे गेटवे ठरवतो.
स्प्लॅश स्क्रीनच्या पलीकडे आणि आधुनिक प्रोटोकॉलसह अडथळे कमी करणे
पारंपारिक स्प्लॅश पृष्ठे प्रवेशाची खरी समस्या सोडवतात, परंतु ती अशा वर्तनावर अवलंबून असतात ज्यावर आधुनिक ऑपरेटिंग सिस्टम्स वाढत्या प्रमाणात मर्यादा घालतात. जेव्हा डिव्हाइस अंदाज लावण्यायोग्य प्रोब बनवते, नेटवर्क त्याला सहजपणे थांबवते आणि पाहुणे एक लहान स्वीकृती प्रक्रिया पूर्ण करतात तेव्हा ते सर्वोत्तम कार्य करतात. जेव्हा डिव्हाइस एनक्रिप्टेड ट्रॅफिकला प्राधान्य देते, खाजगी DNS वापरते किंवा कॅप्टिव्ह-नेटवर्क असिस्टंटला संपूर्ण ब्राउझरपेक्षा वेगळी वागणूक देते तेव्हा ते नाजूक बनतात.
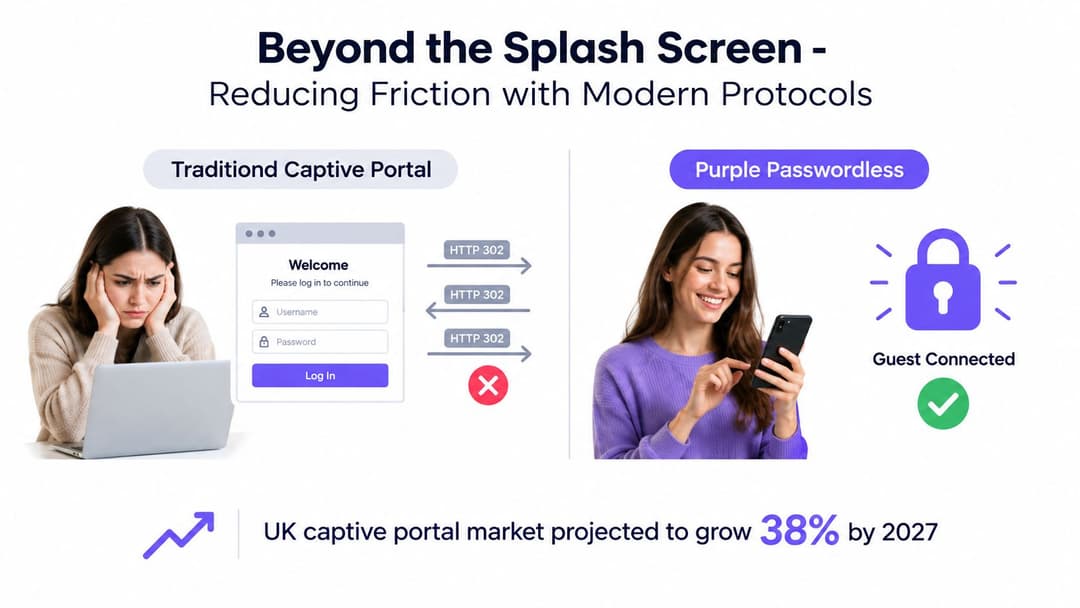
हा विभाग अजूनही विस्तारत आहे. UK captive portal market forecast नुसार, UK captive portal बाजारपेठ २०२६ मधील $७०.७ दशलक्ष वरून २०३१ पर्यंत $१६३ दशलक्षपर्यंत वाढण्याचा अंदाज आहे, ज्याचा अर्थ १४.९% चक्रवाढ वार्षिक वाढीचा दर आहे. त्या अंदाजपत्रकात आदरातिथ्य (hospitality) आणि विश्रांती (leisure) हा सर्वात मोठा नामांकित एंड-युझर विभाग म्हणून ओळखला गेला आहे, ज्याचा विभाग महसूल २०२६ मधील $१८.७ दशलक्ष वरून २०३२ पर्यंत $४१.८ दशलक्षपर्यंत वाढण्याचा अंदाज आहे. हा अंदाज सततची मागणी दर्शवतो, परंतु तो रिडायरेक्टवर अवलंबून असलेल्या प्रवेशाच्या तांत्रिक त्रुटी दूर करत नाही.
ऍक्सेस मॉडेल्सची तुलना करा
| Model | काय चांगले काम करते | कुठे अडचणी येतात |
|---|---|---|
| Traditional captive portal | परिचित ब्रँडिंग, अटींची स्वीकृती, व्हाउचर किंवा रूम पडताळणी, आणि लवचिक अतिथी प्रवास (guest journey) | इंटरसेप्शन, ब्राउझरचे वर्तन, DNS पॉलिसी, आणि पहिल्या यशस्वी रिडायरेक्टवर अवलंबून असते |
| ईमेल किंवा सोशल साइन-इन | कायदेशीररित्या डिझाइन केल्यास फर्स्ट-पार्टी डेटा गोळा करण्यास मदत करू शकते | फील्ड्स, रिडायरेक्ट्स आणि संमतीचे निर्णय वाढवते ज्यामुळे मूलभूत इंटरनेट प्रवेशास विलंब होऊ शकतो |
| पासवर्डशिवाय Passpoint किंवा OpenRoaming | एनक्रिप्टेड, आयडेंटिटी-आधारित ऑनबोर्डिंग वापरते आणि वारंवार स्प्लॅश-पेज परस्परसंवाद टाळते | सुसंगत डिव्हाइसेस, नेटवर्क नियोजन, क्रेडेंशियल लाइफसायकल व्यवस्थापन आणि योग्य रोमिंग भागीदार आवश्यक आहेत |
UK मध्ये मार्केटिंग संमतीबाबत विशेष काळजी घेणे आवश्यक आहे. गेस्ट प्रवेश हा मार्केटिंग निवडीवर (opting in) अवलंबून नसावा. एखादे पोर्टल अजूनही गोपनीयता सूचना सादर करू शकते किंवा स्वतंत्र, स्पष्ट संमती पर्याय देऊ शकते, परंतु जाहिरात परवानगी हा मूलभूत कनेक्टिव्हिटीचा भाग बनवल्यास विनाकारण अनुपालन आणि अनुभवामध्ये अडथळे निर्माण होतात.
Passpoint आणि OpenRoaming ऑथेंटिकेशनला ब्राउझरला संपूर्ण काम करण्यास सांगण्याऐवजी नेटवर्क कनेक्शनमध्ये हलवतात. याचा अर्थ असा नाही की प्रत्येक हॉटेलने त्यांचे पोर्टल त्वरित काढून टाकले पाहिजे. एक व्यावहारिक डिझाइन जुन्या डिव्हाइसेससाठी, पहिल्यांदा येणाऱ्या अभ्यागतांसाठी किंवा रूम आणि व्हाउचर वर्कफ्लोसाठी मर्यादित पोर्टल ठेवू शकते, तर सुसंगत अतिथींना इनक्रिप्टेड स्वयंचलित प्रवेश देऊ शकते.
त्यामुळे खरा प्रश्न हा नाही की स्प्लॅश पेजेस परिचित आहेत की नाही. तर निवडलेल्या पद्धतीद्वारे हॉटेल विश्वसनीय ऍक्सेस, कायदेशीर डेटा संकलन, स्पष्ट वर्गीकरण आणि सुलभ सपोर्ट प्रयत्न देऊ शकते की नाही हा आहे.
Purple सह पासवर्डविरहित ऍक्सेस लागू करणे
पुनर्निर्देशन (redirect) काढून टाकल्याने त्रुटींचा एक मोठा प्रकारच नाहीसा होतो. गेटवेने अडथळा आणावा अशा एखाद्या पेजसाठी ब्राउझरने विनंती पाठवण्याची वाट पाहण्याऐवजी, एक पासवर्डविरहित डिझाइन नेटवर्क ऍक्सेसचाच एक भाग म्हणून ओळख आणि एन्क्रिप्शन स्थापित करते.
पाहुण्यांसाठी, Passpoint आणि OpenRoaming एक-वेळच्या नोंदणी प्रवासाला समर्थन देऊ शकतात, ज्यानंतर डिव्हाइस अधिकृत सेवा ओळखू शकते आणि एनक्रिप्टेड क्रेडेंशियल्स वापरून कनेक्ट होऊ शकते. हॉटेलला अजूनही नोंदणीची रचना काळजीपूर्वक करणे आवश्यक आहे. मूलभूत प्रवेश मिळण्यापूर्वी पाहुण्यांना अनावश्यक विपणन फील्ड भरण्याची सक्ती केली जाऊ नये आणि जेव्हा एखादे डिव्हाइस बदलले जाते तेव्हा कालबाह्यता, रद्दीकरण आणि समर्थनासाठी ऑपरेटरकडे स्पष्ट प्रक्रिया असणे आवश्यक आहे.
Purple एक गेस्ट WiFi आणि ओळख-आधारित नेटवर्किंग प्लॅटफॉर्म प्रदान करते जे Captive Portal साइन-इन, क्लाउड RADIUS प्रमाणीकरण, OpenRoaming आणि Passpoint-आधारित प्रवेशास समर्थन देऊ शकते. त्याचा पासवर्डशिवाय WiFi दृष्टीकोन तिथे संबंधित आहे जिथे ऑपरेशनल उद्दिष्ट पाहुणे आणि कर्मचाऱ्यांच्या ओळखीवर नियंत्रण ठेवताना ब्राउझरच्या हस्तक्षेपावरील अवलंबित्व कमी करणे आहे.
वापरकर्त्यानुसार आर्किटेक्चर जुळवा
एका हॉटेलमध्ये सामान्यतः अनेक प्रकारची लोकसंख्या असते आणि एकच लॉगिन पद्धत सर्वांसाठी क्वचितच योग्य ठरते:
- कमी कालावधीसाठी राहणारे अतिथी यांना कमीत कमी त्रासाचे कनेक्शन, आवश्यक तिथे रूम किंवा बुकिंग पडताळणी आणि स्पष्ट प्रायव्हसी अनुभव आवश्यक असतो.
- पुन्हा येणारे अभ्यागत यांना प्रत्येक वेळी प्रॉपर्टीला भेट देताना फॉर्म भरण्याऐवजी विश्वासार्ह, स्वयंचलित पद्धतीचा फायदा होतो.
- कर्मचारी आणि कंत्राटदार यांना डिरेक्टरी-आधारित प्रवेश, जलद निरसन (revocation) आणि अतिथी ट्रॅफिकपासून वेगळे ठेवण्याची आवश्यकता असते.
- जुनी उपकरणे जसे की जुने हँडहेल्ड किंवा विशेष डिव्हाइसेसना अद्याप नियंत्रित PSK किंवा पोर्टल वर्कफ्लोची आवश्यकता असू शकते.
कर्मचाऱ्यांसाठी, Microsoft Entra ID, Google Workspace किंवा Okta सारख्या प्लॅटफॉर्मसह डिरेक्टरी इंटिग्रेशन केल्यास वायरलेस प्रवेशाला विद्यमान ओळख जीवनचक्र (identity lifecycle) प्रक्रियेशी जोडता येते. जेव्हा एखादा कर्मचारी नोकरी सोडतो किंवा त्याची परवानगी रद्द होते, तेव्हा सामायिक केलेला पासवर्ड बदलण्याची वाट पाहण्याऐवजी डिरेक्टरी प्रक्रियेद्वारे त्याची नेटवर्क ओळख काढून टाकली जाऊ शकते. हा दृष्टिकोन स्टाफ SSID वरील प्रत्येक व्यक्तीला समान वागणूक देण्याऐवजी झिरो-ट्रस्ट तत्त्वांचे अधिक प्रभावीपणे समर्थन करतो.
सेगमेंटेशन अत्यंत आवश्यक आहे. पासवर्डलेस ऑथेंटिकेशन हे VLAN, फायरवॉल, क्लायंट आयसोलेशन किंवा पॉलिसी डिझाइनला बदलू शकत नाही. कंट्रोलरने अद्याप अतिथी, कर्मचारी, सुविधा आणि व्यवस्थापन ट्रॅफिकमधील फरक ओळखणे आवश्यक आहे आणि ओळख स्थापित झाल्यानंतर योग्य ऑथरायझेशन लागू केले पाहिजे.
कार्यक्षमतेची दृश्यमानता न गमावता तैनात करा
पायलट SSID किंवा निश्चित केलेल्या प्रॉपर्टी क्षेत्रापासून सुरुवात करा. सध्याचे फोन, लॅपटॉप, टॅब्लेट आणि कोणत्याही हॉटेल-व्यवस्थापित उपकरणांवर कनेक्शन परिणामांचे मूल्यमापन करा. टीम प्रमाणपत्र हाताळणी, ऑनबोर्डिंग, पॉलिसी असाइनमेंट आणि हेल्प-डेस्क प्रक्रियांची पडताळणी करत असताना, सपोर्ट न करणाऱ्या क्लायंटसाठी विद्यमान पोर्टल उपलब्ध ठेवा.
या लेखासाठी पुरवलेल्या प्रकाशकाच्या माहितीनुसार, Purple हे Meraki, Aruba, Ruckus, Mist आणि UniFi यांसारख्या सामान्य नेटवर्क विक्रेत्यांसह इंटिग्रेशनला सपोर्ट करते. त्या सुसंगततेमुळे वायरलेस इन्फ्रास्ट्रक्चर बदलण्याची गरज कमी होऊ शकते, परंतु ऑपरेटरला अद्याप उपयोजनापूर्वी अचूक कंट्रोलर व्हर्जन, ऑथेंटिकेशन पद्धत, रोमिंग डिझाइन आणि सेगमेंटेशन मॉडेलची पुष्टी करणे आवश्यक आहे.
या आर्किटेक्चरल रचनेचा फायदा अगदी स्पष्ट आहे: ऑथोराईझ्ड होण्यासाठी पाहुणे आता पूर्णपणे नाजूक ब्राउझर रीडायरेक्टवर अवलंबून राहत नाहीत. हॉटेल योग्य तिथे पोर्टल देऊ शकते, परंतु त्यांच्याकडे एनक्रिप्टेड, ओळख-जाणून घेणाऱ्या कनेक्टिव्हिटीचा मार्ग देखील असतो जो वेगवेगळ्या प्रकारच्या उपकरणांवर आणि पुन्हा भेट देणाऱ्या पाहुण्यांसाठी व्यवस्थापित करणे सोपे असते.
सातत्यपूर्ण अतिथी ऍक्सेससाठी प्रमाणीकरण आणि देखभाल
एक टेस्ट फोन वेलकम पेजवर पोहोचल्यावर पोर्टल फिक्सिंगचे काम संपत नाही. हॉटेल्स त्यांचे ऍक्सेस पॉइंट्स, कंट्रोलर फर्मवेअर, DNS पॉलिसी, सर्टिफिकेट्स, फायरवॉल नियम आणि आयडेंटिटी इंटिग्रेशन बदलत असतात. या बदलांपैकी कोणताही बदल पायाभूत सुविधेचा स्पष्ट अलार्म न दाखवता मूळ लक्षण पुन्हा निर्माण करू शकतो.
एक पुनरावृत्ती करता येणारा चाचणी प्लॅन तयार करा जो प्रत्येक महत्त्वपूर्ण नेटवर्क बदलानंतर रिसेप्शन आणि आयटी टीम रन करू शकतील. यासाठी केवळ ॲडमिनिस्ट्रेटरचा लॅपटॉप न वापरता हॉटेलमधील प्रत्यक्ष अतिथींच्या प्रोफाइलमधील उपकरणांचा वापर करा.
संपूर्ण अतिथी प्रवासाची चाचणी घ्या
प्रत्येक चाचणी SSID साठी, पडताळणी करा:
- असोसिएशन आणि अॅड्रेसिंग. डिव्हाइस इच्छित नेटवर्कमध्ये सामील होते आणि अपेक्षित सेटिंग्ज प्राप्त करते.
- पोर्टल शोध (Portal discovery). ऑपरेटिंग सिस्टम असिस्टंट आणि सामान्य ब्राउझर दोन्हीना इच्छित साइन-इन अनुभव मिळतो.
- ऑथेंटिकेशन. अटी, रूम चेक्स, व्हाउचर किंवा ओळख पडताळणीच्या पायऱ्या सर्टिफिकेटच्या चेतावणीशिवाय पूर्ण होतात.
- ऑथरायझेशन. क्लायंटला इंटरनेट प्रवेश आणि योग्य बँडविड्थ किंवा पॉलिसी मिळते.
- आयसोलेशन. अतिथी ट्रॅफिक मंजूर डिझाइनच्या पलीकडे कर्मचारी, व्यवस्थापन किंवा इतर अतिथी डिव्हाइसेसपर्यंत पोहोचू शकत नाही.
- समाप्ती आणि पुन्हा प्रवेश. कॉन्फिगर केल्यानुसार सेशन संपते आणि पुढील कनेक्शन इच्छित प्रवाहाचे अनुसरण करते.
इमारतीमधील वेगवेगळ्या ठिकाणी चाचणी घ्या, कारण एखाद्या विशिष्ट ऍक्सेस पॉईंटपुरती मर्यादित असलेली समस्या ही स्थानिक अपलिंक, स्विच, DHCP किंवा कंट्रोलर-ग्रुपच्या समस्येचा संकेत असू शकते. व्यस्त कालावधी तसेच शांत कालावधी दरम्यान चाचणी घ्या, कारण पोर्टल लॅटन्सी आणि बॅकएंड क्षमता लोड अंतर्गत भिन्न वर्तन करू शकतात.
केवळ तक्रारींवर नाही, तर कारणांवर लक्ष ठेवा
अयशस्वी पोर्टल ट्रान्झॅक्शन्स, DNS रिझोल्यूशन एरर्स, ऑथेंटिकेशन नकार आणि ऑथरायझेशन न मिळता जोडल्या गेलेल्या क्लायंट्सचा मागोवा ठेवा. फर्मवेअर अपडेट्सनंतर बदलांचे पुनरावलोकन करा आणि अतिथी पॉलिसी अद्याप डिझाइननुसार IPv4 आणि IPv6 दोन्ही हाताळत असल्याची खात्री करा.
प्रत्येक अपयशासाठी एक लहान इन्सिडेंट रेकॉर्ड ठेवा: डिव्हाइस प्रकार, ऑपरेटिंग सिस्टम, SSID, स्थान, वेळ, गेटवे रिझल्ट, पोर्टल रिझल्ट आणि ऑथरायझेशन रिझल्ट. हा पुरावा टीमला एखाद्या क्लायंट-विशिष्ट प्रायव्हसी सेटिंगला प्रॉपर्टी-व्यापी कॉन्फिगरेशन रिग्रेशनपासून वेगळे करण्यास मदत करतो.
पोर्टल टेस्टिंग सोबतच ठराविक कालावधीने होणाऱ्या सेगमेंटेशन रिव्ह्यूचे वेळापत्रक आखा. एक विश्वसनीय लॉगिन पेज जे वापरकर्त्यांना अयोग्यरित्या विलग केलेल्या नेटवर्कवर सोडते, ते हॉटेलला सुरक्षिततेच्या दृष्टीने असुरक्षितच ठेवते. सातत्यपूर्ण अतिथी प्रवेशासाठी कार्यरत ऑथेंटिकेशन प्रवास आणि अतिथी ऑनलाइन झाल्यानंतर लागू करता येण्याजोग्या मर्यादा या दोन्ही गोष्टींची आवश्यकता असते.
Purple हॉटेल्सना नेटवर्कचे विभाजन आणि ऑपरेशनल दृश्यमानता राखून गेस्ट WiFi प्रमाणीकरण, ओळख-आधारित प्रवेश, पोर्टल वर्कफ्लो आणि पासवर्डशिवाय कनेक्टिव्हिटी एकत्रित करण्यात मदत करू शकते. अविश्वसनीय रीडायरेक्ट-अवलंबित प्रवेशापासून दूर जाण्याचा व्यावहारिक मार्ग शोधण्यासाठी आणि तुमच्या मालमत्तेसाठी चाचणी प्रकल्प निश्चित करण्यासाठी Purple ला भेट द्या.