
WPA to WPA2 enterprise migration and security advisor
Model cryptographic risk, eliminate TKIP airtime throttling, plan Cloud RADIUS 802.1X workloads, and design zero-downtime cutover sequences for enterprise wireless estates.
Migration parameters
Migration risk & capacity analysis
Secure Risk ProfileSie haben es wahrscheinlich mit einem Netzwerk zu tun, das seit Jahren niemand mehr anfassen wollte. Es könnte sich um eine alte Gast-SSID in einem Hotel handeln, ein Utility-WLAN für Handscanner oder ein "temporäres" Büronetzwerk, das versehentlich dauerhaft in Betrieb blieb. Es funktioniert noch, die Benutzer verbinden sich weiterhin, und da Änderungen am WiFi den laufenden Betrieb stören können, wird es einfach nicht angerührt.
Genau so überlebt schwache WiFi-Sicherheit in Produktivumgebungen.
Eine Migration von WPA zu WPA2 ist nicht nur eine Bereinigung der Konfiguration. Es ist der Punkt, an dem Sie entscheiden, ob der drahtlose Randbereich Ihres Unternehmens auf einem geteilten Geheimnis basiert oder ob Sie zu einem identitätsbasierten Zugriff übergehen, den Sie sauber steuern, prüfen und widerrufen können. Wenn Sie nur ein Akronym durch ein anderes ersetzen, werden Sie Verbesserungen erzielen. Wenn Sie die Umstellung nutzen, um sensiblen Zugriff auf eine Authentifizierung pro Benutzer zu verlagern, lösen Sie das tiefer liegende Problem.
Warum Ihr WPA-Netzwerk eine tickende Zeitbombe ist
Wenn eine alte WPA-SSID noch aktiv ist, handelt es sich nicht um eine harmlose Altlast. Es ist eine aktive Schwachstelle. Das typische Muster ist bekannt: ein vergessenes AP-Profil, ein Gastnetzwerk, das nie neu konzipiert wurde, oder eine Betriebs-SSID, auf die einige hartnäckige Geräte immer noch angewiesen sind. Niemand möchte einen Ausfall verursachen, daher bleibt WPA weit über seine sichere Lebensdauer hinaus im Einsatz.
Warum WPA der falsche Ort ist, um stehen zu bleiben
WPA wurde als Übergangslösung nach WEP eingeführt. WPA2 wurde dann nach seiner Verabschiedung und Zertifizierung im Jahr 2004 zum neuen Standard, löste WPA ab und setzte auf AES-basiertes CCMP mit einem 128-Bit-Schlüssel anstelle des älteren TKIP-Ansatzes von WPA. Zudem wurde eine formelle Enterprise-Authentifizierung für benutzerspezifische Anmeldedaten hinzugefügt, wie in der Geschichte des Wi-Fi Protected Access beschrieben. Dieser Wechsel ist deshalb so wichtig, weil es bei der drahtlosen Sicherheit nicht mehr nur um Verschlüsselung ging, sondern auch um die Zugriffskontrolle.
TKIP ist das verräterische Zeichen. Wenn Ihr Netzwerk immer noch von einem Protokoll abhängt, das als Übergangslösung für ältere Kryptografie entwickelt wurde, betreiben Sie kein modernes WLAN. Sie schleppen Kompatibilitätslasten im exponiertesten Teil Ihres Netzwerks mit sich herum.
Für viele Organisationen im Vereinigten Königreich ist das kein hypothetisches Szenario. Ein Gastnetzwerk, eine Back-Office-SSID oder eine Wireless-Bridge für Altsysteme können unbemerkt zum einfachsten Einfallstor in eine Umgebung werden, die ansonsten über solide Kontrollmechanismen verfügt.
Praktische Regel: Wenn Sie irgendwo noch WPA aktiviert haben, betrachten Sie dies als einen Vorfall, der nur auf die passende Gelegenheit wartet.
Die eigentliche Entscheidung ist nicht WPA oder WPA2
Der technische Wechsel von WPA zu WPA2 ist unkompliziert. Die strategische Entscheidung ist es nicht. Sie haben zwei Wege zur Auswahl:
- WPA2-Personal ist schnell einsatzbereit und lässt sich einfach implementieren, wenn Sie einen schnellen Ersatz benötigen.
- WPA2-Enterprise verwendet individuelle Anmeldedaten und eignet sich für Umgebungen, in denen Mitarbeiterzugriff, Gasttrennung oder Auditierbarkeit wichtig sind.
Dieser Unterschied ist wichtiger, als viele Migrationsleitfäden zugeben. Der Wechsel von WPA auf WPA2-PSK verbessert zwar das Verschlüsselungsmodell, lässt Sie aber immer noch von einem gemeinsamen Passwort abhängig sein. Der Wechsel zu Enterprise verändert das Betriebsmodell hingegen grundlegend.
Wenn Sie Optionen für Arten von WiFi-Sicherheit prüfen, ist dies der Moment, nicht mehr nur über Kompatibilität nachzudenken, sondern über Identität, Sperrung und Kontrolle.
Auditierung Ihres Netzwerks und Ihrer Geräte für WPA2
Bevor Sie eine einzige SSID ändern, erstellen Sie eine ordnungsgemäße Inventarliste. Die meisten fehlgeschlagenen Wireless-Migrationen scheitern nicht daran, dass WPA2 kompliziert ist. Sie scheitern, weil man zu spät feststellt, dass sich ein Lagerscanner, Drucker, eine Kasse, eine Aufzugsteuerung oder ein medizinisches Gerät nach der Umstellung nicht mehr neu verbinden kann.
Beginnen Sie mit dem, was tatsächlich genutzt wird, nicht mit dem, was genutzt werden sollte.
Bauen Sie das Inventar vom WLAN-Rand nach innen auf
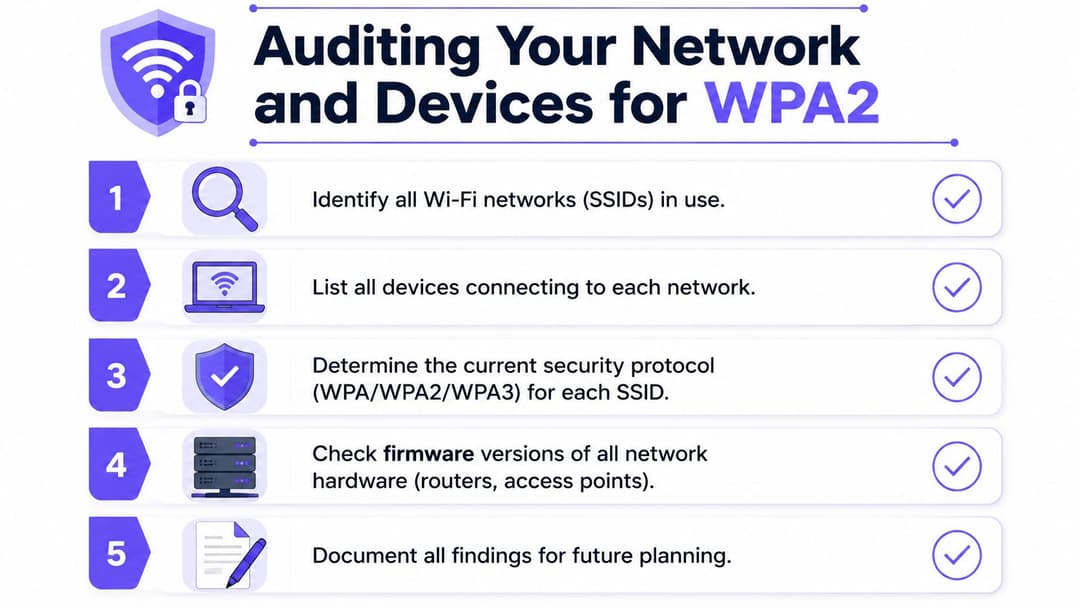
Eine nützliche Überprüfung erfolgt in mehreren Schichten. Identifizieren Sie zuerst jede ausgestrahlte SSID. Ordnen Sie dann zu, welche AP-Gruppen, Standorte und VLANs dahinterliegen. Listen Sie anschließend die Geräte auf, die sich mit jeder SSID verbinden.
Nutzen Sie Controller-Daten von Plattformen wie Meraki, Aruba, Mist, Ruckus, UniFi oder der Verwaltungskonsole Ihres aktuellen Herstellers. Verlassen Sie sich nicht allein auf die Namensgebung. Unter Bezeichnungen wie „Guest-old“, „scanner-temp“ und „backoffice2“ überlebt oft veraltete Sicherheit.
Ein praktisches Inventar sollte Folgendes umfassen:
- SSID und Verwendungszweck. Notieren Sie, ob sie für Gäste, Mitarbeiter, IoT, den Betrieb oder externe Dienstleister bestimmt ist.
- Sicherheitsmodus. Erfassen Sie, ob die SSID WPA, WPA2-Personal, WPA2-Enterprise oder eine gemischte Konfiguration verwendet.
- Authentifizierungsabhängigkeit. Prüfen Sie, ob die SSID auf einem gemeinsamen Schlüssel, einem internen RADIUS-Service oder einer undokumentierten Ausnahme basiert.
- Client-Bestand. Gruppieren Sie Geräte in Laptops, Mobiltelefone, Drucker, Scanner, AV-Geräte, Sensoren, Kassen und spezialisierte Endgeräte.
- Business-Verantwortlicher. Jede SSID benötigt einen benannten Verantwortlichen, der Änderungsfenster genehmigen und die Ausmusterung nicht konformer Geräte abzeichnen kann.
Überprüfen Sie die Infrastruktur, nicht nur die Clients
Ein Access Point kann theoretisch WPA2 unterstützen und Ihre Migration in der Praxis dennoch aufgrund von alter Firmware, übernommenen Vorlagen oder gemischten Profilen behindern. Überprüfen Sie die AP-Firmware, die Controller-Versionen und die übernommenen Funksicherheitseinstellungen. Wenn Ihr Bestand mehrere Hardware-Generationen umfasst, prüfen Sie jeden Standort einzeln, anstatt davon auszugehen, dass eine Vorlage für alle passt.
Alte SSIDs überleben oft, weil sie mit alten Richtlinienobjekten verknüpft sind. Löschen Sie Annahmen, bevor Sie Profile löschen.
Wo Organisationen oft stolpern, ist das Fallback-Verhalten. Sie glauben vielleicht, eine WPA-SSID auf WPA2 zu migrieren, aber die übernommene Konfiguration erlaubt immer noch Übergangsmodi, die schwache Verhaltensweisen unter einem anderen Namen am Leben erhalten.
Ein Wireless-Audit muss auch mit umfassenderen Sicherheitsprüfungen einhergehen. Wenn Sie bereits Remote-Zugriffspfade, öffentlich zugängliche Systeme und die Grenzen für den Gastzugang überprüfen, lohnt es sich, gleichzeitig Ihren externen Perimeter zu sichern. Ein schwaches WiFi und eine schwache externe Absicherung resultieren oft aus derselben betrieblichen Gewohnheit: Ausnahmen, die dauerhaft bestehen bleiben.
Umgang mit Legacy-Geräten festlegen
Einige ältere Geräteflotten können problemlos auf WPA2 umgestellt werden. Andere nicht. An dieser Stelle erweisen sich die meisten Ratschläge als wenig hilfreich - denn „rüsten Sie das Gerät auf“ ist kein betrieblicher Plan, wenn das Gerät an einen Dienstleistungsvertrag gebunden ist oder einen Live-Prozess steuert.
Die Migrationsplanung für ältere Gerätebestände in Großbritannien ist eine echte Herausforderung. Die praktische Antwort besteht darin, Legacy-Clients zu segmentieren, den reinen WPA2-Zugriff streng isoliert zu halten und Übergangsmodi nur als temporäre Brücke zu nutzen - insbesondere in Umgebungen mit langlebigen Geräten, Besuchergeräten und gemischtem BYOD, wie in dieser Community-Migrationsdiskussion erörtert.
Eine einfache Entscheidungstabelle hilft:
| Gerätetyp | Wenn es WPA2 zuverlässig unterstützt | Wenn es das nicht tut |
|---|---|---|
| Laptops und Telefone von Mitarbeitern | Auf die neue Mitarbeiter-SSID verschieben | Von der alten SSID entfernen und beheben |
| Gastgeräte | Auf die WPA2-Gast-SSID oder einen sichereren Onboarding-Flow verschieben | Keinen unsicheren Zugriff für diese beibehalten |
| Drucker und Scanner | Zuerst in einem isolierten WPA2-Segment testen | Bis zum Austausch in einem isolierten Legacy-Segment belassen |
| IoT- und Gebäudesysteme | In einem dedizierten VLAN mit restriktiver Richtlinie platzieren | Isoliert halten und den Ablösungspfad dokumentieren |
Der Schlüssel liegt in der Priorisierung. Migrieren Sie zuerst die Nutzer, dann die Hauptgeräte und zuletzt die Sonderfälle bei der Hardware. Lassen Sie nicht zu, dass der problematischste Endpunkt über das Sicherheitsniveau für alle anderen entscheidet.
WPA2-Personal vs. WPA2-Enterprise - Eine strategische Entscheidung
Dies wird oft als Komplexitätsfrage dargestellt. Das ist es nicht. Es ist eine Frage der Kontrolle.
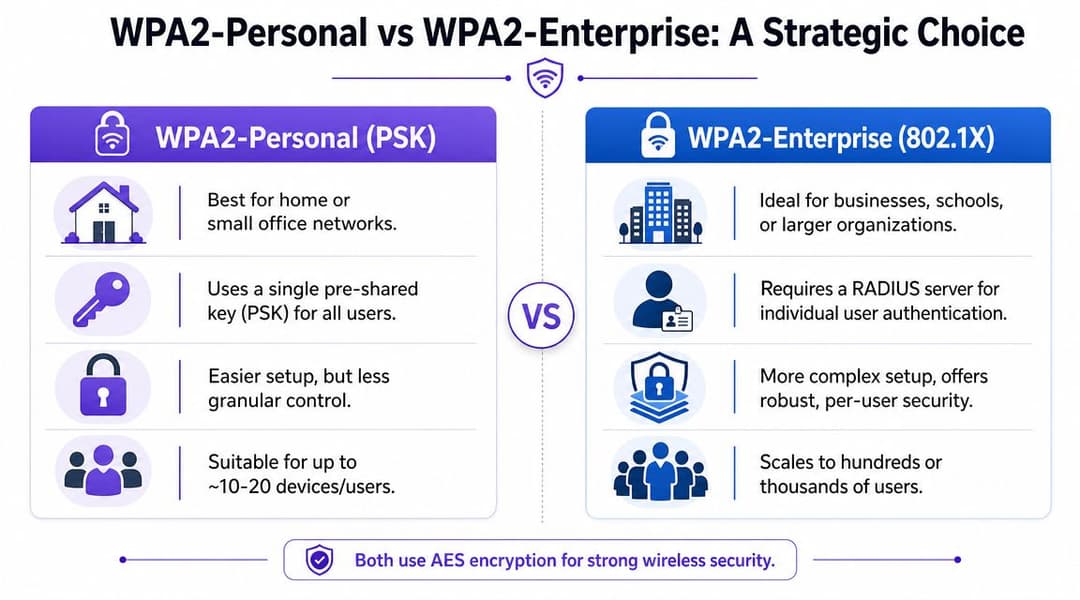
Wenn Sie WPA2-Personal wählen, entscheiden Sie sich für gemeinsamen Zugriff. Wenn Sie WPA2-Enterprise wählen, entscheiden Sie sich für eine individuelle Identität. Dies sind unterschiedliche Sicherheitsmodelle und nicht nur verschiedene Einrichtungsseiten.
Wo WPA2-Personal am besten passt
WPA2-Personal ist nützlich, wenn die Umgebung klein, statisch und wenig komplex ist. Ein kleines Café, ein temporäres Projektbüro oder ein zweckgebundenes Betriebsnetzwerk können diesen Kompromiss eingehen, da die Geschwindigkeit der Bereitstellung wichtiger ist als die Detailgenauigkeit der Identitäten.
Die Vorteile liegen auf der Hand:
- Es ist schnell zu konfigurieren. Sie legen ein Passwort auf der SSID fest und aktualisieren die Clients.
- Es wird kein RADIUS benötigt. Das reduziert den Aufwand für die Infrastruktur.
- Es eignet sich für einfache Gäste- oder Utility-Anwendungsfälle. Insbesondere dort, wo Benutzer keinen differenzierten Zugriff benötigen.
Die Schwachstelle ist jedoch struktureller Natur. Jeder Nutzer und jedes Gerät teilt sich denselben Schlüssel. Die Änderungskontrolle wird unübersichtlich. Das Offboarding wird ungenau. Die Nachvollziehbarkeit geht verloren.
Warum WPA2-Enterprise alles verändert
WPA2-Enterprise ist die richtige Wahl, wenn Benutzer, Geräte und Zugriffsrechte voneinander getrennt sein müssen. Es nutzt 802.1X/RADIUS, was bedeutet, dass das Netzwerk jeden Benutzer oder jedes Gerät individuell authentifizieren kann, anstatt allen mit einem einzigen Passwort Zugriff zu gewähren.
Das bietet Ihnen mehrere Vorteile:
- Benutzer- oder gerätespezifische Zugangsdaten statt eines einzigen PSK für alle
- Einfachere Sperrung, wenn jemand das Unternehmen verlässt oder ein Gerät verloren geht
- Bessere Überprüfbarkeit für Mitarbeiter und verwaltete Endgeräte
- Stärkere Segmentierungsoptionen, da die Richtlinie der Identität folgen kann
Wenn Sie eine Auffrischung darüber benötigen, wie ein RADIUS-Server bei der WiFi-Authentifizierung funktioniert, hilft es, sich den AP als Torwächter und RADIUS als die Instanz vorzustellen, die entscheidet, wer passieren darf.
Gemeinsam genutzte Passwörter sind leicht zu vergeben und schwer zu kontrollieren. Individuelle Anmeldedaten sind schwieriger einzuführen, aber im Alltag weitaus einfacher zu verwalten.
Welches sollten Sie wählen
Nutzen Sie diese Faustregel:
- Verwenden Sie WPA2-Personal, wenn die SSID einen begrenzten Umfang hat, die Benutzerbasis klein ist und die Auswirkungen einer Sicherheitsverletzung überschaubar sind.
- Wählen Sie WPA2-Enterprise, wenn sich Mitarbeiter verbinden, mehrere Standorte dieselbe Richtlinie nutzen, externe Dienstleister kommen und gehen oder wenn Gäste- und Geschäftsdatenverkehr betrieblich getrennt bleiben müssen.
Für jedes Unternehmensnetzwerk, das den Zugriff von Mitarbeitern abwickelt, ist WPA2-Enterprise der sicherere Weg. Es ist zudem das bessere Sprungbrett für einen späteren kennwortlosen und identitätsbasierten Zugriff. WPA2-Personal kann eine sinnvolle Übergangslösung sein. Für sensible SSIDs sollte es jedoch keine langfristige Lösung sein.
Konfigurationshandbuch - Migration Ihrer SSIDs zu WPA2
Sobald die Prüfung abgeschlossen ist, gehen Sie behutsam vor und halten Sie die Migration unspektakulär. Die sichersten Umstellungen sind jene mit wenigen Überraschungen, klarer Verantwortung und ohne versteckte Fallback-Einstellungen.
Der wichtigste technische Punkt ist einfach: Bei der Migration von WPA auf WPA2 ist das riskanteste Fehlerszenario, wenn TKIP oder der Mixed-Mode-Fallback aktiv bleibt. Die bewährte Methode besteht darin, ausschließlich WPA2-AES/CCMP zu erzwingen, WPS zu deaktivieren und die erneute Verbindung der Clients nach der Änderung des SSID-Sicherheitsprofils zu überprüfen. Dieselbe Richtlinie hebt auch die betriebliche Schwachstelle von WPA2-Personal hervor: Ein einziger kompromittierter PSK betrifft das gesamte Netzwerk. Daher ist es besser, sensible SSIDs auf WPA2-Enterprise (802.1X/RADIUS) umzustellen, wie in dieser Übersicht zur WPA2- und WPA3-Migration erläutert wird.
Weg eins für WPA2-Personal
Wenn Sie den PSK-Weg wählen, halten Sie ihn begrenzt und zielgerichtet.
Erstellen Sie einen Änderungsbeleg mit dem genauen Zielzustand
Notieren Sie die aktuellen SSID-Einstellungen, die Ziel-Verschlüsselungseinstellungen, das VLAN-Mapping, den DHCP-Bereich, ACLs, das Verhalten des Captive Portals falls relevant sowie Rollback-Maßnahmen. Wenn etwas schiefgeht, hilft Ihnen Ihr Gedächtnis nicht weiter.Setzen Sie die SSID auf WPA2 Only mit AES/CCMP Only
Lassen Sie den gemischten WPA/WPA2-Modus nicht aus Bequemlichkeit aktiviert. Dadurch bleibt die alte Schwachstelle bestehen und der Zweck der Migration wird verfehlt.Deaktivieren Sie WPS
WPS hat in einer geschäftlichen Infrastruktur nichts zu suchen. Wenn es aktiviert ist, schalten Sie es bei dieser Gelegenheit aus.Verwenden Sie einen neuen PSK, keinen recycelten
Übernehmen Sie nicht den alten gemeinsamen Schlüssel in einen neuen Sicherheitsmodus. Eine Migration ist der richtige Moment, um diesen komplett zu rotieren und zu kontrollieren, wer ihn erhält.Migrieren Sie zuerst risikoarme Pilotgeräte
Testen Sie mit einem repräsentativen Laptop, einem verwalteten Telefon und einem Betriebsgerät aus jeder Schlüsselklasse. Wenn der Pilotbetrieb funktioniert, erweitern Sie die Migration phasenweise.Deaktivieren Sie die alte WPA-SSID schnell, sobald die Umstellung stabil ist
Ein zu langer Parallelbetrieb verleitet Nutzer und unverwaltete Geräte dazu, wieder auf die schwächere Option zuzugreifen.
Pfad zwei für WPA2-Enterprise
Der Enterprise-Modus erfordert mehr Planung, bietet Ihnen dafür aber ein Netzwerk, das Sie kontrollieren können.
Auf traditioneller Ebene sind die beteiligten Komponenten vertraut:
- Authenticator. Der Access Point oder WLAN-Controller
- Supplicant. Das Client-Gerät
- Authentication server. In der Regel RADIUS
- Identitätsquelle. Ein Verzeichnis oder Identitätsanbieter zur Validierung des Benutzers oder Geräts
Der herkömmliche Weg bestand darin, ein On-Premises RADIUS-System einzurichten, dieses in Active Directory oder eine andere Verzeichnisquelle zu integrieren, Netzwerkrichtlinien zu definieren und die Supplicant-Einstellungen manuell zu verwalten. Das funktioniert nach wie vor und ist in bestimmten regulierten oder stark maßgeschneiderten Umgebungen möglicherweise immer noch angemessen.
Was funktioniert und was meistens nicht
Was funktioniert:
- Onboarding von Zertifikaten oder verwalteten Anmeldedaten
- Klare SSID-Trennung für Mitarbeiter, Gäste und IoT
- An Verzeichnisgruppen oder Geräteklassen gebundene Richtlinien
- Ein schrittweiser Rollout mit bewährten Geräteprofilen
Was meistens nicht funktioniert:
- Nur mit Passwort geschütztes Mitarbeiter-WiFi bei mangelhafter Offboarding-Disziplin
- Eine einzige Enterprise-SSID, die versucht, jede Geräteklasse zu bedienen
- Ad-hoc-Supplicant-Einrichtung durch Endbenutzer
- Nutzung von PSK als "echtem" Fallback für jeden, der Probleme hat
Wenn Ihr Helpdesk-Plan für kabellose Netzwerke darin besteht, „ihnen das Backup-Passwort zu geben“, haben Sie kein Enterprise-Netzwerk bereitgestellt. Sie haben eine Umgehung eingerichtet.
Ein modernerer Ansatz besteht darin, das 802.1X Modell beizubehalten, aber den betrieblichen Aufwand auf eine verwaltete Plattform zu verlagern, anstatt den gesamten Stack selbst aufzubauen und zu warten. Hier sind Cloud-verwaltete, identitätsbasierte Dienste sinnvoll. Zum Beispiel unterstützt Purple WPA2-Enterprise und WPA3-Enterprise mit 802.1X, lässt sich in Verzeichnisse wie Entra ID, Google Workspace und Okta integrieren und kann Workflows mit geteilten Passwörtern durch zertifikatsbasiertes Onboarding und Sperrungen ersetzen, die an Identitätsänderungen gekoppelt sind.
Herstellerunabhängiger Ablauf für die Umstellung
Unabhängig davon, ob Sie Meraki, Aruba, Ruckus, Mist, UniFi oder ein anderes Enterprise-WLAN nutzen, ist der Ablauf im Wesentlichen derselbe:
- Klonen Sie die bestehende SSID in ein Staging-Profil, anstatt die Live-Konfiguration blind zu bearbeiten.
- Wenden Sie den Zielsicherheitsmodus an. Nur WPA2-AES/CCMP für das Migrationsziel.
- Überprüfen Sie VLAN- und Firewall-Richtlinien vor dem Authentifizierungstest. Eine erfolgreiche Verbindung ist nicht gleichbedeutend mit nutzbarem Zugriff.
- Testen Sie Roaming und erneute Verbindung über mindestens zwei APs hinweg.
- Prüfen Sie die Protokolle auf fehlgeschlagene Verbindungen, Richtlinienverweigerungen und wiederholte Versuche.
- Migrieren Sie nach Kohorten. Zuerst das Personal, dann spezialisierte Geräte, zuletzt komplizierte Legacy-Clients.
- Entfernen Sie den unsicheren Pfad, sobald der Zielzustand nachgewiesen stabil ist.
Dieser letzte Schritt ist wichtig. Temporäre Fallback-Einstellungen neigen dazu, zu einer dauerhaften Architektur zu werden.
Validierung der Migration und Planung des Rollbacks
Eine WLAN-Umstellung ist nicht abgeschlossen, wenn sich die Geräte verbinden. Sie ist abgeschlossen, wenn sich die richtigen Geräte verbinden, die falschen blockiert werden und die Support-Teams wissen, wie der Normalzustand nach der Änderung aussieht.
Validieren Sie nach Benutzertyp und Geräteklasse
Testen Sie nicht nur mit Ihrem eigenen Laptop, um das Thema abzuhaken. Erstellen Sie eine kurze Validierungsliste, die die tatsächliche Nutzung abbildet:
- Mitarbeiter-Endgerätetest. Treten Sie dem Netzwerk bei, wechseln Sie zwischen APs hin und her, sperren und reaktivieren Sie das Gerät und verbinden Sie es nach dem Ruhezustand erneut.
- Mobiltest. Überprüfen Sie ein aktuelles iPhone oder Android Mobiltelefon, falls diese im Fokus liegen.
- Betriebsgerätetest. Beziehen Sie mindestens einen Scanner, Drucker, ein Zahlungsterminal oder ein spezielles Endgerät ein, wo relevant.
- Gast-Workflowtest. Wenn die SSID für Besucher dient, validieren Sie den gesamten Prozess von der Verbindung bis zum Internetzugang.
Prüfen Sie bei Enterprise-Bereitstellungen auch die Authentifizierungsprotokolle. Fehlgeschlagene Versuche weisen oft auf Richtlinienkonflikte, Zertifikatsprobleme oder Geräte hin, die versuchen, veraltete Profile aus dem alten WLAN zu verwenden.
Nutzen Sie eine Checkliste für Tag 1
Am ersten Tag nach der Umstellung treten meist die verborgenen Fehler auf. Halten Sie die Überprüfung einfach und wiederholbar.
| Prüfung am Tag 1 | Worauf zu achten ist |
|---|---|
| Verbindungsfehler | Geräte, die beim Verbindungsaufbau hängen bleiben oder es wiederholt versuchen | Abgelehnte Mitarbeiterkonten, veraltete Anmeldedaten, Richtlinienkonflikte |
| Roaming-Verhalten | Benutzer, die beim Wechseln des Standorts Verbindungsabbrüche haben |
| Helpdesk-Schwerpunkte | Gleiches Gerätemodell oder gleicher Standort meldet sich wiederholt |
| Sicherheitslücken durch Legacy-Geräte | Benutzer verbinden sich wieder mit alten SSIDs oder fordern Fallback-Zugriff an |
Die saubersten Migrationen sind diejenigen, bei denen ein Rollback dokumentiert ist, aber selten benötigt wird.
Rollback vor dem Go-Live vorbereiten
Ein Rollback-Plan muss nicht kompliziert sein. Er muss präzise sein. Erfassen Sie die vorherigen SSID-Sicherheitseinstellungen, die alte Authentifizierungsmethode, alle ursprünglichen VLAN-Bindungen und die genauen Schritte, um diese wieder zu aktivieren, falls ein kritischer Dienst ausfällt.
Legen Sie auch fest, wer ein Rollback autorisieren darf. Wenn ein Lagermanager ein einzelnes Geräteproblem meldet, reicht das nicht aus, um das gesamte System zurückzusetzen. Wenn jedoch ein Patientensystem, der Zahlungsverkehr oder ein zentraler Betriebsprozess ausfällt, müssen Sie schnell handeln können.
Ein praktischer Rollback-Plan beinhaltet:
- Gespeicherte Screenshots oder eine exportierte Konfiguration des vorherigen WLAN-Profils
- Namentlich genannte Entscheidungsträger für die Genehmigung eines Rollbacks
- Ein Zeitlimit für die Beobachtung des Problems vor einer Rückgängigmachung
- Eine Kommunikationsvorlage für den Service Desk und die Teams vor Ort
Eine gute Rollback-Planung reduziert Panik. Sie erhöht auch die Bereitschaft der Teams, veraltete Legacy-Einstellungen zu entfernen, da sie wissen, dass sie im Bedarfsfall sicher wiederhergestellt werden können.
Von WPA2 zu Zero Trust - Die Zukunft des Netzwerkzugriffs
Eine erfolgreiche Migration von WPA auf WPA2 lohnt sich. Sie beseitigt veraltete WLAN-Sicherheit, bringt Sie auf eine solidere Ausgangsbasis und schafft Raum, um jahrelang mitgeschleppte Ausnahmeregelungen zu bereinigen.
Es ist immer noch nicht der Endzustand.
WPA2 stammt aus einer früheren Ära des Netzwerkdesigns. Selbst WPA2-Enterprise ist zwar weitaus sicherer als ein PSK, basiert jedoch auf Modellen, die viele IT-Teams im Eigenbetrieb als administrativ sehr aufwendig empfinden. Aus diesem Grund verlagern sich moderne Wireless-Strategien hin zu identitätsbasiertem Zugriff, zertifikatsbasiertem Onboarding und Richtlinien, die den Benutzern und Geräten folgen, statt auf einem gemeinsamen Netzwerkschlüssel zu basieren.
Was sich in einem Zero Trust-Modell ändert
Zero Trust auf der Wireless-Ebene bedeutet, dass das Netzwerk den Besitz eines Passworts nicht mehr als Legitimationsnachweis akzeptiert. Der Zugriff ist an eine verifizierte Identität, den Gerätestatus oder ein verwaltetes Onboarding gebunden - und der Entzug erfolgt, wenn sich der Status im Verzeichnis ändert, nicht erst, wenn jemand daran denkt, ein WiFi-Passwort zu ändern.
Dieser Wechsel löst mehrere seit langem bestehende Probleme:
- Das Offboarding von Mitarbeitern erfolgt sofort, da der Zugriff über das Identitätssystem entzogen werden kann
- Der Gastzugang wird sauberer, da Benutzer kein wiederverwendetes, geteiltes Passwort benötigen
- Mandantenfähige und gemischt genutzte Umgebungen werden überschaubar, da der Zugriff segmentiert werden kann, ohne dass ein Wildwuchs an Passwörtern entsteht
- Legacy-Ausnahmen werden sichtbar, da sie sich von einem identitätsbasierten Standard abheben
Warum dies die WPA2-Migration zu einem Teil eines größeren Plans macht
Der praktische Nutzen eines Migrationsprojekts von WPA auf WPA2 liegt darin, dass es eine gründliche Überprüfung von SSIDs, Geräteklassen und Zugriffsmodellen erzwingt. Das ist äußerst nützlich, da dieselbe Arbeit den nächsten Schritt unterstützt: die Abhängigkeit von PSKs und die manuelle Bereitstellung insgesamt zu reduzieren.
Plattformen, die auf Passpoint, Hotspot 2.0, OpenRoaming und einer Verzeichnisintegration basieren, verändern die Definition von "sicherem WiFi" in realen Umgebungen wie Hotels, Einzelhandelsflächen, Gesundheitseinrichtungen, Verkehrsknotenpunkten und Multi-Tenant-Gebäuden. Anstatt zu fragen, wer das Passwort kennt, prüft das Netzwerk, ob der Benutzer oder das Gerät über eine gültige Identität und die richtige Richtlinie verfügt.
Wenn Sie diesen nächsten Schritt planen, ist der Zero Trust-Netzwerkzugriff der richtige Rahmen. Er stellt WiFi in denselben Sicherheitskontext wie Endpoint-Management, SSO und bedingten Zugriff, anstatt Wireless als separate Ausnahme zu behandeln.
Der praktische Endzustand
Für zukünftige Projekte sieht das zukunftsfähigere Modell wie folgt aus:
- Gäste nutzen ein reibungsloses, verschlüsseltes Onboarding anstelle von Captive Portal-Workarounds
- Mitarbeiter melden sich mit verwalteten Zugangsdaten oder Zertifikaten an
- IoT- und Legacy-Geräte erhalten einen streng begrenzten Zugriff, oft über isolierte Richtlinien
- Zugriffsänderungen folgen dem Verzeichnisdienst, nicht dem Passwort am schwarzen Brett
Das macht WPA2 nicht irrelevant. Es macht es zu einer Übergangslösung. Für viele Infrastrukturen ist WPA2-Enterprise die Brücke von einem unsicheren WLAN mit gemeinsam genutztem Passwort hin zu einem Modell, das Zero Trust sehr viel näher kommt.
Wenn Sie eine Migration von WPA zu WPA2 nur durchführen, weil ein Audit dies gefordert hat, erhalten Sie am Ende ein sichereres Netzwerk. Wenn Sie die Migration jedoch nutzen, um gemeinsames Vertrauen durch verifizierte Identitäten zu ersetzen, erhalten Sie ein Design, das Sie im nächsten Jahr nicht wieder verwerfen müssen.
Wenn Ihr Team von WPA weg möchte und eine weitere Sackgasse mit geteilten Passwörtern vermeiden will, lohnt es sich, Purple als Teil der nächsten Phase zu evaluieren. Es unterstützt WPA2-Enterprise und WPA3-Enterprise mit 802.1X, lässt sich mit Identitätsanbietern wie Entra ID, Google Workspace und Okta verbinden und hilft, PSKs und Barrieren durch Captive Portals durch passwortlosen, identitätsbasierten WiFi Zugang für Gäste, Mitarbeiter und mandantenfähige Umgebungen zu ersetzen.



