
Checkliste für Pub-Gruppen-WiFi-Anbieter: Gäste-Anmeldung, familienfreundliche Filterung und getrennte Kassensysteme
Nutzen Sie diese Checkliste, um Pub-Gruppen-WiFi-Anbieter zu briefen und zu vergleichen. Damit können Sie Gäste-, Mitarbeiter-, Zahlungs- und Betriebsgerätenetzwerke in jedem Pub trennen und eine kurze, einwilligungsbasierte Anmeldung erstellen. Zudem können Sie einen familienfreundlichen Filter auf Gruppenebene einrichten, Kassensysteme außerhalb des PCI-DSS-Geltungsbereichs halten und eine gemeinsame Gästeliste für eigenbetriebene sowie verpachtete Pubs nutzen.
Teil unserer Kernserie: Gäste-WiFi: Der vollständige Leitfaden →
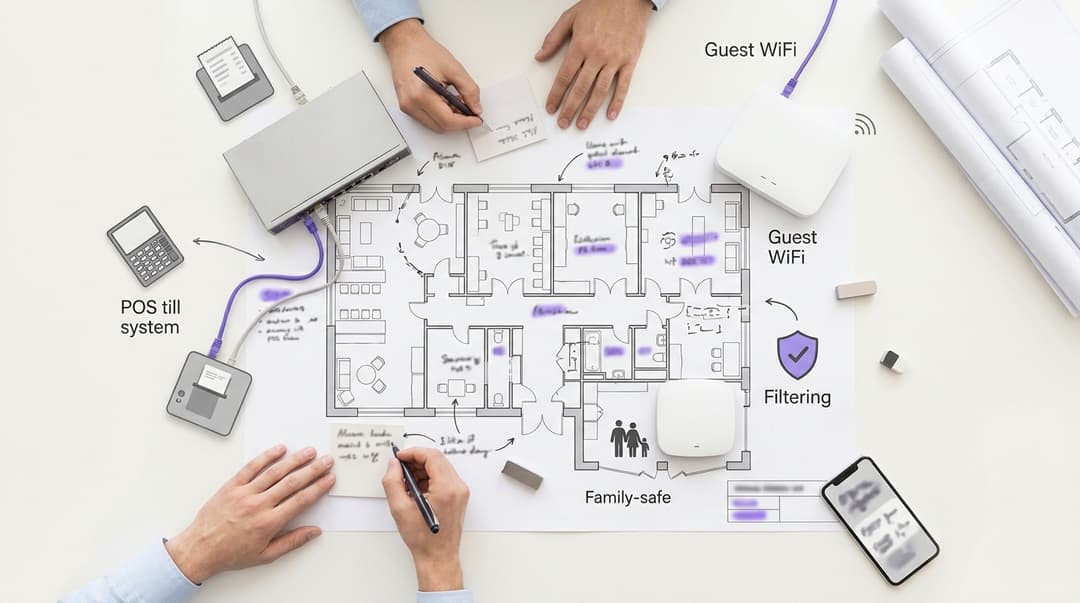
Anbieter von Pub-Gruppen-WiFi sollten jedem Pub mindestens drei getrennte Netzwerke bereitstellen: Gäste, Personal und Zahlungsverkehr. Kassen, Kartenterminals und EPOS befinden sich im Zahlungsnetzwerk, niemals im Gästenetzwerk. Fordern Sie eine einseitige Anmeldung mit nicht vorab angekreuzten Einwilligungsfeldern. Die Filterung sollte familienfreundlich sein und von der Gruppe festgelegt werden. Jeder Pub und die Gruppe sollten eine einheitliche Liste von Gästen mit Einwilligung per E-Mail kontaktieren.
Welche Netzwerke benötigt ein Pub und wer nutzt welches?
In einem Pub sind mehr Geräte im Einsatz, als den meisten Betreibern bewusst ist. Gäste bringen Smartphones mit, Mitarbeiter nutzen Smartphones und Tablets, und an der Bar läuft das EPOS. EPOS steht für Electronic Point of Sale: die Kassen, Kartenterminals und Küchendrucker, über die Bestellungen und Zahlungen abgewickelt werden. Hinter der Bar befinden sich Musikanlagen, TV-Boxen, Kellerüberwachung und Videoüberwachung (CCTV).
Jede Gerätegruppe benötigt ein eigenes Netzwerk. Ein VLAN (virtuelles LAN, definiert in IEEE 802.1Q) unterteilt ein physisches Netzwerk in separate logische Netzwerke. Sie können daher vier Netzwerke auf den Access Points und Switches betreiben, die bereits im Pub vorhanden sind.
Purple Access betreibt die Gäste-, Personal- und EPOS-Netzwerke in jedem Pub über die vorhandenen Access Points. Es funktioniert als Cloud-Overlay, sodass an den Geräten an der Decke nichts geändert werden muss.
| Netzwerk | Zielgruppe | Art der Verbindung | Erreichbarkeit | Filterung |
|---|---|---|---|---|
| Gäste | Bar- und Restaurantbesucher, Familien, Übernachtungsgäste | Captive Portal-Anmeldung in einem offenen oder OWE-Netzwerk | Nur Internet | Familienfreundliche Richtlinie über Purple Shield |
| Personal | Bar-Team, Küchenteam, Pub-Manager | iPSK pro Pub oder 802.1X über Microsoft Entra ID für verwaltetes Personal | Internet, Dienstplan- und Warenwirtschafts-Apps | Gruppenweite Personalrichtlinie |
| Zahlungsverkehr (EPOS) | Kassen, Kartenterminals, Küchendrucker | Kabelgebundenes VLAN oder ein dediziertes WPA3-Netzwerk | Nur Zahlungsabwickler und EPOS-Cloud | Nur Allowlist |
| Standortgeräte | Musik, TV-Boxen, Kellerüberwachung, Videoüberwachung | Kabelgebundenes VLAN oder iPSK pro Gerät | Nur der Cloud-Dienst des jeweiligen Anbieters | Nur Allowlist |
Einige Begriffe bedürfen einer Definition. Ein Captive Portal ist die Anmeldeseite, die ein Gast sieht, bevor der Internetzugang freigeschaltet wird. OWE (Opportunistic Wireless Encryption, RFC 8110) verschlüsselt ein offenes Netzwerk ohne Passwort. iPSK (Identity Pre-Shared Key) weist jedem Pub oder Gerät einen eigenen Schlüssel unter demselben Netzwerknamen zu. IEEE 802.1X authentifiziert jede Person gegenüber einem Verzeichnis wie Microsoft Entra ID, Okta oder Google Workspace.
Pubs mit Zimmern beherbergen zusätzlich Übernachtungsgäste, die stunden- statt minutenlang verweilen. Behandeln Sie diese als Gäste im selben Netzwerk, entsprechend den Aufenthaltsmustern, die auf unseren Hotel-Seiten beschrieben sind.
Was benötigen Sie, bevor Sie Angebote von Anbietern für Pub-Gruppen-WiFi einholen?
Erfassen Sie sechs Fakten pro Pub, bevor Sie Anbieter ansprechen. Ohne diese beruht jedes Angebot auf Schätzungen und jeder Rollout birgt Überraschungen.
- Standortliste nach Betriebsmodell. Kennzeichnen Sie jeden Pub als eigengeführt, verpachtet (tenanted) oder geleast und erfassen Sie die zugehörige Marke. Dies entscheidet darüber, wer die Gästedaten kontrolliert und wer die Inhaltsfilterung freigibt.
- Access-Point-Inventar. Erfassen Sie Hersteller und Modell in jedem Pub. Purple läuft auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet.
- Breitband und Firewall. Halten Sie fest, wer die Leitung und den Router im jeweiligen Pub bereitstellt. Pächter beschaffen diese oft selbst, was Einfluss darauf hat, wer die Firewall konfiguriert.
- Anbindung der Kartenterminals. Dokumentieren Sie, ob die einzelnen Terminals kabelgebunden, über WiFi oder über eine eigene 4G-SIM angebunden sind. Dieser einzelne Faktor bestimmt Ihren PCI-DSS-Geltungsbereich.
- Zutritt für Kinder. Halten Sie fest, welche Pubs Kinder willkommen heißen und bis zu welcher Uhrzeit. Familienfreundliche Pubs benötigen den Gästefilter vom ersten Tag an.
- Ihre CRM- und E-Mail-Plattform. Benennen Sie das System, das die Gästeliste empfangen soll, damit der Anbieter die Integration bestätigen kann.
Vereinbaren Sie noch einen weiteren Punkt schriftlich: Wem gehören die Gästedaten in einem verpachteten Pub? Ihr Pacht- oder Mietvertrag enthält dazu womöglich bereits Regelungen. Falls nicht, klären Sie dies, bevor sich der erste Gast anmeldet.
Wie richten Sie die Gäste-Anmeldung, Filterung und Kassentrennung standortübergreifend ein?
Schritt 1: Unterteilen Sie das Portfolio in Marken und Pubs
Richten Sie die Gruppe als Kontoinhaber ein, jede Marke als Gruppe von Standorten und jeden Pub als einzelnen Standort. Einstellungen auf Markenebene werden dann automatisch auf jeden Pub dieser Marke übertragen. Eine Änderung an der Anmeldeseite oder am Filter erfolgt somit einmal und nicht hunderte Male.
Gewähren Sie Pub-Managern und Pächtern ausschließlich Zugriff auf ihren eigenen Standort. Gebietsleiter sehen ihren zugewiesenen Bereich. Die Zentrale überblickt das gesamte Portfolio.
Schritt 2: Gestalten Sie eine Gäste-Anmeldung mit minimalen Abfragen
Jedes zusätzliche Feld verringert die Anmelderaten. Fragen Sie nur das ab, was Sie tatsächlich nutzen werden - und sonst nichts. Gemäß UK GDPR Artikel 5 Absatz 1 Buchstabe c ist Datenminimierung vorgeschrieben; die Rechtslage deckt sich hier also mit der Conversion-Optimierung.
Eine Gäste-Anmeldung im Pub erfordert vier Elemente:
- E-Mail-Adresse und Vorname. Ausreichend für den Versand und die Personalisierung von Nachrichten.
- Altersbestätigung. Gemäß CAP-Code Abschnitt 18 ist an Personen unter 18 Jahren gerichtete Alkoholwerbung untersagt. Sie müssen wissen, wer volljährig ist, bevor Sie Angebote für Getränke per E-Mail versenden.
- Zwei nicht vorab angekreuzte Checkboxen zur Einwilligung. Eine für den Pub, eine für die Gruppe oder Marke. Gemäß UK GDPR Erwägungsgrund 32 stellen vorangekreuzte Kästchen keine wirksame Einwilligung dar.
- Ein Link zu Ihren Datenschutzhinweisen. Darin wird aufgeführt, wer die Daten zu welchem Zweck verarbeitet.
Trennen Sie den WiFi-Zugang strikt von der Marketing-Einwilligung. Gemäß UK GDPR Artikel 7 Absatz 4 gilt eine Einwilligung in der Regel als nicht freiwillig erteilt, wenn die Erbringung einer Dienstleistung an sie gekoppelt ist. Ein Gast, der kein Häkchen setzt, erhält dennoch Online-Zugang. Für alle Marketing-E-Mails an Personen, die eingewilligt haben, gilt anschließend PECR Regulation 22.
Unsere Seiten zu Gäste-WiFi zeigen, welche Anmeldeoptionen Purple für die einzelnen Marken unterstützt.
Schritt 3: Richten Sie familiensichere Filterung einmalig auf Gruppenebene ein
Purple Shield wendet Inhaltsfilterung auf das Gastnetzwerk an. Die Gruppe legt eine Baseline-Richtlinie fest und sperrt diese, sodass kein Pub sie lokal lockern kann. Das ist besonders wichtig in familienfreundlichen Pubs, in denen der Bildschirm eines Gasts von jedem Tisch aus einsehbar ist.
Nutzen Sie Friendly WiFi als Maßstab. Dabei handelt es sich um das britische Zertifizierungssystem für öffentliches WiFi. Es verlangt mindestens die Filterung von Pornografie und Inhalten mit sexuellem Missbrauch von Kindern gemäß der Liste der Internet Watch Foundation (IWF).
Legen Sie fest, wer welche Änderungen vornehmen darf:
- Die Gruppe definiert und verwaltet die Baseline-Kategorien für jeden Pub.
- Markeninhaber können strengere Kategorien für Familienmarken hinzufügen.
- Pub-Manager und Pächter können Einträge für eine Allowlist anfragen, die zentral von der Gruppe genehmigt werden.
Wenden Sie den Gastfilter ausschließlich auf das Gastnetzwerk an. Das Mitarbeiternetzwerk erhält eine eigene Richtlinie, damit ein Manager weiterhin auf Lieferanten-Websites zugreifen kann, die durch den Gastfilter blockiert werden.
Schritt 4: Kassen, Kartenterminals und Kassensysteme (EPOS) vom Gastnetzwerk fernhalten
PCI DSS v4.0 schreibt keine Segmentierung vor. Es stuft jedoch jedes System, das auf Kartendaten zugreifen kann, als prüfungsrelevant ein. Wenn Sie Kassen im Gastnetzwerk betreiben, wird jedes Gast-Smartphone Teil Ihrer Karteninhaberdaten-Umgebung (Cardholder Data Environment). Trennen Sie diese, fällt das Gastnetzwerk aus dem Prüfbereich heraus.
Trennen Sie die Netzwerke auf drei Ebenen:
- VLANs. Betreiben Sie Gäste, Personal, Zahlungssysteme und Standortgeräte in getrennten IEEE-802.1Q-VLANs.
- Firewall-Regeln. Blockieren Sie sämtlichen Datenverkehr vom Gast-VLAN zum Zahlungs-VLAN. Erlauben Sie dem Zahlungs-VLAN ausschließlich den Zugriff auf Ihren Zahlungsabwickler und die EPOS-Cloud.
- Client-Isolation. Verhindern Sie, dass Gastgeräte einander im Gastnetzwerk erkennen können.
Verschlüsseln Sie das Zahlungsnetzwerk mit WPA3 oder belassen Sie es kabelgebunden. PCI-DSS-Anforderung 2.3.1 verlangt, dass die Standardeinstellungen der WLAN-Hersteller in jedem Netzwerk geändert werden, das Kontodaten überträgt. Unser Leitfaden zur Sicherung eines Unternehmensnetzwerks beleuchtet die Firewall-Thematik noch detaillierter.
Die Art und Weise, wie Ihre Terminals verbunden sind, bestimmt den jeweiligen Aufwand:
| Verbindungsart des Terminals | Ihre Maßnahmen | Auswirkung auf das Gastnetzwerk |
|---|---|---|
| Eigene 4G-SIM | Vollständig außerhalb des Pub-Netzwerks belassen | Gastnetzwerk überträgt keinen Karten-Datenverkehr |
| Verkabelt mit dem EPOS-Switch | Switch-Port dem Zahlungs-VLAN zuweisen | Gastnetzwerk überträgt keinen Karten-Datenverkehr |
| WiFi | In ein dediziertes WPA3-Zahlungsnetzwerk in einem eigenen VLAN verschieben | Gastnetzwerk überträgt keinen Karten-Datenverkehr mehr, sobald Firewall-Regeln diesen blockieren |
| WiFi in einem gemeinsamen Netzwerk mit Gästen | Vor dem Go-Live migrieren und das gemeinsame Netzwerk anschließend stilllegen | Gastnetzwerk bleibt im PCI-DSS-Prüfbereich, bis dieser Schritt erfolgt ist |
Schritt 5: Eigene und verpachtete Pubs mit einer zentralen Gästeliste verbinden
Purple Engage verwaltet die Liste der eingewilligten Gäste und versendet E-Mails nach Pub und Marke getrennt. Das Modell unterscheidet sich zwischen zentral betriebenen und verpachteten Pubs, da es sich um unterschiedliche Geschäftsmodelle handelt.
In einem zentral betriebenen Pub führt die Gruppe das Geschäft. Die Gruppe ist der Verantwortliche (Data Controller), und in der Einwilligung werden sowohl die Gruppe als auch die Marke genannt.
In einem Pachtbetrieb führt der Pächter sein eigenes Unternehmen unter Ihrer Marke oder im Rahmen Ihres Pachtvertrags. Die Einwilligung sollte sowohl das Unternehmen des Pächters als auch die Gruppe benennen. Die ICO-Leitlinien zur Einwilligung verlangen, dass jeder Verantwortliche benannt wird, der sich auf die Einwilligung stützt. Entscheiden beide über die Verwendung der Daten, fordert UK GDPR Artikel 26 eine Vereinbarung über die gemeinsame Verantwortlichkeit.
Richten Sie die Zugriffsrechte anschließend entsprechend ein:
- Jeder Pächter sieht nur die Liste seines eigenen Pubs und versendet E-Mails ausschließlich an diese.
- Die Gruppe versendet E-Mails standortübergreifend, gefiltert nach Marke, Region oder Besuchsmuster.
- Beide Seiten respektieren jede Abmeldung, unabhängig davon, wo sie erfolgt.
Treffen Sie Vereinbarungen darüber, was bei Beendigung eines Pachtverhältnisses geschieht. Einwilligungen, die dem Unternehmen des scheidenden Pächters erteilt wurden, verbleiben in der Regel bei diesem Unternehmen. Der Gruppe erteilte Einwilligungen bleiben bestehen. Unser Beitrag zur First-Party-Daten-Strategie für Veranstaltungsorte im Vereinigten Königreich behandelt die CRM-Seite.
Schritt 6: Rollout in Phasen, nicht alles auf einmal
Beginnen Sie mit fünf bis 10 Pubs, die jede Marke und jeden Access-Point-Anbieter abdecken. Beheben Sie auftretende Fehler und skalieren Sie anschließend in Chargen. Unser Standortübergreifender WiFi-Rollout-Plan beschreibt die Phasenstruktur und die Go/No-Go-Prüfungen.
Da Purple auf Hardware funktioniert, die Sie bereits besitzen, erfordern die meisten Pubs lediglich eine Konfiguration und keine neue Ausrüstung. Unser Beitrag darüber, warum Ihr nächstes WiFi-Upgrade keine neue Hardware benötigt, erklärt, wie das funktioniert.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Wie stellen Sie sicher, dass jeder Pub korrekt eingerichtet ist?
Testen Sie jeden Pub, bevor Sie ihn als produktiv einstufen. Führen Sie diese Prüfungen von einem Mobiltelefon im Gastnetzwerk aus durch und dokumentieren Sie das Ergebnis für den jeweiligen Standort.
- Die Anmeldung funktioniert durchgängig. Verbinden Sie sich, melden Sie sich an und bestätigen Sie, dass das Internet funktioniert. Bestätigen Sie, dass auch ein Gast, der keine Kontrollkästchen aktiviert, online gehen kann.
- Der Einwilligungsdatensatz wird korrekt zugeordnet. Prüfen Sie, ob der neue Datensatz unter dem richtigen Pub mit den vom Gast ausgewählten Einwilligungsoptionen erscheint.
- Der Filter blockiert zuverlässig. Testen Sie eine bekannte gesperrte Kategorie und bestätigen Sie, dass die Sperrseite angezeigt wird.
- Die Kassensysteme sind unerreichbar. Versuchen Sie, die EPOS- und Terminaladressen über das Gastnetzwerk zu erreichen. Jeder Versuch muss fehlschlagen.
- Gäste können sich nicht gegenseitig sehen. Bestätigen Sie, dass die Client-Isolation ein zweites Testtelefon blockiert.
Planen Sie anschließend zwei Prüfungen fest in Ihren Kalender ein. PCI DSS-Anforderung 11.2.1 verlangt alle drei Monate eine Prüfung auf unautorisierte drahtlose Access Points. Anforderung 11.4.5 verlangt alle 12 Monate sowie nach jeder Änderung Penetrationstests der Segmentierungskontrollen.
Überwachen Sie die Verbindungen pro Pub in WiFi Analytics. Ein Pub, dessen Anmeldungen über Nacht auf null sinken, weist eine Störung auf - und keine ruhige Woche.
Was geht bei Pub-WiFi-Rollouts schief und wie beheben Sie es?
Die meisten Fehler lassen sich auf die Punkte der obigen Checkliste vor dem Rollout zurückführen. Diese Fälle treten am häufigsten auf:
| Symptom | Wahrscheinliche Ursache | Lösung |
|---|---|---|
| Kartenterminal fällt nach dem Go-Live aus | Das Terminal befand sich im alten, gemeinsam genutzten Netzwerk, das stillgelegt wurde | Verschieben Sie es in das Zahlungsnetzwerk oder auf seine 4G-SIM-Karte und überprüfen Sie die Funktion vor dem Abschalten |
| Gast-Smartphone kann Kassenadresse erreichen | Gastnetzwerk ist demselben VLAN wie das Kassensystem (EPOS) zugewiesen | Gastnetzwerk einem eigenen VLAN zuweisen, Ablehnungsregel hinzufügen und erneut testen |
| Pächter kann eigene Gäste nicht per E-Mail kontaktieren | Einwilligungstext nannte nur die Unternehmensgruppe | Text anpassen, um den Pub-Betreiber zu benennen; neue Einwilligungen zählen, alte nicht |
| Familie beschwert sich, dass eine Schulseite blockiert ist | Eine Filterkategorie ist weiter gefasst als beabsichtigt | Die Gruppe fügt die Domain zur zentralen Freigabeliste (Allow-List) hinzu |
| Nur wenige Gäste schließen die Anmeldung ab | Zu viele Felder auf der Anmeldeseite | Auf E-Mail, Vorname, Altersbestätigung und Einwilligung reduzieren |
| Personal nutzt das Gastnetzwerk | Kein Personalnetzwerk oder ein gemeinsam genutzter Schlüssel, der weitergegeben wurde | Einen iPSK pro Pub ausgeben und bei Ausscheiden von Mitarbeitern widerrufen |
Eine nachträgliche Anpassung der Einwilligung rettet niemals frühere Datensätze. Ein Gast, der E-Mails von der Gruppe zugestimmt hat, hat keinen E-Mails des Pächters zugestimmt. Korrigieren Sie den Text frühzeitig, denn jede Woche mit dem falschen Wortlaut bedeutet eine Woche unbrauchbarer Anmeldungen.
Wie gestaltet sich dies bei eigenbetriebenen und verpachteten Standorten?
Die beiden folgenden Szenarien sind Praxisbeispiele, die auf typischen Betriebsstrukturen basieren, keine namentlich genannten Implementierungen. Die Ergebnisse zeigen die messbaren Veränderungen, die jeder Schritt bewirkt.
Szenario 1: Ein eigenbetriebener Bestand von 180 Pubs mit drei Marken
Situation. Lokale Installateure hatten in jedem Pub eine separate Anmeldeseite eingerichtet, was zu 180 zu pflegenden Seiten führte. In 40 Pubs teilten sich Kassen ein Netzwerk mit Gästen. Kein Pub filterte den Gast-Traffic, obwohl der Großteil der Familienmarke Kindern bis 21:00 Uhr Einlass gewährt. Neuere Pubs nutzten Cisco Meraki; ältere liefen auf Ubiquiti UniFi.
Maßnahmen. Die Gruppe ersetzte die 180 Seiten durch drei Markenvorlagen. Jeder Pub wurde auf vier VLANs umgestellt: Gäste, Personal, Zahlungsverkehr und betriebliche Geräte. Kartenterminals in den 40 betroffenen Pubs wechselten in ein Zahlungsnetzwerk mit WPA3. Eine einzige Purple Shield-Richtlinie deckte alle 180 Gastnetzwerke ab, mit strengeren Kategorien für die Familienmarke.
Ergebnis. Die Anzahl der Anmeldeseiten sank von 180 auf drei. Die Zahl der Pubs mit Kassen im Gastnetzwerk sank von 40 auf null, verifiziert durch Erreichbarkeitstests in jedem Pub. Änderungen an den Filtereinstellungen erfordern statt 180 lokaler Anpassungen nur noch eine zentrale Bearbeitung.
Szenario 2: Ein Bestand von 450 Pubs, überwiegend verpachtet
Situation. Die Gruppe betrieb 60 Pubs selbst und verpachtete die anderen 390 an Pächter. Die Pächter wünschten eigene Gästelisten. Die Gruppe wünschte eine einheitliche Übersicht über alle Pubs für Markenkampagnen. Beide Seiten erfassten Daten, die die jeweils andere rechtlich nicht nutzen durfte.
Maßnahmen. Die Gruppe übernahm die Kontoinhaberschaft, wobei jeder Pub als Standort (Venue) eingerichtet wurde. Der Einwilligungstext in verpachteten Pubs nannte sowohl das Unternehmen des Pächters als auch die Gruppe. Pächter erhielten in Purple Engage Zugriff auf die Liste ihres eigenen Pubs. Die Zentrale segmentierte die Gesamtliste nach Marke und Region.
Ergebnis. Jeder der 390 Pächter erhielt seine eigene, rechtskonforme Liste mit Einwilligungen. Die Gruppe erhielt eine standortübergreifende Liste für alle 450 Pubs inklusive E-Mail-Einwilligung. Bei einem Pächterwechsel übertrug die Gruppe die Standortzugriffsrechte in einem einzigen Schritt, ohne Neuinstallationen vornehmen zu müssen.
Was kostet Pub-WiFi und welchen Mehrwert erhalten Sie dafür?
Purple lizenziert drei Tarife: Connect, Capture und Engage. Shield ist ein Sicherheits-Add-on für die Filterung. Fordern Sie ein Angebot basierend auf der Anzahl Ihrer Pubs und den von jeder Marke benötigten Tarifen an. Gepachtete Pubs können einen anderen Tarif nutzen als eigenbetriebene Standorte.
Vier Kostenpositionen bestimmen den Gesamtbetrag:
- Lizenzen für die Tarife und Add-ons, die jeder Pub nutzt.
- Hardware, die entfällt, wenn Ihre Access Points auf der von Purple unterstützten Liste stehen.
- Konfiguration von VLANs und Firewall-Regeln in jedem Pub, zentral durchgeführt, sofern die Hardware dies unterstützt.
- Compliance-Aufwand, der sinkt, sobald das Gästenetzwerk aus Ihrem PCI-DSS-Geltungsbereich herausfällt.
Der Ertrag ergibt sich aus drei Bereichen. Erstens bedeutet eine kleinere Karteninhaber-Datenumgebung weniger zu bewertende Systeme. Zweitens bietet eine Liste mit eingewilligten Gästen jedem Pub und der Unternehmensgruppe einen eigenen First-Party-Kanal. Drittens ersetzt eine einzige Plattform die Einzelverträge pro Pub, die sich bei Pachtbetrieben oft ansammeln.
Purple setzt dies seit 2012 in großem Maßstab um. Wir sind an mehr als 80.000 aktiven Standorten in über 90 Ländern im Einsatz und wickeln jährlich 500 Millionen Nutzer und Anmeldungen ab. Purple ist nach ISO 27001, Cyber Essentials und B Corp zertifiziert und arbeitet mit Gruppen wie Stonegate Pubs, Whitbread und Pizza Express zusammen.
Häufig gestellte Fragen
Funktioniert Purple mit den Access Points, die sich bereits in unseren Pubs befinden?
Ja, Purple läuft auf Access Points, die Sie bereits besitzen. Zu den unterstützten Anbietern gehören Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Purple arbeitet als Cloud-Overlay, sodass ein Pub mit gemischter Hardware weiterhin eine einheitliche Gästeanmeldung, eine einheitliche Filterrichtlinie und eine zentrale Gästeliste nutzt. Sie müssen nur dann neue Geräte kaufen, wenn ein Access Point zu alt ist, um getrennte Netzwerke zu unterstützen.
Können eigenbetriebene und gepachtete Pubs eine gemeinsame WiFi-Plattform nutzen?
Ja, eigenbetriebene und gepachtete Pubs können über eine Plattform betrieben werden. Die Gruppe hält das Konto und jeder Pub wird zu einem Standort mit eigenem Zugriff. Eigenbetriebene Pubs folgen den Gruppeneinstellungen. Pächter sehen und kontaktieren per E-Mail nur ihre eigenen Gäste. Der Einwilligungstext in gepachteten Pubs nennt sowohl den Betrieb des Pächters als auch die Gruppe, sodass beide rechtmäßig jene Gäste per E-Mail kontaktieren können, die dem Empfang von Mitteilungen zugestimmt haben.
Wem gehören die Gästedaten in einem gepachteten Pub?
Die in der Einwilligung genannten Unternehmen kontrollieren die Gästedaten. In einem gepachteten Pub sind dies in der Regel der Betrieb des Pächters und die Gruppe gemeinsam. UK GDPR Artikel 26 verlangt eine Vereinbarung über die gemeinsame Verantwortlichkeit, wenn beide darüber entscheiden, wie Daten verwendet werden. Vereinbaren Sie schriftlich, was bei Beendigung eines Pachtverhältnisses geschieht, da einem scheidenden Pächter erteilte Einwilligungen in der Regel bei diesem Unternehmen verbleiben.
Nimmt ein separates Gästenetzwerk das Gäste-WiFi aus dem PCI-DSS-Geltungsbereich?
Ja, ein ordnungsgemäß segmentiertes Gästenetzwerk fällt nicht unter Ihre Karteninhaber-Datenumgebung. PCI DSS stuft jedes System, das Zugriff auf Kartendaten haben kann, als prüfpflichtig ein. Getrennte VLANs, Firewall-Regeln zur Blockierung des Datenverkehrs zwischen Gästen und Zahlungssystemen sowie Client-Isolation entziehen Gästegeräte diesem Zugriff. Dies müssen Sie jedoch nachweisen. Anforderung 11.4.5 verlangt alle 12 Monate und nach jeder Änderung Penetrationstests der Segmentierungskontrollen.### Können wir von unserem aktuellen Pub-WiFi-Anbieter wechseln, ohne jeden Pub vor Ort aufsuchen zu müssen?
Ja, in den meisten Pubs besteht der Wechsel lediglich aus einer Konfiguration und keiner Neuinstallation. Sofern die Access Points auf der Liste der unterstützten Geräte von Purple stehen, werden die Netzwerke für Gäste, Personal und Zahlungen zentral konfiguriert. Einige Pubs erfordern dennoch einen Vor-Ort-Besuch - typischerweise dort, wo Kartenterminals in einem gemeinsam genutzten Netzwerk betrieben werden oder der Router dem Pächter gehört. Führen Sie zuerst die Checkliste vor dem Rollout durch, um zu wissen, um welche Pubs es sich handelt.
Wer entscheidet darüber, was der jugendfreie Filter blockiert?
Die Entscheidung liegt bei der Gruppe, und die Richtlinie wird einmalig für jeden Pub festgelegt. Purple Shield wendet die Baseline der Gruppe auf jedes Gästenetzwerk an, und kein Pub kann diese Richtlinie lokal lockern. Familienmarken können strengere Kategorien hinzufügen. Pub-Manager und Pächter fordern Einträge für die Allowlist an, die von der Zentrale genehmigt werden. Friendly WiFi, das britische Zertifizierungsprogramm für öffentliches WiFi, dient hierbei als sinnvoller Mindeststandard.
Ist eine schnelle Gästeanmeldung mit der GDPR und den Regeln für Alkoholwerbung vereinbar?
Ja, eine kurze Anmeldung kann beide Regelwerke erfüllen. Fragen Sie nach E-Mail-Adresse, Vorname, Altersbestätigung und stellen Sie zwei nicht vorab angekreuzte Kontrollkästchen für Einwilligungen bereit. Erwägungsgrund 32 der UK GDPR schließt vorab angekreuzte Kästchen aus, und gemäß Artikel 7 Absatz 4 darf der WiFi-Zugang nicht von einer Marketingeinwilligung abhängig gemacht werden. Mit der Altersbestätigung halten Sie Abschnitt 18 des CAP-Codes ein, der Alkoholwerbung verbietet, die sich an Personen unter 18 Jahren richtet.
Schlüsseldefinitionen
VLAN (IEEE 802.1Q)
Ein in IEEE 802.1Q definiertes virtuelles LAN, das Ethernet-Frames mit einem Tag versieht, sodass ein einziges physisches Switch- und Access-Point-Netzwerk mehrere logisch getrennte Netzwerke übertragen kann.
Hierauf treffen Sie bei der Konfiguration von Switches und Access Points in jedem Pub. Es ermöglicht Ihnen, Netzwerke für Gäste, Mitarbeiter, Zahlungen und Betriebsgeräte auf der bereits an der Decke montierten Hardware zu betreiben - ganz ohne neue Verkabelung.
EPOS
Electronic Point of Sale: die Kassen, Kartenterminals und Küchendrucker, über die Bestellungen und Zahlungen abgewickelt werden. Jedes EPOS-System, das Kartendaten speichert, verarbeitet oder darauf zugreifen kann, fällt in den Bewertungsbereich von PCI DSS.
Die Erfassung der Art und Weise, wie die EPOS-Systeme und Terminals jedes Pubs angebunden sind (kabelgebunden, über WiFi oder 4G-SIM), ist die entscheidende Information darüber, wie viel Segmentierungsaufwand in einem Pub erforderlich ist.
Captive Portal
Eine Webseite, die einem Gerät beim Beitritt zu einem Netzwerk angezeigt wird und den HTTP-Datenverkehr abfängt, bis sich der Besucher authentifiziert oder die Nutzungsbedingungen akzeptiert; danach gibt das Netzwerk den Internetzugang frei.
Hier befinden sich die Gäste-Anmeldung, die Altersbestätigung und die beiden nicht vorab angehakten Einwilligungs-Checkboxen - das Design entscheidet daher sowohl über die Conversion als auch über die UK GDPR-Konformität.
OWE (Opportunistische drahtlose Verschlüsselung)
In IETF RFC 8110 definiert: OWE nutzt während der Zuordnung einen Diffie-Hellman-Schlüsselaustausch, um den Datenverkehr in einem offenen Netzwerk ohne gemeinsames Passwort zu verschlüsseln.
Wird das Gästenetzwerk mit OWE anstelle eines vollständig offenen Netzwerks betrieben, wird der Datenverkehr der Gäste verschlüsselt, während die Ein-Klick-Anmeldung ohne Passwörter unkompliziert bleibt.
iPSK (Identitätsbasierter Pre-Shared Key)
Eine Methode, die pro Pub, Gerät oder Person unter einem einheitlichen Netzwerknamen (SSID) einen individuellen Pre-Shared Key vergibt, wobei der Schlüssel den Client seinem eigenen VLAN und entsprechenden Richtlinien zuordnet.
Nutzen Sie dies für die Mitarbeiter in jedem Pub sowie für Betriebsgeräte, damit ein kompromittierter Schlüssel beim Ausscheiden einer Person für einen einzelnen Pub widerrufen werden kann, anstatt ihn im gesamten Portfolio ändern zu müssen.
IEEE 802.1X
Der IEEE-Standard für portbasierte Netzwerk-Zugriffskontrolle, der jede Person oder jedes Gerät über eine EAP-Methode und einen RADIUS-Server (Remote Authentication Dial-In User Service) anhand eines Verzeichnisses authentifiziert, bevor der Netzwerkzugriff gewährt wird.
Eignet sich für verwaltetes Personal, dessen Identitäten in Microsoft Entra ID, Okta oder Google Workspace liegen, und bietet personenspezifischen Zugriff auf Dienstplan- und Warenwirtschafts-Apps.
WPA3
Die aktuelle Sicherheitszertifizierung für WiFi, die den Personal-Modus von WPA2 durch SAE (Simultaneous Authentication of Equals, aus IEEE 802.11) ersetzt, um Offline-Passwort-Rateversuchen zu widerstehen, und Protected Management Frames vorschreibt.
Kartenterminals, die über WiFi laufen müssen, werden in ein dediziertes WPA3-Zahlungsnetzwerk auf einem eigenen VLAN verlegt - niemals in das Gastnetzwerk.
PCI DSS v4.0 und die Karteninhaberdaten-Umgebung
Der Payment Card Industry Data Security Standard v4.0 stuft jedes System als relevant ein, das Kartendaten speichert, verarbeitet, überträgt oder eine Verbindung dazu herstellen kann. Anforderung 2.3.1 umfasst Standardeinstellungen von Wireless-Anbietern, 11.2.1 vierteljährliche Tests auf unautorisierte Access Points und 11.4.5 Penetrationstests der Segmentierung.
Durch die Segmentierung von Kassen und Gästen fällt jedes Smartphone der Gäste aus dem Prüfumfang heraus, was Ihren Compliance-Aufwand reduziert und Ihren Testzeitplan festlegt.
Client-Isolation
Eine Access-Point- oder Controller-Einstellung, die den Layer-2-Traffic zwischen Wireless-Clients im selben Netzwerk blockiert, sodass Geräte das Gateway erreichen, sich jedoch nicht gegenseitig.
Sie ist eine der drei Trennungsebenen im Gastnetzwerk und wird beim Go-Live überprüft, indem sichergestellt wird, dass ein zweites Testtelefon nicht sichtbar ist.
Gemeinsam Verantwortliche (UK GDPR Artikel 26)
Wenn zwei oder mehr Verantwortliche die Zwecke und Mittel der Verarbeitung gemeinsam festlegen, müssen sie gemäß UK GDPR Artikel 26 ihre jeweiligen Zuständigkeiten in einer transparenten Vereinbarung regeln.
Gilt für verpachtete Pubs, in denen sowohl der Pächter als auch die Gruppe über die Nutzung der Gästedaten entscheiden, und bestimmt den Wortlaut der Einwilligung sowie die Bedingungen bei Pachtende.
PECR-Vorschrift 22
Regulation 22 der Privacy and Electronic Communications (EC Directive) Regulations 2003 regelt unaufgeforderte Werbung per elektronischer Post an Einzelpersonen und verlangt eine vorherige Einwilligung, sofern kein Soft-Opt-in vorliegt.
Regelt jede Marketing-E-Mail, die Pubs und die Gruppe an Gäste senden, die bei der Anmeldung ein Einwilligungsfeld angekreuzt haben.
Friendly WiFi
Das britische Zertifizierungsprogramm für öffentliches WiFi, das mindestens die Filterung von Pornografie und Inhalten mit sexuellem Missbrauch von Kindern auf der Liste der Internet Watch Foundation (IWF) vorschreibt.
Nutzen Sie dies als Benchmark für die gesperrte, familienfreundliche Baseline der Gruppe in Purple Shield, insbesondere in Pubs, zu denen Kinder Zutritt haben.
Ausgearbeitete Beispiele
Ein Portfolio von 180 eigenbetriebenen Pubs mit drei Marken verfügte über 180 lokal erstellte Anmeldeseiten, Kassensysteme, die in 40 Pubs dasselbe Netzwerk wie die Gäste nutzten, und keinerlei Inhaltsfilterung für Gäste - obwohl die Familienmarke Kindern bis 21:00 Uhr Zutritt gewährte. Die Hardware war eine Mischung aus Cisco Meraki und Ubiquiti UniFi. Wie sollte die Gruppe vorgehen?
Die Gruppe ersetzte die 180 Seiten durch drei Markenvorlagen, sodass sich Änderungen auf Markenebene direkt auf jeden Pub auswirken. Jeder Pub wurde auf vier VLANs umgestellt: Gäste, Mitarbeiter, Zahlungen und Betriebsgeräte. Die Kartenterminals in den 40 betroffenen Pubs wurden in ein WPA3-Zahlungsnetzwerk verlegt, wodurch Gastgeräte aus dem PCI-DSS-Geltungsbereich entfernt wurden. Eine zentrale Purple Shield-Richtlinie deckte alle 180 Gästenetzwerke ab, mit strengeren Kategorien für die Familienmarke. Da Purple hardwareunabhängig ist, erforderte das gemischte Portfolio lediglich eine Konfiguration und keine neue Hardware. Die Anzahl der Anmeldeseiten sank von 180 auf drei. Die Zahl der Pubs mit Kassen im Gästenetzwerk sank von 40 auf null, was durch einen Erreichbarkeitstest in jedem Pub bestätigt wurde. Anpassungen der Filterung wurden von 180 lokalen Bearbeitungen auf eine einzige zentrale Bearbeitung reduziert.
Eine Gruppe mit 450 Pubs betreibt 60 Pubs selbst und verpachtet 390. Die Pächter wünschen sich eigene Gästelisten und die Gruppe eine zentrale Übersicht über das gesamte Portfolio für Markenkampagnen; allerdings erhebt jede Seite Daten, die die andere rechtlich nicht nutzen darf. Wie lässt sich das lösen?
Die Gruppe wurde zum Kontoinhaber, wobei jeder Pub als Standort eingerichtet wurde. In Pacht-Pubs nannte der Einwilligungstext sowohl das Unternehmen des Pächters als auch die Gruppe - gemäß den ICO-Richtlinien zur Nennung jedes Verantwortlichen, der sich auf eine Einwilligung stützt, sowie Artikel 26 der UK GDPR über gemeinsam Verantwortliche. Pächter erhielten ausschließlich in Purple Engage Zugriff auf die Liste ihres eigenen Pubs. Die Zentrale segmentierte die Gesamtliste nach Marke und Region. Jeder der 390 Pächter erhielt eine eigene Liste mit Einwilligung und die Gruppe eine standortübergreifende Liste über 450 Pubs inklusive E-Mail-Einwilligung. Bei einem Pächterwechsel wies die Gruppe den Standortzugriff in einem einzigen Schritt neu zu, ohne dass Neuinstallationen erforderlich waren.
Häufig gestellte Fragen
Funktioniert Purple mit den Access Points, die bereits in unseren Pubs vorhanden sind?
Ja, Purple läuft auf Access Points, die Sie bereits besitzen. Zu den unterstützten Herstellern gehören Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Purple funktioniert als Cloud-Overlay, sodass ein Pub mit gemischter Hardware weiterhin eine zentrale Gästeanmeldung, eine Filterrichtlinie und eine Gästeliste nutzt. Sie kaufen nur dort neue Geräte, wo ein Access Point zu alt ist, um getrennte Netzwerke zu unterstützen.
Können eigenbetriebene und verpachtete Pubs eine gemeinsame WiFi-Plattform nutzen?
Ja, eigenbetriebene und verpachtete Pubs können auf einer gemeinsamen Plattform betrieben werden. Die Gruppe hält das Konto und jeder Pub wird zu einem Standort mit eigenem Zugang. Eigenbetriebene Pubs folgen den Gruppeneinstellungen. Pächter sehen und kontaktieren per E-Mail nur ihre eigenen Gäste. Der Einwilligungstext in verpachteten Pubs nennt sowohl das Unternehmen des Pächters als auch die Gruppe, sodass beide rechtmäßig jene Gäste per E-Mail kontaktieren können, die dem Empfang zugestimmt haben.
Wem gehören die Gästedaten in einem verpachteten Pub?
Die in der Einwilligung genannten Unternehmen haben die Kontrolle über die Gästedaten. In einem verpachteten Pub sind das in der Regel das Unternehmen des Pächters und die Gruppe gemeinsam. UK GDPR Artikel 26 verlangt eine Vereinbarung über die gemeinsame Verantwortlichkeit, wenn beide darüber entscheiden, wie Daten verwendet werden. Vereinbaren Sie schriftlich, was bei Beendigung eines Pachtverhältnisses geschieht, da Einwilligungen, die einem ausscheidenden Pächter erteilt wurden, normalerweise bei diesem Unternehmen verbleiben.
Nimmt ein separates Gästenetzwerk das Gäste-WiFi aus dem PCI-DSS-Geltungsbereich heraus?
Ja, ein ordnungsgemäß segmentiertes Gästenetzwerk fällt außerhalb Ihrer Karteninhaberdaten-Umgebung. PCI DSS stuft jedes System, das auf Kartendaten zugreifen kann, als relevant für den Geltungsbereich ein. Getrennte VLANs, Firewall-Regeln zur Blockierung des Datenverkehrs von Gästen zu Zahlungssystemen und Client-Isolation entziehen Gastgeräte diesem Zugriff. Dies müssen Sie jedoch nachweisen. Anforderung 11.4.5 verlangt Penetrationstests der Segmentierungskontrollen alle 12 Monate sowie nach jeder Änderung.
Können wir von unserem aktuellen Pub-WiFi-Anbieter wechseln, ohne jeden Pub vor Ort aufsuchen zu müssen?
Ja, in den meisten Pubs besteht der Wechsel lediglich aus Konfiguration, nicht aus Installation. Befinden sich die Access Points auf der Liste der von Purple unterstützten Geräte, werden Gäste-, Mitarbeiter- und Zahlungsnetzwerke zentral konfiguriert. Einige Pubs erfordern dennoch einen Vor-Ort-Besuch, typischerweise dort, wo Kartenterminals in einem gemeinsam genutzten Netzwerk betrieben werden oder der Router dem Pächter gehört. Führen Sie zuerst die Checkliste vor dem Rollout durch, damit Sie wissen, um welche Pubs es sich handelt.
Wer entscheidet, was der familienfreundliche Filter blockiert?
Die Gruppe entscheidet, und die Richtlinie wird einmal für jeden Pub festgelegt. Purple Shield wendet den Standard der Gruppe auf jedes Gästenetzwerk an, und kein Pub kann diesen lokal lockern. Familienorientierte Marken können strengere Kategorien hinzufügen. Pub-Manager und Pächter fordern Einträge für die Allowlist an, die von der Zentrale genehmigt werden. Friendly WiFi, das britische Zertifizierungsprogramm für öffentliches WiFi, dient als sinnvoller Mindeststandard.
Ist eine schnelle Gästeanmeldung mit der GDPR und den Regeln für Alkoholwerbung vereinbar?
Ja, ein kurzer Anmeldeprozess kann beide Regelwerke erfüllen. Fragen Sie nach E-Mail-Adresse, Vorname, Altersbestätigung und stellen Sie zwei nicht vorab angekreuzte Kontrollkästchen für die Einwilligung bereit. Erwägungsgrund 32 der UK GDPR schließt vorab angekreuzte Kästchen aus, und gemäß Artikel 7 Absatz 4 darf der WiFi-Zugang nicht von einer Marketing-Einwilligung abhängig gemacht werden. Durch die Altersbestätigung halten Sie Abschnitt 18 des CAP-Codes ein, der an Personen unter 18 Jahren gerichtete Alkoholwerbung untersagt.
Quellen
- IETF RFC 8110: Opportunistic Wireless Encryption
- UK GDPR (Regulation (EU) 2016/679 as retained), legislation.gov.uk
- Privacy and Electronic Communications (EC Directive) Regulations 2003
- Information Commissioner's Office
- PCI Security Standards Council document library (PCI DSS v4.0)
- CAP Code (UK Code of Non-broadcast Advertising), section 18 alcohol
- Friendly WiFi certification scheme
- Internet Watch Foundation
Weiterlesen in dieser Reihe
Rollout-Plan für standortübergreifende WiFi-Bereitstellungen: Migration von Gäste- und Mitarbeiter-Zugängen sowie Content-Filtering auf eine zentrale Plattform
Sie können einen standortübergreifenden WiFi-Rollout in vier Phasen planen und durchführen: Pilotierung, Standort-Template, Cutover-Wellen und Freigabe. Sie bestimmen, welche Standorte pilotiert werden, in welcher Reihenfolge Gäste-WiFi, Mitarbeiter-WiFi und Filtering migriert werden, wie Sie Rollout-Wellen dimensionieren und wie Sie das standortweite Reporting während des Parallelbetriebs von Altsystemen und Purple-Standorten vergleichbar halten.
Freizeitzentren- und Fitnessstudio-WiFi-Anbieter: Mitglieder, Schwimmschul-Eltern und Mitarbeiter auf einer Plattform
Nutzen Sie diesen Leitfaden, um eine engere Auswahl an WiFi-Anbietern für Freizeitzentren zu treffen und drei Netzwerke auf Ihren bestehenden Access Points zu definieren: gefiltertes Gäste-WiFi für Mitglieder und Schwimmschul-Eltern, 802.1X Mitarbeiter-WiFi verknüpft mit geschäftlichen Konten und ein isoliertes Gerätenetzwerk für Drehkreuze und Kassen. Anschließend können Sie jeden Anbieter anhand von 10 Fragen zu Inhaltsfilterung, PCI-DSS-Geltungsbereich und einwilligungsbasiertem Marketing prüfen.
Gäste-WiFi- und DNS-Filter-Plattformen für MSPs: Eine Multi-Site-Checkliste für mandantenfähige Verwaltung und White-Labeling
Sie können eine engere Auswahl für eine Gäste-WiFi-Plattform für Ihr MSP-Geschäft treffen und mandantenfähige Verwaltung über jeden Kunden hinweg über eine einzige Konsole betreiben. Sie können White-Label-Anmeldeseiten als Vorlagen erstellen, DNS-Filterung nach Kunde, Standort und Netzwerk staffeln und Bypass-Routen schließen. Zudem können Sie ein Abrechnungsmodell wählen, das zu den von Ihnen verkauften Verträgen passt.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.