
Stadion-WiFi: So ermöglichen Sie Konnektivität in großem Maßstab für Fans
Dieser maßgebliche technische Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Veranstaltungsbetriebs praktische Anleitungen für die Planung, Bereitstellung und Monetarisierung von hochdichten Stadion-WiFi-Netzwerken. Er behandelt die RF-Architektur für extreme Gerätedichte, sichere Authentifizierung in großem Maßstab, Netzwerksegmentierung und Risikominderung - zusammen mit praktischen Fallstudien und einem klaren Rahmenwerk zur Messung des ROI. Veranstaltungsorte, die die Bereitstellung korrekt umsetzen, können ihre WiFi-Infrastruktur von einem Kostenfaktor in eine strategische Plattform für Fan-Engagement, Retail-Media und operative Erkenntnisse verwandeln.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Gäste-WiFi →
Executive Summary
Die Bereitstellung von zuverlässigem WiFi in einer Stadionumgebung ist eine der anspruchsvollsten Herausforderungen in der Netzwerktechnik. Für IT-Manager, CTOs und Verantwortliche des Veranstaltungsbetriebs besteht das Ziel längst nicht mehr nur darin, eine grundlegende Konnektivität bereitzustellen - es geht darum, ein nahtloses digitales Fan-Erlebnis zu schaffen und gleichzeitig einen messbaren ROI zu erzielen. Stadien sind mit einer extremen Gerätedichte, massiven Nutzungsspitzen in der Halbzeitpause und der Notwendigkeit konfrontiert, kritische Betriebssysteme parallel zum Besucherzugang zu unterstützen. Dieser Leitfaden beschreibt die technische Architektur, die Implementierungsstrategien und die Taktiken zur Risikominimierung, die für die Bereitstellung von venue WiFi in großem Maßstab erforderlich sind. Durch die Kombination von robustem RF-Design mit Plattformen wie Purple's Guest WiFi und WiFi Analytics können Veranstaltungsorte das Netzwerk von einem Kostenfaktor in einen strategischen Aktivposten verwandeln, der die Monetarisierung von Retail Media und operative Intelligenz vorantreibt. Die hier dargelegten Prinzipien gelten gleichermaßen für die Bereiche Hospitality, Retail und Transport - überall dort, wo extreme Dichte und Fan-Engagement aufeinandertreffen.
Technische Detailanalyse
Die RF-Herausforderung: Extreme Dichte und Co-Channel Interference
Die grundlegende Herausforderung bei Stadion-WiFi ist die Bewältigung einer extremen Client-Dichte in einem begrenzten physischen Raum. Das traditionelle Bereitstellungsmodell für Unternehmen - das auf Rundstrahlantennen zur Abdeckung großer Flächen setzt - scheitert unter Stadionbedingungen aufgrund von Co-Channel Interference (CCI). Wenn mehrere Access Points auf demselben Frequenzkanal senden, verbringen die Geräte die meiste Zeit damit, auf freie Sendezeit zu warten, anstatt Daten zu übertragen. In einer Stadiontribüne mit 50.000 Geräten ist dies katastrophal.
Um CCI zu bekämpfen, müssen Netzwerkarchitekten ein Design für Mikrozellen entwerfen. Dies erfordert den Einsatz einer großen Anzahl von stark gerichteten Richtantennen mit schmalem Abstrahlwinkel - in der Regel mit einer Halbwertsbreite von 30 Grad oder weniger -, um die Stadiontribüne in kleine, isolierte Abdeckungszonen zu unterteilen. Jede Mikrozelle versorgt eine begrenzte Anzahl von Geräten, wodurch ein hoher Durchsatz und geringe Konflikte gewährleistet werden. Zu den Montageoptionen gehören Unter-Sitz-Gehäuse (bevorzugt für untere Tribünenbereiche) und an Handläufen montierte Richtantennen-APs für obere Tribünenbereiche.
Wi-Fi 6E und Frequenzzuteilung
Moderne Stadion-Bereitstellungen müssen auf Wi-Fi 6E setzen. Die Hinzufügung des 6-GHz-Frequenzbands bietet bis zu 1.200 MHz sauberes, zusammenhängendes Spektrum, frei von den Dynamic Frequency Selection (DFS) Radarbeschränkungen, die 5-GHz-Bereitstellungen in komplexen Umgebungen erschweren. Dies ermöglicht es kompatiblen Geräten, breitere Kanäle (160 MHz oder 320 MHz mit Wi-Fi 7) zu nutzen, was den Durchsatz erheblich steigert und die Latenz verringert - all dies ist entscheidend für bandbreitenintensive Anwendungen wie Video-Replays am Sitzplatz und das Teilen in sozialen Medien.
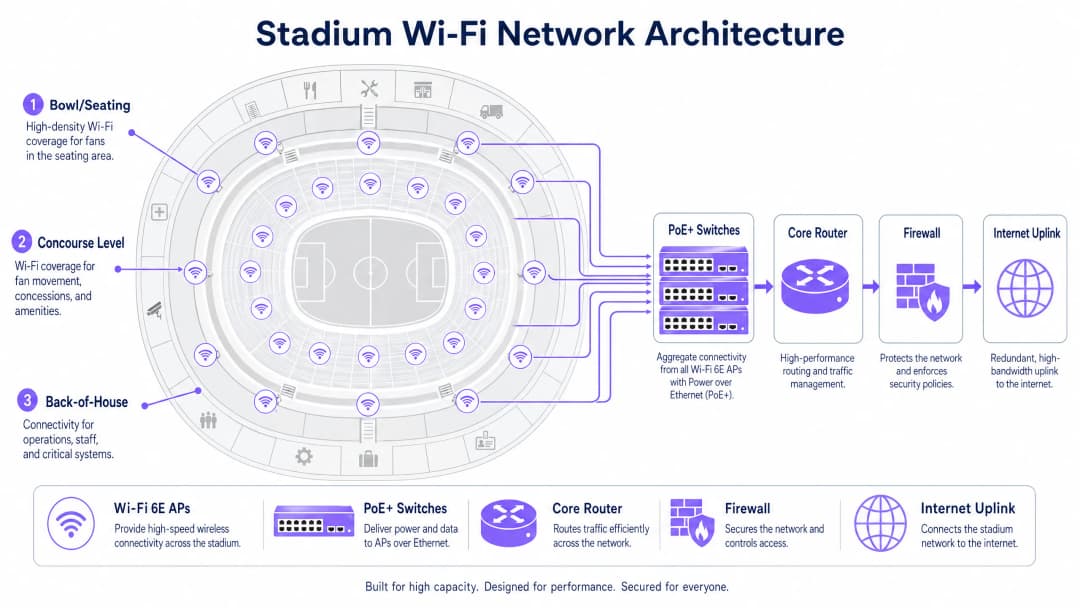
Die folgende Tabelle fasst die wichtigsten Unterschiede zwischen den für Stadion-Bereitstellungen relevanten WiFi Standards zusammen:
| Standard | Bänder | Maximale Kanalbreite | Hauptvorteil für Stadien |
|---|---|---|---|
| Wi-Fi 5 (802.11ac) | 5 GHz | 80 MHz | Breite Unterstützung, aber begrenztes Spektrum |
| Wi-Fi 6 (802.11ax) | 2.4 / 5 GHz | 160 MHz | OFDMA und BSS Coloring reduzieren Interferenzen |
| Wi-Fi 6E (802.11ax) | 2.4 / 5 / 6 GHz | 160 MHz | Sauberes 6-GHz-Spektrum ohne DFS-Einschränkungen |
| Wi-Fi 7 (802.11be) | 2.4 / 5 / 6 GHz | 320 MHz | Multi-Link Operation für extremen Durchsatz |
Authentifizierung und Sicherheit im großen Stil
Ein reibungsloses Onboarding im großen Stil ist von entscheidender Bedeutung. Captive Portals sind zwar wertvoll für die Erfassung von First-Party-Daten, können jedoch zu erheblichen Engpässen führen, wenn 50.000 Fans versuchen, sich in den fünfzehn Minuten vor dem Anpfiff anzumelden. Die Branche bewegt sich hin zu profilbasierter Authentifizierung und insbesondere OpenRoaming - einer Föderation, die es Geräten ermöglicht, sich automatisch und sicher unter Verwendung von 802.1X und WPA3-Enterprise zu verbinden. Purple fungiert als Identity Provider innerhalb dieses Ökosystems und gewährleistet einen sicheren, nahtlosen Zugriff, während jede Gerätesitzung für Analysezwecke weiterhin mit einem persistenten Benutzerprofil verknüpft bleibt.
Für Veranstaltungsorte, die für die Datenerfassung weiterhin ein Captive Portal Onboarding benötigen, liegt die Lösung in einer vorab bereitgestellten Authentifizierung: Geräten wird es ermöglicht, sich sofort zu assoziieren und eine IP-Adresse zu beziehen, um das Portal anschließend asynchron darzustellen. Dies verhindert die DHCP- und Assoziierungsstürme, die auftreten, wenn jedes Gerät gleichzeitig auf das Portal zugreift.
Für eine detaillierte Abhandlung der Sicherheitsprinzipien für öffentliche Netzwerke - die direkt auf Stadionumgebungen anwendbar sind - lesen Sie unseren Leitfaden Airport WiFi Security: How to Protect Passengers on Public Networks. Die dort behandelten Segmentierungs- und DNS-Sicherheitsprinzipien gelten hier gleichermaßen. Darüber hinaus bietet Protecting Your Network with Robust DNS and Security spezifische Anleitungen zu Sicherheitsvorkehrungen auf DNS-Ebene für öffentliche Netzwerke.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Schritt 1: Standortanalyse und HF-Planung
Bevor ein einziges Kabel verlegt wird, muss ein detailliertes prädiktives RF-Modell des Veranstaltungsortes erstellt werden. Nutzen Sie Tools wie Ekahau oder iBwave, um die Platzierung von APs, Antennenmuster und die erwartete Abdeckung zu modellieren. Validieren Sie das Modell mit einer physischen Standortbegehung und achten Sie dabei besonders auf die im Tribünenbereich verwendeten Materialien (Beton, Metall, Glas) sowie auf etwaige Störquellen (Rundfunkgeräte, temporäre Bauten).
Schritt 2: Physische Bereitstellung
Die AP-Bereitstellung im Tribünenbereich lässt sich im Allgemeinen in zwei Kategorien einteilen:
Unter-Sitz-Bereitstellung: APs werden in robusten Gehäusen mit IP67-Schutzklasse unter den Sitzen montiert. Dies bietet eine hervorragende Sichtverbindung zu den Geräten darüber, und die menschlichen Körper auf den Sitzen dämpfen das RF-Signal auf natürliche Weise, was die CCI zwischen benachbarten Funkzellen reduziert. Die Verkabelung ist komplexer, aber die RF-Leistung ist hervorragend.
Überkopf-/Handlauf-Bereitstellung: Richt-APs werden an Laufstegen, Handläufen oder Stirnbrettern montiert und auf bestimmte Sitzplatzbereiche ausgerichtet. Diese Bereitstellung ist einfacher zu verkabeln, erfordert jedoch eine präzise Antennenausrichtung und ist in offenen Tribünenbereichen anfälliger für Interferenzen.
Für Promenaden sind standardmäßige Decken-APs für Unternehmen geeignet, da die Dichte dort geringer und die Umgebung kontrollierter ist.
Schritt 3: Netzwerksegmentierung
Ein Stadionnetzwerk ist eine mandantenfähige Umgebung. Eine strikte Verkehrssegmentierung mittels VLANs und Firewall-Richtlinien ist zwingend erforderlich:
| VLAN | Zweck | Hauptanforderung |
|---|---|---|
| VLAN 10 | Gäste-/Fan-WiFi | Captive Portal oder OpenRoaming Onboarding |
| VLAN 20 | Point of Sale/Einzelhandel | PCI-DSS-Konformität, vom Gästeverkehr isoliert |
| VLAN 30 | Betrieb/Personal | 802.1X-Authentifizierung, eingeschränkter Zugriff |
| VLAN 40 | Gebäudemanagement | Isoliert, kein Internetzugang |
Dieses Segmentierungsprinzip gilt branchenübergreifend - ob bei der Bereitstellung in einer Umgebung im Einzelhandel oder in einer Einrichtung im Gesundheitswesen: Die Trennung von Betriebs- und Gästeverkehr ist eine nicht verhandelbare Sicherheitsgrundlage.
Schritt 4: Backhaul und Dimensionierung der Infrastruktur
Die RF-Abdeckung ist ohne ausreichenden Backhaul wertlos. Stellen Sie sicher, dass Ihre PoE+-Edge-Switches über Uplinks von mindestens 10 Gbps zur Aggregationsebene verfügen, mit 40 Gbps für Aggregationspunkte mit hoher Dichte, die den Tribünenbereich versorgen. Der Core-Internet-Uplink muss für die maximale gleichzeitige Nutzung ausgelegt sein - eine dedizierte Standleitung plus redundantes Failover ist der Standard für Veranstaltungsorte dieser Größenordnung. Weitere Informationen zu dedizierten Konnektivitätsoptionen finden Sie unter Was ist eine Standleitung? Dediziertes Business-Internet.
Schritt 5: Integration von Analysen
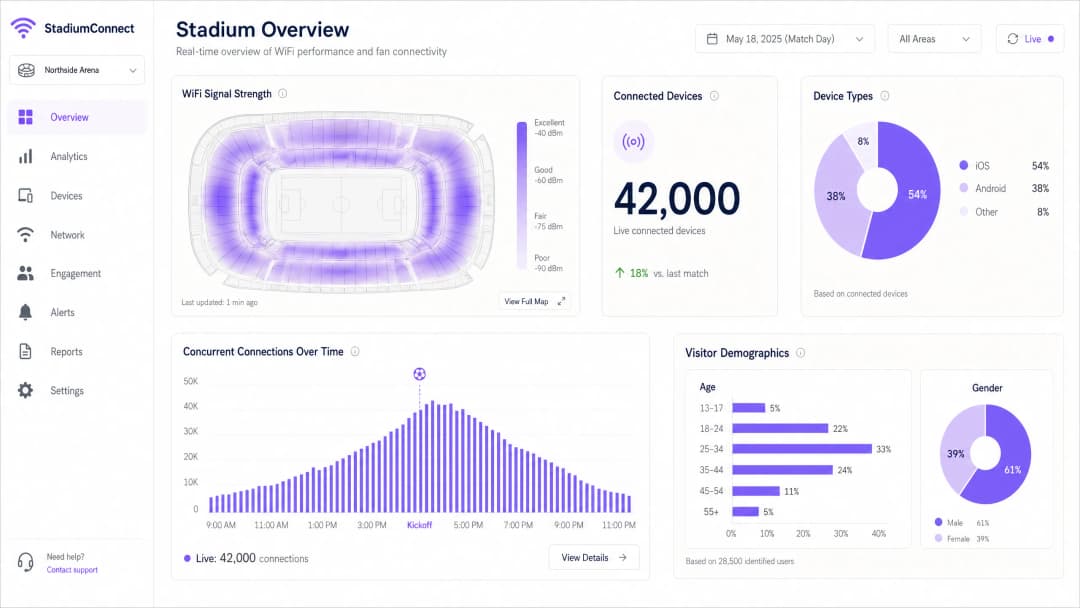
Sobald das Netzwerk betriebsbereit ist, integrieren Sie es mit einer Plattform wie Purple, um Daten zu erfassen und zu verarbeiten. Die WiFi Analytics-Plattform von Purple bietet Echtzeit-Dashboards mit Gerätezahlen, Signal-Heatmaps und demografischen Daten der Besucher - und verwandelt das Netzwerk so in eine operative Intelligence-Ebene.
Best Practices
Aggressives Datenraten-Management: Deaktivieren Sie alle veralteten 802.11b- und 802.11g-Raten. Setzen Sie die minimale obligatorische Basisrate auf 12 Mbps oder 24 Mbps. Dies zwingt hartnäckige Clients, zu einem näheren AP zu wechseln, anstatt an einem weit entfernten mit schwachem Signal festzuhalten, und verhindert, dass langsame Geräte einen unverhältnismäßig großen Anteil an der Sendezeit verbrauchen.
Band Steering: Konfigurieren Sie APs so, dass sie kompatible Geräte auf die 5-GHz- und 6-GHz-Bänder leiten, damit das 2.4-GHz-Band für IoT-Geräte und ältere Hardware frei bleibt.
DHCP-Pool-Größe: Dimensionieren Sie die Subnetze des Gast-VLAN großzügig (/16 oder /20) mit kurzen Lease-Zeiten von 30 - 60 Minuten, um IP-Adressen von Geräten zurückzufordern, die den Veranstaltungsort verlassen haben. Die Erschöpfung von DHCP-Pools ist eine der häufigsten Ursachen für Konnektivitätsausfälle in der Halbzeitpause.
Erkennung von Rogue APs: Implementieren Sie die Erkennung und Eindämmung von Rogue APs. Persönliche Hotspots, die von Fans und Rundfunkanstalten eingerichtet werden, können schwerwiegende Nachbarkanalstörungen verursachen.
DNS-Sicherheit: Implementieren Sie eine DNS-Filterung im Gastnetzwerk, um den Zugriff auf bösartige Domänen zu blockieren und das Risiko einer Malware-Verbreitung zu verringern. Weitere Informationen zur Implementierung finden Sie unter Protecting Your Network with Robust DNS and Security.
WPA3-Transitionsmodus: Aktivieren Sie WPA3-SAE im Transitionsmodus, um sowohl WPA2- als auch WPA3-Clients gleichzeitig zu unterstützen. Dies bietet kompatiblen Geräten verbesserte Sicherheit, ohne ältere Hardware auszuschließen.
Fehlerbehebung und Risikominderung
Fehlerszenario 1: Die Halbzeitspitze
Symptom: Geräte zeigen ein starkes WiFi-Signal, können aber keine Webseiten laden oder Transaktionen abschließen.
Ursache: Erschöpfung des DHCP-Pools oder ein Engpass im Kernnetzwerk - kein HF-Problem.
Lösung: Überprüfen Sie die Auslastung des DHCP-Bereichs in Echtzeit. Erhöhen Sie die Subnetzgröße und verkürzen Sie die Lease-Zeiten. Überprüfen Sie die Uplink-Auslastung von den Edge-Switches zu den Core-Routern. Dies ist ein Layer-3-Fehler, kein Layer-1/2-Problem - das Hinzufügen weiterer APs hilft nicht und kann die HF-Interferenz verschlimmern.
Fehlerszenario 2: Rogue-Interferenz
Symptom: Plötzlicher Leistungsabfall in einem bestimmten Sitzplatzbereich während einer Veranstaltung.
Ursache: Ein Rundfunksender oder ein Fan hat einen Hotspot oder einen tragbaren Router auf einem Nachbarkanal eingerichtet.
Lösung: Nutzen Sie die Spektrumanalyse-Tools des Wireless-Controllers, um das störende Gerät zu identifizieren. Implementieren Sie eine Richtlinie zur Eindämmung von Rogue APs. Erwägen Sie den Einsatz dedizierter Spektrumanalysatoren für Großveranstaltungen.
Fehlerszenario 3: Physische Beschädigung
Symptom: Einzelne APs gehen während oder nach einer Veranstaltung offline.
Ursache: Verschüttete Flüssigkeiten, physische Einwirkungen oder Witterungseinflüsse in Gehäusen unter den Sitzen.
Lösung: Verwenden Sie Gehäuse mit IP67-Schutzklasse für alle APs unter den Sitzen. Implementieren Sie eine Echtzeit-Überwachung des AP-Zustands mit Alarmierung. Halten Sie einen Bestand an Ersatz-APs bereit und stellen Sie sicher, dass ein schnelles Austauschverfahren für Vorfälle am Spieltag etabliert ist.
Fehlerszenario 4: MAC-Adressen-Randomisierung stört Analysen
Symptom: Inkonsistente Besucherzahldaten; wiederkehrende Besucher werden als neue Benutzer angezeigt.
Ursache: Moderne iOS und Android Geräte randomisieren ihre MAC-Adresse für jedes Netzwerk, was eine MAC-basierte Verfolgung verhindert.
Lösung: Wechseln Sie von der MAC-basierten Verfolgung zur profilbasierten Authentifizierung. Wenn sich ein Benutzer über OpenRoaming oder eine Marken-App authentifiziert, wird die Identität an ein dauerhaftes Profil statt an eine Hardware-Adresse gebunden. Die Plattform von Purple unterstützt dies nativ.
ROI und geschäftlicher Nutzen
Die Bereitstellung von Stadion-WiFi ist eine bedeutende Investition. Ein Stadion mit 50.000 Sitzplätzen benötigt unter Umständen 500 bis 1.000 Access Points, eine umfassende Verkabelungsinfrastruktur und laufende Betriebskosten. Um diese Investition zu rechtfertigen, müssen Veranstaltungsorte das Netzwerk für betriebliche Erkenntnisse und Umsatzgenerierung nutzen.
Mit der WiFi Analytics-Plattform von Purple können Veranstaltungsorte den ROI über mehrere Dimensionen hinweg quantifizieren:
| Umsatz-/Einsparkategorie | Mechanismus | Richtungsweisende Auswirkung |
|---|---|---|
| Monetarisierung von Retail Media | Bereitstellung zielgerichteter Sponsorenbotschaften an authentifizierte Fans | Neue Einnahmequelle durch Sponsoren |
| Optimierung des Verkaufsbereichs | Besucheranalysen identifizieren Engpässe in Warteschlangen und optimieren den Personaleinsatz | Kürzere Wartezeiten, höhere Pro-Kopf-Ausgaben |
| Reduzierte IT-Supportkosten | Profilbasierte Authentifizierung reduziert Helpdesk-Anrufe am Spieltag | Geringere Betriebskosten |
| Sicherheit und Compliance | Echtzeit-Überwachung der Crowd-Dichte für die Evakuierungsplanung | Risikominderung, Versicherungsvorteile |
| Fan-Loyalität | Personalisierte Kampagnen basierend auf der Besuchshistorie | Höhere Verlängerungsraten bei Dauerkarten |
Die wifi data collection-Funktion eines gut ausgebauten Stadionnetzwerks ist ein bedeutender wirtschaftlicher Vermögenswert. Die bei der Authentifizierung erfassten First-Party-Daten - mit vollständiger GDPR-Einwilligung - ermöglichen es Veranstaltungsorten, detaillierte Fan-Profile zu erstellen, die zielgerichtetes Marketing, personalisierte In-App-Erlebnisse und Sponsoren-Aktivierungen unterstützen.
Für Betriebe in angrenzenden Branchen gelten die gleichen Prinzipien: Hospitality-Betreiber nutzen WiFi-Analysen, um das Gästeverhalten über verschiedene Standorte hinweg zu verstehen, während Transport-Knotenpunkte Besucherdaten für die Platzierung von Geschäften und die Kapazitätsplanung nutzen.
Schlüsseldefinitionen
Co-Channel-Interferenz (CCI)
Leistungsabfall, der auftritt, wenn mehrere Access Points innerhalb der Reichweite auf demselben Frequenzkanal senden, was dazu führt, dass Geräte die Übertragung verzögern und auf freie Sendezeit warten.
Die primäre RF-Ausfallursache bei hochdichten Stadion-Installationen. Wird durch Mikrozellen-Architektur und sorgfältige Kanalplanung minimiert.
Mikrozellen-Architektur
Ein Design für ein kabelloses Netzwerk, das stark gerichtete, schmalstrahlende Antennen verwendet, um kleine, isolierte Abdeckungsbereiche zu schaffen, die jeweils eine begrenzte Anzahl von Geräten bedienen.
Das obligatorische Designmuster für Tribünenbereiche in Stadien. Steht im Gegensatz zu herkömmlichen omnidirektionalen AP-Bereitstellungen in Büroumgebungen.
OpenRoaming
Eine Föderation der Wireless Broadband Alliance, die es Geräten ermöglicht, sich automatisch und sicher über 802.1X und WPA3-Enterprise mit teilnehmenden WiFi-Netzwerken zu verbinden, ohne dass eine Interaktion mit einem Captive Portal erforderlich ist.
Beseitigt den Authentifizierungsengpass bei Großveranstaltungen. Purple agiert als Identity Provider im OpenRoaming-Ökosystem.
Airtime Fairness
Ein Scheduling-Mechanismus für drahtlose Netzwerke, der jedem verbundenen Gerät die gleiche Sendezeit zuweist, unabhängig von seiner Verbindungsgeschwindigkeit. Dies verhindert, dass langsame Altgeräte unverhältnismäßig viel Sendezeit verbrauchen.
Kritisch in Stadien, in denen ein Mix aus neuen und alten Smartphones um dieselbe drahtlose Übertragungskapazität konkurriert.
802.1X
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der ein Authentifizierungs-Framework für Geräte bietet, die eine Verbindung zu einem LAN oder WLAN herstellen, typischerweise unter Verwendung von RADIUS zur Überprüfung der Anmeldedaten.
Wird für die sichere Authentifizierung auf Enterprise-Niveau für Mitarbeitergeräte, PoS-Terminals und OpenRoaming-fähige Gastgeräte verwendet.
PCI-DSS
Payment Card Industry Data Security Standard. Ein verbindliches Compliance-Framework für jedes Netzwerk, das Zahlungskartendaten verarbeitet, speichert oder überträgt.
Gilt für alle Netzwerksegmente im Stadion, die PoS-Terminals an Verkaufsständen unterstützen. Erfordert eine strikte Trennung vom WiFi-Verkehr der Gäste.
DHCP-Erschöpfung
Ein Netzwerk-Fehlerzustand, bei dem der DHCP-Server alle verfügbaren IP-Adressen in seinem Pool zugewiesen hat und keine neuen Verbindungsanfragen bedienen kann.
Eine häufige Ursache für Verbindungsausfälle in der Halbzeitpause in Stadien. Dem wird durch große Subnetze (/16 oder /20) und kurze Lease-Zeiten (30 - 60 Minuten) entgegengewirkt.
WiFi 6E
Eine Erweiterung des Standards IEEE 802.11ax (WiFi 6), die Unterstützung für das 6-GHz-Frequenzband hinzufügt und bis zu 1.200 MHz an zusätzlichem, sauberem Spektrum bereitstellt.
Der empfohlene Standard für neue Stadion-Bereitstellungen. Das 6-GHz-Band ist frei von DFS-Einschränkungen und der Überlastung durch Altgeräte, was es ideal für Umgebungen mit hoher Dichte macht.
BSS Colouring
Ein WiFi 6-Mechanismus, der Übertragungen mit einer Farbmarkierung versieht, damit APs zwischen überlappenden Netzwerken auf demselben Kanal unterscheiden können, was unnötige Verzögerungen reduziert.
Reduziert die Auswirkungen von Gleichkanalstörungen (Co-Channel Interference) in dichten Installationen, in denen eine perfekte Kanaltrennung nicht realisierbar ist.
WPA3-SAE
WiFi Protected Access 3 mit Simultaneous Authentication of Equals. Ersetzt den WPA2-PSK-Handshake durch einen sichereren Dragonfly-Schlüsselaustausch, der gegen Offline-Wörterbuchangriffe geschützt ist.
Der empfohlene Sicherheitsstandard für Gäste-WiFi-Netzwerke. Sollte im Übergangsmodus (Transition Mode) bereitgestellt werden, um sowohl WPA2- als auch WPA3-Clients zu unterstützen.
Ausgearbeitete Beispiele
Ein Fußballstadion mit 45.000 Sitzplätzen verzeichnet in der Halbzeitpause schwerwiegende Verbindungsausfälle. Nutzer berichten von vollem WiFi-Signal, können jedoch keine Websites laden oder mobile Zahlungen an den Kiosken abschließen. Das Netzwerk wurde vor drei Jahren mit 300 an der Decke montierten Rundstrahl-APs installiert. Wie lauten die Diagnose und der empfohlene Behebungsplan?
Es handelt sich um einen mehrschichtigen Ausfall. Ein starkes Signal ohne nutzbare Verbindung ist das klassische Zeichen für einen Layer-3-Ausfall, nicht für ein Layer-1/2-RF-Problem. Sofortige Diagnose: 1) Überprüfen Sie die Auslastung des DHCP-Pools - wenn die Nutzung des Adressbereichs 90 % überschreitet, ist die Erschöpfung der IP-Adressen die Hauptursache. Erhöhen Sie das Gäste-VLAN-Subnetz von einem /24 auf ein /16 und verkürzen Sie die Lease-Zeiten auf 30 Minuten. 2) Überprüfen Sie die Uplink-Auslastung an den Edge-Switches - wenn die 1-Gbps-Uplinks ausgelastet sind, rüsten Sie auf 10 Gbps auf. 3) Überprüfen Sie die CPU- und Speicherauslastung des Core-Routers auf Anzeichen von Engpässen. Langfristig muss die Bereitstellung der Rundstrahl-APs durch eine Mikrozellen-Architektur mit gerichteten APs unter den Sitzen oder an den Handläufen ersetzt werden. Die aktuelle Installation verursacht unter Last starke Co-Channel-Interferenzen, was die Layer-3-Probleme zusätzlich verschlimmert. Führen Sie im Zuge der Neuinstallation ein Upgrade auf WiFi 6E-Hardware durch.
Ein großes Konferenzzentrum, in dem ein Technologie-Gipfel mit 10.000 Delegierten stattfindet, muss temporäres WiFi für eine dreitägige Veranstaltung mit einem großen WiFi-Netzwerk bereitstellen. Der Veranstaltungsort verfügt über eine vorhandene Infrastruktur, die jedoch für 2.000 gleichzeitige Nutzer ausgelegt ist. Wie sollte die temporäre Bereitstellung konzipiert werden?
Für eine temporäre Bereitstellung mit hoher Dichte: 1) Führen Sie eine schnelle Standortanalyse durch, um Versorgungslücken und Störquellen zu identifizieren. 2) Installieren Sie temporäre Hochleistungs-APs (WiFi 6 oder 6E) auf tragbaren Stativen oder befestigen Sie diese an der vorhandenen Infrastruktur in der Haupthalle und den Pausenräumen. Ziel ist ein AP pro 50-75 Geräte. 3) Richten Sie ein dediziertes VLAN und einen DHCP-Bereich für die Veranstaltung ein, der für 15.000 Geräte ausgelegt ist (um mehrere Geräte pro Delegiertem zu berücksichtigen). 4) Organisieren Sie ein temporäres Bandbreiten-Upgrade oder eine sekundäre Internetleitung für die Dauer der Veranstaltung. 5) Integrieren Sie die Plattform für Gäste-WiFi von Purple, um ein gebrandetes Captive Portal für das Onboarding der Delegierten sowie Echtzeit-Analysen bereitzustellen. 6) Bereiten Sie die Authentifizierung vor, indem Sie das WiFi-Profil der Veranstaltung über die Konferenz-App vorab auf die Geräte der Delegierten laden. Dies ist ein Bereitstellungsmuster für WiFi-Indoor-Events, das eine schnelle Bereitstellung und Überwachung über eine langfristige Infrastrukturinvestition stellt.
Übungsfragen
Q1. Sie sind der Netzwerkarchitekt für ein Stadion mit 60.000 Sitzplätzen. Der Stadionleiter möchte Investitionskosten sparen, indem er 150 standardmäßige, omnidirektionale Enterprise-APs auf dem Dach des Oberrangs montiert, anstatt 800 gerichtete APs unter den Sitzen zu installieren. Wie lautet Ihre Empfehlung und wie sieht die technische Begründung aus?
Hinweis: Berücksichtigen Sie die Auswirkungen von Gleichkanalstörungen (Co-Channel Interference) und die Physik der HF-Ausbreitung in einer offenen Tribünenumgebung.
Musterlösung anzeigen
Raten Sie dringend von dem omnidirektionalen Ansatz ab. In einer offenen Tribünenarena haben omnidirektionale APs, die in der Höhe montiert sind, überlappende Abdeckungsbereiche über mehrere Abschnitte hinweg, was zu schwerwiegenden Gleichkanalstörungen (Co-Channel Interference) führt. Unter Last hören Geräte 5 - 10 APs gleichzeitig auf demselben Kanal, was zu einer ständigen Verzögerung der Übertragung führt und den Durchsatz praktisch auf ein unbrauchbares Niveau einbrechen lässt. Der Ansatz mit 150 APs wird bei Tests mit geringer Geräteanzahl scheinbar funktionieren, bricht jedoch bei voller Kapazität katastrophal zusammen. Die 800 direktionalen Unter-Sitz-APs erzeugen isolierte Mikrozellen, die jeweils ca. 50 - 75 Geräte versorgen, wobei der menschliche Körper eine natürliche HF-Dämpfung zwischen den Zellen bietet. Die höheren Investitionskosten sind durch den Leistungsunterschied gerechtfertigt - der omnidirektionale Ansatz wird nach der Bereitstellung erhebliche Reputationsschäden und kostspielige Nachbesserungsarbeiten verursachen.
Q2. Während eines ausverkauften Spiels kommt es an den POS-Terminals der Verkaufsstände zu langsamen Transaktionszeiten und gelegentlichen Ausfällen. Die POS-Terminals nutzen dieselben physischen APs wie das Gäste-WiFi für Fans, befinden sich jedoch in einem separaten VLAN. Was sind die wahrscheinlichen Ursachen und wie beheben Sie diese?
Hinweis: Berücksichtigen Sie sowohl Ursachen auf der HF-Ebene als auch auf der Netzwerkesebene. Denken Sie an Quality of Service (QoS) und VLAN-Verkehrspriorisierung.
Musterlösung anzeigen
Zwei wahrscheinliche Ursachen: 1) HF-Konflikte - die POS-Terminals konkurrieren mit Tausenden von Fan-Geräten auf denselben APs um Sendezeit. Behebung: Implementieren Sie QoS-Richtlinien auf den APs und Switches, um den POS-Verkehr mit einem höheren DSCP-Wert (z. B. CS5) zu kennzeichnen und in der Übertragungswarteschlange zu priorisieren. 2) Uplink-Sättigung - wenn die Edge-Switch-Uplinks mit dem Gästeverkehr gesättigt sind, werden POS-Pakete verworfen oder verzögert. Behebung: Stellen Sie sicher, dass für POS-VLANs auf Switch-Ebene eine garantierte Bandbreitenzuweisung mithilfe von Traffic-Shaping-Richtlinien eingerichtet ist. Für eine dauerhafte Lösung sollten Sie den Einsatz dedizierter APs für das POS-Netzwerk in Betracht ziehen, die physisch von den Gäste-WiFi-APs getrennt sind, um HF-Konflikte vollständig zu eliminieren.
Q3. Ein Stadionleiter fragt, wie das WiFi-Netzwerk dabei helfen kann, zu verstehen, warum Fans im Fanshop der Osttribüne weniger ausgeben als im Shop der Westtribüne. Welche Daten liefert das Netzwerk und wie würden Sie den Business Case für die Investition in WiFi-Analysen präsentieren?
Hinweis: Berücksichtigen Sie Besucherstromanalysen, Verweilzeit und die Korrelation zwischen Netzwerkdaten und kommerziellen Ergebnissen.
Musterlösung anzeigen
Unter Verwendung der WiFi-Analyseplattform von Purple bietet das Netzwerk folgende Daten: 1) Besucherzahlen (Footfall) - wie viele Geräte den Bereich der Osttribüne passieren oder betreten. 2) Verweilzeit - wie lange sich Geräte im Bereich des Fanshops aufhalten. 3) Bewegungsprofile (Journey Mapping) - wohin Fans vor und nach dem Besuch des Shops gehen. Wenn die Daten hohe Besucherzahlen, aber eine geringe Verweilzeit im östlichen Shop zeigen, deutet dies auf das Verlassen von Warteschlangen oder eine schlechte Produktpräsentation hin. Wenn bereits die Besucherzahl niedrig ist, liegt das Problem bei der Wegführung oder den Laufwegen der Fans. Der Business Case: Die Analyseplattform verwandelt eine bestehende Infrastrukturinvestition in ein kommerzielles Business-Intelligence-Tool. Die Kosten für die Analyselizenz amortisieren sich in der Regel innerhalb von ein oder zwei Veranstaltungen durch optimierten Personaleinsatz, verbesserte Produktplatzierung oder zielgerichtete Werbekampagnen, die über das Captive Portal des Gäste-WiFi bereitgestellt werden.
Häufig gestellte Fragen
Was ist der Unterschied zwischen WiFi-Installationen unter den Sitzen und an Deckenlaufstegen in Stadien?
Bei Installationen unter den Sitzen werden robuste Gehäuse unter den Zuschauersitzen montiert, wobei der menschliche Körper als natürlicher RF-Dämpfer (~6-9 dB) genutzt wird, um eng isolierte Mikrozellen zu schaffen und die Kanalwiederverwendung auf den Tribünen zu maximieren. Bei Installationen an Deckenlaufstegen werden APs 15 bis 30 Meter über den Tribünen mit schmalstrahlenden Richtantennen (15° bis 30°) montiert, was Kernbohrungen im Boden vermeidet, jedoch eine präzise Neigungseinstellung erfordert, um Gleichkanalstörungen auf den Zuschauerrängen zu verhindern.
Warum werden für 5 GHz- und 6 GHz-Stadion-WiFi Kanalbreiten von 20 MHz empfohlen?
Das Design von High-Density-Stadien ist durch Gleichkanalstörungen statt durch maximale Einzelclient-PHY-Raten in der Kapazität begrenzt. Die Nutzung von 20 MHz-Kanälen bietet 25 überschneidungsfreie Kanäle im 5 GHz DFS-Spektrum und bis zu 59 überschneidungsfreie Kanäle im 6 GHz-Spektrum. Breitere 40 MHz- oder 80 MHz-Kanäle halbieren oder vierteln die Anzahl der verfügbaren Kanäle, was zu massiven Gleichkanalstörungen führt, wenn Hunderte von APs in Sichtverbindung arbeiten.
Welche minimale Basisdatenrate sollte in Ultra-High-Density-Arenen konfiguriert werden?
Enterprise-Stadionnetzwerke sollten alle veralteten Datenraten (1, 2, 5.5, 6, 9 und 11 Mbps) deaktivieren und die minimale obligatorische Basisrate auf 12 Mbps oder 24 Mbps festlegen. Dies zwingt Client-Probe-Requests und Management-Frames dazu, mit hohen Modulationsraten zu senden, was die Airtime-Auslastung drastisch reduziert und verhindert, dass weit entfernte Clients die gesamte RF-Zelle ausbremsen.
Wie verringert Passpoint (Hotspot 2.0) die Engpässe bei der Anmeldung im Stadion-WiFi?
Passpoint (Hotspot 2.0 / OpenRoaming) nutzt 802.11u und SIM-basierte EAP-AKA/EAP-TLS-Authentifizierung, um Mobilfunkkunden beim Betreten des Stadions automatisch und direkt mit dem Stadion-WiFi-Netzwerk zu verbinden und zu authentifizieren, ohne dass eine Captive Portal-Anmeldeseite angezeigt wird. Dies entlastet die überlasteten 5G-Mobilfunkmasten sofort beim Einlass der Fans von enormen Mengen an Mobilfunkdatenverkehr.
Wie verbessert Purple die drahtlosen Netzwerke in Stadien und großen Veranstaltungsorten?
Purple bietet eine hardwareunabhängige Plattform für Stadion- und Veranstaltungsort-Gäste-WiFi, Standortanalysen und Captive Portal, die sich nahtlos in Cisco Catalyst, Meraki, HPE Aruba, Ruckus, Juniper Mist und Extreme Networks integrieren lässt. Purple ermöglicht eine schnelle Fananmeldung, SMS- und Social-Media-Logins, Echtzeit-Heatmaps für Besucherströme, dynamische Warnungen bei Menschenansammlungen auf den Gängen und die direkte CRM-Datensynchronisierung mit Plattformen wie Salesforce und HubSpot.
Weiterlesen in dieser Reihe
Einrichten von Guest WiFi: Ein Leitfaden für die sichere Enterprise Konfiguration
Dieser maßgebliche Leitfaden bietet IT-Leitern und Netzwerkarchitekten eine definitive Vorlage für die Bereitstellung von sicherem Enterprise Guest WiFi. Er behandelt die wesentliche Architektur, die WPA3 Migration, VLAN Segmentierung und Captive Portal Integration, um interne Systeme zu schützen und gleichzeitig DSGVO-konforme First-Party-Daten zu erfassen.
Wie Sie langsames WiFi beheben, ohne Ihren Internet-Tarif zu upgraden
Ein umfassender technischer Leitfaden für IT-Manager und Netzwerkarchitekten zur Optimierung der Enterprise-WiFi-Performance ohne Erhöhung der ISP-Bandbreite. Behandelt RF-Tuning, Client-Dichte-Management, QoS-Implementierung und die Nutzung von WiFi-Analysen zur Diagnose und Behebung von Engpässen.
Wie man ein Campus WiFi Netzwerk aufbaut: Ein Leitfaden für die Universitäts-IT
Dieser technische Leitfaden bietet eine umfassende Blaupause für das Design und die Bereitstellung von hochverdichteten Campus WiFi Netzwerken. Er deckt alles ab - von aktiven Standortbegehungen und der Platzierung von Access Points bis hin zur Controller-Architektur, nahtlosem Roaming und sicherem Gäste-Onboarding. Er wurde für IT-Manager, Netzwerkarchitekten und CTOs an Universitäten und großen Veranstaltungsorten geschrieben, die in diesem Quartal eine umsetzbare Anleitung zur Planung und Durchführung einer drahtlosen Bereitstellung benötigen. Der Leitfaden ordnet zudem die Guest WiFi und Analyse-Plattform von Purple den realen Integrationspunkten innerhalb des Bereitstellungs-Lebenszyklus zu.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.