

En esencia, los beneficios del inicio de sesión único se reducen a tres ventajas clave: mayor seguridad, una mejor experiencia de usuario y menores costes de TI. Al canalizar toda la autenticación de usuarios a través de un único punto, las empresas pueden eliminar la fatiga de las contraseñas, reducir drásticamente los tiques de soporte y crear una defensa mucho más sólida contra los ciberataques basados en credenciales.
¿Cuáles son las principales ventajas del inicio de sesión único?
Piense en su jornada laboral digital sin tener que lidiar con una docena de contraseñas diferentes. Esa es la sencilla promesa de Single Sign-On (SSO). Es como tener una tarjeta de acceso universal para todo el conjunto de aplicaciones de su lugar de trabajo; abre la puerta principal una vez y obtiene acceso instantáneo a todas las herramientas aprobadas que necesita para el día.
Este concepto tan sencillo resuelve de inmediato el dolor de cabeza tan común de la "fatiga de contraseñas", un problema que reduce silenciosamente la productividad de los empleados y, lo que es más importante, abre graves brechas de seguridad.
Esta centralización del acceso es lo que ha convertido al SSO en una parte no negociable de la estrategia de TI moderna. No se trata solo de comodidad. El SSO es una herramienta potente para reforzar su postura de seguridad, devolver tiempo a sus empleados y reducir los costes operativos.
Un enfoque unificado del acceso y la seguridad
Toda la idea detrás de los beneficios del inicio de sesión único es la consolidación. En lugar de que cada empleado gestione datos de acceso independientes para cada aplicación (cada una de ellas un posible punto de fallo), toda la autenticación se canaliza a través de una única pasarela segura. Esto no solo facilita la vida a su equipo; también proporciona a su departamento de TI un punto de control único y potente.
Una sola contraseña comprometida fue la responsable de la interrupción de Colonial Pipeline en 2021, un incidente que resalta por qué los sistemas basados solo en contraseñas ya no son suficientes. El SSO, combinado con la autenticación multifactor (MFA), neutraliza esta amenaza.
Una vez que el SSO está implementado, aplicar políticas de seguridad sólidas en toda la organización se vuelve increíblemente sencillo. Por ejemplo, implementar la MFA pasa a ser una configuración única y simple para el usuario, en lugar de una pesadilla complicada aplicación por aplicación para su equipo de TI.
Resumen de las ventajas clave del inicio de sesión único
Los efectos positivos del SSO repercuten en toda la empresa, desde la persona que atiende las llamadas del servicio de asistencia hasta el usuario final que intenta realizar su trabajo. Esta tabla le ofrece una visión general rápida de las principales ventajas que obtiene su organización al implementar SSO.
Al fin y al cabo, los beneficios colectivos del inicio de sesión único ayudan a construir un entorno de trabajo digital que es más seguro, mucho más eficiente y sencillamente más fácil de usar. Este cambio fundamental permite a sus equipos concentrarse en aquello para lo que fueron contratados, en lugar de perder tiempo y energía solo intentando iniciar sesión.
Reforzar la seguridad y reducir drásticamente los costes de TI
Por supuesto, Single Sign-On es cómodo, pero su verdadero poder reside en dos enormes ventajas para su negocio: un aumento notable de la seguridad y una disminución visible de los costes operativos de TI. No se trata de promesas vacías, sino de logros reales y medibles que refuerzan sus defensas y benefician a su balance final.
Hablemos primero de seguridad. En una configuración típica, cada aplicación tiene su propia pantalla de inicio de sesión. Cada una es una puerta potencial para que un atacante intente forzar la cerradura. Cuando tiene docenas o incluso cientos de aplicaciones, su "superficie de ataque" se vuelve enorme y casi imposible de vigilar de forma eficaz.
El inicio de sesión único, o SSO, cambia esto por completo. Canaliza cada intento de inicio de sesión a través de una única pasarela fuertemente blindada. Esto significa que puede centrar todos sus esfuerzos de seguridad en el único punto que más importa, en lugar de dispersarlos entre innumerables aplicaciones independientes.
Una superficie de ataque drásticamente menor
La victoria de seguridad más inmediata con SSO es cuánto reduce su perímetro digital. Piense en ello como si estuviera protegiendo un gran edificio de oficinas. Es mucho más fácil colocar un guardia e instalar cerraduras de primera calidad en la única entrada principal que intentar asegurar cada ventana y puerta trasera de cada planta. El SSO actúa como esa única entrada vigilada para todas las aplicaciones de su empresa.
Este enfoque es increíblemente eficaz porque ataca la vía de acceso más común de los atacantes: las contraseñas débiles o robadas. Dado que los estudios demuestran que un asombroso 49% de las brechas de datos implican credenciales de inicio de sesión comprometidas, acabar con la dispersión de contraseñas es una gran victoria para la seguridad.
Al canalizar todos los inicios de sesión a través de un único punto, el inicio de sesión único le permite aplicar potentes medidas de seguridad como la autenticación multifactor (MFA) en todos los ámbitos. Este único paso puede bloquear hasta el 99,2 % de los ataques de compromiso de cuentas, cerrando de golpe la puerta al método número uno que utilizan los delincuentes para infiltrarse.
Intentar desplegar MFA en docenas de aplicaciones distintas es una pesadilla logística para cualquier equipo de TI. Con SSO, se trata de un cambio de política sencillo y que se realiza una sola vez. Los miembros de su equipo se registran una vez, y esa capa adicional de seguridad se aplica automáticamente a cada aplicación que utilicen, desde el CRM de la empresa hasta el almacenamiento en la nube.
Para comprender mejor los estándares de autorización segura que funcionan en perfecta sintonía con el SSO, vale la pena explorar los principios de la autenticación OAuth.
Reducir costes de TI y recuperar horas de administración
El segundo gran pilar de los beneficios del SSO es el alivio financiero directo que aporta a su departamento de TI. Una gran parte del día de cualquier equipo de TI se dedica a tareas repetitivas y de bajo impacto, y los problemas relacionados con las contraseñas siempre ocupan el primer lugar de esa lista.
Los restablecimientos de contraseñas son una pérdida de recursos constante y molesta. Cada uno de ellos puede llevar solo unos minutos, pero suman cientos de horas perdidas a lo largo de un año. Al proporcionar a los usuarios un único conjunto de credenciales para recordar, el SSO reduce drásticamente el número de incidencias en el servicio de soporte técnico por contraseñas olvidadas. Esto libera a su personal técnico cualificado para trabajar en proyectos que realmente impulsen el negocio.
Pero el ahorro va mucho más allá del servicio de asistencia técnica. Automatizar todo el ciclo de vida del usuario con el inicio de sesión único genera una enorme eficiencia.
- Incorporación más rápida: Cuando un nuevo empleado comienza, su equipo de TI simplemente lo añade a un directorio centralizado como Entra ID o Google Workspace. El SSO se encarga del resto, otorgándole acceso automático a todas las aplicaciones que necesita para su función. Pueden ser productivos desde su primer día, sin tener que esperar a configuraciones manuales de cuentas.
- Desvinculación segura: Cuando alguien deja la empresa, revocar su acceso es igual de sencillo. Al deshabilitar su cuenta única de SSO, se le corta el acceso al instante a todos los sistemas conectados. Esta acción con un solo clic cierra una brecha de seguridad común y muy peligrosa: las "cuentas huérfanas" de antiguos empleados que a menudo se olvidan pero siguen siendo una puerta trasera de acceso a su red.
Al automatizar estos procesos cotidianos, no solo recupera un valioso tiempo de administración, sino que también hace que su organización sea mucho más segura frente a amenazas tanto internas como externas. Si está interesado en profundizar en cómo construir una base de seguridad sólida, puede obtener más información sobre nuestro compromiso con una información general sobre datos y seguridad integral. Este nivel de eficiencia y control convierte al SSO en un claro activo estratégico, no solo en una comodidad para el departamento de TI.
Aumento de la productividad con una mejor experiencia de usuario
Sin duda, las mejoras de seguridad y la menor carga para el equipo de TI son ventajas enormes del inicio de sesión único. Pero el impacto que tiene en las personas, tanto empleados como clientes, es donde verá algunos de los beneficios más inmediatos. Una gran experiencia de usuario no es solo un extra; impulsa directamente la productividad y mantiene a las personas comprometidas.
Piense en los primeros minutos de la jornada de un empleado. Inicia sesión en su ordenador solo para encontrarse ante un muro de diferentes pantallas de inicio de sesión. El CRM, el software de gestión de proyectos, el almacenamiento en la nube, el portal de recursos humanos y un puñado de otras aplicaciones exigen su propia contraseña única.
Este ciclo de iniciar sesión, olvidar una contraseña y pasar por el proceso de restablecimiento es una frustración constante y silenciosa. Es un pequeño contratiempo que, al multiplicarse por toda su plantilla día tras día, consume una cantidad sorprendente de tiempo productivo y concentración.
De la fatiga de las contraseñas al flujo continuo
Este problema tiene un nombre: fatiga de contraseñas. Es una pérdida silenciosa de eficiencia. No es raro que los empleados pierdan los primeros 15 minutos de su jornada laboral simplemente intentando acceder a las herramientas que necesitan para trabajar. Lo peor es que, para hacer frente a todo esto, recurren a malos hábitos como escribir las contraseñas en notas adhesivas o, lo que es más peligroso, utilizar la misma contraseña débil para todo.
El inicio de sesión único acaba con todo ese frustrante ritual.
Un empleado empieza su jornada laboral, se autentica una sola vez - tal vez con un rápido escaneo biométrico o una notificación en el teléfono - e instantáneamente tiene acceso a cada una de las herramientas que necesita. Esto no es solo una pequeña comodidad. Cambia por completo su relación con la tecnología que utiliza a diario.
Imagine devolver todos esos minutos perdidos a cada uno de sus empleados. Menos tiempo dedicado a lidiar con las pantallas de inicio de sesión significa más tiempo dedicado a sus tareas reales, a colaborar con los compañeros y a hacer avanzar la empresa. Este flujo fluido y sin interrupciones es una de las ventajas más tangibles que puede ofrecer a su equipo.
Ampliar los beneficios más allá de sus empleados
Esta experiencia tan fluida no es solo para su personal. Si pertenece al sector del retail, la hostelería o gestiona grandes propiedades residenciales, los mismos principios de SSO pueden convertir su WiFi para invitados de un servicio básico a una herramienta de fidelización realmente potente.
Seamos sinceros, la mayoría de los inicios de sesión en redes WiFi de invitados son engorrosos. Los clientes tienen que lidiar con un Captive Portal, crear otra cuenta más y registrar una contraseña que utilizarán una vez y olvidarán de inmediato. Esa fricción es suficiente para que muchas personas desistan, dejándoles una mala primera impresión.
Un enfoque moderno utiliza inicios de sesión social o métodos sin contraseña para que la conexión sea sin esfuerzo.
- Visitantes nuevos: un cliente puede conectarse a su WiFi utilizando una cuenta de red social existente (como Google o Facebook) o su correo electrónico con un solo toque. Sin nuevas contraseñas que crear ni datos que recordar.
- Clientes recurrentes: la próxima vez que nos visiten, su dispositivo será reconocido automáticamente y se volverá a conectar a la red segura. La experiencia es totalmente fluida, tal como esperarían en casa o en la oficina.
Para un establecimiento, este acceso sin fricciones es mucho más que algo deseable. Convierte una simple conexión en una oportunidad real. Al utilizar una plataforma como Purple, cada inicio de sesión proporciona valiosos datos de origen basados en el consentimiento. Esta información puede utilizarse para personalizar el marketing, comprender los patrones de afluencia y establecer una vía de comunicación directa con sus visitantes.
Para ver cómo funciona esto en la práctica, puede mejorar el proceso de acceso a su WiFi para invitados con el inicio de sesión social y descubrir formas de optimizar el proceso.
Ya sea un empleado que abre sus aplicaciones diarias o un cliente que se conecta a internet en su establecimiento, el objetivo final es el mismo. Al eliminar la barrera innecesaria de múltiples inicios de sesión, crea una experiencia más productiva, segura y satisfactoria para todos.
Automatizar todo el ciclo de vida del empleado
El inicio de sesión único hace mucho más que simplificar los accesos. Aporta un orden muy necesario a toda la trayectoria del empleado, especialmente durante los momentos clave de la incorporación y la salida de la empresa. Procesos que a menudo son manuales y caóticos pueden convertirse en flujos de trabajo optimizados, seguros y extraordinariamente eficientes.
Piense en un nuevo empleado que empieza un lunes por la mañana. Tradicionalmente, su primer día es un frustrante juego de espera, empantanado por tickets de soporte de TI y un goteo lento de configuraciones manuales de cuentas para cada aplicación que necesita. Con SSO, todo ese proceso se automatiza.
Con solo añadir al nuevo empleado a un directorio de usuarios centralizado, como Microsoft Entra ID o Google Workspace, se le concede automáticamente acceso a todas las aplicaciones que requiere su puesto. Puede ser productivo desde su primera hora - sin esperas, sin complicaciones manuales y sin pérdida de tiempo para su equipo de TI.
Desde la productividad del primer día hasta la baja automática el día cero
Sin embargo, la verdadera magia del SSO suele brillar más cuando un empleado se marcha. El proceso de revocar manualmente el acceso de docenas de sistemas independientes no solo requiere mucho tiempo; es un riesgo de seguridad enorme. Las cuentas olvidadas, a menudo llamadas "cuentas huérfanas", crean puertas traseras peligrosas y persistentes en la red de su empresa.
El inicio de sesión único cierra esta vulnerabilidad con un solo clic.
Al desactivar la cuenta de SSO central del empleado, su acceso a todas y cada una de las aplicaciones conectadas se revoca de forma instantánea y completa. Esta única acción sella una brecha de seguridad importante, evitando posibles robos de datos o accesos no autorizados por parte de antiguos empleados y aplicando un verdadero modelo de seguridad de confianza cero.
Este proceso automatizado garantiza que, cuando alguien deja la empresa, su acceso desaparece realmente con esa persona. Esta desatribución rápida de permisos es un pilar fundamental de la seguridad moderna, lo que reduce drásticamente el riesgo de que un exempleado descontento cause daños o de que atacantes exploten una cuenta olvidada meses después.
El flujo de trabajo cambia por completo, pasando de ser una fuente de frustración a un motor de productividad.
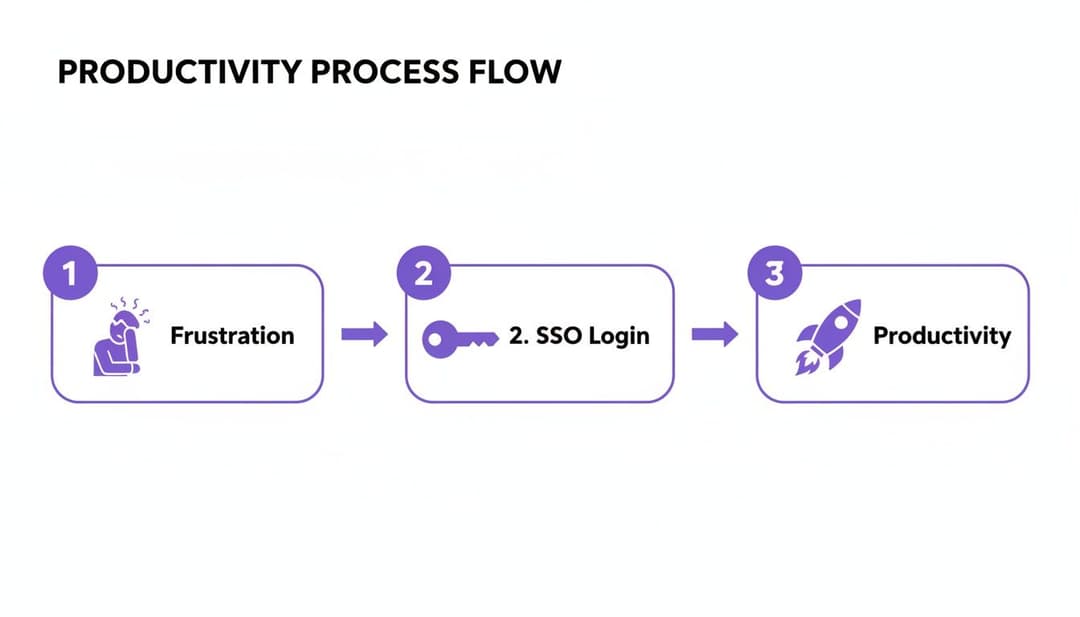
Este viaje desde la fatiga de las contraseñas hasta la productividad fluida es exactamente lo que permite un inicio de sesión único y seguro.
Construir un ecosistema automatizado y seguro
Las mejoras de eficiencia resultantes de la automatización de los ciclos de vida de los usuarios son enormes. Los equipos de TI se liberan del trabajo repetitivo y de poco valor que supone la gestión manual de cuentas, lo que les permite centrarse en proyectos estratégicos que realmente impulsan el negocio. Esta automatización tiene un impacto directo y positivo tanto en la agilidad operativa como en su postura de seguridad.
Del mismo modo que el SSO automatiza el acceso de los usuarios, unas soluciones de automatización de procesos empresariales más amplias son vitales para agilizar los flujos de trabajo y reducir los costes operativos en todas las operaciones técnicas. Adoptar el SSO es un paso fundamental para crear una organización más automatizada y eficiente.
Este nivel de automatización también puede y debe aplicarse al acceso a la red. Para los dispositivos que no admiten la autenticación moderna, como impresoras o escáneres, gestionar el acceso puede ser un verdadero dolor de cabeza. Puede descubrir un enfoque seguro y basado en la identidad en nuestra guía completa de IPSK para la seguridad WiFi, que amplía el control automatizado a todos los dispositivos de su red.
Este enfoque holístico para la gestión del ciclo de vida - desde el acceso a las aplicaciones hasta la conectividad de la red - ofrece varias ventajas clave:
- Productividad inmediata: las nuevas incorporaciones obtienen las herramientas que necesitan desde el primer momento, sin ningún retraso.
- Reducción drástica del riesgo: revocar el acceso al instante cuando alguien se marcha elimina la amenaza que representan las cuentas huérfanas.
- Eficiencia operativa: los equipos de TI recuperan incontables horas al automatizar el aprovisionamiento y desaprovisionamiento de usuarios.
- Seguridad mejorada: un sistema centralizado proporciona un rastro de auditoría claro de todos los cambios de acceso.
En última instancia, integrar el SSO en la gestión del ciclo de vida de los empleados no es solo una actualización de TI. Es una decisión empresarial estratégica que hace que su organización sea más rápida, segura y esté mejor organizada desde el primer día del empleado hasta el último.
Cumplimiento de normativas y obtención de información empresarial
Para cualquier empresa que maneje información confidencial, el cumplimiento no es solo un trámite administrativo; es un requisito fundamental. Uno de los beneficios más potentes, y a menudo pasados por alto, del inicio de sesión único es cómo elimina las dificultades para cumplir con estas estrictas normativas.
Piense en un sistema SSO como una puerta de enlace única y centralizada para todas sus aplicaciones. Esto significa que cada intento de inicio de sesión, tenga éxito o no, se registra en un único lugar consolidado. Crea automáticamente un registro limpio y completo de quién inició sesión, en qué aplicación y cuándo.
Este registro de auditoría unificado es un sueño para los reguladores y auditores. En lugar de tener que esforzarse por recopilar registros fragmentados de docenas de sistemas diferentes, obtienen una única fuente de información autorizada que muestra exactamente cómo controla el acceso a los datos confidenciales.
Su mejor aliado durante una auditoría
Cuando llegan los auditores, necesitan pruebas claras e indiscutibles de sus controles de seguridad. El SSO proporciona esto por su propia naturaleza. Los registros centralizados hacen que sea sencillo responder a sus preguntas fundamentales y demostrar que cumple con sus obligaciones.
Esto es absolutamente crucial para cumplir con normativas que imponen requisitos estrictos de acceso a los datos, tales como:
- GDPR: Demostrar que solo el personal autorizado puede acceder a los datos personales de los ciudadanos de la UE.
- HIPAA: Probar que el acceso a la información médica protegida (ePHI) está estrictamente controlado y supervisado en el sector sanitario.
- PCI-DSS: Garantizar que el acceso a los entornos de datos de los titulares de tarjetas esté restringido y que cada acción quede registrada.
Con el SSO, no solo facilita las auditorías; está creando un sistema que cumple las normativas por diseño. El registro de auditoría claro y centralizado proporciona las pruebas tangibles necesarias para satisfacer a los reguladores, lo que a menudo reduce el tiempo y el estrés de una auditoría de semanas a unos pocos días.
Este enfoque proactivo del cumplimiento normativo convierte una tarea manual y temida en una parte sencilla y automatizada de su seguridad diaria. Es una gran victoria para cualquier empresa de un sector regulado.
Transformar los datos en inteligencia empresarial
Pero la historia no termina con el cumplimiento normativo. Todos estos datos de autenticación son una mina de oro. Al analizarlos, este valioso flujo de información puede transformarse en una potente inteligencia empresarial que le ayude a tomar decisiones en el mundo real y a demostrar un retorno de la inversión claro.
Esto resulta especialmente potente cuando se aplica el SSO a una red WiFi para invitados. Cada vez que un cliente o visitante inicia sesión, genera un punto de datos. Si los junta todos, estos puntos de datos dibujan una imagen detallada de cómo se comportan y se mueven las personas por su establecimiento.
Al analizar estos patrones de inicio de sesión, las empresas pueden descubrir información de un valor incalculable. Un centro comercial, por ejemplo, puede ver qué accesos registran mayor actividad a determinadas horas del día. Un hotel puede obtener una idea real de cuántos huéspedes utilizan realmente instalaciones como el gimnasio o el restaurante.
Medir el impacto de sus iniciativas digitales
Estos datos le ofrecen una vía directa para medir el impacto de sus decisiones comerciales y campañas de marketing. Imagine que una cafetería lanza una promoción de "café gratis al iniciar sesión en el WiFi". Al realizar un seguimiento del aumento de inicios de sesión durante la campaña, pueden medir directamente su éxito y calcular el ROI.
Esto abre varias oportunidades clave:
- Comprensión de la afluencia y los tiempos de permanencia: Realice un seguimiento de cuántas personas visitan su ubicación, cuánto tiempo se quedan y con qué frecuencia regresan. Esto ayuda en todo, desde los niveles de personal hasta la optimización de la distribución del espacio.
- Personalización de la interacción con el cliente: Con los permisos adecuados, los datos recopilados durante el inicio de sesión se pueden utilizar para enviar ofertas personalizadas, realizar campañas de marketing dirigidas y crear relaciones más sólidas con los clientes.
- Demostración de un ROI claro: Por fin puede conectar sus iniciativas digitales directamente con el comportamiento físico. Al analizar los datos de su plataforma de autenticación WiFi, puede mostrar exactamente cómo las campañas de marketing están impulsando la afluencia y aumentando las ventas.
En última instancia, los datos generados por un sistema SSO moderno cumplen una doble función. Proporcionan la pista de auditoría sólida que necesita para el cumplimiento normativo y, al mismo tiempo, ofrecen la inteligencia empresarial necesaria para comprender a los clientes, perfeccionar sus operaciones y mejorar los resultados financieros.
Beneficios del inicio de sesión único en acción en diferentes sectores
Las ideas principales detrás del inicio de sesión único - una mejor seguridad, una experiencia de usuario más fluida y costes más bajos - suenan de maravilla sobre el papel. Pero su verdadero poder destaca cuando se observa cómo resuelven los problemas cotidianos y únicos que afrontan las diferentes empresas.
Dejemos a un lado la teoría y veamos cómo el inicio de sesión único ofrece resultados tangibles en el mundo real.
Cada sector tiene su propio ritmo y su propio conjunto de presiones. Ya sea la constante rotación de personal en la hostelería o la absoluta necesidad de seguridad de los datos en el sector sanitario, el SSO no es un producto de talla única. Es un marco flexible que se adapta a necesidades operativas específicas.
Al analizar estos escenarios, queda claro que centralizar la autenticación es un movimiento estratégico. Resuelve los dolores de cabeza diarios, mejora la experiencia del cliente y, en última instancia, refuerza los resultados financieros en todo tipo de entornos empresariales.
Entornos de hostelería y comercio minorista
In sectores dinámicos como la hostelería y el comercio minorista, la alta rotación de personal es una realidad. Gestionar manualmente el acceso a los sistemas para una plantilla en constante cambio no solo es lento; es un riesgo de seguridad real. El SSO simplifica esta complejidad, permitiendo a los responsables conceder o revocar el acceso al instante desde un directorio central. Esto significa que las nuevas incorporaciones pueden empezar a trabajar de inmediato y que los antiguos empleados no dejan tras de sí una brecha de seguridad.
Pero las ventajas no acaban con el personal. Piense en el huésped de un hotel o en un comprador que se conecta a su WiFi. En lugar de dar vueltas con una página de inicio de sesión engorrosa y crear otra contraseña más, pueden conectarse en un segundo utilizando una cuenta de red social o su correo electrónico.
Esta conexión sencilla y segura es mucho más que el simple hecho de conectarse a internet. Para la empresa, cada inicio de sesión se convierte en una fuente de valiosos datos de primera mano basados en el consentimiento. Esto transforma un servicio básico en una herramienta potente para entender la afluencia de visitantes, personalizar el marketing y fidelizar a los clientes de verdad.
Este tipo de experiencia sin fricciones es lo que los clientes modernos esperan hoy en día. Para la empresa, es una oportunidad de oro para entablar una relación directa con cada visitante.
Sanidad y viviendas compartidas
En el sector sanitario, lo que está en juego no podría ser más crucial. Los médicos necesitan un acceso instantáneo y seguro a los datos de los pacientes en decenas de sistemas. Al mismo tiempo, ese acceso debe estar rígidamente controlado para cumplir con normativas como la Ley de Protección de Datos y las normas del NHS. El SSO proporciona la respuesta, ofreciendo al personal autorizado acceso con un solo clic a las aplicaciones que necesita, todo ello mientras se crea un rastro claro y auditable de cada interacción. Esto acelera la atención al paciente sin comprometer nunca la seguridad.
Para los pacientes y visitantes, una red de invitados sin contraseña simplifica la conexión a internet, lo que ayuda a reducir el estrés en un entorno que a menudo puede generar ansiedad.
Se ve un principio similar en juego en las propiedades residenciales de varios inquilinos, como las residencias de estudiantes o las comunidades de viviendas para alquiler. Los residentes desean una experiencia de red segura, privada y hogareña, pero sin toda la complejidad de la seguridad empresarial. Con SSO, los administradores de propiedades pueden ofrecer exactamente eso.
- Incorporación sencilla: los residentes pueden conectar todos sus dispositivos a su propia red personal y segura con una configuración única y sencilla.
- Seguridad de nivel empresarial: entre bastidores, la red de cada residente está completamente aislada de las demás, lo que evita interferencias y protege sus datos.
- Gestión sin esfuerzo: los gestores de las propiedades pueden supervisar toda la red desde un único panel, gestionando fácilmente el acceso de los residentes sin necesidad de conocimientos de TI especializados.
En cada uno de estos casos, las ventajas principales del inicio de sesión único se adaptan para resolver los puntos críticos específicos del sector. Ya sea para proteger los datos de los pacientes, simplificar la vida de los residentes o convertir una red de invitados en un activo de marketing, el SSO ofrece una solución práctica y potente.
Preguntas frecuentes sobre Single Sign On
Cuando se empiezan a analizar las ventajas del inicio de sesión único, casi siempre surgen algunas preguntas. Abordemos los problemas más comunes directamente con respuestas sencillas y prácticas.
¿Es el SSO un riesgo de seguridad al crear un único punto de fallo?
Esta es una pregunta válida, pero se basa en un mito. Es fácil pensar que centralizar el acceso crea un único objetivo de gran tamaño, pero la realidad es todo lo contrario.
El SSO le permite concentrar todas sus medidas de seguridad más sólidas - como la autenticación multifactor (MFA) y la detección avanzada de amenazas - en ese único punto de entrada fuertemente fortificado. Piense en ello no como un único punto de fallo, sino como un único punto de control fuertemente vigilado. Esto es mucho más eficaz que intentar gestionar la seguridad a través de docenas de contraseñas independientes y a menudo débiles repartidas por todas sus diferentes aplicaciones.
Un sistema SSO bien implementado, cuando se combina con MFA, refuerza drásticamente su seguridad general. Puede bloquear hasta el 99.2% de los ataques de compromiso de cuentas, convirtiendo una debilidad teórica en una fortaleza práctica.
¿Cuánto tiempo se tarda en implementar una solución de inicio de sesión único?
Afortunadamente, los días de los proyectos de SSO largos y complejos han quedado atrás en gran medida. Los tiempos de implementación se han reducido drásticamente.
Las plataformas de SSO modernas y basadas en la nube están diseñadas para un despliegue rápido. A menudo hablamos de semanas, no de los meses que solían requerir los sistemas locales más antiguos. Están diseñadas para integrarse sin problemas con sus directorios en la nube y hardware de red existentes, lo que significa menos interrupciones y un camino mucho más rápido para ver los beneficios.
¿Funcionará el inicio de sesión único con las aplicaciones heredadas de nuestra empresa?
En la mayoría de los casos, sí. Las soluciones de SSO modernas están desarrolladas sobre estándares ampliamente aceptados como SAML 2.0 y OIDC. Estos protocolos son el lenguaje común que hablan miles de aplicaciones en la nube y locales, lo que garantiza una amplia compatibilidad.
Para aquellos sistemas o dispositivos heredados más antiguos y obstinados que no hablan estos lenguajes, las soluciones especializadas pueden actuar como puente. Estas herramientas pueden integrar incluso sus aplicaciones más antiguas bajo el mismo paraguas de gestión centralizada, ofreciéndole una cobertura completa en todo su ecosistema tecnológico.
¿Está listo para aprovechar estas ventajas del inicio de sesión único con un acceso seguro y sin contraseñas? Descubra cómo Purple puede unificar el acceso para sus invitados, empleados y residentes visitando https://www.purple.ai.



