

Enterprise in-car and fleet WiFi architecture advisor
Model in-vehicle cellular routing architectures, estimate data consumption, project marketing opt-in lead capture, and calculate multi-vehicle operational ROI for transportation fleets.
Vehicle fleet operating parameters
Operational metrics and financial projections
Discover how Purple powers passenger WiFi, telemetry segmentation, and CRM analytics across vehicle fleets globally.
Pendant longtemps, l'internet embarqué s'est résumé au partage de connexion d'un téléphone ou à l'utilisation d'un point d'accès grand public basique. Pour un usage en entreprise, ce modèle est dépassé. Il est temps de concevoir l'in-car WiFi moins comme une fonctionnalité et plus comme un actif stratégique - un moyen de transformer l'ensemble de votre flotte de véhicules en extensions mobiles et sécurisées du réseau de votre bureau.
Il s'agit de fournir une connectivité gérée et fiable à la fois pour votre personnel et pour vos invités, où qu'ils soient.
L'avenir de la connectivité des flottes est ici
Imaginez votre flotte fonctionnant comme une extension fluide de votre infrastructure d'entreprise. Les chauffeurs d'une entreprise de logistique pourraient instantanément mettre à jour les statuts de livraison et accéder aux logiciels d'optimisation d'itinéraires sans aucune coupure de connexion. Un service de transport de luxe pourrait offrir à ses clients une expérience WiFi haut de gamme et sécurisée dès qu'ils montent à bord.
C'est la promesse d'un WiFi embarqué de classe entreprise. Il ne s'agit pas seulement de fournir une connexion Internet ; il s'agit de bâtir un environnement mobile productif, sécurisé et riche en données. Ce guide s'adresse aux dirigeants et aux professionnels de l'IT qui doivent apprendre à déployer et à gérer cette technologie efficacement.
Aller au-delà de la simple connectivité
Les solutions grand public comme le partage de connexion sur smartphone ou les hotspots mobiles plug-and-play constituent souvent une première étape, mais elles s'avèrent rapidement insuffisantes pour les besoins réels des entreprises. Elles manquent de gestion centralisée, de sécurité robuste et de l'évolutivité requises pour prendre en charge une flotte entière de véhicules.
Une approche d'entreprise, à l'inverse, offre une solution puissante, gérée de manière centralisée, qui répond aux principaux défis de l'entreprise. Ce changement est crucial pour quelques raisons majeures :
- Productivité accrue : votre personnel mobile, des techniciens de terrain aux équipes commerciales, bénéficie d'un accès fiable aux ressources de l'entreprise, aux applications cloud et aux outils de communication. Fini les zones blanches.
- Expérience client améliorée : pour les secteurs du transport, de l'hôtellerie et du tourisme, proposer un WiFi sécurisé et de haute qualité est un différenciateur de service majeur qui favorise la satisfaction des clients.
- Efficacité opérationnelle : la transmission de données en temps réel depuis les véhicules permet une meilleure gestion de flotte, des alertes de maintenance prédictive et une logistique bien plus fluide.
Bâtir des fondations pour la croissance
De grandes marques automobiles comme Mercedes-Benz et Stellantis (constructeur de Fiat, Jeep et Peugeot) intègrent déjà un système WiFi avancé dans leurs véhicules car elles en perçoivent la valeur. Ces systèmes prennent tout en charge, des mises à jour logicielles à distance à l'infodivertissement sur abonnement, créant ainsi de nouvelles sources de revenus et une meilleure expérience de propriété.
Pour les entreprises, l'objectif reste le même : créer de la valeur tangible à partir de la connectivité. Une solution de WiFi embarqué d'entreprise en constitue le fondement. Elle vous permet de contrôler qui accède au réseau, comment s'effectue la connexion et quelles données vous pouvez collecter pour prendre des décisions plus judicieuses.
Ce guide vous accompagnera à travers les étapes essentielles de la construction de ce réseau. Nous aborderons les modèles de déploiement, l'architecture de sécurité et les méthodes d'authentification pour les collaborateurs comme pour les invités. Vous découvrirez comment des plateformes comme Purple rendent tout cela possible grâce à un accès sécurisé sans mot de passe, transformant chaque véhicule en un espace de travail productif et ouvrant de nouvelles opportunités d'analyse de données.
À la fin de ce guide, vous disposerez des connaissances nécessaires pour élaborer une stratégie de connectivité offrant un retour sur investissement clair.
Choisir votre modèle de déploiement WiFi embarqué
Équiper une flotte avec du WiFi embarqué n'est pas une tâche uniforme. La voie idéale pour votre organisation dépend entièrement de vos besoins en matière de sécurité, d'évolutivité et de contrôle. Comprendre les trois principaux modèles de déploiement est la première étape essentielle pour bâtir un réseau mobile sur lequel vous pouvez compter.
C'est comme choisir un système audio pour un nouvel espace. Vous pourriez utiliser les haut-parleurs intégrés de votre téléphone, apporter une enceinte portable ou opter pour un système audio multi-pièces installé par des professionnels. Chaque option produit du son, mais offre des niveaux de qualité, de contrôle et d'expérience globale très différents.
Analysons les trois approches fondamentales de la connectivité des véhicules, en utilisant cette analogie pour mettre en évidence les avantages et les inconvénients pour toute entreprise gérant une flotte.
Partage de connexion sur smartphone : la paire d'écouteurs unique
La méthode la plus basique est le partage de connexion sur smartphone, où un employé utilise simplement le forfait de données de son téléphone mobile pour créer une petite bulle WiFi personnelle. C'est comme si une personne partageait ses écouteurs avec un collègue - cela dépanne temporairement, mais c'est extrêmement limité.
Pour une entreprise, ce modèle pose de nombreux problèmes :
- Aucun contrôle centralisé : Votre équipe informatique n'a aucune visibilité ni contrôle sur la connexion. Vous ne pouvez pas appliquer de politiques de sécurité, surveiller l'utilisation des données ni gérer qui accède au réseau.
- Risques de sécurité majeurs : Le partage de connexion crée un pont direct, souvent non sécurisé, vers un appareil personnel. Cela peut exposer des données d'entreprise sensibles si le téléphone de l'employé est compromis ou s'il se connecte à un réseau public non approuvé.
- Performances très irrégulières : La qualité de la connexion dépend entièrement du téléphone de l'employé, des limites de données de son forfait mobile et de son emplacement précis. Ce n'est tout simplement pas assez fiable pour des opérations commerciales critiques.
- Impossible à faire évoluer : Essayer de gérer cette approche sur une flotte de plus de deux véhicules est voué à l'échec. Il n'y a aucun moyen de garantir un service cohérent ou d'appliquer des politiques à l'échelle de l'entreprise.
En fin de compte, le partage de connexion est une solution de niveau grand public qui ne répond absolument pas aux exigences des entreprises en matière de sécurité et de gestion. S'appuyer sur cette méthode pour des activités critiques représente un risque opérationnel majeur.
Hotspots mobiles : l'enceinte Bluetooth portable
Une étape supérieure par rapport au partage de connexion est le point d'accès mobile dédié, souvent appelé boîtier MiFi. Il s'agit de petits appareils portables qui accueillent une carte SIM et diffusent un réseau WiFi. C'est l'équivalent de votre enceinte Bluetooth portable - plus puissante que des écouteurs, certes, mais qui reste un appareil autonome et grand public.
Bien que meilleurs que le partage de connexion, les hotspots mobiles restent insuffisants pour la plupart des déploiements de flottes d'entreprise. Ils peuvent offrir une connexion plus stable, mais ils introduisent leur propre lot de limites.
Les points d'accès mobiles constituent un juste milieu, offrant plus de puissance que le partage de connexion, mais sans l'intégration robuste et la gestion centralisée requises pour un véritable usage en entreprise. Ils résolvent le problème immédiat de connexion mais créent de nouveaux maux de tête de gestion au fur et à mesure de votre croissance.
Chacun de ces appareils doit généralement être géré individuellement. Cela oblige le service informatique à suivre, configurer et sécuriser chaque point d'accès séparément, ce qui se transforme rapidement en un cauchemar logistique à mesure que la flotte s'agrandit. La sécurité est un autre point faible majeur, car ces appareils reposent souvent sur des mots de passe simples et partagés qui sont facilement compromis ou divulgués. Ils peuvent être une option viable pour de très petites équipes, mais ils ne fournissent pas les bases d'un réseau in-car WiFi évolutif et véritablement sécurisé.
Voici un aperçu rapide de la manière dont ces trois approches principales se positionnent pour une flotte d'entreprise.
Une comparaison des modèles de déploiement du WiFi embarqué
Ce tableau résume les trois principales approches pour fournir du WiFi dans les véhicules, évaluées selon les critères qui comptent le plus pour le déploiement d'une flotte d'entreprise.
| Approche | Idéal pour | Niveau de sécurité | Effort de gestion | Évolutivité |
|---|---|---|---|---|
| Partage de connexion sur smartphone | Urgence, accès mono-utilisateur. Non destiné à un usage professionnel. | Très faible | Aucun (Ingérable) | Aucune |
| Hotspots mobiles | Petites équipes (1 à 5 véhicules) avec des besoins basiques. | Faible | Élevé (Gestion individuelle des appareils) | Faible |
| Routeurs intégrés | Toute flotte ayant besoin d'une connectivité sécurisée, évolutive et gérable. | Élevé (Qualité entreprise) | Faible (Centralisé) | Élevée |
Comme vous pouvez le constater, bien qu'il existe des options plus simples, une seule est conçue pour répondre aux exigences d'une flotte commerciale moderne.
Routeurs OEM et de seconde monte : le système audio intégré
La référence absolue pour le WiFi embarqué d'entreprise consiste à utiliser des routeurs dédiés et durcis installés dans chaque véhicule. Il peut s'agir de matériel intégré par le constructeur d'origine (OEM) ou de routeurs professionnels installés en après-vente. C'est l'équivalent d'un système audio entièrement intégré et contrôlé centralement - une solution permanente et haute performance conçue spécifiquement pour cette tâche.
Cette approche est entièrement conçue pour un usage commercial et offre des avantages considérables :
- Gestion centralisée : votre équipe informatique peut surveiller, configurer et mettre à jour la connectivité de l'ensemble de la flotte depuis un tableau de bord unique et unifié.
- Sécurité de classe entreprise : ces routeurs sont conçus pour prendre en charge des protocoles de sécurité avancés, la segmentation du réseau et une intégration étroite avec vos plateformes de sécurité d'entreprise.
- Performances supérieures : ils utilisent des antennes externes puissantes pour obtenir une réception cellulaire bien plus forte et plus fiable que ce qu'un téléphone ou un hotspot portable pourrait jamais offrir.
- Conçu pour évoluer : l'ensemble de l'architecture est pensé pour la croissance, vous permettant d'ajouter facilement de nouveaux véhicules au réseau tout en maintenant des politiques et des performances parfaitement cohérentes.
En choisissant un modèle de matériel dédié, vous créez une base solide. Ce matériel devient la plateforme permettant de superposer l'authentification et la sécurité avancées que nous explorerons ensuite. Vous pouvez en savoir plus sur la façon dont ces éléments s'assemblent en lisant notre article sur les composants essentiels du WiFi pour véhicules. C'est le seul modèle qui transforme véritablement votre flotte de véhicules en une extension sécurisée et gérée de votre réseau d'entreprise.
Comment concevoir un réseau mobile sécurisé et évolutif
Choisir le bon matériel, comme un routeur embarqué, vous offre des bases solides. Mais la véritable puissance d'un réseau de WiFi embarqué d'entreprise provient de l'architecture logicielle que vous y associez. C'est elle qui transforme une simple connexion internet en un actif commercial sécurisé, géré et intelligent.
Considérez votre routeur comme le moteur d'une voiture. Il fournit la puissance brute, mais vous avez besoin d'un système de contrôle sophistiqué pour gérer cette puissance efficacement. Des technologies telles que Passpoint et l'accès basé sur des certificats agissent comme ce système de contrôle, offrant une expérience sécurisée et fluide sans intervention manuelle constante.
Entrons dans le vif du sujet - les technologies spécifiques qui permettent de déployer un réseau mobile véritablement sécurisé et évolutif.
Le problème de la sécurité WiFi traditionnelle
Pendant des années, la sécurité des réseaux a reposé sur des clés pré-partagées (PSK), ce qui n'est qu'un terme sophistiqué pour désigner un mot de passe WiFi standard. Bien que cela convienne parfaitement pour un réseau domestique, cette approche représente un risque majeur pour une flotte d'entreprise. Les mots de passe peuvent être partagés, volés ou oubliés, ce qui crée à la fois un risque de sécurité et un cauchemar administratif.
Un seul mot de passe volé dans un véhicule pourrait compromettre le réseau de l'ensemble de votre flotte. À chaque départ d'un employé, vous êtes confronté à la tâche fastidieuse de modifier le mot de passe sur chaque routeur et de le communiquer à tout le personnel restant. Ce modèle n'est tout simplement pas évolutif et ne respecte pas les principes modernes de sécurité zero-trust.
Un mot de passe est comme une clé physique pour un bâtiment. Si l'une d'elles est perdue ou copiée, toute votre sécurité est compromise jusqu'à ce que vous changiez toutes les serrures. Dans une flotte mobile, c'est un risque inacceptable.
La solution consiste à s'éloigner de ces secrets partagés pour adopter une approche basée sur l'identité, où l'accès est lié à l'appareil ou à l'utilisateur, et non à un mot de passe connu de tous.
L'infographie ci-dessous présente les principaux modèles de connectivité, en mettant en évidence la progression évidente entre les méthodes non gérées et non sécurisées comme le partage de connexion et le modèle hautement sécurisé et centralisé requis pour la suite.
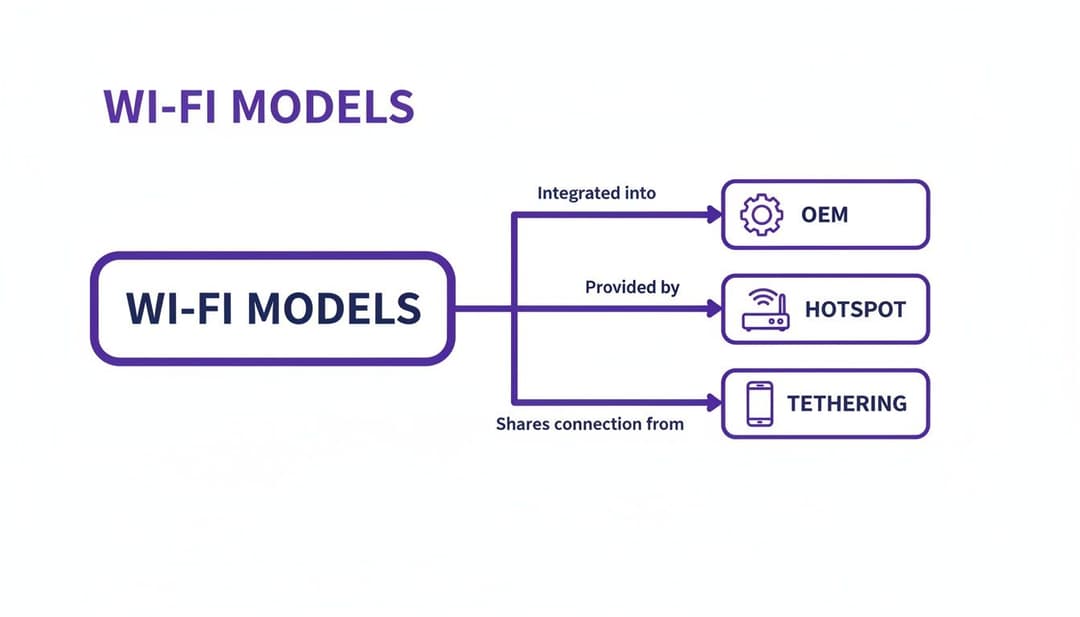
Comme vous pouvez le constater, les routeurs de classe entreprise constituent le socle indispensable pour les méthodes d'authentification avancées que nous allons aborder.
Créer un passeport numérique avec Passpoint et OpenRoaming
Et si les véhicules de votre flotte pouvaient se connecter automatiquement à des réseaux WiFi sécurisés sans que personne n'ait besoin de saisir un mot de passe ou de valider une page de connexion ? C'est exactement ce que proposent Passpoint (également connu sous le nom de Hotspot 2.0) et OpenRoaming.
Considérez cela comme un passeport numérique pour vos appareils. Une fois qu'un appareil est équipé d'un profil Passpoint, il peut se connecter automatiquement et de manière sécurisée à n'importe quel réseau WiFi participant qu'il rencontre. L'authentification se fait de manière silencieuse et sécurisée en arrière-plan, sans aucune intervention de l'utilisateur.
- Passpoint : Il s'agit de la norme sous-jacente de la Wi-Fi Alliance qui permet aux appareils de découvrir et de s'authentifier automatiquement auprès des réseaux WiFi.
- OpenRoaming : Il s'agit d'un service de fédération qui étend la portée de Passpoint, créant ainsi un réseau mondial de points d'accès WiFi de confiance.
Pour une flotte, cela signifie qu'un véhicule peut se déplacer entre un dépôt, le site d'un client ou une station de recharge publique et se reconnecter de manière transparente à un WiFi sécurisé sans aucune intervention du conducteur. La connexion est chiffrée dès le premier paquet, garantissant ainsi que les données sont toujours protégées. C'est le pilier de la création d'un environnement de réseau sans fil sécurisé et sans effort.
Le standard absolu : l'authentification par certificat
Le moyen le plus sécurisé de mettre en œuvre ce "passeport numérique" est l'authentification par certificat. Au lieu d'un mot de passe, chaque appareil autorisé reçoit un certificat numérique unique. Ce certificat agit comme une identité numérique infalsifiable que le réseau utilise pour vérifier l'identité de l'appareil avant de lui accorder l'accès.
Cette méthode s'aligne parfaitement avec un modèle de sécurité zero-trust. L'accès n'est jamais accordé sur la base d'un secret partagé ; il n'est accordé qu'après que le réseau a vérifié un certificat légitime et non révoqué provenant d'un appareil de confiance.
Les plateformes comme Purple rendent ce processus incroyablement simple. Grâce à l'intégration avec votre fournisseur d'identité existant (comme Entra ID ou Google Workspace), les certificats peuvent être délivrés automatiquement aux appareils des employés. Tout aussi important, ils peuvent être révoqués instantanément si un employé quitte l'entreprise ou si un appareil est perdu. Cela élimine complètement la charge manuelle pour l'équipe informatique et supprime la faille de sécurité liée aux accès persistants.
Cette approche basée sur des certificats vous permet de concevoir un réseau mobile puissant et sécurisé sans avoir à remplacer votre matériel professionnel existant. Les plateformes comme Purple s'intègrent directement aux équipements des principaux fabricants tels que Cisco Meraki, Aruba, et Ruckus, ajoutant ainsi une couche d'identité performante par-dessus le matériel auquel vous faites déjà confiance. Cela crée une architecture évolutive, sécurisée et pérenne pour votre déploiement de WiFi embarqué.
Une authentification fluide pour les employés et les invités
Une fois que les fondations de votre réseau sécurisé sont en place, l'étape suivante consiste à gérer qui y accède et comment. Un bon système de WiFi embarqué doit jongler avec différents profils d'utilisateurs - des collaborateurs de confiance qui ont besoin d'un accès complet aux invités qui nécessitent simplement une connexion ponctuelle. L'objectif est de rendre l'authentification invisible pour les bonnes personnes tout en maintenant une sécurité stricte en arrière-plan.
Cela signifie abandonner les mots de passe partagés et complexes pour s'orienter vers un accès basé sur l'identité. Pour votre organisation, cela implique de configurer des parcours séparés et automatisés pour votre personnel et pour les invités ou clients que vous transportez dans vos véhicules. La bonne plateforme rend l'ensemble de ce processus simple, sécurisé et facile à gérer pour toute une flotte.
Accès automatisé des employés grâce au SSO d'annuaire
Pour votre personnel, la méthode la plus simple et la plus sécurisée consiste à lier l'accès WiFi directement à leur identité d'entreprise. En intégrant le fournisseur d'identité de votre entreprise - comme Microsoft Entra ID (anciennement Azure AD), Google Workspace ou Okta - vous pouvez configurer le Single Sign-On (SSO) pour le réseau.
Cette approche est incroyablement efficace car elle est entièrement automatisée. Lorsqu'un nouvel employé rejoint l'entreprise et est ajouté à l'annuaire de l'entreprise, il dispose instantanément des identifiants nécessaires pour se connecter au réseau embarqué. Aucun ticket d'assistance, aucune configuration manuelle par le service informatique.
La véritable révolution réside dans ce qui se passe lorsqu'un employé s'en va. Dès que son compte est désactivé dans l'annuaire principal, son accès WiFi est révoqué partout, instantanément et automatiquement. Cette étape simple comble une faille de sécurité majeure et très courante, tout en soulageant considérablement votre équipe IT.
Ce processus sans intervention garantit que seuls les employés actuels et autorisés peuvent se connecter. Il s'aligne parfaitement avec la philosophie moderne de sécurité zero-trust, offrant une expérience fluide pour le personnel et une victoire majeure pour l'efficacité et la tranquillité d'esprit de l'équipe informatique.
Une connectivité invités simple et sécurisée
Pour toute personne externe à l'entreprise, comme des clients dans une navette ou des partenaires voyageant avec votre équipe, le processus de connexion doit être tout aussi simple mais tout aussi sécurisé. Demander à un invité de saisir une clé WPA2 complexe donne une mauvaise première impression et crée des frictions inutiles. Une bien meilleure approche consiste à utiliser une authentification unique et simple.
Un Captive Portal qui demande simplement une adresse e-mail est une solution idéale. L'invité saisit son e-mail, se connecte, et c'est tout. À partir de là, des plateformes comme Purple peuvent se souvenir de cet invité, lui permettant de se reconnecter automatiquement lors de futurs trajets ou même dans vos autres bureaux. Cela crée une expérience véritablement fluide. Avec 70 % des adultes au Royaume-Uni possédant un smartphone et s'attendant à une connectivité constante, ce type d'accès transparent devient rapidement une attente de base.
iPSK : la solution intelligente pour les appareils partagés et hérités
Alors, qu'en est-il de tous les autres appareils qui n'appartiennent pas à une personne spécifique ? Pensez aux tablettes murales, aux capteurs IoT ou aux terminaux de paiement. Ceux-ci ne peuvent pas se connecter via un Captive Portal ni utiliser les identifiants SSO d'un employé. C'est là que l'Identity Pre-Shared Key (iPSK) intervient comme une excellente solution.
L'iPSK comble le fossé entre la simplicité d'un mot de passe unique et la sécurité d'une véritable authentification d'entreprise. Il vous permet de créer des mots de passe uniques et individuels pour chaque appareil ou groupe d'appareils.
Voyez les choses de cette façon :
- Terminaux de paiement : tous les appareils de paiement de votre flotte peuvent partager une iPSK unique. Cela les isole sur leur propre réseau virtuel sécurisé, à l'écart du trafic des invités.
- Tablettes de navigation : vos systèmes de navigation peuvent obtenir leur propre iPSK distincte, garantissant qu'ils ne peuvent communiquer qu'avec les services de cartographie dont ils ont besoin.
- Appareils invités : même l'accès des invités peut être géré avec iPSK si un portail n'est pas adapté, en délivrant une clé à durée limitée pour un événement ou un groupe spécifique.
Cette approche vous offre un contrôle granulaire et une segmentation du réseau sans la complexité d'une authentification complète par certificat 802.1X, que de nombreux appareils IoT anciens ou simples ne prennent tout simplement pas en charge. Chaque clé peut être créée, suivie et révoquée depuis un tableau de bord central, vous offrant une visibilité totale. En utilisant une infrastructure de serveur RADIUS - et vous pouvez en savoir plus dans notre guide sur ce qu'est un serveur RADIUS - l'iPSK vous apporte la simplicité d'un mot de passe avec la sécurité d'un système d'entreprise. C'est ainsi que vous garantissez que chaque appareil sur votre réseau mobile est correctement sécurisé et répertorié.
Transformer la connectivité de la flotte en intelligence d'affaires
Jusqu'à présent, nous nous sommes concentrés sur la mise en place d'une connexion sécurisée et fiable. Mais une excellente connectivité n'est que la ligne de départ. La véritable valeur durable du WiFi embarqué d'entreprise provient des données propriétaires qu'il permet de collecter, transformant de simples modèles d'utilisation en une intelligence d'affaires capable de transformer réellement vos opérations.
Considérez le réseau WiFi de votre flotte non pas comme une simple connexion, mais comme un système nerveux qui collecte des informations en continu. Une plateforme d'analyse en est le cerveau. C'est toute la différence entre fournir un simple service et en tirer activement des enseignements pour prendre des décisions plus intelligentes, basées sur les données, qui génèrent un retour clair.
Ce changement se produit à un rythme effréné. Le marché du in-car WiFi connaît une croissance explosive, l'Europe détenant une part dominante de 49 % d'un secteur mondial qui devrait croître d'un montant impressionnant de 1,79 billion de USD entre 2025 et 2029. Avec un TCAC prévu de 96,4 %, la demande est indéniable. Cette hausse est particulièrement marquée au Royaume-Uni, alimentée par un taux d'équipement automobile élevé et une culture des trajets quotidiens qui exige une connectivité constante.
Des données brutes aux analyses exploitables
Sans couche d'analyse, votre réseau WiFi n'est qu'un flux de données anonymes - temps de connexion, utilisation des données et nombre d'appareils. C'est intéressant, mais cela ne vous donne pas le contexte nécessaire pour apporter de réelles améliorations à votre activité. Une plateforme comme Purple intervient pour enrichir ces données, en les liant aux identités des utilisateurs et aux emplacements pour dresser un tableau précis et exploitable de l'activité de votre flotte.
Soudain, vous pouvez répondre à des questions cruciales :
- Quels itinéraires sont les plus fréquentés, et à quels moments de la journée ?
- Quelles sont les périodes de pointe d'utilisation du WiFi invité sur nos services de navette ?
- Existe-t-il des zones blanches opérationnelles où la connectivité s'interrompt systématiquement ?
- Combien de temps nos équipes mobiles passent-elles généralement sur chaque site client ?
Répondre à ces questions vous permet de passer d'une gestion de crise réactive à une optimisation proactive. Vous gagnez la capacité d'anticiper les besoins, de répartir les ressources plus efficacement et d'ajuster l'ensemble de votre service en fonction des comportements réels.
L'objectif est de boucler la boucle entre la fourniture d'une connexion et la compréhension de son impact. En analysant qui se connecte, où et pendant combien de temps, vous pouvez mesurer directement la valeur que votre réseau mobile apporte à l'entreprise et identifier de nouvelles façons de l'améliorer.
Ce processus transforme ce qui pourrait être perçu comme un simple coût opérationnel - Internet pour vos véhicules - en une source puissante d'intelligence commerciale qui influence directement votre rentabilité.
Applications concrètes et ROI tangible
La valeur théorique des données est une chose ; les voir donner des résultats concrets en est une autre. Voyons comment différents secteurs peuvent utiliser les analyses issues de leur WiFi embarqué pour obtenir des résultats tangibles.
Exemple 1 : Le service de navette hôtelière Une chaîne hôtelière utilise son tableau de bord d'analyse pour surveiller ses navettes aéroportuaires. Elle découvre que l'utilisation du WiFi par les clients atteint des sommets entre 7h et 9h et entre 16h et 18h, mais que les bus circulent souvent à moitié vides en milieu de journée. Elle constate également que les données de connexion révèlent un temps d'attente moyen de 25 minutes à un terminal spécifique.
Forts de ces informations, ils ajustent les horaires - en ajoutant des bus supplémentaires pendant les heures de pointe et en les réduisant en milieu de journée pour réduire les coûts de carburant. Ils réorientent également un bus dédié vers le terminal à forte attente, réduisant ainsi considérablement les temps d'attente moyens et constatant une amélioration directe des scores de satisfaction des clients.
Exemple 2 : L'entreprise de logistique Une entreprise de logistique constate que les conducteurs de certains trajets longue distance se déconnectent régulièrement du réseau pendant des périodes prolongées et non planifiées. En recoupant ces données WiFi avec les journaux GPS, ils identifient des arrêts non autorisés qui nuisent aux délais de livraison et à l'efficacité énergétique.
Cela leur permet de traiter directement le comportement des conducteurs et d'optimiser les itinéraires pour inclure des lieux de pause planifiés et autorisés. Le résultat est une meilleure conformité et un bien-être accru des conducteurs. Pour approfondir l'optimisation de votre flotte connectée, ce guide d'expert sur la gestion de flotte de véhicules électriques est une excellente ressource.
Exemple 3 : Le prestataire de santé mobile Un service de santé mobile suit les trajets de transport de ses patients. Les analyses WiFi montrent que les véhicules restent fréquemment inactifs pendant de longues périodes devant des cliniques spécifiques. Ces données mettent immédiatement en évidence un goulot d'étranglement dans la planification à ces endroits.
Ils utilisent ces informations pour collaborer avec les cliniques afin de fluidifier les processus de transfert des patients. Ce simple changement réduit le temps d'inactivité des véhicules, leur permettant d'effectuer plus de transports de patients par jour avec exactement le même nombre de véhicules.
Dans chaque cas, les données de connectivité n'étaient pas un simple service d'arrière-plan - elles représentaient la clé qui a libéré l'efficacité opérationnelle, les services personnalisés et des décisions commerciales plus intelligentes.
Des questions sur le WiFi d'entreprise embarqué ? Nous avons les réponses.
Lorsque les responsables informatiques et opérationnels commencent à envisager une véritable solution d'entreprise pour le WiFi embarqué, quelques questions clés reviennent toujours. C'est logique. Abandonner les solutions d'appoint grand public au profit d'un réseau mobile entièrement géré est un changement stratégique majeur, et vous avez besoin de réponses claires avant de vous lancer.
Nous recevons constamment ces questions de la part d'organisations qui évaluent leurs options. Passons en revue les plus courantes pour vous apporter les réponses claires dont vous avez besoin en matière de sécurité, de matériel et de gestion.
Le WiFi sans mot de passe est-il réellement plus sécurisé ?
C'est de loin la question la plus fréquente, et la réponse est un oui retentissant. La raison est simple : vous déplacez la sécurité d'un secret partagé fragile vers une identité individuelle solide.
Pensez à un mot de passe traditionnel. C'est un point de défaillance unique. Si ce mot de passe unique est victime de phishing, écrit sur un post-it ou partagé avec une personne non autorisée, l'ensemble de votre réseau devient vulnérable. L'authentification sans mot de passe, en particulier à l'aide de certificats numériques associés à un utilisateur ou à un appareil spécifique, élimine totalement ce risque.
- Pas de secrets partagés : Chaque connexion est vérifiée à l'aide d'un certificat unique et infalsifiable. Il n'y a tout simplement aucun mot de passe à voler, à partager ou à divulguer.
- Révocation automatisée : Lorsqu'un employé quitte l'entreprise, son accès est instantanément et automatiquement coupé. Grâce à la synchronisation avec votre annuaire d'entreprise (comme Microsoft Entra ID ou Google Workspace), son certificat est révoqué dès sa désactivation, comblant ainsi les failles de sécurité qui peuvent persister pendant des semaines avec des modifications manuelles de mots de passe.
- Chiffrement dès le départ : Les technologies comme Passpoint garantissent que la connexion est chiffrée dès le tout premier paquet de données, protégeant ainsi les informations avant même que l'appareil ne soit entièrement authentifié.
En résumé, les méthodes sans mot de passe font passer la sécurité d'un modèle faible et partagé basé sur "ce que vous savez" à un modèle robuste basé sur "qui vous êtes" ou "ce que vous possédez". C'est une étape fondamentale pour protéger votre réseau mobile et vos données d'entreprise.
En éliminant le facteur humain de la gestion des mots de passe et en automatisant l'accès basé sur l'identité, vous construisez un environnement beaucoup plus sécurisé et résilient. C'est le principe fondamental de la vision moderne des réseaux zero-trust.
De quel matériel ai-je besoin pour commencer ?
La bonne nouvelle est que vous n'avez probablement pas besoin de tout remplacer. Une véritable plateforme d'in-car WiFi d'entreprise est conçue pour fonctionner avec le matériel professionnel auquel vous faites déjà confiance. L'essentiel est d'utiliser des routeurs cellulaires durcis, montés sur véhicule, et non les points d'accès mobiles fragiles que vous achèteriez dans un magasin grand public.
Le matériel essentiel se résume à deux éléments :
- Un routeur cellulaire : c'est le moteur de votre réseau embarqué. Les appareils de fabricants tels que Cisco Meraki, Cradlepoint ou Teltonika sont conçus exactement à cette fin, offrant des performances sérieuses et des antennes externes pour un bien meilleur signal.
- Une carte SIM : chaque routeur a besoin d'un forfait de données auprès d'un opérateur mobile pour se connecter. Beaucoup de ces routeurs professionnels prennent même en charge le double SIM pour un basculement automatique entre les réseaux, ce qui est essentiel pour maintenir une connectivité constante.
La plateforme de gestion, telle que Purple, est la couche d'intelligence basée sur le cloud qui s'intègre à ce matériel. C'est elle qui transforme vos routeurs de simples points de connexion en un système sécurisé et géré de manière centralisée, sans nécessiter une refonte matérielle massive.
Comment cela se passe-t-il lors du passage d'un réseau mobile à un autre ?
C'est un enjeu crucial pour toute flotte réellement en mouvement. Un véhicule peut commencer sa journée en étant connecté à un opérateur et entrer dans une zone uniquement couverte par un autre. Les routeurs d'entreprise sont conçus spécifiquement pour gérer cela sans la moindre interruption.
La plupart des routeurs de qualité professionnelle disposent de capacités double SIM. Cela signifie que le routeur peut accueillir des cartes SIM de deux réseaux mobiles différents. Si le signal du réseau principal faiblit ou se coupe, le routeur bascule automatiquement sur le réseau secondaire en quelques secondes. Ce processus est invisible pour l'utilisateur, garantissant que son appel vidéo, sa synchronisation de données ou son application continue de fonctionner sans interruption.
Puis-je gérer l'ensemble de ma flotte depuis un seul tableau de bord ?
Absolument. En fait, la gestion centralisée est l'un des plus grands avantages d'un système d'entreprise. Oubliez la connexion à des centaines d'appareils individuels ou la jonglerie avec un ensemble d'outils disparates. Une plateforme cloud vous offre une interface unique pour visualiser et contrôler la connectivité de l'ensemble de votre flotte.
Depuis un tableau de bord centralisé, votre équipe informatique peut :
- Surveiller l'état de connexion en temps réel de chaque véhicule.
- Déployer des modifications de configuration ou des mises à jour de sécurité sur l'ensemble de la flotte en une seule fois.
- Intégrer de nouveaux véhicules et appareils en utilisant des politiques cohérentes et prédéfinies.
- Consulter des rapports d'analyse sur l'utilisation des données, l'activité des utilisateurs et les performances globales du réseau.
- Gérer des droits d'accès spécifiques pour le personnel, les invités et les appareils opérationnels (en utilisant des fonctionnalités telles que l'iPSK).
Ce contrôle et cette commande centralisés ne facilitent pas seulement la vie de votre équipe informatique ; ils réduisent considérablement le temps d'administration, renforcent la sécurité et garantissent une expérience cohérente et fiable pour chaque utilisateur dans chaque véhicule.
Prêt à transformer la connectivité de votre flotte ? Purple fournit la plateforme d'authentification sans mot de passe et de mise en réseau basée sur l'identité sécurisée pour y parvenir. Découvrez comment Purple peut moderniser votre stratégie in car WiFi.



