
Design and test a custom captive portal
See how leading venues capture guest data, enforce compliance, and deliver branded login splash pages in real time.
Retail and malls Captive Portal Specification
Ready to deploy an enterprise-grade captive portal?
Purple enables guest WiFi capture, automated venue analytics, and hardware integration across 80,000+ global sites.
Request captive portal access and a trial
जब होटल, हवाई अड्डों, खुदरा स्थलों या कॉर्पोरेट कार्यालयों में अतिथि WiFi से कनेक्ट किया जाता है, तो उपयोगकर्ताओं का सामना एक captive portal login से होता है - पूर्ण इंटरनेट एक्सेस प्रदान करने से पहले नेटवर्क गेटवे द्वारा रोका गया एक वेब पेज। एक Captive Portal नेटवर्क प्रमाणीकरण का प्रबंधन करता है, सेवा की शर्तों को लागू करता है, अतिथि विश्लेषण को कैप्चर करता है, और सार्वजनिक वायरलेस बुनियादी ढांचे को सुरक्षित करता है।
मुख्य निष्कर्ष: Captive Portal लॉगइन्स
- नेटवर्क इंटरसेप्शन: Captive Portal अनधिकृत HTTP और DNS अनुरोधों को रोकते हैं, और इंटरनेट एक्सेस अधिकृत होने से पहले अतिथि डिवाइसों को एक प्रमाणीकरण पृष्ठ पर रीडायरेक्ट करते हैं।
- प्रमाणीकरण के तरीके: स्थान सुरक्षा, अनुपालन और मार्केटिंग आवश्यकताओं के आधार पर क्लिक-थ्रू शर्तें, सोशल लॉगइन, वाउचर कोड, फॉर्म भरने या एंटरप्राइज RADIUS/802.1X को तैनात करते हैं।
- सुरक्षा का विकास: पुराने अनएन्क्रिप्टेड HTTP पोर्टल मैन-इन-द-मिडल और इविल ट्विन हमलों के प्रति संवेदनशील हैं; आधुनिक परिनियोजन WPA3-Enterprise, Passpoint, और OpenRoaming को अपनाते हैं।
- हार्डवेयर एग्नॉस्टिक इंटेलिजेंस: Purple सुरक्षित captive portals, GDPR-अनुपालन एनालिटिक्स और निर्बाध रोमिंग प्रदान करने के लिए मौजूदा एंटरप्राइज WiFi इंफ्रास्ट्रक्चर (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) के साथ एकीकृत होता है।
एक Captive Portal के साथ आपका पहला सामना
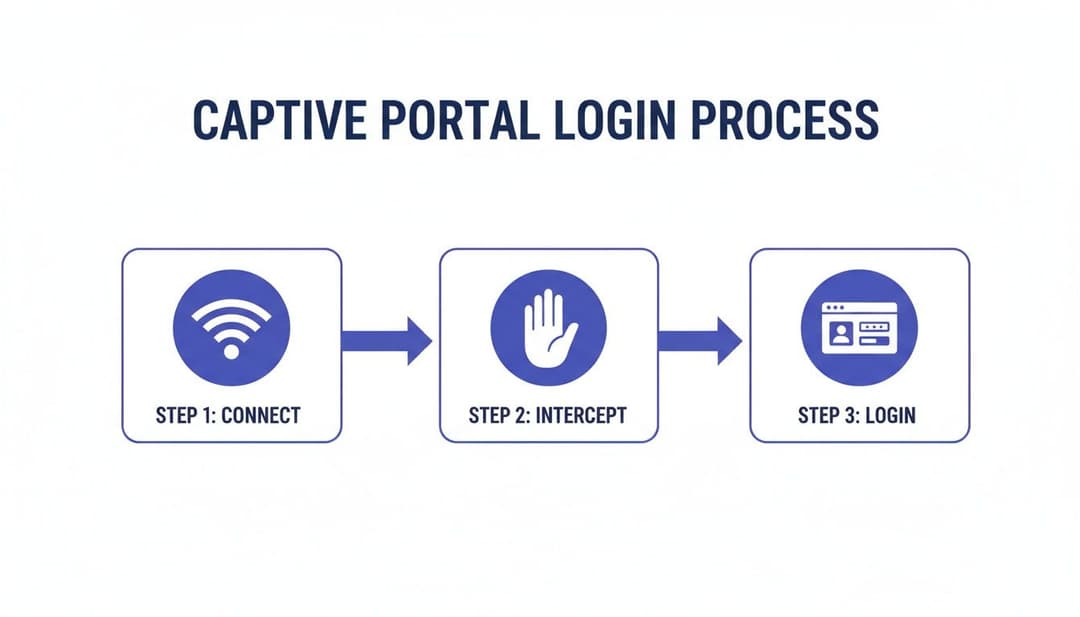
एक Captive Portal एक वेब पेज है जो नए जुड़े WiFi उपयोगकर्ताओं को इंटरनेट संसाधनों तक पूर्ण पहुंच प्राप्त करने से पहले प्रदर्शित किया जाता है। जब कोई स्मार्टफोन, टैबलेट, या लैपटॉप एक ओपन या गेस्ट वायरलेस नेटवर्क से जुड़ता है, तो गेटवे वेब ट्रैफिक को इंटरसेप्ट करता है और ब्राउज़र को स्थानीय प्रमाणीकरण पेज पर रीडायरेक्ट करता है।
इसका प्राथमिक उद्देश्य नेटवर्क एडमिशन को नियंत्रित करना है। बिना ऑथेंटिकेशन वाले डिवाइस को एक प्रतिबंधित वॉल्ड गार्डन में रखकर, नेटवर्क उपयोगकर्ताओं को व्यापक वेब पर सेशन जारी करने से पहले विशिष्ट क्रियाएं पूरी करने के लिए बाध्य करता है - जैसे कि नियम और शर्तों को स्वीकार करना, क्रेडेंशियल दर्ज करना, या संपर्क विवरण सबमिट करना।
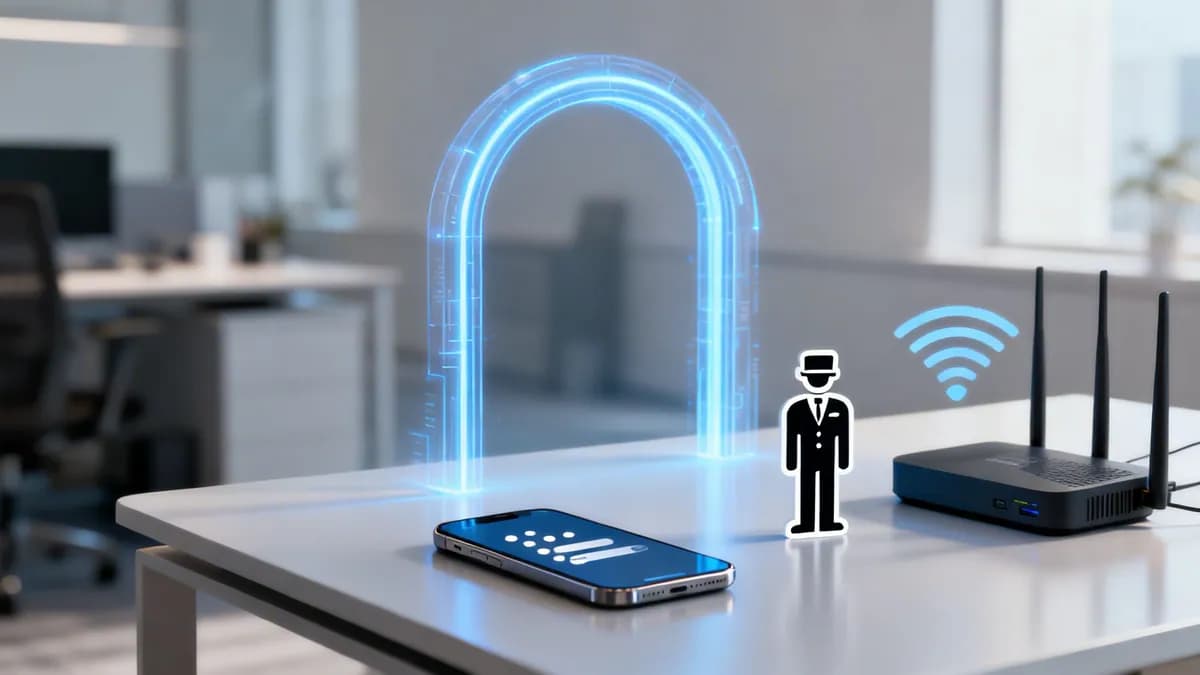
डिजिटल द्वारपाल की उपमा
एक Captive Portal किसी निजी स्थान तक पहुंच को प्रबंधित करने वाले डिजिटल द्वारपाल की तरह कार्य करता है:
- प्रारंभिक कनेक्शन: उपयोगकर्ता ब्रॉडकास्ट गेस्ट WiFi नेटवर्क से जुड़ता है।
- ट्रैफिक इंटरसेप्शन: एक्सेस गेटवे गंतव्य सर्वर तक पहुंचने से पहले प्रारंभिक वेब ब्राउज़र अनुरोधों को इंटरसेप्ट करता है।
- प्रमाणीकरण: उपयोगकर्ता कमरे के नंबर, ईमेल पते सबमिट करता है, या सेवा की शर्तों को स्वीकार करता है।
- एक्सेस स्वीकृत: गेटवे नेटवर्क फ़ायरवॉल नियमों को अपडेट करता है और डिवाइस के MAC एड्रेस के लिए इंटरनेट ट्रैफिक को अनब्लॉक करता है।
यह नियंत्रित एक्सेस वर्कफ़्लो सुनिश्चित करता है कि केवल अधिकृत उपयोगकर्ता ही नेटवर्क में शामिल हों, जबकि स्थान ऑपरेटरों को ब्रांडिंग, कानूनी अस्वीकरण और अतिथि संचार के लिए एक संपर्क बिंदु मिलता है। अतिथि नेटवर्क डिज़ाइन के व्यापक अवलोकन के लिए, हमारी Guest WiFi Guide पढ़ें।
एक Captive Portal लॉगिन वास्तव में कैसे काम करता है
पर्दे के पीछे, एक Captive Portal लॉगिन HTTP रीडायरेक्शन और डोमेन नाम सिस्टम (DNS) इंटरसेप्शन पर निर्भर करता है। जैसे ही कोई मोबाइल डिवाइस या लैपटॉप गेस्ट वायरलेस एक्सेस पॉइंट से जुड़ता है, ऑपरेटिंग सिस्टम एक ज्ञात HTTP URL (जैसे Apple का captive.apple.com या Google का connectivitycheck.gstatic.com) का अनुरोध करके एक Captive Portal डिटेक्शन चेक निष्पादित करता है।
नेटवर्क गेटवे इस अनुरोध को इंटरसेप्ट करता है और HTTP 302 रीडायरेक्ट या DNS रिज़ॉल्यूशन वापस करता है जो Captive Portal के वेब सर्वर लैंडिंग पेज की ओर इशारा करता है। जब तक ऑथेंटिकेशन सफल नहीं हो जाता, तब तक नेटवर्क फ़ायरवॉल पोर्टल सर्वर और आवश्यक ऑथेंटिकेशन एंडपॉइंट्स के साथ होने वाले संचार को छोड़कर अन्य सभी आउटबाउंड IP ट्रैफ़िक को ब्लॉक कर देता है।
सामान्य Captive Portal ऑथेंटिकेशन विधियों की तुलना
उपयुक्त ऑथेंटिकेशन विधि का चयन करने के लिए उपयोगकर्ता के घर्षण और सुरक्षा नीतियों तथा मार्केटिंग डेटा संग्रह लक्ष्यों के बीच संतुलन बनाने की आवश्यकता होती है।
एंटरप्राइज-ग्रेड ऑथेंटिकेशन: एक साधारण लॉगिन से परे
एंटरप्राइज और कॉर्पोरेट परिवेशों में, गेस्ट और कर्मचारी प्रमाणीकरण के लिए बुनियादी वेब फ़ॉर्म के बजाय केंद्रीकृत पहचान भंडारों के साथ एकीकरण की आवश्यकता होती है। RADIUS (रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस) सर्वर केंद्रीय प्रमाणीकरण हब के रूप में कार्य करते हैं, जो Microsoft Entra ID, Okta, या Google Workspace सहित सक्रिय निर्देशिकाओं के विरुद्ध उपयोगकर्ता क्रेडेंशियल को मान्य करते हैं।
सिंगल साइन-ऑन (SSO) को लागू करने से कर्मचारी मौजूदा संगठनात्मक लॉगिन का उपयोग करके कॉर्पोरेट WiFi तक पहुंच सकते हैं, जिससे माध्यमिक क्रेडेंशियल की आवश्यकता के बिना जीरो-ट्रस्ट एक्सेस सिद्धांतों को बनाए रखा जा सकता है। एंटरप्राइज नेटवर्क को सुरक्षित करने के बारे में अधिक जानने के लिए, हमारी Enterprise WiFi Security Guide देखें।
छिपे हुए सुरक्षा और गोपनीयता जोखिम जिनका आप सामना करते हैं
जबकि Captive Portal लॉगिन सार्वजनिक नेटवर्क के लिए मानक प्रवेश बिंदु के रूप में काम करते हैं, खराब रूप से कॉन्फ़िगर किए गए पोर्टल विजिटर्स और नेटवर्क प्रशासकों दोनों के लिए सुरक्षा कमजोरियों और अनुपालन जोखिमों को उत्पन्न करते हैं।
रॉग एक्सेस पॉइंट और इविल ट्विन हमले
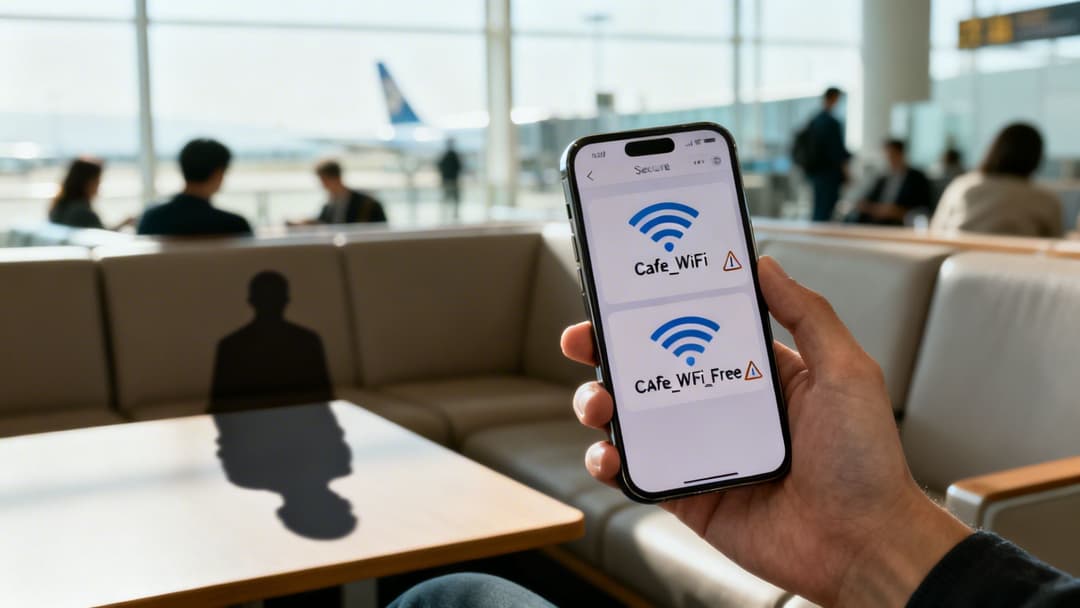
एक "ईविल ट्विन" हमले में, एक दुर्भावनापूर्ण हमलावर एक अनधिकृत एक्सेस पॉइंट तैनात करता है जो एक समान SSID प्रसारित करता है और एक क्लोन किए गए Captive Portal लॉगिन पेज को होस्ट करता है। अनभिज्ञ उपयोगकर्ता उस अनधिकृत एक्सेस पॉइंट से जुड़ जाते हैं और हमलावर के सर्वर में संवेदनशील क्रेडेंशियल या व्यक्तिगत विवरण दर्ज कर देते हैं।
अनएन्क्रिप्टेड HTTP कनेक्शन और डेटा इंटरसेप्शन
बिना एन्क्रिप्टेड HTTP पर चलने वाले Captive Portal उपयोगकर्ता ट्रैफ़िक को मैन-इन-द-मिडल (MitM) इंटरसेप्शन के प्रति संवेदनशील बनाते हैं। एक ही अनएन्क्रिप्टेड स्थानीय नेटवर्क पर हमलावर अनएन्क्रिप्टेड फ़ॉर्म सबमिशन, सेशन टोकन और ब्राउज़िंग गतिविधि को कैप्चर कर सकते हैं।
आधुनिक एक्सेस डिप्लॉयमेंट में ट्रांज़िट के दौरान डेटा को सुरक्षित रखने के लिए सभी Captive Portal लैंडिंग पेजों पर HTTPS एन्क्रिप्शन, SSL सर्टिफिकेट वैलिडेशन, और WPA3-Enterprise एन्क्रिप्शन अनिवार्य है। विस्तृत RF डायग्नोस्टिक और मॉनिटरिंग अभ्यासों के लिए, WiFi analyzer applications पर हमारा गाइड देखें।
गोपनीयता अनुपालन और डेटा सुरक्षा
गैस्ट WiFi पोर्टल के माध्यम से व्यक्तिगत डेटा एकत्र करना सख्त गोपनीयता नियमों के अंतर्गत आता है, जिसमें UK GDPR भी शामिल है। नाम, फोन नंबर या ईमेल पते एकत्र करने वाले स्थानों को स्पष्ट कानूनी मानकों को पूरा करना होगा:
- स्पष्ट सहमति: उपयोगकर्ताओं को डेटा प्रोसेसिंग के लिए सक्रिय रूप से ऑप्ट-इन करना होगा; पहले से टिक किए गए बॉक्स गैर-अनुपालनकारी हैं।
- पारदर्शी गोपनीयता नीतियां: स्पष्ट, सुलभ विवरण जो यह बताते हैं कि व्यक्तिगत डेटा को कैसे स्टोर, प्रोसेस और सुरक्षित रखा जाता है।
- डेटा न्यूनीकरण: केवल वही डेटा एकत्र करना जो नेटवर्क एक्सेस या सहमत मार्केटिंग प्रदान करने के लिए अत्यंत आवश्यक हो।
- सुरक्षित डेटा आर्किटेक्चर: कैप्चर किए गए रिकॉर्ड को परिभाषित प्रतिधारण अवधि के साथ एन्क्रिप्टेड डेटाबेस में स्टोर करना।
पारंपरिक पोर्टल लॉगिन से आगे का बदलाव
बार-बार होने वाले वेब ब्राउज़र लॉगिन की परेशानी ने एंटरप्राइज और पब्लिक WiFi नेटवर्क पर ऑटोमेटेड, पासकी-लेस एक्सेस मानकों को अपनाने की गति को तेज कर दिया है।
सीमलेस रोमिंग का उदय: Passpoint और OpenRoaming
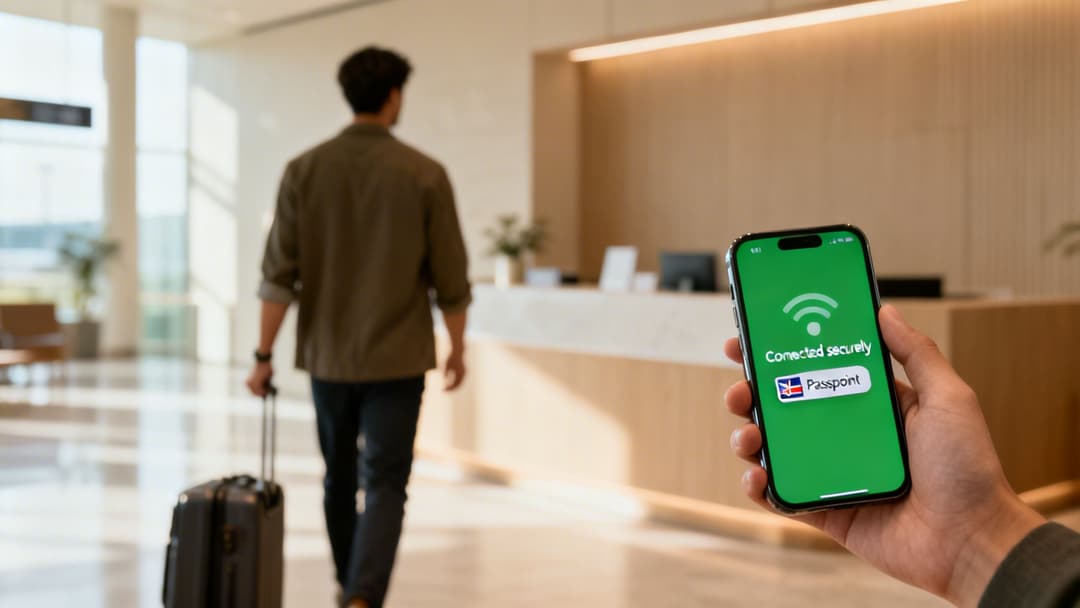
Passpoint (Hotspot 2.0) और OpenRoaming जैसी तकनीकें वेब-आधारित लॉगिन स्क्रीन को ऑटोमेटेड, सर्टिफिकेट-संचालित ऑथेंटिकेशन से बदल देती हैं। OpenRoaming प्रोफाइल से लैस डिवाइस भाग लेने वाले नेटवर्क की खोज करते हैं और WPA2/WPA3-Enterprise एन्क्रिप्शन का उपयोग करके तुरंत ऑथेंटिकेट हो जाते हैं।
- Passpoint (Hotspot 2.0): WiFi Alliance द्वारा विकसित, Passpoint उपयोगकर्ता के हस्तक्षेप के बिना नेटवर्क चयन, SIM/प्रमाणपत्र प्रमाणीकरण और ओवर-द-एयर एन्क्रिप्शन को स्वचालित करता है।
- OpenRoaming: वायरलेस ब्रॉडबैंड एलायंस (WBA) द्वारा प्रबंधित एक वैश्विक संघ जो निर्बाध वैश्विक WiFi रोमिंग के लिए पहचान प्रदाताओं और नेटवर्क ऑपरेटरों को जोड़ता है। Passpoint और OpenRoaming मानकों के बारे में और जानें।
कॉर्पोरेट वातावरण के लिए उन्नत एक्सेस
कॉरपोरेट IT विभाग शेयर्ड प्री-शेयर्ड कीज़ (PSKs) को Identity-Based Pre-Shared Keys (iPSK) और सर्टिफिकेट-आधारित डिवाइस ऑनबोर्डिंग से बदल रहे हैं। iPSK एक ही SSID पर प्रत्येक उपयोगकर्ता या डिवाइस को एक विशिष्ट पासवर्ड प्रदान करता है, जिससे अन्य कनेक्टेड एंडपॉइंट्स को बाधित किए बिना तुरंत क्रेडेंशियल रद्द करना संभव हो जाता है।
आधुनिक प्लेटफॉर्म WiFi लॉगिन को कैसे नया रूप देते हैं
Purple जैसे आधुनिक WiFi मैनेजमेंट प्लेटफॉर्म पारंपरिक Captive Portal लॉगिन को सुरक्षित, क्लाउड-मैनेज्ड आइडेंटिटी गेटवे में बदल देते हैं। हार्डवेयर-एग्नॉस्टिक पोर्टल रेंडरिंग, ऑटोमेटेड 802.1X इंटीग्रेशन, और लोकेशन इंटेलिजेंस को एकीकृत करके, वेन्यू विज़िटर की व्यावहारिक अंतर्दृष्टि एकत्र करते हुए सहज पहुंच प्रदान करते हैं।
WiFi analytics software के साथ Captive Portal को एकीकृत करने से व्यवसायों को मल्टी-साइट संपत्तियों में सख्त गोपनीयता अनुपालन बनाए रखते हुए फुटफॉल, ड्वेल टाइम और दोबारा आने वाले विजिटर्स की दर को मापने की अनुमति मिलती है।
आधुनिक नेटवर्क एक्सेस के लिए आपकी चेकलिस्ट
लीगेसी वेब रीडायरेक्शन से एक सुरक्षित पहचान-आधारित नेटवर्क पर अपग्रेड करने के लिए संरचित योजना की आवश्यकता होती है:
- एक्सेस आवश्यकताओं को परिभाषित करें: मेहमानों, कॉर्पोरेट स्टाफ, विक्रेताओं और IoT डिवाइसों के लिए नेटवर्क प्रोफाइल को विभाजित करें।
- नेटवर्क इंफ्रास्ट्रक्चर का ऑडिट करें: सत्यापित करें कि मौजूदा वायरलेस एक्सेस पॉइंट (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) क्लाउड RADIUS रीडायरेक्शन और WPA3 का समर्थन करते हैं।
- पहचान प्रणालियों को एकीकृत करें: स्वचालित उपयोगकर्ता प्रावधान के लिए नेटवर्क प्रमाणीकरण को Microsoft Entra ID, Okta, या Google Workspace से कनेक्ट करें।
- सुरक्षा और अनुपालन लागू करें: HTTPS-एन्क्रिप्टेड लैंडिंग पृष्ठ, WPA3 एन्क्रिप्शन, और GDPR-अनुपालन सहमति कैप्चर को तैनात करें।
हार्डवेयर-एग्नॉस्टिक एक्सेस कंट्रोल के साथ अपने अतिथि WiFi को अपग्रेड करें
जटिल captive portal लॉगइन्स को निर्बाध, सुरक्षित और GDPR-अनुपालन वाले आगंतुक अनुभवों में बदलें। Purple स्वचालित ऑनबोर्डिंग, अतिथि एनालिटिक्स और एंटरप्राइज सुरक्षा प्रदान करने के लिए आपके मौजूदा वायरलेस इंफ्रास्ट्रक्चर के साथ मूल रूप से एकीकृत होता है।
अक्सर पूछे जाने वाले प्रश्न
क्या उपयोगकर्ता captive portal लॉगिन को बायपास कर सकते हैं?
उचित रूप से कॉन्फ़िगर किए गए एंटरप्राइज नेटवर्क पर, उपयोगकर्ता Captive Portal लॉगिन को बायपास नहीं कर सकते हैं। नेटवर्क गेटवे सभी अनऑथेंटिकेटेड DNS और HTTP ट्रैफ़िक को रोकते हैं और फ़ायरवॉल नियमों को लागू करते हैं जो सफल ऑथेंटिकेशन दर्ज होने तक गैर-पोर्टल पैकेट को ब्लॉक कर देते हैं।
क्या Captive Portal पर व्यक्तिगत जानकारी दर्ज करना सुरक्षित है?
Captive Portal पर जानकारी दर्ज करना तब तक सुरक्षित है जब तक कि कनेक्शन HTTPS एन्क्रिप्शन का उपयोग करता है (ब्राउज़र बार में पैडलॉक आइकन द्वारा दर्शाया गया है) और एक सत्यापित वेन्यू से संबंधित है। अनएन्क्रिप्टेड HTTP पोर्टल्स या अविश्वसनीय ओपन नेटवर्क पर संवेदनशील पासवर्ड या वित्तीय विवरण दर्ज करने से बचें।
OpenRoaming पारंपरिक Captive Portal की तुलना में कैसे बेहतर है?
OpenRoaming ऑटोमेटेड, सर्टिफिकेट-आधारित WPA2/WPA3-Enterprise कनेक्शन स्थापित करके मैन्युअल Captive Portal लॉगिन स्क्रीन को समाप्त करता है। कवरेज क्षेत्र में प्रवेश करते ही डिवाइस स्वचालित रूप से कनेक्ट हो जाते हैं, जिससे उपयोगकर्ता ईविल ट्विन हमलों और मैन-इन-द-मिडल डेटा इंटरसेप्शन से सुरक्षित रहते हैं।



