Design and test a custom captive portal
See how leading venues capture guest data, enforce compliance, and deliver branded login splash pages in real time.
Retail and malls Captive Portal Specification
Ready to deploy an enterprise-grade captive portal?
Purple enables guest WiFi capture, automated venue analytics, and hardware integration across 80,000+ global sites.
Request captive portal access and a trial
在酒店、机场、零售场所或企业办公室连接访客 WiFi 时,用户会遇到 Captive Portal 登录页面 - 这是在授予完全互联网访问权限之前,由网络网关拦截并呈现的网页。Captive Portal 负责管理网络身份验证、执行服务条款、捕获访客分析数据并保护公共无线基础设施的安全。
关键要点:Captive Portal 登录
- 网络拦截:Captive Portal 会拦截未认证的 HTTP 和 DNS 请求,在授权互联网访问之前,将访客设备重定向到身份验证页面。
- 认证方式:场所可根据安全、合规和营销需求,部署一键式条款同意、社交媒体登录、凭证码、表单填写或企业级 RADIUS/802.1X。
- 安全演进:传统的未加密 HTTP 门户易受中间人攻击和恶魔孪生攻击;现代部署则采用 WPA3-Enterprise、Passpoint 和 OpenRoaming。
- 硬件无关的智能:Purple 与现有的企业级 WiFi 基础设施(Cisco Meraki、HPE Aruba、Ruckus、Ubiquiti)无缝整合,提供安全的 Captive Portal、符合 GDPR 的分析以及无缝漫游。
您与 Captive Portal 的第一次接触
Captive Portal 是一个在刚连接的 WiFi 用户获得完整的互联网资源访问权限之前,向其展示的网页。当智能手机、平板电脑或笔记本电脑关联到开放或访客无线网络时,网关会拦截网络流量并将浏览器重定向到本地身份验证页面。
其主要目的是控制网络准入。通过将未经验证的设备放入受限的围墙花园中,网络会强制用户完成特定操作 - 例如接受条款和条件、输入凭据或提交联系信息 - 然后才将此会话释放到更广泛的网络中。
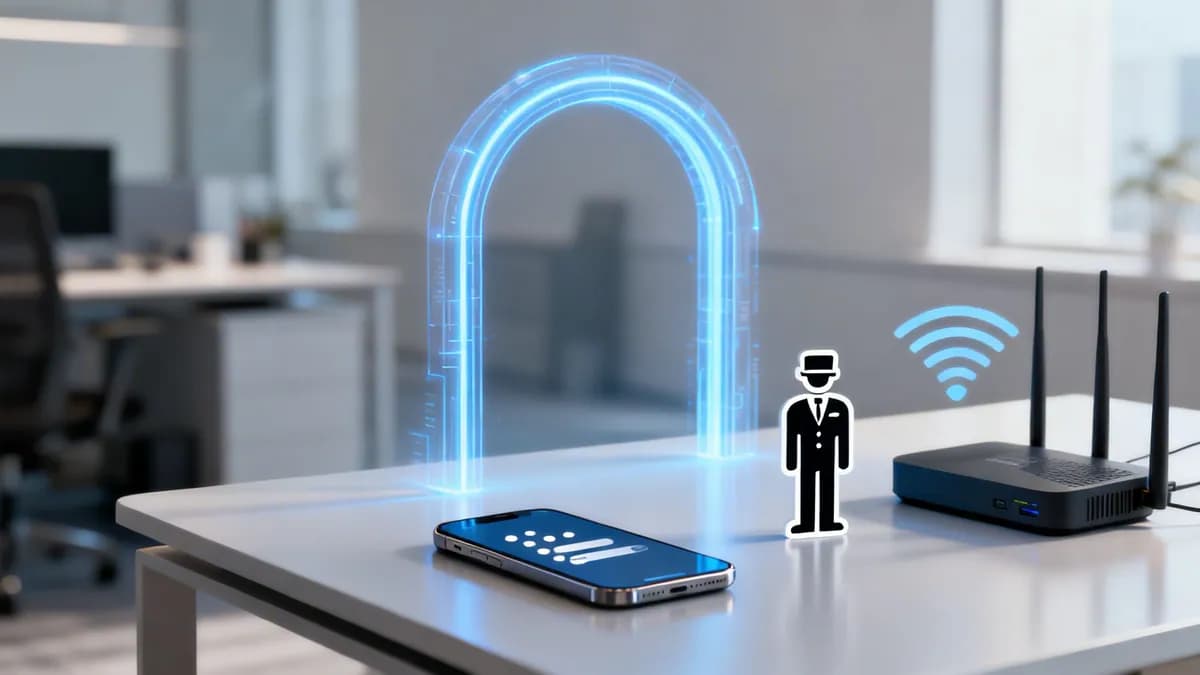
数字门卫的比喻
Captive Portal 的作用类似于管理私人空间准入的数字门卫:
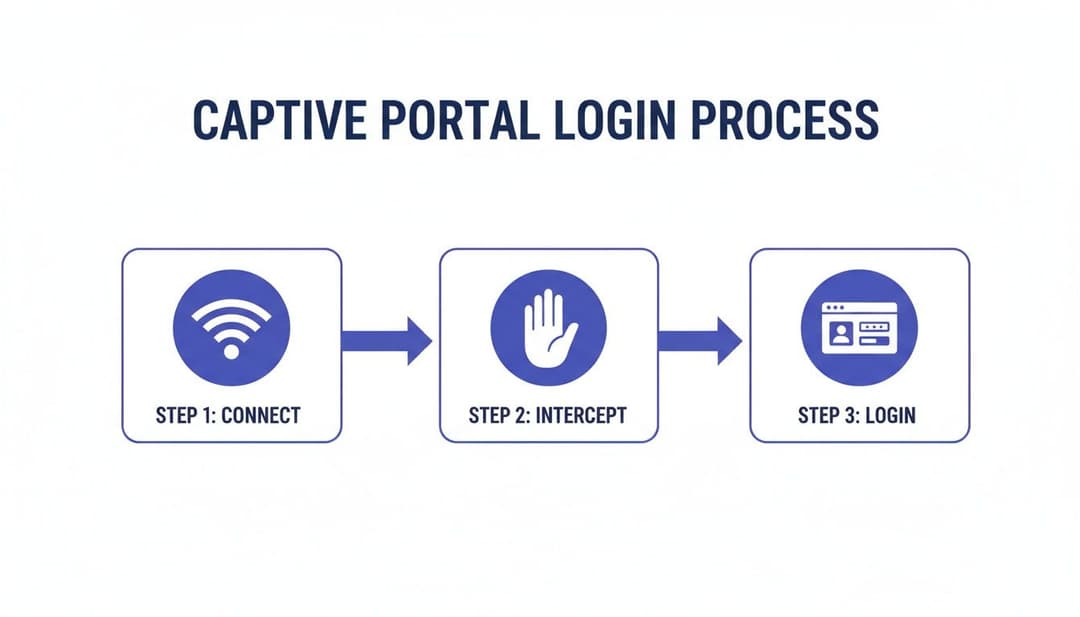
- 初始连接:用户连接到广播的访客 WiFi 网络。
- 流量拦截:接入网关在初始网页浏览器请求到达目标服务器之前对其进行拦截。
- 身份验证:用户提交房间号、电子邮件地址或接受服务条款。
- 授予访问权限:网关更新网络防火墙规则,并为该设备的 MAC 地址解除互联网流量限制。
这种受控的访问工作流不仅确保只有授权用户才能加入网络,同时为场所运营者提供了一个展示品牌、法律声明和与访客沟通的接触点。如需全面了解访客网络设计,请阅读我们的 访客 WiFi 指南。
Captive Portal 登录的实际工作原理
在后台,Captive Portal 登录依赖于 HTTP 重定向和域名系统 (DNS) 拦截。移动设备或笔记本电脑连接到访客无线接入点的那一刻,操作系统就会通过请求已知的 HTTP URL(例如 Apple 的 captive.apple.com 或 Google 的 connectivitycheck.gstatic.com)来执行 Captive Portal 检测检查。
网络网关会拦截此请求并返回 HTTP 302 重定向或指向 Captive Portal Web 服务器落地页的 DNS 解析。在身份验证成功之前,网络防火墙会阻止所有出站 IP 流量,但与门户服务器及所需身份验证端点的通信除外。
比较常见的 Captive Portal 认证方法
选择合适的认证方法需要在用户摩擦、安全策略和营销数据收集目标之间取得平衡。
企业级认证:超越简单的登录
在企业和公司环境中,访客和员工身份验证需要与集中式身份存储集成,而不是采用基础的网页表单。RADIUS (Remote Authentication Dial-In User Service) 服务器充当中央身份验证枢纽,对照包括 Microsoft Entra ID、Okta 或 Google Workspace 在内的活动目录来验证用户凭据。
部署单点登录 (SSO) 允许员工使用现有的组织账号访问企业 WiFi,在无需二次凭据的情况下维护零信任访问原则。要了解有关保障企业网络安全的更多信息,请参阅我们的 Enterprise WiFi 安全指南。
您面临的隐性安全与隐私风险
虽然 Captive Portal 登录是公共网络的标准入口点,但配置不当的门户会给访问者和网络管理员带来安全漏洞和合规风险。
流氓接入点和恶魔双胞胎攻击
在“双面恶魔”攻击中,恶意行为者会部署一个未经授权的接入点,广播完全相同的 SSID,并托管一个克隆的 Captive Portal 登录页面。毫无防备的用户与该流氓接入点关联,并将敏感凭据或个人信息输入攻击者的服务器中。
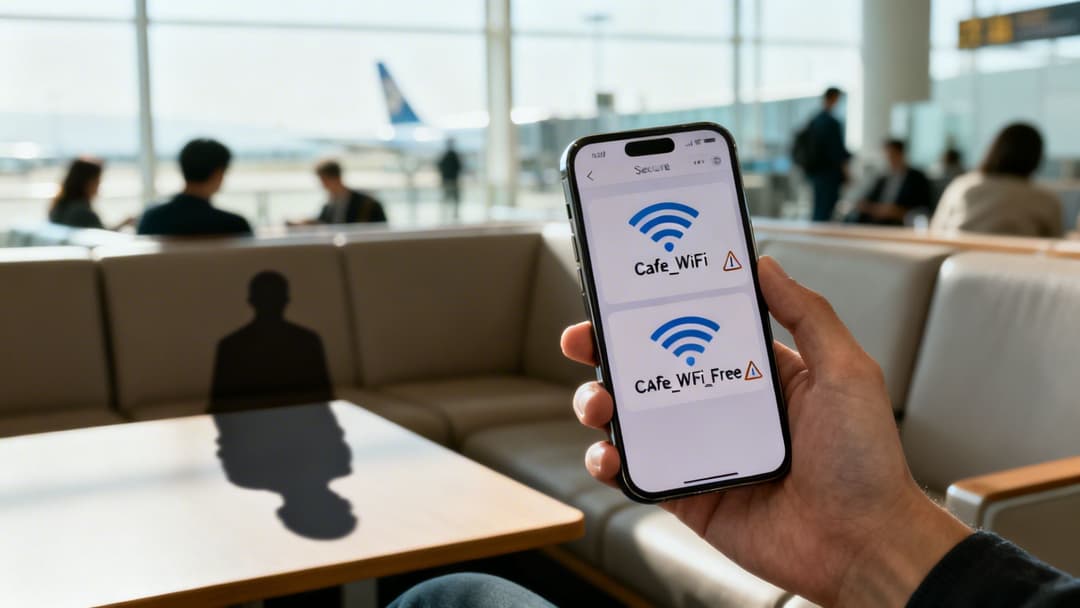
未加密的 HTTP 连接与数据拦截
在未加密的 HTTP 上运行的 Captive Portal 会使用户流量易受中间人 (MitM) 拦截。同一未加密本地网络上的攻击者可以截获未加密的表单提交、会话令牌和浏览活动。
现代接入部署要求在所有 Captive Portal 落地页上进行 HTTPS 加密、SSL 证书验证以及 WPA3-Enterprise 加密,以保护传输中的数据。有关详细的射频诊断和监控实践,请参阅我们的 WiFi 分析仪应用程序 指南。
隐私合规与数据保护
通过访客 WiFi 门户收集个人数据受到严格的隐私法规管辖,包括英国通用数据保护条例 (UK GDPR)。收集姓名、电话号码或电子邮件地址的场所需满足明确的法律标准:
- 明确同意:用户必须主动选择同意数据处理;预先勾选的复选框属于合规违规。
- 透明的隐私政策:清晰且易于获取的条款,详细说明个人数据的存储、处理和保留方式。
- 数据最小化:仅收集提供网络访问或经同意的营销所绝对必需的数据。
- 安全数据架构:将捕获的记录存储在具有明确保留期限的加密数据库中。
超越传统门户登录的转变
重复进行 Web 浏览器登录的繁琐操作,加速了企业和公共 WiFi 网络中自动化、免密钥接入标准的普及。
无缝漫游的兴起:Passpoint 和 OpenRoaming
Passpoint (Hotspot 2.0) 和 OpenRoaming 等技术利用自动化的、证书驱动的身份验证取代了基于 Web 的登录页面。配备 OpenRoaming 配置文件的小型设备会自动发现参与网络,并使用 WPA2/WPA3-Enterprise 加密进行即时身份验证。
- Passpoint (Hotspot 2.0):由 WiFi 联盟开发,Passpoint 无需用户干预即可自动进行网络选择、SIM卡/证书身份验证以及空中加密。
- OpenRoaming:由无线宽带联盟 (WBA) 管理的全球联合体,连接身份提供商和网络运营商,以实现无缝的全球 WiFi 漫游。了解更多关于 Passpoint 和 OpenRoaming 标准 的信息。
企业环境的高级访问
企业 IT 部门正在使用基于身份的预共享密钥 (iPSK) 和基于证书的设备引导来取代共享的预共享密钥 (PSK)。iPSK 为单个 SSID 上的每个用户或设备分配唯一的密码,从而允许即时撤销而不会干扰其他已连接的端点。
现代平台如何重塑 WiFi 登录
像 Purple 这样的现代 WiFi 管理平台将传统的 Captive Portal 登录转化为安全、云端管理的身份网关。通过统一硬件中立的门户呈现、自动化的 802.1X 集成和位置智能,场所可在收集具有实际行动意义的访客洞察的同时,提供无摩擦的接入体验。
将 Captive Portal 与 WiFi 分析软件 集成,使企业能够在多场所物业中衡量客流量、停留时间和重复访问率,同时保持严格的隐私合规性。
您的现代网络接入清单
从传统的网页重定向升级到安全的基于身份的网络需要结构化的规划:
- 定义访问需求:为访客、企业员工、供应商和 IoT 设备细分网络配置。
- 审计网络基础设施:验证现有的无线接入点(Cisco Meraki、HPE Aruba、Ruckus、Ubiquiti)是否支持云 RADIUS 重定向和 WPA3。
- 整合身份系统:将网络认证连接到 Microsoft Entra ID、Okta 或 Google Workspace,以实现自动化用户配置。
- 强化安全与合规:部署 HTTPS 加密的着陆页、WPA3 加密以及符合 GDPR 的同意书收集。
使用与硬件无关的访问控制升级您的访客 WiFi
将繁琐的 Captive Portal 登录转变为无缝、安全且符合 GDPR 的访客体验。Purple 与您现有的无线基础设施深度集成,提供自动化入网、访客分析和企业级安全保障。
常见问题解答
用户可以绕过 Captive Portal 登录吗?
在配置正确的企业网络上,用户无法绕过 Captive Portal 登录。网络网关会拦截所有未经验证的 DNS 和 HTTP 流量,并执行防火墙规则以丢弃非门户数据包,直到记录到成功的认证为止。
在 Captive Portal 上输入个人信息安全吗?
只要连接使用 HTTPS 加密(由浏览器栏中的锁形图标表示)且属于经验证的场所,在 Captive Portal 上输入信息就是安全的。请避免在未加密的 HTTP 门户或不可信的开放网络上输入敏感密码或财务信息。
OpenRoaming 如何改进传统的 Captive Portal?
OpenRoaming 通过建立自动化的、基于证书的 WPA2/WPA3-Enterprise 连接,消除了手动的 Captive Portal 登录页面。设备在进入覆盖范围时会自动连接,从而保护用户免受双面恶魔攻击和中间人数据拦截。