Design and test a custom captive portal
See how leading venues capture guest data, enforce compliance, and deliver branded login splash pages in real time.
Retail and malls Captive Portal Specification
Ready to deploy an enterprise-grade captive portal?
Purple enables guest WiFi capture, automated venue analytics, and hardware integration across 80,000+ global sites.
Request captive portal access and a trial
當在飯店、機場、零售場所或企業辦公室連線到訪客 WiFi 時,使用者會遇到 Captive Portal 登入 - 這是網路閘道在授予完整網際網路存取權限之前攔截的網頁。Captive Portal 用於管理網路驗證、執行服務條款、收集訪客分析數據,並維護公共無線基礎架構的安全。
關鍵要點:Captive Portal 登入
- 網路攔截:Captive Portal 會攔截未經身分驗證的 HTTP 和 DNS 請求,在授權網際網路存取之前,將訪客裝置重導向至身分驗證頁面。
- 身分驗證方式:場所可根據安全、合規性和行銷需求,部署點擊同意條款、社群登入、憑證代碼、表單填寫或企業級 RADIUS / 802.1X。
- 安全演進:傳統未加密的 HTTP 入口網站容易遭受中間人攻擊和邪惡雙胞胎攻擊;現代部署則採用 WPA3-Enterprise、Passpoint 和 OpenRoaming。
- 與硬體無關的智慧整合:Purple 與現有的企業級 WiFi 基礎架構(Cisco Meraki、HPE Aruba、Ruckus、Ubiquiti)無縫整合,以提供安全的 Captive Portal、符合 GDPR 的分析以及無縫漫遊。
您與 Captive Portal 的第一次接觸
Captive Portal 是一個在連線的 WiFi 使用者獲得完整的網際網路資源存取權限之前,向其顯示的網頁。當智慧型手機、平板電腦或筆記型電腦關聯至開放或訪客無線網路時,閘道器會攔截網路流量,並將瀏覽器重新導向至本機驗證頁面。
其首要目的是控制網路准入。透過將未經驗證的裝置放入受限的圍牆花園中,網路會強制使用者先完成特定操作 - 例如接受服務條款、輸入憑證或提交聯絡資訊 - 然後才會向更廣泛的網際網路釋放該工作階段。
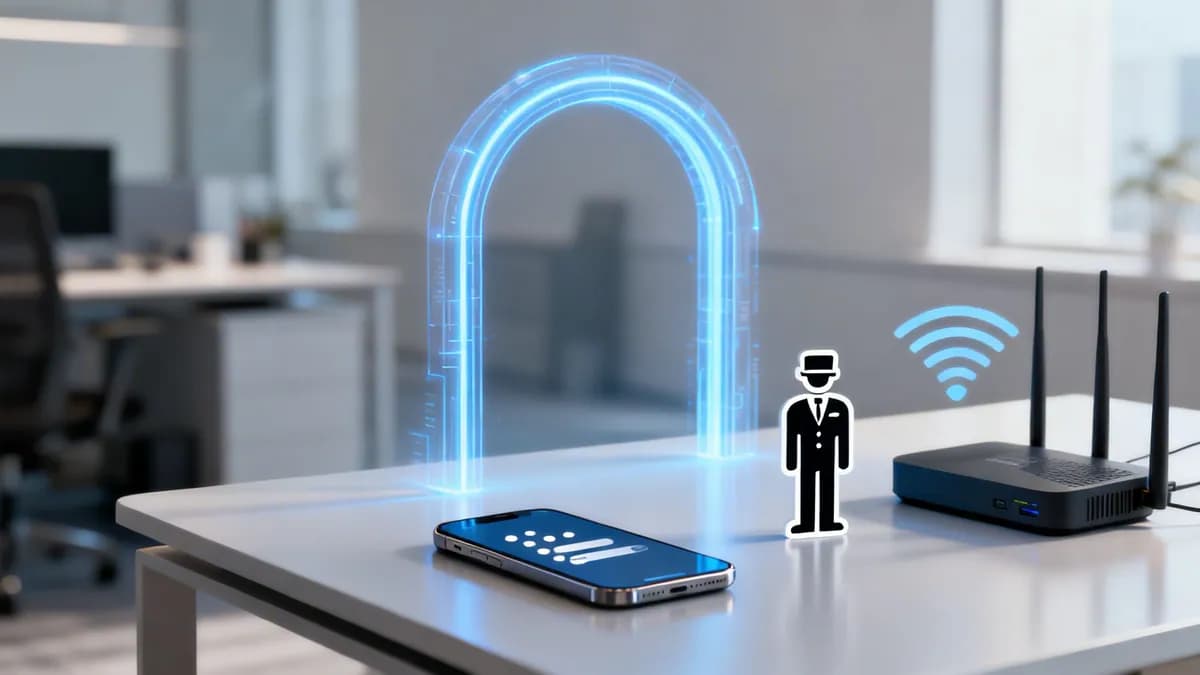
數位門衛的比喻
Captive Portal 的運作方式就像是管理私人空間存取權限的數位門衛:
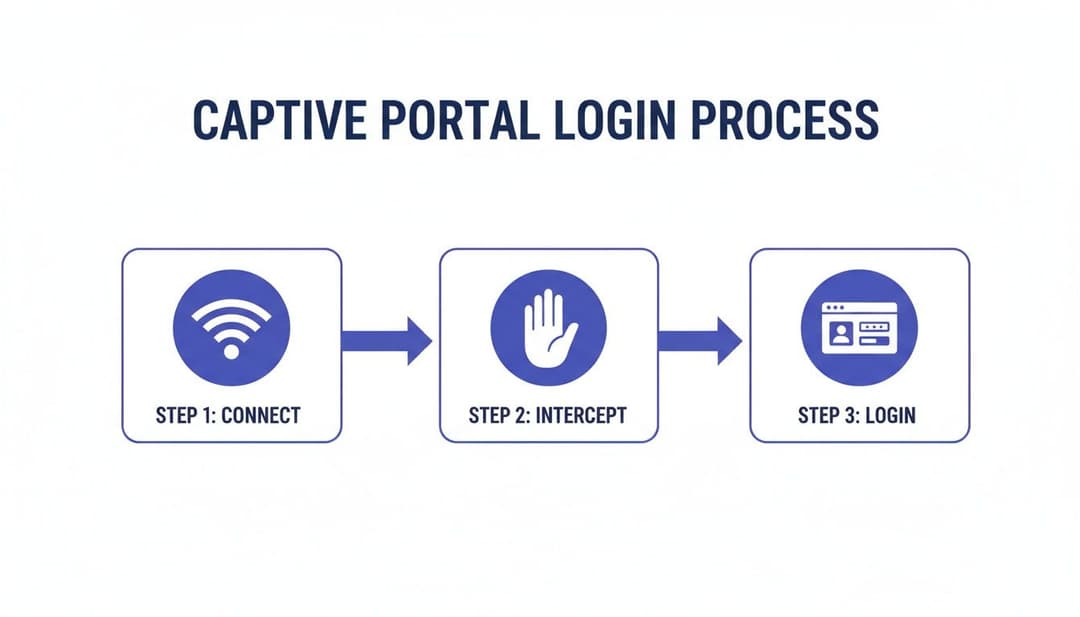
- 初始連線:使用者連線至廣播的訪客 WiFi 網路。
- 流量攔截:存取閘道器在初始網頁瀏覽器請求到達目標伺服器之前進行攔截。
- 身分驗證:使用者提交房號、電子郵件地址或接受服務條款。
- 授予存取權限:閘道器更新網路防火牆規則,並為該裝置的 MAC 地址解除網際網路流量限制。
這種受控的存取工作流程可確保僅有獲得授權的使用者才能加入網路,同時為場所營運商提供一個展示品牌、法律聲明和訪客溝通的接觸點。如需訪客網路設計的完整概述,請閱讀我們的 訪客 WiFi 指南。
Captive Portal 登入實際上是如何運作的
在幕後,Captive Portal 登入依賴於 HTTP 重新導向與網域名稱系統 (DNS) 攔截。當行動裝置或筆記型電腦連線至訪客無線存取點的瞬間,作業系統會透過請求已知的 HTTP URL (例如 Apple 的 captive.apple.com 或 Google 的 connectivitycheck.gstatic.com) 來執行 Captive Portal 偵測檢查。
網路閘道會攔截此請求,並傳回 HTTP 302 重新導向或指向 Captive Portal 網頁伺服器登入頁面的 DNS 解析。在驗證成功之前,網路防火牆會封鎖所有的連外 IP 流量,但與入口網站伺服器及所需驗證端點的通訊除外。
比較常見的 Captive Portal 驗證方法
選擇適當的驗證方法,需要平衡使用者的磨擦阻力與安全政策以及行銷資料收集目標之間的關係。
企業級驗證:超越簡單的登入
在企業與公司環境中,訪客與員工的身分驗證需要與集中式身分庫整合,而非使用基本的網頁表單。RADIUS (Remote Authentication Dial-In User Service) 伺服器充當中央驗證樞紐,比對包括 Microsoft Entra ID、Okta 或 Google Workspace 在內的主動目錄來驗證使用者憑證。
部署單一登入 (SSO) 可讓員工使用現有的組織登入帳號存取企業 WiFi,在不需二次憑證的情況下維持零信任存取原則。欲深入了解如何保障企業網路安全,請參閱我們的 企業 WiFi 安全指南。
您面臨的隱藏安全性與隱私風險
雖然 Captive Portal 登入是公共網路的標準進入點,但設定不當的入口網站會為訪客和網路管理員帶來安全性弱點與合規風險。
惡意存取點與邪惡雙胞胎攻擊
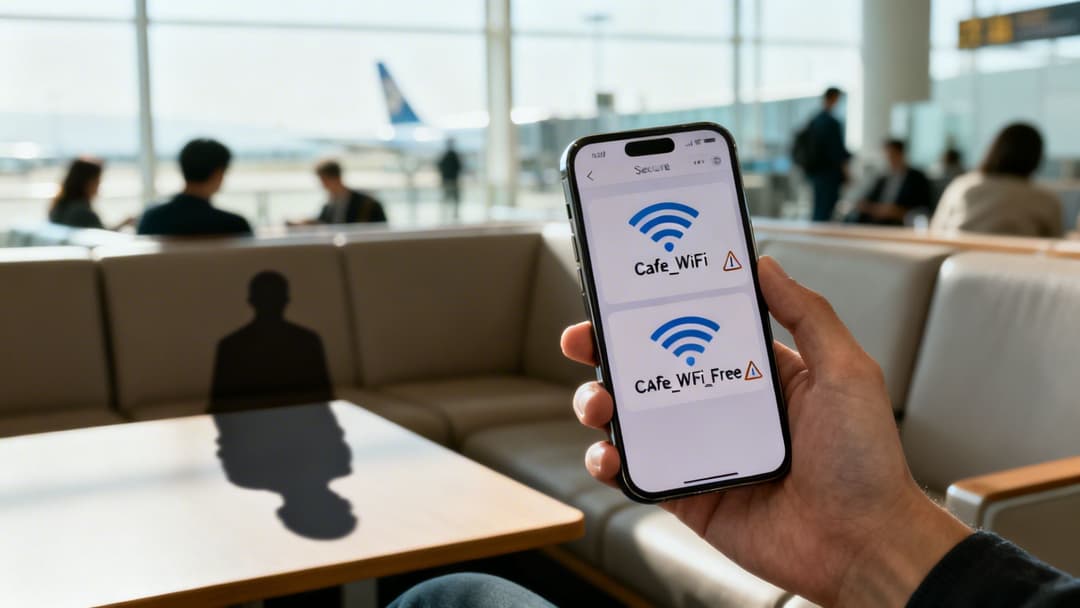
在「邪惡雙生(Evil Twin)」攻擊中,惡意行為者會部署一個未經授權的存取點,廣播完全相同的 SSID,並託管一個仿冒的 Captive Portal 登入頁面。毫無防備的使用者與該惡意存取點建立關聯,並在攻擊者的伺服器中輸入敏感憑證或個人資料。
未加密的 HTTP 連線與資料攔截
透過未加密的 HTTP 運作的 Captive Portal,會讓使用者流量容易受到中間人(MitM)攔截。在同一個未加密區域網路上的攻擊者,可以截獲未加密的表單提交內容、工作階段權杖以及瀏覽活動。
現代化存取部署要求所有 Captive Portal 登入頁面都必須採用 HTTPS 加密、進行 SSL 憑證驗證,並使用 WPA3-Enterprise 加密以保護傳輸中的數據。如需詳細的射頻(RF)診斷和監控實務,請參閱我們的 WiFi analyzer applications 指南。
隱私合規與資料保護
透過訪客 WiFi 入口網站收集個人資料,必須遵守嚴格的隱私法規,包括 UK GDPR。收集姓名、電話號碼或電子郵件地址的場所,必須符合明確的法律標準:
- 明確同意:使用者必須主動勾選同意資料處理;預先勾選的方格不符合法規。
- 透明的隱私權政策:清晰且易於存取的條款,詳細說明個人資料如何儲存、處理與保留。
- 資料最小化:僅收集提供網路存取或同意行銷所絕對必要的資料。
- 安全資料架構:將擷取的記錄儲存在加密的資料庫中,並設定明確的保留期限。
超越傳統入口網站登入的轉變
重複進行網頁瀏覽器登入的摩擦,加速了企業和公共 WiFi 網路採用自動化、無金鑰存取標準的進程。
無縫漫遊的崛起:Passpoint 與 OpenRoaming
Passpoint (Hotspot 2.0) 和 OpenRoaming 等技術以自動化、憑證驅動的驗證取代了基於網頁的登入畫面。配備 OpenRoaming 設定檔的裝置能發現參與的網路,並使用 WPA2/WPA3-Enterprise 加密立即進行驗證。
- Passpoint (Hotspot 2.0):由 WiFi 聯盟開發,Passpoint 可自動進行網路選擇、SIM 卡/憑證驗證以及無線傳輸加密,無需使用者手動操作。
- OpenRoaming:由無線寬頻聯盟 (WBA) 管理的全球聯盟,連結身分識別提供者與網路營運商,以實現無縫的全球 WiFi 漫遊。深入了解 Passpoint 與 OpenRoaming 標準。
企業環境的高階存取
企業 IT 部門正逐步淘汰共享預共用金鑰(PSK),改用基於身分的預共用金鑰(iPSK)和基於憑證的裝置上架流程。iPSK 在單一 SSID 上為每位使用者或每台裝置分配唯一的密碼,從而實現即時撤銷,而不會中斷其他已連接的端點。
現代化平台如何重新定義 WiFi 登入
像 Purple 這樣現代化的 WiFi 管理平台能將傳統的 Captive Portal 登入轉換為安全、雲端管理的識別閘道。透過統一硬體無關的入口網站轉譯、自動化 802.1X 整合和位置智慧,場域能提供無摩擦的存取,同時收集具備行動價值的訪客洞察。
將 Captive Portal 與 WiFi 分析軟體 整合,可讓企業在維持多據點資產嚴格隱私合規的同時,測量人流量、停留時間以及重複造訪率。
您的現代化網路存取檢查清單
從傳統的網頁重定向升級到安全的基於身分識別的網路,需要有條理的規劃:
- 定義存取需求:為訪客、公司員工、廠商和 IoT 裝置進行網路設定檔的區隔。
- 稽核網路基礎架構:確認現有的無線存取點(Cisco Meraki、HPE Aruba、Ruckus、Ubiquiti)支援雲端 RADIUS 重導向和 WPA3。
- 整合身分識別系統:將網路身分驗證連接至 Microsoft Entra ID、Okta 或 Google Workspace,以實現自動化使用者佈建。
- 強制執行安全與合規:部署經 HTTPS 加密的登入頁面、WPA3 加密以及符合 GDPR 的同意聲明收集。
利用與硬體無關的存取控制升級您的訪客 WiFi
將繁瑣的 Captive Portal 登入體驗,轉化為無縫、安全且符合 GDPR 的訪客體驗。Purple 與您現有的無線基礎架構原生整合,提供自動化上網引導、訪客分析和企業級安全保護。
常見問題
使用者可以繞過 Captive Portal 登入嗎?
在設定正確的企業級網路上,使用者無法繞過 Captive Portal 登入。網路閘道會攔截所有未經驗證的 DNS 和 HTTP 流量,並執行防火牆規則,直接捨棄非入口網站的封包,直到系統記錄到成功的驗證為止。
在 Captive Portal 上輸入個人資訊是否安全?
只要連線使用 HTTPS 加密(瀏覽器網址列會顯示鎖頭圖示)且屬於經驗證的場域,在 Captive Portal 上輸入資訊就是安全的。請避免在未加密的 HTTP 入口網站或不受信任的開放網路上輸入敏感密碼或財務資訊。
OpenRoaming 如何改進傳統的 Captive Portal?
OpenRoaming 透過建立自動化、基於憑證的 WPA2/WPA3-Enterprise 連線,消除了手動 Captive Portal 登入畫面。裝置在進入訊號覆蓋範圍時會自動連接,保護使用者免受邪惡雙生攻擊和中間人數據攔截。