
Design and test a custom captive portal
See how leading venues capture guest data, enforce compliance, and deliver branded login splash pages in real time.
Retail and malls Captive Portal Specification
Ready to deploy an enterprise-grade captive portal?
Purple enables guest WiFi capture, automated venue analytics, and hardware integration across 80,000+ global sites.
Request captive portal access and a trial
হোটেল, বিমানবন্দর, রিটেইল ভেন্যু বা কর্পোরেট অফিসে গেস্ট WiFi-এ সংযোগ করার সময়, ব্যবহারকারীরা একটি Captive Portal লগইনের সম্মুখীন হন - এটি একটি ওয়েব পেজ যা সম্পূর্ণ ইন্টারনেট অ্যাক্সেস দেওয়ার আগে নেটওয়ার্ক গেটওয়ে দ্বারা বাধাপ্রাপ্ত হয়। একটি Captive Portal নেটওয়ার্ক যাচাইকরণ পরিচালনা করে, পরিষেবার শর্তাবলী কার্যকর করে, গেস্ট অ্যানালিটিক্স সংগ্রহ করে এবং পাবলিক ওয়্যারলেস পরিকাঠামো সুরক্ষিত করে।
মূল বিষয়সমূহ: Captive Portal লগইন
- নেটওয়ার্ক ইন্টারসেপশন: Captive Portal-গুলি আনঅথেন্টিকেটেড HTTP এবং DNS অনুরোধগুলিকে ইন্টারসেপ্ট করে, যা ইন্টারনেট অ্যাক্সেস অনুমোদিত হওয়ার আগে গেস্ট ডিভাইসগুলিকে একটি অথেন্টিকেশন পেজে রিডাইরেক্ট করে।
- অথেন্টিকেশন পদ্ধতি: নিরাপত্তা, কমপ্লায়েন্স এবং মার্কেটিংয়ের প্রয়োজনীয়তার উপর ভিত্তি করে ভেন্যুগুলি ক্লিক-থ্রু শর্তাবলী, সোশ্যাল লগইন, ভাউচার কোড, ফর্ম পূরণ, বা এন্টারপ্রাইজ RADIUS / 802.1X স্থাপন করে।
- নিরাপত্তার বিবর্তন: লেগ্যাসি আনএনক্রিপ্টেড HTTP পোর্টালগুলি ম্যান-ইন-দ্য-মিডল এবং ইভিল টুইন আক্রমণের ঝুঁকিতে থাকে; আধুনিক ডিপ্লয়মেন্টগুলি WPA3-Enterprise, Passpoint এবং OpenRoaming গ্রহণ করে।
- হার্ডওয়্যার নিরপেক্ষ বুদ্ধিমত্তা: সুরক্ষিত Captive Portal, GDPR-কমপ্লায়েন্ট অ্যানালিটিক্স এবং নির্বিঘ্ন রোমিং প্রদান করতে Purple আপনার বিদ্যমান এন্টারপ্রাইজ WiFi ইনফ্রাস্ট্রাকচারের (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) সাথে একীভূত হয়।
একটি captive portal-এর সাথে আপনার প্রথম অভিজ্ঞতা
একটি captive portal হল একটি ওয়েব পেজ যা নতুন সংযুক্ত WiFi ব্যবহারকারীদের ইন্টারনেট রিসোর্সে সম্পূর্ণ অ্যাক্সেস পাওয়ার আগে দেখানো হয়। যখন একটি স্মার্টফোন, ট্যাবলেট বা ল্যাপটপ একটি ওপেন বা গেস্ট ওয়্যারলেস নেটওয়ার্কের সাথে যুক্ত হয়, তখন গেটওয়ে ওয়েব ট্রাফিককে বাধা দেয় এবং ব্রাউজারটিকে একটি স্থানীয় অথেন্টিকেশন পেজে রিডাইরেক্ট করে।
এর প্রাথমিক উদ্দেশ্য হল নেটওয়ার্ক অ্যাডমিশন নিয়ন্ত্রণ করা। প্রমাণীকরণহীন ডিভাইসগুলিকে একটি সীমাবদ্ধ walled garden-এ রেখে, নেটওয়ার্ক ব্যবহারকারীদের নির্দিষ্ট কিছু পদক্ষেপ সম্পন্ন করতে বাধ্য করে - যেমন শর্তাবলী মেনে নেওয়া, ক্রেডেনশিয়াল প্রবেশ করানো বা যোগাযোগের বিবরণ জমা দেওয়া - যাতে সেশনটি সাধারণ ওয়েবের জন্য উন্মুক্ত করা যায়।
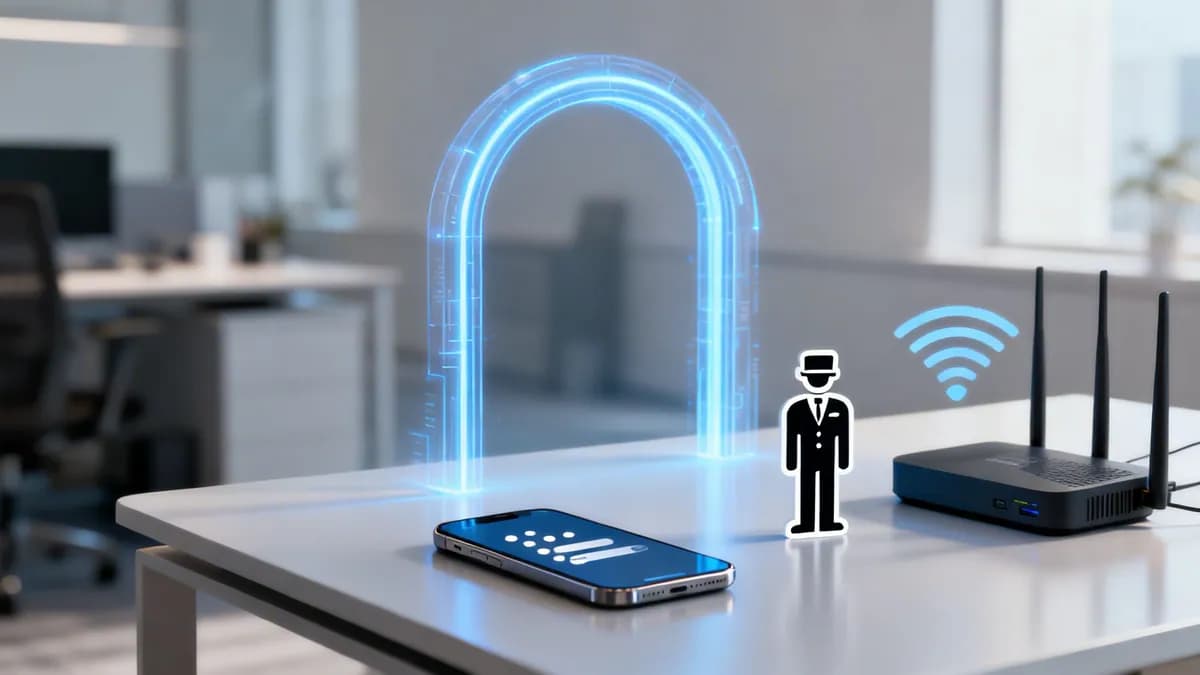
ডিজিটাল দ্বাররক্ষকের সাদৃশ্য
একটি Captive Portal একটি ব্যক্তিগত স্থানে অ্যাক্সেস পরিচালনা করার জন্য ডিজিটাল দারোয়ানের মতো কাজ করে:
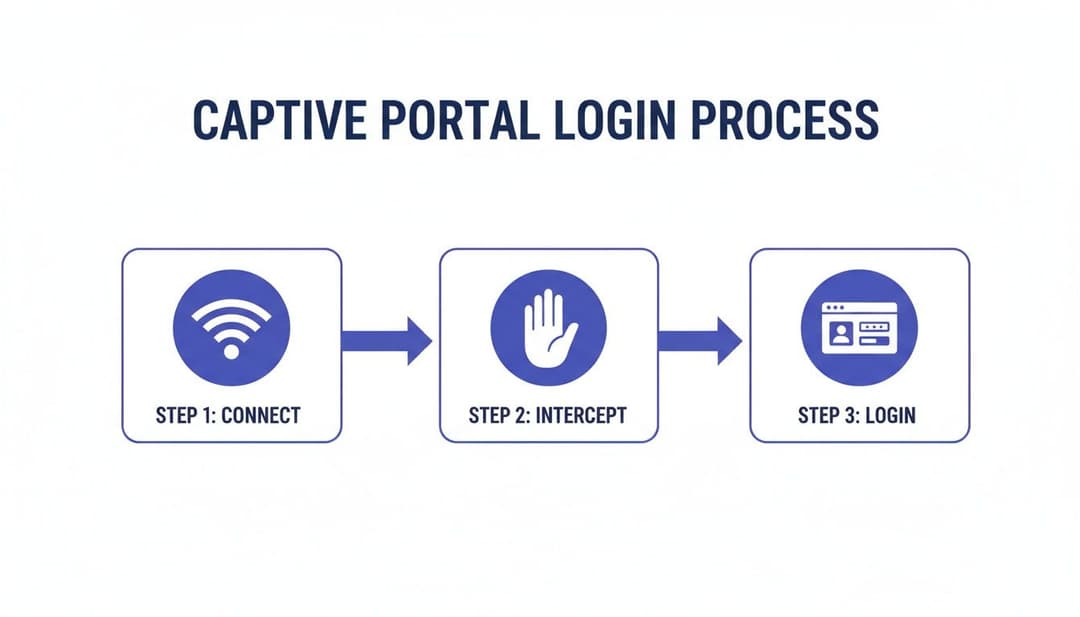
- প্রাথমিক সংযোগ: ব্যবহারকারী ব্রডকাস্ট করা গেস্ট WiFi নেটওয়ার্কের সাথে সংযোগ স্থাপন করেন।
- ট্রাফিক ইন্টারসেপশন: অ্যাক্সেস গেটওয়ে গন্তব্য সার্ভারে পৌঁছানোর আগে প্রাথমিক ওয়েব ব্রাউজার অনুরোধগুলি বাধা দেয় (intercept করে)।
- অথেন্টিকেশন: ব্যবহারকারী রুম নম্বর, ইমেল ঠিকানা সাবমিট করেন অথবা পরিষেবার শর্তাবলী স্বীকার করেন।
- অ্যাক্সেস মঞ্জুর: গেটওয়ে নেটওয়ার্ক ফায়ারওয়াল নিয়মগুলি আপডেট করে এবং ডিভাইসের MAC ঠিকানার জন্য ইন্টারনেট ট্রাফিক আনব্লক করে।
এই নিয়ন্ত্রিত অ্যাক্সেস ওয়ার্কফ্লো নিশ্চিত করে যে শুধুমাত্র অনুমোদিত ব্যবহারকারীরা নেটওয়ার্কে যুক্ত হতে পারেন, পাশাপাশি ভেন্যু অপারেটরদের ব্র্যান্ডিং, আইনি দাবিত্যাগ এবং গেস্টদের সাথে যোগাযোগের একটি মাধ্যম প্রদান করে। গেস্ট নেটওয়ার্ক ডিজাইনের একটি বিস্তৃত ওভারভিউয়ের জন্য, আমাদের গেস্ট WiFi গাইড পড়ুন।
একটি captive portal লগইন আসলে কীভাবে কাজ করে
নেপথ্যে, একটি captive portal লগইন HTTP রিডাইরেকশন এবং Domain Name System (DNS) ইন্টারসেপশনের উপর নির্ভর করে। একটি মোবাইল ডিভাইস বা ল্যাপটপ কোনো গেস্ট ওয়্যারলেস অ্যাক্সেস পয়েন্টের সাথে সংযুক্ত হওয়ার সাথে সাথেই, অপারেটিং সিস্টেমটি একটি পরিচিত HTTP URL (যেমন Apple-এর captive.apple.com বা Google-এর connectivitycheck.gstatic.com) অনুরোধ করার মাধ্যমে একটি captive portal সনাক্তকরণ পরীক্ষা চালায়।
নেটওয়ার্ক গেটওয়ে এই অনুরোধটিকে ইন্টারসেপ্ট করে এবং একটি HTTP 302 রিডাইরেক্ট বা DNS রেজোলিউশন প্রদান করে যা Captive Portal-এর ওয়েব সার্ভার ল্যান্ডিং পেজটিকে নির্দেশ করে। প্রমাণীকরণ সফল না হওয়া পর্যন্ত, নেটওয়ার্ক ফায়ারওয়াল পোর্টাল সার্ভার এবং প্রয়োজনীয় প্রমাণীকরণ এন্ডপয়েন্টগুলির সাথে যোগাযোগ ছাড়া অন্য সমস্ত আউটবাউন্ড IP ট্রাফিক ব্লক করে দেয়।
সাধারণ captive portal অথেন্টিকেশন পদ্ধতির তুলনা
উপযুক্ত অথেন্টিকেশন পদ্ধতি নির্বাচন করার জন্য ব্যবহারকারীর অভিজ্ঞতা এবং নিরাপত্তা নীতি ও মার্কেটিং ডেটা সংগ্রহের লক্ষ্যের মধ্যে ভারসাম্য বজায় রাখা প্রয়োজন।
এন্টারপ্রাইজ-গ্রেড অথেন্টিকেশন: সাধারণ লগইনের বাইরে
এন্টারপ্রাইজ এবং কর্পোরেট পরিবেশে, গেস্ট এবং কর্মচারীদের অথেন্টিকেশনের জন্য মৌলিক ওয়েব ফর্মের পরিবর্তে কেন্দ্রীভূত পরিচয় স্টোরের সাথে একীকরণের প্রয়োজন হয়। RADIUS (Remote Authentication Dial-In User Service) সার্ভারগুলি কেন্দ্রীয় অথেন্টিকেশন হাব হিসাবে কাজ করে, যা Microsoft Entra ID, Okta, বা Google Workspace সহ সক্রিয় ডিরেক্টরিগুলির বিপরীতে ব্যবহারকারীর শংসাপত্রগুলি যাচাই করে।
সিঙ্গেল সাইন-অন (SSO) মোতায়েন করার ফলে কর্মীরা বিদ্যমান সাংগঠনিক লগইন ব্যবহার করে কর্পোরেট WiFi অ্যাক্সেস করতে পারেন, যা দ্বিতীয় কোনো শংসাপত্রের প্রয়োজন ছাড়াই জিরো-ট্রাস্ট অ্যাক্সেস নীতি বজায় রাখে। এন্টারপ্রাইজ নেটওয়ার্ক সুরক্ষিত করার বিষয়ে আরও জানতে, আমাদের Enterprise WiFi Security Guide দেখুন।
লুকানো নিরাপত্তা এবং গোপনীয়তা ঝুঁকি যা আপনার মুখোমুখি হতে পারে
যদিও captive portal লগইনগুলি পাবলিক নেটওয়ার্কগুলির জন্য স্ট্যান্ডার্ড এন্ট্রি পয়েন্ট হিসাবে কাজ করে, দুর্বলভাবে কনফিগার করা পোর্টালগুলি দর্শক এবং নেটওয়ার্ক অ্যাডমিনিস্ট্রেটর উভয়ের জন্যই নিরাপত্তা দুর্বলতা এবং সম্মতি সংক্রান্ত ঝুঁকি তৈরি করে।
রোগ অ্যাক্সেস পয়েন্ট এবং ইভিল টুইন আক্রমণ
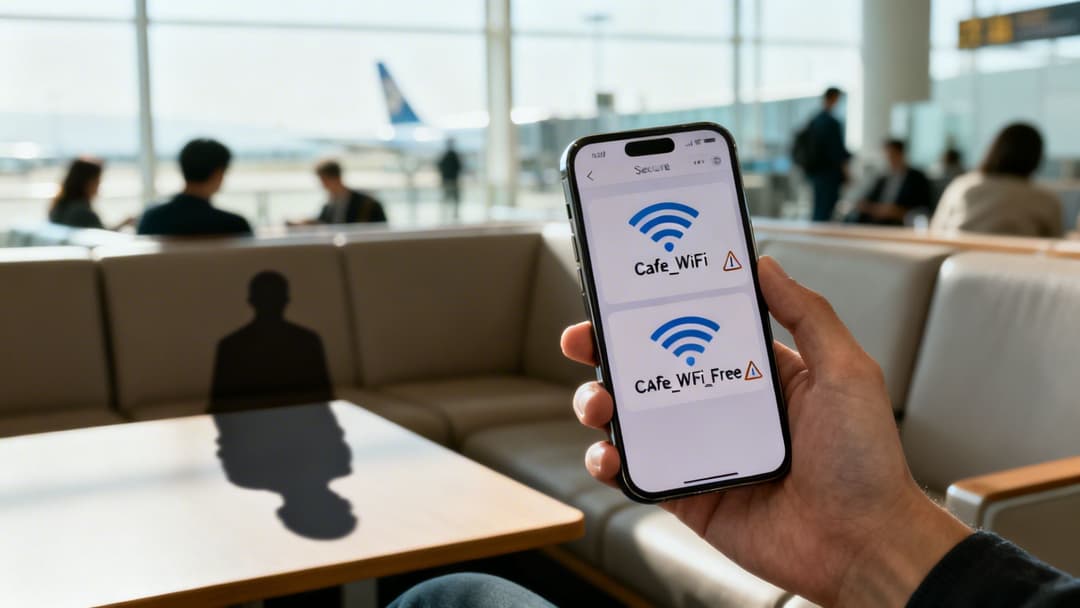
একটি "evil twin" অ্যাটাকে, একজন ক্ষতিকারক হ্যাকার একটি অননুমোদিত অ্যাক্সেস পয়েন্ট স্থাপন করে যা একটি অভিন্ন SSID ব্রডকাস্ট করে এবং একটি ক্লোন করা Captive Portal লগইন পেজ হোস্ট করে। অসচেতন ব্যবহারকারীরা এই ক্ষতিকারক অ্যাক্সেস পয়েন্টের সাথে যুক্ত হন এবং আক্রমণকারীর সার্ভারে সংবেদনশীল ক্রেডেনশিয়াল বা ব্যক্তিগত বিবরণ প্রবেশ করান।
আনএনক্রিপ্টেড HTTP কানেকশন এবং ডেটা ইন্টারসেপশন
আনএনক্রিপ্টেড HTTP-এর মাধ্যমে পরিচালিত captive portal-গুলি ব্যবহারকারীর ট্রাফিককে ম্যান-ইন-দ্য-মিডল (MitM) ইন্টারসেপশনের জন্য ঝুঁকিপূর্ণ করে তোলে। একই আনএনক্রিপ্টেড লোকাল নেটওয়ার্কে থাকা আক্রমণকারীরা আনএনক্রিপ্টেড ফর্ম সাবমিশন, সেশন টোকেন এবং ব্রাউজিং অ্যাক্টিভিটি ক্যাপচার করতে পারে।
আধুনিক অ্যাক্সেস ডিপ্লয়মেন্টের ক্ষেত্রে ট্রানজিটে ডেটা সুরক্ষিত রাখতে সমস্ত Captive Portal ল্যান্ডিং পেজ জুড়ে HTTPS এনক্রিপশন, SSL সার্টিফিকেট ভ্যালিডেশন এবং WPA3-Enterprise এনক্রিপশন বাধ্যতামূলক। বিস্তারিত RF ডায়াগনস্টিক এবং মনিটরিং অনুশীলনের জন্য, WiFi analyzer applications-এর উপর আমাদের নির্দেশিকা দেখুন।
গোপনীয়তা সম্মতি এবং ডেটা সুরক্ষা
গেস্ট WiFi পোর্টালের মাধ্যমে ব্যক্তিগত ডেটা সংগ্রহ করা কঠোর গোপনীয়তা নিয়মের আওতায় পড়ে, যার মধ্যে UK GDPR অন্যতম। যেসব ভেন্যু নাম, ফোন নম্বর বা ইমেল ঠিকানা সংগ্রহ করে তাদের অবশ্যই স্পষ্ট আইনি মানদণ্ড পূরণ করতে হবে:
- সুস্পষ্ট সম্মতি: ব্যবহারকারীদের অবশ্যই ডেটা প্রক্রিয়াকরণে সক্রিয়ভাবে সম্মতি (opt in) জানাতে হবে; আগে থেকে টিক চিহ্ন দেওয়া বক্সগুলি নিয়ম মেনে চলে না।
- স্বচ্ছ গোপনীয়তা নীতি: ব্যক্তিগত ডেটা কীভাবে সংরক্ষণ, প্রক্রিয়াকরণ এবং ধরে রাখা হয় তা বিশদভাবে বর্ণনা করে স্পষ্ট, সহজগম্য বিবৃতি।
- ন্যূনতম ডেটা সংগ্রহ: নেটওয়ার্ক অ্যাক্সেস বা সম্মত হওয়া মার্কেটিং প্রদানের জন্য কঠোরভাবে প্রয়োজনীয় ডেটাটুকুই কেবল সংগ্রহ করা।
- নিরাপদ ডেটা আর্কিটেকচার: ক্যাপচার করা রেকর্ডগুলি নির্দিষ্ট ধারণকাল সহ এনক্রিপ্ট করা ডেটাবেসে সংরক্ষণ করা।
ঐতিহ্যগত পোর্টাল লগইনের বাইরের রূপান্তর
বারংবার ওয়েব ব্রাউজার লগইনের ঝামেলা এন্টারপ্রাইজ এবং পাবলিক WiFi নেটওয়ার্ক জুড়ে স্বয়ংক্রিয়, পাসকি-বিহীন অ্যাক্সেস স্ট্যান্ডার্ডের ব্যবহারকে ত্বরান্বিত করেছে।
নিরবচ্ছিন্ন রোমিংয়ের উত্থান: Passpoint এবং OpenRoaming
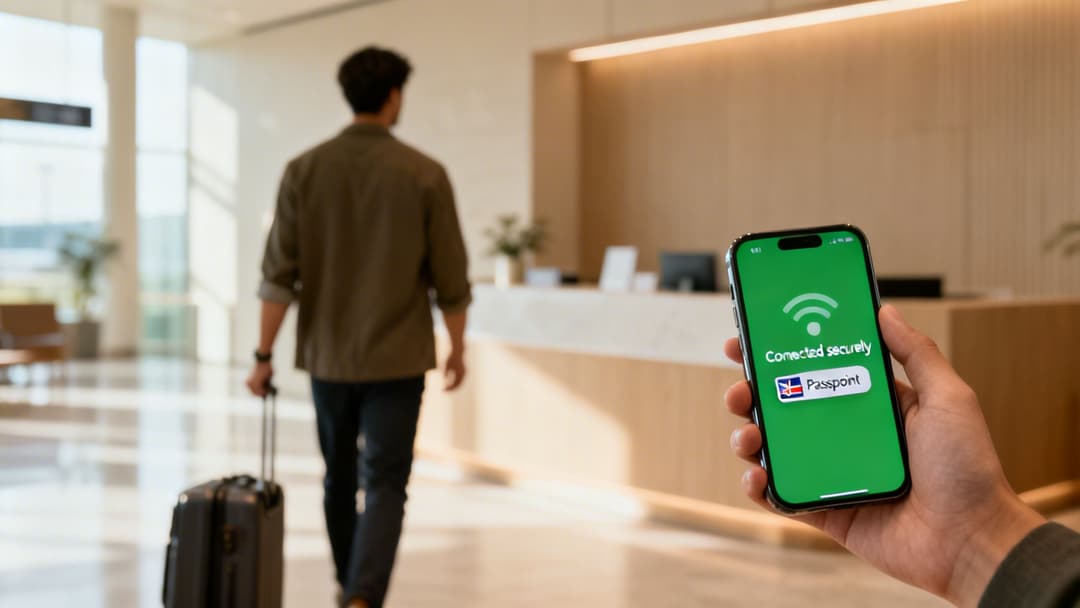
Passpoint (Hotspot 2.0) এবং OpenRoaming-এর মতো প্রযুক্তিগুলি ওয়েব-ভিত্তিক লগইন স্ক্রিনগুলিকে স্বয়ংক্রিয়, সার্টিফিকেট-চালিত প্রমাণীকরণ দ্বারা প্রতিস্থাপন করে। OpenRoaming প্রোফাইল সহ ডিভাইসগুলি অংশগ্রহণকারী নেটওয়ার্কগুলি সনাক্ত করে এবং WPA2/WPA3-Enterprise এনক্রিপশন ব্যবহার করে তাৎক্ষণিকভাবে প্রমাণীকরণ সম্পন্ন করে।
- Passpoint (Hotspot 2.0): WiFi Alliance দ্বারা তৈরি করা, Passpoint ব্যবহারকারীর হস্তক্ষেপ ছাড়াই নেটওয়ার্ক নির্বাচন, SIM/সার্টিফিকেট অথেন্টিকেশন এবং ওভার-দ্য-এয়ার এনক্রিপশন স্বয়ংক্রিয় করে।
- OpenRoaming: Wireless Broadband Alliance (WBA) দ্বারা পরিচালিত একটি গ্লোবাল ফেডারেশন যা নিরবচ্ছিন্ন বিশ্বব্যাপী WiFi রোমিংয়ের জন্য পরিচয় প্রদানকারী এবং নেটওয়ার্ক অপারেটরদের সংযুক্ত করে। Passpoint এবং OpenRoaming স্ট্যান্ডার্ড সম্পর্কে আরও জানুন।
কর্পোরেট পরিবেশের জন্য উন্নত অ্যাক্সেস
কর্পোরেট IT বিভাগগুলি শেয়ার্ড প্রি-শেয়ার্ড কী (PSKs)-এর পরিবর্তে Identity-Based Pre-Shared Keys (iPSK) এবং সার্টিফিকেট-ভিত্তিক ডিভাইস অনবোর্ডিং ব্যবহার করছে। iPSK একটি একক SSID-এ প্রতিটি ব্যবহারকারী বা ডিভাইসের জন্য একটি অনন্য পাসওয়ার্ড বরাদ্দ করে, যা অন্য সংযুক্ত এন্ডপয়েন্টগুলিতে বিঘ্ন না ঘটিয়ে তাৎক্ষণিক অ্যাক্সেস বাতিল করার অনুমতি দেয়।
কীভাবে আধুনিক প্ল্যাটফর্মগুলি WiFi লগইনকে নতুনভাবে উপস্থাপন করে
Purple-এর মতো আধুনিক WiFi ম্যানেজমেন্ট প্ল্যাটফর্মগুলি ঐতিহ্যবাহী Captive Portal লগইনকে নিরাপদ, ক্লাউড-নিয়ন্ত্রিত আইডেন্টিটি গেটওয়েতে রূপান্তর করে। হার্ডওয়্যার-অ্যাগনস্টিক পোর্টাল রেন্ডারিং, স্বয়ংক্রিয় 802.1X ইন্টিগ্রেশন এবং লোকেশন ইন্টেলিজেন্সকে একীভূত করার মাধ্যমে, ভেন্যুগুলি ব্যবহারযোগ্য ভিজিটর ইনসাইট সংগ্রহ করার সাথে সাথে নির্বিঘ্ন অ্যাক্সেস প্রদান করে।
captive portal-কে WiFi অ্যানালিটিক্স সফটওয়্যারের সাথে ইন্টিগ্রেট করলে ব্যবসাগুলি মাল্টি-সাইট প্রোপার্টি জুড়ে কঠোর গোপনীয়তা সম্মতি বজায় রেখে ফুটফল, ডোয়েল টাইম এবং বারবার পরিদর্শনের হার পরিমাপ করতে পারে।
আধুনিক নেটওয়ার্ক অ্যাক্সেসের জন্য আপনার চেকলিস্ট
লেগ্যাসি ওয়েব রিডাইরেকশন থেকে একটি সুরক্ষিত আইডেন্টিটি-ভিত্তিক নেটওয়ার্কে আপগ্রেড করার জন্য কাঠামোগত পরিকল্পনার প্রয়োজন:
- অ্যাক্সেসের প্রয়োজনীয়তা নির্ধারণ করুন: গেস্ট, কর্পোরেট স্টাফ, ভেন্ডর এবং IoT ডিভাইসের জন্য নেটওয়ার্ক প্রোফাইলগুলি আলাদা করুন।
- নেটওয়ার্ক ইনফ্রাস্ট্রাকচার অডিট করুন: যাচাই করুন যে বিদ্যমান ওয়্যারলেস অ্যাক্সেস পয়েন্টগুলি (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) ক্লাউড RADIUS রিডাইরেকশন এবং WPA3 সমর্থন করে কিনা।
- আইডেন্টিটি সিস্টেম একীভূত করুন: স্বয়ংক্রিয় ইউজার প্রভিশনিংয়ের জন্য নেটওয়ার্ক অথেন্টিকেশনকে Microsoft Entra ID, Okta বা Google Workspace-এর সাথে সংযুক্ত করুন।
- নিরাপত্তা এবং কমপ্লায়েন্স প্রয়োগ করুন: HTTPS-এনক্রিপ্টেড ল্যান্ডিং পেজ, WPA3 এনক্রিপশন এবং GDPR-কমপ্লায়েন্ট সম্মতি গ্রহণ ব্যবস্থা স্থাপন করুন।
হার্ডওয়্যার-নিরপেক্ষ অ্যাক্সেস কন্ট্রোল দিয়ে আপনার গেস্ট WiFi আপগ্রেড করুন
জটিল Captive Portal লগইনগুলিকে নির্বিঘ্ন, সুরক্ষিত এবং GDPR-কমপ্লায়েন্ট ভিজিটর অভিজ্ঞতায় রূপান্তর করুন। স্বয়ংক্রিয় অনবোর্ডিং, গেস্ট অ্যানালিটিক্স এবং এন্টারপ্রাইজ সিকিউরিটি প্রদান করতে Purple আপনার বিদ্যমান ওয়্যারলেস ইনফ্রাস্ট্রাকচারের সাথে নেটিভভাবে একীভূত হয়।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
ব্যবহারকারীরা কি একটি Captive Portal লগইন এড়িয়ে যেতে পারেন?
একটি সঠিকভাবে কনফিগার করা এন্টারপ্রাইজ নেটওয়ার্কে, ব্যবহারকারীরা একটি captive portal লগইন এড়িয়ে যেতে পারেন না। নেটওয়ার্ক গেটওয়েগুলি সমস্ত অথেন্টিকেট না করা DNS এবং HTTP ট্রাফিককে বাধা দেয় এবং ফায়ারওয়াল নিয়মগুলি কার্যকর করে যা সফল অথেন্টিকেশন রেকর্ড না হওয়া পর্যন্ত নন-পোর্টাল প্যাকেটগুলি ড্রপ করে দেয়।
একটি captive portal-এ ব্যক্তিগত তথ্য প্রদান করা কি নিরাপদ?
Captive Portal-এ তথ্য প্রবেশ করানো নিরাপদ, যদি সংযোগটি HTTPS এনক্রিপশন ব্যবহার করে (ব্রাউজার বারে একটি প্যাডলক আইকন দ্বারা নির্দেশিত) এবং এটি একটি যাচাইকৃত ভেন্যুর অন্তর্ভুক্ত হয়। আনএনক্রিপ্টেড HTTP পোর্টাল বা অবিশ্বস্ত ওপেন নেটওয়ার্কে সংবেদনশীল পাসওয়ার্ড বা আর্থিক বিবরণ প্রবেশ করানো এড়িয়ে চলুন।
OpenRoaming কীভাবে ট্র্যাডিশনাল captive portal-এর চেয়ে উন্নতি সাধন করে?
OpenRoaming স্বয়ংক্রিয়, সার্টিফিকেট-ভিত্তিক WPA2/WPA3-Enterprise সংযোগ স্থাপনের মাধ্যমে ম্যানুয়াল Captive Portal লগইন স্ক্রিনের প্রয়োজনীয়তা দূর করে। কভারেজ এরিয়ার মধ্যে প্রবেশ করলেই ডিভাইসগুলি স্বয়ংক্রিয়ভাবে সংযুক্ত হয়, যা ব্যবহারকারীদের evil twin অ্যাটাক এবং ম্যান-ইন-দ্য-মিডল ডেটা ইন্টারসেপশন থেকে রক্ষা করে।



