
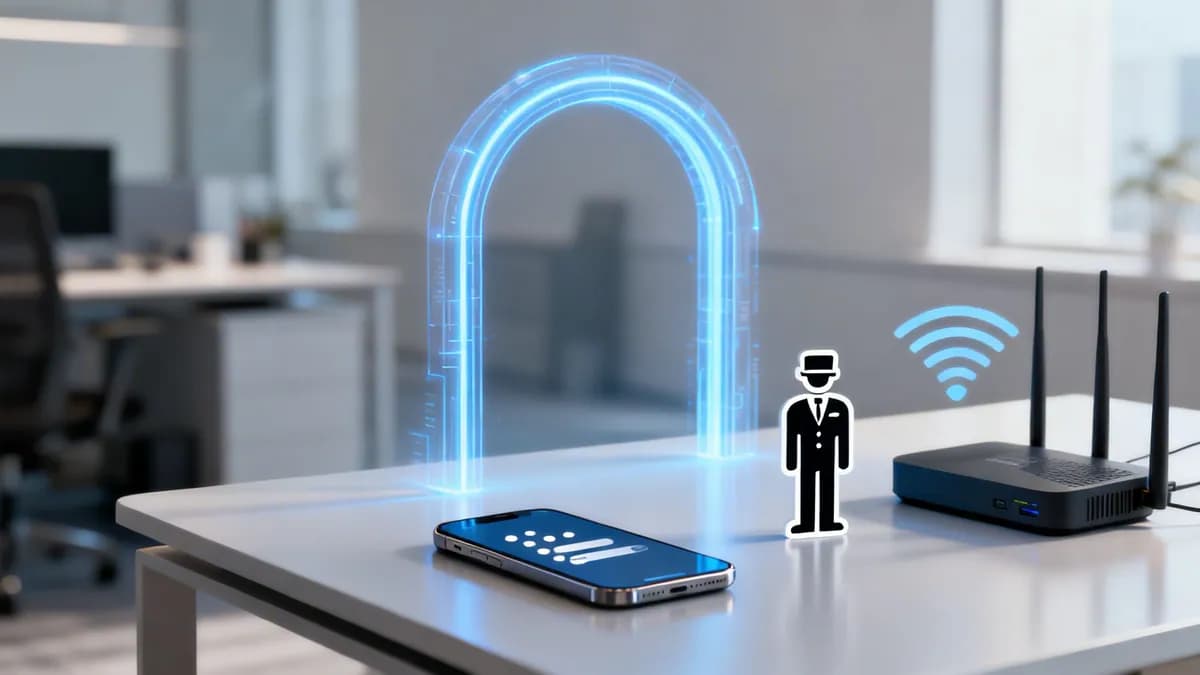
Quando si connettono al WiFi per gli ospiti in hotel, aeroporti, punti vendita o uffici aziendali, gli utenti si imbattono in un captive portal login - una pagina web intercettata dal gateway di rete prima che venga concesso l'accesso completo a Internet. Un Captive Portal gestisce l'autenticazione di rete, applica i termini di servizio, acquisisce i dati analitici degli ospiti e protegge l'infrastruttura wireless pubblica.
Punti chiave: Accessi tramite captive portal
- Intercettazione di rete: I captive portal intercettano le richieste HTTP e DNS non autenticate, reindirizzando i dispositivi degli ospiti a una pagina di autenticazione prima che l'accesso a Internet sia autorizzato.
- Metodi di autenticazione: Le strutture implementano l'accettazione dei termini con un clic, accessi social, codici voucher, la compilazione di moduli o RADIUS/802.1X aziendali a seconda dei requisiti di sicurezza, conformità e marketing.
- Evoluzione della sicurezza: I vecchi portali HTTP non crittografati sono vulnerabili agli attacchi man-in-the-middle ed evil twin; le distribuzioni moderne adottano WPA3-Enterprise, Passpoint e OpenRoaming.
- Intelligenza agnostica rispetto all'hardware: Purple si integra con l'infrastruttura WiFi aziendale esistente (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) per fornire captive portal sicuri, analisi conformi al GDPR e roaming continuo.
Il tuo primo incontro con un captive portal
Un Captive Portal è una pagina web mostrata agli utenti WiFi appena connessi prima che ottengano l'accesso completo alle risorse internet. Quando uno smartphone, un tablet o un laptop si associa a una rete wireless aperta o ospite, il gateway intercetta il traffico web e reindirizza il browser a una pagina di autenticazione locale.
Il suo scopo principale è controllare l'ammissione alla rete. Inserendo i dispositivi non autenticati in un walled garden limitato, la rete costringe gli utenti a completare azioni specifiche - come l'accettazione di termini e condizioni, l'inserimento di credenziali o l'invio di dati di contatto - prima di sbloccare la sessione verso il web più ampio.
L'analogia del portiere digitale
Un Captive Portal funziona come un portiere digitale che gestisce l'accesso a uno spazio privato:
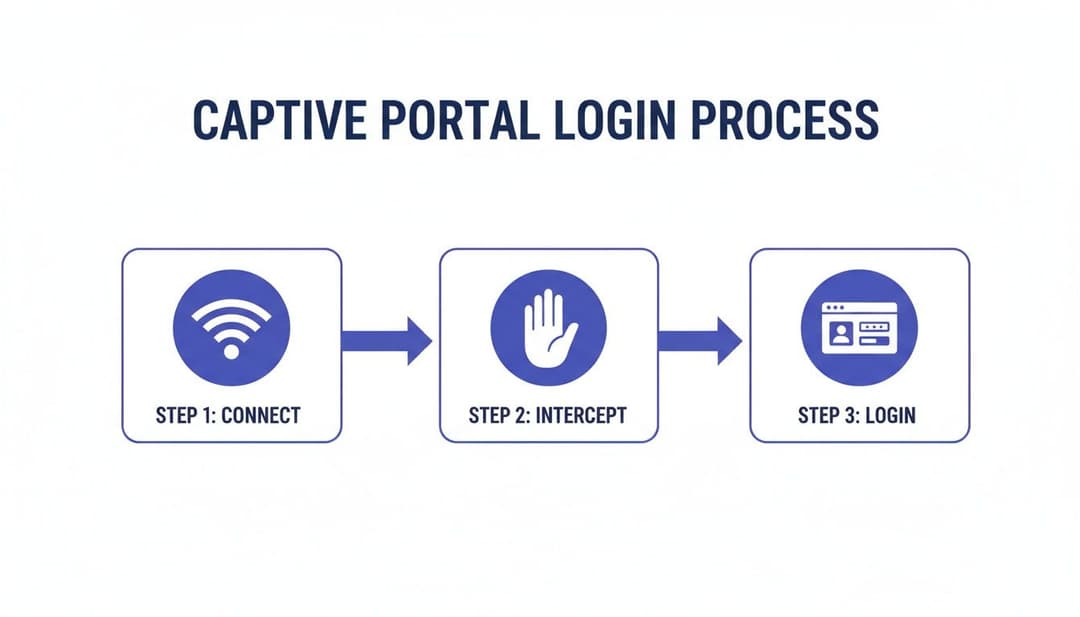
- Connessione iniziale: L'utente si connette alla rete WiFi ospite trasmessa.
- Intercettazione del traffico: Il gateway di accesso intercetta le richieste iniziali del browser web prima che raggiungano i server di destinazione.
- Autenticazione: L'utente invia i numeri delle camere, gli indirizzi e-mail o accetta i termini di servizio.
- Accesso consentito: Il gateway aggiorna le regole del firewall di rete e sblocca il traffico internet per l'indirizzo MAC del dispositivo.
Questo flusso di lavoro ad accesso controllato garantisce che solo gli utenti autorizzati accedano alla rete, offrendo al contempo ai gestori delle strutture un punto di contatto per il branding, le note legali e la comunicazione con gli ospiti. Per una panoramica completa sulla progettazione delle reti per gli ospiti, leggi la nostra Guida al WiFi per gli ospiti.
Come funziona effettivamente l'accesso a un captive portal
Dietro le quinte, l'accesso a un Captive Portal si basa sul reindirizzamento HTTP e sull'intercettazione del Domain Name System (DNS). Nel momento in cui un dispositivo mobile o un laptop si connette a un access point wireless ospite, il sistema operativo esegue un controllo di rilevamento del Captive Portal richiedendo un URL HTTP noto (come captive.apple.com di Apple o connectivitycheck.gstatic.com di Google).
Il gateway di rete intercetta questa richiesta e restituisce un reindirizzamento HTTP 302 o una risoluzione DNS che punta alla pagina di destinazione del server web del Captive Portal. Fino a quando l'autenticazione non va a buon fine, il firewall di rete blocca tutto il traffico IP in uscita, ad eccezione delle comunicazioni con il server del portale e con gli endpoint di autenticazione richiesti.
Confronto tra i comuni metodi di autenticazione dei captive portal
La selezione del metodo di autenticazione appropriato richiede il bilanciamento tra l'attrito dell'utente e le politiche di sicurezza e gli obiettivi di raccolta dei dati di marketing.
Autenticazione di livello enterprise: oltre un semplice login
Negli ambienti aziendali ed enterprise, l'autenticazione degli ospiti e dei dipendenti richiede l'integrazione con archivi di identità centralizzati anziché semplici moduli web. I server RADIUS (Remote Authentication Dial-In User Service) fungono da hub di autenticazione centrali, convalidando le credenziali degli utenti rispetto alle directory attive, tra cui Microsoft Entra ID, Okta o Google Workspace.
La distribuzione del Single Sign-On (SSO) consente al personale di accedere al WiFi aziendale utilizzando i login organizzativi esistenti, mantenendo i principi di accesso zero-trust senza richiedere credenziali secondarie. Per saperne di più sulla sicurezza delle reti aziendali, consulta la nostra Guida alla sicurezza WiFi aziendale.
I rischi nascosti per la sicurezza e la privacy che devi affrontare
Sebbene gli accessi tramite captive portal fungano da punti di ingresso standard per le reti pubbliche, i portali configurati in modo errato introducono vulnerabilità di sicurezza e rischi di conformità sia per i visitatori che per gli amministratori di rete.
Rogue access point e attacchi evil twin
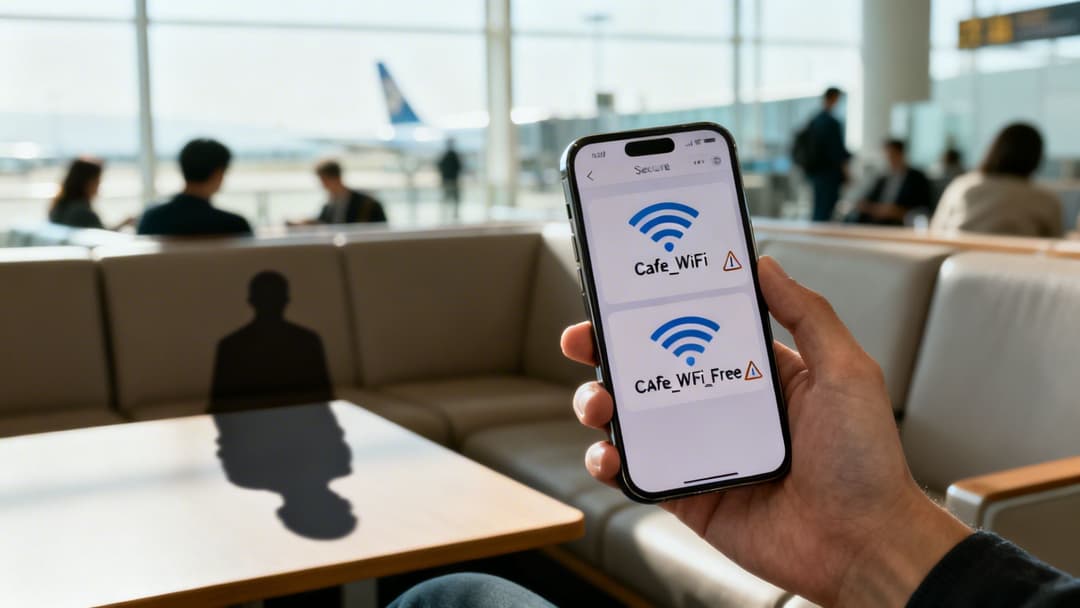
In un attacco "evil twin", un malintenzionato distribuisce un punto di accesso non autorizzato che trasmette un SSID identico e ospita una pagina di login di un Captive Portal clonata. Gli utenti ignari si associano al punto di accesso fasullo e inseriscono credenziali sensibili o dati personali nel server dell'attaccante.
Connessioni HTTP non crittografate e intercettazione dei dati
I captive portal che operano su HTTP non crittografato lasciano il traffico degli utenti suscettibile all'intercettazione man-in-the-middle (MitM). Gli utenti malintenzionati sulla stessa rete locale non crittografata possono acquisire l'invio di moduli in chiaro, i token di sessione e l'attività di navigazione.
Le moderne installazioni di accesso impongono la crittografia HTTPS su tutte le pagine di destinazione del Captive Portal, la convalida del certificato SSL e la crittografia WPA3-Enterprise per salvaguardare i dati in transito. Per pratiche dettagliate di diagnostica e monitoraggio RF, consulta la nostra guida sulle applicazioni di analisi WiFi.
Conformità alla privacy e protezione dei dati
La raccolta di dati personali tramite i portali WiFi per gli ospiti è soggetta a rigide normative sulla privacy, tra cui il UK GDPR e il GDPR. Le sedi che raccolgono nomi, numeri di telefono o indirizzi e-mail devono soddisfare standard legali chiari:
- Consenso esplicito: Gli utenti devono registrarsi attivamente per il trattamento dei dati; le caselle preselezionate non sono conformi.
- Informativa sulla privacy trasparente: Dichiarazioni chiare e accessibili che dettagliano come i dati personali vengono archiviati, trattati e conservati.
- Minimizzazione dei dati: Raccolta dei soli dati strettamente necessari per fornire l'accesso alla rete o per il marketing concordato.
- Architettura sicura dei dati: Archiviazione dei record acquisiti in database crittografati con periodi di conservazione definiti.
La transizione oltre i tradizionali accessi al portale
L'attrito dei ripetuti accessi tramite browser web ha accelerato l'adozione di standard di accesso automatizzati e senza passkey nelle reti WiFi aziendali e pubbliche.
L'ascesa del roaming fluido: Passpoint e OpenRoaming
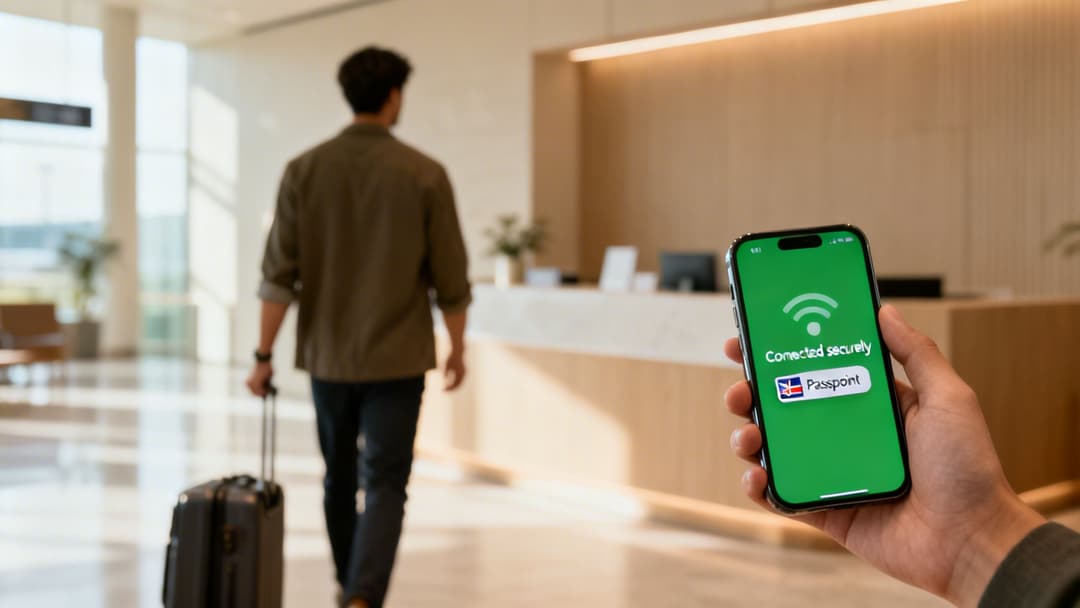
Tecnologie come Passpoint (Hotspot 2.0) e OpenRoaming sostituiscono le schermate di login web con un'autenticazione automatizzata e basata su certificati. I dispositivi dotati di un profilo OpenRoaming rilevano le reti partecipanti e si autenticano istantaneamente utilizzando la crittografia WPA2/WPA3-Enterprise.
- Passpoint (Hotspot 2.0): Sviluppato da WiFi Alliance, Passpoint automatizza la selezione della rete, l'autenticazione tramite SIM/certificato e la crittografia via etere senza l'intervento dell'utente.
- OpenRoaming: Una federazione globale gestita da Wireless Broadband Alliance (WBA) che collega i provider di identità e gli operatori di rete per un roaming WiFi globale e senza interruzioni. Scopri di più sugli standard Passpoint e OpenRoaming.
Accesso avanzato per ambienti aziendali
I dipartimenti IT aziendali stanno sostituendo le chiavi precondivise (PSK) comuni con chiavi precondivise basate sull'identità (iPSK) e con l'onboarding dei dispositivi basato su certificati. La tecnologia iPSK assegna una password univoca a ciascun utente o dispositivo su un singolo SSID, consentendo la revoca istantanea senza interrompere gli altri endpoint connessi.
In che modo le piattaforme moderne reinventano l'accesso al WiFi
Le moderne piattaforme di gestione WiFi come Purple trasformano i tradizionali login tramite Captive Portal in gateway di identità sicuri e gestiti in cloud. Unificando la visualizzazione del portale indipendente dall'hardware, l'integrazione automatizzata 802.1X e la location intelligence, le strutture offrono un accesso senza attriti raccogliendo al contempo informazioni utili sui visitatori.
L'integrazione dei captive portal con i software di WiFi analytics consente alle aziende di misurare l'affluenza, i tempi di permanenza e i tassi di visite ripetute, mantenendo al contempo una rigorosa conformità alla privacy in tutte le proprietà multi-sito.
La tua checklist per un accesso alla rete moderno
Il passaggio dal reindirizzamento web legacy a una rete sicura basata sull'identità richiede una pianificazione strutturata:
- Definisci i requisiti di accesso: Segmenta i profili di rete per ospiti, personale aziendale, fornitori e dispositivi IoT.
- Controlla l'infrastruttura di rete: Verifica che gli access point wireless esistenti (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) supportino il reindirizzamento cloud RADIUS e WPA3.
- Integra i sistemi di identità: Connetti l'autenticazione di rete a Microsoft Entra ID, Okta o Google Workspace for l'onboarding automatizzato degli utenti.
- Applica sicurezza e conformità: Distribuisci pagine di destinazione crittografate con HTTPS, crittografia WPA3 e acquisizione del consenso conforme al GDPR.
Migliora il tuo WiFi per gli ospiti con un controllo degli accessi agnostico rispetto all'hardware
Trasforma i macchinosi accessi tramite captive portal in esperienze per i visitatori fluide, sicure e conformi al GDPR. Purple si integra nativamente con la tua infrastruttura wireless esistente per offrire onboarding automatizzato, analisi degli ospiti e sicurezza aziendale.
Domande frequenti
Gli utenti possono aggirare l'accesso al Captive Portal?
Su una rete aziendale configurata correttamente, gli utenti non possono aggirare l'accesso a un captive portal. I gateway di rete intercettano tutto il traffico DNS e HTTP non autenticato e applicano regole firewall che scartano i pacchetti non provenienti dal portale fino a quando non viene registrata un'autenticazione riuscita.
È sicuro inserire informazioni personali su un captive portal?
L'inserimento di informazioni su un Captive Portal è sicuro a condizione che la connessione utilizzi la crittografia HTTPS (indicata dall'icona di un lucchetto nella barra del browser) e appartenga a una struttura verificata. Evita di inserire password sensibili o dettagli finanziari su portali HTTP non crittografati o reti aperte non attendibili.
In che modo OpenRoaming migliora i captive portal tradizionali?
OpenRoaming elimina le schermate di accesso manuale del Captive Portal stabilendo connessioni automatiche WPA2/WPA3-Enterprise basate su certificati. I dispositivi si connettono automaticamente non appena entrano nella copertura, proteggendo gli utenti dagli attacchi evil twin e dall'intercettazione dei dati di tipo man-in-the-middle.



