
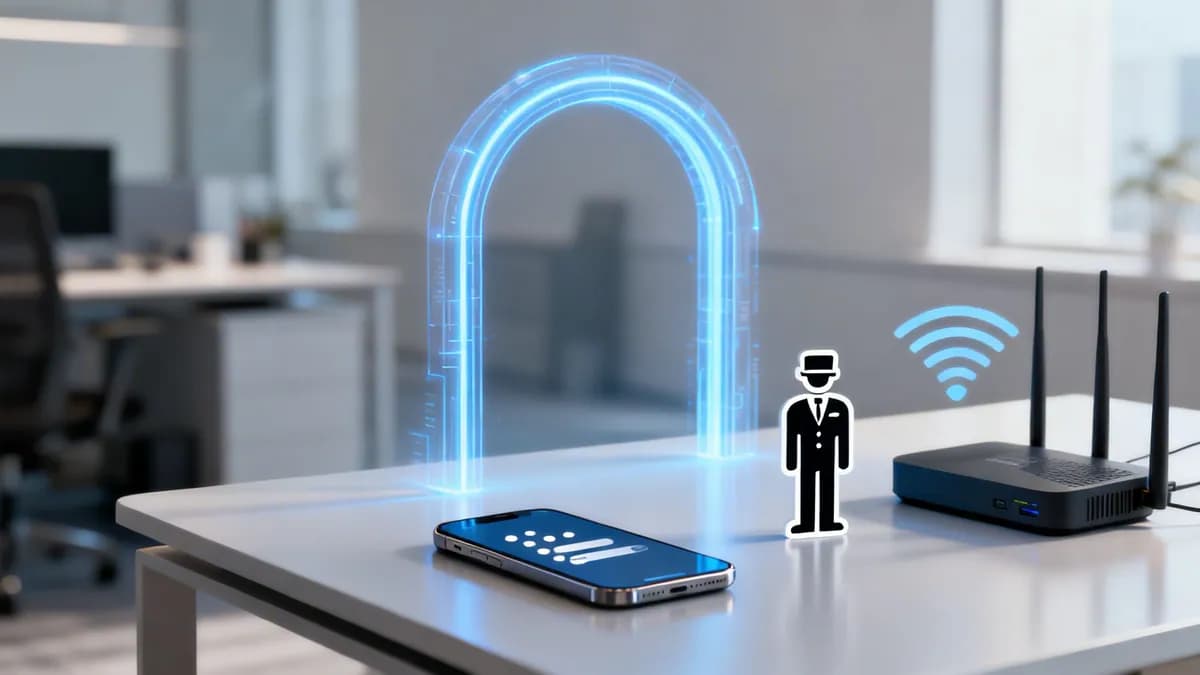
Ao se conectar ao WiFi de visitantes em hotéis, aeroportos, locais de varejo ou escritórios corporativos, os usuários encontram um login de Captive Portal - uma página web interceptada pelo gateway de rede antes que o acesso total à internet seja concedido. Um Captive Portal gerencia a autenticação de rede, impõe os termos de serviço, captura análises de visitantes e protege a infraestrutura sem fio pública.
Principais conclusões: Logins de Captive Portal
- Interceptação de rede: Os portais cativos interceptam solicitações HTTP e DNS não autenticadas, redirecionando os dispositivos dos visitantes para uma página de autenticação antes que o acesso à internet seja autorizado.
- Métodos de autenticação: Os locais implementam termos de aceitação rápida, logins sociais, códigos de voucher, preenchimento de formulários ou RADIUS/802.1X corporativo, dependendo dos requisitos de segurança, conformidade e marketing.
- Evolução da segurança: Os portais HTTP legados e não criptografados são vulneráveis a ataques man-in-the-middle e evil twin; as implantações modernas adotam WPA3-Enterprise, Passpoint e OpenRoaming.
- Inteligência agnóstica de hardware: O Purple se integra à infraestrutura de WiFi corporativa existente (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) para fornecer portais cativos seguros, análises em conformidade com o GDPR e roaming contínuo.
Seu primeiro encontro com um captive portal
Um Captive Portal é uma página web exibida aos usuários de WiFi recém-conectados antes que eles obtenham acesso total aos recursos da internet. Quando um smartphone, tablet ou laptop se associa a uma rede sem fio aberta ou de visitantes, o gateway intercepta o tráfego web e redireciona o navegador para uma página de autenticação local.
Seu objetivo principal é controlar a admissão à rede. Ao colocar dispositivos não autenticados em um jardim murado restrito, a rede força os usuários a concluir ações específicas - como aceitar termos e condições, inserir credenciais ou enviar detalhes de contato - antes de liberar a sessão para a web em geral.
A analogia do porteiro digital
Um Captive Portal funciona como um porteiro digital que gerencia o acesso a um espaço privado:
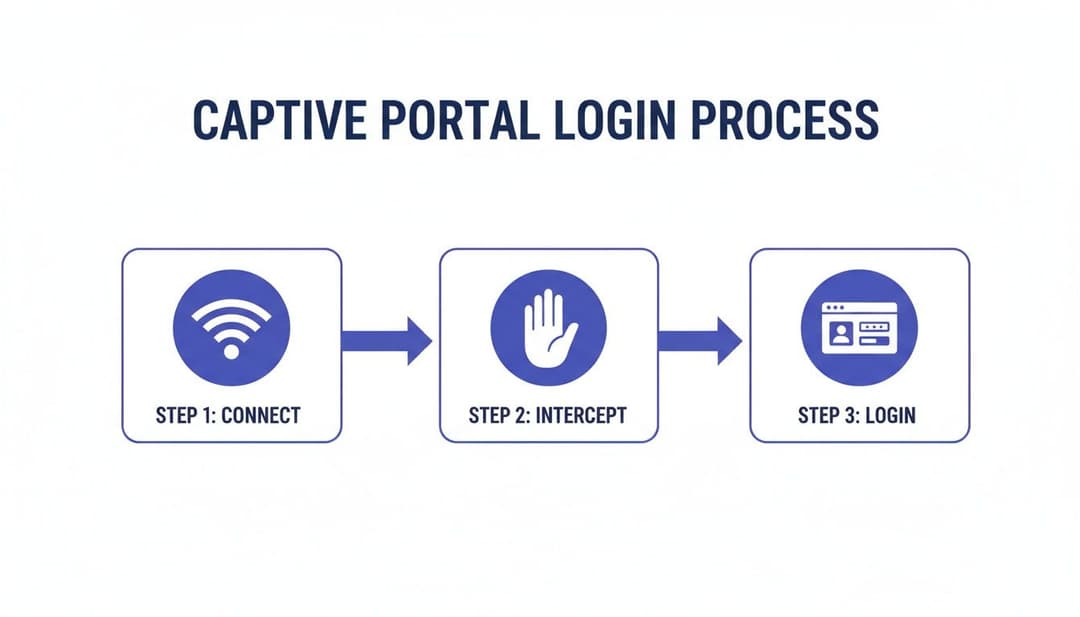
- Conexão inicial: O usuário se conecta à rede WiFi de visitantes transmitida.
- Interceptação de tráfego: O gateway de acesso intercepta as solicitações iniciais do navegador web antes que elas cheguem aos servidores de destino.
- Autenticação: O usuário envia números de quarto, endereços de e-mail ou aceita os termos de serviço.
- Acesso concedido: O gateway atualiza as regras de firewall de rede e desbloqueia o tráfego de internet para o endereço MAC do dispositivo.
Este fluxo de trabalho de acesso controlado garante que apenas usuários autorizados se conectem à rede, ao mesmo tempo que oferece aos operadores do local um ponto de contato para branding, termos legais e comunicação com o visitante. Para obter uma visão geral abrangente do design de rede de visitantes, leia nosso Guia de WiFi de Visitantes.
Como um login de captive portal realmente funciona
Nos bastidores, o login em um Captive Portal depende de redirecionamento HTTP e interceptação de Domain Name System (DNS). No momento em que um dispositivo móvel ou laptop se conecta a um ponto de acesso sem fio para visitantes, o sistema operacional executa uma verificação de detecção de Captive Portal solicitando uma URL HTTP conhecida (como captive.apple.com da Apple ou connectivitycheck.gstatic.com do Google).
O gateway de rede intercepta essa solicitação e retorna um redirecionamento HTTP 302 ou uma resolução de DNS apontando para a página de destino do servidor web do Captive Portal. Até que a autenticação seja bem-sucedida, o firewall de rede bloqueia todo o tráfego IP de saída, exceto a comunicação com o servidor do portal e os endpoints de autenticação necessários.
Comparando métodos comuns de autenticação de captive portal
A seleção do método de autenticação adequado exige equilibrar a fricção do usuário com as políticas de segurança e os objetivos de coleta de dados de marketing.
Autenticação de nível corporativo: além de um login simples
Em ambientes empresariais e corporativos, a autenticação de visitantes e funcionários exige a integração com repositórios de identidade centralizados, em vez de formulários web básicos. Os servidores RADIUS (Remote Authentication Dial-In User Service) atuam como hubs centrais de autenticação, validando as credenciais dos usuários em diretórios ativos, incluindo Microsoft Entra ID, Okta ou Google Workspace.
A implantação do Single Sign-On (SSO) permite que a equipe acesse o WiFi corporativo usando logins organizacionais existentes, mantendo os princípios de acesso zero-trust sem a necessidade de credenciais secundárias. Para saber mais sobre como proteger redes corporativas, consulte nosso Enterprise WiFi Security Guide.
Os riscos ocultos de segurança e privacidade que você enfrenta
Embora os logins de captive portal sirvam como pontos de entrada padrão para redes públicas, portais mal configurados introduzem vulnerabilidades de segurança e riscos de conformidade tanto para os visitantes quanto para os administradores de rede.
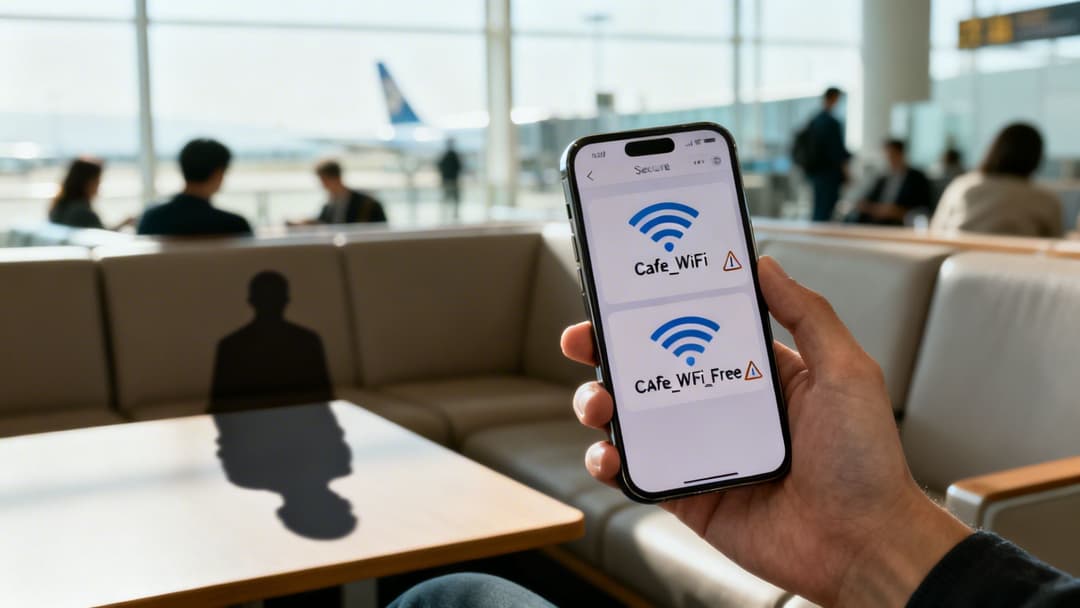
Pontos de acesso maliciosos e ataques evil twin
Em um ataque de "evil twin", um ator malicioso implanta um ponto de acesso não autorizado transmitindo um SSID idêntico e hospedando uma página de login clonada de Captive Portal. Usuários desavisados se associam ao ponto de acesso invasor e inserem credenciais confidenciais ou dados pessoais no servidor do invasor.
Conexões HTTP não criptografadas e interceptação de dados
Os captive portals que operam em conexões HTTP não criptografadas deixam o tráfego dos usuários suscetível à interceptação do tipo man-in-the-middle (MitM). Invasores na mesma rede local não criptografada podem capturar envios de formulários, tokens de sessão e atividades de navegação sem criptografia.
Implantações de acesso moderno exigem criptografia HTTPS em todas as páginas de destino do Captive Portal, validação de certificado SSL e criptografia WPA3-Enterprise para proteger os dados em trânsito. Para práticas detalhadas de monitoramento e diagnóstico de RF, consulte nosso guia sobre aplicativos de WiFi analyzer.
Conformidade de privacidade e proteção de dados
A coleta de dados pessoais por meio de portais de WiFi para convidados está sujeita a regulamentações rígidas de privacidade, incluindo o UK GDPR. Os locais que coletam nomes, números de telefone ou endereços de e-mail devem atender a padrões jurídicos claros:
- Consentimento explícito: Os usuários devem optar ativamente pelo processamento de dados; caixas pré-marcadas não estão em conformidade.
- Políticas de privacidade transparentes: Declarações claras e acessíveis detalhando como os dados pessoais são armazenados, processados e retidos.
- Minimização de dados: Coleta apenas dos dados estritamente necessários para fornecer acesso à rede ou marketing acordado.
- Arquitetura de dados segura: Armazenamento de registros capturados em bancos de dados criptografados com períodos de retenção definidos.
A transição para além dos logins de portal tradicionais
O atrito de logins repetitivos no navegador web acelerou a adoção de padrões de acesso automatizados e sem chaves de acesso em redes corporativas e públicas de WiFi.
O surgimento do roaming contínuo: Passpoint e OpenRoaming
Tecnologias como Passpoint (Hotspot 2.0) e OpenRoaming substituem as telas de login baseadas na web por uma autenticação automatizada e orientada por certificados. Dispositivos equipados com um perfil OpenRoaming descobrem redes participantes e se autenticam instantaneamente usando criptografia WPA2/WPA3-Enterprise.
- Passpoint (Hotspot 2.0): Desenvolvido pela WiFi Alliance, o Passpoint automatiza a seleção de rede, autenticação por SIM/certificado e criptografia over-the-air sem a intervenção do usuário.
- OpenRoaming: Uma federação global gerenciada pela Wireless Broadband Alliance (WBA) que conecta provedores de identidade e operadores de rede para um roaming WiFi global e contínuo. Saiba mais sobre os padrões Passpoint e OpenRoaming.
Acesso avançado para ambientes corporativos
Os departamentos de TI corporativos estão substituindo as chaves pré-compartilhadas (PSKs) compartilhadas por chaves pré-compartilhadas baseadas em identidade (iPSK) e integração de dispositivos baseada em certificado. O iPSK atribui uma senha exclusiva para cada usuário ou dispositivo em um único SSID, permitindo a revogação instantânea sem interromper outros endpoints conectados.
Como as plataformas modernas reinventam o login de WiFi
Plataformas modernas de gerenciamento de WiFi como a Purple transformam logins de Captive Portal legados em gateways de identidade seguros e gerenciados na nuvem. Ao unificar a renderização de portal independente de hardware, a integração automatizada de 802.1X e a inteligência de localização, os locais oferecem acesso sem atritos enquanto coletam insights acionáveis de visitantes.
A integração de captive portals com software de WiFi analytics permite que as empresas meçam o fluxo de pessoas, tempos de permanência e taxas de visitas repetidas, mantendo a conformidade rigorosa de privacidade em propriedades de vários locais.
Seu checklist para acesso de rede moderno
A transição do redirecionamento web legado para uma rede segura baseada em identidade requer um planejamento estruturado:
- Defina os requisitos de acesso: Segmente perfis de rede para visitantes, equipe corporativa, fornecedores e dispositivos IoT.
- Audite a infraestrutura de rede: Verifique se os pontos de acesso sem fio existentes (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) suportam redirecionamento RADIUS na nuvem e WPA3.
- Integre sistemas de identidade: Conecte a autenticação de rede ao Microsoft Entra ID, Okta ou Google Workspace para provisionamento automatizado de usuários.
- Aplique segurança e conformidade: Implante páginas de destino criptografadas por HTTPS, criptografia WPA3 e captura de consentimento em conformidade com o GDPR.
Atualize seu WiFi de visitantes com controle de acesso agnóstico de hardware
Transforme logins de Captive Portal complicados em experiências de visitantes fluidas, seguras e em conformidade com o GDPR. O Purple se integra nativamente à sua infraestrutura sem fio existente para fornecer integração automatizada, análise de visitantes e segurança corporativa.
Perguntas frequentes
Os usuários podem ignorar o login de um Captive Portal?
Em uma rede corporativa configurada corretamente, os usuários não conseguem burlar o login do captive portal. Os gateways de rede interceptam todo o tráfego DNS e HTTP não autenticado e aplicam regras de firewall que descartam pacotes de fora do portal até que a autenticação bem-sucedida seja registrada.
É seguro inserir informações pessoais em um captive portal?
Inserir informações em um Captive Portal é seguro, desde que a conexão use criptografia HTTPS (indicada por um ícone de cadeado na barra do navegador) e pertença a um local verificado. Evite inserir senhas confidenciais ou dados financeiros em portais HTTP não criptografados ou redes abertas não confiáveis.
Como o OpenRoaming melhora os captive portals tradicionais?
O OpenRoaming elimina as telas manuais de login de Captive Portal ao estabelecer conexões WPA2/WPA3-Enterprise automatizadas e baseadas em certificados. Os dispositivos se conectam automaticamente ao entrar na área de cobertura, protegendo os usuários contra ataques de evil twin e interceptação de dados por intermediários (man-in-the-middle).



