
Design and test a custom captive portal
See how leading venues capture guest data, enforce compliance, and deliver branded login splash pages in real time.
Retail and malls Captive Portal Specification
Ready to deploy an enterprise-grade captive portal?
Purple enables guest WiFi capture, automated venue analytics, and hardware integration across 80,000+ global sites.
Request captive portal access and a trial
हॉटेल्स, विमानतळ, रिटेल ठिकाणे किंवा कॉर्पोरेट कार्यालयांमध्ये अतिथी WiFi शी कनेक्ट करताना, वापरकर्त्यांना captive portal login चा सामना करावा लागतो - संपूर्ण इंटरनेट प्रवेश मिळण्यापूर्वी नेटवर्क गेटवेद्वारे अडवलेले हे एक वेब पृष्ठ आहे. Captive Portal नेटवर्क प्रमाणीकरण व्यवस्थापित करते, सेवा अटी लागू करते, अतिथी विश्लेषक डेटा कॅप्चर करते आणि सार्वजनिक वायरलेस पायाभूत सुविधा सुरक्षित करते.
महत्वाचे मुद्दे: Captive Portal लॉगइन्स
- नेटवर्क इंटरसेप्शन: Captive Portals हे अन-ऑथेंटिकेट केलेल्या HTTP आणि DNS विनंत्या थांबवतात, आणि इंटरनेट अॅक्सेस अधिकृत होण्यापूर्वी गेस्ट डिव्हाइसेसना ऑथेंटिकेशन पेजवर रिडायरेक्ट करतात.
- ऑथेंटिकेशन पद्धती: सुरक्षितता, अनुपालन आणि मार्केटिंग आवश्यकतांनुसार वेन्यूज क्लिक-थ्रू अटी, सोशल लॉगइन्स, व्हाउचर कोड, फॉर्म भरणे किंवा कॉर्पोरेट RADIUS/802.1X तैनात करतात.
- सुरक्षिततेची उत्क्रांती: जुने अन-एनक्रिप्टेड HTTP पोर्टल्स मॅन-इन-द-मिडल आणि इव्हिल ट्विन हल्ल्यांना बळी पडू शकतात; आधुनिक सिस्टिम्समध्ये WPA3-Enterprise, Passpoint आणि OpenRoaming चा अवलंब केला जातो.
- हार्डवेअर सुसंगत इंटेलिजन्स: सुरक्षित Captive Portals, GDPR सुसंगत अॅनालिटिक्स आणि अखंड रोमिंग प्रदान करण्यासाठी Purple तुमच्या सध्याच्या कॉर्पोरेट WiFi इन्फ्रास्ट्रक्चरशी (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) जोडले जाते.
तुमचा Captive Portal शी पहिला सामना
Captive Portal हे एक वेब पेज आहे जे नव्याने कनेक्ट केलेल्या WiFi युजर्सना इंटरनेटचा पूर्ण ॲक्सेस मिळण्यापूर्वी दाखवले जाते. जेव्हा एखादा स्मार्टफोन, टॅबलेट किंवा लॅपटॉप ओपन किंवा गेस्ट वायरलेस नेटवर्कशी जोडला जातो, तेव्हा गेटवे वेब ट्रॅफिक अडवतो आणि ब्राउझरला स्थानिक ऑथेंटिकेशन पेजवर रीडायरेक्ट करतो.
याचा मुख्य उद्देश नेटवर्क ऍडमिशन नियंत्रित करणे हा आहे. ऑथेंटिकेशन न झालेल्या डिव्हाइसेसना एका मर्यादित वॉर्डन गार्डनमध्ये ठेवून, नेटवर्क युजर्सना व्यापक वेबवर सेशन सुरू करण्यापूर्वी विशिष्ट क्रिया पूर्ण करण्यास भाग पाडते - जसे की नियम आणि अटी स्वीकारणे, क्रेडेंशियल्स प्रविष्ट करणे किंवा संपर्क तपशील सबमिट करणे.
डिजिटल द्वारपाल साधर्म्य
Captive Portal हे एखाद्या खाजगी जागेत प्रवेश व्यवस्थापित करणाऱ्या डिजिटल रखवालदाराप्रमाणे काम करते:
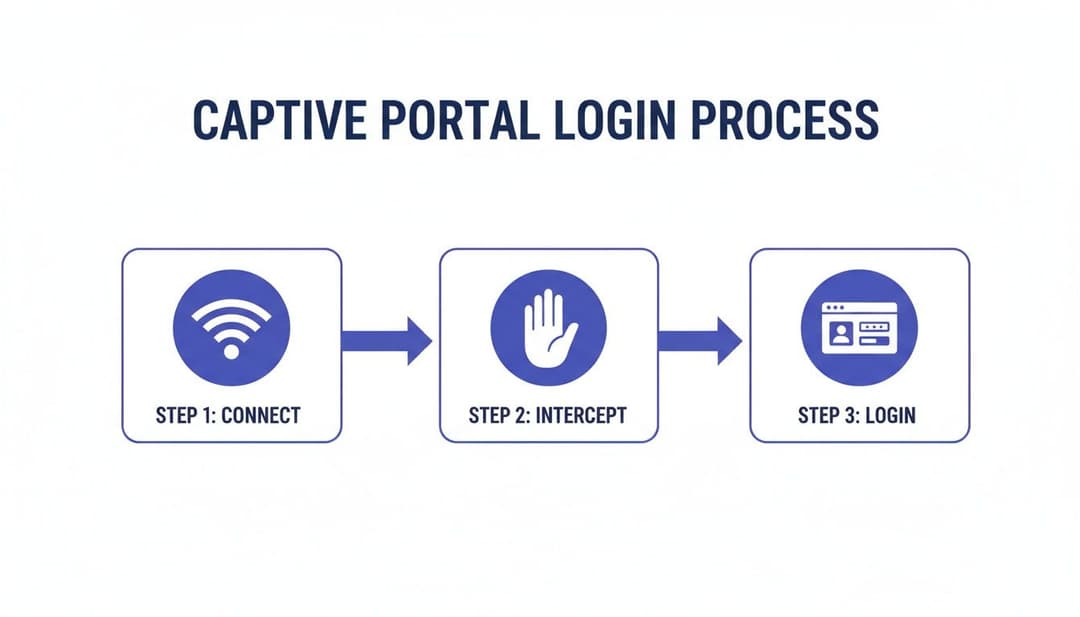
- प्रारंभिक कनेक्शन: युजर ब्रॉडकास्ट केलेल्या गेस्ट WiFi नेटवर्कशी कनेक्ट होतो.
- ट्रॅफिक इंटरसेप्शन: ॲक्सेस गेटवे मुख्य सर्व्हरपर्यंत पोहोचण्यापूर्वी प्रारंभिक वेब ब्राउझर विनंत्या अडवतो.
- ऑथेंटिकेशन: युजर रूम नंबर, ईमेल आयडी सबमिट करतो किंवा सेवा अटी मान्य करतो.
- ॲक्सेस मंजूर: गेटवे नेटवर्क फायरवॉल नियम अपडेट करतो आणि डिव्हाइसच्या MAC ॲड्रेससाठी इंटरनेट ट्रॅफिक अनब्लॉक करतो.
हा नियंत्रित अॅक्सेस वर्कफ्लो केवळ अधिकृत वापरकर्तेच नेटवर्कमध्ये सामील होतील याची खात्री करतो, तसेच वेन्यू ऑपरेटर्सना ब्रँडिंग, कायदेशीर अटी आणि गेस्ट संवादासाठी एक उत्तम पर्याय मिळवून देतो. गेस्ट नेटवर्क डिझाइनच्या सविस्तर माहितीसाठी, आमची Guest WiFi Guide वाचा.
Captive Portal लॉगिन प्रत्यक्षात कसे कार्य करते
पडद्यामागे, Captive Portal लॉगिन हे HTTP रीडायरेक्शन आणि Domain Name System (DNS) इंटरसेप्शनवर अवलंबून असते. ज्या क्षणी मोबाईल डिव्हाइस किंवा लॅपटॉप गेस्ट वायरलेस ॲक्सेस पॉईंटशी कनेक्ट होतो, त्याच क्षणी ऑपरेटिंग सिस्टीम एका ज्ञात HTTP URL कडे (जसे की Apple चे captive.apple.com किंवा Google चे connectivitycheck.gstatic.com) विनंती पाठवून Captive Portal डिटेक्शन तपासणी कार्यान्वित करते.
नेटवर्क गेटवे या विनंतीला अडवतो आणि HTTP 302 रिडायरेक्ट किंवा Captive Portal च्या वेब सर्व्हर लँडिंग पेजकडे निर्देश करणारे DNS रेझोल्युशन परत पाठवतो. जोपर्यंत ऑथेंटिकेशन यशस्वी होत नाही, तोपर्यंत नेटवर्क फायरवॉल पोर्टल सर्व्हर आणि आवश्यक ऑथेंटिकेशन एंडपॉइंट्स सोडून इतर सर्व आउटबाउंड IP ट्रॅफिक ब्लॉक करते.
सामान्य Captive Portal ऑथेंटिकेशन पद्धतींची तुलना
योग्य ऑथेंटिकेशन पद्धत निवडताना युजरच्या अडचणी आणि सुरक्षा धोरणे व मार्केटिंग डेटा गोळा करण्याचे उद्दिष्ट यामध्ये संतुलन राखणे आवश्यक आहे.
एंटरप्राइझ-ग्रेड ऑथेंटिकेशन: एका साध्या लॉगिनच्या पलीकडे
एंटरप्राइझ आणि कॉर्पोरेट वातावरणात, गेस्ट आणि कर्मचाऱ्यांच्या ऑथेंटिकेशनसाठी मूलभूत वेब फॉर्म्सऐवजी केंद्रीकृत आयडेंटिटी स्टोअर्ससह एकत्रीकरण आवश्यक असते. RADIUS (Remote Authentication Dial-In User Service) सर्व्हर्स हे सेंट्रल ऑथेंटिकेशन हब म्हणून काम करतात, जे Microsoft Entra ID, Okta, किंवा Google Workspace सह ॲक्टिव्ह डिरेक्टरीजच्या आधारे युजर क्रेडेंशियल्सची पडताळणी करतात.
Single Sign-On (SSO) लागू केल्यामुळे कर्मचाऱ्यांना त्यांच्या विद्यमान संस्थात्मक लॉगिनचा वापर करून कॉर्पोरेट WiFi वापरता येते, ज्यामुळे दुय्यम क्रेडेंशियल्सची आवश्यकता न भासता झिरो-ट्रस्ट ॲक्सेस तत्त्वे पाळली जातात. एंटरप्राइझ नेटवर्क्स सुरक्षित करण्याबद्दल अधिक जाणून घेण्यासाठी, आमचे Enterprise WiFi Security Guide पहा.
तुम्हाला सामोरे जावे लागणारे सुप्त सुरक्षा आणि गोपनीयता धोके
Captive Portal लॉगिन हे सार्वजनिक नेटवर्कसाठी मानक प्रवेश बिंदू म्हणून काम करत असताना, चुकीच्या पद्धतीने कॉन्फिगर केलेले पोर्टल्स व्हिजिटर्स आणि नेटवर्क प्रशासक दोघांसाठी सुरक्षा धोके आणि अनुपालन जोखीम निर्माण करतात.
अनाधिकृत ॲक्सेस पॉइंट्स आणि इव्हिल ट्विन अटॅक्स
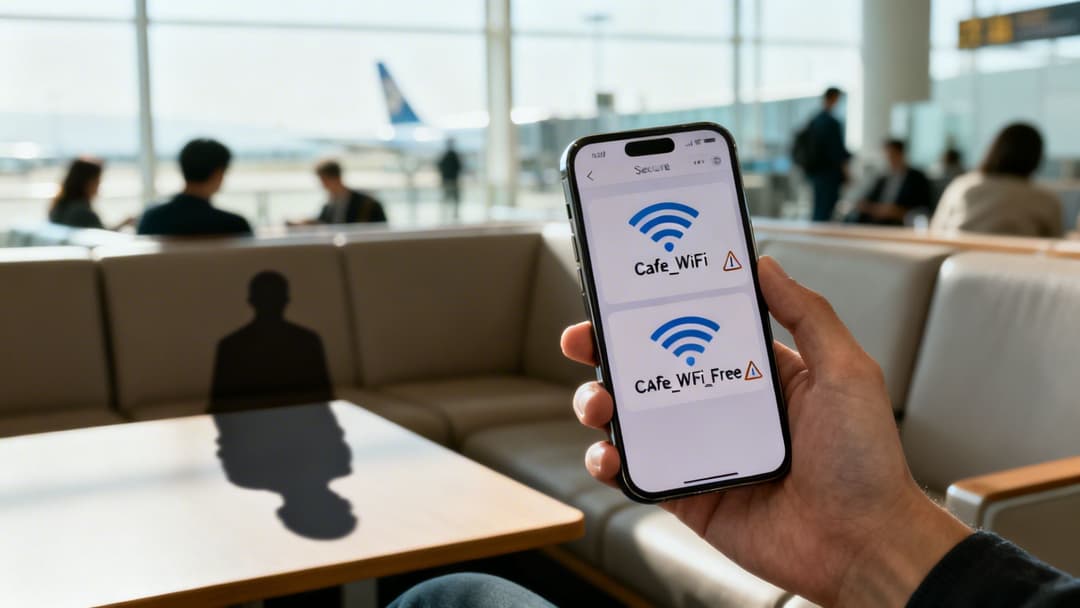
एका "इव्हिल ट्विन" हल्ल्यामध्ये, दुर्भावनायुक्त घटक हुबेहूब समान SSID ब्रॉडकास्ट करणारे आणि क्लोन केलेले Captive Portal लॉगिन पेज होस्ट करणारे अनधिकृत ऍक्सेस पॉइंट तैनात करतो. संशय नसलेले युजर्स या फसव्या ऍक्सेस पॉइंटशी कनेक्ट होतात आणि हल्लेखोराच्या सर्व्हरवर संवेदनशील क्रेडेंशियल्स किंवा वैयक्तिक तपशील प्रविष्ट करतात.
अनएनक्रिप्टेड HTTP कनेक्शन्स आणि डेटा इंटरसेप्शन
अनएनक्रिप्टेड HTTP वर चालणारे Captive Portals युजरच्या ट्रॅफिकला मॅन-इन-द-मिडल (MitM) इंटरसेप्शनसाठी असुरक्षित बनवतात. एकाच अनएनक्रिप्टेड स्थानिक नेटवर्कवरील हल्लेखोर अनएनक्रिप्टेड फॉर्म सबमिशन, सेशन टोकन्स आणि ब्राउझिंग क्रियाकलाप कॅप्चर करू शकतात.
सुरक्षित ट्रान्झिट डेटा सुनिश्चित करण्यासाठी आधुनिक ऍक्सेस डिप्लॉयमेंटमध्ये सर्व Captive Portal लँडिंग पेजेसवर HTTPS एन्क्रिप्शन, SSL सर्टिफिकेट व्हॅलिडेशन आणि WPA3-Enterprise एन्क्रिप्शन अनिवार्य आहे. तपशीलवार RF डायग्नोस्टिक आणि मॉनिटरिंग पद्धतींसाठी, आमचे WiFi analyzer applications वरील मार्गदर्शक पहा.
गोपनीयता अनुपालन आणि डेटा संरक्षण
गेस्ट WiFi पोर्टल्सद्वारे वैयक्तिक डेटा गोळा करणे हे UK GDPR सह कठोर गोपनीयता नियमांच्या अंतर्गत येते. नावे, फोन नंबर किंवा ईमेल पत्ते गोळा करणाऱ्या ठिकाणांनी स्पष्ट कायदेशीर मानके पूर्ण करणे आवश्यक आहे:
- स्पष्ट संमती: युजर्सनी डेटा प्रोसेसिंगसाठी सक्रियपणे संमती (opt in) दिली पाहिजे; आधीच टिक केलेले बॉक्सेस नियमांचे पालन करत नाहीत.
- पारदर्शक गोपनीयता धोरणे: वैयक्तिक डेटा कसा स्टोअर केला जातो, त्यावर कशी प्रक्रिया केली जाते आणि तो किती काळ ठेवला जातो हे सविस्तर सांगणारे स्पष्ट, सहज उपलब्ध पत्रक.
- किमान डेटा गोळा करणे (Data minimization): नेटवर्क ॲक्सेस किंवा मान्य केलेल्या मार्केटिंग सेवा देण्यासाठी अत्यंत आवश्यक असलेला डेटाच गोळा करणे.
- सुरक्षित डेटा आर्किटेक्चर: गोळा केलेले रेकॉर्ड्स ठराविक कालावधीसाठी एन्क्रिप्टेड डेटाबेसमध्ये स्टोअर करणे.
पारंपारिक पोर्टल लॉगिनच्या पलीकडचा बदल
वारंवार वेब ब्राउझर लॉगिन करण्याच्या त्रासामुळे एंटरप्राइझ आणि सार्वजनिक WiFi नेटवर्क्सवर स्वयंचलित, पासकी-मुक्त ऍक्सेस मानकांचा स्वीकार वेगाने वाढला आहे.
अखंड रोमिंगचा उदय: Passpoint आणि OpenRoaming
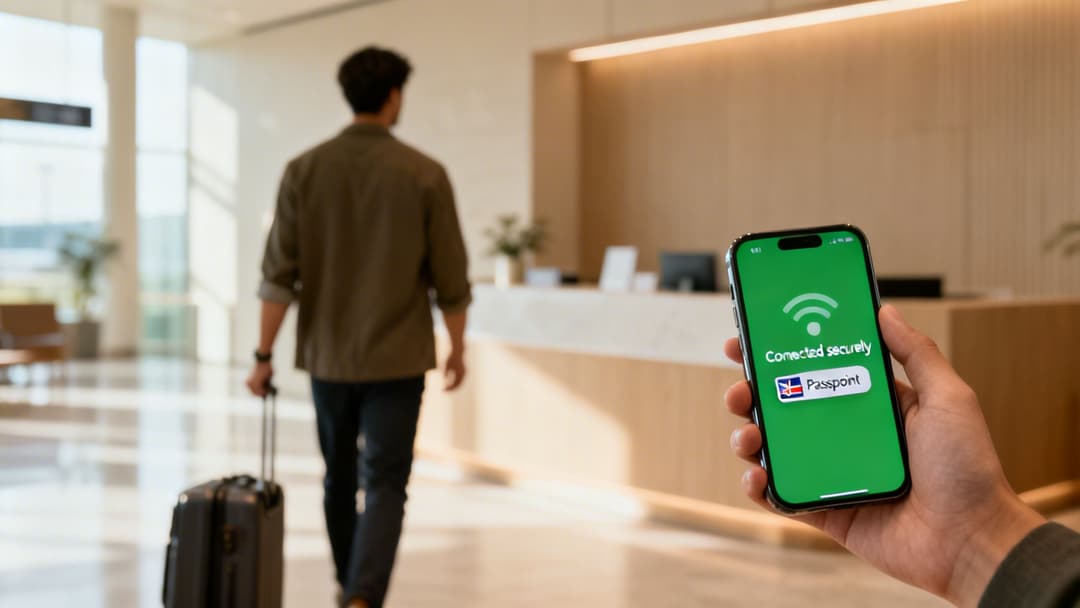
Passpoint (Hotspot 2.0) आणि OpenRoaming सारख्या टेक्नॉलॉजीज वेब-आधारित लॉगिन स्क्रीन ऐवजी स्वयंचलित, सर्टिफिकेट-ड्राइव्हन ऑथेंटिकेशन वापरतात. OpenRoaming प्रोफाइल असलेले डिव्हाइसेस सहभागी नेटवर्क्स शोधतात आणि WPA2/WPA3-Enterprise एन्क्रिप्शनचा वापर करून त्वरित ऑथेंटिकेट होतात.
- Passpoint (Hotspot 2.0): WiFi Alliance द्वारे विकसित केलेले, Passpoint कोणत्याही युजर हस्तक्षेपाशिवाय नेटवर्क निवड, SIM/सर्टिफिकेट ऑथेंटिकेशन आणि ओव्हर-द-एअर एन्क्रिप्शन स्वयंचलित करते.
- OpenRoaming: Wireless Broadband Alliance (WBA) द्वारे व्यवस्थापित केलेले एक जागतिक फेडरेशन, जे अखंड जागतिक WiFi रोमिंगसाठी आयडेंटिटी प्रोव्हाइडर्स आणि नेटवर्क ऑपरेटरना जोडते. Passpoint आणि OpenRoaming मानकांबद्दल अधिक जाणून घ्या.
कॉर्पोरेट वातावरणासाठी प्रगत प्रवेश
कॉर्पोरेट आयटी विभाग सामायिक प्री-शेअर्ड की (PSKs) च्या ऐवजी आयडेंटिटी-बेस्ड प्री-शेअर्ड की (iPSK) आणि सर्टिफिकेट-बेस्ड डिव्हाइस ऑनबोर्डिंगचा वापर करत आहेत. iPSK एकाच SSID वरील प्रत्येक युजर किंवा डिव्हाइससाठी एक युनिक पासवर्ड नियुक्त करते, ज्यामुळे इतर कनेक्टेड एंडपॉइंट्सना व्यत्यय न आणता त्वरित क्रेडेंशियल रद्द करणे शक्य होते.
आधुनिक प्लॅटफॉर्म्स WiFi लॉगिनची पुनर्रचना कशी करतात
Purple सारखे आधुनिक WiFi मॅनेजमेंट प्लॅटफॉर्म्स पारंपारिक Captive Portal लॉगीन्सना सुरक्षित, क्लाउड-मॅनेज्ड आयडेंटिटी गेटवेमध्ये रूपांतरित करतात. हार्डवेअर-अज्ञेयवादी पोर्टल रेंडरिंग, स्वयंचलित 802.1X इंटिग्रेशन आणि लोकेशन इंटेलिजन्स एकत्र करून, संस्था घर्षणरहित ऍक्सेस प्रदान करतात आणि त्याच वेळी महत्त्वपूर्ण व्हिजिटर इनसाइट्स गोळा करतात.
Captive Portals ला WiFi analytics software सोबत एकत्रित केल्याने व्यवसायांना मल्टि-साइट प्रॉपर्टीजवर कठोर गोपनीयता अनुपालनाचे पालन करून फूटफॉल, थांबण्याचा वेळ आणि पुन्हा येणाऱ्या भेटींचे दर मोजण्याची परवानगी मिळते.
आधुनिक नेटवर्क ॲक्सेससाठी तुमची चेकलिस्ट
जुन्या वेब रिडायरेक्शनवरून सुरक्षित ओळख-आधारित नेटवर्कवर अपग्रेड करण्यासाठी स्ट्रक्चर्ड नियोजनाची आवश्यकता असते:
- अॅक्सेसच्या गरजा निश्चित करा: पाहुणे, कॉर्पोरेट कर्मचारी, विक्रेते आणि IoT डिव्हाइसेससाठी नेटवर्क प्रोफाईल्सचे वर्गीकरण करा.
- नेटवर्क इन्फ्रास्ट्रक्चरचे ऑडिट करा: तुमचे सध्याचे वायरलेस अॅक्सेस पॉइंट्स (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) क्लाउड RADIUS रिडायरेक्शन आणि WPA3 ला सपोर्ट करतात की नाही याची खात्री करा.
- ओळख प्रणालींचे एकत्रीकरण करा: ऑटोमेटेड युझर प्रोव्हिजनिंगसाठी नेटवर्क ऑथेंटिकेशनला Microsoft Entra ID, Okta किंवा Google Workspace शी जोडा.
- सुरक्षितता आणि अनुपालन लागू करा: HTTPS-एनक्रिप्टेड लँडिंग पेजेस, WPA3 एनक्रिप्शन आणि GDPR-सुसंगत संमतीचे पर्याय तैनात करा.
हार्डवेअर-स्वतंत्र अॅक्सेस कंट्रोलसह तुमचे गेस्ट WiFi अपग्रेड करा
अडथळ्यांच्या Captive Portal लॉगइन्सना सहज, सुरक्षित आणि GDPR-सुसंगत व्हिजिटर अनुभवांमध्ये बदला. ऑटोमेटेड ऑनबोर्डिंग, गेस्ट अॅनालिटिक्स आणि कॉर्पोरेट सुरक्षितता प्रदान करण्यासाठी Purple तुमच्या सध्याच्या वायरलेस इन्फ्रास्ट्रक्चरशी थेट जोडले जाते.
सतत विचारले जाणारे प्रश्न
वापरकर्ते captive portal लॉगिन बायपास करू शकतात का?
योग्यरित्या कॉन्फिगर केलेल्या एंटरप्राइझ नेटवर्कवर, युजर्स Captive Portal लॉगिन बायपास करू शकत नाहीत. नेटवर्क गेटवेज सर्व अन-ऑथेंटिकेट केलेल्या DNS आणि HTTP ट्रॅफिकला रोखतात आणि यशस्वी ऑथेंटिकेशनची नोंद होईपर्यंत नॉन-पोर्टल पॅकेट्स ड्रॉप करणारे फायरवॉल नियम लागू करतात.
Captive Portal वर वैयक्तिक माहिती प्रविष्ट करणे सुरक्षित आहे का?
जोपर्यंत कनेक्शन HTTPS एन्क्रिप्शन वापरत आहे (ब्राउझर बारमध्ये पॅडलॉक आयकॉनद्वारे दर्शविलेले) आणि ते एका सत्यापित संस्थेचे आहे, तोपर्यंत Captive Portal वर माहिती प्रविष्ट करणे सुरक्षित आहे. अनएन्क्रिप्टेड HTTP पोर्टल्सवर किंवा अविश्वासू ओपन नेटवर्क्सवर संवेदनशील पासवर्ड किंवा आर्थिक तपशील प्रविष्ट करणे टाळा.
पारंपारिक Captive Portals च्या तुलनेत OpenRoaming मध्ये काय सुधारणा आहेत?
OpenRoaming स्वयंचलित, सर्टिफिकेट-बेस्ड WPA2/WPA3-Enterprise कनेक्शन स्थापित करून मॅन्युअल Captive Portal लॉगिन स्क्रीनची आवश्यकता पूर्णपणे काढून टाकते. कव्हरेज क्षेत्रामध्ये प्रवेश करताच डिव्हाइसेस आपोआप कनेक्ट होतात, ज्यामुळे युजर्सचे इव्हिल ट्विन हल्ले आणि मॅन-इन-द-मिडल डेटा इंटरसेप्शनपासून संरक्षण होते.



