


Enterprise network router sizing and WAN architecture advisor
Calculate enterprise WAN bandwidth requirements, concurrent NAT state session limits, packet forwarding capacities, and zero-trust VLAN isolation for corporate offices, healthcare facilities, retail networks, and venues.
Recommended router platform specification
Hardware class: Enterprise Campus Router (3 - 10 Gbps forwarding, multi-gigabit SFP+ uplinks)
CPU inspection factor: High (Hardware-accelerated AES-256 IPsec engine required)
Forwarding headroom for encryption: 15% of line rate, which is a throughput cost rather than a resilience one. The resilience rating of 92/100 reflects uplink redundancy alone.
On these inputs the architecture saves an estimated 117 hours/year of troubleshooting, capped at one full-time equivalent, worth about £6,084/year at a stated £52/hr network engineering rate. Replace that rate with your own.
Ready to secure and optimise your enterprise routing?
Purple integrates directly with enterprise WAN routers and gateways to deliver captive portal isolation and visitor analytics.
आप शायद इसे इसलिए पढ़ रहे हैं क्योंकि WiFi केवल एक IT उपयोगिता नहीं, बल्कि एक व्यावसायिक मुद्दा बन गया है।
एक अतिथि होटल में प्रवेश करता है और उम्मीद करता है कि उसका फोन तुरंत कनेक्ट हो जाए। एक नर्स वार्डों के बीच एक डिवाइस ले जाती है और वह कोई डेड स्पॉट बर्दाश्त नहीं कर सकती। एक कैशियर दिन के सबसे व्यस्त समय में टैबलेट टैप करता है और चाहता है कि भुगतान पहली बार में ही पूरा हो जाए। जब वे क्षण विफल होते हैं, तो लोग शायद ही कभी राउटर को दोष देते हैं। वे स्थल को दोष देते हैं।
यही कारण है कि नेटवर्क में राउटर को समझना महत्वपूर्ण है। राउटर केवल वह बॉक्स नहीं है जो "इंटरनेट भेजता है"। यह तय करता है कि ट्रैफ़िक कहाँ जाता है, कौन से सिस्टम एक-दूसरे से बात कर सकते हैं, किसे प्राथमिकता मिलती है, और किसे ब्लॉक किया जाता है। एक आधुनिक स्थान में, यह मुख्य कारणों में से एक है जिससे उपयोगकर्ता नेटवर्क को सुचारू और सुरक्षित, या धीमा और जोखिम भरा महसूस करते हैं।
डिजिटल अनुभवों का अदृश्य इंजन
एक अच्छी तरह से संचालित स्थल में, नेटवर्क उबाऊ लगना चाहिए। मेहमान प्रमाणीकरण के बारे में नहीं सोचते हैं। स्टाफ सेगमेंटेशन के बारे में नहीं सोचता है। भुगतान उपकरण पथ चयन के बारे में नहीं सोचते हैं। सब कुछ बस काम करता है।
वह शांत उपयोगकर्ता अनुभव आमतौर पर सावधानीपूर्वक रूटिंग निर्णयों पर आधारित होता है। राउटर वह उपकरण है जो पृष्ठभूमि में वे निर्णय लेता है।
उपयोगकर्ता क्या देखता है और राउटर क्या करता है
एक विज़िटर "कनेक्टेड" देखता है। राउटर देखता है:
- वे किस नेटवर्क से संबंधित हैं
- क्या उन्हें केवल इंटरनेट तक पहुँचना चाहिए, या आंतरिक सिस्टम तक भी
- उनके ट्रैफ़िक को कुशलतापूर्वक कैसे भेजा जाए
- क्या सेशन सुरक्षा नीति को पूरा करता है
यह वह अंतर है जिससे कई टीमों को संघर्ष करना पड़ता है। राउटर्स लो-लेवल और इन्फ्रास्ट्रक्चर-भारी महसूस होते हैं, जबकि गेस्ट WiFi और स्टाफ एक्सेस सर्विस डिज़ाइन की तरह महसूस होते हैं। व्यावहारिक रूप से, वे आपस में कसकर जुड़े हुए हैं।
UK में, यह लिंक और भी अधिक महत्वपूर्ण है क्योंकि इन वातावरणों को सेवा देने वाली एक्सेस लेयर तेज़ हो रही है। Ofcom ने रिपोर्ट दी है कि Q1 2025 तक 97% UK परिसरों में फुल फाइबर (FTTP) नेटवर्क उपलब्ध थे, जिससे स्थानीय नेटवर्क उपकरणों से मिलने वाले प्रदर्शन की उम्मीदें बढ़ जाती हैं, जिसमें स्थल के किनारे पर स्थित राउटर भी शामिल है (संदर्भ)।
राउटर्स को अक्सर गलत क्यों समझा जाता है
लोग अक्सर राउटर को एक्सेस पॉइंट्स, स्विच या ब्रॉडबैंड गेटवे समझकर भ्रमित हो जाते हैं।
इन्हें अलग करने का एक सरल तरीका यह है:
- एक्सेस पॉइंट्स (Access points) वायरलेस उपकरणों को स्थानीय नेटवर्क से जोड़ते हैं।
- स्विच (Switches) एक ही स्थानीय नेटवर्क के भीतर ट्रैफिक को संचालित करते हैं।
- राउटर्स (Routers) नेटवर्क के बीच ट्रैफिक को संचालित करते हैं और उन सीमाओं पर नीति लागू करते हैं।
एक अच्छा बुनियादी नियम सरल है। यदि ट्रैफ़िक को एक नेटवर्क से दूसरे नेटवर्क पर जाने की आवश्यकता है, तो कहीं न कहीं एक राउटर शामिल है।
इसीलिए राउटर सुरक्षित गेस्ट और स्टाफ WiFi डिज़ाइन के केंद्र में होते हैं। वे ऐसी सीमाएँ बनाते हैं जो एक गेस्ट को बैक-ऑफिस सिस्टम तक पहुँचे बिना स्वतंत्र रूप से ब्राउज़ करने देती हैं। वे स्टाफ डिवाइसों को अन्य सभी के सामने उन पाथ को उजागर किए बिना उन अनुप्रयोगों तक पहुँचने में भी मदद करते हैं जिनकी उन्हें आवश्यकता होती है।
एक स्तरीय नेटवर्क में राउटर की भूमिका
अधिकांश एंटरप्राइज़ नेटवर्क समतल नहीं होते हैं। वे परतों में व्यवस्थित होते हैं ताकि क्षमता, नियंत्रण और समस्या निवारण प्रबंधनीय रहे।
सबसे आसान सादृश्य डाक सेवा का है।
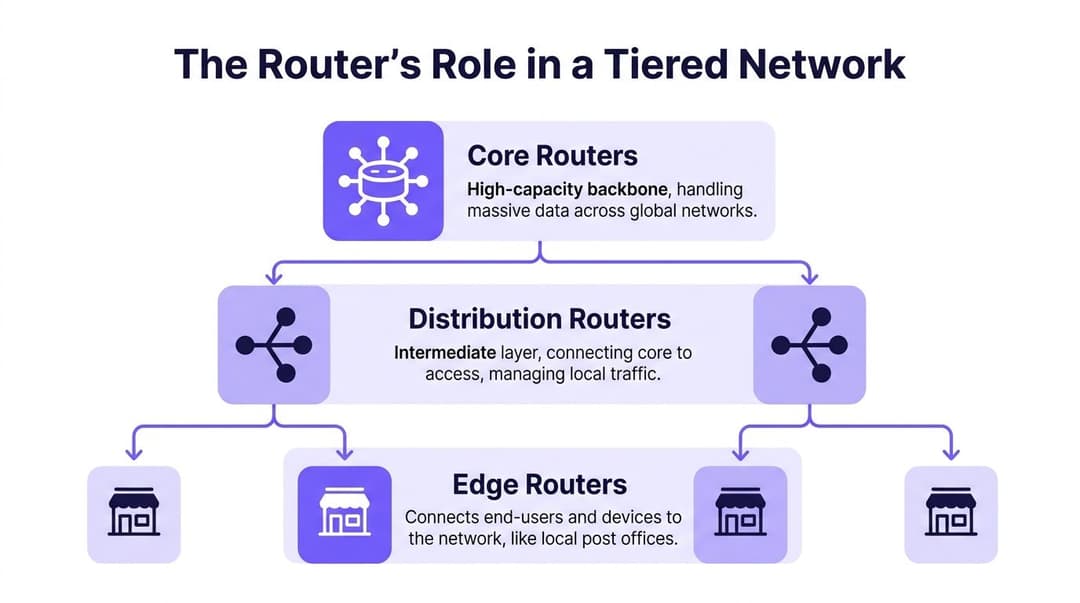
स्थानीय डाकघरों के रूप में एज राउटर
एज (Edge) वह स्थान है जहाँ उपयोगकर्ता और स्थानीय सेवाएँ व्यापक नेटवर्क से मिलती हैं। किसी होटल में, यह वह बिंदु हो सकता है जहाँ अतिथि ट्रैफिक, स्टाफ डिवाइस और बिल्डिंग सिस्टम अपने स्थानीय सेगमेंट को छोड़कर साझा सेवाओं या इंटरनेट की ओर बढ़ते हैं।
एक एज राउटर के काम में आमतौर पर शामिल होता है:
- एक्सेस नेटवर्क से स्थानीय ट्रैफ़िक प्राप्त करना
- एक्सेस नियम लागू करना जैसे कि केवल-अतिथि इंटरनेट एक्सेस
- ट्रैफ़िक को ऊपर की ओर अग्रेषित करना अधिक केंद्रीय राउटिंग परतों तक
- नीति और फ़िल्टरिंग के साथ साइट सीमा की सुरक्षा करना
यही कारण है कि एज डिज़ाइन उपयोगकर्ता अनुभव को सीधे प्रभावित करता है। यदि एज राउटर कम क्षमता का है या खराब तरीके से सेगमेंट किया गया है, तो उपयोगकर्ता इसे जल्दी महसूस करते हैं।
शार्टिंग केंद्रों के रूप में वितरण राउटर
वितरण (distribution) परत कई एज ज़ोन से ट्रैफ़िक एकत्र करती है और व्यापक नीति लागू करती है।
एक शॉपिंग सेंटर के बारे में सोचें। आपके पास अतिथि एक्सेस, पॉइंट ऑफ़ सेल, डिजिटल साइनेज, सुविधाओं और टेनेंट सिस्टम के लिए अलग-अलग वायरलेस वातावरण हो सकते हैं। डिस्ट्रीब्यूशन राउटिंग वह जगह है जहाँ उन स्ट्रीम्स को एकत्रित किया जाता है और जहाँ कई संगठन नियम लागू करते हैं कि नेटवर्क के एक हिस्से से दूसरे हिस्से में क्या जा सकता है।
यह परत अक्सर संभालती है:
- Inter-VLAN राउटिंग
- नीति प्रवर्तन
- राउट सारांश
- स्थानीय क्षेत्रों के बीच ट्रैफ़िक शेपिंग
बहुत भ्रम इस बात से पैदा होता है कि स्विच यहाँ Layer 3 का काम भी कर सकते हैं। यह सच है। कई डिज़ाइनों में, "वितरण राउटर" का कार्य एक Layer 3 स्विच द्वारा दिया जाता है। जो मायने रखता है वह भूमिका है, न कि बॉक्स का आकार।
रीढ़ की हड्डी के रूप में कोर राउटर
कोर (Core) गति और लचीलेपन के लिए बनाया गया है। इसे वेन्यू-विशिष्ट अपवादों से भरा नहीं होना चाहिए। इसका उद्देश्य नेटवर्क के प्रमुख हिस्सों और बाहरी नेटवर्क के बीच बड़ी मात्रा में ट्रैफिक को तेज़ी से संचालित करना है।
बड़े UK संगठनों में, कोर राउटर प्रति सेकंड 10 मिलियन पैकेट तक संभालते हैं, यही कारण है कि उनका उपयोग घने WiFi वातावरण में बाधाओं को रोकने के लिए किया जाता है जो आधुनिक रोमिंग और पहचान-आधारित एक्सेस का समर्थन करते हैं (PDQ reference)।
वह संख्या इसलिए मायने रखती है क्योंकि पैकेट फ़ॉरवर्डिंग अमूर्त नहीं है। एक व्यस्त वेन्यू में, प्रत्येक लॉगिन, भुगतान, ऐप रीफ़्रेश, DNS अनुरोध और वीडियो स्ट्रीम नेटवर्क के लिए पैकेट का काम बन जाता है।
वास्तविक स्थानों में यह पदानुक्रम क्यों मायने रखता है
एक थ्री-टियर मॉडल टीमों को व्यावहारिक सवालों के जवाब देने में मदद करता है:
- गेस्ट ट्रैफ़िक को कहाँ अलग (isolated) किया जाना चाहिए
- स्टाफ नीतियों को कहाँ लागू किया जाना चाहिए
- बिना सब कुछ दोबारा डिज़ाइन किए आप कहाँ लचीलापन जोड़ सकते हैं
- जब उपयोगकर्ता सुस्ती की रिपोर्ट करते हैं तो बाधा (bottleneck) कहाँ होती है
यदि आप साझा परिवेशों में अतिथि और स्टाफ एक्सेस डिज़ाइन कर रहे हैं, तो managed WiFi परिवेशों के लिए नेटवर्क डिज़ाइन का यह अवलोकन उपयोगी है क्योंकि यह लॉजिकल सेगमेंटेशन को वेन्यू संचालन से जोड़ता है।
जब संभव हो, जटिलता को कोर से दूर रखें। स्थानीय नीति को उन उपयोगकर्ताओं के करीब रखें जिन्हें इसकी आवश्यकता है।
यह दृष्टिकोण नेटवर्क में राउटरों को समझना आसान बनाता है। किनारा (एज) कनेक्ट करता है। वितरण परत व्यवस्थित करती है। कोर परिवहन करता है।
विभिन्न प्रकार के राउटर की खोज
हर राउटर एक ही काम के लिए नहीं बनाया जाता है। यह सुनने में आसान लगता है, लेकिन यहीं से खरीदारी की कई गलतियाँ शुरू होती हैं।
एक छोटा कैफ़े, एक अस्पताल परिसर और एक मल्टी-साइट रिटेलर सभी यह कह सकते हैं कि उन्हें "एक राउटर की आवश्यकता है"। वे वास्तव में जिस चीज़ की तलाश कर रहे हैं, वह एक ऐसा राउटिंग फ़ंक्शन है जो उनके पैमाने, लचीलेपन की आवश्यकताओं और प्रबंधन मॉडल के अनुकूल हो।
हार्डवेयर राउटर
एक हार्डवेयर राउटर एक समर्पित डिवाइस है जिसे लगातार लोड के तहत ट्रैफ़िक को विश्वसनीय रूप से फॉरवर्ड करने के लिए बनाया गया है।
ये एंटरप्राइज़ शाखाओं, परिसरों और WAN किनारों पर आम हैं क्योंकि ये राउटिंग, नीति और सुरक्षा सुविधाओं के लिए अनुमानित प्रदर्शन, उद्देश्य-निर्मित इंटरफेस और विक्रेता सहायता प्रदान करते हैं। बड़े वातावरणों में, वे अभी भी डिफ़ॉल्ट विकल्प हैं जब अपटाइम और थ्रूपुट लचीलेपन से अधिक मायने रखते हैं।
हार्डवेयर राउटर तब समझदारी भरे होते हैं जब आपको आवश्यकता हो:
- समर्पित थ्रूपुट
- भौतिक WAN इंटरफेस
- स्थिर उपकरण-शैली संचालन
- नेटवर्क भूमिकाओं के बीच स्पष्ट अलगाव
वायरलेस राउटर और गेटवे
यह वह परिचित ऑल-इन-वन उपकरण है जिसकी कल्पना कई लोग सबसे पहले करते हैं। यह एक बॉक्स में कई कार्यों को जोड़ता है, आमतौर पर:
- राउटिंग
- बुनियादी स्विचिंग
- वायरलेस एक्सेस
- अक्सर फ़ायरवॉल और NAT सुविधाएँ
घरों और बहुत छोटे स्थानों के लिए, यह व्यावहारिक है। एंटरप्राइज स्थानों के लिए, यह आमतौर पर अपने आप में पर्याप्त नहीं होता है।
कारण सरल है। एक बार जब आपको अलग अतिथि, स्टाफ, परिचालन और किरायेदार नेटवर्क, और साथ ही केंद्रीय पहचान और नीति की आवश्यकता होती है, तो ऑल-इन-वन डिवाइस सीमित होने लगते हैं। वे सुविधाजनक हैं, लेकिन सुविधा अक्सर सेगमेंटेशन, अवलोकन क्षमता और स्केल की कीमत पर आती है।
वर्चुअल राउटर
एक वर्चुअल राउटर सॉफ्टवेयर में रूटिंग का काम करता है। यह एक समर्पित उपकरण के बजाय एक वर्चुअल मशीन या क्लाउड-नेटिव फ़ंक्शन के रूप में चलता है।
यह क्लाउड वातावरण, वर्चुअलाइज़्ड डेटा केंद्रों और सेवा प्रदाता डिज़ाइनों में आम है जहां टीमें अधिक लचीलापन चाहती हैं। एक वर्चुअल राउटर हार्डवेयर राउटर की तरह ही कई लॉजिकल काम कर सकता है, लेकिन इसका प्रदर्शन इसके आस-पास के अंतर्निहित कंप्यूट, स्टोरेज और नेटवर्क डिज़ाइन पर निर्भर करता है।
कौन सा प्रकार किस परिवेश के अनुकूल है
इसे समझने का एक सरल तरीका परिचालन संदर्भ के माध्यम से है:
| राउटर का प्रकार | सर्वोत्तम उपयुक्तता | ताकत | समझौता (Trade-off) |
|---|---|---|---|
| हार्डवेयर राउटर | शाखाएं, कैंपस, WAN एज | अनुमानित प्रदर्शन | सॉफ़्टवेयर की तुलना में कम लचीला |
| वायरलेस गेटवे | छोटे स्थल | सरल परिनियोजन | सीमित एंटरप्राइज़ नियंत्रण | क्लाउड और वर्चुअलाइज़्ड वातावरण | लचीला और प्रोग्राम करने योग्य | होस्ट प्लेटफ़ॉर्म पर निर्भर करता है |
सही चुनाव फैशन के बारे में नहीं है। यह राउटिंग की भूमिका को माहौल से मिलाने के बारे में है। यदि कोई स्थल सुरक्षित अतिथि पहुंच, स्टाफ की पहचान और खंडित संचालन पर निर्भर करता है, तो राउटर को उस मॉडल का स्पष्ट रूप से समर्थन करना होगा।
यह समझना कि राउटर कैसे निर्णय लेते हैं
एक राउटर स्वभाव से नहीं "जानता" कि ट्रैफ़िक कहाँ भेजना है। यह नियमों के एक सेट और सीखी गई जानकारी का उपयोग करता है जिसे रूटिंग टेबल कहा जाता है।
सबसे सरल सादृश्य सैट नेव (sat nav) का है। एक सैट नेव कार को आगे नहीं बढ़ाता है। यह मार्ग की गणना करता है। राउटर पैकेटों के लिए भी यही करता है।
राउटिंग टेबल और पथ चयन
जब कोई पैकेट आता है, तो राउटर उसके गंतव्य की जांच करता है और एक बुनियादी सवाल पूछता है: कौन सा अगला कदम इस पैकेट को उस स्थान के करीब ले जाता है जहां इसे जाने की आवश्यकता है?
वह निर्णय यहाँ से आता है:
- सीधे जुड़े हुए नेटवर्क
- एक एडमिनिस्ट्रेटर द्वारा सेट किए गए स्टैटिक रूट्स
- अन्य राउटर्स से सीखे गए डायनेमिक रूट्स
डायनेमिक राउटिंग वह जगह है जहाँ चीजें अधिक दिलचस्प हो जाती हैं। प्रत्येक पाथ को मैन्युअल रूप से परिभाषित करने के लिए किसी व्यक्ति पर निर्भर रहने के बजाय, राउटर्स रूट की जानकारी का आदान-प्रदान कर सकते हैं और लिंक बदलने पर खुद को अनुकूलित कर सकते हैं।
यदि आप नेटवर्क साइड से पहले डिवाइस साइड से समस्याओं का निवारण कर रहे हैं, तो command to find IP address in Linux पर यह गाइड एक व्यावहारिक शुरुआती बिंदु है। यह सत्यापित करने में मदद करता है कि एंडपॉइंट उस नेटवर्क पर है भी या नहीं जिसे आप सोच रहे हैं।
मुख्य प्रोटोकॉल परिवार
अधिकांश तकनीकी रूप से जानकार पाठकों के लिए, तीन नाम बार-बार सामने आते हैं: RIP, OSPF, और BGP।
- RIP पुराना और सरल है। यह राउटिंग अवधारणाओं को समझने के लिए उपयोगी है, लेकिन आधुनिक एंटरप्राइज़ वातावरण के लिए शायद ही कभी सही समाधान होता है।
- OSPF संगठनों के भीतर व्यापक रूप से उपयोग किया जाता है। यह RIP की तुलना में तेज़ी से अभिसरण (converge) करता है और अधिक समझदारी से स्केल करता है।
- BGP का उपयोग अलग-अलग नेटवर्क के बीच किया जाता है। यह वह प्रोटोकॉल है जो इंटरनेट-स्केल राउटिंग और कई WAN एज डिज़ाइन्स का आधार है।
यहाँ संक्षिप्त रूप में तुलना दी गई है।
प्रमुख राउटिंग प्रोटोकॉल की तुलना
| प्रोटोकॉल | प्रकार | प्राथमिक उपयोग का मामला | प्रमुख मीट्रिक | स्केलेबिलिटी |
|---|---|---|---|---|
| RIP | इंटीरियर गेटवे प्रोटोकॉल | छोटे, सरल आंतरिक नेटवर्क | हॉप काउंट | कम |
| OSPF | इंटीरियर गेटवे प्रोटोकॉल | एंटरप्राइज़ आंतरिक रूटिंग | लागत आधारित पथ चयन | उच्च |
| BGP | एक्सटीरियर गेटवे प्रोटोकॉल | संगठनों और प्रदाताओं के बीच रूटिंग | नीति-आधारित पथ नियंत्रण | अत्यधिक उच्च |
OSPF और BGP सबसे अधिक क्यों मायने रखते हैं
स्थल और परिसर के वातावरण में, OSPF अक्सर व्यावहारिक आंतरिक विकल्प होता है क्योंकि यह टोपोलॉजी परिवर्तनों पर तेज़ी से प्रतिक्रिया करता है और कच्चे हॉप्स की गिनती करने के बजाय नेटवर्क का एक नक्शा बनाता है।
BGP तब मायने रखता है जब नेटवर्क की सीमा अधिक जटिल हो जाती है। यदि आप कैरियर से जुड़ रहे हैं, लचीले इंटरनेट किनारों को डिज़ाइन कर रहे हैं, या बड़े पैमाने पर राउटिंग डोमेन को अलग कर रहे हैं, तो BGP नीति पर बहुत बेहतर नियंत्रण देता है।
यही कारण है कि सबनेटिंग भी मायने रखती है। एक राउटर केवल तभी सटीक निर्णय ले सकता है जब एड्रेस डिज़ाइन स्पष्ट हो। subnet masking and why it matters in network design पर यह विवरण फिर से देखने लायक है यदि रूट सीमाएँ अभी भी अस्पष्ट लगती हैं।
When राउटिंग रहस्यमयी लगे, तो सबसे पहले एड्रेसिंग प्लान की जांच करें। कई "राउटिंग समस्याएं" वास्तव में छिपे हुए सेगमेंटेशन की समस्याएं होती हैं।
लोग अक्सर क्या गलत समझते हैं
आम गलती राउटिंग प्रोटोकॉल को एक वैकल्पिक जटिलता के रूप में मानना है।
वे नहीं हैं। जब कुछ बदलता है तो नेटवर्क को चालू रखने के लिए वे ही काम आते हैं। कोई लिंक विफल हो जाता है। एक नया पथ दिखाई देता है। एक साइट ऑनलाइन आ जाती है। एक फ़ायरवॉल नीति ट्रैफ़िक को स्थानांतरित कर देती है। डायनेमिक राउटिंग के बिना, वे परिवर्तन मैन्युअल, धीमे और नाजुक हो सकते हैं।
नेटवर्क्स में जो राउटर्स गेस्ट और स्टाफ WiFi का समर्थन करते हैं, उनके लिए वह कमज़ोरी ड्रॉप किए गए सेशन, अजीब रोमिंग व्यवहार और सपोर्ट टिकट के रूप में सामने आती है जो देखने में रैंडम लगते हैं लेकिन वास्तव में होते नहीं हैं।
सिर्फ एक ट्रैफिक पुलिस से कहीं अधिक
एक आधुनिक राउटर ट्रैफ़िक को आगे भेजता है, लेकिन यह कहानी का केवल एक हिस्सा है। कई परिवेशों में, राउटर रिसेप्शनिस्ट, सुरक्षा गार्ड, प्राथमिकता प्रबंधक और निरंतरता योजनाकार के रूप में भी कार्य करता है।
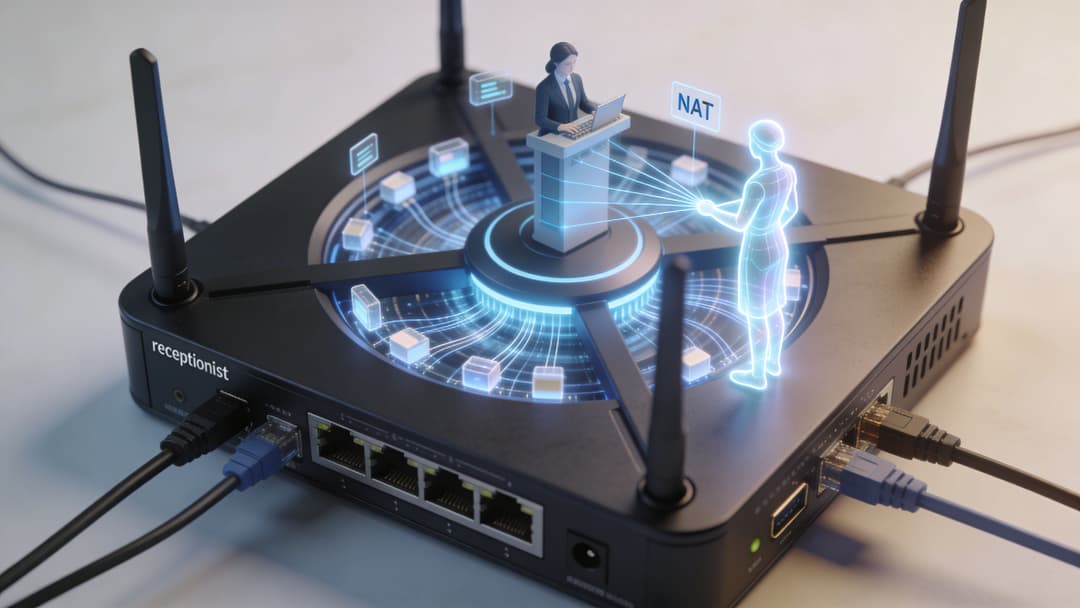
रिसेप्शनिस्ट के रूप में NAT
नेटवर्क एड्रेस ट्रांसलेशन, या NAT, कई आंतरिक उपकरणों को सार्वजनिक-सामना करने वाले पतों के एक छोटे सेट को साझा करने की अनुमति देता है।
इसे एक बिल्डिंग रिसेप्शनिस्ट की तरह समझें। बाहरी लोग एक सार्वजनिक फ्रंट डेस्क से बात करते हैं। आंतरिक रूप से, रिसेप्शनिस्ट को पता होता है कि किस कमरे या व्यक्ति को संदेश मिलना चाहिए।
इसका महत्व इसकी इस क्षमता के कारण है:
- सार्वजनिक एड्रेस स्पेस को सुरक्षित रखता है
- आंतरिक डिवाइस एड्रेसिंग को छुपाता है
- अंदर और बाहर के बीच एक स्पष्ट सीमा बनाता है
NAT अपने आप में एक संपूर्ण सुरक्षा रणनीति नहीं है, लेकिन यह सीधे जोखिम को कम करता है।
सुरक्षा गार्ड के रूप में फायरवॉल
कई राउटर्स में फ़ायरवॉल फ़ंक्शन शामिल होते हैं या वे समर्पित फ़ायरवॉल के साथ मिलकर काम करते हैं। सीमा पर, इसका अर्थ ट्रैफ़िक का निरीक्षण करना और यह तय करना है कि किसे अनुमति दी जानी चाहिए।
सरल शब्दों में, राउटर और फ़ायरवॉल का संयोजन इस तरह के सवालों के जवाब देता है:
- क्या मेहमानों को केवल इंटरनेट तक ही पहुँचना चाहिए
- क्या कार्ड भुगतान प्रणालियों को केवल विशिष्ट सेवाओं से बात करनी चाहिए
- क्या स्टाफ उपकरणों को केवल स्वीकृत प्रबंधन पथों का उपयोग करना चाहिए
बिना नीति के राउटर केवल गति देता है। नीति के साथ राउटर नियंत्रण बन जाता है।
QoS VIP लेन के रूप में
Quality of Service, या QoS, यह तय करता है कि संसाधनों के लिए प्रतिस्पर्धा होने पर किस ट्रैफ़िक को प्राथमिकता दी जाए।
यह उन सबसे स्पष्ट स्थानों में से एक है जहाँ नेटवर्क डिज़ाइन उपयोगकर्ता अनुभव बन जाता है। व्यस्त अवधि के दौरान, सभी ट्रैफ़िक का समान महत्व नहीं होता है। सॉफ़्टवेयर अपडेट की तुलना में भुगतान लेनदेन अधिक महत्वपूर्ण है। सोशल मीडिया स्क्रॉल करने वाले व्यक्ति की तुलना में वॉयस या वीडियो क्लिनिकल सेशन अधिक महत्वपूर्ण है।
QoS राउटर को उन प्राथमिकताओं को दर्शाने का एक तरीका देता है।
व्यावहारिक नियम: यदि प्रत्येक पैकेट को महत्वपूर्ण के रूप में चिह्नित किया गया है, तो कुछ भी महत्वपूर्ण नहीं है। QoS केवल तभी काम करता है जब आप व्यावसायिक प्राथमिकताओं को स्पष्ट रूप से परिभाषित करते हैं।
व्यावसायिक निरंतरता के रूप में उच्च उपलब्धता
एक राउटर विफल हो सकता है। लिंक विफल हो सकते हैं। बिजली विफल हो सकती है। समझदारी भरा नेटवर्क डिज़ाइन यह मानकर चलता है कि देर-सबेर कुछ न कुछ विफल ज़रूर होगा।
उच्च उपलब्धता (High availability) का अर्थ है उस वास्तविकता के लिए योजना बनाना। कभी-कभी यह एक लचीले पेयर में दो राउटर्स हो सकते हैं। कभी-कभी यह रिडंडेंट अपलिंक्स होते हैं। कभी-कभी यह डायनेमिक राउटिंग होती है जो ट्रैफिक को न्यूनतम व्यवधान के साथ दूसरे पथ पर जाने की अनुमति देती है।
ये कार्य मिलकर काम करते हैं:
| कार्य | सरल सादृश्य | वास्तविक उद्देश्य |
|---|---|---|
| NAT | रिसेप्शन डेस्क | आंतरिक उपयोगकर्ताओं को बाहरी-सामना करने वाले पतों पर मैप करता है |
| फ़ायरवॉल | सुरक्षा गार्ड | लागू करता है कि कौन किससे बात कर सकता है |
| QoS | VIP लेन | महत्वपूर्ण ट्रैफ़िक को प्राथमिकता देता है |
| उच्च उपलब्धता (High availability) | बैकअप टीम | विफलता के दौरान सेवाओं को चालू रखता है |
जब टीमें नेटवर्क्स में राउटर्स को केवल पाथ सिलेक्टर्स के रूप में सोचती हैं, तो वे आधे मूल्य से चूक जाती हैं। आधुनिक वेन्यूज़ में, राउटर सुरक्षा स्थिति और सेवा गुणवत्ता दोनों को एक साथ आकार देने में मदद करता है।
आपके परिवेश के लिए परिनियोजन के सर्वोत्तम तरीके
सही राउटर कॉन्फ़िगरेशन काफी हद तक स्थल पर निर्भर करता है। यदि नीति मॉडल गलत है, तो वही हार्डवेयर एक वातावरण में अच्छा प्रदर्शन कर सकता है और दूसरे में खराब।
आतिथ्य सत्कार
होटल, बार, रेस्तरां और इवेंट स्थानों को आमतौर पर एक साथ दो चीजों की आवश्यकता होती है। अतिथि पहुंच सरल महसूस होनी चाहिए, जबकि परिचालन प्रणालियों को अलग रखा जाना चाहिए।
इसका आम तौर पर मतलब है:
- अतिथि, कर्मचारी और संचालन ट्रैफ़िक को अलग करें
- उन सेगमेंट्स के बीच फ़ायरवॉल नीति लागू करें
- कैज़ुअल ब्राउज़िंग की तुलना में बुकिंग, चेक-इन और भुगतान ट्रैफ़िक को प्राथमिकता दें
- संवेदनशील सत्र विवरणों को उजागर किए बिना सहायता के लिए पर्याप्त डेटा लॉग करें
एक गेस्ट नेटवर्क को कभी भी बैक-ऑफिस सिस्टम में प्रवेश करने का एक आसान पिछला दरवाजा नहीं बनना चाहिए।
रिटेल
रिटेल नेटवर्क्स लेनदेन की विश्वसनीयता पर ही टिके होते हैं। व्यस्त समय के दौरान, राउटर को पॉइंट-ऑफ-सेल ट्रैफ़िक को सामान्य ब्राउज़िंग से अधिक महत्वपूर्ण मानना पड़ता है।
UK परिवहन और रिटेल वातावरण में, प्रबंधित राउटर को 10 Gbps थ्रूपुट बनाए रखने की आवश्यकता हो सकती है, और लिंक विफलताओं के दौरान डायनेमिक राउटिंग अपडेट 50ms से कम समय में हो सकते हैं, जो बिल्कुल उसी प्रकार का लचीलापन है जिस पर व्यस्त साइटें निर्भर करती हैं (Splunk Lantern संदर्भ)।
यही कारण है कि रिटेल टीमों को इन पर ध्यान केंद्रित करना चाहिए:
- भुगतान और इन्वेंट्री ट्रैफिक के लिए QoS
- अतिथि WiFi के लिए स्पष्ट अलगाव
- लिंक्स के बीच तेज़ फ़ेलओवर
- थ्रूपुट और पथ परिवर्तनों की निगरानी
स्वास्थ्य सेवा
स्वास्थ्य सेवा क्षेत्र में मानक अधिक ऊंचे होते हैं क्योंकि यहाँ प्रदर्शन और गोपनीयता दोनों मायने रखते हैं।
विशिष्ट प्राथमिकताओं में शामिल हैं:
- मेहमानों की पहुंच (guest access), स्टाफ सिस्टम, क्लिनिकल डिवाइस और प्रशासन के बीच सख्त विभाजन (Strict segmentation)।
- उन सिस्टम के लिए विश्वसनीय राउटिंग पाथ जो रुकावट बर्दाश्त नहीं कर सकते।
- नेटवर्क एज पर मजबूत प्रमाणीकरण (authentication) और एक्सेस कंट्रोल।
एक राउटर अपने आप अनुपालन प्रदान नहीं कर सकता है, लेकिन खराब सेगमेंटेशन इसके आसपास के हर दूसरे नियंत्रण को कमजोर कर सकता है।
आवासीय और बहु-किराएदार संपत्तियां
छात्र आवास, बिल्ड-टू-रेंट और साझा आवासीय सेटिंग्स में, चुनौती एक साझा बुनियादी ढांचे के भीतर गोपनीयता बनाए रखने की होती है।
निवासी घर जैसे अनुभव की उम्मीद करते हैं। ऑपरेटरों को केंद्रीय प्रबंधन की आवश्यकता होती है। वे लक्ष्य केवल तभी संरेखित होते हैं जब प्रत्येक किरायेदार का वातावरण ठीक से अलग किया जाता है।
एक व्यावहारिक परिनियोजन चेकलिस्ट में अक्सर शामिल होते हैं:
- प्रति-किरायेदार (Per-tenant) नेटवर्क अलगाव
- व्यक्तिगत उपकरणों के लिए सरल ऑनबोर्डिंग
- इमारत प्रणालियों के लिए स्पष्ट परिचालन सीमाएं
- फर्मवेयर, एक्सपोज़र और नीति विचलन की नियमित समीक्षा
वह आखिरी बिंदु महत्वपूर्ण है क्योंकि कॉन्फ़िगरेशन की स्वच्छता एक निरंतर चलने वाला काम है। जो टीमें व्यापक प्रक्रिया दृष्टिकोण चाहती हैं, वे राउटर रखरखाव को सुरक्षा संचालन से जोड़ते समय vulnerability management lifecycle का यह अवलोकन उपयोगी पा सकती हैं।
आधुनिक नेटवर्क पर नियंत्रित स्टाफ एक्सेस के लिए, नेटवर्क एक्सेस के लिए 802.1X प्रमाणीकरण पर यह मार्गदर्शिका राउटिंग और सेगमेंटेशन लेयर के लिए एक बेहतरीन पूरक है।
आधुनिक WiFi के लिए Purple के साथ राउटर को एकीकृत करना
राउटर वह स्थान है जहाँ आधुनिक WiFi अनुभव लागू करने योग्य नीति बन जाता है।
यह सबसे अधिक तब मायने रखता है जब कोई संगठन दो चीजें चाहता है जो पहले आपस में टकराती थीं। पहला, पहुंच आसान लगनी चाहिए। दूसरा, स्टाफ, मेहमानों और साझा वातावरण को सुरक्षित रूप से एक साथ रहने के लिए पहुंच को कड़ाई से नियंत्रित किया जाना चाहिए।
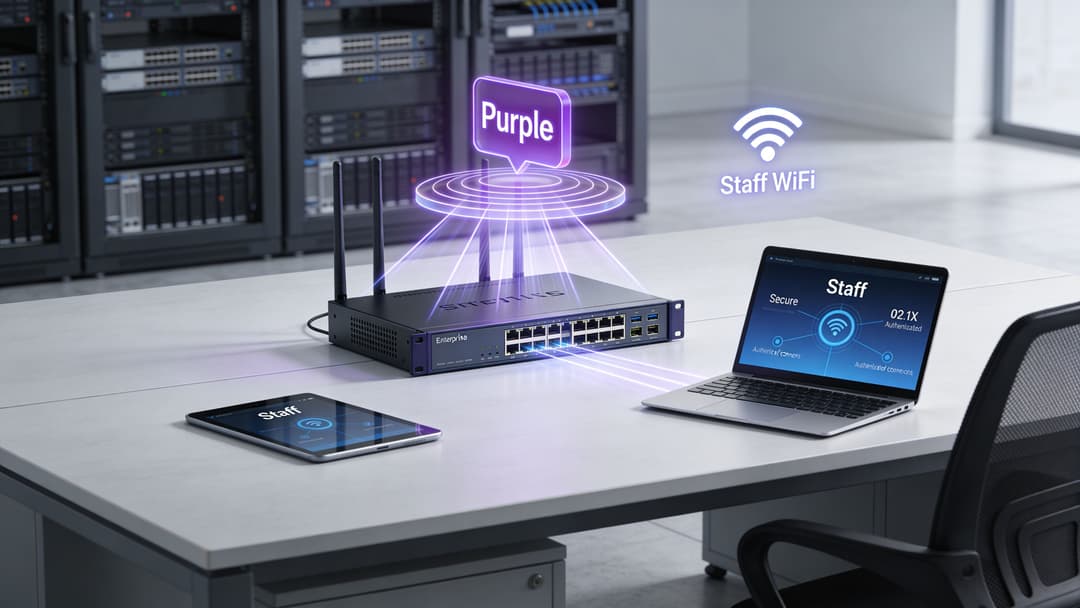
राउटर सीमाएं बनाता है
बुनियादी बातों से शुरुआत करें। एक राउटर अकेले उपयोगकर्ताओं को प्रमाणित नहीं करता है। वह जो करता है वह नेटवर्क की सीमाएँ बनाना है जहाँ प्रमाणीकरण और प्राधिकरण सार्थक हो जाते हैं।
इसका मतलब आमतौर पर विभिन्न वायरलेस सेवाओं को विभिन्न नेटवर्क सेगमेंट में मैप करना है, और फिर उनके बीच नियम लागू करना है।
उदाहरण के लिए:
- गेस्ट WiFi को केवल इंटरनेट तक पहुँचने की अनुमति दी जा सकती है
- स्टाफ WiFi को स्वीकृत व्यावसायिक प्रणालियों तक पहुँचने की अनुमति दी जा सकती है
- IoT और लीगेसी डिवाइस को अलग किया जा सकता है, भले ही वे पूर्ण एंटरप्राइज़ ऑथेंटिकेशन का उपयोग न कर सकें
- किरायेदार नेटवर्क को एक ही प्रॉपर्टी के भीतर एक-दूसरे से अलग किया जा सकता है
उन सीमाओं के बिना, "सुरक्षित WiFi" अक्सर केवल एक फ्लैट नेटवर्क एक्सेस के ऊपर काम करने वाली एक अच्छी लॉगिन स्क्रीन बनकर रह जाती है।
पासवर्ड रहित और ज़ीरो-ट्रस्ट एक्सेस कैसे फिट बैठते हैं
एक बार जब राउटर उन नेटवर्क पथों को परिभाषित कर लेता है, तो पहचान प्लेटफ़ॉर्म शीर्ष पर बैठ सकते हैं और कनेक्शन के निर्णय अधिक समझदारी से ले सकते हैं।
कर्मचारियों के परिदृश्य में, प्रवाह अक्सर इस तरह काम करता है:
- एक डिवाइस स्टाफ SSID से जुड़ता है।
- नेटवर्क प्रमाणीकरण (authentication) प्रक्रिया को क्लाउड या पहचान-एकीकृत (identity-integrated) सेवा पर फॉरवर्ड करता है।
- उपयोगकर्ता की डायरेक्टरी स्थिति यह निर्धारित करती है कि एक्सेस दिया जाए या नहीं।
- राउटर उस ट्रैफ़िक को सही सेगमेंट में रखता है और नीति लागू करता है।
मेहमानों के लिए, उद्देश्य अलग होता है। प्रक्रिया में रुकावट कम होनी चाहिए, लेकिन सुरक्षा फिर भी मायने रखती है। यही वह जगह है जहाँ सर्टिफिकेट-आधारित और Passpoint-शैली के दृष्टिकोण मूल्यवान बन जाते हैं क्योंकि उपयोगकर्ता बिना किसी साझा पासवर्ड के और सत्र की शुरुआत से ही एन्क्रिप्शन के साथ जुड़ते हैं।
यह केवल सुविधा की बात नहीं है। UK ICO की रिपोर्ट में कहा गया है कि 2025 में हॉस्पिटैलिटी डेटा उल्लंघनों में से 40% असुरक्षित अतिथि WiFi लॉग से उत्पन्न हुए थे, यही कारण है कि GDPR-सचेत वातावरण के लिए सर्टिफिकेट-ग्रेड, Passpoint-सक्षम एक्सेस मायने रखता है (reference)।
अच्छी अतिथि पहुंच उपयोगकर्ता के लिए घर्षण को दूर करती है और नेटवर्क के लिए अस्पष्टता को दूर करती है। ये विरोधी लक्ष्य नहीं हैं।
इसे वास्तविक स्थानों पर लागू करना
व्यावहारिक रूप से, Purple जैसा प्लेटफ़ॉर्म एक समाधान प्रदान करता है। यह पासवर्ड रहित गेस्ट और स्टाफ एक्सेस वर्कफ़्लो प्रदान करता है, पहचान-आधारित ऑनबोर्डिंग का समर्थन करता है, और Meraki, Aruba, Ruckus, Mist, और UniFi जैसे वेंडर इकोसिस्टम के साथ काम करता है। राउटर उस अनुभव के तहत सेगमेंटेशन, पाथ कंट्रोल और पॉलिसी सीमाओं के लिए प्रवर्तन बिंदु (enforcement point) बना रहता है।
यही महत्वपूर्ण आर्किटेक्चरल बिंदु है। एक्सेस प्लेटफ़ॉर्म राउटिंग को प्रतिस्थापित नहीं करता है। यह मजबूत राउटिंग पर निर्भर करता है।
यह संयोजन क्यों काम करता है
जब टीमें इन परतों को ठीक से जोड़ती हैं, तो उन्हें एक बेहतर परिचालन मॉडल मिलता है:
| नेटवर्क आवश्यकता | राउटर की भूमिका | एक्सेस प्लेटफॉर्म की भूमिका |
|---|---|---|
| अतिथि अलगाव (Guest isolation) | अतिथि ट्रैफ़िक को विभाजित और फ़ायरवॉल करता है | कम-बाधा वाली ऑनबोर्डिंग सक्षम बनाता है |
| कर्मचारी एक्सेस नियंत्रण | उपयोगकर्ताओं को नियंत्रित पथों में रखता है | पहचान को एक्सेस निर्णयों से जोड़ता है |
| लेगेसी डिवाइस प्रबंधन | प्रतिबंधित डिवाइस समूहों को अलग करता है | व्यावहारिक ऑनबोर्डिंग मॉडल का समर्थन करता है |
| अनुपालन समर्थन | सीमाओं और लॉगिंग पथों को लागू करता है | पहचान-जागरूक एक्सेस को व्यवस्थित करने में मदद करता है |
होटलों, स्वास्थ्य सेवा साइटों और साझा संपत्तियों में, यही संयोजन अक्सर WiFi को एक अप्रबंधित उपयोगिता से एक पहचान-जागरूक सेवा में बदल देता है।
राउटर के बारे में अक्सर पूछे जाने वाले प्रश्न
क्या राउटर एक मोडेम या एक्सेस पॉइंट के समान ही होता है
नहीं। एक मॉडेम आपको सर्विस प्रोवाइडर माध्यम से जोड़ता है। एक एक्सेस पॉइंट वायरलेस कनेक्टिविटी प्रदान करता है। एक राउटर नेटवर्क्स के बीच ट्रैफ़िक को स्थानांतरित करता है और उन सीमाओं पर नीति लागू करता है।
कई छोटे उपकरण इन तीनों को मिलाते हैं, यही वजह है कि लोग इन शब्दों में भ्रमित हो जाते हैं।
क्या छोटे स्थानों को वास्तव में उन्नत राउटिंग की आवश्यकता होती है
उन्हें एक बड़े चेसिस राउटर की आवश्यकता नहीं हो सकती है, लेकिन यदि वे अतिथियों, कर्मचारियों और परिचालन प्रणालियों को अलग करते हैं तो उन्हें स्पष्ट रूटिंग कार्यों की आवश्यकता होती है।
एक बार जब आप सेगमेंटेशन, प्राथमिकता और सुरक्षित ऑनबोर्डिंग पर ध्यान देने लगते हैं, तो राउटिंग डिज़ाइन छोटे स्थानों में भी महत्वपूर्ण हो जाता है।
मुझे डायनेमिक राउटिंग के बजाय स्टेटिक रूट्स का उपयोग कब करना चाहिए
स्टेटिक रूट बहुत कम पथों वाले छोटे, स्थिर वातावरण में अच्छी तरह काम कर सकते हैं। जब साइटें बढ़ती हैं, लिंक विफल होते हैं, या पॉलिसी बार-बार बदलती है, तो वे परेशानी का कारण बन जाते हैं।
यदि आप बदलाव की उम्मीद करते हैं, तो डायनेमिक राउटिंग आमतौर पर दीर्घकालिक रूप से अधिक सुरक्षित विकल्प होता है।
गेस्ट WiFi कभी-कभी काम क्यों करता है जबकि व्यावसायिक ऐप्स विफल हो जाते हैं?
क्योंकि "इंटरनेट एक्सेस" और "एप्लिकेशन रीचेबिलिटी" एक समान चीजें नहीं हैं।
एक मेहमान को केवल इंटरनेट के लिए एक डिफ़ॉल्ट पथ की आवश्यकता हो सकती है। एक स्टाफ ऐप DNS, आंतरिक सेवाओं, पहचान प्रणालियों, VPN पथों और सुरक्षा नीति पर निर्भर हो सकता है। नेटवर्क के एक हिस्से में राउटिंग स्वस्थ हो सकती है और दूसरे हिस्से में टूटी हुई हो सकती है।
यदि अधिक सेवाएं क्लाउड पर स्थानांतरित हो जाएं, तो क्या राउटर अभी भी महत्वपूर्ण हैं?
हाँ। क्लाउड अपनाने से गंतव्य बदलते हैं, लेकिन रूटिंग की आवश्यकता नहीं बदलती। उपयोगकर्ताओं, उपकरणों, पहचानों और पॉलिसियों को अभी भी नेटवर्क सीमाओं को सही ढंग से पार करने की आवश्यकता होती है।
IT टीमों को आगे किस प्रवृत्ति पर नज़र रखनी चाहिए?
एक उल्लेखनीय ट्रेंड उन स्थानों पर हाइब्रिड WiFi और प्राइवेट 5G डिज़ाइन्स का उपयोग है जहाँ कवरेज या लचीलेपन की ज़रूरतें अकेले WiFi से परे हैं। UK में, Q1 2026 तक केवल 12% ग्रामीण क्षेत्रों ने स्टैंडअलोन 5G कवरेज हासिल किया था, जो कुछ संगठनों को एकल एक्सेस पद्धति पर भरोसा करने के बजाय राउटर-प्लस-5G मॉडल की ओर धकेल रहा है (संदर्भ)।
इसका मतलब यह नहीं है कि WiFi को बदला जा रहा है। इसका मतलब यह है कि राउटर तेजी से कई एक्सेस तकनीकों के बीच जुड़ने वाले बिंदु पर स्थित होते हैं।
यदि आप समीक्षा कर रहे हैं कि आपके स्थान पर गेस्ट, स्टाफ या किरायेदार का WiFi कैसे काम करना चाहिए, तो एक्सेस लेयर के हिस्से के रूप में Purple का मूल्यांकन करना फायदेमंद है। इसका प्लेटफ़ॉर्म पासवर्ड रहित ऑनबोर्डिंग, पहचान-आधारित एक्सेस और आधुनिक रोमिंग अनुभवों पर केंद्रित है, जबकि अंतर्निहित राउटर और नेटवर्क डिज़ाइन उस सेगमेंटेशन, पॉलिसी और नियंत्रण को प्रदान करना जारी रखते हैं जो उन अनुभवों को सुरक्षित बनाते हैं।



