


Enterprise network router sizing and WAN architecture advisor
Calculate enterprise WAN bandwidth requirements, concurrent NAT state session limits, packet forwarding capacities, and zero-trust VLAN isolation for corporate offices, healthcare facilities, retail networks, and venues.
Recommended router platform specification
Hardware class: Enterprise Campus Router (3 - 10 Gbps forwarding, multi-gigabit SFP+ uplinks)
CPU inspection factor: High (Hardware-accelerated AES-256 IPsec engine required)
Forwarding headroom for encryption: 15% of line rate, which is a throughput cost rather than a resilience one. The resilience rating of 92/100 reflects uplink redundancy alone.
On these inputs the architecture saves an estimated 117 hours/year of troubleshooting, capped at one full-time equivalent, worth about £6,084/year at a stated £52/hr network engineering rate. Replace that rate with your own.
Ready to secure and optimise your enterprise routing?
Purple integrates directly with enterprise WAN routers and gateways to deliver captive portal isolation and visitor analytics.
您之所以閱讀這篇文章,可能是因為 WiFi 已經成為一個業務議題,而不僅僅是一項 IT 工具。
當訪客走進飯店時,會期望手機立刻連線上網。當護士在病房之間推動設備時,無法承受任何收訊死角。當收銀員在一天中最繁忙的時刻點擊平板電腦時,需要付款能一次成功。當這些環節出錯時,人們很少會怪罪路由器,而是會怪罪該場所。
這就是為什麼理解網路中的路由器至關重要。路由器不只是「傳送網際網路訊號」的盒子。它決定了流量的去向、哪些系統可以互相通訊、什麼內容獲得優先權,以及什麼內容會被阻擋。在現代場所中,它是使用者體驗到網路是流暢安全,還是緩慢且充滿風險的主要原因之一。
數位體驗的隱形引擎
在一個管理妥善的場所中,網絡應該讓人感覺平淡無奇。訪客不會去想認證問題,員工不會去想網絡細分,支付設備也不會去想路徑選擇,一切都只是正常運作。
這種流暢的使用者體驗通常建立在精細的路由決策之上。而路由器就是在背景做出這些決策的裝置。
使用者看到的與路由器所做的
訪客看到的是「已連線」。路由器看到的則是:
- 它們屬於哪個網路
- 它們應該只能存取網際網路,還是也能存取內部系統
- 如何高效地傳送其流量
- 該連線階段是否符合安全性原則
這正是許多團隊面臨的落差。路由器給人一種底層且偏重基礎架構的感覺,而訪客 WiFi 和員工存取則更像是服務設計。在實務上,兩者是緊密相連的。
在英國,該連結的重要性更加顯著,因為為這些環境提供服務的存取層速度正在加快。Ofcom 報告指出,截至 2025 年第一季,已有 97% 的英國場所覆蓋了全光纖 (FTTP) 網路,這提高了對本地網路設備必須提供的服務效能的期望,包括位於場地邊緣的路由器 (參考來源)。
為什麼路由器常被誤解
人們經常將路由器與無線基地台、交換器或寬頻網關混淆。
一個簡單的區分方式如下:
- 基地台 (Access points) 將無線裝置連接到本地網路。
- 交換器 (Switches) 在同一個本地網路內傳輸流量。
- 路由器 (Routers) 在不同網路之間傳輸流量,並在這些邊界套用原則。
一個簡單的經驗法則是:如果流量需要從一個網路跨越到另一個網路,那麼其中必定涉及路由器。
這就是為什麼路由器處於安全訪客和員工 WiFi 設計的核心地位。它們建立了邊界,讓訪客可以自由瀏覽,而絕不會接觸到後台系統。它們還能協助員工裝置存取所需的應用程式,而不會向其他所有人公開這些路徑。
路由器在分層網路中的角色
大多數企業網路並非扁平化結構。它們採用分層設計,以便讓容量、控制和故障排除保持在易於管理的狀態。
最簡單的比喻是郵政服務。
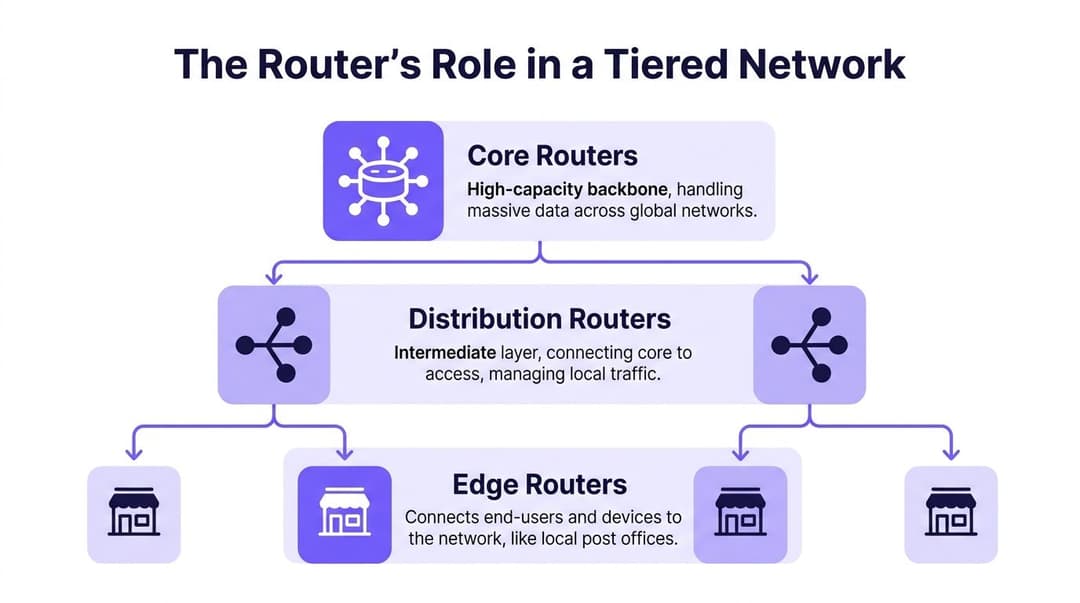
邊緣路由器作為當地郵局
邊緣是使用者和本地服務與更廣泛網路相遇的地方。在飯店中,這可能是訪客流量、員工裝置和建築系統離開其本地客群並走向共享服務或網際網路的節點。
邊緣路由器的任務通常包括:
- 接收來自存取網路的本地流量
- 套用存取規則,例如僅限訪客的網際網路存取
- 將流量向上轉發至更核心的路由層
- 透過原則和過濾保護站點邊界
這就是為什麼邊緣設計會如此直接地影響使用者體驗。如果邊緣路由器規格不足或區段分割不良,使用者很快就能感受到影響。
分發路由器作為分揀中心
分發層(distribution layer)負責匯聚來自多個邊緣區域的流量,並套用更廣泛的策略。
以購物中心為例。您可能擁有針對訪客存取、POS 系統、數位看板、設施和租戶系統的獨立無線環境。分發路由是匯聚這些流量的地方,也是許多組織強制執行「哪些流量可以跨越網路某一部分到另一部分」規則的地方。
此層級通常處理:
- VLAN 間路由
- 策略執行
- 路由匯總
- 本地區域之間的流量整形
許多混淆源於交換機在此處也可以執行 Layer 3 工作。這確實是真的。在許多設計中,「分發路由器」功能是由 Layer 3 交換機提供的。重要的是角色,而不是設備的外觀。
核心路由器作為骨幹
核心是為了速度和彈性而建置的。它不應該被大量特定場地的例外情況所雜亂。其目的是在網路的主要部分之間以及向外部網路快速移動大量流量。
在英國的大型組織中,核心路由器每秒處理高達 1000 萬個封包,這就是為什麼它們被用來防止在支援現代漫遊和身分導向存取的密集 WiFi 環境中出現瓶頸的原因 (PDQ 參考資料)。
這個數字至關重要,因為封包轉發並非抽象概念。在繁忙的場域中,每一次登入、付款、應用程式重新整理、DNS 請求和影片串流,都會成為網路的封包工作負載。
為什麼這種層級架構在實際場域中至關重要
三層架構模型能幫助團隊回答實際的技術問題:
- 訪客流量應在哪裡進行隔離
- 員工原則應在哪裡套用
- 在哪裡可以增加彈性而無需重新設計一切
- 當使用者回報速度緩慢時,瓶頸在哪裡
如果您正在共享環境中設計訪客和員工存取,這篇關於 託管 WiFi 環境網路設計 的總覽非常實用,因為它將邏輯分割與場地營運連結在一起。
盡可能讓核心網路保持簡單。將本地策略部署在更接近需要它的使用者端。
這種方法使網路中的路由器更容易理解與規劃。邊緣進行連接,分發層進行組織,核心層負責傳輸。
探索不同類型的路由器
並非每台路由器都是為了相同的工作而設計。這聽起來很顯而易見,但卻是許多採購錯誤的起因。
一家小型咖啡廳、一座醫院院區和一家多據點零售商都可能表示他們「需要一台路由器」。但他們真正需要的是符合其規模、復原力需求和管理模式的路由功能。
硬體路由器
硬體路由器是專為在持續負載下可靠轉發流量而設計的專用設備。
這些在企業分支機構、校園和 WAN 邊緣非常常見,因為它們提供可預測的效能、專屬設計的介面,以及針對路由、原則和安全功能的原廠支援。在較大型的環境中,當運作時間和吞吐量比靈活性更重要時,它們仍然是預設的首選。
當您需要以下項時,硬體路由器就派上用場:
- 專用吞吐量
- 物理 WAN 介面
- 穩定的設備化運作
- 網絡角色之間的清晰分離
無線路由器與閘道器
這是許多人最先想到的常見多合一裝置。它通常將多種功能整合在一個盒子裡:
- 路由
- 基本交換
- 無線存取
- 通常包含防火牆和 NAT 功能
對於家庭和極小型的場域,這很實用。但對於企業級場館,單靠這種方式通常是不夠的。
原因很簡單。一旦您需要獨立的訪客、員工、營運和租戶網路,加上中央身分識別和原則,多合一裝置就會變得受限。它們很方便,但便利往往是以犧牲分割性、可觀測性和規模為代價的。
虛擬路由器
虛擬路由器透過軟體執行路由。它以虛擬機器或雲端原生功能的形式執行,而非專用的實體設備。
這在雲端環境、虛擬化資料中心和服務供應商設計中很常見,因為這些團隊需要更多的彈性。虛擬路由器可以執行許多與硬體路由器相同的邏輯工作,但其效能取決於其底層的運算、儲存和周邊的網路設計。
哪種類型適合哪種環境
一個簡單的思考方式是透過營運情境:
| 路由器類型 | 最佳適用 | 優勢 | 權衡 |
|---|---|---|---|
| 硬體路由器 | 分支機構、校園、WAN 邊緣 | 可預期的效能 | 彈性較軟體低 |
| 無線閘道器 | 小型場地 | 部署簡單 | 受限的企業端控制 |
| 虛擬路由器 | 雲端與虛擬化環境 | 具彈性且可程式化 | 取決於主機平台 |
正確的選擇無關流行趨勢,而是要讓路由角色與環境相匹配。如果場所依賴安全的訪客接入、員工身分識別和細分運作,路由器就必須乾淨俐落地支持該模式。
了解路由器如何做出決策
路由器並非本能地「知道」該把流量傳送到哪裡。它使用一組稱為路由表的規則與學習到的資訊。
最簡單的比喻是衛星導航。衛星導航不會移動車輛,它只計算路線。路由器對封包所做的事情也是如此。
路由表與路徑選擇
當封包到達時,路由器會檢查其目的地並詢問一個基本問題:哪一個下一步能讓這個封包更接近它需要去的地方?
該決定來自於:
- 直接連接的網路
- 由管理員設定的靜態路由
- 從其他路由器學習到的動態路由
動態路由是更有趣的地方。路由器不需要依賴人工來手動定義每條路徑,而是可以交換路由資訊,並在鏈路發生變化時進行自適應調整。
如果您在檢查網路端之前要先從設備端進行排障,這篇關於 在 Linux 中尋找 IP 位址的指令 指南會是一個實用的起點。它有助於驗證終端設備是否確實位於您所認為的網路上。
主要協定家族
對於大多數熟悉技術的讀者來說,有三個名稱會反覆出現:RIP、OSPF 和 BGP。
- RIP 較為陳舊且簡單。它有助於理解路由概念,但很少是現代企業環境的正確選擇。
- OSPF 在組織內部被廣泛使用。與 RIP 相比,它的收斂速度更快,擴充性也更合理。
- BGP 用於不同網路之間。它是支援網際網路規模路由和許多 WAN 邊緣設計的協定。
以下是簡要的比較表格。
關鍵路由協定比較
| 協定 | 類型 | 主要使用場景 | 關鍵指標 | 擴充性 |
|---|---|---|---|---|
| RIP | 內部閘道協定 | 小型、簡單的內部網路 | 躍點數 (Hop count) | 低 |
| OSPF | 內部閘道協定 | 企業內部路由 | 基於成本的路徑選擇 | 高 |
| BGP | 外部閘道協定 | 組織與服務供應商之間的路由 | 基於原則的路徑控制 | 極高 |
為什麼 OSPF 與 BGP 最為重要
在場所和園區環境中,OSPF 通常是實用的內部選擇,因為它能對拓撲變化做出快速反應,並建立網絡地圖,而不是計算粗糙的跳數。
當網絡邊界變得更複雜時,BGP 就顯得至關重要。如果您要連接運營商、設計具備彈性的互聯網邊緣,或在大規模環境下分離路由域,BGP 可以提供對策略更精細的控制。
這也是為什麼子網劃分如此重要的原因。只有在位址設計清晰時,路由器才能做出精確的決策。如果路由邊界仍然感到模糊,這篇關於 子網路遮罩及其在網路設計中重要性 的解析非常值得再次閱讀。
當路由顯得神秘莫測時,請先檢查定址計劃。許多「路由問題」實際上只是偽裝成路由問題的區隔問題。
人們常犯的錯誤
常見的錯誤是將路由協定視為可有可無的複雜功能。
它們並非如此。它們是當發生變化時,網絡保持可用性的關鍵。鏈路中斷、新路徑出現、站點上線、防火牆策略轉移流量。如果沒有動態路由,這些變化可能會變得需要手動處理、緩慢且脆弱。
對於支援訪客與員工 WiFi 的網路路由器而言,這種脆弱性會表現為連線中斷、異常的漫遊行為,以及聽起來隨機但實際上並非如此的支援工單。
不只是交通警察
現代路由器負責轉發流量,但這只是其中一部分。在許多環境中,路由器還扮演著接待員、安全警衛、優先級管理器和營運持續計劃者的角色。
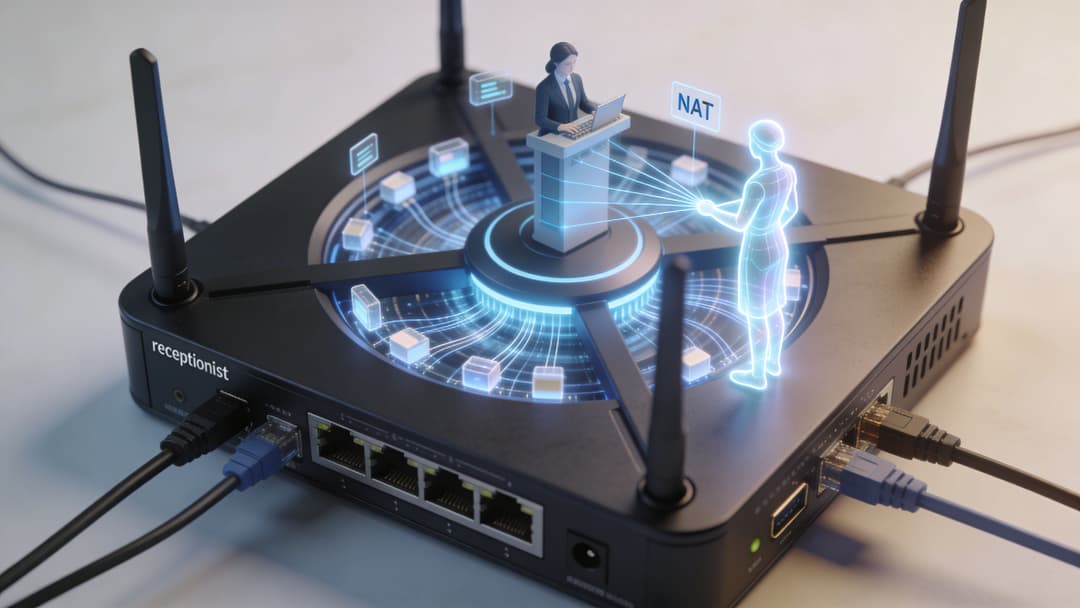
NAT 作為接待員
網路位址轉換(即 NAT)可讓許多內部裝置共享較少數量的公用 IP 位址。
可以把它想像成大樓接待員。外部人員與一個公開的前台進行溝通。在內部,接待員知道哪個房間或哪個人應該接收該訊息。
它的重要性在於能夠:
- 節省公網位址空間
- 隱藏內部設備定址
- 在內部和外部之間創建更清晰的邊界
NAT 本身並不是一個完整的安全策略,但它確實減少了直接暴露的風險。
防火牆作為安全警衛
許多路由器包含防火牆功能,或與專用防火牆密切協作。在邊界上,這意味著檢查流量並決定應允許哪些流量通過。
簡單來說,路由器與防火牆的組合可以回答以下問題:
- 訪客是否應該只能訪問互聯網
- 卡片支付系統是否應該僅與特定服務進行通訊
- 員工設備是否應該僅使用經批准的管理路徑
沒有策略的路由器只是速度的體現。擁有策略的路由器則成為控制的利器。
QoS 作為 VIP 專用通道
服務品質(即 QoS)決定了當資源發生競爭時,哪些流量可以獲得優先權。
這是網路設計轉化為使用者體驗最明顯的地方之一。在繁忙期間,並非所有流量都同等重要。付款交易比軟體更新更重要。語音或視訊臨床連線階段比瀏覽社群媒體更重要。
QoS 讓路由器有辦法反映這些優先順序。
實用規則:如果每個封包都被標記為重要,那就代表沒有什麼是重要的。只有在您明確定義業務優先級時,QoS 才能發揮作用。
高可用性作為業務連續性
路由器可能會故障。線路可能會中斷。電力可能會中斷。合理的網路設計必須假設,遲早會有設備或線路發生故障。
高可用性意味著為該現實進行規劃。有時那是彈性配對中的兩部路由器。有時是備援上行鏈路。有時是動態路由,讓流量能以最小的中斷移動到另一條路徑。
這些功能協同運作:
| 功能 | 簡單比喻 | 真實用途 |
|---|---|---|
| NAT | 接待櫃檯 | 將內部使用者對應到對外的位址 |
| Firewall | 安全警衛 | 強制執行誰可以與誰通訊 | VIP 專用道 | 優先處理重要流量 |
| 高可用性 | 備份團隊 | 在發生故障時維持服務運作 |
當團隊僅將網路中的路由器視為路徑選擇器時,他們就錯失了一半的價值。在現代場域中,路由器能同時協助形塑安全態勢與服務品質。
適用於您環境的部署最佳實踐
正確的路由器設定高度取決於場地。如果原則模型錯誤,相同的硬體在某個環境中可能表現良好,但在另一個環境中卻表現不佳。
餐旅業
飯店、酒吧、餐廳和活動空間通常需要同時滿足兩個需求。訪客存取必須簡單便利,而營運系統則必須保持隔離。
這通常意味著:
- 隔離訪客、員工和營運流量
- 在這些區段之間套用防火牆原則
- 將預訂、辦理入住和付款流量的優先級置於一般瀏覽之上
- 記錄足夠的支援數據,同時不洩漏敏感的會話詳細資訊
訪客網路絕對不應該成為進入後台辦公系統的便利後門。
零售
零售網路的生死取決於交易的可靠性。在繁忙時期,路由器需要將銷售點系統的流量視為比一般瀏覽更重要。
在英國的交通和零售環境中,託管路由器可能需要維持 10 Gbps 的吞吐量,且在鏈路故障期間,動態路由更新可在 50 毫秒內完成,這正是繁忙場所所依賴的韌性 (Splunk Lantern 參考來源)。
這就是為什麼零售團隊應該專注於:
- 用於付款和庫存流量的 QoS
- 訪客 WiFi 的明確隔離
- 鏈路之間的快速容錯移轉
- 吞吐量與路徑變更的監控
醫療保健
醫療保健產業提高了標準,因為效能和機密性都至關重要。
典型的優先事項包括:
- 嚴格的區隔:在訪客存取、員工系統、臨床設備和行政管理之間進行。
- 可靠的路由路徑:適用於無法容忍中斷的系統。
- 強大的身分驗證與存取控制:在網路邊緣實施。
路由器本身無法單獨實現合規性,但糟糕的網路分段會削弱圍繞在其周圍的所有其他控制措施。
住宅與多租戶物業
在學生宿舍、建商專租公寓(build-to-rent)和共享住宅環境中,主要的挑戰是在共享的基礎設施中保障隱私。
住戶期望擁有像家一樣的體驗。營運商則需要集中管理。只有在每個租戶環境都妥善隔離的情況下,這兩個目標才能達成一致。
一個合理的部署檢查清單通常包括:
- 每個租戶的網路隔離
- 個人裝置的簡便上網引導
- 建築系統清晰的營運邊界
- 定期審查韌體、曝險與原則偏差
最後一點非常重要,因為配置維護是一項持續的工作。想要獲得更廣泛流程檢視的團隊,在將路由器維護與安全營運相結合時,可能會發現這篇關於 弱點管理生命週期 的概述非常有用。
對於現代網路上受控的員工存取,這篇關於 用於網路存取的 802.1X 驗證 指南是路由與分割層的絕佳搭配參考。
將路由器與 Purple 整合以打造現代化 WiFi
路由器是將現代 WiFi 體驗轉化為可執行策略的地方。
當組織想要兩件過去相互衝突的事情時,這最為重要。第一,接入必須感覺簡單。第二,接入必須受到足夠嚴格的控制,以便員工、訪客和共享環境能夠安全共存。
路由器建立邊界
從基礎開始。路由器不會單獨對使用者進行驗證。它的作用是建立網路邊界,讓驗證與授權變得有意義。
這通常意味著將不同的無線服務對應到不同的網路分段,然後在它們之間執行安全性規則。
例如:
- 訪客 WiFi 可以設定為僅能連線至網際網路
- 員工 WiFi 可以設定為允許連線至經核准的商務系統
- IoT 和舊型裝置 即使無法使用完整的企業驗證,也可以進行隔離
- 租戶網路 可以在同一物業內相互隔離
如果沒有這些邊界,"安全 WiFi" 通常只是一個建構在扁平網路存取之上的漂亮登入頁面罷了。
無密碼與零信任存取如何融入其中
一旦路由器定義了這些網路路徑,身分平台就可以在此之上運作,從而更智慧地做出連線決策。
在員工情境中,流程通常是這樣運作的:
- 裝置加入員工 SSID。
- 網路將身分驗證程序轉發至雲端或與身分整合的服務。
- 使用者的目錄狀態決定是否授予存取權限。
- 路由器將該流量置於正確的區隔中並套用原則。
對於訪客而言,目標有所不同。摩擦力必須降低,但保護仍然重要。這就是基於憑證和 Passpoint 樣式的方法變得有價值的地方,因為使用者在沒有共享密碼的情況下進行連接,且從會話開始就進行加密。
這不僅僅是為了方便。英國 ICO 報告指出,2025 年餐旅業資料外洩事件中有 40% 源自未加密的訪客 WiFi 記錄,這就是為什麼對於注重 GDPR 的環境而言,憑證級、支援 Passpoint 的存取至關重要 (參考資料)。
良好的訪客存取能消除使用者的阻礙,並消除網路的模糊地帶。這兩者並非互相衝突的目標。
在實際場域中應用此技術
在實際應用中,像 Purple 這樣的平台提供了解決方案。它提供了無密碼訪客和員工存取工作流程,支援以身分識別為導向的上網,並與 Meraki, Aruba, Ruckus, Juniper Mist 和 UniFi 等供應商生態系統相容。在該體驗之下,路由器仍是執行區段分割、路徑控制和原則邊界的強制執行點。
這是一個重要的架構重點。接入平台並不能取代路由,而是依賴於健全的路由設計。
為什麼這個組合有效
當團隊正確連接這些層級時,他們將獲得更好的營運模式:
| 網路需求 | 路由器角色 | 存取平台角色 |
|---|---|---|
| 訪客隔離 | 分割並以防火牆阻隔訪客流量 | 實現低阻力的上網入網 |
| 員工存取控制 | 將使用者引導至受控路徑 | 將身分識別與存取決策相連結 |
| 舊版裝置處理 | 分隔受限裝置群組 | 支援實用的上網入網模式 |
| 合規性支援 | 強制執行邊界與記錄路徑 | 協助建構具備身分識別感知的存取 |
在飯店、醫療保健站點和共享物業中,這種結合通常能將 WiFi 從一個未經管理的公用工具,轉變為具有身分識別能力的服務。
關於路由器的常見問題
路由器與數據機(Modem)或基地台(Access Point)相同嗎
不是。數據機將您連接到服務供應商的介質。存取點提供無線連接。路由器則在網路之間移動流量,並在這些邊界上套用原則。
許多小型設備將這三者結合在一起,這也是人們模糊這些術語的原因。
小型場域真的需要進階路由功能嗎
他們可能不需要大型機架式路由器,但如果他們要隔離訪客、員工和營運系統,就確實需要清晰的路由功能。
一旦您開始重視網路分段、優先級劃分以及安全上網引導(onboarding),即便在較小的場域中,路由設計也變得至關重要。
我應該在什麼時候使用靜態路由而不是動態路由
靜態路由在路徑極少、規模小且穩定的環境中運作良好。但當站點增長、連結失效或原則頻繁變更時,管理就會變得非常痛苦。
如果您預期未來會發生變化,動態路由通常是更安全的長期選擇。
為什麼訪客 WiFi 有時運作正常,而企業應用程式卻無法使用
因為 "網際網路存取" 與 "應用程式可達性" 並非同一回事。
訪客可能只需要一條通往互聯網的預設路徑。員工應用程式可能依賴 DNS、內部服務、身分系統、VPN 路徑和安全策略。路由可能在網絡的某個部分運行正常,而在另一個部分卻已中斷。
如果更多服務遷移到雲端,路由器依然重要嗎
是的。雲端採用改變的是目的地,而不是路由的需求。使用者、裝置、身分和原則仍然需要正確跨越網路邊界。
IT 團隊接下來應該關注什麼趨勢
一個值得注意的趨勢是在覆蓋範圍或韌性需求超出單純 WiFi 的場所中,採用混合 WiFi 與專用 5G 設計。在英國,截至 2026 年第一季,僅有 12% 的鄉村地區實現了獨立 5G 覆蓋,這促使一些組織轉向「路由器加 5G」模式,而不是依賴單一的接入方式 (參考來源)。
這並不代表 WiFi 正被取代。這代表路由器正越來越多地處於多種存取技術之間的連接點。
如果您正在評估場所中訪客、員工或租戶的 WiFi 運作方式,Purple 作為接入層的一部分非常值得評估。其平台專注於無密碼上網、基於身分識別的存取以及現代漫遊體驗,而底層的路由器和網路設計則持續提供使這些體驗更加安全的區段分割、原則和控制。



