


Enterprise network router sizing and WAN architecture advisor
Calculate enterprise WAN bandwidth requirements, concurrent NAT state session limits, packet forwarding capacities, and zero-trust VLAN isolation for corporate offices, healthcare facilities, retail networks, and venues.
Recommended router platform specification
Hardware class: Enterprise Campus Router (3 - 10 Gbps forwarding, multi-gigabit SFP+ uplinks)
CPU inspection factor: High (Hardware-accelerated AES-256 IPsec engine required)
Forwarding headroom for encryption: 15% of line rate, which is a throughput cost rather than a resilience one. The resilience rating of 92/100 reflects uplink redundancy alone.
On these inputs the architecture saves an estimated 117 hours/year of troubleshooting, capped at one full-time equivalent, worth about £6,084/year at a stated £52/hr network engineering rate. Replace that rate with your own.
Ready to secure and optimise your enterprise routing?
Purple integrates directly with enterprise WAN routers and gateways to deliver captive portal isolation and visitor analytics.
আপনি সম্ভবত এটি পড়ছেন কারণ WiFi এখন আর কেবল একটি IT ইউটিলিটি নয়, বরং একটি ব্যবসায়িক বিষয় হয়ে উঠেছে।
একজন অতিথি যখন কোনো হোটেলে প্রবেশ করেন, তিনি আশা করেন যে তার ফোনটি অবিলম্বে সংযুক্ত হয়ে যাবে। একজন নার্স যখন ওয়ার্ডগুলোর মধ্যে একটি ডিভাইস নিয়ে যান, তখন তিনি কোনো ডেড স্পট বা নেটওয়ার্কহীন এলাকা মেনে নিতে পারেন না। একজন ক্যাশিয়ার দিনের ব্যস্ততম সময়ে একটি ট্যাবলেটে ট্যাপ করেন এবং চান যেন প্রথমবারেই পেমেন্টটি সম্পন্ন হয়। যখন সেই মুহূর্তগুলো ব্যর্থ হয়, তখন মানুষ সাধারণত রাউটারকে দোষারোপ করে না। তারা ভেন্যু বা প্রতিষ্ঠানকে দোষারোপ করে।
এই কারণেই নেটওয়ার্কে রাউটার সম্পর্কে বোঝা গুরুত্বপূর্ণ। একটি রাউটার কেবল "ইন্টারনেট পাঠানো" বাক্স নয়। এটি সিদ্ধান্ত নেয় ট্রাফিক কোথায় যাবে, কোন সিস্টেমগুলো একে অপরের সাথে কথা বলতে পারবে, কোনটি অগ্রাধিকার পাবে এবং কোনটি ব্লক করা হবে। একটি আধুনিক ভেন্যুতে, ব্যবহারকারীরা নেটওয়ার্কটিকে মসৃণ ও নিরাপদ, অথবা ধীর ও ঝুঁকিপূর্ণ হিসেবে অনুভব করার পেছনে এটি অন্যতম প্রধান কারণ।
ডিজিটাল অভিজ্ঞতার অদৃশ্য ইঞ্জিন
একটি সুপরিচালিত ভেন্যুতে, নেটওয়ার্কের কাজটি খুব সাধারণ মনে হওয়া উচিত। অতিথিরা অথেন্টিকেশন নিয়ে ভাবেন না। কর্মীরা সেগমেন্টেশন নিয়ে ভাবেন না। পেমেন্ট ডিভাইসগুলো পাথ নির্বাচন নিয়ে চিন্তা করে না। সবকিছু স্বাভাবিকভাবে কাজ করে যায়।
সেই শান্ত ব্যবহারকারীর অভিজ্ঞতা সাধারণত সতর্ক রাউটিং সিদ্ধান্তের ওপর নির্ভর করে। রাউটার হলো সেই ডিভাইস যা পটভূমিতে এই সিদ্ধান্তগুলি নেয়।
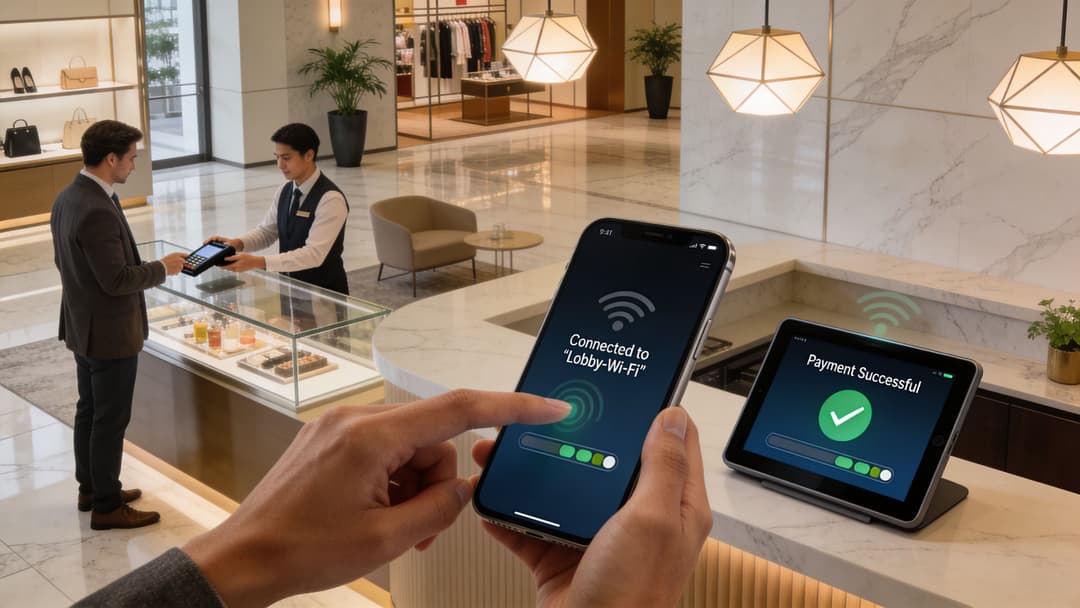
ব্যবহারকারী কী দেখেন এবং রাউটার কী করে
একজন ভিজিটর দেখেন "কানেক্টেড"। রাউটার দেখে:
- তারা কোন নেটওয়ার্কের অন্তর্ভুক্ত
- তাদের কি শুধুমাত্র ইন্টারনেট অ্যাক্সেস করা উচিত, নাকি অভ্যন্তরীণ সিস্টেমেও অ্যাক্সেস থাকা উচিত
- কীভাবে তাদের ট্রাফিক দক্ষতার সাথে পাঠানো যায়
- সেশনটি সিকিউরিটি পলিসি মেনে চলছে কিনা
এই গ্যাপটি নিয়েই অনেক টিম সমস্যায় পড়ে। রাউটারগুলোকে লো-লেভেল এবং ইনফ্রাস্ট্রাকচার-ভারী মনে হয়, যেখানে গেস্ট WiFi এবং কর্মীদের অ্যাক্সেসকে সার্ভিস ডিজাইনের মতো মনে হয়। বাস্তবে, এগুলো একে অপরের সাথে ওতপ্রোতভাবে যুক্ত।
UK-তে, সেই লিঙ্কটি আরও বেশি গুরুত্বপূর্ণ কারণ এই পরিবেশগুলোতে ফিড করা অ্যাক্সেস লেয়ার আরও দ্রুততর হচ্ছে। Ofcom রিপোর্ট করেছে যে ২০২৫ সালের প্রথম প্রান্তিক নাগাদ UK-এর ৯৭% প্রাঙ্গণ ফুল ফাইবার (FTTP) নেটওয়ার্কের আওতায় এসেছে, যা ভেন্যুর প্রান্তে থাকা রাউটার সহ স্থানীয় নেটওয়ার্ক সরঞ্জামগুলোর কার্যক্ষমতার প্রত্যাশাকে বাড়িয়ে দেয় (reference)।
রাউটার নিয়ে প্রায়শই কেন ভুল বোঝাবুঝি হয়
মানুষ প্রায়শই রাউটারকে অ্যাক্সেস পয়েন্ট, সুইচ বা ব্রডব্যান্ড গেটওয়ের সাথে গুলিয়ে ফেলে।
তাদের আলাদা করার একটি সহজ উপায় হলো এটি:
- অ্যাক্সেস পয়েন্টগুলো ওয়্যারলেস ডিভাইসগুলোকে স্থানীয় নেটওয়ার্কের সাথে সংযুক্ত করে।
- সুইচগুলো একই স্থানীয় নেটওয়ার্কের মধ্যে ট্রাফিক স্থানান্তর করে।
- রাউটারগুলো নেটওয়ার্কের মধ্যে ট্রাফিক স্থানান্তর করে এবং সেই সীমানায় পলিসি প্রয়োগ করে।
একটি সহজ সাধারণ নিয়ম হলো - যদি ট্রাফিককে একটি নেটওয়ার্ক থেকে অন্য নেটওয়ার্কে পার হতে হয়, তবে কোথাও না কোথাও একটি রাউটার জড়িত থাকে।
এই কারণেই সুরক্ষিত গেস্ট এবং স্টাফ WiFi ডিজাইনের কেন্দ্রে রাউটারগুলো অবস্থান করে। তারা এমন সীমানা তৈরি করে যা ব্যাক-অফিস সিস্টেমে কোনো অ্যাক্সেস না দিয়েই একজন গেস্টকে অবাধে ব্রাউজ করতে দেয়। তারা অন্য কারোর কাছে সেই পথগুলো প্রকাশ না করেই স্টাফদের ডিভাইসগুলোকে তাদের প্রয়োজনীয় অ্যাপ্লিকেশনগুলোতে পৌঁছাতে সাহায্য করে।
একটি টিয়ারড নেটওয়ার্কে রাউটারের ভূমিকা
বেশিরভাগ এন্টারপ্রাইজ নেটওয়ার্ক ফ্ল্যাট বা সমতল নয়। এগুলি স্তরে স্তরে সাজানো থাকে যাতে সক্ষমতা, নিয়ন্ত্রণ এবং সমস্যা সমাধান পরিচালনাযোগ্য থাকে।
সবচেয়ে সহজ তুলনাটি হতে পারে ডাক পরিষেবার সাথে।
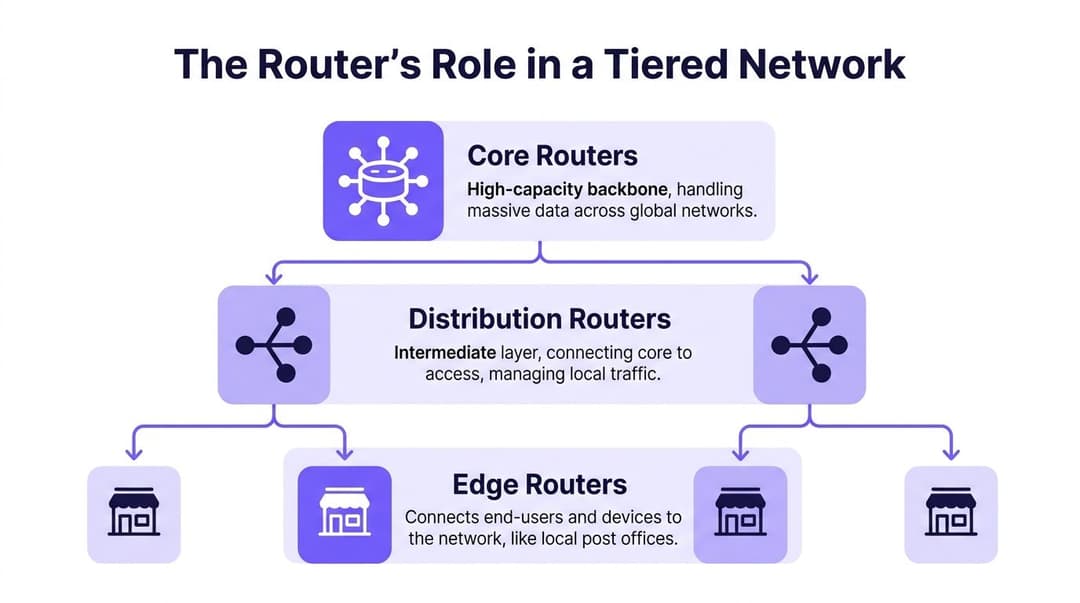
স্থানীয় ডাকঘর হিসেবে এজ রাউটার
এজ হলো যেখানে ব্যবহারকারী এবং স্থানীয় পরিষেবাগুলো বৃহত্তর নেটওয়ার্কের সাথে মিলিত হয়। একটি হোটেলে, এটি হতে পারে সেই বিন্দু যেখানে অতিথি ট্রাফিক, কর্মীদের ডিভাইস এবং বিল্ডিং সিস্টেমগুলো তাদের স্থানীয় সেগমেন্টগুলো ছেড়ে চলে যায় এবং শেয়ার করা পরিষেবা বা ইন্টারনেটের দিকে এগিয়ে যায়।
একটি এজ রাউটারের কাজের মধ্যে সাধারণত অন্তর্ভুক্ত থাকে:
- অ্যাক্সেস নেটওয়ার্ক থেকে লোকাল ট্রাফিক গ্রহণ করা
- কেবলমাত্র অতিথিদের জন্য ইন্টারনেট অ্যাক্সেসের মতো অ্যাক্সেস নিয়মাবলী প্রয়োগ করা
- ট্রাফিককে আরও কেন্দ্রীয় রাউটিং লেয়ারে ফরওয়ার্ড করা
- পলিসি এবং ফিল্টারিংয়ের মাধ্যমে সাইটের সীমানা সুরক্ষিত রাখা
এই কারণেই এজ ডিজাইন সরাসরি ব্যবহারকারীর অভিজ্ঞতাকে প্রভাবিত করে। যদি এজ রাউটারটি ছোট আকারের হয় বা দুর্বলভাবে সেগমেন্ট করা হয়, তবে ব্যবহারকারীরা দ্রুত তা অনুভব করতে পারেন।
সর্টিং সেন্টার হিসেবে ডিস্ট্রিবিউশন রাউটার
ডিস্ট্রিবিউশন লেয়ার একাধিক এজ জোন থেকে ট্রাফিক সংগ্রহ করে এবং আরও বিস্তৃত পলিসি প্রয়োগ করে।
একটি শপিং সেন্টারের কথা ভাবুন। আপনার অতিথি অ্যাক্সেস, পয়েন্ট অব সেল, ডিজিটাল সাইনেজ, সুবিধা এবং ভাড়াটে সিস্টেমের জন্য আলাদা ওয়্যারলেস পরিবেশ থাকতে পারে। ডিস্ট্রিবিউশন রাউটিং হলো এমন একটি জায়গা যেখানে এই সমস্ত স্ট্রিম একত্রিত করা হয় এবং যেখানে অনেক সংস্থা নেটওয়ার্কের এক অংশ থেকে অন্য অংশে কী পার হতে পারে সে সম্পর্কে নিয়মাবলী কার্যকর করে।
এই লেয়ারটি সাধারণত পরিচালনা করে:
- Inter-VLAN রাউটিং
- পলিসি প্রয়োগ
- রুট সামারাইজেশন
- লোকাল এরিয়াগুলোর মধ্যে ট্রাফিক শেপিং
সুইচগুলোও এখানে লেয়ার 3 এর কাজ করতে পারে, যা অনেকের মধ্যে বিভ্রান্তি তৈরি করে। এটি সত্য। অনেক ডিজাইনে, "ডিস্ট্রিবিউশন রাউটার" এর কাজটি একটি লেয়ার 3 সুইচ দ্বারা সম্পন্ন হয়। আসল বিষয়টি হলো ভূমিকাটি কী, ডিভাইসের বাহ্যিক রূপটি কেমন তা নয়।
ব্যাকবোন হিসেবে কোর রাউটার
কোর গতি এবং স্থিতিস্থাপকতার জন্য তৈরি করা হয়েছে। এটি প্রচুর ভেন্যু-নির্দিষ্ট ব্যতিক্রম দ্বারা বিশৃঙ্খল হওয়া উচিত নয়। এর উদ্দেশ্য হলো নেটওয়ার্কের প্রধান অংশগুলোর মধ্যে এবং বাহ্যিক নেটওয়ার্কগুলোর দিকে দ্রুত বিপুল পরিমাণ ট্রাফিক স্থানান্তর করা।
যুক্তরাজ্যের বড় সংস্থাগুলোতে, কোর রাউটারগুলো প্রতি সেকেন্ডে ১ কোটি পর্যন্ত প্যাকেট পরিচালনা করে, যার কারণে আধুনিক রোমিং এবং পরিচয়-ভিত্তিক অ্যাক্সেস সমর্থনকারী ঘনবসতিপূর্ণ WiFi পরিবেশে বাধা বা ব্লকেজ প্রতিরোধ করতে এগুলো ব্যবহৃত হয় (PDQ রেফারেন্স)।
এই সংখ্যাটি অত্যন্ত গুরুত্বপূর্ণ কারণ প্যাকেট ফরোয়ার্ডিং কোনো কাল্পনিক বিষয় নয়। একটি ব্যস্ত ভেন্যুতে, প্রতিটি লগইন, পেমেন্ট, অ্যাপ রিফ্রেশ, DNS রিকোয়েস্ট এবং ভিডিও স্ট্রিম নেটওয়ার্কের জন্য প্যাকেট ওয়ার্ক বা কাজের অংশ হয়ে দাঁড়ায়।
বাস্তব ভেন্যুতে কেন এই শ্রেণিবিন্যাস গুরুত্বপূর্ণ
একটি থ্রি-টিয়ার মডেল টিমগুলোকে ব্যবহারিক প্রশ্নের উত্তর দিতে সাহায্য করে:
- গেস্ট ট্রাফিক কোথায় আলাদা করা উচিত
- স্টাফ পলিসিগুলো কোথায় প্রয়োগ করা উচিত
- সবকিছু নতুন করে ডিজাইন না করে আপনি কোথায় স্থিতিস্থাপকতা (resilience) যোগ করতে পারেন
- ব্যবহারকারীরা ধীরগতির রিপোর্ট করলে বটলেনেকটি ঠিক কোথায় হচ্ছে
আপনি যদি শেয়ার করা পরিবেশে অতিথি এবং কর্মীদের অ্যাক্সেস ডিজাইন করেন, তবে ম্যানেজড WiFi পরিবেশের জন্য নেটওয়ার্ক ডিজাইন-এর এই ওভারভিউটি দরকারী কারণ এটি লজিক্যাল সেগমেন্টেশনকে ভেন্যু অপারেশনের সাথে সংযুক্ত করে।
যতটা সম্ভব কোর থেকে জটিলতা দূরে রাখুন। লোকাল পলিসি সেইসব ব্যবহারকারীদের কাছাকাছি রাখুন যাদের এটি প্রয়োজন।
এই পদ্ধতিটি নেটওয়ার্কে রাউটারগুলিকে সহজভাবে বুঝতে সাহায্য করে। এজ সংযুক্ত করে। ডিস্ট্রিবিউশন লেয়ার সংগঠিত করে। কোর পরিবহন করে।
বিভিন্ন ধরণের রাউটার অন্বেষণ
প্রতিটি রাউটার একই কাজের জন্য তৈরি করা হয় না। এটি শুনতে খুব সাধারণ মনে হতে পারে, কিন্তু এখান থেকেই অনেক ভুল কেনাকাটার শুরু হয়।
একটি ছোট ক্যাফে, একটি হাসপাতাল ক্যাম্পাস এবং একটি মাল্টি-সাইট রিটেইলার সকলেই বলতে পারে যে তাদের একটি "রাউটার প্রয়োজন"। আসলে তাদের যা প্রয়োজন তা হলো এমন একটি রাউটিং ফাংশন যা তাদের স্কেল, স্থিতিস্থাপকতার প্রয়োজনীয়তা এবং ম্যানেজমেন্ট মডেলের সাথে খাপ খায়।
হার্ডওয়্যার রাউটার
একটি হার্ডওয়্যার রাউটার হলো একটি ডেডিকেটেড ডিভাইস যা একটানা লোডের মধ্যেও নির্ভরযোগ্যভাবে ট্রাফিক ফরওয়ার্ড করার জন্য তৈরি করা হয়েছে।
এগুলো এন্টারপ্রাইজ শাখা, ক্যাম্পাস এবং WAN এজে সাধারণত দেখা যায়, কারণ এগুলো রাউটিং, পলিসি এবং সিকিউরিটি ফিচারের জন্য অনুমানযোগ্য পারফরম্যান্স, নির্দিষ্ট উদ্দেশ্যে তৈরি ইন্টারফেস এবং ভেন্ডর সাপোর্ট প্রদান করে। বড় পরিবেশগুলোতে, যখন নমনীয়তার চেয়ে আপটাইম এবং থ্রুপুট বেশি গুরুত্বপূর্ণ হয়, তখন এগুলোই এখনও ডিফল্ট পছন্দ হিসেবে বিবেচিত হয়।
হার্ডওয়্যার রাউটারগুলো তখন উপযোগী হয় যখন আপনার প্রয়োজন:
- ডেডিকেটেড থ্রুপুট
- ফিজিক্যাল WAN ইন্টারফেসসমূহ
- স্থিতিশীল অ্যাপ্লায়েন্স-স্টাইল অপারেশন
- নেটওয়ার্কের ভূমিকাগুলোর মধ্যে স্পষ্ট বিভাজন
ওয়্যারলেস রাউটার এবং গেটওয়ে
এটি পরিচিত অল-ইন-ওয়ান ডিভাইস যা বেশিরভাগ মানুষ প্রথমে কল্পনা করে। এটি সাধারণত একটি বাক্সে কয়েকটি ফাংশন একত্রিত করে:
- রাউটিং
- বেসিক সুইচিং
- ওয়্যারলেস অ্যাক্সেস
- প্রায়শই ফায়ারওয়াল এবং NAT ফিচারসমূহ
বাড়ি এবং খুব ছোট সাইটের জন্য এটি ব্যবহারিক। কিন্তু এন্টারপ্রাইজ ভেন্যুগুলোর জন্য, এটি সাধারণত নিজে থেকে যথেষ্ট নয়।
কারণটি সহজ। একবার আপনার আলাদা অতিথি, স্টাফ, অপারেশনাল এবং ভাড়াটে নেটওয়ার্ক, সাথে কেন্দ্রীয় পরিচয় এবং পলিসির প্রয়োজন হলে, অল-ইন-ওয়ান ডিভাইসগুলো সীমাবদ্ধতার কারণ হয়ে দাঁড়ায়। সেগুলো সুবিধাজনক, কিন্তু সুবিধা প্রায়শই সেগমেন্টেশন, পর্যবেক্ষণযোগ্যতা এবং স্কেলের বিনিময়ে আসে।
ভার্চুয়াল রাউটার
একটি ভার্চুয়াল রাউটার সফ্টওয়্যারে রাউটিং সম্পাদন করে। এটি একটি ডেডিকেটেড অ্যাপ্লায়েন্সের পরিবর্তে ভার্চুয়াল মেশিন বা ক্লাউড-নেটিভ ফাংশন হিসেবে চলে।
এটি ক্লাউড এনভায়রনমেন্ট, ভার্চুয়ালাইজড ডেটা সেন্টার এবং সার্ভিস প্রোভাইডার ডিজাইনে খুব সাধারণ, যেখানে দলগুলো আরও বেশি নমনীয়তা চায়। একটি ভার্চুয়াল রাউটার একটি হার্ডওয়্যার রাউটারের মতো অনেক লজিক্যাল কাজ করতে পারে, তবে এর পারফরম্যান্স নির্ভর করে এর চারপাশের অন্তর্নিহিত কম্পিউট, স্টোরেজ এবং নেটওয়ার্ক ডিজাইনের উপর।
কোন ধরণের কোন পরিবেশের জন্য উপযুক্ত
এটি বিবেচনা করার একটি সহজ উপায় হলো অপারেশনাল কনটেক্সট:
| রাউটারের ধরন | সবচেয়ে উপযুক্ত | শক্তি | ট্রেড-অফ |
|---|---|---|---|
| হার্ডওয়্যার রাউটার | শাখা, ক্যাম্পাস, WAN এজ | অনুমানযোগ্য পারফরম্যান্স | সফ্টওয়্যারের চেয়ে কম নমনীয় |
| ওয়ারলেস গেটওয়ে | ছোট সাইট | সহজ ডিপ্লয়মেন্ট | সীমিত এন্টারপ্রাইজ নিয়ন্ত্রণ |
| ভার্চুয়াল রাউটার | ক্লাউড এবং ভার্চুয়ালাইজড এনভায়রনমেন্ট | নমনীয় এবং প্রোগ্রামেবল | হোস্ট প্ল্যাটফর্মের উপর নির্ভরশীল |
সঠিক সিদ্ধান্তটি কোনো ট্রেন্ডের বিষয় নয়। এটি পরিবেশের সাথে রাউটিংয়ের ভূমিকার মিল অমিলের উপর নির্ভর করে। কোনো ভেন্যু যদি সুরক্ষিত গেস্ট অ্যাক্সেস, স্টাফ আইডেন্টিটি এবং সেগমেন্টেড অপারেশনের ওপর নির্ভরশীল হয়, তবে রাউটারটিকে অবশ্যই সেই মডেলটি সহজভাবে সাপোর্ট করতে হবে।
রাউটার কীভাবে সিদ্ধান্ত নেয় তা বোঝা
একটি রাউটার সহজাতভাবে "জানে" না ট্রাফিক কোথায় পাঠাতে হবে। এটি রাউটিং টেবিল নামক এক সেট নিয়ম এবং শেখা তথ্য ব্যবহার করে।
সবচেয়ে সহজ সাদৃশ্য হলো জিপিএস বা স্যাট নেভ। একটি স্যাট নেভ গাড়িটিকে চালায় না। এটি রুট গণনা করে। রাউটার প্যাকেটের জন্য একই কাজ করে।
রাউটিং টেবিল এবং পাথ সিলেকশন
যখন একটি প্যাকেট আসে, রাউটার তার গন্তব্য পরীক্ষা করে এবং একটি মৌলিক প্রশ্ন জিজ্ঞাসা করে: কোন পরবর্তী পদক্ষেপটি এই প্যাকেটটিকে তার যেখানে যাওয়া দরকার তার কাছাকাছি নিয়ে যাবে?
সেই সিদ্ধান্তটি আসে এখান থেকে:
- সরাসরি সংযুক্ত নেটওয়ার্কসমূহ
- একজন অ্যাডমিনিস্ট্রেটর দ্বারা সেট করা স্ট্যাটিক রুট
- অন্যান্য রাউটার থেকে শেখা ডায়নামিক রুট
ডায়নামিক রাউটিং এর বিষয়টি আরও বেশি আকর্ষণীয়। প্রতিটি পথ ম্যানুয়ালি নির্ধারণ করার জন্য কোনো মানুষের ওপর নির্ভর করার পরিবর্তে, রাউটারগুলো রুটের তথ্য আদান-প্রদান করতে পারে এবং লিঙ্ক পরিবর্তিত হলে নিজেদের মানিয়ে নিতে পারে।
আপনি যদি নেটওয়ার্কের আগে ডিভাইসের দিক থেকে সমস্যা সমাধান করতে চান, তবে Linux-এ IP অ্যাড্রেস খোঁজার কমান্ড সম্পর্কিত এই নির্দেশিকাটি একটি ব্যবহারিক সূচনা পয়েন্ট হতে পারে। এটি এন্ডপয়েন্টটি আসলে আপনার কাঙ্ক্ষিত নেটওয়ার্কে আছে কিনা তা যাচাই করতে সাহায্য করে।
প্রধান প্রোটোকল পরিবারসমূহ
বেশিরভাগ প্রযুক্তিগতভাবে সচেতন পাঠকদের জন্য, তিনটি নাম বারবার আসে: RIP, OSPF, এবং BGP।
- RIP পুরোনো এবং সহজ। রাউটিংয়ের ধারণাগুলো বোঝার জন্য এটি দরকারী, তবে আধুনিক এন্টারপ্রাইজ পরিবেশের জন্য এটি খুব কমই সঠিক সিদ্ধান্ত।
- OSPF বিভিন্ন প্রতিষ্ঠানের ভেতরে ব্যাপকভাবে ব্যবহৃত হয়। এটি RIP-এর চেয়ে দ্রুত কনভার্জ করে এবং আরও যৌক্তিকভাবে স্কেল করে।
- BGP বিভিন্ন স্বতন্ত্র নেটওয়ার্কের মধ্যে ব্যবহৃত হয়। এটি এমন একটি প্রোটোকল যা ইন্টারনেট-স্কেল রাউটিং এবং অনেক WAN এজ ডিজাইনের ভিত্তি হিসেবে কাজ করে।
এখানে একটি সংক্ষিপ্ত তুলনা দেওয়া হলো।
প্রধান রাউটিং প্রোটোকলসমূহের তুলনা
| প্রোটোকল | টাইপ | প্রধান ব্যবহারের ক্ষেত্র | মূল মেট্রিক | স্কেলাবিলিটি |
|---|---|---|---|---|
| RIP | অভ্যন্তরীণ গেটওয়ে প্রোটোকল | ছোট, সাধারণ অভ্যন্তরীণ নেটওয়ার্ক | হপ কাউন্ট | কম |
| OSPF | অভ্যন্তরীণ গেটওয়ে প্রোটোকল | এন্টারপ্রাইজ অভ্যন্তরীণ রাউটিং | খরচ ভিত্তিক পাথ নির্বাচন | উচ্চ |
| BGP | বাহ্যিক গেটওয়ে প্রোটোকল | প্রতিষ্ঠান এবং প্রদানকারীদের মধ্যে রাউটিং | পলিসি-ভিত্তিক পাথ নিয়ন্ত্রণ | খুব উচ্চ |
কেন OSPF এবং BGP সবচেয়ে বেশি গুরুত্বপূর্ণ
ভেন্যু এবং ক্যাম্পাস পরিবেশের ক্ষেত্রে, OSPF প্রায়শই একটি ব্যবহারিক অভ্যন্তরীণ পছন্দ, কারণ এটি টপোলজির যেকোনো পরিবর্তনে দ্রুত সাড়া দেয় এবং সাধারণ হপ কাউন্টের পরিবর্তে সম্পূর্ণ নেটওয়ার্কের একটি ম্যাপ তৈরি করে।
নেটওয়ার্কের পরিধি যখন আরও জটিল হয়ে ওঠে তখন BGP অত্যন্ত গুরুত্বপূর্ণ ভূমিকা পালন করে। আপনি যদি ক্যারিয়ারগুলোর সাথে সংযোগ স্থাপন করেন, স্থিতিশীল ইন্টারনেট এজ ডিজাইন করেন অথবা বড় পরিসরে রাউটিং ডোমেনগুলোকে পৃথক করেন, তবে BGP পলিসির ওপর অনেক সূক্ষ্ম নিয়ন্ত্রণ প্রদান করে।
সাবনেটিং গুরুত্বপূর্ণ হওয়ার কারণও এটিই। অ্যাড্রেস ডিজাইন সুবিন্যস্ত হলেই কেবল একটি রাউটার নিখুঁত সিদ্ধান্ত নিতে পারে। রাউট সীমানাগুলো যদি এখনও অস্পষ্ট মনে হয়, তবে সাবনেট মাস্কিং এবং নেটওয়ার্ক ডিজাইনে এর গুরুত্ব সম্পর্কিত এই ব্যাখ্যাটি পুনরায় দেখে নেওয়া দরকার।
যখন রাউটিং রহস্যময় মনে হয়, তখন প্রথমে অ্যাড্রেসিং প্ল্যানটি পরীক্ষা করুন। অনেক "রাউটিং সমস্যা" আসলে ছদ্মবেশে থাকা সেগমেন্টেশন সমস্যা।
মানুষ সাধারণত কী ভুল বোঝে
সাধারণ ভুলটি হলো রাউটিং প্রোটোকলগুলোকে একটি ঐচ্ছিক জটিলতা হিসেবে বিবেচনা করা।
তাঁরা তা নন। নেটওয়ার্ক সচল রাখতে এগুলো সাহায্য করে যখন কোনো পরিবর্তন ঘটে। যেমন কোনো লিঙ্ক ব্যর্থ হয়, নতুন কোনো পথ তৈরি হয়, একটি সাইট অনলাইন হয় অথবা কোনো ফায়ারওয়াল পলিসি ট্রাফিকের গতিপথ পরিবর্তন করে। ডাইনামিক রাউটিং ছাড়া এই পরিবর্তনগুলো ম্যানুয়াল, ধীরগতির এবং ত্রুটিপূর্ণ হয়ে উঠতে পারে।
যেসব নেটওয়ার্ক গেস্ট এবং কর্মীদের WiFi সমর্থন করে, সেগুলোর রাউটারের ক্ষেত্রে এই দুর্বলতা ড্রপড সেশন, অদ্ভুত রোমিং আচরণ এবং এমন কিছু সাপোর্ট টিকিট হিসেবে দেখা দেয় যা দেখতে এলোমেলো মনে হলেও আসলে তা নয়।
কেবল ট্রাফিক পুলিশের চেয়েও বেশি কিছু
একটি আধুনিক রাউটার ট্রাফিক ফরোয়ার্ড করে, তবে এটি গল্পের কেবল একটি অংশ মাত্র। অনেক পরিবেশে, রাউটার একই সাথে রিসেপশনিস্ট, সিকিউরিটি গার্ড, প্রায়োরিটি ম্যানেজার এবং কন্টিনিউটি প্ল্যানার হিসেবেও কাজ করে।
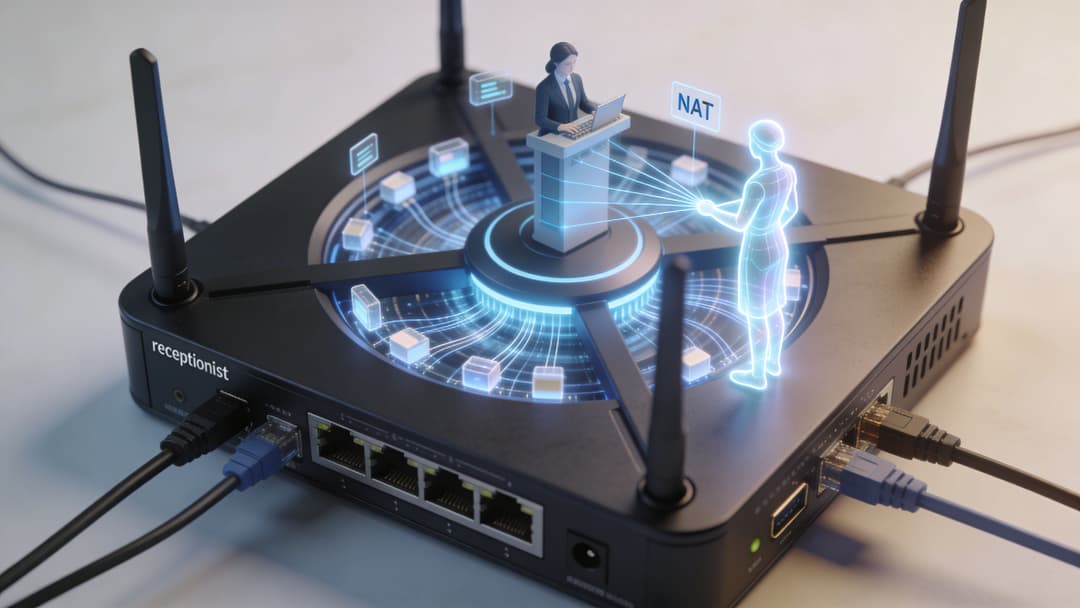
রিসেপশনিস্ট হিসেবে NAT
নেটওয়ার্ক অ্যাড্রেস ট্রান্সলেশন, বা NAT, অনেক অভ্যন্তরীণ ডিভাইসকে সর্বজনীন-মুখী ঠিকানার একটি ছোট সেট শেয়ার করতে দেয়।
এটিকে একটি বিল্ডিংয়ের রিসেপশনিস্টের মতো ভাবুন। বাইরের লোকেরা একটি পাবলিক ফ্রন্ট ডেস্কের সাথে কথা বলে। অভ্যন্তরীণভাবে, রিসেপশনিস্ট জানেন যে কোন রুম বা ব্যক্তির কাছে বার্তাটি পাঠানো উচিত।
এর গুরুত্বের কারণ হলো এটির ক্ষমতা:
- পাবলিক অ্যাড্রেস স্পেস সংরক্ষণ করে
- অভ্যন্তরীণ ডিভাইসের অ্যাড্রেসিং আড়াল করে
- ভেতরের এবং বাইরের অংশের মধ্যে একটি স্পষ্ট সীমানা তৈরি করে
NAT নিজে থেকে কোনো সম্পূর্ণ সিকিউরিটি স্ট্র্যাটেজি নয়, তবে এটি সরাসরি এক্সপোজার কমিয়ে দেয়।
নিরাপত্তা প্রহরী হিসেবে ফায়ারওয়াল
অনেক রাউটার ফায়ারওয়াল ফাংশন অন্তর্ভুক্ত করে অথবা ডেডিকেটেড ফায়ারওয়ালের সাথে ঘনিষ্ঠভাবে কাজ করে। সীমানায় এর অর্থ হলো ট্রাফিক পরীক্ষা করা এবং কোনটির অনুমতি দেওয়া উচিত তা নির্ধারণ করা।
সহজ ভাষায় বলতে গেলে, রাউটার এবং ফায়ারওয়াল কম্বিনেশন নিচের মতো প্রশ্নগুলোর উত্তর দেয়:
- অতিথিরা কি কেবল ইন্টারনেটে অ্যাক্সেস পাবেন
- কার্ড পেমেন্ট সিস্টেমগুলো কি কেবল নির্দিষ্ট সার্ভিসের সাথেই যোগাযোগ করবে
- স্টাফ ডিভাইসগুলো কি কেবল অনুমোদিত ম্যানেজমেন্ট পাথ ব্যবহার করবে
পলিসি ছাড়া একটি রাউটার কেবলই গতি দেয়। পলিসি সহ একটি রাউটার নিয়ন্ত্রণে পরিণত হয়।
VIP লেন হিসেবে QoS
Quality of Service, বা QoS, নির্ধারণ করে যে রিসোর্স নিয়ে দ্বন্দ্ব তৈরি হলে কোন ট্রাফিক অগ্রাধিকার পাবে।
এটি এমন একটি স্পষ্ট জায়গা যেখানে নেটওয়ার্ক ডিজাইন সরাসরি ব্যবহারকারীর অভিজ্ঞতায় পরিণত হয়। ব্যস্ত সময়ে সমস্ত ট্রাফিকের গুরুত্ব সমান হয় না। একটি সফটওয়্যার আপডেটের চেয়ে একটি পেমেন্ট লেনদেন বেশি গুরুত্বপূর্ণ। কেউ সোশ্যাল মিডিয়া স্ক্রোল করার চেয়ে একটি ভয়েস বা ভিডিও ক্লিনিকাল সেশন অনেক বেশি গুরুত্বপূর্ণ।
QoS রাউটারকে সেই অগ্রাধিকারগুলো প্রতিফলিত করার একটি উপায় প্রদান করে।
বাস্তব নিয়ম: যদি প্রতিটি প্যাকেটকে গুরুত্বপূর্ণ হিসেবে চিহ্নিত করা হয়, তবে কোনো কিছুই গুরুত্বপূর্ণ থাকে না। QoS তখনই কাজ করে যখন আপনি বিজনেস প্রায়োরিটিগুলো স্পষ্টভাবে নির্ধারণ করেন।
ব্যবসায়িক ধারাবাহিকতা হিসেবে হাই অ্যাভেলেবিলিটি
একটি রাউটার ব্যর্থ হতে পারে। লিঙ্ক ব্যর্থ হতে পারে। বিদ্যুৎ সংযোগ চলে যেতে পারে। বুদ্ধিমান নেটওয়ার্ক ডিজাইন ধরে নেয় যে আজ হোক বা কাল, কোনো না কোনো সমস্যা দেখা দেবেই।
উচ্চ প্রাপ্যতা বলতে বোঝায় সেই বাস্তবতার জন্য পরিকল্পনা করা। কখনও কখনও সেটি স্থিতিস্থাপক জোড়ায় দুটি রাউটার হতে পারে। কখনও কখনও সেটি রিডান্ডেন্ট আপলিঙ্ক হতে পারে। কখনও কখনও সেটি ডায়নামিক রাউটিং হতে পারে যা ট্রাফিককে ন্যূনতম ব্যাঘাত সহ অন্য পথে যেতে দেয়।
এই ফাংশনগুলো একসাথে কাজ করে:
| ফাংশন | সহজ উপমা | আসল উদ্দেশ্য |
|---|---|---|
| NAT | রিসেপশন ডেস্ক | অভ্যন্তরীণ ব্যবহারকারীদের বাহ্যিক অ্যাড্রেসের সাথে ম্যাপ করে |
| ফায়ারওয়াল | নিরাপত্তা রক্ষী | কে কার সাথে কথা বলতে পারবে তা প্রয়োগ করে |
| QoS | ভিআইপি লেন | গুরুত্বপূর্ণ ট্রাফিককে অগ্রাধিকার দেয় |
| উচ্চ প্রাপ্যতা | ব্যাকআপ টিম | ব্যর্থতার সময় পরিষেবা সচল রাখে |
টিমগুলো যখন নেটওয়ার্কের রাউটারগুলোকে কেবল পাথ সিলেক্টর বা পথ নির্বাচক হিসেবে বিবেচনা করে, তখন তারা অর্ধেক ভ্যালুই মিস করে। আধুনিক ভেন্যুতে, রাউটার একই সাথে সিকিউরিটি পোস্টার এবং সার্ভিসের গুণমান গঠনে সহায়তা করে।
আপনার পরিবেশের জন্য ডেপ্লয়মেন্টের সেরা অনুশীলনসমূহ
সঠিক রাউটার কনফিগারেশন মূলত ভেন্যুর উপর নির্ভর করে। পলিসি মডেলটি ভুল হলে একই হার্ডওয়্যার একটি পরিবেশে ভাল পারফর্ম করতে পারে এবং অন্য পরিবেশে খারাপ পারফর্ম করতে পারে।
হসপিটালিটি
হোটেল, বার, রেস্তোরাঁ এবং ইভেন্ট স্পেসগুলির সাধারণত একই সাথে দুটি জিনিসের প্রয়োজন হয়। গেস্ট অ্যাক্সেস সহজ মনে হতে হবে, পাশাপাশি অপারেশনাল সিস্টেমগুলিকে বিচ্ছিন্ন রাখতে হবে।
তার মানে সাধারণত:
- অতিথি, কর্মী এবং অপারেশন ট্রাফিক আলাদা করুন
- ঐসব সেগমেন্টের মধ্যে ফায়ারওয়াল পলিসি প্রয়োগ করুন
- সাধারণ ব্রাউজিংয়ের চেয়ে বুকিং, চেক-ইন এবং পেমেন্ট ট্রাফিককে অগ্রাধিকার দিন
- সংবেদনশীল সেশনের বিবরণ প্রকাশ না করেই সহায়তার জন্য পর্যাপ্ত ডেটা লগ করুন
একটি গেস্ট নেটওয়ার্ক কখনোই ব্যাক-অফিস সিস্টেমে প্রবেশের সুবিধাজনক পেছনের দরজা হওয়া উচিত নয়।
রিটেইল
রিটেইল নেটওয়ার্কগুলোর অস্তিত্ব লেনদেনের নির্ভরযোগ্যতার ওপর নির্ভর করে। ব্যস্ত সময়ে, রাউটারকে সাধারণ ব্রাউজিংয়ের চেয়ে পয়েন্ট-অফ-সেল ট্রাফিককে বেশি গুরুত্বপূর্ণ হিসেবে বিবেচনা করতে হবে।
যুক্তরাজ্যের পরিবহন এবং খুচরা বিক্রয় পরিবেশে, ম্যানেজড রাউটারগুলোর জন্য 10 Gbps থ্রুপুট বজায় রাখার প্রয়োজন হতে পারে, এবং লিঙ্ক ব্যর্থতার সময় ৫০ মিলি-সেকেন্ডেরও কম সময়ে ডায়নামিক রাউটিং আপডেট ঘটতে পারে, যা ঠিক সেই ধরণের স্থিতিস্থাপকতা যার ওপর ব্যস্ত সাইটগুলো নির্ভর করে (Splunk Lantern সূত্র)।
এই কারণেই রিটেইল টিমগুলোর ফোকাস করা উচিত:
- পেমেন্ট এবং ইনভেন্টরি ট্রাফিকের জন্য QoS
- অতিথি WiFi-এর জন্য স্পষ্ট আইসোলেশন
- লিঙ্কগুলোর মধ্যে দ্রুত ফেইলওভার
- থ্রুপুট এবং পাথ পরিবর্তনের মনিটরিং
হেলথকেয়ার
হেলথকেয়ার মানদণ্ডকে আরও উঁচুতে নিয়ে যায় কারণ এখানে পারফরম্যান্স এবং গোপনীয়তা উভয়ই সমান গুরুত্বপূর্ণ।
সাধারণ অগ্রাধিকারগুলোর মধ্যে রয়েছে:
- গেস্ট অ্যাক্সেস, স্টাফ সিস্টেম, ক্লিনিকাল ডিভাইস এবং প্রশাসনের মধ্যে কঠোর বিভাজন।
- যেসব সিস্টেমের কার্যক্রমে কোনো বাধা সহ্য করা যায় না, সেগুলোর জন্য নির্ভরযোগ্য রাউটিং পাথ।
- নেটওয়ার্কের প্রান্তে শক্তিশালী প্রমাণীকরণ (authentication) এবং অ্যাক্সেস নিয়ন্ত্রণ।
একটি রাউটার নিজে থেকে কমপ্লায়েন্স নিশ্চিত করতে পারে না, তবে দুর্বল সেগমেন্টেশন এর চারপাশের অন্য প্রতিটি নিয়ন্ত্রণকে দুর্বল করে দিতে পারে।
আবাসিক এবং মাল্টি-ট্যানেন্ট প্রপার্টি
শিক্ষার্থীদের আবাসন, বিল্ড-টু-রেন্ট এবং শেয়ার্ড আবাসিক পরিবেশের ক্ষেত্রে, মূল চ্যালেঞ্জটি হলো একটি শেয়ার্ড অবকাঠামোর মধ্যে গোপনীয়তা বজায় রাখা।
বাসিন্দারা বাড়ির মতো অভিজ্ঞতা আশা করেন। অপারেটরদের কেন্দ্রীয় ব্যবস্থাপনার প্রয়োজন। প্রতিটি টেন্যান্টের পরিবেশ সঠিকভাবে বিচ্ছিন্ন থাকলেই কেবল সেই লক্ষ্যগুলি মিলে যায়।
একটি যুক্তিযুক্ত ডেপ্লয়মেন্ট চেকলিস্টে সাধারণত অন্তর্ভুক্ত থাকে:
- প্রতি-টেন্যান্ট নেটওয়ার্ক পৃথকীকরণ
- ব্যক্তিগত ডিভাইসের জন্য সহজ অনবোর্ডিং
- বিল্ডিং সিস্টেমের জন্য স্পষ্ট অপারেশনাল সীমানা
- ফার্মওয়্যার, এক্সপোজার এবং পলিসি ড্রাফটের নিয়মিত পর্যালোচনা
শেষ পয়েন্টটি খুবই গুরুত্বপূর্ণ কারণ কনফিগারেশন হাইজিন একটি চলমান প্রক্রিয়া। যে সমস্ত দল একটি বিস্তৃত প্রক্রিয়াগত দৃষ্টিভঙ্গি দেখতে চায়, তারা রাউটার রক্ষণাবেক্ষণকে সিকিউরিটি অপারেশনের সাথে যুক্ত করার সময় vulnerability management lifecycle-এর এই ওভারভিউটি দরকারী বলে মনে করতে পারে।
আধুনিক নেটওয়ার্কগুলোতে নিয়ন্ত্রিত কর্মীদের অ্যাক্সেসের জন্য, নেটওয়ার্ক অ্যাক্সেস সুরক্ষিত করার জন্য 802.1X অথেনটিকেশন-এর এই গাইডটি রাউটিং এবং সেগমেন্টেশন লেয়ারের জন্য একটি ভালো সহায়ক।
আধুনিক WiFi-এর জন্য Purple-এর সাথে রাউটার ইন্টিগ্রেট করা
রাউটার হলো এমন একটি জায়গা যেখানে আধুনিক WiFi অভিজ্ঞতা প্রয়োগযোগ্য পলিসিতে পরিণত হয়।
এটি তখন সবচেয়ে বেশি গুরুত্বপূর্ণ হয়ে ওঠে যখন একটি প্রতিষ্ঠান এমন দুটি জিনিস একসঙ্গে চায় যা আগে একে অপরের সাথে সাংঘর্ষিক ছিল। প্রথমত, অ্যাক্সেস অত্যন্ত সহজ মনে হতে হবে। দ্বিতীয়ত, স্টাফ, গেস্ট এবং শেয়ারড এনভায়রনমেন্টগুলো যাতে নিরাপদে সহাবস্থান করতে পারে তার জন্য অ্যাক্সেস কঠোরভাবে নিয়ন্ত্রণ করতে হবে।
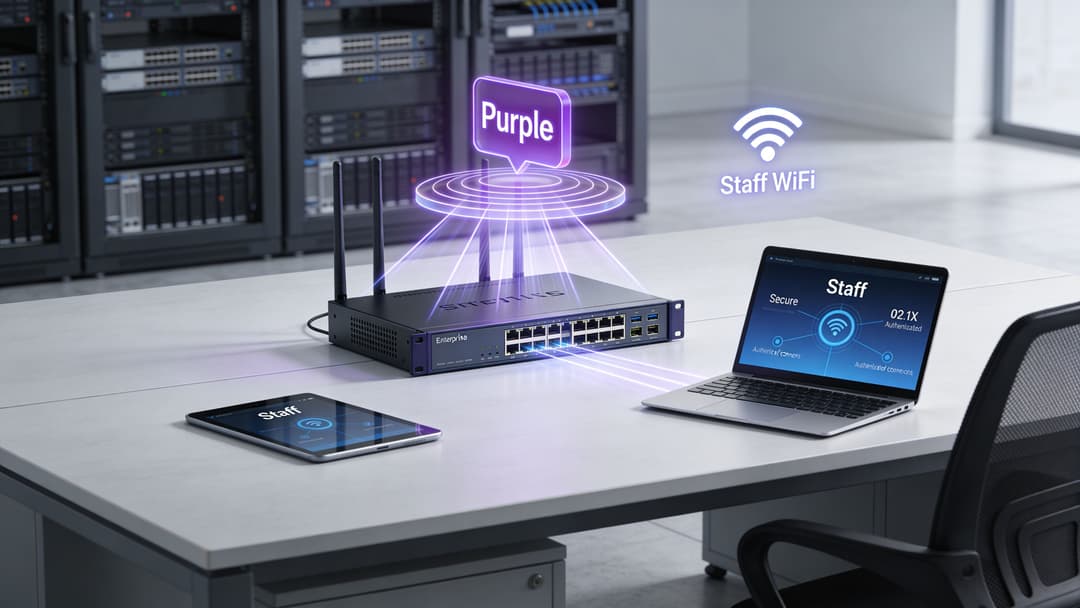
রাউটার সীমানা তৈরি করে
বেসিক জিনিসগুলো দিয়ে শুরু করুন। একটি রাউটার একাকী ব্যবহারকারীদের অথেন্টিকেট করে না। এটি যা করে তা হলো নেটওয়ার্কের সীমানা তৈরি করে যেখানে অথেন্টিকেশন এবং অথরাইজেশন অর্থবহ হয়ে ওঠে।
তার অর্থ সাধারণত বিভিন্ন ওয়্যারলেস সার্ভিসকে বিভিন্ন নেটওয়ার্ক সেগমেন্টে ম্যাপ করা, এবং তারপর তাদের মধ্যে নিয়মাবলী কঠোরভাবে প্রয়োগ করা।
উদাহরণস্বরূপ:
- Guest WiFi-কে শুধুমাত্র ইন্টারনেট ব্যবহার করার অনুমতি দেওয়া যেতে পারে
- Staff WiFi-কে অনুমোদিত ব্যবসায়িক সিস্টেমে পৌঁছানোর অনুমতি দেওয়া যেতে পারে
- IoT এবং লেগ্যাসি ডিভাইস সম্পূর্ণ এন্টারপ্রাইজ অথেন্টিকেশন ব্যবহার করতে না পারলেও সেগুলোকে আলাদা করে রাখা যেতে পারে
- ভাড়াটেদের নেটওয়ার্ক একই প্রাঙ্গণের ভেতরে একে অপরের থেকে পৃথক রাখা যেতে পারে
সেই সীমানাগুলো ছাড়া, "সুরক্ষিত WiFi" প্রায়শই একটি ফ্ল্যাট নেটওয়ার্ক অ্যাক্সেসের ওপর বসে থাকা একটি সুন্দর লগইন স্ক্রিন ছাড়া আর কিছুই নয়।
কীভাবে পাসওয়ার্ডহীন এবং জিরো-ট্রাস্ট অ্যাক্সেস মানানসই হয়
রাউটার একবার সেই নেটওয়ার্ক পথগুলি সংজ্ঞায়িত করলে, আইডেন্টিটি প্ল্যাটফর্মগুলি তার ওপরে অবস্থান করে আরও বুদ্ধিমত্তার সাথে সংযোগের সিদ্ধান্ত নিতে পারে।
স্টাফদের ক্ষেত্রে, কাজের ধারাটি সাধারণত এইরকম দেখায়:
- একটি ডিভাইস স্টাফ SSID-এ যুক্ত হয়।
- নেটওয়ার্কটি প্রমাণীকরণ প্রক্রিয়াটিকে একটি ক্লাউড বা আইডেন্টিটি-ইন্টিগ্রেটেড সার্ভিসে ফরওয়ার্ড করে।
- ব্যবহারকারীর ডিরেক্টরি স্ট্যাটাস নির্ধারণ করে যে অ্যাক্সেস দেওয়া হবে কিনা।
- রাউটার সেই ট্রাফিককে সঠিক সেগমেন্টে রাখে এবং পলিসি প্রয়োগ করে।
অতিথিদের জন্য, উদ্দেশ্যটি আলাদা। বাধা কম হতে হবে, কিন্তু সুরক্ষা এখনও গুরুত্বপূর্ণ। সেখানেই সার্টিফিকেট-ভিত্তিক এবং Passpoint-স্টাইল পদ্ধতিগুলো মূল্যবান হয়ে ওঠে কারণ ব্যবহারকারীরা শেয়ার করা পাসওয়ার্ড ছাড়াই এবং সেশনের শুরু থেকেই এনক্রিপশন সহ সংযুক্ত হতে পারেন।
এটি কেবল সুবিধার বিষয় নয়। UK ICO-এর রিপোর্টে উল্লেখ করা হয়েছে যে ২০২৫ সালের হসপিটালিটি খাতের ডেটা লঙ্ঘনের ৪০% ঘটেছিল এনক্রিপ্ট না করা অতিথি WiFi লগ থেকে, যার কারণে GDPR-সচেতন পরিবেশের জন্য সার্টিফিকেট-গ্রেড, Passpoint-সক্ষম অ্যাক্সেস অত্যন্ত গুরুত্বপূর্ণ (রেফারেন্স)।
ভাল গেস্ট অ্যাক্সেস ব্যবহারকারীর জন্য বাধা দূর করে এবং নেটওয়ার্কের জন্য অস্পষ্টতা দূর করে। এগুলো কোনো প্রতিদ্বন্দ্বী লক্ষ্য নয়।
বাস্তব ভেন্যুতে এটি প্রয়োগ করা
বাস্তবিক অর্থে, Purple-এর মতো একটি প্ল্যাটফর্ম এর সমাধান প্রদান করে। এটি পাসওয়ার্ডহীন অতিথি এবং কর্মী অ্যাক্সেসের কাজের ধারা প্রদান করে, পরিচয়-চালিত অনবোর্ডিং সমর্থন করে এবং Meraki, Aruba, Ruckus, Mist এবং UniFi-এর মতো ভেন্ডর ইকোসিস্টেমের সাথে কাজ করে। রাউটারটি সেই অভিজ্ঞতার অধীনে সেগমেন্টেশন, পাথ কন্ট্রোল এবং পলিসি সীমানা প্রয়োগের কেন্দ্রবিন্দু হিসেবে কাজ করে।
সেটিই হলো গুরুত্বপূর্ণ আর্কিটেকচারাল পয়েন্ট। অ্যাক্সেস প্ল্যাটফর্ম রাউটিংকে প্রতিস্থাপন করে না। এটি সঠিক রাউটিংয়ের ওপর নির্ভর করে।
এই কম্বিনেশনটি কেন কাজ করে
টিমগুলো যখন এই লেয়ারগুলোকে সঠিকভাবে সংযুক্ত করে, তখন তারা একটি উন্নত অপারেশনাল মডেল পায়:
| নেটওয়ার্কের প্রয়োজনীয়তা | রাউটারের ভূমিকা | অ্যাক্সেস প্ল্যাটফর্মের ভূমিকা |
|---|---|---|
| গেস্ট আইসোলেশন | গেস্ট ট্রাফিককে সেগমেন্ট এবং ফায়ারওয়াল করে | কম বাধা সহ অনবোর্ডিং সক্ষম করে |
| স্টাফ অ্যাক্সেস কন্ট্রোল | ব্যবহারকারীদের নিয়ন্ত্রিত পাথে স্থাপন করে | অ্যাক্সেসের সিদ্ধান্তের সাথে পরিচয় সংযুক্ত করে |
| লেগ্যাসি ডিভাইস হ্যান্ডলিং | সীমিত ডিভাইস গ্রুপগুলোকে আলাদা করে | ব্যবহারিক অনবোর্ডিং মডেলগুলোকে সমর্থন করে |
| কমপ্লায়েন্স সহায়তা | সীমানা এবং লগিং পাথ প্রয়োগ করে | পরিচয়-সচেতন অ্যাক্সেস তৈরিতে সাহায্য করে |
হোটেল, স্বাস্থ্যসেবা সাইট এবং শেয়ার্ড প্রপার্টিগুলিতে, এই সংমিশ্রণটিই প্রায়শই WiFi-কে একটি আনম্যানেজড ইউটিলিটি থেকে একটি পরিচয়-সচেতন পরিষেবাতে রূপান্তরিত করে।
রাউটার সম্পর্কে সচরাচর জিজ্ঞাসিত প্রশ্নাবলী
একটি রাউটার কি মডেম বা অ্যাক্সেস পয়েন্টের মতোই
না। একটি মডেম আপনাকে সার্ভিস প্রোভাইডার মিডিয়ামের সাথে সংযুক্ত করে। একটি অ্যাক্সেস পয়েন্ট ওয়্যারলেস কানেক্টিভিটি প্রদান করে। একটি রাউটার নেটওয়ার্কগুলোর মধ্যে ট্রাফিক স্থানান্তর করে এবং সেই সীমানাগুলোতে পলিসি প্রয়োগ করে।
অনেক ছোট ডিভাইসে এই তিনটি বিষয়ই একসাথে থাকে, যে কারণে মানুষ এই পরিভাষাগুলোকে গুলিয়ে ফেলে।
ছোট ভেন্যুগুলোর কি সত্যিই উন্নত রাউটিং প্রয়োজন
তাদের একটি বড় চ্যাসিস রাউটারের প্রয়োজন নাও হতে পারে, তবে তারা যদি অতিথি, কর্মী এবং অপারেশনাল সিস্টেমগুলিকে আলাদা করতে চায় তবে তাদের স্পষ্ট রাউটিং ফাংশন প্রয়োজন।
একবার আপনি সেগমেন্টেশন, অগ্রাধিকার এবং সুরক্ষিত অনবোর্ডিংয়ের বিষয়ে গুরুত্ব দিলে, রাউটিং ডিজাইন ছোট সাইটগুলোতেও প্রাসঙ্গিক হয়ে ওঠে।
কখন আমার ডায়নামিক রাউটিংয়ের পরিবর্তে স্ট্যাটিক রুট ব্যবহার করা উচিত
খুব কম পাথ বিশিষ্ট ছোট, স্থিতিশীল পরিবেশে স্ট্যাটিক রাউটগুলি ভাল কাজ করতে পারে। কিন্তু সাইটগুলি বড় হলে, লিঙ্কগুলি ব্যর্থ হলে বা নীতি ঘন ঘন পরিবর্তিত হলে সেগুলি বেদনাদায়ক হয়ে ওঠে।
আপনি যদি পরিবর্তনের আশা করেন, তবে ডাইনামিক রাউটিং সাধারণত দীর্ঘমেয়াদে নিরাপদ পছন্দ।
বিজনেস অ্যাপগুলো কাজ না করলেও গেস্ট WiFi কেন মাঝে মাঝে কাজ করে?
কারণ "ইন্টারনেট অ্যাক্সেস" এবং "অ্যাপ্লিকেশন রিচিবিলিটি" এক জিনিস নয়।
একজন অতিথির কেবল ইন্টারনেটে যাওয়ার একটি সাধারণ ডিফল্ট পাথের প্রয়োজন হতে পারে। অন্যদিকে, একজন স্টাফ অ্যাপের জন্য DNS, অভ্যন্তরীণ সার্ভিস, আইডেন্টিটি সিস্টেম, VPN পাথ এবং সিকিউরিটি পলিসির প্রয়োজন হতে পারে। রাউটিং নেটওয়ার্কের এক অংশে সঠিকভাবে কাজ করতে পারে এবং অন্য অংশে সম্পূর্ণ ভেঙে পড়তে পারে।
আরও বেশি সার্ভিস ক্লাউডে স্থানান্তরিত হলেও কি রাউটার এখনও গুরুত্বপূর্ণ?
হ্যাঁ। ক্লাউড গ্রহণ গন্তব্য পরিবর্তন করে, রাউটিংয়ের প্রয়োজনীয়তা নয়। ব্যবহারকারী, ডিভাইস, পরিচয় এবং নীতিগুলির এখনও সঠিকভাবে নেটওয়ার্ক সীমানা অতিক্রম করা প্রয়োজন।
পরবর্তীতে IT টিমগুলোর কোন ট্রেন্ডের দিকে নজর দেওয়া উচিত?
একটি উল্লেখযোগ্য প্রবণতা হলো যেসব স্থানে কভারেজ বা স্থিতিস্থাপকতার প্রয়োজন শুধুমাত্র WiFi-এর বাইরে চলে যায়, সেখানে হাইব্রিড WiFi এবং প্রাইভেট 5G ডিজাইন ব্যবহার করা। যুক্তরাজ্যে, ২০২৬ সালের প্রথম প্রান্তিক নাগাদ গ্রামীণ এলাকার মাত্র ১২% এককভাবে 5G কভারেজ অর্জন করেছে, যা কিছু প্রতিষ্ঠানকে একটি মাত্র অ্যাক্সেস পদ্ধতির ওপর নির্ভর করার পরিবর্তে রাউটার-প্লাস-5G মডেলের দিকে ধাবিত করছে (সূত্র)।
তার মানে এই নয় যে WiFi প্রতিস্থাপিত হচ্ছে। এর মানে হলো রাউটারগুলি ক্রমবর্ধমানভাবে একাধিক অ্যাক্সেস প্রযুক্তির মধ্যকার সংযোগস্থলে অবস্থান করছে।
আপনার ভেন্যুতে অতিথি, কর্মী বা ভাড়াটেদের WiFi কীভাবে কাজ করবে তা যদি আপনি পর্যালোচনা করে থাকেন, তবে অ্যাক্সেস লেয়ারের অংশ হিসেবে Purple বিবেচনা করা উচিত। এর প্ল্যাটফর্ম পাসওয়ার্ডহীন অনবোর্ডিং, পরিচয়-ভিত্তিক অ্যাক্সেস এবং আধুনিক রোমিং অভিজ্ঞতার ওপর গুরুত্ব দেয়, যেখানে মূল রাউটার এবং নেটওয়ার্ক ডিজাইন সেই অভিজ্ঞতাগুলোকে সুরক্ষিত করতে সেগমেন্টেশন, পলিসি এবং নিয়ন্ত্রণ প্রদান করে।



