


Enterprise network router sizing and WAN architecture advisor
Calculate enterprise WAN bandwidth requirements, concurrent NAT state session limits, packet forwarding capacities, and zero-trust VLAN isolation for corporate offices, healthcare facilities, retail networks, and venues.
Recommended router platform specification
Hardware class: Enterprise Campus Router (3 - 10 Gbps forwarding, multi-gigabit SFP+ uplinks)
CPU inspection factor: High (Hardware-accelerated AES-256 IPsec engine required)
Forwarding headroom for encryption: 15% of line rate, which is a throughput cost rather than a resilience one. The resilience rating of 92/100 reflects uplink redundancy alone.
On these inputs the architecture saves an estimated 117 hours/year of troubleshooting, capped at one full-time equivalent, worth about £6,084/year at a stated £52/hr network engineering rate. Replace that rate with your own.
Ready to secure and optimise your enterprise routing?
Purple integrates directly with enterprise WAN routers and gateways to deliver captive portal isolation and visitor analytics.
तुम्ही कदाचित हे वाचत आहात कारण WiFi केवळ एक IT युटिलिटी न राहता व्यावसायिक चिंतेचा विषय बनला आहे.
एक पाहुणा हॉटेलमध्ये येतो आणि त्याचा फोन लगेच कनेक्ट होईल अशी अपेक्षा करतो. एक परिचारिका वॉर्ड्सच्या दरम्यान एखादे उपकरण घेऊन जाते आणि तिला नेटवर्क नसलेला डेड स्पॉट परवडणारा नसतो. गर्दीच्या वेळी एक कॅशियर टॅब्लेट टॅप करतो आणि पेमेंट पहिल्याच प्रयत्नात पूर्ण व्हावे अशी त्याची गरज असते. जेव्हा हे क्षण अपयशी ठरतात, तेव्हा लोक क्वचितच राउटरला दोष देतात. ते त्या ठिकाणाला दोष देतात.
म्हणूनच नेटवर्कमधील राउटर समजून घेणे महत्त्वाचे आहे. राउटर म्हणजे केवळ "इंटरनेट पाठवणारा" बॉक्स नाही. ट्रॅफिक कुठे जाते, कोणत्या सिस्टीम एकमेकांशी बोलू शकतात, कशाला प्राधान्य मिळते आणि काय ब्लॉक केले जाते हे तो ठरवतो. आधुनिक वेन्यूमध्ये, वापरकर्त्यांना नेटवर्क सुलभ आणि सुरक्षित वाटण्यामागे किंवा धीमे आणि जोखमीचे वाटण्यामागे हे एक मुख्य कारण आहे.
डिजिटल अनुभवांचे अदृश्य इंजिन
व्यवस्थित चालणाऱ्या ठिकाणी, नेटवर्क अगदी सामान्य वाटले पाहिजे. पाहुणे ऑथेंटिकेशनचा विचार करत नाहीत. कर्मचारी विभागाचा विचार करत नाहीत. पेमेंट उपकरणे मार्ग निवडीचा विचार करत नाहीत. सर्व काही व्यवस्थित काम करते.
तो शांत आणि सुलभ युझर अनुभव सामान्यतः काळजीपूर्वक घेतलेल्या राउटींग निर्णयांवर अवलंबून असतो. राउटर हे पार्श्वभूमीत हे निर्णय घेणारे डिव्हाइस आहे.
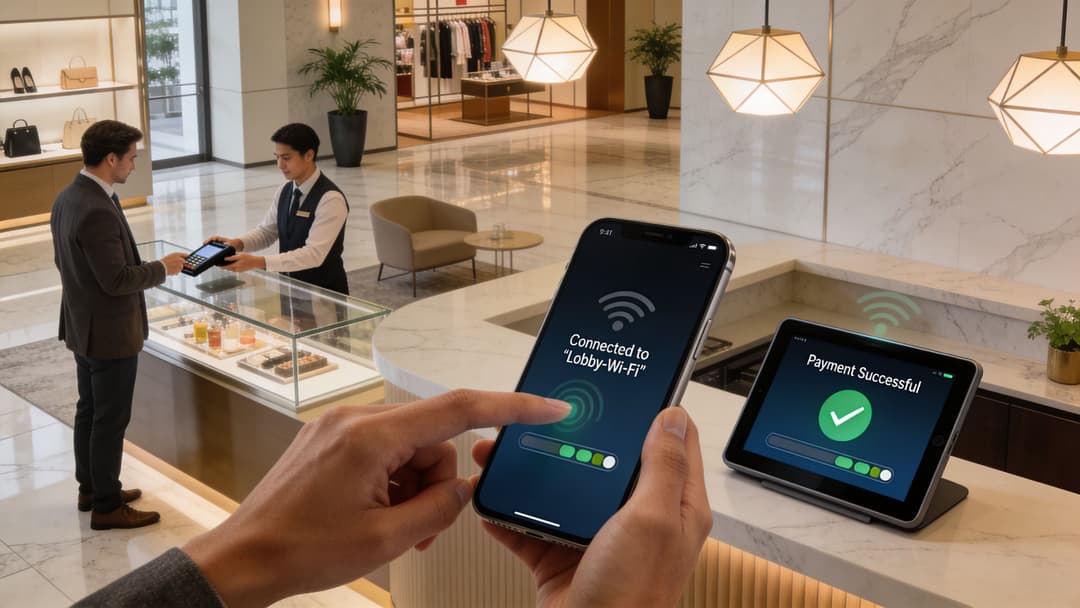
वापरकर्त्याला काय दिसते आणि राउटर काय करतो
भेट देणाऱ्याला "कनेक्ट केलेले" दिसते. तर राउटरला हे दिसते:
- ते कोणत्या नेटवर्कचे आहेत
- त्यांनी केवळ इंटरनेटवर पोहोचले पाहिजे की अंतर्गत प्रणालींपर्यंत देखील पोहोचले पाहिजे
- त्यांचे ट्रॅफिक कार्यक्षमतेने कसे पाठवायचे
- सेशन सुरक्षा पॉलिसीची पूर्तता करते की नाही
हाच तो फरक आहे ज्याच्याशी अनेक टीम्स संघर्ष करतात. Routers हे लो-लेव्हल आणि इन्फ्रास्ट्रक्चर-भारी वाटतात, तर guest WiFi आणि कर्मचारी अॅक्सेस हे सर्व्हिस डिझाइनसारखे वाटतात. प्रत्यक्षात, ते एकमेकांशी घट्ट जोडलेले आहेत.
UK मध्ये, ती लिंक आणखी महत्त्वाचे ठरते कारण या वातावरणास पुरवठा करणारा अॅक्सेस लेयर वेगवान होत आहे. Ofcom ने अहवाल दिला आहे की Q1 2025 पर्यंत 97% UK परिसरांना फुल फायबर (FTTP) नेटवर्क्सद्वारे जोडले गेले होते, ज्यामुळे स्थानिक नेटवर्क उपकरणांकडून, ज्यामध्ये ठिकाणाच्या एजबोरील राउटरचा समावेश आहे, काय कामगिरी मिळावी याच्या अपेक्षा वाढतात (संदर्भ).
राउटरबद्दल अनेकदा गैरसमज का होतात
लोक सहसा राउटर आणि ॲक्सेस पॉईंट्स, स्विचेस किंवा ब्रॉडबँड गेटवे यामध्ये गल्लत करतात.
त्यांना वेगळे करण्याचा एक सोपा मार्ग खालीलप्रमाणे आहे:
- अॅक्सेस पॉईंट्स वायरलेस उपकरणांना स्थानिक नेटवर्कशी जोडतात.
- स्विचेस एकाच स्थानिक नेटवर्कमध्ये ट्रॅफिक व्यवस्थापित करतात.
- राउटर्स नेटवर्क दरम्यान ट्रॅफिक पाठवतात आणि त्या सीमांवर पॉलिसी लागू करतात.
एक साधा आणि चांगला नियम असा आहे. जर ट्रॅफिकला एका नेटवर्कमधून दुसऱ्या नेटवर्कमध्ये जाण्याची आवश्यकता असेल, तर तिथे कुठेतरी राउटरचा सहभाग असतोच.
म्हणूनच राउटर हे सुरक्षित अतिथी आणि कर्मचारी WiFi डिझाइनच्या केंद्रस्थानी असतात. ते अशा सीमा तयार करतात ज्यामुळे अतिथी बॅक-ऑफिस प्रणालींपर्यंत न पोहोचता मुक्तपणे ब्राउझ करू शकतात. ते कर्मचारी उपकरणांना इतर कोणालाही ते मार्ग उघड न करता त्यांच्या आवश्यक ॲप्लिकेशन्सपर्यंत पोहोचण्यास मदत करतात.
टियर नेटवर्कमधील राउटरची भूमिका
बहुतेक एंटरप्राइझ नेटवर्क्स सपाट नसतात. ते वेगवेगळ्या लेअर्समध्ये व्यवस्थापित केलेले असतात जेणेकरून क्षमता, नियंत्रण आणि ट्रबलशूटिंग व्यवस्थापित करणे सोपे राहील.
यासाठी टपाल सेवेचे सर्वात सोपे उदाहरण देता येईल.
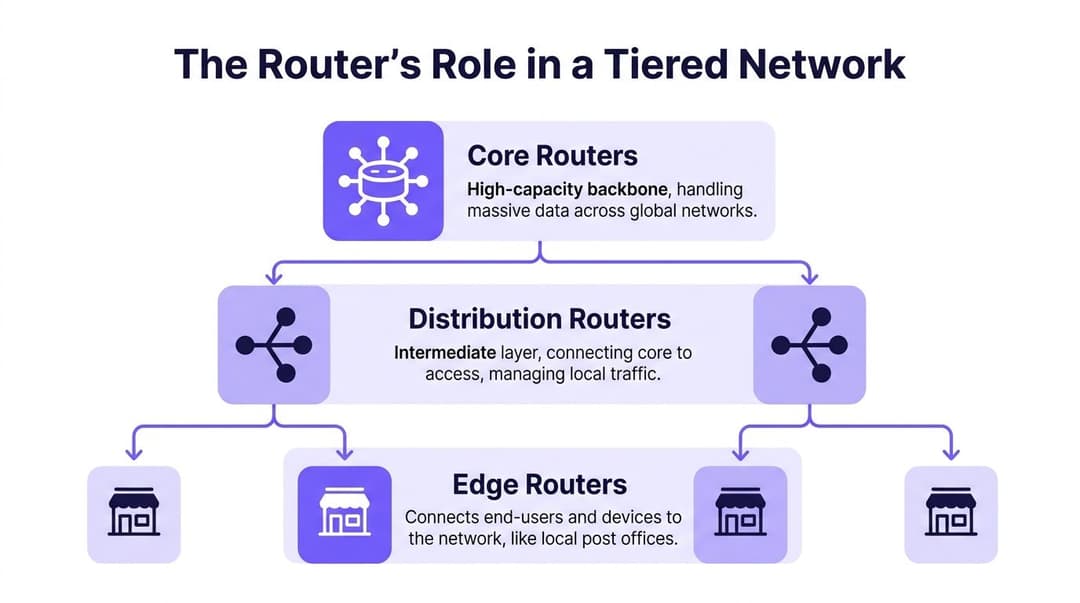
स्थानिक पोस्ट ऑफिस सारखे एज राउटर
एज (Edge) हे असे ठिकाण आहे जिथे युजर्स आणि स्थानिक सेवा विस्तृत नेटवर्कला मिळतात. एखाद्या हॉटेलमध्ये, हे ते ठिकाण असू शकते जिथे गेस्ट ट्रॅफिक, कर्मचाऱ्यांची उपकरणे आणि इमारतीची सिस्टीम्स त्यांच्या स्थानिक विभागांमधून बाहेर पडून सामायिक सेवा किंवा इंटरनेटकडे जातात.
एज राउटरच्या कामात सहसा खालील गोष्टींचा समावेश होतो:
- ऍक्सेस नेटवर्ककडून स्थानिक ट्रॅफिक प्राप्त करणे
- फक्त पाहुण्यांसाठी इंटरनेट ऍक्सेस सारखे ऍक्सेस नियम लागू करणे
- ट्रॅफिकला अधिक मध्यवर्ती राउटिंग लेयर्सकडे पुढे पाठवणे
- पॉलिसी आणि फिल्टरिंगसह साइटच्या सीमेचे रक्षण करणे
यामुळेच एज डिझाइनचा थेट परिणाम वापरकर्त्याच्या अनुभवावर होतो. एज राउटर कमी क्षमतेचा किंवा खराब सेगमेंट केलेला असल्यास, वापरकर्त्यांना त्याचा फटका लवकर जाणवतो.
वितरण राउटर हे सॉर्टिंग सेंटर सारखे कार्य करतात
Distribution स्तर अनेक एज झोनमधून ट्रॅफिक गोळा करतो आणि व्यापक धोरण लागू करतो.
एखाद्या शॉपिंग सेंटरचा विचार करा. तुमच्याकडे गेस्ट ऍक्सेस, पॉइंट ऑफ सेल, डिजिटल साईनज, सुविधा आणि भाडेकरूंच्या सिस्टीमसाठी स्वतंत्र वायरलेस वातावरण असू शकते. डिस्ट्रिब्युशन राउटिंग हे असे ठिकाण आहे जिथे हे प्रवाह एकत्र केले जातात आणि जिथे अनेक संस्था नेटवर्कच्या एका भागातून दुसऱ्या भागात काय जाऊ शकते याबद्दलचे नियम लागू करतात.
हा स्तर सहसा हाताळतो:
- Inter-VLAN राउटिंग
- पॉलिसी अंमलबजावणी
- मार्ग संक्षिप्तीकरण
- स्थानिक क्षेत्रांमधील ट्रॅफिक शेपिंग
स्विच देखील येथे Layer 3 चे काम करू शकतात या वस्तुस्थितीमुळे बरेच गोंधळ निर्माण होतात. हे खरे आहे. बऱ्याच डिझाइन्समध्ये, "डिस्ट्रिब्युशन राउटर" चे कार्य Layer 3 स्विचद्वारे केले जाते. उपकरणाचा आकार कसा आहे यापेक्षा त्याची भूमिका काय आहे हे महत्त्वाचे आहे.
बॅकबोन म्हणून कोअर राउटर
कोअर (Core) हे वेग आणि लवचिकतेसाठी तयार केलेले असते. यामध्ये वेन्यूशी संबंधित अनेक अपवादांची गर्दी नसावी. नेटवर्कच्या प्रमुख भागांदरम्यान आणि बाह्य नेटवर्कच्या दिशेने मोठ्या प्रमाणावर ट्रॅफिक वेगाने पाठवणे हाच याचा उद्देश असतो.
UK मधील मोठ्या संस्थांमध्ये, कोअर राउटर प्रति सेकंद १ कोटी पॅकेट्स हाताळतात, म्हणूनच आधुनिक रोमिंग आणि ओळख-आधारित ऍक्सेसला सपोर्ट करणाऱ्या दाट WiFi वातावरणात अडथळे रोखण्यासाठी त्यांचा वापर केला जातो (PDQ संदर्भ).
ती संख्या महत्त्वाची आहे कारण पॅकेट फॉरवर्डिंग अमूर्त नाही. गर्दीच्या वेन्यूमध्ये, प्रत्येक लॉगइन, पेमेंट, अॅप रिफ्रेश, DNS विनंती आणि व्हिडिओ स्ट्रीम हे नेटवर्कसाठी पॅकेटचे काम बनते.
वास्तविक ठिकाणांमध्ये हे पदानुक्रम का महत्त्वाचे आहे
थ्री-टीयर मॉडेल टीम्सना व्यावहारिक प्रश्नांची उत्तरे देण्यास मदत करते:
- अतिथी ट्रॅफिक कुठे वेगळे केले पाहिजे
- कर्मचारी पॉलिसी कुठे लागू केल्या पाहिजेत
- सर्व काही पुन्हा डिझाइन न करता तुम्ही लवचिकता कुठे जोडू शकता
- वापरकर्ते संथ गतीची तक्रार करतात तेव्हा अडथळा कुठे असतो
तुम्ही सामायिक वातावरणात गेस्ट आणि कर्मचाऱ्यांच्या प्रवेशाची रचना करत असल्यास, व्यवस्थापित WiFi वातावरणासाठी नेटवर्क डिझाइन चे हे विहंगावलोकन उपयुक्त आहे कारण ते लॉजिकल सेगमेंटेशनला वेन्यू ऑपरेशन्सशी जोडते.
शक्य असेल तेव्हा गाभा क्लिष्टतेपासून दूर ठेवा. स्थानिक धोरण त्या वापरकर्त्यांच्या अधिक जवळ ठेवा ज्यांना त्याची गरज आहे.
हा दृष्टीकोन नेटवर्क्समधील राउटर समजून घेणे सोपे करतो. एज (edge) जोडते. डिस्ट्रिब्युशन लेअर व्यवस्थापित करते. कोर ट्रान्सपोर्ट करते.
राउटरच्या विविध प्रकारांचा शोध घेणे
प्रत्येक राउटर एकाच कामासाठी बनवला जात नाही. हे ऐकायला उघड वाटते, परंतु बऱ्याच खरेदीच्या चुका येथूनच सुरू होतात.
एखादे लहान कॅफे, हॉस्पिटल कॅम्पस आणि एकाधिक-स्थळ रिटेलर हे सर्व कदाचित म्हणतील की त्यांना "router ची गरज आहे". त्यांना जी खरी गरज असते ती म्हणजे त्यांच्या स्केल, लवचिकता आणि व्यवस्थापन मॉडेलला साजेसे असे routing फंक्शन.
हार्डवेअर राउटर
एक हार्डवेअर राउटर हे सातत्यपूर्ण लोड अंतर्गत ट्रॅफिक विश्वासाने पुढे पाठवण्यासाठी बनवलेले एक समर्पित डिव्हाइस असते.
हे एंटरप्राइझ शाखा, कॅम्पस आणि WAN एड्जेसमध्ये सामान्य आहेत कारण ते राउटिंग, पॉलिसी आणि सुरक्षा वैशिष्ट्यांसाठी अंदाज लावण्यायोग्य कामगिरी, विशिष्ट हेतूने तयार केलेले इंटरफेस आणि व्हेंडर सपोर्ट देतात. मोठ्या वातावरणात, जेव्हा लवचिकतेपेक्षा अपटाइम आणि थ्रूपुट अधिक महत्त्वाचे असते, तेव्हा ते अजूनही डीफॉल्ट पर्याय असतात.
हार्डवेअर राउटर तेव्हाच योग्य ठरतात जेव्हा तुम्हाला खालील गोष्टींची आवश्यकता असते:
- डेडिकेटेड थ्रुपुट
- भौतिक WAN इंटरफेस
- स्थिर अप्लायन्स-शैलीतील ऑपरेशन्स
- नेटवर्कच्या भूमिकांमध्ये स्पष्ट विभाजन
वायरलेस राउटर आणि गेटवे
हे ते परिचित ऑल-इन-वन डिव्हाइस आहे जे बऱ्याच लोकांच्या डोळ्यासमोर प्रथम येते. हे एकाच बॉक्समध्ये अनेक फंक्शन्स एकत्रित करते, सामान्यतः:
- Routing
- बेसिक switching
- वायरलेस अॅक्सेस
- बऱ्याचदा firewall आणि NAT फीचर्स
घरे आणि अतिशय लहान साइट्ससाठी, हे व्यावहारिक आहे. एंटरप्राइझ ठिकाणांसाठी, हे सहसा स्वतःहून पुरेसे नसते.
याचे कारण सोपे आहे. एकदा का तुम्हाला स्वतंत्र गेस्ट, कर्मचारी, ऑपरेशनल आणि भाडेकरू नेटवर्क्स, तसेच मध्यवर्ती आयडेंटिटी आणि पॉलिसीची आवश्यकता भासली की, ऑल-इन-वन उपकरणे मर्यादा आणतात. ती सोयीची असतात, परंतु ही सोय अनेकदा सेगमेंटेशन, निरिक्षणक्षमता (ऑब्झर्व्हेबिलिटी) आणि स्केलबिलिटीच्या किंमतीवर मिळते.
व्हर्च्युअल राउटर
एक व्हर्च्युअल राउटर सॉफ्टवेअरमध्ये राउटींगचे काम करतो. तो एखाद्या समर्पित उपकरणाऐवजी व्हर्च्युअल मशीन किंवा क्लाउड-नेटिव्ह फंक्शन म्हणून चालतो.
क्लाउड वातावरण, व्हर्च्युअलाइज्ड डेटा सेंटर्स आणि सेवा प्रदाता डिझाइनमध्ये हे सामान्य आहे जिथे संघांना अधिक लवचिकता हवी असते. एक व्हर्च्युअल राउटर हार्डवेअर राउटरसारखीच अनेक लॉजिकल कामे करू शकतो, परंतु त्याची कामगिरी अंतर्निहित कम्प्युट, स्टोरेज आणि त्याभोवतीच्या नेटवर्क डिझाइनवर अवलंबून असते.
कोणता प्रकार कोणत्या वातावरणासाठी योग्य आहे
याचा विचार करण्याचा एक सोपा मार्ग म्हणजे ऑपरेशनल संदर्भ:
| राउटर प्रकार | सर्वोत्तम तंतोतंत जुळणारे | जमेची बाजू | तडजोड (Trade-off) |
|---|---|---|---|
| हार्डवेअर राउटर | शाखा, कॅम्पस, WAN एज | अपेक्षित कामगिरी | सॉफ्टवेअरपेक्षा कमी लवचिक |
| वायरलेस गेटवे | लहान ठिकाणे | सोपे उपयोजन (Deployment) | मर्यादित एंटरप्राइझ नियंत्रण |
| व्हर्च्युअल राउटर | क्लाउड आणि व्हर्च्युअलाईज्ड वातावरण | लवचिक आणि प्रोग्राम करण्यायोग्य | होस्ट प्लॅटफॉर्मवर अवलंबून असते |
योग्य निवड ही फॅशनबद्दल नसते. ती राउटिंगची भूमिका तुमच्या वातावरणाशी सुसंगत बनवण्याबद्दल असते. जर एखादे ठिकाण सुरक्षित अतिथी प्रवेश, कर्मचाऱ्यांची ओळख आणि विभागलेल्या ऑपरेशन्सवर अवलंबून असेल, तर राउटरने त्या मॉडेलला स्पष्टपणे सपोर्ट केला पाहिजे.
राउटर निर्णय कसे घेतात हे समजून घेणे
राउटरला ट्रॅफिक कुठे पाठवायचे आहे हे स्वतःहून "माहित" नसते. तो नियमांचा संच आणि मिळालेली माहिती वापरतो, ज्याला राउटींग टेबल म्हणतात.
याचे सर्वात सोपे साम्य सॅट नॅव्ह (sat nav) शी आहे. सॅट नॅव्ह कार चालवत नाही. ते फक्त मार्ग शोधून देते. राउटर पॅकेट्ससाठी तेच काम करतो.
राउटिंग टेबल आणि मार्ग निवड
जेव्हा एखादे पॅकेट पोहोचते, तेव्हा राउटर त्याचे गंतव्यस्थान तपासतो आणि एक मूलभूत प्रश्न विचारतो: हे पॅकेट त्याच्या निर्धारित ठिकाणी पोहोचवण्यासाठी पुढचे कोणते पाऊल अधिक जवळचे ठरेल?
तो निर्णय खालील गोष्टींवरून घेतला जातो:
- थेट जोडलेले नेटवर्क्स
- अॅडमिनिस्ट्रेटरने सेट केलेले Static routes
- इतर routers कडून शिकलेले Dynamic routes
Dynamic routing मुळे गोष्टी अधिक रंजक बनतात. प्रत्येक पाथ मॅन्युअली परिभाषित करण्यासाठी माणसावर अवलंबून राहण्याऐवजी, routers रूट माहितीची देवाणघेवाण करू शकतात आणि लिंक्स बदलल्यावर त्यानुसार जुळवून घेऊ शकतात.
तुम्ही नेटवर्कच्या बाजूने तपासण्यापूर्वी डिव्हाइसच्या बाजूने ट्रबलशूटिंग करत असल्यास, command to find IP address in Linux वरील हे मार्गदर्शक एक व्यावहारिक सुरवात आहे. एंडपॉईंट खरोखरच तुम्ही विचार करत असलेल्या नेटवर्कवर आहे की नाही हे तपासण्यास हे मदत करते.
मुख्य प्रोटोकॉल फॅमिली
बहुतेक तांत्रिकदृष्ट्या जाणकार वाचकांसाठी, तीन नावे वारंवार समोर येतात: RIP, OSPF आणि BGP.
- RIP हे जुने आणि सोपे आहे. राउटिंग संकल्पना समजून घेण्यासाठी ते उपयुक्त आहे, परंतु आधुनिक एंटरप्राइझ वातावरणासाठी हे सहसा योग्य उत्तर नसते.
- OSPF चा वापर संस्थांच्या आत मोठ्या प्रमाणावर केला जातो. हे RIP पेक्षा वेगाने कन्व्हर होते आणि अधिक चांगल्या प्रकारे स्केल होते.
- BGP चा वापर वेगवेगळ्या नेटवर्क दरम्यान केला जातो. हा तो प्रोटोकॉल आहे जो इंटरनेट-स्केल राउटिंग आणि अनेक WAN एज डिझाइन्सचा पाया आहे.
येथे संक्षिप्त स्वरूपात तुलना दिली आहे.
मुख्य राउटिंग प्रोटोकॉलची तुलना
| प्रोटोकॉल | प्रकार | प्राथमिक वापर प्रकरण (Use Case) | मुख्य मेट्रिक | स्केलेबिलिटी |
|---|---|---|---|---|
| RIP | इंटिरियर गेटवे प्रोटोकॉल | लहान, सोपे अंतर्गत नेटवर्क | हॉप संख्या (Hop count) | कमी |
| OSPF | इंटिरियर गेटवे प्रोटोकॉल | एंटरप्राइझ अंतर्गत राउटिंग | खर्चावर आधारित मार्ग निवड | उच्च |
| BGP | एक्सटिरियर गेटवे प्रोटोकॉल | संस्था आणि प्रदात्यांमधील राउटिंग | पॉलिसी-आधारित मार्ग नियंत्रण | खूप उच्च |
OSPF आणि BGP सर्वात महत्त्वाचे का आहेत
ठिकाणे आणि कॅम्पसच्या वातावरणात, OSPF हा सहसा व्यावहारिक अंतर्गत पर्याय असतो कारण तो टोपोलॉजीमधील बदलांवर जलद प्रतिक्रिया देतो आणि ढोबळ मोजणी करण्याऐवजी नेटवर्कचा एक मॅप तयार करतो.
जेव्हा नेटवर्कची सीमा अधिक गुंतागुंतीची होते तेव्हा BGP महत्त्वाचे ठरते. जर तुम्ही कॅरियर्सशी कनेक्ट होत असाल, लवचिक इंटरनेट कडा डिझाइन करत असाल किंवा मोठ्या प्रमाणावर राउटिंग डोमेन्स वेगळे करत असाल, तर BGP पॉलिसीवर अधिक अचूक नियंत्रण प्रदान करते.
म्हणूनच सबनेटिंग देखील महत्त्वाचे आहे. जेव्हा ऍड्रेस डिझाईन स्पष्ट असते तेव्हाच राउटर अचूक निर्णय घेऊ शकतो. जर रूटच्या सीमा अजूनही अस्पष्ट वाटत असतील, तर subnet masking and why it matters in network design यावरील हे स्पष्टीकरण नक्की पुन्हा वाचण्यासारखे आहे.
जेव्हा routing अनाकलनीय वाटेल, तेव्हा आधी अॅड्रेसिंग प्लॅन तपासा. अनेक "routing समस्या" या प्रत्यक्षात वेषांतर केलेल्या सेगमेंटेशनच्या समस्या असतात.
लोक सहसा काय गल्लत करतात
राउटिंग प्रोटोकॉल्सकडे ऐच्छिक क्लिष्टता म्हणून पाहणे ही एक सामान्य चूक आहे.
ते तसे नाहीत. जेव्हा काहीतरी बदलते तेव्हा नेटवर्क वापरण्यायोग्य ठेवण्याचा तो मार्ग आहे. एक लिंक अयशस्वी होते. नवीन मार्ग तयार होतो. एखादी साईट ऑनलाईन येते. फायरवॉल पॉलिसी ट्रॅफिकचा मार्ग बदलते. डायनॅमिक राउटिंगशिवाय, हे बदल मॅन्युअल, संथ आणि नाजूक बनू शकतात.
Guest आणि कर्मचारी WiFi ला सपोर्ट करणाऱ्या नेटवर्क्समधील routers साठी, तो नाजूकपणा ड्रॉप झालेल्या सेशन्स, विचित्र रोमिंग वर्तन आणि यादृच्छिक वाटणाऱ्या पण नसलेल्या सपोर्ट तिकिटांच्या स्वरूपात समोर येतो.
फक्त ट्रॅफिक पोलिसापेक्षा अधिक काहीतरी
एक आधुनिक router ट्रॅफिक पुढे पाठवतो, पण ही केवळ अर्धीच गोष्ट आहे. अनेक वातावरणात, router हा रिसेप्शनिस्ट, सुरक्षा रक्षक, प्राधान्य व्यवस्थापक आणि सातत्य नियोजक म्हणूनही काम करतो.
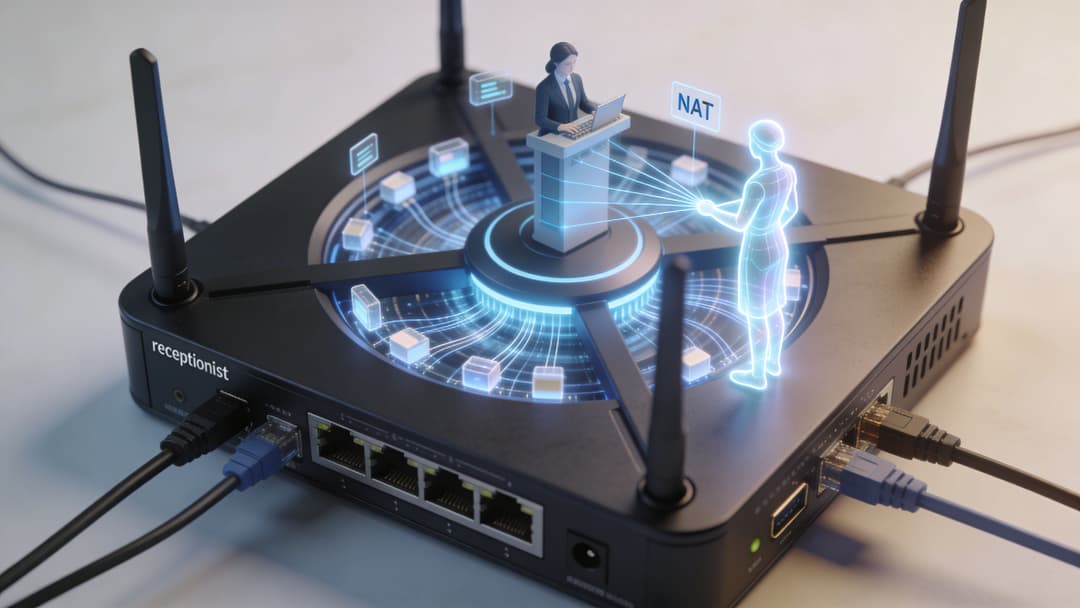
रिसेप्शनिस्ट म्हणून NAT
नेटवर्क ॲड्रेस ट्रान्सलेशन, किंवा NAT, अनेक अंतर्गत डिवाइसेसना पब्लिक-फेसिंग ॲड्रेसेसचा लहान संच सामायिक करण्याची परवानगी देतो.
याचा विचार इमारतीतील रिसेप्शनिस्टसारखा करा. बाहेरील लोक एकाच सार्वजनिक फ्रंट डेस्कशी बोलतात. अंतर्गत पातळीवर, रिसेप्शनिस्टला माहिती असते की संदेश कोणत्या खोलीत किंवा व्यक्तीला मिळाला पाहिजे.
याचे महत्त्व त्याच्या खालील क्षमतेमुळे आहे:
- सार्वजनिक ॲड्रेस स्पेस वाचवते
- अंतर्गत उपकरणांचे ॲड्रेसिंग लपवते
- आतल्या आणि बाहेरच्या भागात एक स्पष्ट सीमा तयार करते
NAT ही स्वतःहून एक संपूर्ण सुरक्षा धोरण नाही, परंतु यामुळे थेट उघडे पडणे कमी होते.
सुरक्षा रक्षक म्हणून फायरवॉल
अनेक routers मध्ये firewall फंक्शन्स समाविष्ट असतात किंवा ते समर्पित firewalls सोबत मिळून काम करतात. सीमेवर, याचा अर्थ ट्रॅफिक तपासणे आणि कशाला परवानगी दिली पाहिजे हे ठरवणे असा होतो.
सोप्या शब्दांत सांगायचे तर, राउटर आणि फायरवॉलचे संयोजन खालीलसारख्या प्रश्नांची उत्तरे देते:
- पाहुणे केवळ इंटरनेटपर्यंत पोहोचू शकतील का
- कार्ड पेमेंट सिस्टीमने केवळ विशिष्ट सेवांशीच संवाद साधला पाहिजे का
- कर्मचाऱ्यांच्या उपकरणांनी केवळ मंजूर मॅनेजमेंट मार्गांचाच वापर केला पाहिजे का
धोरणाशिवाय राउटर म्हणजे केवळ वेग. धोरणासह राउटर म्हणजे नियंत्रण बनते.
QoS ही एक VIP लेन म्हणून लेन म्हणून लेन म्हणून लेन म्हणून लेन म्हणून लेन म्हणून लेन आहे जी VIP सेवा प्रदान करते
Quality of Service, किंवा QoS, जेव्हा संसाधनांसाठी संघर्ष होतो तेव्हा कोणत्या ट्रॅफिकला प्राधान्य द्यायचे हे ठरवते.
हे अशा स्पष्ट ठिकाणांपैकी एक आहे जिथे नेटवर्क डिझाइन हे वापरकर्ता अनुभवामध्ये बदलते. गर्दीच्या काळात, सर्व ट्रॅफिक सारखेच महत्त्वाचे नसते. सॉफ्टवेअर अपडेटपेक्षा पेमेंट ट्रान्झॅक्शन अधिक महत्त्वाचे असते. कोणीतरी सोशल मीडिया स्क्रोल करण्यापेक्षा व्हॉइस किंवा व्हिडिओ क्लिनिकल सेशन अधिक महत्त्वाचे असते.
QoS मुळे राउटरला त्या प्राधान्यक्रमांनुसार काम करण्याची सुविधा मिळते.
प्रायोगिक नियम: जर प्रत्येक पॅकेट महत्त्वाचे म्हणून चिन्हांकित केले असेल, तर कशालाच महत्त्व उरत नाही. जेव्हा तुम्ही व्यावसायिक प्राधान्यक्रम स्पष्टपणे परिभाषित करता तेव्हाच QoS कार्य करते.
व्यवसाय सातत्यासाठी उच्च उपलब्धता
एक राउटर बिघडू शकतो. लिंक्स निकामी होऊ शकतात. वीज पुरवठा खंडित होऊ शकतो. समजूतदार नेटवर्क डिझाइन असे गृहीत धरून चालते की कधी ना कधी काहीतरी नक्कीच बिघडणार.
हाय अवेलेबिलिटी म्हणजे त्या परिस्थितीसाठी नियोजन करणे. काहीवेळा यात लवचिक जोडीमध्ये दोन राउटर्स असतात. काहीवेळा यात अतिरिक्त अपलिंक्स असतात. तर काहीवेळा यात डायनॅमिक राउटिंग असते जे ट्रॅफिकला अत्यंत कमी व्यत्ययासह दुसऱ्या मार्गावर जाण्यास मदत करते.
ही कार्ये मिळून काम करतात:
| कार्य | सोपी उपमा | वास्तविक उद्देश |
|---|---|---|
| NAT | रिसेप्शन डेस्क | अंतर्गत वापरकर्त्यांना बाह्य-दिशेच्या पत्त्यांशी जोडतो | सुरक्षा रक्षक | कोण कोणाशी बोलू शकते हे लागू करतो |
| QoS | VIP लेन | महत्त्वाच्या ट्रॅफिकला प्राधान्य देतो |
| उच्च उपलब्धता (High availability) | बॅकअप टीम | अयशस्वीतेदरम्यान सेवा सुरू ठेवतो |
जेव्हा टीम्स नेटवर्क्समधील routers कडे केवळ पाथ सिलेक्टर म्हणून पाहतात, तेव्हा त्या अर्धे मूल्य गमावून बसतात. आधुनिक वेन्यूजमध्ये, router एकाच वेळी सुरक्षा धोरण आणि सेवेची गुणवत्ता सुधारण्यास मदत करतो.
तुमच्या वातावरणासाठी डिप्लॉयमेंटचे सर्वोत्तम पद्धती
योग्य राउटर कॉन्फिगरेशन हे प्रामुख्याने ठिकाणावर अवलंबून असते. जर पॉलिसी मॉडेल चुकीचे असेल तर तेच हार्डवेअर एका वातावरणात चांगली कामगिरी करू शकते आणि दुसऱ्या वातावरणात निकृष्ट कामगिरी करू शकते.
हॉस्पिटॅलिटी
हॉटेल्स, बार, रेस्टॉरंट्स आणि इव्हेंट स्पेसना सहसा एकाच वेळी दोन गोष्टींची आवश्यकता असते. अतिथींचा प्रवेश (guest access) सोपा वाटला पाहिजे, तर दुसरीकडे ऑपरेशनल सिस्टम्स वेगळ्या (isolated) राहिल्या पाहिजेत.
याचा अर्थ सहसा असा होतो:
- पाहुणे, कर्मचारी आणि ऑपरेशन्स ट्रॅफिक वेगळे करा
- त्या विभागांच्या दरम्यान फायरवॉल पॉलिसी लागू करा
- कॅज्युअल ब्राउझिंगपेक्षा बुकिंग, चेक-इन आणि पेमेंट ट्रॅफिकला प्राधान्य द्या
- संवेदनशील सेशन तपशील उघड न करता सपोर्टसाठी पुरेसा डेटा लॉग करा
गेस्ट नेटवर्क हे बॅक-ऑफिस सिस्टममध्ये प्रवेश करण्यासाठी कधीही सोयीचा चोरटा मार्ग बनू नये.
रिटेल
रिटेल नेटवर्क्स हे व्यवहार सुलभतेवर चालतात किंवा अपयशी ठरतात. गर्दीच्या काळात, router ने पॉईंट-ऑफ-सेल ट्रॅफिकला सामान्य ब्राउझिंगपेक्षा अधिक महत्त्वाचे मानले पाहिजे.
UK मधील वाहतूक आणि रिटेल वातावरणात, व्यवस्थापित राउटरना 10 Gbps थ्रूपुट टिकवून ठेवण्याची आवश्यकता असू शकते आणि लिंक अयशस्वी झाल्यास डायनॅमिक राउटिंग अपडेट्स ५०ms पेक्षा कमी वेळेत होऊ शकतात, ही तंतोतंत तशाच प्रकारची लवचिकता आहे ज्यावर व्यस्त साइट्स अवलंबून असतात (Splunk Lantern संदर्भ).
म्हणूनच रिटेल टीम्सनी पुढील गोष्टींवर लक्ष केंद्रित केले पाहिजे:
- पेमेंट आणि इन्व्हेंटरी ट्रॅफिकसाठी QoS
- गेस्ट WiFi साठी स्पष्ट आयसोलेशन
- लिंक्स दरम्यान जलद फेलओव्हर
- थ्रूपुट आणि पाथ बदलांचे मॉनिटरिंग
हेल्थकेअर
आरोग्यसेवा क्षेत्र अधिक चांगल्या दर्जाची मागणी करते कारण कामगिरी आणि गोपनीयता या दोन्ही गोष्टी महत्त्वाच्या आहेत.
ठराविक प्राधान्यक्रमांमध्ये खालील गोष्टींचा समावेश होतो:
- कडक विभागणी - अतिथी प्रवेश, कर्मचारी प्रणाली, क्लिनिकल उपकरणे आणि प्रशासन यांच्यामध्ये.
- विश्वसनीय राउटिंग मार्ग - व्यत्यय सहन न करू शकणाऱ्या प्रणालींसाठी.
- मजबूत प्रमाणीकरण आणि प्रवेश नियंत्रण - नेटवर्कच्या टोकावर (edge).
एक राउटर स्वतःहून अनुपालन सुलभ करू शकत नाही, परंतु खराब सेगमेंटेशन त्याच्या सभोवतालच्या इतर प्रत्येक नियंत्रणाला कमकुवत करू शकते.
निवासी आणि बहु - भाडेकरू मालमत्ता
स्टुडंट हाउसिंग, बिल्ड टू रेंट आणि सामायिक निवासी वातावरणामध्ये, सामायिक पायाभूत सुविधांमध्ये गोपनीयता राखणे हे एक आव्हान असते.
रहिवाशांना घरासारख्या अनुभवाची अपेक्षा असते. ऑपरेटर्सना केंद्रीय व्यवस्थापनाची गरज असते. जेव्हा प्रत्येक भाडेकरूचे वातावरण योग्यरित्या वेगळे केले जाते, तेव्हाच ही उद्दिष्टे साध्य होतात.
एक सोयीस्कर डिप्लॉयमेंट चेकलिस्टमध्ये सहसा पुढील गोष्टींचा समावेश होतो:
- प्रत्येक भाडेकरूसाठी स्वतंत्र नेटवर्क विभागणी
- वैयक्तिक उपकरणांसाठी सोपे ऑनबोर्डिंग
- इमारत प्रणालींसाठी स्पष्ट कार्यात्मक सीमा
- फर्मवेअर, एक्सपोजर आणि पॉलिसी विचलनाचे नियमित पुनरावलोकन
शेवटचा मुद्दा महत्त्वाचा आहे कारण कॉन्फिगरेशनची स्वच्छता राखणे हे एक सतत चालणारे काम आहे. जे संघ अधिक व्यापक प्रक्रिया दृष्टिकोन इच्छितात त्यांना राउटरची देखभाल सुरक्षा ऑपरेशन्सशी जोडताना vulnerability management lifecycle चे हे विहंगावलोकन उपयुक्त वाटू शकते.
आधुनिक नेटवर्क्सवर नियंत्रित कर्मचारी प्रवेशासाठी, नेटवर्क प्रवेशासाठी 802.1X ऑथेंटिकेशन चे हे मार्गदर्शक राउटिंग आणि सेगमेंटेशन लेयरसाठी एक उत्तम पूरक आहे.
आधुनिक WiFi साठी Purple सोबत राउटरचे एकत्रीकरण करणे
राउटर ही अशी जागा आहे जिथे आधुनिक WiFi अनुभव लागू करण्यायोग्य धोरण बनतो.
जेव्हा एखाद्या संस्थेला पूर्वी एकमेकांशी विसंगत असणाऱ्या दोन गोष्टी हव्या असतात, तेव्हा हे सर्वात महत्त्वाचे ठरते. पहिली गोष्ट म्हणजे, प्रवेश सोपा वाटला पाहिजे. दुसरी गोष्ट म्हणजे, कर्मचारी, पाहुणे आणि सामायिक वातावरणाने सुरक्षितपणे एकत्र राहण्यासाठी प्रवेशावर पुरेसे कडक नियंत्रण असले पाहिजे.
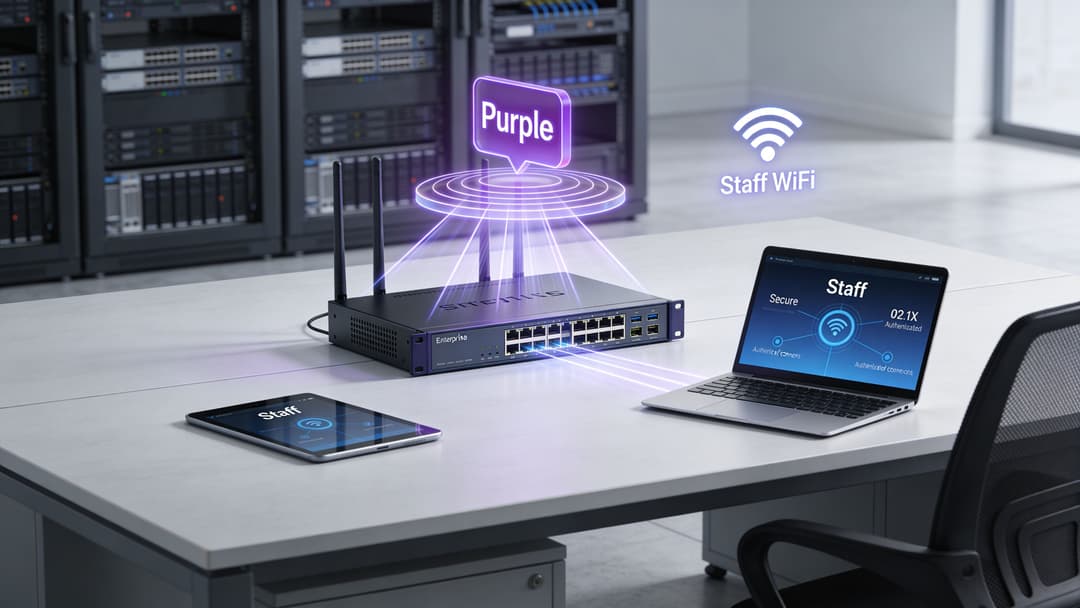
राउटर सीमा तयार करतो
मूलभूत गोष्टींपासून सुरुवात करा. एक router स्वतंत्रपणे युजर्सचे प्रमाणीकरण करत नाही. तो अशा नेटवर्क सीमा तयार करतो जिथे प्रमाणीकरण आणि अधिकृतता अर्थपूर्ण बनतात.
याचा अर्थ सहसा वेगवेगळ्या वायरलेस सेवांना वेगवेगळ्या नेटवर्क सेगमेंटमध्ये मॅप करणे आणि नंतर त्यांच्या दरम्यान नियम लागू करणे असा होतो.
उदाहरणादाखल:
- अतिथी WiFi ला केवळ इंटरनेटचा वापर करण्याची परवानगी दिली जाऊ शकते
- कर्मचारी WiFi ला मान्यताप्राप्त व्यावसायिक सिस्टीम्स वापरण्याची परवानगी दिली जाऊ शकते
- IoT आणि जुनी उपकरणे पूर्ण एंटरप्राइझ प्रमाणीकरण वापरू शकत नसली तरीही त्यांना आयसोलेट केले जाऊ शकते
- भाडेकरू नेटवर्क एकाच प्रॉपर्टीमध्ये एकमेकांपासून वेगळे केले जाऊ शकतात
त्या सीमांशिवाय, "सुरक्षित WiFi" हे बऱ्याचदा सपाट नेटवर्क ॲक्सेसवर असणारी फक्त एक चांगली लॉगिन स्क्रीन असते.
पासवर्डलेस आणि झिरो - ट्रस्ट ऍक्सेस कशा प्रकारे उपयुक्त ठरतात
एकदा राउटरने ते नेटवर्क पाथ्स निश्चित केले की, आयडेंटिटी प्लॅटफॉर्म्स त्यावर कार्य करू शकतात आणि अधिक हुशारीने कनेक्शन्सचे निर्णय घेऊ शकतात.
कर्मचार्यांच्या संदर्भात, फ्लो बहुधा अशा प्रकारे कार्य करतो:
- एक उपकरण कर्मचारी SSID मध्ये सामील होते.
- नेटवर्क ही प्रमाणीकरण प्रक्रिया क्लाउड किंवा ओळख-एकात्मिक (identity-integrated) सेवेकडे पाठवते.
- वापरकर्त्याची डिरेक्टरी स्थिती ठरवते की प्रवेश मंजूर करायचा की नाही.
- राउटर त्या ट्रॅफिकला योग्य विभागामध्ये ठेवतो आणि पॉलिसी लागू करतो.
पाहुण्यांसाठी (गेस्ट), उद्दिष्ट वेगळे असते. अडथळे कमी असावे लागतात, परंतु तरीही संरक्षण महत्त्वाचे असते. याच ठिकाणी सर्टिफिकेट-आधारित आणि Passpoint-शैलीचे दृष्टिकोन महत्त्वाचे ठरतात कारण युजर्स सामायिक पासवर्डशिवाय आणि सत्राच्या सुरवातीपासूनच एन्क्रिप्शनसह कनेक्ट होतात.
हे केवळ सोयीसाठी नाही. UK ICO रिपोर्टिंगमध्ये असे नमूद केले आहे की २०२५ मधील आदरातिथ्य क्षेत्रातील ४०% डेटा उल्लंघन हे अनइन्क्रिप्टेड गेस्ट WiFi लॉग्समुळे झाले होते, म्हणूनच GDPR-सजग वातावरणासाठी सर्टिफिकेट-ग्रेड, Passpoint-सक्षम ऍक्सेस महत्त्वाचा ठरतो (संदर्भ).
चांगला अतिथी प्रवेश युझरसाठी अडथळे दूर करतो आणि नेटवर्कसाठी संदिग्धता दूर करतो. ही एकमेकांच्या विरोधी असणारी उद्दिष्टे नाहीत.
वास्तविक ठिकाणांवर याची अंमलबजावणी करणे
व्यावहारिक दृष्टिकोनातून, Purple सारखे प्लॅटफॉर्म एक उपाय प्रदान करते. हे पासवर्डलेस अतिथी आणि कर्मचारी ऍक्सेस वर्कफ्लो प्रदान करते, ओळख-आधारित ऑनबोर्डिंगला सपोर्ट करते आणि Meraki, Aruba, Ruckus, Mist, आणि UniFi सारख्या व्हेंडर इकोसिस्टमसह कार्य करते. त्या अनुभवाच्या खाली सेगमेंटेशन, पाथ कंट्रोल आणि पॉलिसी बाउंड्रीजसाठी राउटर हेच अंमलबजावणीचे मुख्य ठिकाण राहते.
हा महत्त्वाचा आर्किटेक्चरल मुद्दा आहे. ॲक्सेस प्लॅटफॉर्म राउटिंगची जागा घेत नाही. तो चांगल्या राउटिंगवर अवलंबून असतो.
हे संयोजन का कार्य करते
जेव्हा टीम्स या स्तरांना योग्यरित्या जोडतात, तेव्हा त्यांना एक उत्तम कार्य मॉडेल मिळते:
| नेटवर्क गरज | राउटरची भूमिका | अॅक्सेस प्लॅटफॉर्मची भूमिका |
|---|---|---|
| पाहुण्यांचे आयसोलेशन (Guest isolation) | पाहुण्यांच्या ट्रॅफिकला विभाजित आणि फायरवॉल करतो | कमी-अडथळ्यांचे ऑनबोर्डिंग सक्षम करतो |
| कर्मचारी अॅक्सेस नियंत्रण | वापरकर्त्यांना नियंत्रित मार्गांवर ठेवतो | ओळखीला अॅक्सेसच्या निर्णयाशी जोडतो |
| जुनी उपकरणे हाताळणे | मर्यादित उपकरण गटांना वेगळे करतो | व्यावहारिक ऑनबोर्डिंग मॉडेल्सना सपोर्ट करतो |
| अनुपालन (Compliance) सपोर्ट | सीमा आणि लॉगिंग मार्ग लागू करतो | ओळख-आधारित अॅक्सेसची रचना करण्यास मदत करतो |
हॉटेल्स, आरोग्य सेवा केंद्रे आणि सामायिक मालमत्तांमध्ये, हे संयोजन बऱ्याचदा WiFi ला एका अनियंत्रित सुविधेवरून आयडेंटिटीची ओळख असणाऱ्या सेवेत रूपांतरित करते.
राउटरबद्दल वारंवार विचारले जाणारे प्रश्न
राउटर हे मोडेम किंवा ऍक्सेस पॉईंट सारखेच असते का
नाही. एक मॉडेम तुम्हाला सेवा पुरवठादार माध्यमाशी जोडतो. एक अॅक्सेस पॉइंट वायरलेस कनेक्टिव्हिटी प्रदान करतो. एक router नेटवर्क्स दरम्यान ट्रॅफिक हलवतो आणि त्या सीमांवर पॉलिसी लागू करतो.
अनेक लहान उपकरणे या तिन्हींचे संयोजन करतात, म्हणूनच लोकांमध्ये या संज्ञांबद्दल संभ्रम निर्माण होतो.
लहान ठिकाणांना खरोखरच प्रगत राउटिंगची आवश्यकता असते का
त्यांना कदाचित मोठ्या चेसिस राउटरची आवश्यकता नसेल, परंतु जर ते अतिथी, कर्मचारी आणि ऑपरेशनल सिस्टम्स वेगळे करत असतील, तर त्यांना स्पष्ट राउटींग फंक्शन्सची आवश्यकता असते.
एकदा का तुम्ही सेगमेंटेशन, प्राधान्यक्रम आणि सुरक्षित ऑनबोर्डिंगची काळजी घेऊ लागलात, की अगदी लहान साइट्सवरही राउटिंग डिझाइन महत्त्वपूर्ण बनते.
मी डायनॅमिक राउटिंग ऐवजी स्टॅटिक राउट्स कधी वापरावेत
अतिशय कमी मार्ग असलेल्या लहान, स्थिर वातावरणात स्टॅटिक रूट्स चांगल्या प्रकारे काम करू शकतात. परंतु जेव्हा नेटवर्कची ठिकाणे वाढतात, लिंक्स निकामी होतात किंवा पॉलिसी वारंवार बदलतात, तेव्हा ते व्यवस्थापित करणे त्रासदायक ठरते.
जर तुम्हाला बदलांची अपेक्षा असेल, तर डायनॅमिक राउटिंग हा सहसा दीर्घकालीन सुरक्षित पर्याय असतो.
व्यवसाय ॲप्लिकेशन्स अयशस्वी होत असताना गेस्ट WiFi कधीकधी का चालते
कारण "इंटरनेट ॲक्सेस" आणि "ॲप्लिकेशन पोहोच" या दोन्ही गोष्टी एकसारख्या नाहीत.
एखाद्या पाहुण्याला कदाचित केवळ इंटरनेटसाठी डीफॉल्ट मार्गाची आवश्यकता असू शकते. कर्मचाऱ्यांचे ॲप DNS, अंतर्गत सेवा, ओळख प्रणाली, VPN मार्ग आणि सुरक्षा पॉलिसीवर अवलंबून असू शकते. राउटिंग नेटवर्कच्या एका भागात सुरळीत आणि दुसऱ्या भागात विस्कळीत असू शकते.
क्लाउडवर अधिक सेवा स्थलांतरित झाल्या तरी राउटर अजूनही महत्त्वाचे आहेत का
होय. क्लाउडचा वापर वाढल्याने गंतव्यस्थाने (destinations) बदलतात, परंतु राउटींगची गरज नाहीशी होत नाही. युजर्स, डिवाइसेस, आयडेंटिटी आणि पॉलिसी अजूनही नेटवर्कच्या सीमा अचूकपणे ओलांडणे आवश्यक आहे.
IT टीम्सनी यापुढे कोणत्या ट्रेंडकडे लक्ष दिले पाहिजे
एक लक्षणीय ट्रेंड म्हणजे हायब्रिड WiFi आणि खाजगी 5G डिझाइन्स चा वापर अशा ठिकाणी करणे जिथे कव्हरेज किंवा लवचिकतेची गरज केवळ WiFi पेक्षा जास्त असते. UK मध्ये, फक्त १२% ग्रामीण भागांनी Q1 2026 पर्यंत स्टँडअलोन 5G कव्हरेज मिळवले, ज्यामुळे काही संस्था एकाच ऍक्सेस पद्धतीवर अवलंबून राहण्याऐवजी राउटर-प्लस-5G मॉडेल्सकडे वळत आहेत (संदर्भ).
याचा अर्थ असा नाही की WiFi ची जागा घेतली जात आहे. याचा अर्थ असा आहे की राउटर वाढत्या प्रमाणात मल्टिपल ऍक्सेस तंत्रज्ञानामधील जोडणीचा बिंदू बनत आहेत.
तुमच्या वेन्यूमध्ये अतिथी, कर्मचारी किंवा भाडेकरूंचे WiFi कसे काम करावे याचे तुम्ही पुनरावलोकन करत असल्यास, ऍक्सेस लेयरचा भाग म्हणून Purple चे मूल्यांकन करणे फायदेशीर आहे. त्याचे प्लॅटफॉर्म पासवर्डलेस ऑनबोर्डिंग, ओळख-आधारित ऍक्सेस आणि आधुनिक रोमिंग अनुभवांवर लक्ष केंद्रित करते, तर मूळ राउटर आणि नेटवर्क डिझाइन अशा सेगमेंटेशन, पॉलिसी आणि नियंत्रण प्रदान करत राहतात ज्यामुळे हे अनुभव सुरक्षित होतात.



