
WPA to WPA2 enterprise migration and security advisor
Model cryptographic risk, eliminate TKIP airtime throttling, plan Cloud RADIUS 802.1X workloads, and design zero-downtime cutover sequences for enterprise wireless estates.
Migration parameters
Migration risk & capacity analysis
Secure Risk Profileआप शायद एक ऐसे नेटवर्क से निपट रहे हैं जिसे सालों से कोई छूना नहीं चाहता था। यह किसी होटल में पुराना गेस्ट SSID, हैंडहेल्ड स्कैनर के लिए एक यूटिलिटी WLAN, या एक "अस्थायी" ऑफिस नेटवर्क हो सकता है जो गलती से स्थायी बन गया। यह अभी भी काम करता है, उपयोगकर्ता अभी भी कनेक्ट होते हैं, और चूंकि WiFi को बदलने से वास्तविक संचालन बाधित हो सकता है, इसलिए इसे छोड़ दिया जाता है।
यही कारण है कि कमजोर वायरलेस सुरक्षा सक्रिय रूप से बनी रहती है।
एक WPA से WPA2 माइग्रेशन केवल एक कॉन्फ़िगरेशन को व्यवस्थित करना नहीं है। यह वह बिंदु है जहां आप तय करते हैं कि आपके व्यवसाय का वायरलेस किनारा एक साझा रहस्य के आसपास बना रहेगा या पहचान-आधारित एक्सेस की ओर बढ़ेगा जिसे आप आसानी से नियंत्रित, ऑडिट और निरस्त कर सकते हैं। यदि आप केवल एक संक्षिप्त नाम को दूसरे से बदलते हैं, तो आप चीजों में सुधार करेंगे। यदि आप संवेदनशील पहुंच को प्रति-उपयोगकर्ता प्रमाणीकरण पर स्थानांतरित करने के लिए इस बदलाव का उपयोग करते हैं, तो आप गहरी समस्या को ठीक कर देंगे।
आपका WPA नेटवर्क एक टिक-टिक करता हुआ टाइम बम क्यों है
यदि कोई पुराना WPA SSID अभी भी लाइव है, तो यह कोई हानिरहित लेगेसी नहीं है। यह एक सक्रिय कमजोर बिंदु है। सामान्य पैटर्न जाना-पहचाना है: एक भुला दिया गया AP प्रोफ़ाइल, एक गेस्ट नेटवर्क जिसका कभी पुनर्गठन नहीं किया गया, या एक संचालन SSID जिस पर कुछ जिद्दी डिवाइस अभी भी निर्भर हैं। कोई भी आउटेज नहीं चाहता है, इसलिए WPA अपने सुरक्षित जीवन से कहीं आगे तक बना रहता है।
WPA पर टिके रहना क्यों गलत है
WEP के बाद WPA को एक अंतरिम सुधार के रूप में पेश किया गया था। फिर WPA2 अपने 2004 के अनुसमर्थन और प्रमाणन लॉन्च के बाद आधार रेखा बन गया, जिसने WPA को प्रतिस्थापित किया और WPA के पहले के TKIP दृष्टिकोण के बजाय 128-बिट कुंजी के साथ AES-आधारित CCMP को अपनाया, साथ ही प्रति-उपयोगकर्ता क्रेडेंशियल के लिए औपचारिक एंटरप्राइज प्रमाणीकरण समर्थन भी जोड़ा, जैसा कि Wi-Fi Protected Access history में रेखांकित किया गया है। वह बदलाव इसलिए महत्वपूर्ण है क्योंकि वायरलेस सुरक्षा केवल एन्क्रिप्शन के बारे में नहीं रह गई और एक्सेस कंट्रोल के बारे में बन गई।
TKIP इसकी स्पष्ट पहचान है। यदि आपका नेटवर्क अभी भी पुरानी क्रिप्टोग्राफी के आसपास एक संक्रमणकालीन आवरण के रूप में डिज़ाइन किए गए प्रोटोकॉल पर निर्भर है, तो आप एक आधुनिक WLAN का संचालन नहीं कर रहे हैं। आप अपने नेटवर्क के सबसे असुरक्षित हिस्से पर अनुकूलता का बोझ ढो रहे हैं।
कई UK संगठनों के लिए, यह काल्पनिक नहीं है। एक विज़िटर नेटवर्क, एक बैक-ऑफिस SSID, या लीगेसी उपकरणों के लिए एक वायरलेस ब्रिज सूक्ष्म रूप से एक ऐसे वातावरण में प्रवेश करने का सबसे आसान मार्ग बन सकता है जिसमें अन्यथा अच्छे नियंत्रण मौजूद हैं।
व्यावहारिक नियम: यदि आपके पास अभी भी कहीं भी WPA सक्षम है, तो इसे एक ऐसी घटना के रूप में मानें जो सही अवसर की प्रतीक्षा कर रही है।
असली निर्णय WPA या WPA2 नहीं है
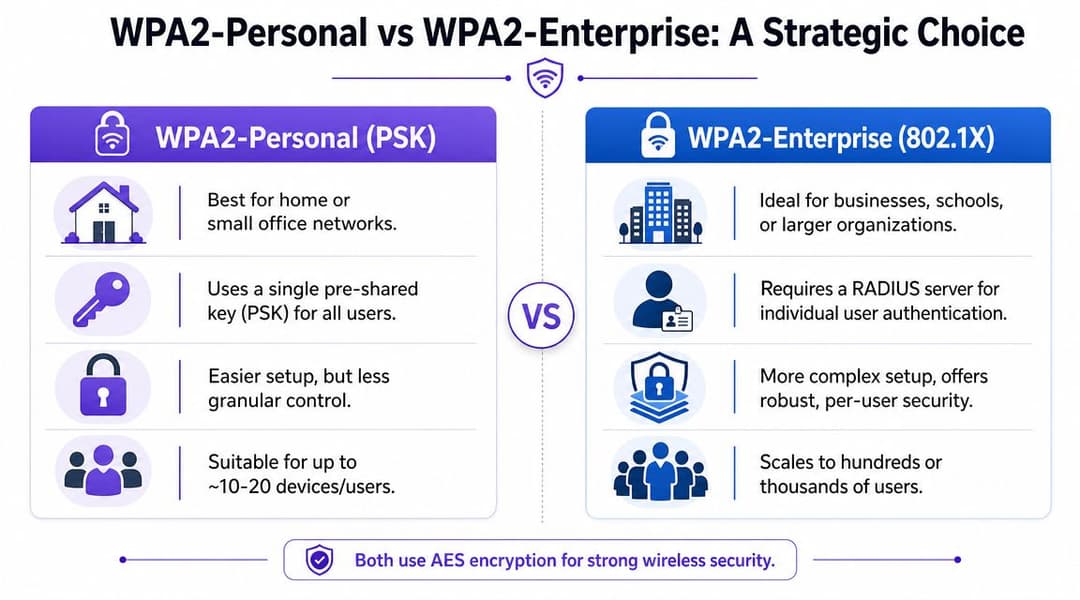
WPA से WPA2 में तकनीकी बदलाव सीधा है। रणनीतिक विकल्प सीधा नहीं है। आपके पास दो रास्ते हैं:
- WPA2-Personal तेजी से काम करता है और जब आपको त्वरित प्रतिस्थापन की आवश्यकता होती है तो इसे रोल आउट करना आसान होता है।
- WPA2-Enterprise व्यक्तिगत क्रेडेंशियल्स का उपयोग करता है और उन वातावरणों के लिए उपयुक्त है जहां कर्मचारियों की पहुंच, अतिथि अलगाव, या ऑडिट करने की क्षमता मायने रखती है।
वह अंतर कई माइग्रेशन गाइडों द्वारा स्वीकार किए जाने से कहीं अधिक मायने रखता है। WPA के स्थान पर WPA2-PSK को बदलने से एन्क्रिप्शन मॉडल में सुधार होता है, लेकिन यह अभी भी आपको एक साझा पासवर्ड पर निर्भर छोड़ देता है। Enterprise पर जाना परिचालन मॉडल को पूरी तरह से बदल देता है।
यदि आप WiFi सुरक्षा के प्रकारों के विकल्पों की समीक्षा कर रहे हैं, तो यह केवल अनुकूलता के बारे में सोचना बंद करने और पहचान, निरसन (revocation) और नियंत्रण के बारे में सोचना शुरू करने का समय है।
WPA2 के लिए अपने नेटवर्क और डिवाइसों का ऑडिट करना
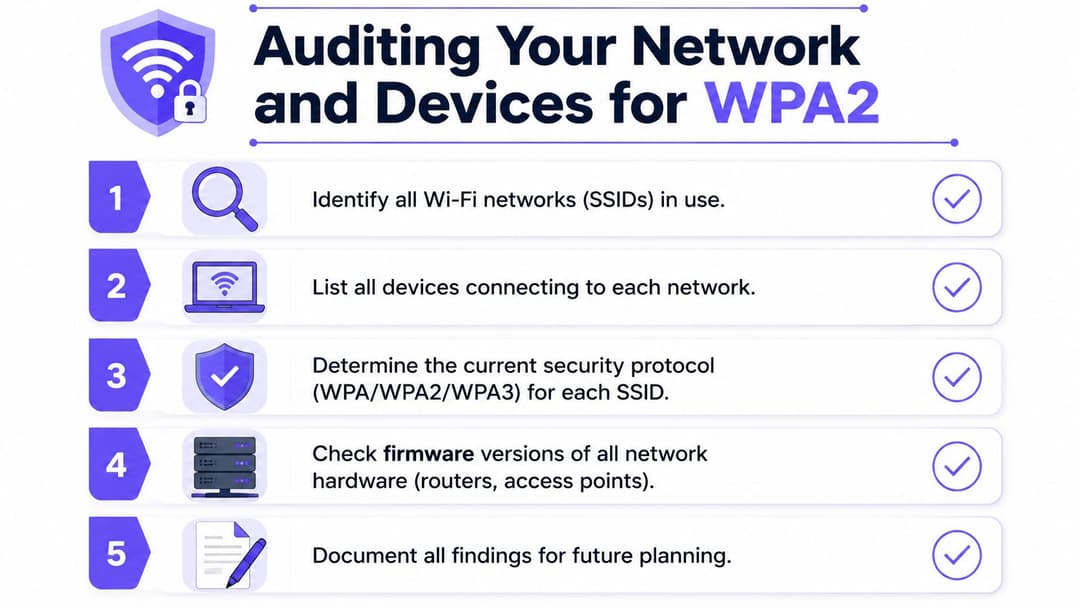
एक भी SSID बदलने से पहले, एक उचित इन्वेंट्री तैयार करें। अधिकांश विफल वायरलेस माइग्रेशन WPA2 के कठिन होने के कारण विफल नहीं होते हैं। वे इसलिए विफल होते हैं क्योंकि किसी को बहुत देर से पता चलता है कि वेयरहाउस स्कैनर, प्रिंटर, टिल, लिफ्ट कंट्रोलर, या क्लिनिकल डिवाइस कटओवर के बाद पुन: कनेक्ट नहीं हो सकते हैं।
उस चीज़ से शुरुआत करें जो वर्तमान में उपयोग में है, न कि उस चीज़ से जो उपयोग में होनी चाहिए।
WLAN एज से अंदर की ओर इन्वेंट्री तैयार करें
एक उपयोगी ऑडिट परतों में काम करता है। सबसे पहले प्रसारित होने वाले प्रत्येक SSID की पहचान करें। फिर मैप करें कि उनके पीछे कौन से AP समूह, साइटें और VLANs मौजूद हैं। फिर उन उपकरणों को सूचीबद्ध करें जो प्रत्येक SSID से संबद्ध हैं।
Meraki, Aruba, Mist, Ruckus, UniFi जैसे प्लेटफॉर्म या अपने वर्तमान विक्रेता के प्रबंधन कंसोल से नियंत्रक डेटा का उपयोग करें। केवल नामकरण पर भरोसा न करें। "Guest-old", "scanner-temp", और "backoffice2" अक्सर वे स्थान होते हैं जहाँ अप्रचलित सुरक्षा बची रहती है।
एक व्यावहारिक इन्वेंट्री में ये शामिल होने चाहिए:
- SSID और उद्देश्य। ध्यान दें कि क्या यह मेहमानों, कर्मचारियों, IoT, संचालन, या ठेकेदारों को सेवा प्रदान करता है।
- सुरक्षा मोड। रिकॉर्ड करें कि क्या SSID WPA, WPA2-Personal, WPA2-Enterprise, या किसी मिश्रित कॉन्फ़िगरेशन का उपयोग कर रहा है।
- प्रमाणीकरण निर्भरता। जांचें कि क्या SSID किसी साझा की (shared key), एक आंतरिक RADIUS सेवा, या किसी अनिर्दिष्ट अपवाद पर निर्भर है।
- क्लाइंट जनसांख्यिकी। उपकरणों को लैपटॉप, मोबाइल, प्रिंटर, स्कैनर, AV गियर, सेंसर, टिल और विशेषज्ञ एंडपॉइंट्स में समूहीकृत करें।
- बिजनेस ओनर। प्रत्येक SSID को एक नामित ओनर की आवश्यकता होती है जो परिवर्तन विंडो को मंजूरी दे सके और गैर-अनुपालन वाले उपकरणों को हटाने की स्वीकृति दे सके।
केवल क्लाइंट्स ही नहीं, बल्कि इन्फ्रास्ट्रक्चर की भी जांच करें
एक एक्सेस पॉइंट सिद्धांत रूप में WPA2 का समर्थन कर सकता है और फिर भी पुराने फ़र्मवेयर, इनहेरिट किए गए टेम्प्लेट, या मिक्स्ड-मोड प्रोफाइल के कारण व्यवहार में आपके माइग्रेशन को बाधित कर सकता है। AP फ़र्मवेयर, कंट्रोलर संस्करणों और इनहेरिट की गई रेडियो सुरक्षा सेटिंग्स की समीक्षा करें। यदि आपका एस्टेट कई हार्डवेयर पीढ़ियों में फैला है, तो यह मानने के बजाय कि एक टेम्प्लेट सभी पर सुचारू रूप से लागू होता है, प्रत्येक साइट की जाँच करें।
पुराने SSID अक्सर जीवित रहते हैं क्योंकि वे पुराने पॉलिसी ऑब्जेक्ट्स से जुड़े होते हैं। प्रोफाइल हटाने से पहले अपनी धारणाओं को हटाएं।
जहाँ संगठन फंस जाते हैं वह फ़ॉलबैक व्यवहार है। आप सोच सकते हैं कि आप एक WPA SSID को WPA2 में माइग्रेट कर रहे हैं, लेकिन विरासत में मिली कॉन्फ़िगरेशन अभी भी उन ट्रांज़िशनल मोड की अनुमति देती है जो कमजोर व्यवहार को एक अलग लेबल के तहत जीवित रखते हैं।
एक वायरलेस ऑडिट को व्यापक एक्सपोज़र टेस्टिंग के साथ भी होना चाहिए। यदि आप पहले से ही रिमोट एक्सेस पाथ, इंटरनेट-सामना करने वाले सिस्टम और गेस्ट एक्सेस सीमाओं की समीक्षा कर रहे हैं, तो उसी समय अपनी बाहरी परिधि को सुरक्षित करने पर विचार करना उचित है। कमजोर वायरलेस और कमजोर बाहरी एक्सपोज़र अक्सर एक ही परिचालन आदत से उत्पन्न होते हैं: वे अपवाद जो स्थायी बन गए।
तय करें कि लीगेसी उपकरणों का क्या करना है
कुछ पुराने डिवाइस बिना किसी परेशानी के WPA2 पर जा सकते हैं। अन्य नहीं जा सकते। यहीं पर अधिकांश मार्गदर्शन अप्रभावी हो जाता है, क्योंकि "उपकरण को अपग्रेड करें" कोई व्यावहारिक योजना नहीं है जब उपकरण किसी सेवा अनुबंध में शामिल हो या किसी लाइव प्रक्रिया को नियंत्रित करता हो।
पुराने यूके डिवाइस बेड़े के लिए माइग्रेशन प्लानिंग एक वास्तविक चुनौती है। व्यावहारिक उत्तर लीगेसी क्लाइंट्स को विभाजित करना, केवल-WPA2 एक्सेस को कड़ाई से अलग रखना, और ट्रांज़िशन मोड का उपयोग केवल एक अस्थायी पुल के रूप में करना है, विशेष रूप से लंबे समय तक चलने वाले उपकरणों, विजिटर उपकरणों और मिश्रित BYOD वाले एस्टेट में, जैसा कि इस कम्युनिटी माइग्रेशन चर्चा में चर्चा की गई है।
एक सरल निर्णय तालिका मदद करती है:
| डिवाइस का प्रकार | यदि यह WPA2 को विश्वसनीय रूप से सपोर्ट करता है | यदि यह नहीं करता है |
|---|---|---|
| कर्मचारियों के लैपटॉप और फोन | लक्षित स्टाफ SSID पर ले जाएं | पुराने SSID से हटाएं और समस्या का समाधान करें |
| अतिथि (गेस्ट) डिवाइस | गेस्ट WPA2 या अधिक मजबूत ऑनबोर्डिंग फ़्लो पर ले जाएं | उनके लिए कमजोर एक्सेस को बनाए न रखें |
| प्रिंटर और स्कैनर | पहले आइसोलेटेड WPA2 सेगमेंट पर परीक्षण करें | बदलते समय आइसोलेटेड लीगेसी सेगमेंट पर रखें |
| IoT और बिल्डिंग सिस्टम | सख्त पॉलिसी के साथ समर्पित VLAN पर रखें | आइसोलेटेड रखें और हटाने के मार्ग का दस्तावेजीकरण करें |
प्राथमिकता ही मुख्य कुंजी है। सबसे पहले लोगों को स्थानांतरित करें, फिर मुख्यधारा के उपकरणों को, और फिर अंतिम-मामले वाले हार्डवेयर को। सबसे जटिल एंडपॉइंट को बाकी सभी के सुरक्षा स्तर को तय करने की अनुमति न दें।
WPA2-Personal बनाम WPA2-Enterprise - एक रणनीतिक विकल्प
इसे अक्सर जटिलता के प्रश्न के रूप में प्रस्तुत किया जाता है। ऐसा नहीं है। यह नियंत्रण का प्रश्न है।
यदि आप WPA2-Personal चुनते हैं, तो आप साझा एक्सेस चुन रहे हैं। यदि आप WPA2-Enterprise चुनते हैं, तो आप व्यक्तिगत पहचान चुन रहे हैं। वे अलग-अलग सुरक्षा मॉडल हैं, न कि केवल अलग-अलग सेटअप स्क्रीन।
WPA2-Personal कहां उपयुक्त बैठता है
WPA2-Personal तब उपयोगी होता है जब वातावरण छोटा, स्थिर और कम जटिल हो। एक छोटा कैफे, एक अस्थायी परियोजना कार्यालय, या एक एकल-उद्देश्यीय परिचालन नेटवर्क इस समझौते को स्वीकार कर सकता है क्योंकि पहचान की बारीकियों की तुलना में परिनियोजन की गति अधिक मायने रखती है।
आकर्षण स्पष्ट है:
- इसे कॉन्फ़िगर करना त्वरित है। आप SSID पर एक पासफ़्रेज़ सेट करते हैं और क्लाइंट को अपडेट करते हैं।
- इसे RADIUS की आवश्यकता नहीं होती है। यह इंफ्रास्ट्रक्चर ओवरहेड को हटा देता है।
- यह सरल गेस्ट या यूटिलिटी उपयोग के मामलों के लिए काम करता है। विशेष रूप से वहां जहां उपयोगकर्ताओं को विभेदित एक्सेस की आवश्यकता नहीं होती है।
लेकिन इसकी कमजोरी संरचनात्मक है। प्रत्येक उपयोगकर्ता और डिवाइस एक ही रहस्य साझा करते हैं। इससे चेंज कंट्रोल अव्यवस्थित हो जाता है। ऑफबोर्डिंग कठिन हो जाती है। जवाबदेही पूरी तरह से गायब हो जाती है।
WPA2-Enterprise खेल को कैसे बदल देता है
WPA2-Enterprise तब सही विकल्प है जब उपयोगकर्ताओं, उपकरणों और पहुंच अधिकारों को अलग-अलग होना आवश्यक हो। यह 802.1X/RADIUS का उपयोग करता है, जिसका अर्थ है कि नेटवर्क हर किसी को एक पासवर्ड के साथ प्रवेश देने के बजाय प्रत्येक उपयोगकर्ता या उपकरण को व्यक्तिगत रूप से प्रमाणित कर सकता है।
यह आपको कई लाभ देता है:
- प्रत्येक के लिए एक PSK के बजाय प्रति-उपयोगकर्ता या प्रति-डिवाइस क्रेडेंशियल्स
- किसी के जाने या डिवाइस खो जाने पर अधिक स्पष्ट निरसन (revocation)
- कर्मचारियों और प्रबंधित एंडपॉइंट्स के लिए बेहतर ऑडिटेबिलिटी
- मजबूत सेगमेंटेशन विकल्प क्योंकि नीति पहचान का अनुसरण कर सकती है
यदि आपको इस बात पर पुनश्चर्या की आवश्यकता है कि WiFi प्रमाणीकरण में RADIUS सर्वर कैसे काम करता है, तो AP को द्वारपाल और RADIUS को उस प्राधिकरण के रूप में सोचना मददगार होता है जो यह तय करता है कि किसे प्रवेश मिलेगा।
साझा पासवर्ड जारी करना आसान है और नियंत्रित करना कठिन है। व्यक्तिगत क्रेडेंशियल्स को लॉन्च करना कठिन है लेकिन उनके साथ काम करना कहीं अधिक आसान है।
आपको कौन सा चुनना चाहिए
इस व्यावहारिक नियम का उपयोग करें:
- WPA2-Personal का उपयोग तब करें यदि SSID का दायरा सीमित हो, उपयोगकर्ता आधार छोटा हो, और क्रेडेंशियल लीक होने का प्रभाव नियंत्रित हो।
- WPA2-Enterprise को तब चुनें जब कर्मचारी कनेक्ट होते हैं, एकाधिक साइटें पॉलिसी साझा करती हैं, ठेकेदार आते-जाते रहते हैं, या गेस्ट और व्यावसायिक ट्रैफ़िक को परिचालन रूप से अलग रखा जाना चाहिए।
किसी भी व्यावसायिक नेटवर्क के लिए जो कर्मचारियों की पहुंच प्रदान करता है, WPA2-Enterprise एक मजबूत मार्ग है। यह बाद में पासवर्ड रहित और पहचान-आधारित पहुंच की ओर बढ़ने के लिए एक बेहतर कदम भी है। WPA2-Personal एक वैध अंतरिम समाधान हो सकता है। यह संवेदनशील SSID के लिए आपका दीर्घकालिक डिज़ाइन नहीं होना चाहिए।
कॉन्फ़िगरेशन गाइड - अपने SSIDs को WPA2 पर माइग्रेट करना
एक बार ऑडिट पूरा हो जाने के बाद, सावधानी से आगे बढ़ें और माइग्रेशन की प्रक्रिया को सरल रखें। सबसे सुरक्षित कटओवर वे होते हैं जिनमें कम अप्रत्याशित बाधाएं, स्पष्ट जिम्मेदारी और कोई छिपी हुई फॉलबैक सेटिंग्स नहीं होती हैं।
सबसे महत्वपूर्ण तकनीकी बिंदु सीधा है: WPA से WPA2 माइग्रेशन में, सबसे अधिक जोखिम वाली विफलता स्थिति TKIP या मिश्रित-मोड फ़ॉलबैक (mixed-mode fallback) को सक्षम छोड़ना है। व्यावहारिक तरीका केवल WPA2-AES/CCMP only को बाध्य करना, WPS को अक्षम करना और SSID सुरक्षा प्रोफ़ाइल को बदलने के बाद क्लाइंट री-एसोसिएशन को मान्य करना है। यही मार्गदर्शन WPA2-Personal की परिचालन कमजोरी को भी उजागर करता है: एक समझौता किया गया (compromised) PSK पूरे नेटवर्क को प्रभावित करता है, यही कारण है कि संवेदनशील SSIDs को WPA2-Enterprise (802.1X/RADIUS) पर स्थानांतरित करना बेहतर है, जैसा कि इस WPA2 और WPA3 माइग्रेशन अवलोकन में समझाया गया है।
WPA2-Personal के लिए पहला मार्ग
यदि आप PSK का रास्ता चुन रहे हैं, तो इसे सीमित और जानबूझकर किया गया रखें।
सटीक लक्षित स्थिति के साथ एक परिवर्तन रिकॉर्ड बनाएं
वर्तमान SSID सेटिंग्स, लक्षित साइफर सेटिंग्स, VLAN मैपिंग, DHCP स्कोप, ACLs, यदि प्रासंगिक हो तो स्प्लैश व्यवहार, और रोलबैक कार्रवाइयां लिख लें। यदि कुछ खराब होता है, तो केवल याददाश्त काम नहीं आएगी।SSID को केवल AES/CCMP के साथ केवल WPA2 पर सेट करें
सुविधा के लिए मिश्रित WPA/WPA2 को सक्षम न छोड़ें। इससे पुरानी कमजोरी बनी रहती है और माइग्रेशन का उद्देश्य ही विफल हो जाता है।WPS को अक्षम करें
व्यावसायिक इंफ्रास्ट्रक्चर पर WPS के लिए कोई स्थान नहीं है। यदि यह सक्षम है, तो यहाँ होने के दौरान इसे बंद कर दें।एक नए PSK का उपयोग करें, रीसायकल किए गए का नहीं
पुराने साझा रहस्य (shared secret) को नए सुरक्षा मोड में न डालें। माइग्रेशन इसे पूरी तरह से बदलने और यह नियंत्रित करने का सही समय है कि इसे कौन प्राप्त करता है।कम जोखिम वाले पायलट उपकरणों को पहले स्थानांतरित करें
एक प्रतिनिधि लैपटॉप, एक प्रबंधित फोन और प्रत्येक मुख्य श्रेणी के एक परिचालन उपकरण के साथ परीक्षण करें। यदि पायलट काम करता है, तो चरणों में विस्तार करें।कटओवर स्थिर होने के बाद पुराने WPA SSID को जल्दी से बंद करें
दोनों को बहुत लंबे समय तक समानांतर में चलाने से उपयोगकर्ता और अप्रबंधित उपकरण वापस कमजोर विकल्प की ओर आकर्षित होते हैं।
WPA2-Enterprise के लिए दूसरा रास्ता
Enterprise मोड में अधिक योजना की आवश्यकता होती है, लेकिन यह आपको एक ऐसा नेटवर्क देता है जिसे आप नियंत्रित कर सकते हैं।
एक पारंपरिक स्तर पर, चलने वाले हिस्से परिचित हैं:
- प्रमाणीकरणकर्ता (Authenticator)। एक्सेस पॉइंट या WLAN कंट्रोलर
- सप्लिकेंट (Supplicant)। क्लाइंट डिवाइस
- प्रमाणीकरण सर्वर (Authentication server)। आमतौर पर RADIUS
- पहचान स्रोत (Identity source)। उपयोगकर्ता या डिवाइस को सत्यापित करने के लिए उपयोग की जाने वाली एक निर्देशिका या पहचान प्रदाता
पुराना तरीका ऑन-प्रिमाइसेस RADIUS स्थापित करना, इसे Active Directory या किसी अन्य डायरेक्ट्री स्रोत के साथ एकीकृत करना, नेटवर्क नीतियों को परिभाषित करना और सप्लीकेंट सेटिंग्स को मैन्युअल रूप से प्रबंधित करना था। वह अभी भी काम करता है, और कुछ विनियमित या अत्यधिक अनुकूलित वातावरणों में यह अभी भी उपयुक्त हो सकता है।
क्या काम करता है और आमतौर पर क्या नहीं
क्या काम करता है:
- सर्टिफिकेट या प्रबंधित क्रेडेंशियल ऑनबोर्डिंग
- कर्मचारियों, गेस्ट और IoT के लिए स्पष्ट SSID पृथक्करण
- निर्देशिका समूहों या डिवाइस श्रेणियों से बंधी पॉलिसी
- ज्ञात-अच्छे डिवाइस प्रोफ़ाइल के साथ चरणबद्ध रोलआउट
आमतौर पर क्या काम नहीं करता है:
- खराब ऑफ़बोर्डिंग अनुशासन के साथ केवल-पासवर्ड वाला स्टाफ WiFi
- एक ही Enterprise SSID जो हर डिवाइस श्रेणी को सेवा देने का प्रयास कर रहा है
- अंतिम उपयोगकर्ताओं द्वारा एड-हॉक सप्लिकेंट सेटअप
- परेशानी का सामना करने वाले किसी भी व्यक्ति के लिए PSK को "वास्तविक" फ़ॉलबैक के रूप में रखना
यदि वायरलेस के लिए आपकी हेल्पडेस्क योजना "उन्हें बैकअप पासवर्ड देना" है, तो आपने Enterprise को स्थापित नहीं किया है। आपने केवल सुरक्षा बाईपास को स्थापित किया है।
एक अधिक आधुनिक पैटर्न 802.1X मॉडल को बनाए रखना है लेकिन पूरे स्टैक को स्वयं बनाने और बनाए रखने के बजाय परिचालन बोझ को एक प्रबंधित प्लेटफॉर्म पर स्थानांतरित करना है। यहीं पर क्लाउड-मैनेज्ड पहचान-आधारित सेवाएं काम आ सकती हैं। उदाहरण के लिए, Purple 802.1X के साथ WPA2-Enterprise और WPA3-Enterprise का समर्थन करता है, Entra ID, Google Workspace और Okta जैसे डायरेक्टरी के साथ एकीकृत होता है, और साझा-पासवर्ड वर्कफ़्लो को पहचान परिवर्तनों से जुड़े सर्टिफिकेट-ग्रेड ऑनबोर्डिंग और निरसन के साथ बदल सकता है।
सामान्य कटओवर अनुक्रम जो विक्रेता के मतभेदों के बावजूद काम करता है
चाहे आप Meraki, Aruba, Ruckus, Mist, UniFi, या कोई अन्य एंटरप्राइज WLAN चलाते हों, अनुक्रम मोटे तौर पर समान ही रहता है:
- लाइव प्रोफाइल को बिना सोचे-समझे संपादित करने के बजाय मौजूदा SSID को क्लोन करके एक स्टेजिंग प्रोफाइल बनाएं।
- लक्षित सुरक्षा मोड लागू करें। माइग्रेशन लक्ष्य के लिए केवल WPA2-AES/CCMP।
- प्रमाणीकरण परीक्षण से पहले VLAN और फ़ायरवॉल नीति की पुष्टि करें। एक सफल एसोसिएशन का मतलब उपयोगी एक्सेस होना नहीं है।
- कम से कम दो APs पर रोमिंग और री-एसोसिएशन का परीक्षण करें।
- विफल एसोसिएशनों, नीति अस्वीकृतियों, और बार-बार होने वाले प्रयासों के लिए लॉग की जांच करें।
- कोहोर्ट (समूहों) के अनुसार माइग्रेट करें। स्टाफ पहले, विशेषज्ञ उपकरण उसके बाद, और कठिन पुराने क्लाइंट सबसे अंत में।
- लक्षित स्थिति सिद्ध हो जाने के बाद कमजोर मार्ग को हटा दें।
वह अंतिम चरण महत्वपूर्ण है। अस्थायी फॉलबैक सेटिंग्स में स्थायी आर्किटेक्चर बनने की आदत होती है।
माइग्रेशन का सत्यापन और रोलबैक की योजना बनाना
एक वायरलेस कटओवर तब समाप्त नहीं होता जब डिवाइस कनेक्ट होते हैं। यह तब समाप्त होता है जब सही डिवाइस कनेक्ट होते हैं, गलत डिवाइस नहीं होते, और सपोर्ट टीमों को पता होता है कि बदलाव के बाद सामान्य स्थिति कैसी दिखती है।
उपयोगकर्ता के प्रकार और डिवाइस क्लास के आधार पर सत्यापित करें
केवल अपने लैपटॉप से परीक्षण करके काम पूरा न मान लें। एक संक्षिप्त सत्यापन सूची बनाएं जिसमें वास्तविक उपयोग शामिल हो:
- स्टाफ एंडपॉइंट टेस्ट। नेटवर्क से जुड़ें, APs के बीच रोम करें, डिवाइस को लॉक और रीएक्टिवेट करें, फिर स्लीप के बाद फिर से कनेक्ट करें।
- मोबाइल टेस्ट। यदि वर्तमान iPhone या Android हैंडसेट दायरे में हैं, तो उनकी जांच करें।
- ऑपरेशनल डिवाइस टेस्ट। जहां प्रासंगिक हो, वहां कम से कम एक स्कैनर, प्रिंटर, पेमेंट टर्मिनल या विशेषज्ञ एंडपॉइंट शामिल करें।
- गेस्ट वर्कफ्लो टेस्ट। यदि SSID विजिटर्स को सेवा प्रदान करता है, तो एसोसिएशन से लेकर इंटरनेट एक्सेस तक की पूरी यात्रा को मान्य करें।
Enterprise परिनियोजन के लिए, प्रमाणीकरण लॉग की भी समीक्षा करें। विफल प्रयास अक्सर नीति बेमेल, प्रमाणपत्र समस्याओं, या पुराने WLAN से पुराने प्रोफाइल का उपयोग करने की कोशिश करने वाले उपकरणों को प्रकट करते हैं।
डे 1 चेकलिस्ट का उपयोग करें
कटओवर के बाद पहले दिन ही सबसे अधिक छिपे हुए दोष सामने आते हैं। समीक्षा को सरल और दोहराने योग्य रखें।
| पहले दिन की जांच (Day 1 check) | क्या देखना है |
|---|---|
| एसोसिएशन विफलताएं (Association failures) | कनेक्ट होने पर अटके हुए या बार-बार प्रयास करने वाले डिवाइस |
| प्रमाणीकरण (Authentication) लॉग | अस्वीकृत स्टाफ खाते, पुराने क्रेडेंशियल, नीति बेमेल (policy mismatches) |
| रोमिंग व्यवहार (Roaming behaviour) | चलते समय उपयोगकर्ताओं के कॉल या सत्र (sessions) डिस्कनेक्ट होना |
| हेल्पडेस्क थीम | एक ही डिवाइस मॉडल या साइट का बार-बार दिखाई देना |
| लीगेसी ब्लीड-ओवर (Legacy bleed-over) | उपयोगकर्ताओं का पुराने SSIDs से पुनः कनेक्ट होना या फ़ॉलबैक एक्सेस के लिए पूछना |
सबसे साफ-सुथरे माइग्रेशन वे होते हैं जहां रोलबैक प्रलेखित तो होता है लेकिन शायद ही कभी इसकी आवश्यकता होती है।
गो-लाइव से पहले रोलबैक तैयार करें
रोलबैक योजना को विस्तृत होने की आवश्यकता नहीं है। इसे विशिष्ट होना चाहिए। पिछले SSID सुरक्षा सेटिंग्स, पुरानी प्रमाणीकरण विधि, किसी भी मूल VLAN बाइंडिंग्स और यदि कोई महत्वपूर्ण सेवा विफल हो जाती है तो उन्हें फिर से सक्षम करने के सटीक चरणों को कैप्चर करें।
यह भी तय करें कि रोलबैक को कौन अधिकृत कर सकता है। यदि एक वेयरहाउस मैनेजर एक डिवाइस समस्या की रिपोर्ट करता है, तो पूरी संपत्ति को पूर्ववत करने के लिए वह पर्याप्त नहीं है। यदि कोई मरीज प्रणाली, भुगतान प्रवाह, या मुख्य परिचालन प्रक्रिया विफल हो जाती है, तो आपको तुरंत कार्रवाई करने की आवश्यकता हो सकती है।
एक व्यावहारिक रोलबैक योजना में शामिल हैं:
- पिछले WLAN प्रोफ़ाइल से सहेजे गए स्क्रीनशॉट या एक्सपोर्ट किया गया कॉन्फ़िगरेशन
- रोलबैक अनुमोदन के लिए नामित निर्णय-निर्माता
- उलट फेर करने से पहले समस्या का निरीक्षण करने की एक समय सीमा
- सर्विस डेस्क और साइट टीमों के लिए एक संचार टेम्प्लेट
अच्छी रोलबैक योजना घबराहट को कम करती है। यह टीमों को कमजोर लीगेसी सेटिंग्स को हटाने के लिए अधिक इच्छुक बनाती है क्योंकि वे जानते हैं कि यदि आवश्यक हो तो वे सुरक्षित रूप से पुनर्प्राप्त कर सकते हैं।
WPA2 से Zero Trust तक - नेटवर्क एक्सेस का भविष्य
एक सफल WPA से WPA2 माइग्रेशन करना सार्थक है। यह अप्रचलित वायरलेस सुरक्षा को हटाता है, आपको एक मजबूत आधार रेखा पर लाता है, और वर्षों से विरासत में मिले अपवादों को साफ करने के लिए जगह बनाता है।
यह अभी भी अंतिम स्थिति नहीं है।
WPA2 नेटवर्क डिज़ाइन के पुराने युग से आता है। यहाँ तक कि WPA2-Enterprise, हालांकि PSK की तुलना में बहुत अधिक मजबूत है, फिर भी उन मॉडलों पर निर्भर करता है जिन्हें कई टीमें परिचालन रूप से कठिन मानती हैं यदि वे सब कुछ स्वयं बनाती हैं। यही कारण है कि आधुनिक वायरलेस रणनीति पहचान-आधारित पहुंच, प्रमाणपत्र-आधारित ऑनबोर्डिंग और ऐसी नीति की ओर बढ़ रही है जो साझा रहस्य (shared secret) के बजाय उपयोगकर्ताओं और उपकरणों का अनुसरण करती है।
Zero Trust मॉडल में क्या बदलता है
वायरलेस परत पर Zero Trust का अर्थ है कि नेटवर्क वैधता के प्रमाण के रूप में पासवर्ड के स्वामित्व पर भरोसा करना बंद कर देता है। एक्सेस सत्यापित पहचान, डिवाइस की स्थिति, या प्रबंधित ऑनबोर्डिंग से जुड़ी होती है, और निरसन (revocation) तब होता है जब निर्देशिका स्थिति बदलती है, न कि तब जब कोई WiFi पासवर्ड बदलना याद रखता है।
यह बदलाव लंबे समय से चली आ रही कई समस्याओं का समाधान करता है:
- कर्मचारियों की ऑफबोर्डिंग तत्काल हो जाती है क्योंकि पहचान प्रणाली के माध्यम से एक्सेस को निरस्त किया जा सकता है
- गेस्ट एक्सेस अधिक साफ-सुथरा हो जाता है क्योंकि उपयोगकर्ताओं को पुन: उपयोग किए गए साझा पासवर्ड की आवश्यकता नहीं होती है
- मल्टी-टेनेंट और मिश्रित-उपयोग वाले वातावरण प्रबंधनीय हो जाते हैं क्योंकि पासवर्ड के फैलाव के बिना एक्सेस को विभाजित किया जा सकता है
- लीगेसी अपवाद दिखाई देने लगते हैं क्योंकि वे पहचान-आधारित डिफ़ॉल्ट के विपरीत अलग दिखते हैं
यह WPA2 माइग्रेशन को एक बड़ी योजना का हिस्सा क्यों बनाता है
WPA से WPA2 प्रोजेक्ट का व्यावहारिक मूल्य यह है कि यह SSIDs, डिवाइस श्रेणियों और एक्सेस मॉडल की एक कठोर समीक्षा के लिए मजबूर करता है। यह उपयोगी है क्योंकि यही काम अगले कदम का समर्थन करता है: PSKs और मैन्युअल ऑनबोर्डिंग पर निर्भरता को पूरी तरह से कम करना।
Passpoint, Hotspot 2.0, OpenRoaming, और डायरेक्टरी इंटीग्रेशन के इर्द-गिर्द बने प्लेटफॉर्म बदल रहे हैं कि होटल, रिटेल एस्टेट, हेल्थकेयर साइट, ट्रांसपोर्ट हब और मल्टी-टेनेंट जैसी वास्तविक इमारतों में "सुरक्षित WiFi" कैसा दिखता है। यह पूछने के बजाय कि पासवर्ड किसे पता है, नेटवर्क यह पूछता है कि क्या उपयोगकर्ता या डिवाइस के पास एक वैध पहचान और सही नीति है।
यदि आप अगले कदम की रूपरेखा तैयार कर रहे हैं, तो Zero Trust नेटवर्क एक्सेस सही ढांचा है। यह WiFi को एंडपॉइंट प्रबंधन, SSO और सशर्त पहुंच के साथ समान सुरक्षा चर्चा में रखता है, न कि वायरलेस को एक अलग अपवाद के रूप में देखता है।
व्यावहारिक अंतिम स्थिति
भविष्य की परियोजनाओं के लिए, अधिक टिकाऊ मॉडल कुछ इस तरह दिखता है:
- मेहमान Captive Portal वर्कअराउंड के बजाय सुचारू, एन्क्रिप्टेड ऑनबोर्डिंग का उपयोग करते हैं
- कर्मचारी प्रबंधित क्रेडेंशियल्स या प्रमाणपत्रों के साथ शामिल होते हैं
- IoT और लेगेसी डिवाइस को कसकर सीमित एक्सेस मिलती है, जो अक्सर अलग नीतियों पर होती है
- एक्सेस में बदलाव डायरेक्टरी के अनुसार होते हैं, न कि नोटिसबोर्ड पासवर्ड के अनुसार
यह WPA2 को अप्रासंगिक नहीं बनाता है। यह इसे केवल परिवर्तनकालीन बनाता है। कई संपत्तियों के लिए, WPA2-Enterprise एक कमजोर साझा-पासवर्ड WLAN से लेकर Zero Trust के करीब पहुंचने का एक मुख्य जरिया है।
यदि आप केवल इसलिए WPA से WPA2 माइग्रेशन कर रहे हैं क्योंकि ऑडिट में इसकी मांग की गई थी, तो आपका नेटवर्क अधिक सुरक्षित हो जाएगा। यदि आप साझा ट्रस्ट को सत्यापित पहचान से बदलने के लिए इस माइग्रेशन का उपयोग करते हैं, तो आपका डिज़ाइन ऐसा होगा जिसे आपको अगले साल फिर से बदलने की आवश्यकता नहीं होगी।
यदि आपकी टीम WPA से हट रही है और किसी अन्य साझा-पासवर्ड के बंद रास्ते पर जाने से बचना चाहती है, तो अगले चरण के हिस्से के रूप में Purple का मूल्यांकन करना उचित है। यह 802.1X के साथ WPA2-Enterprise और WPA3-Enterprise का समर्थन करता है, Entra ID, Google Workspace और Okta जैसे पहचान प्रदाताओं से जुड़ता है, और मेहमानों, कर्मचारियों और मल्टी-टेनेंट वातावरण के लिए पासवर्ड रहित, पहचान-आधारित WiFi एक्सेस के साथ PSKs और Captive Portal की बाधाओं को बदलने में मदद करता है।



