
WPA to WPA2 enterprise migration and security advisor
Model cryptographic risk, eliminate TKIP airtime throttling, plan Cloud RADIUS 802.1X workloads, and design zero-downtime cutover sequences for enterprise wireless estates.
Migration parameters
Migration risk & capacity analysis
Secure Risk Profileআপনি সম্ভবত এমন একটি নেটওয়ার্ক নিয়ে কাজ করছেন যা বছরের পর বছর ধরে কেউ স্পর্শ করতে চায়নি। এটি একটি হোটেলে থাকা পুরানো গেস্ট SSID, হ্যান্ডহেল্ড স্ক্যানারের জন্য একটি ইউটিলিটি WLAN, অথবা একটি "অস্থায়ী" অফিস নেটওয়ার্ক হতে পারে যা দুর্ঘটনাবশত স্থায়ী হয়ে গেছে। এটি এখনও কাজ করে, ব্যবহারকারীরা এখনও সংযোগ করেন, এবং যেহেতু WiFi পরিবর্তন করা বাস্তব ক্রিয়াকলাপকে ব্যাহত করতে পারে, তাই এটিকে এভাবেই রেখে দেওয়া হয়।
ঠিক এভাবেই দুর্বল ওয়্যারলেস নিরাপত্তা প্রোডাকশন পরিবেশে টিকে থাকে।
WPA থেকে WPA2 মাইগ্রেশন কেবল একটি কনফিগারেশন পরিমার্জন নয়। এটি এমন একটি পর্যায় যেখানে আপনি সিদ্ধান্ত নেন যে আপনার ব্যবসার ওয়্যারলেস এজ কি একটি শেয়ার্ড সিক্রেটের ওপর ভিত্তি করে থাকবে নাকি একটি পরিচয়-ভিত্তিক অ্যাক্সেসের দিকে এগিয়ে যাবে যা আপনি নিয়ন্ত্রণ, অডিট এবং স্পষ্টভাবে বাতিল করতে পারবেন। আপনি যদি কেবল একটি সংক্ষিপ্ত রূপের বদলে আরেকটি ব্যবহার করেন, তবে আপনি পরিস্থিতির উন্নতি করবেন। আপনি যদি এই পরিবর্তনটি ব্যবহার করে সংবেদনশীল অ্যাক্সেসকে প্রতি-ব্যবহারকারী প্রমাণীকরণে স্থানান্তরিত করেন, তবে আপনি আরও গভীর সমস্যার সমাধান করতে পারবেন।
কেন আপনার WPA নেটওয়ার্ক একটি টিকিং টাইম বোম
যদি একটি পুরানো WPA SSID এখনও সচল থাকে, তবে এটি কোনো ক্ষতিকারক ঐতিহ্য নয়। এটি একটি সক্রিয় দুর্বলতা। এর সাধারণ প্যাটার্নটি বেশ পরিচিত: একটি ভুলে যাওয়া AP প্রোফাইল, একটি গেস্ট নেটওয়ার্ক যা কখনই নতুন করে ডিজাইন করা হয়নি, অথবা একটি অপারেশনাল SSID যার ওপর এখনও কিছু অনড় ডিভাইস নির্ভর করে। কেউ কোনো বিভ্রাট সৃষ্টি করতে চায় না, তাই WPA তার নিরাপদ জীবনকাল পার হওয়ার পরও চালু থাকে।
কেন WPA এর জায়গায় স্থির থাকা ভুল সিদ্ধান্ত
WEP-এর পরে একটি অন্তর্বর্তীকালীন সমাধান হিসাবে WPA চালু করা হয়েছিল। WPA2 তারপরে এটির ২০০৪ সালের অনুমোদন এবং সার্টিফিকেশন লঞ্চের পর বেসলাইন হয়ে ওঠে, যা WPA-কে প্রতিস্থাপন করে এবং WPA-এর পূর্ববর্তী TKIP পদ্ধতির পরিবর্তে ১২৮-বিট কী সহ AES-ভিত্তিক CCMP-তে স্থানান্তরিত হয়, পাশাপাশি প্রতি-ব্যবহারকারীর শংসাপত্রের জন্য আনুষ্ঠানিক Enterprise অথেন্টিকেশন সহায়তা যোগ করে, যেমনটি Wi-Fi Protected Access history-এ রূপরেখা দেওয়া হয়েছে। সেই পরিবর্তনটি গুরুত্বপূর্ণ কারণ ওয়্যারলেস নিরাপত্তা তখন কেবল এনক্রিপশনের মধ্যে সীমাবদ্ধ না থেকে অ্যাক্সেস নিয়ন্ত্রণের বিষয়ে পরিণত হয়েছিল।
TKIP হলো এর বড় প্রমাণ। আপনার নেটওয়ার্ক যদি এখনও পুরানো ক্রিপ্টোগ্রাফির চারপাশে একটি ট্রানজিশনাল র্যাপার হিসাবে ডিজাইন করা প্রোটোকলের উপর নির্ভর করে, তবে আপনি একটি আধুনিক WLAN পরিচালনা করছেন না। আপনি আপনার নেটওয়ার্কের সবচেয়ে উন্মুক্ত অংশে সামঞ্জস্যের দায়ভার বহন করছেন।
যুক্তরাজ্যের অনেক সংস্থার জন্য, এটি কাল্পনিক নয়। একটি ভিজিটর নেটওয়ার্ক, একটি ব্যাক-অফিস SSID, বা লিগ্যাসি ডিভাইসগুলির জন্য একটি ওয়্যারলেস ব্রিজ সূক্ষ্মভাবে এমন একটি পরিবেশে প্রবেশের সবচেয়ে সহজ পথ হয়ে উঠতে পারে যেখানে অন্যথায় ভালো নিয়ন্ত্রণ রয়েছে।
ব্যবহারিক নিয়ম: আপনার যদি এখনও যেকোনো জায়গায় WPA সক্রিয় থাকে, তবে এটিকে সঠিক সুযোগের অপেক্ষায় থাকা একটি নিরাপত্তা ঝুঁকি হিসাবে বিবেচনা করুন।
আসল সিদ্ধান্তটি WPA নাকি WPA2 তা নিয়ে নয়
WPA থেকে WPA2-তে প্রযুক্তিগত রূপান্তরটি সহজ। তবে কৌশলগত সিদ্ধান্তটি সহজ নয়। আপনার সামনে দুটি পথ রয়েছে:
- যখন আপনার একটি দ্রুত প্রতিস্থাপনের প্রয়োজন হয়, তখন WPA2-Personal দ্রুত কাজ করে এবং রোল আউট করা সহজ।
- WPA2-Enterprise ব্যক্তিগত ক্রেডেনশিয়াল ব্যবহার করে এবং এমন পরিবেশের সাথে খাপ খায় যেখানে কর্মীদের অ্যাক্সেস, গেস্ট পৃথকীকরণ, বা অডিটেবিলিটি গুরুত্বপূর্ণ।
অনেক মাইগ্রেশন গাইড যা স্বীকার করে তার চেয়ে এই পার্থক্যটি বেশি গুরুত্বপূর্ণ। WPA-এর বদলে WPA2-PSK ব্যবহার করা এনক্রিপশন মডেলকে উন্নত করে, কিন্তু এটি আপনাকে এখনও একটি শেয়ার্ড পাসওয়ার্ডের উপর নির্ভরশীল করে রাখে। Enterprise-এ স্থানান্তরিত হওয়া অপারেটিং মডেলটিকে সম্পূর্ণ বদলে দেয়।
আপনি যদি types of WiFi security-এর জন্য বিকল্পগুলি পর্যালোচনা করছেন, তবে এটি শুধুমাত্র সামঞ্জস্যের কথা চিন্তা করা বন্ধ করে পরিচয়, প্রত্যাহার এবং নিয়ন্ত্রণের কথা চিন্তা করা শুরু করার সঠিক সময়।
WPA2 এর জন্য আপনার নেটওয়ার্ক এবং ডিভাইসগুলো অডিট করা
একটি SSID পরিবর্তন করার আগে, একটি সঠিক ইনভেন্টরি তৈরি করুন। বেশিরভাগ ব্যর্থ ওয়্যারলেস মাইগ্রেশন WPA2 কঠিন হওয়ার কারণে ব্যর্থ হয় না। সেগুলি ব্যর্থ হয় কারণ কেউ অনেক দেরিতে আবিষ্কার করে যে একটি ওয়্যারহাউস স্ক্যানার, প্রিন্টার, ক্যাশ রেজিস্টার, লিফট কন্ট্রোলার বা ক্লিনিকাল ডিভাইস পরিবর্তনের পর আর সংযোগ করতে পারছে না।
কী ব্যবহার করা উচিত তা দিয়ে নয়, বর্তমানে কী ব্যবহার করা হচ্ছে তা দিয়ে শুরু করুন।
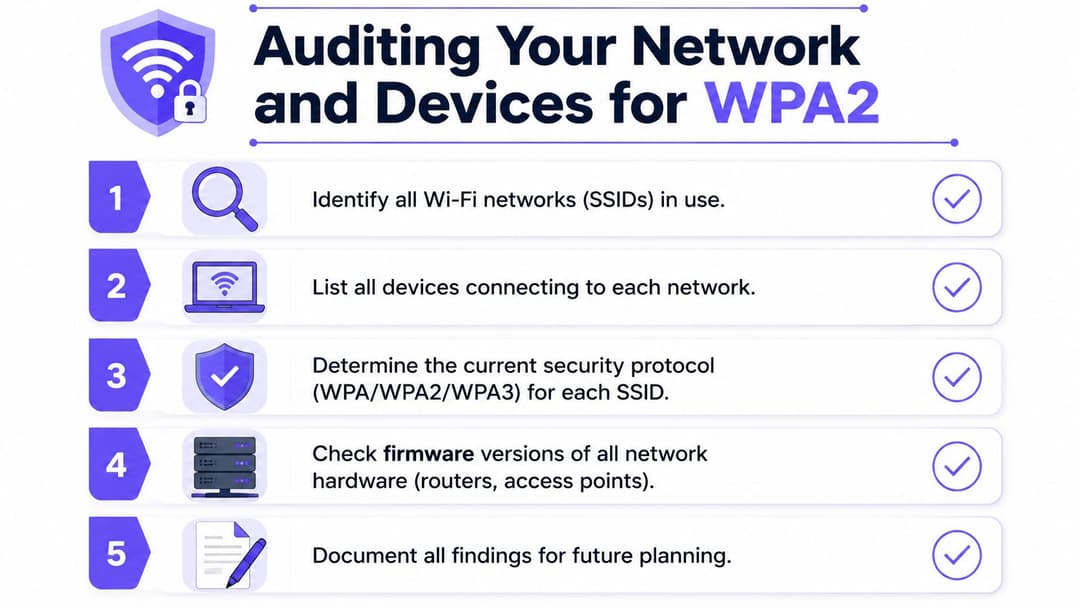
WLAN এজ থেকে ভেতরের দিকে ইনভেন্টরি তৈরি করুন
একটি দরকারী অডিট বিভিন্ন স্তরে কাজ করে। প্রথমে ব্রডকাস্ট হওয়া প্রতিটি SSID সনাক্ত করুন। তারপর কোন AP গ্রুপ, সাইট এবং VLANs সেগুলির পিছনে রয়েছে তা ম্যাপ করুন। তারপর প্রতিটি SSID-এর সাথে যুক্ত ডিভাইসগুলির তালিকা তৈরি করুন।
Meraki, Aruba, Mist, Ruckus, UniFi, অথবা আপনার বর্তমান ভেন্ডরের ম্যানেজমেন্ট কনসোলের মতো প্ল্যাটফর্ম থেকে কন্ট্রোলার ডেটা ব্যবহার করুন। শুধুমাত্র নামকরণের উপর নির্ভর করবেন না। "Guest-old", "scanner-temp", এবং "backoffice2" হলো প্রায়শই সেই জায়গা যেখানে অপ্রচলিত নিরাপত্তা টিকে থাকে।
একটি ব্যবহারিক ইনভেন্টরিতে অন্তর্ভুক্ত করা উচিত:
- SSID এবং উদ্দেশ্য। এটি গেস্ট, কর্মী, IoT, অপারেশন বা ঠিকাদারদের পরিষেবা দেয় কিনা তা নোট করুন।
- সিকিউরিটি মোড। SSID-টি WPA, WPA2-Personal, WPA2-Enterprise নাকি কোনো মিক্সড কনফিগারেশন ব্যবহার করছে তা রেকর্ড করুন।
- অথেনটিকেশন নির্ভরতা। SSID-টি কোনো শেয়ার্ড কি, একটি অভ্যন্তরীণ RADIUS পরিষেবা নাকি কোনো অদলিলীকৃত নিয়মের ওপর নির্ভর করে কিনা তা পরীক্ষা করুন।
- ক্লায়েন্ট পপুলেশন। ডিভাইসগুলিকে ল্যাপটপ, মোবাইল, প্রিন্টার, স্ক্যানার, AV গিয়ার, সেন্সর, ক্যাশ রেজিস্টার এবং স্পেশালিস্ট এন্ডপয়েন্টে গ্রুপ করুন।
- বিজনেস ওনার। প্রতিটি SSID-এর জন্য একজন নির্দিষ্ট মালিকের প্রয়োজন যিনি পরিবর্তনের সময় অনুমোদন করতে পারেন এবং নিয়ম অমান্যকারী ডিভাইসগুলির বাতিলকরণ গ্রহণ করতে পারেন।
শুধু ক্লায়েন্ট নয়, ইনফ্রাস্ট্রাকচারও পরীক্ষা করুন
একটি অ্যাক্সেস পয়েন্ট তাত্ত্বিকভাবে WPA2 সমর্থন করতে পারে কিন্তু পুরানো ফার্মওয়্যার, উত্তরাধিকার সূত্রে প্রাপ্ত টেমপ্লেট বা মিক্সড-মোড প্রোফাইলের কারণে বাস্তবে আপনার মাইগ্রেশনকে ব্যাহত করতে পারে। AP ফার্মওয়্যার, কন্ট্রোলার সংস্করণ এবং উত্তরাধিকার সূত্রে প্রাপ্ত রেডিও নিরাপত্তা সেটিংস পর্যালোচনা করুন। আপনার এস্টেট যদি একাধিক প্রজন্মের হার্ডওয়্যার জুড়ে বিস্তৃত হয়, তবে একটি টেমপ্লেট সবার জন্য সমানভাবে প্রযোজ্য তা ধরে না নিয়ে প্রতিটি সাইট আলাদাভাবে পরীক্ষা করুন।
পুরানো SSID প্রায়শই টিকে থাকে কারণ সেগুলো পুরানো নীতিমালার অবজেক্টের সাথে যুক্ত থাকে। প্রোফাইলগুলো মুছে ফেলার আগে পুরানো ধারণাগুলো দূর করুন।
সংস্থাগুলি যেখানে সমস্যায় পড়ে তা হলো ফলব্যাক আচরণ। আপনি মনে করতে পারেন যে আপনি একটি WPA SSID-কে WPA2-তে মাইগ্রেট করছেন, কিন্তু উত্তরাধিকার সূত্রে প্রাপ্ত কনফিগারেশনটি এখনও ট্রানজিশনাল মোডগুলিকে অনুমতি দেয় যা একটি ভিন্ন লেবেলের অধীনে দুর্বল আচরণকে বাঁচিয়ে রাখে।
একটি ওয়্যারলেস অডিটের পাশাপাশি আরও ব্যাপক এক্সপোজার টেস্টিংও করা প্রয়োজন। আপনি যদি ইতিমধ্যেই রিমোট অ্যাক্সেস পাথ, ইন্টারনেটের সম্মুখীন সিস্টেম এবং গেস্ট অ্যাক্সেসের সীমানা পর্যালোচনা করে থাকেন, তবে একই সাথে আপনার বাহ্যিক পরিধি সুরক্ষিত করার বিষয়টি বিবেচনা করা উচিত। দুর্বল ওয়্যারলেস এবং দুর্বল বাহ্যিক এক্সপোজার প্রায়শই একই ধরণের ক্রিয়াকলাপের অভ্যাস থেকে উদ্ভূত হয়: ব্যতিক্রম যা স্থায়ী হয়ে গেছে।
লেগ্যাসি ডিভাইসগুলির সাথে কী করতে হবে তা সিদ্ধান্ত নিন
কিছু পুরানো ডিভাইস কোনো ঝামেলা ছাড়াই WPA2-তে স্থানান্তরিত হতে পারে। অন্যরা পারে না। সেখানেই বেশিরভাগ নির্দেশিকা অকার্যকর হয়ে পড়ে, কারণ যখন ডিভাইসটি কোনো পরিষেবা চুক্তির অন্তর্ভুক্ত থাকে বা একটি লাইভ প্রক্রিয়া নিয়ন্ত্রণ করে, তখন "ডিভাইসটি আপগ্রেড করুন" কোনো কার্যকর অপারেশনাল পরিকল্পনা নয়।
যুক্তরাজ্যের পুরনো ডিভাইস সমূহের জন্য মাইগ্রেশন পরিকল্পনা একটি বাস্তব চ্যালেঞ্জ। এর ব্যবহারিক সমাধান হলো লেগ্যাসি ক্লায়েন্টদের আলাদা করা, শুধুমাত্র-WPA2 অ্যাক্সেস কঠোরভাবে বিচ্ছিন্ন রাখা এবং ট্রানজিশন মোডগুলিকে কেবলমাত্র একটি অস্থায়ী মাধ্যম হিসাবে ব্যবহার করা, বিশেষ করে দীর্ঘস্থায়ী ডিভাইস, দর্শনার্থীদের ডিভাইস এবং মিশ্র BYOD রয়েছে এমন ক্ষেত্রগুলিতে, যেমনটি এই কমিউনিটি মাইগ্রেশন আলোচনায় আলোচনা করা হয়েছে।
একটি সাধারণ সিদ্ধান্ত টেবিল সাহায্য করে:
| ডিভাইসের ধরন | যদি এটি নির্ভরযোগ্যভাবে WPA2 সমর্থন করে | যদি এটি না করে |
|---|---|---|
| কর্মীদের ল্যাপটপ এবং ফোন | টার্গেট কর্মী SSID-এ স্থানান্তর করুন | পুরানো SSID থেকে সরান এবং প্রতিকার করুন |
| অতিথি ডিভাইসসমূহ | অতিথি WPA2 বা আরও শক্তিশালী অনবোর্ডিং ফ্লোতে স্থানান্তর করুন | তাদের জন্য দুর্বল অ্যাক্সেস সংরক্ষণ করবেন না |
| প্রিন্টার এবং স্ক্যানার | প্রথমে বিচ্ছিন্ন WPA2 সেগমেন্টে পরীক্ষা করুন | প্রতিস্থাপন করার সময় বিচ্ছিন্ন লেগ্যাসি সেগমেন্টে রাখুন |
| IoT এবং বিল্ডিং সিস্টেম | সংকীর্ণ পলিসি সহ ডেডিকেটেড VLAN-এ রাখুন | বিচ্ছিন্ন রাখুন এবং অবসরের পথ নথিভুক্ত করুন |
আসল বিষয়টি হলো অগ্রাধিকার দেওয়া। প্রথমে ব্যবহারকারীদের স্থানান্তরিত করুন, তারপর মূলধারার ডিভাইসগুলো এবং সবশেষে একদম প্রান্তিক হার্ডওয়্যারগুলো। সবচেয়ে সমস্যাযুক্ত এন্ডপয়েন্টকে অন্য সবার নিরাপত্তা পরিস্থিতি নির্ধারণ করতে দেবেন না।
WPA2-Personal বনাম WPA2-Enterprise একটি কৌশলগত পছন্দ
এটিকে প্রায়শই একটি জটিলতার প্রশ্ন হিসাবে উপস্থাপন করা হয়। আসলে তা নয়। এটি মূলত একটি নিয়ন্ত্রণের প্রশ্ন।
আপনি যদি WPA2-Personal বেছে নেন, তবে আপনি শেয়ার্ড অ্যাক্সেস বেছে নিচ্ছেন। আপনি যদি WPA2-Enterprise বেছে নেন, তবে আপনি ব্যক্তিগত পরিচয় বেছে নিচ্ছেন। এগুলি আলাদা সিকিউরিটি মডেল, শুধুমাত্র আলাদা সেটআপ স্ক্রিন নয়।
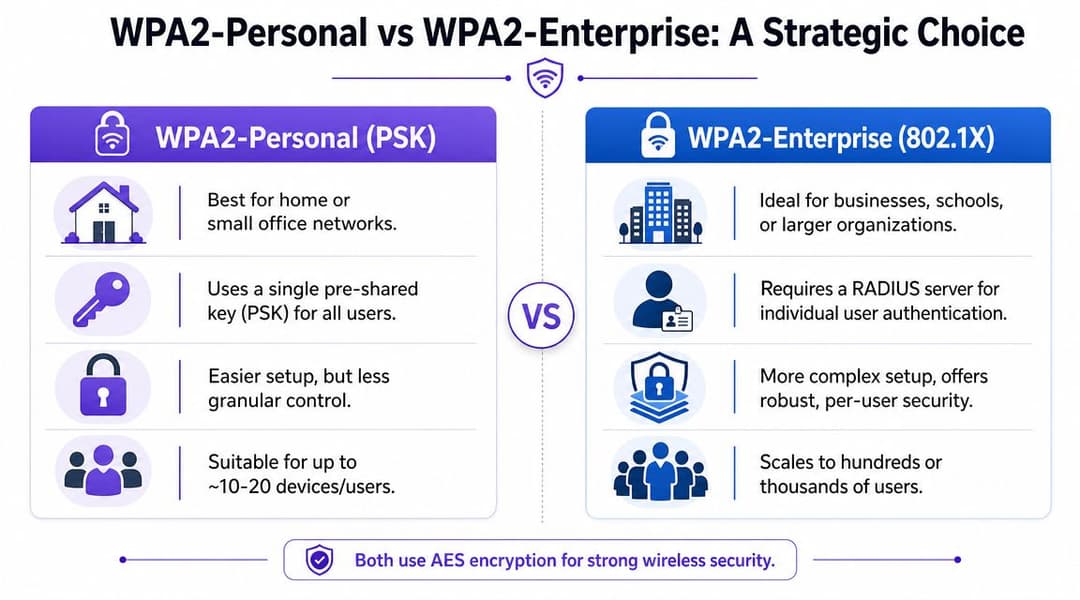
যেখানে WPA2-Personal মানানসই হয়
যখন পরিবেশ ছোট, অপরিবর্তনশীল এবং কম জটিল হয়, তখন WPA2-Personal কার্যকর। একটি ছোট ক্যাফে, একটি অস্থায়ী প্রকল্প অফিস, বা একটি একক-উদ্দেশ্যের অপারেশনাল নেটওয়ার্ক এই সমঝোতা মেনে নিতে পারে কারণ পরিচয়ের সূক্ষ্মতার চেয়ে স্থাপনার গতি বেশি গুরুত্বপূর্ণ।
আকর্ষণটি স্পষ্ট:
- এটি দ্রুত কনফিগার করা যায়। আপনি SSID-এ একটি পাসফ্রেজ সেট করেন এবং ক্লায়েন্টদের আপডেট করেন।
- এটির জন্য RADIUS-এর প্রয়োজন নেই। এটি ইনফ্রাস্ট্রাকচারের অতিরিক্ত খরচ ও ঝামেলা দূর করে।
- এটি সাধারণ অতিথি বা ইউটিলিটি ব্যবহারের ক্ষেত্রে ভালো কাজ করে। বিশেষ করে যেখানে ব্যবহারকারীদের আলাদা অ্যাক্সেসের প্রয়োজন হয় না।
কিন্তু এই দুর্বলতাটি কাঠামোগত। প্রতিটি ব্যবহারকারী এবং ডিভাইস একই গোপন পাসওয়ার্ড শেয়ার করে। এতে পরিবর্তন নিয়ন্ত্রণ করা কঠিন হয়ে পড়ে। অফবোর্ডিং প্রক্রিয়া অস্পষ্ট হয়ে যায় এবং জবাবদিহিতা হারিয়ে যায়।
কেন WPA2-Enterprise গেমটি পরিবর্তন করে দেয়
যখন ব্যবহারকারী, ডিভাইস এবং অ্যাক্সেস অধিকার আলাদা হওয়া প্রয়োজন, তখন WPA2-Enterprise হল সঠিক পছন্দ। এটি 802.1X/RADIUS ব্যবহার করে, যার অর্থ হল নেটওয়ার্কটি সবাইকে একটি পাসওয়ার্ড দিয়ে প্রবেশ করতে দেওয়ার পরিবর্তে প্রতিটি ব্যবহারকারী বা ডিভাইসকে আলাদাভাবে প্রমাণীকরণ করতে পারে।
যা আপনাকে বেশ কয়েকটি সুবিধা দেয়:
- সবার জন্য একটি PSK-এর পরিবর্তে ব্যবহারকারী-প্রতি বা ডিভাইস-প্রতি শংসাপত্র
- কেউ চলে গেলে বা কোনো ডিভাইস হারিয়ে গেলে আরও সহজে অ্যাক্সেস বাতিল করার সুবিধা
- কর্মী এবং পরিচালিত এন্ডপয়েন্টগুলির জন্য উন্নত অডিটযোগ্যতা
- আরও শক্তিশালী সেগমেন্টেশনের বিকল্প কারণ নীতি এখন পরিচয় অনুসরণ করতে পারে
WiFi প্রমাণীকরণে কীভাবে একটি RADIUS server works in WiFi authentication কাজ করে সে সম্পর্কে যদি আপনার রিফ্রেশারের প্রয়োজন হয়, তবে AP-কে গেটকিপার এবং RADIUS-কে সেই কর্তৃপক্ষ হিসাবে ভাবা সহায়ক হবে যা সিদ্ধান্ত নেয় কে প্রবেশ করতে পারবে।
শেয়ার্ড পাসওয়ার্ড দেওয়া সহজ এবং নিয়ন্ত্রণ করা কঠিন। ব্যক্তিগত শংসাপত্র চালু করা কঠিন হলেও তা পরিচালনা করা অনেক সহজ।
আপনার কোনটি বেছে নেওয়া উচিত
এই সাধারণ নিয়মটি ব্যবহার করুন:
- WPA2-Personal ব্যবহার করুন যখন SSID-এর পরিধি সীমিত থাকে, ব্যবহারকারীর সংখ্যা কম হয় এবং নিরাপত্তার বিঘ্ন ঘটার প্রভাব নিয়ন্ত্রণে থাকে।
- WPA2-Enterprise বেছে নিন যখন কর্মীরা সংযুক্ত হন, একাধিক সাইট একই পলিসি শেয়ার করে, ঠিকাদাররা নিয়মিত আসা-যাওয়া করেন, অথবা অতিথি এবং ব্যবসায়িক ট্র্যাফিক অপারেশনালি আলাদা রাখা প্রয়োজন হয়।
যে কোনো ব্যবসায়িক নেটওয়ার্ক যা কর্মীদের অ্যাক্সেস বহন করে, সেটির জন্য WPA2-Enterprise একটি শক্তিশালী পথ। এটি পরবর্তীতে পাসওয়ার্ডহীন এবং পরিচয়-ভিত্তিক অ্যাক্সেসে রূপান্তরের জন্য একটি আরও ভাল পদক্ষেপ। WPA2-Personal একটি সাময়িক সমাধান হিসেবে কার্যকর হতে পারে। তবে সংবেদনশীল SSID সমূহের জন্য এটি আপনার দীর্ঘমেয়াদী পরিকল্পনা হওয়া উচিত নয়।
কনফিগারেশন গাইড আপনার SSID গুলোকে WPA2-এ মাইগ্রেট করা
অডিট সম্পন্ন হয়ে গেলে, সাবধানে কাজ করুন এবং মাইগ্রেশন প্রক্রিয়াটিকে কোনো ঝামেলা ছাড়াই শেষ হতে দিন। সবচেয়ে নিরাপদ কাটওভার হলো সেগুলোই যেগুলোতে খুব কম চমক থাকে, স্পষ্ট মালিকানা থাকে এবং কোনো লুকানো ফলব্যাক সেটিংস থাকে না।
সবচেয়ে গুরুত্বপূর্ণ প্রযুক্তিগত পয়েন্টটি সহজ: WPA থেকে WPA2 মাইগ্রেশনের ক্ষেত্রে, সবচেয়ে বেশি ঝুঁকিপূর্ণ ব্যর্থতার মোড হলো TKIP বা mixed-mode fallback চালু রাখা। ব্যবহারিক পদ্ধতি হলো জোরপূর্বক শুধুমাত্র WPA2-AES/CCMP only ব্যবহার করা, WPS নিষ্ক্রিয় করা এবং SSID সিকিউরিটি প্রোফাইল পরিবর্তন করার পরে ক্লায়েন্ট রি-অ্যাসোসিয়েশন যাচাই করা। একই নির্দেশিকা WPA2-Personal-এর অপারেশনাল দুর্বলতাকেও তুলে ধরে: একটি আপোসকৃত PSK পুরো নেটওয়ার্ককে প্রভাবিত করে, যার কারণে সংবেদনশীল SSID-গুলিকে WPA2-Enterprise (802.1X/RADIUS)-এ স্থানান্তর করা আরও ভালো, যা এই WPA2 এবং WPA3 মাইগ্রেশনের ওভারভিউতে ব্যাখ্যা করা হয়েছে।
WPA2-Personal এর জন্য প্রথম পথ
আপনি যদি PSK পথটি বেছে নেন, তবে এটিকে একটি নির্দিষ্ট সীমার মধ্যে এবং সুচিন্তিতভাবে রাখুন।
সঠিক টার্গেট স্টেট সহ একটি পরিবর্তন রেকর্ড তৈরি করুন
বর্তমান SSID সেটিংস, টার্গেট সাইফার সেটিংস, VLAN ম্যাপিং, DHCP স্কোপ, ACLs, প্রাসঙ্গিক হলে স্প্ল্যাশ আচরণ এবং রোলব্যাক অ্যাকশনগুলি লিখে রাখুন। যদি কোনো কিছু ভেঙে যায়, তবে স্মৃতি আপনাকে রক্ষা করতে পারবে না।SSID শুধুমাত্র WPA2 এর সাথে AES/CCMP চালুর জন্য সেট করুন
সুবিধার জন্য মিক্সড WPA/WPA2 সক্রিয় রাখবেন না। এটি পুরনো দুর্বলতাকে বজায় রাখে এবং মাইগ্রেশনের উদ্দেশ্যকে ব্যাহত করে।WPS নিষ্ক্রিয় করুন
ব্যবসায়িক পরিকাঠামোতে WPS এর কোনো জায়গা নেই। এটি সক্রিয় থাকলে, কাজ করার সময় এটি বন্ধ করে দিন।একটি নতুন PSK ব্যবহার করুন, কোনো পুনর্ব্যবহৃত পাসওয়ার্ড নয়
পুরনো শেয়ার্ড সিক্রেটটি নিয়ে নতুন সিকিউরিটি মোডে ব্যবহার করবেন না। এটি সম্পূর্ণভাবে পরিবর্তন করার এবং কারা এটি পাবে তা নিয়ন্ত্রণ করার জন্য একটি মাইগ্রেশনই সঠিক সময়।প্রথমে কম ঝুঁকিপূর্ণ পাইলট ডিভাইসগুলি স্থানান্তর করুন
একটি প্রতিনিধি ল্যাপটপ, একটি পরিচালিত ফোন এবং প্রতিটি মূল শ্রেণী থেকে একটি অপারেশনাল ডিভাইস নিয়ে পরীক্ষা করুন। পাইলট সফলভাবে কাজ করলে, ধাপে ধাপে এটি প্রসারিত করুন।কাটওভার স্থিতিশীল হয়ে গেলে দ্রুত পুরনো WPA SSID বাতিল করুন
খুব দীর্ঘ সময় ধরে সমান্তরালভাবে উভয়টি চালানো ব্যবহারকারী এবং অননুমোদিত ডিভাইসগুলিকে আরও দুর্বল বিকল্পের দিকে ফিরিয়ে আনে।
WPA2-Enterprise এর জন্য দ্বিতীয় পথ
Enterprise মোডে আরও বেশি পরিকল্পনার প্রয়োজন হয়, তবে এটি আপনাকে এমন একটি নেটওয়ার্ক দেয় যা আপনি সহজেই শাসন করতে পারেন।
ঐতিহ্যগত স্তরে, পরিবর্তনশীল অংশগুলি পরিচিত:
- Authenticator। অ্যাক্সেস পয়েন্ট বা WLAN কন্ট্রোলার
- Supplicant। ক্লায়েন্ট ডিভাইস
- Authentication server। সাধারণত RADIUS
- Identity source। ব্যবহারকারী বা ডিভাইস যাচাই করার জন্য ব্যবহৃত একটি ডিরেক্টরি বা আইডেন্টিটি প্রোভাইডার
আগের পদ্ধতিটি ছিল অন-প্রেম RADIUS স্থাপন করা, এটিকে Active Directory বা অন্য কোনো ডিরেক্টরি উৎসের সাথে সংহত করা, নেটওয়ার্ক পলিসি নির্ধারণ করা এবং ম্যানুয়ালি সাপ্লিক্যান্ট সেটিংস পরিচালনা করা। এটি এখনও কাজ করে, এবং কিছু নিয়ন্ত্রিত বা অত্যন্ত কাস্টমাইজড পরিবেশে এটি এখনও উপযুক্ত হতে পারে।
কী কার্যকর হয় এবং সাধারণত কী হয় না
যা কার্যকর হয়:
- সার্টিফিকেট বা পরিচালিত ক্রেডেনশিয়াল অনবোর্ডিং
- কর্মী, অতিথি এবং IoT-এর জন্য স্পষ্ট SSID বিভাজন
- ডিরেক্টরি গ্রুপ বা ডিভাইস ক্লাসের সাথে যুক্ত পলিসি
- পরিচিত এবং সঠিক ডিভাইস প্রোফাইলের সাহায্যে পর্যায়ভিত্তিক রোলআউট
যা সাধারণত কাজ করে না:
- দুর্বল অফবোর্ডিং নিয়মসহ শুধুমাত্র পাসওয়ার্ড-ভিত্তিক কর্মী WiFi
- একটিমাত্র Enterprise SSID দিয়ে প্রতিটি ডিভাইস ক্যাটাগরিকে পরিষেবা দেওয়ার চেষ্টা
- শেষ ব্যবহারকারীদের দ্বারা অ্যাড-হক সাপ্লিক্যান্ট সেটআপ
- কোনো সমস্যা হলে ব্যাকআপ হিসেবে PSK-কে "আসল" বিকল্প হিসেবে রেখে দেওয়া
ওয়্যারলেসের জন্য যদি আপনার হেল্পডেস্কের পরিকল্পনা হয় “তাদের ব্যাকআপ পাসওয়ার্ডটি দিয়ে দিন”, তাহলে আপনি Enterprise ডেপ্লয় করেননি। আপনি আসলে একটি বাইপাস তৈরি করেছেন।
একটি আধুনিক সমাধান হলো 802.1X মডেলটি বজায় রাখা তবে সম্পূর্ণ স্ট্যাক নিজে তৈরি এবং রক্ষণাবেক্ষণ করার পরিবর্তে পরিচালনার দায়িত্ব একটি পরিচালিত প্ল্যাটফর্মে স্থানান্তর করা। সেখানেই ক্লাউড-পরিচালিত পরিচয়-ভিত্তিক পরিষেবাগুলি অর্থপূর্ণ হতে পারে। উদাহরণস্বরূপ, Purple সমর্থন করে 802.1X সহ WPA2-Enterprise এবং WPA3-Enterprise, যা Entra ID, Google Workspace এবং Okta-র মতো ডিরেক্টরিগুলির সাথে একীভূত হয়, এবং শেয়ার্ড-পাসওয়ার্ড ওয়ার্কফ্লোকে সার্টিফিকেটের মানের অনবোর্ডিং এবং পরিচয় পরিবর্তনের সাথে যুক্ত বাতিলকরণের মাধ্যমে প্রতিস্থাপন করতে পারে।
সাধারণ কাটওভার সিকোয়েন্স যা ভেন্ডর পরিবর্তনের পরেও কাজ করে
আপনি Meraki, Aruba, Ruckus, Mist, UniFi বা অন্য কোনো এন্টারপ্রাইজ WLAN ব্যবহার করুন না কেন, কাজের ধাপগুলো মূলত একই থাকে:
- লাইভ প্রোফাইলটি সরাসরি এডিট না করে একটি স্টেজিং প্রোফাইলে বিদ্যমান SSID ক্লোন করুন।
- টার্গেট সিকিউরিটি মোড প্রয়োগ করুন। মাইগ্রেশন টার্গেটের জন্য শুধুমাত্র WPA2-AES/CCMP।
- অথেনটিকেশন পরীক্ষার আগে VLAN এবং ফায়ারওয়াল পলিসি নিশ্চিত করুন। একটি সফল অ্যাসোসিয়েশন মানেই ব্যবহারযোগ্য অ্যাক্সেস নয়।
- কমপক্ষে দুটি AP জুড়ে রোমিং এবং রি-অ্যাসোসিয়েশন পরীক্ষা করুন।
- ব্যর্থ অ্যাসোসিয়েশন, পলিসি প্রত্যাখ্যান এবং বারবার পুনরায় চেষ্টার জন্য লগগুলি পরীক্ষা করুন।
- দলগতভাবে মাইগ্রেট করুন। প্রথমে কর্মী, এরপর স্পেশালিস্ট ডিভাইস, সবশেষে সমস্যাযুক্ত লেগাসি ক্লায়েন্ট।
- টার্গেট স্টেট প্রমাণিত হয়ে গেলে দুর্বল পথটি সরিয়ে ফেলুন।
শেষ ধাপটি অত্যন্ত গুরুত্বপূর্ণ। সাময়িক ফলব্যাক সেটিংসগুলো স্থায়ী আর্কিটেকচারে পরিণত হওয়ার একটি প্রবণতা থাকে।
মাইগ্রেশন যাচাই করা এবং রোলব্যাকের পরিকল্পনা করা
ডিভাইসগুলি সংযুক্ত হলেই একটি ওয়্যারলেস কাটওভার শেষ হয়ে যায় না। এটি তখন শেষ হয় যখন সঠিক ডিভাইসগুলি সংযুক্ত হয়, ভুল ডিভাইসগুলি সংযুক্ত হতে পারে না, এবং পরিবর্তনটির পরে স্বাভাবিক অবস্থা কেমন তা সাপোর্ট টিমগুলি জানতে পারে।
ব্যবহারকারীর ধরন এবং ডিভাইসের ক্লাস অনুসারে যাচাই করুন
শুধুমাত্র আপনার নিজের ল্যাপটপ দিয়ে পরীক্ষা করেই কাজ শেষ ভাববেন না। একটি সংক্ষিপ্ত যাচাইকরণ তালিকা তৈরি করুন যা বাস্তব ব্যবহারকে কভার করে:
- স্টাফ এন্ডপয়েন্ট পরীক্ষা। নেটওয়ার্কে যুক্ত হন, AP-গুলির মধ্যে রোম করুন, ডিভাইসটি লক এবং পুনরায় সক্রিয় করুন, তারপর স্লিপ মোড থেকে ফেরার পর আবার সংযুক্ত করুন।
- মোবাইল পরীক্ষা। আওতাভুক্ত থাকলে একটি বর্তমান iPhone বা Android হ্যান্ডসেট পরীক্ষা করুন।
- কার্যকরী ডিভাইস পরীক্ষা। যেখানে প্রাসঙ্গিক সেখানে অন্তত একটি স্ক্যানার, প্রিন্টার, পেমেন্ট টার্মিনাল বা বিশেষ এন্ডপয়েন্ট অন্তর্ভুক্ত করুন।
- গেস্ট ওয়ার্কফ্লো পরীক্ষা। যদি SSID দর্শনার্থীদের পরিষেবা দেয়, তবে অ্যাসোসিয়েশন থেকে ইন্টারনেট অ্যাক্সেস পর্যন্ত সম্পূর্ণ যাত্রাটি যাচাই করুন।
Enterprise ডিপ্লয়মেন্টের জন্য, অথেন্টিকেশন লগগুলিও পর্যালোচনা করুন। ব্যর্থ প্রচেষ্টাগুলি প্রায়শই পলিসি অমিল, সার্টিফিকেট সমস্যা, বা পুরানো WLAN থেকে বাসি প্রোফাইল ব্যবহার করার চেষ্টা করা ডিভাইসগুলিকে প্রকাশ করে।
Day 1 চেকলিস্ট ব্যবহার করুন
কাটওভারের পর প্রথম দিনেই বেশিরভাগ লুকানো ত্রুটিগুলো দেখা দেয়। পর্যালোচনা প্রক্রিয়াটি সহজ এবং পুনরাবৃত্তিযোগ্য রাখুন।
| দিন ১-এর পরীক্ষা | যা দেখতে হবে |
|---|---|
| অ্যাসোসিয়েশন ব্যর্থতা | ডিভাইসগুলি যুক্ত হওয়ার সময়ে আটকে গেছে বা বারবার চেষ্টা করছে |
| অথেন্টিকেশন লগ | প্রত্যাখ্যাত কর্মী অ্যাকাউন্ট, বাসি শংসাপত্র, পলিসি অমিল |
| রোমিং আচরণ | চলাচলের সময় ব্যবহারকারীদের কল বা সেশন ড্রপ হওয়া |
| হেল্পডেস্ক থিম | একই ডিভাইস মডেল বা সাইট বারবার প্রদর্শিত হচ্ছে |
| লেগ্যাসি ব্লিড-ওভার | ব্যবহারকারীরা পুরানো SSID-এ পুনরায় সংযোগ করছেন বা ফলব্যাক অ্যাক্সেসের জন্য জিজ্ঞাসা করছেন |
সবচেয়ে নিখুঁত মাইগ্রেশন হলো সেগুলো যেখানে রোলব্যাক নথিবদ্ধ থাকে কিন্তু খুব কমই সেটির প্রয়োজন হয়।
গো-লাইভ বা চালুর করার আগেই রোলব্যাক তৈরি করুন
একটি রোলব্যাক প্ল্যান বিস্তারিত হওয়ার প্রয়োজন নেই। এটি নির্দিষ্ট হওয়া প্রয়োজন। পূর্ববর্তী SSID সিকিউরিটি সেটিংস, পুরানো অথেন্টিকেশন পদ্ধতি, যেকোনো আসল VLAN বাইন্ডিং এবং কোনো জটিল পরিষেবা ব্যর্থ হলে সেগুলিকে পুনরায় সক্রিয় করার সঠিক পদক্ষেপগুলি রেকর্ড করে রাখুন।
কে রোলব্যাক অনুমোদন করতে পারে তাও সিদ্ধান্ত নিন। যদি একজন গুদাম ব্যবস্থাপক একটি ডিভাইস সমস্যার রিপোর্ট করেন, তবে পুরো স্টেটটি আগের অবস্থায় ফিরিয়ে নেওয়ার জন্য সেটি যথেষ্ট নয়। যদি কোনো রোগীর সিস্টেম, পেমেন্ট ফ্লো, বা মূল অপারেশনাল প্রসেস ব্যর্থ হয়, তবে আপনাকে দ্রুত কাজ করতে হতে পারে।
একটি ব্যবহারিক রোলব্যাক প্ল্যানে অন্তর্ভুক্ত থাকে:
- পূর্ববর্তী WLAN প্রোফাইলের সংরক্ষিত স্ক্রিনশট বা এক্সপোর্ট করা কনফিগারেশন
- রোলব্যাক অনুমোদনের জন্য নির্দিষ্ট সিদ্ধান্ত গ্রহণকারী ব্যক্তি
- পূর্বাবস্থায় ফিরে যাওয়ার আগে সমস্যাটি পর্যবেক্ষণ করার জন্য একটি সময়সীমা
- সার্ভিস ডেস্ক এবং সাইট টিমগুলির জন্য একটি যোগাযোগ টেমপ্লেট
একটি ভালো রোলব্যাক পরিকল্পনা আতঙ্ক কমায়। এটি টিমগুলোকে দুর্বল লিগ্যাসি সেটিংস সরিয়ে ফেলতে আরও বেশি আত্মবিশ্বাসী করে তোলে, কারণ তারা জানে যে প্রয়োজন হলে তারা নিরাপদে আগের অবস্থায় ফিরে যেতে পারবে।
WPA2 থেকে Zero Trust নেটওয়ার্ক অ্যাক্সেসের ভবিষ্যত
একটি সফল WPA থেকে WPA2 মাইগ্রেশন করা অত্যন্ত মূল্যবান। এটি পুরানো ওয়্যারলেস সিকিউরিটিকে সরিয়ে দেয়, আপনাকে একটি শক্তিশালী বেসলাইনে নিয়ে যায়, এবং বছরের পর বছর ধরে চলে আসা ব্যতিক্রমগুলিকে পরিষ্কার করার সুযোগ তৈরি করে।
এটি এখনও শেষ পর্যায় নয়।
WPA2 নেটওয়ার্ক ডিজাইনের একটি পূর্ববর্তী যুগ থেকে এসেছে। এমনকি WPA2-Enterprise, PSK-এর চেয়ে অনেক শক্তিশালী হলেও, এখনও এমন মডেলগুলির উপর নির্ভর করে যা অনেক টিম যদি নিজেরাই সবকিছু তৈরি করে তবে পরিচালনাগতভাবে ভারী মনে করে। এই কারণেই আধুনিক ওয়্যারলেস কৌশলটি আইডেন্টিটি-নেতৃত্বাধীন অ্যাক্সেস, সার্টিফিকেট-ভিত্তিক অনবোর্ডিং এবং এমন পলিসির দিকে এগিয়ে যাচ্ছে যা একটি শেয়ার্ড সিক্রেটের পরিবর্তে ব্যবহারকারী এবং ডিভাইসগুলিকে অনুসরণ করে।
একটি Zero Trust মডেলে কী কী পরিবর্তন হয়
ওয়্যারলেস স্তরে Zero Trust-এর অর্থ হলো নেটওয়ার্ক বৈধতার প্রমাণ হিসেবে শুধুমাত্র পাসওয়ার্ডের ওপর নির্ভর করা বন্ধ করে দেয়। অ্যাক্সেস যাচাইকৃত পরিচয়, ডিভাইসের অবস্থা বা পরিচালিত অনবোর্ডিংয়ের সাথে যুক্ত থাকে এবং ডিরেক্টরি স্ট্যাটাস পরিবর্তিত হলে অ্যাক্সেস বাতিল হয়ে যায় - কেউ WiFi পাসওয়ার্ড পরিবর্তন করার কথা মনে রাখার অপেক্ষায় এটি বসে থাকে না।
সেই পরিবর্তনটি দীর্ঘদিনের বেশ কয়েকটি সমস্যার সমাধান করে:
- স্টাফ অফবোর্ডিং তাৎক্ষণিক হয় কারণ পরিচয় সিস্টেমের মাধ্যমে অ্যাক্সেস বাতিল করা যেতে পারে
- গেস্ট অ্যাক্সেস আরও পরিচ্ছন্ন হয় কারণ ব্যবহারকারীদের পুনরায় ব্যবহৃত শেয়ার্ড পাসওয়ার্ডের প্রয়োজন হয় না
- মাল্টি-টেন্যান্ট এবং মিশ্র-ব্যবহারের পরিবেশগুলি পরিচালনাযোগ্য হয় কারণ পাসওয়ার্ডের বিস্তার না ঘটিয়েই অ্যাক্সেস খণ্ডিত করা যায়
- লেগ্যাসি ব্যতিক্রমগুলি দৃশ্যমান হয় কারণ পরিচয়-ভিত্তিক ডিফল্টের বিপরীতে সেগুলি স্পষ্টভাবে চোখে পড়ে
কেন এটি WPA2 মাইগ্রেশনকে একটি বৃহত্তর পরিকল্পনার অংশ করে তোলে
একটি WPA থেকে WPA2 প্রজেক্টের ব্যবহারিক মূল্য হলো এটি SSIDs, ডিভাইস ক্লাস এবং অ্যাক্সেস মডেলগুলির একটি কঠোর পর্যালোচনা করতে বাধ্য করে। এটি দরকারী কারণ এই একই কাজটি পরবর্তী ধাপটিকে সমর্থন করে: PSKs এবং ম্যানুয়াল অনবোর্ডিংয়ের উপর নির্ভরতা সম্পূর্ণরূপে হ্রাস করা।
Passpoint, Hotspot 2.0, OpenRoaming এবং ডিরেক্টরি ইন্টিগ্রেশনের উপর ভিত্তি করে তৈরি প্ল্যাটফর্মগুলি হোটেল, রিটেল এস্টেট, হেলথকেয়ার সাইট, পরিবহন হাব এবং বহু-ভাড়াটে বিল্ডিংয়ের মতো বাস্তব পরিবেশে "সুরক্ষিত WiFi"-এর সংজ্ঞা পরিবর্তন করছে। পাসওয়ার্ড কে জানে তা জিজ্ঞাসা করার পরিবর্তে, নেটওয়ার্কটি যাচাই করে যে ব্যবহারকারী বা ডিভাইসের একটি বৈধ পরিচয় এবং সঠিক নীতি রয়েছে কিনা।
আপনি যদি পরবর্তী পদক্ষেপের পরিকল্পনা করে থাকেন, তবে Zero Trust network access হলো সঠিক ফ্রেমওয়ার্ক। এটি ওয়্যারলেসকে আলাদা ব্যতিক্রম হিসেবে বিবেচনা না করে, ওয়্যারলেস WiFi-কে এন্ডপয়েন্ট ম্যানেজমেন্ট, SSO এবং কন্ডিশনাল অ্যাক্সেসের মতো একই নিরাপত্তা আলোচনার অন্তর্ভুক্ত করে।
ব্যবহারিক শেষ পর্যায়
ভবিষ্যতের প্রকল্পগুলোর জন্য, আরও টেকসই মডেলটি দেখতে এইরকম হয়:
- অতিথিরা Captive Portal-এর বিকল্প ব্যবস্থার পরিবর্তে মসৃণ, এনক্রিপ্ট করা অনবোর্ডিং ব্যবহার করেন
- কর্মীরা পরিচালিত শংসাপত্র বা সার্টিফিকেটের মাধ্যমে যুক্ত হন
- IoT এবং লেগাসি ডিভাইসগুলি কঠোরভাবে সীমিত অ্যাক্সেস পায়, যা প্রায়শই বিচ্ছিন্ন নীতিমালার অধীনে থাকে
- অ্যাক্সেস পরিবর্তনগুলি ডিরেক্টরি অনুসরণ করে, নোটিশবোর্ডের পাসওয়ার্ড নয়
এটি WPA2 কে অপ্রাসঙ্গিক করে তোলে না। এটি এটিকে একটি রূপান্তরকালীন মাধ্যম করে তোলে। অনেক এস্টেটের জন্য, একটি দুর্বল শেয়ার্ড-পাসওয়ার্ড WLAN থেকে Zero Trust-এর অত্যন্ত কাছাকাছি কোনো ব্যবস্থায় পৌঁছানোর জন্য WPA2-Enterprise হলো একটি সেতু।
যদি আপনি শুধুমাত্র অডিটের অনুরোধের কারণে WPA থেকে WPA2 মাইগ্রেশন করে থাকেন, তবে আপনি একটি নিরাপদ নেটওয়ার্ক দিয়ে শেষ করবেন। কিন্তু আপনি যদি শেয়ার্ড ট্রাস্টের জায়গায় যাচাইকৃত পরিচয় প্রতিস্থাপন করতে এই মাইগ্রেশনটি ব্যবহার করেন, তবে আপনি এমন একটি ডিজাইন দিয়ে শেষ করবেন যা আগামী বছর আপনাকে আবার পরিবর্তন করতে হবে না।
আপনার টিম যদি WPA থেকে সরে যেতে চায় এবং অন্য কোনও শেয়ার্ড-পাসওয়ার্ডের জটিলতায় আটকাতে না চায়, তবে পরবর্তী ধাপের অংশ হিসেবে Purple বিবেচনা করা যেতে পারে। এটি 802.1X সহ WPA2-Enterprise এবং WPA3-Enterprise সমর্থন করে, Entra ID, Google Workspace এবং Okta-র মতো পরিচয় প্রদানকারীদের সাথে সংযোগ স্থাপন করে, এবং গেস্ট, কর্মী ও মাল্টি-টেন্যান্ট পরিবেশের জন্য পাসওয়ার্ডহীন, পরিচয়-ভিত্তিক WiFi অ্যাক্সেস সহ PSK এবং Captive Portal-এর ঝামেলা দূর করতে সহায়তা করে।



