
WPA to WPA2 enterprise migration and security advisor
Model cryptographic risk, eliminate TKIP airtime throttling, plan Cloud RADIUS 802.1X workloads, and design zero-downtime cutover sequences for enterprise wireless estates.
Migration parameters
Migration risk & capacity analysis
Secure Risk Profileतुम्ही कदाचित अशा नेटवर्कशी व्यवहार करत आहात ज्याला वर्षानुवर्षे कोणीही हात लावू इच्छित नव्हते. हे हॉटेलमधील जुने गेस्ट SSID, हँडहेल्ड स्कॅनरसाठी युटिलिटी WLAN किंवा अपघाताने कायमस्वरूपी बनलेले "तात्पुरते" ऑफिस नेटवर्क असू शकते. हे अद्याप कार्य करते, वापरकर्ते अद्याप कनेक्ट होतात आणि WiFi बदलल्याने प्रत्यक्ष ऑपरेशन्स विस्कळीत होऊ शकतात, म्हणून त्याकडे दुर्लक्ष केले जाते.
नेमक्या याच प्रकारे कमकुवत वायरलेस सुरक्षा प्रत्यक्ष वापरात टिकून राहते.
WPA वरून WPA2 वर मायग्रेशन करणे म्हणजे केवळ कॉन्फिगरेशन व्यवस्थित करणे नाही. हा असा टप्पा आहे जिथे तुम्ही ठरवता की तुमच्या व्यवसायाची वायरलेस सीमा एखाद्या शेअर केलेल्या गुपिताभोवती केंद्रित राहील की आयडेंटिटी-आधारित ऍक्सेसकडे वळेल, ज्याचे तुम्ही नियंत्रण, ऑडिट आणि सहजपणे निर्बंध करू शकता. जर तुम्ही फक्त एक संक्षिप्त रूप बदलून दुसरे वापरले, तर तुम्ही गोष्टी सुधाराल. परंतु जर तुम्ही या बदलाचा वापर संवेदनशील ऍक्सेस प्रत्येक युजरच्या स्वतंत्र ऑथेंटिकेशनवर हलवण्यासाठी केला, तर तुम्ही मूळ समस्येचे निवारण कराल.
तुमचे WPA नेटवर्क एक टिकणारा टाईम बॉम्ब का आहे
जर जुने WPA SSID अजूनही लाइव्ह असेल, तर तो निरुपद्रवी वारसा नाही. तो एक सक्रिय कमकुवत बिंदू आहे. नेहमीचा पॅटर्न परिचित असतो: विसरलेले AP प्रोफाइल, कधीही रिडिझाइन न केलेले गेस्ट नेटवर्क किंवा ऑपरेशन्स SSID ज्यावर काही हट्टी उपकरणे अजूनही अवलंबून आहेत. कोणालाही आउटेज घडवायचा नसतो, म्हणून WPA त्याच्या सुरक्षित आयुष्यापेक्षा खूप जास्त काळ वापरात राहते.
WPA ही स्थिर राहण्यासाठी चुकीची जागा का आहे
WEP नंतर एक अंतरिम उपाय म्हणून WPA सादर केले गेले. त्यानंतर २००४ च्या मंजुरी आणि सर्टिफिकेशन लाँच नंतर WPA2 हे बेसलाइन बनले, ज्याने WPA ची जागा घेतली आणि WPA च्या पूर्वीच्या TKIP दृष्टिकोनाऐवजी १२८-बिट की सह AES-आधारित CCMP वापरण्यास सुरुवात केली, तसेच प्रति-वापरकर्ता क्रेडेंशियल्ससाठी औपचारिक Enterprise ऑथेंटिकेशन सपोर्ट जोडला, जसे की Wi-Fi Protected Access history मध्ये नमूद केले आहे. हा बदल महत्त्वाचा आहे कारण वायरलेस सुरक्षा केवळ एन्क्रिप्शनपुरती मर्यादित न राहता ॲक्सेस कंट्रोलबद्दल बनली.
TKIP ही मुख्य त्रुटी आहे. जर तुमचे नेटवर्क अजूनही जुन्या क्रिप्टोग्राफीभोवती ट्रान्झिशनल रॅपर म्हणून डिझाइन केलेल्या प्रोटोकॉलवर अवलंबून असेल, तर तुम्ही आधुनिक WLAN चालवत नाही आहात. तुम्ही तुमच्या नेटवर्कच्या सर्वात उघड्या पडलेल्या भागावर सुसंगततेचे ओझे वाहत आहात.
अनेक UK संस्थांसाठी, हे काल्पनिक नाही. व्हिजिटर नेटवर्क, बॅक-ऑफिस SSID किंवा जुन्या उपकरणांसाठी वायरलेस ब्रिज हे इतरथा चांगल्या नियंत्रणे असलेल्या वातावरणात प्रवेश करण्याचा सर्वात सोपा मार्ग बनू शकतात.
प्रायोगिक नियम: जर तुमच्याकडे अजूनही कुठेही WPA सक्षम असेल, तर त्याकडे योग्य संधीची वाट पाहणारी एक संभाव्य सुरक्षा त्रुटी म्हणून पहा.
वास्तविक निर्णय WPA किंवा WPA2 हा नाही
WPA वरून WPA2 कडे तांत्रिक बदल सोपा आहे. धोरणात्मक निवड तशी नाही. तुमच्याकडे दोन मार्ग आहेत:
- WPA2-Personal वेगाने काम करते आणि जेव्हा तुम्हाला जलद रिप्लेसमेंटची आवश्यकता असते तेव्हा रोल आऊट करणे सोपे असते.
- WPA2-Enterprise वैयक्तिक क्रेडेंशियल्स वापरते आणि जेथे कर्मचार्यांचा ऍक्सेस, गेस्ट सेपरेशन किंवा ऑडिटेबिलिटी महत्त्वाची असते अशा वातावरणासाठी योग्य आहे.
स्थलांतराच्या अनेक मार्गदर्शकांमध्ये जेवढे मान्य केले जाते त्यापेक्षा हा फरक अधिक महत्त्वाचा आहे. WPA ऐवजी WPA2-PSK वापरल्याने एन्क्रिप्शन मॉडेल सुधारते, परंतु तरीही तुम्ही सामायिक केलेल्या पासवर्डवर अवलंबून राहता. Enterprise कडे स्थलांतरित झाल्याने ऑपरेटिंग मॉडेल पूर्णपणे बदलते.
जर तुम्ही WiFi सेक्युरिटीच्या प्रकारांचे पर्याय पडताळून पाहत असाल, तर हीच वेळ केवळ सुसंगततेचा विचार थांबवून आयडेंटिटी, रिव्होकेशन आणि कंट्रोलबद्दल विचार सुरू करण्याची आहे.
WPA2 साठी तुमचे नेटवर्क आणि उपकरणांचे ऑडिट करणे
तुम्ही एकही SSID बदलण्यापूर्वी, योग्य इन्व्हेंटरी तयार करा. बहुतेक अयशस्वी वायरलेस मायग्रेशन्स WPA2 कठीण असल्यामुळे अपयशी ठरत नाहीत. तर ते यामुळे अपयशी ठरतात कारण एखाद्याला खूप उशिरा समजते की वेअरहाऊस स्कॅनर, प्रिंटर, टिल, लिफ्ट कंट्रोलर किंवा क्लिनिकल डिव्हाइस कटओव्हरनंतर पुन्हा कनेक्ट होऊ शकत नाही.
काय वापरात असायला हवे यापेक्षा सध्या काय वापरात आहे इथून सुरुवात करा.
WLAN च्या टोकापासून आतल्या बाजूला इन्व्हेंटरी तयार करा
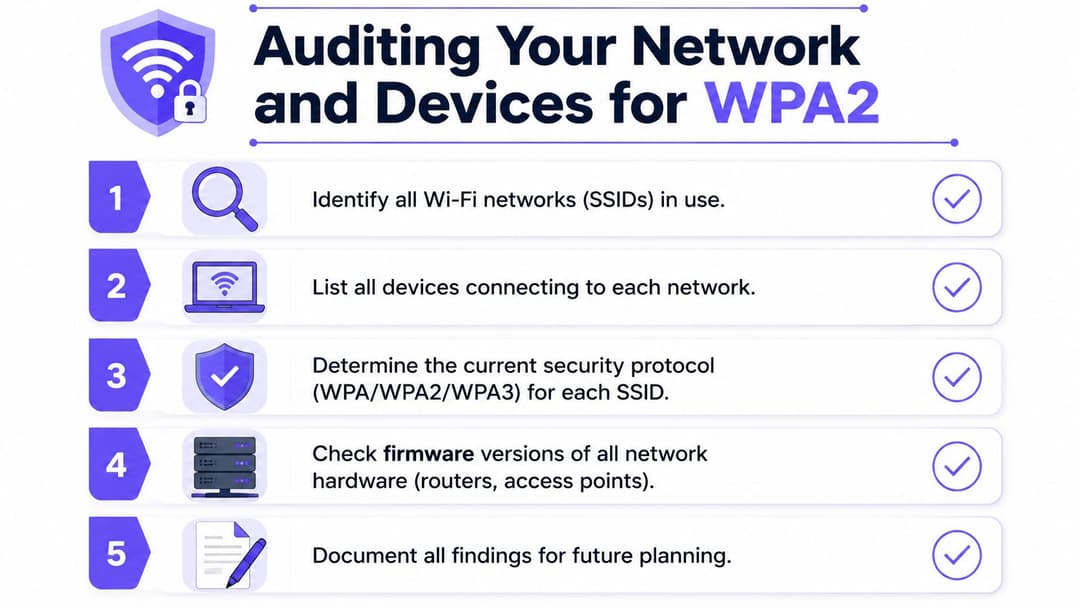
एक उपयुक्त ऑडिट वेगवेगळ्या स्तरांवर कार्य करते. प्रथम प्रसारित केले जाणारे प्रत्येक SSID ओळखा. नंतर त्यांच्या मागे कोणते AP ग्रुप्स, साइट्स आणि VLANs आहेत याचा मॅप तयार करा. त्यानंतर प्रत्येक SSID शी जोडल्या जाणाऱ्या डिव्हाइसेसची सूची बनवा.
Meraki, Aruba, Mist, Ruckus, UniFi किंवा तुमच्या सध्याच्या व्हेंडरच्या मॅनेजमेंट कन्सोलसारख्या प्लॅटफॉर्मवरून कंट्रोलर डेटा वापरा. केवळ नावांवार अवलंबून राहू नका. "Guest-old", "scanner-temp" आणि "backoffice2" या अशा जागा असतात जिथे अनेकदा कालबाह्य झालेली सुरक्षा टिकून असते.
व्यावहारिक इन्व्हेंटरीमध्ये पुढील गोष्टींचा समावेश असावा:
- SSID आणि उद्देश. हे अतिथी, कर्मचारी, IoT, ऑपरेशन्स की कंत्राटदारांना सेवा देते ते नोंदवा.
- सुरक्षा मोड. SSID WPA, WPA2-Personal, WPA2-Enterprise किंवा मिश्रित कॉन्फिगरेशन वापरत आहे की नाही ते नोंदवा.
- प्रमाणीकरण अवलंबित्व. SSID शेअर्ड की, अंतर्गत RADIUS सेवा किंवा एखाद्या दस्तऐवजीकरण नसलेल्या अपवादावर अवलंबून आहे का ते तपासा.
- क्लायंट संख्या. उपकरणांचे लॅपटॉप, मोबाईल, प्रिंटर, स्कॅनर, AV गिअर, सेन्सर्स, टिल्स आणि विशेष एंडपॉइंट्स यामध्ये वर्गीकरण करा.
- व्यवसाय मालक. प्रत्येक SSID साठी एक नियुक्त मालक आवश्यक आहे जो बदलांना मंजुरी देऊ शकेल आणि नियमांचे पालन न करणारी उपकरणे बंद करण्यास मान्यता देऊ शकेल.
फक्त क्लायंटच नाही, तर पायाभूत सुविधा देखील तपासा
एक ॲक्सेस पॉईंट सिद्धांतात WPA2 चे समर्थन करू शकतो आणि तरीही जुने फर्मवेअर, इनहेरिट केलेले टेम्पलेट्स किंवा मिक्स-मोड प्रोफाइल्समुळे प्रत्यक्षात तुमच्या स्थलांतरात अडथळा आणू शकतो. AP फर्मवेअर, कंट्रोलर व्हर्जन आणि इनहेरिट केलेल्या रेडिओ सुरक्षा सेटिंग्जचे पुनरावलोकन करा. जर तुमची मालमत्ता अनेक हार्डवेअर पिढ्यांमध्ये पसरलेली असेल, तर एक टेम्पलेट सर्वांना व्यवस्थित लागू होतो असे गृहीत धरण्याऐवजी प्रत्येक साइट तपासा.
जुने SSIDs अनेकदा टिकून राहतात कारण ते जुन्या पॉलिसी ऑब्जेक्ट्सशी जोडलेले असतात. प्रोफाईल डिलीट करण्यापूर्वी त्यामागील गृहीतके डिलीट करा.
जिथे संस्था अडकतात ते म्हणजे फॉलबॅक वर्तन. तुम्हाला वाटू शकते की तुम्ही एखादे WPA SSID हे WPA2 वर स्थलांतरित करत आहात, परंतु जुने कॉन्फिगरेशन अजूनही अशा ट्रान्झिशनल मोड्सना अनुमती देते जे वेगळ्या नावाखाली कमकुवत वर्तन सुरू ठेवतात.
वायरलेस ऑडिट व्यापक एक्सपोजर टेस्टिंगसोबत देखील करणे आवश्यक आहे. जर तुम्ही आधीच रिमोट ॲक्सेस पाथ्स, इंटरनेट-फेसिंग सिस्टम्स आणि गेस्ट ॲक्सेस बाउंड्रीजचे पुनरावलोकन करत असाल, तर त्याच वेळी तुमची बाह्य सीमा सुरक्षित करण्याचा विचार करणे फायदेशीर आहे. कमकुवत वायरलेस आणि कमकुवत बाह्य एक्सपोजर हे सहसा एकाच ऑपरेशनल सवयीमुळे उद्भवतात: अपवाद जे कायमस्वरूपी बनले.
लेगसी डिव्हाइसेसचे काय करायचे ते ठरवा
काही जुनी उपकरणे कोणतीही अडचण न येता WPA2 वर स्थलांतरित होऊ शकतात. इतर होऊ शकत नाहीत. तिथेच बहुतांश मार्गदर्शन निरुपयोगी ठरते, कारण जेव्हा एखादे डिव्हाइस सर्व्हिस कॉन्ट्रॅक्टमध्ये समाविष्ट असते किंवा थेट प्रक्रियेवर नियंत्रण ठेवत असते, तेव्हा "डिव्हाइस अपग्रेड करा" हा काही ऑपरेशनल प्लॅन होऊ शकत नाही.
UK मधील जुन्या डिव्हाइसच्या ताफ्यासाठी मायग्रेशनचे नियोजन करणे हे एक खरे आव्हान आहे. याचे व्यावहारिक उत्तर म्हणजे जुन्या क्लायंटचे वर्गीकरण करणे, केवळ WPA2 ऍक्सेस पूर्णपणे सुरक्षितपणे वेगळा ठेवणे, आणि ट्रान्झिशन मोड्सचा वापर केवळ तात्पुरता पूल म्हणून करणे, विशेषतः अशा मालमत्तांमध्ये जिथे दीर्घायुषी डिव्हाइसेस, व्हिजिटर डिव्हाइसेस आणि मिश्र BYOD आहेत, जसे की या कम्युनिटी मायग्रेशन चर्चेत स्पष्ट केले आहे.
एक साधा निर्णय तक्ता मदत करतो:
| डिव्हाइसचा प्रकार | WPA2 चे विश्वासार्हपणे समर्थन करत असल्यास | तसे नसल्यास |
|---|---|---|
| कर्मचाऱ्यांचे लॅपटॉप आणि फोन्स | टार्गेट कर्मचारी SSID वर हलवा | जुन्या SSID वरून काढून टाका आणि दुरुस्त करा |
| पाहुण्यांचे (Guest) डिव्हाइसेस | Guest WPA2 किंवा अधिक मजबूत ऑनबोर्डिंग फ्लोवर हलवा | त्यांच्यासाठी कमकुवत ॲक्सेस ठेवू नका |
| प्रिंटर आणि स्कॅनर | प्रथम आयसोलेटेड WPA2 सेगमेंटवर चाचणी करा | बदलत असताना आयसोलेटेड लेगसी सेगमेंटवर ठेवा |
| IoT आणि बिल्डिंग सिस्टम्स | कमी पॉलिसी असलेल्या डेडिकेटेड VLAN वर ठेवा | आयसोलेटेड ठेवा आणि निवृत्तीच्या (retirement) मार्गाची नोंद करा |
प्राधान्य देणे हीच गुरुकिल्ली आहे. आधी लोकांना स्थलांतरित करा, नंतर मुख्य प्रवाहातील उपकरणांना आणि शेवटी कडेच्या उपकरणांना (edge-case hardware). सर्वात अडचणीच्या एंडपॉइंटमुळे इतरांच्या सुरक्षिततेशी तडजोड करू देऊ नका.
WPA2-Personal विरुद्ध WPA2-Enterprise - एक धोरणात्मक निवड
याकडे अनेकदा गुंतागुंतीचा प्रश्न म्हणून पाहिले जाते. पण तसे नाही. हा नियंत्रणाचा प्रश्न आहे.
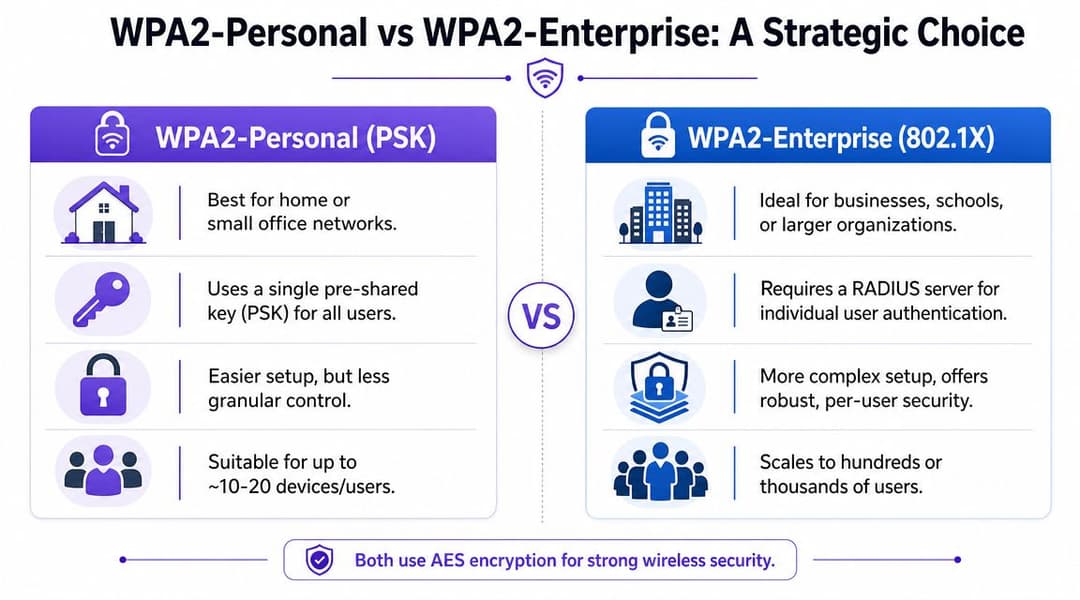
तुम्ही WPA2-Personal निवडल्यास, तुम्ही शेअर्ड ॲक्सेस निवडत आहात. तुम्ही WPA2-Enterprise निवडल्यास, तुम्ही वैयक्तिक ओळख निवडत आहात. हे केवळ भिन्न सेटअप स्क्रीन्स नसून, पूर्णपणे भिन्न सुरक्षा मॉडेल्स आहेत.
WPA2-Personal कुठे योग्य ठरते
जेव्हा वातावरण लहान, स्थिर आणि कमी गुंतागुंतीचे असते तेव्हा WPA2-Personal उपयुक्त ठरते. एखादे छोटे कॅफे, तात्पुरते प्रोजेक्ट ऑफिस किंवा सिंगल-पर्पज ऑपरेशनल नेटवर्क हे यामधील तडजोड स्वीकारू शकते कारण तिथे आयडेंटिटी ग्रॅन्युलॅरिटीपेक्षा डिप्लॉयमेंटचा वेग जास्त महत्त्वाचा असतो.
आकर्षण उघड आहे:
- हे कॉन्फिगर करण्यास जलद आहे. तुम्ही SSID वर एक पासफ्रेज सेट करता आणि क्लायंट्स अपडेट करता.
- याला RADIUS ची आवश्यकता नसते. यामुळे इन्फ्रास्ट्रक्चरचा अतिरिक्त ताण कमी होतो.
- हे साध्या पाहुण्यांच्या किंवा उपयुक्तताविषयक वापराच्या प्रकरणांसाठी कार्य करते. विशेषतः जिथे युजर्सना भिन्न ऍक्सेसची आवश्यकता नसते.
पण ही कमकुवतपणा संरचनेतच आहे. प्रत्येक युझर आणि डिव्हाइस एकच पासवर्ड शेअर करतो. यामुळे चेंज कंट्रोल कठीण होते. युझरला काढून टाकणे अवघड बनते. आणि उत्तरदायित्व पूर्णपणे संपून जाते.
WPA2-Enterprise गेम कसा बदलतो
जेव्हा युझर्स, डिव्हाइसेस आणि ऍक्सेसचे अधिकार वेगवेगळे असणे आवश्यक असते तेव्हा WPA2-Enterprise हा योग्य पर्याय आहे. हे 802.1X/RADIUS वापरते, ज्याचा अर्थ असा आहे की सर्वांना एकाच पासवर्डने प्रवेश देण्याऐवजी नेटवर्क प्रत्येक युझर किंवा डिव्हाइसचे स्वतंत्रपणे ऑथेंटिकेशन करू शकते.
ते तुम्हाला अनेक फायदे देते:
- सर्वांसाठी एकाच PSK ऐवजी प्रत्येक वापरकर्ता किंवा प्रत्येक उपकरणासाठी क्रेडेंशियल्स
- कोणीतरी सोडून गेल्यावर किंवा उपकरण हरवल्यावर अधिक सुलभ रिव्होकेशन
- कर्मचारी आणि व्यवस्थापित एंडपॉइंट्ससाठी उत्तम ऑडिबिलिटी
- अधिक मजबूत सेगमेंटेशन पर्याय कारण पॉलिसी ओळखीचे अनुसरण करू शकते
जर तुम्हाला WiFi ऑथेंटिकेशनमध्ये RADIUS सर्व्हर कसा काम करतो याबद्दल माहिती ताजी करायची असेल, तर AP ला गेटकीपर आणि RADIUS ला कोण आत जाणार हे ठरवणारी ऑथॉरिटी म्हणून समजणे सोयीचे होईल.
सामायिक पासवर्ड जारी करणे सोपे आहे आणि नियंत्रित करणे कठीण आहे. वैयक्तिक क्रेडेंशियल्स सुरू करणे कठीण असले तरी त्यांच्यासोबत काम करणे खूप सोपे असते.
तुम्ही कोणता पर्याय निवडला पाहिजे
हा ढोबळ नियम वापरा:
- WPA2-Personal वापरा जर SSID चे कार्यक्षेत्र मर्यादित असेल, युजर बेस लहान असेल आणि तडजोडीचा प्रभाव नियंत्रित असेल.
- WPA2-Enterprise निवडा जेव्हा कर्मचारी कनेक्ट होतात, एकाधिक साइट्स पॉलिसी शेअर करतात, कंत्राटदार येतात आणि जातात, किंवा पाहुण्यांचा आणि व्यावसायिक ट्रॅफिक ऑपरेशनलदृष्ट्या वेगळा ठेवणे आवश्यक असते.
कर्मचार्यांच्या ऍक्सेस असणार्या कोणत्याही बिझनेस नेटवर्कसाठी, WPA2-Enterprise हा अधिक सुरक्षित पर्याय आहे. नंतर पासवर्डलेस आणि आयडेंटिटी-आधारित ऍक्सेसकडे जाण्यासाठी देखील ही एक उत्तम पायरी आहे. WPA2-Personal हा तात्पुरता तोडगा असू शकतो. संवेदनशील SSID साठी हे तुमचे दीर्घकालीन डिझाइन नसावे.
कॉन्फिगरेशन मार्गदर्शिका - तुमचे SSIDs WPA2 वर स्थलांतरित करणे
एकदा ऑडिट पूर्ण झाले की, काळजीपूर्वक पावले टाका आणि स्थलांतर प्रक्रिया साधी व सुरक्षित ठेवा. सर्वात सुरक्षित स्थलांतर तेच असते ज्यामध्ये कमीत कमी अनपेक्षित अडचणी, स्पष्ट जबाबदारी आणि कोणतेही छुपे फॉलबॅक सेटिंग्ज नसतात.
सर्वात महत्त्वाचा तांत्रिक मुद्दा सोपा आहे: WPA ते WPA2 मायग्रेशनमध्ये, सर्वात जास्त जोखमीचा बिघाड म्हणजे TKIP किंवा mixed-mode fallback सक्षम ठेवणे. व्यावहारिक पद्धत म्हणजे केवळ WPA2-AES/CCMP only लागू करणे, WPS अक्षम करणे आणि SSID सुरक्षा प्रोफाइल बदलल्यानंतर क्लायंट री-असोसिएशन सत्यापित करणे. हेच मार्गदर्शन WPA2-Personal ची ऑपरेशनल कमकुवतता देखील हायलाइट करते: एका तडजोड केलेल्या (compromised) PSK चा परिणाम संपूर्ण नेटवर्कवर होतो, म्हणूनच संवेदनशील SSIDs WPA2-Enterprise (802.1X/RADIUS) वर हलवणे अधिक चांगले आहे, जसे की या WPA2 आणि WPA3 मायग्रेशनच्या विहंगावलोकनमध्ये स्पष्ट केले आहे.
WPA2-Personal साठी पहिला मार्ग
जर तुम्ही PSK मार्ग निवडत असाल, तर तो मर्यादित आणि विचारपूर्वक ठेवा.
अचूक लक्ष्य स्थितीसह बदल रेकॉर्ड तयार करा
सध्याच्या SSID सेटिंग्ज, लक्ष्य सायफर सेटिंग्ज, VLAN मॅपिंग, DHCP स्कोप, ACLs, संबंधित असल्यास स्प्लॅश वर्तन आणि रोलबॅक कृती लिहून ठेवा. एखादी गोष्ट बिघडली, तर केवळ आठवणीच्या जोरावर काम चालणार नाही.SSID ला फक्त AES/CCMP सह केवळ WPA2 वर सेट करा
सोयीसाठी मिश्रित WPA/WPA2 सुरू ठेवू नका. त्यामुळे जुनी त्रुटी तशीच उपलब्ध राहते आणि मायग्रेशनचा उद्देशच नष्ट होतो.WPS निष्क्रिय करा
WPS चे व्यावसायिक इन्फ्रास्ट्रक्चरवर कोणतेही स्थान नाही. ते सुरू असल्यास, लगेच बंद करा.नवीन PSK वापरा, जुना पुन्हा वापरू नका
जुने शेअर्ड सीक्रेट नवीन सुरक्षा मोडमध्ये वापरू नका. मायग्रेशन हा ते पूर्णपणे बदलण्याचा आणि ते कोणाला मिळावे हे नियंत्रित करण्याचा योग्य क्षण आहे.कमी जोखीम असलेली पायलट उपकरणे आधी हलवा
एक प्रातिनिधिक लॅपटॉप, एक व्यवस्थापित फोन आणि प्रत्येक मुख्य वर्गातील एका ऑपरेशनल उपकरणासह चाचणी करा. पायलट यशस्वी झाल्यास, टप्प्याटप्प्याने विस्तार करा.कटओव्हर स्थिर झाल्यावर जुना WPA SSID त्वरित बंद करा
दोन्ही समांतर खूप काळ चालवल्याने युजर्स आणि अव्यवस्थित उपकरणे पुन्हा कमकुवत पर्यायाकडे वळतात.
WPA2-Enterprise साठी मार्ग दोन
Enterprise मोडसाठी अधिक नियोजनाची आवश्यकता असते, परंतु यामुळे तुम्हाला असे नेटवर्क मिळते ज्यावर तुमचे पूर्ण नियंत्रण असते.
पारंपारिक पातळीवर, बदलणारे भाग परिचित आहेत:
- ऑथेंटिकेटर (Authenticator). ॲक्सेस पॉइंट किंवा WLAN कंट्रोलर
- सप्लिकंट (Supplicant). क्लायंट डिव्हाइस
- ऑथेंटिकेशन सर्व्हर (Authentication server). सहसा RADIUS
- आयडेंटिटी सोर्स (Identity source). युजर किंवा डिव्हाइस प्रमाणित करण्यासाठी वापरली जाणारी डिरेक्टरी किंवा आयडेंटिटी प्रदाता
जुनी पद्धत म्हणजे ऑन-प्रिमिस RADIUS उभे करणे, ते Active Directory किंवा अन्य डायरेक्टरी सोर्ससह इंटिग्रेट करणे, नेटवर्क पॉलिसी डिफाइन करणे आणि सप्लिकंट सेटिंग्ज मॅन्युअली मॅनेज करणे. हे अजूनही काम करते आणि काही नियंत्रित किंवा अत्यंत कस्टमाइज्ड वातावरणात ते अजूनही योग्य असू शकते.
काय उपयुक्त ठरते आणि सहसा काय ठरत नाही
काय काम करते:
- प्रमाणपत्र किंवा व्यवस्थापित क्रेडेंशियल ऑनबोर्डिंग
- कर्मचारी, पाहुणे आणि IoT साठी स्पष्ट SSID वेगळे करणे
- डिरेक्टरी ग्रुप्स किंवा डिव्हाइस क्लासशी जोडलेली पॉलिसी
- माहित असलेल्या चांगल्या डिव्हाइस प्रोफाइल्ससह टप्प्याटप्प्याने रोलआउट
सहसा काय उपयुक्त ठरत नाही:
- चुकीच्या ऑफबोर्डिंग शिस्तीसह केवळ-पासवर्ड असलेला कर्मचारी WiFi
- प्रत्येक डिव्हाइस कॅटेगरीला सेवा देण्याचा प्रयत्न करणारा एक Enterprise SSID
- अंतिम युजर्सद्वारे ॲड हॉक सप्लिकंट सेटअप
- ज्या कोणाला अडचण येईल त्याच्यासाठी PSK ला “वास्तविक” फॉलबॅक म्हणून ठेवणे
जर तुमच्या हेल्पडेस्कचा वायरलेससाठीचा प्लॅन "त्यांना बॅकअप पासवर्ड देणे" असा असेल, तर तुम्ही Enterprise तैनात केलेले नाही. तुम्ही केवळ एक बायपास तयार केला आहे.
एक अधिक आधुनिक पद्धत म्हणजे 802.1X मॉडेल चालू ठेवणे, परंतु संपूर्ण स्टॅक स्वतः तयार करण्याऐवजी आणि त्याची देखभाल करण्याऐवजी ऑपरेशनल भार व्यवस्थापित प्लॅटफॉर्मवर हलवणे. तिथेच क्लाउड-व्यवस्थापित आयडेंटिटी-आधारित सेवा उपयुक्त ठरू शकतात. उदाहरणार्थ, Purple हे 802.1X सह WPA2-Enterprise आणि WPA3-Enterprise ला सपोर्ट करते, Entra ID, Google Workspace आणि Okta सारख्या डिरेक्टरीजसह एकत्रित होते आणि शेअर-पासवर्ड वर्कफ्लोच्या जागी आयडेंटिटी बदलांशी जोडलेले सर्टिफिकेट-ग्रेड ऑनबोर्डिंग आणि रिव्होकेशन वापरू शकते.
वेंडरमधील फरक असूनही यशस्वी ठरणारी सामान्य स्थलांतर प्रक्रिया
तुम्ही Meraki, Aruba, Ruckus, Mist, UniFi किंवा इतर कोणताही एंटरप्राइझ WLAN वापरत असाल, तरीही ही प्रक्रिया साधारणपणे सारखीच असते:
- थेट सुरू असलेल्या प्रोफाईलमध्ये आंधळेपणाने बदल करण्याऐवजी, एका स्टेजिंग प्रोफाईलमध्ये सध्याच्या SSID चे क्लोन बनवा.
- लक्ष्य सुरक्षा मोड लागू करा. मायग्रेशन लक्ष्यासाठी केवळ WPA2-AES/CCMP वापरा.
- प्रमाणीकरण चाचणीपूर्वी VLAN आणि फायरवॉल पॉलिसीची पुष्टी करा. यशस्वी जोडणी म्हणजे वापरण्यायोग्य प्रवेश असा होत नाही.
- किमान दोन AP वर रोमिंग आणि री-असोसिएशनची चाचणी घ्या.
- अयशस्वी जोडण्या, पॉलिसी नाकारल्याच्या घटना आणि वारंवार होणाऱ्या प्रयत्नांसाठी लॉग्स तपासा.
- गटानुसार मायग्रेट करा. कर्मचारी आधी, विशेष उपकरणे त्यानंतर आणि अवघड लेगसी क्लायंट शेवटी.
- लक्ष्य स्थिती सिद्ध झाल्यानंतर कमकुवत मार्ग काढून टाका.
शेवटची पायरी अत्यंत महत्त्वाची आहे. तात्पुरत्या फॉलबॅक सेटिंग्ज कायमस्वरूपी आर्किटेक्चर बनण्याची शक्यता असते.
स्थलांतराची पडताळणी करणे आणि रोलबॅकचे नियोजन करणे
वायरलेस कटओव्हर केवळ डिव्हाइसेस कनेक्ट झाल्यावर संपत नाही. जेव्हा योग्य डिव्हाइसेस कनेक्ट होतात, अयोग्य डिव्हाइसेस कनेक्ट होत नाहीत आणि बदलानंतर सपोर्ट टीम्सना सामान्य परिस्थिती कशी दिसते हे माहित असते, तेव्हा तो संपतो.
वापरकर्ता प्रकार आणि उपकरणाच्या श्रेणीनुसार सत्यापित करा
फक्त तुमच्या स्वतःच्या लॅपटॉपवर चाचणी करून काम पूर्ण झाले असे समजू नका. प्रत्यक्ष वापरातील परिस्थिती कव्हर करणारी एक लहान पडताळणी यादी तयार करा:
- कर्मचारी एंडपॉइंट चाचणी. नेटवर्कमध्ये सामील व्हा, APs दरम्यान रोम व्हा, डिव्हाइस लॉक आणि पुन्हा सक्रिय करा, नंतर स्लीप मोडनंतर पुन्हा कनेक्ट करा.
- मोबाईल चाचणी. जर कव्हरेजमध्ये समाविष्ट असेल, तर सध्याचा iPhone किंवा Android हँडसेट तपासा.
- ऑपरेशनल डिव्हाइस चाचणी. लागू असेल तिथे किमान एक स्कॅनर, प्रिंटर, पेमेंट टर्मिनल किंवा विशिष्ट एंडपॉइंट समाविष्ट करा.
- पाहुण्यांच्या वर्कफ्लोची चाचणी. जर SSID पर्यटकांसाठी असेल, तर असोसिएशनपासून ते इंटरनेट ऍक्सेसपर्यंतच्या संपूर्ण प्रवासाची पडताळणी करा.
Enterprise उपयोजनांसाठी, ऑथेंटिकेशन लॉगचे देखील पुनरावलोकन करा. अयशस्वी झालेले प्रयत्न सहसा पॉलिसी विसंगती, सर्टिफिकेटच्या समस्या किंवा जुन्या WLAN मधील जुने प्रोफाइल्स वापरण्याचा प्रयत्न करणारे डिव्हाइसेस उघड करतात.
दिवस १ ची चेकलिस्ट वापरा
स्थलांतरानंतरच्या पहिल्या दिवशी बहुतेक छुपे दोष समोर येतात. पुनरावलोकन सोपे आणि पुन्हा करता येण्याजोगे ठेवा.
| दिवस १ ची तपासणी | काय पहावे |
|---|---|
| असोसिएशन अयशस्वी होणे | डिव्हाइसेस जॉइन करताना अडकणे किंवा वारंवार प्रयत्न करणे | ऑथेंटिकेशन लॉग्स | नाकारलेली कर्मचारी खाती, जुने क्रेडेंशियल्स, पॉलिसी विसंगती |
| रोमिंग वर्तन | वापरकर्ते फिरत असताना कॉल्स किंवा सेशन्स ड्रॉप होणे |
| हेल्पडेस्क थीम्स | तोच डिव्हाइस मॉडेल किंवा साइट वारंवार दिसणे |
| लेगसी ब्लीड-ओव्हर | वापरकर्ते जुन्या SSIDs शी पुन्हा कनेक्ट होत आहेत किंवा फॉलबॅक ॲक्सेसची मागणी करत आहेत |
सर्वात यशस्वी स्थलांतरे तीच असतात जिथे रोलबॅकची कागदपत्रे तयार असतात पण त्याची क्वचितच गरज भासते.
गो-लाइव्ह होण्यापूर्वी रोलबॅक तयार करा
रोलबॅक प्लॅन विस्तृत असण्याची गरज नाही. तो स्पष्ट आणि अचूक असावा लागतो. मागील SSID सुरक्षा सेटिंग्ज, जुनी ऑथेंटिकेशन पद्धत, कोणतेही मूळ VLAN बाइंडिंग्स आणि एखादी गंभीर सेवा अयशस्वी झाल्यास त्यांना पुन्हा सक्षम करण्यासाठी अचूक पायऱ्या नोंदवून ठेवा.
रोलबॅक कोण अधिकृत करू शकते हे देखील ठरवा. जर वेअरहाऊस मॅनेजरने एका डिव्हाइसच्या समस्येची तक्रार केली, तर संपूर्ण इस्टेट पूर्वीच्या स्थितीत आणण्यासाठी ते पुरेसे नाही. परंतु जर एखादी रुग्ण प्रणाली, पेमेंट फ्लो किंवा मुख्य ऑपरेशनल प्रक्रिया अयशस्वी झाली, तर तुम्हाला त्वरित पावले उचलावी लागू शकतात.
व्यावहारिक रोलबॅक योजनेमध्ये पुढील गोष्टी समाविष्ट असतात:
- मागील WLAN प्रोफाइलमधून सेव्ह केलेले स्क्रीनशॉट्स किंवा एक्सपोर्ट केलेले कॉन्फिगरेशन
- रोलबॅक मंजुरीसाठी नामित निर्णय-कर्ते
- बदल उलटवण्यापूर्वी समस्येचे निरीक्षण करण्यासाठी एक वेळ मर्यादा
- सर्व्हिस डेस्क आणि साइट टीम्ससाठी एक कम्युनिकेशन टेम्पलेट
चांगले रोलबॅक नियोजन भीती कमी करते. यामुळे टीम्स कमकुवत जुने सेटिंग्ज काढून टाकण्यास अधिक उत्सुक होतात कारण त्यांना माहित असते की गरज पडल्यास ते सुरक्षितपणे पूर्वस्थितीवर येऊ शकतात.
WPA2 कडून Zero Trust कडे - नेटवर्क ॲक्सेसचे भविष्य
WPA ते WPA2 चे यशस्वी स्थलांतर करणे फायदेशीर आहे. हे जुनी वायरलेस सुरक्षा काढून टाकते, तुम्हाला अधिक मजबूत बेसलाइनवर आणते आणि वर्षानुवर्षे चालत आलेल्या अपवादांना दूर करण्यासाठी जागा तयार करते.
हे अजूनही अंतिम टप्पा नाही.
WPA2 हे नेटवर्क डिझाइनच्या जुन्या युगातील आहे. WPA2-Enterprise, जरी PSK पेक्षा बरेच मजबूत असले, तरीही अशा मॉडेल्सवर अवलंबून असते जे अनेक टीम्सना स्वतः सर्व काही तयार केल्यास ऑपरेशनलदृष्ट्या जड वाटतात. म्हणूनच आधुनिक वायरलेस धोरण हे शेअर केलेल्या सिक्रेटऐवजी ओळख-आधारित (identity-led) ॲक्सेस, सर्टिफिकेट-आधारित ऑनबोर्डिंग आणि वापरकर्ते आणि डिव्हाइसेसना फॉलो करणाऱ्या पॉलिसीकडे वळत आहे.
Zero Trust मॉडेलमध्ये काय बदलतात
वायरलेस लेयरवर Zero Trust म्हणजे नेटवर्क कायदेशीरपणाचा पुरावा म्हणून पासवर्ड असण्यावर विश्वास ठेवणे थांबवते. ॲक्सेस सत्यापित आयडेंटिटी, डिव्हाइसची स्थिती किंवा व्यवस्थापित ऑनबोर्डिंगशी जोडलेला असतो आणि जेव्हा डिरेक्टरी स्टेटस बदलते तेव्हा रिव्होकेशन (रद्द करणे) होते, जेव्हा कोणाला WiFi पासवर्ड बदलण्याची आठवण येते तेव्हा नाही.
तो बदल बऱ्याच जुन्या समस्यांचे निराकरण करतो:
- कर्मचार्यांचे ऑफबोर्डिंग त्वरित होते कारण आयडेंटिटी सिस्टमद्वारे ऍक्सेस रद्द केला जाऊ शकतो
- गेस्ट ऍक्सेस अधिक सुरक्षित आणि स्वच्छ होतो कारण युजर्सना पुन्हा-वापरल्या जाणाऱ्या शेअर केलेल्या पासवर्डची गरज नसते
- मल्टी-टेनंट आणि मिश्र-वापर वातावरण व्यवस्थापित करणे सोपे होते कारण पासवर्डचा पसारा न वाढवता ऍक्सेसचे वर्गीकरण केले जाऊ शकते
- जुने अपवाद स्पष्टपणे दिसतात कारण ते आयडेंटिटी-आधारित डीफॉल्टपेक्षा वेगळे उठून दिसतात
यामुळे WPA2 स्थलांतर एका मोठ्या योजनेचा भाग कसे बनते
WPA ते WPA2 प्रोजेक्टचे व्यावहारिक मूल्य हे आहे की ते SSIDs, डिव्हाइस क्लासेस आणि ॲक्सेस मॉडेल्सचे कठोर पुनरावलोकन करण्यास भाग पाडते. ते उपयुक्त आहे कारण हेच काम पुढील चरणास मदत करते: PSKs वरील अवलंबित्व आणि मॅन्युअल ऑनबोर्डिंग पूर्णपणे कमी करणे.
Passpoint, Hotspot 2.0, OpenRoaming आणि डिरेक्टरी इंटिग्रेशनच्या भोवती तयार केलेले प्लॅटफॉर्म्स हॉटेल्स, रिटेल इस्टेट्स, हेल्थकेअर साइट्स, ट्रान्सपोर्ट हब्स आणि मल्टि-टेनंट इमारतींसारख्या वास्तविक वातावरणात "सुरक्षित WiFi" कसे दिसते हे बदलत आहेत. पासवर्ड कोणाला माहीत आहे हे विचारण्याऐवजी, नेटवर्क विचारते की वापरकर्त्याकडे किंवा उपकरणाकडे वैध ओळख आणि योग्य पॉलिसी आहे का.
तुम्ही त्या पुढील पायरीचा नकाशा तयार करत असल्यास, Zero Trust नेटवर्क ऍक्सेस हा योग्य फ्रेमवर्क आहे. हे वायरलेसला स्वतंत्र अपवाद मानण्याऐवजी, WiFi ला एंडपॉईंट मॅनेजमेंट, SSO आणि कंडिशनल ऍक्सेस सारख्याच सुरक्षा संभाषणात आणते.
व्यावहारिक अंतिम स्थिती
भविष्यातील प्रोजेक्ट्ससाठी, अधिक टिकाऊ मॉडेल खालीलप्रमाणे दिसते:
- पाहुणे Captive Portal वर्कअराउंड्सऐवजी सुलभ, एन्क्रिप्टेड ऑनबोर्डिंग वापरतात
- कर्मचारी व्यवस्थापित क्रेडेंशियल्स किंवा प्रमाणपत्रांसह जोडले जातात
- IoT आणि जुन्या उपकरणांना कडक कक्षेतील ॲक्सेस मिळतो, सहसा आयसोलेटेड पॉलिसींवर
- ॲक्सेसमधील बदल डिरेक्टरीचे अनुसरण करतात, नोटीसबोर्डवरील पासवर्डचे नाही
त्यामुळे WPA2 अप्रासंगिक ठरत नाही. तर ते संक्रमणकालीन बनते. बऱ्याच मालमत्तांसाठी, WPA2-Enterprise हा कमकुवत सामायिक-पासवर्ड WLAN कडून Zero Trust च्या अगदी जवळ असलेल्या प्रणालीकडे नेणारा पूल आहे.
ऑडिटने मागणी केल्यामुळेच जर तुम्ही WPA ते WPA2 मायग्रेशन करत असाल, तर तुमचे नेटवर्क अधिक सुरक्षित होईल. परंतु, जर तुम्ही या मायग्रेशनचा वापर शेअर्ड ट्रस्टऐवजी व्हेरिफाइड आयडेंटिटी रिप्लेस करण्यासाठी केला, तर तुमचे डिझाइन असे असेल जे तुम्हाला पुढील वर्षी पुन्हा बदलावे लागणार नाही.
जर तुमची टीम WPA वरून पुढे जात असेल आणि दुसऱ्या शेअर केलेल्या पासवर्डच्या अडचणीत पडणे टाळू इच्छित असेल, तर पुढील टप्प्याचा भाग म्हणून Purple चे मूल्यांकन करणे फायदेशीर ठरेल. हे 802.1X सह WPA2-Enterprise आणि WPA3-Enterprise ला सपोर्ट करते, Entra ID, Google Workspace आणि Okta सारख्या आयडेंटिटी प्रदात्यांशी कनेक्ट होते आणि पाहुणे, कर्मचारी आणि मल्टी-टेनंट वातावरणासाठी पासवर्डलेस, आयडेंटिटी-आधारित WiFi ऍक्सेससह PSKs आणि Captive Portal मधील अडथळे दूर करण्यास मदत करते.



