
पब समूह WiFi प्रदाताओं के लिए चेकलिस्ट: गेस्ट साइन-इन, फ़ैमिली-सेफ़ फ़िल्टरिंग और अलग रखे गए टिल्स
पब समूह के WiFi प्रदाताओं को ब्रीफ़ करने और उनकी तुलना करने के लिए इस चेकलिस्ट का उपयोग करें। आप हर पब में गेस्ट, स्टाफ़, पेमेंट्स और वेन्यू-डिवाइस नेटवर्क को अलग कर सकेंगे, और एक छोटा सहमति-आधारित साइन-इन तैयार कर सकेंगे। आप समूह स्तर पर एक फ़ैमिली-सेफ़ फ़िल्टर भी सेट कर सकते हैं, टिल्स को PCI DSS के दायरे से बाहर रख सकते हैं, और प्रबंधित व पट्टे पर दिए गए (tenanted) पब्स में एक ही गेस्ट सूची साझा कर सकते हैं।
हमारी मुख्य श्रृंखला का हिस्सा: गेस्ट WiFi: संपूर्ण गाइड →
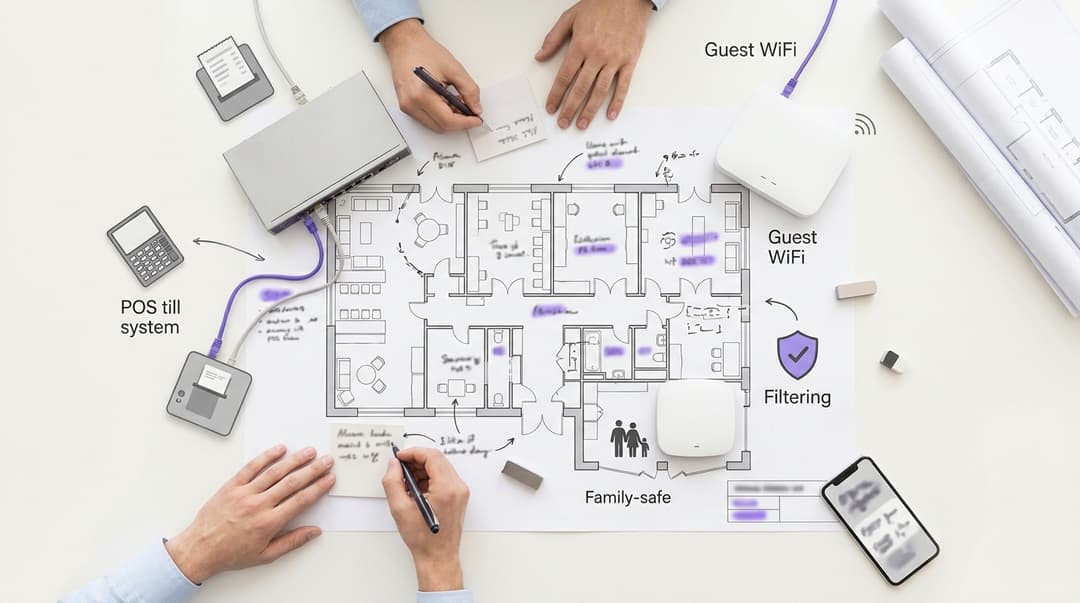
पब समूह WiFi प्रदाताओं को हर पब को कम से कम तीन अलग-अलग नेटवर्क देने चाहिए: गेस्ट, स्टाफ और पेमेंट्स। टिल्स (tills), कार्ड टर्मिनल और EPOS पेमेंट नेटवर्क पर होने चाहिए, गेस्ट नेटवर्क पर कभी नहीं। बिना टिक किए गए सहमति बॉक्स (unticked consent boxes) वाले सिंगल-स्क्रीन साइन-इन का अनुरोध करें। फ़िल्टरिंग परिवार के अनुकूल (family-safe) होनी चाहिए और समूह द्वारा निर्धारित की जानी चाहिए। प्रत्येक पब और समूह को सहमति प्राप्त एक ही गेस्ट सूची पर ईमेल भेजना चाहिए।
एक पब को किन नेटवर्कों की आवश्यकता होती है, और प्रत्येक का उपयोग कौन करता है?
एक पब में अधिकांश ऑपरेटरों के अनुमान से कहीं अधिक डिवाइस चलते हैं। गेस्ट फ़ोन लाते हैं, स्टाफ फ़ोन और टैबलेट लाते हैं, और बार में EPOS चलता है। EPOS का अर्थ इलेक्ट्रॉनिक पॉइंट ऑफ़ सेल (electronic point of sale) है: टिल्स, कार्ड टर्मिनल और किचन प्रिंटर जो ऑर्डर और भुगतान लेते हैं। बार के पीछे म्यूज़िक सिस्टम, टीवी बॉक्स, सेलर मॉनिटरिंग और CCTV लगे होते हैं।
डिवाइस के प्रत्येक समूह को अपने स्वयं के नेटवर्क की आवश्यकता होती है। एक VLAN (वर्चुअल LAN, जिसे IEEE 802.1Q में परिभाषित किया गया है) एक भौतिक नेटवर्क को अलग-अलग लॉजिकल नेटवर्कों में विभाजित करता है। इसलिए आप पब में पहले से मौजूद एक्सेस पॉइंट्स और स्विचों पर चार नेटवर्क चला सकते हैं।
Purple Access प्रत्येक पब में उसके मौजूदा एक्सेस पॉइंट्स पर गेस्ट, स्टाफ और EPOS नेटवर्क संचालित करता है। यह क्लाउड ओवरले के रूप में कार्य करता है, इसलिए सीलिंग में किसी भी हार्डवेयर को बदलने की आवश्यकता नहीं होती।
| नेटवर्क | इसका उपयोग कौन करता है | वे कैसे कनेक्ट होते हैं | यह कहाँ तक पहुँच सकता है | फ़िल्टरिंग |
|---|---|---|---|---|
| गेस्ट | ड्रिंकर्स, डाइनर्स, परिवार, रात भर रुकने वाले मेहमान | ओपन या OWE नेटवर्क पर कैप्टिव पोर्टल साइन-इन | केवल इंटरनेट | Purple Shield के माध्यम से फ़ैमिली-सेफ़ नीति |
| स्टाफ | बार टीम, किचन टीम, पब मैनेजर | प्रति पब iPSK, या प्रबंधित स्टाफ के लिए Microsoft Entra ID के माध्यम से 802.1X | इंटरनेट, रोटा (ड्यूटी रोस्टर) और स्टॉक ऐप्स | समूह स्टाफ नीति |
| पेमेंट्स (EPOS) | टिल्स, कार्ड टर्मिनल, किचन प्रिंटर | वायर्ड VLAN या एक समर्पित WPA3 नेटवर्क | केवल पेमेंट प्रोसेसर और EPOS क्लाउड | केवल अनुमति सूची (Allow-list) |
| वेन्यू डिवाइसेस | म्यूज़िक, टीवी बॉक्स, सेलर मॉनिटरिंग, CCTV | वायर्ड VLAN या प्रति डिवाइस iPSK | केवल प्रत्येक वेंडर की क्लाउड सेवा | केवल अनुमति सूची (Allow-list) |
कुछ शब्दों को परिभाषित करने की आवश्यकता है। एक कैप्टिव पोर्टल वह साइन-इन पेज होता है जिसे इंटरनेट खुलने से पहले गेस्ट देखते हैं। OWE (ऑपर्च्युनिस्टिक वायरलेस एन्क्रिप्शन, RFC 8110) बिना पासवर्ड के एक ओपन नेटवर्क को एन्क्रिप्ट करता है। iPSK (आइडेंटिटी प्री-शेयर्ड की) एक ही नेटवर्क नाम पर प्रत्येक पब या डिवाइस को उसकी अपनी कुंजी (की) देता है। IEEE 802.1X प्रत्येक व्यक्ति को किसी डायरेक्टरी, जैसे कि Microsoft Entra ID, Okta या Google Workspace के विरुद्ध प्रमाणित करता है।
कमरों वाले पबों में रात भर रुकने वाले ऐसे मेहमान जुड़ जाते हैं जो मिनटों के लिए नहीं, बल्कि घंटों के लिए ठहरते हैं। उनके साथ उसी नेटवर्क पर मेहमानों जैसा व्यवहार करें, हमारे होटल पृष्ठों में वर्णित ठहरने के पैटर्न के अनुसार।
पब समूह WiFi प्रदाताओं से कोटेशन मांगने से पहले आपको क्या चाहिए?
प्रदाताओं से संपर्क करने से पहले प्रति पब छह तथ्य जुटा लें। उनके बिना, प्रत्येक कोटेशन में केवल अनुमान होगा और प्रत्येक रोलआउट में अनपेक्षित परेशानियाँ आएँगी।
- ऑपरेटिंग मॉडल के अनुसार एस्टेट सूची। प्रत्येक पब को प्रबंधित (managed), किराए पर दिया गया (tenanted) या लीज पर दिया गया (leased) चिह्नित करें और उसके ब्रांड को रिकॉर्ड करें। इससे यह तय होता है कि गेस्ट डेटा को कौन नियंत्रित करता है और फ़िल्टरिंग को कौन मंज़ूरी देता है।
- एक्सेस पॉइंट इन्वेंट्री। प्रत्येक पब में वेंडर और मॉडल रिकॉर्ड करें। Purple Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर चलता है।
- ब्रॉडबैंड और फ़ायरवॉल। नोट करें कि प्रत्येक पब में लाइन और राउटर की आपूर्ति कौन करता है। किरायेदार अक्सर अपना खुद का खरीदते हैं, जिससे फ़ायरवॉल को कॉन्फ़िगर करने वाला व्यक्ति बदल जाता है।
- कार्ड टर्मिनल कैसे कनेक्ट होते हैं। रिकॉर्ड करें कि प्रत्येक टर्मिनल वायर्ड है, WiFi पर है या उसके अपने 4G SIM पर है। यह एक तथ्य आपके PCI DSS दायरे को निर्धारित करता है।
- बच्चों का प्रवेश। रिकॉर्ड करें कि कौन से पब बच्चों का स्वागत करते हैं और किस समय तक। फ़ैमिली पब में पहले दिन से ही गेस्ट फ़िल्टर लागू होना आवश्यक है।
- आपका CRM और ईमेल प्लेटफ़ॉर्म। उस सिस्टम का नाम बताएं जो गेस्ट सूची प्राप्त करेगा, ताकि प्रदाता एकीकरण की पुष्टि कर सके।
लिखित रूप में एक और बात पर सहमति बनाएं: किराए पर दिए गए पब में गेस्ट डेटा का मालिक कौन है। आपका किरायेदारी या लीज समझौता शायद पहले से ही यह बताता हो। यदि ऐसा नहीं है, तो पहले गेस्ट के साइन इन करने से पहले इसे तय कर लें।
आप प्रत्येक पब में गेस्ट साइन-इन, फ़िल्टरिंग और टिल सेपरेशन कैसे सेट अप करते हैं?
चरण 1: एस्टेट को ब्रांड और पब में मैप करें
ग्रुप को खाताधारक के रूप में, प्रत्येक ब्रांड को वेन्यू के ग्रुप के रूप में और प्रत्येक पब को एक वेन्यू के रूप में सेट अप करें। इसके बाद ब्रांड-स्तरीय सेटिंग्स उस ब्रांड के प्रत्येक पब पर लागू हो जाती हैं। साइन-इन पेज या फ़िल्टर में बदलाव केवल एक बार किया जाता है, सैकड़ों बार नहीं।
पब प्रबंधकों और किरायेदारों को केवल अपने वेन्यू का एक्सेस दें। एरिया मैनेजर अपना क्षेत्र देखते हैं। हेड ऑफिस पूरा एस्टेट देखता है।
चरण 2: एक ऐसा गेस्ट साइन-इन बनाएं जो न्यूनतम जानकारी मांगे
प्रत्येक अतिरिक्त फ़ील्ड के कारण साइन-इन की संख्या कम हो जाती है। केवल वही पूछें जिसका आप उपयोग करेंगे और कुछ नहीं। UK GDPR का अनुच्छेद 5(1)(c) डेटा न्यूनीकरण (data minimisation) की मांग करता है, इसलिए कानून और कन्वर्ज़न दोनों एक ही दिशा में संकेत करते हैं।
एक पब गेस्ट साइन-इन के लिए चार तत्वों की आवश्यकता होती है:
- ईमेल पता और पहला नाम। संदेश भेजने और उसे वैयक्तिकृत करने के लिए पर्याप्त।
- आयु की पुष्टि। CAP कोड की धारा 18, 18 वर्ष से कम उम्र के लोगों को लक्षित शराब विपणन पर रोक लगाती है। ड्रिंक्स ऑफ़र के बारे में ईमेल भेजने से पहले आपको यह जानना आवश्यक है कि कौन वयस्क है।
- दो अन-टिक किए गए सहमति बॉक्स। एक पब के लिए, एक ग्रुप या ब्रांड के लिए। UK GDPR रिसाइटल 32 कहता है कि पहले से टिक किए गए बॉक्स मान्य सहमति नहीं हैं।
- आपके गोपनीयता नोटिस का एक लिंक। इसमें यह बताया जाता है कि डेटा को कौन और क्यों नियंत्रित करता है।
WiFi एक्सेस और मार्केटिंग सहमति को अलग रखें। UK GDPR का अनुच्छेद 7(4) सहमति को तब स्वतंत्र रूप से दिया गया नहीं मानता है जब कोई सेवा उस पर निर्भर करती है। जिस गेस्ट ने किसी भी बॉक्स पर टिक नहीं किया है, वह भी ऑनलाइन जा सकता है। इसके बाद PECR विनियमन 22 उन सभी मार्केटिंग ईमेल को नियंत्रित करता है जो आप उन लोगों को भेजते हैं जिन्होंने टिक किया था।
हमारे Guest WiFi पेज उन साइन-इन विकल्पों को दिखाते हैं जिन्हें Purple प्रत्येक ब्रांड के लिए सपोर्ट करता है।
चरण 3: ग्रुप स्तर पर एक बार परिवार-सुरक्षित फ़िल्टरिंग सेट करें
Purple Shield गेस्ट नेटवर्क पर कंटेंट फ़िल्टरिंग लागू करता है। ग्रुप एक बेसलाइन पॉलिसी सेट करता है और उसे लॉक कर देता है, ताकि कोई भी पब स्थानीय स्तर पर इसे कमज़ोर न कर सके। यह उन पबों में सबसे अधिक मायने रखता है जहां बच्चों का स्वागत किया जाता है, जहां किसी गेस्ट की स्क्रीन हर टेबल पर दिखाई देती है।
Friendly WiFi को अपने बेंचमार्क के रूप में उपयोग करें। यह सार्वजनिक WiFi के लिए यूके सर्टिफिकेशन स्कीम है। न्यूनतम आवश्यकता के रूप में, इसके लिए पोर्नोग्राफ़ी और इंटरनेट वॉच फ़ाउंडेशन (IWF) सूची में शामिल बाल यौन शोषण सामग्री (CSAM) को फ़िल्टर करना आवश्यक है।
तय करें कि कौन क्या बदल सकता है:
- ग्रुप प्रत्येक पब के लिए बेसलाइन श्रेणियां निर्धारित करता है और उनका स्वामित्व रखता है।
- ब्रांड के मालिक फ़ैमिली ब्रांड्स के लिए अधिक सख्त श्रेणियां जोड़ सकते हैं।
- पब मैनेजर और किरायेदार (टेनेंट्स) एक अनुमति-सूची (allow-list) प्रविष्टि का अनुरोध कर सकते हैं, जिसे ग्रुप केंद्रीय रूप से स्वीकृत करता है।
गेस्ट फ़िल्टर को केवल गेस्ट नेटवर्क पर ही लागू करें। स्टाफ़ नेटवर्क को अपनी अलग पॉलिसी मिलती है, ताकि एक मैनेजर अभी भी उस सप्लायर साइट तक पहुंच सके जिसे गेस्ट फ़िल्टर ब्लॉक करता है।
चरण 4: टिल (कैश रजिस्टर), कार्ड टर्मिनल और EPOS को गेस्ट नेटवर्क से दूर रखें
PCI DSS v4.0 में सेगमेंटेशन अनिवार्य नहीं है। हालांकि, यह कार्ड डेटा तक पहुंचने वाले हर सिस्टम को मूल्यांकन के दायरे (in scope) में मानता है। यदि आप टिल को गेस्ट नेटवर्क पर रखते हैं, तो प्रत्येक गेस्ट का फ़ोन आपके कार्डधारक डेटा परिवेश (cardholder data environment) से जुड़ जाता है। उन्हें अलग रखें और गेस्ट नेटवर्क इस दायरे से बाहर हो जाता है।
नेटवर्क को तीन स्तरों पर अलग करें:
- VLANs. गेस्ट, स्टाफ़, पेमेंट और वेन्यू डिवाइस को अलग-अलग IEEE 802.1Q VLANs पर रखें।
- फ़ायरवॉल नियम. गेस्ट VLAN से पेमेंट VLAN तक के सभी ट्रैफ़िक को अस्वीकार (deny) करें। पेमेंट VLAN को केवल आपके प्रोसेसर और EPOS क्लाउड तक पहुंचने की अनुमति दें।
- क्लाइंट आइसोलेशन. गेस्ट नेटवर्क पर गेस्ट डिवाइसों को एक-दूसरे को देखने से रोकें।
पेमेंट नेटवर्क को WPA3 के साथ एन्क्रिप्ट करें, या इसे वायर्ड रखें। PCI DSS आवश्यकता 2.3.1 के तहत अकाउंट डेटा ले जाने वाले किसी भी नेटवर्क पर वायरलेस वेंडर डिफ़ॉल्ट को बदलना आवश्यक है। व्यावसायिक नेटवर्क को सुरक्षित करने के लिए हमारी गाइड में फ़ायरवॉल पक्ष को अधिक विस्तार से शामिल किया गया है।
आपके टर्मिनल कैसे कनेक्ट होते हैं, इसी से तय होता है कि इसमें कितना काम शामिल है:
| टर्मिनल कैसे कनेक्ट होता है | आप क्या करते हैं | गेस्ट नेटवर्क पर प्रभाव |
|---|---|---|
| स्वयं का 4G SIM | इसे पब नेटवर्क से पूरी तरह बाहर रखें | गेस्ट नेटवर्क पर कोई कार्ड ट्रैफ़िक नहीं होता |
| EPOS स्विच से वायर्ड | स्विच पोर्ट को पेमेंट VLAN पर रखें | गेस्ट नेटवर्क पर कोई कार्ड ट्रैफ़िक नहीं होता |
| WiFi | इसे अपने स्वयं के VLAN पर एक समर्पित WPA3 पेमेंट नेटवर्क में ले जाएं | फ़ायरवॉल नियमों द्वारा इसे ब्लॉक करने के बाद गेस्ट नेटवर्क पर कोई कार्ड ट्रैफ़िक नहीं होता |
| मेहमानों के साथ साझा नेटवर्क पर WiFi | गो-लाइव से पहले माइग्रेट करें, फिर साझा नेटवर्क को हटा दें | जब तक आप ऐसा नहीं करते, तब तक गेस्ट नेटवर्क PCI DSS के दायरे में रहता है |
चरण 5: प्रबंधित और किराये पर दिए गए (टेनेंटेड) पबों को एक गेस्ट लिस्ट से जोड़ें
Purple Engage सहमति वाली गेस्ट लिस्ट रखता है और पब व ब्रांड के अनुसार ईमेल भेजता है। प्रबंधित और किराये पर दिए गए पबों के बीच मॉडल भिन्न होता है, क्योंकि व्यवसाय अलग-अलग होते हैं।
एक प्रबंधित पब में, ग्रुप व्यवसाय चलाता है। ग्रुप कंट्रोलर होता है और सहमति में ग्रुप व ब्रांड का नाम होता है।
एक किराए के पब (tenanted pub) में, किरायेदार आपके ब्रांड या आपके अनुबंध के तहत अपना खुद का व्यवसाय चलाता है। सहमति में किरायेदार के व्यवसाय और समूह दोनों का नाम होना चाहिए। ICO सहमति मार्गदर्शन आपसे हर उस कंट्रोलर का नाम देने को कहता है जो सहमति पर निर्भर करेगा। जहां दोनों यह तय करते हैं कि डेटा का उपयोग कैसे किया जाता है, वहां UK GDPR का अनुच्छेद 26 एक संयुक्त कंट्रोलर व्यवस्था की मांग करता है।
फिर इसके अनुसार पहुंच (एक्सेस) सेट करें:
- प्रत्येक किरायेदार केवल अपने पब की सूची देखता है और उन्हें ईमेल भेजता है।
- समूह ब्रांड, क्षेत्र या विज़िट पैटर्न द्वारा फ़िल्टर करके, पूरी संपत्ति में ईमेल भेजता है।
- दोनों हर अनसब्सक्राइब का सम्मान करते हैं, भले ही यह कहीं से भी शुरू हुआ हो।
सहमति बनाएं कि किरायेदारी समाप्त होने पर क्या होगा। जाने वाले किरायेदार के व्यवसाय को दी गई सहमतियां आमतौर पर उस व्यवसाय के साथ चली जाती हैं। समूह को दी गई सहमतियां बनी रहती हैं। यूके वेन्यूज़ के लिए फ़र्स्ट-पार्टी डेटा रणनीति पर हमारी पोस्ट CRM से जुड़े पहलू को कवर करती है।
चरण 6: एक साथ सब करने के बजाय, चरणों (waves) में रोल आउट करें
पांच से 10 पबों से शुरुआत करें जो प्रत्येक ब्रांड और प्रत्येक एक्सेस पॉइंट वेंडर को कवर करते हों। जो गड़बड़ हो उसे ठीक करें, फिर बैचों में स्केल करें। हमारी मल्टी-साइट WiFi रोलआउट योजना वेव संरचना और गो/नो-गो जांचों को निर्धारित करती है।
क्योंकि Purple आपके पास पहले से मौजूद हार्डवेयर पर काम करता है, अधिकांश पबों को नए उपकरणों के बजाय केवल कॉन्फ़िगरेशन की आवश्यकता होती है। हमारी पोस्ट आपके अगले WiFi अपग्रेड को नए हार्डवेयर की आवश्यकता क्यों नहीं है बताती है कि यह कैसे होता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
आप कैसे जांचते हैं कि प्रत्येक पब सही ढंग से सेट अप है?
प्रत्येक पब को लाइव घोषित करने से पहले उसका परीक्षण करें। गेस्ट नेटवर्क पर मौजूद फ़ोन से ये जांचें चलाएं, फिर उस वेन्यू के सामने परिणाम रिकॉर्ड करें।
- साइन-इन शुरू से अंत तक काम करता है। कनेक्ट करें, साइन इन करें और पुष्टि करें कि इंटरनेट खुल रहा है। पुष्टि करें कि कोई गेस्ट जो किसी भी बॉक्स पर टिक नहीं करता है, वह भी ऑनलाइन हो पाता है।
- सहमति रिकॉर्ड सही जगह पर पहुंचता है। जांचें कि नया रिकॉर्ड सही पब के अंतर्गत दिखाई दे, साथ ही गेस्ट द्वारा चुने गए सहमति विकल्प भी दिखें।
- फ़िल्टर उसे ब्लॉक करता है जिसे उसे करना चाहिए। किसी ज्ञात ब्लॉक की गई श्रेणी को आज़माएं और पुष्टि करें कि ब्लॉक पेज दिखाई दे रहा है।
- Tills (बिलिंग काउंटर) तक नहीं पहुंचा जा सकता। गेस्ट नेटवर्क से EPOS और टर्मिनल पतों तक पहुंचने का प्रयास करें। प्रत्येक प्रयास विफल होना चाहिए।
- गेस्ट एक-दूसरे को नहीं देख सकते। पुष्टि करें कि क्लाइंट आइसोलेशन दूसरे टेस्ट फ़ोन को ब्लॉक करता है।
फिर कैलेंडर में दो जांचें शामिल करें। PCI DSS आवश्यकता 11.2.1 हर तीन महीने में अनधिकृत वायरलेस एक्सेस पॉइंट्स के परीक्षण की मांग करती है। आवश्यकता 11.4.5 हर 12 महीने में और किसी भी बदलाव के बाद सेग्मेंटेशन नियंत्रणों के पेनेट्रेशन टेस्ट की मांग करती है।
WiFi एनालिटिक्स में प्रति पब कनेक्शन देखें। एक पब जिसके साइन-इन रातोंरात शून्य हो जाते हैं, उसमें कोई खराबी है, न कि कोई शांत हफ़्ता।
पब WiFi रोलआउट में क्या गलतियां होती हैं, और आप उन्हें कैसे ठीक करते हैं?
अधिकांश विफलताएं ऊपर दी गई चेकलिस्ट में उल्लिखित रोलआउट-पूर्व तथ्यों से जुड़ी होती हैं। ये वे विफलताएं हैं जिन्हें हम सबसे अधिक बार देखते हैं।
| लक्षण | संभावित कारण | समाधान |
|---|---|---|
| लाइव होने के बाद कार्ड टर्मिनल डिस्कनेक्ट हो जाता है | टर्मिनल उस पुराने शेयर किए गए नेटवर्क पर था जिसे आपने बंद कर दिया था | इसे भुगतान नेटवर्क या इसके 4G सिम पर ले जाएं, और इसे बंद करने से पहले इसकी पुष्टि करें |
| अतिथि का फोन टिल (कैश काउंटर) एड्रेस तक पहुँच सकता है | अतिथि नेटवर्क को EPOS वाले ही VLAN पर मैप किया गया है | अतिथि नेटवर्क को उसके अपने VLAN पर फिर से मैप करें, एक deny नियम जोड़ें, और फिर से परीक्षण करें |
| किरायेदार (टेनेंट) अपने स्वयं के अतिथियों को ईमेल नहीं कर सकते | सहमति के शब्दों में केवल समूह का नाम शामिल था | पब संचालक का नाम शामिल करने के लिए शब्दों को संशोधित करें; नई सहमतियों को गिना जाएगा, पुरानी सहमतियों को नहीं |
| परिवार शिकायत करता है कि स्कूल की साइट ब्लॉक है | फ़िल्टर श्रेणी आवश्यकता से अधिक व्यापक है | समूह डोमेन को केंद्रीय अनुमति सूची (allow-list) में जोड़ता है |
| बहुत कम अतिथि साइन-इन पूरा करते हैं | साइन-इन पृष्ठ पर बहुत अधिक फ़ील्ड हैं | इसे केवल ईमेल, पहला नाम, आयु सत्यापन और सहमति तक सीमित करें |
| कर्मचारी अतिथि नेटवर्क का उपयोग करते हैं | कोई कर्मचारी नेटवर्क नहीं है, या एक साझा की (key) लीक हो गई है | प्रति पब एक iPSK जारी करें और किसी के पद छोड़ने पर उसे रद्द कर दें |
सहमति के शब्दों को बदलने से पिछले रिकॉर्ड कभी भी पुनः प्राप्त नहीं होते हैं। समूह से ईमेल प्राप्त करने पर सहमति देने वाले अतिथि ने किरायेदार से ईमेल प्राप्त करने के लिए सहमति नहीं दी थी। शब्दों को पहले ही ठीक कर लें, क्योंकि गलत शब्दों वाला प्रत्येक सप्ताह अनुपयोगी साइन-इन का एक सप्ताह बन जाता है।
यह प्रबंधित और किराये की संपत्तियों (tenanted estates) में कैसे काम करता है?
नीचे दिए गए दो परिदृश्य विशिष्ट संपत्तियों की संरचनाओं से बनाए गए व्यावहारिक उदाहरण हैं, न कि नामित परिनियोजन (deployments)। परिणाम वे मापने योग्य परिवर्तन हैं जो प्रत्येक चरण द्वारा उत्पन्न होते हैं।
परिदृश्य 1: तीन ब्रांडों वाली 180-पब प्रबंधित संपत्ति
स्थिति. स्थानीय इंस्टॉलरों ने प्रत्येक पब में एक अलग साइन-इन पृष्ठ बनाया था, जिससे रखरखाव के लिए 180 पृष्ठ हो गए थे। 40 पबों में, टिल अतिथियों के साथ नेटवर्क साझा करते थे। किसी भी पब ने अतिथि ट्रैफ़िक को फ़िल्टर नहीं किया था, भले ही अधिकांश पारिवारिक ब्रांड रात 9 बजे तक बच्चों को प्रवेश की अनुमति देते हैं। नए पब Cisco Meraki चलाते थे; पुराने पब Ubiquiti UniFi चलाते थे।
क्या किया गया. समूह ने 180 पृष्ठों को तीन ब्रांड टेम्पलेट्स से बदल दिया। प्रत्येक पब चार VLAN पर स्थानांतरित हो गया: अतिथि, कर्मचारी, भुगतान और वेन्यू डिवाइस। 40 साझा पबों के कार्ड टर्मिनल एक WPA3 भुगतान नेटवर्क पर स्थानांतरित कर दिए गए। एक एकल Purple Shield नीति ने सभी 180 अतिथि नेटवर्कों को कवर किया, जिसमें पारिवारिक ब्रांड के लिए सख्त श्रेणियां थीं।
परिणाम. साइन-इन पृष्ठ 180 से घटकर तीन हो गए। अतिथि नेटवर्क पर टिल वाले पब 40 से घटकर शून्य हो गए, जिसकी पुष्टि प्रत्येक पब में पहुँच योग्यता परीक्षण द्वारा की गई। फ़िल्टरिंग परिवर्तन 180 स्थानीय संपादनों से घटकर एक केंद्रीय संपादन बन गया।
परिदृश्य 2: 450-पब संपत्ति, अधिकांश किराये पर
स्थिति. समूह 60 प्रबंधित पब चलाता था और अन्य 390 पब किरायेदारों को पट्टे पर दिए गए थे। किरायेदार अपनी अतिथि सूचियां चाहते थे। समूह ब्रांड अभियानों के लिए प्रत्येक पब में एक एकीकृत दृश्य चाहता था। दोनों पक्ष ऐसा डेटा एकत्र कर रहे थे जिसका दूसरा पक्ष कानूनी रूप से उपयोग नहीं कर सकता था।
क्या किया गया. समूह खाता धारक बन गया, जिसमें प्रत्येक पब एक वेन्यू के रूप में था। किराये के पबों में सहमति के शब्दों में किरायेदार के व्यवसाय और समूह दोनों का नाम था। किरायेदारों को Purple Engage में अपने स्वयं के पब की सूची तक पहुँच प्राप्त हुई। मुख्य कार्यालय ने ब्रांड और क्षेत्र के आधार पर संपत्ति सूची को विभाजित किया।
परिणाम. 390 किरायेदारों में से प्रत्येक को अपनी स्वयं की सहमति प्राप्त सूची मिली। समूह ने 450 पबों में एक एकल सूची प्राप्त की, जिसमें उसे ईमेल करने की सहमति शामिल थी। जब किसी किरायेदारी का हस्तांतरण हुआ, तो समूह ने किसी भी चीज़ को पुनः इंस्टॉल करने के बजाय एक ही चरण में वेन्यू पहुँच को पुन: असाइन कर दिया।
पब WiFi की लागत कितनी है, और बदले में आपको क्या मिलता है?
Purple तीन प्लान्स का लाइसेंस देता है: Connect, Capture और Engage। Shield फ़िल्टरिंग के लिए एक सुरक्षा ऐड-ऑन है। अपने पब की संख्या और प्रत्येक ब्रांड की ज़रूरतों के आधार पर कोटेशन का अनुरोध करें। टेनेंटेड (किराए वाले) पब, प्रबंधित (मैनेज्ड) पबों की तुलना में एक अलग प्लान पर हो सकते हैं।
चार लागत घटक कुल राशि तय करते हैं:
- प्रत्येक पब द्वारा उपयोग किए जाने वाले प्लान और ऐड-ऑन के लिए लाइसेंस।
- हार्डवेयर, जो कि बिल्कुल शून्य है यदि आपके एक्सेस पॉइंट्स Purple की समर्थित सूची में हैं।
- प्रत्येक पब में VLANs और फ़ायरवॉल नियमों का कॉन्फ़िगरेशन, जिसे हार्डवेयर द्वारा अनुमति दिए जाने पर केंद्रीय रूप से किया जाता है।
- अनुपालन प्रयास, जो गेस्ट नेटवर्क के आपके PCI DSS दायरे से बाहर होते ही कम हो जाता है।
इसका लाभ तीन मुख्य क्षेत्रों से मिलता है। पहला, एक छोटा कार्डधारक डेटा परिवेश होने का अर्थ है मूल्यांकन के लिए कम सिस्टम। दूसरा, सहमति प्राप्त अतिथियों की सूची प्रत्येक पब और समूह को एक फ़र्स्ट-पार्टी चैनल प्रदान करती है जिस पर उनका स्वामित्व होता है। तीसरा, एक अकेला प्लेटफ़ॉर्म उन प्रति-पब अनुबंधों की जगह ले लेता है जो टेनेंटेड एस्टेट्स में अक्सर जमा हो जाते हैं।
Purple 2012 से बड़े पैमाने पर ऐसा कर रहा है। हम 90 से अधिक देशों में 80,000+ सक्रिय वेन्यू में काम करते हैं और हर साल 50 करोड़ यूज़र्स और लॉग-इन को संभालते हैं। Purple ISO 27001, Cyber Essentials और B Corp प्रमाणित है, और Stonegate Pubs, Whitbread और Pizza Express सहित कई समूहों के साथ काम करता है।
अक्सर पूछे जाने वाले प्रश्न
क्या Purple हमारे पब में पहले से मौजूद एक्सेस पॉइंट्स के साथ काम करता है?
हाँ, Purple आपके मौजूदा एक्सेस पॉइंट्स पर काम करता है। समर्थित वेंडर्स में Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet शामिल हैं। Purple क्लाउड ओवरले के रूप में काम करता है, इसलिए मिश्रित हार्डवेयर वाला पब भी एक ही गेस्ट साइन-इन, एक फ़िल्टर नीति और एक गेस्ट सूची चला सकता है। आपको नया उपकरण केवल वहीं खरीदना होगा जहाँ एक्सेस पॉइंट अलग-अलग नेटवर्क का समर्थन करने के लिए बहुत पुराना हो।
क्या प्रबंधित और टेनेंटेड पब एक ही WiFi प्लेटफ़ॉर्म साझा कर सकते हैं?
हाँ, प्रबंधित और टेनेंटेड पब एक ही प्लेटफ़ॉर्म पर चल सकते हैं। समूह के पास मुख्य खाता होता है और प्रत्येक पब अपने एक्सेस के साथ एक वेन्यू बन जाता है। प्रबंधित पब समूह की सेटिंग्स का पालन करते हैं। टेनेंट्स केवल अपने स्वयं के अतिथियों को देखते हैं और उन्हें ईमेल भेजते हैं। टेनेंटेड पबों में सहमति संबंधी शब्दावली में टेनेंट के व्यवसाय और समूह दोनों का नाम होता है, ताकि दोनों कानूनी रूप से उन अतिथियों को ईमेल भेज सकें जिन्होंने उनकी ओर से संदेश प्राप्त करने पर सहमति दी है।
टेनेंटेड पब में गेस्ट डेटा का मालिक कौन होता है?
सहमति में नामित व्यवसाय ही गेस्ट डेटा को नियंत्रित करते हैं। एक टेनेंटेड पब में, यह आमतौर पर टेनेंट का व्यवसाय और समूह संयुक्त रूप से होते हैं। UK GDPR अनुच्छेद 26 तब एक संयुक्त नियंत्रक व्यवस्था की मांग करता है जब दोनों मिलकर यह तय करते हैं कि डेटा का उपयोग कैसे किया जाए। टेनेंसी समाप्त होने पर क्या होगा, इस बारे में लिखित रूप से सहमति व्यक्त करें, क्योंकि जाने वाले टेनेंट को दी गई सहमतियाँ आमतौर पर उसी व्यवसाय के साथ चली जाती हैं।
क्या एक अलग गेस्ट नेटवर्क, गेस्ट WiFi को PCI DSS के दायरे से बाहर कर देता है?
हाँ, उचित रूप से विभाजित (सेगमेंटेड) गेस्ट नेटवर्क आपके कार्डधारक डेटा परिवेश से बाहर हो जाता है। PCI DSS किसी भी ऐसे सिस्टम को दायरे में मानता है जो कार्ड डेटा तक पहुँच सकता है। अलग VLANs, गेस्ट-टू-पेमेंट ट्रैफ़िक को ब्लॉक करने वाले फ़ायरवॉल नियम और क्लाइंट आइसोलेशन गेस्ट डिवाइसेस को उस पहुँच से दूर रखते हैं। हालाँकि, आपको इसे साबित करना होगा। आवश्यकता 11.4.5 हर 12 महीने में और किसी भी बदलाव के बाद सेगमेंटेशन नियंत्रणों के पेनिट्रेशन परीक्षण की मांग करती है।### क्या हम हर पब में जाए बिना अपने वर्तमान पब WiFi प्रदाता से माइग्रेट कर सकते हैं?
हाँ, अधिकांश पबों में यह बदलाव केवल कॉन्फ़िगरेशन का है, इंस्टॉलेशन का नहीं। जहाँ एक्सेस पॉइंट Purple की समर्थित सूची में हैं, वहाँ गेस्ट, स्टाफ़ और पेमेंट नेटवर्क को केंद्रीय रूप से कॉन्फ़िगर किया जाता है। कुछ पबों में अभी भी विज़िट की आवश्यकता होती है, विशेष रूप से जहाँ कार्ड टर्मिनल साझा नेटवर्क पर होते हैं या राउटर किराएदार (टेनेंट) का होता है। पहले प्री-रोलआउट चेकलिस्ट चलाएँ, ताकि आपको पता चल सके कि वे कौन से पब हैं।
फ़ैमिली-सेफ़ फ़िल्टर क्या ब्लॉक करेगा, यह कौन तय करता है?
यह समूह तय करता है, और नीति हर पब के लिए एक बार सेट की जाती है। Purple Shield समूह की बेसलाइन को प्रत्येक गेस्ट नेटवर्क पर लागू करता है, और कोई भी पब इसे स्थानीय रूप से कमज़ोर नहीं कर सकता है। फ़ैमिली ब्रांड अधिक सख्त श्रेणियाँ जोड़ सकते हैं। पब प्रबंधक और किराएदार अनुमति-सूची (allow-list) प्रविष्टियों का अनुरोध करते हैं, जिन्हें मुख्य कार्यालय केंद्रीय रूप से मंज़ूरी देता है। सार्वजनिक WiFi के लिए यूके प्रमाणन योजना, Friendly WiFi, एक उचित न्यूनतम बेंचमार्क है।
क्या त्वरित गेस्ट साइन-इन GDPR और अल्कोहल मार्केटिंग नियमों के अनुकूल है?
हाँ, एक छोटा साइन-इन दोनों प्रकार के नियमों का पालन कर सकता है। ईमेल, पहला नाम, आयु की पुष्टि और दो अन-टिक किए गए सहमति बॉक्स माँगें। UK GDPR Recital 32 पहले से टिक किए गए बॉक्स को अस्वीकार करता है, और Article 7(4) का अर्थ है कि WiFi एक्सेस मार्केटिंग सहमति पर निर्भर नहीं हो सकता। आयु की पुष्टि आपको CAP Code सेक्शन 18 के दायरे में रखती है, जो 18 वर्ष से कम उम्र के लोगों को लक्षित करने वाले अल्कोहल मार्केटिंग पर रोक लगाता है।
मुख्य परिभाषाएं
VLAN (IEEE 802.1Q)
एक वर्चुअल LAN, जो IEEE 802.1Q में निर्दिष्ट है, जो ईथरनेट फ़्रेम में एक टैग जोड़ता है ताकि एक भौतिक स्विच और एक्सेस पॉइंट नेटवर्क कई तार्किक रूप से अलग नेटवर्कों को संचालित कर सके।
आप इसका उपयोग प्रत्येक पब में स्विच और एक्सेस पॉइंट्स को कॉन्फ़िगर करते समय करते हैं। यह आपको नई केबलिंग के बिना, सीलिंग में पहले से मौजूद हार्डवेयर पर गेस्ट, स्टाफ़, पेमेंट्स और वेन्यू-डिवाइस नेटवर्क चलाने की सुविधा देता है।
EPOS
इलेक्ट्रॉनिक पॉइंट ऑफ़ सेल: वे टिल्स, कार्ड टर्मिनल और किचन प्रिंटर जो ऑर्डर और भुगतान लेते हैं। कोई भी EPOS सिस्टम जो कार्ड डेटा को स्टोर या प्रोसेस करता है या उस तक पहुंच सकता है, वह PCI DSS मूल्यांकन के दायरे में आता है।
प्रत्येक पब के EPOS और टर्मिनल कैसे कनेक्ट होते हैं (वायर्ड, WiFi या 4G सिम), इसे रिकॉर्ड करना ही वह एकमात्र कारक है जिससे यह तय होता है कि पब को कितने सेगमेंटेशन कार्य की आवश्यकता है।
कैप्टिव पोर्टल
नेटवर्क से जुड़ने पर किसी डिवाइस के सामने प्रदर्शित होने वाला एक वेब पेज, जो तब तक HTTP ट्रैफ़िक को रोकता है जब तक कि विज़िटर प्रमाणित नहीं हो जाता या शर्तों को स्वीकार नहीं कर लेता, जिसके बाद नेटवर्क इंटरनेट एक्सेस खोल देता है।
यहीं पर गेस्ट साइन-इन, आयु की पुष्टि और दो बिना टिक वाले सहमति बॉक्स मौजूद होते हैं, इसलिए इसका डिज़ाइन कन्वर्ज़न और UK GDPR अनुपालन दोनों को निर्धारित करता है।
OWE (अपॉर्च्युनिस्टिक वायरलेस एन्क्रिप्शन)
IETF RFC 8110 में परिभाषित, OWE बिना किसी शेयर्ड पासवर्ड के एक ओपन नेटवर्क पर ट्रैफ़िक को एन्क्रिप्ट करने के लिए एसोसिएशन के दौरान डिफ़ी-हेलमैन की एक्सचेंज का उपयोग करता है।
गेस्ट नेटवर्क को पूरी तरह से खुला रखने के बजाय OWE के रूप में चलाने से गेस्ट ट्रैफ़िक एन्क्रिप्ट हो जाता है, जबकि सिंगल-स्क्रीन साइन-इन पासवर्ड के झंझट से मुक्त रहता है।
iPSK (आईडेंटिटी प्री-शेयर्ड की)
एक ऐसी पद्धति जो एकल नेटवर्क नाम (SSID) पर प्रति पब, डिवाइस या व्यक्ति एक अलग प्री-शेयर्ड की (pre-shared key) जारी करती है, जहाँ यह की क्लाइंट को उसके अपने VLAN और नीति के साथ मैप करती है।
प्रत्येक पब में स्टाफ़ और वेन्यू डिवाइसेस के लिए इसका उपयोग करें, ताकि जब कोई व्यक्ति नौकरी छोड़े तो पूरे एस्टेट में बदलने के बजाय केवल एक पब के लिए लीक हुई कुंजी को रद्द किया जा सके।
IEEE 802.1X
IEEE पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल मानक, जो नेटवर्क एक्सेस प्रदान करने से पहले EAP विधि और RADIUS (रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस) सर्वर के माध्यम से डायरेक्टरी के आधार पर प्रत्येक व्यक्ति या डिवाइस को प्रमाणित करता है।
यह उन प्रबंधित कर्मचारियों के लिए उपयुक्त है जिनकी पहचान Microsoft Entra ID, Okta या Google Workspace में मौजूद है, जिससे रोस्टर और स्टॉक ऐप्स तक प्रति-व्यक्ति एक्सेस मिलता है।
WPA3
वर्तमान WiFi सुरक्षा प्रमाणन, जो ऑफ़लाइन पासवर्ड अनुमान लगाने का विरोध करने के लिए WPA2 पर्सनल मोड को SAE (सिमल्टेनियस ऑथेंटिकेशन ऑफ़ इक्वल्स, IEEE 802.11 से) से बदलता है, और प्रोटेक्टेड मैनेजमेंट फ्रेम्स को अनिवार्य करता है।
कार्ड टर्मिनल जिन्हें WiFi पर रहना आवश्यक है, उन्हें उनके अपने VLAN पर एक समर्पित WPA3 भुगतान नेटवर्क पर ले जाया जाता है, कभी भी गेस्ट नेटवर्क पर नहीं।
PCI DSS v4.0 और कार्डहोल्डर डेटा परिवेश
Payment Card Industry Data Security Standard v4.0 कार्ड डेटा को स्टोर, प्रोसेस, ट्रांसमिट या उससे कनेक्ट करने वाले प्रत्येक सिस्टम को दायरे में मानता है। आवश्यकता 2.3.1 वायरलेस वेंडर डिफॉल्ट्स, 11.2.1 त्रैमासिक रॉग एक्सेस पॉइंट परीक्षण और 11.4.5 सेगमेंटेशन पेनेट्रेशन परीक्षण को कवर करती है।
टिल्स को गेस्ट से अलग (सेगमेंट) करने से प्रत्येक गेस्ट फ़ोन मूल्यांकन के दायरे से बाहर हो जाता है, जिससे आपके अनुपालन का प्रयास कम हो जाता है और आपका परीक्षण कैलेंडर निर्धारित होता है।
क्लाइंट आइसोलेशन
एक एक्सेस पॉइंट या कंट्रोलर सेटिंग जो एक ही नेटवर्क पर वायरलेस क्लाइंट्स के बीच लेयर 2 ट्रैफ़िक को ब्लॉक करती है, ताकि डिवाइस गेटवे तक पहुँच सकें लेकिन एक-दूसरे तक नहीं।
यह गेस्ट नेटवर्क पर तीन सेपरेशन लेयर्स में से एक है और गो-लाइव के समय इसकी पुष्टि करके जाँच की जाती है कि दूसरा टेस्ट फ़ोन दिखाई नहीं दे रहा है।
संयुक्त नियंत्रक (UK GDPR अनुच्छेद 26)
UK GDPR अनुच्छेद 26 के तहत, जहाँ दो या अधिक नियंत्रक संयुक्त रूप से प्रोसेसिंग के उद्देश्यों और साधनों को निर्धारित करते हैं, उन्हें एक पारदर्शी व्यवस्था में अपनी संबंधित ज़िम्मेदारियों को निर्धारित करना होगा।
किराये पर दिए गए पबों पर लागू होता है जहाँ किरायेदार और समूह दोनों यह तय करते हैं कि गेस्ट डेटा का उपयोग कैसे किया जाता है, और यह सहमति की भाषा और किरायेदारी समाप्ति की शर्तों को आकार देता है।
PECR विनियमन 22
प्राइवेसी एंड इलेक्ट्रॉनिक कम्युनिकेशन्स (EC डायरेक्टिव) रेगुलेशंस 2003 का विनियमन 22 व्यक्तियों को इलेक्ट्रॉनिक मेल द्वारा अनचाही मार्केटिंग को नियंत्रित करता है, जिसके लिए पूर्व सहमति की आवश्यकता होती है जब तक कि सॉफ्ट ऑप्ट-इन लागू न हो।
यह प्रत्येक पब और समूह द्वारा उन गेस्ट्स को भेजे जाने वाले प्रत्येक मार्केटिंग ईमेल को नियंत्रित करता है जिन्होंने साइन-इन पर सहमति बॉक्स पर टिक किया था।
फ्रेंडली WiFi
सार्वजनिक WiFi के लिए यूके प्रमाणन योजना, जिसके लिए न्यूनतम रूप से इंटरनेट वॉच फ़ाउंडेशन (IWF) सूची में शामिल पोर्नोग्राफ़ी और बाल यौन शोषण सामग्री के फ़िल्टरिंग की आवश्यकता होती है।
इसे Purple Shield में समूह की लॉक की गई परिवार-सुरक्षित बेसलाइन के बेंचमार्क के रूप में उपयोग करें, विशेष रूप से उन पबों में जहाँ बच्चों को प्रवेश की अनुमति है।
हल किए गए उदाहरण
तीन ब्रांडों वाले 180-पब के प्रबंधित एस्टेट में स्थानीय रूप से बनाए गए 180 साइन-इन पेज थे, 40 पब्स में टिल्स मेहमानों के साथ नेटवर्क साझा कर रहे थे और कोई गेस्ट फ़िल्टरिंग नहीं थी, जबकि फ़ैमिली ब्रांड में रात 9 बजे तक बच्चों को प्रवेश की अनुमति थी। हार्डवेयर में Cisco Meraki और Ubiquiti UniFi दोनों शामिल थे। समूह को इसे कैसे ठीक करना चाहिए?
समूह ने 180 पेजों को तीन ब्रांड टेम्प्लेट से बदल दिया, जिससे ब्रांड-स्तरीय बदलाव हर पब में लागू हो जाता है। प्रत्येक पब चार VLANs पर स्थानांतरित हो गया: गेस्ट, स्टाफ़, पेमेंट्स और वेन्यू डिवाइसेस। 40 साझा पब्स के कार्ड टर्मिनल एक WPA3 पेमेंट्स नेटवर्क पर चले गए, जिससे गेस्ट डिवाइसेस PCI DSS के दायरे से बाहर हो गए। एक Purple Shield नीति ने सभी 180 गेस्ट नेटवर्कों को कवर किया, जिसमें फ़ैमिली ब्रांड के लिए अधिक सख्त श्रेणियां थीं। चूंकि Purple हार्डवेयर-अज्ञेयवादी (hardware-agnostic) है, इसलिए इस मिश्रित एस्टेट को केवल कॉन्फ़िगरेशन की आवश्यकता थी, नए उपकरणों की नहीं। साइन-इन पेज 180 से घटकर तीन रह गए। गेस्ट नेटवर्क पर टिल्स वाले पब 40 से घटकर शून्य हो गए, जिसकी पुष्टि प्रत्येक पब में रीचेबिलिटी टेस्ट द्वारा की गई। फ़िल्टरिंग में बदलाव 180 स्थानीय एडिट्स से घटकर एक केंद्रीय एडिट में बदल गया।
एक 450-पब समूह 60 प्रबंधित पब संचालित करता है और 390 पब किरायेदारों (tenants) को पट्टे पर देता है। किरायेदार अपनी खुद की गेस्ट सूचियां चाहते हैं और समूह ब्रांड अभियानों के लिए पूरे एस्टेट का एक दृश्य चाहता है, लेकिन दोनों पक्ष ऐसा डेटा एकत्र करते हैं जिसका दूसरा पक्ष कानूनी रूप से उपयोग नहीं कर सकता है। आप इसका समाधान कैसे करेंगे?
समूह खाताधारक बन गया, और प्रत्येक पब को एक वेन्यू के रूप में सेट किया गया। किराए पर दिए गए पब्स में, सहमति की भाषा में किरायेदार के व्यवसाय और समूह दोनों का नाम शामिल किया गया - सहमति पर निर्भर रहने वाले प्रत्येक नियंत्रक का नाम निर्दिष्ट करने संबंधी ICO मार्गदर्शन और संयुक्त नियंत्रकों पर UK GDPR अनुच्छेद 26 के अनुरूप। किरायेदारों को केवल Purple Engage में अपने स्वयं के पब की सूची तक पहुंच प्रदान की गई। मुख्य कार्यालय ने ब्रांड और क्षेत्र के आधार पर एस्टेट सूची को विभाजित किया। सभी 390 किरायेदारों में से प्रत्येक को अपनी स्वयं की सहमति-प्राप्त सूची मिल गई, और समूह को 450 पब्स में ईमेल करने की सहमति के साथ एक एकल सूची प्राप्त हुई। जब किसी पट्टे का स्वामित्व बदला, तो समूह ने कुछ भी फिर से इंस्टॉल करने के बजाय एक ही चरण में वेन्यू का एक्सेस फिर से सौंप दिया।
अक्सर पूछे जाने वाले प्रश्न
क्या Purple हमारे पबों में पहले से मौजूद एक्सेस पॉइंट्स के साथ काम करता है?
हाँ, Purple आपके मौजूदा एक्सेस पॉइंट्स पर चलता है। समर्थित वेंडर्स में Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet शामिल हैं। Purple क्लाउड ओवरले के रूप में काम करता है, इसलिए अलग-अलग हार्डवेयर वाला पब भी एक ही गेस्ट साइन-इन, एक फ़िल्टर पॉलिसी और एक गेस्ट लिस्ट चलाता है। आपको केवल वहीं नए उपकरण खरीदने होते हैं जहाँ एक्सेस पॉइंट अलग नेटवर्क का समर्थन करने के लिए बहुत पुराना हो।
क्या प्रबंधित और किराए पर दिए गए पब एक ही WiFi प्लेटफ़ॉर्म शेयर कर सकते हैं?
हाँ, प्रबंधित (managed) और किराए पर दिए गए (tenanted) पब एक ही प्लेटफ़ॉर्म पर चल सकते हैं। ग्रुप अकाउंट रखता है और प्रत्येक पब अपने एक्सेस के साथ एक वेन्यू बन जाता है। प्रबंधित पब ग्रुप सेटिंग्स का पालन करते हैं। किरायेदार केवल अपने मेहमानों को देख सकते हैं और उन्हें ईमेल कर सकते हैं। किराए पर दिए गए पबों में सहमति वाले शब्दों में किरायेदार के व्यवसाय और ग्रुप दोनों का नाम होता है, ताकि दोनों कानूनी रूप से उन मेहमानों को ईमेल कर सकें जो उनसे संपर्क के लिए सहमत हुए हैं।
किराए पर दिए गए पब में गेस्ट डेटा का स्वामी कौन होता है?
सहमति में नामित व्यवसाय गेस्ट डेटा को नियंत्रित करते हैं। किराए पर दिए गए पब में, यह आमतौर पर किरायेदार का व्यवसाय और ग्रुप संयुक्त रूप से होता है। जब दोनों तय करते हैं कि डेटा का उपयोग कैसे किया जाए, तो UK GDPR का Article 26 एक संयुक्त नियंत्रक व्यवस्था की मांग करता है। लिखित रूप में सहमति दें कि किरायेदारी समाप्त होने पर क्या होगा, क्योंकि जाने वाले किरायेदार को दी गई सहमतियाँ आमतौर पर उस व्यवसाय के साथ ही चली जाती हैं।
क्या एक अलग गेस्ट नेटवर्क, गेस्ट WiFi को PCI DSS के दायरे से बाहर करता है?
हाँ, उचित रूप से अलग (segmented) किया गया गेस्ट नेटवर्क आपके कार्डधारक डेटा परिवेश के दायरे से बाहर रहता है। PCI DSS कार्ड डेटा तक पहुँचने वाले किसी भी सिस्टम को दायरे में मानता है। अलग VLANs, गेस्ट-टू-पेमेंट्स ट्रैफ़िक को ब्लॉक करने वाले फ़ायरवॉल नियम और क्लाइंट आइसोलेशन गेस्ट डिवाइसेस को उस पहुँच से दूर रखते हैं। हालाँकि, आपको इसे साबित करना होगा। Requirement 11.4.5 हर 12 महीने में और किसी भी बदलाव के बाद सेग्मेंटेशन कंट्रोल्स के पेनेट्रेशन टेस्ट की मांग करती है।
क्या हम हर पब में जाए बिना अपने मौजूदा पब WiFi प्रदाता से स्विच कर सकते हैं?
हाँ, अधिकांश पबों में यह बदलाव केवल कॉन्फ़िगरेशन है, नया इंस्टॉलेशन नहीं। जहाँ एक्सेस पॉइंट्स Purple की समर्थित सूची में हैं, वहाँ गेस्ट, स्टाफ और पेमेंट नेटवर्क को केंद्रीय रूप से कॉन्फ़िगर किया जाता है। कुछ पबों में अब भी विज़िट की आवश्यकता होती है, आमतौर पर जहाँ कार्ड टर्मिनल किसी शेयर्ड नेटवर्क पर होते हैं या राउटर किरायेदार का होता है। पहले प्री-रोलआउट चेकलिस्ट चलाएँ, ताकि आपको पता चल सके कि वे कौन से पब हैं।
फैमिली-सेफ फ़िल्टर क्या ब्लॉक करता है, यह कौन तय करता है?
ग्रुप निर्णय लेता है, और पॉलिसी प्रत्येक पब के लिए एक बार सेट की जाती है। Purple Shield प्रत्येक गेस्ट नेटवर्क पर ग्रुप की बेसलाइन लागू करता है, और कोई भी पब इसे स्थानीय रूप से कमजोर नहीं कर सकता है। पारिवारिक ब्रांड सख्त श्रेणियां जोड़ सकते हैं। पब मैनेजर और किरायेदार अलाउ-लिस्ट प्रविष्टियों का अनुरोध करते हैं, जिसे हेड ऑफ़िस केंद्रीय रूप से स्वीकृत करता है। Friendly WiFi, जो सार्वजनिक WiFi के लिए यूके सर्टिफिकेशन स्कीम है, एक समझदारी भरा न्यूनतम बेंचमार्क है।
क्या एक त्वरित गेस्ट साइन-इन GDPR और शराब विपणन नियमों के अनुकूल है?
हाँ, एक छोटा साइन-इन दोनों नियमों का पालन कर सकता है। ईमेल, पहला नाम, आयु की पुष्टि और दो अन-टिक्ड सहमति बॉक्स मांगें। UK GDPR Recital 32 पहले से टिक्ड बॉक्स को खारिज करता है, और Article 7(4) का अर्थ है कि WiFi एक्सेस मार्केटिंग सहमति पर निर्भर नहीं हो सकता। आयु की पुष्टि आपको CAP Code section 18 के दायरे में रखती है, जो 18 वर्ष से कम उम्र के लोगों को लक्षित शराब विपणन पर रोक लगाता है।
स्रोत
- IETF RFC 8110: Opportunistic Wireless Encryption
- UK GDPR (Regulation (EU) 2016/679 as retained), legislation.gov.uk
- Privacy and Electronic Communications (EC Directive) Regulations 2003
- Information Commissioner's Office
- PCI Security Standards Council document library (PCI DSS v4.0)
- CAP Code (UK Code of Non-broadcast Advertising), section 18 alcohol
- Friendly WiFi certification scheme
- Internet Watch Foundation
इस श्रृंखला में आगे पढ़ें
मल्टी-साइट WiFi रोलआउट योजना: पूरे एस्टेट में गेस्ट, स्टाफ और फ़िल्टरिंग को एक ही प्लेटफ़ॉर्म पर ले जाना
आप चार चरणों में मल्टी-साइट WiFi रोलआउट की योजना बनाने और उसे चलाने में सक्षम होंगे: पायलट, साइट टेम्पलेट, कटओवर वेव्स और साइन-ऑफ। आप तय कर सकते हैं कि किन साइटों पर पायलट चलाना है, गेस्ट, स्टाफ और फ़िल्टरिंग को किस क्रम में माइग्रेट करना है, वेव्स का आकार कैसे निर्धारित करना है, और लेगेसी व Purple साइटों के एक साथ चलने के दौरान एस्टेट रिपोर्टिंग को तुलनीय कैसे बनाए रखना है।
अवकाश केंद्र और जिम WiFi प्रदाता: सदस्य, स्विम-स्कूल के अभिभावक और कर्मचारी एक ही प्लेटफ़ॉर्म पर
अवकाश केंद्र WiFi प्रदाताओं को शॉर्टलिस्ट करने और अपने मौजूदा एक्सेस पॉइंट्स पर तीन नेटवर्क निर्दिष्ट करने के लिए इस गाइड का उपयोग करें: सदस्यों और स्विम-स्कूल अभिभावकों के लिए फ़िल्टर किया गया गेस्ट WiFi, कार्य खातों से जुड़ा 802.1X स्टाफ WiFi, और टर्नस्टाइल तथा टिल्स (कैश रजिस्टर) के लिए एक अलग डिवाइस नेटवर्क। इसके बाद आप फ़िल्टरिंग, PCI DSS स्कोप और सहमति-आधारित मार्केटिंग पर 10 प्रश्नों के आधार पर प्रत्येक प्रदाता का मूल्यांकन कर सकते हैं।
MSPs के लिए गेस्ट WiFi और DNS फ़िल्टरिंग प्लेटफ़ॉर्म: मल्टी-टेनेंट मैनेजमेंट और व्हाइट लेबल के लिए मल्टी-साइट चेकलिस्ट
आप अपने MSP कार्यप्रणाली के लिए एक गेस्ट WiFi प्लेटफ़ॉर्म को शॉर्टलिस्ट कर सकेंगे और एक ही कंसोल से हर क्लाइंट के लिए मल्टी-टेनेंट मैनेजमेंट चला सकेंगे। आप व्हाइट-लेबल साइन-इन पेजों को टेम्पलेट कर सकते हैं, क्लाइंट, साइट और नेटवर्क के अनुसार DNS फ़िल्टरिंग को लेयर कर सकते हैं, और बाईपास रूट्स को बंद कर सकते हैं। आप एक ऐसा बिलिंग मॉडल भी चुन सकेंगे जो आपके द्वारा बेचे जाने वाले अनुबंधों से मेल खाता हो।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।