
পাব গ্রুপের WiFi প্রোভাইডারদের চেকলিস্ট: গেস্ট সাইন-ইন, ফ্যামিলি-সেফ ফিল্টারিং এবং আলাদা রাখা টিল
পাব গ্রুপের WiFi প্রোভাইডারদের ব্রিফ করতে এবং তুলনা করতে এই চেকলিস্টটি ব্যবহার করুন। আপনি প্রতিটি পাবে গেস্ট, কর্মী, পেমেন্ট এবং ভেন্যু-ডিভাইস নেটওয়ার্ক আলাদা করতে পারবেন এবং একটি সংক্ষিপ্ত সম্মতিযুক্ত সাইন-ইন তৈরি করতে পারবেন। আপনি গ্রুপ স্তরে একটি ফ্যামিলি-সেফ ফিল্টার সেট করতে পারেন, টিলগুলিকে PCI DSS পরিধির বাইরে রাখতে পারেন এবং ম্যানেজড ও টেন্যান্টেড পাব জুড়ে একটি একক গেস্ট তালিকা শেয়ার করতে পারেন।
আমাদের মূল সিরিজের অংশ: গেস্ট WiFi: একটি সম্পূর্ণ নির্দেশিকা →
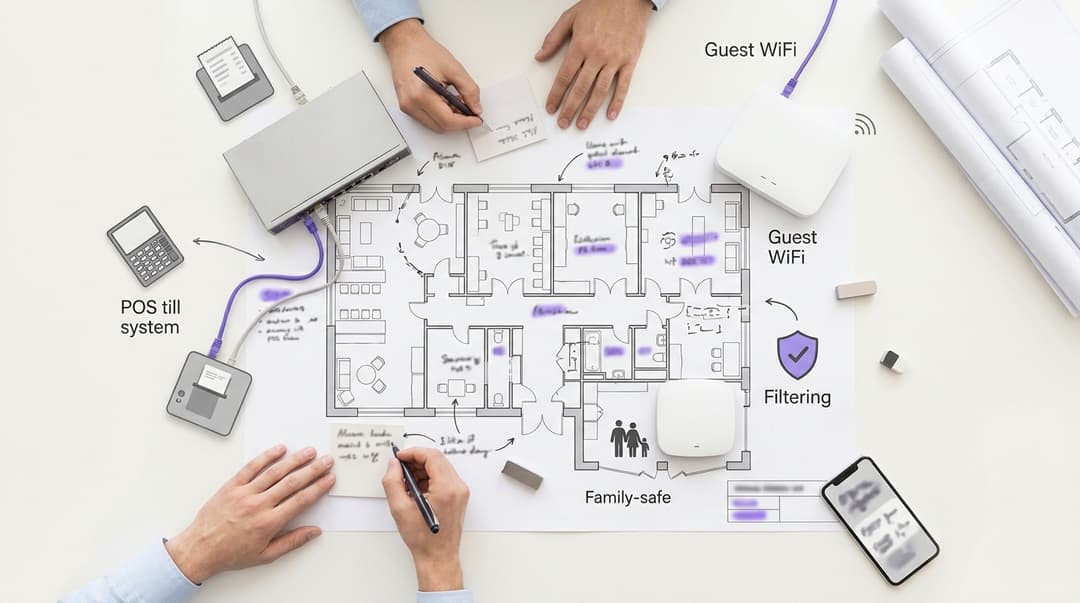
পাব গ্রুপের WiFi প্রদানকারীদের প্রতিটি পাবকে অন্তত তিনটি পৃথক নেটওয়ার্ক দেওয়া উচিত: গেস্ট, স্টাফ এবং পেমেন্টস। ক্যাশ ড্রয়ার (Tills), কার্ড টার্মিনাল এবং EPOS পেমেন্টস নেটওয়ার্কে থাকে, কখনোই গেস্ট নেটওয়ার্কে নয়। টিক চিহ্নহীন সম্মতি বাক্স (unticked consent boxes) সহ একটি একক-স্ক্রিনের সাইন-ইন-এর জন্য বলুন। ফিল্টারিং পারিবারিক সুরক্ষাযুক্ত (family-safe) হওয়া উচিত এবং গ্রুপের দ্বারা নির্ধারিত হওয়া উচিত। প্রতিটি পাব এবং গ্রুপের কেবল সম্মতি জানানো একটি গেস্ট লিস্টে ইমেল করা উচিত।
একটি পাবের কোন কোন নেটওয়ার্ক প্রয়োজন, এবং কোনটি কে ব্যবহার করেন?
একটি পাবে অধিকাংশ অপারেটরের অনুমানের চেয়েও বেশি ডিভাইস চলে। অতিথিরা ফোন নিয়ে আসেন, কর্মীরা ফোন ও ট্যাবলেট নিয়ে আসেন এবং বারে EPOS চলে। EPOS-এর পূর্ণরূপ হলো ইলেকট্রনিক পয়েন্ট অফ সেল: ক্যাশ ড্রয়ার, কার্ড টার্মিনাল এবং রান্নাঘরের প্রিন্টার যা অর্ডার ও পেমেন্ট গ্রহণ করে। বারের পেছনে থাকে মিউজিক সিস্টেম, টিভি বক্স, সেলার মনিটরিং এবং সিসিটিভি।
ডিভাইসগুলির প্রতিটি গ্রুপের নিজস্ব নেটওয়ার্ক প্রয়োজন। একটি VLAN (ভার্চুয়াল LAN, যা IEEE 802.1Q-তে সংজ্ঞায়িত) একটি ফিজিক্যাল নেটওয়ার্ককে পৃথক লজিক্যাল নেটওয়ার্কে বিভক্ত করে। ফলে আপনি পাবে ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্ট এবং সুইচগুলিতেই চারটি নেটওয়ার্ক চালাতে পারেন।
Purple Access প্রতিটি পাবে তার বিদ্যমান অ্যাক্সেস পয়েন্টগুলির মাধ্যমেই গেস্ট, স্টাফ এবং EPOS নেটওয়ার্ক পরিচালনা করে। এটি একটি ক্লাউড ওভারলে হিসেবে কাজ করে, তাই সিলিংয়ে থাকা যন্ত্রপাতির কিছুই পরিবর্তন করতে হয় না।
| নেটওয়ার্ক | কে এটি ব্যবহার করেন | কীভাবে তারা সংযুক্ত হন | এটি কী অ্যাক্সেস করতে পারে | ফিল্টারিং |
|---|---|---|---|---|
| গেস্ট | পানীয় গ্রহণকারী, ডিনার গ্রহণকারী, পরিবার, রাত্রিকালীন অতিথি | একটি ওপেন বা OWE নেটওয়ার্কে ক্যাপটিভ পোর্টাল সাইন-ইন | শুধুমাত্র ইন্টারনেট | Purple Shield-এর মাধ্যমে পারিবারিক সুরক্ষাযুক্ত (Family-safe) পলিসি |
| স্টাফ | বার টিম, কিচেন টিম, পাব ম্যানেজার | পাব প্রতি iPSK, অথবা ম্যানেজড স্টাফদের জন্য Microsoft Entra ID-এর মাধ্যমে 802.1X | ইন্টারনেট, রোটা এবং স্টক অ্যাপস | গ্রুপ স্টাফ পলিসি |
| পেমেন্টস (EPOS) | ক্যাশ ড্রয়ার, কার্ড টার্মিনাল, কিচেন প্রিন্টার | তারযুক্ত VLAN বা একটি ডেডিকেটেড WPA3 নেটওয়ার্ক | শুধুমাত্র পেমেন্ট প্রসেসর এবং EPOS ক্লাউড | শুধুমাত্র অ্যালাউ-লিস্ট |
| ভেন্যু ডিভাইস | মিউজিক, টিভি বক্স, সেলার মনিটরিং, সিসিটিভি | তারযুক্ত VLAN বা ডিভাইস প্রতি iPSK | শুধুমাত্র প্রতিটি ভেন্ডরের ক্লাউড সার্ভিস | শুধুমাত্র অ্যালাউ-লিস্ট |
কয়েকটি পরিভাষা সংজ্ঞায়িত করা প্রয়োজন। ক্যাপটিভ পোর্টাল হলো সেই সাইন-ইন পেজ যা ইন্টারনেট চালু হওয়ার আগে একজন অতিথি দেখতে পান। OWE (অপরচুনিস্টিক ওয়্যারলেস এনক্রিপশন, RFC 8110) পাসওয়ার্ড ছাড়াই একটি ওপেন নেটওয়ার্ক এনক্রিপ্ট করে। iPSK (আইডেন্টিটি প্রি-শেয়ার্ড কি) একটি নির্দিষ্ট নেটওয়ার্ক নামের অধীনে প্রতিটি পাব বা ডিভাইসকে নিজস্ব কি প্রদান করে। IEEE 802.1X একটি ডিরেক্টরির বিপরীতে প্রতিটি ব্যক্তিকে প্রমাণীকরণ (authenticate) করে, যেমন Microsoft Entra ID, Okta বা Google Workspace।
রুম সুবিধা থাকা পাবগুলিতে রাত্রিকালীন অতিথিরা যুক্ত হন যারা কয়েক মিনিটের জন্য নয়, কয়েক ঘণ্টার জন্য অবস্থান করেন। তাদের একই নেটওয়ার্কে গেস্ট হিসেবে বিবেচনা করুন, আমাদের হোটেল পৃষ্ঠাগুলিতে বর্ণিত অবস্থানের প্যাটার্ন অনুযায়ী।
পাব গ্রুপ WiFi প্রদানকারীদের কাছে কোটেশন চাওয়ার আগে আপনার কী কী প্রয়োজন?
প্রদানকারীদের সাথে যোগাযোগ করার আগে পাব প্রতি ছয়টি তথ্য সংগ্রহ করুন। সেগুলি ছাড়া প্রতিটি কোটেশনই অনুমানের ওপর নির্ভর করবে এবং প্রতিটি বাস্তবায়নেই অপ্রীতিকর পরিস্থিতির ঝুঁকি থাকবে।- অপারেটিং মডেল অনুযায়ী এস্টেটের তালিকা। প্রতিটি পাব-কে ম্যানেজড, টেন্যান্টেড বা লিজড হিসেবে চিহ্নিত করুন এবং এর ব্র্যান্ড রেকর্ড করুন। এটি নির্ধারণ করে যে কে গেস্ট ডেটা নিয়ন্ত্রণ করবে এবং কে ফিল্টারিং অনুমোদন করবে।
- অ্যাক্সেস পয়েন্ট ইনভেন্টরি। প্রতিটি পাবে ভেন্ডর এবং মডেল রেকর্ড করুন। Purple কাজ করে Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet-এ।
- ব্রডব্যান্ড এবং ফায়ারওয়াল। প্রতিটি পাবে কে লাইন এবং রাউটার সরবরাহ করছে তা নোট করুন। টেন্যান্টরা প্রায়শই নিজস্ব সরঞ্জাম কেনেন, যা ফায়ারওয়াল কে কনফিগার করবে তা পরিবর্তন করে দেয়।
- কার্ড টার্মিনাল কীভাবে কানেক্ট হয়। প্রতিটি টার্মিনাল তারযুক্ত, WiFi-এ নাকি নিজস্ব 4G SIM-এ রয়েছে তা রেকর্ড করুন। এই একটি তথ্য আপনার PCI DSS-এর পরিধি নির্ধারণ করে।
- শিশুদের প্রবেশাধিকার। কোন পাবগুলি শিশুদের স্বাগত জানায় এবং কোন সময় পর্যন্ত তা রেকর্ড করুন। ফ্যামিলি পাবগুলিতে প্রথম দিন থেকেই গেস্ট ফিল্টার চালু থাকা প্রয়োজন।
- আপনার CRM এবং ইমেল প্ল্যাটফর্ম। যে সিস্টেমটি গেস্টের তালিকা গ্রহণ করবে তার নাম উল্লেখ করুন, যাতে প্রোভাইডার ইন্টিগ্রেশন নিশ্চিত করতে পারে।
লিখিতভাবে আরও একটি বিষয়ে একমত হন: একটি টেন্যান্টেড পাবে গেস্ট ডেটার মালিক কে। আপনার টেন্যান্সি বা লিজ চুক্তিতে ইতিমধ্যে এটি বলা থাকতে পারে। যদি তা না থাকে, তবে প্রথম গেস্ট সাইন ইন করার আগেই এটি নিষ্পত্তি করুন।
প্রতিটি পাব জুড়ে আপনি কীভাবে গেস্ট সাইন-ইন, ফিল্টারিং এবং টিল পৃথকীকরণ সেট আপ করবেন?
ধাপ ১: এস্টেটটিকে ব্র্যান্ড এবং পাবে ম্যাপ করুন
গ্রুপটিকে অ্যাকাউন্ট হোল্ডার হিসেবে, প্রতিটি ব্র্যান্ডকে ভেন্যুগুলির একটি গ্রুপ হিসেবে এবং প্রতিটি পাবকে একটি ভেন্যু হিসেবে সেট আপ করুন। ব্র্যান্ড-স্তরের সেটিংস তখন সেই ব্র্যান্ডের প্রতিটি পাবে প্রযোজ্য হবে। সাইন-ইন পৃষ্ঠা বা ফিল্টারে একবার পরিবর্তন করলেই হয়, শত শত বার নয়।
পাব ম্যানেজার এবং টেন্যান্টদের শুধুমাত্র তাদের নিজস্ব ভেন্যুর অ্যাক্সেস দিন। এরিয়া ম্যানেজাররা তাদের নির্দিষ্ট এলাকা দেখতে পান। হেড অফিস পুরো এস্টেট দেখতে পায়।
ধাপ ২: এমন একটি গেস্ট সাইন-ইন তৈরি করুন যা ন্যূনতম তথ্য চায়
প্রতিটি অতিরিক্ত ফিল্ডের কারণে সাইন-ইন কমে যায়। আপনি যা ব্যবহার করবেন কেবল সেটুকুই চান, অন্য কিছু নয়। UK GDPR অনুচ্ছেদ 5(1)(c)-এ ডেটা মিনিমাইজেশন প্রয়োজন, তাই আইন এবং কনভার্সন উভয়ই একই দিকে ইঙ্গিত করে।
একটি পাবে গেস্ট সাইন-ইনের জন্য চারটি উপাদান প্রয়োজন:
১. ইমেল অ্যাড্রেস এবং ফার্স্ট নেম। একটি বার্তা পাঠানো এবং পার্সোনালাইজ করার জন্য যথেষ্ট। ২. বয়স নিশ্চিতকরণ। CAP কোডের ১৮ নম্বর ধারা ১৮ বছরের কম বয়সী ব্যক্তিদের উদ্দেশ্যে অ্যালকোহল বিপণন নিষিদ্ধ করে। পানীয়ের অফার সম্পর্কে ইমেল করার আগে আপনাকে জানতে হবে কে প্রাপ্তবয়স্ক। ৩. দুটি টিক না-দেওয়া কনসেন্ট বক্স। একটি পাবের জন্য, একটি গ্রুপ বা ব্র্যান্ডের জন্য। UK GDPR রিসাইট্যাল ৩২ অনুসারে আগে থেকে টিক দেওয়া বক্স বৈধ সম্মতি নয়। ৪. আপনার প্রাইভেসি নোটিসের একটি লিঙ্ক। এটিতে উল্লেখ থাকে কে ডেটা নিয়ন্ত্রণ করে এবং কেন।
WiFi অ্যাক্সেস এবং মার্কেটিং সম্মতি আলাদা রাখুন। কোনো পরিষেবা যখন সম্মতির উপর নির্ভরশীল হয়, তখন UK GDPR অনুচ্ছেদ 7(4) সেই সম্মতিকে স্বাধীনভাবে দেওয়া হয়েছে বলে মনে করে না। যে গেস্ট কোনো কিছুতেই টিক দেননি তিনিও অনলাইনে অ্যাক্সেস পান। এরপর PECR রেগুলেশন ২২ যারা টিক দিয়েছেন তাদের পাঠানো প্রতিটি মার্কেটিং ইমেল নিয়ন্ত্রণ করে।
আমাদের Guest WiFi পৃষ্ঠাগুলি প্রতিটি ব্র্যান্ডের জন্য Purple সমর্থিত সাইন-ইন বিকল্পগুলি প্রদর্শন করে।
ধাপ ৩: গ্রুপ স্তরে একবারেই ফ্যামিলি-সেফ ফিল্টারিং সেট করুন
Purple Shield গেস্ট নেটওয়ার্কে কন্টেন্ট ফিল্টারিং প্রয়োগ করে। গ্রুপ একটি বেসলাইন নীতি সেট করে তা লক করে রাখে, যাতে কোনো পাব স্থানীয়ভাবে এটিকে শিথিল করতে না পারে। যেসব পাবে শিশুদের স্বাগত জানানো হয় সেখানে এটি সবচেয়ে বেশি গুরুত্বপূর্ণ, যেখানে একজন অতিথির স্ক্রিন প্রতিটি টেবিল থেকেই দৃশ্যমান থাকে।
Friendly WiFi-কে আপনার বেঞ্চমার্ক হিসেবে ব্যবহার করুন। এটি পাবলিক WiFi-এর জন্য ইউকে সার্টিফিকেশন স্কিম। সর্বনিম্ন প্রয়োজনীয়তা হিসেবে, এর জন্য পর্নোগ্রাফি এবং Internet Watch Foundation (IWF) তালিকার চাইল্ড সেক্সুয়াল অ্যাবিউজ মেটেরিয়াল ফিল্টার করা আবশ্যক।
কার কী পরিবর্তন করার অনুমতি থাকবে তা নির্ধারণ করুন:
- গ্রুপ প্রতিটি পাবের জন্য বেসলাইন ক্যাটাগরি সেট করে এবং তার মালিকানা রাখে।
- ব্র্যান্ডের মালিকরা ফ্যামিলি ব্র্যান্ডগুলির জন্য আরও কঠোর ক্যাটাগরি যোগ করতে পারেন।
- পাব ম্যানেজার এবং ভাড়াটিয়ারা (ট্যানান্ট) একটি অ্যালাও-লিস্ট এন্ট্রির অনুরোধ করতে পারেন, যা গ্রুপ কেন্দ্রীয়ভাবে অনুমোদন করে।
গেস্ট ফিল্টারটি শুধুমাত্র গেস্ট নেটওয়ার্কেই প্রয়োগ করুন। স্টাফ নেটওয়ার্কের নিজস্ব নীতি থাকে, তাই একজন ম্যানেজার গেস্ট ফিল্টারের মাধ্যমে ব্লক করা কোনো সরবরাহকারী সাইটেও অ্যাক্সেস করতে পারেন।
ধাপ ৪: গেস্ট নেটওয়ার্ক থেকে টিল, কার্ড টার্মিনাল এবং EPOS আলাদা রাখুন
PCI DSS v4.0-এ সেগমেন্টেশন বাধ্যতামূলক নয়। তবে এটি কার্ড ডেটায় পৌঁছাতে পারে এমন প্রতিটি সিস্টেমকেই অ্যাসেসমেন্টের আওতাভুক্ত হিসেবে গণ্য করে। গেস্ট নেটওয়ার্কে টিল রাখলে প্রতিটি অতিথির ফোন আপনার কার্ডহোল্ডার ডেটা এনভায়রনমেন্টের সাথে যুক্ত হয়ে যায়। এগুলিকে আলাদা রাখলে গেস্ট নেটওয়ার্ক এই আওতার বাইরে থাকে।
নেটওয়ার্কগুলিকে তিনটি স্তরে আলাদা করুন:
- VLANs। গেস্ট, স্টাফ, পেমেন্ট এবং ভেন্যু ডিভাইসগুলিকে আলাদা IEEE 802.1Q VLAN-এ রাখুন।
- ফায়ারওয়াল নিয়মাবলী। গেস্ট VLAN থেকে পেমেন্টস VLAN-এ সমস্ত ট্র্যাফিক ডিনাই (বাতিল) করুন। পেমেন্টস VLAN-কে শুধুমাত্র আপনার প্রসেসর এবং EPOS ক্লাউডে পৌঁছানোর অনুমতি দিন।
- ক্লায়েন্ট আইসোলেশন। গেস্ট ডিভাইসের একে অপরকে গেস্ট নেটওয়ার্কে দেখা বন্ধ করুন।
পেমেন্টস নেটওয়ার্কটিকে WPA3 দিয়ে এনক্রিপ্ট করুন, অথবা এটিকে ওয়্যার্ড রাখুন। PCI DSS রিকোয়ারমেন্ট ২.৩.১ অনুযায়ী অ্যাকাউন্ট ডেটা বহনকারী যেকোনো নেটওয়ার্কে ওয়্যারলেস ভেন্ডর ডিফল্ট পরিবর্তন করা বাধ্যতামূলক। আমাদের একটি ব্যবসায়িক নেটওয়ার্ক সুরক্ষিত করা সংক্রান্ত নির্দেশিকায় ফায়ারওয়ালের দিকটি আরও বিস্তারিতভাবে আলোচনা করা হয়েছে।
আপনার টার্মিনালগুলি কীভাবে সংযুক্ত রয়েছে তার ওপর প্রয়োজনীয় কাজের পরিমাণ নির্ভর করে:
| টার্মিনাল কীভাবে সংযুক্ত হয় | আপনার করণীয় | গেস্ট নেটওয়ার্কের ওপর প্রভাব |
|---|---|---|
| নিজস্ব 4G SIM | এটিকে পাব নেটওয়ার্ক থেকে সম্পূর্ণ আলাদা রাখুন | গেস্ট নেটওয়ার্কে কোনো কার্ড ট্র্যাফিক থাকে না |
| EPOS সুইচের সাথে ওয়্যার্ড | সুইচ পোর্টটিকে পেমেন্টস VLAN-এ রাখুন | গেস্ট নেটওয়ার্কে কোনো কার্ড ট্র্যাফিক থাকে না |
| WiFi | এটিকে নিজস্ব VLAN-এ একটি ডেডিকেটেড WPA3 পেমেন্টস নেটওয়ার্কে স্থানান্তরিত করুন | ফায়ারওয়াল নিয়মাবলীর মাধ্যমে ব্লক করার পর গেস্ট নেটওয়ার্কে কোনো কার্ড ট্র্যাফিক থাকে না |
| অতিথিদের সাথে শেয়ার্ড নেটওয়ার্কে WiFi | গো-লাইভের আগে মাইগ্রেট করুন, তারপর শেয়ার্ড নেটওয়ার্কটি বন্ধ করে দিন | আপনি এটি না করা পর্যন্ত গেস্ট নেটওয়ার্ক PCI DSS-এর আওতায় থাকবে |
ধাপ ৫: পরিচালিত এবং ভাড়া দেওয়া পাবগুলিকে একটি গেস্ট লিস্টের সাথে সংযুক্ত করুন
Purple Engage সম্মতিপ্রাপ্ত অতিথিদের তালিকা সংরক্ষণ করে এবং পাব ও ব্র্যান্ড অনুযায়ী ইমেল পাঠায়। পরিচালিত এবং ভাড়া দেওয়া পাবগুলির মধ্যে এই মডেলটি আলাদা হয়, কারণ ব্যবসাগুলির ধরন ভিন্ন।
একটি পরিচালিত পাবে, গ্রুপই ব্যবসাটি পরিচালনা করে। গ্রুপটি হলো কন্ট্রোলার এবং সম্মতিপত্রে গ্রুপ ও ব্র্যান্ডের নাম থাকে।
একটি ভাড়া দেওয়া পাবে (tenanted pub), ভাড়াটিয়া আপনার ব্র্যান্ড বা আপনার চুক্তির অধীনে নিজের ব্যবসা পরিচালনা করেন। সম্মতিতে ভাড়াটিয়ার ব্যবসা এবং গ্রুপ - উভয়েরই নাম থাকা উচিত। ICO-র সম্মতি নির্দেশিকায় আপনাকে এমন প্রতিটি কন্ট্রোলারের নাম উল্লেখ করতে বলা হয়েছে যারা এই সম্মতির ওপর নির্ভর করবে। যেখানে উভয় পক্ষই ডেটা কীভাবে ব্যবহার করা হবে তা নির্ধারণ করে, সেখানে UK GDPR Article 26 একটি যৌথ কন্ট্রোলার ব্যবস্থার (joint controller arrangement) দাবি জানায়।
তারপর সেই অনুযায়ী অ্যাক্সেস সেট করুন:
- প্রতিটি ভাড়াটিয়া শুধুমাত্র তাদের নিজস্ব পাবের তালিকা দেখতে পাবেন এবং ইমেল পাঠাতে পারবেন।
- গ্রুপটি পুরো এস্টেট জুড়ে ইমেল পাঠাতে পারে, যা ব্র্যান্ড, অঞ্চল বা পরিদর্শনের প্যাটার্ন দ্বারা ফিল্টার করা হয়।
- উভয় পক্ষকেই প্রতিটি আনসাবস্ক্রাইব মেনে চলতে হবে, তা যেখান থেকেই শুরু হোক না কেন।
ভাড়াটিয়ার মেয়াদ শেষ হলে কী হবে তা আগে থেকেই ঠিক করে নিন। বিদায়ী ভাড়াটিয়ার ব্যবসাকে দেওয়া সম্মতি সাধারণত সেই ব্যবসার সাথেই চলে যায়। গ্রুপকে দেওয়া সম্মতি থেকে যায়। first-party data strategy for UK venues সংক্রান্ত আমাদের পোস্টটিতে CRM দিকটি কভার করা হয়েছে।
ধাপ 6: একবারে সব নয়, ধাপে ধাপে রোল আউট করুন
প্রতিটি ব্র্যান্ড এবং প্রতিটি অ্যাক্সেস পয়েন্ট ভেন্ডারকে কভার করে এমন পাঁচ থেকে 10টি পাব দিয়ে শুরু করুন। যা সমস্যা হয় তা সমাধান করুন, তারপর ব্যাচে স্কেল করুন। আমাদের multi-site WiFi rollout plan-এ ধাপে ধাপে রোল আউটের কাঠামো এবং go/no-go চেকগুলি বিস্তারিত রয়েছে।
যেহেতু Purple আপনার ইতিমধ্যে থাকা হার্ডওয়্যারে কাজ করে, তাই বেশিরভাগ পাবে নতুন সরঞ্জামের চেয়ে কনফিগারেশনের বেশি প্রয়োজন হয়। why your next WiFi upgrade doesn't need new hardware সম্পর্কিত আমাদের পোস্টে এর বিশদ ব্যাখ্যা রয়েছে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
প্রতিটি পাব সঠিকভাবে সেট আপ করা হয়েছে কিনা তা কীভাবে পরীক্ষা করবেন?
লাইভ ঘোষণা করার আগে প্রতিটি পাব পরীক্ষা করে নিন। গেস্ট নেটওয়ার্কের একটি ফোন থেকে এই পরীক্ষাগুলি চালান, তারপর ভেন্যুটির বিপরীতে ফলাফল রেকর্ড করুন।
- শুরু থেকে শেষ পর্যন্ত সাইন-ইন কাজ করে। Connect করুন, সাইন ইন করুন এবং ইন্টারনেট চালু হচ্ছে কিনা তা নিশ্চিত করুন। কোনো গেস্ট কোনো বক্সে টিক না দিলেও তিনি অনলাইন হতে পারছেন কিনা তা নিশ্চিত করুন।
- সম্মতির রেকর্ডটি সঠিক জায়গায় পৌঁছায়। গেস্ট যে সম্মতির বিকল্পগুলি বেছে নিয়েছেন, সেগুলি সহ নতুন রেকর্ডটি সঠিক পাবের অধীনে প্রদর্শিত হচ্ছে কিনা তা পরীক্ষা করুন।
- ফিল্টারটি যা ব্লক করার কথা তা ব্লক করে। একটি পরিচিত ব্লক করা ক্যাটাগরি ব্যবহার করে দেখুন এবং ব্লক পেজটি আসছে কিনা তা নিশ্চিত করুন।
- টিলগুলিতে পৌঁছানো যায় না। গেস্ট নেটওয়ার্ক থেকে EPOS এবং টার্মিনাল অ্যাড্রেসগুলিতে পৌঁছানোর চেষ্টা করুন। প্রতিটি প্রচেষ্টা ব্যর্থ হওয়া উচিত।
- গেস্টরা একে অপরকে দেখতে পান না। ক্লায়েন্ট আইসোলেশন একটি দ্বিতীয় টেস্ট ফোনকে ব্লক করছে কিনা তা নিশ্চিত করুন।
তারপর ক্যালেন্ডারে দুটি চেক অন্তর্ভুক্ত করুন। PCI DSS Requirement 11.2.1 প্রতি তিন মাস অন্তর অননুমোদিত ওয়্যারলেস অ্যাক্সেস পয়েন্টগুলি পরীক্ষা করার নির্দেশ দেয়। Requirement 11.4.5 প্রতি 12 মাস অন্তর এবং যেকোনো পরিবর্তনের পরে সেগমেন্টেশন কন্ট্রোলগুলির পেনিট্রেশন টেস্ট করার নির্দেশ দেয়।
WiFi Analytics-এ প্রতি পাবে কানেকশনগুলি পর্যবেক্ষণ করুন। যে পাবে সাইন-ইন রাতারাতি শূন্যে নেমে আসে, সেখানে কোনো ত্রুটি হয়েছে, সপ্তাহটি শান্ত থাকার কারণে এমন হয়নি।
পাবের WiFi রোল আউটে কী ধরনের সমস্যা হয় এবং কীভাবে তা সমাধান করবেন?
বেশিরভাগ ব্যর্থতার সূত্রপাত উপরের চেকলিস্টে উল্লিখিত প্রাক-রোলআউট তথ্যের মধ্যেই থাকে। এগুলি এমন কিছু সমস্যা যা আমরা প্রায়শই দেখতে পাই।
| লক্ষণ | সম্ভাব্য কারণ | সমাধান |
|---|---|---|
| গো-লাইভের পরে কার্ড টার্মিনাল সংযোগ বিচ্ছিন্ন হয়ে যায় | টার্মিনালটি পুরোনো শেয়ার্ড নেটওয়ার্কে ছিল যা আপনি বন্ধ করে দিয়েছেন | এটিকে পেমেন্ট নেটওয়ার্কে বা এর 4G SIM-এ সরিয়ে নিন এবং সুইচ অফ করার আগে এটি নিশ্চিত করুন |
| গেস্টের ফোন একটি টিল অ্যাড্রেসে পৌঁছাতে পারে | গেস্ট নেটওয়ার্ক EPOS-এর মতোই একই VLAN-এ ম্যাপ করা হয়েছে | গেস্টকে তার নিজস্ব VLAN-এ রিম্যাপ করুন, একটি ডিনাই রুল যোগ করুন, তারপর পুনরায় পরীক্ষা করুন |
| ভাড়াটে (টেন্যান্ট) তাদের নিজস্ব গেস্টদের ইমেল করতে পারছেন না | সম্মতির বয়ানে কেবল গ্রুপের নাম ছিল | পাব অপারেটরের নাম অন্তর্ভুক্ত করার জন্য বয়ান পরিবর্তন করুন; নতুন সম্মতিগুলো গ্রাহ্য হবে, পুরানোগুলো নয় |
| পরিবার অভিযোগ করে যে স্কুলের একটি সাইট ব্লক করা হয়েছে | একটি ফিল্টার ক্যাটাগরি উদ্দেশ্যের চেয়েও বেশি বিস্তৃত | গ্রুপটি কেন্দ্রীয় অ্যালাউ-লিস্টে (অনুমোদিত তালিকা) ডোমেনটি যুক্ত করে |
| খুব কম গেস্ট সাইন-ইন সম্পূর্ণ করেন | সাইন-ইন পৃষ্ঠায় অতিরিক্ত ফিল্ড রয়েছে | শুধুমাত্র ইমেল, প্রথম নাম, বয়স নিশ্চিতকরণ এবং সম্মতিতে সীমাবদ্ধ রাখুন |
| কর্মীরা গেস্ট নেটওয়ার্ক ব্যবহার করেন | কোনো কর্মী নেটওয়ার্ক নেই, বা একটি শেয়ার করা কি (key) যা ফাঁস হয়ে গেছে | পাব প্রতি একটি করে iPSK প্রদান করুন এবং কেউ চাকরি ছাড়লে তা প্রত্যাহার করুন |
সম্মতির বয়ান পরিবর্তন করা কখনই পূর্ববর্তী রেকর্ডগুলোকে উদ্ধার করতে পারে না। যে গেস্ট গ্রুপের কাছ থেকে ইমেল পেতে সম্মত হয়েছিলেন, তিনি ভাড়াটের কাছ থেকে ইমেল পাওয়ার সম্মতি দেননি। দ্রুত বয়ান ঠিক করুন, কারণ ভুল বয়ান নিয়ে চলা প্রতিটি সপ্তাহ মানে এক সপ্তাহের অব্যবহারযোগ্য সাইন-ইন।
ম্যানেজড এবং ভাড়া দেওয়া (টেন্যান্টেড) এস্টেটগুলোতে এটি কীভাবে কাজ করে?
নিচের দুটি পরিস্থিতি নির্দিষ্ট কোনো ডিপ্লয়মেন্ট নয়, বরং সাধারণ এস্টেট কাঠামোর ওপর ভিত্তি করে তৈরি ব্যবহারিক উদাহরণ। ফলাফলগুলো হলো প্রতিটি পদক্ষেপের ফলে পরিমাপযোগ্য পরিবর্তন।
দৃশ্যপট ১: তিনটি ব্র্যান্ড সহ একটি ১৮০-পাবের পরিচালিত (ম্যানেজড) এস্টেট
পরিস্থিতি। স্থানীয় ইনস্টলাররা প্রতিটি পাবে একটি করে আলাদা সাইন-ইন পেজ তৈরি করেছিলেন, ফলে রক্ষণাবেক্ষণের জন্য ১৮০টি পেজ তৈরি হয়েছিল। ৪০টি পাবে টিলগুলো গেস্টদের সাথে নেটওয়ার্ক শেয়ার করত। কোনো পাবই গেস্ট ট্র্যাফিক ফিল্টার করেনি, যদিও ফ্যামিলি ব্র্যান্ডের বেশিরভাগ পাবে রাত ৯টা পর্যন্ত শিশুদের প্রবেশের অনুমতি রয়েছে। অপেক্ষাকৃত নতুন পাবগুলোতে Cisco Meraki চলত; পুরানোগুলোতে Ubiquiti UniFi চলত।
কী করা হয়েছিল। গ্রুপটি ১৮০টি পৃষ্ঠার পরিবর্তে তিনটি ব্র্যান্ড টেমপ্লেট ব্যবহার করে। প্রতিটি পাব চারটি VLAN-এ স্থানান্তরিত হয়: গেস্ট, কর্মী, পেমেন্ট এবং ভেন্যু ডিভাইস। শেয়ার করা ৪০টি পাবের কার্ড টার্মিনালগুলো একটি WPA3 পেমেন্ট নেটওয়ার্কে স্থানান্তরিত করা হয়। একটি Purple Shield পলিসি সমস্ত ১৮০টি গেস্ট নেটওয়ার্ককে কভার করেছিল, যেখানে ফ্যামিলি ব্র্যান্ডের জন্য কঠোরতর ক্যাটাগরি রাখা হয়েছিল।
ফলাফল। সাইন-ইন পেজ ১৮০টি থেকে কমে তিনে নেমে এসেছে। গেস্ট নেটওয়ার্কে টিল থাকা পাবের সংখ্যা ৪০ থেকে শূন্যে নেমে এসেছে, যা প্রতিটি পাবে রিচেবিলিটি পরীক্ষার মাধ্যমে নিশ্চিত করা হয়েছে। ফিল্টারিংয়ের পরিবর্তন ১৮০টি স্থানীয় এডিট থেকে কমে একটি কেন্দ্রীয় এডিটে পরিণত হয়েছে।
দৃশ্যপট ২: একটি ৪৫০-পাবের এস্টেট, যার বেশিরভাগই ভাড়া দেওয়া (টেন্যান্টেড)
পরিস্থিতি। গ্রুপটি ৬০টি পরিচালিত পাব চালাত এবং বাকি ৩৯০টি ভাড়াটেদের (টেন্যান্ট) কাছে লিজ দিয়েছিল। ভাড়াটেরা তাদের নিজস্ব গেস্ট তালিকা চেয়েছিলেন। ব্র্যান্ড ক্যাম্পেইনের জন্য গ্রুপটি প্রতিটি পাবের ওপর একটি একক ভিউ চেয়েছিল। উভয় পক্ষই এমন ডেটা সংগ্রহ করছিল যা অন্য পক্ষ আইনত ব্যবহার করতে পারত না।
কী করা হয়েছিল। গ্রুপটি অ্যাকাউন্ট হোল্ডার হয়, যেখানে প্রতিটি পাব একটি ভেন্যু হিসেবে কাজ করে। ভাড়া দেওয়া পাবগুলোতে সম্মতির বয়ানে ভাড়াটের ব্যবসা এবং গ্রুপ - উভয়ের নামই উল্লেখ করা হয়েছিল। ভাড়াটেরা Purple Engage-এ তাদের নিজস্ব পাবের তালিকার অ্যাক্সেস পেয়েছিলেন। প্রধান কার্যালয় ব্র্যান্ড এবং অঞ্চল অনুযায়ী এস্টেটের তালিকাকে বিভক্ত করেছিল।
ফলাফল। ৩৯০ জন ভাড়াটের প্রত্যেকেই নিজস্ব সম্মতিপ্রাপ্ত তালিকা পেয়েছিলেন। গ্রুপটি ৪৫০টি পাব জুড়ে একটি একক তালিকা অর্জন করেছিল, যেখানে তাদের ইমেল পাঠানোর সম্মতি ছিল। যখন কোনো ভাড়াটে পরিবর্তিত হতো, তখন গ্রুপটি নতুন করে কিছু ইনস্টল করার পরিবর্তে এক ধাপেই ভেন্যু অ্যাক্সেস পুনরায় বরাদ্দ করত।
পাব WiFi-এর খরচ কত এবং আপনি এর বিনিময়ে কী পান?
Purple তিনটি প্ল্যানের লাইসেন্স প্রদান করে: Connect, Capture এবং Engage। Shield হলো ফিল্টারিংয়ের জন্য একটি সিকিউরিটি অ্যাড-অন। আপনার পাবের সংখ্যা এবং প্রতিটি ব্র্যান্ডের প্রয়োজনীয় প্ল্যানের ওপর ভিত্তি করে একটি কোটের জন্য অনুরোধ করুন। টেনোন্টেড পাবগুলি ম্যানেজড পাবের তুলনায় একটি ভিন্ন প্ল্যানে থাকতে পারে।
মোট খরচ চারটি বিষয়ের ওপর নির্ভর করে:
- প্রতিটি পাব যে প্ল্যান এবং অ্যাড-অনগুলি ব্যবহার করে তার জন্য লাইসেন্স।
- হার্ডওয়্যার, যেখানে আপনার অ্যাক্সেস পয়েন্টগুলি Purple-এর সমর্থিত তালিকায় রয়েছে সেখানে এর কোনো প্রয়োজন নেই।
- প্রতিটি পাবে VLAN এবং ফায়ারওয়াল নিয়মের কনফিগারেশন, যা হার্ডওয়্যার অনুমতি দিলে কেন্দ্রীয়ভাবে সম্পন্ন করা হয়।
- কমপ্লায়েন্স সংক্রান্ত প্রচেষ্টা, গেস্ট নেটওয়ার্কটি একবার আপনার PCI DSS স্কোপের বাইরে চলে গেলে যা হ্রাস পায়।
রিটার্ন মূলত তিনটি জায়গা থেকে আসে। প্রথমত, একটি ছোট কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট মানে কম সংখ্যক সিস্টেমের মূল্যায়ন করা। দ্বিতীয়ত, সম্মতিপ্রাপ্ত একটি গেস্ট তালিকা প্রতিটি পাব এবং গ্রুপকে একটি নিজস্ব ফার্স্ট-পার্টি চ্যানেল প্রদান করে। তৃতীয়ত, একটি প্ল্যাটফর্ম সেই প্রতিটি পাবের আলাদা চুক্তিগুলিকে প্রতিস্থাপন করে যা প্রায়ই টেনোন্টেড এস্টেটগুলিতে জমা হতে থাকে।
Purple ২০১২ সাল থেকে ব্যাপক পরিসরে এটি করে আসছে। আমরা ৯০টিরও বেশি দেশে ৮০,০০০+ সক্রিয় ভেন্যুতে পরিচালিত হচ্ছি এবং বছরে ৫০ কোটি ব্যবহারকারী ও লগইন হ্যান্ডেল করি। Purple হলো ISO 27001, Cyber Essentials এবং B Corp সার্টিফায়েড, এবং Stonegate Pubs, Whitbread ও Pizza Express-এর মতো গ্রুপগুলির সাথে কাজ করে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
Purple কি আমাদের পাবগুলিতে ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্টগুলির সাথে কাজ করে?
হ্যাঁ, Purple আপনার ইতিমধ্যে থাকা অ্যাক্সেস পয়েন্টগুলিতেই কাজ করে। সমর্থিত ভেন্ডরদের মধ্যে রয়েছে Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet। Purple একটি ক্লাউড ওভারলে হিসেবে কাজ করে, তাই মিশ্র হার্ডওয়্যার থাকা কোনো পাবে এখনও একটি একক গেস্ট সাইন-ইন, একটি ফিল্টার পলিসি এবং একটি গেস্ট তালিকা চালানো যায়। অ্যাক্সেস পয়েন্টটি পৃথক নেটওয়ার্ক সমর্থন করার পক্ষে অত্যধিক পুরোনো হলেই কেবল আপনাকে নতুন সরঞ্জাম কিনতে হবে।
ম্যানেজড এবং টেনোন্টেড পাবগুলি কি একটি একক WiFi প্ল্যাটফর্ম শেয়ার করতে পারে?
হ্যাঁ, ম্যানেজড এবং টেনোন্টেড পাবগুলি একটি একক প্ল্যাটফর্মে চলতে পারে। গ্রুপটি অ্যাকাউন্টটি ধারণ করে এবং প্রতিটি পাব নিজস্ব অ্যাক্সেস সহ একটি ভেন্যু হয়ে ওঠে। ম্যানেজড পাবগুলি গ্রুপের সেটিংস অনুসরণ করে। ভাড়াটেরা শুধুমাত্র তাদের নিজস্ব অতিথিদের দেখতে পারেন এবং ইমেল করতে পারেন। টেনোন্টেড পাবগুলিতে সম্মতির ভাষায় ভাড়াটের ব্যবসা এবং গ্রুপ উভয়েরই নাম উল্লেখ থাকে, যাতে প্রত্যেকে আইনিভাবে সেই সমস্ত অতিথিদের ইমেল করতে পারে যারা তাদের কাছ থেকে বার্তা পাওয়ার ব্যাপারে সম্মতি দিয়েছেন।
একটি টেনোন্টেড পাবে অতিথিদের ডেটার মালিক কে?
সম্মতিতে উল্লিখিত ব্যবসাগুলি অতিথিদের ডেটা নিয়ন্ত্রণ করে। একটি টেনোন্টেড পাবে, সাধারণত ভাড়াটের ব্যবসা এবং গ্রুপ যৌথভাবে তা করে থাকে। ডেটা কীভাবে ব্যবহার করা হবে তা যখন উভয় পক্ষই সিদ্ধান্ত নেয়, তখন UK GDPR Article 26 একটি জয়েন্ট কন্ট্রোলার ব্যবস্থার আহ্বান জানায়। টেন্যান্সি শেষ হলে কী ঘটবে তা লিখিতভাবে সম্মত হন, কারণ বিদায়ী ভাড়াটেকে দেওয়া সম্মতিগুলি সাধারণত সেই ব্যবসার সাথেই চলে যায়।
একটি পৃথক গেস্ট নেটওয়ার্ক কি গেস্ট WiFi-কে PCI DSS স্কোপের বাইরে নিয়ে যায়?
হ্যাঁ, সঠিকভাবে সেগমেন্ট করা একটি গেস্ট নেটওয়ার্ক আপনার কার্ডহোল্ডার ডেটা এনভায়রনমেন্টের বাইরে থাকে। PCI DSS এমন যেকোনো সিস্টেমকে স্কোপের অন্তর্ভুক্ত হিসেবে গণ্য করে যা কার্ড ডেটা পর্যন্ত পৌঁছাতে পারে। পৃথক VLAN, গেস্ট-টু-পেমেন্ট ট্র্যাফিক ব্লক করার জন্য ফায়ারওয়াল নিয়ম এবং ক্লায়েন্ট আইসোলেশন গেস্ট ডিভাইসগুলিকে সেই নাগাল থেকে সরিয়ে দেয়। তবে, আপনাকে এটি প্রমাণ করতে হবে। Requirement 11.4.5 প্রতি ১২ মাস অন্তর এবং যেকোনো পরিবর্তনের পরে সেগমেন্টেশন কন্ট্রোলের পেনিট্রেশন টেস্টের আহ্বান জানায়।### আমরা কি প্রতিটি পাবে না গিয়েও আমাদের বর্তমান পাব WiFi প্রোভাইডার থেকে সরে আসতে পারি?
হ্যাঁ, বেশিরভাগ পাবে এই পরিবর্তনটি কনফিগারেশন সংক্রান্ত, ইনস্টলেশন নয়। যেখানে অ্যাক্সেস পয়েন্টগুলি Purple-এর সমর্থিত তালিকায় থাকে, সেখানে গেস্ট, কর্মী এবং পেমেন্ট নেটওয়ার্কগুলি কেন্দ্রীয়ভাবে কনফিগার করা হয়। কিছু পাবে এখনও যাওয়ার প্রয়োজন হতে পারে, সাধারণত যেখানে কার্ড টার্মিনালগুলি একটি শেয়ার্ড নেটওয়ার্কে থাকে বা রাউটারটি ভাড়াটের অধীনে থাকে। আগে থেকে প্রি-রোলআউট চেকলিস্টটি দেখে নিন, যাতে আপনি বুঝতে পারেন সেগুলি কোন কোন পাব।
ফ্যামিলি-সেফ ফিল্টার কী ব্লক করবে তা কে ঠিক করে?
গ্রুপ এটি সিদ্ধান্ত নেয়, এবং প্রতিটি পাবের জন্য এই নীতিটি একবার নির্ধারণ করা হয়। Purple Shield প্রতিটি গেস্ট নেটওয়ার্কে গ্রুপের বেসলাইন প্রয়োগ করে, এবং কোনও পাব স্থানীয়ভাবে এটিকে শিথিল করতে পারে না। ফ্যামিলি ব্র্যান্ডগুলি আরও কঠোর ক্যাটাগরি যোগ করতে পারে। পাব ম্যানেজার এবং ভাড়াটেরা অ্যালাও-লিস্টের অন্তর্ভুক্তির জন্য অনুরোধ করেন, যা হেড অফিস কেন্দ্রীয়ভাবে অনুমোদন করে। ফ্রেন্ডলি WiFi, যা পাবলিক WiFi-এর জন্য ইউকে সার্টিফিকেশন স্কিম, একটি যুক্তিযুক্ত ন্যূনতম মানদণ্ড।
দ্রুত গেস্ট সাইন-ইন কি GDPR এবং অ্যালকোহল মার্কেটিং নিয়মের সাথে সামঞ্জস্যপূর্ণ?
হ্যাঁ, একটি সংক্ষিপ্ত সাইন-ইন উভয় নিয়মের সাথেই সামঞ্জস্যপূর্ণ হতে পারে। ইমেল, প্রথম নাম, বয়সের নিশ্চিতকরণ এবং দুটি আনটিক করা সম্মতি বক্স চাইতে পারেন। UK GDPR Recital 32 আগে থেকে টিক করা বক্সগুলিকে বাতিল করে, এবং Article 7(4) অনুযায়ী WiFi অ্যাক্সেস মার্কেটিং সম্মতির ওপর নির্ভর করতে পারে না। বয়সের নিশ্চিতকরণ আপনাকে CAP Code section 18-এর বিধিনিষেধ মেনে চলতে সাহায্য করে, যা ১৮ বছরের কম বয়সীদের লক্ষ্য করে অ্যালকোহল মার্কেটিং নিষিদ্ধ করে।
মূল সংজ্ঞাসমূহ
VLAN (IEEE 802.1Q)
IEEE 802.1Q-এ নির্দিষ্ট করা একটি ভার্চুয়াল LAN, যা ইথারনেট ফ্রেমে একটি ট্যাগ যোগ করে যাতে একটি ফিজিক্যাল সুইচ এবং অ্যাক্সেস পয়েন্ট নেটওয়ার্ক একাধিক যৌক্তিকভাবে পৃথক নেটওয়ার্ক বহন করতে পারে।
প্রতিটি পাবে সুইচ এবং অ্যাক্সেস পয়েন্ট কনফিগার করার সময় আপনি এটির মুখোমুখি হন। এটি আপনাকে নতুন ক্যাবলিং ছাড়াই সিলিংয়ে থাকা হার্ডওয়্যারে গেস্ট, কর্মী, পেমেন্ট এবং ভেন্যু-ডিভাইস নেটওয়ার্ক চালানোর সুবিধা দেয়।
EPOS
ইলেক্ট্রনিক পয়েন্ট অফ সেল: অর্ডার এবং পেমেন্ট নেওয়ার টিল, কার্ড টার্মিনাল এবং কিচেন প্রিন্টার। কার্ড ডেটা সংরক্ষণ করে, প্রক্রিয়া করে বা কার্ড ডেটা পর্যন্ত পৌঁছাতে পারে এমন যেকোনো EPOS সিস্টেম PCI DSS মূল্যায়ন পরিধির অধীনে পড়ে।
প্রতিটি পাবের EPOS এবং টার্মিনাল কীভাবে সংযুক্ত রয়েছে (ওয়্যার্ড, WiFi বা 4G SIM) তা রেকর্ড করাই হলো একমাত্র বিষয় যা নির্ধারণ করে একটি পাবের কতটা সেগমেন্টেশন কাজের প্রয়োজন।
ক্যাপটিভ পোর্টাল
একটি নেটওয়ার্কে যুক্ত হওয়ার সময় কোনও ডিভাইসের সামনে প্রদর্শিত একটি ওয়েব পেজ, যা ভিজিটর প্রমাণীকরণ না করা পর্যন্ত বা শর্তাবলী স্বীকার না করা পর্যন্ত HTTP ট্রাফিক আটকে রাখে, যার পরে নেটওয়ার্ক ইন্টারনেট অ্যাক্সেস খুলে দেয়।
এখানেই গেস্ট সাইন-ইন, বয়স নিশ্চিতকরণ এবং দুটি টিকবিহীন সম্মতি বক্স থাকে, তাই এর ডিজাইন রূপান্তর এবং UK GDPR কমপ্লায়েন্স উভয়ই নির্ধারণ করে।
OWE (অপরচুনিস্টিক ওয়্যারলেস এনক্রিপশন)
IETF RFC 8110-এ সংজ্ঞায়িত, OWE একটি শেয়ার্ড পাসওয়ার্ড ছাড়াই একটি ওপেন নেটওয়ার্কে ট্রাফিক এনক্রিপ্ট করার জন্য অ্যাসোসিয়েশনের সময় একটি ডিফি-হেলম্যান কী এক্সচেঞ্জ ব্যবহার করে।
গেস্ট নেটওয়ার্কটিকে সম্পূর্ণ ওপেন রাখার বদলে OWE হিসেবে চালানো গেস্ট ট্রাফিককে এনক্রিপ্ট করে এবং একই সাথে এক স্ক্রিনের সাইন-ইনকে পাসওয়ার্ডের ঝামেলা থেকে মুক্ত রাখে।
iPSK (আইডেন্টিটি প্রি-শেয়ার্ড কি)
এমন একটি পদ্ধতি যা একটি একক নেটওয়ার্ক নেমে (SSID) পাব, ডিভাইস বা ব্যক্তি পিছু একটি নির্দিষ্ট প্রি-শেয়ার্ড কী প্রদান করে, যেখানে কী-টি ক্লায়েন্টকে তার নিজস্ব VLAN এবং পলিসিতে ম্যাপ করে।
প্রতিটি পাবের কর্মী এবং ভেন্যু ডিভাইসগুলির জন্য এটি ব্যবহার করুন, যাতে কেউ চলে গেলে পুরো এস্টেট জুড়ে পরিবর্তনের পরিবর্তে কেবল একটি পাবের জন্য একটি ফাঁস হওয়া কী বাতিল করা যেতে পারে।
IEEE 802.1X
IEEE পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল স্ট্যান্ডার্ড, যা নেটওয়ার্ক অ্যাক্সেস মঞ্জুর করার আগে একটি EAP পদ্ধতি এবং একটি RADIUS (Remote Authentication Dial-In User Service) সার্ভারের মাধ্যমে ডিরেক্টরির বিপরীতে প্রতিটি ব্যক্তি বা ডিভাইসকে প্রমাণীকরণ করে।
ম্যানেজড কর্মীদের জন্য উপযুক্ত যাদের পরিচয় Microsoft Entra ID, Okta বা Google Workspace-এ থাকে, যা রোটা এবং স্টক অ্যাপগুলিতে জনপ্রতি অ্যাক্সেস প্রদান করে।
WPA3
বর্তমান WiFi সিকিউরিটি সার্টিফিকেশন, যা অফলাইন পাসওয়ার্ড অনুমানের বিরুদ্ধে প্রতিরোধ গড়ে তুলতে এবং প্রোটেক্টেড ম্যানেজমেন্ট ফ্রেম বাধ্যতামূলক করতে WPA2 ব্যক্তিগত মোডকে SAE (Simultaneous Authentication of Equals, IEEE 802.11 থেকে) দিয়ে প্রতিস্থাপন করে।
যেসব কার্ড টার্মিনালকে অবশ্যই WiFi-এ থাকতে হবে সেগুলিকে নিজস্ব VLAN-এ একটি ডেডিকেটেড WPA3 পেমেন্ট নেটওয়ার্কে স্থানান্তরিত করা হয়, গেস্ট নেটওয়ার্কে কখনোই নয়।
PCI DSS v4.0 এবং কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট
Payment Card Industry Data Security Standard v4.0 এমন প্রতিটি সিস্টেমকে এর আওতাভুক্ত হিসেবে গণ্য করে যা কার্ডের ডেটা সংরক্ষণ করে, প্রক্রিয়া করে, প্রেরণ করে বা এর সাথে সংযোগ স্থাপন করতে পারে। রিকোয়ারমেন্ট 2.3.1 ওয়্যারলেস ভেন্ডর ডিফল্ট, 11.2.1 ত্রৈমাসিক রোগ অ্যাক্সেস পয়েন্ট টেস্টিং এবং 11.4.5 সেগমেন্টেশন পেনিট্রেশন টেস্টিং কভার করে।
গেস্টদের থেকে টিলগুলিকে আলাদা করা প্রতিটি গেস্ট ফোনকে মূল্যায়নের আওতা থেকে বাদ দেয়, যা আপনার কমপ্লায়েন্স সংক্রান্ত পরিশ্রম কমায় এবং আপনার টেস্টিং ক্যালেন্ডার নির্ধারণ করে।
ক্লায়েন্ট আইসোলেশন
একটি অ্যাক্সেস পয়েন্ট বা কন্ট্রোলার সেটিং যা একই নেটওয়ার্কে ওয়্যারলেস ক্লায়েন্টদের মধ্যে লেয়ার 2 ট্র্যাফিক ব্লক করে, যাতে ডিভাইসগুলি গেটওয়ে পর্যন্ত পৌঁছায় কিন্তু একে অপরের সাথে সংযোগ করতে না পারে।
এটি গেস্ট নেটওয়ার্কের তিনটি পৃথকীকরণ স্তরের একটি এবং গো-লাইভের সময় দ্বিতীয় একটি টেস্ট ফোন দেখা যাচ্ছে না তা নিশ্চিত করে এটি যাচাই করা হয়।
জয়েন্ট কন্ট্রোলার (UK GDPR আর্টিকেল 26)
UK GDPR আর্টিকেল 26-এর অধীনে, যেখানে দুই বা ততোধিক কন্ট্রোলার যৌথভাবে প্রক্রিয়াকরণের উদ্দেশ্য এবং মাধ্যম নির্ধারণ করে, সেখানে তাদের একটি স্বচ্ছ ব্যবস্থার মাধ্যমে তাদের নিজ নিজ দায়িত্ব নির্ধারণ করতে হবে।
টেন্যান্টেড পাবগুলিতে প্রযোজ্য যেখানে টেন্যান্ট এবং গ্রুপ উভয়েই সিদ্ধান্ত নেয় কিভাবে গেস্ট ডেটা ব্যবহার করা হবে, এবং এটি সম্মতির ভাষা ও টেন্যান্সি প্রত্যাহারের শর্তাবলী নির্ধারণ করে।
PECR রেগুলেশন 22
Privacy and Electronic Communications (EC Directive) Regulations 2003-এর রেগুলেশন 22 ব্যক্তিদের ইলেকট্রনিক মেলের মাধ্যমে অযাচিত বিপণন পরিচালনা করে, যার জন্য সফট অপ্ট-ইন প্রযোজ্য না হলে পূর্ব সম্মতির প্রয়োজন হয়।
প্রতিটি পাব এবং গ্রুপ সাইন-ইন করার সময় কনসেন্ট বক্সে টিক দেওয়া গেস্টদের যেসব মার্কেটিং ইমেল পাঠায়, এটি সেগুলিকে নিয়ন্ত্রণ করে।
Friendly WiFi
পাবলিক WiFi-এর জন্য ইউকে সার্টিফিকেশন স্কিম, যার জন্য ন্যূনতম ইন্টারনেটে পর্নোগ্রাফি এবং Internet Watch Foundation (IWF) তালিকার চাইল্ড সেক্সুয়াল অ্যাবিউজ মেটেরিয়াল ফিল্টার করা বাধ্যতামূলক।
বিশেষ করে শিশুদের প্রবেশাধিকার দেওয়া পাবগুলিতে, Purple Shield-এ গ্রুপের লক করা ফ্যামিলি-সেফ বেসলাইনের জন্য এটিকে বেঞ্চমার্ক হিসেবে ব্যবহার করুন।
সমাধানকৃত উদাহরণসমূহ
তিনটি ব্র্যান্ড সহ একটি 180-পাবের ম্যানেজড এস্টেটে 180টি স্থানীয়ভাবে তৈরি সাইন-ইন পেজ ছিল, 40টি পাবে গেস্টদের সাথে নেটওয়ার্ক শেয়ার করা টিল ছিল এবং ফ্যামিলি ব্র্যান্ডে রাত 9টা পর্যন্ত শিশুদের প্রবেশের অনুমতি থাকা সত্ত্বেও কোনও গেস্ট ফিল্টারিং ছিল না। হার্ডওয়্যার ছিল মিশ্র Cisco Meraki এবং Ubiquiti UniFi। গ্রুপের এটি কীভাবে ঠিক করা উচিত?
গ্রুপটি 180টি পেজকে তিনটি ব্র্যান্ড টেমপ্লেট দিয়ে প্রতিস্থাপন করেছে, যাতে একটি ব্র্যান্ড-স্তরের পরিবর্তন প্রতিটি পাবে কার্যকর হয়। প্রতিটি পাব চারটি VLAN-এ স্থানান্তরিত হয়েছে: গেস্ট, কর্মী, পেমেন্ট এবং ভেন্যু ডিভাইস। 40টি শেয়ার্ড পাবের কার্ড টার্মিনালগুলিকে একটি WPA3 পেমেন্ট নেটওয়ার্কে স্থানান্তরিত করা হয়েছে, যা গেস্ট ডিভাইসগুলিকে PCI DSS পরিধি থেকে সরিয়ে দিয়েছে। একটি Purple Shield পলিসি সমস্ত 180টি গেস্ট নেটওয়ার্ক কভার করেছে, যার মধ্যে ফ্যামিলি ব্র্যান্ডের জন্য কঠোর বিভাগ অন্তর্ভুক্ত ছিল। যেহেতু Purple হার্ডওয়্যার-অজ্ঞেয়বাদী, তাই মিশ্র এস্টেটে কনফিগারেশনের প্রয়োজন ছিল, নতুন সরঞ্জামের নয়। সাইন-ইন পেজ 180 থেকে তিনে নেমে এসেছে। গেস্ট নেটওয়ার্কে টিল থাকা পাবের সংখ্যা 40 থেকে শূন্যে নেমে এসেছে, যা প্রতিটি পাবে একটি রিচ্যাবিলিটি টেস্টের মাধ্যমে নিশ্চিত করা হয়েছে। একটি ফিল্টারিং পরিবর্তন 180টি স্থানীয় এডিটের বদলে একটি কেন্দ্রীয় এডিটে পরিণত হয়েছে।
একটি 450-পাবের গ্রুপ 60টি ম্যানেজড পাব পরিচালনা করে এবং 390টি ভাড়াটেদের (টেন্যান্ট) কাছে লিজ দেয়। ভাড়াটেরা তাদের নিজস্ব গেস্ট তালিকা চায় এবং গ্রুপটি ব্র্যান্ড ক্যাম্পেইনের জন্য একটি সম্পূর্ণ এস্টেট ভিউ চায়, কিন্তু উভয় পক্ষ এমন ডেটা সংগ্রহ করে যা অন্য পক্ষ আইনিভাবে ব্যবহার করতে পারে না। আপনি এটি কীভাবে সমাধান করবেন?
গ্রুপটি অ্যাকাউন্ট হোল্ডার হয়েছে এবং প্রতিটি পাবকে একটি ভেন্যু হিসেবে সেট আপ করা হয়েছে। টেন্যান্টেড পাবগুলিতে, সম্মতির ভাষায় ভাড়াটের ব্যবসা এবং গ্রুপ উভয়ের নাম উল্লেখ করা হয়েছে, যা সম্মতির ওপর নির্ভরশীল প্রতিটি কন্ট্রোলারের নাম উল্লেখ করার ICO নির্দেশিকা এবং যৌথ কন্ট্রোলার সম্পর্কিত UK GDPR ধারা 26-এর সাথে সামঞ্জস্যপূর্ণ। ভাড়াটেরা শুধুমাত্র Purple Engage-এ তাদের নিজস্ব পাবের তালিকার অ্যাক্সেস পেয়েছে। হেড অফিস ব্র্যান্ড এবং অঞ্চল অনুসারে এস্টেটের তালিকাটি ভাগ করেছে। 390 জন ভাড়াটের প্রত্যেকে তাদের নিজস্ব সম্মতিযুক্ত তালিকা পেয়েছে এবং গ্রুপটি 450টি পাব জুড়ে ইমেল করার সম্মতি সহ একটি তালিকা পেয়েছে। যখন কোনও টেন্যান্সির মালিকানা পরিবর্তন হয়েছে, তখন গ্রুপটি কোনও কিছু পুনরায় ইনস্টল না করে এক ধাপেই ভেন্যু অ্যাক্সেস পুনরায় বরাদ্দ করেছে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
আমাদের পাবগুলিতে আগে থেকেই থাকা অ্যাক্সেস পয়েন্টগুলির সাথে কি Purple কাজ করে?
হ্যাঁ, আপনার আগে থেকেই থাকা অ্যাক্সেস পয়েন্টগুলিতে Purple কাজ করে। সমর্থিত ভেন্ডরদের মধ্যে রয়েছে Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet। Purple ক্লাউড ওভারলে হিসেবে কাজ করে, তাই মিশ্র হার্ডওয়্যারযুক্ত একটি পাবেও একটি গেস্ট সাইন-ইন, একটি ফিল্টার নীতি এবং একটি গেস্ট লিস্ট চলতে পারে। শুধুমাত্র যেখানে অ্যাক্সেস পয়েন্টটি আলাদা নেটওয়ার্ক সমর্থন করার জন্য অতিরিক্ত পুরানো, সেখানেই আপনাকে নতুন সরঞ্জাম কিনতে হবে।
পরিচালিত এবং ভাড়া দেওয়া পাবগুলি কি একটি একক WiFi প্ল্যাটফর্ম ভাগ করে নিতে পারে?
হ্যাঁ, পরিচালিত এবং ভাড়া দেওয়া (tenanted) পাবগুলি একটি একক প্ল্যাটফর্মে চলতে পারে। গ্রুপ অ্যাকাউন্টটি পরিচালনা করে এবং প্রতিটি পাব নিজস্ব অ্যাক্সেস সহ একটি ভেন্যু হয়ে ওঠে। পরিচালিত পাবগুলি গ্রুপের সেটিংস অনুসরণ করে। ভাড়াটেরা শুধুমাত্র তাদের নিজস্ব গেস্টদের দেখতে এবং ইমেল করতে পারে। ভাড়া দেওয়া পাবে সম্মতির বয়ানে ভাড়াটের ব্যবসা এবং গ্রুপ উভয়েরই নাম থাকে, যাতে প্রত্যেকে তাদের থেকে তথ্য পেতে সম্মত হওয়া গেস্টদের বৈধভাবে ইমেল পাঠাতে পারে।
একটি ভাড়া দেওয়া পাবে গেস্ট ডেটার মালিক কে?
সম্মতিতে উল্লিখিত ব্যবসাগুলি গেস্টদের ডেটা নিয়ন্ত্রণ করে। ভাড়া দেওয়া পাবে এটি সাধারণত ভাড়াটের ব্যবসা এবং গ্রুপ যৌথভাবে করে থাকে। উভয় পক্ষ যখন ডেটা কীভাবে ব্যবহার করা হবে তা সিদ্ধান্ত নেয়, তখন UK GDPR Article 26 একটি যৌথ নিয়ন্ত্রক (joint controller) চুক্তির নির্দেশ দেয়। মেয়াদ শেষ হলে কী হবে তা লিখিতভাবে স্থির করে নিন, কারণ বিদায়ী ভাড়াটের প্রাপ্ত সম্মতিগুলি সাধারণত সেই ব্যবসার সাথেই চলে যায়।
একটি পৃথক গেস্ট নেটওয়ার্ক কি গেস্ট WiFi-কে PCI DSS স্কোপের বাইরে রাখে?
হ্যাঁ, সঠিকভাবে সেগমেন্ট করা একটি গেস্ট নেটওয়ার্ক আপনার কার্ডহোল্ডার ডেটা পরিবেশের বাইরে পড়ে। PCI DSS কার্ড ডেটা পর্যন্ত পৌঁছাতে পারে এমন যেকোনো সিস্টেমকে স্কোপের অন্তর্ভুক্ত হিসেবে গণ্য করে। পৃথক VLAN, গেস্ট-টু-পেমেন্ট ট্র্যাফিক ব্লককারী ফায়ারওয়াল নিয়ম এবং ক্লায়েন্ট আইসোলেশন গেস্ট ডিভাইসগুলিকে সেই নাগাল থেকে সরিয়ে রাখে। তবে আপনাকে এটি প্রমাণ করতে হবে। Requirement 11.4.5 প্রতি 12 মাস অন্তর এবং যেকোনো পরিবর্তনের পরে সেগমেন্টেশন নিয়ন্ত্রণের পেনিট্রেশন পরীক্ষার নির্দেশ দেয়।
আমরা কি প্রতিটি পাব পরিদর্শন না করেই আমাদের বর্তমান পাব WiFi প্রদানকারী থেকে পরিবর্তন করতে পারি?
হ্যাঁ, বেশিরভাগ পাবে এই পরিবর্তনটি হলো কনফিগারেশন, ইনস্টলেশন নয়। যেখানে অ্যাক্সেস পয়েন্টগুলি Purple-এর সমর্থিত তালিকায় রয়েছে, সেখানে গেস্ট, স্টাফ এবং পেমেন্ট নেটওয়ার্কগুলি কেন্দ্রীয়ভাবে কনফিগার করা হয়। কিছু পাবে এখনও পরিদর্শনের প্রয়োজন হয়, সাধারণত যেখানে কার্ড টার্মিনালগুলি একটি শেয়ার্ড নেটওয়ার্কে থাকে বা রাউটারটি ভাড়াটের মালিকানাধীন। প্রথমে প্রি-রোলআউট চেকলিস্টটি চালান, যাতে আপনি জানতে পারেন সেগুলি কোন পাব।
ফ্যামিলি-সেফ ফিল্টার কী ব্লক করবে তা কে সিদ্ধান্ত নেয়?
গ্রুপ সিদ্ধান্ত নেয়, এবং নীতিটি প্রতিটি পাবের জন্য একবার সেট করা হয়। Purple Shield প্রতিটি গেস্ট নেটওয়ার্কে গ্রুপের বেসলাইন প্রয়োগ করে, এবং কোনো পাব স্থানীয়ভাবে এটিকে শিথিল করতে পারে না। ফ্যামিলি ব্র্যান্ডগুলি আরও কঠোর বিভাগ যোগ করতে পারে। পাব ম্যানেজার এবং ভাড়াটেরা অনুমতি-তালিকা (allow-list) এন্ট্রির অনুরোধ করে, যা প্রধান কার্যালয় কেন্দ্রীয়ভাবে অনুমোদন করে। Friendly WiFi, যা পাবলিক WiFi-এর জন্য যুক্তরাজ্যের সার্টিফিকেশন স্কিম, একটি যুক্তিসঙ্গত ন্যূনতম মানদণ্ড।
একটি দ্রুত গেস্ট সাইন-ইন কি GDPR এবং অ্যালকোহল বিপণন নিয়মের সাথে সামঞ্জস্যপূর্ণ?
হ্যাঁ, একটি সংক্ষিপ্ত সাইন-ইন উভয় নিয়মই পূরণ করতে পারে। ইমেল, প্রথম নাম, বয়স নিশ্চিতকরণ এবং দুটি আনটিক করা সম্মতি বক্স চান। UK GDPR Recital 32 আগে থেকে টিক করা বক্সগুলিকে বাতিল করে, এবং Article 7(4)-এর অর্থ হলো WiFi অ্যাক্সেস বিপণন সম্মতির ওপর নির্ভর করতে পারে না। বয়সের নিশ্চিতকরণ আপনাকে CAP Code section 18-এর মধ্যে রাখে, যা 18 বছরের কম বয়সীদের লক্ষ্য করে অ্যালকোহল বিপণন নিষিদ্ধ করে।
সূত্রসমূহ
- IETF RFC 8110: Opportunistic Wireless Encryption
- UK GDPR (Regulation (EU) 2016/679 as retained), legislation.gov.uk
- Privacy and Electronic Communications (EC Directive) Regulations 2003
- Information Commissioner's Office
- PCI Security Standards Council document library (PCI DSS v4.0)
- CAP Code (UK Code of Non-broadcast Advertising), section 18 alcohol
- Friendly WiFi certification scheme
- Internet Watch Foundation
এই সিরিজে পড়া চালিয়ে যান
মাল্টি-সাইট WiFi রোলআউট পরিকল্পনা: সমগ্র এস্টেট জুড়ে গেস্ট, কর্মী এবং ফিল্টারিং একটি প্ল্যাটফর্মে স্থানান্তরিত করা
আপনি চারটি ধাপে একটি মাল্টি-সাইট WiFi রোলআউটের পরিকল্পনা এবং পরিচালনা করতে সক্ষম হবেন: পাইলট, সাইট টেমপ্লেট, কাটওভার ওয়েভ এবং সাইন-অফ। আপনি সিদ্ধান্ত নিতে পারেন কোন সাইটগুলিতে পাইলট পরিচালনা করা হবে, গেস্ট, কর্মী এবং ফিল্টারিং কোন ক্রমে স্থানান্তরিত হবে, ওয়েভের আকার কীভাবে নির্ধারণ করবেন এবং লিগ্যাসি ও Purple সাইটগুলি পাশাপাশি চলার সময় কীভাবে এস্টেট রিপোর্টিং তুলনামূলক রাখবেন।
অবসর কেন্দ্র এবং জিম WiFi প্রদানকারী: সদস্য, সাঁতার শেখার অভিভাবক এবং কর্মীরা একটি একক প্ল্যাটফর্মে
অবসর কেন্দ্রের WiFi প্রদানকারীদের বাছাই করতে এবং আপনার বিদ্যমান অ্যাক্সেস পয়েন্টগুলিতে তিনটি নেটওয়ার্ক নির্দিষ্ট করতে এই গাইডটি ব্যবহার করুন: সদস্য এবং সাঁতার শেখার অভিভাবকদের জন্য ফিল্টার করা গেস্ট WiFi, কাজের অ্যাকাউন্টের সাথে যুক্ত 802.1X স্টাফ WiFi, এবং টার্নস্টাইল ও নগদ রেজিস্টার বা ক্যাশ ড্রয়ারের জন্য একটি বিচ্ছিন্ন ডিভাইস নেটওয়ার্ক। এরপর আপনি ফিল্টারিং, PCI DSS পরিধি এবং সম্মতিমূলক বিপণনের ওপর ভিত্তি করে ১০টি প্রশ্নের বিপরীতে প্রতিটি প্রদানকারীকে যাচাই করতে পারেন।
MSP-দের জন্য গেস্ট WiFi এবং DNS ফিল্টারিং প্ল্যাটফর্ম: মাল্টি-টেন্যান্ট ম্যানেজমেন্ট ও হোয়াইট লেবেলের জন্য একটি মাল্টি-সাইট চেকলিস্ট
আপনি আপনার MSP প্র্যাকটিসের জন্য একটি গেস্ট WiFi প্ল্যাটফর্ম শর্টলিস্ট করতে পারবেন এবং একটি একক কনসোল থেকেই প্রতিটি ক্লায়েন্টের মাল্টি-টেন্যান্ট ম্যানেজমেন্ট পরিচালনা করতে পারবেন। আপনি হোয়াইট-লেবেল সাইন-ইন পেজের টেমপ্লেট তৈরি করতে পারবেন, ক্লায়েন্ট, সাইট ও নেটওয়ার্ক অনুসারে DNS ফিল্টারিং স্তরবিন্যাস করতে পারবেন এবং বাইপাস রুটগুলি বন্ধ করতে পারবেন। এছাড়াও আপনি আপনার বিক্রি করা চুক্তির সাথে মানানসই একটি বিলিং মডেল বেছে নিতে পারবেন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।