
Checklist per i fornitori WiFi per gruppi di pub: accesso ospiti, filtri per famiglie e registratori di cassa separati
Utilizzi questa checklist per definire i requisiti e confrontare i fornitori WiFi per gruppi di pub. Potrà separare le reti per ospiti, personale, pagamenti e dispositivi della struttura in ogni pub, creando un breve processo di accesso con consenso. È inoltre possibile impostare un unico filtro per la protezione della famiglia a livello di gruppo, escludere i registratori di cassa dall'ambito PCI DSS e condividere un unico elenco di ospiti tra pub a gestione diretta e in locazione.
Parte della nostra serie principale: WiFi per ospiti: la guida completa →
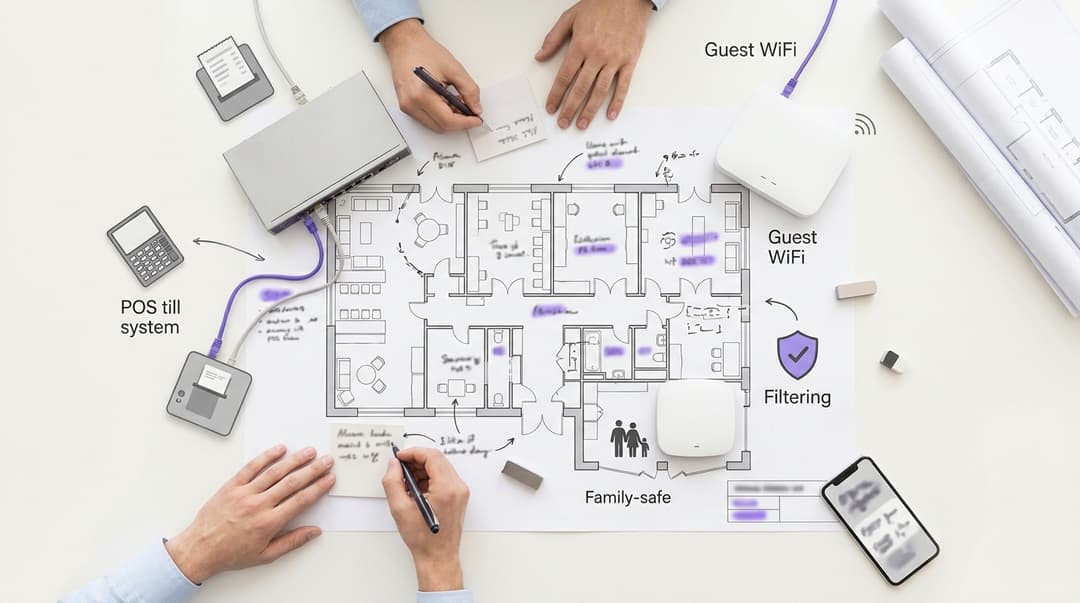
I provider WiFi per catene di pub dovrebbero garantire a ciascun locale almeno tre reti separate: ospiti, personale e pagamenti. Casse, terminali POS ed EPOS devono risiedere sulla rete dei pagamenti, mai su quella per gli ospiti. Richieda un accesso a schermata singola con caselle di consenso deselezionate. Il filtraggio deve essere sicuro per le famiglie e configurato a livello di gruppo. Ciascun pub e il gruppo dovrebbero inviare email a un'unica lista di ospiti consenzienti.
Di quali reti ha bisogno un pub e chi le utilizza?
Un pub gestisce più dispositivi di quanti la maggior parte degli operatori immagini. Gli ospiti portano smartphone, il personale porta smartphone e tablet, e il bancone del bar gestisce l'EPOS. EPOS sta per "electronic point of sale" (punto vendita elettronico): le casse, i terminali POS e le stampanti della cucina che gestiscono ordini e pagamenti. Dietro al bancone sono presenti sistemi musicali, decoder TV, monitoraggio della cantina e videosorveglianza TVCC.
Ciascun gruppo di dispositivi necessita di una propria rete. Una VLAN (LAN virtuale, definita nello standard IEEE 802.1Q) suddivide una singola rete fisica in reti logiche separate. È quindi possibile gestire quattro reti sugli access point e sugli switch già presenti nel pub.
Purple Access gestisce le reti ospiti, personale ed EPOS in ogni pub sui relativi access point esistenti. Funziona come overlay cloud, per cui non occorre modificare alcun cablaggio o apparato a soffitto.
| Rete | Chi la utilizza | Come si connette | Che cosa può raggiungere | Filtraggio |
|---|---|---|---|---|
| Ospiti | Avventori, commensali, famiglie, ospiti che pernottano | Accesso tramite portale captive su rete aperta o OWE | Solo Internet | Criteri Family-Safe tramite Purple Shield |
| Personale | Team del bar, team di cucina, direttori del pub | iPSK per pub, oppure 802.1X tramite Microsoft Entra ID per il personale gestito | Internet, app per turni e inventario | Criteri del gruppo per il personale |
| Pagamenti (EPOS) | Casse, terminali POS, stampanti della cucina | VLAN cablata o una rete WPA3 dedicata | Solo processore di pagamento e cloud EPOS | Solo allowlist |
| Dispositivi della struttura | Musica, decoder TV, monitoraggio cantina, TVCC | VLAN cablata o iPSK per dispositivo | Solo il servizio cloud di ciascun fornitore | Solo allowlist |
Alcuni termini richiedono una definizione. Un portale captive è la pagina di accesso visualizzata da un ospite prima che la connessione a Internet venga attivata. OWE (Opportunistic Wireless Encryption, RFC 8110) crittografa una rete aperta senza richiedere una password. iPSK (identity pre-shared key) assegna a ogni pub o dispositivo una propria chiave sotto un unico nome di rete. IEEE 802.1X autentica ciascun utente rispetto a una directory, come Microsoft Entra ID, Okta o Google Workspace.
I pub con camere accolgono anche ospiti che pernottano e si trattengono per ore, non per minuti. Li gestisca come ospiti sulla stessa rete, applicando i modelli di soggiorno descritti nelle nostre pagine dedicate agli hotel.
Di che cosa ha bisogno prima di richiedere un preventivo ai provider WiFi per catene di pub?
Raccolga sei informazioni chiave per ogni pub prima di rivolgersi ai provider. In caso contrario, ogni preventivo si baserà su stime approssimative e ogni implementazione riserverà sorprese.
- Elenco delle strutture per modello operativo. Contrassegnare ogni pub come gestito direttamente, in locazione o in affitto d'azienda, registrandone il marchio. Questo determina chi controlla i dati degli ospiti e chi approva il filtraggio.
- Inventario degli access point. Registrare il fornitore e il modello presenti in ogni pub. Purple funziona con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
- Banda larga e firewall. Annotare chi fornisce la linea e il router in ogni pub. Spesso i gestori acquistano i propri dispositivi, il che modifica chi deve configurare il firewall.
- Modalità di connessione dei terminali POS. Registrare se ciascun terminale è cablato, connesso tramite WiFi o provvisto di propria SIM 4G. Questo singolo aspetto definisce l'ambito di conformità PCI DSS.
- Accesso dei minori. Registrare quali pub accolgono i bambini e fino a che ora. I pub per famiglie necessitano del filtro per gli ospiti attivo fin dal primo giorno.
- La Sua piattaforma CRM e di posta elettronica. Indicare il sistema che riceverà l'elenco degli ospiti, in modo che il fornitore possa confermare l'integrazione.
Concordare per iscritto un ulteriore punto: chi detiene la titolarità dei dati degli ospiti nei pub concessi in locazione. Il Suo contratto di locazione o affitto d'azienda potrebbe già specificarlo. In caso contrario, è opportuno stabilirlo prima dell'accesso del primo ospite.
Come configurare l'accesso degli ospiti, il filtraggio e la separazione dei registratori di cassa in ogni pub?
Passaggio 1: Mappare le strutture per marchi e pub
Configurare il gruppo come titolare dell'account, ogni marchio come gruppo di sedi e ogni pub come sede. Le impostazioni a livello di marchio verranno quindi estese a tutti i pub appartenenti a quel marchio. Una modifica alla pagina di accesso o al filtro viene applicata una sola volta, anziché centinaia di volte.
Fornire ai gestori e agli affittuari dei pub l'accesso esclusivamente alla propria sede. Gli area manager visualizzeranno la propria area geografica, mentre la sede centrale avrà visibilità sull'intero gruppo.
Passaggio 2: Creare una pagina di accesso per ospiti che richieda le informazioni minime
Ogni campo aggiuntivo riduce il numero di accessi completati. Richiedere solo ciò che verrà effettivamente utilizzato e nient'altro. L'articolo 5(1)(c) del UK GDPR impone la minimizzazione dei dati, pertanto la conformità normativa coincide con gli obiettivi di conversione.
La pagina di accesso per gli ospiti di un pub richiede quattro elementi:
- Indirizzo e-mail e nome di battesimo. Sufficienti per inviare e personalizzare un messaggio.
- Conferma dell'età. La sezione 18 del Codice CAP vieta la promozione di bevande alcoliche destinata ai minori di 18 anni. È necessario sapere chi è maggiorenne prima di inviare comunicazioni e-mail contenenti promozioni su bevande alcoliche.
- Due caselle di consenso non selezionate in anticipo. Una per il pub, l'altra per il gruppo o il marchio. Il considerando 32 del UK GDPR stabilisce che le caselle preselezionate non costituiscono un valido consenso.
- Un link all'informativa sulla privacy. Indica chi è il titolare del trattamento dei dati e per quali finalità.
Mantenere separati l'accesso al WiFi e il consenso al marketing. L'articolo 7(4) del UK GDPR ritiene improbabile che il consenso sia liberamente prestato qualora la fornitura di un servizio sia subordinata ad esso. Un ospite che non seleziona alcuna casella potrà comunque connettersi alla rete. La normativa 22 del PECR disciplina quindi tutte le e-mail di marketing inviate a chi ha prestato il consenso.
Le nostre pagine dedicate al Guest WiFi mostrano le opzioni di accesso supportate da Purple per ciascun marchio.
Passaggio 3: Configurare il filtraggio sicuro per le famiglie una sola volta, a livello di gruppo
Purple Shield applica il filtraggio dei contenuti alla rete ospiti. Il gruppo definisce un criterio di base e lo blocca, in modo che nessun pub possa indebolirlo localmente. Ciò è particolarmente importante nei pub che accolgono famiglie con bambini, dove lo schermo di un ospite è visibile da ogni tavolo.
Utilizzi Friendly WiFi come punto di riferimento. È il programma di certificazione del Regno Unito per il WiFi pubblico. Come requisito minimo, richiede il filtraggio di contenuti pornografici e di materiale relativo ad abusi sessuali su minori presente nell'elenco dell'Internet Watch Foundation (IWF).
Decida chi può modificare cosa:
- Il gruppo imposta e gestisce le categorie di base per ogni pub.
- I proprietari del marchio possono aggiungere categorie più restrittive per i brand orientati alle famiglie.
- I gestori e i conduttori dei pub possono richiedere l'inserimento di voci in una allow-list, soggetta all'approvazione centralizzata del gruppo.
Applichi il filtro ospiti esclusivamente alla rete ospiti. La rete del personale disporrà di un proprio criterio, consentendo così ai manager di accedere comunque al sito di un fornitore bloccato dal filtro ospiti.
Passaggio 4: Tenga registratori di cassa, terminali POS ed EPOS separati dalla rete ospiti
Lo standard PCI DSS v4.0 non impone la segmentazione. Tuttavia, considera qualsiasi sistema in grado di raggiungere i dati delle carte come parte integrante dell'ambito di valutazione. Se si collegano i registratori di cassa alla rete ospiti, ogni smartphone degli ospiti entrerà a far parte del Suo ambiente dei dati dei titolari di carta. Se invece li separa, la rete ospiti viene esclusa dall'ambito.
Separi le reti su tre livelli:
- VLAN. Inserisca i dispositivi degli ospiti, del personale, dei sistemi di pagamento e della struttura su VLAN IEEE 802.1Q separate.
- Regole del firewall. Blocchi tutto il traffico proveniente dalla VLAN ospiti verso la VLAN dei pagamenti. Consenta alla VLAN dei pagamenti di raggiungere solo l'elaboratore e il cloud EPOS.
- Isolamento dei client. Impedisca ai dispositivi degli ospiti di comunicare tra loro sulla rete ospiti.
Crittografi la rete dei pagamenti con WPA3 oppure mantenga una connessione cablata. Il requisito 2.3.1 del PCI DSS prevede la modifica delle impostazioni predefinite dei fornitori wireless su qualsiasi rete che trasmette dati relativi ai conti. La nostra guida su come proteggere una rete aziendale approfondisce la configurazione del firewall.
La modalità di connessione dei terminali determina il lavoro necessario:
| Come si connette il terminale | Cosa fare | Effetto sulla rete ospiti |
|---|---|---|
| SIM 4G dedicata | Tenerlo del tutto al di fuori della rete del pub | La rete ospiti non trasmette alcun traffico di carte |
| Cablato allo switch EPOS | Assegnare la porta dello switch alla VLAN dei pagamenti | La rete ospiti non trasmette alcun traffico di carte |
| WiFi | Spostarlo su una rete di pagamento dedicata WPA3 all'interno di una specifica VLAN | La rete ospiti non trasmetterà traffico di carte una volta attivato il blocco tramite regole del firewall |
| WiFi su una rete condivisa con gli ospiti | Eseguire la migrazione prima del passaggio in produzione e dismettere la rete condivisa | La rete ospiti rientra nell'ambito PCI DSS fino al completamento dell'operazione |
Passaggio 5: Colleghi i pub a gestione diretta e in locazione a un'unica lista ospiti
Purple Engage gestisce la lista degli ospiti che hanno fornito il consenso e invia email suddivise per pub e per marchio. Il modello varia tra pub a gestione diretta e pub in locazione, data la diversa natura delle attività commerciali.
In un pub a gestione diretta, è il gruppo a gestire l'attività. Il gruppo agisce in qualità di titolare del trattamento e il consenso fa riferimento al gruppo e al marchio.
In un pub in locazione (tenanted pub), il gestore conduce la propria attività sotto il vostro marchio o con un accordo di fornitura vincolata. Il consenso deve indicare espressamente sia l'azienda del gestore che il gruppo. Le linee guida dell'ICO sul consenso richiedono di nominare ciascun titolare del trattamento che farà affidamento sul consenso stesso. Qualora entrambi decidano in merito alle modalità di utilizzo dei dati, UK GDPR l'Articolo 26 richiede un accordo di contitolarità.
È quindi necessario configurare gli accessi di conseguenza:
- Ciascun gestore visualizza e invia email esclusivamente all'elenco del proprio pub.
- Il gruppo invia email a tutta la rete di locali, con filtri per marchio, regione o frequenza di visita.
- Entrambi devono rispettare ogni richiesta di annullamento dell'iscrizione, indipendentemente da dove sia stata generata.
Concordate cosa accade al termine di una locazione. I consensi forniti all'azienda del gestore uscente di norma restano all'azienda stessa. I consensi forniti al gruppo rimangono al gruppo. Il nostro articolo sulla strategia di dati di prima parte per i locali del Regno Unito approfondisce l'aspetto relativo al CRM.
Passaggio 6: implementazione a scaglioni, non in un'unica soluzione
Iniziate con 5-10 pub che siano rappresentativi di ciascun marchio e fornitore di access point. Risolvete le eventuali criticità, quindi procedete all'espansione a blocchi. Il nostro piano di implementazione per sedi multiple di WiFi illustra l'articolazione degli scaglioni e i controlli per il via libera o l'arresto (go/no-go).
Poiché Purple funziona sull'hardware già presente, la maggior parte dei pub richiede solo una riconfigurazione anziché nuove apparecchiature. Il nostro articolo sul perché il vostro prossimo aggiornamento del WiFi non necessita di nuovo hardware ne spiega il funzionamento.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Come verificare che ogni pub sia configurato correttamente?
Collaudate ogni pub prima di considerarlo attivo. Eseguite questi controlli da uno smartphone connesso alla rete ospiti, quindi registrate il risultato associandolo al locale.
- L'accesso funziona end-to-end. Connettersi, effettuare l'accesso e verificare l'effettiva navigazione su Internet. Verificare che un ospite che non spunta alcuna casella possa comunque navigare.
- Il record del consenso viene salvato nella posizione corretta. Verificare che il nuovo record compaia sotto il pub corretto, con le opzioni di consenso selezionate dall'ospite.
- Il filtro blocca i contenuti previsti. Provare una categoria notoriamente bloccata e verificare che compaia la pagina di blocco.
- I registratori di cassa sono irraggiungibili. Provare a raggiungere gli indirizzi dell'EPOS e dei terminali dalla rete ospiti. Ogni tentativo deve fallire.
- Gli ospiti non possono visualizzarsi a vicenda. Verificare che l'isolamento dei client blocchi un secondo smartphone di test.
Pianificate quindi due verifiche periodiche nel calendario. Il requisito 11.2.1 di PCI DSS richiede di verificare la presenza di access point wireless non autorizzati ogni tre mesi. Il requisito 11.4.5 richiede penetration test sui controlli di segmentazione ogni 12 mesi e dopo ogni modifica.
Monitorate le connessioni per singolo pub in WiFi Analytics. Un pub i cui accessi scendono a zero da un giorno all'altro presenta un'anomalia, non una settimana di calma.
Quali sono i problemi più comuni nell'implementazione del WiFi nei pub e come risolverli?
La maggior parte dei malfunzionamenti è riconducibile ai fattori preliminari indicati nella checklist sopra. Ecco quelli riscontrati più di frequente.
| Sintomo | Causa probabile | Soluzione |
|---|---|---|
| Il terminale POS perde la connessione dopo il go-live | Il terminale si trovava sulla vecchia rete condivisa dismessa | Spostarlo sulla rete dedicata ai pagamenti o sulla rispettiva SIM 4G, verificandone il funzionamento prima dello spegnimento |
| Il gestore non può inviare email ai propri ospiti | Il testo del consenso menzionava solo il gruppo | Modificare il testo includendo l'operatore del pub; i nuovi consensi saranno validi, quelli precedenti no |
| Una famiglia lamenta il blocco del sito di una scuola | Una categoria di filtro è più ampia del previsto | Il gruppo aggiunge il dominio alla allowlist centrale |
| Pochi ospiti completano l'accesso | Troppi campi nella pagina di accesso | Ridurre a email, nome, conferma dell'età e consenso |
| Il personale utilizza la rete ospiti | Rete del personale assente o chiave condivisa trapelata | Emettere un iPSK per pub e revocarlo quando qualcuno lascia l'azienda |
La modifica del testo del consenso non recupera mai le registrazioni passate. Un ospite che ha acconsentito a ricevere email dal gruppo non ha acconsentito a riceverle dal gestore. È essenziale correggere la formula tempestivamente, poiché ogni settimana trascorsa con un testo errato corrisponde a una settimana di registrazioni inutilizzabili.
Come si traduce tutto questo nelle proprietà gestite direttamente e in quelle in locazione?
I due scenari seguenti sono esempi pratici basati su strutture tipiche di complessi immobiliari, non su implementazioni specifiche. I risultati rappresentano i cambiamenti misurabili prodotti da ogni passaggio.
Scenario 1: una rete gestita di 180 pub con tre marchi
Situazione. Gli installatori locali avevano creato una pagina di accesso separata in ogni pub, con 180 pagine da gestire. In 40 pub, le casse condividevano la rete con gli ospiti. Nessun pub filtrava il traffico degli ospiti, sebbene la maggior parte dei locali del marchio per famiglie consenta l'ingresso ai bambini fino alle 21:00. I pub più recenti utilizzavano Cisco Meraki; quelli più datati utilizzavano Ubiquiti UniFi.
Intervento. Il gruppo ha sostituito le 180 pagine con tre modelli di marchio. Ogni pub è passato a quattro VLAN: ospiti, personale, pagamenti e dispositivi della sede. I terminali POS nei 40 pub a rete condivisa sono stati spostati su una rete di pagamento WPA3. Un'unica policy di Purple Shield è stata applicata a tutte le 180 reti ospiti, con categorie più rigorose per il marchio orientato alle famiglie.
Risultato. Le pagine di accesso sono passate da 180 a tre. I pub con casse sulla rete ospiti sono scesi da 40 a zero, come confermato dal test di raggiungibilità eseguito in ciascuna struttura. La modifica del filtraggio è passata da 180 interventi locali a un unico aggiornamento centralizzato.
Scenario 2: una rete di 450 pub, per la maggior parte in gestione/locazione
Situazione. Il gruppo gestiva direttamente 60 pub e concedeva in locazione i restanti 390 a gestori terzi. I gestori volevano i propri elenchi di ospiti. Il gruppo desiderava una visione unificata di tutti i pub per le campagne di marchio. Entrambe le parti raccoglievano dati che l'altra non poteva legalmente utilizzare.
Intervento. Il gruppo è diventato l'intestatario dell'account, con ciascun pub configurato come sede. Il testo del consenso nei pub in locazione menzionava sia l'attività del gestore sia il gruppo. I gestori hanno ricevuto l'accesso all'elenco del proprio pub in Purple Engage. La sede centrale ha segmentato l'elenco dell'intera rete per marchio e area geografica.
Risultato. Ciascuno dei 390 gestori ha ottenuto il proprio elenco con consenso acquisito. Il gruppo ha ottenuto un unico elenco su 450 pub, con l'autorizzazione a inviare comunicazioni via email. Al cambio di gestione di un locale, il gruppo ha riassegnato l'accesso alla sede con una semplice operazione, senza dover reinstallare nulla.
Quanto costa il WiFi per pub e quali vantaggi offre in cambio?
Purple concede in licenza tre piani: Connect, Capture ed Engage. Shield è un componente aggiuntivo di sicurezza per il filtraggio. Richieda un preventivo in base al numero dei Suoi pub e ai piani necessari per ciascun marchio. I pub in gestione indiretta (tenanted) possono adottare un piano diverso rispetto a quelli a gestione diretta (managed).
Il totale è determinato da quattro voci di costo:
- Licenze per i piani e i componenti aggiuntivi utilizzati da ciascun pub.
- Hardware, pari a zero se i Suoi access point sono inclusi nell'elenco di quelli supportati da Purple.
- Configurazione di VLAN e regole firewall in ogni pub, eseguita centralmente laddove l'hardware lo consenta.
- Attività di conformità, che si riducono non appena la rete ospiti esce dall'ambito PCI DSS.
Il ritorno sull'investimento proviene da tre fattori. In primo luogo, un cardholder data environment più ridotto comporta un minor numero di sistemi da sottoporre a valutazione. In secondo luogo, un elenco di ospiti consenzienti offre a ciascun pub e al gruppo un canale diretto proprietario (first-party). In terzo luogo, un'unica piattaforma sostituisce i contratti per singolo pub che le reti in gestione indiretta spesso accumulano.
Purple fa tutto questo su larga scala dal 2012. Siamo attivi in oltre 80.000 sedi in più di 90 Paesi e gestiamo 500 milioni di utenti e accessi all'anno. Purple è certificata ISO 27001, Cyber Essentials e B Corp e collabora con gruppi quali Stonegate Pubs, Whitbread e Pizza Express.
Domande frequenti
Purple funziona con gli access point già presenti nei nostri pub?
Sì, Purple funziona sugli access point già in Suo possesso. Tra i fornitori supportati figurano Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Purple opera come un overlay cloud, consentendo a un pub dotato di hardware eterogeneo di gestire comunque un unico accesso per gli ospiti, un'unica policy di filtraggio e un unico elenco ospiti. Sarà necessario acquistare nuovi apparati solo se un access point è troppo obsoleto per supportare reti separate.
I pub a gestione diretta e quelli in gestione indiretta possono condividere un'unica piattaforma WiFi?
Sì, i pub a gestione diretta e indiretta possono operare su un'unica piattaforma. Il gruppo detiene l'account principale e ogni pub diventa una sede con accessi dedicati. I pub a gestione diretta seguono le impostazioni del gruppo. I gestori dei pub in gestione indiretta visualizzano e contattano via email esclusivamente i propri ospiti. Il testo del consenso nei pub in gestione indiretta menziona sia l'attività del gestore sia il gruppo, consentendo a entrambi di inviare comunicazioni via email in modo lecito agli ospiti che hanno acconsentito a riceverle.
A chi appartengono i dati degli ospiti in un pub in gestione indiretta?
Il controllo dei dati degli ospiti appartiene alle aziende indicate nel consenso. In un pub in gestione indiretta, queste coincidono solitamente con l'attività del gestore e il gruppo congiuntamente. L'Articolo 26 del UK GDPR prevede un accordo di contitolarità quando entrambe le parti decidono le finalità e le modalità di utilizzo dei dati. È opportuno concordare per iscritto la procedura da seguire al termine del contratto di gestione, poiché i consensi rilasciati a un gestore uscente restano normalmente legati a tale attività commerciale.
Una rete ospiti separata esclude il WiFi per ospiti dall'ambito di conformità PCI DSS?
Sì, una rete ospiti correttamente segmentata non rientra nel cardholder data environment. Lo standard PCI DSS considera nell'ambito di applicazione qualsiasi sistema in grado di accedere ai dati dei titolari di carta. VLAN separate, regole firewall che bloccano il traffico tra la rete ospiti e quella dei pagamenti e l'isolamento dei client escludono i dispositivi degli ospiti da tale perimetro. È tuttavia necessario dimostrarlo: il Requisito 11.4.5 prescrive l'esecuzione di penetration test sui controlli di segmentazione ogni 12 mesi e dopo ogni modifica.
È possibile passare dal nostro attuale fornitore di WiFi per pub senza dover visitare ogni locale?
Sì, nella maggior parte dei pub il passaggio richiede una configurazione, non un'installazione. Laddove gli access point rientrano nell'elenco di quelli supportati da Purple, le reti per gli ospiti, il personale e i pagamenti vengono configurate a livello centrale. Alcuni pub richiedono comunque una visita, in genere nei casi in cui i terminali POS si trovano su una rete condivisa o il router appartiene al gestore. Esegua prima la checklist di pre-rollout per identificare tali locali.
Chi decide cosa deve bloccare il filtro per la protezione della famiglia?
La decisione spetta al gruppo e il criterio viene impostato una sola volta per tutti i pub. Purple Shield applica la baseline del gruppo a ciascuna rete ospiti e nessun locale può ridurne il livello di protezione localmente. I brand per famiglie possono aggiungere categorie più restrittive. I gestori e i proprietari dei pub possono richiedere l'inserimento di voci nella lista di elementi consentiti, che la sede centrale approverà a livello centralizzato. Friendly WiFi, il sistema di certificazione del Regno Unito per il WiFi pubblico, costituisce un punto di riferimento minimo ragionevole.
Un rapido accesso per gli ospiti è compatibile con le normative su GDPR e sul marketing degli alcolici?
Sì, una procedura di accesso breve può soddisfare entrambe le normative. È sufficiente richiedere e-mail, nome, conferma dell'età e due caselle di consenso non selezionate. Il considerando 32 del UK GDPR esclude le caselle preselezionate e l'articolo 7(4) stabilisce che l'accesso al WiFi non può essere vincolato al consenso per finalità di marketing. La conferma dell'età garantisce la conformità alla sezione 18 del Codice CAP, che vieta il marketing di alcolici rivolto ai minori di 18 anni.
Definizioni chiave
VLAN (IEEE 802.1Q)
Una rete LAN virtuale, definita nello standard IEEE 802.1Q, che inserisce un tag nei frame Ethernet consentendo a un'unica rete fisica di switch e access point di trasportare più reti logicamente separate.
Viene utilizzata durante la configurazione di switch e access point in ogni pub. Consente di gestire le reti per ospiti, personale, pagamenti e dispositivi della struttura sull'hardware già installato a soffitto, senza la necessità di nuovi cablaggi.
EPOS
Electronic point of sale: l'insieme di registratori di cassa, terminali di pagamento e stampanti comande per la gestione di ordini e pagamenti. Qualsiasi sistema EPOS che memorizzi, elabori o possa accedere ai dati delle carte rientra nell'ambito di valutazione PCI DSS.
Registrare la modalità di connessione dei sistemi EPOS e dei terminali di ciascun pub (cablata, WiFi o con SIM 4G) è il dato determinante per stabilire il carico di lavoro necessario per la segmentazione del locale.
Portale captive
Una pagina web presentata a un dispositivo al momento della connessione a una rete, che intercetta il traffico HTTP fino a quando l'utente non si autentica o non accetta i termini, consentendo solo successivamente l'accesso a Internet.
È il punto in cui risiedono l'accesso degli ospiti, la conferma dell'età e le due caselle di consenso non spuntate; la sua progettazione determina quindi sia la conversione sia la conformità al UK GDPR.
OWE (Crittografia wireless opportunistica)
Definito in IETF RFC 8110, OWE impiega uno scambio di chiavi Diffie-Hellman durante la fase di associazione per crittografare il traffico su una rete aperta senza richiedere una password condivisa.
Configurare la rete ospiti con protocollo OWE anziché mantenerla completamente aperta consente di crittografare il traffico degli utenti, preservando un processo di accesso rapido su schermata unica senza l'ostacolo di una password.
iPSK (chiave precondivisa basata sull'identità)
Un metodo che assegna una chiave precondivisa distinta per pub, dispositivo o persona su un singolo nome di rete (SSID), con la chiave che mappa il client alla propria VLAN e policy.
Va utilizzato per il personale di ciascun pub e per i dispositivi della struttura, in modo che, qualora un dipendente lasci l'attività, una chiave compromessa possa essere revocata per il singolo locale senza doverla modificare nell'intero gruppo.
IEEE 802.1X
Lo standard di controllo dell'accesso alla rete basato sulle porte IEEE, che autentica ogni persona o dispositivo rispetto a una directory tramite un metodo EAP e un server RADIUS (Remote Authentication Dial-In User Service) prima di concedere l'accesso alla rete.
Ideale per il personale gestito le cui identità risiedono in Microsoft Entra ID, Okta o Google Workspace, consentendo l'accesso per singola persona alle app di turnazione e magazzino.
WPA3
L'attuale certificazione di sicurezza WiFi, che sostituisce la modalità personale WPA2 con il protocollo SAE (Simultaneous Authentication of Equals, da IEEE 802.11) per contrastare i tentativi offline di indovinare le password, e che impone l'uso di frame di gestione protetti.
I terminali di pagamento che devono rimanere su WiFi passano a una rete di pagamento WPA3 dedicata sulla propria VLAN, mai sulla rete ospiti.
PCI DSS v4.0 e l'ambiente dei dati dei titolari di carta
Il Payment Card Industry Data Security Standard v4.0 considera all'interno dell'ambito ogni sistema che memorizza, elabora, trasmette o può connettersi ai dati delle carte. Il requisito 2.3.1 copre i valori predefiniti del fornitore wireless, l'11.2.1 i test trimestrali sugli access point non autorizzati e l'11.4.5 i penetration test di segmentazione.
La segmentazione dei registratori di cassa rispetto agli ospiti esclude ogni telefono degli ospiti dall'ambito di valutazione, riducendo le attività di conformità e definendo il calendario dei test.
Isolamento dei client
Un'impostazione dell'access point o del controller che blocca il traffico di livello 2 tra client wireless sulla stessa rete, in modo che i dispositivi raggiungano il gateway ma non comunichino tra loro.
È uno dei tre livelli di separazione sulla rete ospiti e viene verificato al go-live confermando che un secondo telefono di test non sia visibile.
Contitolare del trattamento (UK GDPR Articolo 26)
Ai sensi dell'Articolo 26 del UK GDPR, allorché due o più titolari del trattamento determinano congiuntamente le finalità e i mezzi del trattamento, essi definiscono le rispettive responsabilità mediante un accordo trasparente.
Si applica nei pub in gestione/locazione in cui sia il gestore che il gruppo determinano l'utilizzo dei dati degli ospiti, e definisce il testo del consenso e i termini di uscita dalla locazione.
Articolo 22 del PECR
La Regulation 22 delle Privacy and Electronic Communications (EC Directive) Regulations 2003 disciplina il marketing non richiesto tramite posta elettronica indirizzato a persone fisiche, richiedendo il consenso preventivo a meno che non si applichi il soft opt-in.
Regola ogni email di marketing inviata da ciascun pub e dal gruppo agli ospiti che hanno selezionato la casella di consenso all'accesso.
Friendly WiFi
Il programma di certificazione del Regno Unito per le reti WiFi pubbliche che richiede, come requisito minimo, il filtraggio della pornografia e del materiale pedopornografico presente nell'elenco dell'Internet Watch Foundation (IWF).
Da utilizzare come benchmark per i filtri di protezione della famiglia bloccati a livello di gruppo in Purple Shield, in particolare nei pub aperti ai bambini.
Esempi pratici
Un patrimonio a gestione diretta di 180 pub con tre brand disponeva di 180 pagine di accesso create localmente, registratori di cassa che condividevano la rete con gli ospiti in 40 pub e nessun filtro per gli ospiti, sebbene il brand per famiglie consentisse l'accesso ai bambini fino alle 21:00. L'hardware era misto tra Cisco Meraki e Ubiquiti UniFi. In che modo il gruppo dovrebbe risolvere il problema?
Il gruppo ha sostituito le 180 pagine con tre modelli di brand, consentendo a ogni modifica a livello di brand di propagarsi a ciascun pub. Ciascun pub è passato a quattro VLAN: ospiti, personale, pagamenti e dispositivi della struttura. I terminali di pagamento nei 40 pub con rete condivisa sono passati a una rete di pagamento WPA3, escludendo i dispositivi degli ospiti dall'ambito PCI DSS. Un'unica policy Purple Shield ha coperto tutte le 180 reti ospiti, con categorie più restrittive per il brand orientato alle famiglie. Poiché Purple non dipende dall'hardware, il parco dispositivi misto ha richiesto solo interventi di configurazione, senza nuove apparecchiature. Le pagine di accesso sono passate da 180 a tre. I pub con registratori di cassa sulla rete ospiti sono scesi da 40 a zero, come confermato da un test di raggiungibilità eseguito in ciascuna struttura. Una modifica ai filtri è passata da 180 modifiche locali a un unico intervento centralizzato.
Un gruppo composto da 450 pub gestisce 60 locali a conduzione diretta e ne concede 390 in locazione a gestori terzi. I gestori desiderano elenchi ospiti dedicati, mentre il gruppo ha bisogno di una visione d'insieme dell'intero complesso per le campagne dei propri brand; tuttavia, ciascuna parte raccoglie dati che l'altra non può utilizzare legalmente. Come si risolve la situazione?
Il gruppo è diventato il titolare dell'account, configurando ciascun pub come sede autonoma. Nei pub in locazione, il testo del consenso specificava sia l'attività del gestore sia il gruppo, in conformità alle linee guida dell'ICO sulla menzione di ciascun titolare del trattamento che si basa sul consenso e all'Articolo 26 del UK GDPR relativo ai contitolari del trattamento. I gestori hanno ottenuto l'accesso all'elenco del proprio locale esclusivamente all'interno di Purple Engage. La sede centrale ha segmentato l'elenco complessivo del gruppo per brand e area geografica. Ciascuno dei 390 gestori ha ottenuto il proprio elenco con consenso, e il gruppo ha acquisito un unico elenco comprendente 450 pub con il consenso per l'invio di comunicazioni via e-mail. Al cambio di una gestione, il gruppo ha riassegnato l'accesso alla struttura con un unico passaggio, senza dover reinstallare nulla.
Domande frequenti
Purple funziona con gli access point già presenti nei nostri pub?
Sì, Purple funziona sugli access point già disponibili. I fornitori supportati includono Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Purple opera come un overlay cloud, consentendo a un pub con hardware misto di gestire comunque un unico accesso ospiti, un'unica policy di filtraggio e un unico elenco ospiti. Sarà necessario acquistare nuove apparecchiature solo se un access point è troppo datato per supportare reti separate.
I pub a gestione diretta e in locazione possono condividere un'unica piattaforma WiFi?
Sì, i pub a gestione diretta e in locazione possono operare su un'unica piattaforma. Il gruppo gestisce l'account e ciascun pub diventa una sede con accesso dedicato. I pub a gestione diretta adottano le impostazioni di gruppo. I gestori in locazione visualizzano e contattano via email unicamente i propri ospiti. Il testo di richiesta del consenso nei pub in locazione indica sia l'attività del gestore sia il gruppo, consentendo a ciascuno di inviare comunicazioni via email nel pieno rispetto della legge agli ospiti che hanno prestato il consenso.
A chi appartengono i dati degli ospiti in un pub in locazione?
I dati degli ospiti appartengono ai soggetti indicati nel consenso. In un pub in locazione, di norma si tratta congiuntamente dell'attività del gestore e del gruppo. L'Articolo 26 del UK GDPR richiede un accordo di contitolarità quando entrambe le parti determinano le modalità di utilizzo dei dati. È opportuno concordare per iscritto cosa avviene alla scadenza della locazione, poiché i consensi forniti a un gestore uscente rimangono di norma legati a tale attività.
Una rete per ospiti separata esclude il WiFi per ospiti dall'ambito PCI DSS?
Sì, una rete per ospiti opportunamente segmentata non rientra nell'ambiente dei dati dei titolari di carta. Lo standard PCI DSS considera nell'ambito di conformità qualunque sistema in grado di raggiungere i dati delle carte. VLAN separate, regole del firewall che bloccano il traffico tra ospiti e sistemi di pagamento, unitamente all'isolamento dei client, escludono i dispositivi degli ospiti da tale perimetro. È tuttavia necessario dimostrarlo: il Requisito 11.4.5 prescrive l'esecuzione di penetration test sui controlli di segmentazione ogni 12 mesi e dopo ogni modifica.
È possibile sostituire l'attuale fornitore di WiFi del pub senza intervenire in loco in ogni sede?
Sì, nella maggior parte dei pub il passaggio consiste in una configurazione e non in un'installazione. Quando gli access point figurano nell'elenco dei dispositivi supportati da Purple, le reti per ospiti, personale e pagamenti vengono configurate a livello centralizzato. Alcuni pub richiedono comunque un intervento in loco, solitamente nei casi in cui i terminali POS condividano la stessa rete o il router appartenga al gestore in locazione. Si consiglia di completare prima la checklist preliminare per individuare tali sedi.
Chi stabilisce i contenuti bloccati dal filtro per la protezione della famiglia?
La decisione spetta al gruppo, e la policy viene definita una sola volta per tutti i pub. Purple Shield applica i criteri di base del gruppo a ogni rete per ospiti, senza possibilità per i singoli pub di ridurne il livello di protezione localmente. I brand per famiglie possono aggiungere categorie più restrittive. I direttori dei pub e i gestori possono richiedere l'inserimento di voci nell'elenco dei siti consentiti, con approvazione centralizzata da parte della sede centrale. Friendly WiFi, il programma di certificazione britannico per il WiFi pubblico, rappresenta un valido standard minimo di riferimento.
Una procedura di accesso ospiti rapida è compatibile con il GDPR e con le norme sul marketing degli alcolici?
Sì, una procedura di accesso rapida può soddisfare entrambi i quadri normativi. È sufficiente richiedere indirizzo email, nome, conferma dell'età e due caselle di consenso non selezionate preventivamente. Il Considerando 32 del UK GDPR esclude le caselle preselezionate, mentre l'Articolo 7(4) stabilisce che l'accesso al WiFi non può essere vincolato al consenso per finalità di marketing. La conferma dell'età garantisce la conformità alla sezione 18 del Codice CAP, che vieta il marketing di bevande alcoliche rivolto ai minori di 18 anni.
Fonti
- IETF RFC 8110: Opportunistic Wireless Encryption
- UK GDPR (Regulation (EU) 2016/679 as retained), legislation.gov.uk
- Privacy and Electronic Communications (EC Directive) Regulations 2003
- Information Commissioner's Office
- PCI Security Standards Council document library (PCI DSS v4.0)
- CAP Code (UK Code of Non-broadcast Advertising), section 18 alcohol
- Friendly WiFi certification scheme
- Internet Watch Foundation
Continua a leggere questa serie
Piano di implementazione multi-sede WiFi: migrazione di utenti ospiti, personale e filtraggio su un'unica piattaforma in tutta l'infrastruttura aziendale
Sarà possibile pianificare ed eseguire un'implementazione multi-sede WiFi in quattro fasi: progetto pilota, modello di sede, ondate di cutover e approvazione finale. Potrà stabilire quali sedi includere nel progetto pilota, l'ordine di migrazione per ospiti, personale e filtraggio, come dimensionare le ondate e come mantenere comparabile la reportistica aziendale mentre le sedi legacy e Purple operano in parallelo.
Fornitori di WiFi per centri ricreativi e palestre: soci, genitori della scuola nuoto e personale su un'unica piattaforma
Utilizzi questa guida per selezionare i fornitori di WiFi per centri ricreativi e definire tre reti sui Suoi access point esistenti: WiFi per ospiti filtrato per soci e genitori della scuola nuoto, 802.1X Staff WiFi collegato agli account di lavoro e una rete di dispositivi isolata per tornelli e casse. Potrà quindi valutare ciascun fornitore in base a 10 domande relative al filtraggio, all'ambito PCI DSS e al marketing basato sul consenso.
Piattaforme di WiFi per ospiti e di filtraggio DNS per MSP: una checklist multi-sito per la gestione multi-tenant e white-label
Potrà selezionare una piattaforma di WiFi per ospiti per la Sua attività di MSP e gestire un'amministrazione multi-tenant per ogni cliente da un'unica console. È possibile creare template per le pagine di accesso white-label, applicare a livelli il filtraggio DNS per cliente, sito e rete, ed eliminare le vie di bypass. Potrà inoltre scegliere un modello di fatturazione in linea con i contratti che vende.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.