
酒吧集团 WiFi 服务商核对清单:访客登录、家庭安全过滤以及收银系统物理/逻辑隔离
使用此核对清单向酒吧集团 WiFi 服务商交代需求并进行对比。您将能够在每家酒吧中隔离访客、员工、支付和场所设备网络,并构建简短的知情同意登录流程。您还可以在集团层面设置统一的家庭安全过滤器,使收银系统免受 PCI DSS 管辖,并在直营和租赁酒吧之间共享一份统一的访客名单。
核心系列的一部分:访客 WiFi:完整指南 →
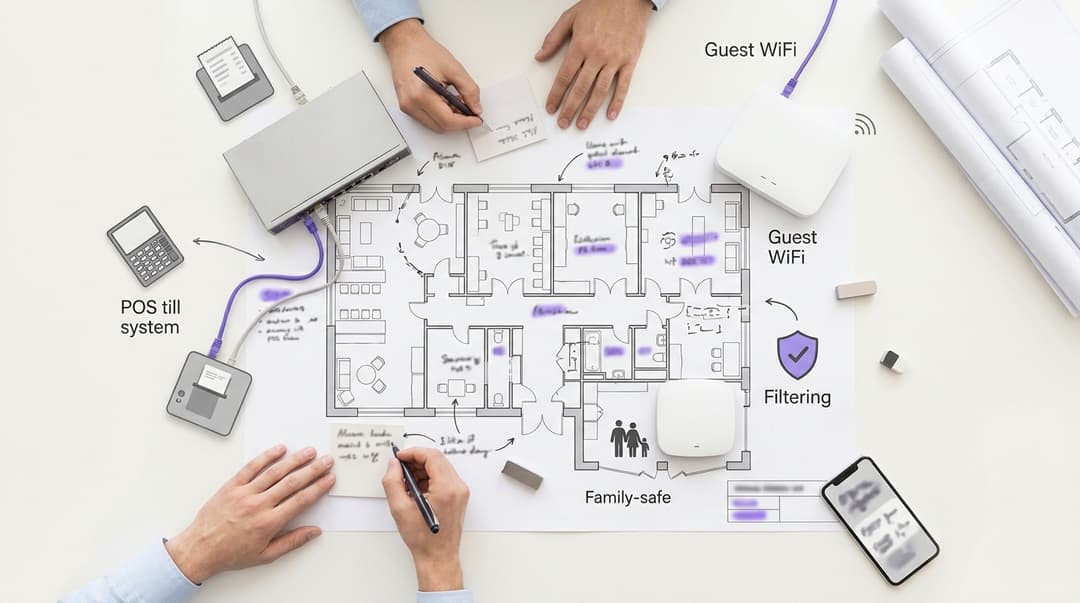
酒吧集团 WiFi 提供商应为每家酒吧至少提供三个相互隔离的网络:访客网络、员工网络和支付网络。收银机、刷卡终端和 EPOS 需接入支付网络,切勿接入访客网络。建议采用带有未勾选同意框的单屏登录页面。内容过滤应符合家庭安全标准,并由集团统一设置。每家酒吧及集团应向经同意的访客名单统一部署电子邮件推送。
酒吧需要哪些网络,各自的使用者是谁?
酒吧内运行的设备数量往往超出大多数运营者的预估。访客携带手机,员工携带手机和平板电脑,吧台运行 EPOS 系统。EPOS 即电子销售点(Electronic Point of Sale):包括用于点单和收款的收银机、刷卡终端以及后厨打印机。吧台后方还连接着音响系统、电视盒子、酒窖监控和 CCTV。
每类设备都需要专属的独立网络。VLAN(虚拟局域网,由 IEEE 802.1Q 标准定义)可将一个物理网络划分为多个独立的逻辑网络。因此,您可以在酒吧现有的接入点和交换机上同时运行四个网络。
Purple Access 可在每家酒吧现有的接入点上运行访客、员工和 EPOS 网络。它采用云端覆盖(Cloud Overlay)运行模式,因此无需变动天花板上的任何布线或设备。
| 网络 | 使用者 | 连接方式 | 访问权限 | 内容过滤 |
|---|---|---|---|---|
| 访客 | 饮酒顾客、就餐顾客、家庭、过夜宾客 | 通过开放式或 OWE 网络上的强制门户登录 | 仅限互联网 | 通过 Purple Shield 执行家庭安全策略 |
| 员工 | 吧台团队、后厨团队、酒吧经理 | 每家酒吧独立的 iPSK,或通过 Microsoft Entra ID 为受管员工提供 802.1X 认证 | 互联网、排班及库存管理应用 | 集团员工策略 |
| 支付 (EPOS) | 收银机、刷卡终端、后厨打印机 | 有线 VLAN 或专用的 WPA3 网络 | 仅限支付处理商和 EPOS 云服务 | 仅限白名单 |
| 场馆设备 | 音响、电视盒子、酒窖监控、CCTV | 有线 VLAN 或每台设备独立的 iPSK | 仅限各供应商的云服务 | 仅限白名单 |
此处对若干术语进行说明。强制门户是指访客在接入互联网前看到的登录页面。OWE(机会性无线加密,RFC 8110)可在无需密码的情况下对开放式网络进行加密。iPSK(身份预共享密钥)可在同一个网络名称下为每家酒吧或每台设备分配专属密钥。IEEE 802.1X 可对照目录服务(如 Microsoft Entra ID、Okta 或 Google Workspace)对每位用户进行身份验证。
配备客房的酒吧还需接待过夜宾客,他们的停留时间以小时而非分钟计。应将其视为同一网络上的访客进行管理,并参考我们 酒店 页面中详述的停留模式。
在向酒吧集团 WiFi 提供商索取报价前,您需要准备什么?
在与提供商接洽之前,请收集每家酒吧的六项关键信息。缺少这些信息,每一份报价都将包含盲目推测,后续的每次落地部署也都会面临未知风险。
- 按运营模式分类的资产清单。 将每家酒吧标记为直营 (managed)、承租 (tenanted) 或租赁 (leased),并记录其所属品牌。这决定了由谁掌控访客数据以及由谁批准内容过滤。
- 接入点 (AP) 清单。 记录每家酒吧的设备厂商和型号。Purple 支持 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet。
- 宽带与防火墙。 记录每家酒吧的线路和路由器供应商。承租人通常自行购买,这会影响防火墙的配置主体。
- 刷卡机连接方式。 记录每台终端是通过有线连接、通过 WiFi 还是使用独立的 4G SIM 卡。这一项决定了您的 PCI DSS 适用范围。
- 儿童准入规则。 记录哪些酒吧接纳儿童以及允许停留至何时。面向家庭的酒吧从第一天起就必须部署访客内容过滤。
- 您的 CRM 和电子邮件平台。 明确接收访客名单的系统,以便供应商确认集成方案。
另外还需书面确认一件事:承租酒吧中访客数据的所有权归属。您的承租或租赁协议中可能已有规定。若未明确,请在第一位访客登录前予以解决。
如何在每家酒吧配置访客登录、内容过滤与收银系统隔离?
第 1 步:将旗下资产梳理为品牌和酒吧两级架构
将集团设置为账户所有者,将每个品牌设置为场所组,将每家酒吧设置为单独场所。这样,品牌层级的配置会自动继承到该品牌旗下的每家酒吧。修改登录页面或过滤规则只需操作一次,无需重复数百次。
仅向酒吧经理和承租人授予其所属场所的访问权限。区域经理可查看其管辖片区。总部则拥有整个资产组合的全局视野。
第 2 步:构建要求填写信息最少的访客登录流程
每增加一个字段,都会流失一部分登录用户。仅索取必要的信息,其余一律不收。UK GDPR 第 5(1)(c) 条要求遵循数据最小化原则,因此合规要求与提升转化率的目标完全一致。
酒吧访客登录流程需要包含以下四个要素:
- 电子邮件地址和名字。 足以发送并实现个性化信息推送。
- 年龄确认。 《CAP 守则》第 18 条禁止针对 18 岁以下人群投放酒精营销广告。在发送酒饮促销邮件前,您必须确认对方是否成年。
- 两个默认未勾选的同意复选框。 一个用于当前酒吧,一个用于集团或品牌。UK GDPR 序言第 32 条明确规定,预先勾选的复选框不构成有效同意。
- 隐私政策链接。 明确说明数据控制者是谁及其处理原因。
请将 WiFi 接入与营销许可分开处理。UK GDPR 第 7(4) 条规定,如果某项服务以同意为前提条件,则该同意通常被视为非自愿。未勾选任何选项的访客依然可以使用网络。随后,向已勾选用户发送的每封营销邮件都受 PECR 第 22 条的约束。
我们的 访客 WiFi 页面展示了 Purple 为各个品牌支持的登录选项。
第 3 步:在集团层级统一配置家庭安全过滤规则
Purple Shield 对访客网络应用内容过滤。集团设定统一的基准策略并将其锁定,因此任何酒吧都无法在本地削弱该策略。这在接待儿童的酒吧中尤为重要,因为访客的屏幕对每张餐桌都清晰可见。
以 Friendly WiFi 为基准。它是英国公共 WiFi 认证计划。其最低要求是过滤色情内容以及互联网观察基金会 (IWF) 列表中的儿童性虐待材料。
明确各项变更权限:
- 集团负责为每家酒吧设定并管理基准类别。
- 品牌所有者可以针对家庭品牌添加更严格的类别。
- 酒吧经理和承租人可以申请加入白名单条目,并由集团集中审批。
访客过滤规则仅应用于访客网络。员工网络拥有专属策略,因此即使访客过滤规则进行了拦截,经理仍能访问供应商网站。
步骤 4:确保收银机、刷卡机和 EPOS 系统脱离访客网络
PCI DSS v4.0 并不强制要求进行网络分段。但它会将所有能够接触到持卡人数据的系统都纳入评估范围。若将收银机置于访客网络中,每部访客手机都将进入您的持卡人数据环境。将它们隔离开来,访客网络即可脱离评估范围。
在三个层面进行网络隔离:
- VLAN。 将访客、员工、支付和场所设备分别置于独立的 IEEE 802.1Q VLAN 中。
- 防火墙规则。 拒绝从访客 VLAN 到支付 VLAN 的所有流量。仅允许支付 VLAN 访问您的支付处理机构和 EPOS 云端系统。
- 客户端隔离。 禁止访客设备在访客网络上互相可见。
使用 WPA3 对支付网络进行加密,或保持有线连接。PCI DSS 要求 2.3.1 规定,必须在任何传输账户数据的网络上更改无线供应商的默认设置。我们的 保护企业网络安全指南 更深入地介绍了防火墙相关内容。
终端的连接方式决定了所需的工作:
| 终端连接方式 | 操作方式 | 对访客网络的影响 |
|---|---|---|
| 自带 4G SIM 卡 | 完全不接入酒吧网络 | 访客网络不传输任何银行卡流量 |
| 有线连接至 EPOS 交换机 | 将交换机端口划分至支付 VLAN | 访客网络不传输任何银行卡流量 |
| WiFi | 将其迁移至独立 VLAN 上的专用 WPA3 支付网络 | 防火墙规则生效拦截后,访客网络不再传输银行卡流量 |
| 与访客共享网络的 WiFi | 在上线前完成迁移,随后停用共享网络 | 完成迁移前,访客网络始终处于 PCI DSS 评估范围内 |
步骤 5:将直营和承租酒吧关联至统一的访客名单
Purple Engage 保存已同意接收信息的访客名单,并按酒吧和品牌发送电子邮件。直营酒吧与承租酒吧的模式有所不同,因为两者的业务运营性质存在差异。
在直营酒吧中,业务由集团运营。集团作为数据控制方,同意书中会明确注明集团和品牌的名称。
在租赁经营的酒吧中,承租人以您的品牌或捆绑协议经营自己的业务。同意书中应同时注明承租人的企业和集团。ICO 的同意指南要求注明将依赖该同意的每个控制者。当双方共同决定数据的使用方式时,UK GDPR 第 26 条要求制定联合控制者协议。
随后设置相匹配的访问权限:
- 每位承租人仅可查看并向其所在酒吧的名单发送电子邮件。
- 集团可按品牌、区域或到访模式进行筛选,向整个物业网络发送电子邮件。
- 无论退订请求从何处发起,双方都必须执行每一项退订。
就租赁结束时的处置达成一致。给予离店承租人企业的同意通常随该企业一同移走。给予集团的同意则保留。我们关于 英国场馆的第一方数据策略 的文章涵盖了 CRM 方面的内容。
步骤 6:分批推进,而非一蹴而就
首先从涵盖各品牌和各接入点厂商的五到十家酒吧开始。修复出现的问题,然后分批扩展。我们的 多站点 WiFi 推广计划 详细介绍了批次结构以及继续/终止检查项。
由于 Purple 可在您现有的硬件上运行,大多数酒吧只需进行配置而无需添置新设备。我们关于 为什么您的下一次 WiFi 升级不需要新硬件 的文章解释了具体方法。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
如何检查每家酒吧是否设置正确?
在宣布正式上线前测试每家酒吧。通过访客网络上的手机运行以下检查,然后针对相应场馆记录结果。
- 登录端到端正常运行。 连接、登录并确认可以访问互联网。确认未勾选任何复选框的访客仍可上网。
- 同意记录归入正确位置。 检查新记录是否显示在正确的酒吧名下,并包含访客所做的同意选项。
- 过滤功能成功阻断相应内容。 尝试访问已知被拦截的类别,确认显示拦截页面。
- 无法访问收银系统。 尝试从访客网络访问 EPOS 和终端地址。每次尝试均应失败。
- 访客之间无法相互查看。 确认客户端隔离功能已阻断对第二部测试手机的访问。
然后在日程中建立两项检查。PCI DSS 要求 11.2.1 规定每三个月测试一次未授权的无线接入点。要求 11.4.5 规定每 12 个月以及每次变更后对分段控制执行渗透测试。
在 WiFi Analytics 中监控每家酒吧的连接数。如果某家酒吧的登录量在一夜之间降至零,这是出现了故障,而不是生意清闲的一周。
酒吧 WiFi 推广中会出现哪些问题,又该如何解决?
大多数故障都可以追溯到上述清单中的推广前基础情况。以下是我们最常遇到的问题。
| 症状 | 可能原因 | 解决方法 |
|---|---|---|
| 上线后刷卡终端掉线 | 终端原本位于您已停用的旧共享网络上 | 将其迁移到支付网络或其 4G SIM 卡上,并在关闭网络前进行确认 |
| 访客手机可访问收银机地址 | 访客网络映射到与 EPOS 相同的 VLAN | 将访客重新映射到其专属的 VLAN,添加拒绝规则,然后重新测试 |
| 承租人无法向自己的访客发送电子邮件 | 同意条款措辞仅提到了集团 | 修改措辞以指明酒吧运营商;新的同意有效,旧的同意无效 |
| 家庭投诉学校网站被屏蔽 | 过滤类别超出了预期范围 | 集团将该域名添加到中央白名单 |
| 很少有访客完成登录 | 登录页面上的字段过多 | 精简为电子邮件、名、年龄确认和同意选项 |
| 员工使用访客网络 | 没有员工网络,或者共享密钥泄露 | 为每家酒吧分配一个 iPSK,并在有人离职时将其撤回 |
修改同意条款的措辞绝无法挽回过去的数据。同意接收集团电子邮件的访客并未同意接收承租人的电子邮件。请尽早修正措辞,因为措辞错误的每一周都会导致整周收集到的登录数据均无法使用。
这在直营和租赁物业中如何落地?
以下两个场景是基于典型物业规模构建的应用示例,并非特定具名部署。其成果是每个步骤所带来的可衡量变化。
场景 1:拥有三个品牌的 180 家酒吧直营物业
现状。 本地安装人员在每家酒吧分别构建了单独的登录页面,导致需要维护 180 个页面。在 40 家酒吧中,收银机与访客共用同一网络。尽管家庭品牌的大多数门店允许儿童入内至晚上 9 点,但没有一家酒吧对访客流量进行过滤。较新的酒吧运行 Cisco Meraki;较旧的酒吧则运行 Ubiquiti UniFi。
实施方案。 集团用三个品牌模板替换了这 180 个页面。每家酒吧都迁移为四个 VLAN:访客、员工、支付和场所设备。40 家共用网络酒吧中的刷卡终端迁移至 WPA3 支付网络。一项 Purple Shield 策略覆盖了所有 180 个访客网络,并针对家庭品牌设置了更严格的过滤类别。
成果。 登录页面从 180 个减少到 3 个。收银机处于访客网络中的酒吧从 40 家减少到 0 家,每家酒吧的可达性测试均证实了这一点。过滤规则的更改从 180 次本地编辑精简为一次集中编辑。
场景 2:主要由承租人经营的 450 家酒吧物业
现状。 集团经营 60 家直营酒吧,其余 390 家租赁给承租人。承租人希望拥有自己的访客名单。集团则希望跨每家酒吧获得全局视图以开展品牌推广活动。双方收集的数据对方在法律层面均无法合规使用。
实施方案。 集团成为账户持有主体,每家酒吧作为一个场所(Venue)。租赁酒吧中的同意条款措辞同时注明了承租人的企业和集团。承租人获得了在 Purple Engage 中访问自己酒吧名单的权限。总部按品牌和区域对全物业名单进行细分。
成果。 390 位承租人各自获得了属于自己的合规授权名单。集团获得了覆盖 450 家酒吧的统一名单,并拥有发送电子邮件的合规许可。当租约易手时,集团仅需一步即可重新分配场所访问权限,而无需重新安装任何设备。
酒吧 WiFi 的成本是多少,又能带来哪些回报?
Purple 授予三种方案的许可:Connect、Capture 和 Engage。Shield 是用于过滤的安全附加组件。您可以根据酒吧数量以及每个品牌所需的方案申请报价。租赁经营的酒吧可以采用与直营酒吧不同的方案。
总费用由四个费用项决定:
- 许可:每个酒吧所使用的方案和附加组件的费用。
- 硬件:如果您的接入点位于 Purple 的支持列表中,则无需任何硬件费用。
- 配置:每个酒吧的 VLAN 和防火墙规则配置,在硬件允许的情况下可进行集中配置。
- 合规工作:一旦访客网络脱离 PCI DSS 范围,这部分工作就会大幅减少。
投资回报来自三个方面。首先,更小的持卡人数据环境意味着需要评估的系统更少。其次,经过同意的访客名单为每个酒吧和集团提供了完全自有的第一方渠道。第三,统一的平台取代了租赁物业往往累积的单个酒吧合同。
自 2012 年以来,Purple 一直在大规模提供此类服务。我们在 90 多个国家/地区的 80,000 多个活跃场所运行,每年处理 5 亿用户及登录。Purple 已获得 ISO 27001、Cyber Essentials 和 B Corp 认证,合作伙伴包括 Stonegate Pubs、Whitbread 和 Pizza Express 等集团。
常见问题解答
Purple 能否与我们酒吧现有的接入点配合使用?
可以,Purple 可以在您现有的接入点上运行。支持的厂商包括 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet。Purple 作为云端叠加层运行,因此即使酒吧混合使用不同硬件,也依然可以运行统一的访客登录、统一的过滤策略和统一的访客名单。只有在接入点过于陈旧、无法支持独立网络的情况下,您才需要购买新设备。
直营酒吧和租赁酒吧可以共享一个 WiFi 平台吗?
可以,直营和租赁酒吧可以在同一个平台上运行。集团持有主账户,每个酒吧作为拥有独立访问权限的场所。直营酒吧遵循集团设置。承租人只能查看自己的访客并向其发送电子邮件。租赁酒吧中的同意书用词会同时注明承租人的企业和集团,因此双方都可以合法地向同意接收信息的访客发送电子邮件。
在租赁酒吧中,访客数据归谁所有?
同意书中注明的企业掌控着访客数据。在租赁酒吧中,通常由承租人的企业和集团共同掌控。UK GDPR 第 26 条规定,当双方共同决定如何使用数据时,必须达成联合控制者安排。双方应以书面形式明确租赁结束后的处理方式,因为给予即将离任的承租人的同意通常会随该企业一同移出。
独立的访客网络能否将访客 WiFi 移出 PCI DSS 范围?
可以,经过合理分段的访客网络不在您的持卡人数据环境范围内。PCI DSS 将任何能够访问持卡人数据的系统均视为在合规范围内。独立的 VLAN、阻止访客访问支付流量的防火墙规则以及客户端隔离功能,使访客设备无法触及这些数据。不过,您必须对此加以证明。第 11.4.5 项要求规定,必须每 12 个月以及每次发生变更后对分段控制措施进行渗透测试。
我们能否在不走访每家酒吧的情况下,更换当前的酒吧 WiFi 提供商?
可以。在大多数酒吧中,这种更换仅涉及配置,而非安装。如果接入点位于 Purple 的支持列表中,访客、员工和支付网络均可集中进行配置。某些酒吧仍需要现场走访,通常是刷卡机位于共享网络中,或者路由器归承租人所有的情况。请先运行部署前核对清单,以便了解哪些酒吧属于此类情况。
家庭安全过滤器拦截的内容由谁决定?
由集团决定,且该策略为所有酒吧统一定义。Purple Shield 会将集团的基准应用于各个访客网络,任何酒吧都无法在本地弱化该策略。家庭友好型品牌可以添加更严格的类别。酒吧经理和承租人可以申请加入白名单,并由总部集中审批。Friendly WiFi 是英国针对公共 WiFi 的认证计划,可作为合理的最低基准。
快速访客登录是否符合 GDPR 和酒精营销规则?
是的,简短的登录流程完全可以同时满足这两套规则。只需索取电子邮件、名字、年龄确认以及两个未勾选的同意复选框即可。UK GDPR 序言第 32 条明确排除了预先勾选的复选框,而第 7(4) 条规定 WiFi 访问权不得取决于用户是否同意接收营销信息。年龄确认可确保您符合 CAP Code 第 18 条的规定,该条款禁止针对 18 岁以下人群开展酒精营销。
关键定义
VLAN (IEEE 802.1Q)
IEEE 802.1Q 中规范的虚拟局域网 (Virtual LAN),通过在以太网帧中添加标签,使一个物理交换机和接入点网络能够承载多个逻辑上独立的网络。
在为每家酒吧配置交换机和接入点时会遇到它。它允许您在天花板上现有的硬件上运行访客、员工、支付和场所设备网络,而无需重新布线。
EPOS
电子销售点 (Electronic point of sale):用于处理点单和支付的收银机、刷卡机和厨房打印机。任何存储、处理或能够访问银行卡数据的 EPOS 系统都属于 PCI DSS 的评估范围。
记录每家酒吧的 EPOS 和终端设备的连接方式(有线、WiFi 还是 4G SIM),是决定酒吧需要进行多少网络分段工作的关键依据。
强制门户
设备连接网络时弹出的网页,在访客完成身份验证或接受条款之前拦截 HTTP 流量,验证通过后网络即开放互联网访问。
这里承载着访客登录、年龄确认以及两个默认未勾选的同意选项框,因此其设计直接决定了转化率和 UK GDPR 合规性。
OWE (机会性无线加密)
由 IETF RFC 8110 定义,OWE 在关联过程中使用 Diffie-Hellman 密钥交换,在开放网络上实现流量加密,无需共享密码。
将访客网络运行为 OWE 而不是完全开放网络,既能对访客流量进行加密,又能保持单屏登录无需输入密码的顺畅体验。
iPSK(身份预共享密钥)
一种在单一网络名称(SSID)上按酒吧、设备或人员分配独立预共享密钥的方法,密钥会将客户端映射到其专用的 VLAN 及策略。
将其用于每家酒吧的员工和场所设备,这样一旦密钥泄露或有人离职,只需吊销单家酒吧的密钥,而无需在所有物业中全部更改。
IEEE 802.1X
IEEE 基于端口的网络访问控制标准,在授予网络访问权限之前,通过 EAP 方法和 RADIUS(远程身份验证拨入用户服务)服务器对照目录对每位人员或每台设备进行身份验证。
适用于身份托管在 Microsoft Entra ID、Okta 或 Google Workspace 中的受管员工,可针对排班与库存应用实现基于个人的访问控制。
WPA3
当前的 WiFi 安全认证,采用 SAE(对等实体同时身份验证,源自 IEEE 802.11)取代 WPA2 个人模式以防范离线密码猜测,并强制要求使用受保护的管理帧。
必须使用 WiFi 的刷卡机应迁移到基于独立 VLAN 的专用 WPA3 支付网络,严禁接入访客网络。
PCI DSS v4.0 与持卡人数据环境
支付卡行业数据安全标准 v4.0(PCI DSS v4.0)将存储、处理、传输或能够连接到持卡人数据的每个系统均视为合规范围。要求 2.3.1 涵盖无线厂商默认配置,11.2.1 涵盖每季度恶意接入点测试,11.4.5 涵盖网络隔离渗透测试。
将收银机与访客网络隔离,可使所有访客手机脱离评估范围,从而减少合规工作量并明确您的测试排期。
客户端隔离
一种接入点或控制器设置,用于阻止同一网络上无线客户端之间的二层流量,使设备仅能访问网关而无法相互访问。
它是访客网络上的三个隔离层之一,在系统上线时需通过确认第二台测试手机相互不可见来进行验证。
共同控制者(UK GDPR 第 26 条)
根据 UK GDPR 第 26 条,当两个或多个控制者共同确定处理目的和处理方式时,必须通过透明的安排明确各自的责任。
适用于承租人与集团共同决定访客数据用途的租赁型酒吧,该条款决定了同意条款的措辞及租赁终止条款。
PECR 第 22 条规定
《2003 年隐私与电子通信(EC 指令)规例》第 22 条监管通过电子邮件向个人发送的未经请求的营销信息,除适用软性选择加入(soft opt-in)外,均需事先获得同意。
该法规监管各酒吧及集团向登录时勾选同意框的访客发送的每一封营销邮件。
Friendly WiFi
英国公共 WiFi 认证计划,该计划至少要求过滤色情内容以及互联网观察基金会(IWF)名单中的儿童性虐待内容。
将其作为集团在 Purple Shield 中锁定的家庭安全基准,尤其适用于允许儿童入内的酒吧。
应用实例
一个拥有 3 个品牌、180 家直营酒吧的资产组合中,存在 180 个本地构建的登录页面,40 家酒吧的收银机与访客共用网络,且没有任何访客过滤 - 尽管其家庭品牌允许儿童逗留至晚上 9 点。硬件为 Cisco Meraki 与 Ubiquiti UniFi 混用。该集团应如何解决此问题?
该集团用 3 个品牌模板替换了 180 个页面,因此品牌层面的更改可以直接同步到每家酒吧。每家酒吧都迁移到 4 个 VLAN:访客、员工、支付和场所设备。40 家共用网络酒吧的刷卡机迁移到了 WPA3 支付网络,从而将访客设备移出了 PCI DSS 的管辖范围。一项 Purple Shield 策略覆盖了所有 180 个访客网络,并针对家庭品牌制定了更严格的分类规则。由于 Purple 与硬件无关,混合资产组合只需进行配置,无需采购新设备。登录页面从 180 个减少到 3 个。在访客网络上运行收银系统的酒吧数量从 40 家减少到零,并通过每家酒吧的可达性测试得到了验证。过滤规则的更改从 180 次本地编辑简化为 1 次集中编辑。
一个拥有 450 家酒吧的集团经营着 60 家直营酒吧,并将 390 家租赁给租户。租户希望拥有自己的访客名单,而集团希望获得用于品牌营销的全局资产视图,但双方收集的数据在法律上都不能被对方使用。您该如何解决?
集团成为了主账户持有方,并将每家酒吧设置为一个场所 (Venue)。在租赁酒吧中,同意条款中同时列出了租户的企业名称和集团名称,符合 ICO 关于列出依赖同意的每个控制者的指导原则,以及 UK GDPR 第 26 条关于联合控制者的规定。租户仅可在 Purple Engage 中访问自己酒吧的名单。总部按品牌和区域对全物业名单进行了细分。390 位租户各自获得了独立的授权同意名单,集团也获得了覆盖 450 家酒吧并具有电邮营销许可的统一名单。当租约易手时,集团只需通过一步重新分配场所权限,而无需重新安装任何设备。
常见问题
Purple 是否适用于我们酒吧中现有的接入点?
是的,Purple 可以在您现有的接入点上运行。支持的厂商包括 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet。Purple 作为云端叠加层运行,因此即使酒吧混合使用不同硬件,也仍然采用统一的访客登录、过滤策略和访客名单。您只需在接入点过旧而无法支持独立网络的情况下购买新设备。
直营和租赁酒吧能否共用一个 WiFi 平台?
是的,直营和租赁酒吧可以在同一个平台上运行。集团持有主账户,每家酒吧都作为一个拥有独立权限的场所。直营酒吧遵循集团设置。承租人只能查看自己的访客并向其发送电子邮件。租赁酒吧中的同意文书会同时列出承租人企业和集团的名称,因此双方均可合法地向同意接收信息的访客发送电子邮件。
在租赁酒吧中,访客数据归谁所有?
在同意文书中列出的企业控制访客数据。在租赁酒吧中,通常是承租人企业与集团共同控制。当双方共同决定数据的使用方式时,UK GDPR 第 26 条要求制定联合控制者协议。请以书面形式明确租约终止时的处理方式,因为给予离任承租人的同意通常会随该企业一同转移。
独立的访客网络是否能让访客 WiFi 脱离 PCI DSS 范围?
是的,经过适当分区的访客网络不在您的持卡人数据环境之内。PCI DSS 将任何能够触及持卡人数据的系统都视为适用范围。独立的 VLAN、阻止访客到支付流量的防火墙规则以及客户端隔离,均可使访客设备无法触及该环境。不过,您必须提供证明。要求 11.4.5 规定,每 12 个月以及发生任何变更后,都必须对隔离控制进行渗透测试。
我们是否可以在不巡店的情况下更换当前的酒吧 WiFi 提供商?
是的,在大多数酒吧中,迁移仅涉及配置,而无需重新安装。凡是接入点在 Purple 支持列表中的场所,访客、员工和支付网络均可集中配置。部分酒吧仍需现场服务,通常是因为刷卡机处于共享网络中,或者路由器归承租人所有。请先运行上线前核对清单,以便确定具体涉及哪些酒吧。
由谁决定家庭安全过滤器拦截的内容?
由集团决定,且该策略为每家酒吧统一设定一次。Purple Shield 将集团基准应用于每个访客网络,任何酒吧都无法在本地降低要求。亲子品牌可添加更严格的过滤类别。酒吧经理和承租人可申请白名单条目,并由总部集中审批。Friendly WiFi 作为英国公共 WiFi 认证计划,是一个合理的最低基准。
快速访客登录是否符合 GDPR 和酒精营销法规?
是的,简短的登录流程即可满足这两套合规要求。只需收集电子邮件、名、年龄确认以及两个未勾选的同意框。UK GDPR 序言 32 排除了预先勾选的选框,而第 7(4) 条规定 WiFi 访问权限不得以同意营销为前提。年龄确认则确保您遵守 CAP Code 第 18 条,该条款禁止面向 18 岁以下人群投放酒精饮料营销。
来源
- IETF RFC 8110: Opportunistic Wireless Encryption
- UK GDPR (Regulation (EU) 2016/679 as retained), legislation.gov.uk
- Privacy and Electronic Communications (EC Directive) Regulations 2003
- Information Commissioner's Office
- PCI Security Standards Council document library (PCI DSS v4.0)
- CAP Code (UK Code of Non-broadcast Advertising), section 18 alcohol
- Friendly WiFi certification scheme
- Internet Watch Foundation
继续阅读本系列
多站点 WiFi 推广计划:将整个资产的访客网络、员工网络和过滤功能迁移至统一平台
您将能够通过试点、站点模板、割接批次和验收这四个阶段,规划并执行多站点 WiFi 推广。您可以决定哪些站点用于试点、访客网络、员工网络和过滤功能的迁移顺序、如何确定批次规模,以及在传统站点与 Purple 站点并行运行时,如何保持资产报告的可比性。
休闲中心与健身房 WiFi 服务商:将会员、游泳学校家长和员工整合至单一平台
利用本指南筛选休闲中心 WiFi 服务商,并在现有接入点上指定三个网络:面向会员和游泳学校家长的经过滤的访客 WiFi、与工作账户绑定的 802.1X 员工 WiFi,以及面向闸机和收银机的隔离设备网络。随后,您可以根据有关内容过滤、PCI DSS 适用范围和合规许可营销的 10 个问题对各服务商进行评估。
面向 MSP 的访客 WiFi 与 DNS 过滤平台:多租户管理和白标的多站点核对清单
您将能够为您的 MSP 业务遴选访客 WiFi 平台,并通过单个控制台对所有客户进行多租户管理。您可以将白标登录页面模板化,按客户、站点和网络分层应用 DNS 过滤,并封堵绕过途径。您还可以选择与您所销售合同相匹配的计费模式。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。