
पब ग्रुप WiFi प्रदाते चेकलिस्ट: पाहुण्यांचे साइन-इन, फॅमिली-सेफ फिल्टरिंग आणि टिल्स वेगळे ठेवणे
पब ग्रुप WiFi प्रदात्यांना माहिती देण्यासाठी आणि त्यांची तुलना करण्यासाठी या चेकलिस्टचा वापर करा. तुम्ही प्रत्येक पबमध्ये पाहुणे, कर्मचारी, पेमेंट आणि व्हेन्यू-डिव्हाइस नेटवर्क्स वेगळे करू शकाल आणि एक संक्षिप्त संमती-आधारित साइन-इन तयार करू शकाल. तुम्ही ग्रुप स्तरावर एक फॅमिली-सेफ फिल्टर देखील सेट करू शकता, टिल्सला PCI DSS च्या कक्षेबाहेर ठेवू शकता आणि मॅनेज्ड तसेच भाडेतत्त्वावरील पबमध्ये एकच पाहुण्यांची यादी शेअर करू शकता.
आमच्या मुख्य मालिकेचा भाग: गेस्ट WiFi: संपूर्ण मार्गदर्शक →
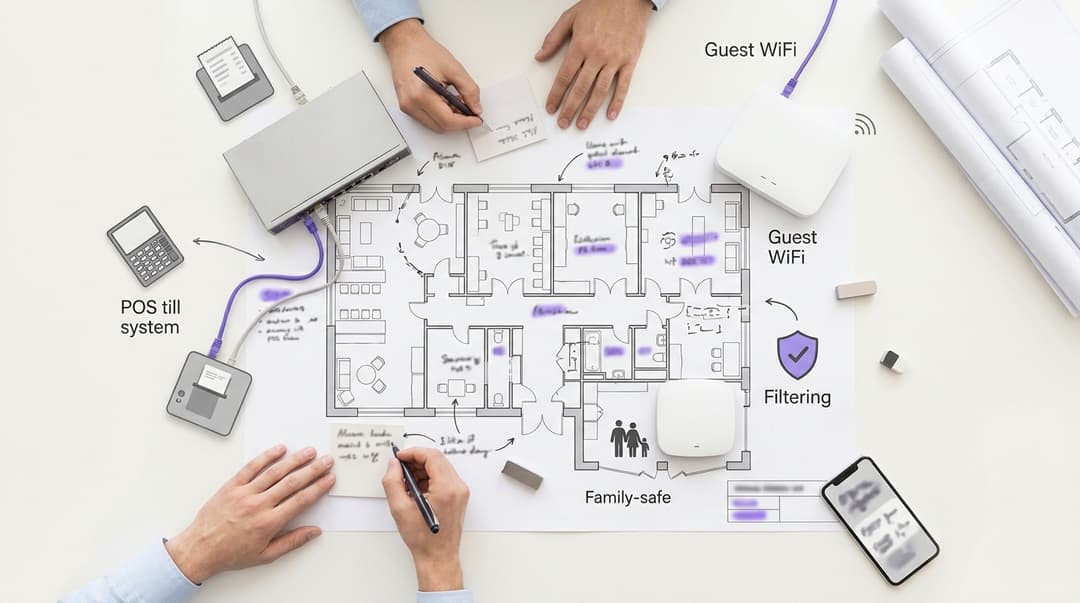
पब ग्रुप WiFi पुरवठादारांनी प्रत्येक पबला किमान तीन स्वतंत्र नेटवर्क्स देणे आवश्यक आहे: अतिथी (गेस्ट), कर्मचारी (स्टाफ) आणि पेमेंट्स. टिल्स, कार्ड टर्मिनल्स आणि EPOS हे पेमेंट्स नेटवर्कवर असतात, कधीही गेस्ट नेटवर्कवर नसतात. अनटिक केलेल्या संमती बॉक्सेससह एका स्क्रीनवरील साइन-इनची मागणी करा. फिल्टरिंग हे फॅमिली-सेफ असले पाहिजे आणि ग्रुपद्वारे सेट केलेले असावे. प्रत्येक पब आणि ग्रुपने एकाच संमती दिलेल्या अतिथी सूचीला ईमेल केला पाहिजे.
पबला कोणत्या नेटवर्क्सची आवश्यकता असते आणि प्रत्येक नेटवर्क कोण वापरते?
बहुतेक ऑपरेटरना वाटते त्यापेक्षा पबमध्ये अधिक उपकरणे सुरू असतात. अतिथी फोन आणतात, कर्मचारी फोन आणि टॅब्लेट आणतात आणि बारमध्ये EPOS चालते. EPOS चा अर्थ इलेक्ट्रॉनिक पॉइंट ऑफ सेल असा आहे: टिल्स, कार्ड टर्मिनल्स आणि किचन प्रिंटर्स जे ऑर्डर्स आणि पेमेंट्स घेतात. बारच्या मागे म्युझिक सिस्टीम्स, टीव्ही बॉक्सेस, सेलर मॉनिटरिंग आणि CCTV असतात.
उपकरणांच्या प्रत्येक ग्रुपला त्याच्या स्वतःच्या नेटवर्कची आवश्यकता असते. एक VLAN (व्हर्च्युअल LAN, IEEE 802.1Q मध्ये परिभाषित) एका फिजिकल नेटवर्कला स्वतंत्र लॉजिकल नेटवर्क्समध्ये विभाजित करते. म्हणूनच तुम्ही पबमध्ये आधीपासून असलेल्या ॲक्सेस पॉइंट्स आणि स्विचेसवर चार नेटवर्क्स चालवू शकता.
Purple Access प्रत्येक पबमधील विद्यमान ॲक्सेस पॉइंट्सवर गेस्ट, स्टाफ आणि EPOS नेटवर्क्स चालवते. हे क्लाउड ओव्हरले म्हणून काम करते, त्यामुळे सीलिंगमधील कशातही बदल होत नाही.
| नेटवर्क | ते कोण वापरते | ते कसे कनेक्ट होतात | ते कोठपर्यंत पोहोचू शकते | फिल्टरिंग |
|---|---|---|---|---|
| गेस्ट | मद्यपान करणारे, जेवणारे, कुटुंबे, मुक्कामी अतिथी | ओपन किंवा OWE नेटवर्कवर कॅप्टिव्ह पोर्टल साइन-इन | फक्त इंटरनेट | Purple Shield द्वारे फॅमिली-सेफ पॉलिसी |
| स्टाफ | बार टीम, किचन टीम, पब मॅनेजर्स | प्रति पब iPSK, किंवा मॅनेज्ड स्टाफसाठी Microsoft Entra ID द्वारे 802.1X | इंटरनेट, रोटा आणि स्टॉक ॲप्स | ग्रुप स्टाफ पॉलिसी |
| पेमेंट्स (EPOS) | टिल्स, कार्ड टर्मिनल्स, किचन प्रिंटर्स | वायर्ड VLAN किंवा एक समर्पित WPA3 नेटवर्क | फक्त पेमेंट प्रोसेसर आणि EPOS क्लाउड | केवळ अनुमती सूची (Allow-list only) |
| व्हेन्यू उपकरणे | संगीत, टीव्ही बॉक्सेस, सेलर मॉनिटरिंग, CCTV | वायर्ड VLAN किंवा प्रति उपकरण iPSK | फक्त प्रत्येक वेंडरची क्लाउड सर्व्हिस | केवळ अनुमती सूची (Allow-list only) |
काही संज्ञा परिभाषित करणे आवश्यक आहे. कॅप्टिव्ह पोर्टल हे इंटरनेट सुरू होण्यापूर्वी अतिथींना दिसणारे साइन-इन पेज असते. OWE (ऑपर्च्युनिस्टिक वायरलेस एन्क्रिप्शन, RFC 8110) पासवर्डशिवाय ओपन नेटवर्क एन्क्रिप्ट करते. iPSK (आयडेंटिटी प्री-शेअर्ड की) एकाच नेटवर्क नावावर प्रत्येक पब किंवा उपकरणाला स्वतःची स्वतंत्र की देते. IEEE 802.1X हे Microsoft Entra ID, Okta किंवा Google Workspace सारख्या डिरेक्टरीद्वारे प्रत्येक व्यक्तीचे प्रमाणीकरण (ऑथेंटिकेट) करते.
खोल्या असलेले पब रात्रभर राहणाऱ्या अतिथींची भर घालतात जे काही मिनिटे नव्हे, तर कित्येक तास मुक्काम करतात. आमच्या हॉटेल्स पानांवर वर्णन केलेल्या मुक्कामाच्या पॅटर्ननुसार, त्यांना एकाच नेटवर्कवरील अतिथी समजा.
तुम्ही पब ग्रुप WiFi पुरवठादारांकडे कोटेशन मागण्यापूर्वी तुम्हाला कशाची आवश्यकता आहे?
पुरवठादारांशी संपर्क साधण्यापूर्वी प्रति पब सहा तथ्ये गोळा करा. त्यांशिवाय, प्रत्येक कोटेशनमध्ये अंदाज असतो आणि प्रत्येक रोलआउटमध्ये अनपेक्षित अडचणी येतात.
- ऑपरेटिंग मॉडेलनुसार इस्टेटची यादी. प्रत्येक पब मॅनेज्ड, टेनंटेड किंवा लीज्ड म्हणून चिन्हांकित करा आणि त्याच्या ब्रँडची नोंद ठेवा. यावरून अतिथींच्या डेटावर कोणाचे नियंत्रण आहे आणि फिल्टरिंग कोण मंजूर करते हे ठरते.
- अॅक्सेस पॉइंट इन्व्हेंटरी. प्रत्येक पबमधील व्हेंडर आणि मॉडेलची नोंद ठेवा. Purple हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर चालते.
- ब्रॉडबँड आणि फायरवॉल. प्रत्येक पबमध्ये लाइन आणि राउटर कोण पुरवते याची नोंद ठेवा. भाडेकरू (tenants) अनेकदा स्वतःचे राउटर खरेदी करतात, ज्यामुळे फायरवॉल कोण कॉन्फिगर करते ते बदलते.
- कार्ड टर्मिनल कसे कनेक्ट होतात. प्रत्येक टर्मिनल वायर्ड आहे, WiFi वर आहे की त्याच्या स्वतःच्या 4G SIM वर आहे याची नोंद ठेवा. ही एकच बाब तुमची PCI DSS व्याप्ती ठरवते.
- लहान मुलांना प्रवेश. कोणत्या पबमध्ये लहान मुलांचे स्वागत आहे आणि किती वेळेपर्यंत आहे याची नोंद ठेवा. फॅमिली पबसाठी पहिल्या दिवसापासूनच गेस्ट फिल्टर लागू असणे आवश्यक आहे.
- तुमचे CRM आणि ईमेल प्लॅटफॉर्म. गेस्ट यादी प्राप्त करणार्या सिस्टीमचे नाव द्या, जेणेकरून प्रोव्हायडर इंटिग्रेशनची पुष्टी करू शकेल.
आणखी एका गोष्टीवर लिखित स्वरूपात सहमती दर्शवा: टेनंटेड पबमध्ये अतिथींच्या डेटाची मालकी कोणाकडे आहे. तुमच्या भाडेकराराच्या किंवा लीज कराराच्या अटींमध्ये कदाचित याचा आधीच उल्लेख असेल. तसे नसल्यास, पहिल्या अतिथीने साइन इन करण्यापूर्वीच यावर तोडगा काढा.
तुम्ही प्रत्येक पबमध्ये गेस्ट साइन-इन, फिल्टरिंग आणि टिल सेपरेशन कसे सेट करता?
पायरी 1: इस्टेटचे ब्रँड्स आणि पबमध्ये वर्गीकरण करा
ग्रुपला अकाउंट होल्डर म्हणून, प्रत्येक ब्रँडला व्हेन्यूंचा ग्रुप म्हणून आणि प्रत्येक पबला एक व्हेन्यू म्हणून सेट करा. त्यानंतर ब्रँड-स्तरीय सेटिंग्ज त्या ब्रँडमधील प्रत्येक पबवर लागू होतात. साइन-इन पेज किंवा फिल्टरमधील बदल शेकडो वेळा न करता एकदाच केला जातो.
पब मॅनेजर्स आणि भाडेकरूंना (tenants) केवळ त्यांच्या स्वतःच्या व्हेन्यूचा अॅक्सेस द्या. एरिया मॅनेजर्सना त्यांचा विभाग दिसतो. मुख्य कार्यालयाला संपूर्ण इस्टेट दिसते.
पायरी 2: किमान माहिती मागणारे गेस्ट साइन-इन तयार करा
प्रत्येक अतिरिक्त फील्डमुळे साइन-इनचे प्रमाण कमी होते. तुम्ही ज्याचा वापर करणार आहात तेवढीच माहिती विचारा, बाकी काहीही नाही. UK GDPR कलम 5(1)(c) नुसार डेटाचे कमीत कमी संकलन (data minimisation) आवश्यक आहे, त्यामुळे कायदा आणि कन्वर्जन दोन्ही एकाच दिशेने निर्देश करतात.
पब गेस्ट साइन-इनसाठी चार बाबी आवश्यक आहेत:
- ईमेल पत्ता आणि पहिले नाव. संदेश पाठवण्यासाठी आणि पर्सनलाइझ करण्यासाठी पुरेसे.
- वयाची पुष्टी. CAP Code, विभाग 18, 18 वर्षांखालील लोकांना उद्देशून मद्यपान मार्केटिंग करण्यास मनाई करतो. ड्रिंक्सच्या ऑफरबद्दल ईमेल पाठवण्यापूर्वी ती व्यक्ती सज्ञान (adult) आहे की नाही हे तुम्हाला माहिती असणे आवश्यक आहे.
- दोन अनटिक केलेले संमती बॉक्सेस. एक पबसाठी, एक ग्रुप किंवा ब्रँडसाठी. UK GDPR Recital 32 नुसार आधीपासून टिक केलेले बॉक्सेस ही वैध संमती मानली जात नाही.
- तुमच्या प्रायव्हसी नोटीसची लिंक. यामध्ये डेटावर कोणाचे नियंत्रण आहे आणि का आहे याचा उल्लेख असतो.
WiFi अॅक्सेस आणि मार्केटिंग संमती स्वतंत्र ठेवा. UK GDPR कलम 7(4) नुसार जेव्हा एखादी सेवा संमतीवर अवलंबून असते, तेव्हा ती संमती स्वेच्छेने दिली जाण्याची शक्यता कमी मानली जाते. ज्या अतिथीने कशावरही टिक केलेले नाही तो देखील ऑनलाइन जाऊ शकतो. त्यानंतर PECR नियम 22 ज्यांनी टिक केले आहे त्यांना तुम्ही पाठवणाऱ्या प्रत्येक मार्केटिंग ईमेलचे नियमन करतो.
आमची Guest WiFi पेजेस प्रत्येक ब्रँडसाठी Purple सपोर्ट करत असलेले साइन-इन पर्याय दाखवतात.
पायरी 3: ग्रुप स्तरावर एकदाच फॅमिली-सेफ फिल्टरिंग सेट करा
Purple Shield गेस्ट नेटवर्कवर कंटेंट फिल्टरिंग लागू करते. ग्रुप एक बेसलाइन पॉलिसी सेट करतो आणि ती लॉक करतो, जेणेकरून कोणताही पब स्थानिक पातळीवर ती कमकुवत करू शकणार नाही. मुलांचे स्वागत करणाऱ्या पबमध्ये ही गोष्ट सर्वात महत्त्वाची ठरते, जेथे गेस्टची स्क्रीन प्रत्येक टेबलवरून दिसू शकते.
Friendly WiFi ला तुमचा बेंचमार्क म्हणून वापरा. ही सार्वजनिक WiFi साठीची UK सर्टिफिकेशन योजना आहे. किमान आवश्यकता म्हणून, यामध्ये पॉर्नोग्राफी आणि Internet Watch Foundation (IWF) यादीवरील बाल लैंगिक शोषण सामग्रीचे फिल्टरिंग आवश्यक आहे.
कोण काय बदलू शकते ते ठरवा:
- ग्रुप प्रत्येक पबसाठी बेसलाइन श्रेणी सेट करतो आणि त्यांची मालकी ठेवतो.
- ब्रँड मालक कौटुंबिक ब्रँडसाठी अधिक कडक श्रेणी जोडू शकतात.
- पब मॅनेजर्स आणि भाडेकरू एका ॲलो-लिस्ट (allow-list) नोंदीची विनंती करू शकतात, जी ग्रुप मध्यवर्ती पातळीवर मंजूर करतो.
गेस्ट फिल्टर फक्त गेस्ट नेटवर्कवरच लागू करा. कर्मचारी नेटवर्कला स्वतःची स्वतंत्र पॉलिसी मिळते, ज्यामुळे मॅनेजर अशा पुरवठादार साइटवर जाऊ शकतात जी गेस्ट फिल्टरने ब्लॉक केली आहे.
पायरी 4: टिल्स, कार्ड टर्मिनल्स आणि EPOS यांना गेस्ट नेटवर्कपासून दूर ठेवा
PCI DSS v4.0 मध्ये सेगमेंटेशन आवश्यक नाही. मात्र कार्ड डेटामध्ये ॲक्सेस मिळवू शकणारी प्रत्येक प्रणाली ही मूल्यांकनाच्या कक्षेत (scope) मानली जाते. टिल्स गेस्ट नेटवर्कवर ठेवल्यास प्रत्येक गेस्टचा फोन तुमच्या कार्डधारक डेटा वातावरणात (cardholder data environment) सामील होतो. त्यांना वेगळे केल्यास गेस्ट नेटवर्क या कक्षेबाहेर पडते.
नेटवर्क्सना तीन स्तरांवर वेगळे करा:
- VLANs. गेस्ट, कर्मचारी, पेमेंट्स आणि व्हेन्यू डिव्हाइसेसना स्वतंत्र IEEE 802.1Q VLANs वर ठेवा.
- फायरवॉल नियम. गेस्ट VLAN कडून पेमेंट्स VLAN कडे जाणारा सर्व ट्रॅफिक नाकारा (deny करा). पेमेंट्स VLAN ला फक्त तुमच्या प्रोसेसर आणि EPOS क्लाउडपर्यंत पोहोचण्याची परवानगी द्या.
- क्लायंट आयसोलेशन. गेस्ट डिव्हाइसेसना गेस्ट नेटवर्कवर एकमेकांना पाहण्यापासून प्रतिबंधित करा.
पेमेंट्स नेटवर्क WPA3 सह एन्क्रिप्ट करा किंवा ते वायर्ड ठेवा. PCI DSS आवश्यकता 2.3.1 नुसार अकाउंट डेटा वाहून नेणाऱ्या कोणत्याही नेटवर्कवर वायरलेस व्हेंडर डीफॉल्ट बदलणे आवश्यक आहे. बिझनेस नेटवर्क सुरक्षित करणे याविषयीची आमची मार्गदर्शिका फायरवॉलच्या बाजूची अधिक सखोल माहिती देते.
तुमचे टर्मिनल्स कसे कनेक्ट होतात यावर त्यातील कामाचे स्वरूप अवलंबून असते:
| टर्मिनल कसे कनेक्ट होते | तुम्ही काय करता | गेस्ट नेटवर्कवर होणारा परिणाम |
|---|---|---|
| स्वतःचे 4G SIM | ते पब नेटवर्कपासून पूर्णपणे दूर ठेवा | गेस्ट नेटवर्कवर कोणताही कार्ड ट्रॅफिक जात नाही |
| EPOS स्विचला वायर्ड कनेक्ट केलेले | तो स्विच पोर्ट पेमेंट्स VLAN वर ठेवा | गेस्ट नेटवर्कवर कोणताही कार्ड ट्रॅफिक जात नाही |
| WiFi | ते स्वतःच्या VLAN वरील एका समर्पित WPA3 पेमेंट्स नेटवर्कवर हलवा | फायरवॉल नियमांनी ब्लॉक केल्यानंतर गेस्ट नेटवर्कवर कोणताही कार्ड ट्रॅफिक जात नाही |
| गेस्टसह सामायिक (shared) नेटवर्कवरील WiFi | गो-लाइव्ह होण्यापूर्वी स्थलांतरित करा, नंतर ते सामायिक नेटवर्क बंद करा | तुम्ही असे करेपर्यंत गेस्ट नेटवर्क PCI DSS च्या कक्षेत राहते |
पायरी 5: व्यवस्थापित आणि भाडेतत्त्वावरील पब्सना एका गेस्ट लिस्टशी कनेक्ट करा
Purple Engage संमती असलेली गेस्ट लिस्ट ठेवते आणि पबनुसार व ब्रँडनुसार ईमेल पाठवते. व्यवस्थापित (managed) आणि भाडेतत्त्वावरील (tenanted) पब्समधील व्यवसाय भिन्न असल्यामुळे त्यांचे मॉडेल वेगळे असते.
व्यवस्थापित पबमध्ये ग्रुप व्यवसाय चालवतो. ग्रुप हा कंट्रोलर असतो आणि संमतीमध्ये ग्रुप तसेच ब्रँडचे नाव असते.
भाडेतत्त्वावर चालवल्या जाणाऱ्या पबमध्ये, भाडेकरू तुमच्या ब्रँड किंवा तुमच्या टाय अंतर्गत स्वतःचा व्यवसाय चालवतो. संमतीमध्ये भाडेकरूचा व्यवसाय आणि ग्रुप या दोघांचेही नाव असावे. ICO संमतीविषयक मार्गदर्शन तुम्हाला संमतीवर अवलंबून असणाऱ्या प्रत्येक कंट्रोलरचे नाव देण्यास सांगते. डेटा कसा वापरला जातो हे दोघेही ठरवत असल्यास, UK GDPR आर्टिकल 26 संयुक्त कंट्रोलर व्यवस्थेची आवश्यकता व्यक्त करते.
त्यानंतर ॲक्सेस जुळण्यासाठी सेट करा:
- प्रत्येक भाडेकरू फक्त त्यांच्या स्वतःच्या पबची यादी पाहतो आणि ईमेल करतो.
- ग्रुप संपूर्ण इस्टेटमध्ये, ब्रँड, प्रदेश किंवा भेटीच्या पॅटर्ननुसार फिल्टर करून ईमेल पाठवतो.
- दोघेही प्रत्येक अनसबस्क्राइबचा आदर करतात, मग तो कुठूनही सुरू झालेला असो.
भाडेकराराचा कालावधी संपल्यावर काय होईल हे ठरवा. बाहेर पडणाऱ्या भाडेकरूच्या व्यवसायाला दिलेल्या संमती सहसा त्या व्यवसायासोबत जातात. ग्रुपला दिलेल्या संमती ग्रुपकडेच राहतात. UK मधील ठिकाणांसाठी फर्स्ट-पार्टी डेटा स्ट्रॅटेजी वरील आमची पोस्ट CRM बाजू स्पष्ट करते.
पायरी 6: सर्व एकाच वेळी न करता, टप्प्याटप्प्याने (वेव्हजमध्ये) रोल आउट करा
प्रत्येक ब्रँड आणि प्रत्येक ॲक्सेस पॉइंट व्हेंडर कव्हर करणाऱ्या पाच ते 10 पब्सपासून सुरुवात करा. ज्या समस्या येतात त्या दुरुस्त करा, नंतर बॅचेसमध्ये स्केल करा. आमचा मल्टी-साइट WiFi रोलआउट प्लॅन वेव्ह स्ट्रक्चर आणि गो/नो-गो तपासण्या निश्चित करतो.
Purple तुमच्याकडे आधीपासून असलेल्या हार्डवेअरवर काम करत असल्याने, बहुतांश पब्सना नवीन उपकरणांऐवजी केवळ कॉन्फिगरेशनची आवश्यकता असते. तुमच्या पुढील WiFi अपग्रेडला नवीन हार्डवेअरची गरज का नसते यावरील आमची पोस्ट हे कसे होते ते स्पष्ट करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
प्रत्येक पब योग्यरित्या सेट अप झाला आहे हे तुम्ही कसे तपासाल?
पब सुरू (लाइव्ह) घोषित करण्यापूर्वी प्रत्येक पबची चाचणी घ्या. गेस्ट नेटवर्कवरील फोनवरून या तपासण्या चालवा, नंतर व्हेन्यूच्या नोंदीमध्ये निकाल नोंदवा.
- साइन-इन सुरुवातीपासून शेवटपर्यंत योग्यरित्या काम करते. Connect करा, साइन इन करा आणि इंटरनेट सुरू झाल्याची खात्री करा. कोणताही बॉक्स टिक न करणारा पाहुणा देखील ऑनलाइन जाऊ शकतो याची खात्री करा.
- संमतीची नोंद योग्य ठिकाणी होते. नवीन नोंद योग्य पबखाली, पाहुण्याने निवडलेल्या संमती पर्यायांसह दिसत असल्याची खात्री करा.
- फिल्टर ज्या गोष्टी ब्लॉक करायच्या आहेत त्या ब्लॉक करतो. आधीपासून माहिती असलेली ब्लॉक केलेली श्रेणी वापरून पहा आणि ब्लॉक पेज दिसत असल्याची खात्री करा.
- टिल्स अनरीचेबल आहेत. गेस्ट नेटवर्कवरून EPOS आणि टर्मिनल ॲड्रेसपर्यंत पोहोचण्याचा प्रयत्न करा. प्रत्येक प्रयत्न अयशस्वी झाला पाहिजे.
- पाहुणे एकमेकांना पाहू शकत नाहीत. क्लायंट आयसोलेशन दुसऱ्या टेस्ट फोनला ब्लॉक करत असल्याची खात्री करा.
त्यानंतर कॅलेंडरमध्ये दोन तपासण्या समाविष्ट करा. PCI DSS आवश्यकता 11.2.1 दर तीन महिन्यांनी अनधिकृत वायरलेस ॲक्सेस पॉइंट्सची चाचणी घेण्यास सांगते. आवश्यकता 11.4.5 दर 12 महिन्यांनी आणि कोणत्याही बदलानंतर सेगमेंटेशन कंट्रोल्सच्या पेनिट्रेशन चाचण्या घेण्यास सांगते.
WiFi Analytics मध्ये प्रत्येक पबमधील कनेक्शन्सचे निरीक्षण करा. ज्या पबचे साइन-इन्स रातोरात शून्यावर येतात, तिथे शांत आठवडा नसून तांत्रिक त्रुटी झालेली असते.
पब WiFi रोलआउट्समध्ये काय चुका होतात आणि तुम्ही त्या कशा दुरुस्त कराल?
बहुतांश त्रुटी वरील चेकलिस्ट मधील प्री-रोलआउट वस्तुस्थितीशी जोडलेल्या असतात. या अशा त्रुटी आहेत ज्या आम्हाला वारंवार दिसतात.
| लक्षण | संभाव्य कारण | उपाय |
|---|---|---|
| गो-लाइव्हनंतर कार्ड टर्मिनल डिस्कनेक्ट होते | टर्मिनल जुन्या शेअर्ड नेटवर्कवर होते जे तुम्ही बंद केले आहे | ते पेमेंट नेटवर्कवर किंवा त्याच्या 4G SIM वर हलवा आणि स्विच-ऑफ करण्यापूर्वी त्याची खात्री करा |
| अतिथीचा फोन एका टिल (कॅश काउंटर) ॲड्रेसपर्यंत पोहोचू शकतो | अतिथी नेटवर्क EPOS प्रमाणेच एकाच VLAN वर मॅप केले आहे | अतिथी नेटवर्कला त्याच्या स्वतःच्या VLAN वर पुन्हा मॅप करा, एक डिनाय (नकार) नियम जोडा, नंतर पुन्हा चाचणी घ्या |
| भाडेकरू (टेनंट) त्यांच्या स्वतःच्या पाहुण्यांना ईमेल करू शकत नाहीत | संमतीच्या मजकुरात फक्त समूहाचे नाव नमूद केले होते | पब चालकाचे नाव नमूद करण्यासाठी मजकूर पुन्हा लिहा; नवीन संमती ग्राह्य धरल्या जातील, जुन्या नाहीत |
| शाळेची वेबसाइट ब्लॉक झाल्याची कुटुंबे तक्रार करतात | फिल्टर श्रेणी अपेक्षेपेक्षा जास्त व्यापक आहे | समूह त्या डोमेनला केंद्रीय ॲलो-लिस्ट (परवानगी सूची) मध्ये जोडतो |
| फार कमी अतिथी साइन-इन पूर्ण करतात | साइन-इन पृष्ठावर खूप जास्त फील्ड्स आहेत | ते ईमेल, नाव, वयाची पुष्टी आणि संमती इतकेच मर्यादित करा |
| कर्मचारी अतिथी नेटवर्क वापरतात | कर्मचाऱ्यांचे कोणतेही स्वतंत्र नेटवर्क नाही, किंवा एकच शेअर केलेली की लीक झाली आहे | प्रत्येक पबसाठी एक iPSK जारी करा आणि एखादी व्यक्ती काम सोडून गेल्यास ती रद्द करा |
संमतीचा मजकूर बदलल्याने मागील नोंदी कधीही पूर्ववत करता येत नाहीत. समूहाकडून ईमेल मिळण्यास सहमती दर्शविलेल्या अतिथीने भाडेकरूकडून ईमेल मिळण्यास सहमती दिलेली नसते. हा मजकूर लवकरात लवकर दुरुस्त करा, कारण चुकीच्या मजकुराचा प्रत्येक आठवडा म्हणजे निरुपयोगी साइन-इन्सचा एक आठवडा असतो.
मॅनेज्ड आणि टेनंट (भाडेतत्त्वावरील) इस्टेट्समध्ये हे कसे कार्य करते?
खालील दोन परिस्थिती विशिष्ट इस्टेट संरचनेवर आधारित तयार केलेली प्रात्यक्षिक उदाहरणे आहेत, कोणतीही प्रत्यक्ष नावे असलेली डिप्लॉयमेंट्स नाहीत. याचे निष्कर्ष हे प्रत्येक टप्प्यामुळे घडून येणारे मोजण्यायोग्य बदल आहेत.
परिस्थिती 1: तीन ब्रँड्ससह 180-पबची मॅनेज्ड इस्टेट
परिस्थिती. स्थानिक इंस्टॉलर्सनी प्रत्येक पबमध्ये एक स्वतंत्र साइन-इन पृष्ठ तयार केले होते, ज्यामुळे देखभालीसाठी 180 पृष्ठे निर्माण झाली. 40 पबमध्ये, टिल्स (कॅश रजिस्टर्स) अतिथींसोबत नेटवर्क शेअर करत होत्या. कौटुंबिक ब्रँडच्या बहुतेक ठिकाणी रात्री 9 वाजेपर्यंत मुलांना परवानगी असूनही, कोणताही पब अतिथी ट्रॅफिक फिल्टर करत नव्हता. नवीन पबमध्ये Cisco Meraki कार्यरत होते; जुन्या पबमध्ये Ubiquiti UniFi कार्यरत होते.
काय करण्यात आले. समूहाने 180 पृष्ठांऐवजी तीन ब्रँड टेम्पलेट्स लागू केले. प्रत्येक पब चार VLANs वर स्थलांतरित करण्यात आला: अतिथी, कर्मचारी, पेमेंट्स आणि वेन्यू डिवायसेस. 40 शेअर केलेल्या पबमधील कार्ड टर्मिनल्स एका WPA3 पेमेंट्स नेटवर्कवर स्थलांतरित करण्यात आले. एकाच Purple Shield पॉलिसीने सर्व 180 अतिथी नेटवर्क्स कव्हर केले, ज्यामध्ये कौटुंबिक ब्रँडसाठी अधिक कठोर श्रेणी होत्या.
निष्कर्ष. साइन-इन पृष्ठे 180 वरून तीनवर आली. अतिथी नेटवर्कवर टिल्स असलेले पब 40 वरून शून्यावर आले, ज्याची खात्री प्रत्येक पबमधील रीचॅबिलिटी चाचणीद्वारे करण्यात आली. फिल्टरिंगचा बदल हा 180 स्थानिक संपादनांवरून एका केंद्रीय संपादनावर आला.
परिस्थिती 2: 450-पबची इस्टेट, मुख्यत्वे भाडेतत्त्वावर (टेनंट)
परिस्थिती. समूह 60 मॅनेज्ड पब चालवत होता आणि उर्वरित 390 पब भाडेकरूंना भाड्याने दिले होते. भाडेकरूंना त्यांच्या स्वतःच्या अतिथींच्या याद्या हव्या होत्या. ब्रँड मोहिमांसाठी समूहाला प्रत्येक पबचा एक एकत्रित व्ह्यू हवा होता. दोन्ही बाजू असा डेटा गोळा करत होत्या जो दुसरी बाजू कायदेशीररित्या वापरू शकत नव्हती.
काय करण्यात आले. प्रत्येक पब हा एक वेन्यू ठेवून समूह हा खातेधारक बनला. भाडेतत्त्वावरील पबमधील संमतीच्या मजकुरात भाडेकरूचा व्यवसाय आणि समूह या दोघांचाही उल्लेख करण्यात आला. भाडेकरूंना Purple Engage मध्ये त्यांच्या स्वतःच्या पबच्या यादीचा ॲक्सेस मिळाला. मुख्य कार्यालयाने ब्रँड आणि प्रदेशानुसार इस्टेटच्या यादीचे वर्गीकरण केले.
निष्कर्ष. सर्व 390 भाडेकरूंना त्यांची स्वतःची संमती असलेली यादी मिळाली. समूहाला 450 पबची एकच यादी मिळाली, ज्यामध्ये ईमेल पाठवण्याची संमती समाविष्ट होती. जेव्हा भाडेकरू बदलला, तेव्हा समूहाने कोणत्याही गोष्टीची पुनर्स्थापना (री-इन्स्टॉल) करण्याऐवजी एकाच टप्प्यात वेन्यू ॲक्सेस पुन्हा नियुक्त केला.
पब WiFi चा खर्च किती आहे आणि त्या बदल्यात तुम्हाला काय मिळते?
Purple तीन प्लॅन्सचे परवाने देते: Connect, Capture आणि Engage. Shield हे फिल्टरिंगसाठी एक सुरक्षा ॲड-ऑन आहे. तुमच्या पब्सची संख्या आणि प्रत्येक ब्रँडला आवश्यक असलेल्या प्लॅन्सवर आधारित कोटेशन मागा. भाडेतत्त्वावरील (Tenanted) पब्स व्यवस्थापित (Managed) पब्सपेक्षा वेगळ्या प्लॅनवर असू शकतात.
एकूण खर्च चार घटकांवरून ठरतो:
- प्रत्येक पब वापरत असलेल्या प्लॅन्स आणि ॲड-ऑन्सचे लायसन्स (Licences).
- हार्डवेअर (Hardware), जेथे तुमचे ॲक्सेस पॉईंट्स Purple च्या सपोर्टेड लिस्टमध्ये असतील, तिथे काहीही खर्च येत नाही.
- हार्डवेअर जिथे अनुमती देते तिथे मध्यवर्ती पद्धतीने केले जाणारे प्रत्येक पबमधील VLANs आणि फायरवॉल नियमांचे कॉन्फिगरेशन (Configuration).
- अनुपालन प्रयत्न (Compliance effort), जे गेस्ट नेटवर्क तुमच्या PCI DSS व्याप्तीबाहेर गेल्यावर कमी होतात.
याचा परतावा तीन बाबींमधून मिळतो. पहिले, लहान कार्डधारक डेटा एन्व्हायर्नमेंट म्हणजे मूल्यांकन करण्यासाठी कमी सिस्टीम्स. दुसरे, संमती असलेल्या गेस्ट्सची यादी प्रत्येक पब आणि ग्रुपला स्वतःचा मालकीचा फर्स्ट-पार्टी चॅनेल मिळवून देते. तिसरे, एकच प्लॅटफॉर्म भाडेतत्त्वावरील इस्टेट्समध्ये अनेकदा जमा होणाऱ्या प्रति-पब करारांची जागा घेतो.
Purple ने 2012 पासून मोठ्या प्रमाणावर हे काम केले आहे. आम्ही 90 पेक्षा जास्त देशांमध्ये 80,000+ कार्यरत ठिकाणी कार्यरत आहोत आणि दरवर्षी 500 दशलक्ष युजर्स आणि लॉगइन्स हाताळतो. Purple हे ISO 27001, Cyber Essentials आणि B Corp प्रमाणित आहे आणि Stonegate Pubs, Whitbread आणि Pizza Express यांसारख्या ग्रुप्ससोबत काम करते.
वारंवार विचारले जाणारे प्रश्न
Purple आमच्या पब्समध्ये आधीपासून असलेल्या ॲक्सेस पॉईंट्सवर काम करते का?
होय, Purple तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉईंट्सवर चालते. समर्थित वेंडर्समध्ये Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet यांचा समावेश आहे. Purple क्लाउड ओव्हरले म्हणून काम करते, त्यामुळे मिश्र हार्डवेअर असलेला पब अजूनही एक गेस्ट साइन-इन, एक फिल्टर पॉलिसी आणि एक गेस्ट लिस्ट चालवू शकतो. जेथे एखादा ॲक्सेस पॉईंट स्वतंत्र नेटवर्क्सना सपोर्ट करण्यासाठी खूप जुना असेल तिथेच तुम्हाला नवीन उपकरणे खरेदी करावी लागतील.
व्यवस्थापित आणि भाडेतत्त्वावरील पब्स एकाच WiFi प्लॅटफॉर्मचा वापर करू शकतात का?
होय, व्यवस्थापित आणि भाडेतत्त्वावरील पब्स एकाच प्लॅटफॉर्मवर चालवले जाऊ शकतात. ग्रुप खाते धारण करतो आणि प्रत्येक पब स्वतःच्या ॲक्सेससह एक ठिकाण बनतो. व्यवस्थापित पब्स ग्रुपच्या सेटिंग्जचे पालन करतात. भाडेकरूंना फक्त स्वतःचेच पाहुणे दिसतात आणि ते त्यांना ईमेल पाठवू शकतात. भाडेतत्त्वावरील पब्समधील संमती मजकुरामध्ये भाडेकरूचा व्यवसाय आणि ग्रुप या दोघांचाही उल्लेख असतो, ज्यामुळे प्रत्येकजण त्यांच्याकडून अपडेट्स मिळण्यास संमती देणाऱ्या पाहुण्यांना कायदेशीररित्या ईमेल पाठवू शकतो.
भाडेतत्त्वावरील पबमध्ये गेस्ट डेटाचा मालक कोण असतो?
संमतीमध्ये नमूद केलेले व्यवसाय गेस्ट डेटा नियंत्रित करतात. भाडेतत्त्वावरील पबमध्ये, सामान्यतः तो भाडेकरूचा व्यवसाय आणि ग्रुप एकत्र असतो. जेव्हा दोघेही डेटा कसा वापरायचा हे ठरवतात तेव्हा UK GDPR Article 26 संयुक्त नियंत्रक व्यवस्थेची मागणी करते. भाडेकराराचा कालावधी संपल्यावर काय होईल हे लेखी स्वरूपात ठरवा, कारण बाहेर पडणाऱ्या भाडेकरूला मिळालेली संमती साधारणपणे त्या व्यवसायासोबत निघून जाते.
स्वतंत्र गेस्ट नेटवर्क गेस्ट WiFi ला PCI DSS च्या कार्यक्षेत्रातून बाहेर काढते का?
होय, योग्य रीतीने विभाजित केलेले गेस्ट नेटवर्क तुमच्या कार्डधारक डेटा एन्व्हायर्नमेंटच्या बाहेर येते. PCI DSS कार्ड डेटापर्यंत पोहोचू शकणाऱ्या कोणत्याही सिस्टीमला त्याच्या कक्षेत मानते. स्वतंत्र VLANs, गेस्ट-टू-पेमेंट्स ट्रॅफिक ब्लॉक करणारे फायरवॉल नियम आणि क्लायंट आयसोलेशन यामुळे गेस्ट उपकरणांना त्या पोहोचण्यापासून दूर ठेवले जाते. तथापि, तुम्हाला हे सिद्ध करावे लागेल. Requirement 11.4.5 नुसार दर 12 महिन्यांनी आणि कोणत्याही बदलानंतर सेगमेंटेशन नियंत्रणांच्या पेनिट्रेशन चाचण्या आवश्यक आहेत.
आम्ही प्रत्येक पबला भेट न देता आमच्या सध्याच्या पब WiFi प्रोव्हायडरकडून बदल करू शकतो का?
होय, बहुतांश पबमध्ये हा बदल केवळ कॉन्फिगरेशनचा आहे, इन्स्टॉलेशनचा नाही. जिथे ॲक्सेस पॉइंट्स Purple च्या सपोर्टेड लिस्टमध्ये आहेत, तिथे अतिथी, कर्मचारी आणि पेमेंट नेटवर्क्स मध्यवर्ती पद्धतीने कॉन्फिगर केले जातात. काही पबमध्ये अजूनही प्रत्यक्ष भेट देण्याची आवश्यकता असते, विशेषतः जिथे कार्ड टर्मिनल्स सामायिक नेटवर्कवर असतात किंवा राउटर भाडेकरूचा असतो. आधी प्री-रोलआउट चेकलिस्ट चालवा, जेणेकरून ते नेमके कोणते पब आहेत हे तुम्हाला समजेल.
फॅमिली-सेफ फिल्टरने काय ब्लॉक करावे हे कोण ठरवते?
हा ग्रुप ठरवतो, आणि प्रत्येक पबसाठी पॉलिसी एकदाच सेट केली जाते. Purple Shield प्रत्येक अतिथी नेटवर्कवर ग्रुपची बेसलाइन लागू करते, आणि कोणताही पब ती स्थानिक पातळीवर शिथिल करू शकत नाही. फॅमिली ब्रँड्स अधिक कडक श्रेणी जोडू शकतात. पब मॅनेजर्स आणि भाडेकरू अलाव्ह-लिस्ट नोंदींची विनंती करतात, ज्यांना मुख्य कार्यालय मध्यवर्ती पातळीवर मान्यता देते. सार्वजनिक WiFi साठीची यूके सर्टिफिकेशन योजना Friendly WiFi, हा एक योग्य किमान बेंचमार्क आहे.
अतिथींसाठीचे जलद साइन-इन हे GDPR आणि अल्कोहोल मार्केटिंग नियमांशी सुसंगत आहे का?
होय, एक संक्षिप्त साइन-इन दोन्ही नियमांची पूर्तता करू शकते. ईमेल, पहिले नाव, वयाची पुष्टी आणि दोन अनटिक केलेले संमती बॉक्सेस विचारा. UK GDPR Recital 32 आधीच टिक केलेले बॉक्सेस नाकारते, आणि Article 7(4) चा अर्थ असा आहे की WiFi ॲक्सेस हा मार्केटिंग संमतीवर अवलंबून असू शकत नाही. वयाची पुष्टी तुम्हाला CAP Code section 18 च्या मर्यादेत ठेवते, जे 18 वर्षांखालील व्यक्तींना उद्देशून केलेल्या अल्कोहोल मार्केटिंगला प्रतिबंधित करते.
महत्वाच्या व्याख्या
VLAN (IEEE 802.1Q)
IEEE 802.1Q मध्ये निर्दिष्ट केलेला एक व्हर्च्युअल LAN, जो इथरनेट फ्रेम्समध्ये एक टॅग जोडतो ज्यामुळे एकच फिजिकल स्विच आणि ॲक्सेस पॉइंट नेटवर्क अनेक तार्किकदृष्ट्या स्वतंत्र नेटवर्क्स चालवू शकते.
प्रत्येक पबमधील स्विचेस आणि ॲक्सेस पॉइंट्स कॉन्फिगर करताना तुम्हाला हे दिसते. हे तुम्हाला नवीन केबलिंगशिवाय, आधीपासून छतावर असलेल्या हार्डवेअरवर पाहुणे, कर्मचारी, पेमेंट आणि व्हेन्यू-डिव्हाइस नेटवर्क्स चालवण्याची परवानगी देते.
EPOS
इलेक्ट्रॉनिक पॉइंट ऑफ सेल: टिल्स, कार्ड टर्मिनल्स आणि किचन प्रिंटर्स जे ऑर्डर्स आणि पेमेंट्स घेतात. कोणतीही EPOS सिस्टीम जी कार्ड डेटा स्टोअर करते, त्यावर प्रक्रिया करते किंवा ज्याद्वारे कार्ड डेटापर्यंत पोहोचता येते, ती PCI DSS मूल्यांकन कक्षेत येते.
प्रत्येक पबचे EPOS आणि टर्मिनल्स कसे जोडले जातात (वायर्ड, WiFi किंवा 4G SIM) याची नोंद ठेवणे ही एकमेव बाब आहे जी पबला किती सेगमेंटेशन कामाची आवश्यकता आहे हे ठरवते.
कॅप्टिव्ह पोर्टल
नेटवर्कमध्ये सामील झाल्यावर डिव्हाइसवर प्रदर्शित होणारे एक वेब पेज, जे अभ्यागत प्रमाणीकरण करत नाही किंवा अटी स्वीकारत नाही तोपर्यंत HTTP ट्रॅफिक अडवते, त्यानंतर नेटवर्क इंटरनेट ॲक्सेस खुले करते.
येथे पाहुण्यांचे साइन-इन, वयाची पडताळणी आणि दोन अनटिक केलेले संमती बॉक्सेस असतात, त्यामुळे याचे डिझाइन रूपांतरण (conversion) आणि UK GDPR अनुपालन दोन्ही ठरवते.
OWE (ऑपर्च्युनिस्टिक वायरलेस एन्क्रिप्शन)
IETF RFC 8110 मध्ये परिभाषित केलेले, OWE हे शेअर्ड पासवर्डशिवाय ओपन नेटवर्कवरील ट्रॅफिक एन्क्रिप्ट करण्यासाठी असोसिएशन दरम्यान Diffie-Hellman की एक्सचेंजचा वापर करते.
गेस्ट नेटवर्क पूर्णपणे ओपन ठेवण्याऐवजी OWE म्हणून चालवल्याने पाहुण्यांचे ट्रॅफिक एन्क्रिप्ट होते आणि वन-स्क्रीन साइन-इन पासवर्डच्या अडचणीपासून मुक्त राहते.
iPSK (आयडेंटिटी प्री-शेअर्ड की)
एकाच नेटवर्क नावावर (SSID) प्रत्येक पब, डिव्हाइस किंवा व्यक्तीनुसार स्वतंत्र प्री-शेअर्ड की जारी करणारी पद्धत, ज्यामध्ये ती की क्लायंटला त्याच्या स्वतःच्या VLAN आणि धोरणाशी मॅप करते.
प्रत्येक पबमधील कर्मचाऱ्यांसाठी आणि व्हेन्यू डिव्हाइसेससाठी याचा वापर करा, ज्यामुळे कोणीतरी नोकरी सोडल्यास संपूर्ण इस्टेटमध्ये बदल करण्याऐवजी लीक झालेली की एका पबसाठी रद्द केली जाऊ शकते.
IEEE 802.1X
IEEE पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोल मानक, जे नेटवर्क ॲक्सेस देण्यापूर्वी EAP पद्धती आणि RADIUS (रिमोट ऑथेंटिकेशन डायल-इन युझर सर्व्हिस) सर्व्हरद्वारे डिरेक्टरीविरुद्ध प्रत्येक व्यक्ती किंवा डिव्हाइसचे प्रमाणीकरण करते.
ज्यांची ओळख Microsoft Entra ID, Okta किंवा Google Workspace मध्ये आहे अशा व्यवस्थापित कर्मचाऱ्यांसाठी योग्य, ज्यामुळे व्यक्तीनुसार रोटा आणि स्टॉक ॲप्सचा ॲक्सेस मिळतो.
WPA3
ऑफलाइन पासवर्डचा अंदाज लावण्यास प्रतिबंध करण्यासाठी WPA2 पर्सनल मोडऐवजी SAE (सायमल्टेनियस ऑथेंटिकेशन ऑफ इक्वल्स, IEEE 802.11 कडून) चा वापर करणारे आणि प्रोटेक्टेड मॅनेजमेंट फ्रेम्स अनिवार्य करणारे सध्याचे WiFi सुरक्षा प्रमाणीकरण.
WiFi वर राहणे आवश्यक असलेले कार्ड टर्मिनल्स त्यांच्या स्वतःच्या VLAN वरील एका समर्पित WPA3 पेमेंट्स नेटवर्कवर हलवले जातात, गेस्ट नेटवर्कवर कधीही नाही.
PCI DSS v4.0 आणि कार्डधारक डेटा वातावरण
पेमेंट कार्ड इंडस्ट्री डेटा सिक्युरिटी स्टँडर्ड v4.0 कार्ड डेटा स्टोअर, प्रोसेस, ट्रान्समिट करणाऱ्या किंवा त्याच्याशी कनेक्ट होऊ शकणाऱ्या प्रत्येक सिस्टीमला कार्यकक्षेत मानते. आवश्यकता 2.3.1 ही वायरलेस वेंडर डिफॉल्ट्स, 11.2.1 ही त्रैमासिक रोग ॲक्सेस पॉइंट चाचणी आणि 11.4.5 ही सेगमेंटेशन पेनिट्रेशन चाचणी समाविष्ट करते.
गेस्टपासून टिल्सना वेगळे केल्याने प्रत्येक गेस्ट फोन मूल्यमापन कक्षेतून बाहेर पडतो, ज्यामुळे तुमचे अनुपालन प्रयत्न कमी होतात आणि तुमचे चाचणी वेळापत्रक निश्चित होते.
क्लायंट आयसोलेशन
एक ॲक्सेस पॉइंट किंवा कंट्रोलर सेटिंग जे एकाच नेटवर्कवरील वायरलेस क्लायंटमधील लेयर 2 ट्रॅफिक ब्लॉक करते, ज्यामुळे डिव्हाइसेस गेटवेपर्यंत पोहोचतात परंतु एकमेकांपर्यंत नाही.
हे गेस्ट नेटवर्कवरील तीन सेपरेशन लेयर्सपैकी एक आहे आणि दुसरा चाचणी फोन दिसत नाही याची पुष्टी करून गो-लाइव्हच्या वेळी तपासले जाते.
संयुक्त नियंत्रक (UK GDPR कलम 26)
UK GDPR कलम 26 अंतर्गत, जेथे दोन किंवा अधिक नियंत्रक संयुक्तपणे प्रक्रियेचे हेतू आणि साधने निश्चित करतात, त्यांनी त्यांच्या संबंधित जबाबदाऱ्या एका पारदर्शक व्यवस्थेत नमूद केल्या पाहिजेत.
भाडेतत्त्वावरील पबमध्ये लागू होते जेथे भाडेकरू आणि ग्रुप दोघेही गेस्ट डेटा कसा वापरला जातो हे ठरवतात, आणि हे संमती शब्दरचना व भाडेकरार समाप्ती अटींना आकार देते.
PECR नियम 22
प्रायव्हसी अँड इलेक्ट्रॉनिक कम्युनिकेशन्स (EC डायरेक्टिव्ह) रेग्युलेशन्स 2003 चा नियम 22 व्यक्तींना इलेक्ट्रॉनिक मेलद्वारे केल्या जाणाऱ्या अनपेक्षित मार्केटिंगचे नियमन करतो, ज्यासाठी सॉफ्ट ऑप्ट-इन लागू होत नसल्यास पूर्वसंमती आवश्यक असते.
साइन-इन करताना संमती बॉक्स टिक केलेल्या पाहुण्यांना प्रत्येक पब आणि ग्रुप पाठवत असलेल्या प्रत्येक मार्केटिंग ईमेलचे हे नियमन करते.
फ्रेंडली WiFi
सार्वजनिक WiFi साठी यूके सर्टिफिकेशन योजना, ज्यासाठी किमान इंटरनेट वॉच फाउंडेशन (IWF) सूचीवरील पोर्नोग्राफी आणि बाल लैंगिक शोषणाशी संबंधित सामग्री फिल्टर करणे आवश्यक आहे.
Purple Shield मधील ग्रुपच्या लॉक केलेल्या फॅमिली-सेफ बेसलाइनसाठी, विशेषतः मुलांना प्रवेश देणाऱ्या पबमध्ये, बेंचमार्क म्हणून याचा वापर करा.
सोडवलेली उदाहरणे
तीन ब्रँड्स असलेल्या 180 पबच्या एका मॅनेज्ड इस्टेटमध्ये स्थानिक पातळीवर तयार केलेली 180 साइन-इन पेजेस होती, फॅमिली ब्रँडमध्ये रात्री 9 वाजेपर्यंत मुलांना प्रवेश दिला जात असूनही 40 पबमध्ये टिल्स पाहुण्यांसोबत नेटवर्क शेअर करत होत्या आणि कोणतेही गेस्ट फिल्टरिंग नव्हते. हार्डवेअर मिश्रित Cisco Meraki आणि Ubiquiti UniFi होते. ग्रुपने याचे निराकरण कसे करावे?
ग्रुपने 180 पेजेस ऐवजी तीन ब्रँड टेम्प्लेट्स वापरले, ज्यामुळे ब्रँड-स्तरीय बदल प्रत्येक पबपर्यंत पोहोचतो. प्रत्येक पब चार VLANs वर स्थलांतरित झाला: पाहुणे, कर्मचारी, पेमेंट्स आणि व्हेन्यू डिव्हाइसेस. 40 शेअर्ड पबमधील कार्ड टर्मिनल्स एका WPA3 पेमेंट नेटवर्कवर हलवले गेले, ज्यामुळे पाहुण्यांचे डिव्हाइसेस PCI DSS कक्षेतून बाहेर पडले. एका Purple Shield पॉलिसीने सर्व 180 गेस्ट नेटवर्क्स कव्हर केले, ज्यामध्ये फॅमिली ब्रँडसाठी अधिक कडक कॅटेगरी होत्या. Purple हे हार्डवेअर-अज्ञेयवादी (hardware-agnostic) असल्याने, मिश्रित इस्टेटसाठी कॉन्फिगरेशनची आवश्यकता होती, नवीन उपकरणांची नाही. साइन-इन पेजेस 180 वरून तीनवर आले. गेस्ट नेटवर्कवर टिल्स असलेले पब 40 वरून शून्यावर आले, ज्याची खात्री प्रत्येक पबमधील रीचेबिलिटी टेस्टद्वारे झाली. फिल्टरिंगमधील बदल 180 स्थानिक संपादनांवरून एका मध्यवर्ती संपादनावर आला.
एक 450 पबचा ग्रुप 60 मॅनेज्ड पब चालवतो आणि 390 पब भाडेकरूंना (tenants) भाडेतत्त्वावर देतो. भाडेकरूंना त्यांच्या स्वतःच्या पाहुण्यांच्या याद्या हव्या आहेत आणि ग्रुपला ब्रँड मोहिमांसाठी संपूर्ण इस्टेटचा एक व्ह्यू हवा आहे, परंतु प्रत्येक पक्ष असा डेटा गोळा करतो जो दुसरा पक्ष कायदेशीररित्या वापरू शकत नाही. तुम्ही याचे निराकरण कसे कराल?
ग्रुप खातेधारक बनला आणि प्रत्येक पब एक व्हेन्यू म्हणून सेट केला गेला. भाडेतत्त्वावरील पबमध्ये, संमतीवर अवलंबून असलेल्या प्रत्येक कंट्रोलरचे नाव देण्याबाबतचे ICO मार्गदर्शन आणि संयुक्त कंट्रोलर्सवरील UK GDPR कलम 26 नुसार संमतीच्या मजकुरात भाडेकरूचा व्यवसाय आणि ग्रुप या दोघांचेही नाव दिले गेले. भाडेकरूंना केवळ Purple Engage मध्ये त्यांच्या स्वतःच्या पबच्या यादीचा ॲक्सेस मिळाला. मुख्य कार्यालयाने इस्टेट यादीचे ब्रँड आणि प्रदेशानुसार वर्गीकरण केले. सर्व 390 भाडेकरूंना त्यांची स्वतःची संमती-प्राप्त यादी मिळाली आणि ग्रुपला 450 पबमधील एकच यादी मिळाली ज्यावर ईमेल पाठवण्याची संमती होती. जेव्हा भाडेकरू बदलला, तेव्हा ग्रुपने काहीही पुन्हा इन्स्टॉल न करता एकाच टप्प्यात व्हेन्यूचा ॲक्सेस पुन्हा नियुक्त केला.
वारंवार विचारले जाणारे प्रश्न
Purple आमच्या पब्समध्ये आधीपासून असलेल्या ॲक्सेस पॉइंट्ससह कार्य करते का?
होय, Purple आपल्याकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर कार्य करते. समर्थित वेंडर्समध्ये Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet यांचा समावेश आहे. Purple क्लाउड ओव्हरले म्हणून कार्य करते, त्यामुळे मिश्र हार्डवेअर असलेला पब देखील एकाच अतिथी साइन-इन, एकच फिल्टर पॉलिसी आणि एकाच अतिथी सूचीवर चालतो. ॲक्सेस पॉइंट खूप जुना असल्यामुळे स्वतंत्र नेटवर्क्सना सपोर्ट करू शकत नसेल तरच तुम्हाला नवीन उपकरणे खरेदी करावी लागतील.
व्यवस्थापित आणि भाडेतत्त्वावरील पब्स एकच WiFi प्लॅटफॉर्म वापरू शकतात का?
होय, व्यवस्थापित आणि भाडेतत्त्वावरील (tenanted) पब्स एकाच प्लॅटफॉर्मवर चालवले जाऊ शकतात. ग्रुपकडे खाते असते आणि प्रत्येक पब स्वतःच्या ॲक्सेससह एक ठिकाण (venue) बनतो. व्यवस्थापित पब ग्रुपच्या सेटिंग्जचे पालन करतात. भाडेकरूंना फक्त त्यांचे स्वतःचे अतिथी दिसतात आणि ते त्यांनाच ईमेल करू शकतात. भाडेतत्त्वावरील पब्समधील संमतीच्या मजकुरामध्ये भाडेकरूचा व्यवसाय आणि ग्रुप या दोघांचेही नाव असते, ज्यामुळे त्यांच्याशी संपर्क साधण्यास संमती दिलेल्या अतिथींना दोघेही कायदेशीररीत्या ईमेल करू शकतात.
भाडेतत्त्वावरील पबमध्ये अतिथींच्या डेटाची मालकी कोणाकडे असते?
संमतीमध्ये नमूद केलेले व्यवसाय अतिथींच्या डेटावर नियंत्रण ठेवतात. भाडेतत्त्वावरील पबमध्ये, सामान्यतः तो भाडेकरूचा व्यवसाय आणि ग्रुप यांच्याकडे संयुक्तपणे असतो. जेव्हा डेटा कसा वापरायचा हे दोघे ठरवतात, तेव्हा UK GDPR Article 26 नुसार संयुक्त नियंत्रक (joint controller) व्यवस्था आवश्यक असते. भाडेकराराचा कालावधी संपल्यावर काय होते हे लेखी स्वरूपात ठरवा, कारण बाहेर पडणाऱ्या भाडेकरूला मिळालेल्या संमती सामान्यतः त्या व्यवसायासोबत जातात.
स्वतंत्र अतिथी नेटवर्कमुळे अतिथींचे WiFi PCI DSS कक्षेबाहेर राहते का?
होय, योग्य रीतीने विभागलेले (segmented) अतिथी नेटवर्क तुमच्या कार्डधारक डेटा वातावरणाच्या (cardholder data environment) कक्षेबाहेर राहते. PCI DSS अशा कोणत्याही प्रणालीला कक्षेत मानते जी कार्ड डेटापर्यंत पोहोचू शकते. स्वतंत्र VLANs, अतिथी ते पेमेंट ट्रॅफिक ब्लॉक करणारे फायरवॉल नियम आणि क्लायंट आयसोलेशन यांमुळे अतिथींच्या उपकरणांचा डेटापर्यंतचा ॲक्सेस काढून घेतला जातो. तथापि, हे तुम्हाला सिद्ध करावे लागेल. Requirement 11.4.5 नुसार दर 12 महिन्यांनी आणि कोणत्याही बदलानंतर सेगमेंटेशन नियंत्रणांचे पेनिट्रेशन टेस्ट करणे आवश्यक आहे.
आम्ही प्रत्येक पबला प्रत्यक्ष भेट न देता आमच्या सध्याच्या पब WiFi प्रदात्याकडून स्थलांतर करू शकतो का?
होय, बहुतेक पब्समध्ये ही प्रक्रिया कॉन्फिगरेशनची असते, इन्स्टॉलेशनची नाही. जेथे ॲक्सेस पॉइंट्स Purple च्या समर्थित सूचीमध्ये आहेत, तेथे अतिथी, कर्मचारी आणि पेमेंट नेटवर्क्स मध्यवर्ती पद्धतीने कॉन्फिगर केले जातात. काही पब्सना अजूनही प्रत्यक्ष भेटीची आवश्यकता असते, विशेषतः जेथे कार्ड टर्मिनल्स शेअर केलेल्या नेटवर्कवर असतात किंवा राउटर भाडेकरूचा असतो. आधी रोलआउटपूर्व चेकलिस्ट तपासा, ज्यामुळे नक्की कोणते पब्स आहेत हे तुम्हाला समजेल.
फॅमिली-सेफ फिल्टर काय ब्लॉक करेल हे कोण ठरवते?
ग्रुप निर्णय घेतो आणि पॉलिसी प्रत्येक पबसाठी एकदाच सेट केली जाते. Purple Shield ग्रुपचा बेसलाइन नियम प्रत्येक अतिथी नेटवर्कवर लागू करते आणि कोणताही पब स्थानिक पातळीवर तो शिथिल करू शकत नाही. फॅमिली ब्रँड्स अधिक कडक श्रेणी जोडू शकतात. पब व्यवस्थापक आणि भाडेकरू ॲलो-लिस्ट नोंदींची विनंती करतात, ज्यांना मुख्य कार्यालय मध्यवर्ती पद्धतीने मंजुरी देते. सार्वजनिक WiFi साठीची UK प्रमाणन योजना, Friendly WiFi, हा एक योग्य किमान निकष आहे.
झटपट अतिथी साइन-इन हे GDPR आणि मद्य मार्केटिंग नियमांशी सुसंगत आहे का?
होय, एक लहान साइन-इन दोन्ही नियमांची पूर्तता करू शकते. ईमेल, नाव, वयाची पुष्टी आणि दोन अनटिक केलेले संमती बॉक्सेस विचारा. UK GDPR Recital 32 आधीच टिक केलेले बॉक्सेस नाकारते आणि Article 7(4) नुसार WiFi चा ॲक्सेस मार्केटिंग संमतीवर अवलंबून असू शकत नाही. वयाची पुष्टी तुम्हाला CAP Code section 18 च्या मर्यादेत ठेवते, जे 18 वर्षांखालील व्यक्तींना उद्देशून केलेल्या मद्य मार्केटिंगला प्रतिबंधित करते.
स्रोत
- IETF RFC 8110: Opportunistic Wireless Encryption
- UK GDPR (Regulation (EU) 2016/679 as retained), legislation.gov.uk
- Privacy and Electronic Communications (EC Directive) Regulations 2003
- Information Commissioner's Office
- PCI Security Standards Council document library (PCI DSS v4.0)
- CAP Code (UK Code of Non-broadcast Advertising), section 18 alcohol
- Friendly WiFi certification scheme
- Internet Watch Foundation
या मालिकेमध्ये पुढे वाचा
मल्टी-साइट WiFi रोलआउट योजना: संपूर्ण इस्टेटमध्ये अतिथी, कर्मचारी आणि फिल्टरिंग एकाच प्लॅटफॉर्मवर स्थलांतरित करणे
तुम्ही चार टप्प्यांत मल्टी-साइट WiFi रोलआउटचे नियोजन आणि अंमलबजावणी करण्यास सक्षम असाल: पायलट, साइट टेम्पलेट, कटओव्हर वेव्ह्स आणि साइन-ऑफ. कोणते साइट्स पायलट करायचे, अतिथी, कर्मचारी आणि फिल्टरिंग हलवण्याचा क्रम, वेव्ह्सचा आकार कसा ठरवायचा, आणि जुने व Purple साइट्स एकत्र सुरू असताना संपूर्ण इस्टेटचे रिपोर्टिंग तुलनात्मक कसे ठेवायचे हे तुम्ही ठरवू शकता.
विश्रांती केंद्र आणि जिम WiFi प्रदाते: सदस्य, स्विम-स्कूल पालक आणि कर्मचारी एकाच प्लॅटफॉर्मवर
विश्रांती केंद्र WiFi प्रदात्यांची निवड करण्यासाठी आणि तुमच्या अस्तित्वात असलेल्या अॅक्सेस पॉईंट्सवर तीन नेटवर्क्स निर्दिष्ट करण्यासाठी या मार्गदर्शकाचा वापर करा: सदस्य आणि स्विम-स्कूल पालकांसाठी फिल्टर केलेले गेस्ट WiFi, कामाच्या खात्यांशी जोडलेले 802.1X स्टाफ WiFi आणि टर्नस्टाईल व टिल्ससाठी वेगळे डिव्हाइस नेटवर्क. त्यानंतर तुम्ही फिल्टरिंग, PCI DSS व्याप्ती आणि संमतीसह मार्केटिंग यावरील 10 प्रश्नांवर प्रत्येक प्रदात्याची पडताळणी करू शकता.
MSPs साठी गेस्ट WiFi आणि DNS फिल्टरिंग प्लॅटफॉर्म: मल्टी-भाडेकरू व्यवस्थापन आणि व्हाईट लेबलसाठी एक मल्टी-साइट चेकलिस्ट
तुम्ही तुमच्या MSP व्यवसायासाठी गेस्ट WiFi प्लॅटफॉर्म निवडू शकाल आणि एकाच कन्सोलवरून प्रत्येक क्लायंटचे मल्टी-भाडेकरू व्यवस्थापन चालवू शकाल. तुम्ही व्हाईट-लेबल साइन-इन पेजेसचे टेम्पलेट तयार करू शकता, क्लायंट, साइट आणि नेटवर्कनुसार DNS फिल्टरिंगचे स्तर जोडू शकता, आणि बायपास मार्ग बंद करू शकता. तुम्ही विकत असलेल्या करारांशी जुळणारे बिलिंग मॉडेल निवडण्यासही सक्षम व्हाल.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.