
酒吧集團 WiFi 供應商檢核清單:訪客登入、闔家安全過濾與收銀系統網路隔離
使用本檢核清單來向酒吧集團 WiFi 供應商進行需求說明與評估比較。您將能夠在每家酒吧中分隔訪客、員工、支付和場地設備網路,並建立簡短且經同意的登入流程。您還可以在集團層級設定統一的闔家安全過濾規則、將收銀系統排除在 PCI DSS 範圍之外,並在直營與加盟酒吧之間共享統一的訪客名單。
核心系列的一部分:訪客 WiFi:完整指南 →
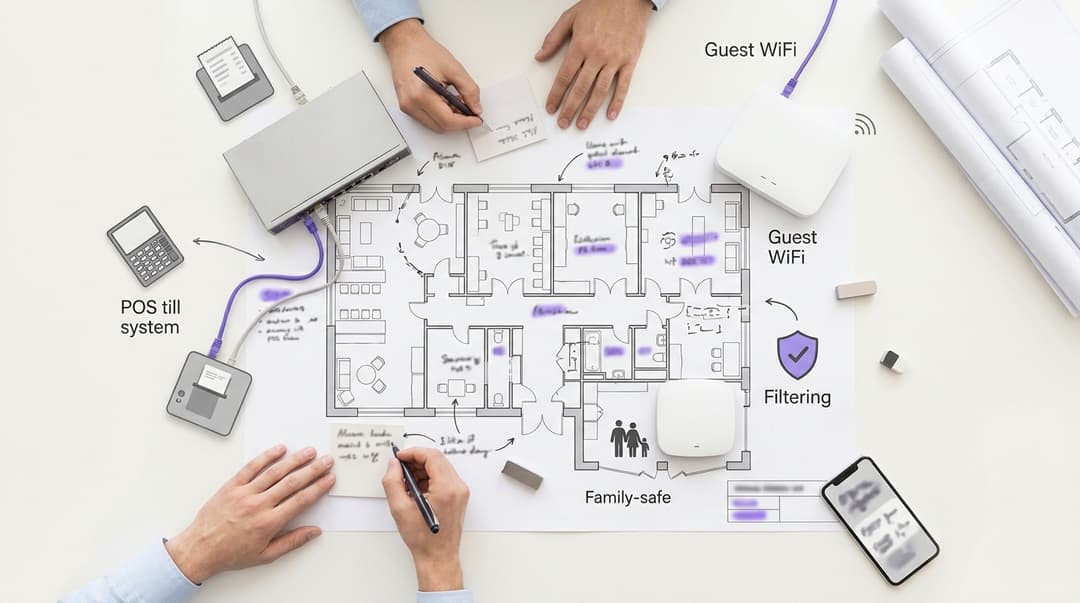
酒吧集團 WiFi 供應商應為每家酒吧提供至少三個獨立網路:訪客、員工及付款。收銀機、刷卡機與 EPOS 皆位於付款網路上,絕不使用訪客網路。請要求提供未勾選同意方塊的單一畫面登入機制。內容過濾應符合家庭安全標準並由集團設定。每家酒吧與集團應透過電子郵件發送單一經同意的訪客名單。
酒吧需要哪些網路,各自的使用者是誰?
酒吧運行的裝置數量往往超出多數經營者的想像。訪客攜帶手機,員工攜帶手機與平板電腦,吧檯則運行 EPOS。EPOS 代表電子銷售終端系統 (electronic point of sale):負責處理點餐與付款的收銀機、刷卡機及廚房印表機。吧檯後方則配置了音響系統、電視盒、酒窖監控與監視器 (CCTV)。
每組裝置都需要專屬的網路。VLAN (虛擬區域網路,定義於 IEEE 802.1Q) 可將單一實體網路劃分為多個獨立的邏輯網路。因此,您可以利用酒吧內現有的無線基地台 (AP) 與交換器運行四個網路。
Purple Access 可在每家酒吧現有的無線基地台上運行訪客、員工及 EPOS 網路。它以雲端覆蓋 (cloud overlay) 的形式運作,因此無需更改天花板內的任何設備。
| 網路 | 使用者 | 連線方式 | 可存取範圍 | 過濾方式 |
|---|---|---|---|---|
| 訪客 | 飲酒顧客、用餐顧客、家庭、住宿旅客 | 透過開放網路或 OWE 網路上的強制入口登入 | 僅限網際網路 | 透過 Purple Shield 的家庭安全政策 |
| 員工 | 吧檯團隊、廚房團隊、酒吧經理 | 每家酒吧使用專屬 iPSK,或受管員工透過 Microsoft Entra ID 使用 802.1X | 網際網路、輪班與庫存應用程式 | 集團員工政策 |
| 付款 (EPOS) | 收銀機、刷卡機、廚房印表機 | 有線 VLAN 或專屬 WPA3 網路 | 僅限付款處理商與 EPOS 雲端 | 僅限允許清單 |
| 場地裝置 | 音響、電視盒、酒窖監控、監視器 | 有線 VLAN 或每部裝置專屬 iPSK | 僅限各廠商的雲端服務 | 僅限允許清單 |
此處需定義幾項術語。強制入口是訪客存取網際網路前看到的登入頁面。OWE (伺機性無線加密,RFC 8110) 無需密碼即可對開放網路進行加密。iPSK (身分預先共用金鑰) 讓每家酒吧或每部裝置在同一個網路名稱下擁有專屬金鑰。IEEE 802.1X 則會根據目錄 (例如 Microsoft Entra ID、Okta 或 Google Workspace) 對每個人進行驗證。
附設客房的酒吧還會有住宿旅客,其停留時間長達數小時而非數分鐘。請將他們視為同一網路上的訪客,並遵循我們 飯店 頁面中所述的停留模式。
在要求酒吧集團 WiFi 供應商報價之前,您需要做好哪些準備?
在與供應商接洽之前,請先收集每家酒吧的六項關鍵資訊。若缺少這些資訊,每份報價都將充滿臆測,且每次推展部署都會伴隨著意料之外的狀況。- **依營運模式劃分的據點清單。**標記每家酒吧為直營、轉租或承租模式,並記錄其品牌。這將決定誰控管訪客資料以及誰負責核准內容過濾設定。
- **無線基地台清冊。**記錄每家酒吧的設備廠商與型號。Purple 支援在 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 及 Fortinet 上運作。
- **寬頻與防火牆。**註明每家酒吧由誰提供線路與路由器。承租店家通常自行採購,這會影響防火牆的設定權責。
- **刷卡機連線方式。**記錄每台刷卡機是採用有線、WiFi 或各自獨立的 4G SIM 卡連線。這項資訊將直接決定您的 PCI DSS 規範範圍。
- **兒童入場規範。**記錄哪些酒吧歡迎兒童進入以及開放至何時。親子友善酒吧從第一天起就必須啟用訪客過濾功能。
- **您的 CRM 與電子郵件平台。**指名接收訪客名單的系統,以便服務廠商確認整合事宜。
另外還需以書面明確約定一件事:承租酒吧中的訪客資料所有權歸屬。您的租賃協議可能已有載明。若未提及,請務必在第一位訪客登入前敲定。
如何在所有酒吧設定訪客登入、過濾與收銀機隔離?
步驟 1:將所有據點劃分為品牌與個別酒吧
將集團設定為帳號持有者、每個品牌設為一組場域,每家酒吧則為單一場域。接著,品牌層級的設定將套用至該品牌旗下的每家酒吧。修改登入頁面或過濾規則只需執行一次,無需重複數百次。
僅授予酒吧經理與承租人存取其自身場域的權限。分區經理可檢視其管轄區域。總部則可綜覽整體據點。
步驟 2:打造索取最少資訊的訪客登入機制
每增加一個欄位,就會流失一部分登入人次。只索取您會使用的資料即可。UK GDPR 第 5(1)(c) 條規定資料最小化原則,因此法規的要求與提高轉換率的方向完全一致。
酒吧訪客登入需要具備四個要素:
- **電子郵件地址與名字。**足以發送並提供個人化訊息即可。
- **年齡確認。**CAP 規範第 18 節禁止針對未滿 18 歲者進行酒類行銷。在發送酒類促銷優惠的電子郵件前,您必須確認對方已成年。
- **兩個未勾選的同意方塊。**一個代表該酒吧,另一個代表集團或品牌。UK GDPR 前言第 32 條規定,預先勾選的方塊不構成有效同意。
- **隱私權聲明連結。**其中需指明由誰控管資料及其原因。
請將 WiFi 連線存取權與行銷同意事項分開。UK GDPR 第 7(4) 條認定,當某項服務強制以同意為前提時,該同意極難被視為出於自願。即使訪客完全未勾選,也仍應可連線上網。隨後,PECR 第 22 條將規範您向有勾選同意的訪客所寄送的每封行銷電子郵件。
我們的 訪客 WiFi 頁面展示了 Purple 針對各品牌所支援的登入選項。
步驟 3:在集團層級進行一次性的家庭防護過濾設定
Purple Shield 會對訪客網路套用內容篩選。集團會設定統一的基準原則並予以鎖定,因此任何酒吧都無法在本地端放寬限制。這對於歡迎兒童光臨的酒吧尤為重要,因為在這些場所中,訪客的螢幕容易被其他桌看到。
建議以 Friendly WiFi 作為基準。這是英國針對公共 WiFi 的認證機制。其最低要求是篩選色情內容,以及網際網路觀察基金會(IWF)名單上的兒童性虐待內容。
明確劃分變更權限:
- 集團負責為每家酒吧設定並維護基準類別。
- 品牌擁有者可針對家庭導向品牌增設更嚴格的類別。
- 酒吧經理與承租人可以提出允許名單申請,並由集團進行集中審核。
請僅將訪客篩選規則套用於訪客網路。員工網路應採用專屬原則,以確保經理仍可存取被訪客篩選機制阻擋的供應商網站。
步驟 4:切勿將收銀機、刷卡機及 EPOS 置於訪客網路
PCI DSS v4.0 並未硬性要求網路區隔,但會將所有可存取持卡人資料的系統納入評估範圍。若將收銀機置於訪客網路,每支訪客手機都會進入您的持卡人資料環境。將兩者隔離,訪客網路便不再屬於評估範圍。
請在三個層級上進行網路隔離:
- **VLAN。**將訪客、員工、支付和場地設備分別置於獨立的 IEEE 802.1Q VLAN。
- **防火牆規則。**拒絕所有從訪客 VLAN 到支付 VLAN 的流量。僅允許支付 VLAN 連線至您的處理器與 EPOS 雲端。
- **用戶端隔離(Client isolation)。**防止訪客裝置在訪客網路上互相探索或連線。
請使用 WPA3 加密支付網路,或保持有線連接。PCI DSS 要求 2.3.1 規定,凡傳輸帳戶資料的網路,均須變更無線設備的原廠預設值。我們的 保護企業網路指南 針對防火牆設定有更深入的說明。
終端設備的連線方式決定了所需的工作內容:
| 終端設備連線方式 | 處理方式 | 對訪客網路的影響 |
|---|---|---|
| 自備 4G SIM 卡 | 完全不連入酒吧網路 | 訪客網路不承載任何卡片流量 |
| 透過實體線路連接至 EPOS 交換器 | 將交換器連接埠劃入支付 VLAN | 訪客網路不承載任何卡片流量 |
| WiFi | 將其移至獨立 VLAN 上的專屬 WPA3 支付網路 | 一旦防火牆規則生效予以阻擋,訪客網路即不承載卡片流量 |
| 與訪客共用 WiFi 網路 | 於上線前完成遷移,隨後停用共用網路 | 在完成遷移前,訪客網路皆屬於 PCI DSS 評估範圍 |
步驟 5:將直營與加盟酒吧連線至統一的訪客名單
Purple Engage 負責保存取得同意的訪客名單,並依酒吧及品牌發送電子郵件。由於業務型態不同,直營酒吧與承租酒吧的模式也有所差異。
在直營酒吧中,業務由集團經營。集團為資料控管者,取得的同意內容中會註明集團與品牌的名稱。
在承租酒吧(tenanted pub)中,承租人是以您的品牌或加盟關係經營自己的業務。同意聲明應同時載明承租人的業務及集團名稱。ICO 同意指引要求您列出所有將依據該同意處理資料的控制者。若雙方共同決定資料的使用方式,UK GDPR 第 26 條即規定必須訂立共同控制者協議。
接著設定相應的存取權限:
- 每位承租人只能查看並發送電子郵件給自己酒吧的名單。
- 集團可對整個體系發送電子郵件,並依照品牌、地區或造訪模式進行篩選。
- 無論取消訂閱從何處提出,雙方都必須遵循。
議定租約終止時的處理機制。授予離職承租人業務的同意通常會隨該業務移轉;授予集團的同意則會保留。我們關於 英國場館第一方數據策略 的文章深入探討了 CRM 方面的細節。
步驟 6:分批推行,切勿一次全部上線
先從涵蓋各品牌及各基地台(AP)廠商的 5 到 10 家酒吧開始。修復問題後,再分批擴大推行。我們的 多據點 WiFi 推行計畫 詳細說明了梯次架構與執行/不執行(go/no-go)檢查要點。
由於 Purple 可在您現有的硬體上運作,大多數酒吧只需要進行設定,而無需採購新設備。我們關於 為什麼您的下一次 WiFi 升級不需要新硬體 的文章介紹了具體做法。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
如何檢查每家酒吧的設定是否正確?
在宣告正式上線前,請先測試每家酒吧。使用訪客網路上的手機執行以下檢查,並將結果記錄在相應的場館資料中。
- 登入端對端正常運作。 連線、登入並確認可存取網際網路。確認未勾選任何選項的訪客仍可上網。
- 同意記錄儲存於正確位置。 檢查新記錄是否出現在正確的酒吧名下,且包含訪客所選的同意項目。
- 過濾機制正確封鎖內容。 嘗試存取已知遭封鎖的類別,確認是否會顯示封鎖頁面。
- 無法存取收銀機(POS 機)。 嘗試從訪客網路連線至 EPOS 與刷卡機終端機位址,每次嘗試都應失敗。
- 訪客之間無法看見彼此。 確認用戶端隔離(client isolation)功能已封鎖第二部測試手機。
接著在行事曆中安排兩項例行檢查。PCI DSS 需求 11.2.1 要求每三個月測試一次是否存在未經授權的無線基地台。需求 11.4.5 要求每 12 個月以及在任何變更後,針對網路分段控制措施執行滲透測試。
在 WiFi 分析 中觀察每家酒吧的連線數量。如果一家酒吧的登入次數在一夕之間歸零,那是發生故障,而不是生意清淡的一週。
酒吧 WiFi 推行過程中常出現哪些問題,該如何解決?
大多數失敗都可追溯到上述檢核表中的推行前基本狀況。以下是我們最常遇到的情況。
| 症狀 | 可能原因 | 解決方法 |
|---|---|---|
| 上線後刷卡機終端機斷線 | 終端機原本連接在已停用的舊共用網路上 | 將其移至付款專用網路或改用其 4G SIM 卡,並在停用舊網路前確認連線正常 |
| 訪客手機可連線至收銀機位址 | 訪客網路與 EPOS 對應至相同的 VLAN | 將訪客網路重新對應至其專屬的 VLAN,新增拒絕規則,然後重新測試 |
| 承租人無法傳送電子郵件給自己的訪客 | 同意聲明字句僅列出集團名稱 | 重新擬定字句以列出酒吧營運者;新的同意記錄有效,舊的則無效 |
| 家庭投訴學校網站遭到封鎖 | 篩選類別的範圍比預期更廣 | 集團將該網域新增至中央允許清單 |
| 很少有訪客完成登入 | 登入頁面上的欄位過多 | 縮減為僅保留電子郵件、名字、年齡確認和同意聲明 |
| 員工使用訪客網路 | 沒有員工網路,或單一共享金鑰外洩 | 為每間酒吧發布一個 iPSK,並在有人離職時予以撤銷 |
重新擬定同意聲明字句永遠無法挽回過往的記錄。同意接收集團電子郵件的訪客,並不等於同意接收承租人的電子郵件。請儘早修正字句,因為字句錯誤的每一週,都會造成那一週的登入資料無法使用。
這在直營與承租物業組合中會如何落實?
以下兩種情境是根據典型物業型態建立的實際範例,並非具名部署案例。成效是指每個步驟所帶來的可衡量變化。
情境 1:擁有三個品牌、共 180 間酒吧的直營物業組合
情況。 當地安裝人員在每間酒吧都建置了獨立的登入頁面,導致有 180 個頁面需要維護。在 40 間酒吧中,收銀機與訪客共用網路。儘管大多數家庭導向的品牌允許兒童逗留至晚上 9 點,但沒有任何酒吧對訪客流量進行篩選。較新的酒吧運行 Cisco Meraki;較舊的酒吧則運行 Ubiquiti UniFi。
處理方式。 集團將這 180 個頁面替換為三個品牌範本。每間酒吧皆移轉至四個 VLAN:訪客、員工、支付和場地設備。這 40 間共用網路的酒吧中的刷卡機,皆移轉至 WPA3 支付網路。單一 Purple Shield 政策涵蓋了所有 180 個訪客網路,並針對家庭品牌設定更嚴格的類別。
成效。 登入頁面從 180 個減少到三個。收銀機位於訪客網路上的酒吧數量從 40 間降至零,並在每間酒吧透過連線能力測試進行確認。篩選規則的變更從 180 次本機編輯減少為一次中央編輯。
情境 2:擁有 450 間酒吧的物業組合,主要為承租經營
情況。 集團經營 60 間直營酒吧,並將其餘 390 間出租給承租人。承租人希望能擁有自己的訪客名單。集團則希望能夠跨所有酒吧取得單一檢視畫面,以推行品牌行銷活動。雙方收集到的資料,另一方在法律上都無法合法使用。
處理方式。 集團成為帳戶持有人,每間酒吧均作為一個場地。承租酒吧中的同意聲明字句同時列出了承租人企業與集團。承租人獲得了在 Purple Engage 中存取自己酒吧名單的權限。總部則依品牌和地區對整個物業組合的名單進行客群劃分。
成效。 390 位承租人各自獲得了經合法同意的名單。集團則獲得了一份涵蓋 450 間酒吧的統一名單,並取得透過電子郵件寄送訊息的同意授權。當租約轉手時,集團只需一個步驟即可重新指派場地存取權,而無須重新安裝任何項目。
酒吧 WiFi 的成本為何,又能帶來什麼效益?
Purple 授權提供三種方案:Connect、Capture 和 Engage。Shield 則是提供過濾功能的安全性附加方案。歡迎依據您的酒吧數量及各品牌所需的方案索取報價。租賃經營酒吧與直營酒吧可採用不同的方案。
總成本由四個項目決定:
- 各酒吧所使用的方案與附加方案之授權。
- 硬體:若您的存取點位於 Purple 的支援名單中,則無需額外費用。
- 各酒吧 VLAN 與防火牆規則的設定:在硬體允許的情況下,可集中統一處理。
- 合規工作:一旦訪客網路移出您的 PCI DSS 範圍,合規成本便會降低。
投資報酬主要來自三個層面。首先,持卡人資料環境縮小,代表需要評估的系統變少。其次,經同意的訪客名單能為每間酒吧及集團打造自有的一手管道。第三,單一平台可取代租賃物業通常累積的個別酒吧合約。
Purple 自 2012 年起便大規模推行此業務。我們在超過 90 個國家/地區的 80,000 多個實際場域運行,每年處理 5 億名使用者與登入次數。Purple 擁有 ISO 27001、Cyber Essentials 和 B Corp 認證,並與包括 Stonegate Pubs、Whitbread 及 Pizza Express 等集團合作。
常見問題
Purple 能與我們酒吧中既有的存取點相容嗎?
可以,Purple 能在您現有的存取點上運作。支援的廠商包含 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 及 Fortinet。Purple 以雲端疊加層的形式運作,因此即使酒吧混用不同硬體,仍可採用統一的訪客登入、單一過濾政策和單一訪客名單。只有在存取點過於老舊而無法支援獨立網路時,您才需要購買新設備。
直營與租賃經營酒吧可以共用同一個 WiFi 平台嗎?
可以,直營與租賃經營酒吧可以在同一個平台上運作。由集團持有該帳戶,每間酒吧則成為擁有獨立存取權限的場域。直營酒吧遵循集團設定;承租人則只能查看自己的訪客並向其傳送電子郵件。租賃經營酒吧的同意聲明條款會同時列出承租人企業與集團的名稱,因此雙方都能合法向同意接收訊息的訪客傳送電子郵件。
租賃經營酒吧中的訪客資料歸誰所有?
同意聲明中指名的企業即為訪客資料的控管者。在租賃經營酒吧中,通常由承租人的企業與集團共同擁有。UK GDPR 第 26 條規定,當雙方共同決定資料的使用方式時,需簽訂共同控管者協議。由於給予即將離任承租人的同意授權通常會隨該企業轉移,因此請以書面形式約定租賃關係終止時的處理方式。
獨立的訪客網路是否能將訪客 WiFi 排除在 PCI DSS 範圍之外?
可以,妥善區隔的訪客網路不屬於您的持卡人資料環境。PCI DSS 將任何可存取卡片資料的系統視為納入範圍。獨立的 VLAN、阻擋訪客存取付款流量的防火牆規則,以及用戶端隔離,都能防止訪客裝置接觸到該資料。不過,您必須提出證明。第 11.4.5 條要求每 12 個月以及任何變更之後,皆必須對區隔控制措施執行滲透測試。
我們可以在不走訪每家酒吧的情況下,轉換目前的酒吧 WiFi 供應商嗎?
可以,在大多數酒吧中,這項轉換只是進行配置,而非安裝。只要無線基地台 (AP) 位於 Purple 的支援清單上,訪客、員工和付款網路都可以進行集中配置。有些酒吧仍需要現場走訪,通常是因為刷卡機位於共用網路上,或是路由器屬於承租人。請先執行推出前檢查清單,以便了解哪些酒吧需要現場處理。
誰來決定家庭安全篩選器要封鎖哪些內容?
由集團決定,且該政策只需為每家酒吧設定一次。Purple Shield 會將集團的基準套用至每個訪客網路,任何酒吧都無法在本地端放寬限制。家庭品牌可以新增更嚴格的類別。酒吧經理和承租人可申請許可清單項目,並由總部集中審批。Friendly WiFi (英國的公用 WiFi 認證計畫) 是一項合理的基本基準。
快速的訪客登入流程是否符合 GDPR 和酒類行銷規範?
是的,簡短的登入流程即可符合這兩項規範。只需索取電子郵件、名字、年齡確認以及兩個未勾選的同意方塊。UK GDPR 序文 32 排除了預先勾選的方塊,而第 7(4) 條規定 WiFi 的使用權益不能取決於是否同意接收行銷資訊。年齡確認可確保您遵守 CAP 守則第 18 節的規定,該節禁止針對 18 歲以下未成年人進行酒類行銷。
關鍵定義
VLAN (IEEE 802.1Q)
虛擬區域網路(VLAN),定義於 IEEE 802.1Q 規範中,透過在乙太網路訊框(Ethernet frame)中加入標記,使單一實體交換器和無線基地台網路能承載多個邏輯上各自獨立的網路。
在每家酒吧設定交換器與無線基地台時便會使用到此技術。它讓您能夠在天花板上現有的硬體上運行訪客、員工、支付和場地設備網路,而無需重新佈線。
EPOS
電子銷售點系統(Electronic point of sale):用於點餐與收款的收銀機、刷卡機和廚房出單機。任何儲存、處理或可接觸信用卡資料的 EPOS 系統均屬於 PCI DSS 評估範圍。
記錄每家酒吧的 EPOS 和終端機連線方式(有線、WiFi 或 4G SIM 卡),是決定該酒吧需要進行多少網路區隔工程的關鍵要素。
強制入口
裝置連線至網路時所顯示的網頁,用於攔截 HTTP 流量,直到訪客完成驗證或接受條款為止,之後網路才會開放網際網路連線。
這是訪客登入、年齡確認以及兩個未勾選之同意核取方塊所在的位置,因此其設計同時決定了轉換率與 UK GDPR 法規遵循。
OWE(投機性無線加密)
定義於 IETF RFC 8110,OWE 在關聯(association)階段使用 Diffie-Hellman 金鑰交換,在無需共用密碼的情況下對開放網路上的流量進行加密。
將訪客網路以 OWE 模式運行而非完全開放,可在對訪客流量進行加密的同時,仍維持免輸入密碼的單頁登入流暢體驗。
iPSK(身分預先共用金鑰)
一種在單一網路名稱 (SSID) 上為每家酒吧、裝置或人員發行不同預先共用金鑰的方法,透過該金鑰將用戶端對應至專屬的 VLAN 及原則。
適用於每家酒吧的員工和場地設備,如此一來,當有人離職時,只需撤銷該酒吧的外洩金鑰,而無需在所有物業中進行變更。
IEEE 802.1X
IEEE 802.1X 連接埠型網路存取控制標準,在授予網路存取權限之前,會透過 EAP 方法與 RADIUS (遠端驗證撥號使用者服務) 伺服器針對目錄對每個人員或裝置進行驗證。
適用於身分存放於 Microsoft Entra ID、Okta 或 Google Workspace 中的受管理員工,可為個人提供輪班與庫存應用程式的存取權限。
WPA3
目前的 WiFi 安全性認證,以 SAE (同等同時驗證,源自 IEEE 802.11) 取代 WPA2 個人模式以抵禦離線密碼猜測,並強制採用受保護的管理框架。
必須維持 WiFi 連線的刷卡機應移至專用 VLAN 上的專用 WPA3 支付網路,絕不可使用訪客網路。
PCI DSS v4.0 與持卡人資料環境
支付卡產業資料安全標準 (PCI DSS) v4.0 將儲存、處理、傳輸或可連線至卡片資料的所有系統均視為涵蓋範圍。要求 2.3.1 涵蓋無線設備廠商預設值、11.2.1 涵蓋每季非授權存取點 (rogue AP) 測試,11.4.5 則涵蓋網路區隔滲透測試。
將收銀機與訪客區隔開來,可使所有訪客手機免於納入評估範圍,進而減少法規遵循作業負擔並明確訂定測試時程。
用戶端隔離
一種存取點或控制器設定,可封鎖同一網路上無線用戶端之間的第 2 層流量,讓裝置能連線至閘道,但彼此之間無法互通。
這是訪客網路的三個隔離層之一,在正式上線時會透過確認看不到第二支測試手機來進行驗證。
共同控管者 (UK GDPR 第 26 條)
根據 UK GDPR 第 26 條規定,當兩個或多個控管者共同決定處理目的與方式時,必須以透明的協議明訂各自的責任。
適用於承租經營的酒吧,此類酒吧的承租方與集團雙方共同決定如何使用訪客資料,這會影響同意條款的文字內容與租約終止條款。
PECR 第 22 條法規
2003 年《隱私與電子通訊 (EC 指令) 條例》第 22 條規範透過電子郵件向個人發送未經請求的行銷訊息,除適用軟性選擇加入機制外,均須事先徵得同意。
此法規規範每家酒吧及集團向登入時勾選同意方塊的訪客發送的每封行銷電子郵件。
Friendly WiFi
英國的公共 WiFi 認證計畫,該計畫至少要求過濾色情內容以及網路觀察基金會 (IWF) 清單上的兒童性虐待內容。
可將其作為集團在 Purple Shield 中鎖定家庭友善安全基準的指標,特別是允許兒童進入的酒吧。
範例
一個擁有三個品牌、共 180 家直營酒吧的集團,旗下有 180 個各自建置的登入頁面,其中 40 家酒吧的收銀機與訪客共用網路,且沒有任何訪客網路過濾機制(儘管其主打家庭客群的品牌允許兒童入場至晚上 9 點)。硬體設備混用了 Cisco Meraki 和 Ubiquiti UniFi。該集團應如何解決此問題?
該集團將 180 個頁面替換為三個品牌範本,因此品牌層級的變更會直接同步套用至每家酒吧。每家酒吧都改為四個 VLAN:訪客、員工、支付和場地設備。這 40 家共用網路的酒吧將刷卡機移至 WPA3 支付網路,從而將訪客設備排除在 PCI DSS 評估範圍之外。一項 Purple Shield 原則涵蓋了所有 180 個訪客網路,並針對家庭品牌設定了更嚴格的類別。由於 Purple 與硬體無關(hardware-agnostic),這個混用設備的物業只需重新設定,而無需採購新設備。登入頁面從 180 個縮減為 3 個。收銀機位在訪客網路上的酒吧從 40 家降至零家,並在每家酒吧進行了連通性測試予以確認。過濾規則的變更從 180 次本機編輯簡化為一次集中編輯。
一個擁有 450 家酒吧的集團經營著 60 家直營酒吧,並將 390 家出租給加盟商。加盟商希望擁有自己的訪客名單,而集團則希望擁有全物業的整合檢視以進行品牌行銷活動,但雙方收集的資料在法律上均無法直接供對方使用。該如何解決?
集團成為帳戶持有人,每家酒吧均設定為一個場地(venue)。在加盟酒吧中,同意條款文字同時列出了加盟商的業務名稱與集團名稱,符合 ICO 關於列出所有仰賴該同意之控管者的指引,以及 UK GDPR 第 26 條關於共同控管者的規定。加盟商僅能在 Purple Engage 中存取自己酒吧的名單。總公司則依品牌和地區對整個集團的名單進行分群。390 家加盟商各自獲得了已獲同意的專屬名單,而集團則獲得了一份涵蓋 450 家酒吧且具有電子郵件行銷同意權限的整合名單。當租約更換經營者時,集團只需一個步驟重新指派場地存取權限,而無需重新安裝任何設備。
常見問題
Purple 能否與我們酒吧中現有的無線基地台搭配運作?
是的,Purple 可在您現有的無線基地台(AP)上運作。支援的廠商包括 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 與 Fortinet。Purple 以雲端疊加層(cloud overlay)架構運作,因此即便酒吧混合使用不同硬體,仍可使用一致的訪客登入、單一過濾政策及統一的訪客名單。您只有在現有無線基地台過於老舊而無法支援獨立網路時,才需要購買新設備。
直營酒吧與承租酒吧可以共用同一個 WiFi 平台嗎?
是的,直營與加盟承租酒吧皆可在同一平台上運作。由集團持有主帳號,每間酒吧各為一個擁有專屬存取權限的據點。直營酒吧遵循集團設定;承租店主則僅能查看並寄送電子郵件給自己的訪客。承租酒吧的同意聲明內文會同時列出承租店主商家與集團的名稱,因此雙方皆能合法向同意接收訊息的訪客寄送電子郵件。
承租酒吧中的訪客資料所有權歸誰所有?
同意聲明中所載明的商家擁有該訪客資料的控制權。在承租酒吧中,通常由承租商與集團共同擁有。UK GDPR 第 26 條規定,當雙方共同決定資料使用方式時,必須簽訂共同控制者協議。請以書面形式約定租約終止時的處理方式,因為提供給即將離任承租商的同意權利通常會歸屬於該商家。
獨立的訪客網路是否能讓訪客 WiFi 排除在 PCI DSS 範圍之外?
是的,經過適當區隔的訪客網路不屬於持卡人資料環境(CDE)。PCI DSS 將任何可存取卡片資料的系統皆視為在評估範圍內。獨立 VLAN、封鎖訪客至支付流量的防火牆規則,以及用戶端隔離功能,可使訪客裝置無法觸及該環境。不過,您必須證明這一點。規範 Requirement 11.4.5 要求每 12 個月以及任何變更後,皆須對網路區隔控制措施進行滲透測試。
我們可以在不用走訪每間酒吧的情況下,更換現有的酒吧 WiFi 服務供應商嗎?
是的,對多數酒吧而言,移轉屬於設定層面,而非硬體安裝。凡無線基地台位於 Purple 的支援清單中,訪客、員工及支付網路皆可由中心端統一設定。部分酒吧仍需人員到場處理,通常是刷卡機位於共用網路或路由器屬於承租商的情況。請先執行推廣前檢查清單,即可掌握需要到場處理的酒吧名單。
由誰決定闔家安全過濾機制要封鎖哪些內容?
由集團決定,且政策只需針對所有酒吧設定一次。Purple Shield 會將集團的基準套用至各訪客網路,任何個別酒吧皆不得擅自在本機放寬限制。家庭取向的品牌可新增更嚴格的類別。酒吧經理與承租商可申請允許清單項目,並由總部集中審核核准。英國公共 WiFi 認證計畫 Friendly WiFi 是一個合理的最低標準指標。
快速的訪客登入程序是否符合 GDPR 及酒類行銷法規?
是的,簡潔的登入程序可同時符合這兩項法規要求。只需索取電子郵件、名字、年齡確認,以及兩個預設未勾選的同意核取方塊。UK GDPR 前言第 32 條排除了預先勾選的方塊,而第 7(4) 條則意味著提供 WiFi 存取權限不得以同意行銷為前提。年齡確認則可確保您遵守 CAP Code 第 18 節禁止向 18 歲以下人士進行酒類行銷的規定。
參考來源
- IETF RFC 8110: Opportunistic Wireless Encryption
- UK GDPR (Regulation (EU) 2016/679 as retained), legislation.gov.uk
- Privacy and Electronic Communications (EC Directive) Regulations 2003
- Information Commissioner's Office
- PCI Security Standards Council document library (PCI DSS v4.0)
- CAP Code (UK Code of Non-broadcast Advertising), section 18 alcohol
- Friendly WiFi certification scheme
- Internet Watch Foundation
繼續閱讀本系列
多站點 WiFi 部署計劃:將整個園區的訪客、員工與過濾功能轉移至單一平台
您將能夠透過四個階段規劃並執行多站點 WiFi 部署:試點、站點範本、切換批次與簽核。您可以決定要對哪些站點進行試點、訪客、員工與過濾功能的轉移順序、如何規劃批次規模,以及在舊版與 Purple 站點並存運作時,如何維持全園區報表的可比性。
休閒中心與健身房 WiFi 提供商:將會員、游泳學校家長與員工整合於單一平台
使用本指南篩選休閒中心 WiFi 提供商名單,並在您現有的無線基地台 (AP) 上配置三個網路:為會員和游泳學校家長提供經過濾的訪客 WiFi、綁定工作帳戶的 802.1X 員工 WiFi,以及用於旋轉閘門和收銀機的隔離裝置網路。接著,您可以根據有關內容過濾、PCI DSS 範圍及同意行銷的 10 個問題來評估各家提供商。
MSP 專用的訪客 WiFi 與 DNS 過濾平台:多租戶管理與白標的多站點檢查清單
您將能為您的 MSP 業務篩選出合適的訪客 WiFi 平台,並從單一主控台跨所有客戶執行多租戶管理。您可以將白標登入頁面建立範本、依客戶、站點和網路分層套用 DNS 過濾,並阻斷繞過途徑。您還能選擇與所銷售合約相符的計費模式。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。