
Guest WiFi वर वेळ आणि बँडविड्थ मर्यादा कशा लागू कराव्या
एंटरप्राइज guest WiFi नेटवर्कवर वेळ आणि बँडविड्थ मर्यादा लागू करण्याबद्दलचे एक अधिकृत तांत्रिक संदर्भ मार्गदर्शक. हे मार्गदर्शक IT लीडर्सना नेटवर्क कार्यक्षमता, सुरक्षा अनुपालन आणि अभ्यागतांचा अनुभव यांचा समतोल राखण्यास मदत करण्यासाठी कृतीयोग्य आर्किटेक्चरल ब्ल्यूप्रिंट्स, वेंडर - न्यूट्रल कॉन्फिगरेशन आणि वास्तविक जगातील केस स्टडीज प्रदान करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Guest WiFi मार्गदर्शक →
Guest WiFi Time & Bandwidth Policy Calculator
Size per-user rate limits, session expiration timers, and DHCP subnets based on venue type and WAN uplink. Generates production CLI configs and RADIUS attributes.
कार्यकारी सारांश (Executive Summary)
आधुनिक उपक्रमांसाठी, अतिथींना वायरलेस प्रवेश प्रदान करणे ही आता चैनीची गोष्ट राहिलेली नाही - ती एक व्यावहारिक गरज बनली आहे. तथापि, व्यवस्थापित न केलेले अतिथी नेटवर्क हे एका मोठ्या धोक्याचे कारण ठरू शकते, जे कॉर्पोरेट नेटवर्कच्या कामगिरीला बाधा आणू शकते, संवेदनशील डेटा उघड करू शकते आणि नियामक दायित्वाची जोखीम वाढवू शकते. आयटी व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि CTOs यांनी खुल्या कनेक्टिव्हिटी मॉडेलपासून दूर जाऊन अत्यंत पद्धतशीर, पॉलिसी-चालित अतिथी प्रवेश स्तराकडे वळणे आवश्यक आहे.
हे मार्गदर्शक अतिथी वायरलेस नेटवर्क्सवर अचूक वेळ आणि बँडविड्थ मर्यादा लागू करण्याच्या तांत्रिक धोरणांचा तपशील देते. व्हर्च्युअल लोकल एरिया नेटवर्क्स (VLANs) द्वारे लॉजिकल नेटवर्क वर्गीकरण लागू करून, एंटरप्राइझ-दर्जाचे Quality of Service (QoS) फ्रेमवर्क वापरून आणि क्लाउड-व्यवस्थापित पॉलिसी डिसिजन पॉईंट (PDP) समाकलित करून, संस्था त्यांच्या व्यवसाय-गंभीर ऑपरेशन्सचे रक्षण करताना उच्च-दर्जाचा अतिथी अनुभव देऊ शकतात.
प्रोॲक्टिव्ह बँडविड्थ थ्रॉटलिंग, सत्र कालावधी मर्यादा आणि वेळ-आधारित SSID शेड्यूलिंगद्वारे, नेटवर्क प्रशासक "बँडविड्थ हॉग्ज" मुळे अपलिंक सॅच्युरेट होण्याचा धोका कमी करू शकतात, PCI DSS v4.0 आणि GDPR सारख्या मानकांचे पालन करू शकतात आणि ग्राहक संवादाचे नवीन मार्ग खुले करू शकतात. मग ते २०० खोल्यांचे हॉटेल असो, जास्त गर्दीचे स्टेडियम असो किंवा बहु-स्थानिक रिटेल इस्टेट असो, सुव्यवस्थित अतिथी नेटवर्क प्रवेश धोरणे लागू करणे हा आधुनिक नेटवर्क पायाभूत सुविधा रचनेचा मुख्य पाया आहे.
तांत्रिक सखोल विश्लेषण (Technical Deep Dive)
अतिथी वायरलेस नेटवर्कवर वेळ आणि बँडविड्थ मर्यादा लागू करण्यासाठी वायरलेस प्रोटोकॉल आणि नेटवर्क सुरक्षा आर्किटेक्चरची सखोल समज आवश्यक आहे. एक लवचिक अतिथी नेटवर्क तयार करण्यासाठी, प्रशासकांनी OSI मॉडेलच्या अनेक स्तरांवर काम केले पाहिजे, ज्यामध्ये ॲक्सेस पॉइंट्स, वायरलेस कंट्रोलर्स, फायरवॉल्स आणि ऑथेंटिकेशन सर्व्हर्सचे समन्वय समाविष्ट आहे.
१. बँडविड्थ व्यवस्थापन आणि Quality of Service (QoS)
एकाच क्लायंटमुळे किंवा संपूर्ण अतिथी नेटवर्कमुळे वेन्यूची WAN अपलिंक सॅच्युरेट होऊ नये म्हणून बँडविड्थ मर्यादा लागू केल्या जातात. हे दोन मुख्य पद्धतींद्वारे साध्य केले जाते: रेट लिमिटिंग (रहदारी मर्यादित करणे) आणि रहदारीचे प्राधान्यीकरण.
वायरलेस स्तरावर, Quality of Service हे IEEE 802.11e मानकाद्वारे नियंत्रित केले जाते, ज्याने WiFi मल्टिमीडिया (WMM) [१] सादर केले. WMM रहदारीचे चार प्रवेश श्रेणींमध्ये (ACs) प्राधान्यीकरण करते:
- व्हॉइस (AC_VO): सर्वोच्च प्राधान्य, सर्वात कमी लेटन्सी (उदा. VoIP).
- व्हिडिओ (AC_VI): उच्च प्राधान्य, कमी लेटन्सी (उदा. स्ट्रीमिंग मीडिया).
- बेस्ट एफर्ट (AC_BE): मध्यम प्राधान्य, प्रमाणित रहदारी (उदा. वेब ब्राउझिंग).
- बॅकग्राउंड (AC_BK): सर्वात कमी प्राधान्य, उच्च-थ्रूटपुट डेटा (उदा. फाईल डाउनलोड).पाहुण्यांच्या नेटवर्क्ससाठी, सर्व ट्रॅफिक Best Effort (AC_BE) किंवा Background (AC_BK) कॅटेगरीमध्ये मॅप केले पाहिजे. हे सुनिश्चित करते की महत्त्वाचे कॉर्पोरेट ट्रॅफिक - जसे की पॉइंट-ऑफ-सेल (POS) ट्रान्झॅक्शन्स किंवा कॉर्पोरेट VoIP कॉल्स - पाहुण्यांच्या वेब ब्राउझिंगपेक्षा अधिक प्राधान्य घेते.
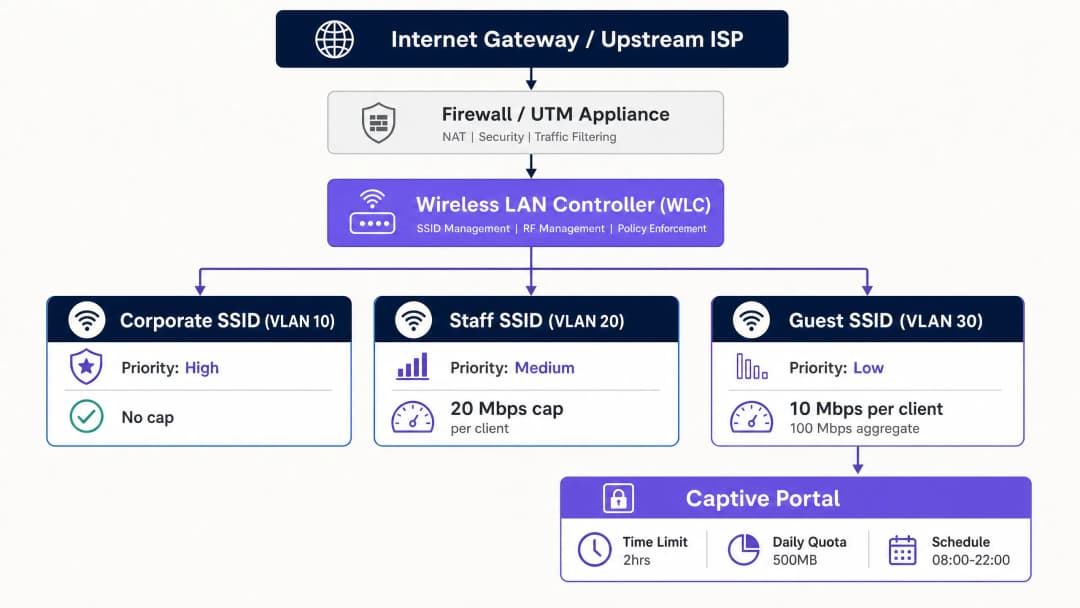
थ्रूपुटवर कडक मर्यादा लागू करण्यासाठी, ॲडमिनिस्ट्रेटर्स per-client rate limiting आणि per-SSID rate limiting तैनात करतात. Per-client मर्यादा वैयक्तिक डिव्हाइसच्या कमाल डाऊनस्ट्रीम आणि अपस्ट्रीम गतीवर मर्यादा घालतात (उदा. 10 Mbps डाऊन / 2 Mbps अप), तर per-SSID मर्यादा संपूर्ण पाहुण्यांच्या नेटवर्कला वाटप केलेल्या एकूण बँडविड्थवर मर्यादा घालतात (उदा. 100 Mbps एकूण).
2. वेळ-आधारित ॲक्सेस आणि सेशन मॅनेजमेंट
वेळ-आधारित निर्बंध नेटवर्क कॉन्करन्सी व्यवस्थापित करतात आणि अनधिकृत दीर्घकालीन ॲक्सेसला प्रतिबंध करतात. यामध्ये दोन स्वतंत्र संकल्पनांचा समावेश आहे: सेशन टाईमआऊट्स आणि SSID शेड्युलिंग.
- सेशन टाईमआऊट्स (Session timeouts): Captive Portal ऑथेंटिकेशन दरम्यान परत आलेल्या RADIUS ॲट्रिब्यूट्सद्वारे लागू केले जातात. RADIUS सर्व्हर ॲक्सेस पॉईंट (AP) किंवा वायरलेस LAN कंट्रोलर (WLC) कडे
Session-Timeoutॲट्रिब्यूट (RADIUS ॲट्रिब्यूट 27) पाठवतो [2]. सेकंदांमधील हे मूल्य, पुन्हा ऑथेंटिकेशन आवश्यक होण्यापूर्वी क्लायंट सेशन किती काळ सक्रिय राहील हे ठरवते. - आयडल टाईमआऊट्स (Idle timeouts): जर एका विशिष्ट वेळेत (उदा. 15 मिनिटे) क्लायंटकडून कोणतेही ट्रॅफिक आढळले नाही, तर
Idle-Timeoutॲट्रिब्यूट (RADIUS ॲट्रिब्यूट 28) सेशन समाप्त करते. निष्क्रिय उपकरणांमधून IP ॲड्रेसेस परत मिळवण्यासाठी उच्च-घनतेच्या ठिकाणी हे अत्यंत आवश्यक आहे. - RADIUS Change of Authorisation (CoA): RFC 5176 मध्ये परिभाषित केलेले, CoA मुळे RADIUS सर्व्हरला फिजिकल वायरलेस लिंकमध्ये व्यत्यय न आणता WLC किंवा AP कडे पॉलिसी बदल डायनॅमिकली ढकलण्याची परवानगी मिळते [3]. उदाहरणार्थ, जर एखाद्या पाहुण्याने त्यांचा दैनंदिन डेटा कोटा वापरला, तर RADIUS सर्व्हर क्लायंटची बँडविड्थ डायनॅमिकली 20 Mbps वरून 1 Mbps पर्यंत मर्यादित करण्यासाठी CoA संदेश पाठवू शकतो.
3. नेटवर्क सेगमेंटेशन आणि कम्प्लायन्स
पाहुण्यांच्या वायरलेस आर्किटेक्चरचा एक मूलभूत नियम म्हणजे कॉर्पोरेट सिस्टम्सपासून पूर्ण अलगाव. हे VLAN segmentation द्वारे साध्य केले जाते. पाहुण्यांचे ट्रॅफिक एका समर्पित VLAN वर (उदा. VLAN 30) असणे आवश्यक आहे, जे कॉर्पोरेट LAN (VLAN 10) आणि व्हॉइस/मॅनेजमेंट नेटवर्क्स (VLAN 20) पासून पूर्णपणे वेगळे असेल.
इंटर-VLAN राउटिंग फायरवॉल लेयरवर प्रतिबंधित असणे आवश्यक आहे. प्रतिबंधात्मक फायरवॉल पॉलिसीने सर्व गेस्ट-टू-कॉर्पोरेट ट्रॅफिक ब्लॉक केले पाहिजे. याव्यतिरिक्त, पाहुण्यांच्या SSID वर client isolation (ज्याला पीअर-टू-पीअर ब्लॉकिंग म्हणूनही ओळखले जाते) सक्षम केले पाहिजे. हे एकाच गेस्ट नेटवर्कवरील वायरलेस क्लायंट्सना एकमेकांशी संवाद साधण्यापासून रोखते, ज्यामुळे लॅटरल मालवेअरचा प्रसार किंवा मॅन-इन-द-मिडल (MITM) हल्ल्यांचा धोका कमी होतो.
नेटवर्कचे विभाजन करणे हा केवळ एक सर्वोत्तम सराव नाही - तर ती एक कडक अनुपालन आवश्यकता आहे. PCI DSS v4.0 Requirement 1.3 अंतर्गत, संस्थांनी कार्डधारक डेटा वातावरण (CDE) हे अतिथी WiFi सह इतर अविश्वासू नेटवर्कपासून वेगळे करण्यासाठी नेटवर्क विभाजन लागू केले पाहिजे [4]. अतिथी नेटवर्कचे विभाजन न केल्यास संपूर्ण अतिथी पायाभूत सुविधा PCI ऑडिटच्या कक्षेत येते, ज्यामुळे अनुपालन खर्च आणि सुरक्षा जोखीम कमालीची वाढते.
शिवाय, Captive Portal द्वारे वैयक्तिक डेटा गोळा करणाऱ्या संस्थांनी GDPR चे पालन करणे आवश्यक आहे. यासाठी डेटा गोळा करण्यासाठी कायदेशीर आधार प्रस्थापित करणे, स्पष्ट गोपनीयता सूचना सादर करणे आणि सेशन रेकॉर्डवर कठोर डेटा धारणा मर्यादा लागू करणे आवश्यक आहे.
अंमलबजावणी मार्गदर्शिका
एंटरप्राइझ-ग्रेड नेटवर्कवर वेळ आणि बँडविड्थ मर्यादा लागू करण्यासाठी एका पद्धतशीर, विक्रेता-निरपेक्ष प्रक्रियेची आवश्यकता असते. वरिष्ठ नेटवर्क इंजिनिअर्ससाठी खालीलप्रमाणे शिफारस केलेली स्टेप-बाय-स्टेप अंमलबजावणीची रूपरेषा दिली आहे.
पायरी १: लॉजिकल नेटवर्क विभाजन (VLAN आणि DHCP)
कोणतीही वायरलेस सेटिंग्ज कॉन्फिगर करण्यापूर्वी, तुमच्या कोर स्विचेस आणि फायरवॉलवर लॉजिकल नेटवर्क सीमा प्रस्थापित करा.
- अतिथी VLAN तयार करा: कोर स्विचवर एक समर्पित VLAN (उदा. VLAN 30) कॉन्फिगर करा आणि सर्व ऍक्सेस पॉईंट्सवर ट्रंक करा.
- DHCP स्कोप कॉन्फिगर करा: अतिथी VLAN साठी एक समर्पित DHCP स्कोप सेट करा. उच्च-वापर असलेल्या वातावरणात IP ऍड्रेस संपू नयेत म्हणून कमी कालावधीचे भाडेपट्टा वेळ (उदा. २ ते ४ तास) वापरा.
- DHCP स्नूपिंग आणि ARP इन्स्पेक्शन सक्षम करा: फसव्या DHCP सर्व्हर्स आणि MAC स्पूफिंग हल्ल्यांना प्रतिबंध करण्यासाठी स्विचेसवर DHCP स्नूपिंग आणि डायनॅमिक ARP इन्स्पेक्शन (DAI) सक्षम करा.
पायरी २: फायरवॉल पॉलिसी आणि ट्रॅफिक शेपिंग
अतिथी VLAN वरील ट्रॅफिकचे नियंत्रण करण्यासाठी सुरक्षा गेटवे कॉन्फिगर करा.
- इंटर-VLAN राउटिंग ब्लॉक करा: असे फायरवॉल नियम तयार करा जे अतिथी VLAN (VLAN 30) मधून उद्भवणारे आणि कोणत्याही अंतर्गत सबनेटकडे (उदा. VLAN 10, VLAN 20) जाणारे सर्व ट्रॅफिक स्पष्टपणे काढून टाकतील.
- ट्रॅफिक शेपिंग लागू करा: प्राथमिक WAN लिंक सुरक्षित ठेवण्यासाठी अतिथी VLAN इंटरफेसच्या एकूण थ्रूपुटला मर्यादित करणारी एक सामायिक ट्रॅफिक-शेपिंग पॉलिसी फायरवॉलवर तयार करा. उदाहरणार्थ, १ Gbps फायबर सर्किटवर, अतिथी VLAN ला १५० Mbps वर मर्यादित करा.
पायरी ३: वायरलेस SSID कॉन्फिगरेशन
तुमच्या वायरलेस LAN कंट्रोलर (WLC) किंवा क्लाउड मॅनेजमेंट डॅशबोर्डवर अतिथी वायरलेस नेटवर्क कॉन्फिगर करा.
- अतिथी SSID तयार करा: एक समर्पित SSID प्रसारित करा (उदा. "Venue Guest WiFi").
- क्लायंट आयसोलेशन सक्षम करा: अतिथी डिव्हाइसेसना एकमेकांशी संवाद साधण्यापासून रोखण्यासाठी "Client Isolation" किंवा "Peer-to-Peer Blocking" चालू करा.
- WPA3 Opportunistic Wireless Encryption (OWE) सक्षम करा: सामायिक प्री-शेअर्ड की (PSK) शिवाय डेटाची गोपनीयता राखण्यासाठी, WPA3-OWE कॉन्फिगर करा. हे प्रत्येक अतिथी सेशनच्या ओव्हर-द-एअर ट्रॅफिकला वैयक्तिकरित्या एन्क्रिप्ट करते.
पायरी ४: RADIUS आणि Captive Portal एकत्रीकरण
प्रमाणीकरण आणि पॉलिसी अंमलबजावणी व्यवस्थापित करण्यासाठी तुमच्या वायरलेस पायाभूत सुविधांना Guest WiFi सारख्या केंद्रीकृत पॉलिसी डिसिजन पॉईंट (PDP) सोबत समाकलित करा.
- RADIUS सर्व्हर कॉन्फिगर करा: तुमचे WLCs/APs क्लाउड RADIUS सर्व्हरच्या IP ॲड्रेसकडे निर्देशित करा. सुरक्षित सामायिक सिक्रेट्स कॉन्फिगर करा.
- RADIUS ॲट्रिब्युट्स मॅप करा: यशस्वी प्रमाणीकरणावर सत्र निर्बंध ॲट्रिब्युट्स परत करण्यासाठी RADIUS प्रोफाइल कॉन्फिगर करा:
Session-Timeout=7200(2-तासांची सत्र मर्यादा लागू करते).Idle-Timeout=900(15-मिनिटांची निष्क्रिय वेळ मर्यादा लागू करते).
- Captive Portal रिडायरेक्ट कॉन्फिगर करा: DNS, DHCP आणि captive portal होस्टनेमच्या ट्रॅफिकला अनुमती देण्यासाठी WLC/AP वर प्री-ऑथेंटिकेशन ACLs सेट अप करा, तर इतर सर्व HTTP/HTTPS ट्रॅफिक पोर्टल लॉगइन पेजवर रिडायरेक्ट करा.
पायरी 5: SSID शेड्युलिंग आणि वेळ श्रेणी
नेटवर्क अधिक सुरक्षित करण्यासाठी आणि सायबर हल्ल्याचा धोका कमी करण्यासाठी, कामाच्या तासांशिवाय इतर वेळी अतिथी प्रवेश अक्षम करण्यासाठी SSID शेड्युलिंग कॉन्फिगर करा.
- शेड्युल निश्चित करा: WLC किंवा क्लाउड डॅशबोर्डमध्ये, अतिथी SSID ला एका वेळेच्या प्रोफाइलशी मॅप करा (उदा. सोमवार ते रविवार, 08:00 ते 22:00).
- हार्ड शटडाउन लागू करा: हे सुनिश्चित करा की APs या तासांच्या बाहेर अतिथी SSID ब्रॉडकास्ट करणे पूर्णपणे थांबवतील, केवळ असोसिएशन ब्लॉक करणार नाहीत.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
सर्वोत्तम पद्धती
अतिथींना कोणताही त्रास न देता उच्च नेटवर्क कार्यप्रदर्शन राखणारे संतुलित डिप्लॉयमेंट सुनिश्चित करण्यासाठी, नेटवर्क आर्किटेक्ट्सनी या उद्योग-मानक सर्वोत्तम पद्धतींचे पालन केले पाहिजे.
1. डायनॅमिक बँडविड्थ अलोकेशन आणि "बर्स्टिंग"
कमी गर्दीच्या काळात स्टॅटिक बँडविड्थ मर्यादा कधीकधी अतिथींना खराब अनुभव देऊ शकतात. डायनॅमिक बँडविड्थ अलोकेशन किंवा बर्स्टिंग धोरण लागू करण्याची जोरदार शिफारस केली जाते.
- बर्स्टिंग (किंवा बुस्टिंग): जलद पेज लोड किंवा व्हिडिओ बफरिंग सक्षम करण्यासाठी अतिथी उपकरणाला तात्पुरते त्याच्या बँडविड्थ मर्यादेपेक्षा जास्त जाण्याची परवानगी देते (उदा. डाउनलोडच्या पहिल्या 15 सेकंदांसाठी 10 Mbps वरून 30 Mbps पर्यंत वाढवणे), आणि नंतर हळूवारपणे त्याला बेसलाइन दरावर परत आणते. हे Tanaza सारख्या प्रगत कंट्रोलर्स आणि प्लॅटफॉर्मद्वारे नेटिव्हली सपोर्टेड आहे [5].
- डायनॅमिक शेपिंग: एकूण WAN वापराच्या आधारावर अतिथी SSID ची एकूण बँडविड्थ मर्यादा समायोजित करते. कॉर्पोरेट नेटवर्क निष्क्रिय असल्यास, अतिथी नेटवर्क डायनॅमिकपणे त्याची मर्यादा वाढवू शकते, आणि कॉर्पोरेट ट्रॅफिक वाढताच ती त्वरित कमी करू शकते.
2. उद्योग क्षेत्रांनुसार धोरणांचे योग्य आकारमान ठरवणे
बँडविड्थ आणि वेळ निर्बंध सर्व वातावरणात एकसमान नसावेत. ते प्रत्येक क्षेत्राच्या विशिष्ट वेळेनुसार आणि वापरकर्त्यांच्या अपेक्षांनुसार तयार केले पाहिजेत.
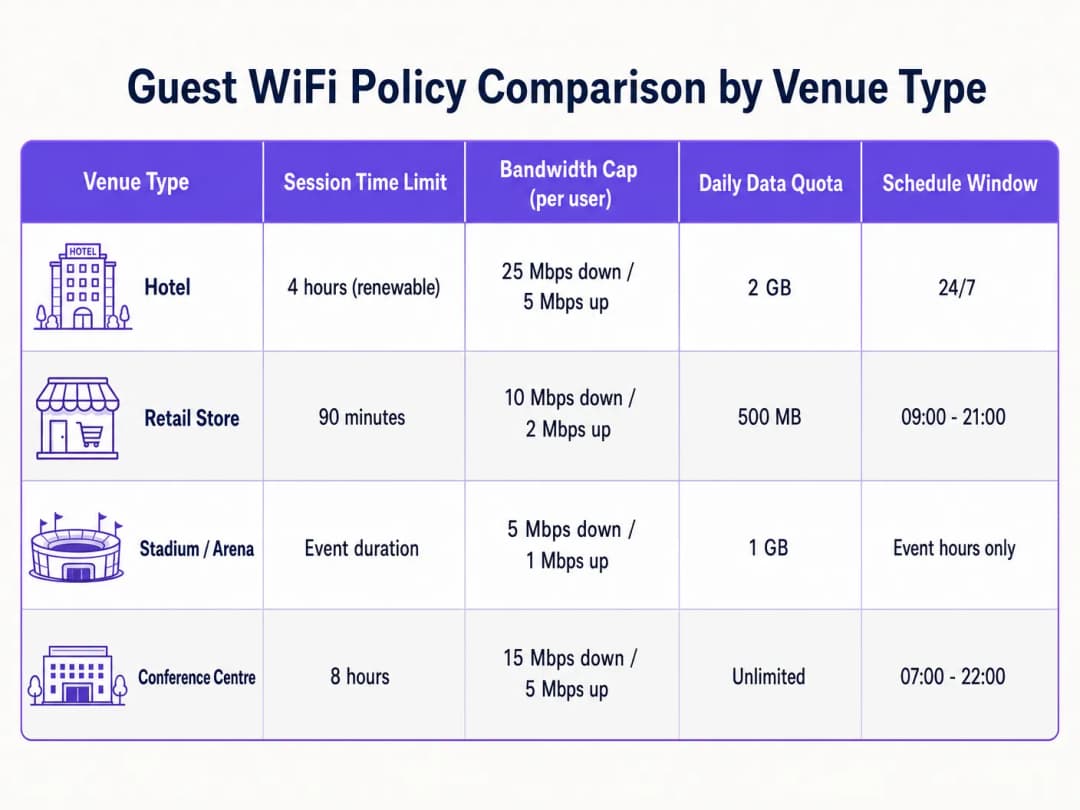
- हॉस्पिटॅलिटी: हॉटेलमधील अतिथी स्ट्रीमिंग आणि रिमोट कामासाठी उच्च-थ्रुपुट कनेक्टिव्हिटीची अपेक्षा करतात. वारंवार पुन्हा प्रमाणीकरण करण्याच्या त्रासापासून वाचण्यासाठी प्रति खोली किमान 25 Mbps डाउनलोड आणि दीर्घ सत्राच्या कालावधीसह (उदा. 24 तास) धोरणे तयार करा [6]. सखोल माहितीसाठी, आमचे हॉटेल WiFi स्पीड आणि बँडविड्थ नियोजन मार्गदर्शक पहा.* रिटेल: थांबण्याचा कालावधी कमी असतो, साधारणपणे ३० ते ९० मिनिटे. ग्राहकांची उलाढाल वाढवण्यासाठी ९० मिनिटांचा कठोर सेशन टाईमआऊट लागू करा, आणि पुन्हा ऑथेंटिकेशन दरम्यान WiFi Analytics द्वारे मार्केटिंग डेटा गोळा करा [७].
- स्टेडियम आणि क्रीडांगणे: हजारो एकाच वेळी वापरकर्ते असलेले अत्यंत दाट गर्दीचे वातावरण. संपूर्ण बॅकहॉल सॅच्युरेशन रोखण्यासाठी बँडविड्थ थ्रॉटलिंग अत्यंत मर्यादित (उदा. ५ Mbps डाउनलोड) असावे, तसेच सेशनचा कालावधी इव्हेंटच्या कालावधीशी सुसंगत असावा [८].
३. प्रोफाइल-आधारित टियर प्रवेशाचा वापर करणे
एकच नियम सर्वांसाठी असलेला "one-size-fits-all" गेस्ट नेटवर्क वापरणे टाळा. निष्ठावंत ग्राहकांना बक्षीस देण्यासाठी आणि प्रीमियम कनेक्टिव्हिटीचे मुद्रीकरण करण्यासाठी टियर प्रवेश प्रोफाइल लागू करा:
- फ्री टियर: सामान्य वेग (उदा. ५ Mbps डाउनलोड), १ तास सेशन मर्यादा, मूळ कॅप्टिव्ह पोर्टल लॉगिन.
- प्रीमियम टियर: उच्च वेग (उदा. ५० Mbps डाउनलोड), २४ तास सेशन मर्यादा, लॉयल्टी क्रेडेंशियल, रूम नंबर किंवा थेट पेमेंटद्वारे ऑथेंटिकेट केलेले. हे सामान्यत: The 10 Best Network Access Control (NAC) Solutions in 2026 वापरून किंवा How to Implement 802.1X Authentication with Cloud RADIUS सह समाकलित करून लागू केले जाते.
त्रुटी निवारण आणि जोखीम कमी करणे
सक्रिय निर्बंधांसह गेस्ट वायरलेस नेटवर्क चालवल्याने काही विशिष्ट बिघाड होऊ शकतात ज्यांचे आयटी टीमने सक्रियपणे निरीक्षण करणे आणि ते कमी करणे आवश्यक आहे.
१. MAC ॲड्रेस रँडमायझेशन आणि सेशन ट्रॅकिंग
आधुनिक मोबाईल ऑपरेटिंग सिस्टीम (iOS १४+, Android १०+) डीफॉल्टनुसार MAC ॲड्रेस रँडमायझेशन वापरतात, वापरकर्त्याच्या गोपनीयतेचे रक्षण करण्यासाठी डिव्हाइसचा हार्डवेअर आयडेंटिफायर बदलतात.
- जोखीम: जर तुमचे गेस्ट नेटवर्क केवळ MAC ॲड्रेसद्वारे सेशन टाईमआऊट किंवा डेटा मर्यादा ट्रॅक करत असेल, तर जे डिव्हाइस त्याचा MAC ॲड्रेस रँडमाईज करते ते एक पूर्णपणे नवीन डिव्हाइस म्हणून दिसेल, ज्यामुळे तुमच्या वेळ मर्यादा आणि थ्रॉटलिंग धोरणे निष्प्रभ ठरतील.
- उपाय: सेशनच्या स्थितीसाठी MAC ॲड्रेसवर अवलंबून राहू नका. कॅप्टिव्ह पोर्टल लेयरवर ओळख-आधारित ऑथेंटिकेशन मॉडेल वापरा. RADIUS डेटाबेसमधील ऑथेंटिकेट केलेल्या वापरकर्त्याच्या ओळखीशी (उदा. ईमेल पत्ता, सत्यापित फोन नंबर किंवा लॉयल्टी आयडी) सेशनची स्थिती, वेळ मर्यादा आणि डेटा मर्यादा जोडल्या पाहिजेत.
२. जास्त वर्दळ असलेल्या ठिकाणी IP ॲड्रेस संपणे
वाहतूक केंद्रे किंवा रिटेल मॉल्स यांसारख्या जास्त गर्दीच्या ठिकाणी, जास्त DHCP लीज वेळेमुळे उपलब्ध IP पूल वेगाने संपू शकतो, ज्यामुळे नवीन पाहुणे कनेक्ट होऊ शकत नाहीत.
- जोखीम: जर DHCP लीज मानक २४ तासांसाठी सेट केली असेल परंतु पाहुण्यांचा सरासरी थांबण्याचा कालावधी २० मिनिटे असेल, तर आधीच सोडून गेलेल्या उपकरणांकडे हजारो IP ॲड्रेस लीजवर राहतील, ज्यामुळे सक्रिय वापरकर्त्यांना IP मिळणार नाहीत.
- उपाय: गेस्ट स्कोपवर DHCP लीजचा वेळ ३० किंवा ६० मिनिटांपर्यंत कमी करा. उपलब्ध IP पूल वाढवण्यासाठी मोठा सबनेट मास्क लागू करा (उदा.
/२४ऐवजी/२०किंवा/१९वापरा). जर तुमचा वायरलेस कंट्रोलर याला सपोर्ट करत असेल, तर DHCP Release on Disconnect सक्षम करा.
३. कॅप्टिव्ह पोर्टल रिडायरेक्ट बिघाड (DNS आणि SSL)
पाहुण्यांची सर्वात सामान्य तक्रार म्हणजे "लॉगिन पृष्ठ लोड होत नाही". हे सहसा चुकीच्या पद्धतीने कॉन्फिगर केलेल्या DNS किंवा SSL प्रमाणपत्राच्या समस्यांमुळे होते.
- जोखीम: प्रमाणीकरणापूर्वी पाहुण्यांचे डिव्हाइस DNS क्वेरी सोडवू शकले नाही, तर captive portal लोड होऊ शकत नाही. शिवाय, captive portal रिडायरेक्ट विश्वसनीय नसलेले किंवा कालबाह्य झालेले SSL प्रमाणपत्र वापरत असल्यास, आधुनिक ब्राउझर रिडायरेक्ट ब्लॉक करतील आणि सुरक्षा चेतावणी दर्शवतील.
- निवारण: पूर्व-प्रमाणीकरण ACL (walled garden) सार्वजनिक रिझोल्व्हर्सना (उदा.
1.1.1.1किंवा8.8.8.8) किंवा स्थानिक गेटवे DNS ला DNS ट्रॅफिक स्पष्टपणे अनुमती देईल याची खात्री करा. तुमच्या captive portal रिडायरेक्ट होस्टनेमसाठी नेहमी वैध, सार्वजनिकरित्या विश्वसनीय SSL/TLS प्रमाणपत्र वापरा. स्व-स्वाक्षरी केलेली (self-signed) प्रमाणपत्रे वापरणे टाळा.
ROI आणि व्यावसायिक प्रभाव
रचनात्मक अतिथी WiFi निर्बंध लागू करणे हा केवळ एक तांत्रिक सराव नाही; हे व्यवसायाला मोजण्यायोग्य आर्थिक आणि ऑपरेशनल परतावा देते.
१. WAN खर्च नियंत्रण आणि बँडविड्थ बचत
अनियंत्रित अतिथी नेटवर्क व्यवसायाला पीक डिमांड हाताळण्यासाठी त्यांचे WAN सर्किट्स सतत अपग्रेड करण्यास भाग पाडते. प्रति-वापरकर्ता रेट मर्यादा आणि एकूण कॅप्स लागू करून, संस्था त्यांच्या विद्यमान इंटरनेट कनेक्टिव्हिटीचे आयुष्य लक्षणीयरीत्या वाढवू शकतात.
- परिस्थिती: ५०० Mbps सर्किट असलेले एक मध्यम आकाराचे हॉटेल संध्याकाळच्या पीक अवर्स दरम्यान गंभीर लेटन्सीचा सामना करते कारण काही पाहुणे 4K व्हिडिओ स्ट्रीम करत असतात.
- उपाय: १५ Mbps प्रति-वापरकर्ता मर्यादा लागू केल्याने पीक वापरात ४०% घट होते, ज्यामुळे महागड्या १ Gbps सर्किटवर अपग्रेड करण्याची आवश्यकता नाहीशी होते आणि आवर्ती ISP खर्चात दरवर्षी हजारो डॉलर्सची बचत होते.
२. वर्धित ऑपरेशनल नेटवर्क विश्वसनीयता
किरकोळ विक्री आणि आदरातिथ्य क्षेत्रात, समान भौतिक इंटरनेट कनेक्शन अनेकदा अतिथी सेवा आणि व्यवसाय-गंभीर ऑपरेशन्स (जसे की POS प्रणाली, बॅक-ऑफिस ERP आणि कर्मचारी संवाद) दोन्हीचे समर्थन करते.
- व्यावसायिक प्रभाव: कठोर VLAN विभागणी लागू करणे आणि WMM द्वारे कॉर्पोरेट ट्रॅफिकला प्राधान्य देणे हे सुनिश्चित करते की अतिथी क्रियाकलाप व्यवहारांमध्ये कधीही हस्तक्षेप करणार नाही. जेव्हा अतिथी नेटवर्क खरेदीदारांनी भरलेले असते तेव्हा देखील, रिटेल स्टोअरची कार्ड प्रक्रिया त्वरित राहते, ज्यामुळे थेट विक्रीच्या ठिकाणी (point of sale) महसुलाचे रक्षण होते.
३. विपणन कमाई आणि फर्स्ट-पार्टी डेटा कॅप्चर
सत्र वेळ मर्यादा (उदा. ९० मिनिटे) लागू केल्याने पाहुण्यांना वारंवार captive portal शी संवाद साधावा लागतो. हे मौल्यवान फर्स्ट-पार्टी डेटा कॅप्चर करण्यासाठी, निष्ठा नोंदणी (loyalty sign-ups) वाढवण्यासाठी आणि लक्ष्यित जाहिराती प्रदर्शित करण्यासाठी वारंवार संवाद साधण्याचे मार्ग तयार करते.
- डेटा कॅप्चर: सत्र नूतनीकरण करण्यासाठी ईमेल किंवा सोशल मीडिया लॉगिनची आवश्यकता ठेवून, ठिकाणे CRM आणि विपणन प्लॅटफॉर्मसाठी एक समृद्ध, नियमांचे पालन करणारा ग्राहक डेटाबेस तयार करू शकतात.
- जाहिरात महसूल: ठिकाणे पुनर्प्रमाणीकरण प्रवाहादरम्यान प्रायोजित स्प्लॅश पृष्ठे किंवा स्थानिक व्यवसाय जाहिराती प्रदर्शित करून captive portal स्क्रीनचा व्यावसायिक वापर करू शकतात, ज्यामुळे अतिथी WiFi चे ऑपरेशनल खर्चाच्या केंद्रातून थेट महसूल निर्मितीच्या स्त्रोतामध्ये रूपांतर होते.
संदर्भ
[1] IEEE Standard for Information Technology - Telecommunications and Information Exchange Between Systems - Wireless LAN Medium Access Control (MAC) and Physical Layer (PHY) Specifications. Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements. IEEE Std 802.11e-2005. [2] Rigney, C., et al. Remote Authentication Dial In User Service (RADIUS). RFC 2865, June 2000. [3] Chiba, M., et al. Dynamic Authorization Extensions to Remote Authentication Dial In User Service (RADIUS). RFC 5176, January 2008. [4] Payment Card Industry (PCI) Data Security Standard, Requirements and Security Assessment Procedures, Version 4.0. PCI Security Standards Council, March 2022. [5] Tanaza S.p.A. Bandwidth Control per Client on Tanaza Cloud Platform. Tanaza Documentation, 2018. [6] Purple.ai. Hotel WiFi Speed & Bandwidth Planning: An Authoritative Guide for IT Managers. Purple Reference Guides, 2024. [7] Purple.ai. Guest WiFi Marketing & Analytics Platform: Capitalizing on Physical Footfall. Purple Whitepapers, 2025. [8] Cox Business. Stadium Connectivity Solutions: High-Density Wireless Deployment. Cox Communications Whitepaper, 2025.
महत्वाच्या व्याख्या
IEEE 802.11e / WMM
IEEE 802.11 मानकामधील एक सुधारणा जी क्वालिटी ऑफ सर्व्हिस (QoS) सुधारणा सादर करते, जी वायरलेस ट्रॅफिकला व्हॉइस, व्हिडिओ, सर्वोत्तम प्रयत्न (best effort) आणि पार्श्वभूमी (background) श्रेणींमध्ये प्राधान्य देते.
आयटी टीम्स अतिथी वायरलेस ट्रॅफिकला कमी-प्राधान्य श्रेणींमध्ये मॅप करण्यासाठी WMM चा वापर करतात, जेणेकरून महत्त्वपूर्ण कॉर्पोरेट ॲप्लिकेशन्सना बँडविड्थची कमतरता कधीही भासणार नाही.
RADIUS Attribute 27 (Session-Timeout)
प्रमाणीकरण सर्व्हरद्वारे परत केलेले एक मानक RADIUS गुणधर्म जे पुन्हा प्रमाणीकरण आवश्यक होण्यापूर्वी वापरकर्ता सत्र जास्तीत जास्त किती सेकंद सक्रिय राहू शकते हे परिभाषित करते.
RADIUS सह captive portals समाकलित करताना याचा सामना होतो. याचा वापर अतिथी सत्रांवर कठोर वेळ मर्यादा लागू करण्यासाठी केला जातो (उदा. २ तासांसाठी ७२०० सेकंद).
RADIUS Attribute 28 (Idle-Timeout)
एक RADIUS गुणधर्म जो नेटवर्क ॲक्सेस पॉइंट स्वयंचलितपणे कनेक्शन समाप्त करण्यापूर्वी क्लायंट सत्रासाठी अनुमत जास्तीत जास्त निष्क्रियतेचा कालावधी (सेकंदांमध्ये) निर्दिष्ट करतो.
लॉग आउट न करता क्षेत्र सोडलेल्या उपकरणांमधून आयपी पत्ते पुन्हा मिळवण्यासाठी उच्च-घनतेच्या ठिकाणी हे अत्यंत महत्त्वाचे आहे.
RADIUS Change of Authorisation (CoA)
एक प्रोटोकॉल विस्तार (RFC 5176) जो RADIUS सर्व्हरला क्लायंटला डिस्कनेक्ट न करता सक्रिय सत्राच्या धोरणांमध्ये (जसे की बँडविड्थ मर्यादा किंवा VLAN असाइनमेंट) गतिमानपणे सुधारणा करण्यास सक्षम करतो.
एखाद्या अतिथीने त्यांच्या दैनंदिन डेटा कोटा ओलांडल्यानंतर रिअल-टाइममध्ये त्यांची बँडविड्थ स्वयंचलितपणे मर्यादित करण्यासाठी वापरले जाते.
Client Isolation
वायरलेस ॲक्सेस पॉइंट्सवरील एक सुरक्षा वैशिष्ट्य जे समान SSID शी संबंधित वायरलेस क्लायंटना एकमेकांशी संवाद साधण्यापासून प्रतिबंधित करते.
लॅटरल मालवेअर प्रसार, डिव्हाइस स्नूपिंग आणि स्थानिक मॅन-इन-द-मिडल हल्ले रोखण्यासाठी अतिथी नेटवर्कवर आवश्यक आहे.
WPA3 Opportunistic Wireless Encryption (OWE)
हा एक WiFi Alliance प्रमाणित मानक आहे जो खुल्या वायरलेस नेटवर्क्ससाठी वैयक्तिकृत डेटा एन्क्रिप्शन प्रदान करतो, ज्यामध्ये सामायिक पासवर्डची आवश्यकता नसताना पॅसिव्ह इव्हसड्रॉपिंग (गुप्तपणे ऐकणे) रोखले जाते.
पूर्णपणे खुल्या गेस्ट नेटवर्क्ससाठी हा आधुनिक पर्याय आहे, जो अभ्यागतांना शून्य कनेक्शन घर्षणासह सुरक्षा आणि डेटा गोपनीयता प्रदान करतो.
DHCP Lease Time
DHCP सर्व्हरद्वारे नेटवर्क डिव्हाइसला विशिष्ट IP पत्ता वाटप करण्याचा कालावधी, या कालावधीनंतर तो पत्ता पूलमधे परत केला जातो किंवा त्याचे नूतनीकरण केले जाते.
उच्च गर्दी असलेल्या गेस्ट नेटवर्क्समध्ये, IP पूल संपू नये म्हणून DHCP lease times कमी (उदा. 1 तास) ठेवणे आवश्यक आहे.
Network Segmentation
एका भौतिक नेटवर्कला एकापेक्षा जास्त लॉजिकल सबनेट्समध्ये (VLANs) विभाजित करण्याची आर्किटेक्चरल पद्धत, जिथे प्रत्येक सबनेट फायरवॉल नियम आणि सुरक्षा धोरणांद्वारे वेगळे केले जाते.
कार्डधारक डेटा वातावरणापासून (CDE) असुरक्षित गेस्ट वायरलेस नेटवर्कला वेगळे ठेवण्यासाठी PCI DSS v4.0 अंतर्गत ही एक अनिवार्य आवश्यकता आहे.
सोडवलेली उदाहरणे
200 खोल्यांच्या एका लक्झरी हॉटेलला टियर गेस्ट WiFi मॉडेल लागू करायचे आहे. सामान्य पाहुण्यांना वेब ब्राउझिंगसाठी पुरेशी मोफत, मूलभूत कनेक्टिव्हिटी मिळाली पाहिजे, तर लॉयल्टी सदस्य आणि पैसे भरणाऱ्या पाहुण्यांना 4K व्हिडिओ स्ट्रीमिंग करण्यास सक्षम असणारा प्रीमियम हाय - स्पीड ॲक्सेस मिळाला पाहिजे. हॉटेल Cisco Catalyst 9800 WLCs आणि Cisco DNA Centre वापरते.
एक सेंट्रलाइज्ड RADIUS सर्व्हर (उदा. क्लाउड RADIUS) कडे निर्देशित करणाऱ्या 802.1X आणि MAC Authentication Bypass (MAB) सह कॉन्फिगर केलेले सिंगल Guest SSID तैनात करा. युझर्सचे प्रमाणीकरण करण्यासाठी Captive Portal कॉन्फिगर करा. यशस्वी लॉगइन झाल्यावर, RADIUS सर्व्हर युझरच्या प्रोफाइलचे मूल्यांकन करतो:
- सामान्य पाहुण्यांसाठी: RADIUS सर्व्हर रेट लिमिटिंगसाठी Cisco Vendor-Specific Attributes (VSAs) सह access-accept परत करतो:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=5000000"आणिcisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=1000000"(5 Mbps डाउन / 1 Mbps अप), सोबतSession-Timeout = 86400(24 तास). - प्रीमियम/लॉयल्टी पाहुण्यांसाठी: RADIUS सर्व्हर हाय - स्पीड रेट लिमिटिंगसाठी Cisco VSAs परत करतो:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=50000000"आणिcisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=10000000"(50 Mbps डाउन / 10 Mbps अप), सोबतSession-Timeout = 604800(7 दिवस). हे टियर मॉडेल एकाच SSID वर डायनॅमिकपणे लागू केले जाते, ज्यामुळे एकापेक्षा जास्त guest SSIDs टाळून RF ओव्हरहेड कमी होतो.
50,000 एकाच वेळी उपस्थित राहणाऱ्या प्रेक्षकांची क्षमता असलेल्या एका हाय - डेंसिटी क्रीडा स्टेडियमला थेट सामन्यांच्या दरम्यान त्यांच्या 10 Gbps WAN अपलिंकला guest WiFi मुळे सॅच्युरेट होण्यापासून रोखायचे आहे, तसेच प्रेक्षक सोशल मीडिया पोस्ट अपलोड करू शकतील आणि स्टेडियमचे मोबाईल ऑर्डरिंग ॲप वापरू शकतील याची खात्री करायची आहे.
वायरलेस LAN कंट्रोलरवर (उदा. HPE Aruba Mobility Conductor) अत्यंत सुव्यवस्थित, हाय - डेंसिटी वायरलेस पॉलिसी कॉन्फिगर करा:
- SSID रेट लिमिटिंग: प्रति - क्लायंट बँडविड्थ मर्यादा डाउनस्ट्रीम 3 Mbps आणि अपस्ट्रीम 1 Mbps अशी कठोरपणे सेट करा. हे मोबाईल ॲप्स आणि टेक्स्ट/इमेज अपलोडसाठी पुरेसे आहे परंतु हाय - बँडविड्थ व्हिडिओ स्ट्रीमिंगला प्रतिबंधित करते.
- ॲग्रीगेट बँडविड्थ शेपिंग: फायरवॉलवर (उदा. Fortinet FortiGate) guest VLAN वर संपूर्ण गेस्ट नेटवर्कला 2 Gbps (एकूण WAN क्षमतेच्या 20%) पर्यंत मर्यादित करण्यासाठी ॲग्रीगेट ट्रॅफिक शेपिंग कॉन्ट्रॅक्ट लागू करा, ज्यामुळे ब्रॉडकास्ट मीडिया, POS ट्रान्झॅक्शन्स आणि ऑपरेशनल स्टाफसाठी 8 Gbps शिल्लक राहील.
- वेळ - आधारित ॲक्सेस: Captive Portal सेशन टाईमआउट 14,400 सेकंद (4 तास) वर सेट करा, जे क्रीडा सामन्याच्या सामान्य कालावधीशी जुळते. स्टेडियममधून लवकर बाहेर पडणाऱ्या प्रेक्षकांकडून IP ॲड्रेस त्वरित परत मिळवण्यासाठी 600 सेकंदांचा (15 मिनिटे) आक्रमक
Idle-Timeoutसक्षम करा.
१५० स्टोअर्स असलेली एक राष्ट्रीय रिटेल साखळी एक अतिथी WiFi नेटवर्क लागू करू इच्छित आहे जे स्टोअरच्या वेळेबाहेर स्वयंचलितपणे बंद होईल, जेणेकरून रात्रीच्या वेळी पार्किंग लॉटमध्ये रेंगाळणाऱ्या लोकांकडून सुरक्षिततेचे धोके आणि स्टोअरच्या इंटरनेटचा अनधिकृत वापर रोखता येईल.
एक केंद्रीकृत पॉलिसी डॅशबोर्डसह समाकलित केलेले क्लाउड-व्यवस्थापित वायरलेस आर्किटेक्चर (उदा. Cisco Meraki किंवा Juniper Mist) तैनात करा:
१. SSID शेड्यूलिंग कॉन्फिगर करा: क्लाउड-व्यवस्थापित डॅशबोर्डमध्ये, 'स्टोअर गेस्ट' SSID साठी एक वेळ शेड्युल प्रोफाईल कॉन्फिगर करा. स्टोअरच्या कामकाजाच्या वेळेत ३० मिनिटांचा बफर जोडून सक्रिय तास सेट करा (उदा. सोमवार ते शनिवार, ०८:३० ते २१:३०; रविवार, १०:३० ते १८:३०).
२. पूर्ण SSID सप्रेशन लागू करा: या तासांशिवाय गेस्ट SSID चे रेडिओ ब्रॉडकास्टिंग पूर्णपणे अक्षम करण्यासाठी क्लाउड प्रोफाईल सेट केले असल्याची खात्री करा. हे स्कॅन सूचीमध्ये SSID दिसण्यापासून प्रतिबंधित करते, ज्यामुळे रात्रीच्या वेळी होणारे ब्रूट-फोर्स किंवा प्रोबिंग हल्ल्यांचे धोके दूर होतात.
३. सत्र समाप्ती (Session Expiry): Captive Portal स्तरावर कठोर ९० मिनिटांचा सत्र टाइमआउट (Session-Timeout = 5400) सेट करा. हे सरासरी रिटेल ड्वेल टाइम्सशी जुळते आणि वापरकर्त्यांना जास्त वेळ थांबल्यास पुन्हा प्रमाणीकरण करण्यास प्रवृत्त करते, ज्यामुळे वारंवार मार्केटिंग प्रतिबद्धता वाढते.
सराव प्रश्न
Q1. एका मोठ्या रिटेल शॉपिंग मॉलमध्ये वीकेंडच्या पीक अवर्स दरम्यान त्यांच्या गेस्ट WiFi नेटवर्कवर वारंवार DHCP IP पत्ता संपण्याची समस्या उद्भवत आहे. सध्याच्या कॉन्फिगरेशनमध्ये २४-तासांच्या DHCP lease time सह `/24` सबनेट (254 उपलब्ध IPs) वापरला जातो. हार्डवेअर इन्फ्रास्ट्रक्चरचा विस्तार न करता नेटवर्क आर्किटेक्टने या समस्येचे निराकरण कसे करावे?
टीप: सरासरी राहण्याचा वेळ (dwell time), DHCP lease कालावधी आणि लॉजिकल सबनेटचा आकार यांमधील संबंधाचा विचार करा.
नमुना उत्तर पहा
नेटवर्क आर्किटेक्टने दोन त्वरित बदल लागू केले पाहिजेत:
- DHCP lease time २४ तासांवरून ३० किंवा ६० मिनिटांपर्यंत कमी करावा. शॉपिंग मॉलमध्ये सरासरी राहण्याचा वेळ १ ते २ तास असल्याने, कमी lease time मुळे बाहेर पडलेल्या डिव्हाइसेसकडून IP पत्ते वेगाने परत मिळवून पूलमधे जमा केले जातात.
- सबनेट मास्क
/24वरून/21(2,046 उपलब्ध IPs प्रदान करते) किंवा/20(4,094 उपलब्ध IPs प्रदान करते) वर बदलून DHCP व्याप्ती वाढवावी. यामुळे कोणतेही नवीन फिजिकल स्विचेस किंवा ॲक्सेस पॉईंट्स न वापरता Guest VLAN 30 वरील IP पूलचा लॉजिकल आकार वाढतो.
Q2. एका IT मॅनेजरच्या लक्षात येते की गेस्ट WiFi नेटवर्कवरील अनेक युजर्स सतत ५०० MB च्या दैनिक डेटा कोट्याचे उल्लंघन करत आहेत. कोटा लागू करण्यासाठी हे नेटवर्क MAC-आधारित ट्रॅकिंग वापरते. युजर्स हे निर्बंध कसे टाळत असावेत आणि यासाठी शिफारस केलेला एंटरप्राइझ-ग्रेड सोल्यूशन कोणता आहे?
टीप: आधुनिक मोबाईल ऑपरेटिंग सिस्टीम त्यांचे फिजिकल आयडेंटिफायर्स आपोआप बदलतात.
नमुना उत्तर पहा
युजर्स आधुनिक iOS आणि Android डिव्हाइसेसवर उपलब्ध असलेले गोपनीयता वैशिष्ट्य MAC Address Randomisation वापरून कोटा मर्यादा टाळत आहेत. त्यांचे WiFi कनेक्शन बंद आणि चालू करून, किंवा त्यांच्या डिव्हाइस सेटिंग्जमध्ये बदल करून, ते एक नवीन यादृच्छिक (randomised) MAC पत्ता तयार करतात, ज्याला नेटवर्क ॲक्सेस पॉईंट एक नवीन ५०० MB कोटा असलेले नवीन डिव्हाइस मानतो. यासाठी शिफारस केलेले सोल्यूशन म्हणजे MAC-आधारित सेशन ट्रॅकिंगकडून Identity-Based Session Tracking कडे स्थलांतरित होणे. युजर ऑथेंटिकेशन (उदा. ईमेल पडताळणी, SMS OTP, किंवा सोशल लॉगिन) आवश्यक असण्यासाठी Captive Portal कॉन्फिगर करा. केंद्रीकृत RADIUS/पॉलिसी डेटाबेसमध्ये युजरच्या ऑथेंटिकेट केलेल्या ओळखीशी डेटा वापर कोटा लिंक करा. जेव्हा एखादा युजर कनेक्ट होईल, तेव्हा त्याच्या डिव्हाइसने कोणताही यादृच्छिक MAC पत्ता दर्शवला तरीही, त्याला लॉग इन करावे लागेल आणि त्याचे सेशन त्याच्या युनिक ओळखीशी मॅप केले जाईल, ज्यामुळे त्याने वापरलेल्या सर्व MAC पत्त्यांवर ५०० MB ची दैनिक मर्यादा लागू होईल.
Q3. एका हॉटेल साखळीला त्यांचे गेस्ट वायरलेस नेटवर्क PCI DSS v4.0 चे पालन करते याची खात्री करायची आहे. ऑडिट दरम्यान, QSA (Qualified Security Assessor) च्या लक्षात येते की हॉटेलची प्रॉपर्टी मॅनेजमेंट सिस्टीम (PMS) आणि गेस्ट WiFi वेगवेगळ्या सबनेट्सवर आहेत परंतु कोणत्याही फायरवॉल नियमांशिवाय एकाच फिजिकल स्विचेसला जोडलेले आहेत जे सबनेटमधील रहदारी रोखत नाहीत. यामध्ये कोणता अनुपालन (compliance) धोका आहे आणि त्याचे निवारण कसे केले पाहिजे?
टीप: PCI DSS ला लॉजिकल सेगमेंटेशन केवळ सबनेट्सद्वारे परिभाषित न करता सक्रियपणे लागू करणे आवश्यक आहे.
नमुना उत्तर पहा
कॉम्प्लायन्सचा धोका असा आहे की अतिथी WiFi नेटवर्क हे कार्डहोल्डर डेटा एन्व्हायर्नमेंट (CDE) पासून वेगळे केलेले नाही जिथे PMS आहे. इंटर-सबनेट राउटिंग सक्षम असलेल्या आणि कोणतीही फायरवॉल निर्बंध नसलेल्या एका सपाट फिजिकल नेटवर्कमध्ये, WiFi वरील कोणतेही अतिथी डिव्हाइस थेट PMS सर्व्हरवर ट्रॅफिक राउट करू शकते. यामुळे संपूर्ण अतिथी WiFi नेटवर्क PCI ऑडिटच्या कक्षेत येते, जे गंभीर नॉन-कॉम्प्लायन्सचे लक्षण आहे.
याचे निवारण करण्यासाठी:
- स्विचेसवर कठोर VLAN सेगमेंटेशन लागू करा. अतिथी WiFi एका समर्पित VLAN (VLAN 30) ला आणि PMS/CDE एका स्वतंत्र सुरक्षित VLAN (VLAN 100) ला नियुक्त करा.
- गेटवे/राउटर पातळीवर फायरवॉल पॉलिसी लागू करा. स्पष्ट ॲक्सेस कंट्रोल लिस्ट (ACLs) किंवा फायरवॉल नियम कॉन्फिगर करा जे VLAN 30 कडून VLAN 100 साठी येणारे सर्व ट्रॅफिक ब्लॉक करतील.
- स्टेटफुल पॅकेट इन्स्पेक्शन सक्षम करा आणि नियमित पेनिट्रेशन टेस्टिंग करा जेणेकरून कोणतेही अतिथी डिव्हाइस CDE मधील कोणत्याही डिव्हाइसशी कनेक्शन स्थापित करू शकत नाही याची खात्री होईल, ज्यामुळे अधिकृतपणे अतिथी नेटवर्कला PCI ऑडिट कक्षेबाहेर सेगमेंट केले जाईल.
वारंवार विचारले जाणारे प्रश्न
How do I set session time limits for guest WiFi users?
Session time limits are enforced by sending the Session-Timeout RADIUS attribute (RFC 2865) in the Access-Accept packet during captive portal authentication, or by configuring inactivity and session timers directly on your wireless controller (such as Cisco Meraki, ArubaOS, or UniFi). Once the timer expires, the gateway deauthenticates the client or redirects them back to the captive portal for re-authorisation.
What is the recommended bandwidth limit per guest WiFi user?
For high-turnover public venues like cafes and retail stores, 5 Mbps download and 2 Mbps upload per user provides responsive 1080p video streaming, web browsing, and messaging without monopolising airtime. In hospitality or enterprise coworking spaces, offering 15 to 25 Mbps download with 5 to 10 Mbps upload ensures glitch-free video conferencing and VPN performance. Enforcing per-user QoS token buckets prevents single users from consuming the entire WAN uplink.
What is the difference between Session-Timeout and Idle-Timeout in guest WiFi?
Session-Timeout specifies the maximum total duration (in seconds) that an authenticated client may remain on the network before mandatory re-authorisation, regardless of traffic activity. Idle-Timeout (inactivity timer) monitors user data packets and disconnects a device if no traffic is transmitted for a set period (typically 10 to 15 minutes), freeing up DHCP leases and AP association table entries when visitors leave the venue.
How do you prevent guests from bypassing session limits with MAC address randomisation?
Modern mobile devices (iOS, Android, Windows) rotate private MAC addresses. Relying exclusively on physical MAC addresses allows users to cycle their connection and reset timers. Enterprise platforms like Purple tie guest sessions to verified identity credentials (SMS one-time passwords, social logins, or corporate emails) or issue Passpoint (Hotspot 2.0) encrypted profiles, ensuring time and bandwidth quotas persist across hardware address changes.
How does RFC 8910 (Captive Portal API) communicate time and data quotas to client devices?
RFC 8910 standardizes how wireless networks communicate session parameters to client operating systems via DHCP Option 114 and IPv6 Router Advertisements. Rather than intercepting DNS queries or dropping packets upon expiry, the gateway advertises an API endpoint that informs the device of remaining time or byte allowances, allowing native OS notifications and frictionless renewal splash screens.
Which RADIUS attributes enforce bandwidth rate limiting on enterprise access points?
Enterprise access points and controllers parse vendor-specific RADIUS attributes returned in the Access-Accept packet. The most common standard attributes include WISPr-Bandwidth-Max-Down and WISPr-Bandwidth-Max-Up (used by Meraki, Ruckus, and UniFi), Aruba-Bandwidth-Contract (ArubaOS), and Cisco-AVPair='rate-limit:downlink/uplink' (Cisco IOS-XE / Catalyst).
How does Purple automate guest WiFi bandwidth tiering and monetization?
Purple provides a cloud-managed captive portal and identity platform that integrates seamlessly with your existing AP infrastructure. It allows venues to offer tiered access models - such as a free 60-minute basic tier alongside a paid or loyalty-gated high-speed premium tier - automating payment processing, voucher generation, and RADIUS rate-limit assignment without manual network reconfiguration.
या मालिकेमध्ये पुढे वाचा
Guest WiFi सेट अप करण्यासाठी एंटरप्राइझ मार्गदर्शक: सुरक्षितता, विभागणी (Segmentation) आणि गती
हे एंटरप्राइझ तांत्रिक मार्गदर्शक IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना सुरक्षित, विभागणी केलेले guest WiFi उपयोजित करण्यासाठी कृतीयोग्य सूचना प्रदान करते. यामध्ये VLAN आर्किटेक्चर, WPA3 एन्क्रिप्शन, 802.1X ऑथेंटिकेशन, PCI DSS आणि GDPR अनुपालन, आणि Purple च्या हार्डवेअर-अज्ञेयवादी (hardware-agnostic) Captive Portal लेयरचे एकत्रीकरण समाविष्ट आहे.
Guest WiFi कसा सेट करावा: द एंटरप्राइझ नेटवर्क सेगमेंटेशन गाइड
हे मार्गदर्शक सुरक्षित, सेगमेंटेड एंटरप्राइझ WiFi नेटवर्क तयार करण्यासाठी आवश्यक असणारे तांत्रिक आर्किटेक्चर, ऑथेंटिकेशन मानके आणि डिप्लॉयमेंट पद्धती याबद्दल सविस्तर माहिती देते. आपण थ्री-SSID मॉडेल कसे लागू करावे, कर्मचाऱ्यांच्या ऑथेंटिकेशनसाठी 802.1X कसे वापरावे, GDPR-सुसंगत गेस्ट ऍक्सेससाठी captive portals कसे कॉन्फिगर करावे आणि आपला PCI DSS स्कोप कसा कमी करावा हे शिकाल.
कुटुंब-स्नेही WiFi: शॉपिंग सेंटर्ससाठी सर्वोत्तम पद्धती
हे तांत्रिक संदर्भ मार्गदर्शक रिटेल वातावरणातील अतिथी WiFi नेटवर्कवर श्रेणी-आधारित URL फिल्टरिंग लागू करण्यासाठी कृतीयोग्य पद्धती प्रदान करते. हे अनुपालन सुनिश्चित करण्यासाठी आणि ब्रँड प्रतिष्ठेचे रक्षण करण्यासाठी नेटवर्क आर्किटेक्चर, पॉलिसी व्याख्या आणि जोखीम कमी करण्याच्या धोरणांचा तपशील देते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.