
DNS Over HTTPS (DoH): Public WiFi Filtering साठीचे परिणाम
हे तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की DNS over HTTPS (DoH) कशा प्रकारे public WiFi नेटवर्कवरील पारंपारिक पोर्ट 53 कंटेंट फिल्टरिंगला बायपास करते. हे नेटवर्क आर्किटेक्ट्स आणि आयटी व्यवस्थापकांसाठी एंटरप्राइझ वातावरणात पुन्हा व्हिजिबिलिटी मिळवण्यासाठी, कम्प्लायन्स लागू करण्यासाठी आणि सुरक्षित गेस्ट ऍक्सेस मिळवण्यासाठी व्यावहारिक, व्हेंडर - न्यूट्रल मिटिगेशन धोरणे प्रदान करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi Security Guide →
कार्यकारी सारांश
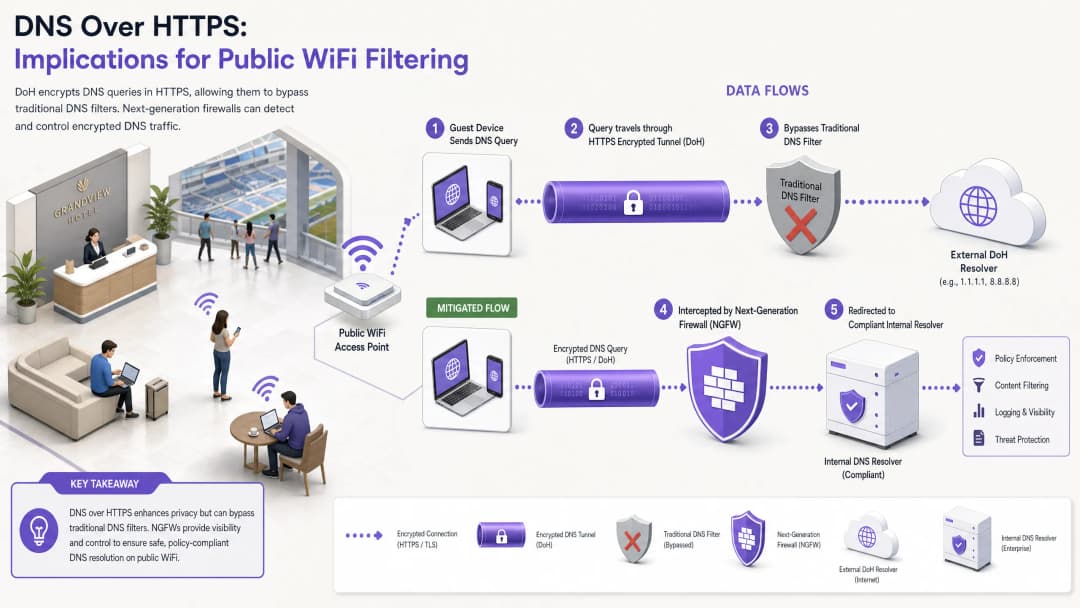
जवळपास एका दशकापासून, पोर्ट 53 वरील पारंपारिक DNS फिल्टरिंगने सार्वजनिक WiFi नेटवर्कवर कंटेंट पॉलिसी लागू करण्यासाठी आणि मालवेअरच्या धोक्यांचे निवारण करण्यासाठी प्राथमिक यंत्रणा म्हणून काम केले आहे. तथापि, मुख्य प्रवाहातील ब्राउझर आणि ऑपरेटिंग सिस्टम्सद्वारे DNS over HTTPS (DoH) चा मोठ्या प्रमाणावर अवलंब केल्यामुळे या मॉडेलमध्ये मूलभूत अडथळा निर्माण झाला आहे. पोर्ट 443 वरील मानक HTTPS ट्रॅफिकमध्ये DNS क्वेरी समाविष्ट करून, DoH या क्वेरींना पारंपारिक नेटवर्क इंटरसेप्शन तंत्रांसाठी अदृश्य बनवते.
Hospitality, Retail, स्टेडियम आणि सार्वजनिक क्षेत्रातील ठिकाणांवर अतिथी WiFi व्यवस्थापित करणाऱ्या एंटरप्राइझ IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्ससाठी, यामुळे एक मोठी अनुपालन आणि सुरक्षा त्रुटी निर्माण होते. जेव्हा अतिथी उपकरणे छुप्या पद्धतीने या ठिकाणाच्या नियुक्त केलेल्या DNS रिझॉल्व्हर्सना मागे टाकतात (बायपास करतात), तेव्हा काळजीपूर्वक तयार केलेल्या स्वीकार्य वापर पॉलिसी अपयशी ठरतात, ज्यामुळे नेटवर्क कमांड आणि कंट्रोल (C2) मालवेअर ट्रॅफिक आणि अयोग्य कंटेंटच्या संपर्कात येते. हे मार्गदर्शक DoH बायपास वेक्टरच्या मेकॅनिक्सचा तपशील देते आणि नेटवर्क व्हिजिबिलिटी पुनर्संचयित करण्यासाठी, नियामक अनुपालन सुनिश्चित करण्यासाठी आणि मजबूत Guest WiFi सुरक्षा राखण्यासाठी एक लेअर्ड, डिफेन्स-इन-डेप्थ आर्किटेक्चर प्रदान करते.
तांत्रिक सखोल विश्लेषण: DoH बायपास यंत्रणा
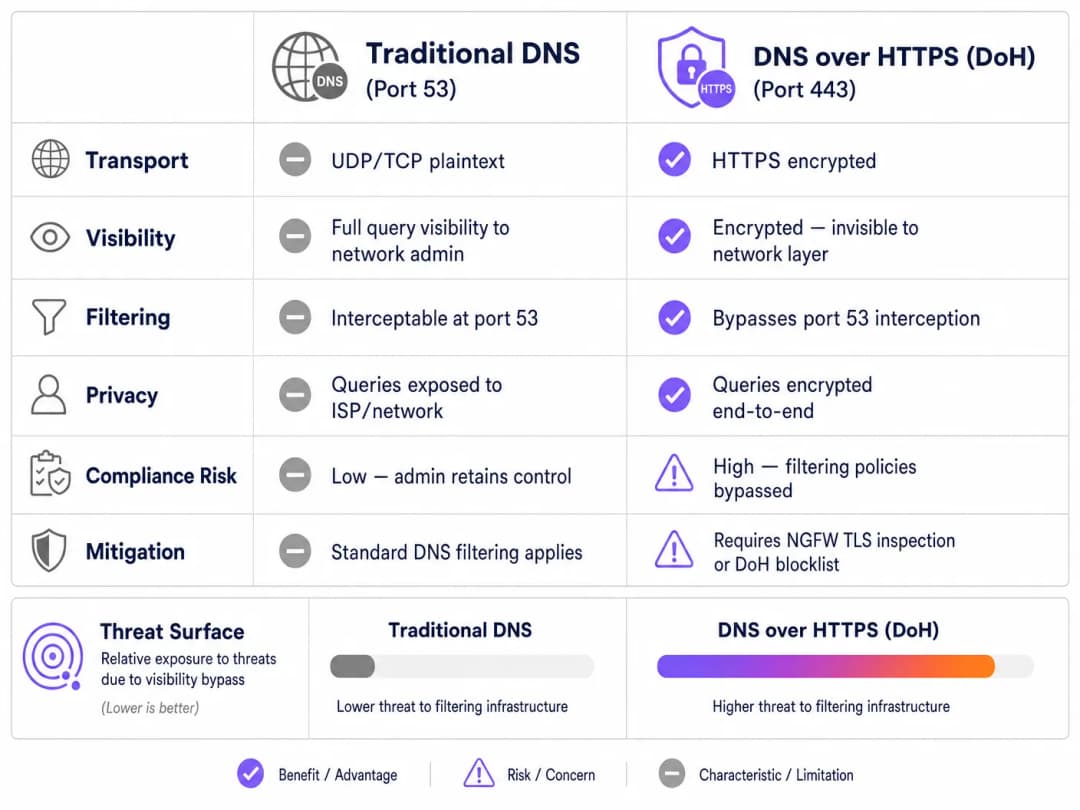
DoH थ्रेट वेक्टर समजून घेण्यासाठी, प्रथम पारंपारिक DNS फिल्टरिंगच्या बेसलाइन आर्किटेक्चरचे परीक्षण करणे आवश्यक आहे. ऐतिहासिकदृष्ट्या, जेव्हा एखादे अतिथी डिव्हाइस सार्वजनिक नेटवर्कशी जोडले जायचे आणि डोमेनची विनंती करायचे, तेव्हा ती क्वेरी UDP किंवा TCP पोर्ट 53 द्वारे प्लेन टेक्स्टमध्ये ट्रान्समिट केली जायची. नेटवर्क ॲडमिनिस्ट्रेटर्स हे ट्रॅफिक फायरवॉल किंवा वायरलेस कंट्रोलरवर सहजपणे इंटरसेप्ट करू शकत होते आणि ते सुसंगत DNS रिझॉल्व्हरकडे रिडायरेक्ट करू शकत होते, जे थ्रेट इंटेलिजन्स फीड्स आणि कंटेंट वर्गीकरण पॉलिसीच्या विरुद्ध विनंती केलेल्या डोमेनची तपासणी करत होते.
DNS over HTTPS या संपूर्ण कंट्रोल प्लेनला बायपास करते. डिझाइननुसार, DoH ही DNS क्वेरी एन्क्रिप्ट करते आणि पोर्ट 443 वरील मानक TLS एन्क्रिप्शनचा वापर करून ती बाह्य रिझॉल्व्हरकडे (जसे की क्लाउडफ्लेअरचे 1.1.1.1 किंवा गुगलचे 8.8.8.8) पाठवते. या ठिकाणाच्या नेटवर्क इन्फ्रास्ट्रक्चरच्या दृष्टीकोनातून, DoH क्वेरी आणि युझर सुरक्षित वेबसाइट ब्राउझ करणे किंवा व्हिडिओ स्ट्रीमिंग करणे यात फरक करणे अशक्य आहे.
अंमलबजावणीचे पॅटर्न: ॲप्लिकेशन विरुद्ध OS-लेव्हल DoH
विविध प्लॅटफॉर्मवर DoH कसे लागू केले जाते यावरून नेटवर्क ॲडमिनिस्ट्रेटर्ससमोरील आव्हाने अधिक वाढतात. याचे दोन मुख्य डिप्लॉयमेंट पॅटर्न आहेत:
- ॲप्लिकेशन-लेव्हल DoH: या मॉडेलमध्ये, ॲप्लिकेशन होस्ट ऑपरेटिंग सिस्टमपेक्षा स्वतंत्रपणे स्वतःचे DoH कॉन्फिगरेशन राखते. मोझिला फायरफॉक्स हे याचे एक उत्कृष्ट उदाहरण आहे; जेव्हा DoH सक्षम असते, तेव्हा फायरफॉक्स DHCP-नियुक्त DNS सर्व्हर्सकडे दुर्लक्ष करते आणि सर्व क्वेरी त्याच्या पसंतीच्या DoH प्रदात्याकडे पाठवते. या ठिकाणचे पोर्ट 53 इंटरसेप्शन नियम पूर्णपणे बायपास केले जातात.
- OS-level (Opportunistic) DoH: Windows 11 आणि Android सह आधुनिक ऑपरेटिंग सिस्टम्स, opportunistic DoH वापरतात. DHCP ने नियुक्त केलेल्या DNS रिझॉल्व्हरकडे ज्ञात DoH एंडपॉइंट आहे की नाही हे OS तपासते. जुळणी आढळल्यास, OS कनेक्शन स्वयंचलितपणे DoH वर अपग्रेड करते. यामुळे प्रशासकाची रिझॉल्व्हरची निवड कायम राहते, परंतु ट्रॅफिक पोर्ट 443 वर स्थलांतरित होते, जे पोर्ट 53 वर ट्रॅफिकची अपेक्षा करणाऱ्या जुन्या मॉनिटरिंग टूल्सना बायपास करू शकते.
याव्यतिरिक्त, प्रशासकांनी DNS over TLS (DoT) चा विचार करणे आवश्यक आहे, जे पोर्ट 853 वर कार्य करते. DoT ला त्याच्या समर्पित पोर्टमुळे ब्लॉक करणे सोपे असले तरी, हे Android च्या "Private DNS" वैशिष्ट्यासाठी डीफॉल्ट मानक आहे आणि अतिथी VLAN वर पोर्ट 853 उघडे राहिल्यास समान बायपासचा धोका निर्माण करते.
अंमलबजावणी मार्गदर्शक: ए डिफेन्स-इन-डेप्थ आर्किटेक्चर
DNS रिझोल्यूशनवर पुन्हा नियंत्रण मिळवण्यासाठी बहु-स्तरीय प्रतिबंध धोरण आवश्यक आहे. आधुनिक, एनक्रिप्टेड प्रोटोकॉलच्या विरोधात एकाच नियंत्रण बिंदूवर अवलंबून राहणे अपुरे आहे. अतिथी प्रवेश सुरक्षित करण्यासाठी आणि PCI DSS आणि GDPR सारख्या फ्रेमवर्कचे पालन सुनिश्चित करण्यासाठी, नेटवर्क आर्किटेक्ट्सनी खालील आर्किटेक्चरची अंमलबजावणी केली पाहिजे.
स्तर १: ज्ञात DoH रिझॉल्व्हर एंडपॉइंट्स ब्लॉक करा
नेटवर्कच्या टोकावर (नेटवर्क एज) ज्ञात सार्वजनिक DoH रिझॉल्व्हरकडे जाणारे आऊटबाउंड HTTPS ट्रॅफिक ब्लॉक करणे हा सर्वात जलद आणि प्रभावी प्रतिबंधात्मक उपाय आहे. जरी DoH ट्रॅफिक हे सामान्य HTTPS ट्रॅफिकमध्ये मिसळत असले, तरी प्रमुख DoH प्रदात्यांचे डेस्टिनेशन IP ॲड्रेस आणि डोमेन्स सुप्रसिद्ध आहेत.
या विशिष्ट एंडपॉइंट्सचे (उदा., dns.google, cloudflare-dns.com) कनेक्शन बंद करण्यासाठी नेक्स्ट-जनरेशन फायरवॉल्स (NGFWs) कॉन्फिगर करून, प्रशासक क्लायंट डिव्हाइसचे DoH रिझोल्यूशन अयशस्वी करण्यास भाग पाडतात. बऱ्याच अंमलबजावणीमध्ये, जेव्हा DoH अपयशी ठरते, तेव्हा क्लायंट नैसर्गिकरित्या पोर्ट 53 वरील पारंपारिक, अनएनक्रिप्टेड DNS कडे परत वळतो, जे नंतर इंटरसेप्ट आणि फिल्टर केले जाऊ शकते.
अंमलबजावणी टीप: या दृष्टिकोनासाठी अपडेटेड ब्लॉकलिस्ट राखणे आवश्यक आहे. एंटरप्राइझ फायरवॉल विक्रेते सहसा डायनॅमिक थ्रेट फीड्स प्रदान करतात जे ज्ञात DoH एंडपॉइंट्स स्वयंचलितपणे अपडेट करतात, ज्यामुळे ऑपरेशनल ओव्हरहेड लक्षणीयरीत्या कमी होते.
स्तर २: पोर्ट ५३ इंटरसेप्शन आणि रिडायरेक्शन लागू करा
DoH ब्लॉक करणे केवळ तेव्हाच प्रभावी ठरते जेव्हा फॉलबॅक ट्रॅफिक योग्यरित्या व्यवस्थापित केले जाते. अतिथी VLAN वरून सुरू होणारे पोर्ट 53 वरील सर्व आऊटबाउंड UDP आणि TCP ट्रॅफिक इंटरसेप्ट करण्यासाठी नेटवर्क कॉन्फिगर केले पाहिजे. हे ट्रॅफिक सक्तीने (NAT/पोर्ट फॉरवर्डिंग नियमांद्वारे) वेन्यूच्या अधिकृत, सुसंगत DNS रिझॉल्व्हरकडे रिडायरेक्ट केले जाणे आवश्यक आहे.
हे पाऊल अत्यंत महत्त्वाचे आहे कारण अनेक डिव्हाइसेस किंवा दुर्भावनापूर्ण ॲप्लिकेशन्स त्यांच्या नेटवर्क स्टॅकमध्ये सार्वजनिक DNS सर्व्हर (जसे की 8.8.8.8) हार्डकोड करतात, आणि DHCP ने दिलेल्या सेटिंग्जकडे दुर्लक्ष करतात. सक्तीच्या इंटरसेप्शनशिवाय, हे डिव्हाइसेस DoH ब्लॉक केलेले असताना देखील वेन्यूच्या फिल्टरिंग पॉलिसीज यशस्वीरित्या बायपास करतील.
स्तर ३: पोर्ट ८५३ (DNS over TLS) ब्लॉक करा
DoT बायपास वेक्टर संबोधित करण्यासाठी, ॲडमिनिस्ट्रेटर्सनी गेस्ट नेटवर्कवरून TCP पोर्ट 853 वरून येणाऱ्या आउटबाउंड ट्रॅफिकला स्पष्टपणे ब्लॉक केले पाहिजे. DoH मिटिगेशनप्रमाणेच, DoT ब्लॉक केल्याने Android डिव्हाइसेस आणि इतर DoT-सक्षम क्लायंटना मानक पोर्ट 53 DNS वर परत येण्यास भाग पाडते.

तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
सर्वोत्तम पद्धती आणि अनुपालन विचार (Best Practices and Compliance Considerations)
DoH मिटिगेशन लागू करणे हे केवळ तांत्रिक काम नाही; नियामक अनुपालन राखण्यासाठी आणि स्वीकार्य वापर धोरणे लागू करण्यासाठी ही एक मूलभूत आवश्यकता आहे.
- धोरण दस्तऐवजीकरण (Policy Documentation): सुरक्षेच्या आणि अनुपालनाच्या उद्देशाने DNS फिल्टरिंग सक्रिय असल्याचे ठिकाणाच्या Captive Portal च्या अटी व शर्तींमध्ये स्पष्टपणे नमूद केले असल्याची खात्री करा. हे एन्क्रिप्टेड DNS प्रोटोकॉल ब्लॉक करताना GDPR आणि UK च्या Online Safety Act अंतर्गत कायदेशीर पाठबळ प्रदान करते.
- नेटवर्क पृथक्करण (Network Segmentation): VLANs आणि फायरवॉल नियम वापरून कॉर्पोरेट आणि पेमेंट नेटवर्क्सपासून गेस्ट WiFi ला पूर्णपणे वेगळे करा. ही PCI DSS v4.0 ची मूळ आवश्यकता आहे, जी नेटवर्क ट्रॅफिकच्या मजबूत मॉनिटरिंगची देखील मागणी करते - जर DoH ला सुरक्षा नियंत्रणे बायपास करण्याची परवानगी दिली गेली तर हे मॉनिटरिंग अशक्य होते.
- सतत मॉनिटरिंग (Continuous Monitoring): क्वेरी व्हॉल्यूमचे निरीक्षण करण्यासाठी आणि विसंगत पॅटर्न शोधण्यासाठी तुमच्या एंटरप्राइझ DNS फिल्टरिंग सेवेच्या रिपोर्टिंग क्षमतेचा लाभ घ्या. विशिष्ट सबनेटमधून पोर्ट 53 ट्रॅफिकमध्ये अचानक झालेली घट सहसा हे दर्शवते की क्लायंट डिव्हाइसेस नवीन, अनब्लॉक केलेल्या DoH रिझॉल्व्हरचा वापर करत आहेत.
- अॅनालिटिक्ससह एकत्रीकरण (Integration with Analytics): सुरक्षित गेस्ट ॲक्सेस लागू करताना, ऑथेंटिकेशन फ्लो कशा प्रकारे व्यापक व्यावसायिक उद्दिष्टांशी जोडले जातात याचा विचार करा. सुरक्षित, प्रोफाइल-आधारित ऑथेंटिकेशनसाठी WiFi Assistant वापरल्याने वापरकर्ते सुरक्षितपणे कनेक्ट होतात, तसेच WiFi Analytics वापरून ठिकाणाला पादचारी संख्या आणि थांबण्याचा वेळ समजून घेण्यास मदत होते, अगदी ज्याप्रमाणे Offline Maps Mode अभ्यागतांचा अनुभव सुधारतो.
त्रुटी निवारण आणि जोखीम कमी करणे (Troubleshooting and Risk Mitigation)
DoH मिटिगेशन तैनात करताना, नेटवर्क टीमना अनेकदा विशिष्ट बिघाड पद्धतींचा सामना करावा लागतो. या समस्यांचा अंदाज घेतल्यास डाउनटाइम आणि गेस्टची गैरसोय कमी होते.
अपूर्ण इंटरसेप्शन नियम (Incomplete Interception Rules)
सर्वात सामान्य डिप्लॉयमेंट बिघाड म्हणजे अपूर्ण पोर्ट 53 इंटरसेप्शन. ॲडमिनिस्ट्रेटर्स योग्य DNS IPs प्रदान करण्यासाठी DHCP सर्व्हर कॉन्फिगर करू शकतात परंतु हार्डकोड केलेल्या DNS विनंत्या पकडण्यासाठी आवश्यक फायरवॉल NAT नियम लागू करण्यात अपयशी ठरतात. मिटिगेशन: स्टॅटिक, बाह्य DNS सर्व्हरसह (उदा. 9.9.9.9) क्लायंट डिव्हाइस कॉन्फिगर करून डिप्लॉयमेंटची नेहमी चाचणी घ्या आणि विनंत्या अद्यापही ठिकाणाच्या फिल्टरिंग सेवेकडे यशस्वीरित्या पाठवल्या जात आहेत याची पडताळणी करा.
IPv6 दुर्लक्ष (IPv6 Oversight)
नेटवर्क्स जसजसे ड्युअल-स्टॅक कॉन्फिगरेशनकडे वळतात, तसतसे फायरवॉल नियम सहसा केवळ IPv4 साठीच लिहिले जातात. जर DoH ब्लॉकलिस्ट आणि पोर्ट 53 इंटरसेप्शन नियम IPv6 कव्हर करत नसतील, तर आधुनिक डिव्हाइसेस त्यांच्या IPv6 स्टॅकचा वापर करून सहजपणे IPv4 नियंत्रणांना बायपास करतील. Mitigation: सर्व DoH ब्लॉकलिस्ट, पोर्ट 53 रिडायरेक्ट नियम आणि पोर्ट 853 ड्रॉप नियम दोन्ही IPv4 आणि IPv6 राउटिंग टेबल्सवर समान रीतीने लागू केले आहेत याची खात्री करा.
Application Breakage
आक्रमक DoH ब्लॉकिंगमुळे काहीवेळा विशिष्ट मोबाईल ॲप्लिकेशन्स बिघडू शकतात जे पूर्णपणे त्यांच्या स्वतःच्या DoH अंमलबजावणीवर अवलंबून असतात आणि मानक DNS वर परत येण्यास नकार देतात. Mitigation: एक दस्तऐवजीकरण केलेली अपवाद प्रक्रिया राखा. एखादे व्यवसाय-गंभीर ॲप्लिकेशन बिघडल्यास, DoH जागतिक स्तरावर खुले करण्याऐवजी, त्या विशिष्ट ॲप्लिकेशनच्या रिझॉल्व्हरसाठी DoH ट्रॅफिकची निवडक परवानगी देण्यासाठी TLS तपासणीचा (NGFW वर उपलब्ध असल्यास) वापर करा.
ROI and Business Impact
मजबूत DoH शमन करण्याचा व्यावसायिक फायदा हा जोखीम टाळणे आणि अनुपालन हमी यावर आधारित आहे. एखादी एकल घटना - जसे की अतिथीने बेकायदेशीर कंटेंट ऍक्सेस केल्यामुळे झालेली नियामक चौकशी, किंवा एखादे तडजोड केलेले IoT डिव्हाइस DoH द्वारे C2 कनेक्शन स्थापित करत असेल - यामुळे असा खर्च होऊ शकतो जो योग्य नियंत्रणे लागू करण्यासाठी लागणाऱ्या इंजिनिअरिंग वेळेपेक्षा कितीतरी पटीने जास्त असतो.
अनेक ठिकाणी कार्यरत असणाऱ्या एंटरप्राइझसाठी, DoH शमन आर्किटेक्चरचे मानकीकरण सुसंगत धोरण अंमलबजावणी सुनिश्चित करते. हे मानकीकरण IT सेवा डेस्कवरील ऑपरेशन्सचा भार कमी करते, कारण ISPs कडून येणाऱ्या गैरवापराच्या नोटिसा शून्य होतात आणि उच्च-बँडविड्थच्या अयोग्य कंटेंटला ब्लॉक करून नेटवर्क कामगिरी राखली जाते. शेवटी, DNS स्तर सुरक्षित केल्याने हे सुनिश्चित होते की त्या ठिकाणाची Guest WiFi मधील गुंतवणूक ही एक दायित्व न राहता एक सुरक्षित, अनुपालन मालमत्ता बनते.
महत्वाच्या व्याख्या
DNS over HTTPS (DoH)
DoH क्लायंट आणि DoH - आधारित DNS रिझॉल्व्हर मधील डेटा एन्क्रिप्ट करून, HTTPS प्रोटोकॉलद्वारे रिमोट डोमेन नेम सिस्टम (DNS) रिझोल्यूशन करण्यासाठी एक प्रोटोकॉल.
जेव्हा आयटी टीम्स कंटेंट फिल्टरिंग तैनात करतात, तेव्हा DoH एक बायपास मेकॅनिझम म्हणून काम करते, जे सामान्य एन्क्रिप्टेड वेब ट्रॅफिकमध्ये DNS क्वेरी लपवते.
DNS over TLS (DoT)
एक डेडिकेटेड पोर्ट (853) वर ऑपरेट होणाऱ्या, Transport Layer Security (TLS) प्रोटोकॉलद्वारे DNS क्वेरी आणि उत्तरे एन्क्रिप्ट करण्यासाठी आणि रॅप करण्यासाठी सुरक्षा प्रोटोकॉल.
आधुनिक Android डिव्हाइसेसवर (Private DNS) सहसा डीफॉल्टनुसार सक्षम केलेले, क्वेरी वेन्यूच्या फिल्टर केलेल्या DNS वर परत जाव्यात यासाठी DoT फायरवॉलवर ब्लॉक केले पाहिजे.
Opportunistic DoH
अशी वर्तणूक जिथे एखादी ऑपरेटिंग सिस्टम किंवा ब्राउझर स्वयंचलितपणे मानक DNS क्वेरी DoH मध्ये अपग्रेड करतो जर त्याला आढळले की कॉन्फिगर केलेला DNS रिझॉल्व्हर एन्क्रिप्टेड प्रोटोकॉलला सपोर्ट करतो.
हे वैशिष्ट्य, जे Windows 11 आणि Chrome मध्ये सामान्य आहे, याचा अर्थ असा आहे की जरी एखाद्या वेन्यूने मानक DNS IP नियुक्त केला असला तरी, ट्रॅफिक अद्याप एन्क्रिप्टेड पोर्ट 443 कडे स्थलांतरित होऊ शकते, ज्यामुळे जुनी मॉनिटरिंग सिस्टीम बायपास होते.
Port 53 Interception
एक नेटवर्क फायरवॉल कॉन्फिगरेशन जे UDP/TCP पोर्ट 53 वरील सर्व आउटबाउंड ट्रॅफिक कॅप्चर करते आणि क्लायंटने विनंती केलेल्या डेस्टिनेशन IP चा विचार न करता, त्याला जबरदस्तीने नियुक्त केलेल्या DNS रिझोल्व्हरकडे रिडायरेक्ट करते.
हार्डकोड केलेल्या DNS सेटिंग्ज असलेल्या डिव्हाइसेसवरून किंवा अयशस्वी DoH कनेक्शनवरून पुन्हा मूळ स्थितीवर आलेल्या डिव्हाइसेसवरून DNS क्वेरी कॅप्चर करण्यासाठी आवश्यक आहे.
Next-Generation Firewall (NGFW)
एक नेटवर्क सुरक्षा डिव्हाइस जे पारंपारिक, स्टेटफुल फायरवॉलच्या पलीकडे क्षमता प्रदान करते, ज्यामध्ये डीप पॅकेट इन्स्पेक्शन, ॲप्लिकेशन अवेअरनेस आणि TLS/SSL डिक्रिप्शन समाविष्ट आहे.
DoH मिटिगेशनसाठी NGFWs अत्यंत महत्त्वाचे आहेत कारण ते केवळ IP ॲड्रेसवर अवलंबून न राहता ॲप्लिकेशन सिग्नेचर्सच्या आधारे DoH ट्रॅफिक ओळखू शकतात आणि ब्लॉक करू शकतात.
Fallback Behavior
जेव्हा क्लायंट डिव्हाइसचे पसंतीचे एनक्रिप्टेड DNS प्रोटोकॉल (DoH किंवा DoT) कनेक्ट करण्यात अयशस्वी ठरते, तेव्हा त्या क्लायंट डिव्हाइसचा प्रोग्राम केलेला प्रतिसाद, ज्यामुळे साधारणपणे डिव्हाइस मानक, अनएनक्रिप्टेड DNS वर परत जाते.
नेटवर्क आर्किटेक्ट्स या वर्तनावर अवलंबून असतात; मुद्दाम DoH/DoT कनेक्शन्स खंडित करून, ते डिव्हाइसला इंटरसेप्ट करता येण्याजोग्या पोर्ट 53 चा वापर करण्यास भाग पाडतात.
Command-and-Control (C2)
टार्गेट नेटवर्कमधील तडजोड केलेल्या डिव्हाइसेससह (मालवेअर/बॉटनेट्स) संवाद साधण्यासाठी आक्रमणकर्त्यांद्वारे वापरली जाणारी पायाभूत सुविधा.
आधुनिक मालवेअर एंटरप्राइझ नेटवर्क मॉनिटर्सपासून C2 कम्युनिकेशन्स लपवण्यासाठी मोठ्या प्रमाणावर DoH चा वापर करत आहेत, ज्यामुळे DoH मिटिगेशन ही एक गंभीर सुरक्षा आवश्यकता बनली आहे.
Captive Portal
एक वेब पेज जे सार्वजनिक - प्रवेश नेटवर्कच्या वापरकर्त्याला प्रवेश मिळण्यापूर्वी पाहणे आणि त्यावर संवाद साधणे बंधनकारक असते.
वापरकर्त्यांना त्यांचे DNS ट्रॅफिक फिल्टर केले जात आहे आणि एनक्रिप्टेड DNS प्रोटोकॉल्स ब्लॉक केले आहेत याची माहिती देण्यासाठी Captive Portal ही कायदेशीररित्या योग्य जागा आहे.
सोडवलेली उदाहरणे
एका 400 - खोल्यांच्या हॉटेलने नुकतीच फॅमिली - फ्रेंडली कंटेंट संदर्भातील ब्रँड मानकांचे पालन करण्यासाठी क्लाउड - बेस्ड DNS फिल्टरिंग सेवा तैनात केली आहे. तथापि, आयटी व्यवस्थापकाच्या लक्षात आले की गेस्ट ट्रॅफिकचा एक मोठा भाग अद्याप प्रौढ कंटेंट साइट्सवर पोहोचत आहे आणि DNS फिल्टरिंग डॅशबोर्ड अपेक्षेपेक्षा कमी क्वेरी व्हॉल्यूम दाखवत आहे. नेटवर्क आर्किटेक्टने या बायपासचे कसे निवारण करावे?
- फायरवॉल नियमांचे ऑडिट करा: आर्किटेक्टने आधी हे सत्यापित केले पाहिजे की आउटबाउंड TCP/UDP पोर्ट 53 इंटरसेप्ट केले जात आहे आणि क्लाउड DNS सेवेवर NAT - रीडायरेक्ट केले जात आहे.
- DoH रिझॉल्व्हर्स ब्लॉक करा: ज्ञात DoH प्रदात्यांच्या (उदा. Cloudflare, Google, Quad9) दिशेने जाणाऱ्या आउटबाउंड HTTPS (पोर्ट 443) ट्रॅफिकला ड्रॉप करण्यासाठी NGFW ब्लॉकलिस्ट लागू करा.
- DoT ब्लॉक करा: Android Private DNS बायपास रोखण्यासाठी सर्व आउटबाउंड TCP पोर्ट 853 ट्रॅफिक ड्रॉप करण्यासाठी फायरवॉल नियम जोडा.
- IPv6 सत्यापित करा: वरील सर्व नियम IPv4 आणि IPv6 दोन्ही ट्रॅफिकवर लागू केले असल्याची खात्री करा.
150 लोकेशन्स असलेल्या एका रिटेल चेनला त्यांच्या गेस्ट WiFi वरील मालवेअर आणि फिशिंग ब्लॉक करण्यासाठी DNS फिल्टरिंग लागू करायचे आहे. ते प्रगत TLS इन्स्पेक्शन क्षमतांशिवाय बेसिक ब्रँच फायरवॉल वापरतात. त्यांच्या हार्डवेअरला अपग्रेड न करता ते DoH चे प्रभावीपणे शमन कसे करू शकतात?
TLS इन्स्पेक्शनशिवाय, चेनला मजबूत राउटिंग आणि ब्लॉकलिस्टवर अवलंबून राहावे लागेल.
- ब्रँच फायरवॉलवर डायनॅमिक DoH IP/Domain ब्लॉकलिस्ट तैनात करा, जी बाह्य थ्रेट फीडद्वारे स्वयंचलितपणे अपडेट होण्यासाठी कॉन्फिगर केलेली असेल.
- एंटरप्राइझ DNS फिल्टरवर कडक पोर्ट 53 NAT रीडायरेक्शन लागू करा.
- पोर्ट 853 पूर्णपणे ब्लॉक करा.
- नेटवर्क सुरक्षा धोरणे लागू करण्यासाठी एन्क्रिप्टेड DNS प्रोटोकॉल ब्लॉक केले आहेत हे स्पष्टपणे सांगण्यासाठी Captive Portal च्या सेवा शर्ती (Terms of Service) अपडेट करा.
सराव प्रश्न
Q1. एक स्टेडियम नेटवर्क इंजिनियर सर्व गेस्ट डिव्हाइसेसना त्यांच्या सुरक्षित, फिल्टर केलेल्या DNS सेवेचा IP ऍड्रेस प्रदान करण्यासाठी DHCP सर्व्हर कॉन्फिगर करतो. तथापि, चाचणीवरून असे दिसून येते की मॅन्युअली कॉन्फिगर केलेले DNS सेटिंग्ज (उदा. 8.8.8.8) असलेले डिव्हाइसेस फिल्टर यशस्वीरित्या बायपास करत आहेत. सर्वात योग्य आर्किटेक्चरल तोडगा काय आहे?
टीप: नेटवर्कच्या टोकावर केवळ मार्गाची शिफारस करणे आणि जबरदस्तीने तो मार्ग लागू करणे यातील फरकाचा विचार करा.
नमुना उत्तर पहा
इंजिनियरने स्टेडियमच्या फायरवॉलवर NAT पोर्ट फॉरवर्डिंग नियम लागू केला पाहिजे. या नियमाने गेस्ट VLAN मधून येणारे पोर्ट 53 वरील सर्व आउटबाउंड UDP आणि TCP ट्रॅफिक इंटरसेप्ट केले पाहिजे आणि डेस्टिनेशन IP जबरदस्तीने सुरक्षित DNS सेवेच्या IP ऍड्रेसवर ट्रान्सलेट केला पाहिजे. हे सुनिश्चित करते की क्लायंटच्या स्थानिक कॉन्फिगरेशनचा विचार न करता, ट्रॅफिक फिल्टरिंग पॉलिसीद्वारेच मार्गस्थ केले जाईल.
Q2. कडक DoH ब्लॉकलिस्ट लागू केल्यानंतर, एका कॉन्फरन्स सेंटरमधील आयटी हेल्पडेस्कला अहवाल मिळतात की उपस्थितांसाठी एक विशिष्ट, सानुकूलित इव्हेंट मॅनेजमेंट ॲप लोड होत नाही आहे. पॅकेट कॅप्चर दर्शवते की ॲप त्याचे स्वतःचे हार्डकोड केलेले DoH रिझोल्व्हर वापरण्याचा प्रयत्न करत आहे, जे ब्लॉक केले जात आहे, आणि ॲप मानक DNS वर परत जाण्यास नकार देत आहे. याचे निराकरण कसे केले पाहिजे?
टीप: व्यवसाय सातत्य राखत सुरक्षा पॉलिसीचा समतोल साधा. फायरवॉल सामान्य DoH ट्रॅफिक आणि विशिष्ट, मंजूर एंडपॉइंटच्या ट्रॅफिकमधील फरक ओळखू शकते का?
नमुना उत्तर पहा
ॲडमिनिस्ट्रेटरने NGFW पॉलिसीमध्ये एक अपवाद तयार केला पाहिजे. जागतिक स्तरावर DoH ब्लॉकलिस्ट निष्क्रिय करण्याऐवजी, त्यांनी इव्हेंट मॅनेजमेंट ॲपद्वारे वापरल्या जाणाऱ्या DoH रिझोल्व्हरचा विशिष्ट IP ऍड्रेस किंवा डोमेन ओळखला पाहिजे आणि त्याला व्हाईटलिस्ट केले पाहिजे. जर फायरवॉल ॲप्लिकेशन - लेअर (Layer 7) इन्स्पेक्शनला सपोर्ट करत असेल, तर अधिक मजबूत उपाय म्हणजे अशी पॉलिसी तयार करणे जी केवळ डेस्टिनेशन मंजूर ॲप्लिकेशनच्या इन्फ्रास्ट्रक्चरशी जुळत असेल तरच DoH ट्रॅफिकला अनुमती देईल, ज्यामुळे सामान्य DoH बायपासचे प्रयत्न ब्लॉकच राहतील.
Q3. एक सार्वजनिक क्षेत्रातील संस्था तिच्या गेस्ट WiFi अनुपालनाचे ऑडिट करत आहे. त्यांनी यशस्वीरित्या पोर्ट 853 (DoT) ब्लॉक केले आहे आणि पोर्ट 53 इंटरसेप्शन लागू केले आहे. तथापि, त्यांच्याकडे प्रगत TLS इन्स्पेक्शन किंवा डायनॅमिक DoH ब्लॉकलिस्ट असलेल्या NGFW साठी बजेट नाही. DoH कमी करण्यासाठी सर्वात प्रभावी उर्वरित धोरण कोणते आहे?
टीप: जर डायनॅमिक लिस्ट्स उपलब्ध नसतील, तर तुम्ही बहुसंख्य संधीसाधू DoH ट्रॅफिकचे निवारण कसे करू शकता?
नमुना उत्तर पहा
संस्थेने त्यांच्या सध्याच्या फायरवॉलवर स्टॅटिक ब्लॉकलिस्ट लागू केली पाहिजे, ज्यामध्ये सर्वात सामान्य सार्वजनिक DoH प्रदात्यांच्या (उदा. Cloudflare, Google, Quad9) IP ॲड्रेस आणि डोमेन्सना लक्ष्य केले जाईल. जरी यासाठी मॅन्युअल देखभालीची आवश्यकता असली आणि याद्वारे अज्ञात DoH रिझॉल्व्हर्स ब्लॉक होणार नसले, तरी संशोधनातून असे दिसून आले आहे कि बहुतांश DoH ट्रॅफिक हे मोजक्या प्रमुख प्रदात्यांकडेच डिफॉल्ट असते. हे त्यांच्या बजेटच्या मर्यादेत अत्यंत प्रभावी '80/20' उपाय प्रदान करते.
या मालिकेमध्ये पुढे वाचा
Public WiFi Liability: Content Filtering का अनिवार्य आहे
हे तांत्रिक संदर्भ मार्गदर्शक विना-फिल्टर केलेले सार्वजनिक WiFi प्रदान करण्याच्या कायदेशीर आणि ऑपरेशनल जोखमींची रूपरेषा स्पष्ट करते, तसेच स्थळ चालकांसाठी (venue operators) Content Filtering ही एक अनिवार्य उपयोजन (deployment) आवश्यकता का आहे याचे सविस्तर वर्णन करते. हे नेटवर्क्सचे बेकायदेशीर क्रियाकलाप, कॉपीराइट उल्लंघन आणि नियामक गैर-पालनापासून (regulatory non-compliance) संरक्षण करण्यासाठी व्यावहारिक आर्किटेक्चर धोरणे, अंमलबजावणीच्या पायऱ्या आणि जोखीम कमी करण्याचे मार्ग प्रदान करते. स्थळ चालक आणि CTOs ना एक सुरक्षित, सुसंगत Guest WiFi वातावरण लागू करण्यासाठी ठोस केस स्टडीज, निर्णय फ्रेमवर्क आणि कॉन्फिगरेशन मार्गदर्शन मिळेल.
नेटवर्क एजवर मालवेअर आणि फिशिंग ब्लॉक करणे
हा तांत्रिक संदर्भ मार्गदर्शक नेटवर्क एजवर अनमॅनेज्ड गेस्ट आणि IoT उपकरणांना सुरक्षित करण्यासाठी नेटवर्क-स्तरीय थ्रेट प्रोटेक्शन लागू करण्याचे आर्किटेक्चर, डिप्लॉयमेंट आणि व्यावसायिक प्रभावाचे वर्णन करतो. हे IT लीडर्सना मालवेअर आणि फिशिंग प्रो-ॲक्टिव्हली ब्लॉक करण्यासाठी कृतीयोग्य मार्गदर्शन प्रदान करते.
UK मधील सार्वजनिक WiFi नेटवर्कसाठी IWF अनुपालन
हे अधिकृत मार्गदर्शक UK मधील ठिकाणांवर IWF-अनुपालक सार्वजनिक WiFi नेटवर्क लागू करण्यासाठी तांत्रिक आवश्यकता, आर्किटेक्चर आणि उपयोजन धोरणांचे सविस्तर वर्णन करते. हे IT प्रमुखांना उच्च-कार्यक्षमता नेटवर्क अॅक्सेस राखताना कायदेशीर जोखीम कमी करण्यासाठी कृतीयोग्य फ्रेमवर्क प्रदान करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.