
Cisco Meraki मध्ये VLAN Steering साठी NAC Policies कशा कॉन्फिगर कराव्यात
हे अधिकृत मार्गदर्शक IT लीडर्स, नेटवर्क आर्किटेक्ट्स आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना Cisco Meraki वातावरणात NAC Policies आणि VLAN steering कॉन्फिगर करण्यासाठी एक व्यावहारिक, टप्प्याटप्प्याने फ्रेमवर्क प्रदान करते. यामध्ये अतिथ्य, रिटेल आणि सार्वजनिक क्षेत्रातील उपयोजनांमध्ये सुरक्षित, सुसंगत आणि उच्च कार्यक्षमता असलेले नेटवर्क विभाजन सुनिश्चित करण्यासाठी 802.1X अंमलबजावणी, MAC Authentication Bypass द्वारे IoT डिव्हाइस आयसोलेशन आणि Purple च्या गेस्ट WiFi ॲनालिटिक्स प्लॅटफॉर्मसह अखंड इंटिग्रेशन समाविष्ट आहे.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: एंटरप्राइझ WiFi सुरक्षा मार्गदर्शक →
Cisco Meraki NAC policy and dynamic VLAN steering evaluator
Evaluate RADIUS attribute payloads, calculate subnet host capacity with broadcast headroom, and generate turnkey Meraki MR policy configurations.
Role-based authorization profile
RADIUS Access-Accept payload breakdown
These attributes are returned by the RADIUS server upon authentication and parsed by the Cisco Meraki MR access point.
Executive Summary
उच्च-घनता असलेले स्टेडिअम ते पसरलेले आदरातिथ्य कॉम्प्लेक्स यांसारख्या एंटरप्राइझ ठिकाणांना सपाट नेटवर्कवर चालणे परवडणारे नाही. ट्रॅफिकचे वर्गीकरण करण्यासाठी एकाधिक SSID ब्रॉडकास्ट केल्याने RF कामगिरी खालावते, मौल्यवान एअरटाइम वाया जातो आणि प्रशासकीय बोजा वाढतो जो मल्टी-साइट डिप्लॉयमेंटमध्ये कठीण ठरतो. आधुनिक मानक म्हणजे डायनॅमिक वर्गीकरण होय: सिंगल, सुरक्षित SSID ब्रॉडकास्ट करणे आणि डिव्हाइसेसना स्वयंचलितपणे प्रोफाइल, ऑथेंटिकेट आणि योग्य VLAN मध्ये नेण्यासाठी नेटवर्क ॲक्सेस कंट्रोल (NAC) वर अवलंबून राहणे.
हे मार्गदर्शक वरिष्ठ IT आर्किटेक्ट्स आणि ऑपरेशन्स डायरेक्टर्सना Cisco Meraki मध्ये VLAN स्टीयरिंगसाठी NAC पॉलिसी कॉन्फिगर करण्यासाठी एक व्यावहारिक ब्ल्यूप्रिंट प्रदान करते. आम्ही शैक्षणिक सिद्धांताला मागे टाकून डिप्लॉयमेंटच्या वास्तविकतेवर लक्ष केंद्रित करतो: कॉर्पोरेट डिव्हाइसेससाठी IEEE 802.1X लागू करणे, हेडलेस IoT सिस्टीमसाठी MAC Authentication Bypass (MAB) वापरणे, आणि Retail, Hospitality आणि इतर एंटरप्राइझ वातावरणात सुरक्षित, सुसंगत प्रवेश सुनिश्चित करण्यासाठी Purple सारख्या Guest WiFi प्लॅटफॉर्मसह अखंडपणे समाकलित करणे. या कॉन्फिगरेशनमध्ये प्रभुत्व मिळवून, संस्था सुरक्षा धोके कमी करू शकतात, PCI DSS अनुपालन सुनिश्चित करू शकतात आणि नेटवर्क थ्रुपुट ऑप्टिमाइझ करू शकतात - हे सर्व एकाच, केंद्रीकृत व्यवस्थापित SSID वरून.
Technical Deep-Dive
The Architecture of Dynamic VLAN Steering
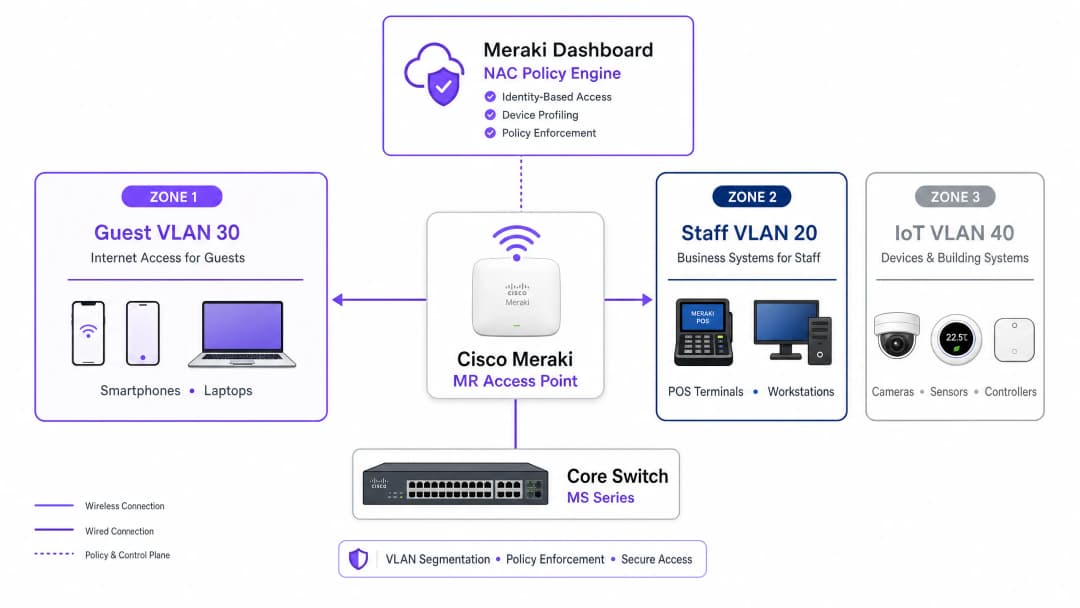
Meraki वातावरणात VLAN स्टीयरिंग हे तीन मुख्य घटकांमधील परस्परसंवादावर अवलंबून असते: Meraki ॲक्सेस पॉइंट (ऑथेंटिकेटर म्हणून काम करणारे), क्लायंट डिव्हाइस (सप्लिकंट) आणि NAC/RADIUS सर्व्हर (ऑथेंटिकेशन सर्व्हर). हे तीन-पक्षीय मॉडेल IEEE 802.1X मानकांद्वारे परिभाषित केले गेले आहे आणि कोणत्याही एंटरप्राइझ-ग्रेड ॲक्सेस कंट्रोल डिप्लॉयमेंटचा कणा बनते.
जेव्हा एखादे डिव्हाइस नेटवर्कशी जोडले जाते, तेव्हा AP ट्रॅफिक थांबवतो आणि RADIUS सर्व्हरकडे Access-Request फॉरवर्ड करतो. यशस्वी ऑथेंटिकेशन झाल्यावर, RADIUS सर्व्हर Access-Accept संदेशासह प्रतिसाद देतो. महत्त्वपूर्ण म्हणजे, VLAN स्टीयरिंग होण्यासाठी, या संदेशामध्ये विशिष्ट IETF मानक RADIUS गुणधर्म असले पाहिजेत जे AP ला कोणता VLAN लागू करायचा हे सांगतात:
| RADIUS Attribute | ID | Value | Purpose |
|---|---|---|---|
| Tunnel-Type | 64 | 13 (VLAN) | टनेलिंग प्रोटोकॉल निर्दिष्ट करते |
| Tunnel-Medium-Type | 65 | 6 (802) | ट्रान्सपोर्ट माध्यम निर्दिष्ट करते |
| Tunnel-Private-Group-ID | 81 | उदा., 20 |
लक्ष्य VLAN ID निर्दिष्ट करते |
जेव्हा Meraki AP ला हे गुणधर्म प्राप्त होतात, तेव्हा ते स्विचपोर्टवर फॉरवर्ड करण्यापूर्वी क्लायंटच्या ट्रॅफिकला नियुक्त केलेल्या VLAN ID सह डायनॅमिकपणे टॅग करते. ही प्रक्रिया अंतिम वापरकर्त्यासाठी पारदर्शक असते आणि जोडणीच्या काही मिलिसेकंदांच्या आत पूर्ण होते.
ऑथेंटिकेशन यंत्रणा (Authentication Mechanisms)
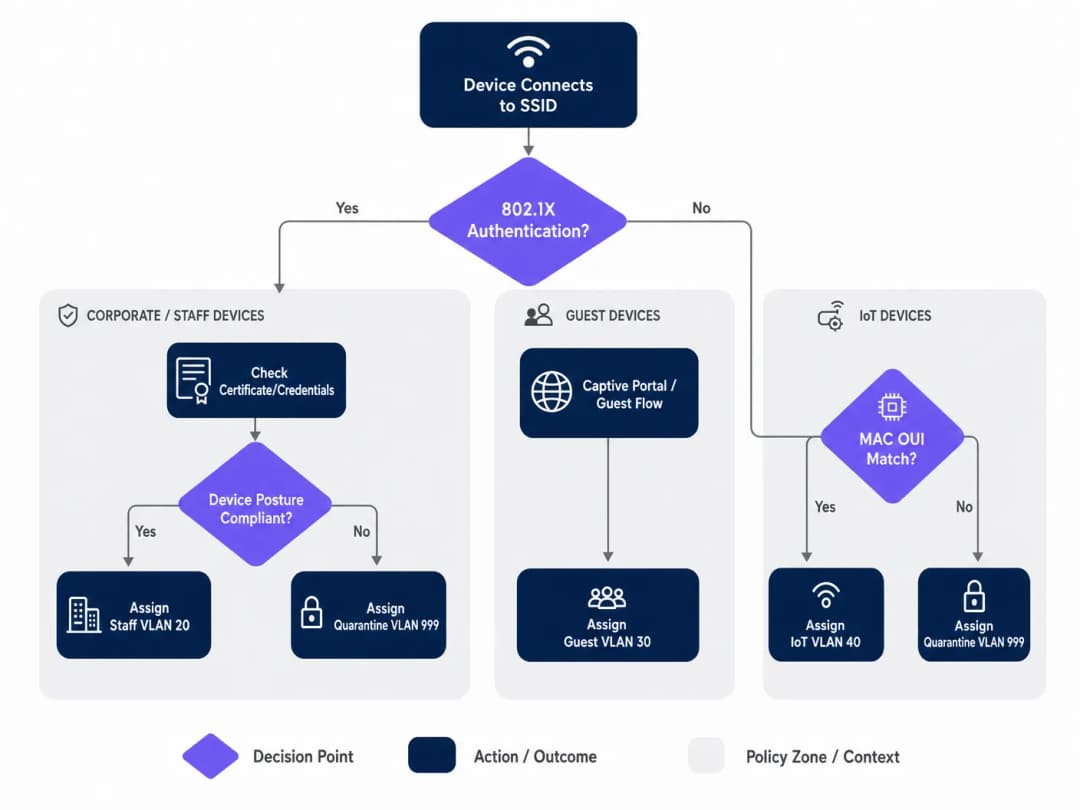
एखाद्या विशिष्ट ठिकाणी उपकरणांची संख्या वैविध्यपूर्ण असल्याने, एंटरप्राइझ नेटवर्कला सहसा ऑथेंटिकेशनसाठी बहु-स्तरीय दृष्टीकोनाची आवश्यकता असते. यासाठी तीन मुख्य यंत्रणा आहेत:
IEEE 802.1X (EAP-TLS किंवा PEAP) हे कॉर्पोरेट आणि कर्मचारी उपकरणांसाठी सर्वोत्तम मानक आहे. ऑथेंटिकेशन हे डिजिटल सर्टिफिकेट्स (EAP-TLS) किंवा सुरक्षित क्रेडेंशियल्स (PEAP-MSCHAPv2) वर आधारित असते, जे मजबूत एन्क्रिप्शन आणि ओळख पडताळणी प्रदान करते. संस्थेच्या MDM प्लॅटफॉर्मद्वारे व्यवस्थापित केलेल्या कोणत्याही उपकरणासाठी हा शिफारसित मार्ग आहे.
MAC Authentication Bypass (MAB) हे हेडलेस उपकरणांसाठी - जसे की IP कॅमेरे, POS टर्मिनल्स, बिल्डिंग मॅनेजमेंट सेन्सर्स आणि स्मार्ट टीव्ही - आवश्यक आहे जे 802.1X सप्लीकंट चालवू शकत नाहीत. ओळख पटवण्यासाठी MAC ॲड्रेसचा वापर केला जातो. जरी हे सर्टिफिकेट-आधारित ऑथेंटिकेशनपेक्षा कमी सुरक्षित असले (कारण MAC ॲड्रेस स्पूफ केले जाऊ शकतात), तरीही MAB आणि कठोर VLAN ACL चे एकत्रीकरण आयसोलेटेड IoT विभागांसाठी स्वीकार्य सुरक्षा स्थिती प्रदान करते. या विषयाच्या सर्वसमावेशक माहितीसाठी, Managing IoT Device Security with NAC and MPSK या आमच्या मार्गदर्शकाचा संदर्भ घ्या.
Captive Portal ऑथेंटिकेशन चा वापर अतिथींच्या प्रवेशासाठी (guest access) केला जातो. जोपर्यंत वापरकर्ता लॉगइन प्रक्रिया पूर्ण करत नाही - सामान्यतः सोशल लॉगइन, ईमेल नोंदणी किंवा साधे क्लिक-थ्रू - जी Purple सारख्या प्लॅटफॉर्मद्वारे होस्ट केली जाते, तोपर्यंत उपकरणाला प्रतिबंधित प्री-ऑथेंटिकेशन स्थितीत ठेवले जाते. हे उपकरण एका आयसोलेटेड Guest VLAN मध्ये वळवतानाच फर्स्ट-पार्टी डेटा देखील कॅप्चर करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक (Implementation Guide)
पायरी १: तुमच्या VLAN आर्किटेक्चरचे नियोजन करा
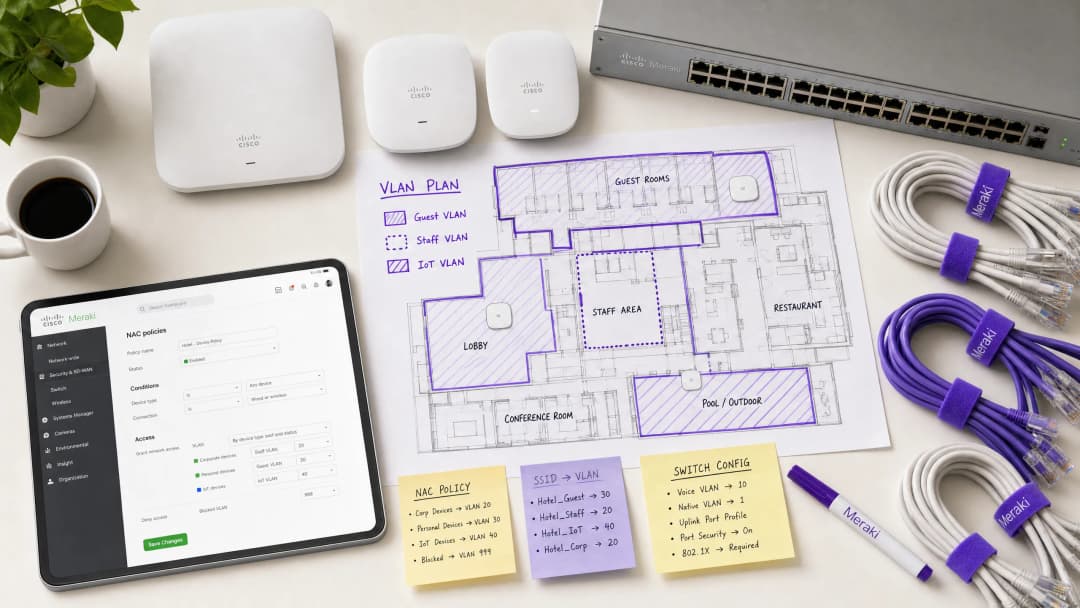
Meraki डॅशबोर्ड वापरण्यापूर्वी, तुमची VLAN विभागणी धोरण (segmentation strategy) निश्चित करा. एका सामान्य एंटरप्राइझ ठिकाणी खालील रचनेचा वापर केला जातो:
| VLAN ID | नाव | उद्देश | ऑथेंटिकेशन पद्धत |
|---|---|---|---|
| 10 | Management | नेटवर्क इन्फ्रास्ट्रक्चर | Static |
| 20 | Staff | कॉर्पोरेट उपकरणे, अंतर्गत प्रणाली | 802.1X (EAP-TLS) |
| 30 | Guest | अभ्यागतांसाठी इंटरनेट प्रवेश | Captive Portal (Purple) |
| 40 | IoT | कॅमेरे, सेन्सर्स, स्मार्ट उपकरणे | MAB |
| 50 | POS | पेमेंट टर्मिनल्स (PCI व्याप्ती) | 802.1X (सर्टिफिकेट) |
| 999 | Quarantine | अयशस्वी ऑथेंटिकेशन, अज्ञात उपकरणे | काहीही नाही |
पायरी २: स्विच इन्फ्रास्ट्रक्चर कॉन्फिगर करा
वायरलेस सेटिंग्ज कॉन्फिगर करण्यापूर्वी, वायर्ड इन्फ्रास्ट्रक्चर तयार करणे आवश्यक आहे. Meraki APs ला जोडणारे स्विच पोर्ट ट्रंक पोर्ट म्हणून कॉन्फिगर केले पाहिजेत, जेणेकरून AP डायनॅमिकरित्या नियुक्त करू शकणाऱ्या सर्व VLANs ना परवानगी मिळेल. अयशस्वी झालेल्या अंमलबजावणीमध्ये ही सर्वात सामान्यपणे राहून जाणारी गोष्ट आहे.
Meraki डॅशबोर्डमध्ये, Switch > Monitor > Switch ports वर जा, तुमच्या APs ला जोडलेले पोर्ट निवडा, Type ला Trunk वर सेट करा, Native VLAN कॉन्फिगर करा (सामान्यतः तुमचे मॅनेजमेंट VLAN), आणि Allowed VLANs फील्डमध्ये, सर्व संभाव्य क्लायंट VLANs स्पष्टपणे निर्दिष्ट करा (उदा., 20,30,40,50,999).
पायरी ३: 802.1X साठी Meraki SSID कॉन्फिगर करा
Wireless > Configure > Access control वर जा आणि लक्ष्य SSID निवडा. Network access च्या अंतर्गत, Enterprise with 802.1X निवडा. खाली RADIUS servers विभागावर स्क्रोल करा आणि तुमच्या NAC सर्व्हरचे तपशील जोडा: IP address, पोर्ट (ऑथेंटिकेशनसाठी डीफॉल्ट १८१२, अकाउंटिंगसाठी १८१३), आणि सामायिक गुप्त कोड (shared secret). रिडंडन्सीसाठी, दुय्यम RADIUS सर्व्हर जोडा.
पायरी ४: VLAN टॅगिंगसाठी RADIUS ओव्हरराइड सक्षम करा
ही अत्यंत महत्त्वाची पायरी आहे जी Meraki AP ला NAC सर्व्हरकडून VLAN असाइनमेंट स्वीकारण्यास सक्षम करते. याच Access control पृष्ठावर, Addressing and traffic विभागावर स्क्रोल करा. Client IP assignment ला Bridge mode वर सेट करा - हे सुनिश्चित करते की क्लायंटला AP च्या NAT ऐवजी त्यांच्या नियुक्त VLAN वरील स्थानिक DHCP सर्व्हरकडून IP ऍड्रेस मिळतील. VLAN tagging च्या अंतर्गत, Use VLAN tag from RADIUS निवडा.
पायरी ५: Purple सह अतिथी प्रवेश (Guest Access) कॉन्फिगर करा
अतिथी नेटवर्कसाठी, ओपन असोसिएशन आणि Captive Portal इंटिग्रेशनसह कॉन्फिगर केलेला एक स्वतंत्र SSID तयार करा. Network access ला Open (no encryption) वर सेट करा आणि तुमच्या Purple पोर्टल URL कडे निर्देश करण्यासाठी Splash page कॉन्फिगर करा. सर्व प्री-ऑथेंटिकेटेड ट्रॅफिक एका समर्पित, वेगळ्या अतिथी VLAN ला (उदा., VLAN ३०) नियुक्त करण्यासाठी VLAN tagging सेट करा आणि अतिथी उपकरणांमधील अंतर्गत हालचाली रोखण्यासाठी Client isolation सक्षम करा. Purple चे WiFi Analytics प्लॅटफॉर्म ऑथेंटिकेशन फ्लो आणि डेटा कॅप्चर हाताळेल.
सर्वोत्तम पद्धती
क्रिटिकल ऑथेंटिकेशन VLANs सह फेल-क्लोज्ड पोश्चर लागू करा. जर RADIUS सर्व्हर अनरिचेबल झाला, तर फेल ओपन होऊन संपूर्ण नेटवर्क प्रवेश देऊ नका. एक क्रिटिकल ऑथेंटिकेशन VLAN कॉन्फिगर करा जो मूलभूत इंटरनेट कनेक्टिव्हिटी प्रदान करतो परंतु NAC सर्व्हर रिस्टोर होईपर्यंत सर्व अंतर्गत संसाधनांचा प्रवेश ब्लॉक करतो. किरकोळ विक्री (retail) वातावरणासाठी हे विशेषतः आवश्यक आहे जिथे POS टर्मिनल्सनी RADIUS आऊटेज दरम्यान देखील पेमेंट प्रक्रिया सुरू ठेवणे आवश्यक आहे.
सSeamless रोमिंगसाठी Fast BSS Transition (802.11r) सक्षम करा. डायनॅमिक VLAN असाइनमेंट रोमिंग दरम्यान विलंब (latency) आणू शकते कारण डिव्हाइसला प्रत्येक AP वर पुन्हा ऑथेंटिकेट करावे लागते. 802.11r सक्षम केल्याने संपूर्ण ठिकाणी व्हॉइस आणि व्हिडिओ ऍप्लिकेशन्ससाठी अखंड हँडऑफ सुनिश्चित होतो. आदरातिथ्य (hospitality) वातावरणासाठी ही तडजोड न करण्यायोग्य गोष्ट आहे जिथे अतिथी सतत प्रॉपर्टीमध्ये फिरत असतात. Wi Fi Frequencies: A Guide to Wi-Fi Frequencies in 2026 समजून घेतल्याने दाट उपयोजनांसाठी चॅनल प्लॅनिंग ऑप्टिमाइझ करण्यात मदत होऊ शकते.
IoT ट्रॅफिकचे आक्रमकपणे वर्गीकरण (Segment) करा. IoT डिव्हाइसेसना कॉर्पोरेट किंवा गेस्ट ट्रॅफिकमध्ये कधीही मिसळू नका. ही डिव्हाइसेस ओळखण्यासाठी आणि त्यांना केवळ डिव्हाइसच्या ऑपरेशनसाठी आवश्यक असलेल्या विशिष्ट पोर्ट्स आणि गंतव्यस्थानांना (destinations) अनुमती देणाऱ्या कडक Layer 3 फायरवॉल नियमांसह समर्पित VLANs मध्ये निर्देशित करण्यासाठी MAB चा वापर करा. तडजोड केलेला (compromised) IP कॅमेरा तुमच्या POS नेटवर्क किंवा कॉर्पोरेट फाइल सर्व्हर्समध्ये कधीही प्रवेश करू शकणार नाही याची काळजी घ्या.
कॉर्पोरेट SSIDs वर WPA3 लागू करा. जिथे डिव्हाइस सुसंगतता (compatibility) परवानगी देते, तिथे WPA3-Enterprise वापरण्यासाठी कॉर्पोरेट SSIDs कॉन्फिगर करा. हे अधिक मजबूत एन्क्रिप्शन प्रदान करते आणि WPA2 PMKID हल्ल्यांशी संबंधित असुरक्षितता दूर करते.
ट्रबलशूटिंग आणि जोखीम कमी करणे
सामान्य त्रुटीचे प्रकार (Common Failure Modes)
क्लायंटना IP ॲड्रेस मिळण्यात अडचण येणे. ही जवळजवळ नेहमीच स्विचपोर्ट कॉन्फिगरेशनची समस्या असते. AP शी कनेक्ट केलेला स्विचपोर्ट ट्रंक (trunk) म्हणून कॉन्फिगर केला आहे की नाही आणि डायनॅमिकली नियुक्त केलेल्या VLAN ला त्या ट्रंकवर अनुमती आहे की नाही याची पडताळणी करा. तसेच, DHCP सर्व्हरकडे त्या VLAN साठी सक्रिय स्कोप आहे आणि DHCP रिले एजंट (लागू असल्यास) योग्यरित्या कॉन्फिगर केला आहे याची खात्री करा.
ऑथेंटिकेशन टाईमआउट्स. जर डिव्हाइसेस 802.1X हँडशेक दरम्यान टाईमआउट होत असतील, तर Meraki APs आणि RADIUS सर्व्हरमधील नेटवर्क लेटन्सी तपासा. जास्त लेटन्सीमुळे EAP टाइमर कालबाह्य होऊ शकतात. जर असे घडत असेल तर Meraki डॅशबोर्डचा Event Log हा 8021x_auth_timeout इव्हेंट दर्शवेल.
चुकीचे VLAN वाटप. RADIUS Access-Accept मेसेज पाहण्यासाठी Meraki डॅशबोर्डचा Event Log वापरा. NAC सर्व्हर योग्य Tunnel-Private-Group-ID ॲट्रिब्युट पाठवत असल्याची पडताळणी करा. हे गहाळ किंवा चुकीचे असल्यास, समस्या NAC पॉलिसी कॉन्फिगरेशनमध्ये आहे, Meraki AP मध्ये नाही. बहुतेक NAC प्लॅटफॉर्म्स (Cisco ISE, ClearPass) तपशीलवार RADIUS ऑथेंटिकेशन लॉग प्रदान करतात जे नेमके कोणते ॲट्रिब्युट्स परत आले हे दर्शवतील.
MAC रँडमायझेशनमुळे MAB खंडित होणे. आधुनिक iOS आणि Android डिव्हाइसेस डीफॉल्टनुसार त्यांचे MAC ॲड्रेस रँडमाइज करतात. Purple द्वारे व्यवस्थापित गेस्ट नेटवर्कसाठी, हे Captive Portal प्रवाहाद्वारे सुरळीतपणे हाताळले जाते - ओळख वापरकर्त्याच्या लॉगइनद्वारे स्थापित केली जाते, MAC ॲड्रेसद्वारे नाही. MAB वापरणाऱ्या IoT डिव्हाइसेससाठी, एंडपॉइंट डेटाबेसमध्ये वास्तविक हार्डवेअर MAC ॲड्रेस नोंदणीकृत असल्याची खात्री करा, कारण ही डिव्हाइसेस रँडमाइज होत नाहीत.
ROI आणि व्यावसायिक प्रभाव
NAC-चालित VLAN स्टीयरिंग लागू केल्याने एकाधिक आयामांवरून एंटरप्राइझ ठिकाणांसाठी मोजण्यायोग्य व्यावसायिक मूल्य मिळते:
| व्यावसायिक परिणाम | कार्यपद्धती | मोजण्यायोग्य प्रभाव |
|---|---|---|
| कमी झालेला ऑपरेशनल ओव्हरहेड | व्यवस्थापित करण्यासाठी कमी SSIDs | SSID संख्येत 60 - 70% घट |
| वर्धित सुरक्षा स्थिती | स्वयंचलित मायक्रो-सेगमेंटेशन | उल्लंघनांसाठी मर्यादित ब्लास्ट त्रिज्या |
| अनुपालन सक्षमीकरण | ओळख-आधारित प्रवेश नियंत्रण | PCI-DSS, GDPR, ISO 27001 संरेखन |
| गेस्ट डेटा कॅप्चर | Purple Captive Portal एकत्रीकरण | मोठ्या प्रमाणावर फर्स्ट-पार्टी डेटा |
| नेटवर्क कामगिरी | कमी झालेला मॅनेजमेंट फ्रेम ओव्हरहेड | उच्च-घनता असलेल्या क्षेत्रांमध्ये चांगली थ्रुपुट क्षमता |
हॉस्पिटॅलिटी आणि रिटेल ऑपरेटरसाठी, Purple च्या गेस्ट WiFi प्लॅटफॉर्मसह एकत्रीकरण गेस्ट नेटवर्कला खर्च केंद्रातून महसूल मिळवून देणाऱ्या मालमत्तेत रूपांतरित करते. प्रत्येक ऑथेंटिकेटेड गेस्ट सेशन हा एक डेटा पॉईंट बनतो, जो मार्केटिंग ऑटोमेशन, लॉयल्टी प्रोग्राम आणि व्हेन्यू ॲनालिटिक्समध्ये फीड केला जातो - आणि हे सर्व होत असताना मूलभूत NAC पॉलिसी हे सुनिश्चित करते की गेस्ट ट्रॅफिक कधीही अंतर्गत सिस्टमला स्पर्श करणार नाही.
ब्रीफिंग ऐका
डिप्लॉयमेंट धोरणे आणि सामान्य अडचणींबद्दल अधिक सखोल माहिती मिळवण्यासाठी, आमचे १० मिनिटांचे तांत्रिक ब्रीफिंग पॉडकास्ट ऐका:
महत्वाच्या व्याख्या
Network Access Control (NAC)
एक सुरक्षा आर्किटेक्चर जे नेटवर्क संसाधनांमध्ये प्रवेश करू इच्छिणाऱ्या उपकरणांवर पॉलिसी लागू करते, सामान्यतः प्रवेश मंजूर करण्यापूर्वी आणि नेटवर्क विभाग नियुक्त करण्यापूर्वी ओळख, उपकरणाची स्थिती आणि अनुपालन स्थितीचे मूल्यांकन करते.
IT टीम्स मध्यवर्ती पॉलिसी इंजिन म्हणून काम करण्यासाठी NAC प्लॅटफॉर्म (जसे की Cisco ISE किंवा Aruba ClearPass) तैनात करतात, जे एखादे उपकरण कोण किंवा काय आहे आणि ते कोणत्या स्थितीत आहे यावर आधारित ते कोणत्या VLAN मध्ये असावे हे ठरवतात.
VLAN Steering (Dynamic VLAN Assignment)
यशस्वी ऑथेंटिकेशन झाल्यावर क्लायंट उपकरणाला विशिष्ट Virtual Local Area Network (VLAN) वर स्वयंचलितपणे नियुक्त करण्याची प्रक्रिया, ते कोणत्या भौतिक पोर्ट किंवा SSID शी कनेक्ट होतात याच्याशी संबंध न ठेवता.
उच्च-घनता असलेल्या ठिकाणांसाठी प्रसारित SSIDs ची संख्या कमी करण्यासाठी आणि अतिथी, कर्मचारी आणि IoT उपकरणांच्या लोकसंख्येमध्ये कठोर सुरक्षा विभाजन राखण्यासाठी आवश्यक आहे.
IEEE 802.1X
पोर्ट-आधारित नेटवर्क प्रवेश नियंत्रणासाठी एक IEEE मानक जे Extensible Authentication Protocol (EAP) फ्रेमवर्कचा वापर करून, LAN किंवा WLAN शी कनेक्ट होऊ इच्छिणाऱ्या उपकरणांना ऑथेंटिकेशन यंत्रणा प्रदान करते.
कॉर्पोरेट लॅपटॉप आणि कर्मचाऱ्यांच्या स्मार्टफोनचे ऑथेंटिकेशन करण्यासाठी सुवर्ण मानक, जे केवळ वैध क्रेडेंशियल्स किंवा प्रमाणपत्रे असलेल्या सत्यापित वापरकर्त्यांनाच अंतर्गत संसाधनांमध्ये प्रवेश मिळण्याची खात्री देते.
MAC Authentication Bypass (MAB)
एक पर्यायी ऑथेंटिकेशन पद्धत जिथे उपकरणाचा MAC पत्ता त्याची ओळख क्रेडेंशियल म्हणून वापरला जातो जेव्हा ते 802.1X ला सपोर्ट करू शकत नाही. MAC पत्ता RADIUS सर्व्हरला युझरनेम आणि पासवर्ड दोन्ही म्हणून पाठवला जातो.
वापरकर्त्याच्या हस्तक्षेपाशिवाय प्रिंटर, कॅमेरा, सेन्सर आणि POS टर्मिनल्स यासारख्या हेडलेस IoT उपकरणांना सुरक्षित, विभाजित नेटवर्कवर समाविष्ट करण्यासाठी अत्यंत महत्त्वाचे आहे.
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवेशी कनेक्ट होणाऱ्या वापरकर्त्यांसाठी आणि उपकरणांसाठी केंद्रीकृत Authentication, Authorisation, and Accounting (AAA) व्यवस्थापन प्रदान करतो.
Meraki AP द्वारे NAC सर्व्हरशी संवाद साधण्यासाठी वापरला जाणारा प्रोटोकॉल. AP Access-Request संदेश पाठवतो; NAC सर्व्हर Access-Accept (VLAN वैशिष्ट्यांसह) किंवा Access-Reject सह प्रतिसाद देतो.
Captive Portal
एक वेब पृष्ठ जे सार्वजनिक-प्रवेश नेटवर्कच्या वापरकर्त्याला पूर्ण नेटवर्क प्रवेश मिळण्यापूर्वी पाहणे आणि त्यावर संवाद साधणे बंधनकारक असते. सामान्यतः अटी स्वीकारण्यासाठी, लॉगिन करण्यासाठी किंवा डेटा कॅप्चर करण्यासाठी वापरले जाते.
हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात अतिथी वापरकर्त्यांना जोडण्याची प्राथमिक पद्धत. Purple सारखे प्लॅटफॉर्म Captive Portal होस्ट करतात, विश्लेषणात्मक डेटा कॅप्चर करतात आणि सेवा अटी लागू करतात.
Client Isolation
एक वायरलेस सुरक्षा वैशिष्ट्य जे एकाच SSID किंवा VLAN शी कनेक्ट केलेल्या उपकरणांना एकमेकांशी थेट संवाद साधण्यापासून रोखते, सर्व ट्रॅफिकला गेटवेद्वारे जाण्यास भाग पाडते.
दुर्भावनायुक्त घटकांना इतर अतिथींच्या उपकरणांवर स्कॅन करण्यापासून किंवा हल्ला करण्यापासून रोखण्यासाठी Guest VLANs साठी एक अनिवार्य सेटिंग. जिथे अविश्वसनीय उपकरणे अपेक्षित आहेत अशा कोणत्याही SSID वर सक्षम केले पाहिजे.
Fast BSS Transition (802.11r)
एक IEEE 802.11 दुरुस्ती जी ऑथेंटिकेशन की प्री-कॅश करून एका ॲक्सेस पॉइंटवरून दुसऱ्या ॲक्सेस पॉइंटवर जलद आणि सुरक्षित हँडओव्हर सक्षम करते, ज्यामुळे रोमिंग लेटन्सी शेकडो मिलिसेकंदांवरून 50ms च्या खाली कमी होते.
वापरकर्ते फिरते असलेल्या ठिकाणी 802.1X आणि डायनॅमिक VLAN असाइनमेंट वापरताना सक्षम केले पाहिजे, जेणेकरून वापरकर्ते ॲक्सेस पॉइंट्स दरम्यान फिरताना व्हॉइस कॉल किंवा व्हिडिओ स्ट्रीम खंडित होणार नाहीत.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
802.1X फ्रेमवर्कमधील परस्पर ऑथेंटिकेशन पद्धत जी क्लायंट आणि ऑथेंटिकेशन सर्व्हर दोन्हीवर डिजिटल सर्टिफिकेट्स वापरते, ज्यामुळे वायरलेस ऑथेंटिकेशनसाठी सर्वोच्च पातळीची सुरक्षा मिळते.
PCI DSS च्या कक्षेत येणाऱ्या उपकरणांसाठी आणि क्रेडेंशियल चोरीचा मोठा धोका असलेल्या कोणत्याही वातावरणासाठी शिफारस केलेली ऑथेंटिकेशन पद्धत. क्लायंट प्रमाणपत्रे जारी करण्यासाठी आणि व्यवस्थापित करण्यासाठी PKI इन्फ्रास्ट्रक्चर आवश्यक आहे.
सोडवलेली उदाहरणे
एका ४०० खोल्यांच्या हॉटेलला सुरक्षित वायरलेस नेटवर्क तैनात करायचे आहे. त्यांना कर्मचाऱ्यांसाठी अंतर्गत बुकिंग सिस्टीम सुरक्षितपणे ॲक्सेस करणे, पाहुण्यांसाठी ब्रँडेड captive portal द्वारे इंटरनेट ॲक्सेस करणे आणि खोल्यांमधील स्मार्ट टीव्ही स्थानिक मीडिया सर्व्हरशी कनेक्ट करणे आवश्यक आहे. उच्च घनता असलेल्या भागात इष्टतम कार्यक्षमता सुनिश्चित करण्यासाठी त्यांना SSID ब्रॉडकास्ट ओव्हरहेड कमी करायचे आहे.
IT टीमने दोन SSIDs तैनात केले पाहिजेत. SSID १: "Hotel_Secure" जे 802.1X साठी कॉन्फिगर केले आहे. हॉटेलच्या PKI द्वारे जारी केलेल्या कॉर्पोरेट प्रमाणपत्रांसह EAP-TLS चा वापर करून कर्मचारी ऑथेंटिकेट करतात. NAC सर्व्हर (Cisco ISE) कर्मचाऱ्यांची ओळख पटवतो आणि त्यांना VLAN २० (Staff) मध्ये नियुक्त करणारे RADIUS ॲट्रिब्युट्स परत करतो, ज्याला PMS आणि बुकिंग सिस्टम्सचा पूर्ण ॲक्सेस आहे. स्मार्ट टीव्ही, ज्यांच्याकडे 802.1X क्षमता नाही, त्यांचे MAC Authentication Bypass (MAB) वापरून प्रोफाइलिंग केले जाते. NAC सर्व्हर टीव्हीच्या MAC OUI प्रीफिक्स ओळखतो आणि त्यांना VLAN ४० (IoT) मध्ये नियुक्त करतो, ज्यामध्ये फक्त पोर्ट ८०८० वरील मीडिया सर्व्हर आणि इंटरनेटचा ॲक्सेस देणारे ACLs आहेत. SSID २: "Hotel_Guest" जे Purple captive portal सह Open म्हणून कॉन्फिगर केले आहे. पाहुणे कनेक्ट होतात, त्यांना Purple च्या स्प्लॅश पेजवर रिडायरेक्ट केले जाते आणि यशस्वी सोशल लॉगिन किंवा ईमेल नोंदणीनंतर, त्यांना क्लायंट आयसोलेशन सक्षम असलेल्या VLAN ३० (Guest) मध्ये नियुक्त केले जाते. Purple प्लॅटफॉर्म हॉटेलच्या CRM आणि मार्केटिंग ऑटोमेशनसाठी फर्स्ट-पार्टी डेटा कॅप्चर करतो.
एक रिटेल चेन ५० ठिकाणी नवीन वायरलेस पॉइंट ऑफ सेल (POS) टर्मिनल्स रोल आऊट करत आहे. PCI DSS आवश्यकतांचे पालन करण्यासाठी हे डिव्हाइसेस काटेकोरपणे विभाजित केले पाहिजेत. तथापि, पीक ट्रेडिंग तासांमध्ये केंद्रीय RADIUS सर्व्हर ऑफलाइन गेल्यास काय होईल याबद्दल IT टीम चिंतेत आहे.
भक्कम ओळख प्रमाणीकरण सुनिश्चित करण्यासाठी POS टर्मिनल्स प्रमाणपत्र-आधारित ऑथेंटिकेशन (EAP-TLS) चा वापर करून, 802.1X सक्षम SSID शी कनेक्ट झाले पाहिजेत. NAC पॉलिसी या डिव्हाइसेसना एका समर्पित, अत्यंत प्रतिबंधित POS VLAN (VLAN ५०) मध्ये घेऊन जाईल ज्यामध्ये आवश्यक पोर्ट्सवर फक्त पेमेंट गेटवे IPs ला ट्रॅफिकची परवानगी देणारे लेअर ३ फायरवॉल नियम आहेत. RADIUS सर्व्हर बिघाडाचा धोका कमी करण्यासाठी, IT टीमने Meraki ॲक्सेस पॉइंट्सवर Critical Authentication VLAN कॉन्फिगर करणे आवश्यक आहे. जर AP कॉन्फिगर केलेल्या टाइमआउटमध्ये RADIUS सर्व्हरपर्यंत पोहोचू शकला नाही, तर तो स्वयंचलितपणे POS टर्मिनल्सना या क्रिटिकल VLAN मध्ये टाकेल. हे VLAN अशा कठोर ACLs सह कॉन्फिगर केले जावे जे केवळ आवश्यक पेमेंट प्रोसेसिंग गेटवेजना ट्रॅफिकची परवानगी देतात, ज्यामुळे इतर सर्व नेटवर्क ॲक्सेस ब्लॉक करताना व्यवहार सुरू राहू शकतात. प्रत्येक ठिकाणी एक दुय्यम RADIUS सर्व्हर रिडंडन्सीचा अतिरिक्त स्तर प्रदान करतो.
सराव प्रश्न
Q1. एका हॉस्पिटलच्या IT डायरेक्टरने कळवले आहे की नव्याने इन्स्टॉल केलेले वायरलेस IP कॅमेरे 'Med_Secure' SSID शी कनेक्ट होण्यास अपयशी ठरत आहेत, जे 802.1X साठी कॉन्फिगर केले आहे. हे कॅमेरे सर्टिफिकेट-आधारित ऑथेंटिकेशनला सपोर्ट करत नाहीत आणि त्यांना युझर इंटरफेस देखील नाही. ही डिव्हाइसेस सुरक्षितपणे ऑनबोर्ड करण्यासाठी नेटवर्क आर्किटेक्चरमध्ये कसा बदल करावा?
टीप: जेव्हा हेडलैस डिव्हाइसेस 802.1X सप्लिकंट रन करू शकत नाहीत, तेव्हा त्यांचे प्रोफाइलिंग आणि ऑथेंटिकेशन कसे केले जाते याचा विचार करा.
नमुना उत्तर पहा
IT टीमने NAC सर्व्हरवर MAC Authentication Bypass (MAB) चा वापर करणे आवश्यक आहे. कॅमेऱ्यांचे MAC ॲड्रेस एंडपॉईंट डेटाबेसमध्ये जोडले गेले पाहिजेत आणि त्यांचे 'IoT_Camera' म्हणून प्रोफाइलिंग केले पाहिजे. जेव्हा एखादा कॅमेरा कनेक्ट करण्याचा प्रयत्न करेल, तेव्हा NAC सर्व्हर MAC ॲड्रेसचा वापर ऑथेंटिकेशन क्रेडेंशियल म्हणून करेल आणि कॅमेऱ्याला एका वेगळ्या आयसोलेटेड IoT VLAN मध्ये पाठवण्यासाठी RADIUS ॲट्रिब्यूट्स रिटर्न करेल. या VLAN वर कडक Layer 3 ACLs लागू केले जावे, ज्यामुळे ट्रॅफिक केवळ कॅमेरा मॅनेजमेंट सर्व्हरसाठीच अनुमत असेल आणि इतर सर्व अंतर्गत नेटवर्क ॲक्सेस ब्लॉक केला जाईल. हॉस्पिटलने सेकंडरी प्रोफाइलिंग पद्धत म्हणून DHCP फिंगरप्रिंटिंग वापरण्याचाही विचार केला पाहिजे, जेणेकरून रजिस्टर्ड MAC ॲड्रेससाठी डिव्हाइस प्रकार अपेक्षित प्रोफाइलशी मॅच होत असल्याची पडताळणी करता येईल.
Q2. एका रिटेल चेनच्या नेटवर्क ऑडिट दरम्यान असे आढळून आले की डायनॅमिक VLAN वरील स्टाफ लॅपटॉप 802.1X द्वारे यशस्वीरित्या ऑथेंटिकेट होत आहेत (इव्हेंट लॉग योग्य VLAN ID सह Access-Accept मेसेज दाखवतो) परंतु त्यांना IP ॲड्रेस मिळत नाहीत. स्वतंत्र SSID वरील अतिथी (guest) डिव्हाइसेस सामान्यपणे काम करत आहेत. सर्वात संभाव्य कॉन्फिगरेशन त्रुटी कोणती आहे आणि आपण ती कशी सोडवाल?
टीप: ऑथेंटिकेशन यशस्वी होत आहे - समस्या VLAN टॅग लागू झाल्यानंतरच्या डेटा पाथमध्ये आहे.
नमुना उत्तर पहा
सर्वात संभाव्य समस्या अशी आहे की Meraki AP ला कोर स्विचशी जोडणारे फिजिकल स्विचपोर्ट योग्यरित्या कॉन्फिगर केलेले नाही. जरी AP क्लायंटला यशस्वीरित्या ऑथेंटिकेट करत आहे आणि ट्रॅफिकला स्टाफ VLAN ID सह टॅग करत आहे, तरीही स्विचपोर्ट बहुधा ॲक्सेस पोर्ट म्हणून कॉन्फिगर केले गेले आहे (किंवा ट्रंक पोर्ट ज्याच्या अलाऊड लिस्टमध्ये स्टाफ VLAN समाविष्ट नाही). स्विचपोर्ट ट्रंक म्हणून कॉन्फिगर केले जाणे आवश्यक आहे, आणि डायनॅमिकली असाइन केलेले स्टाफ VLAN स्पष्टपणे अलाऊड VLANs मध्ये सूचीबद्ध केले पाहिजे. IT टीमने Meraki डॅशबोर्डवरील Switch > Monitor > Switch ports वर जावे, AP शी जोडलेला पोर्ट निवडावा, तो Trunk प्रकारावर सेट असल्याची खात्री करावी, आणि Staff VLAN ID हा Allowed VLANs फील्डमध्ये समाविष्ट असल्याची पडताळणी करावी.
Q3. एका स्टेडियमला इव्हेंट्स दरम्यान ५०,००० चाहत्यांना अखंड WiFi ऑफर करायचे आहे आणि त्याच वेळी पॉइंट-ऑफ-सेल (POS) टर्मिनल्स आणि डिजिटल साइनेज सुरक्षितपणे कनेक्ट करायचे आहेत. सध्याची नेटवर्क टीम ट्रॅफिक वेगळे करण्यासाठी पाच भिन्न SSIDs ब्रॉडकास्ट करण्याचा प्रस्ताव मांडत आहे. हाय-डेन्सिटी वातावरणासाठी हे खराब डिझाइन का आहे, आणि शिफारस केलेले आर्किटेक्चर काय आहे?
टीप: हाय-डेन्सिटी वातावरणात वायरलेस एअरटाइमवर मॅनेजमेंट फ्रेम्सच्या होणाऱ्या प्रभावाचा विचार करा.
नमुना उत्तर पहा
पाच SSIDs ब्रॉडकास्ट केल्याने अतिरिक्त मॅनेजमेंट फ्रेम ओव्हरहेड तयार होतो - प्रत्येक SSID ला प्रत्येक ॲक्सेस पॉईंटद्वारे ठराविक अंतराने ब्रॉडकास्ट केल्या जाणाऱ्या स्वतःच्या बीकन फ्रेम्सची आवश्यकता असते. शेकडो APs असलेल्या स्टेडियमसारख्या हाय-डेन्सिटी वातावरणात, हा मॅनेजमेंट फ्रेम ओव्हरहेड उपलब्ध एअरटाइमचा मोठा हिस्सा वापरतो, ज्यामुळे युझर डेटासाठी उपलब्ध थ्रूपुट थेट कमी होतो. शिफारस केलेला दृष्टीकोन जास्तीत जास्त दोन SSIDs ब्रॉडकास्ट करण्याचा आहे: ५०,००० चाहत्यांसाठी Purple कॅप्टिव्ह पोर्टलसह एक ओपन SSID, जे त्यांना क्लायंट आयसोलेशनसह गेस्ट VLAN कडे निर्देशित करेल; आणि सर्व कॉर्पोरेट डिव्हाइसेससाठी एक 802.1X-सक्षम सुरक्षित SSID. त्यानंतर NAC पॉलिसी POS टर्मिनल्सना PCI-सुसंगत VLAN मध्ये आणि डिजिटल साइनेजला त्यांच्या ओळखीच्या आधारे अतिरिक्त SSIDs ची आवश्यकता न पडता डायनॅमिकली एका IoT VLAN मध्ये निर्देशित करेल.
वारंवार विचारले जाणारे प्रश्न
What RADIUS attributes are required for dynamic VLAN assignment in Cisco Meraki MR access points?
Dynamic VLAN steering in Cisco Meraki relies on standard RFC 2868 and RFC 3580 attributes returned in the RADIUS Access-Accept packet. The RADIUS server must return: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID> or <VLAN_NAME>. On the Meraki Dashboard, the target SSID must be set to Bridge mode with VLAN tagging enabled.
What is the difference between Meraki Group Policies and dynamic RADIUS VLAN steering?
Dynamic VLAN steering operates at Layer 2 by tagging client frames into specific 802.1Q broadcast domains and isolated IP subnets. Meraki Group Policies operate at Layer 7 by applying custom firewall rules, bandwidth limits, and splash page behaviors. Group policies can be assigned via the RADIUS Filter-Id attribute, allowing network administrators to combine network subnet isolation with application-aware filtering.
How does Cisco Meraki handle RADIUS Change of Authorization (CoA RFC 5176) during posture reassessment?
Cisco Meraki MR access points natively support RFC 5176 disconnect messages (DM) and Change of Authorization (CoA) on UDP port 3799. When an endpoint fails security posture or completes captive portal authentication, the NAC server sends a CoA packet that triggers the AP to re-evaluate client permissions or steer the device to a quarantine VLAN without requiring client disconnect.
Can dynamic VLAN steering be combined with 802.1X EAP-TLS and MAC Authentication Bypass (MAB)?
Yes. Meraki SSIDs configured with WPA2 or WPA3 Enterprise authenticate managed endpoints using 802.1X EAP-TLS certificates and headless IoT devices using MAC Authentication Bypass (MAB). The centralized RADIUS or NAC server evaluates client identity and device profiling fingerprints, returning role-specific VLAN tags such as VLAN 20 for employees and VLAN 70 for medical IoT.
What common switchport misconfigurations cause Meraki dynamic VLAN steering failures?
The most frequent issue is failing to trunk required dynamic VLANs on the upstream switchport connecting to the Meraki MR access point. Switch interfaces must be configured as 802.1Q trunks allowing all dynamic VLAN IDs. If an assigned VLAN is missing from the switch trunk allowed list, client DHCP discovery packets are dropped at the switch, leaving devices without an IP address.
How does Purple integrate with Cisco Meraki NAC policies for automated guest and visitor isolation?
Purple functions as an enterprise cloud RADIUS and captive portal platform that integrates directly with Cisco Meraki. Upon visitor authentication and marketing consent capture, Purple returns dynamic RADIUS attributes and Filter-Id policies to isolate guest traffic into dedicated VLANs, apply per-user bandwidth shaping, and enforce zero trust segmentation.
या मालिकेमध्ये पुढे वाचा
अॅक्सेस पॉईंट्ससाठी Power over Ethernet (PoE): एक अंमलबजावणी मार्गदर्शिका
ही मार्गदर्शिका इन्फ्रास्ट्रक्चर तंत्रज्ञ, नेटवर्क आर्किटेक्ट्स आणि IT निर्णय-कर्त्यांना हॉटेल्स, रिटेल इस्टेट्स, स्टेडियम्स आणि सार्वजनिक क्षेत्रातील सुविधांसह एंटरप्राइझ ठिकाणी Power over Ethernet (PoE) अॅक्सेस पॉईंट्स तैनात करण्यासाठी एक निश्चित तांत्रिक संदर्भ प्रदान करते. यात IEEE मानके 802.3af ते 802.3bt, पॉवर बजेट गणना, केबलिंग आवश्यकता, VLAN विभागणी आणि सुरक्षा अनुपालन समाविष्ट आहे, ज्यामध्ये ठोस अंमलबजावणीचे सिनॅरिओ आणि मोजता येण्याजोगे ROI बेंचमार्क आहेत. PoE आर्किटेक्चर समजून घेणे कोणत्याही [Guest WiFi](/guest-wifi) किंवा [WiFi Analytics](/guest-wifi) तैनातीसाठी मूलभूत आहे, कारण फिजिकल लेयरची विश्वासार्हता थेट डेटा कॅप्चरची गुणवत्ता, वापरकर्ता अनुभव आणि ऑपरेशनल अपटाइम ठरवते.
एंटरप्राइझ ॲक्सेस पॉइंट्स निवडणे: Cisco, Aruba, Ruckus, UniFi ची तुलना
Cisco Meraki, Aruba, Ruckus आणि UniFi एंटरप्राइझ ॲक्सेस पॉइंट्सची तुलना करा. WiFi 6E/7, TCO लायसन्सिंग, RF परफॉर्मन्स आणि कंट्रोलर आर्किटेक्चर्सचे मूल्यमापन करा.
अपग्रेडनंतर Windows 11 इंटरनेट कनेक्टिव्हिटी आणि नेटवर्क अडॅप्टर समस्यांचे निवारण करा
अपग्रेडनंतर उद्भवणाऱ्या Windows 11 WiFi आणि इंटरनेट कनेक्टिव्हिटी त्रुटींचे निवारण करा. दूषित TCP/IP स्टॅक, DNS टाईमआउट आणि ड्रायव्हर त्रुटींसाठी टप्प्याटप्प्याने तांत्रिक उपाय.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.