
अॅक्सेस पॉईंट्ससाठी Power over Ethernet (PoE): एक अंमलबजावणी मार्गदर्शिका
ही मार्गदर्शिका इन्फ्रास्ट्रक्चर तंत्रज्ञ, नेटवर्क आर्किटेक्ट्स आणि IT निर्णय-कर्त्यांना हॉटेल्स, रिटेल इस्टेट्स, स्टेडियम्स आणि सार्वजनिक क्षेत्रातील सुविधांसह एंटरप्राइझ ठिकाणी Power over Ethernet (PoE) अॅक्सेस पॉईंट्स तैनात करण्यासाठी एक निश्चित तांत्रिक संदर्भ प्रदान करते. यात IEEE मानके 802.3af ते 802.3bt, पॉवर बजेट गणना, केबलिंग आवश्यकता, VLAN विभागणी आणि सुरक्षा अनुपालन समाविष्ट आहे, ज्यामध्ये ठोस अंमलबजावणीचे सिनॅरिओ आणि मोजता येण्याजोगे ROI बेंचमार्क आहेत. PoE आर्किटेक्चर समजून घेणे कोणत्याही [Guest WiFi](/guest-wifi) किंवा [WiFi Analytics](/guest-wifi-marketing-analytics-platform) तैनातीसाठी मूलभूत आहे, कारण फिजिकल लेयरची विश्वासार्हता थेट डेटा कॅप्चरची गुणवत्ता, वापरकर्ता अनुभव आणि ऑपरेशनल अपटाइम ठरवते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: एंटरप्राइझ WiFi सुरक्षा मार्गदर्शिका →
PoE power budget and switch capacity calculator
Calculate real-world Power over Ethernet budgets for enterprise WiFi access points. Factor in IEEE classification, cable resistance loss, voltage drop across Ethernet runs, and switch PSU headroom.
1. Access point hardware profile
2. Cabling and switch infrastructure
PoE power budget and switch sizing results
Aggregated electrical draw for 24 APs (WiFi 6E tri-band enterprise AP) over 55m Cat6 UTP (23 AWG) runs.
Planning an enterprise WiFi upgrade or venue deployment?
Eliminate power brownouts, optimise radio cell capacity, and unlock visitor engagement with Purple. Compatible with Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, and UniFi.

मुख्य कार्यकारी सारांश
Power over Ethernet (PoE) हा प्रत्येक एंटरप्राइझ-ग्रेड वायरलेस डिप्लॉयमेंटचा पाया असलेला इन्फ्रास्ट्रक्चर स्तर आहे. जसे की WiFi 6, WiFi 6E, आणि WiFi 7 ऍक्सेस पॉइंट्स पॉवर बजेटवर सतत मोठी मागणी करत आहेत - काही प्रकरणांमध्ये प्रति डिव्हाइस ६० वॅट्सपेक्षा जास्त - कमी-विशिष्ट PoE इन्फ्रास्ट्रक्चरचे परिणाम पूर्वीपेक्षा अधिक गंभीर आहेत. खालावलेली ऍक्सेस पॉईंट कामगिरी, captive portal आउटेज, विस्कळीत अॅनालिटिक्स पाईपलाईन्स आणि अनियोजित डाउनटाइम हे सर्व खराब PoE नियोजनाचे थेट परिणाम आहेत.
हे मार्गदर्शक तुम्हाला योग्य निर्णय घेण्यासाठी तांत्रिक फ्रेमवर्क देते: कोणते IEEE मानक निर्दिष्ट करावे, स्विच पॉवर बजेटची गणना कशी करावी, तुम्ही कोणती केबलिंग वापरली पाहिजे आणि कम्प्लायन्ससाठी VLAN सेगमेंटेशनचे नियोजन कसे करावे. हे निर्णय वास्तविक व्यवसाय परिणामांशी देखील जोडतात - hospitality वातावरणातील पाहुण्यांच्या समाधानापासून ते retail डिप्लॉयमेंटमधील ड्वेल-टाइम अॅनालिटिक्सपर्यंत. तुम्ही ५० खोल्यांच्या हॉटेलचे नूतनीकरण करत असाल किंवा २,००० आसनी कॉन्फरन्स सेंटरची उभारणी करत असाल, येथील तत्त्वे पूर्णपणे लागू होतात.
तांत्रिक सखोल माहिती
IEEE PoE मानकांचे विहंगावलोकन
IEEE 802.3 कार्यगटाने चार प्रगतीशील PoE मानके परिभाषित केली आहेत, प्रत्येक मानक ईथरनेट केबलिंगवर दिली जाणारी जास्तीत जास्त पॉवर वाढवते. हे फरक समजून घेणे हा केवळ एक सैद्धांतिक व्यायाम नाही - खरेदी करताना चुकीचे मानक निर्दिष्ट केल्यास तुमचे इन्फ्रास्ट्रक्चर कामगिरीच्या अडथळ्यात अडकते जे तुमच्या भविष्यातील वायरलेस रोडमॅपला मर्यादित करते.
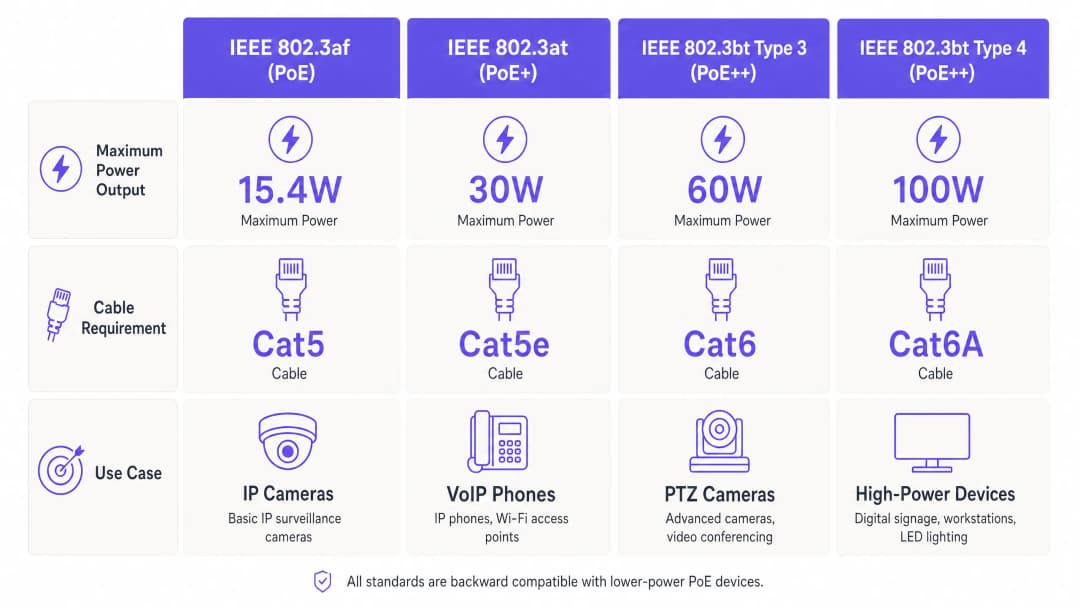
| मानक | सामान्य नाव | कमाल PSE आउटपुट | कमाल PD प्राप्त | किमान केबलिंग | वापरलेल्या जोड्या |
|---|---|---|---|---|---|
| IEEE 802.3af (2003) | PoE | 15.4 W | 12.9 W | Cat 5 | २ जोड्या |
| IEEE 802.3at (2009) | PoE+ | 30 W | 25.5 W | Cat 5e | २ जोड्या |
| IEEE 802.3bt Type 3 (2018) | PoE++ | 60 W | 51 W | Cat 6 | ४ जोड्या |
| IEEE 802.3bt Type 4 (2018) | PoE++ | 100 W | 71.3 W | Cat 6A | ४ जोड्या |
PSE (पॉवर सोर्सिंग इक्विपमेंट - तुमचा स्विच) आउटपुट आणि PD (पॉवर्ड डिव्हाइस - तुमचा ऍक्सेस पॉईंट) यामधील फरक अत्यंत महत्त्वाचा आहे. केबलच्या विरोधामुळे रन लांबी आणि कंडक्टर गेजच्या प्रमाणात पॉवरचे नुकसान होते. १०० मीटर Cat 5e रनच्या शेवटी असलेला ३० वॅटचा PoE+ पोर्ट डिव्हाइसला अंदाजे २५.५ वॅट पॉवर देईल. हाय-डेन्सिटी डिप्लॉयमेंटसाठी जिथे ऍक्सेस पॉइंट्स त्यांच्या पॉवर मर्यादेच्या जवळ काम करतात, तिथे या नुकसानाचा फरक प्रत्येक प्रति-पोर्ट गणनेमध्ये विचारात घेतला पाहिजे.
LLDP द्वारे पॉवर निगोशिएशन
आधुनिक PoE स्विचेस आणि ॲक्सेस पॉइंट्स डायनॅमिकली वीज आवश्यकतांची वाटाघाटी करण्यासाठी Link Layer Discovery Protocol (LLDP) - विशेषतः LLDP-MED एक्सटेंशन्सचा - वापर करतात. पॉवरवर चालणारे डिव्हाइस त्याच्या कमाल आणि सध्याच्या विजेच्या वापराची माहिती देते; स्विच त्यानुसार वीज वाटप करतो. यामुळे स्विच बजेटचे ओव्हर-अलोकेशन टळते आणि डिव्हाइसेसचे अतिरिक्त व्होल्टेजपासून रक्षण होते. तुमच्या स्विचचे फर्मवेअर LLDP-MED पॉवर निगोशिएशनला सपोर्ट करत असल्याची खात्री करा, विशेषतः विविध वेंडर्सचे मिश्रण असलेल्या वातावरणात, कारण थर्ड-पार्टी APs Cisco च्या CDP सारख्या प्रोप्रायटरी प्रोटोकॉलचा वापर करण्यास सक्षम नसतील.
WiFi 6, 6E आणि 7 च्या विजेच्या आवश्यकता
प्रत्येक पुढील WiFi पिढीसोबत, आधुनिक एंटरप्राइझ-ग्रेड ॲक्सेस पॉइंट्सच्या विजेच्या आवश्यकता लक्षणीयरीत्या वाढल्या आहेत. एक सामान्य WiFi 5 (802.11ac) AP 12 - 18 वॉट वीज वापरतो, जो 802.3af मर्यादेत अगदी सहज बसतो. 2.5GbE अपलिंक असलेला ट्राय-बँड WiFi 6 (802.11ax) AP सामान्यतः 20 - 30 वॉट वीज वापरतो, ज्यासाठी PoE+ आवश्यक असते. 6 GHz बँडला सपोर्ट करणारे WiFi 6E APs साधारणपणे 30 - 40 वॉट वीज वापरतात, जे त्यांना 802.3bt Type 3 च्या श्रेणीत ढकलतात. आणि मल्टी-लिंक ऑपरेशन आणि 320 MHz चॅनल सपोर्ट असणारे नव्याने येणारे WiFi 7 (802.11be) APs वेंडर डेटाशीटमध्ये आधीच 40 - 60 वॉट विजेची आवश्यकता असलेले म्हणून सूचीबद्ध केले गेले आहेत. आजच 802.3bt-सक्षम स्विचेस निश्चित करणे ही एक भविष्याचा वेध घेणारी गुंतवणूक आहे, चैनीची गोष्ट नाही.
पॉवर बजेट गणना
सर्वात सामान्य आणि सर्वात महागडी PoE अंमलबजावणीतील चूक म्हणजे प्रत्यक्ष डिव्हाइसच्या वापराच्या तुलनेत स्विचच्या एकूण पॉवर बजेटची गणना न करणे होय. एक 48-पोर्ट PoE+ स्विच प्रति पोर्ट 30 वॉट देण्याचा दावा करू शकतो, परंतु त्याचे एकूण पॉवर बजेट - म्हणजेच त्याचा अंतर्गत पॉवर सप्लाय सर्व PoE पोर्ट्सवर एकाच वेळी देऊ शकत असलेली एकूण वॉट क्षमता - मॉडेलनुसार सामान्यतः 370 - 740 वॉट असते. प्रत्येकी 25 वॉट वापरणारे 30 APs तैनात करण्यासाठी 750 वॉटची आवश्यकता असते; 740-वॉटचे बजेट असलेला स्विच पूर्ण लोड असताना पोर्ट बंद करण्यास सुरुवात करेल.
योग्य गणना खालीलप्रमाणे आहे:
आवश्यक बजेट = (APs ची संख्या × प्रति AP कमाल वीज वापर) × 1.25 ओव्हरहेड फॅक्टर
हा 25% ओव्हरहेड पॉवर सप्लायच्या कार्यक्षमतेतील तोटा, वाढलेल्या सभोवतालच्या तापमानातील थर्मल डिरेटिंग आणि भविष्यात जोडल्या जाणाऱ्या डिव्हाइसेससाठी लागणारी अतिरिक्त जागा लक्षात घेतो. प्रति-पोर्ट कमाल मर्यादेऐवजी स्विच वेंडरच्या प्रकाशित केलेल्या PoE बजेट तपशीलाशी या आकड्याची नेहमी पडताळणी करा.
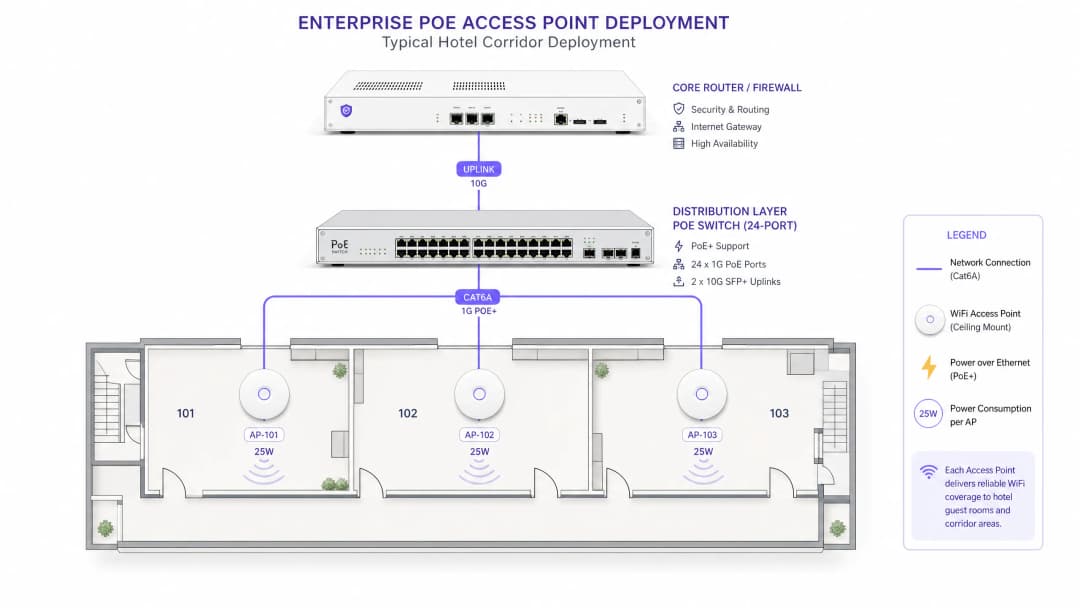
PoE ॲक्सेस पॉइंट्ससाठी केबलिंग आर्किटेक्चर
केबलची निवड हा केवळ डेटा थ्रूपुटचा विषय नसून तो एक थर्मल आणि इलेक्ट्रिकल इंजिनिअरिंगचा प्रश्न आहे. IEEE 802.3bt मानक किमान कंडक्टर तपशील अनिवार्य करते कारण जास्त वॉट क्षमतेमुळे केबलमध्ये प्रमाणात जास्त उष्णता निर्माण होते. छतामधील मोकळ्या जागांमधून किंवा कंड्युटमधून जाणाऱ्या बंडल केलेल्या केबल्ससाठी, एकत्रित थर्मल लोड सभोवतालचे तापमान वाढवतो, ज्यामुळे वीज वितरण कार्यक्षमता आणि डेटाची अखंडता दोन्ही खालावतात.PoE मानकांनुसार शिफारस केलेले केबलिंग तपशील खालीलप्रमाणे आहेत. 802.3af उपयोजनांसाठी, Cat 5e हा किमान व्यवहार्य पर्याय आहे, परंतु कोणत्याही नियोजित अपग्रेड मार्ग असलेल्या इंस्टॉलेशनसाठी Cat 6 ची शिफारस केली जाते. 802.3at (PoE+) उपयोजनांसाठी, Cat 6 ला बेसलाइन मानले पाहिजे, तर केबलची लांबी 60 मीटरपेक्षा जास्त असल्यास किंवा हाय-डेंसिटी ट्रेमध्ये असल्यास Cat 6A ची जोरदार शिफारस केली जाते. 60 वॅट्स किंवा त्याहून अधिकच्या 802.3bt उपयोजनांसाठी Cat 6A अनिवार्य आहे. ANSI/TIA-568-B2-1 मानक PoE ॲप्लिकेशन्ससाठी AWG24 कंडक्टरला किमान मर्यादा म्हणून निर्दिष्ट करते; Cat 6A मधील AWG23 कंडक्टर लक्षणीयरीत्या कमी प्रतिकार आणि चांगली उष्णता पसरवण्याची क्षमता प्रदान करतात.
स्टेडियम आणि मोठे कॉन्फरन्स सेंटर्स सारख्या ठिकाणांसाठी - जिथे IDF कॅबिनेटपासून सीटच्या खाली किंवा छतावर बसवलेल्या APs पर्यंतचे केबलचे अंतर 100-मीटर मर्यादेपर्यंत पोहोचू शकते - तिथे Cat 6A हा एकमेव शहाणपणाचा पर्याय आहे. केबल पुन्हा ओढण्याच्या मजुरीच्या खर्चाच्या तुलनेत प्रति मीटर वाढीव साहित्याचा खर्च नगण्य आहे.
VLAN विभागणी आणि नेटवर्क आर्किटेक्चर
प्रत्येक एंटरप्राइझ-ग्रेड PoE ॲक्सेस पॉइंट उपयोजनाने VLAN-आधारित नेटवर्क विभागणी लागू केली पाहिजे. किमान व्यवहार्य आर्किटेक्चर तीन ट्रॅफिक डोमेन्स वेगळे करते: व्यवस्थापन (स्विच आणि AP व्यवस्थापन इंटरफेस, जे केवळ NOC VLAN वरून प्रवेशयोग्य आहेत), कॉर्पोरेट (प्रमाणित कर्मचारी उपकरणे, जे 802.1X द्वारे कॉर्पोरेट डिरेक्टरीशी जोडलेली असतात), आणि अतिथी (प्रमाणित नसलेले किंवा captive portal द्वारे प्रमाणित केलेले अभ्यागत ट्रॅफिक, जे सर्व अंतर्गत संसाधनांपासून वेगळे ठेवले जाते).
Purple चे Guest WiFi प्लॅटफॉर्म या आर्किटेक्चरमध्ये मूळ स्वरूपात कार्य करते. अतिथी SSID एका समर्पित VLAN शी मॅप करतो, ट्रॅफिक captive portal प्रमाणीकरण आणि डेटा कॅप्चरसाठी Purple च्या क्लाउड इन्फ्रास्ट्रक्चरकडे पाठवले जाते, आणि प्लॅटफॉर्मचे WiFi Analytics इंजिन केवळ अतिथी ट्रॅफिक डोमेनमध्येच ड्वेल टाइम, वारंवार येणाऱ्या भेटींचे प्रमाण आणि डेमोग्राफिक डेटावर प्रक्रिया करते. हे विभाजन ऐच्छिक नाही - कार्ड पेमेंटची प्रक्रिया करणाऱ्या कोणत्याही ठिकाणासाठी PCI DSS 4.0 अंतर्गत ही एक आवश्यकता आहे आणि अतिथी डेटा संकलनासाठी GDPR चे पालन दर्शवण्यासाठी ते मूलभूत आहे.
healthcare वातावरणासाठी, विभागणीचे मॉडेल अधिक विस्तारित होते: IoT वैद्यकीय उपकरणे, नर्स कॉल सिस्टम आणि रुग्णांचे WiFi यापैकी प्रत्येकाचे स्वतंत्र VLAN असणे आवश्यक आहे ज्यांच्यामध्ये स्पष्ट फायरवॉल पॉलिसी लागू असतील. आरोग्य सेवा उपयोजनांमधील PoE स्विचेसने भौतिक स्तरावर अनधिकृत उपकरणांचे कनेक्शन रोखण्यासाठी 802.1X पोर्ट-आधारित प्रमाणीकरणास समर्थन दिले पाहिजे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक
टप्पा १: साइट सर्वेक्षण आणि आवश्यकता संकलन
कोणताही खरेदीचा निर्णय घेण्यापूर्वी, चार आयामांचा समावेश असलेले एक पद्धतशीर साईट सर्वेक्षण करा. सर्वात आधी, प्रत्येक नियोजित AP लोकेशनचा त्याच्या सर्वात जवळच्या IDF किंवा MDF शी नकाशा तयार करा आणि प्रत्यक्ष केबल मार्ग अंतर मोजा - ज्यामध्ये सरळ रेषेतील अंतराऐवजी conduit आणि छतामधील रिकाम्या जागेतून जाणाऱ्या मार्गांचा समावेश असेल. दुसरे, सध्याच्या केबल प्लांटचे ऑडिट करा: केबल कॅटेगरी, इन्स्टॉलेशनची तारीख आणि पूर्वीचा कोणताही दोष इतिहास तपासा. तिसरे, सध्याच्या स्विच इस्टेटची यादी तयार करा: PoE क्षमता, प्रति-पोर्ट वॅटेज आणि एकूण पॉवर बजेटची नोंद ठेवा. चौथे, मूल्यांकनाखालील AP मॉडेल्सची नोंद करा आणि व्हेंडर डेटाशीटमधून त्यांच्या पूर्ण रेडिओ लोड अंतर्गत कमाल पॉवर वापर काढा, "विशिष्ट" आकडेवारी नाही.
transport हब आणि मोठ्या सार्वजनिक क्षेत्रातील इस्टेट्ससाठी, या सर्वेक्षण टप्प्यामध्ये AP डेन्सिटी आवश्यकता निश्चित करण्यासाठी RF प्रोपेगेशन अभ्यास देखील समाविष्ट असावा, ज्यामुळे थेट एकूण PoE पोर्ट संख्या आणि स्विच स्पेसिफिकेशन ठरते.
टप्पा २: स्विच आणि इन्फ्रास्ट्रक्चर स्पेसिफिकेशन
सर्वेक्षण डेटा हातात आल्यावर, वरील बजेट मोजणी पद्धत वापरून तुमचे PoE स्विचेस निर्दिष्ट करा. मल्टी-फ्लोअर किंवा मल्टी-बिल्डिंग डिप्लॉयमेंटसाठी, मानक आर्किटेक्चरनुसार प्रत्येक IDF कॅबिनेटमध्ये एक PoE डिस्ट्रिब्युशन स्विच ठेवला जातो, जो 10GbE किंवा 25GbE फायबर अपलिंक्सद्वारे MDF मधील कोअर स्विचेसशी जोडलेला असतो. यामुळे PoE केबलचे मार्ग लहान राहतात, पॉवरचे नुकसान आणि थर्मल लोड कमी होतो, तर कोअर स्तरावर व्यवस्थापन केंद्रित होते.
रुग्णालये, विमानतळ किंवा मोठ्या hospitality ठिकाणांसारख्या गंभीर वातावरणात रेडंडन्सीसाठी, ड्युअल रेडंडंट पॉवर सप्लाय असलेले स्विचेस निर्दिष्ट करा. ४८-पोर्ट PoE स्विचवरील एक सिंगल PSU बिघाड संपूर्ण मजल्यावरील ऍक्सेस पॉईंट्स एकाच वेळी बंद पाडू शकतो.
टप्पा ३: केबल इन्स्टॉलेशन
ANSI/TIA-568-C.2 मानकानुसार केबलिंग इन्स्टॉल करा. मुख्य आवश्यकतांमध्ये किमान बेंड रेडियस राखणे (Cat 6A साठी केबलच्या व्यासाच्या चार पट), हाय-व्होल्टेज इलेक्ट्रिकल conduit च्या शेजारी केबल मार्ग टाळणे (किमान ३०० मिमीचे अंतर राखणे), आणि पुरेशा हवेचा प्रवाह आणि उष्णता बाहेर पडण्यासाठी ट्रेचे प्रमाण ५०% क्षमतेपेक्षा कमी ठेवणे समाविष्ट आहे. स्विचेस इन्स्टॉल करण्यापूर्वी केबल सर्टिफिकेशन टेस्टरच्या साहाय्याने TIA-568-C.2 चॅनल लिमिट्सवर प्रत्येक रनची चाचणी घ्या - या टप्प्यावर दोष शोधण्यासाठी काही मिनिटे लागतात; परंतु APs माउंट केल्यानंतर तो शोधण्यासाठी अनेक तास लागतात.
टप्पा ४: स्विच कॉन्फिगरेशन
तुमच्या PoE स्विचेसवर खालील बेसलाईन सेटिंग्ज कॉन्फिगर करा. LLDP जागतिक स्तरावर आणि सर्व ऍक्सेस पोर्ट्सवर सक्षम करा. PoE प्राधान्य पातळी सेट करा: प्राथमिक कव्हरेज क्षेत्रांमध्ये सेवा देणाऱ्या APs ना "गंभीर" प्राधान्य द्या, दुय्यम कव्हरेज APs ना "उच्च" आणि IoT सेन्सर्ससारख्या गैर-गंभीर उपकरणांना "कमी" प्राधान्य द्या. प्रत्येक AP च्या कमाल वापरासह अतिरिक्त १०% सुरक्षा मार्जिन जुळवण्यासाठी प्रति-पोर्ट पॉवर मर्यादा सेट करा - यामुळे एक दोषपूर्ण AP बजेटचा असमान वाटा वापरण्यापासून रोखला जातो. PoE पॉवर थ्रेशोल्ड अलर्टसाठी SNMP ट्रॅप्स सक्षम करा, आणि एकूण स्विच बजेटचा वापर ८०% वर पोहोचल्यावर अलर्ट मिळण्यासाठी तुमचे NMS कॉन्फिगर करा. 802.1X पोर्ट सुरक्षेसाठी, अनधिकृत उपकरणांना पूर्णपणे ब्लॉक करण्याऐवजी त्यांना मर्यादित VLAN मध्ये ठेवण्यासाठी स्विच कॉन्फिगर करा - यामुळे सुरक्षितता राखत असताना ट्रबलशूटिंग सोपे होते.
टप्पा ५: ऍक्सेस पॉईंट डिप्लॉयमेंट आणि व्हॅलिडेशन
RF सर्व्हे प्लॅननुसार APs स्थापित करा. भौतिक स्थापनेनंतर, स्विच CLI मधून PoE डिलिव्हरी सत्यापित करा: प्रत्येक पोर्टसाठी निगोशिएटेड पॉवर क्लास, प्रत्यक्ष पॉवर वापर आणि LLDP पॉवर जाहिरातींची पुष्टी करा. प्रत्यक्ष वापराची तुलना विक्रेत्याच्या डेटाशीटमधील कमाल वापराशी करा - लक्षणीय फरक केबलमधील दोष, पॉवर बजेटची मर्यादा किंवा AP ला कमी पॉवर मोडमध्ये ऑपरेट करण्यास कारणीभूत असलेली फर्मवेअर समस्या दर्शवू शकतो.
Purple च्या Guest WiFi सारख्या प्लॅटफॉर्मसाठी, गेस्ट डिव्हाइसवरून कॅप्टिव्ह पोर्टलच्या प्रवासाचे सुरुवातीपासून शेवटपर्यंत प्रमाणीकरण करा: इन्स्टॉलेशन पूर्ण करण्यापूर्वी SSID व्हिजिबिलिटी, पोर्टल रिडायरेक्ट, ऑथेंटिकेशन आणि डेटा कॅप्चरची पुष्टी करा. 5GHz रेडिओ निष्क्रिय करणारी PoE शी संबंधित पॉवर कपात स्विच CLI वर त्वरित दिसणार नाही, परंतु ती Purple च्या ॲनालिटिक्समध्ये त्या AP वरील कनेक्ट केलेल्या उपकरणांच्या संख्येत मोठी घट म्हणून दिसून येईल.
-
सर्वोत्तम पद्धती
खालील वेंडर-अज्ञेयवादी सर्वोत्तम पद्धती IEEE मानके, ANSI/TIA केबलिंग तपशील आणि एंटरप्राइझ डिप्लॉयमेंटच्या व्यावहारिक अनुभवातून घेतल्या आहेत.
नवीन इन्स्टॉलेशनसाठी नेहमी Cat 6A निर्दिष्ट करा. जरी तुमच्या वर्तमान AP मॉडेल्सना केवळ PoE+ ची आवश्यकता असली तरी, Cat 6 च्या तुलनेत Cat 6A चा प्रति मीटर वाढीव खर्च साधारणपणे केवळ १५ - २०% असतो. भविष्यातील WiFi 7 APs ला सपोर्ट करण्यासाठी पुन्हा केबल खेचण्याचा खर्च खूप जास्त असतो. पाच वर्षे किंवा त्याहून अधिक काळ सेवा देणाऱ्या कोणत्याही इन्स्टॉलेशनसाठी, Cat 6A हे योग्य तपशील आहे.
केवळ प्रति-पोर्ट वॅटेजच्या आकड्यांवर कधीही अवलंबून राहू नका. नेहमी स्विचचे एकूण PoE पॉवर बजेट तपासा आणि एकत्रित वापराची गणना करा. एंटरप्राइझ डिप्लॉयमेंटमध्ये इन्स्टॉलेशननंतर PoE अपयशी होण्याचे हे सर्वात सामान्य कारण आहे.
मानक ऑपरेटिंग प्रक्रिया म्हणून PoE पॉवर मॉनिटरिंग लागू करा. प्रति-पोर्ट आणि एकूण PoE वापराचे SNMP-आधारित मॉनिटरिंग तुमच्या मानक NMS कॉन्फिगरेशनचा भाग असावे. या डेटाचा ट्रेंड कालांतराने तपासल्यास पॉवर सप्लाय पूर्णपणे खंडित होण्यापूर्वी हळूहळू खराब होत असलेले पॉवर सप्लाय शोधण्यात मदत होते.
२० - ३०% पॉवर बजेट हेडरूम राखा. हे निरुपयोगी ओव्हर-प्रोविझनिंग नाही - हे PSU कार्यक्षमता नुकसान, थर्मल डिरेटिंग आणि भविष्यातील उपकरण जोडण्यांचा विचार करते. त्याच्या PoE बजेटच्या ९५% वर चालणारा स्विच म्हणजे देखभालीची समस्या उद्भवण्याची वाट पाहण्यासारखे आहे.
तुमच्या VLAN आणि QoS धोरणामध्ये क्रिटिकॅलिटीनुसार PoE-powered उपकरणांना वेगळे करा. प्राथमिक गेस्ट WiFi सेवा देणाऱ्या ऍक्सेस पॉईंट्सना IoT सेन्सर्स किंवा डिजिटल साइनेजपेक्षा जास्त PoE प्राधान्य दिले पाहिजे. जेव्हा स्विचला लोड कमी करावा लागतो, तेव्हा त्याने स्वयंचलितपणे योग्य निर्णय घेणे तुम्हाला अपेक्षित असते.वायरलेस आर्किटेक्चरच्या निवडींचा वेन्यूच्या स्केलशी कसा परस्परसंबंध येतो याबद्दल अधिक जाणून घेण्यासाठी, आमचे मार्गदर्शक Mesh Networks vs Access Points: Which Is Better for Large Venues? पहा, जे PoE-wired AP डिप्लॉयमेंट्स आणि मेश टोपोलॉजीज मधील तडजोडींचे सविस्तर वर्णन करते.
ट्रबलशूटिंग आणि जोखीम कमी करणे
Access Point डिग्रेड मोडमध्ये कार्यरत असणे
लक्षण: AP ऑनलाइन आहे, परंतु विशिष्ट वैशिष्ट्ये - जसे की USB पोर्ट्स, दुय्यम रेडिओ किंवा मल्टी-गिगाबिट अपलिंक - उपलब्ध नाहीत. मूळ कारण: अपुरी PoE पॉवर. AP ला त्याच्या किमान ऑपरेटिंग गरजेपेक्षा कमी वॅट्स मिळत आहेत आणि ऑनलाइन राहण्यासाठी त्याने बिगर-आवश्यक वैशिष्ट्ये निष्क्रिय केली आहेत. निदान: निगोशिएटेड पॉवर क्लास आणि प्रत्यक्ष पॉवर वापर तपासण्यासाठी स्विच CLI तपासा; व्हेंडर डेटाशीटशी तुलना करा. रनची लांबी तपासा आणि टेस्टरने केबल प्रमाणित करा. उपाय: स्विचचे उर्वरित पॉवर बजेट सत्यापित करा, आवश्यक असल्यास केबलिंग अपग्रेड करा, किंवा AP ला उच्च PoE मानकाला सपोर्ट करणाऱ्या स्विच पोर्टवर हलवा.
लोड असताना स्विच पोर्ट्स बंद पडणे
लक्षण: AP पोर्ट्सची पॉवर मधूनमधून जाते, विशेषतः गर्दीच्या वेळेत जेव्हा सर्व रेडिओ पूर्ण लोडवर असतात. मूळ कारण: स्विचचे एकूण PoE पॉवर बजेट संपले आहे. निदान: SNMP किंवा CLI द्वारे स्विचमधील एकूण PoE वापर तपासा; स्विचच्या रेटेड पॉवर बजेटशी तुलना करा. उपाय: एकापेक्षा जास्त स्विचेसवर APs चे पुनर्वितरण करा, दुसरा स्विच जोडा, किंवा उच्च-बजेट स्विच मॉडेलने बदला. या दरम्यान, कमी प्राधान्य असलेल्या डिव्हाइसेसवरील प्रति-पोर्ट पॉवर मर्यादा कमी करा.
लांब अंतरावर मधूनमधून कनेक्टिव्हिटीची समस्या
लक्षण: ९० - १०० मीटरच्या जवळ असलेल्या केबल रनवरील APs मध्ये मधूनमधून कनेक्टिव्हिटी किंवा कमी थ्रुपुट दिसून येते. मूळ कारण: लांब अंतरामुळे व्होल्टेज ड्रॉप होणे आणि उष्णतेमुळे वाढलेला रोध (resistance). छताच्या मोकळ्या जागेतील वाढलेले सभोवतालचे तापमान ही समस्या अधिक वाढवते. निदान: प्रभावित रनवर केबल सर्टिफिकेशन चाचण्या चालवा; केबल ट्रेमधील सभोवतालचे तापमान तपासा. उपाय: रनचे विभाजन करण्यासाठी PoE एक्सटेंडर किंवा इंटरमीडिएट स्विच स्थापित करा, किंवा लांबी कमी करण्यासाठी केबलचा मार्ग बदला.
LLDP पॉवर निगोशिएशन अयशस्वी होणे
लक्षण: AP सुरू होतो परंतु निगोशिएटेड पॉवरऐवजी जास्तीत जास्त क्लास पॉवर घेतो, ज्यामुळे पॉवर बजेटचे ओव्हर-अलोकेशन होते. मूळ कारण: स्विच पोर्टवर LLDP-MED सक्षम नाही, किंवा AP फर्मवेअर LLDP-MED पॉवर TLV ला सपोर्ट करत नाही. उपाय: स्विचवर जागतिक स्तरावर आणि वैयक्तिक पोर्ट्सवर LLDP सक्षम करा; AP फर्मवेअर अपडेट करा; मॅनेजमेंट VLAN वरील पॅकेट कॅप्चरद्वारे LLDP फ्रेम्सची देवाणघेवाण होत असल्याची खात्री करा.
सुरक्षा जोखीम: अनधिकृत डिव्हाइस कनेक्शन्स
जोखीम: एखादे अनधिकृत डिव्हाइस सार्वजनिक क्षेत्रातील PoE स्विच पोर्टशी जोडले जाते आणि नेटवर्क प्रवेश मिळवते. उपाय: सर्व ॲक्सेस-लेअर स्विच पोर्टवर 802.1X पोर्ट ऑथेंटिकेशन सक्षम करा. जे डिव्हाइसेस 802.1X सप्लिकंटला सपोर्ट करत नाहीत, त्यांच्यासाठी बॅकअप म्हणून MAC Authentication Bypass (MAB) कॉन्फिगर करा आणि त्यांना मर्यादित VLAN मध्ये ठेवा. Purple Guest WiFi चालवणाऱ्या ठिकाणांसाठी, कॅप्टिव्ह पोर्टल स्तर नेटवर्क स्तराच्या वर एक अतिरिक्त ऑथेंटिकेशन चेकपॉईंट प्रदान करतो, ज्यामुळे IP ॲड्रेस मिळवणारे डिव्हाइस देखील पोर्टल प्रक्रिया पूर्ण करेपर्यंत इंटरनेट वापरू शकत नाही याची खात्री होते.
ROI आणि व्यावसायिक प्रभाव
अंडर-स्पेसिफिकेशनच्या खर्चाचे प्रमाण मोजणे
एकदा का तुम्ही बिघाडाच्या पूर्ण खर्चाचा हिशेब घेतला की योग्य PoE स्पेसिफिकेशनचे व्यावसायिक महत्त्व स्पष्ट होते. अपुऱ्या पॉवरमुळे डीग्रेडेड मोडमध्ये काम करणारे ॲक्सेस पॉईंट त्याचे 5GHz रेडिओ अक्षम करू शकते, ज्यामुळे प्रभावी थ्रुपुट अर्धा होतो आणि क्लायंट्सना गर्दी असलेल्या 2.4GHz बँडचा वापर करावा लागतो. हॉटेलच्या वातावरणात, याचा थेट संबंध पाहुण्यांच्या समाधानाच्या स्कोअरशी असतो - पाहुण्यांच्या रिव्ह्यूजमध्ये WiFi गुणवत्ता सातत्याने पहिल्या तीन घटकांमध्ये असते. Purple च्या hospitality उपयोजनांमधील डेटा दर्शवतो की स्थिर, उच्च-कार्यक्षमता WiFi असणारी ठिकाणे मोजण्यायोग्य उच्च नेट प्रमोटर स्कोअर (NPS) आणि पुन्हा बुकिंगचे दर मिळवतात. WiFi गुणवत्ता आणि पाहुण्यांच्या अनुभवामधील संबंधांबद्दल अधिक माहितीसाठी, How to Improve Guest Satisfaction: The Ultimate Guide पहा.
इन्फ्रास्ट्रक्चरच्या स्थिरतेवर ॲनालिटिक्स महसुलाचे अवलंबित्व
Purple चे WiFi Analytics प्लॅटफॉर्म प्रत्येक गेस्ट WiFi सेशनमधून फर्स्ट-पार्टी डेटा कॅप्चर करते: ड्वेल टाइम, भेटीची वारंवारता, पोर्टल नोंदणीमधील डेमोग्राफिक डेटा आणि संपूर्ण ठिकाणच्या हालचालींचे पॅटर्न. या डेटाला थेट व्यावसायिक मूल्य आहे - हे मार्केटिंग वर्गीकरण, कर्मचारी नियुक्तीचे निर्णय आणि रिटेल फ्लोअर प्लॅनिंगची माहिती देते. PoE बिघाडामुळे ऑफलाईन जाणारा प्रत्येक AP त्या डेटा साखळीतील एक त्रुटी दर्शवतो. २००-साईटच्या रिटेल इस्टेटमध्ये, AP अपटाईममध्ये केवळ २% घसरण झाली तरीही संपूर्ण ॲनालिटिक्स पाईपलाईनमध्ये मोजण्यायोग्य डेटाचे नुकसान होते.
इन्फ्रास्ट्रक्चर गुंतवणूक विरुद्ध ऑपरेशनल कॉस्ट ट्रेड-ऑफ
खरेदीच्या वेळी, 802.3at स्विचेसच्या तुलनेत 802.3bt-सक्षम स्विचेस निर्दिष्ट करण्याचा अतिरिक्त खर्च साधारणपणे १५ ते २५% असतो. दोन वर्षांनंतर १००-AP उपयोजनामध्ये उच्च-क्षमतेचे स्विचेस पुन्हा बसवण्याचा खर्च - ज्यामध्ये कामगार, डाउनटाईम आणि रीकॉन्फिगरेशन समाविष्ट आहे - सामान्यतः मूळ स्विचेसच्या खर्चापेक्षा जास्त असतो. CTO साठी, योग्य विचार "आम्हाला आज या क्षमतेची गरज आहे का?" हा नसून "या इन्फ्रास्ट्रक्चरच्या कार्यरत आयुष्यात आम्हाला या क्षमतेची गरज पडेल का?" हा आहे. WiFi 6E किंवा WiFi 7 APs ला सपोर्ट करू इच्छिणाऱ्या कोणत्याही उपयोजनासाठी, याचे उत्तर निःसंशयपणे होय आहे.
सार्वजनिक क्षेत्र आणि स्मार्ट सिटी संदर्भ
स्मार्ट सिटी किंवा डिजिटल समावेशकतेच्या कार्यक्रमांचा भाग म्हणून आउटडोअर किंवा सेमी-आउटडोअर PoE ऍक्सेस पॉईंट्स तैनात करणाऱ्या सार्वजनिक क्षेत्रातील संस्थांसाठी, पर्यावरणीय घटक - अत्यंत तापमान, ओलावा येणे आणि जवळच्या इलेक्ट्रिकल इन्फ्रास्ट्रक्चरचा अभाव - पॉवर बजेट आणि केबलिंगच्या विचारांना वाढवतात. यासाठी विस्तारित तापमान रेटिंग आणि IP-रेटेड एन्क्लोजरसह औद्योगिक दर्जाचे PoE स्विचेस आवश्यक आहेत. Purple चा वाढता सार्वजनिक क्षेत्रातील सराव - जो VP of Public Sector Growth म्हणून Iain Fox यांच्या नियुक्तीमध्ये प्रतिबिंबित होतो - स्थानिक परिषद, वाहतूक आणि शैक्षणिक संस्थांमध्ये या तैनाती आव्हानांशी थेट जोडलेला आहे.
मोठ्या प्रमाणावर पासवर्डलेस आणि अखंड ऑथेंटिकेशन
जेव्हा ठिकाणे पासवर्डलेस अतिथी प्रवेशाकडे वाटचाल करतात - Passpoint आणि OpenRoaming सारख्या तंत्रज्ञानाचा वापर करून - तेव्हा ऍक्सेस पॉईंट इन्फ्रास्ट्रक्चरने संबंधित ऑथेंटिकेशन ओव्हरहेडला सपोर्ट केला पाहिजे. WPA3 आणि 802.1X-आधारित ऑथेंटिकेशन APs वर अतिरिक्त प्रक्रिया मागणी ठेवतात, ज्यामुळे वीज वापर वाढतो. तुमच्या PoE इन्फ्रास्ट्रक्चरमध्ये या ऑथेंटिकेशन प्रोटोकॉलना सपोर्ट करण्यासाठी पुरेसा हेडरूम असल्याची खात्री करणे हा तुमच्या तैनातीला भविष्यासाठी सुरक्षित बनवण्याचा एक भाग आहे. ही ऑथेंटिकेशन पद्धत प्रत्यक्ष व्यवहारात कशी कार्य करते याबद्दल अधिक माहितीसाठी, How WiFi Assistants Enable Passwordless Access in 2026 पहा.
महत्वाच्या व्याख्या
PSE (Power Sourcing Equipment)
असे डिव्हाइस जे इथरनेट केबलद्वारे वीज पुरवते - एंटरप्राइझ डिप्लॉयमेंट्समध्ये, हे PoE स्विच किंवा PoE इंजेक्टर असते. पॉवर लागू करण्यापूर्वी कनेक्ट केलेले डिव्हाइस PoE-सक्षम आहे की नाही हे PSE शोधते, ज्यामुळे non-PoE उपकरणांचे नुकसान टळते.
स्विच डेटाशीट्स आणि पॉवर बजेट तपशीलांचे पुनरावलोकन करताना IT टीम्सना या संज्ञेचा सामना करावा लागतो. केबलच्या नुकसानामुळे PSE आउटपुट वॅटेज नेहमी PD रिसीव्ह वॅटेजपेक्षा जास्त असते - अचूक पॉवर बजेट गणनांसाठी हा फरक अत्यंत महत्त्वाचा आहे.
PD (Powered Device)
असे डिव्हाइस जे इथरनेट केबलद्वारे वीज प्राप्त करते - वायरलेस डिप्लॉयमेंट्समध्ये, हे ऍक्सेस पॉईंट असते. PD त्याच्या पॉवर क्लास आणि करंट ड्रॉ बद्दल LLDP द्वारे PSE ला माहिती देते, ज्यामुळे डायनॅमिक पॉवर वाटप सक्षम होते.
AP व्हेंडर डेटाशीट्स वाचताना हे प्रासंगिक आहे. AP डेटाशीटमधील 'आवश्यक पॉवर' हा आकडा PD रिसीव्हचा आकडा असतो, PSE आउटपुटचा आकडा नाही. व्हेंडर कोणता आकडा कोट करत आहे हे नेहमी तपासा.
PoE पॉवर बजेट
एक PoE स्विच त्याच्या सर्व PoE पोर्ट्सवर एकाच वेळी देऊ शकत असलेले एकूण एकत्रित वॅटेज. ही स्विचच्या अंतर्गत पॉवर सप्लाय क्षमतेद्वारे निर्धारित केलेली एक कठोर मर्यादा आहे आणि ती प्रति-पोर्ट कमाल वॅटेजपेक्षा वेगळी आहे.
PoE स्विच खरेदीमध्ये सर्वात जास्त गैरसमज असलेला तपशील. प्रति-पोर्ट कमाल 30W असलेल्या 48-पोर्ट PoE+ स्विचचे एकूण बजेट केवळ 370W असू शकते - जे पूर्ण लोडवर सुमारे 12 APs साठी पुरेसे आहे, 48 साठी नाही.
LLDP-MED (Link Layer Discovery Protocol - Media Endpoint Discovery)
IEEE 802.1AB LLDP मानकाचा एक विस्तार जो PoE-सक्षम उपकरणांना त्यांच्या विजेच्या आवश्यकता आणि क्षमता PSE ला घोषित करण्यास अनुमती देतो. स्थिर क्लास-आधारित वाटपाऐवजी डायनॅमिक वीज वाटाघाटी करण्यास अनुमती देतो.
स्विच कॉन्फिगरेशन आणि AP कमिशनिंग दरम्यान हे प्रासंगिक असते. जर स्विच पोर्टवर LLDP-MED सक्षम नसेल, तर स्विच वाटाघाटी केलेल्या रकमेऐवजी कमाल क्लास पॉवरचे वाटप करेल, ज्यामुळे गरजेपेक्षा जास्त पॉवर बजेट वापरले जाईल.
4PPoE (4-Pair Power over Ethernet)
IEEE 802.3bt मध्ये सादर केलेली वीज वितरण पद्धत जी वीज वाहून नेण्यासाठी Ethernet केबलमधील सर्व चार वाहक जोड्यांचा वापर करते, ज्यामुळे PoE++ (60W आणि 100W) चे उच्च वॅटेज स्तर सक्षम होतात. आधीच्या मानकांमध्ये फक्त दोन जोड्या वापरल्या जात होत्या.
802.3bt उपयोजनांसाठी केबलिंग तपशील ठरवताना अत्यंत महत्त्वाचे. 4PPoE साठी केबलमधील सर्व चार जोड्या अखंड आणि अचूकपणे जोडलेल्या असणे आवश्यक आहे - एक जरी जोडी सदोष असेल तर उपकरणाला पूर्ण वीज मिळण्यास अडथळा येईल. केबल प्रमाणिकरणाद्वारे सर्व चार जोड्यांची पडताळणी करणे आवश्यक आहे.
IDF (Intermediate Distribution Frame)
एक दुय्यम वायरिंग कपाट किंवा रॅक जो एखाद्या मजल्यावरील किंवा क्षेत्रातील नेटवर्क कनेक्शन्स एकत्र करतो आणि त्यांना अपलिंकद्वारे मुख्य वितरण फ्रेम (MDF) शी जोडतो. PoE उपयोजनांमध्ये, IDF ही अशी जागा आहे जिथे वितरण-स्तर PoE स्विचेस ठेवले जातात.
PoE उपयोजनांमध्ये IDF ची जागा निश्चित करणे हा एक महत्त्वाचा डिझाइन निर्णय आहे. IDF आणि AP दरम्यानच्या केबलच्या प्रत्येक मीटरच्या अंतरामुळे विजेचे नुकसान आणि थर्मल लोड वाढतो. अयोग्य जागी असलेल्या IDF मुळे केबलचे अंतर वाढते आणि त्यामुळे PoE वीज वितरणाच्या मर्यादांवर ताण पडतो.
PoE Priority Class
एक स्विच कॉन्फिगरेशन पॅरामीटर जो स्विच त्याच्या एकूण वीज बजेट मर्यादेच्या जवळ पोहोचल्यावर कोणत्या पोर्ट्सना आधी वीज मिळायची हे ठरवतो. सामान्यतः याचे तीन स्तर असतात: क्रिटिकल, हाय आणि लो. बजेट संपल्यावर कमी प्राधान्याचे पोर्ट्स सर्वात आधी बंद केले जातात.
स्विच सेटअप दरम्यान कॉन्फिगर करणे आवश्यक आहे. प्राथमिक कव्हरेज क्षेत्रांना सेवा देणाऱ्या ॲक्सेस पॉइंट्सना 'क्रिटिकल' प्राधान्य दिले पाहिजे. प्राधान्य कॉन्फिगर न केल्यास, वीज बजेट संपत आल्यावर स्विच अनियंत्रित निर्णय घेतो, ज्यामुळे महत्त्वाचे APs बंद पडण्याची शक्यता असते.
802.1X Port Authentication
पोर्ट-आधारित नेटवर्क प्रवेश नियंत्रणासाठी एक IEEE मानक ज्यासाठी उपकरणांना नेटवर्क प्रवेश मिळण्यापूर्वी अधिकृत करणे आवश्यक आहे. PoE स्विच उपयोजनांमध्ये, 802.1X अनधिकृत उपकरणांना ॲक्सेस-लेअर स्विच पोर्ट्सशी कनेक्ट होण्यापासून आणि नेटवर्क प्रवेश मिळवण्यापासून रोखते.
अशा कोणत्याही उपयोजनात संबंधित जिथे PoE स्विच पोर्ट्स आयटी नसलेल्या कर्मचाऱ्यांसाठी प्रत्यक्षपणे उपलब्ध असतात - रिटेल शॉप फ्लोअर्स, हॉटेलचे कॉरिडोर्स, कॉन्फरन्स रूम्स. 802.1X शिवाय, स्विच पोर्टमध्ये जोडलेल्या कोणत्याही उपकरणाला नेटवर्क प्रवेश मिळतो. हे PCI DSS आणि सामान्य सुरक्षेची आवश्यकता आहे.
Thermal Derating
वाढलेल्या सभोवतालच्या तापमानामध्ये PoE स्विचच्या कमाल वीज आउटपुट क्षमतेत होणारी घट. बहुतांश एंटरप्राइझ स्विचेस 25°C वर पूर्ण PoE आउटपुटसाठी रेट केलेले असतात; या मर्यादेच्या वर, ओव्हरहीटिंग टाळण्यासाठी वीज पुरवठा आउटपुट कमी करतो.
अशा उपयोजनांमध्ये संबंधित जिथे स्विचेस कमी वायुवीजन असलेल्या जागांमध्ये ठेवले जातात - छतामधील मोकळी जागा, कॉम्पॅक्ट वॉल-माउंट एन्क्लोजर्स किंवा आउटडोअर कॅबिनेट. 25°C वर 740W रेट केलेला स्विच 40°C वर केवळ 600W वीज देऊ शकतो. वातानुकूलित नसलेल्या कोणत्याही वातावरणासाठी वीज बजेटच्या गणनेत थर्मल डिरेटिंगचा विचार करा.
सोडवलेली उदाहरणे
एक २०० खोल्यांचे हॉटेल जुन्या WiFi 4 वरून WiFi 6 वर अपग्रेड करत आहे. सध्याचा केबलिंग प्लांट Cat 5e चा आहे, जो साधारण १२ वर्षांपूर्वी इन्स्टॉल केला गेला होता. IT व्यवस्थापकाला १८० अॅक्सेस पॉईंट्स तैनात करायचे आहेत - प्रति खोली एक अधिक कॉरिडोअर्स आणि सार्वजनिक क्षेत्रे - आणि त्यांना तीन वर्षांच्या आत WiFi 6E साठी फ्युचर-प्रूफ करायचे आहे. बजेट मर्यादित आहे आणि फेज १ मध्ये संपूर्ण केबलिंग बदलणे शक्य नाही. PoE इन्फ्रास्ट्रक्चर कशा प्रकारे निर्दिष्ट केले जावे?
या सोल्यूशनसाठी एका टप्प्याटप्प्याने (phased) दृष्टिकोनाची आवश्यकता आहे जो सध्याच्या केबलिंग मर्यादेचा आदर करतो आणि त्याच वेळी एक विश्वासार्ह अपग्रेड मार्ग तयार करतो. फेज १ मध्ये, २५ वॉट किंवा त्यापेक्षा कमी जास्तीत जास्त ड्रॉ असलेले WiFi 6 APs निर्दिष्ट करा - यामुळे ही तैनाती 802.3at (PoE+) मर्यादेत आणि सध्याच्या Cat 5e केबलिंगच्या थर्मल एन्वेलोपमध्ये राहते. PSE पोर्टवर ३०W ची आवश्यकता असण्याऐवजी स्पष्टपणे २५.५W (802.3at साठी कमाल PD रिसिव्ह) वर चालण्यास सपोर्ट करणारे APs निवडा. स्विच लेयरसाठी, जरी फेज १ APs ला फक्त PoE+ ची आवश्यकता असली तरीही 802.3bt-सक्षम स्विचेस निर्दिष्ट करा. वाढीव खर्च किरकोळ आहे आणि यामुळे फेज २ मधील स्विच बदलणे टाळता येते. एका २४-पोर्ट स्विचसाठी किमान ७४०W एकूण PoE बजेटवर प्रत्येक IDF स्विचचा आकार निश्चित करा, जो २४% ओव्हरहेड मार्जिनसह २५W वर २४ APs पर्यंत सपोर्ट करेल. IDF क्लोजेट्समध्ये प्रति मजला एक स्विच तैनात करा, जे कोअरला १०GbE SFP+ फायबर अपलिंक्सद्वारे कनेक्ट केलेले असेल. फेज २ (१२ - २४ महिने) मध्ये, ज्या भागात WiFi 6E APs आधी तैनात केले जातील अशा विभागांमध्ये Cat 5e ला Cat 6A ने बदला - सामान्यतः उच्च-घनतेची सार्वजनिक क्षेत्रे: लॉबी, रेस्टॉरंट, कॉन्फरन्स रूम्स. 802.3bt स्विचेस आधीच जागच्या जागी आहेत; फक्त APs बदला आणि इन्फ्रास्ट्रक्चर तयार आहे. पहिल्या दिवसापासूनच VLANs कॉन्फिगर करा: व्यवस्थापनासाठी VLAN १०, कॉर्पोरेट कर्मचाऱ्यांसाठी VLAN २०, Guest WiFi साठी VLAN ३०. समर्पित DHCP स्कोप आणि Purple च्या क्लाउडवर अपस्ट्रीम राउटिंगसह Purple चे Captive Portal VLAN ३० ला मॅप करा.
८५ स्टोअर्स असलेली एक प्रादेशिक रिटेल साखळी तिच्या संपूर्ण इस्टेटमध्ये Purple चे Guest WiFi आणि WiFi Analytics प्लॅटफॉर्म तैनात करत आहे. फ्लोअर एरियानुसार प्रत्येक स्टोअरमध्ये ३ ते ८ अॅक्सेस पॉईंट्स आहेत. इस्टेट व्यवस्थापकाला एक प्रमाणित PoE स्विच तपशील हवा आहे जो सर्व स्टोअर आकारांमध्ये कार्य करेल, SKU संख्या कमी करेल आणि अॅनालिटिक्स प्लॅटफॉर्मला विश्वासार्हपणे सपोर्ट करेल. सध्याचे केबलिंग हे Cat 5e आणि Cat 6 चे मिश्रण आहे, जे गेल्या दशकात विविध टप्प्यांवर इन्स्टॉल केले गेले आहे. PoE इन्फ्रास्ट्रक्चर कशा प्रकारे प्रमाणित केले जावे?
या स्केलच्या रिटेल इस्टेटसाठी, एकाच स्विच SKU वर प्रमाणीकरण करणे ऑपरेशनल दृष्ट्या योग्य आहे - हे स्पेअर्स मॅनेजमेंट, फर्मवेअर मानकीकरण आणि NOC सपोर्ट सोपे करते. शिफारस केलेला दृष्टिकोन म्हणजे मानक स्टोअर युनिट म्हणून सिंगल 8-पोर्ट किंवा 16-पोर्ट मॅनेज्ड PoE+ स्विच (802.3at, किमान 120W एकूण बजेट) निर्दिष्ट करणे, ज्यामध्ये 6 APs पेक्षा जास्त असलेल्या मोठ्या स्टोअर्ससाठी 24-पोर्ट व्हेरिएंट असेल. 120W वर 8-पोर्ट युनिट 20% ओव्हरहेड मार्जिनसह 25W वर 4 APs पर्यंत सपोर्ट करते; 240W वर 16-पोर्ट युनिट 8 APs पर्यंत सपोर्ट करते. दोन्ही युनिट्सनी किमान 2 पोर्ट्सवर 802.3bt ला सपोर्ट केला पाहिजे जेणेकरून भविष्यातील AP अपग्रेड्स संपूर्ण स्विच रिप्लेसमेंटशिवाय करता येतील. केबलिंगसाठी, प्राथमिक डिप्लॉयमेंट भेटीदरम्यान प्रत्येक स्टोअरचे ऑडिट करा. जिथे Cat 5e उपलब्ध आहे आणि धावण्याची लांबी 60 मीटरच्या आत आहे, तिथे ते सध्याच्या PoE+ APs साठी स्वीकार्य आहे. 60 मीटरपेक्षा जास्त Cat 5e धावणारी किंवा केबलमधील त्रुटी माहीत असलेली स्टोअर्स केबलिंग रिप्लेसमेंटसाठी चिन्हांकित करा, ज्यांना स्टोअरच्या महसूलानुसार प्राधान्य दिले जाईल. सर्व स्विचेस एका प्रमाणित VLAN टेम्पलेटसह कॉन्फिगर करा: VLAN 10 मॅनेजमेंट, VLAN 20 guest WiFi (Purple च्या प्लॅटफॉर्मवर मॅप केलेले), VLAN 30 POS सिस्टम्स (PCI DSS आवश्यकतांनुसार गेस्ट ट्रॅफिकपासून वेगळे केलेले). झिरो-टच प्रोव्हिजनिंग कॉन्फिगरेशन डिप्लॉय करा जेणेकरून रिप्लेसमेंट स्विचेस स्टोअर्समध्ये पाठवले जाऊ शकतील आणि पहिल्या बूटवर स्वतःच कॉन्फिगर होतील - हे 85-स्टोअर इस्टेटसाठी अत्यंत महत्त्वाचे आहे जिथे ऑन-साइट IT सपोर्ट मर्यादित आहे.
सराव प्रश्न
Q1. तुम्ही एका नवीन 350 आसनी कॉन्फरन्स सेंटरसाठी नेटवर्क इन्फ्रास्ट्रक्चर निश्चित करत आहात. या ठिकाणी छोट्या बोर्डरूम मीटिंग्सपासून ते थेट प्रक्षेपणासह पूर्ण क्षमतेच्या कॉन्फरन्सपर्यंतचे कार्यक्रम आयोजित केले जातील. आयटी टीमने 45 WiFi 6E ॲक्सेस पॉइंट्स निर्दिष्ट केले आहेत, ज्यातील प्रत्येक कमाल 35 वॅट्स वीज खेचतो. या ठिकाणी आधीपासून कोणतेही केबलिंग नाही. तुम्हाला PoE स्विच इन्फ्रास्ट्रक्चर निर्दिष्ट करण्यास सांगितले आहे. सर्व स्विचेसमध्ये मिळून आवश्यक असलेले किमान एकूण PoE बजेट किती आहे, आणि कोणती केबल श्रेणी निर्दिष्ट केली पाहिजे?
टीप: तुमच्या मोजलेल्या लोडवर 25% ओव्हरहेड फॅक्टर लागू करण्याचे लक्षात ठेवा, आणि विचार करा की प्रति AP 35W हे 802.3at च्या कमाल PD रीसीव्ह मर्यादा असलेल्या 25.5W पेक्षा जास्त आहे.
नमुना उत्तर पहा
किमान आवश्यक PoE बजेटची गणना पुढीलप्रमाणे आहे: 45 APs × 35W = 1,575W बेस लोड. 25% ओव्हरहेड फॅक्टर लागू केल्यास: 1,575W × 1.25 = 1,969W संपूर्ण उपयोजनामध्ये किमान एकूण स्विच PoE बजेट आवश्यक आहे. प्रति AP 35W हे 802.3at PD च्या कमाल 25.5W रिसीव्ह क्षमतेपेक्षा जास्त असल्याने, स्विचेसने IEEE 802.3bt Type 3 (प्रति पोर्ट 60W) ला सपोर्ट करणे आवश्यक आहे. केबलिंगसाठी, 802.3bt उपयोजनांसाठी Cat 6A अनिवार्य आहे आणि नवीन इन्स्टॉलेशनसाठी हीच योग्य स्पेसिफिकेशन आहे. एक सामान्य आर्किटेक्चर हे 3 - 4 IDF ठिकाणी प्रत्येकी 24-पोर्ट 802.3bt स्विचेससह (प्रत्येकी किमान 740W बजेटसह) वितरित करेल, जे कोअर स्विचला 10GbE फायबर अपलिंक्सद्वारे जोडलेले असतील. तीन 740W स्विचेस 2,220W चे बजेट प्रदान करतात, जे पुरेशा हेडरूमसह 1,969W ची आवश्यकता पूर्ण करतात.
Q2. 60-AP रिटेल डिप्लॉयमेंटच्या पोस्ट-इन्स्टॉलेशन ऑडिट दरम्यान, तुम्हाला आढळते की तिसऱ्या मजल्यावरील 12 ॲक्सेस पॉइंट्स त्यांचे 5GHz रेडिओ बंद ठेवून कार्यरत आहेत. स्विच सर्व पोर्ट्स 'PoE active' म्हणून कोणत्याही त्रुटीशिवाय दाखवत आहे. तिसऱ्या मजल्यावरील केबल रनची सरासरी लांबी 85 मीटर आहे. याचे सर्वात संभाव्य मूळ कारण काय आहे आणि यावरील उपाय काय आहे?
टीप: केबल रनची लांबी, पॉवर लॉस आणि अपुरी पॉवर मिळाल्यावर AP च्या वर्तनाचा विचार करा. स्विचवर 'PoE active' दिसणे म्हणजे AP ला पूर्ण रेट केलेली पॉवर मिळत आहे असे नाही.
नमुना उत्तर पहा
सर्वात संभाव्य मूळ कारण म्हणजे 85-मीटर Cat 5e किंवा Cat 6 केबल रनवरील व्होल्टेज ड्रॉप आणि पॉवर लॉस, ज्यामुळे APs ना पूर्ण-वैशिष्ट्यपूर्ण ऑपरेशनसाठी त्यांच्या किमान आवश्यक वॅटेजपेक्षा कमी वीज मिळत आहे. स्विचवर 'PoE active' दिसणे हे वीज दिली जात असल्याची पुष्टी करते, परंतु डिव्हाइसवर मिळालेल्या वॅटेजची पुष्टी करत नाही. 85 मीटरवर, Cat 5e वरील रेझिस्टन्स लॉसमुळे 30-मीटर रनच्या तुलनेत मिळालेली पॉवर 15 - 20% कमी होऊ शकते. जर APs ना पूर्ण ऑपरेशनसाठी (5GHz रेडिओसह) 25W ची आवश्यकता असेल, तर त्यांना केवळ 20 - 21W मिळत असू शकते, ज्यामुळे पॉवर-सेव्हिंग पर्याय म्हणून रेडिओ बंद होतो. उपाय: प्रथम, प्रति-पोर्ट प्रत्यक्ष पॉवर ड्रॉसाठी स्विच CLI तपासा आणि AP च्या रेट केलेल्या कमाल मर्यादेशी तुलना करा. दुसरे, केबल रन प्रमाणित करा - TIA-568-C.2 मर्यादेपेक्षा जास्त रेझिस्टन्स व्हॅल्यूज शोधा. तिसरे, एकतर केबल रन Cat 6A ने बदला (प्रति मीटर कमी रेझिस्टन्स) किंवा रनची लांबी कमी करण्यासाठी दरम्यानचे PoE एक्स्टेन्डर स्विचेस स्थापित करा. चौथे, LLDP-MED सक्षम असल्याचे सत्यापित करा जेणेकरून स्विच योग्य पॉवर क्लासचे वाटप करेल.
Q3. एक हॉटेल ग्रुप त्यांच्या 150 खोल्यांच्या प्रॉपर्टीमध्ये Purple चे Guest WiFi प्लॅटफॉर्म तैनात करण्याची योजना आखत आहे. नेटवर्क आर्किटेक्टने कॉन्फिगरेशन सुलभ करण्यासाठी सर्व उपकरणे - guest WiFi, POS टर्मिनल्स, IP कॅमेरे आणि कर्मचारी उपकरणे - एकाच VLAN वर ठेवून फ्लॅट नेटवर्क डिझाइनचा प्रस्ताव दिला आहे. हॉटेल फ्रंट डेस्क आणि रेस्टॉरंटमध्ये कार्ड पेमेंट प्रक्रियेत आणते. या डिझाइनमधील अनुपालन आणि सुरक्षा धोके ओळखा आणि दुरुस्त केलेले आर्किटेक्चर सुचवा.
टीप: कार्डधारक डेटा एन्व्हायरनमेंटसाठी PCI-DSS आवश्यकता, अतिथींच्या डेटासाठी GDPR दायित्वे आणि POS टर्मिनल्ससह ब्रॉडकास्ट डोमेन शेअर करणाऱ्या अतिथी उपकरणांच्या सुरक्षा परिणामांचा विचार करा.
नमुना उत्तर पहा
फ्लॅट नेटवर्क डिझाइन अनेक गंभीर कंप्लायन्स आणि सुरक्षा अपयश दर्शवते. PCI DSS 4.0 अंतर्गत, कार्डधारकाचा डेटा असलेला कोणताही नेटवर्क इतर सर्व नेटवर्क ट्रॅफिकपासून विभागलेला (segmented) असणे आवश्यक आहे. एक फ्लॅट नेटवर्क जेथे guest WiFi डिव्हाइसेस POS टर्मिनल्ससह VLAN सामायिक करतात याचा अर्थ कार्डधारक डेटाचे वातावरण (CDE) वेगळे केलेले नाही - हे थेट PCI DSS चे उल्लंघन आहे ज्यामुळे QSA मूल्यांकन अपयशी ठरेल आणि कार्ड प्रोसेसिंग क्षमता गमावण्याची शक्यता निर्माण होईल. GDPR अंतर्गत, Purple captive portal द्वारे गोळा केलेला guest डेटा नियंत्रित वातावरणात हाताळला गेला पाहिजे; फ्लॅट नेटवर्क डेटा गळतीसाठी हॅकिंगचे क्षेत्र वाढवते. दुरुस्त केलेल्या आर्किटेक्चरला किमान चार VLANs ची आवश्यकता आहे: नेटवर्क व्यवस्थापनासाठी VLAN 10 (स्विच, APs, कॅमेरे - फक्त NOC मधून प्रवेशयोग्य); POS आणि पेमेंट सिस्टमसाठी VLAN 20 (CDE, ज्यामध्ये कठोर फायरवॉल नियम केवळ पेमेंट प्रोसेसर ट्रॅफिकला परवानगी देतात); guest WiFi साठी VLAN 30 (Purple च्या प्लॅटफॉर्मवर निर्देशित, अंतर्गत संसाधनांमध्ये प्रवेश नाही); कर्मचाऱ्यांच्या कॉर्पोरेट डिव्हाइसेससाठी VLAN 40 (802.1X द्वारे ऑथेंटिकेट केलेले, अंतर्गत सिस्टममध्ये प्रवेश). प्रत्येक VLAN ला स्वतःमध्ये आणि इतरांमध्ये स्पष्ट फायरवॉल पॉलिसी आवश्यक आहे, ज्यामध्ये CDE VLAN ला सर्वात जास्त प्रतिबंधात्मक नियम असतील. हे आर्किटेक्चर PCI DSS नेटवर्क सेगमेंटेशन आवश्यकता पूर्ण करते आणि एक सुरक्षित GDPR डेटा हाताळणी स्थिती प्रदान करते.
वारंवार विचारले जाणारे प्रश्न
What PoE standard is required for WiFi 6, WiFi 6E, and WiFi 7 access points?
Enterprise dual-band WiFi 6 (802.11ax) access points typically require IEEE 802.3at (PoE+, supplying up to 30W PSE / 25.5W PD). Tri-band WiFi 6E and tri/quad-band WiFi 7 (802.11be) APs with 6 GHz radios, multi-gigabit uplinks, and 4x4 or 8x8 MU-MIMO arrays require IEEE 802.3bt Type 3 (PoE++, up to 60W) or Type 4 (up to 90W). When connected to lower-tier 802.3at or 802.3af switches, these APs negotiate reduced power profiles that shut down the 6 GHz radio or throttle MIMO chains.
What happens when an access point receives insufficient PoE power from a switch?
When an access point detects insufficient wattage during LLDP or CDP negotiation, it enters a hardware fallback mode. Typical fallback symptoms include disabling the 6 GHz radio, reducing 5 GHz and 2.4 GHz transmit power, stepping down 4x4 MIMO to 2x2 MIMO, shutting down secondary mGig Ethernet or USB IoT expansion ports, and triggering spontaneous reboots under peak client association surges.
What is the maximum cable distance for PoE powering wireless access points?
Under IEEE 802.3 and ANSI/TIA-568 standards, the maximum channel length for twisted-pair Ethernet (Cat5e, Cat6, Cat6A) is 100 metres (328 feet), consisting of up to 90 metres of solid horizontal cabling and 10 metres of total patch cord. Exceeding 100 metres increases DC loop resistance, leading to excessive voltage drop below the AP operating threshold and severe radio power starvation.
How do you calculate switch PoE power budget headroom for enterprise WiFi deployments?
Calculate the total raw wattage of all connected access points at maximum draw, add estimated cable resistance dissipation (typically 2W to 4W per 100m run on 2-pair PoE), and incorporate an engineering buffer of 20% for power supply thermal efficiency and inrush currents. For example, 24 WiFi 6E APs drawing 25.5W each require 612W base load plus 122W headroom, demanding a switch power budget of at least 734W.
How do LLDP and CDP power negotiations prevent switch PoE overload?
Hardware classification reserves power in fixed chunks based on IEEE classes (such as reserving a full 30W for Class 4). Link Layer Discovery Protocol (LLDP-MED) and Cisco Discovery Protocol (CDP) allow the AP to dynamically communicate its actual runtime wattage (e.g. 21.4W) to the switch over Layer 2. The switch then adjusts its allocated power pool down to the exact requirement, freeing up unallocated watts for additional access points.
या मालिकेमध्ये पुढे वाचा
Cisco Meraki मध्ये VLAN Steering साठी NAC Policies कशा कॉन्फिगर कराव्यात
हे अधिकृत मार्गदर्शक IT लीडर्स, नेटवर्क आर्किटेक्ट्स आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना Cisco Meraki वातावरणात NAC Policies आणि VLAN steering कॉन्फिगर करण्यासाठी एक व्यावहारिक, टप्प्याटप्प्याने फ्रेमवर्क प्रदान करते. यामध्ये अतिथ्य, रिटेल आणि सार्वजनिक क्षेत्रातील उपयोजनांमध्ये सुरक्षित, सुसंगत आणि उच्च कार्यक्षमता असलेले नेटवर्क विभाजन सुनिश्चित करण्यासाठी 802.1X अंमलबजावणी, MAC Authentication Bypass द्वारे IoT डिव्हाइस आयसोलेशन आणि Purple च्या गेस्ट WiFi ॲनालिटिक्स प्लॅटफॉर्मसह अखंड इंटिग्रेशन समाविष्ट आहे.
एंटरप्राइझ ॲक्सेस पॉइंट्स निवडणे: Cisco, Aruba, Ruckus, UniFi ची तुलना
Cisco Meraki, Aruba, Ruckus आणि UniFi एंटरप्राइझ ॲक्सेस पॉइंट्सची तुलना करा. WiFi 6E/7, TCO लायसन्सिंग, RF परफॉर्मन्स आणि कंट्रोलर आर्किटेक्चर्सचे मूल्यमापन करा.
अपग्रेडनंतर Windows 11 इंटरनेट कनेक्टिव्हिटी आणि नेटवर्क अडॅप्टर समस्यांचे निवारण करा
अपग्रेडनंतर उद्भवणाऱ्या Windows 11 WiFi आणि इंटरनेट कनेक्टिव्हिटी त्रुटींचे निवारण करा. दूषित TCP/IP स्टॅक, DNS टाईमआउट आणि ड्रायव्हर त्रुटींसाठी टप्प्याटप्प्याने तांत्रिक उपाय.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.