
WLC (Wireless LAN Controller) म्हणजे काय आणि तुम्हाला अजूनही त्याची गरज आहे का?
ही सर्वसमावेशक मार्गदर्शिका Wireless LAN Controllers (WLCs) च्या उत्क्रांतीचा शोध घेते आणि २०२६ मध्ये योग्य आर्किटेक्चर निश्चित करण्यासाठी तांत्रिक फ्रेमवर्क प्रदान करते. यामध्ये पारंपारिक हार्डवेअर, क्लाउड-मॅनेज्ड आणि कंट्रोलर-लेस मॉडेल्सचा समावेश आहे, जे अनुपालन, स्केलेबिलिटी आणि पाहुण्यांच्या अनुभवावर होणाऱ्या त्यांच्या प्रभावाचे सविस्तर वर्णन करतात.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Guest WiFi मार्गदर्शिका →
Wireless LAN controller (WLC) architecture advisor
Model your wireless estate, evaluate CAPWAP tunneling versus local FlexConnect switching, calculate controller capacity, and generate enterprise configuration blueprints.
High-availability hardware WLC cluster (centralised CAPWAP)
Centralised CAPWAP data plane tunnels all client traffic to core data centre firewalls for deep packet inspection (DPI) and content filtering.
Key architectural advantages:
- Deterministic RF control, sub-second AP handoffs, and centralised 802.1X policy enforcement
- Carrier-grade High Availability Stateful Switchover (SSO) preventing voice call or video stream drops
- Seamless modernisation with Purple cloud overlay without replacing existing Catalyst switches or APs
Request an enterprise WLC architecture review
Planning a controller refresh, migrating from on-premises WLCs to cloud management, or seeking to modernise guest WiFi on existing Cisco or Aruba hardware? Connect with Purple wireless solutions architects for a customised evaluation.

मुख्य सारांश
एंटरप्राइज वायरलेस नेटवर्क्स तैनात करणाऱ्या IT मॅनेजर्स आणि नेटवर्क आर्किटेक्ट्ससाठी, Wireless LAN Controller (WLC) हा ऐतिहासिकदृष्ट्या वायरलेस इन्फ्रास्ट्रक्चरचा मुख्य संवेदी संस्था (सेंट्रल नर्व्हस सिस्टम) राहिला आहे. तथापि, आर्किटेक्चरल लँडस्केपमध्ये आता लक्षणीय बदल झाला आहे. क्लाउड-मॅनेज्ड आर्किटेक्चर्स आणि डिस्ट्रिब्युटेड डेटा प्लेन्सच्या वाढीसह, कोणत्याही नवीन डिप्लॉयमेंट किंवा रिफ्रेश सायकलसाठी मूळ प्रश्न आता फक्त "आपण कोणता कंट्रोलर खरेदी करावा" असा राहिलेला नाही, तर "आपल्याला खरोखरच हार्डवेअर कंट्रोलरची गरज आहे का?" हा आहे.
हे मार्गदर्शक २०२६ मधील WLC आर्किटेक्चर्सचे सर्वसमावेशक तांत्रिक विश्लेषण प्रदान करते. आम्ही पारंपारिक केंद्रीकृत हार्डवेअरपासून आधुनिक क्लाउड-मॅनेज्ड आणि कंट्रोलर-लेस टोपोलॉजीजच्या उत्क्रांतीची चाचपणी करतो. वास्तविक-जगातील कम्प्लायन्स आवश्यकता (जसे की PCI-DSS आणि GDPR), स्केलेबिलिटीच्या गरजा आणि गेस्ट एक्सपीरियन्स परिणामांशी या तांत्रिक आर्किटेक्चर्सची सांगड घालून, हा संदर्भ तांत्रिक निर्णय घेणाऱ्यांना योग्य कंट्रोल प्लेन धोरण निवडण्यास सक्षम करतो.
याव्यतिरिक्त, अंतर्गत हार्डवेअर व्हेंडर कोणताही असला तरीही, Purple सारखे प्लॅटफॉर्म्स या इन्फ्रास्ट्रक्चर लेयरच्या वर स्वतंत्रपणे (ॲग्नोस्टिकली) कसे कार्य करतात आणि कच्च्या कनेक्टिव्हिटीचे उपयुक्त माहितीमध्ये कसे रूपांतर करतात, याचे आम्ही सखोल विश्लेषण करतो.
तांत्रिक सखोल विश्लेषण: WLC समजून घेणे
कंट्रोल प्लेनची उत्क्रांती
एक Wireless LAN Controller (WLC) हे एक नेटवर्क डिव्हाइस आहे जे एकाधिक वायरलेस ॲक्सेस पॉईंट्स (APs) वर केंद्रीकृत व्यवस्थापन, कॉन्फिगरेशन आणि सुरक्षा पॉलिसी लागू करण्यासाठी जबाबदार असते. सुरुवातीच्या वायरलेस उपयोजनांमध्ये, APs स्वायत्तपणे काम करत असत, ज्यासाठी वैयक्तिक कॉन्फिगरेशन आवश्यक होते आणि त्यांच्यामध्ये RF वातावरण किंवा रोमिंग हँडऑफ्सचे समन्वय साधण्याची क्षमता नव्हती. जेव्हा वायरलेस हे केवळ सोयीच्या नेटवर्कवरून अत्यंत महत्त्वाच्या इन्फ्रास्ट्रक्चरमध्ये रूपांतरित झाले, तेव्हा स्वायत्त APs चे प्रशासकीय काम सांभाळणे कठीण झाले.
WLC ने स्प्लिट-MAC आर्किटेक्चर सादर करून यावर तोडगा काढला. या मॉडेलमध्ये, AP (ज्याला अनेकदा "लाइटवेट" AP म्हटले जाते) रिअल-टाइम, वेळेचे महत्त्व असणारे 802.11 फिजिकल लेयर फंक्शन्स हाताळतो, जसे की बीकन ट्रान्समिशन आणि प्रोब रिस्पॉन्स. कंट्रोलर हा नॉन-रिअल-टाइम, MAC-लेयर फंक्शन्सची जबाबदारी घेतो, ज्यामध्ये RF व्यवस्थापन, सुरक्षा पॉलिसी लागू करणे आणि क्लायंट ऑथेंटिकेशन समाविष्ट आहे. लाइटवेट AP आणि कंट्रोलरमधील संवाद सामान्यतः CAPWAP (कंट्रोल अँड प्रोव्हिजनिंग ऑफ वायरलेस ॲक्सेस पॉईंट्स) टनेलमध्ये एन्कॅप्स्युलेट केला जातो.
CAPWAP ची भूमिका
पारंपारिक WLC ऑपरेशन्ससाठी CAPWAP अत्यंत महत्त्वाचा आहे. हे AP आणि कंट्रोलर दरम्यान एक सुरक्षित टनेल स्थापित करते, ज्यामध्ये कंट्रोल ट्रॅफिक (व्यवस्थापन आणि कॉन्फिगरेशन) आणि डेटा ट्रॅफिक (क्लायंट पेलोड्स) दोन्ही वाहून नेले जातात.
केंद्रीकृत डेटा प्लेन उपयोजनामध्ये, सर्व क्लायंट ट्रॅफिक वायर्ड नेटवर्कवर राउट होण्यापूर्वी कंट्रोलरकडे पाठवले जाते. यामुळे केंद्रीकृत पॉलिसी लागू करणे, डीप पॅकेट इन्स्पेक्शन आणि सरलीकृत VLAN व्यवस्थापन शक्य होते. तथापि, यामुळे उच्च-घनता (हाय-डेन्सिटी) असलेल्या वातावरणात मोठी अडचण निर्माण होऊ शकते.
हे कमी करण्यासाठी, अनेक आधुनिक उपयोजनांमध्ये FlexConnect (Cisco) किंवा तत्सम लोकल-स्विचिंग आर्किटेक्चर्सचा वापर केला जातो. येथे, कंट्रोल प्लेन WLC वर केंद्रीकृत राहते, परंतु डेटा प्लेन वितरित केले जाते, ज्यामुळे क्लायंट ट्रॅफिक स्थानिक पातळीवर एज स्विचवर विभाजित होऊ शकते. यामुळे WLC वरील प्रोसेसिंग लोड लक्षणीयरीत्या कमी होतो आणि थ्रुपुट सुधारतो, विशेषतः WAN लिंक्सवर.
अखंड रोमिंग आणि क्लायंट व्यवस्थापन
WLC उपयोजित करण्यामागील मुख्य तांत्रिक कारणांपैकी एक म्हणजे अखंड क्लायंट रोमिंग. मल्टि-AP वातावरणात, कव्हरेज क्षेत्रातून फिरणाऱ्या क्लायंटला एका AP कडून दुसऱ्या AP कडे हँडऑफ करावे लागते. कंट्रोलरशिवाय, क्लायंट हा निर्णय पूर्णपणे स्वतंत्रपणे घेतो, ज्यामुळे बऱ्याचदा "स्टिकी क्लायंट" सिंड्रोम उद्भवतो, जिथे डिव्हाइस दूरच्या AP शी कमकुवत कनेक्शन टिकवून ठेवते, ज्यामुळे संपूर्ण चॅनेलच्या क्षमतेवर परिणाम होतो.
एक WLC या प्रक्रियेचे नियोजन करते. RF वातावरण आणि क्लायंटच्या ऑथेंटिकेशन स्थितीचे (विशेषतः 802.1X उपयोजनांसाठी अत्यंत महत्त्वपूर्ण) केंद्रीकृत दृश्य राखून, कंट्रोलर रोमिंग इव्हेंट पूर्व-नियोजित करू शकतो. हे क्लायंटच्या PMK (Pairwise Master Key) कॅशेचे लक्ष्यित AP कडे हस्तांतरण सुलभ करते, ज्यामुळे मिलीसेकंदांमध्ये अखंड संक्रमण शक्य होते, आणि VoIP कॉल्स व स्ट्रीमिंग सेशन्स विनाव्यत्यय सुरू राहतील याची खात्री मिळते. Hospitality आणि Retail सारख्या ठिकाणी पाहुण्यांचे उच्च समाधान राखण्यासाठी हे अत्यंत आवश्यक आहे.
अंमलबजावणी मार्गदर्शक: योग्य आर्किटेक्चर निवडणे
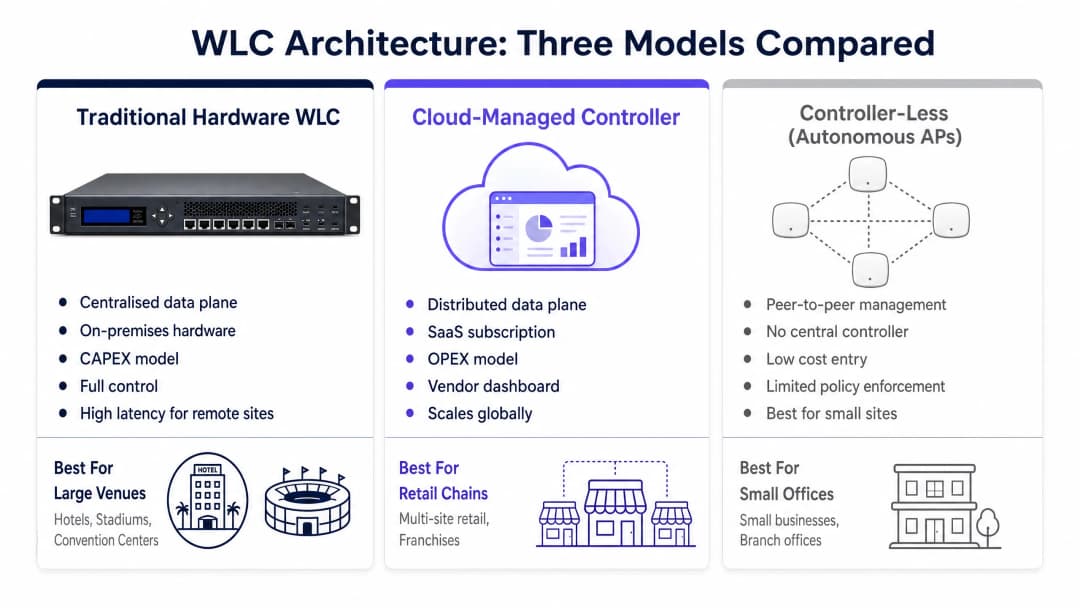
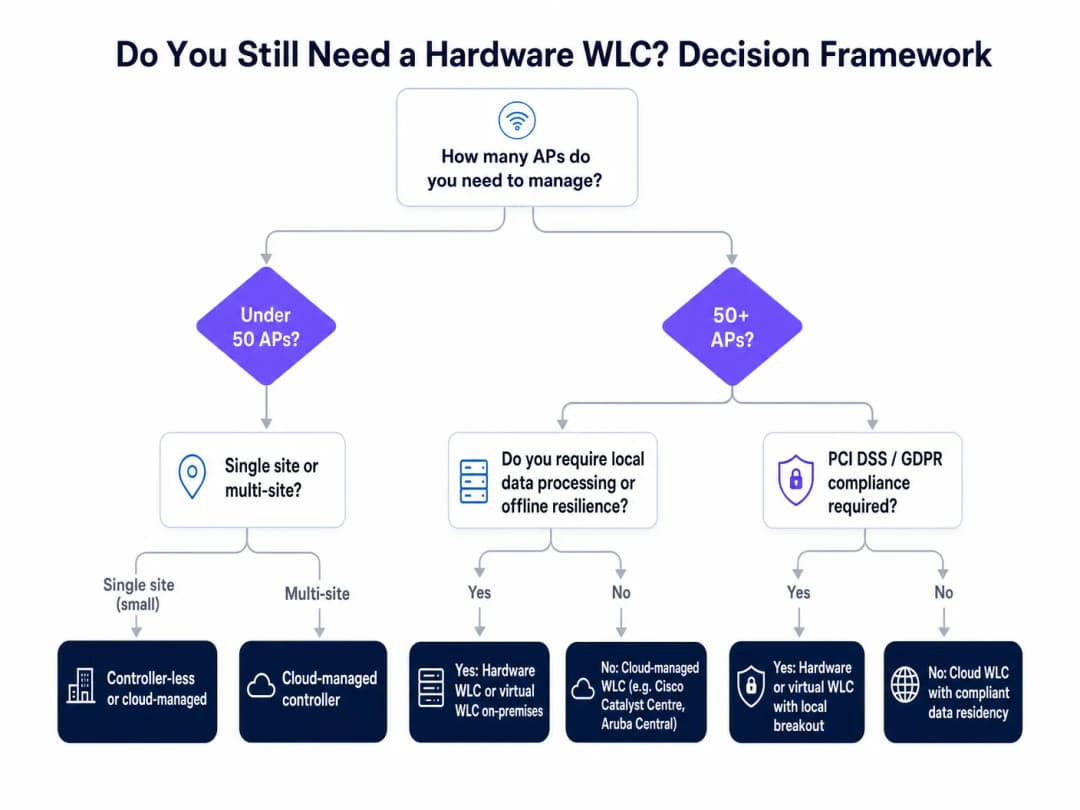
2026 मध्ये, नेटवर्क आर्किटेक्ट्सनी तीन वेगवेगळ्या उपयोजन मॉडेल्सचे मूल्यांकन केले पाहिजे. हा निर्णय स्केल, अनुपालन, लेटन्सी सहनशीलता आणि CAPEX विरुद्ध OPEX बजेट रचनेवर अवलंबून असतो.
1. पारंपारिक हार्डवेअर WLC (ऑन-प्रिमाइसेस)
पारंपारिक मॉडेलमध्ये स्थानिक डेटा सेंटर किंवा सर्व्हर रूममध्ये तैनात केलेल्या भौतिक उपकरणाचा समावेश होतो.
- आर्किटेक्चर: केंद्रीकृत नियंत्रण आणि डेटा प्लेन (सामान्यतः).
- फायदे: डेटा रेसिडेन्सीवर संपूर्ण नियंत्रण, ऑफलाइन लवचिकता (WAN आउटेजमध्येही टिकून राहते) आणि अत्यंत तपशीलवार पॉलिसी अंमलबजावणी.
- तोटे: सुरुवातीचा उच्च CAPEX खर्च, लक्षणीय विस्तारासाठी हार्डवेअर बदलण्याची आवश्यकता असणारी मर्यादित क्षमता आणि गुंतागुंतीचे रिडंडन्सी कॉन्फिगरेशन (N+1 किंवा ॲक्टिव्ह/स्टँडबाय).
- सर्वात योग्य: मोठे सिंगल-साइट उपयोजन (उदा. स्टेडियम, मोठी रुग्णालये, युनिव्हर्सिटी कॅम्पस) जिथे स्थानिक डेटा प्रोसेसिंग अनुपालन किंवा लेटन्सी मर्यादांमुळे बंधनकारक आहे.
2. क्लाउड-व्यवस्थापित कंट्रोलर (Cloud-Managed Controller)
क्लाउड-व्यवस्थापित मॉडेल नियंत्रण प्लेनला वेंडर-होस्ट केलेल्या SaaS प्लॅटफॉर्मवर अमूर्त करते, तर डेटा प्लेन काठावर (edge) वितरित राहते.
- आर्किटेक्चर: केंद्रीकृत क्लाउड नियंत्रण प्लेन, वितरित स्थानिक डेटा प्लेन.
- फायदे: जलद स्केलेबिलिटी, OPEX सबस्क्रिप्शन मॉडेल, झिरो-टच प्रोव्हिजनिंग आणि भौगोलिकदृष्ट्या विखुरलेल्या साइट्सवर एकसंध व्यवस्थापन डॅशबोर्ड.
- तोटे: व्यवस्थापनासाठी विश्वासार्ह WAN कनेक्टिव्हिटी आवश्यक आहे (जरी स्थानिक डेटा स्विचिंग आउटेजमध्ये टिकून राहते), आणि वेंडरच्या क्लाउड प्रदेशावर अवलंबून संभाव्य डेटा रेसिडेन्सीच्या चिंता.
- सर्वात योग्य: रिटेल चेन, वितरित एंटरप्राइझ शाखा आणि फ्रँचायझी ऑपरेशन्स सारखी मल्टी-साइट वातावरणे.
3. कंट्रोलर-लेस (स्वायत्त/मेश)
या मॉडेलमध्ये, ॲक्सेस पॉइंट्स पीअर-टू-पीअर संवाद साधतात, आणि मूलभूत समन्वयासाठी स्वतःमध्येच एक व्हर्च्युअल कंट्रोलर निवडतात.
- आर्किटेक्चर: वितरित नियंत्रण आणि डेटा प्लेन.
- फायदे: सर्वात कमी प्रवेश खर्च, सुलभ उपयोजन, कोणत्याही समर्पित कंट्रोलर हार्डवेअर किंवा क्लाउड सबस्क्रिप्शनची आवश्यकता नाही.
- तोटे: मर्यादित स्केलेबिलिटी, मूलभूत रोमिंग क्षमता आणि प्रगत एंटरप्राइझ सुरक्षा वैशिष्ट्यांचा अभाव.
- सर्वात योग्य: कमी क्लायंट घनता आणि किमान अनुपालन आवश्यकता असलेले लहान, सिंगल-साइट उपयोजन (उदा. लहान रिटेल युनिट्स, बुटीक कॅफे).
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
उपयोजनासाठी सर्वोत्तम पद्धती (Best Practices)
निवडलेल्या आर्किटेक्चरचा विचार न करता, नेटवर्कची स्थिरता आणि कार्यक्षमता सुनिश्चित करण्यासाठी उद्योग-मानक सर्वोत्तम पद्धतींचे पालन करणे अत्यंत महत्त्वाचे आहे.
- सरासरीपेक्षा कमाल क्षमतेचे नियोजन करा: WLC क्षमता ही कनेक्टेड APs आणि चालू क्लायंट सेशन्सवर आधारित काटेकोरपणे परवानाकृत आणि लागू केली जाते. Transport हब किंवा स्टेडियम्स सारख्या हाय-डेन्सिटी वातावरणासाठी डिझाइन करताना, तुम्हाला सरासरी दैनंदिन वापराऐवजी कमाल इव्हेंट लोडवर आधारित क्षमतेची गणना करावी लागेल. असे न केल्यास अत्यंत महत्त्वाच्या वेळेत WLC कडून क्लायंटचे असोसिएशन विनंत्या नाकारल्या जातील.
- रिडंडन्सीसाठी डिझाइन करा: हार्डवेअर WLC हा सिंगल पॉईंट ऑफ फेल्युअर (SPOF) असतो. त्यामुळे उपयोजनांमध्ये हाय अवेलेबिलिटी (HA) समाविष्ट करणे आवश्यक आहे. आधुनिक प्लॅटफॉर्म्स स्टेटफुल स्विचओव्हर (SSO) ला सपोर्ट करतात, ज्यामुळे पुन्हा लॉग इन न करता क्लायंट सेशन्स आणि AP असोसिएशन सहजपणे पर्यायी स्टँडबाय कंट्रोलरवर ट्रान्सफर होतात.
- उच्च बँडविड्थसाठी लोकल ब्रेकआउट लागू करा: केंद्रीकृत WLC आर्किटेक्चरमध्ये, CAPWAP टनेलद्वारे कोर नेटवर्कवर हाय-बँडविड्थ असणारा गेस्ट ट्रॅफिक (उदा. व्हिडिओ स्ट्रीमिंग) पाठवणे टाळा. हा ट्रॅफिक थेट इंटरनेटवर वळवण्यासाठी एजवर स्थानिक स्विचिंगचा वापर करा, ज्यामुळे नियंत्रण पातळीवरील कार्ये आणि सुरक्षित कॉर्पोरेट ट्रॅफिकसाठी WLC ची प्रोसेसिंग क्षमता राखून ठेवली जाईल.
- कडक सुरक्षा धोरणे लागू करा: सुरक्षेचे मुख्य केंद्र म्हणून WLC चा वापर करा. जिथे शक्य असेल तिथे WPA3 Enterprise उपयोगात आणल्याची खात्री करा आणि अविश्वासू उपकरणांमधील पीअर-टू-पीअर संवाद रोखण्यासाठी Guest WiFi नेटवर्कवर कडक क्लायंट आयसोलेशन लागू करा.
ट्रबलशूटिंग आणि जोखीम कमी करणे
जेव्हा WLC उपयोजन अयशस्वी होते, तेव्हा त्याचा परिणाम संपूर्ण सिस्टीमवर होतो. जलद उपायांसाठी सामान्य बिघाड समजून घेणे आवश्यक आहे.
असिमेट्रिक राउटिंग आणि CAPWAP फ्रॅगमेंटेशन
जोखीम: एका गुंतागुंतीच्या WAN वर केंद्रीकृत WLC तैनात करताना, MTU (मॅक्सिमम ट्रान्समिशन युनिट) मधील तफावतीमुळे CAPWAP पॅकेट्सचे तुकडे (fragment) होऊ शकतात. यामुळे AP च्या कार्यक्षमतेवर गंभीर परिणाम होतो आणि AP चे कनेक्शन वारंवार तुटू शकते. उपाय: AP आणि WLC मधील संपूर्ण मार्गावर MTU एकसारखा असेल याची खात्री करा. जर फ्रॅगमेंटेशन अपरिहार्य असेल, तर पॅकेट्स गमावणे टाळण्यासाठी TCP MSS (मॅक्सिमम सेगमेंट साईझ) अॅडजस्ट करण्यासाठी WLC कॉन्फिगर करा.
AP डेन्सिटी विरुद्ध चॅनेल इंटरफेरियन्स
जोखीम: चॅनेल प्लॅनिंगकडे दुर्लक्ष करून WLC मध्ये जास्त APs जोडल्याने क्षमता थेट वाढत नाही. अति-दाटीच्या उपयोजनांमध्ये WLC चे ऑटोमेटेड RF मॅनेजमेंट (उदा. Cisco चे RRM किंवा Aruba चे ARM) अस्थिर होऊ शकते, ज्यामुळे चॅनेल्स आणि पॉवर लेव्हल्स सतत बदलत राहतात आणि क्लायंटच्या अनुभवावर वाईट परिणाम होतो. निवारण: कसून प्रेडिक्टिव्ह आणि ॲक्टिव्ह साईट सर्वे करा. को-चॅनल इंटरफेरन्स रोखण्यासाठी ट्रान्समिट पॉवरच्या किमान आणि कमाल मर्यादा स्पष्टपणे ठरवून, WLC च्या RF अल्गोरिदम्सला मॅन्युअली ट्यून करा.
अनुपालन आणि डेटा रेसिडेन्सी
धोका: व्हेंडरच्या डेटा सेंटर लोकेशन्सची पडताळणी न करता क्लाउड-मॅनेज्ड कंट्रोलर तैनात केल्याने थेट GDPR किंवा PCI-DSS चे उल्लंघन होऊ शकते, विशेषतः जर गेस्ट MAC ॲड्रेस किंवा ऑथेंटिकेशन लॉग्सचे प्रोसेसिंग सुसंगत नसलेल्या अधिकारक्षेत्राबाहेर केले जात असेल तर. निवारण: क्लाउड WLC व्हेंडरच्या डेटा रेसिडेन्सी आर्किटेक्चरची पडताळणी करा. डेटा प्रोसेसिंग ॲग्रीमेंट्स (DPAs) लागू असल्याचे आणि व्हेंडर युरोपियन डिप्लॉयमेंट्ससाठी लोकलाईझ्ड डेटा स्टोरेजला सपोर्ट करत असल्याची खात्री करा.
ROI आणि व्यावसायिक प्रभाव
WLC आर्किटेक्चर तैनात, अपग्रेड किंवा मायग्रेट करण्याचा निर्णय मोजता येण्याजोग्या व्यावसायिक परिणामांद्वारे न्याय्य ठरवला गेला पाहिजे. ROI चे मूल्यांकन सामान्यत: तीन घटकांवर केले जाते:
- ऑपरेशनल कार्यक्षमता: क्लाउड-मॅनेज्ड WLCs विखुरलेल्या नेटवर्क्स व्यवस्थापित करण्याचा ऑपरेशनल ओव्हरहेड लक्षणीयरीत्या कमी करतात. झिरो-टच प्रोव्हिजनिंगमुळे APs थेट रिमोट साईट्सवर पाठवले जाऊ शकतात, जे कनेक्ट केल्यावर क्लाउडवरून कॉन्फिगरेशन स्वयंचलितपणे डाउनलोड करतात. यामुळे महागड्या ऑन-साईट इंजिनिअरिंग व्हिजिट्सची गरज उरत नाही.
- धोका कमी करणे: मजबूत HA असलेले सेंट्रलाइज्ड हार्डवेअर WLC Healthcare सारख्या मिशन-क्रिटिकल ऑपरेशन्ससाठी आवश्यक असणारी ऑफलाईन लवचिकता प्रदान करते. सिस्टीमिक नेटवर्क आउटेजमुळे होणाऱ्या आर्थिक आणि प्रतिष्ठेच्या नुकसानीच्या तुलनेत रिडंडंट WLC चा खर्च बऱ्याचदा नगण्य असतो.
- प्रगत विश्लेषण सक्षम करणे: WLC पायाभूत कनेक्टिव्हिटी प्रदान करते, परंतु खरा व्यावसायिक फायदा ॲप्लिकेशन लेयरवर मिळतो. Purple च्या WiFi Analytics सारख्या प्लॅटफॉर्मसह WLC इंटिग्रेट करून, रॉ कनेक्शन डेटाचे रूपांतर कृती करण्यायोग्य इंटेलिजन्समध्ये केले जाते. Purple हे OpenRoaming सारख्या सेवांसाठी विनामूल्य आयडेंटिटी प्रोव्हाइडर (IdP) म्हणून काम करते, आणि मौल्यवान फर्स्ट-पार्टी डेटा कॅप्चर करते. यामुळे वेन्यूजमधील लोकांचा थांबण्याचा वेळ मोजणे, लोकांच्या येण्या-जाण्याचे पॅटर्न समजून घेणे आणि लक्ष्यित मार्केटिंग मोहिमा राबवणे शक्य होते, ज्यामुळे थेट महसूल वाढण्यास मदत होते.
आमच्या अलीकडील घोषणेमध्ये, Purple Appoints Iain Fox as VP Growth वर चर्चा केल्याप्रमाणे, डिजिटल समावेशकता आणि स्मार्ट सिटी इनोव्हेशनवर लक्ष वेधले जात आहे. Purple च्या ॲनालिटिक्ससह जोडलेले एक मजबूत WLC आर्किटेक्चर या उपक्रमांचा पाया बनते, ज्यामुळे विस्तीर्ण सार्वजनिक जागांवर अखंड, सुरक्षित आणि माहितीपूर्ण कनेक्टिव्हिटी सक्षम होते. शिवाय, आधुनिक ऑथेंटिकेशन पद्धतींचा अवलंब करणे, जसे की How a wi fi assistant Enables Passwordless Access in 2026 मध्ये तपशीलवार वर्णन केले आहे, हे पूर्णपणे WLC इन्फ्रास्ट्रक्चरद्वारे प्रदान केलेल्या सुरक्षित, सेंट्रलाइज्ड पॉलिसी अंमलबजावणीवर अवलंबून असते.
महत्वाच्या व्याख्या
CAPWAP
वायरलेस ऍक्सेस पॉईंट्सचे नियंत्रण आणि प्रोव्हिजनिंग. लाइटवेट AP आणि WLC मधील संवादाला एन्कॅप्स्युलेट करण्यासाठी वापरला जाणारा प्रमाणित प्रोटोकॉल.
WAN लिंक्सवर APs आणि कंट्रोलरमधील कनेक्टिव्हिटी समस्यांचे निवारण करण्यासाठी CAPWAP समजून घेणे अत्यंत महत्त्वाचे आहे.
Split-MAC आर्किटेक्चर
अशी रचना जिथे 802.11 MAC लेयरची कार्ये ऍक्सेस पॉईंट (रिअल-टाइम कार्ये) आणि WLC (व्यवस्थापन कार्ये) यांच्यात विभागली जातात.
ही मूलभूत संकल्पना आहे जी मोठ्या वायरलेस मालमत्तेचे केंद्रीकृत नियंत्रण सक्षम करते.
स्थानिक स्विचिंग (FlexConnect)
असे कॉन्फिगरेशन जिथे कंट्रोल प्लेन WLC वर राहतो, परंतु क्लायंट डेटा ट्रॅफिक थेट AP किंवा एज स्विचवरील स्थानिक वायर्ड नेटवर्कवर पाठवले जाते.
वितरित वातावरणात WLC आणि WAN लिंक्सवरील बँडविड्थ अडथळे कमी करण्यासाठी आवश्यक आहे.
Stateful Switchover (SSO)
एक उच्च-उपलब्धता वैशिष्ट्य जिथे स्टँडबाय WLC सर्व क्लायंट सेशन्सची स्थिती राखतो, ज्यामुळे क्लायंटचे पुन्हा प्रमाणीकरण न करता अखंडित फेलओव्हर शक्य होते.
मिशन-क्रिटिकल तैनात करण्यासाठी आवश्यक आहे जिथे हार्डवेअर बिघाड दरम्यान कॉल ड्रॉप होणे किंवा स्ट्रीमिंग सेशन्स खंडित होणे अस्वीकार्य आहे.
Sticky Client
असे वायरलेस डिव्हाइस जे जवळच्या आणि मजबूत सिग्नल असलेल्या AP कडे रोबिंग करण्याऐवजी, कमजोर सिग्नल असलेल्या दूरच्या AP शी कनेक्ट राहते.
WLCs हे RF पर्यावरणाच्या केंद्रीकृत दृश्यावर आधारित रोमिंगचे निर्णय ऑर्केस्ट्रेट करून या समस्येचे निवारण करतात.
802.1X
पोर्ट - आधारित नेटवर्क ॲक्सेस कंट्रोलसाठीचे एक IEEE मानक, जे LAN किंवा WLAN शी जोडल्या जाणाऱ्या डिव्हाइसेसना ऑथेंटिकेशन यंत्रणा प्रदान करते.
एंटरप्राइझ वायरलेस सुरक्षेचा मानक, ज्यासाठी WLC ने केंद्रीकृत ऑथेंटिकेटर म्हणून काम करणे आवश्यक असते.
Zero-Touch Provisioning (ZTP)
ऑन - साइट मॅन्युअल कॉन्फिगरेशनशिवाय नेटवर्क डिव्हाइसेस (जसे की APs) डिप्लॉय करण्याची क्षमता; हे डिव्हाइस स्वतःचे कॉन्फिगरेशन डाउनलोड करण्यासाठी क्लाउड कंट्रोलरशी आपोआप कनेक्ट होते.
मल्टी - साइट डिप्लॉयमेंट्ससाठी क्लाउड - मॅनेज्ड WLC आर्किटेक्चरचा प्राथमिक ऑपरेशनल फायदा.
डेटा प्लेन विरुद्ध कंट्रोल प्लेन
डेटा प्लेन वापरकर्त्याची ट्रॅफिक (पेलोड्स) वाहून नेतो, तर कंट्रोल प्लेन मॅनेजमेंट आणि राउटिंग माहिती वाहून नेतो.
आधुनिक WLC आर्किटेक्चर्स बऱ्याचदा हे विभक्त करतात, ज्यामध्ये कंट्रोल प्लेन क्लाउडमध्ये ठेवला जातो तर डेटा प्लेन एड्जवर वितरित केला जातो.
सोडवलेली उदाहरणे
४०० ठिकाणे असलेली एक राष्ट्रीय रिटेल साखळी नेटवर्क नूतनीकरणाची योजना आखत आहे. प्रत्येक ठिकाणी सरासरी ३ APs आहेत. सद्याची पायाभूत सुविधा जुन्या, स्वायत्त APs वर अवलंबून आहे, ज्यामुळे विसंगत सुरक्षा धोरणे आणि मुख्य कार्यालयातून नेटवर्कच्या आरोग्याबद्दल शून्य दृश्यमानता आहे. त्यांना अशा उपायाची आवश्यकता आहे जो CAPEX कमी करेल, तैनातीसाठी ऑन-साइट IT कर्मचाऱ्यांची आवश्यकता नसेल आणि केंद्रित विश्लेषणे प्रदान करेल.
क्लाउड-मॅनेज्ड कंट्रोलर आर्किटेक्चर हा यासाठी सर्वोत्तम उपाय आहे. ४०० हार्डवेअर WLCs तैनात करणे आर्थिकदृष्ट्या व्यवहार्य नाही आणि १,२०० स्वायत्त APs व्यवस्थापित करणे कार्यान्वित करणे अशक्य आहे. क्लाउड मॉडेलमुळे APs थेट स्टोअर्समध्ये पाठवले जाऊ शकतात (Zero-Touch Provisioning). जोडणी झाल्यावर, ते त्यांची कॉन्फिगरेशन डाउनलोड करण्यासाठी विक्रेत्याच्या क्लाउड डॅशबोर्डवर सुरक्षितपणे टनेल करतात. डेटा प्लेन स्थानिक राहतो (थेट पॉईंट-ऑफ-सेल ट्रॅफिक हाताळतो), तर कंट्रोल प्लेन क्लाउडमध्ये केंद्रित असतो. संपूर्ण मालमत्तेमध्ये फूटफॉल आणि ड्वेल टाईम मेट्रिक्स प्रदान करण्यासाठी Purple चे विश्लेषण प्लॅटफॉर्म क्लाउड कंट्रोलरच्या API द्वारे समाकलित केले आहे.
एक मोठे शैक्षणिक रुग्णालय क्लिनिकल कर्मचाऱ्यांसाठी महत्त्वपूर्ण VoIP संवाद आणि इलेक्ट्रॉनिक आरोग्य नोंदी (EHR) मध्ये सुरक्षित प्रवेश प्रदान करण्यासाठी एका पसरलेल्या कॅम्पसमध्ये नवीन वायरलेस नेटवर्क तैनात करत आहे. हे वातावरण विलंबासाठी (latency) अत्यंत संवेदनशील आहे, यासाठी कठोर HIPAA/GDPR अनुपालन आवश्यक आहे आणि बाह्य इंटरनेट कनेक्शन निकामी झाले तरीही ते कार्यरत राहिले पाहिजे.
उच्च उपलब्धता (Active/Standby) जोडीमध्ये ऑन-प्रिमाइसेस तैनात केलेले पारंपारिक हार्डवेअर WLC आवश्यक आहे. ऑफलाईन लवचिकतेची (WAN आउटेज दरम्यान टिकून राहण्याची) कठोर आवश्यकता प्राथमिक कंट्रोल प्लेन म्हणून क्लाउड-मॅनेज्ड कंट्रोलर्सचा पर्याय बाद करते. विलंब कमी करण्यासाठी सर्व क्लिनिकल ट्रॅफिक स्थानिक पातळीवर एजवर स्विच केले जावे, तर व्यवस्थापन आणि प्रमाणीकरण ट्रॅफिक WLC वर केंद्रित केले जाते. WLC संपूर्ण कॅम्पसमध्ये समान रीतीने 802.1X प्रमाणीकरण लागू करतो.
सराव प्रश्न
Q1. एक युनिव्हर्सिटी कॅम्पस त्यांचे वायरलेस नेटवर्क अपग्रेड करत आहे. त्यांना लेक्चर थिएटर्समध्ये फिरणाऱ्या विद्यार्थ्यांसाठी अखंड रोमिंग, मजबूत 802.1X ऑथेंटिकेशन आणि सर्व युझर ट्रॅफिक इंटरनेटवर पोहोचण्यापूर्वी ऑन - प्रेमिस फायरवॉलद्वारे तपासले जाणे आवश्यक आहे. कोणते WLC आर्किटेक्चर सर्वात योग्य आहे?
टीप: सर्व ट्रॅफिकची पडताळणी ऑन - प्रेमिस अप्लायन्सद्वारे केली जाण्याच्या आवश्यकतेचा विचार करा.
नमुना उत्तर पहा
केंद्रीकृत डेटा प्लेन असलेले पारंपारिक हार्डवेअर WLC. सर्व ट्रॅफिक ऑन - प्रेमिस फायरवॉलद्वारे राउट करण्याच्या आवश्यकतेमुळे, क्लायंट ट्रॅफिक कोर नेटवर्क आणि फायरवॉलकडे सोपवण्यापूर्वी ते एका केंद्रीय बिंदूवर (WLC) बॅकहॉल केले पाहिजे. स्थानिक ब्रेकआउट असलेला क्लाउड - मॅनेज्ड कंट्रोलर केंद्रीय फायरवॉलला बायपास करेल.
Q2. 20 खोल्या असलेल्या एका बुटीक हॉटेलला पाहुण्यांच्या इंटरनेट वापरासाठी मूलभूत वायरलेस नेटवर्कची आवश्यकता आहे. त्यांच्याकडे कोणताही समर्पित IT स्टाफ नाही आणि बजेटही अत्यंत कमी आहे. कम्प्लायन्सच्या गरजा कमी आहेत. सर्वात किफायतशीर पर्याय कोणता असेल?
टीप: खूप लहान डिप्लॉयमेंटसाठी IT स्टाफचा अभाव आणि अत्यंत कमी बजेट यावर लक्ष केंद्रित करा.
नमुना उत्तर पहा
कंट्रोलर - लेस (ऑटोनॉमस/मेश) आर्किटेक्चर. साधारणपणे 10 पेक्षा कमी AP च्या लहान डिप्लॉयमेंटसाठी, हार्डवेअर WLC चा खर्च किंवा क्लाउड कंट्रोलरचे आवर्ती सबस्क्रिप्शन घेणे न्याय्य ठरणार नाही. मूलभूत कॉन्फिगरेशन आणि रोमिंग हाताळण्यासाठी APs स्वतःमधूनच एक व्हर्च्युअल कंट्रोलर निवडू शकतात.
Q3. तुम्ही 60,000 आसनक्षमता असलेल्या स्टेडियमसाठी नेटवर्क डिझाइन करत आहात. या डिझाइनमध्ये 800 ॲक्सेस पॉइंट्स आवश्यक आहेत. वेंडरच्या WLC डेटाशीटनुसार कमाल क्षमता 1,000 APs आणि 10,000 एकाच वेळी कनेक्ट होणारे क्लायंट्स (कनकरंट क्लायंट्स) अशी आहे. हे WLC योग्य आकाराचे आहे का?
टीप: केवळ AP संख्येच्या पलीकडे जाऊन क्रीडा संकुलातील (स्टेडियम) गर्दीच्या घनतेचा विचार करा.
नमुना उत्तर पहा
नाही. जरी WLC 800 APs ला सपोर्ट करत असले, तरी 10,000 ची कनकरंट क्लायंट मर्यादा 60,000 आसनक्षमता असलेल्या स्टेडियमसाठी अत्यंत अपुरी आहे. एखाद्या कार्यक्रमादरम्यान, एकाच वेळी कनेक्ट होणाऱ्यांची संख्या 30,000 पेक्षा जास्त असण्याची शक्यता आहे. WLC चे आकारमान हे पीक कनकरंट क्लायंट्सच्या संख्येवर आधारित असणे आवश्यक आहे, ज्यासाठी लक्षणीयरीत्या मोठ्या कंट्रोलरची किंवा कंट्रोलर्सच्या क्लस्टरची आवश्यकता असेल.
वारंवार विचारले जाणारे प्रश्न
What is a Wireless LAN Controller (WLC) and what does it do?
A Wireless LAN Controller (WLC) is an enterprise network appliance or cloud control plane that centrally manages lightweight access points (APs). It orchestrates radio frequency (RF) channels, transmit power levels, client roaming (802.11k/v/r), 802.1X security authentication, and policy-based VLAN segmentation across an entire wireless local area network.
Do modern enterprise networks still need a hardware WLC?
Not necessarily. While high-density campuses, hospitals, and high-security government facilities often retain on-premises hardware WLCs (such as Cisco Catalyst 9800 or Aruba Mobility Controllers) for centralized traffic tunneling and sub-second failover, distributed enterprises and branch networks increasingly adopt cloud-native or controller-less architectures (such as Cisco Meraki, Juniper Mist, or Aruba Central) with local edge breakout.
What is the difference between centralized CAPWAP and FlexConnect local switching?
In centralized CAPWAP mode, all client data packets are encapsulated in tunnels from the access points back to the central physical WLC for inspection and firewall handoff. In FlexConnect or local switching mode, the controller manages only the control plane, while user data traffic is switched directly onto local VLANs at the edge access switch, eliminating WAN bandwidth bottlenecks.
How does Purple integrate with existing hardware and cloud WLCs?
Purple operates as a cloud overlay platform compatible with all major WLC vendors. On hardware controllers like Cisco Catalyst and Aruba, Purple integrates via external WebAuth URL redirection, RADIUS authentication, and RFC 3576 / RFC 5176 Change of Authorization (CoA). On cloud-managed platforms, Purple connects through native vendor APIs to deliver customized captive portals, CRM sync, and WiFi analytics without hardware replacement.
How does a WLC eliminate sticky client connection issues?
A WLC maintains a real-time, global view of client signal metrics and neighboring access point loads. Using IEEE 802.11k neighbor reports and 802.11v BSS Transition Management frames, the controller actively prompts devices to roam to closer APs before signal degradation occurs, preventing clients from staying locked to distant access points.
या मालिकेमध्ये पुढे वाचा
Mesh Network vs Access Points: मोठ्या ठिकाणांसाठी कोणते अधिक चांगले आहे?
हे तांत्रिक मार्गदर्शक मोठ्या प्रमाणावरील ठिकाणांसाठी mesh networks आणि पारंपारिक वायर्ड access points दरम्यान एक निश्चित तुलना प्रदान करते, ज्यामध्ये आर्किटेक्चर, परफॉर्मन्स तडजोड आणि उपयोजन धोरण समाविष्ट आहे. हे IT मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि CTOs ना हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक क्षेत्रातील वातावरणासाठी हाय-परफॉर्मन्स, सुसंगत WiFi इन्फ्रास्ट्रक्चर डिझाइन करण्यासाठी व्यावहारिक फ्रेमवर्कसह सुसज्ज करते. हे मार्गदर्शक या आर्किटेक्चरल निर्णयांना Purple च्या हार्डवेअर-अज्ञेयवादी गेस्ट WiFi आणि ॲनालिटिक्स प्लॅटफॉर्मशी देखील जोडते, आणि योग्य इन्फ्रास्ट्रक्चरची निवड कशा प्रकारे मोजता येण्याजोगे व्यावसायिक परिणाम मिळवून देते हे दर्शवते.
Cisco Meraki vs. Aruba: Guest WiFi साठी एक तांत्रिक तुलना
एंटरप्राइझ guest WiFi उपयोजनांसाठी Cisco Meraki आणि HPE Aruba ची एक अधिकृत तांत्रिक तुलना. हे मार्गदर्शक IT व्यवस्थापक आणि आर्किटेक्ट्सना आर्किटेक्चर, ऑथेंटिकेशन, नेटवर्क सेगमेंटेशन आणि हार्डवेअर-अग्नॉस्टिक ॲनालिटिक्स इंटिग्रेशनबद्दल उपयुक्त माहिती प्रदान करते.
Controller-Based आणि Cloud-Managed Access Points ची तुलना
हे तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ वातावरणासाठी controller-based आणि cloud-managed Access Point आर्किटेक्चरची तुलना करते. हे IT प्रमुखांना उपयोजन मॉडेल्स, मालकीचा एकूण खर्च आणि Purple सारख्या अतिथी इंटेलिजन्स प्लॅटफॉर्मसह एकत्रीकरण क्षमतांचे मूल्यमापन करण्यासाठी विक्रेता-तटस्थ फ्रेमवर्क प्रदान करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.