
什么是 WLC(无线局域网控制器)?您现在还需要它吗?
本综合指南探讨了无线局域网控制器(WLCs)的演变,并为确定 2026 年的正确架构提供了一个技术框架。它涵盖了传统硬件、云管理和无控制器模式,详细介绍了它们对合规性、可扩展性和访客体验的影响。
Video overview
收听本指南
查看播客转录
核心系列的一部分:访客 WiFi 指南 →
Wireless LAN controller (WLC) architecture advisor
Model your wireless estate, evaluate CAPWAP tunneling versus local FlexConnect switching, calculate controller capacity, and generate enterprise configuration blueprints.
High-availability hardware WLC cluster (centralised CAPWAP)
Centralised CAPWAP data plane tunnels all client traffic to core data centre firewalls for deep packet inspection (DPI) and content filtering.
Key architectural advantages:
- Deterministic RF control, sub-second AP handoffs, and centralised 802.1X policy enforcement
- Carrier-grade High Availability Stateful Switchover (SSO) preventing voice call or video stream drops
- Seamless modernisation with Purple cloud overlay without replacing existing Catalyst switches or APs
Request an enterprise WLC architecture review
Planning a controller refresh, migrating from on-premises WLCs to cloud management, or seeking to modernise guest WiFi on existing Cisco or Aruba hardware? Connect with Purple wireless solutions architects for a customised evaluation.

执行摘要
对于部署企业无线网络的 IT 经理和网络架构师而言,无线局域网控制器 (WLC) 在历史上一直是无线基础设施的中枢系统。然而,架构格局已经发生了重大变化。随着云管理架构和分布式数据平面的兴起,任何新部署或更新周期的根本问题已不再仅仅是“我们应该购买哪种控制器”,而是“我们是否还需要硬件控制器?”
本指南提供了 2026 年 WLC 架构的全面技术分析。我们审视了从传统集中式硬件到现代云管理和无控制器拓扑的演变。通过将这些技术架构与现实世界的合规性要求 (例如 PCI-DSS 和 GDPR)、可扩展性需求以及访客体验结果进行对比,该参考指南使技术决策者能够选择合适的控制平面策略。
此外,我们还将探讨 Purple 等平台如何在这一基础设施层之上独立运行,无论底层硬件厂商是哪家,都能将原始连接转化为可操作的智能信息。
技术深度剖析:深入理解 WLC
控制平面的演进
无线局域网控制器(WLC)是一种网络设备,负责跨多个无线接入点(AP)进行集中管理、配置和安全策略执行。在早期的无线部署中,AP 独立运行,需要单独进行配置,且缺乏协调射频(RF)环境或漫游切换的能力。随着无线网络从一种便利性网络转变为业务关键型基础设施,自主 AP 的管理开销变得难以为继。
WLC 通过引入分层 MAC(split-MAC)架构解决了这一问题。在此模型中,AP(通常称为“轻量级” AP)处理实时的、对时间敏感的 802.11 物理层功能,例如信标传输和探测响应。控制器则负责非实时的 MAC 层功能,包括射频管理、安全策略执行和客户端身份验证。轻量级 AP 与控制器之间的通信通常封装在 CAPWAP(无线接入点的控制和配置)隧道内。
CAPWAP 的角色
CAPWAP 是传统 WLC 运行的基础。它在 AP 和控制器之间建立一条安全的隧道,同时传输控制流量(管理和配置)和数据流量(客户端负载)。
在集中式数据平面部署中,所有客户端流量都会先回传到控制器,然后再路由到有线网络。这样可以实现集中式策略执行、深度包检测和简化的 VLAN 管理。然而,在密集的 WiFi 环境中,这可能会造成严重的瓶颈。
为了缓解这一问题,许多现代部署利用了 FlexConnect(Cisco)或类似的本地转发架构。在这种情况下,控制平面仍然在 WLC 集中进行,但数据平面是分布式的,允许客户端流量在边缘交换机处进行本地转发。这显著减轻了 WLC 的处理负载并提高了吞吐量,尤其是在跨越广域网(WAN)链路时。
无缝漫游与客户端管理
部署 WLC 的主要技术驱动力之一是无缝客户端漫游。在多 AP 环境中,跨覆盖区域移动的客户端必须从一个 AP 切换到另一个 AP。在没有控制器的情况下,客户端完全独立做出此决定,通常会导致“粘性客户端”现象,即设备与远距离 AP 保持微弱的连接,从而降低整体信道容量。
WLC 负责协调这一过程。通过保持对射频环境和客户端身份验证状态(对于 802.1X 部署尤为关键)的集中视图,控制器可以对漫游事件进行预先准备。它促进客户端 PMK(成对主密钥)缓存向目标 AP 的传输,从而在几毫秒内实现无缝过渡,确保 VoIP 通话和流媒体会话保持不中断。这对于在 Hospitality 和 Retail 等场所维持高度的宾客满意度至关重要。
实施指南:选择合适的架构
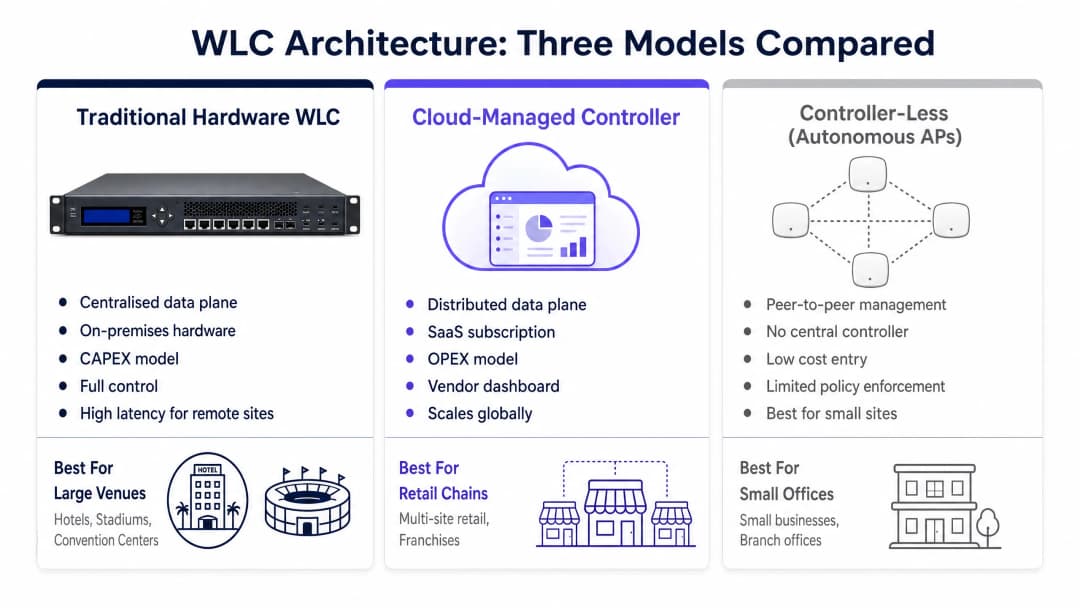
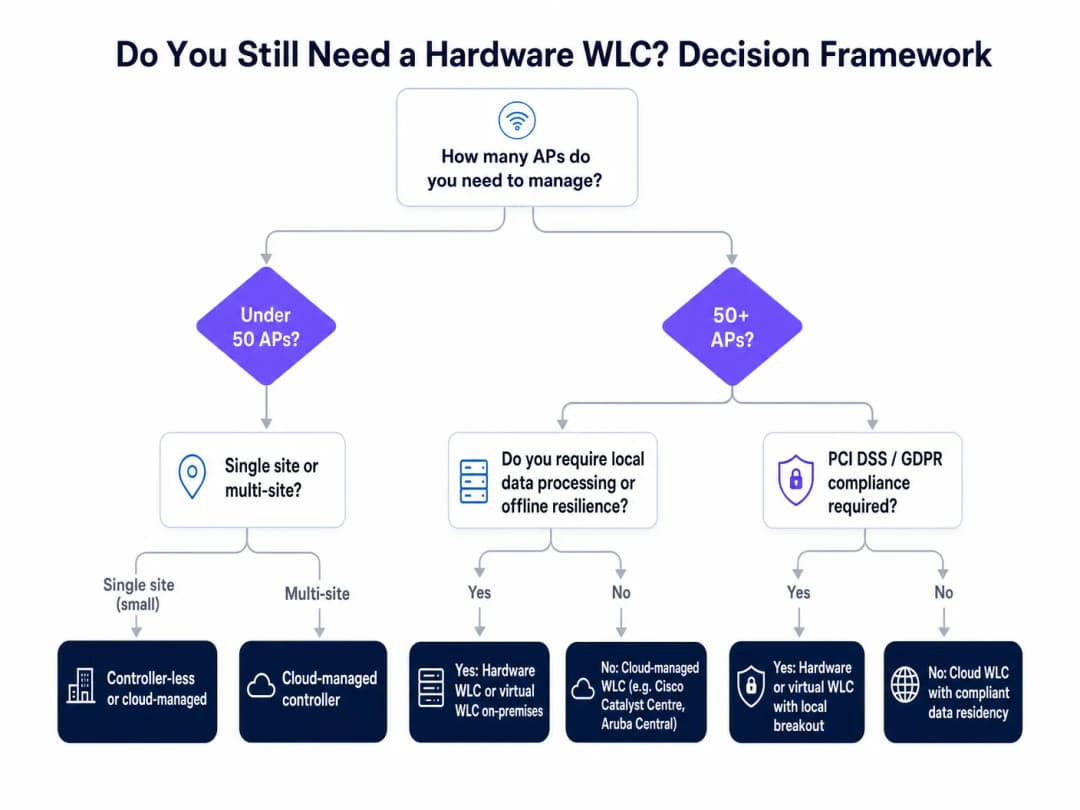
在 2026 年,网络架构师必须评估三种不同的部署模型。决策取决于规模、合规性、延迟容忍度以及 CAPEX 与 OPEX 的预算结构。
1. 传统硬件 WLC(本地部署)
传统模型涉及部署在本地数据中心或服务器机房中的物理设备。
- 架构: 集中式控制和数据平面(通常)。
- 优势: 对数据驻留的完全控制、离线弹性(在 WAN 中断时仍能生存)以及高度细粒度的策略执行。
- 劣势: 高额的前期 CAPEX、有限的容量限制(大规模扩展需要更换硬件)以及复杂的冗余配置(N+1 或活动/待机)。
- 最佳适用场景: 大型单站点部署(例如体育场、大型医院、大学校园),这些场景因合规性或延迟限制而强制要求进行本地数据处理。
2. 云管理控制器
云管理模型将控制平面抽象到供应商托管的 SaaS 平台,而数据平面则保持分布在边缘。
- 架构: 集中式云控制平面,分布式本地数据平面。
- 优势: 快速的可扩展性、OPEX 订阅模式、零接触配置以及跨地理分散站点的统一管理仪表板。
- 劣势: 管理需要可靠的 WAN 连接(尽管本地数据交换在断网时仍能生存),以及取决于供应商云区域的潜在数据驻留问题。
- 最佳适用场景: 零售连锁、分布式企业分支机构和加盟业务等大范围的多站点环境。
3. 无控制器(自主/网状网)
在这种模型中,接入点进行点对点通信,在它们之间选举一个虚拟控制器来处理基本协调。
- 架构: 分布式控制和数据平面。
- 优势: 准入门槛成本最低、部署简单、无需专用的控制器硬件或云订阅。
- 劣势: 可扩展性有限、基础的漫游功能以及缺乏先进的企业安全特性。
- 最佳适用场景: 客户端密度低且合规性要求极低的小型单站点部署(例如小型零售店、精品咖啡馆)。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
部署最佳实践
无论选择哪种架构,遵循行业标准的最佳实践对于确保网络稳定性和性能都至关重要。
- 按峰值而非平均值规划容量: WLC 容量是根据并发 AP 和并发客户端会话进行严格授权和执行的。在为 交通运输 枢纽或体育场等高密度环境进行设计时,必须根据峰值事件负载(而非日常平均使用量)来计算容量。否则,会导致 WLC 在关键时期拒绝客户端的关联请求。
- 冗余设计: 硬件 WLC 是单点故障源。部署必须引入高可用性 (HA)。现代平台支持有状态切换 (SSO),确保客户端会话和 AP 关联能够无缝切换到备用控制器,而无需重新进行身份验证。
- 针对高带宽实施本地分流: 在集中式 WLC 架构中,避免通过 CAPWAP 隧道将高带宽访客流量(例如视频流)回传到核心网络。利用边缘的本地交换将此类流量直接卸载到互联网,从而为控制层面功能和安全的 企业流量保留 WLC 处理能力。
- 执行严格的安全策略: 将 WLC 作为安全控制的集中执行点。确保在支持的地方部署 WPA3 企业版,并在 Guest WiFi 网络上强制执行严格的客户端隔离,以防止不受信任的设备之间进行点对点通信。
故障排除与风险缓解
当 WLC 部署出现故障时,其影响通常是系统性的。了解常见的故障模式对于快速缓解问题至关重要。
不对称路由与 CAPWAP 分片
风险: 在复杂的 WAN 中部署集中式 WLC 时,MTU(最大传输单元)不匹配会导致 CAPWAP 数据包分片。这会显著降低 AP 性能,并可能导致 AP 间歇性掉线。 缓解措施: 确保 AP 与 WLC 之间整个路径上的 MTU 保持一致。如果分片无法避免,请配置 WLC 调整 TCP MSS(最大报文段大小)以防止丢包。
AP 密度与信道干扰
风险: 如果忽略信道规划,向 WLC 添加更多 AP 并不能线性增加容量。在过于密集的部署中,WLC 的自动射频管理(例如 Cisco 的 RRM 或 Aruba 的 ARM)可能会变得不稳定,不断改变信道和功率级别,从而导致客户端体验下降。 **缓解措施:**进行彻底的预测性和主动性现场勘测。手动调整 WLC 的射频算法,定义严格的最小和最大发射功率阈值,以防止同信道干扰。
合规性与数据驻留
**风险:**在未验证供应商数据中心位置的情况下部署云托管控制器可能会直接导致违反 GDPR 或 PCI-DSS 规定,尤其是在合规司法管辖区之外处理访客 MAC 地址或认证日志时。 **缓解措施:**验证云 WLC 供应商的数据驻留架构。确保签署了数据处理协议 (DPA),且供应商支持针对欧洲部署的本地化数据存储。
投资回报率与业务影响
部署、升级或迁移 WLC 架构的决定必须由可衡量的业务成果来支撑。投资回报率通常通过以下三个维度进行评估:
- **运营效率:**云托管 WLC 显著降低了管理分布式网络的运营开销。零接触配置允许将 AP 直接发运至远程站点,并在连接时自动从云端下载配置。这消除了对昂贵的现场工程师服务的需求。
- **风险降低:**具有强大高可用性 (HA) 的集中式硬件 WLC 可为关键任务运行(如 医疗 环境)提供所需的离线弹性。与系统性网络中断带来的财务和声誉损失相比,冗余 WLC 的成本通常微不足道。
- **启用高级分析:**WLC 提供了基础连接,但真正的业务价值是在应用层解锁的。通过将 WLC 与 Purple 的 WiFi Analytics 等平台相集成,原始连接数据将转化为可操作的情报。Purple 作为 OpenRoaming 等服务的免费身份提供商 (IdP),能够捕获宝贵的第一方数据。这使场所能够衡量停留时间、了解客流模式并推动针对性的营销活动,直接助力营收增长。
正如我们在最近的公告 Purple 任命 Iain Fox 为增长副总裁 中所讨论的那样,数字化包容和智慧城市创新正日益成为关注的焦点。强大的 WLC 架构与 Purple 的分析相结合,构成了这些计划的基石,可在广阔的公共空间中实现无缝、安全且具洞察力的连接。此外,采用现代认证方法(例如 WiFi 助手如何在 2026 年实现免密访问 中详细介绍的方法)完全依赖于 WLC 基础设施提供的安全、集中式策略实施。
关键定义
CAPWAP
无线接入点的控制和配置。用于封装轻量级 AP 与 WLC 之间通信的标准协议。
理解 CAPWAP 对于诊断跨 WAN 链路的 AP 与控制器之间的连接问题至关重要。
Split-MAC Architecture
一种将 802.11 MAC 层的功能分配在接入点(实时功能)和 WLC(管理功能)之间的设计。
这是实现对大型无线网络进行集中控制的基石概念。
Local Switching (FlexConnect)
一种控制平面保留在 WLC,但客户端数据流量在 AP 或边缘交换机处直接路由到本地有线网络上的配置。
对于在分布式环境中减少 WLC 和 WAN 链路上的带宽瓶颈至关重要。
Stateful Switchover (SSO)
一种高可用性功能,其中备用 WLC 维护所有客户端会话的状态,从而在无需客户端重新进行身份验证的情况下实现无缝故障转移。
对于在硬件故障期间无法接受 VoIP 呼叫中断或流媒体会话中断的任务关键型部署至关重要。
Sticky Client
指一个无线设备持续连接到信号微弱的远端AP,而不是漫游到信号更强且距离更近的AP。
WLCs通过基于射频(RF)环境的集中式视图来协调漫游决策,从而缓解这一问题。
802.1X
一个用于基于端口的网络访问控制的IEEE标准,为希望连接到LAN或WLAN的设备提供认证机制。
企业级无线安全的标准,需要WLC作为集中式认证器。
Zero-Touch Provisioning (ZTP)
无需在现场进行手动配置即可部署网络设备(如AP)的能力;设备会自动连接到云控制器以下载其配置。
云管理型WLC架构在多站点部署中的核心运营优势。
Data Plane vs. Control Plane
数据层承载用户流量(有效载荷),而控制层则承载管理和路由信息。
现代WLC架构通常将两者分离,将控制层保留在云端,同时将数据层分布到边缘。
应用实例
一个拥有 400 个网点的全国性零售连锁店正在计划进行网络升级。每个网点平均有 3 个 AP。目前的网络基础设施依赖于老旧的自主 AP,导致安全策略不一致,且总部对网络运行状况完全没有可见性。他们需要一个能将资本支出(CAPEX)降至最低、部署时不需要现场 IT 人员、并能提供集中分析的解决方案。
最佳解决方案是云管理控制器架构。部署 400 个硬件 WLC 在财务上是不可行的,而管理 1,200 个自主 AP 在运营上也是不可能实现的。云模式允许将 AP 直接发货到门店(零接触配置)。连接后,它们会安全地建立隧道连接到厂商的云端仪表盘以下载其配置。数据平面保持在本地(直接处理 POS 交易流量),而控制平面则集中在云端。Purple 的分析平台通过云控制器的 API 进行集成,以提供整个区域的客流量和停留时间指标。
一家大型教学医院正在庞大的校园内部署新的无线网络,以支持临床工作人员的关键 VoIP 通信以及对电子健康记录(EHR)的安全访问。该环境对延迟高度敏感,需要严格遵守 HIPAA 和 GDPR,并且即使在外部互联网连接中断时也必须保持正常运行。
需要部署采用高可用性(活动/待机)对的形式本地部署传统硬件 WLC。对离线容灾(在 WAN 中断时幸存)的严格要求排除了将云管理控制器作为主要控制平面的方案。所有临床流量都应在边缘进行本地交换以最大程度地减少延迟,而管理和身份验证流量则集中在 WLC。WLC 在整个校园内统一执行 802.1X 身份验证。
练习题
Q1. 一个大学校园正在升级其无线网络。他们要求为在阶梯教室之间移动的学生提供无缝漫游、强大的802.1X认证,并且所有用户流量在到达互联网之前必须由本地防火墙进行安全审查。哪种WLC架构最合适?
提示:考虑所有流量必须由本地设备进行安全审查的要求。
查看标准答案
具有集中式数据层的传统硬件WLC。由于要求所有流量必须通过本地防火墙,这决定了客户端流量在分流到核心网络和防火墙之前,应该被回传到中心点(即WLC)。采用本地分流的云管理型控制器会绕过中心防火墙。
Q2. 一家拥有20间客房的精品酒店需要一个基础的无线网络供客人访问互联网。他们没有专门的IT人员,且预算极低。合规性要求也很低。最合算的方法是什么?
提示:重点关注针对极小规模部署缺乏IT人员和预算极低的情况。
查看标准答案
无控制器(自主/网状)架构。对于可能少于10个AP的小型部署,购买硬件WLC的成本或云控制器的持续订阅费用并不划算。AP可以选举一个虚拟控制器来处理基本配置和漫游。
Q3. 您正在为一个拥有60,000个座位的体育场设计网络。设计方案需要800个接入点(AP)。厂商的WLC规格表声明最大容量为1,000个AP和10,000个并发客户端。这个WLC的容量大小合适吗?
提示:不要局限于AP的数量,要考虑场馆的密度。
查看标准答案
不合适。虽然该WLC支持800个AP,但10,000个并发客户端的限制对于一个拥有60,000个座位的体育场来说远远不够。在活动期间,并发连接很可能会超过30,000个。WLC的容量必须基于峰值并发客户端进行设计,这就需要更大规格的控制器或控制器集群。
常见问题
What is a Wireless LAN Controller (WLC) and what does it do?
A Wireless LAN Controller (WLC) is an enterprise network appliance or cloud control plane that centrally manages lightweight access points (APs). It orchestrates radio frequency (RF) channels, transmit power levels, client roaming (802.11k/v/r), 802.1X security authentication, and policy-based VLAN segmentation across an entire wireless local area network.
Do modern enterprise networks still need a hardware WLC?
Not necessarily. While high-density campuses, hospitals, and high-security government facilities often retain on-premises hardware WLCs (such as Cisco Catalyst 9800 or Aruba Mobility Controllers) for centralized traffic tunneling and sub-second failover, distributed enterprises and branch networks increasingly adopt cloud-native or controller-less architectures (such as Cisco Meraki, Juniper Mist, or Aruba Central) with local edge breakout.
What is the difference between centralized CAPWAP and FlexConnect local switching?
In centralized CAPWAP mode, all client data packets are encapsulated in tunnels from the access points back to the central physical WLC for inspection and firewall handoff. In FlexConnect or local switching mode, the controller manages only the control plane, while user data traffic is switched directly onto local VLANs at the edge access switch, eliminating WAN bandwidth bottlenecks.
How does Purple integrate with existing hardware and cloud WLCs?
Purple operates as a cloud overlay platform compatible with all major WLC vendors. On hardware controllers like Cisco Catalyst and Aruba, Purple integrates via external WebAuth URL redirection, RADIUS authentication, and RFC 3576 / RFC 5176 Change of Authorization (CoA). On cloud-managed platforms, Purple connects through native vendor APIs to deliver customized captive portals, CRM sync, and WiFi analytics without hardware replacement.
How does a WLC eliminate sticky client connection issues?
A WLC maintains a real-time, global view of client signal metrics and neighboring access point loads. Using IEEE 802.11k neighbor reports and 802.11v BSS Transition Management frames, the controller actively prompts devices to roam to closer APs before signal degradation occurs, preventing clients from staying locked to distant access points.
继续阅读本系列
Mesh Network对比Access Points:大型场馆如何抉择?
本技术指南提供了大型场馆中Mesh Network与传统有线Access Points之间的权威对比,涵盖架构、性能权衡和部署策略。它为IT经理、网络架构师和CTO提供了可操作的框架,以便为酒店、零售、活动和公共部门环境设计高性能、符合合规要求的WiFi基础设施。该指南还将这些架构决策与Purple的硬件无关型客用WiFi和分析平台相结合,展示了合适的基础设施选择如何推动可衡量的业务成果。
Cisco Meraki 对比 Aruba:访客 WiFi 的技术评估
针对企业级访客 WiFi 部署,对 Cisco Meraki 与 HPE Aruba 进行权威的技术对比。本指南为 IT 经理和架构师在架构、身份验证、网络分段以及硬件无关的分析集成方面提供具有实用价值的见解。
对比基于控制器与云管理的接入点
本技术参考指南对比了适用于企业环境的基于控制器和云管理的接入点架构。它为 IT 领导者提供了一个厂商中立的框架,用于评估部署模式、总体拥有成本以及与 Purple 等访客智能平台的集成能力。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。