
什麼是 WLC (無線區域網路控制器)?您現在還需要它嗎?
本全方位指南探討了無線區域網路控制器 (WLC) 的演進,並提供在 2026 年確定合適架構的技術框架。內容涵蓋傳統硬體、雲端管理和無控制器模式,並詳細說明其對合規性、擴充性以及賓客體驗的影響。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:Guest WiFi 指南 →
Wireless LAN controller (WLC) architecture advisor
Model your wireless estate, evaluate CAPWAP tunneling versus local FlexConnect switching, calculate controller capacity, and generate enterprise configuration blueprints.
High-availability hardware WLC cluster (centralised CAPWAP)
Centralised CAPWAP data plane tunnels all client traffic to core data centre firewalls for deep packet inspection (DPI) and content filtering.
Key architectural advantages:
- Deterministic RF control, sub-second AP handoffs, and centralised 802.1X policy enforcement
- Carrier-grade High Availability Stateful Switchover (SSO) preventing voice call or video stream drops
- Seamless modernisation with Purple cloud overlay without replacing existing Catalyst switches or APs
Request an enterprise WLC architecture review
Planning a controller refresh, migrating from on-premises WLCs to cloud management, or seeking to modernise guest WiFi on existing Cisco or Aruba hardware? Connect with Purple wireless solutions architects for a customised evaluation.

執行摘要
對於部署企業級無線網路的 IT 經理與網路架構師而言,無線區域網路控制器(Wireless LAN Controller,簡稱 WLC)歷來都是無線基礎設施的中樞神經系統。然而,架構格局已發生了重大轉變。隨著雲端管理架構與分散式資料平面的興起,任何新部署或更新週期的根本問題已不再只是「我們應該購買哪款控制器」,而是「我們是否還需要硬體控制器?」
本指南提供了 2026 年 WLC 架構的全面技術剖析。我們將探討從傳統集中式硬體到現代雲端管理及無控制器拓撲的演進過程。透過將這些技術架構與實際的合規要求(例如 PCI-DSS 和 GDPR)、擴充性需求以及顧客體驗結果進行比對,此參考指南能協助技術決策者選擇合適的控制平面策略。
此外,我們也將探討 Purple 等平台如何獨立於此基礎設施層之上運作,無論底層硬體廠商為何,都能將原始連線轉化為具操作價值的情報。
技術深度解析:深入了解 WLC
控制平面的演進
無線區域網路控制器(WLC)是一種網路設備,負責多個無線基地台(AP)的集中管理、配置和安全策略執行。在早期的無線部署中,AP 獨立運行,需要單獨進行配置,並且缺乏協調 RF 環境或漫遊切換的能力。隨著無線網路從便利性網路轉變為任務關鍵型基礎架構,自主 AP 的管理開銷變得難以承受。
WLC 透過引進分割 MAC(split-MAC)架構解決了這個問題。在這種模式下,AP(通常稱為「輕量級」AP)處理即時、對時間敏感的 802.11 實體層功能,例如信標(beacon)傳輸和探測回應。控制器則負責非即時的 MAC 層功能,包括 RF 管理、安全策略執行和用戶端驗證。輕量級 AP 與控制器之間的通訊通常封裝在 CAPWAP(無線基地台控制與配置協定)通道中。
CAPWAP 的角色
CAPWAP 是傳統 WLC 運作的基礎。它在 AP 和控制器之間建立安全通道,承載控制流量(管理和配置)和數據流量(用戶端載荷)。
在集中式數據平面部署中,所有用戶端流量都會回傳到控制器,然後才路由到有線網路。這實現了集中式策略執行、深度封包檢測和簡化的 VLAN 管理。然而,在密集的環境中,這可能會造成嚴重的瓶頸。
為了解決這個問題,許多現代部署採用 FlexConnect(Cisco)或類似的本地切換(local-switching)架構。在此架構中,控制平面仍集中在 WLC,但數據平面是分散式的,允許用戶端流量在邊緣交換器本地分流。這大幅減輕了 WLC 的處理負載並提高了吞吐量,特別是在跨 WAN 連結時。
無縫漫遊與用戶端管理
部署 WLC 的主要技術考量之一是無縫用戶端漫遊。在多 AP 環境中,在覆蓋區域內移動的用戶端必須從一個 AP 切換到另一個 AP。如果沒有控制器,用戶端會完全獨立做出此決定,這往往會導致「黏性用戶端」現象,即設備與遙遠的 AP 保持微弱的連線,從而降低整體通道容量。
WLC 負責協調此過程。透過維持射頻 (RF) 環境和用戶端驗證狀態(這對 802.1X 部署至關重要)的集中檢視,控制器可以預先安排漫遊事件。它有助於將用戶端的 PMK (Pairwise Master Key) 快取傳輸到目標 AP,從而在毫秒內實現無縫切換,確保 VoIP 通話和串流媒體工作階段不中斷。這對於在 Hospitality(餐旅業)和 Retail(零售業)等場所維持極高的顧客滿意度至關重要。
實作指南:選擇正確的架構
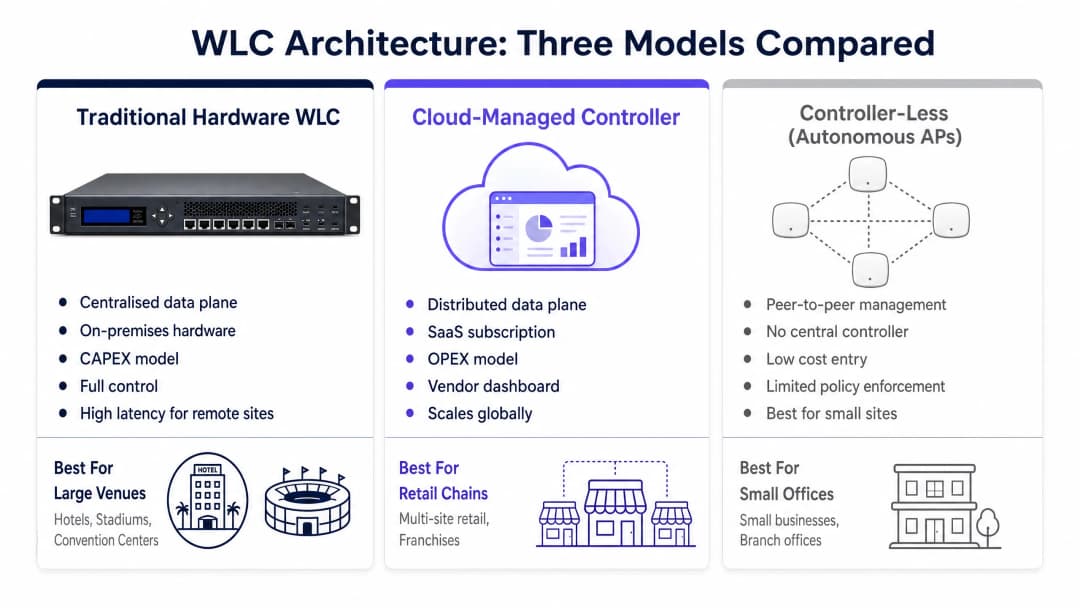
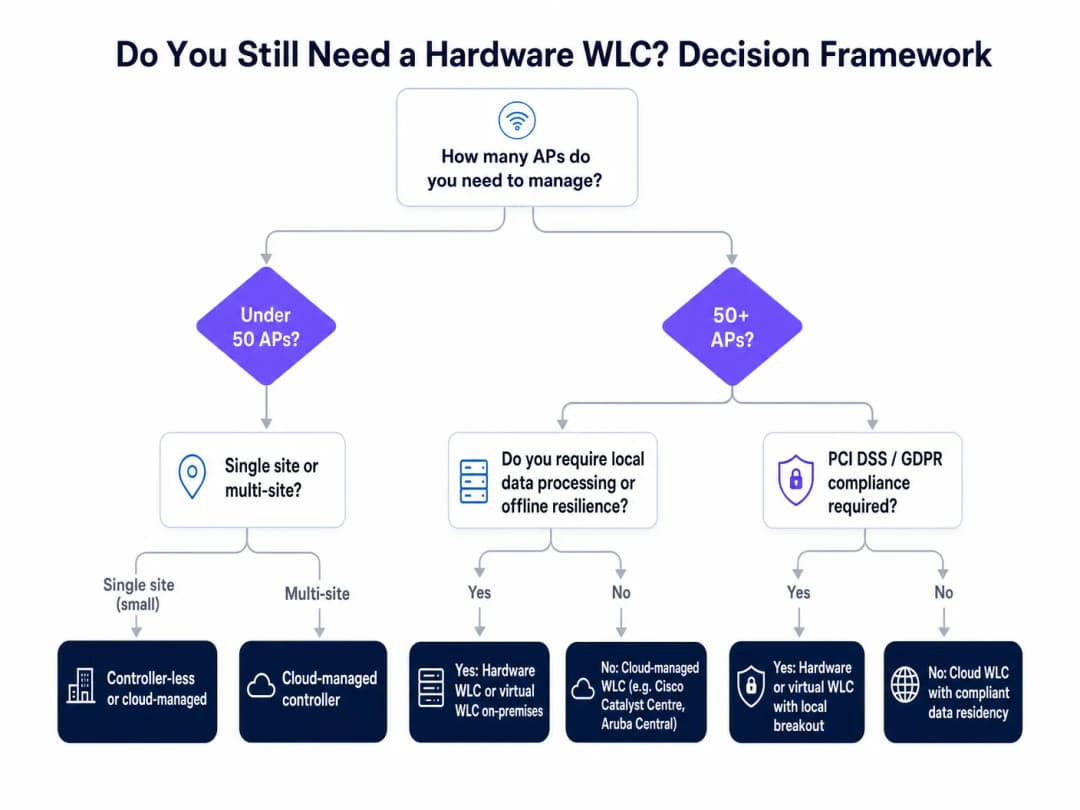
在 2026 年,網路架構師必須評估三種不同的部署模式。這項決策取決於規模、合規性、延遲容忍度以及 CAPEX(資本支出)與 OPEX(營運支出)預算結構。
1. 傳統硬體 WLC(本地部署)
傳統模式涉及部署在本地資料中心或伺服器主機房中的實體設備。
- 架構: 集中式控制和資料平面(通常)。
- 優勢: 對資料落地有完全的控制權、離線彈性(在 WAN 斷線時仍可運作)以及高度細緻的原則執行。
- 劣勢: 前期 CAPEX 較高、容量限制固定(大幅擴充時需要更換硬體)以及複雜的備援設定 (N+1 或 Active/Standby)。
- 最佳適用情境: 大型單一站點部署(例如體育場、大型醫院、大學校園),此類場所因合規性或延遲限制而強制要求在本地處理資料。
2. 雲端託管控制器
雲端託管模式將控制平面抽象化到廠商託管的 SaaS 平台,而資料平面仍分布在邊緣。
- 架構: 集中式雲端控制平面、分散式本地資料平面。
- 優勢: 快速擴充性、OPEX 訂閱模式、零接觸佈署以及跨地理分散站點的統一管理儀表板。
- 劣勢: 需要可靠的 WAN 連線才能進行管理(儘管本地資料交換在斷線時仍可運作),以及取決於廠商雲端區域的潛在資料落地疑慮。
- 最佳適用情境: 多站點環境,例如零售連鎖店、分散式企業分部和加盟特許經營業務。
3. 無控制器(自主式/網狀網路)
在此模式中,AP 以點對點方式進行通訊,在彼此之間選出虛擬控制器來處理基本的協調工作。
- 架構: 分散式控制和資料平面。
- 優勢: 入門成本最低、部署簡單、不需要專用的控制器硬體或雲端訂閱。
- 劣勢: 擴充性有限、基本的漫遊功能,且缺乏進階的企業安全功能。
- 最佳適用情境: 客戶端密度低且合規性要求極低的小型單一站點部署(例如小型零售店面、精品咖啡廳)。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
部署最佳實踐
無論選擇何種架構,遵循行業標準的最佳實踐對於確保網路穩定性和效能至關重要。
- 依據峰值而非平均值進行規劃: WLC 容量是根據同時運作的 AP 和同時連線的用戶端工作階段進行嚴格授權與執行的。在為 交通運輸 樞紐或體育場等高密度環境進行設計時,您必須根據峰值活動負載(而非每日平均使用量)來計算容量。否則將導致 WLC 在關鍵時期拒絕用戶端的關聯請求。
- 備援設計: 硬體 WLC 是一個單一故障點。部署必須納入高可用性 (HA)。現代平台支援狀態熱備份 (SSO),確保用戶端工作階段和 AP 關聯能夠無縫容錯移轉到待命控制器,而無需重新進行驗證。
- 針對高頻寬實施本地分流: 在集中式 WLC 架構中,避免將高頻寬的訪客流量(例如視訊串流)透過 CAPWAP 通道回傳至核心網路。利用邊緣的本地交換將此類流量直接分流至網際網路,從而為控制平面功能和安全的企業流量保留 WLC 的處理容量。
- 執行嚴格的安全策略: 將 WLC 作為安全執行的中心點。在支援的環境中部署 WPA3 Enterprise,並在 Guest WiFi 網路上執行嚴格的用戶端隔離,以防止不受信任的裝置之間進行點對點通訊。
疑難排解與風險緩釋
當 WLC 部署失敗時,其影響通常是系統性的。瞭解常見的失敗模式對於快速緩釋風險至關重要。
非對稱路由與 CAPWAP 分段
風險: 在複雜的 WAN 上部署集中式 WLC 時,MTU(最大傳輸單元)不相符可能會導致 CAPWAP 封包分段。這會顯著降低 AP 效能,並可能導致 AP 間歇性斷開連線。 緩釋措施: 確保 AP 與 WLC 之間整個路徑上的 MTU 保持一致。如果分段不可避免,請設定 WLC 調整 TCP MSS(最大區段大小)以防止封包遺失。
AP 密度與通道干擾
風險: 如果忽略通道規劃,向 WLC 新增更多 AP 並不會呈線性增加容量。WLC 的自動射頻管理(例如 Cisco 的 RRM 或 Aruba 的 ARM)在過於密集的部署中可能會變得不穩定,不斷變更通道和功率電平,從而導致用戶端體驗下降。 緩解措施: 進行徹底的預測性與主動式現場勘測。手動調整 WLC 的 RF 演算法,定義嚴格的最小與最大傳輸功率閾值,以防止同通道干擾。
合規性與數據落地
風險: 部署雲端託管的控制器而未驗證廠商的資料中心位置,可能會導致直接違反 GDPR 或 PCI-DSS,特別是在符合合規性的司法管轄區之外處理訪客 MAC 位址或驗證記錄時。 緩解措施: 驗證雲端 WLC 廠商的數據落地架構。確保簽署數據處理協議 (DPA),且廠商支援歐洲部署的在地化資料儲存。
投資報酬率 (ROI) 與業務影響
部署、升級或遷移 WLC 架構的決定必須由可衡量的業務成果來支持。投資報酬率通常透過三個維度進行評估:
- 營運效率: 雲端託管的 WLC 顯著降低了管理分散式網路的營運開銷。零接觸部署允許將 AP 直接出貨到遠端站點,並在連線時自動從雲端下載設定。這消除了解決昂貴現場工程存取的需求。
- 降低風險: 具備強大 HA 的集中式硬體 WLC 提供了關鍵任務營運(例如 醫療保健 環境)所需的離線復原能力。與系統性網路中斷帶來的財務與商譽損失相比,備援 WLC 的成本通常是微不足道的。
- 啟用進階分析: WLC 提供了基礎的連線能力,但真正的業務價值是在應用層被釋放。藉由將 WLC 與 Purple 的 WiFi Analytics 等平台整合,原始連線資料將轉化為具操作價值的情報。Purple 作為 OpenRoaming 等服務的免費身分識別提供者 (IdP),可擷取有價值的自有一方數據。這使場域能夠衡量停留時間、了解人流模式並推動精準行銷活動,直接有助於營收增長。
正如我們在最近的公告 Purple Appoints Iain Fox as VP Growth 中所討論的,焦點正日益轉向數位包容性與智慧城市創新。強大的 WLC 架構與 Purple 的分析相結合,構成了這些計劃的基石,可在廣大的公共空間中實現無縫、安全且具洞察力的連線。此外,採用現代驗證方法 - 例如 How a wi fi assistant Enables Passwordless Access in 2026 中詳細介紹的方法 - 完全依賴於 WLC 基礎架構所提供的安全、集中式原則強制執行。
關鍵定義
CAPWAP
無線存取點的控制與配置。用於封裝輕量級 AP 與 WLC 之間通訊的標準協定。
了解 CAPWAP 對於排除跨 WAN 連線的 AP 與控制器之間的連線問題至關重要。
Split-MAC 架構
一種將 802.11 MAC 層功能劃分為存取點(即時功能)和 WLC(管理功能)的設計。
這是實現大型無線網路集中化控制的基礎概念。
本地交換 (FlexConnect)
一種控制層保留在 WLC,但用戶端數據流量在 AP 或邊緣交換器處直接路由到本地有線網路的設定。
對於在分散式環境中減少 WLC 和 WAN 連線上的頻寬瓶頸至關重要。
狀態切換 (SSO)
一種高可用性功能,其中待命的 WLC 會保持所有用戶端工作階段的狀態,從而實現無縫容錯移轉而無需用戶端重新進行驗證。
對於不容許在硬體故障期間發生 VoIP 通話中斷或串流工作階段中斷的關鍵任務部署至關重要。
黏性用戶端
一種無線裝置,儘管距離較近且訊號較強的 AP,但仍保持與訊號微弱且距離較遠的 AP 連線而不進行漫遊。
WLCs 透過基於 RF 環境的集中式視圖來協調漫遊決策,從而緩解此問題。
802.1X
一項針對基於埠的網路存取控制的 IEEE 標準,為希望連線到 LAN 或 WLAN 的裝置提供驗證機制。
企業級無線安全標準,需要 WLC 作為集中式驗證伺服器。
Zero-Touch Provisioning (ZTP)
無需在現場進行手動設定即可部署網路裝置(如 AP)的能力;裝置會自動連線到雲端控制器以下載其設定。
雲端託管 WLC 架構在多站點部署中的主要營運優勢。
Data Plane vs. Control Plane
資料平面傳輸使用者流量(載荷),而控制平面則傳輸管理和路由資訊。
現代 WLC 架構通常將兩者分離,將控制平面保留在雲端,同時將資料平面分發到邊緣。
範例
一家擁有 400 家分店的全國性零售連鎖店正在規劃網路更新。每家分店平均有 3 個 AP。目前的基礎設施依賴老舊的自主式 AP,導致安全原則不一致,且總公司無法掌握網路運作狀況。他們需要一種能將 CAPEX 降至最低、部署時無需現場 IT 人員,並能提供集中化分析的解決方案。
最佳解決方案是雲端管理控制器架構。部署 400 個硬體 WLC 在財務上並不可行,而管理 1,200 個自主式 AP 在營運上也是不可能的。雲端模式允許將 AP 直接出貨至門市(零接觸部署)。連線後,它們會安全地建立通道連接至廠商的雲端儀表板以下載其設定。數據層保持在本地(直接處理銷售時點情報系統流量),而控制層則集中在雲端。Purple 的分析平台透過雲端控制器的 API 進行整合,以提供整個零售體系的客流量和停留時間指標。
一家大型教學醫院正在龐大的院區內部署新的無線網路,以支援臨床工作人員的關鍵 VoIP 通訊,並安全地存取電子健康紀錄 (EHR)。該環境對延遲極度敏感,需要嚴格遵守 HIPAA 和 GDPR,且即使外部網路連線中斷也必須保持運作。
需要部署一對高可用性(主動/待命)的本地傳統硬體 WLC。對離線彈性(在 WAN 斷線時生存)的嚴格要求,排除了將雲端管理控制器作為主要控制層的可能性。所有臨床流量都應在邊緣進行本地交換,以將延遲降至最低,而管理和驗證流量則集中在 WLC。WLC 在整個院區內統一實施 802.1X 驗證。
練習題
Q1. 某個大學校園正在升級其無線網路。他們需要為在階梯教室之間移動的學生提供無縫漫遊、強健的 802.1X 驗證,並且所有使用者流量在到達網際網路之前都必須經過本地防火牆的檢測。哪種 WLC 架構最合適?
提示:請考慮所有流量都必須由本地設備進行檢測的要求。
查看標準答案
採用集中式資料平面的傳統硬體 WLC。由於要求所有流量都必須通過本地防火牆,這決定了用戶端流量應回傳到一個中心點(即 WLC),然後再移交給核心網路和防火牆。具有本地分流功能的雲端託管控制器則會繞過中央防火牆。
Q2. 一家擁有 20 間客房的精品酒店需要一個基礎的無線網路來提供房客網際網路存取。他們沒有專職的 IT 人員,預算也極其有限,且合規性要求較低。最划算的方法是什麼?
提示:著重於極小型部署中缺乏 IT 人員和預算極低的情況。
查看標準答案
無控制器(自主式/網狀)架構。對於可能少於 10 個 AP 的小型部署,硬體 WLC 的成本或雲端控制器的定期訂閱費用並不划算。AP 可以自行推選出一個虛擬控制器來處理基礎設定和漫遊。
Q3. 您正在為一個擁有 60,000 個座位的體育場設計網路。設計要求部署 800 個存取點。廠商的 WLC 規格書聲稱最大容量為 1,000 個 AP 和 10,000 個同時連線用戶端。這個 WLC 的容量規格是否合適?
提示:不要只看 AP 的數量,還要考慮場館的密度。
查看標準答案
不合適。雖然該 WLC 支援 800 個 AP,但 10,000 個同時連線用戶端的限制對於一個擁有 60,000 個座位的體育場來說遠遠不夠。在活動期間,同時連線數很可能會超過 30,000 個。WLC 的容量評估必須基於高峰期的同時連線用戶端數量,這需要大幅提升控制器規格或使用控制器叢集。
常見問題
What is a Wireless LAN Controller (WLC) and what does it do?
A Wireless LAN Controller (WLC) is an enterprise network appliance or cloud control plane that centrally manages lightweight access points (APs). It orchestrates radio frequency (RF) channels, transmit power levels, client roaming (802.11k/v/r), 802.1X security authentication, and policy-based VLAN segmentation across an entire wireless local area network.
Do modern enterprise networks still need a hardware WLC?
Not necessarily. While high-density campuses, hospitals, and high-security government facilities often retain on-premises hardware WLCs (such as Cisco Catalyst 9800 or Aruba Mobility Controllers) for centralized traffic tunneling and sub-second failover, distributed enterprises and branch networks increasingly adopt cloud-native or controller-less architectures (such as Cisco Meraki, Juniper Mist, or Aruba Central) with local edge breakout.
What is the difference between centralized CAPWAP and FlexConnect local switching?
In centralized CAPWAP mode, all client data packets are encapsulated in tunnels from the access points back to the central physical WLC for inspection and firewall handoff. In FlexConnect or local switching mode, the controller manages only the control plane, while user data traffic is switched directly onto local VLANs at the edge access switch, eliminating WAN bandwidth bottlenecks.
How does Purple integrate with existing hardware and cloud WLCs?
Purple operates as a cloud overlay platform compatible with all major WLC vendors. On hardware controllers like Cisco Catalyst and Aruba, Purple integrates via external WebAuth URL redirection, RADIUS authentication, and RFC 3576 / RFC 5176 Change of Authorization (CoA). On cloud-managed platforms, Purple connects through native vendor APIs to deliver customized captive portals, CRM sync, and WiFi analytics without hardware replacement.
How does a WLC eliminate sticky client connection issues?
A WLC maintains a real-time, global view of client signal metrics and neighboring access point loads. Using IEEE 802.11k neighbor reports and 802.11v BSS Transition Management frames, the controller actively prompts devices to roam to closer APs before signal degradation occurs, preventing clients from staying locked to distant access points.
繼續閱讀本系列
Mesh Network 對決 Access Points:大型場域哪一個更合適?
這份技術指南為大型場域提供了 mesh network 與傳統有線 access points 之間的權威比較,涵蓋架構、效能折衷方案和部署策略。它為 IT 經理、網路架構師和 CTO 提供了實用的框架,以便為餐旅、零售、活動和公共部門環境設計高效能且合規的 WiFi 基礎設施。該指南還將這些架構決策與 Purple 獨立於硬體的顧客 WiFi 及分析平台相結合,展示了正確的基礎設施選擇如何推動可衡量的業務成果。
Cisco Meraki 對決 Aruba:訪客 WiFi 技術比較
針對企業級訪客 WiFi 部署,對 Cisco Meraki 與 HPE Aruba 進行權威性的技術比較。本指南為 IT 經理和架構師提供有關架構、驗證、網路分段以及硬體無關分析整合的實用見解。
比較控制器架構與雲端管理 Access Point
本技術參考指南針對企業環境比較了控制器架構與雲端管理的 Access Point 架構。本指南為 IT 決策者提供了一個廠商中立的評估框架,用以評估部署模式、整體擁有成本以及與 Purple 等訪客智慧平台的整合能力。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。