
比較控制器架構與雲端管理 Access Point
本技術參考指南針對企業環境比較了控制器架構與雲端管理的 Access Point 架構。本指南為 IT 決策者提供了一個廠商中立的評估框架,用以評估部署模式、整體擁有成本以及與 Purple 等訪客智慧平台的整合能力。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:Guest WiFi Guide →
執行摘要
對於企業級場域營運商而言,在控制器型與雲端管理型 AP 之間進行架構抉擇,將決定其未來五到七年網路的維運敏捷性、安全態勢以及整體擁有成本 (TCO)。隨著 餐旅業、零售業 和 大眾運輸 等場域將其實體空間數位化,WiFi 已不再僅是一項便利設施,更是 IoT 感測器、銷售點 (POS) 系統和顧客智慧平台的重要傳輸層。
過去,體育場和大型會議中心等高密度需求,必須依賴本地部署的無線區域網路控制器 (WLC) 來處理複雜的射頻 (RF) 協調和無縫漫遊。然而,在 AI 驅動的無線電資源管理 (RRM) 技術加持下,現代雲端管理型架構已大幅縮短了此一效能差距,同時消除了管理實體控制器設備的維運開銷。
本技術參考指南為網路架構師和 IT 主管提供了一個不受特定廠商限制的評估框架,用以評估 AP 架構。本指南詳細介紹了控制層管理的技術差異,剖析了實際部署情境,並說明了這些架構如何與企業級 Guest WiFi 和 WiFi Analytics 平台整合,進而創造可衡量的業務成果。
技術深度剖析:架構與控制平面
控制器型與雲端管理型 AP 之間的根本區別,在於管理平面與控制平面的部署位置,以及 AP 如何與其餘網路基礎架構進行互動。
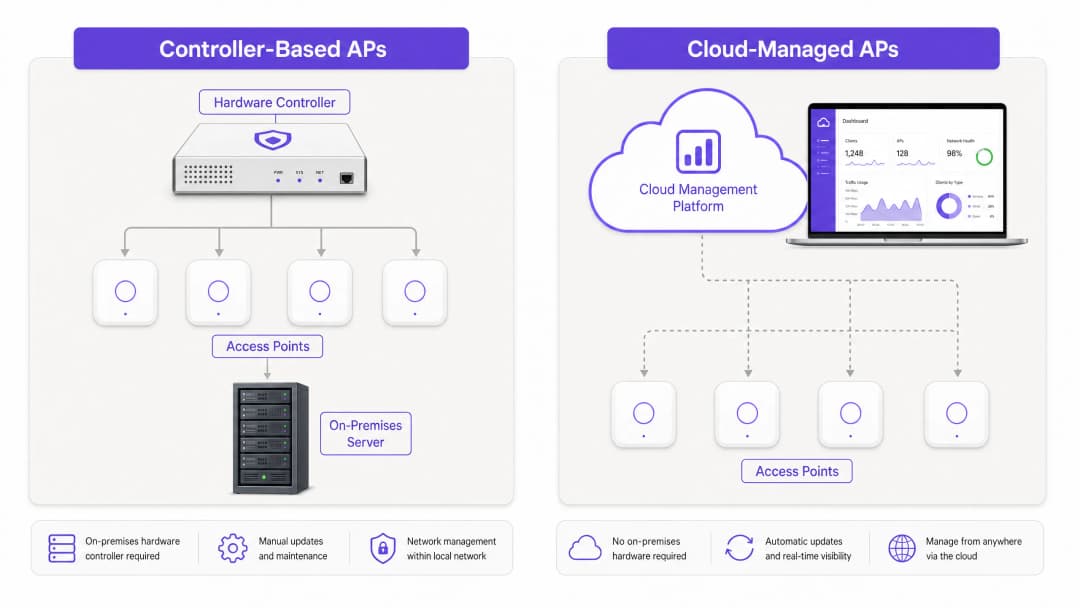
控制器型架構
在傳統的控制器型模式中,「輕量級」AP 將其管理流量(通常也包括其數據流量)終止於集中式硬體或虛擬設備,即無線區域網路控制器(WLC)。AP 負責處理實體層 Layer 1 和 Layer 2 的無線電頻率(RF)功能,但智慧化決策則是由集中式設備處理。
- 協定依賴性:AP 與 WLC 之間使用無線存取點控制與配置(CAPWAP)協定(RFC 5415)進行通訊。
- 集中式處理:漫遊決策、驗證交握(例如 802.1X/EAP)以及動態 RF 頻道分配,皆由控制器負責處理。
- 數據平面通道化:在許多部署中,用戶端數據流量會先透過通道傳送回 WLC,然後才分流至有線網路。這有助於在大型校園或園區中實施集中式原則強制執行並簡化 VLAN 管理,但同時也可能帶來瓶頸。
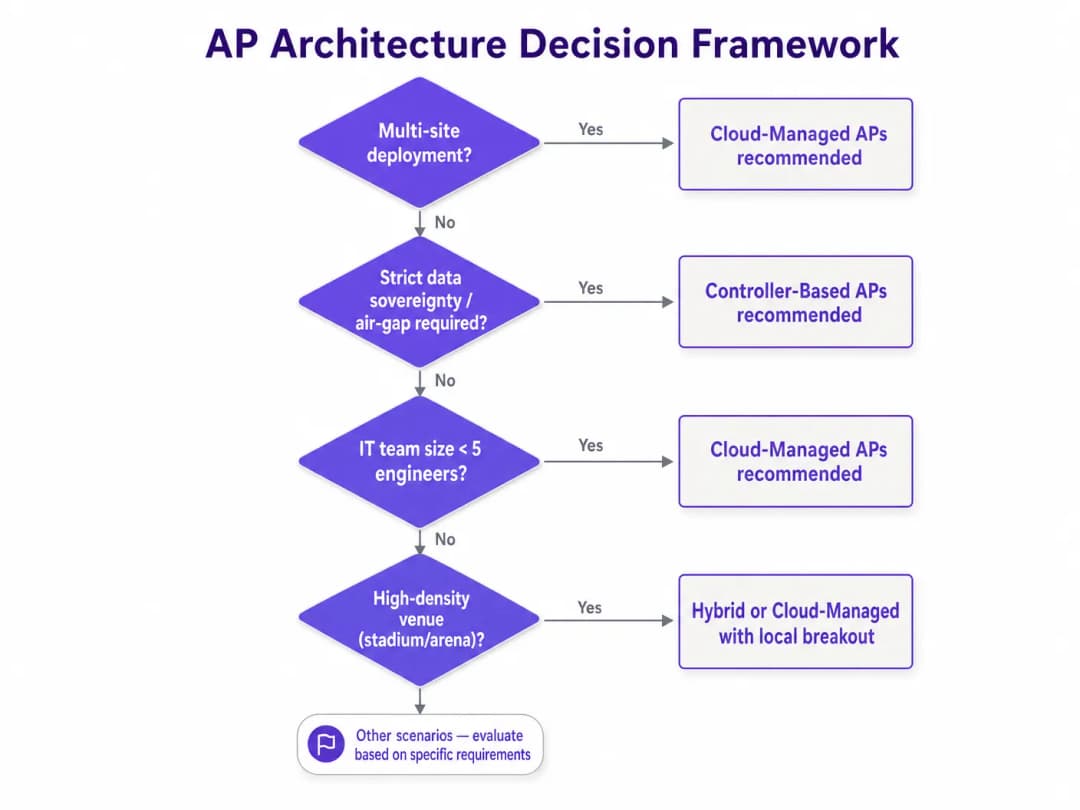
高密度環境的優勢:控制器型系統在超高密度環境(例如體育場、大型禮堂)中表現卓越。因為 WLC 對數百個 AP 的 RF 環境擁有即時、全面的全域視角,所以能以毫秒級的精準度協調同頻干擾抑制,並管理 802.11r 快速 BSS 轉換(FT)漫遊。
雲端管理型架構
雲端管理型架構將控制平面去中心化。AP 本身在本地 RF 管理和數據轉發方面是「胖」AP 或自主運行的,但它們是透過雲端託管的管理平台進行集中協調。
- 頻外管理:AP 建立一條連往廠商雲端平台的安全管理通道(通常為 HTTPS/TLS)。配置、遙測數據和韌體更新皆經由該連接傳輸。
- 本地分流:用戶端數據流量不會透過通道傳送至雲端,而是直接在 AP 所連接的交換器連接埠進行本地分流。
- 本地運作生存能力:若失去與雲端平台的網際網路連接,AP 仍會繼續為現有用戶端提供服務、對新用戶端進行驗證(若使用本地 RADIUS 或 PSK),並進行流量路由。然而,在恢復連線之前,IT 團隊將失去即時能見度以及推送配置變更的能力。
安全性與合規性影響
這兩種架構皆支援企業級安全標準,包括 WPA3-Enterprise、802.1X 驗證和惡意 AP 偵測。然而,合規性負擔各有不同。搭配雲端管理系統,IT 團隊必須確保廠商的雲端平台符合相關法規要求(例如 SOC 2 Type II、ISO 27001),且資料落地符合 GDPR 或當地隱私法規。對於需要嚴格實體隔離(Air-gapping)的高敏感環境 - 例如某些政府或國防機構 - 完全在本地 LAN 內運作的控制器型系統仍然是標準規範。
對於處理付款資料的環境,這兩種架構都可以達到 PCI-DSS 合規。然而,網路分段至關重要。不論 AP 架構為何,訪客網路、企業裝置和 POS 終端機都必須隔離在不同的 VLAN 上。
實作指南:部署與整合
您所選擇的架構對營運產生的影響,在部署和持續管理期間最為明顯,尤其是在多據點的情境中。
零接觸部署與分階段部署之比較
雲端管理:雲端管理 AP 的主要營運優勢是零接觸部署(ZTP)。AP 可以直接出貨到遠端的零售分店或飯店。插上電源後,它會透過 DHCP 取得 IP 位址、與雲端連線、下載其預先設定好的設定檔,並開始進行廣播。這消除了高成本的「派車維修」或派遣高技術網路工程師前往遠端據點的需求。
控制器型:控制器型 AP 通常在部署時需要更多的前置準備。AP 必須能夠探索 WLC(通常透過 DHCP Option 43 或 DNS 解析)。韌體通常必須在 WLC 與 AP 之間手動進行對齊。對於多據點部署,這通常需要先在中央對硬體進行前置準備再行出貨,或是派遣工程師到各個據點。
整合訪客分析與情報
部署實體 AP 只是基礎。為了從網路中榨取商業價值,場域必須將其硬體與像是 Purple 的訪客情報平台進行整合。
Purple 作為一個獨立於硬體的重疊網路,可與來自主要廠商(Cisco、Meraki、Aruba、Ruckus、Extreme Networks)的控制器型和雲端管理系統進行無縫整合。
- 驗證與登入:Purple 處理 Captive Portal 的呈現和驗證(透過社群登入、表單填寫或 How a WiFi Assistant Enables Passwordless Access in 2026)。AP 架構只需要支援 RADIUS 驗證和計費,即可將未驗證的使用者重新導向至 Purple 入口網站。* 分析數據:Purple 從 AP 接收定位與位置數據,以提供其分析儀表板所需的核心動力。無論是透過 API 從雲端儀表板推送數據,還是直接自本地 WLC 傳送,最終產生的洞察 - 停留時間、回訪率以及客流量 - 都是相同的。若要深入瞭解這些數據是如何產生的,請參閱我們的指南 熱圖分析與定位分析:技術差異。

最佳實踐與風險緩釋
不論選擇何種架構,遵循特定的基礎最佳實踐都能降低部署風險並確保長期穩定性。
- 設定管理流量優先權:對於雲端管理的部署,AP 與雲端之間的連線至關重要。請確保管理流量在 WAN 線路上具有 QoS 優先權。如果場地共用單一網際網路連線來處理訪客流量與管理流量,則在尖峰時段的滿載線路可能會導致 AP 在雲端儀表板上顯示為離線。
- 分階段韌體升級:雲端平台通常會自動推送韌體更新。雖然這能確保及時套用安全性修補程式,但也帶來了未知錯誤的風險。請設定您的雲端儀表板以分階段進行更新 - 在部署到整個場域之前,先在少數 AP(例如 IT 辦公室)上測試新韌體。
- 針對密度而非僅針對覆蓋範圍進行設計:現代部署很少因訊號不足而失敗;它們通常因容量不足或同通道干擾而失敗。進行合適的預測性與主動式射頻(RF)勘測,確保適當的通道重疊與傳輸功率設定,特別是在大廳或會議室等高密度區域。如需提升整體體驗的洞察,請閱讀 如何提升訪客滿意度:終極策略手冊。
- 標準化 VLAN 架構:在所有站點實施一致的 VLAN 架構。將管理介面、企業裝置、IoT 感測器與訪客流量進行隔離。
投資報酬率(ROI)與業務影響
選擇控制器型或雲端管理型 AP 的決策,應基於 5 到 7 年生命週期的整體擁有成本(TCO)分析。
- 資本支出 (CapEx):由於 WLC 設備的成本以及相關的備援需求,控制器型系統通常具有較高的前期資本支出。雲端管理型 AP 的硬體成本通常較低,但需要持續的訂閱授權費用。
- 營運支出 (OpEx):雲端管理型系統在多據點部署中持續展現出更低的營運支出。透過零接觸部署、集中式疑難排解和自動化韌體管理所省下的成本,通常能抵消週期性的授權費用。
- 業務敏捷性:快速部署新據點、即時推送全網原則變更以及與分析平台無縫整合的能力,提供了獨特的商業優勢,特別是在零售和餐旅等快速變動的產業中。
藉由選擇符合其維運能力與據點拓撲的架構,並在之上堆疊如 Purple 這類與硬體無關的智慧平台,企業 IT 團隊可以將其 WiFi 網路從不可或缺的成本中心,轉化為具備策略意義的營收賦能資產。
關鍵定義
WLC (Wireless LAN Controller)
一種集中化的硬體或虛擬設備,用於管理多個「輕量級」Access Point 的設定、射頻協調和安全原則。
控制器架構的核心組件,既是強大的管理工具,也是潛在的單一故障點。
CAPWAP
無線 Access Point 的控制與設定。WLC 用於管理多台 AP 的標準協定 (RFC 5415)。
控制器架構 AP 用於接收指令並通常用於路由用戶數據流量的通道。
Zero-Touch Provisioning (ZTP)
無需手動設定即可在遠端據點部署網路硬體的能力;設備會自動連線到雲端平台以下載其設定檔。
多據點雲端管理部署中節省營運成本 (OpEx) 的主要驅動因素。
Local Survivability
即使與雲端儀表板的 WAN 連線中斷,雲端管理的 AP 仍能繼續路由本地流量並對用戶進行身分驗證的能力。
評估雲端平台的重要指標,確保 WAN 斷線時不會導致整個 LAN 癱瘓。
Out-of-Band Management
一種將管理流量(遙測、設定)與用戶數據流量分離的架構。
雲端管理 AP 的根本安全原則,確保用戶數據保留在本地網路中。
802.11r (Fast BSS Transition)
一項 IEEE 標準,允許移動中的無線設備保持連續連線,並在 AP 之間進行快速且安全的切換。
在高密度環境中實現無縫漫遊的關鍵;歷史上由集中式控制器處理得更好。
Data Sovereignty
數位數據受其所在地國家法律約束的概念。
評估雲端管理平台以確保符合 GDPR 等法規時的核心考量要素。
Air-Gapped Network
一種網路安全措施,用以確保安全的電腦網路與不安全的網路(例如公共網際網路)在物理上完全隔離。
需要真正物理隔離(air-gapping)的環境,強制要求使用本地端控制器型(on-premises controller-based)架構。
範例
一家全國性零售連鎖店正在 300 家中型門市部署訪客 WiFi。他們只有一個由四名工程師組成的精簡中央 IT 團隊,且無駐點技術人員。他們需要透過數據分析來追蹤停留時間與客流量。
在所有位置部署雲端管理的 AP。利用 Zero-Touch Provisioning (ZTP) 將 AP 直接出貨給門市經理,經理只需將其插上 PoE 交換器即可。設定雲端儀表板以推送標準化的 SSID 和 VLAN 設定。透過 API / RADIUS 將雲端控制器與 Purple 整合,以提供 Captive Portal 和數據分析。
一座新建、擁有 60,000 個座位的體育場需要全面覆蓋 WiFi,以進行球迷互動、票務和 POS 系統。該環境將面臨極具規模的同時用戶連線,且在人群流動於通道時需要無縫漫遊。
部署控制器架構,並在現場資料中心配置具備高可用性備援的 WLC 設備。使用高密度定向天線。設定 WLC 進行積極的負載平衡、頻段導引以及 802.11r Fast BSS Transition。
練習題
Q1. 某家精品連鎖酒店正在升級其 15 家分店的 WiFi。IT 總監希望改用雲端管理的 AP,但法規遵循官擔心餐廳收銀終端(POS)系統的 PCI DSS 合規性問題。正確的架構規劃方法是什麼?
提示:思考在雲端管理部署中如何處理資料平面(data plane)流量,以及網路分割的需求。
查看標準答案
只要實施適當的網路分割,雲端管理的 AP 完全適用。IT 團隊必須為顧客 WiFi 和 POS 網路配置不同的 VLAN。由於雲端管理的 AP 採用帶外(out-of-band)管理,POS 資料流量將會在本地直接路由出去,不會經過廠商的雲端,因此符合 PCI DSS 對資料平面的要求。同時,廠商的雲端平台管理平面必須具備相應的安全認證(例如 SOC 2)。
Q2. 在交易高峰期,某零售店的主要 WAN 連線中斷。該門店切換至低頻寬的 4G 備援連線。雲端管理的 AP 保持在線,但 IT 團隊回報無法透過控制面板向該門店推送配置變更。為什麼會發生這種情況?應如何設計網路以防止此問題?
提示:思考在頻寬受限的連線下,管理流量、資料流量與 QoS 之間的關係。
查看標準答案
AP 正在「本地存活」(local survivability)模式下運作。低頻寬的 4G 連線可能已被必要的 POS 或顧客流量佔滿,導致與雲端控制器之間建立的管理通道(HTTPS/TLS)中斷或逾時。為了防止這種情況,網路架構師應在邊緣路由器/防火牆上實施服務品質(QoS)規則,以保證最小頻寬分配,並在備援連線上優先處理 AP 的管理流量。
Q3. 某個採用現有控制器型架構的大學學區,想要部署 Purple 來進行顧客分析。網路團隊表示,因為他們沒有使用雲端管理的 AP,所以無法進行整合。這個說法正確嗎?
提示:思考 Purple 的整合方法和硬體相容性。
查看標準答案
不,這是錯誤的。Purple 與硬體無關,不需要雲端管理的架構。該大學現有的無線區域網路控制器(WLCs)可以配置為使用標準 RADIUS 驗證和計費協定與 Purple 進行整合,並將顧客流量重導向至 Purple Captive Portal。產生的分析數據將與雲端管理的部署完全相同。
繼續閱讀本系列
什麼是 WLC (無線區域網路控制器)?您現在還需要它嗎?
本全方位指南探討了無線區域網路控制器 (WLC) 的演進,並提供在 2026 年確定合適架構的技術框架。內容涵蓋傳統硬體、雲端管理和無控制器模式,並詳細說明其對合規性、擴充性以及賓客體驗的影響。
Mesh Network 對決 Access Points:大型場域哪一個更合適?
這份技術指南為大型場域提供了 mesh network 與傳統有線 access points 之間的權威比較,涵蓋架構、效能折衷方案和部署策略。它為 IT 經理、網路架構師和 CTO 提供了實用的框架,以便為餐旅、零售、活動和公共部門環境設計高效能且合規的 WiFi 基礎設施。該指南還將這些架構決策與 Purple 獨立於硬體的顧客 WiFi 及分析平台相結合,展示了正確的基礎設施選擇如何推動可衡量的業務成果。
適合企業與家庭實驗室的最佳 WiFi 存取點
本技術指南評估了 2025-2026 年最佳企業級 WiFi 存取點,涵蓋 Cisco、HPE Aruba、Ruckus、Juniper Mist 和 Ubiquiti 在高密度餐旅、零售和公共場所部署中的 WiFi 6E 和 WiFi 7 硬體。它為建構下一代無線網路的 IT 領導者提供具體可行的架構策略、廠商比較、安全框架和投資報酬率指標。Purple 獨立於硬體的顧客 WiFi 與分析平台在整個指南中被定位為智慧層,將網路基礎設施轉化為第一方數據資產。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。