
Optimizar o WiFi do Hotel para Viajantes de Negócios
Este guia fornece estratégias práticas e independentes de fornecedor para líderes de TI de hotelaria optimizarem o WiFi de hotéis para viajantes de negócios, combinando o bloqueio de anúncios ao nível do DNS com políticas de Quality of Service (QoS) ponto a ponto. Abrange a arquitetura técnica, segmentação de VLAN, conformidade de segurança e estudos de caso reais que demonstram como a eliminação do ruído de fundo pode recuperar até 35% de largura de banda desperdiçada. Os diretores de operações de locais e arquitetos de rede encontrarão passos concretos de implementação, estruturas de decisão e referências de ROI mensuráveis para justificar e executar a implementação este trimestre.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Guest WiFi →
Hotel WiFi bandwidth and QoS sizing advisor
Simulate concurrent business traveler demands, calculate required WAN uplink capacity, configure WMM and DSCP queue priorities, and generate controller-ready QoS policies.

Resumo Executivo
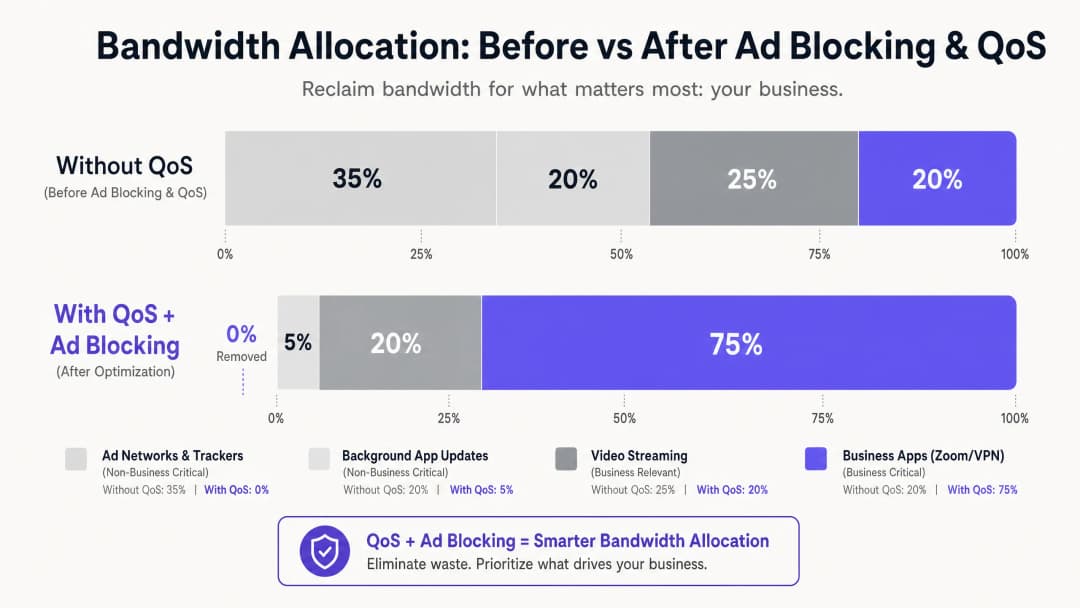
Para os gestores de TI e diretores de operações em hotéis no setor da hospitalidade, disponibilizar um WiFi fiável já não é um elemento diferenciador - é um requisito operacional básico. Os viajantes de negócios exigem uma conectividade de alto desempenho para as VPN corporativas, videoconferências e aplicações alojadas na nuvem. No entanto, a maioria das redes de hotéis está a perder largura de banda de forma silenciosa para tráfego de fundo invisível: rastreadores de anúncios, beacons de telemetria e atualizações automáticas de aplicações que podem consumir até 35% da largura de banda total disponível antes de uma única aplicação empresarial ser iniciada.
Este guia detalha uma arquitetura comprovada e independente de fornecedor para recuperar essa largura de banda desperdiçada. Ao implementar o bloqueio de anúncios ao nível do DNS no gateway de rede e ao aplicar políticas de Qualidade de Serviço (QoS) ponto a ponto mapeadas através de Deep Packet Inspection (DPI), os arquitetos de rede podem garantir que as aplicações sensíveis à latência - Zoom, Microsoft Teams, VPN IPsec e túneis SSL - recebem uma taxa de transferência prioritária garantida. Na maioria dos casos, esta abordagem pode ser implementada na infraestrutura existente, proporcionando um ROI mensurável através do adiamento de atualizações de links ISP e de melhores pontuações de satisfação dos hóspedes corporativos.
Análise Técnica Detalhada
O principal desafio que o ambiente moderno de WiFi em hotéis enfrenta é a proliferação de tráfego de fundo não solicitado. Quando qualquer dispositivo moderno - um portátil de negócios, smartphone ou tablet - se liga a uma rede, inicia imediatamente dezenas de ligações em segundo plano. Estas incluem a consulta de SDK de anúncios a partir de aplicações instaladas, telemetria do sistema operativo, serviços de sincronização em nuvem e verificações de atualizações automáticas. Numa rede plana e não gerida com 200 hóspedes ligados em simultâneo, esta atividade em segundo plano não é apenas um inconveniente - é um problema estrutural de largura de banda.
A investigação sobre os perfis de tráfego de redes de hóspedes corporativos mostra consistentemente que as redes de anúncios e os rastreadores de terceiros representam 25% a 40% do volume de consultas DNS em redes de hotéis não geridas. Cada consulta resolvida com sucesso pode iniciar uma transferência de dados e, embora cada payload individual seja pequeno, o efeito cumulativo em centenas de ligações simultâneas é substancial. Trata-se de largura de banda que deveria estar a servir a reunião de conselho de administração por Zoom do CFO ou a sessão VPN do consultor de volta ao centro de dados corporativo.
Camada 1: Bloqueio de Anúncios e Rastreadores Baseado em DNS
O ponto de intervenção mais eficaz é a resolução de DNS. Ao direcionar todas as consultas de DNS de convidados através de um resolvedor de filtragem - seja um dispositivo local ou um serviço de segurança de DNS em nuvem - a rede pode rejeitar silenciosamente os pedidos para servidores de anúncios conhecidos, domínios de rastreadores e endpoints de telemetria antes que qualquer dado de payload chegue a atravessar a ligação WAN. O ganho de eficiência aqui é estrutural: uma consulta de DNS bloqueada consome recursos insignificantes em comparação com a ligação HTTP/S completa que, de outro modo, teria iniciado.
Para implementações práticas em hotéis, os serviços geridos de filtragem de DNS oferecem listas de bloqueio atualizadas regularmente, apoiadas por SLAs de nível empresarial, o que os torna preferíveis a soluções de código aberto auto-geridas em ambientes onde a disponibilidade é crítica. O requisito de configuração fundamental é garantir que o Walled Garden - o conjunto de domínios acessíveis antes da autenticação no Captive Portal - esteja explicitamente na lista de permissões e isento da política geral de filtragem. A falha em fazer isto é a causa mais comum de reclamações de convidados após a implementação.
Camada 2: Inspeção Profunda de Pacotes e Marcação de QoS
Depois de o ruído de fundo ter sido reduzido na camada de DNS, o tráfego restante deve ser gerido ativamente por prioridade. A Inspeção Profunda de Pacotes (DPI) na firewall de borda ou no dispositivo Unified Threat Management (UTM) identifica protocolos de aplicação específicos. Os motores de DPI modernos conseguem classificar com fiabilidade o Zoom, Microsoft Teams, Cisco Webex, tráfego de voz RTP/SIP e sessões VPN IPsec e SSL com base em assinaturas de pacotes e padrões de portas, mesmo quando estão a ser utilizadas portas não normalizadas.
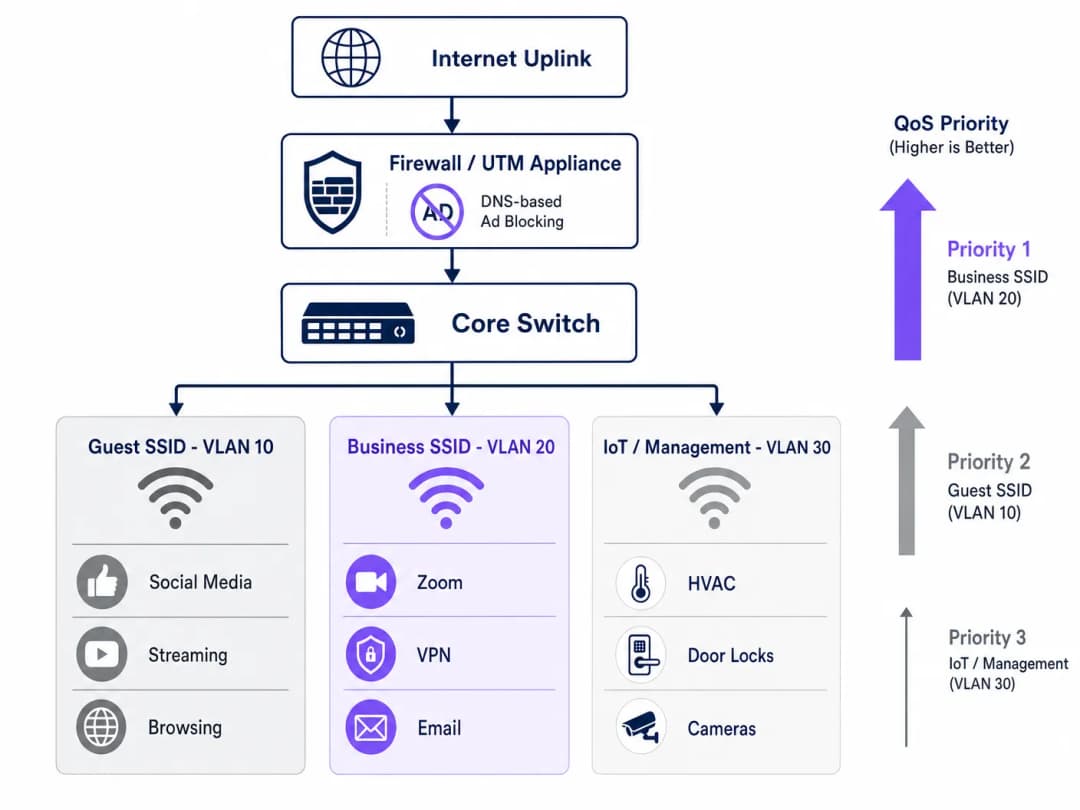
O tráfego identificado como crítico para o negócio é marcado com um valor de Differentiated Services Code Point (DSCP) no cabeçalho IP. O campo DSCP oferece 64 comportamentos por salto possíveis, mas, na prática, a maioria das implementações hoteleiras utiliza um modelo simplificado de três níveis: Expedited Forwarding (EF, DSCP 46) para voz e videoconferência; Assured Forwarding classe 4 (AF41, DSCP 34) para VPN e dados de aplicações corporativas; e Best Effort (BE, DSCP 0) para navegação web geral e streaming de multimédia.
Camada 3: QoS Sem Fios via WMM
A configuração de QoS com fios só é eficaz se os pontos de acesso sem fios mapearem corretamente as marcações DSCP para as categorias de acesso WiFi Multimedia (WMM) apropriadas. O WMM define quatro categorias de acesso: Voz (AC_VO), Vídeo (AC_VI), Best Effort (AC_BE) e Background (AC_BK). O mapeamento DSCP para WMM deve ser configurado explicitamente nos APs, pois o comportamento padrão varia consoante o fabricante. Verifique esta definição na sua consola de gestão de APs; é uma lacuna comum que faz com que políticas de QoS, de outra forma bem concebidas, falhem no último quilómetro.
Segmentação VLAN e Arquitetura de Segurança
Uma rede hoteleira devidamente otimizada deve operar em pelo menos três segmentos lógicos. O SSID de Visitantes (VLAN 10) atende turistas e participantes de conferências com acesso padrão à internet, sujeito a filtragem de DNS e limitação de largura de banda. O SSID de Negócios (VLAN 20) carrega a prioridade máxima de QoS e faz a autenticação através de WPA3-Enterprise com IEEE 802.1X, integrando-se com um servidor RADIUS para fornecer credenciais por utilizador. A VLAN de IoT e Gestão (VLAN 30) isola os dispositivos de quartos inteligentes, sensores de climatização (HVAC), fechaduras eletrónicas e câmaras IP de todo o tráfego de visitantes.
Esta segmentação não é apenas uma otimização de desempenho - é um requisito de conformidade. Sob a PCI-DSS, qualquer segmento de rede que toque em dados de cartões de pagamento deve ser isolado das redes gerais através de regras de firewall documentadas e controlos de acesso. Sob o GDPR, os dados pessoais recolhidos através da autenticação de Guest WiFi devem ser tratados com as salvaguardas técnicas adequadas, sendo a segmentação de rede um controlo fundamental para demonstrar a devida diligência. Manter registos completos para o IT security audit trail de 2026 em todas as VLANs é essencial para comprovar a conformidade durante as auditorias.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
A implementação desta arquitetura requer uma abordagem sistemática para evitar a interrupção dos serviços ativos de visitantes. Recomenda-se uma implementação faseada seguindo as etapas abaixo.
Fase 1 - Criação de perfil de tráfego (Semana 1). Antes de efetuar qualquer alteração, implemente uma ferramenta de análise de tráfego numa porta SPAN do switch principal para capturar 72 horas de dados de referência. Identifique os 20 domínios e categorias de aplicações que mais consomem largura de banda. Estes dados justificam o investimento e fornecem a base de referência em relação à qual as melhorias pós-implementação são medidas. Muitos operadores utilizam as capacidades de WiFi Analytics para compreender os tipos de dispositivos, padrões de permanência e utilização de aplicações em todos os seus espaços.
Fase 2 - Filtros de DNS piloto (Semana 2). Implemente a filtragem de DNS numa única VLAN isolada - idealmente um segmento de funcionários ou de back-office - utilizando uma lista de bloqueio conservadora. Monitorize durante 48 horas para confirmar que não existem falsos positivos antes de expandir para os segmentos de visitantes. Documente cada domínio adicionado à whitelist de Walled Garden.
Fase 3 - Implementação de políticas de QoS (Semana 3). Configure regras de DPI e marcação DSCP na firewall de borda. Verifique se as marcações DSCP sobrevivem a cada passagem por switch através da captura de pacotes na camada de distribuição. Ative o WMM em todos os pontos de acesso e confirme se o mapeamento DSCP-para-WMM é aplicado corretamente. Para orientação sobre o planeamento de frequências e gestão de canais nesta fase, consulte WiFi Frequencies: A Guide to WiFi Frequencies in 2026. Fase 4 - Reestruturação de VLAN (Semana 4). Migre os dispositivos IoT para a VLAN de gestão dedicada. Lance o SSID de Negócios com autenticação WPA3-Enterprise. Notifique os clientes corporativos e organizadores de conferências sobre o novo SSID. Fase 5 - Monitorização e otimização (contínua). Estabeleça KPIs: pontuação média de qualidade de chamadas Zoom, taxa de sucesso de ligação VPN, utilização de taxa de transferência em horas de ponta e pontuações de satisfação de WiFi de convidados. Reveja e atualize as listas de bloqueio de DNS mensalmente.
Melhores Práticas
As seguintes recomendações neutras em termos de fabricante refletem os padrões atuais do setor e aplicam-se às principais plataformas de hardware, incluindo Cisco Meraki, Ubiquiti UniFi, Aruba Networks e Ruckus.
| Prática | Padrão / Referência | Prioridade |
|---|---|---|
| Ativar WPA3-Enterprise no SSID de Negócios | IEEE 802.11i / WPA3 | Crítica |
| Autenticação RADIUS 802.1X | IEEE 802.1X | Crítica |
| Preservação de DSCP ponto a ponto | RFC 2474 | Alta |
| Ativar WMM em todos os APs | Wi-Fi Alliance WMM | Alta |
| Ativar "airtime fairness" | Específico do fabricante | Média |
| Filtragem de DNS com listas de bloqueio geridas | NIST SP 800-81 | Alta |
| Segmentação de VLAN (Convidados/Negócios/IoT) | IEEE 802.1Q | Crítica |
| Isolamento de rede PCI DSS | PCI DSS v4.0 Req. 1 | Crítica (onde aplicável) |
Para locais que operam um ambiente de retalho em conjunto com o seu espaço de hotelaria - como lojas no lobby do hotel ou áreas mistas de conferências e retalho - aplicam-se os mesmos princípios de VLAN e QoS, com uma fila adicional dedicada de alta prioridade para o tráfego de POS. Os princípios discutidos em Office WiFi: Optimising Your Modern Office WiFi Network transferem-se diretamente para implementações em centros de negócios e salas de reuniões de hotéis.
Resolução de Problemas e Mitigação de Riscos
Os modos de falha mais comuns em implementações de otimização de WiFi de hotéis dividem-se em três categorias.
Falha no Captive Portal. Sintoma: os convidados não conseguem aceder à página de início de sessão após a ativação da filtragem de DNS. Causa raiz: a política de filtragem está a bloquear domínios necessários para o redirecionamento do Captive Portal ou para o Walled Garden. Mitigação: audite todos os domínios exigidos pelo fluxo de autenticação e adicione-os à lista de permissões de pré-autenticação antes de ativar os filtros gerais. Se estiver a diagnosticar problemas de congestionamento mais amplos, o guia Why Is Our Guest WiFi So Slow? Diagnosing Network Congestion fornece uma estrutura de diagnóstico estruturada.
Marcação DSCP removida. Sintoma: o QoS está configurado na firewall e nos APs, mas o desempenho das aplicações corporativas não melhora sob carga. Causa raiz: um switch intermédio está a remover ou a remarcar as etiquetas DSCP. Mitigação: capture pacotes em vários pontos ao longo do caminho de rede utilizando o Wireshark ou uma ferramenta equivalente. Verifique se a política de confiança de QoS de cada switch está definida para confiar no DSCP dos dispositivos a montante. Instabilidade de dispositivos IoT após ativar o airtime fairness. Sintoma: os dispositivos de quartos inteligentes (termóstatos, fechaduras de portas) ficam offline de forma intermitente após a ativação do airtime fairness. Causa raiz: os dispositivos IoT legados 802.11b/g transmitem lentamente e ficam sem tempo de antena sob as políticas de airtime fairness. Mitigação: migrar os dispositivos IoT para um SSID de 2.4GHz dedicado na VLAN 30 com o airtime fairness desativado. Aplicar o airtime fairness apenas aos SSIDs corporativos e de convidados de 5GHz.
ROI e Impacto no Negócio
O caso financeiro para este investimento é simples. Ao recuperar 20 - 35% de largura de banda desperdiçada apenas através de filtragem de DNS, a maioria dos operadores hoteleiros pode adiar uma atualização do circuito do ISP em 12 a 18 meses. Ao preço típico da banda larga empresarial para um circuito de fibra dedicado de 1Gbps, isso representa um gasto de capital diferido de £15.000 a £40.000, dependendo do mercado e dos termos do contrato.
Além das poupanças em infraestrutura, o impacto na satisfação dos hóspedes corporativos é mensurável. Os hotéis que conseguem comercializar de forma credível um WiFi fiável e de classe empresarial obtêm uma tarifa acrescida no mercado de viagens corporativas. As melhorias sustentadas nas pontuações de satisfação com o WiFi - normalmente medidas através de inquéritos pós-estadia - correlacionam-se diretamente com as taxas de reserva repetida entre clientes corporativos, o segmento de maior margem para a maioria dos hotéis de serviço completo.
Para instalações de cuidados de saúde e transportes que operam WiFi para visitantes ou pacientes, os benefícios de conformidade são igualmente significativos. Demonstrar uma abordagem documentada e auditável à segurança de rede e ao manuseamento de dados reduz o risco regulatório e simplifica as avaliações de conformidade.
Definições Principais
Filtragem de DNS
O processo de bloquear o acesso a domínios especificados na fase de resolução de DNS, impedindo que os dispositivos estabeleçam ligações com esses destinos.
Implementada no gateway para impedir que os dispositivos dos convidados acedam a redes de anúncios e domínios de rastreadores, recuperando largura de banda antes que quaisquer dados de payload sejam transmitidos.
Quality of Service (QoS)
Um conjunto de mecanismos de rede que prioriza determinados tipos de tráfego em detrimento de outros para garantir o desempenho de aplicações sensíveis à latência.
Essencial para garantir que o tráfego de Zoom, VoIP e VPN receba largura de banda garantida e baixa latência numa rede de hotel congestionada e partilhada por centenas de utilizadores.
Deep Packet Inspection (DPI)
Uma forma avançada de filtragem de pacotes que examina o conteúdo de dados de um pacote para além do seu cabeçalho para identificar a aplicação ou protocolo específico.
Utilizado por firewalls de extremidade para classificar com precisão o tráfego de aplicações (por exemplo, distinguir uma chamada Zoom do tráfego HTTPS genérico) para que possa ser etiquetado para priorização de QoS.
DSCP (Differentiated Services Code Point)
Um campo de 6 bits no cabeçalho do pacote IP utilizado para classificar e marcar pacotes para tratamento de QoS por salto em todos os dispositivos de rede.
O mecanismo padrão da indústria para etiquetar pacotes de modo a que os switches, routers e pontos de acesso saibam qual o tráfego que é crítico para o negócio e deve ser processado primeiro.
WMM (WiFi Multimedia)
Uma certificação da WiFi Alliance que implementa QoS em redes sem fios definindo quatro categorias de acesso: Voz, Vídeo, Best Effort e Background.
O equivalente sem fios ao QoS com fios. Deve ser ativado em todos os pontos de acesso e mapeado corretamente para os valores DSCP para garantir que as políticas de QoS com fios são respeitadas no último salto.
Airtime Fairness
Uma funcionalidade de agendamento sem fios que aloca tempo de transmissão igual a todos os clientes ligados, em vez de contagens de pacotes iguais, impedindo que dispositivos antigos e lentos monopolizem a capacidade do canal.
Crítico em ambientes hoteleiros onde uma mistura de portáteis empresariais modernos e dispositivos mais antigos partilha o mesmo AP. Impede que um único dispositivo lento degrade a experiência de todos os outros.
VLAN (Virtual Local Area Network)
Um segmento de rede lógico criado numa infraestrutura de switch física utilizando etiquetas IEEE 802.1Q para isolar o tráfego entre grupos de dispositivos.
Utilizada para separar o tráfego de convidados, empresarial e IoT na mesma infraestrutura física. Um controlo obrigatório para a conformidade com PCI DSS e uma boa prática para a segurança de rede e gestão de desempenho.
Captive Portal
Um gateway de autenticação baseado na web que intercepta o tráfego HTTP de um novo dispositivo e o redireciona para uma página de início de sessão ou registo antes de conceder acesso total à rede.
O principal ponto de contacto para a autenticação de WiFi de convidados e recolha de dados primários. Deve ser gerido com cuidado para garantir que as políticas de filtragem de DNS não bloqueiam o fluxo de autenticação.
Walled Garden
Um conjunto de domínios e endereços IP a que um dispositivo pode aceder antes de concluir a autenticação no Captive Portal, incluindo tipicamente o próprio portal e quaisquer serviços de autenticação de terceiros necessários.
Deve ser configurado explicitamente ao implementar a filtragem de DNS para garantir que o fluxo de autenticação não é interrompido pela política geral de bloqueio.
IEEE 802.1X
Uma norma IEEE para Controlo de Acesso à Rede baseado em portas que fornece um mecanismo de autenticação para dispositivos que desejam ligar-se a uma rede.
A estrutura de autenticação que sustenta as implementações WPA3-Enterprise. Integra-se com um servidor RADIUS para fornecer credenciais por utilizador e é o padrão recomendado para SSIDs de hotéis de classe empresarial.
Exemplos Práticos
Um hotel de centro de cidade com 400 quartos está a acolher uma grande conferência de tecnologia com 600 delegados registados. O local tem uma ligação de fibra simétrica de 1Gbps. Durante a primeira manhã da conferência, a equipa de operações de rede recebe uma vaga de reclamações: as chamadas de Zoom estão a cair, as ligações VPN estão a expirar e a aplicação da conferência não carrega. Uma captura de tráfego mostra que a ligação de 1Gbps está a 94% de utilização. Como deve a equipa de TI responder, tanto no imediato como estruturalmente?
Resposta imediata (dentro de 30 minutos): Implementar um DNS sinkhole de emergência para os 50 principais domínios de redes de anúncios e telemetria identificados na captura de tráfego. Isto por si só deve reduzir 25 - 35% da carga atual. Simultaneamente, configurar regras de QoS de emergência na firewall de extremidade para priorizar rigidamente o tráfego nas portas UDP 8801-8802 (Zoom) e TCP 443 com as gamas de IP do Zoom, e limitar a taxa de tráfego para gamas de IP de CDN de streaming conhecidas a um agregado de 10Mbps.
Resposta estrutural (pós-evento): Segmentar a rede em VLANs dedicadas para delegados e oradores da conferência. Implementar um serviço gerido de filtragem de DNS com uma lista de bloqueio mantida. Implementar QoS baseado em DPI com marcação DSCP para todos os eventos futuros. Negociar um acordo de capacidade de pico com o ISP para períodos de eventos de alta densidade. Considerar uma ligação de evento dedicada de 10Gbps para conferências que excedam 300 delegados.
Um grupo de hotéis boutique de 120 quartos com propriedades em três cidades pretende padronizar a sua infraestrutura de WiFi. Cada propriedade tem uma mistura de hóspedes em lazer e em negócios. O diretor de TI quer garantir que os hóspedes em negócios tenham uma experiência premium sem investir em novo hardware em cada local. A infraestrutura existente é uma mistura de APs Ubiquiti UniFi e firewalls Cisco Meraki. Que arquitetura deve ser recomendada?
Recomendar uma arquitetura centralizada gerida na nuvem que tire partido das firewalls Meraki existentes para filtragem de DNS (através da filtragem de conteúdo integrada da Meraki e integração com Umbrella) e QoS baseado em DPI. Configurar dois SSIDs por propriedade: um SSID de Guest padrão (WPA3-Personal com Captive Portal) e um SSID Business (WPA3-Enterprise com 802.1X). Associar o SSID Business a uma VLAN dedicada com o nível de prioridade de QoS mais elevado. Nos APs UniFi, ativar o WMM e configurar o mapeamento DSCP para WMM para corresponder à política de marcação da firewall Meraki. Implementar um servidor RADIUS centralizado (ou utilizar um serviço RADIUS na nuvem) para autenticação 802.1X nas três propriedades. Fornecer aos hóspedes com conta corporativa as credenciais do SSID Business no check-in.
Perguntas de Prática
Q1. Acabou de ativar a filtragem de DNS na VLAN de convidados do seu hotel. No espaço de 10 minutos, a receção recebe chamadas de hóspedes a dizer que não conseguem ligar-se ao WiFi - não conseguem ver a página de início de sessão e recebem um erro de "Sem Ligação à Internet". Qual é a causa mais provável e como a resolve?
Dica: Considere a sequência de eventos quando um novo dispositivo se liga a uma rede aberta e tenta aceder ao Captive Portal.
Ver resposta modelo
A política de filtragem de DNS está a bloquear um ou mais domínios necessários para o redirecionamento do Captive Portal ou para o walled garden. Quando um dispositivo se liga à rede, envia um pedido de teste HTTP para detetar o Captive Portal. Se o resolvedor de DNS não conseguir resolver o domínio de redirecionamento (por estar na lista de bloqueio ou por o filtro ser demasiado agressivo), o dispositivo nunca chega a ver a página de início de sessão. Resolução: identifique imediatamente o domínio de redirecionamento do Captive Portal, o domínio do servidor de autenticação e quaisquer domínios de fornecedores de início de sessão social (por exemplo, accounts.google.com para o início de sessão Google), e adicione-os à lista de permissões do walled garden. O walled garden deve contornar totalmente o filtro de DNS para dispositivos não autenticados.
Q2. Um arquiteto de rede configurou o DPI na firewall de extremidade para etiquetar o tráfego do Zoom com DSCP EF (46) e verificou que a configuração está correta. No entanto, durante as horas de pico de conferências, os hóspedes em negócios continuam a reportar jitter e chamadas caídas. Uma captura de pacotes no AP mostra o tráfego do Zoom a chegar com DSCP 0 (Best Effort). Qual é a causa mais provável?
Dica: Lembre-se de que o QoS é um requisito de ponta a ponta e que cada dispositivo no caminho deve estar configurado para confiar e encaminhar as marcações de prioridade.
Ver resposta modelo
Um switch entre a firewall e o ponto de acesso está a remover ou a remarcar as etiquetas DSCP para 0 (Best Effort). Este é um problema comum quando os switches estão configurados com uma política de QoS padrão "não confiável" que repõe todos os valores DSCP recebidos. Resolução: identifique o(s) switch(es) no caminho entre a firewall e os APs e configure a sua política de confiança de QoS para "confiar em DSCP" nas portas de uplink. Além disso, verifique se os pontos de acesso estão configurados para mapear DSCP EF para WMM AC_VO (Voz) e não predefinidos para AC_BE.
Q3. Está a prestar consultoria a um hotel de 250 quartos que pretende implementar Airtime Fairness para melhorar o desempenho do WiFi para hóspedes em negócios. O hotel também tem 80 dispositivos inteligentes nos quartos (termóstatos, estores motorizados) que utilizam 802.11b/g e estão atualmente no mesmo SSID que os hóspedes. Qual é o risco de ativar a Airtime Fairness nesta configuração e qual é a abordagem recomendada?
Dica: Considere como a Airtime Fairness aloca recursos e como a taxa de transmissão de dispositivos herdados 802.11b se compara à de dispositivos modernos 802.11ac/WiFi 6.
Ver resposta modelo
A Airtime Fairness aloca tempo de transmissão igual a todos os clientes, independentemente da sua taxa de dados. Um dispositivo herdado 802.11b que transmita a 1 - 11 Mbps recebe a mesma fatia de tempo que um dispositivo WiFi 6 moderno que transmita a mais de 600 Mbps. Na prática, o dispositivo herdado transmite muito menos dados na sua fatia de tempo, o que é aceitável para o próprio dispositivo, mas o problema é que o ponto de acesso tem de esperar que o dispositivo lento termine a sua transmissão antes de servir o cliente seguinte. Isto pode fazer com que os dispositivos inteligentes dos quartos percam as suas janelas de consulta, levando a ligações intermitentes. A abordagem recomendada é migrar todos os dispositivos IoT para um SSID dedicado de 2.4GHz na VLAN 30 (IoT/Gestão) com a Airtime Fairness desativada, e ativar a Airtime Fairness apenas nos SSIDs de 5GHz de hóspedes e negócios, onde todos os clientes são dispositivos modernos.
Q4. O CTO de um grupo hoteleiro pede-lhe para justificar o custo de implementação de um serviço gerido de filtragem de DNS (£8.000/ano) versus continuar com a atual rede não gerida. O hotel tem um uplink de fibra de 1Gbps que custa £24.000/ano. Como estruturaria o argumento de ROI?
Dica: Considere tanto as poupanças diretas em infraestrutura como o impacto indireto nas receitas.
Ver resposta modelo
Estruture o argumento de ROI em duas partes. Poupanças diretas: se a filtragem de DNS recuperar 30% da largura de banda desperdiçada, o débito útil efetivo do link de 1Gbps existente aumenta para o equivalente a aproximadamente 1,3Gbps. Isto adia a necessidade de uma atualização para 10Gbps (geralmente um custo de capital de £45.000 - £80.000 mais o aumento do aluguer anual da linha) em pelo menos 18 a 24 meses. O custo do serviço de filtragem de £8.000/ano é recuperado logo no primeiro ano apenas através do adiamento das despesas de capital. Impacto indireto nas receitas: a melhoria nos índices de satisfação com o WiFi no segmento corporativo - normalmente uma melhoria de 15-25% com base em implementações comparáveis - influencia diretamente as taxas de reservas recorrentes de contas corporativas. Para um hotel de 250 quartos com 40% de ocupação corporativa a uma tarifa média de £180/noite, mesmo uma melhoria de 2% nas reservas recorrentes corporativas representa aproximadamente £65.000 em receitas anuais adicionais. O caso de ROI combinado é convincente e quantificável num único ano financeiro.
Perguntas frequentes
What network specifications do business travellers require from hotel WiFi?
Business travellers prioritize predictable latency, sufficient upstream bandwidth, and consistent connection stability over raw burst speeds. Core requirements include at least 15 to 25 Mbps symmetric bandwidth per active device, round-trip latency below 50 milliseconds, jitter under 10 milliseconds, and packet loss below 0.5 percent for interactive applications like Zoom, Microsoft Teams, and Webex. Furthermore, networks must permit transparent UDP and IPsec passthrough on ports 500 and 4500 to support corporate VPN tunnels without captive portal timeouts dropping active enterprise connections.
How should hotels configure QoS and WMM to prioritize business traffic?
Hotels should implement 802.11e Wireless Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic classification. Upstream gateways should classify real-time voice and video conferencing packets into DSCP 46 (Expedited Forwarding) or DSCP 34 (AF41), mapping directly to WMM Voice (AC_VO) and Video (AC_VI) access categories on wireless access points. General web browsing and SaaS applications map to Best Effort (AC_BE), while background streaming and bulk file transfers are throttled to Background (AC_BK) or CS1, preventing recreational streaming from starving executive meetings.
How does PMS integration facilitate tiered bandwidth allocation for hotel guests?
Property Management System (PMS) integration connects hotel access gateways with hospitality management platforms like Oracle Hospitality Opera, Infor HMS, Protel, or Mews via standard interfaces such as Micros Fidelio or HTNG protocols. When a guest authenticates with their room number and surname, the PMS confirms their loyalty tier or booking package. Loyalty members and business delegates automatically receive unthrottled high-speed tiers (such as 50 Mbps down and 25 Mbps up with elevated QoS), while standard non-loyalty tiers receive standard speed allocations, incentivizing direct bookings and loyalty enrollment.
Why do corporate VPNs disconnect on hotel WiFi networks and how is it resolved?
Corporate VPN disconnections typically stem from three technical friction points: restrictive captive portal session timers, aggressive NAT connection tracking timeouts, and stateful firewall filtering of Encapsulating Security Payload (ESP) or GRE protocols. Hoteliers resolve this by extending captive portal authentication leases (typically 24 to 72 hours matching guest stay length), enabling NAT traversal (NAT-T) on firewalls, and adjusting stateful NAT UDP timeouts to at least 180 seconds to keep enterprise keepalive heartbeats intact.
What access point density and radio design is recommended for business hotels?
Modern business hotels require one access point per guest room or one access point per two rooms using wall-plate APs (such as Cisco Catalyst 9105AXW, Aruba AP-505H, or Ruckus H550) installed in living areas rather than hallway deployments. Hallway access points suffer severe signal attenuation through fire-rated doors and bathroom plumbing, forcing client devices to connect at lower modulation and coding schemes (MCS) and driving up airtime utilization. Wall-plate APs provide strong 5GHz and 6GHz coverage (-65 dBm or better) directly where guests work, while keeping transmit power low (10 to 14 dBm) to minimize co-channel interference.
How does Purple help hotel operators optimize guest and business WiFi?
Purple provides cloud-managed guest WiFi, automated captive portal onboarding, and hospitality analytics that integrate directly with leading hotel PMS platforms and enterprise wireless hardware. Purple automates guest authentication, enforces dynamic bandwidth tiers based on room type or loyalty status, enables single sign-on across hotel portfolios, and captures verified guest profiles compliant with GDPR, CCPA, and LGPD standards without requiring complex on-premise controller appliances.
Continue a ler esta série
Como Procurar Interferências de WiFi e Encontrar o Melhor Canal
Este guia técnico detalhado fornece aos líderes de TI empresariais metodologias práticas para identificar interferências de RF e selecionar os canais de 5GHz ideais. Abrange análise de espetro, considerações sobre DFS e estratégias de implementação práticas para maximizar o rendimento e reduzir a latência sem necessidade de investir em novo hardware.
Como Melhorar a Velocidade do WiFi Sem Comprar Novos Pontos de Acesso
Este guia detalha como os espaços empresariais podem recuperar mais de 30% da sua largura de banda de WiFi sem adquirir novos pontos de acesso. Ao implementar filtragem de DNS, band steering e políticas de QoS, as equipas de TI podem prolongar a vida útil do hardware, reduzir o CapEx e melhorar o desempenho e a segurança da rede.
Reduzir a Latência em Redes WiFi de Alta Densidade
Este guia detalha como a eliminação de pesquisas de DNS desnecessárias para domínios de rastreamento reduz drasticamente a latência em redes WiFi de alta densidade. Oferece orientações práticas de arquitetura, implementação e ROI para líderes de TI que gerem ambientes de recintos congestionados.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.