পাসওয়ার্ড-সুরক্ষিত গেস্ট SSID কোনো নিরাপদ গেস্ট নেটওয়ার্ক নয়। এটি রেডিও লিঙ্ককে এনক্রিপ্ট করতে পারে, কিন্তু এটি কোনো ভিজিটরকে স্টাফ সাবনেটে পৌঁছানো থেকে বিরত রাখে না, একটি গেস্ট ডিভাইসকে অন্য ডিভাইসে আক্রমণ করা প্রতিরোধ করে না, একটি Captive Portal-কে ক্রেডেনশিয়াল চুরি থেকে রক্ষা করে না, বা সাইন-ইন করার সময় সংগৃহীত ব্যক্তিগত ডেটা পরিচালনা করে না। তাই কীভাবে গেস্ট WiFi সুরক্ষিত করবেন তা একটি বৃহত্তর ডিজাইন প্রশ্ন দিয়ে শুরু হয়: একটি সংযুক্ত ডিভাইস কোথায় পৌঁছাতে পারে, ভেন্যুটি কী পরিচয় ধরে রাখে এবং দল কত দ্রুত অপব্যবহার সনাক্ত করতে পারে?
বাস্তবধর্মী সমাধানটি হলো স্তরীভূত। শক্তিশালী ওয়্যারলেস এনক্রিপশন ব্যবহার করুন, রাউটিং সীমানায় গেস্ট ট্রাফিক আলাদা করুন, ল্যাটারাল মুভমেন্ট নিয়ন্ত্রণ করুন, ভেন্যুর সাথে সামঞ্জস্যপূর্ণ অথেন্টিকেশন নির্বাচন করুন, সংগৃহীত ডেটা ন্যূনতম রাখুন এবং নেটওয়ার্কটিকে একটি এককালীন কনফিগারেশনের পরিবর্তে একটি মনিটরড সার্ভিস হিসেবে পরিচালনা করুন।
কেন বেশিরভাগ গেস্ট WiFi সেটআপ দেখতে যতটা নিরাপদ মনে হয় আসলে ততটা নয়
একটি গেস্ট SSID একটি পাসওয়ার্ড প্রদর্শন করতে পারে, ক্লায়েন্টদের একটি VLAN-এ বরাদ্দ করতে পারে, এবং তবুও ভেন্যুটিকে এড়ানো যায় এমন ঝুঁকির মুখোমুখি করতে পারে। যুক্তরাজ্য সরকারের নির্দেশিকা অনুসারে গেস্ট এবং কর্পোরেট ট্রাফিকের মধ্যে স্পষ্ট বিভাজন প্রয়োজন এবং বলা হয়েছে যে গেস্ট ব্যবহারকারীদের অবশ্যই ইন্টারনেট পরিষেবাগুলিতে পৌঁছানোর আগে প্রমাণীকরণ করতে হবে। এর নিরাপত্তা মানদণ্ড গেস্ট অ্যাক্সেসকে একটি সেগমেন্টেশন এবং প্রমাণীকরণ নিয়ন্ত্রণ করে তোলে, একটি পাসওয়ার্ড নির্বাচন নয়। যুক্তরাজ্য সরকারের ওয়্যারলেস নেটওয়ার্ক নিরাপত্তা মানদণ্ড
অ্যাটাক সারফেস রেডিও নেটওয়ার্কের বাইরেও বিস্তৃত। একটি Captive Portal ক্রেডেন্সিয়াল সংগ্রহ করতে পারে, একটি অ্যাপ্লায়েন্স অ্যাডমিনিস্ট্রেটিভ অ্যাক্সেস উন্মুক্ত করে দিতে পারে এবং একটি ভিজিটর ডেটাবেস সার্ভিসের প্রয়োজনের চেয়ে বেশি ব্যক্তিগত তথ্য সংরক্ষণ করতে পারে। VLAN এবং পোর্টাল পেজগুলো সমস্যার কেবল একটি অংশের সমাধান করে।
ব্যবহারকারীর আচরণ আরও একটি ঝুঁকি যোগ করে। ২০১২ সালের একটি যুক্তরাজ্যের সমীক্ষায় ইতিমধ্যে দেখা গেছে যে ৫৬% পাবলিক WiFi ব্যবহারকারী ব্রাউজ করার আগে WiFi এনক্রিপ্ট করা ছিল কিনা তা পরীক্ষা করেননি, যেখানে পাবলিক WiFi ব্যবহার করা প্রাপ্তবয়স্কদের ৪২% কখনই বা খুব কমই একটি নেটওয়ার্ক সুরক্ষিত ছিল কিনা তা পরীক্ষা করে দেখেছেন। এটি পাবলিক WiFi-এর মাধ্যমে ব্যবহারকারীদের ইমেল পাসওয়ার্ড, সোশ্যাল মিডিয়া ক্রেডেনশিয়াল, পেমেন্ট কার্ডের বিবরণ এবং অনলাইন ব্যাংকিং পাসওয়ার্ড প্রবেশ করার কথাও জানিয়েছে। এই পরিসংখ্যানগুলি একটি ঐতিহাসিক বেসলাইন, প্রতিটি বর্তমান স্থাপনার বিবরণ নয়। এগুলি এখনও দেখায় যে কেন একটি ভেন্যু দর্শনার্থীদের একটি নকল SSID সনাক্ত করার বা কোনও সংযোগ বিশ্বস্ত কিনা তা বিচার করার ক্ষমতার উপর নির্ভর করতে পারে না। যুক্তরাজ্যের পাবলিক WiFi ব্যবহারকারী-ঝুঁকি সমীক্ষা
বাস্তব ডিপ্লয়মেন্টে দেখা যায় এমন তিনটি ব্যর্থতা
- একটি ভুলে যাওয়া ফায়ারওয়াল নিয়ম: একটি কফি শপ তার গেস্ট SSID-কে একটি VLAN-এ ম্যাপ করে, কিন্তু একটি পুরানো নিয়ম এখনও POS সাবনেটের দিকে ট্রাফিকের অনুমতি দেয়। VLAN বিদ্যমান আছে, তবুও রাউটিং নীতি আইসোলেশনকে ব্যর্থ করে।
- একটি অসতর্ক পোর্টাল ফর্ম: একটি হোটেল অতিথিদের একটি স্প্ল্যাশ পেজে ইমেল ঠিকানা এবং পাসওয়ার্ডের মতো তথ্য জিজ্ঞাসা করে। দুর্বল ট্রান্সপোর্ট সিকিউরিটি, অতিরিক্ত তথ্য সংগ্রহ, বা একটি অরক্ষিত ডাটাবেস পোর্টালটিকে পরিচয় ডেটার উৎসে পরিণত করে।
- একটি অনিয়ন্ত্রিত অ্যাপ্লায়েন্স: একটি ক্লিনিক তার কন্ট্রোলার বা অ্যাক্সেস পয়েন্টগুলিতে ডিফল্ট প্রশাসনিক অ্যাক্সেস সক্ষম রেখে দেয়। একজন আক্রমণকারী যে ম্যানেজমেন্ট প্লেন দখল করে সে ওয়্যারলেস কনফিগারেশন পরিবর্তন করতে পারে, এমনকি যদি গেস্ট ট্রাফিক অন্যথায় আইসোলেটেড থাকে।
ব্যবহারিক নিয়ম: গেস্ট ডিভাইসগুলিকে সংযুক্ত হওয়ার মুহূর্ত থেকেই বিশ্বস্ত নয় বলে গণ্য করুন। এনক্রিপশন সংযোগ রক্ষা করে, সেগমেন্টেশন অ্যাক্সেসের পরিধি সীমিত করে, প্রমাণীকরণ জবাবদিহিতা নিশ্চিত করে এবং মনিটরিং দেখায় যে কখন কেউ এই নিয়ন্ত্রণগুলির অপব্যবহার করছে।
PSK রোটেশন কেবল একটি নিয়ন্ত্রণ মাত্র। গেস্টরা একটি শেয়ার করা কী-এর স্ক্রিনশট নিতে পারে, পুনরায় ব্যবহার করতে পারে বা প্রকাশ করতে পারে এবং এটি পরিবর্তন করলে একটি উন্মুক্ত ম্যানেজমেন্ট ইন্টারফেস, একটি দুর্বল পোর্টাল বা একটি অতিরিক্ত-অনুমতিমূলক ফায়ারওয়াল মেরামত হয় না। নিরাপদ গেস্ট WiFi-এর জন্য গোপনীয়তা, কনটেইনমেন্ট, পরিচয় এবং অপারেশনাল ওভারসাইট-এর জন্য পৃথক নিয়ন্ত্রণের প্রয়োজন। ভেন্যুর ভিজিটর ডেটার জন্য একটি রিটেনশন এবং অ্যাক্সেস পলিসিও প্রয়োজন, কারণ গেস্ট ডাটাবেস উন্মুক্ত রেখে নেটওয়ার্ক সুরক্ষিত করা কেবল অর্ধেক সমস্যার সমাধান করে।
সঠিক এনক্রিপশন এবং প্রমাণীকরণ নির্বাচন করা
এনক্রিপশনের পছন্দটি ভেন্যুর ডিভাইস মিশ্রণ এবং জবাবদিহিতার প্রয়োজনীয়তা অনুসরণ করা উচিত। যুক্তরাজ্য সরকারের SS 019 ওয়্যারলেস স্ট্যান্ডার্ডটি শেয়ার করা ওয়্যারলেস নেটওয়ার্কের জন্য একটি ব্যবহারিক বেসলাইন হিসাবে AES সহ WPA2-PSK-কে চিহ্নিত করে এবং একটি দীর্ঘ প্রি-শেয়ার্ড কী-এর সুপারিশ করে যা অনুমান করার আক্রমণ প্রতিরোধ করতে পারে। এলোমেলোভাবে নির্বাচিত চারটি শব্দ নিরাপত্তা এবং ব্যবহারযোগ্যতার মধ্যে একটি কার্যকর ভারসাম্য প্রদান করে। এটি সেখানে উপযুক্ত যেখানে পুরানো ডিভাইস বা একটি সহজ ভিজিটর অভিজ্ঞতা পরিচয়-ভিত্তিক অ্যাক্সেসকে বাদ দেয়।
WPA3-Personal SAE-এর মাধ্যমে পাসওয়ার্ড-অনুমান করার বিরুদ্ধে সুরক্ষা জোরদার করে এবং প্রতিটি সংযোগের জন্য আরও শক্তিশালী সেশন সুরক্ষা প্রদান করে। শেয়ার করা ক্রেডেনশিয়ালই এর সীমাবদ্ধতা রয়ে গেছে। নেটওয়ার্ক সনাক্ত করতে পারে না কোন ভিজিটর এটি ব্যবহার করেছেন, এবং যেকোনো গেস্ট কী-টি কপি বা বিতরণ করতে পারেন। যখন সামঞ্জস্যপূর্ণ ডিভাইস এবং সহজ অনবোর্ডিং গুরুত্বপূর্ণ তখন WPA3-Personal ব্যবহার করুন। শুধুমাত্র যেখানে পুরানো ক্লায়েন্টদের এখনও এটির প্রয়োজন সেখানে ট্রানজিশন মোড সক্ষম করুন, কারণ লেগ্যাসি ডিভাইসগুলিকে সমর্থন করা দুর্বল সামঞ্জস্যের পথকে দীর্ঘায়িত করে।
WPA3-Enterprise 802.1X ব্যবহার করে এবং কোনো ব্যবহারকারী বা ডিভাইসের পরিচয়ের সাথে অ্যাক্সেস নির্ধারণ করে। সার্টিফিকেট সহ EAP-TLS অপারেটরদের একটি পরিষ্কার প্রত্যাহার (revocation) প্রক্রিয়া প্রদান করে। প্রতিটি ভিজিটরের শংসাপত্র পরিবর্তন না করেই একটি আপোসকৃত (compromised) পরিচয় নিষ্ক্রিয় করা যেতে পারে। PEAP প্রবর্তন করা সহজ হতে পারে, তবে পাসওয়ার্ড পরিচালনা এবং ফিশিংয়ের ঝুঁকি থেকেই যায়। Purple-এর WPA-Enterprise নির্দেশিকা আর্কিটেকচার এবং এর স্থাপনার বিবেচ্য বিষয়গুলি ব্যাখ্যা করে।
যখন ব্যক্তিগত জবাবদিহিতার চেয়ে অপারেশনাল সরলতা বেশি গুরুত্বপূর্ণ হয়, তখন শেয়ার্ড অ্যাক্সেস বেছে নিন। যখন রিভোকেশন, বারবার ভিজিট বা অডিট রেকর্ডের বিষয়গুলি গুরুত্বপূর্ণ হয়, তখন পরিচয়-ভিত্তিক অ্যাক্সেস বেছে নিন।
Captive Portal হলো ওয়ার্কফ্লো, এনক্রিপশন নয়
একটি Captive Portal অনবোর্ডিং এবং পলিসি স্বীকৃতি ম্যানেজ করে। এটি সমস্ত গেস্ট ট্রাফিককে এন্ড-টু-এন্ড এনক্রিপ্ট করে না, এবং এটি WPA2 বা WPA3, VLAN সেপারেশন বা ফায়ারওয়াল কন্ট্রোলের বিকল্প হতে পারে না। একটি পোর্টাল ডেটা-গভর্নেন্সের সমস্যাও তৈরি করতে পারে যদি এটি সার্ভিসের প্রয়োজনের চেয়ে বেশি তথ্য সংগ্রহ করে।
| পদ্ধতি | নিরাপত্তা শক্তি | স্থাপনার প্রচেষ্টা | সেরা মানানসই |
|---|---|---|---|
| ক্লিক-থ্রু (Click-through) | কম পরিচয় নিশ্চিতকরণ, সাধারণ অ্যাক্সেস নিয়ন্ত্রণ | নিম্ন | পাবলিক স্পেস যেখানে জবাবদিহিতার প্রয়োজনীয়তা সীমিত |
| ভাউচার | উন্নত সেশন জবাবদিহিতা এবং সময় নিয়ন্ত্রণ | মাঝারি | ইভেন্ট এবং সার্ভিসড ভেন্যু |
| SMS OTP | একটি ফোন নম্বরের সাথে অ্যাক্সেস লিঙ্ক করে, তবে গোপনীয়তা এবং ডেলিভারির ওপর নির্ভরশীলতা তৈরি করে | মাঝারি | এমন ভেন্যু যেখানে সম্পূর্ণ আইডেন্টিটি প্রোভাইডার ছাড়াই শক্তিশালী পরিচয়ের প্রয়োজন রয়েছে |
| সোশ্যাল লগইন | তৃতীয় পক্ষ এবং সম্মতির প্রভাবসহ সুবিধাজনক পরিচয় সংকেত | মাঝারি | রিটেইল এবং হসপিটালিটি মার্কেটিং যাত্রা |
| ইমেল রেজিস্ট্রেশন | সম্মতি এবং পুনরায় পরিদর্শনের জন্য দরকারী, তবে একটি ভিজিটর ডাটাবেস তৈরি করে | মাঝারি | একটি স্পষ্ট রিটেনশন নীতি সহ কাস্টমার-ফেসিং ভেন্যু |
| সার্টিফিকেট সহ 802.1X | প্রতিটি ডিভাইসের জন্য শক্তিশালী পরিচয় এবং প্রত্যাহার (revocation) সুবিধা | উচ্চ | এন্টারপ্রাইজ, নিয়ন্ত্রিত এবং বারবার আসা দর্শনার্থীদের পরিবেশ |
প্রধান আপসটি হলো শাসন পরিচালনা। একটি ক্লিক-থ্রু পৃষ্ঠা প্রাপ্তি স্বীকার রেকর্ড করে, কোনো অর্থপূর্ণ পরিচয় নয়। SMS এবং সোশ্যাল লগইন ব্যক্তিগত ডেটা সংগ্রহ এবং তৃতীয় পক্ষের নির্ভরতা নিয়ে আসে। ইমেল নিবন্ধন একটি ভিজিটর ডাটাবেস তৈরি করে, তাই প্রশাসনিক অ্যাক্সেস সীমাবদ্ধ করুন, উদ্দেশ্য নথিভুক্ত করুন, ধরে রাখার সীমা নির্ধারণ করুন এবং মুছে ফেলা বা সংশোধনের জন্য একটি প্রক্রিয়া প্রদান করুন।
ভেন্যু-নির্দিষ্ট অপারেটিং মডেলের জন্য, পছন্দের পরিধি সীমিত রাখুন: যেখানে কর্মীদের সময়-সীমিত দায়বদ্ধতার প্রয়োজন সেখানে ভাউচার ব্যবহার করুন, এবং যেখানে ভেন্যু একটি আইডেন্টিটি সার্ভিস ও সার্টিফিকেট লাইফসাইকেল পরিচালনা করতে পারে সেখানে এন্টারপ্রাইজ অথেন্টিকেশন ব্যবহার করুন। পরবর্তীতে দেওয়া চেকলিস্টটি নেটওয়ার্ক ডিজাইন পুনরাবৃত্তি না করেই সেই সিদ্ধান্তগুলোকে ভেন্যুর প্রকারের সাথে মিলিয়ে দেয়।
PSK রোটেশন কেবল তখনই সাহায্য করে যখন এর বিতরণ নিয়ন্ত্রিত থাকে। যদি কোনো গেস্ট একটি স্ক্রিনশটে কী-টি পোস্ট করে দেয়, তবে পরবর্তীতে এটি রোটেট করা এক্সপোজারকে সীমিত করে ঠিকই, কিন্তু পরিচয় প্রতিষ্ঠা করে না। এমন সহজতম পদ্ধতিটি নির্বাচন করুন যা ভেন্যুটিকে পরিচালনাযোগ্য দায়বদ্ধতা, প্রাইভেসি কন্ট্রোল এবং অপারেশনাল ওয়ার্কলোড প্রদান করে।
নেটওয়ার্ক সেগমেন্টেশন এবং আইসোলেশন ডিজাইন করা
সর্বনিম্ন দরকারী সীমানাটি লেয়ার থ্রি-তে থাকে। গেস্ট SSID-টিকে নিজস্ব VLAN-এ রাখুন, এটিকে একটি ডেডিকেটেড DHCP স্কোপ বরাদ্দ করুন এবং এটিকে এমন একটি ফায়ারওয়ালের মাধ্যমে রুট করুন যার ডিফল্ট অবস্থান হলো স্টাফ, IoT, পেমেন্ট এবং ম্যানেজমেন্ট নেটওয়ার্কগুলিতে অ্যাক্সেস অস্বীকার করা। শুধুমাত্র ভেন্যুর প্রয়োজনীয় আউটবাউন্ড পরিষেবাগুলির অনুমতি দিন, সাধারণত ওয়েব এবং DNS, তারপর শুধুমাত্র একটি বাস্তব প্রয়োজনীয়তা বিদ্যমান থাকলেই সুস্পষ্ট ব্যতিক্রমগুলি যোগ করুন।
যুক্তরাজ্য সরকারের ওয়্যারলেস নির্দেশিকাতে ভিজিটর অ্যাক্সেসের জন্য প্রিভিলেজড LAN অ্যাক্সেস উন্মুক্ত না করা প্রয়োজন এবং ভিজিটর ডিভাইসগুলির মধ্যে আইসোলেশনের সুপারিশ করা হয়। একটি ব্যবহারিক ইউকে হার্ডেনিং সিকোয়েন্স গেস্ট SSID-কে তার নিজস্ব VLAN-এ রাখে, স্টেটফুল আউটবাউন্ড ফায়ারওয়াল নিয়ম ব্যবহার করে এবং ক্লায়েন্ট-টু-ক্লায়েন্ট ট্রাফিক ব্লক করে। ইউকে গেস্ট WiFi হার্ডেনিং নির্দেশিকা
ঝুঁকির সাথে টপোলজি মেলান
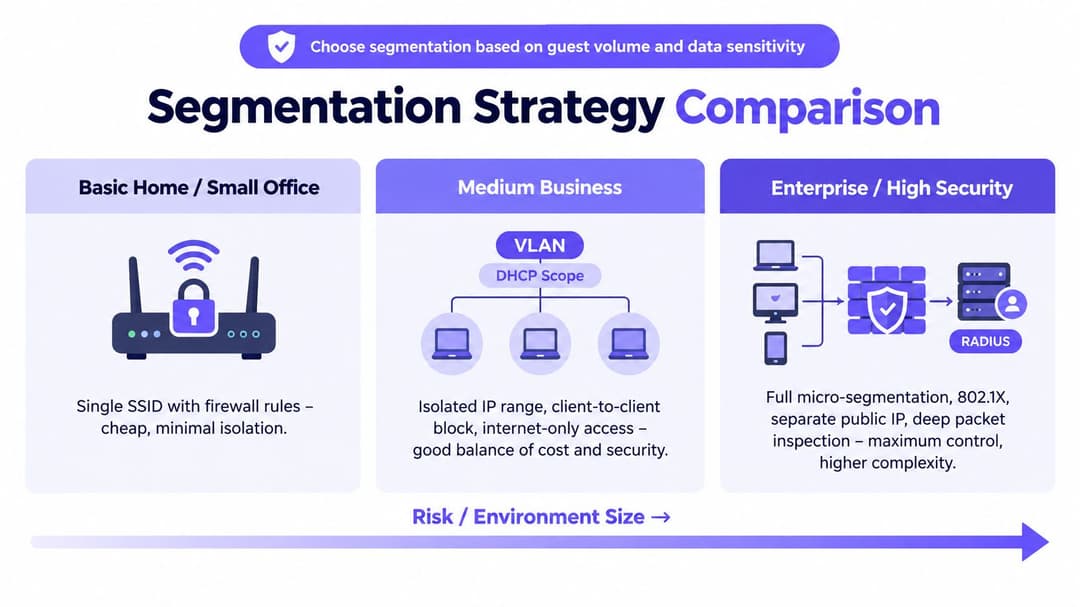
একটি ছোট ভেন্যু একটি গেস্ট VLAN, AP-স্তরের ক্লায়েন্ট আইসোলেশন, এবং একটি শুধুমাত্র ইন্টারনেট ফায়ারওয়াল রুল ব্যবহার করতে পারে। এটি সস্তা এবং কার্যকর, তবে এটি রোল-নির্দিষ্ট পলিসির জন্য কম সুযোগ রাখে এবং যখন ভেন্যুটি পেমেন্ট টার্মিনাল, ক্যামেরা বা বিল্ডিং সিস্টেম যুক্ত করে তখন এটি ভঙ্গুর হয়ে যেতে পারে।
একটি মাঝারি ভেন্যুর উচিত গেস্ট, স্টাফ এবং IoT VLAN-গুলোকে আলাদা করা, যেখানে রাউটার বা ফায়ারওয়াল লেয়ার-থ্রি সীমানা কার্যকর করবে। ওয়্যারলেস ইনফ্রাস্ট্রাকচারের পাশাপাশি ফায়ারওয়ালেও ক্লায়েন্ট আইসোলেশন সক্রিয় থাকতে হবে, কারণ গেস্টরা যেন একই IP রেঞ্জের মধ্যে একে অপরকে আক্রমণ করতে না পারে।
একটি এন্টারপ্রাইজ বা মাল্টি-সাইট ডিপ্লয়মেন্টের জন্য VRFs, বা সমতুল্য একটি ভার্চুয়াল সেপারেশন মডেল, রোল-ভিত্তিক ফায়ারওয়াল পলিসি এবং সেন্ট্রাল NAC প্রয়োজন হতে পারে। ডিভাইস বা রোলের সাথে বিভিন্ন প্রি-শেয়ার্ড কী ম্যাপ করে, প্রতিটি ডিভাইসের জন্য সম্পূর্ণ 802.1X রোলআউট সমর্থন করার প্রয়োজন ছাড়াই, iPSK BYOD-ভারী পরিবেশের জন্য একটি দরকারী মধ্যম পথ প্রদান করতে পারে। তবে এর জন্য লাইফসাইকেল ম্যানেজমেন্টের প্রয়োজন এবং এটিকে সার্টিফিকেট-গ্রেড আইডেন্টিটি হিসেবে ভুল করা উচিত নয়।
Purple-এর প্রাইভেট-এরিয়া নেটওয়ার্ক নির্দেশিকা বিভিন্ন ব্যবহারকারী গ্রুপ ইনফ্রাস্ট্রাকচার শেয়ার করার সময় কী ধরনের আইসোলেশন প্রয়োজন তা বর্ণনা করে।
বারবার ঘটতে থাকা ট্রাঙ্ক ত্রুটিটি শারীরিকভাবে পরীক্ষা করা প্রয়োজন। একটি সুইচ ট্রাঙ্কের সাথে যুক্ত গেস্ট VLAN সম্পূর্ণরূপে বৈধ হতে পারে, তবে সেই ট্রাঙ্কটি যদি কোরের কাছে ভুল অ্যাক্সেস পাথগুলিও প্রকাশ করে, তবে ব্রডকাস্ট ডোমেন এবং রাউটিং পলিসি আশানুরূপ আচরণ নাও করতে পারে। একটি গেস্ট ডিভাইস থেকে পরীক্ষা করুন, অভ্যন্তরীণ পরিষেবা এবং ম্যানেজমেন্ট ইন্টারফেসে অ্যাক্সেসের চেষ্টা করুন এবং যাচাই করুন যে পিয়ার-টু-পিয়ার ট্রাফিক ব্যর্থ হচ্ছে। কন্ট্রোলারে VLAN নামটি সঠিক দেখাচ্ছে বলেই ডিজাইনটি অনুমোদন করবেন না।
সার্টিফিকেট-ভিত্তিক অ্যাক্সেস এবং নির্বিঘ্ন রোমিং
সার্টিফিকেট-ভিত্তিক অ্যাক্সেস ভিজিটর অভিজ্ঞতাকে "SSID খুঁজুন, একটি পাসওয়ার্ড পড়ুন, একটি পোর্টাল গ্রহণ করুন" থেকে স্বয়ংক্রিয় নেটওয়ার্ক নির্বাচন এবং প্রমাণীকরণে পরিবর্তন করে। Passpoint বা OpenRoaming এর মাধ্যমে, একটি ডিভাইস একটি বিশ্বস্ত প্রদানকারীকে আবিষ্কার করতে পারে, নেটওয়ার্ক যাচাই করতে পারে এবং প্রতিটি পরিদর্শনে একটি শেয়ার্ড কী প্রদর্শন না করেই যুক্ত হতে পারে। অতিথি কোনো স্প্ল্যাশ পেজ নাও দেখতে পারেন।
অপারেটরের জন্য, সেই সরলতার জন্য প্রকৃত পরিকাঠামো প্রয়োজন। আপনার একটি RADIUS বা ক্লাউড প্রমাণীকরণ পরিষেবা, একটি সার্টিফিকেট বা ফেডারেশন প্রদানকারী, সঠিকভাবে বিজ্ঞাপিত রোমিং তথ্য এবং ডিভাইস প্রোফাইলিং ও আইডেন্টিটি রিভোকেশনের জন্য একটি প্রক্রিয়া প্রয়োজন। Purple-এর Passpoint ওভারভিউ এই ধরণের পাসওয়ার্ডহীন রোমিং মডেলকে কভার করে।
অপারেটর যা লাভ করে
এখানে প্রিন্ট, ছবি তোলা বা প্রচার করার মতো কোনো সাধারণ PSK নেই। ফেডারেশন এবং অনবোর্ডিং মডেলের উপর নির্ভর করে অ্যাক্সেসকে একটি ব্যক্তিগত ডিভাইসের পরিচয়, একটি SIM-ভিত্তিক সম্পর্ক বা একটি ইমেল-ভিত্তিক তালিকাভুক্তির সাথে যুক্ত করা যেতে পারে। এটি সিকিউরিটি টিমকে একটি আরও নির্ভুল রিভোকেশন পয়েন্ট প্রদান করে এবং একটি শংসাপত্র অপরিবর্তিত রাখার প্রবণতা হ্রাস করে, কারণ এটি পরিবর্তন করলে প্রতিটি গেস্টের অসুবিধা হতে পারে।
পুনরাবৃত্তি করা ভিজিটর সহ একটি হোটেল চেইন এই অপারেশনাল বিনিয়োগকে যুক্তিযুক্ত করতে পারে কারণ ফিরে আসা অতিথিরা অংশগ্রহণকারী প্রপার্টি জুড়ে স্বয়ংক্রিয় কানেকশন থেকে উপকৃত হন। ফ্রন্ট ডেস্ককে আর পাসওয়ার্ড ব্যাখ্যা করতে হবে না, এবং চেইনটি বিভিন্ন লোকেশন জুড়ে সামঞ্জস্যপূর্ণ পলিসি প্রয়োগ করতে পারে।
একটি কফি শপের সম্পূর্ণ PKI প্রোগ্রামের প্রয়োজন নাও হতে পারে। একটি বিশ্বস্ত Google বা Apple হটস্পট ফেডারেশন সেইসব দর্শকদের জন্য একটি সহজ রোমিং অভিজ্ঞতা প্রদান করতে পারে যাদের ডিভাইস এবং অ্যাকাউন্ট এটি সমর্থন করে, অন্যদিকে একটি প্রচলিত গেস্ট পদ্ধতি বাকি সকলের জন্য উপলব্ধ থাকে।
যেখানে এটি উপযুক্ত নয়
আনম্যানেজড BYOD-এ সার্টিফিকেটের লাইফসাইকেল পরিচালনা করা সবচেয়ে কঠিন অংশ। ডিভাইসগুলি প্রতিস্থাপিত হয়, প্রোফাইলগুলি পুরনো হয়ে যায়, ব্যবহারকারীরা ভুলে যান কীভাবে তালিকাভুক্তি কাজ করে, এবং সাপোর্ট টিমকে অবশ্যই একটি ব্যর্থ শংসাপত্রকে কভারেজ বা DNS সমস্যা থেকে আলাদা করতে হবে। ডিভাইস প্রোফাইলিংও গুরুত্বপূর্ণ, কারণ একটি শংসাপত্র তালিকাভুক্ত পরিচয় প্রমাণ করে, কিন্তু ডিভাইসটি স্বাস্থ্যকর বা প্রতিটি নেটওয়ার্ক রোলের জন্য উপযুক্ত কিনা তা নিশ্চিত করে না।
সার্টিফিকেট-ভিত্তিক অ্যাক্সেস গ্রহণ করুন যখন পুনরাবৃত্ত পরিদর্শন, নিয়ন্ত্রিত তথ্য, বা পার্টনার রোমিং স্থাপনা এবং সহায়তা ব্যয়ের যৌক্তিকতা প্রমাণ করে। যদি ভিজিটরদের কেবল একটি ছোট অংশ এটি ব্যবহার করে এবং ভেন্যুর পরিচয় জীবনচক্র পরিচালনা করার জন্য কোনো দল না থাকে, তবে কেউ রক্ষণাবেক্ষণ করে না এমন একটি সিস্টেম স্থাপন করার চেয়ে একটি সুনিয়ন্ত্রিত ব্যক্তিগত বা ভাউচার মডেল দিয়ে শুরু করুন।
মনিটরিং, প্যাচিং, এবং ইনসিডেন্ট রেসপন্স
গেস্ট WiFi কার্যপ্রণালীর দিক থেকে সুরক্ষিত হয়ে ওঠে, কন্ট্রোলারে কেউ সেভ ক্লিক করার মুহূর্তেই নয়। অ্যাক্সেস পয়েন্ট, গেটওয়ে, DHCP অ্যাসাইনমেন্ট, অথেন্টিকেশন ওয়ার্কফ্লো, DNS আচরণ এবং আউটবাউন্ড ট্রাফিকের ক্ষেত্রে টিমের দৃশ্যমানতা প্রয়োজন, সাথে একটি ডিভাইস, সেশন এবং পলিসি সিদ্ধান্তের সংযোগ স্থাপনের জন্য যথেষ্ট প্রাসঙ্গিকতা থাকা দরকার।
যেখানে সম্ভব কন্ট্রোলার এবং ফায়ারওয়াল লগ একটি কেন্দ্রীয় স্টোর বা SIEM-এ পাঠান। প্রমাণীকরণ রেকর্ডের পাশাপাশি DHCP লিজ রেকর্ড রাখুন, কারণ একটি ঘটনার তদন্তের জন্য প্রায়শই একটি ডিভাইসের এবং সেশনের সাথে একটি সাময়িক ঠিকানা যুক্ত করার প্রয়োজন হয়। ধরে রাখার সময়কাল কোনো স্বেচ্ছাচারী ডিফল্ট মানের পরিবর্তে ভেন্যুর নথিভুক্ত আইনি, চুক্তিভিত্তিক এবং লঙ্ঘন-প্রতিক্রিয়া প্রয়োজনীয়তার সাথে সামঞ্জস্যপূর্ণ হওয়া উচিত।
এমন আচরণের দিকে খেয়াল রাখুন যা কনফিগারেশন প্রতিরোধ করতে পারবে না
ভেন্যুর SSID ব্যবহারকারী অননুমোদিত অ্যাক্সেস পয়েন্ট, অস্বাভাবিক DNS ভলিউম বা টানেলিং প্যাটার্ন, বারবার Captive Portal ব্যর্থতা, অপ্রত্যাশিত আউটবাউন্ড গন্তব্য এবং অনবোর্ডিং পরিষেবার বিরুদ্ধে সন্দেহজনক ক্রেডেনশিয়াল-স্টাফিং কার্যকলাপের জন্য নিরীক্ষণ করুন। ফিল্টারিং এবং রেট নিয়ন্ত্রণ অপব্যবহার হ্রাস করতে পারে, তবে তারা সিগন্যাল পর্যালোচনার বিকল্প হবে না।
অ্যাক্সেস-পয়েন্ট ফার্মওয়্যার এবং ওয়্যারলেস-কন্ট্রোলার প্যাচগুলি একটি অতিথি SSID-তেও গুরুত্বপূর্ণ। একটি অতিথি নেটওয়ার্ক অভ্যন্তরীণ সিস্টেম থেকে বিচ্ছিন্ন করা যেতে পারে যখন সেই বিচ্ছিন্নতা প্রয়োগকারী অ্যাপ্লায়েন্সটি এখনও ঝুঁকিপূর্ণ থেকে যায়। একটি প্রতিনিধিত্বমূলক সাইটে আপডেটগুলি পর্যায়ক্রমে সম্পাদন করুন, রিবুট করার পরে অতিথি নীতি নিশ্চিত করুন এবং সংস্করণ ও রোলব্যাক পাথ রেকর্ড করুন।
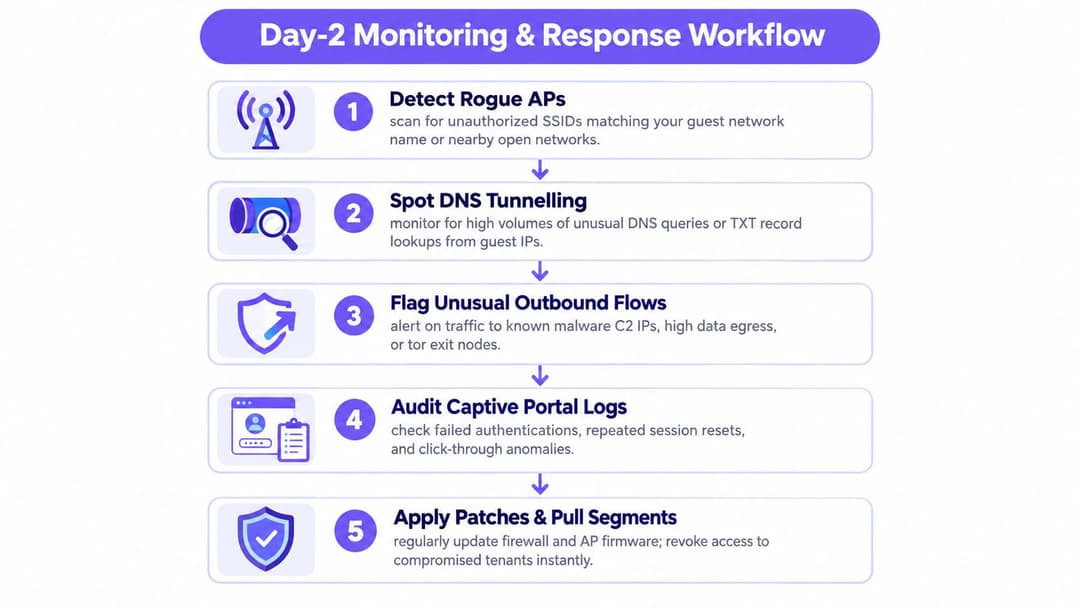
যখন কোনো ঘটনার সন্দেহ হয়, তখন বিঘ্নকারী পরিবর্তন করার আগে প্রমাণ সংরক্ষণ করুন।
- শনাক্ত করুন: প্রভাবিত SSID, সাইট, অ্যাক্সেস পয়েন্ট, কন্ট্রোলার, গেটওয়ে, আইডেন্টিটি সার্ভিস এবং সময়ের উইন্ডো নিশ্চিত করুন।
- নিয়ন্ত্রণ করুন: প্রয়োজনে প্রভাবিত SSID নিষ্ক্রিয় করুন, সার্টিফিকেট বা ভাউচার প্রত্যাহার করুন, ক্ষতিকারক গন্তব্যগুলি ব্লক করুন এবং আপোসকৃত অ্যাপ্লায়েন্সগুলি আইসোলেট করুন।
- যোগাযোগ করুন: ভেন্যু কর্মীদের জানান কী পরিবর্তিত হয়েছে, সাইনেজ বা একটি স্ট্যাটাস পেজ আপডেট করুন এবং শনাক্তযোগ্য ভিজিটর ডেটা সংগ্রহ করা হলে আইনি বা গোপনীয়তা দলগুলিকে জড়িত করুন।
- পর্যালোচনা করুন: ব্যর্থতাটি রেডিও, VLAN, ফায়ারওয়াল, পোর্টাল, ম্যানেজমেন্ট প্লেন নাকি ডেটা স্টোর থেকে এসেছে তা নির্ধারণ করুন।
- উন্নতি করুন: নিয়ন্ত্রণটি সংশোধন করুন, একটি গেস্ট ডিভাইস থেকে এটি পরীক্ষা করুন এবং রানবুক আপডেট করুন।
একটি গেস্ট SSID হল একটি লাইফসাইকেল সহ একটি পরিষেবা। কনফিগারেশন হল কেবল প্রথম প্রকাশ।
আপনার ভেন্যুর জন্য একটি ব্যবহারিক হার্ডেনিং চেকলিস্ট
অনুমানের পরিবর্তে প্রমাণ দিয়ে চেকলিস্টের কাজ সম্পন্ন করুন। একটি কন্ট্রোলার সেটিং-এর স্ক্রিনশট প্রমাণ করে যে সেটিংটি বিদ্যমান। একটি প্রকৃত গেস্ট ডিভাইস থেকে একটি পরীক্ষা প্রমাণ করে যে পলিসিটি ওয়্যারলেস, সুইচিং, রাউটিং এবং ফায়ারওয়াল লেয়ার জুড়ে কাজ করে।
নেটওয়ার্ক নিয়ন্ত্রণ
- যেখানে সমর্থন করে সেখানে WPA3 নির্বাচন করুন। শুধুমাত্র যেখানে পুরনো ক্লায়েন্টদের প্রয়োজন সেখানে AES সহ WPA2 সচল রাখুন, এবং যদি একটি শেয়ার্ড মডেলের প্রয়োজন থেকেই যায় তবে একটি দীর্ঘ, র্যান্ডমলি জেনারেট করা PSK ব্যবহার করুন।
- একটি ডেডিকেটেড গেস্ট VLAN তৈরি করুন। এটিকে নিজস্ব DHCP স্কোপ দিন এবং কর্পোরেট, পেমেন্ট, IoT এবং ম্যানেজমেন্ট নেটওয়ার্কের সমস্ত রুট সরিয়ে দিন।
- ক্লায়েন্ট আইসোলেশন (client isolation) সক্ষম করুন। যাচাই করুন যে একটি গেস্ট ডিভাইস অন্য একটি ডিভাইসকে সনাক্ত বা সংযোগ করতে পারছে না।
- এগ্রেস (egress) সীমিত করুন। এমন স্টেটফুল নিয়ম প্রয়োগ করুন যা প্রয়োজনীয় আউটবাউন্ড ওয়েব এবং DNS ট্রাফিকের অনুমতি দেয় এবং সেইসাথে অনাকাঙ্ক্ষিত প্রোটোকল ও গন্তব্যগুলিকে ব্লক করে।
- DNS সুরক্ষিত করুন। ভেন্যুর জন্য উপযুক্ত ফিল্টারিং ব্যবহার করুন এবং অস্বাভাবিক কোয়েরি আচরণের ক্ষেত্রে সতর্কতা জারি করুন।
- পোর্টালটি সুরক্ষিত করুন। একটি বৈধ সার্টিফিকেট সহ HTTPS-এর মাধ্যমে স্প্ল্যাশ পেজ এবং সমস্ত ফর্ম সাবমিশন পরিবেশন করুন। শুধুমাত্র একটি নির্দিষ্ট উদ্দেশ্যের সাথে যুক্ত তথ্য সংগ্রহ করুন।
আইডেন্টিটি এবং ডেটা গভর্নেন্স
- যেখানে ব্যবহারিক সেখানে শেয়ার্ড অ্যাক্সেস পরিবর্তন করুন। যখন ভেন্যুতে ট্রেসিবিলিটি বা সনাক্তকরণের প্রয়োজন হয় তখন ভাউচার, ব্যবহারকারী প্রতি ক্রেডেনশিয়াল, RADIUS বা ক্লাউড প্রমাণীকরণ ব্যবহার করুন।
- একটি নথিভুক্ত সময়সূচী অনুযায়ী শেয়ার্ড PSK পরিবর্তন করুন। কিছু ভেন্যুর জন্য প্রতি ত্রৈমাসিকে পরিবর্তন করা একটি কার্যকর কর্মক্ষম লক্ষ্য হতে পারে, তবে এটি ইতিমধ্যে শেয়ার করা কোনো কী-এর প্রভাবকে বাতিল করে না। যেখানে সম্ভব, PSK-কে ব্যক্তিগত অ্যাক্সেস দ্বারা প্রতিস্থাপন করুন।
- ভিজিটর রেকর্ড নির্ধারণ করুন। সিদ্ধান্ত নিন যে ভেন্যুটির জন্য একটি ইমেল ঠিকানা, ফোন নম্বর, ডিভাইসের শনাক্তকারী, নাকি শুধুমাত্র শর্তাবলীর স্বীকৃতি প্রয়োজন।
- প্রশাসনিক অ্যাক্সেস সীমিত করুন। প্ল্যাটফর্ম অ্যাডমিনিস্ট্রেটরদের জন্য MFA প্রয়োজন করুন এবং অপারেশনাল রিপোর্টিং পারমিশনকে বাল্ক ডেটা এক্সপোর্ট থেকে আলাদা করুন।
- ডেটা সংরক্ষণের নিয়ম লিখুন। যোগাযোগের বিবরণ এবং সেশন সংক্রান্ত তথ্য কতদিন রাখা হবে, কে এটি অ্যাক্সেস করতে পারবে এবং মুছে ফেলার অনুরোধগুলি কীভাবে পরিচালনা করা হবে তা উল্লেখ করুন।
ডে-টু অপারেশন
- লগ সেন্ট্রালাইজ করুন। কন্ট্রোলার, ফায়ারওয়াল, DHCP এবং প্রমাণীকরণের ইভেন্টগুলি একটি সুরক্ষিত স্টোরেজে ফরোয়ার্ড করুন।
- ইনফ্রাস্ট্রাকচার প্যাচ করুন। AP এবং কন্ট্রোলার ফার্মওয়্যারকে ভেন্ডরের সমর্থিত রক্ষণাবেক্ষণের মেয়াদের মধ্যে রাখুন, এবং আপডেটের পরে পলিসি এনফোর্সমেন্ট পরীক্ষা করুন।
- শাটডাউন পরীক্ষা করুন। কে SSID নিষ্ক্রিয় করতে পারে, সক্রিয় আইডেন্টিটি প্রত্যাহার করতে পারে, গন্তব্য ব্লক করতে পারে এবং কোনো বিভ্রাটের বিষয়ে যোগাযোগ করতে পারে তা নথিভুক্ত করুন।
- একটি অ্যাক্সেস পরীক্ষা চালান। একটি গেস্ট ডিভাইস থেকে ইন্টারনাল সার্ভিস, পিয়ার ডিভাইস, রাউটার ম্যানেজমেন্ট ইন্টারফেস, DNS ফিল্টারিং এবং পোর্টাল TLS পরীক্ষা করুন।
- পরিবর্তনের পরে ডিজাইনটি পর্যালোচনা করুন। নতুন সুইচ, পেমেন্ট সিস্টেম, ক্যামেরা, ভাড়াটে এবং পোর্টাল ফিল্ডগুলি পূর্ববর্তী যেকোনো অনুমানকে অকার্যকর করে দিতে পারে।
| ভেন্যুর ধরন | সুপারিশকৃত প্রমাণীকরণ (auth) | কেন এটি মানানসই | সুবিধা-অসুবিধা (Trade-off) |
|---|---|---|---|
| ক্যাফে | নিয়ন্ত্রিত ঘূর্ণনসহ শেয়ার্ড PSK, অথবা যেখানে উপযুক্ত সেখানে ক্লিক-থ্রু (click-through) | কম-ঝামেলার অ্যাক্সেস স্বল্প সময়ের পরিদর্শনের জন্য উপযুক্ত | কি (key) ছড়িয়ে পড়তে পারে, এবং পরিচয় নিশ্চিতকরণ সীমিত থাকে |
| হোটেল | রুমের জন্য ভাউচার, এবং বারবার আসা দর্শনার্থীদের জন্য Passpoint | নির্দিষ্ট সময়সীমার অ্যাক্সেস এবং ফিরে আসা অতিথিদের সমর্থন করে | আরও বেশি অপারেশনাল সমন্বয় এবং ডিভাইস সমর্থনের প্রয়োজন হয় |
| ক্লিনিক | পরিচালিত ব্যবহারকারীদের জন্য ডিভাইস সার্টিফিকেট সহ 802.1X, এবং দর্শনার্থীদের জন্য কঠোরভাবে বিচ্ছিন্ন গেস্ট অ্যাক্সেস | পরিচয় এবং সংবেদনশীল পরিবেশ পৃথক রাখে | সার্টিফিকেট লাইফসাইকেল এবং সহায়তা বজায় রাখার জন্য শৃঙ্খলার প্রয়োজন |
| স্কুল | ভাউচার বা পরিচালিত পরিচয়-ভিত্তিক অ্যাক্সেস | অ্যাক্সেস শিক্ষার্থী, স্টাফ, দর্শনার্থী বা ইভেন্ট অনুসরণ করতে পারে | বিভিন্ন ব্যবহারকারী গোষ্ঠীর জন্য পৃথক নীতি এবং সুরক্ষামূলক পর্যালোচনার প্রয়োজন হয় |
| কোওয়ার্কিং স্পেস | প্রতি ব্যবহারকারীর জন্য ভাউচার বা 802.1X, ব্যান্ডউইথ নিয়ন্ত্রণ সহ | সদস্যদের জবাবদিহিতা এবং অনুমানযোগ্য পরিষেবার প্রয়োজন | অনবোর্ডিং এবং অফবোর্ডিং চলমান প্রশাসনিক কাজে পরিণত হয় |
গেস্ট WiFi সুরক্ষিত করার বিষয়ে প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
প্রতি মাসে একটি শেয়ার্ড PSK পরিবর্তন করাই কি যথেষ্ট?
সাধারণত নয়। পরিবর্তন করা একটি ক্রেডেনশিয়াল-এর লাইফটাইম সীমাবদ্ধ করে, তবে এটি আপনাকে বলে না কোন অতিথি এটি ব্যবহার করেছেন এবং পরবর্তী পরিবর্তনের আগে একটি স্ক্রিনশট ছড়িয়ে পড়া রোধ করবে না। ভেন্যুর যদি জবাবদিহিতার প্রয়োজন হয়, তবে আরও ঘন ঘন পাসওয়ার্ড পরিবর্তনের উপর নির্ভর করার পরিবর্তে ভাউচার, ব্যবহারকারী প্রতি ক্রেডেনশিয়াল বা সার্টিফিকেট-ভিত্তিক অ্যাক্সেসে স্থানান্তরিত হন।
ব্যান্ডউইথ ক্যাপ কি অপব্যবহার বন্ধ করে?
এগুলো ব্যবহার নিয়ন্ত্রণ করে, উদ্দেশ্য নয়। ব্যবহারকারী প্রতি একটি ক্যাপ একজন গেস্টের দ্বারা কানেকশন শেষ করে ফেলা আটকাতে পারে, আর QoS গেস্ট ট্রাফিকের চেয়ে ব্যবসায়িক-গুরুত্বপূর্ণ ট্রাফিককে অগ্রাধিকার দিতে পারে। কোনো কন্ট্রোলই ফিশিং, ক্ষতিকারক DNS অ্যাক্টিভিটি, ক্রেডেন্সিয়াল চুরি বা অভ্যন্তরীণ সিস্টেমে পৌঁছানোর চেষ্টাকে ব্লক করে না।
কোনো গেস্ট অবৈধ উপাদান ডাউনলোড করলে কি ভেন্যু দায়ী থাকবে?
উত্তরটি তথ্য, চুক্তি, প্রযোজ্য আইন এবং ভেন্যুর রক্ষণাবেক্ষণ করা রেকর্ডের উপর নির্ভর করে। একজন বিচক্ষণ অপারেটর একটি নথিভুক্ত গ্রহণযোগ্য-ব্যবহারের নীতি বজায় রাখেন, প্রাসঙ্গিক প্রমাণীকরণ এবং নেটওয়ার্ক লগ সংরক্ষণ করেন, যেখানে যুক্তিযুক্ত সেখানে অপব্যবহারের ট্রাফিক সীমাবদ্ধ করেন এবং দায়মুক্তির প্রতিশ্রুতি দেওয়ার পরিবর্তে তাদের আইনি ও গোপনীয়তা দলগুলির কাছ থেকে পরামর্শ নেন।
একটি সন্দেহভাজন নিরাপত্তা লঙ্ঘনের প্রথম ৬০ মিনিটের মধ্যে কী করা উচিত?
কোনো কিছু মোছার বা পুনর্নির্মাণ করার আগে AP, কন্ট্রোলার, ফায়ারওয়াল, RADIUS, captive portal এবং DHCP রেকর্ডগুলি সংরক্ষণ করুন। ক্ষতিগ্রস্থ সাইট এবং সময়ের উইন্ডো সনাক্ত করুন, কন্টেনমেন্টের প্রয়োজন হলে SSID সীমাবদ্ধ করুন বা পরিচয় প্রত্যাহার করুন, প্রাসঙ্গিক লিজ এবং প্রমাণীকরণ ট্রেইলের স্ন্যাপশট নিন এবং প্রতিটি পদক্ষেপ রেকর্ড করুন। ড্যাশবোর্ড পরিষ্কার দেখানোর চেষ্টা করতে গিয়ে প্রমাণ নষ্ট করবেন না।
একটি Captive Portal কি WiFi-কে সুরক্ষিত করে?
না। এটি অ্যাক্সেস ম্যানেজ করে এবং সম্মতি বা পরিচয় সংগ্রহের ক্ষেত্রে সহায়তা করতে পারে, তবে এটি WPA2 বা WPA3 এনক্রিপশন, VLAN আইসোলেশন, ক্লায়েন্ট আইসোলেশন, ফায়ারওয়াল পলিসি, প্যাচিং বা ডেটা গভর্নেন্সের বিকল্প নয়। পোর্টালটিকে ডিজাইনের একটি উপাদান হিসেবে বিবেচনা করুন এবং এর পেছনের অ্যাপ্লায়েন্স ও ডেটাবেসকে সুরক্ষিত রাখুন।
Purple captive portal প্রমাণীকরণ, পরিচয়-ভিত্তিক অ্যাক্সেস, Passpoint এবং OpenRoaming সমর্থন এবং নেটওয়ার্ক নিয়ন্ত্রণ যেমন VLAN-সচেতন গেস্ট আইসোলেশন এবং যে সমস্ত পরিবেশের জন্য একটি শেয়ার্ড পাসওয়ার্ডের চেয়ে বেশি কিছু প্রয়োজন, সেগুলির জন্য iPSK প্রদান করে। আপনার ভেন্যুর গেস্ট WiFi, পরিচয় এবং ভিজিটর-ডেটা গভর্নেন্সের প্রয়োজনীয়তাগুলির সাথে Purple কীভাবে খাপ খেতে পারে তা পর্যালোচনা করুন।