প্রজেক্টটি কাগজে-কলমে বেশ সহজ দেখায়। ভেন্ডরের কোটেশনে অ্যাক্সেস পয়েন্ট, সম্ভবত সুইচ, হয়তো কন্ট্রোলার লাইসেন্স থাকে এবং স্পনসর ইতিমধ্যেই একটি কাটওভার উইকেন্ড নির্ধারণ করে রেখেছেন। তারপর কেউ একজন প্রশ্ন করে যে গেস্ট অথেনটিকেশনের মালিকানা কার কাছে থাকবে, স্টাফ ডিভাইসগুলো কীভাবে সঠিক VLAN-এ যুক্ত হবে, পুরনো ব্যাজ রিডার এবং প্রিন্টারগুলোর কী হবে এবং কেন Captive Portal-টি এখনও হোটেলের CRM বা হাসপাতালের আইডেন্টিটি প্ল্যাটফর্মের সাথে যুক্ত করা হয়নি। ঠিক সেই মুহূর্তে বেশিরভাগ wireless network deployment কাজ কেবল একটি রেডিও প্রজেক্ট না থেকে একটি আর্কিটেকচার প্রজেক্টে পরিণত হয়।
আমার পাঠানো সেরা মোতায়েনগুলি কখনই কেবল কভারেজের মধ্যে সীমাবদ্ধ ছিল না। এগুলি RF ডিজাইন, আইডেন্টিটি, সেগমেন্টেশন এবং অপারেশনস-কে একটি পরিকল্পনার মধ্যে যুক্ত করেছিল, যাতে টিম প্রতিটি স্তরে একই প্রশ্নের উত্তর দিতে পারে - "সংকেত কি এই রুমে পৌঁছাতে পারে?" থেকে শুরু করে "এই ডিভাইসটিকে কি এই SSID-এ অনুমতি দেওয়া উচিত?" পর্যন্ত। এটি যুক্তরাজ্যেও গুরুত্বপূর্ণ, যেখানে Ofcom-এর 2024 Connected Nations রিপোর্ট দেখায় যে স্থলভাগের ৮৮% অংশে 4G ভৌগোলিক কভারেজ এবং ৬১% অংশে 5G কভারেজ রয়েছে, যখন অন্তত একজন অপারেটরের কাছ থেকে ইনডোর কভারেজ 4G প্রাঙ্গণের জন্য ৯৯% এবং 5G প্রাঙ্গণের জন্য ৯৩%-এ উন্নীত হয়েছে, যা আপনাকে বলে যে বাজারটি এখন মানচিত্রের কভারেজের মতোই বিল্ডিং পেনিট্রেশনের উপর নির্ভরশীল Ofcom Connected Nations report।
কেন বেশিরভাগ এন্টারপ্রাইজ ওয়্যারলেস রোলআউট চালুর আগেই লক্ষ্যচ্যুত হয়
একজন হোটেল IT লিড একবার আমাকে একটি "নতুন ওয়্যারলেস এস্টেট"-এর জন্য সুন্দরভাবে স্বাক্ষরিত একটি কোটেশন দেখিয়েছিলেন। এটি কেবল রেডিও এবং লাইসেন্স কভার করেছিল, এবং ব্যস এটুকুই। কোনো আইডেন্টিটি ফ্লো ছিল না। কোনো সেগমেন্টেশন মডেল ছিল না। কোনো গেস্ট অনবোর্ডিং জার্নি ছিল না। প্রথম দিনেই রিসেপশনের প্রয়োজন ছিল এমন পুরোনো SSID-গুলির জন্য কোনো মাইগ্রেশন প্ল্যান ছিল না।
এই ধরণের পার্থক্যের কারণেই প্রকল্পগুলো পিছিয়ে পড়ে। ব্যবসায়িক নিয়মগুলো ঠিক হওয়ার আগেই রেডিও ডিজাইন অনুমোদিত হয়ে যায়, যার ফলে অ্যাক্সেস পয়েন্টগুলো ইতিমধ্যে বেছে নেওয়ার পরে টিম অথেন্টিকেশন, গেস্ট অ্যাক্সেস এবং পলিসি কন্ট্রোলগুলো যুক্ত করার চেষ্টা করে। বাস্তবে এর অর্থ হলো ক্যাবলিং, মাউন্টিং এবং কন্ট্রোলারের কাজ অর্ধেক সম্পন্ন হয়েছে, যখন সিকিউরিটি, অপারেশনস এবং প্রপার্টি টিমগুলো কার অধীনে অনবোর্ডিং থাকবে এবং কোন ডিভাইসগুলো কোন নেটওয়ার্কে থাকবে তা নিয়ে তর্ক করছে।
ব্যবহারিক নিয়ম: আপনি যদি গেস্ট, স্টাফ এবং IoT অ্যাক্সেস এক অনুচ্ছেদে বর্ণনা করতে না পারেন, তবে আপনি এখনও AP স্থাপন করার জন্য প্রস্তুত নন।
সবচেয়ে নিরাপদ ডেপ্লয়মেন্টগুলো হার্ডওয়্যার দিয়ে নয়, বরং লক্ষ্য নির্ধারণের মাধ্যমে শুরু হয়। একটি হাসপাতালের ওয়ার্ড, একটি রিটেইল ফ্লোর এবং একটি কনফারেন্স ভেন্যু - সবারই একই মূল প্রশ্নের আলাদা আলাদা উত্তরের প্রয়োজন হয়: কে কানেক্ট করছে, তাদের কী করার অনুমতি দেওয়া হয়েছে, তারা কোথায় ল্যান্ড করছে এবং যখন তারা রোম করছে তখন কী ঘটছে। রেডিও প্ল্যানটি এই উত্তরগুলোর উপর ভিত্তি করে হওয়া উচিত, এগুলোকে নির্ধারণ করার জন্য নয়।
সাধারণত এখানেই বাজেটের হিসাব এলোমেলো হয়ে যায়। APs-এর জন্য দেওয়া কোটেশনটি সরাসরি চোখে পড়ে। কিন্তু সার্টিফিকেট রোলআউট, ডিরেক্টরি ইন্টিগ্রেশন, মনিটরিং এবং রোলব্যাক টেস্টিংয়ের পেছনে যে শ্রম দিতে হয়, তা অনেক সময়ই নজরে আসে না। আপনি যদি প্রথম দিন থেকেই এগুলোকে ডেপ্লয়মেন্টের অংশ হিসেবে বিবেচনা না করেন, তবে পরবর্তীতে এগুলো কাজ বিলম্বিত হওয়া, জরুরি চেঞ্জ উইন্ডো এবং "সাময়িক" ব্যতিক্রমী পরিস্থিতি তৈরি করার কারণ হিসেবে দেখা দেয় যা আর কখনো ঠিক হয় না।
একটি একক অ্যাক্সেস পয়েন্ট স্পর্শ করার আগে প্রয়োজনীয়তার স্কোপিং করা
সার্ভে টুল দিয়ে নয়, বরং স্টেকহোল্ডারদের সাথে কথা বলে শুরু করুন। প্রতিটি পরিবেশের জন্য অপারেশন, সিকিউরিটি, ফ্যাসিলিটি এবং বিজনেস ওনারদের সাথে আলোচনা করুন, তারপর তারা কী চান এবং নেটওয়ার্কের কী নিশ্চিত করা প্রয়োজন - এই দুটিকে আলাদা করুন। একটি বলরুমের জন্য যে ধরনের সার্ভিস প্রোফাইল প্রয়োজন, একটি লোডিং বে-র জন্য তা এক নয়; আবার একটি সাধারণ স্টাফ ব্রেক রুমের তুলনায় একটি হাসপাতালের ওয়ার্ডের ক্ষেত্রে রোমিং ব্যর্থতা মেনে নেওয়ার সুযোগ অনেক কম থাকে।
ব্যবসায়িক প্রয়োজনকে নেটওয়ার্ক নিয়মে রূপান্তর করুন
একটি ডিপ্লয়মেন্টের পরিধি নির্ধারণের সবচেয়ে সহজ উপায় হলো প্রথমে অ্যাপ্লিকেশনগুলো লিখে ফেলা। ভয়েস, ভিডিও, পয়েন্ট অফ সেল, টেলিমেট্রি, প্রিন্টার, সেন্সর, ক্লিনিক্যাল সিস্টেম এবং ভিজিটর অ্যাক্সেস - সবকিছুর আচরণ লোড এবং ব্যর্থতার সময় ভিন্ন হয়। ভেন্যুটি যদি পেমেন্ট টার্মিনাল, সময়-সংবেদনশীল ভয়েস বা হেডলেস IoT-এর ওপর নির্ভর করে, তবে সেগুলো কেবল "থাকলে ভালো হতো" এমন কিছু নয়, এগুলো শুরু থেকেই SSID সংখ্যা, অথেন্টিকেশন পদ্ধতি এবং সেগমেন্টেশন নির্ধারণ করে।
তারপর নির্ধারণ করুন কে কানেক্ট করছে। BYOD, কর্পোরেট ল্যাপটপ, ম্যানেজড মোবাইল, স্ক্যানার, ক্যামেরা, এনভায়রনমেন্টাল সেন্সর এবং 802.1X রান করতে পারে না এমন সবকিছুর তালিকা তৈরি করুন। ডিভাইসের এই তালিকাটি ব্যবসা এবং RF-এর মধ্যে সেতুবন্ধন হিসেবে কাজ করে, কারণ এটি আপনাকে জানায় যে মূল সমস্যাটি কভারেজ, ক্যাপাসিটি, রোমিং নাকি আইডেন্টিটি-র।
যদি সাইটের মালিক বলেন "আমাদের কেবল সব জায়গায় WiFi প্রয়োজন", তবে এটি নির্দিষ্ট অ্যাপ্লিকেশন এবং নির্দিষ্ট ডিভাইসের প্রকারে রূপান্তর না হওয়া পর্যন্ত জিজ্ঞাসা করতে থাকুন।
একটি কার্যকর স্কোপিং শিটে পাঁচটি কলাম থাকে। এরিয়া, ইউজারের ধরন, অ্যাপ্লিকেশনের গুরুত্ব, প্রত্যাশিত কনকারেন্সি এবং যেকোনো কমপ্লায়েন্স সংক্রান্ত সীমাবদ্ধতা। রিটেইল সাধারণত পেমেন্ট এবং ভিজিটর ফ্লো-কে একই স্পেসে নিয়ে আসে, হেলথকেয়ারের ক্ষেত্রে ক্লিনিকাল এবং গেস্ট ট্রাফিক খুব কাছাকাছি থাকে এবং হসপিটালিটির ক্ষেত্রে প্রায়শই এই তিনটি প্যাটার্নেরই একসাথে প্রয়োজন হয়।
ডিসকভারি ফেজটিকে সংক্ষিপ্ত এবং বাস্তবসম্মত রাখার জন্য নিচের ইনফোগ্রাফিকটি একটি চমৎকার নির্দেশিকা হিসেবে কাজ করবে।
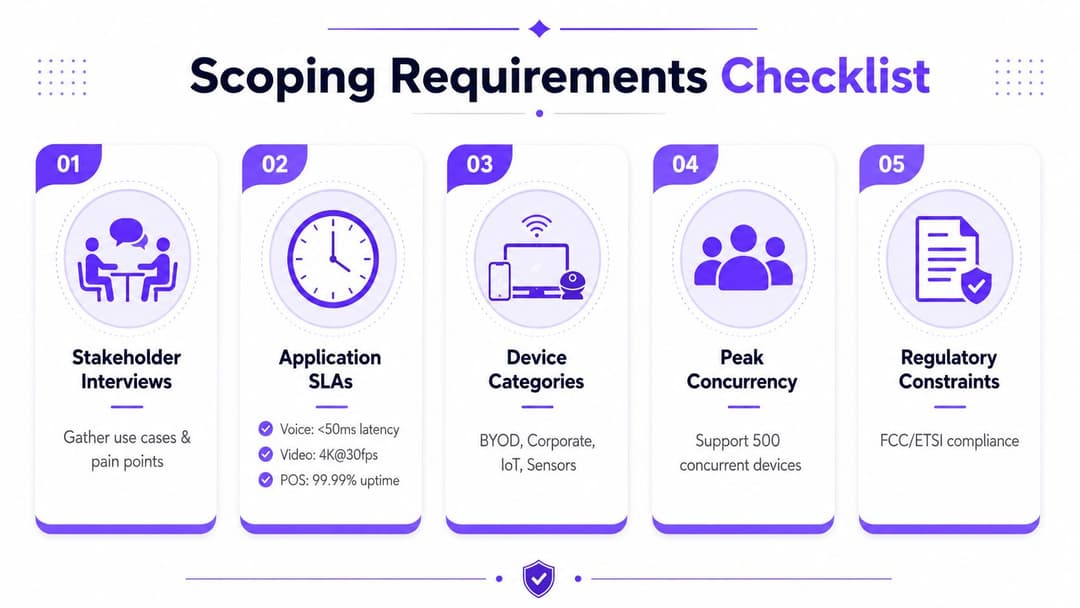
এটি হাতে থাকলে, আপনি একটি এক পাতার সংক্ষিপ্ত বিবরণ লিখতে পারেন যা প্রকিউরমেন্ট, সিকিউরিটি এবং ফ্যাসিলিটিজ দলগুলো পুনরায় না লিখেও পর্যালোচনা করতে পারে। এতে সাফল্যের সংজ্ঞা কী, কোন গ্রুপগুলোর অ্যাক্সেস প্রয়োজন, কোন সার্ভিসগুলো স্কোপের মধ্যে রয়েছে এবং কোন সাইট বা জোনগুলো প্রথম অগ্রাধিকার তা উল্লেখ করা উচিত। এই ডকুমেন্টটি তখন রেফারেন্স পয়েন্ট হয়ে ওঠে যখন পরবর্তীতে কেউ জিজ্ঞাসা করে যে কেন লবির ডিজাইনটি ওয়ার্ডের চেয়ে আলাদা, অথবা কেন IoT ডিভাইসগুলো গেস্ট SSID-এ নেই।
সাইট সার্ভে এবং RF ডিজাইন যা ব্যবহারকারীর অভিজ্ঞতা অনুমান করে
ডিজাইন "সম্পন্ন" হওয়ার পর যে সার্ভে শুরু হয়, তা সাধারণত কোনো ভুল ধারণাকেই নিশ্চিত করে মাত্র। একটি সফল ডেপ্লয়মেন্টের ক্ষেত্রে, সার্ভে হলো এমন একটি পর্যায় যেখানে দেওয়ালে ব্র্যাকেট লাগানোর আগেই পরিকল্পনাটি সঠিক নাকি ভুল তা প্রমাণিত হয়ে যায়। এই পর্যায়ে Ekahau বা NetSpot-এর মতো টুল, একটি নিখুঁত ফ্লোর প্ল্যান এবং ব্যবহারকারীদের বাস্তবসম্মত অনুমানগুলো যেকোনো চমৎকার AP মডেলের চেয়ে অনেক বেশি গুরুত্বপূর্ণ ভূমিকা পালন করে।
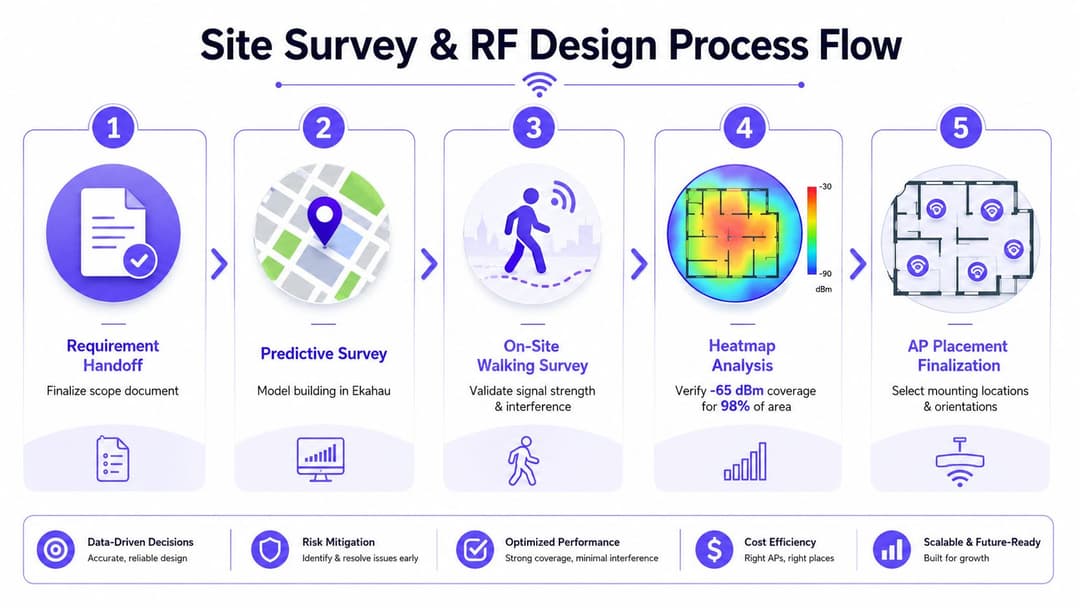
প্রথমে প্রেডিক্টিভ কাজ, দ্বিতীয়ত ওয়াকিং সার্ভে
প্রেডিক্টিভ মডেলটি ভবনের বাস্তব রূপকে প্রতিফলিত করা উচিত, কোনো কাল্পনিক রূপ নয়। যুক্তরাজ্যের ক্ষেত্রে এর অর্থ হলো ঝুলন্ত সিলিং, কংক্রিটের রাইজার, ইটের পার্টিশন, লিফট, অলিন্দ এবং প্ল্যান্ট রুমের কথা বিবেচনা করা, তারপর সিদ্ধান্ত নেওয়া যে AP সিলিং টাইল, ডাডো ট্রাঙ্কিং নাকি কোনো আউটডোর এনক্লোজারে বসানো হবে। একটি প্রেডিক্টিভ পরিকল্পনা কেবল তখনই কার্যকর হয় যখন মাউন্টিং পদ্ধতিটি সাইটে ইনস্টল করা সম্ভব হয়।
কেবল প্ল্যান্টটি RF মডেলের মতোই গুরুত্বপূর্ণ। মোট প্যাচ-কর্ড-প্লাস-কেবল দূরত্ব ১০০ মিটার-এর নিচে রাখুন যাতে অন-স্ক্রিনে রেডিও প্ল্যানটি নিখুঁত দেখ গেলেও পরিকাঠামো স্তরে ডিজাইনটি ভেঙে না পড়ে। ঘন মেঝেতে, প্রথমে ব্যবহারকারী এবং ডিভাইসের সংখ্যা নির্ধারণ করুন। একটি ব্যবহারিক অপারেটিং লক্ষ্য হলো প্রতি রেডিওতে প্রায় ২৫টি ক্লায়েন্ট বা প্রতি AP-তে ৫০টি ক্লায়েন্ট, যার কারণেই হোটেল, ওয়ার্ড এবং মিটিং ফ্লোরে পুরানো ওয়ান-AP-পার-রুম নিয়মটি কাজ করে না WatchGuard deployment best practices।
মডেলটি শুধু দেখার জন্য নয়, বরং যাচাই করার জন্য সার্ভেটি ব্যবহার করুন। গুরুত্বপূর্ণ দেয়ালগুলোর উভয় পাশে সিগন্যাল পরীক্ষা করুন, মাউন্টিং পয়েন্টগুলো কার্যকর কিনা তা নিশ্চিত করুন এবং এমন প্রতিবেশী ইন্টারফারেন্সের দিকে নজর রাখুন যা একটি ফ্লোর প্ল্যান দিয়ে আগে থেকে অনুমান করা যায় না। একটি সঠিক ওয়াকিং সার্ভে এটিও দেখায় যে পরিকল্পিত AP-র অবস্থানগুলো বিল্ডিংয়ের লেআউটের সাথে সাংঘর্ষিক হচ্ছে কিনা।
সঠিক ক্যাপাসিটি প্ল্যানিং দেখতে কেমন হয়
একটি কার্যকর সাইজিং ওয়ার্কফ্লো প্ল্যান, ডিজাইন, ইমপ্লিমেন্ট এবং অপ্টিমাইজ - এই ধাপগুলো অনুসরণ করে। প্রথমে, অ্যাপ্লিকেশন এবং SLA-র প্রয়োজনীয়তাগুলো নির্ধারণ করুন। তারপর সেল ডেনসিটি এবং অ্যান্টেনার ওরিয়েন্টেশনের সাইজ নির্ধারণ করুন। ইনস্টল এবং পরীক্ষা করার পর বেসলাইনের সাথে মিলিয়ে টিউন করুন। একটি সাধারণ AP কাউন্ট দিয়ে ফ্লোরটি পূরণ করার চেষ্টার চেয়ে এই ক্রমটি অনেক বেশি নির্ভরযোগ্য।
ক্যাপাসিটি-ভিত্তিক ডেপ্লয়মেন্টের জন্য সঠিক প্রশ্নটি এটি নয় যে কতগুলো রুম রয়েছে, বরং প্রতিটি জোনে কতগুলো ডিভাইস একই সাথে সাপোর্ট করতে হবে। একটি ২০০ রুমের হোটেলের লবি, কনফারেন্স স্পেস এবং গেস্ট ফ্লোরের ডেনসিটি সম্পূর্ণ ভিন্ন হতে পারে, তাই AP ম্যাপটি গড় জোনের পরিবর্তে সবচেয়ে ব্যস্ত জোনগুলোর চিত্র ফুটিয়ে তোলা উচিত। একটি ৪০ বেডের ওয়ার্ডের ক্ষেত্রেও একই কথা প্রযোজ্য, যেখানে ক্লিনিকাল ডিভাইস, স্টাফদের মোবাইল এবং আগত দর্শনার্থীরা একটি তুলনামূলক ছোট জায়গার মধ্যে ভিন্ন ভিন্ন লোডিং প্যাটার্ন তৈরি করে।
দ্রুত প্ল্যানিং সাপোর্টের জন্য, আমি প্রায়শই টিমগুলোকে একটি অ্যাক্সেস পয়েন্ট ক্যালকুলেটর ব্যবহার করতে বলি যেমন Purple-এর অ্যাক্সেস পয়েন্ট ক্যালকুলেটর, তারপর অন-সাইটের আসল দেয়ালের ধরণ এবং ডিভাইসের মিশ্রণের সাথে ফলাফলটি মিলিয়ে দেখি। এটি কোনো সার্ভে কাজের বিকল্প নয়, তবে প্রথম ইনস্টলেশনের তারিখ বুক করার আগেই স্পষ্টতই দুর্বল জোনগুলো সনাক্ত করতে সাহায্য করে।
Meraki, Aruba, Ruckus, Mist এবং UniFi-এর মধ্যে নির্বাচন করা
ভেন্ডর নির্বাচন ব্যবহারকারীর অভিজ্ঞতা পরিবর্তন করার অনেক আগেই ডিপ্লয়মেন্টের ধরণ পরিবর্তন করে দেয়। সবচেয়ে ভালো প্রশ্ন এটি নয় যে "কোন প্ল্যাটফর্মে সবচেয়ে বেশি ফিচার রয়েছে", বরং "কোন প্ল্যাটফর্মটি আমাদের আইডেন্টিটি স্ট্যাক, আমাদের সাপোর্ট মডেল এবং আমাদের ভেন্যুর ধরণের জন্য সবচেয়ে কম ঝামেলায় প্রোডাকশনে নিয়ে যেতে পারে"।
Meraki সাধারণত প্রাথমিক রোলআউটকে দ্রুততর করে কারণ ক্লাউড-ফার্স্ট প্রোভিশনিং খুবই সহজ এবং এর অপারেশনাল মডেলটি ছোট টিমের কাছে পরিচিত। Aruba সাধারণত বড় বা আরও বেশি সেগমেন্টেড পরিবেশের জন্য ভালোভাবে মানিয়ে যায়, বিশেষ করে যখন টিম একটি শক্তিশালী পলিসি কন্ট্রোল এবং এন্টারপ্রাইজ ইন্টিগ্রেশন চায়। Ruckus প্রায়শই তখনই বেছে নেওয়া হয় যখন জটিল ভবনগুলোতে RF পারফরম্যান্সকে অগ্রাধিকার দেওয়া হয়। Mist সেইসব টিমের কাছে আকর্ষণীয় যারা AI-অ্যাসিস্টেড অপারেশন এবং পরিচ্ছন্ন ক্লাউড ম্যানেজমেন্ট চায়। UniFi খরচ কমাতে পারে এবং ছোট ডেপ্লয়মেন্টকে সহজ করতে পারে, তবে এর জন্য অ্যাডভান্সড এন্টারপ্রাইজ প্রয়োজনীয়তা এবং লাইফসাইকেল গভর্নেন্স নিয়ে আপনাকে সুচিন্তিত হতে হবে।
আইডেন্টিটি লেয়ারেই এই পার্থক্যগুলো স্পষ্ট হয়ে ওঠে। কিছু কন্ট্রোলার Passpoint-এর মতো অনবোর্ডিংকে অন্যদের চেয়ে সহজ করে তোলে। কিছু টিম ক্লাউড RADIUS-এর ওপর বেশি নির্ভর করবে। কিছু পরিবেশ একটি পিওর নেটওয়ার্ক কন্ট্রোলার যা প্রদান করে তার চেয়ে গেস্ট ম্যানেজমেন্ট এবং অ্যানালিটিক্স-এর সাথে আরও ঘনিষ্ঠ সম্পর্ক চায়। যদি ডিপ্লয়মেন্টের মধ্যে গেস্ট, স্টাফ এবং IoT আলাদা করার পরিকল্পনা থাকে, তবে প্রথম পাইলট SSID লাইভ হওয়ার আগে নয়, বরং প্ল্যাটফর্মটি চূড়ান্ত করার আগেই সেই সিদ্ধান্ত নেওয়া উচিত।
| বিক্রেতা (Vendor) | নেটিভ Passpoint / OpenRoaming | আইডেন্টিটি ইন্টিগ্রেশন | সবচেয়ে উপযুক্ত ভেন্যু |
|---|---|---|---|
| Meraki | যেখানে ক্লাউড-ম্যানেজড গেস্ট এবং রোমিং ওয়ার্কফ্লো প্রয়োজন সেখানে চমৎকার মানানসই | ক্লাউড RADIUS এবং ডিরেক্টরি-ব্যাকড অ্যাক্সেসের সাথে প্রায়শই ভাল কাজ করে | হোটেল, রিটেইল, মাল্টি-সাইট শাখা |
| Aruba | বৃহত্তর সেগমেন্টেশনের প্রয়োজনের জন্য শক্তিশালী এন্টারপ্রাইজ অবস্থান | গভীরতর পলিসি এবং আইডেন্টিটি অর্কেস্ট্রেশনের জন্য উপযুক্ত | হাসপাতাল, ক্যাম্পাস, বৃহত্তর সম্পত্তি |
| Ruckus | কঠিন RF পরিবেশ এবং ঘন ভেন্যুর জন্য ব্যবহারিক | একটি আইডেন্টিটি ওভারলের সাথে যুক্ত করা হলে ভাল কাজ করে | স্টেডিয়াম, হোটেল, মিশ্র-ব্যবহারের ভবন |
| Mist | শক্তিশালী ক্লাউড অপারেশন এবং অ্যানালিটিক্স ওরিয়েন্টেশন | যে দলগুলি অটোমেশন এবং পর্যবেক্ষণযোগ্যতা চায় তাদের জন্য উপযুক্ত | ক্যাম্পাস, অফিস, উচ্চ-স্পর্শ অপারেশন |
| UniFi | সহজ মোতায়েনের জন্য ব্যবহারযোগ্য, তবে এন্টারপ্রাইজ ফিচারের গভীরতা সাবধানে পরীক্ষা করুন | সাধারণত আইডেন্টিটি এবং গভর্নেন্সের চারপাশে আরও বেশি ডিজাইনের নিয়মানুবর্তিতা প্রয়োজন | ছোট সাইট, বাজেট-সচেতন রোলআউট |
আরও বিস্তৃত ক্রয়ের আলোচনার জন্য, wireless buying guide-টি দরকারী কারণ এটি স্পেক-শীটের বড়াই করার চেয়ে ডেপ্লয়মেন্টের ফলাফলের ওপর ভিত্তি করে প্ল্যাটফর্ম নির্বাচনের রূপরেখা তৈরি করে। মিটিং পরিচালনার জন্য এটিই সঠিক মানসিকতা, যেখানে মূল প্রশ্ন হলো প্ল্যাটফর্মটি আপনার প্রয়োজনীয় অ্যাক্সেস মডেলটিকে কত দ্রুত সমর্থন করবে।
গেস্ট, স্টাফ এবং IoT-এর জন্য অথেন্টিকেশন এবং সেগমেন্টেশন
ভুল ডিভাইস যদি ভুল নেটওয়ার্কে সংযুক্ত হয়, তবে চমৎকার RF পারফরম্যান্সও বৃথা হয়ে যায়। সবচেয়ে কার্যকর প্রোডাকশন প্যাটার্ন হলো একটিমাত্র SSID স্ট্র্যাটেজি ব্যবহার করা যার পেছনে সুনির্দিষ্ট আইডেন্টিটি এবং পলিসি কাজ করবে; একগাদা ওভারল্যাপিং SSID-এর তালিকা তৈরি করার কোনো প্রয়োজন নেই যা বিভ্রান্তি, এয়ারটাইম ওভারহেড এবং সাপোর্ট কলের সংখ্যা বাড়ায়। অতিথি, স্টাফ এবং হেডলেস IoT ডিভাইসগুলোকে কখনোই একইভাবে হ্যান্ডেল করা উচিত নয়।
পোর্টালের আগে আইডেন্টিটি মডেলটি তৈরি করুন
স্টাফদের জন্য, যেখানে ডিভাইসগুলো এটি পরিচালনা করতে পারে সেখানে 802.1X সহ WPA2/WPA3-Enterprise সঠিক বেসলাইন হিসেবে রয়ে গেছে। একটি আধুনিক সেটআপে, এর অর্থ প্রায়শই এমন একটি স্টাফ SSID যা ক্লাউড RADIUS-এর মাধ্যমে Entra ID বা Okta-কে সামনে রাখে, যেখানে আপনার পছন্দসই পলিসির ওপর ভিত্তি করে সার্টিফিকেট বা ডিরেক্টরি-ব্যাকড অথেন্টিকেশন থাকে। এটি আপনাকে শেয়ার্ড পাসওয়ার্ড ছাড়াই রেভোকেশন কন্ট্রোল এবং জিরো-ট্রাস্ট স্টাইল অ্যাক্সেসের পথ দেয়।
গেস্টদের জন্য, Passpoint এবং OpenRoaming ঝক্কি কমায় কারণ প্রতিবার Captive Portal-এর পাসওয়ার্ড টাইপ না করেই ডিভাইস অথেনটিকেট করতে পারে। একটি Passpoint R2 প্রোফাইল EAP-TTLS ব্যবহার করতে পারে আরও পরিচ্ছন্ন অনবোর্ডিং ফ্লোর জন্য, যেখানে ভেন্যুটি পাসওয়ার্ডহীন গেস্ট অ্যাক্সেস এবং প্রথম প্যাকেট থেকেই এনক্রিপ্ট করা কানেক্টিভিটি চায়। দুর্বল মোবাইল সিগন্যালে মানুষের নির্দেশিকা পড়ার ওপর নির্ভরশীল কোনো পোর্টাল সাপোর্ট করার চেয়ে এটি অনেক বেশি সহজ।
যেসব লিগ্যাসি ডিভাইস 802.1X সমর্থন করে না, সেগুলোর জন্য iPSK হলো একটি বাস্তবসম্মত সমাধান। এটি আপনাকে প্রতিটি সেন্সর, ক্যামেরা বা কন্ট্রোলারের জন্য একটি সাধারণ শেয়ারড পাসওয়ার্ড ব্যবহারের বিশৃঙ্খলা এড়াতে সাহায্য করে এবং একই সাথে একটি IoT VLAN আলাদা রাখার সুবিধা দেয়। এটি এমন সব বিল্ডিংয়ের ক্ষেত্রে অত্যন্ত গুরুত্বপূর্ণ যেখানে প্রিন্টার, ব্যাজ রিডার এবং এনভায়রনমেন্টাল সেন্সরগুলো কখনই ম্যানেজড ল্যাপটপের মতো আচরণ করবে না।
একটি কার্যকর অপারেটিং মডেল অত্যন্ত সহজ। গেস্ট ট্রাফিক সরাসরি একটি গেস্ট সেগমেন্টে পৌঁছাবে যেখানে শুধুমাত্র ইন্টারনেট অ্যাক্সেস থাকবে। স্টাফ ট্রাফিক যাবে ডিরেক্টরি-ব্যাকড কর্পোরেট সেগমেন্টে। IoT ট্রাফিক যাবে একটি লক-ডাউন VLAN-এ যেখানে শুধুমাত্র প্রয়োজনীয় ডেস্টিনেশনগুলোতে অ্যাক্সেস থাকবে। AP মূলত রেডিওর কাজটি করে, তবে কোন ক্লায়েন্ট কোথায় অ্যাক্সেস পাবে তা নির্ধারণ করে আইডেন্টিটি লেয়ার।
ফ্রন্ট এন্ড পরিচালনা করার জন্য Purple একটি চমৎকার বিকল্প, কারণ এটি Meraki, Aruba, Ruckus, Mist, অথবা UniFi-এর সামনে কাজ করে WLAN-এর রিপ-অ্যান্ড-রিপ্লেস ছাড়াই গেস্ট এবং কর্মীদের অনবোর্ডিং, Passpoint ফ্লো এবং সেগমেন্টেশন পরিচালনা করে।
ব্যবহারিক নিয়ম: যদি কোনো ডিভাইস নিয়ন্ত্রিত উপায়ে অনবোর্ড এবং বাতিল করা না যায়, তবে সেটি কর্মীদের ল্যাপটপের মতো একই পলিসি পাথের অন্তর্ভুক্ত হতে পারে না।
আপনি যদি SSID তালিকাকে রক্ষণাবেক্ষণের বোঝা না বানিয়ে হসপিটালিটি-স্টাইলের গেস্ট জার্নিকে এন্টারপ্রাইজ কর্মীদের অ্যাক্সেস থেকে আলাদা করতে চান, তবে guest WiFi management guide-টি অত্যন্ত দরকারী। গুরুত্বপূর্ণ বিষয়টি পোর্টাল নিজে নয়, বরং এটি নিশ্চিত করা যাতে সঠিক আইডেন্টিটিগুলো প্রতিবার সঠিক VLANs-এ পৌঁছায়।
মাইগ্রেশন পাথ এবং লেগ্যাসি SSID-এর সাথে সহাবস্থান
টিমগুলো যখন কাটওভারকে একটি একক ঘটনা হিসেবে বিবেচনা করে, তখন তা ব্যর্থ হয়। রিয়েল এস্টেট, বিশেষ করে হোটেল, হাসপাতাল এবং মাল্টি-টেন্যান্ট বিল্ডিংগুলোর জন্য এমন একটি মাইগ্রেশন প্ল্যানের প্রয়োজন যা সহাবস্থানকে সমর্থন করে। এর অর্থ হলো ব্যবহারকারী, সার্টিফিকেট এবং ডিভাইস মালিকরা যাতে মানিয়ে নিতে পারেন, তার জন্য নতুন ডিজাইনটিকে পুরনোটির পাশাপাশি যথেষ্ট সময় ধরে সচল রাখতে হবে।
গ্রিনফিল্ড সাইটগুলোর ক্ষেত্রে কাজ করা সবচেয়ে সহজ। পুরো বিল্ডিং যদি প্রস্তুত থাকে, তবে আপনি একটি নির্দিষ্ট চেঞ্জ উইন্ডোর মধ্যেই কন্ট্রোলার স্টেজ করতে পারেন, RF যাচাই করতে পারেন, আইডেন্টিটি পলিসি পুশ করতে পারেন এবং লাইভ যেতে পারেন। কিন্তু ব্রাউনফিল্ড সাইটগুলোর ক্ষেত্রে বিষয়টি আলাদা। এক্ষেত্রে নিরাপদ উপায় হলো লিগ্যাসি নেটওয়ার্কের পাশাপাশি নতুন SSID চালানো, ধীরে ধীরে ট্রাফিক সেদিকে ডাইরেক্ট করা এবং ব্যবহারকারীরা নতুন সিস্টেমে স্থানান্তরিত হওয়ার পর পুরোনো হার্ডওয়্যারগুলো সরিয়ে নেওয়া।
ঝুঁকিপূর্ণ অংশগুলোর ক্রম সাবধানে সাজান
ফার্মওয়্যার আপগ্রেড, সার্টিফিকেট রোলআউট এবং Passpoint প্রোফাইল পুশ - এই সবগুলো একসাথে হওয়া উচিত নয়। প্রথমে প্ল্যাটফর্মের পরিবর্তনগুলো করুন, তারপর অথেন্টিকেশন যাচাই করুন, এরপর একটি পাইলট গ্রুপ স্থানান্তর করুন, এবং সবশেষে এর পরিধি বাড়ান। ভেন্যুটি যদি গেস্ট অ্যাক্সেসের উপর নির্ভরশীল হয়, তবে সাইটের বাকি অংশে হাত দেওয়ার আগে একটি একক ফ্লোর বা জোনে সেই পাথটি পরীক্ষা করুন।
শেয়ার্ড বিল্ডিংয়ের ক্ষেত্রেও একই সতর্কতা প্রযোজ্য। ভাড়াটেরা তাদের নিজস্ব ওয়্যারলেস সরঞ্জাম চালাতে পারে এবং আপনার প্রকল্পের অংশ না হলেও প্রতিবেশী নেটওয়ার্কগুলি হস্তক্ষেপ করতে পারে। এই ধরণের পরিবেশে, সহাবস্থান কোনো সাময়িক সমাধান নয়। এটিই স্থাপনের মডেল।
গো-লাইভ বা লাইভ করার আগে রোলব্যাক ট্রিগারগুলি লিখে রাখা উচিত। যদি অথেন্টিকেশন ব্যর্থ হতে শুরু করে, যদি DHCP আটকে যেতে শুরু করে, বা Captive Portal যদি ব্যবহারকারীদের বারবার সাইন-ইন পৃষ্ঠায় ফেরত পাঠাতে থাকে, তবে টিমের একটি স্পষ্ট সিদ্ধান্ত নেওয়ার জায়গা দরকার যেখানে তারা কাজ থামাবে এবং পূর্ববর্তী অবস্থায় ফিরে যাবে। পাইলট ফ্লোরটি যদি ইতিমধ্যে কাটওভার রানবুক সফলভাবে প্রমাণ করে থাকে, তবে এটি পরিচালনা করা অনেক সহজ হয়।
একটি ভালো মাইগ্রেশন প্ল্যানে সাধারণত তিনটি লেন থাকে - পুরনো SSID, নতুন SSID এবং একটি ডিকমিশন তালিকা। পুরনো নেটওয়ার্কটি শুধুমাত্র ততক্ষণ পর্যন্ত সচল থাকবে যতক্ষণ এটি একটি নির্দিষ্ট উদ্দেশ্য পূরণ করছে। নতুন নেটওয়ার্কটি প্রতি সপ্তাহে আরও বেশি ট্রাফিক গ্রহণ করবে। আর ডিকমিশন তালিকাটি নিশ্চিত করে যাতে হার্ডওয়্যার অপসারণের কাজটি পরবর্তী কোয়ার্টারে পিছিয়ে না যায়।
পরীক্ষা, পর্যবেক্ষণ এবং অ্যানালিটিক্স যা স্থাপনের কার্যকারিতা প্রমাণ করে
APs মাউন্ট করা হলেই কাজ শেষ হয়ে যায় না। ডেপ্লয়মেন্ট কেবল তখনই সম্পন্ন হয় যখন ব্যবহারকারীরা মসৃণভাবে সংযোগ করতে পারেন, মসৃণভাবে রোম করতে পারেন এবং সাইটটি ব্যস্ত হয়ে যাওয়ার পরেও সংযোগ বজায় রাখতে পারেন। অ্যাক্সেপ্টেন্স টেস্টিংয়ের মধ্যে থ্রুপুট চেক, ভয়েস আচরণ, রোমিং ওয়াক-থ্রু এবং Passpoint অটো-কানেক্ট যাচাইকরণ অন্তর্ভুক্ত থাকা উচিত, কারণ একটি শান্ত ঘরে আপনি যে ত্রুটিগুলো খুঁজে পাবেন, তা একটি সচল কর্মক্ষেত্রে দেখা যাওয়া ত্রুটিগুলোর মতো নয়।
গুরুত্বপূর্ণ সিগন্যালগুলি ট্র্যাক করুন
সাপোর্ট কলের পূর্বাভাস দেয় এমন বিষয়গুলোর একটি বেসলাইন তৈরি করুন। গো-লাইভ বা লাইভ করার পরে একটি সুন্দর হিটম্যাপ দেখার চেয়ে অথেন্টিকেশন সফলতার হার, DHCP ব্যর্থতা, রোমিং লেটেন্সি এবং ক্লায়েন্ট রিট্রাই কাউন্ট আপনাকে ব্যবহারকারীর সমস্যা সম্পর্কে অনেক বেশি নির্ভুল তথ্য দেবে। যদি এই মেট্রিক্সগুলো ঠিক থাকে, তবে ডেপ্লয়মেন্টটি সম্ভবত সঠিকভাবে কাজ করছে।
কোলাহলপূর্ণ অ্যালার্ট দিয়ে টিমকে অতিষ্ঠ করবেন না। একটি দরকারী ড্যাশবোর্ডের মূল ফোকাস হওয়া উচিত auth সার্ভার বিভ্রাট, RADIUS কিউ ডেপথ, রোগ APs এবং দীর্ঘস্থায়ী DHCP ব্যর্থতার ওপর। ডিফল্ট মনিটরিং প্রায়শই অনেক বেশি কম-মূল্যের অ্যালার্ম পাঠায়, যা আসল সমস্যা দেখা দিলে তা চিহ্নিত করা কঠিন করে তোলে।
Purple-এর অ্যানালিটিক্স এবং CRM কানেক্টরগুলো এখানে প্রাসঙ্গিক কারণ এগুলো WiFi লেয়ারটিকে কেবল একটি হেলথ স্ক্রিন হিসেবে না রেখে ফার্স্ট-পার্টি ব্যবহারের ডেটাতে রূপান্তরিত করে। এটি দলগুলোকে রেডিও পারফরম্যান্সের পাশাপাশি ভিজিট, অবস্থানের সময় এবং সেগমেন্টেশনের ফলাফলের ভিত্তিতে ডেপ্লয়মেন্টের মূল্যায়ন করতে সাহায্য করে। হসপিটালিটি এবং রিটেইল সেক্টরে, আইডেন্টিটি এবং অ্যানালিটিক্সের মধ্যকার এই সংযোগই প্রায়শই কাজের যৌক্তিকতা প্রমাণ করে।
একটি অপারেশনাল রোলআউট সাধারণত ধাপে ধাপে সম্পন্ন হয়। প্রয়োজনীয়তা এবং পরিধি নির্ধারণ, ডিজাইন এবং সার্ভে, বাস্তবায়ন, যাচাইকরণ, অপ্টিমাইজেশন, তারপর হস্তান্তর। প্রকল্পটি কয়েক সপ্তাহ নাকি তার বেশি সময় নেবে তা নির্ভর করে এস্টেট এবং মাইগ্রেশনের সীমাবদ্ধতার ওপর, তবে ধারাবাহিকতা পরিবর্তন হওয়া উচিত নয়। একটি মুদ্রণযোগ্য চেকলিস্ট সরাসরি পরিকল্পনা, ডিজাইন, বাস্তবায়ন, অপ্টিমাইজেশনের সাথে মানানসই হওয়া উচিত যাতে দলগুলোর মধ্যে কোনো কিছু হারিয়ে না যায়।
যখন প্রথম লাইভ হওয়ার কোনো সমস্যা দেখা দেয়, তখন একজন জুনিয়র ইঞ্জিনিয়ারের উচিত লক্ষণটি দেখে শুরু করা এবং জানা যে কোথায় অনুসন্ধান করতে হবে। একটি অনুপস্থিত Passpoint প্রোফাইল সাধারণত প্রোভিশনিং ওয়ার্কফ্লোর দিকে নির্দেশ করে। Captive Portal রিডাইরেক্ট লুপগুলো সাধারণত DNS, পলিসি এবং পোর্টাল লজিকের সংযোগস্থলে ঘটে থাকে। RADIUS টাইমআউটগুলো অথেনটিকেশন পাথে থাকে। গেস্ট VLAN মাল্টিকাস্টের ত্রুটিগুলো প্রায়শই সুইচিং বা পলিসি হ্যান্ডলিং থেকে তৈরি হয়। ভুল SSID-তে আটকে থাকা IoT ডিভাইসগুলোর মানে হলো অনবোর্ডিং নিয়ম বা লেগ্যাসি প্রোফাইল অ্যাসাইনমেন্টের ওপর আরও একবার কাজ করা প্রয়োজন।
একটি wireless network deployment এর পরীক্ষা হলো দল কোনো অনুমান ছাড়াই এটি ব্যাখ্যা, সমাধান এবং পর্যবেক্ষণ করতে পারছে কিনা। আপনি যদি আপনার পরবর্তী রোলআউটে RF, আইডেন্টিটি, গেস্ট অ্যাক্সেস এবং সেগমেন্টেশনের মধ্যে একই ধরণের সংযোগ চান, তবে প্রথম AP স্থাপন করার আগেই Purple ভিজিট করুন এবং তাদের প্ল্যাটফর্ম ও পরিষেবা কীভাবে ডেপ্লয়মেন্ট ওয়ার্কফ্লোর সাথে মানানসই হয় তা পর্যালোচনা করুন।