IoT network architecture & bandwidth planner
Model your enterprise IoT deployment to calculate bandwidth demands, DHCP subnet sizing, wireless protocols, and network segmentation policies.
Determines polling intervals, sensor density, and baseline throughput profiles.
Sets battery longevity expectations and RF spectrum requirements.
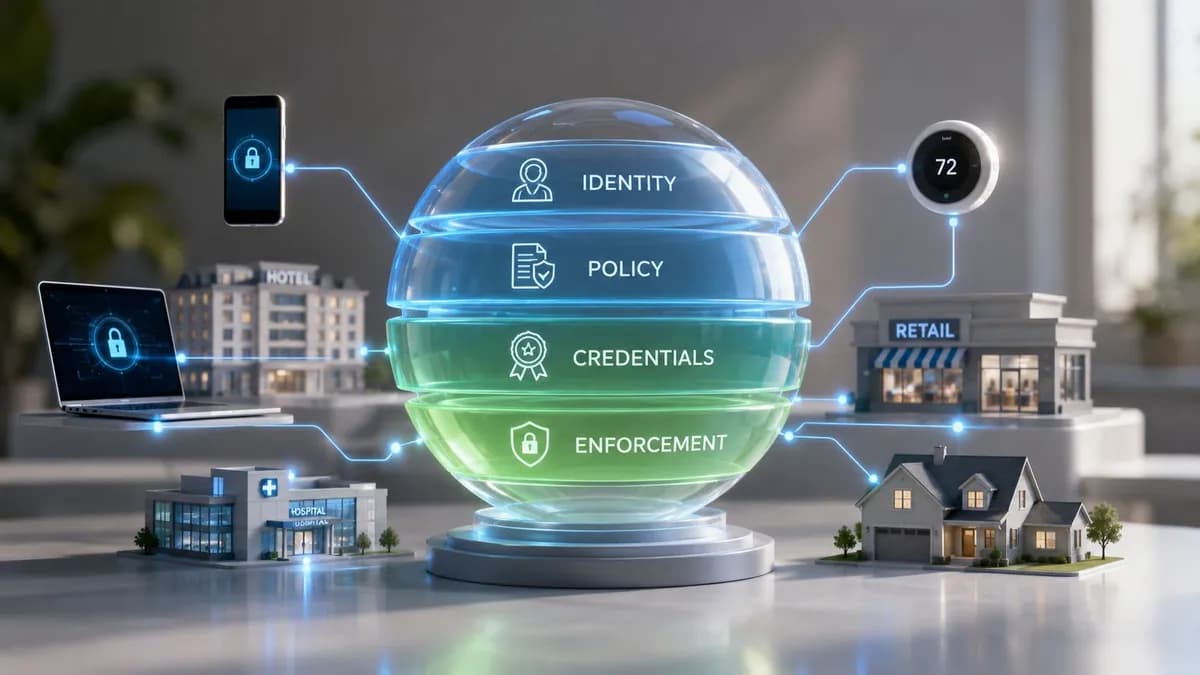
Defines Cloud RADIUS dynamic VLAN tagging and lateral movement prevention.
Baseline continuous throughput across all connected endpoints.
Anticipated maximum during OTA firmware updates and sensor alarms.
DHCP pool allocated for 525 addresses with churn overhead.
Estimated telemetry sensor life using Enterprise.
RF spectrum & access point infrastructure recommendation
- RF band allocation: Dual-band 2.4 GHz + 5 GHz with Target Wake Time (TWT) scheduled sleep.
- Access point capacity: Deploy approximately 6 enterprise access points dedicated to or partitioned for IoT coverage.
- Target Wake Time (TWT): Enable 802.11ax broadcast and individual TWT negotiation to prevent low-power battery sensors from saturating airtime.
- Client isolation: Enforce strict Layer 2 isolation on the IoT SSID to block peer-to-peer ARP queries and broadcast storms.
Secure and scale your IoT estate with Purple
Integrate IoT onboarding, cloud RADIUS dynamic VLAN assignment and venue presence analytics on your existing Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist or Ubiquiti UniFi estate.
Request an IoT network blueprint
Get an engineer-led audit of your IoT segmentation, device credentials, and AP radio planning.
অনেক টিমই এখন একই পরিস্থিতিতে রয়েছে। বিল্ডিংটিতে স্মার্ট লক, অকুপেন্সি সেন্সর, ক্যামেরা, ডিজিটাল সাইনেজ, HVAC কন্ট্রোল, কিয়স্ক, ট্যাবলেট, পেমেন্ট টার্মিনাল, গেস্ট WiFi, স্টাফ ডিভাইস এবং বিভিন্ন সময়ে বিভিন্ন ডিপার্টমেন্টের কেনা বেশ কিছু সিস্টেম রয়েছে। সবকিছুই সংযুক্ত, কিন্তু সবক্ষেত্রে সঠিকভাবে সংযুক্ত নয়।
ঠিক এখানেই internet of things architecture একটি কাল্পনিক চিত্র থেকে একটি অপারেটিং মডেলে পরিণত হয়। আর্কিটেকচার দুর্বল হলে ডিভাইসগুলো বিচ্ছিন্ন হয়ে পড়ে, ডেটা অনেক দেরিতে পৌঁছায়, আইডেন্টিটি অসামঞ্জস্যপূর্ণ হয় এবং নিরাপত্তা ভাগ্যের ওপর নির্ভরশীল হয়ে পড়ে। আর্কিটেকচার সঠিক হলে, একই এস্টেট সুরক্ষিত করা, সাপোর্ট দেওয়া এবং ব্যবসার জন্য অনেক বেশি কার্যকর করে তোলা সহজ হয়।
IoT আর্কিটেকচার কী এবং কেন এটি এখন গুরুত্বপূর্ণ
একজন হোটেল ডিরেক্টর একটি সমস্যা দেখেন। অতিথিরা দ্রুত WiFi চান, রুমগুলো শক্তি-দক্ষ হওয়া উচিত, স্টাফদের কোনো ঝামেলা ছাড়াই সিস্টেমগুলোর মধ্যে কাজ করা উচিত এবং সংযুক্ত ডিভাইসগুলো সঠিকভাবে চলা উচিত। একজন IT ডিরেক্টর এর পেছনের আসল সমস্যাটি দেখতে পান। এই সমস্ত ফলাফল নির্ভর করে প্রতিষ্ঠানের ডিভাইস, কানেক্টিভিটি, প্রসেসিং, অ্যাক্সেস এবং অ্যাপ্লিকেশনের জন্য একটি সুসংগত আর্কিটেকচার আছে কিনা তার ওপর।
IoT আর্কিটেকচার হলো এমন একটি ব্লুপ্রিন্ট যা নির্ধারণ করে কিভাবে ফিজিক্যাল ডিভাইসগুলো ডেটা সংগ্রহ করে, কিভাবে সেই ডেটা স্থানান্তরিত হয়, কোথায় এটি প্রসেস করা হয়, সিস্টেমগুলো কিভাবে এটির উপর কাজ করে এবং প্রতিটি অংশের সাথে কার ইন্টারঅ্যাক্ট করার অনুমতি রয়েছে। বাস্তবে, এটি এমন কিছু প্রশ্নের উত্তর দেয় যা অপারেশন সফল বা ব্যর্থ করতে পারে। একটি থার্মোস্ট্যাট কোন নেটওয়ার্কে যুক্ত হবে। ক্যামেরার ফুটেজ কোথায় অ্যানালাইসিস করা হবে। একটি লিগ্যাসি সেন্সর কিভাবে অথেন্টিকেট করবে। একজন ঠিকাদার চলে গেলে কী হবে। অতিথিদের ডিভাইসগুলো কিভাবে ক্লিনিকাল সিস্টেম বা ব্যাক-অফিস টুল থেকে আলাদা থাকবে।
UK-তে এই জরুরি অবস্থা অত্যন্ত বাস্তব। সংযুক্ত এস্টেটের বৃদ্ধি এখন আর তাত্ত্বিক কোনো বিষয় নয়। GeeksforGeeks-এ উল্লেখিত IoT আর্কিটেকচার এবং UK অ্যাডপশন ট্রেন্ডের ওভারভিউ অনুযায়ী, 2023 সালে UK-তে 1.2 বিলিয়নেরও বেশি IoT সংযোগ ছিল, যা 2022 সালের তুলনায় 35% বৃদ্ধি পেয়েছে, এবং UK-র 77% ব্যবসা তাদের IoT সিস্টেমে সাইবার হুমকির কথা জানিয়েছে।
সেই সমন্বয় পুরো আলোচনাকে বদলে দেয়। কাঠামো ছাড়া স্কেল অপারেশনাল জটিলতা তৈরি করে। কাঠামোর সাথে স্কেল সুবিধা তৈরি করে।
আর্কিটেকচারই ডিভাইসগুলিকে একটি সিস্টেমে পরিণত করে
বেশিরভাগ ব্যর্থ IoT প্রোগ্রামগুলি সেন্সর খারাপ হওয়ার কারণে ব্যর্থ হয় না। সেগুলি ব্যর্থ হয় কারণ আশেপাশের ডিজাইনটি দুর্বল ছিল।
একটি কার্যকর আর্কিটেকচার আপনাকে যা প্রদান করে:
- ভূমিকার স্পষ্ট বিভাজন: ডিভাইসগুলো ডেটা সংগ্রহ করে, নেটওয়ার্কগুলো পরিবহন করে, গেটওয়েগুলো প্রসেস করে, অ্যাপ্লিকেশনগুলো উপস্থাপন করে এবং আইডেন্টিটি অ্যাক্সেস নিয়ন্ত্রণ করে।
- অনুমানযোগ্য নিরাপত্তা সীমানা: অতিথি ট্রাফিক, কর্মীদের অ্যাক্সেস এবং মেশিনের ট্রাফিক একসাথে মিশ্রিত হয় না।
- অপারেশনাল ধারাবাহিকতা: অনবোর্ডিং, রিভোকেশন, মনিটরিং এবং ট্রাবলশুটিং একটি পুনরাবৃত্তিযোগ্য প্যাটার্ন অনুসরণ করে।
- ব্যবসায়িক উপযোগিতা: ডেটা সেই সিস্টেমে পৌঁছায় যা সেটির উপর কাজ করতে পারে, তা কোনো BMS, CRM বা সার্ভিস ডেস্কই হোক না কেন।
ব্যবহারিক নিয়ম: একটি সংযুক্ত ডিভাইস যদি কেবল একটি "ব্যতিক্রম তৈরি করে" যোগ করতে হয়, তবে আর্কিটেকচারটি এখনও পরিপক্ক নয়।
কানেক্টেড এস্টেটগুলো কত দ্রুত প্রসারিত হচ্ছে সে সম্পর্কে ধারণা পেতে, ইন্টারনেটের সাথে কতগুলো ডিভাইস সংযুক্ত রয়েছে তার এই ওভারভিউটি বিজনেস-লেভেলের একটি দরকারী রেফারেন্স পয়েন্ট।
IoT আর্কিটেকচারের মৌলিক স্তরসমূহ
Internet of things আর্কিটেকচার সহজে বোঝার জন্য, এটিকে একটি বিল্ডিং হিসাবে কল্পনা করুন। প্রতিটি ফ্লোরের একটি নির্দিষ্ট উদ্দেশ্য রয়েছে। নিচের তলাগুলি যদি অস্থির হয়, তবে পেন্টহাউস কোনো কাজে আসে না।
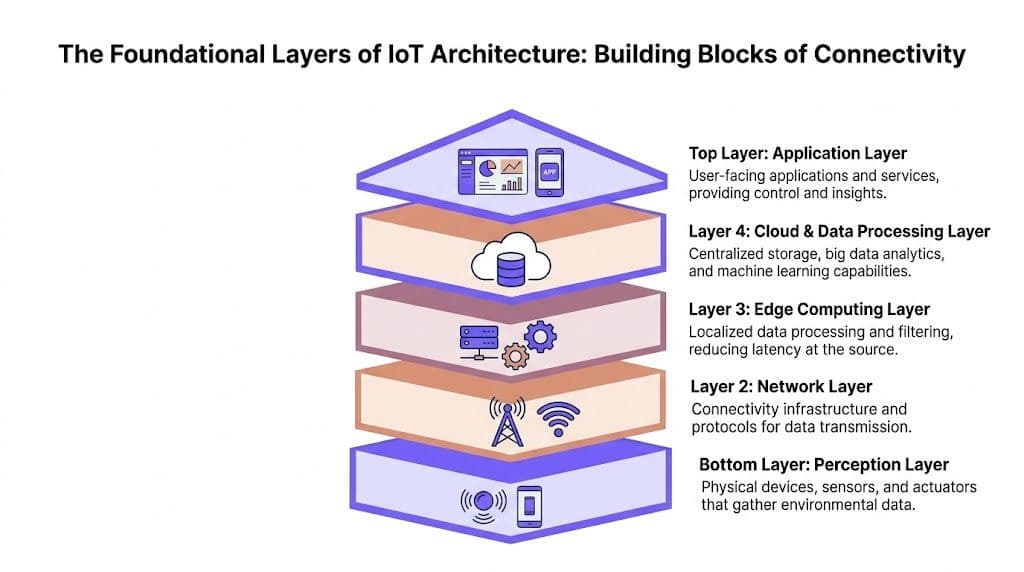
পারসেপশন লেয়ার
এটি একদম প্রথম স্তর। এখানে এমন সব ফিজিক্যাল ডিভাইস থাকে যা সেন্স বা কাজ করতে পারে।
এর মধ্যে রয়েছে অকুপেন্সি সেন্সর, থার্মোস্ট্যাট, ক্যামেরা, স্মার্ট লক, মেডিকেল মনিটর, এনভায়রনমেন্টাল প্রোব, কিয়স্ক, পেমেন্ট টার্মিনাল এবং অ্যাকচুয়েটর। এই ডিভাইসগুলো সেই র সিগন্যাল তৈরি করে যার ওপর স্ট্যাকের বাকি অংশ নির্ভর করে।
এখানে মূল ডিজাইনের চিন্তাটি কেবল ডিভাইস পছন্দের মধ্যে সীমাবদ্ধ নয়। এটি হলো বিশ্বস্ততা। দুর্বল ফার্মওয়্যার, দুর্বল আপডেট পাথ বা সীমিত আইডেন্টিটি সাপোর্ট সহ সস্তা সেন্সরগুলো এমন সমস্যা তৈরি করে যা পরবর্তীতে স্ট্যাকের ওপরের স্তরে পুরোপুরি সমাধান করা যায় না। হসপিটালিটি এবং রিটেইল সেক্টরে, টিমগুলো প্রায়শই আধুনিক এবং লেগ্যাসি ডিভাইসের একটি মিশ্র এস্টেট উত্তরাধিকারসূত্রে পায়। আর্কিটেকচারটিকে একটি সম্পূর্ণ নতুন শুরুর কল্পনা না করে বরং এই বাস্তবতাকে মেনে নিয়ে তৈরি করতে হবে।
নেটওয়ার্ক লেয়ার
এটি হল ভবনের ওয়্যারিং এবং প্লাম্বিং-এর মতো। এটি ডিভাইস, গেটওয়ে, প্ল্যাটফর্ম এবং অ্যাপ্লিকেশনের মধ্যে ডেটা আদান-প্রদান করে।
নেটওয়ার্ক লেয়ারটি ট্রান্সপোর্ট পাথ, ওয়্যারলেস এবং ওয়্যার্ড কানেক্টিভিটি, গেটওয়ে প্লেসমেন্ট, ট্রাফিক আইসোলেশন এবং কোন সিস্টেম কোনটির সাথে যোগাযোগ করতে পারে তা নির্ধারণকারী নিয়মগুলো কভার করে। একটি হাসপাতালে, এর অর্থ হতে পারে রোগীদের মনিটরিং ফ্লো গেস্ট ইন্টারনেট অ্যাক্সেস থেকে আলাদা রাখা। রিটেইলে, এর অর্থ হতে পারে পয়েন্ট-অফ-সেল ট্রাফিককে অকুপেন্সি অ্যানালিটিক্স এবং পাবলিক WiFi থেকে আলাদা করা।
একটি শক্তিশালী নেটওয়ার্ক লেয়ার তিনটি কাজ খুব ভালোভাবে সম্পন্ন করে:
- নির্ভরযোগ্যভাবে সংযুক্ত করে: ডিভাইসগুলো ক্রমাগত ম্যানুয়াল হস্তক্ষেপ ছাড়াই অনলাইন থাকে।
- সঠিকভাবে সেগমেন্ট করে: একটি জোনের নিরাপত্তা বিঘ্নিত হলে তা অন্য জোনে ছড়িয়ে পড়ে না।
- সঠিক প্রোটোকলের মিশ্রণ সমর্থন করে: সীমাবদ্ধ ডিভাইস এবং এন্টারপ্রাইজ অ্যাপ্লিকেশনগুলোর ট্রান্সপোর্ট চাহিদা এক নয়।
এজ কম্পিউটিং লেয়ার
এটি স্থানীয় ইউটিলিটি রুম। এটি ডিভাইসের কাছাকাছি থাকে এবং ট্রাফিক আপস্ট্রিমে যাওয়ার আগে সময়-সংবেদনশীল বা ব্যান্ডউইথ-ভারী কাজগুলি পরিচালনা করে।
এজ গেটওয়েগুলো অপ্রয়োজনীয় ডেটা ফিল্টার করে, ডেটা সাধারণ মানে রূপান্তর করে, স্থানীয় পলিসি প্রয়োগ করে এবং ক্ষেত্রবিশেষে তাৎক্ষণিক সিদ্ধান্ত নেয়। যেসব পরিবেশে কোনো দূরবর্তী ক্লাউড সার্ভিসের সাড়াদানের জন্য অপেক্ষা করা একটি ভুল ডিজাইন চয়েস হতে পারে, সেখানে এটি অত্যন্ত গুরুত্বপূর্ণ। উদাহরণস্বরূপ, একটি ডোর কন্ট্রোলারের কোনো ক্রেডেনশিয়াল বৈধ কি না তা সিদ্ধান্ত নেওয়ার জন্য একটি ধীরগতির বাহ্যিক পাথের ওপর নির্ভর করা উচিত নয়। একটি বিল্ডিং অ্যালার্ট বিলম্বিত হওয়া উচিত নয় কারণ গেটওয়েটি স্থানীয়ভাবে প্রসেস করার পরিবর্তে প্রতিটি র ডেটা ফরওয়ার্ড করেছে।
বিলম্ব, ব্যান্ডউইথ ব্যবহার বা গোপনীয়তা যখন অপারেশনাল ঝুঁকি হয়ে দাঁড়ায়, তখন সিদ্ধান্তগুলি ঘটনার আরও কাছাকাছি নিয়ে যান।
ক্লাউড এবং ডেটা প্রসেসিং লেয়ার
এটি হল কেন্দ্রীয় নিয়ন্ত্রণ কক্ষ। এটি একাধিক সাইট থেকে তথ্য একত্রিত করে, এটি সংরক্ষণ করে, এটিকে সহ-সম্পর্কিত করে এবং অ্যানালিটিক্স বা ব্যবসায়িক কাজের প্রবাহে সরবরাহ করে।
ক্লাউড লেয়ার হলো এমন একটি জায়গা যেখানে প্রতিষ্ঠানগুলো তাদের সমস্ত সাইটের দৃশ্যমানতাকে একীভূত করে। তবে এখানেই তারা প্রায়শই অনাকাঙ্ক্ষিত জটিলতাও তৈরি করে ফেলে। যদি প্রতিটি ডিভাইস কোনো ফিল্টারিং ছাড়াই সমস্ত কিছু আপস্ট্রিমে পাঠায়, তবে টিমগুলোকে অপ্রয়োজনীয় ট্রান্সপোর্ট এবং স্টোরেজের জন্য অর্থ দিতে হয়, পাশাপাশি ড্যাশবোর্ডগুলো আরও কোলাহলপূর্ণ এবং ইনসিডেন্ট রেসপন্স ধীরগতির হয়ে যায়।
এই স্তরটি এমন সব কাজের জন্য সবচেয়ে বেশি উপযোগী যা কেন্দ্রীকরণের মাধ্যমে সুবিধা পায়:
- ক্রস-সাইট রিপোর্টিং: বিভিন্ন ভেন্যু বা ভবনের মধ্যে পারফরম্যান্স তুলনা করা
- ঐতিহাসিক বিশ্লেষণ: উপস্থিতি, সম্পদের ব্যবহার বা পরিষেবার মানের ট্রেন্ড শনাক্ত করা
- ব্যবসায়িক ইন্টিগ্রেশন: IoT ইভেন্টগুলোকে টিকেটিং, CRM, অটোমেশন বা ডেটা প্ল্যাটফর্মের সাথে লিঙ্ক করা
অ্যাপ্লিকেশন লেয়ার
এটি এমন অংশ যা ব্যবহারকারীরা দেখতে পান। ড্যাশবোর্ড, সার্ভিস পোর্টাল, অ্যালার্ট, বিল্ডিং ম্যানেজমেন্ট ইন্টারফেস, স্টাফ অ্যাপ এবং রিপোর্টিং টুল সবই এখানে থাকে।
যদি অ্যাপ্লিকেশন লেয়ার দুর্বল হয়, তবে স্টেকহোল্ডাররা ধরে নেন যে পুরো প্রোগ্রামটিই দুর্বল। একটি পরিচ্ছন্ন ব্যাকএন্ড খুব একটা সাহায্য করে না যদি ফ্যাসিলিটি টিমগুলো অ্যালার্মের ওপর কাজ করতে না পারে, ফ্রন্ট-অফ-হাউস টিমগুলো রুম প্রস্তুত কিনা তা দেখতে না পারে, অথবা অপারেশন ম্যানেজাররা আসল ইনসিডেন্ট এবং ব্যাকগ্রাউন্ড নয়েজের মধ্যে পার্থক্য করতে না পারেন।
সবচেয়ে ভালো অ্যাপ্লিকেশন লেয়ারটি প্রতিটি ব্যবহারকারীর প্রয়োজন অনুযায়ী কেবল নির্দিষ্ট অংশটুকুই প্রদর্শন করে। নেটওয়ার্ক টিমের প্রয়োজন টেলিমেট্রি এবং পলিসি ভিজিবিলিটি। ভেন্যু ম্যানেজারদের প্রয়োজন অপারেশনাল সামারি। ক্লিনিকাল বা হসপিটালিটি স্টাফদের প্রয়োজন ওয়ার্কফ্লো, প্যাকেট-লেভেলের বিস্তারিত বিবরণ নয়।
প্ল্যাটফর্মগুলো কীভাবে এই লেয়ারগুলোকে একসাথে নিয়ে আসে সে সম্পর্কে সম্পর্কিত ধারণার জন্য, ইন্টারনেট অফ থিংস প্ল্যাটফর্মের এই গাইডটি পড়ার মতো।
IoT কমিউনিকেশন প্রোটোকল নির্বাচন
প্রোটোকল নির্বাচন করার সময়ই ইন্টারনেট অফ থিংস আর্কিটেকচার অত্যন্ত বাস্তবসম্মত হয়ে ওঠে। টিমগুলো MQTT, CoAP বা AMQP বেছে নেয় না কারণ একটি অন্যটির চেয়ে বেশি আধুনিক শোনায়। তারা এগুলো বেছে নেয় কারণ প্রতিটি প্রোটোকল আলাদা আলাদা সমস্যার সমাধান করে।
ভুল প্রোটোকল সবসময় সাথে সাথে ব্যর্থ হয় না। বেশিরভাগ সময়, এটি ঘর্ষণ তৈরি করে। ডিভাইসগুলোর ব্যাটারি খুব দ্রুত শেষ হয়ে যায়। গেটওয়েগুলো অপ্রয়োজনীয় চ্যাটার বহন করে। ইন্টিগ্রেশনগুলো দুর্বল হয়ে পড়ে। সিকিউরিটি কন্ট্রোলগুলো বিল্ট-ইন হওয়ার পরিবর্তে পরে কোনোমতে যুক্ত করা হয়।
কার্যকরী পরিবেশের পরিস্থিতি বিবেচনা করে শুরু করুন
একটি হোটেল রুমে ব্যাটারিচালিত অকুপেন্সি সেন্সরের প্রয়োজন এবং একটি ব্যাকএন্ড ওয়ার্কফ্লো যা কোনো CRM বা মার্কেটিং অটোমেশন সিস্টেমে ইভেন্ট পাঠায়, তার প্রয়োজন সম্পূর্ণ ভিন্ন। একটি লাইটওয়েট, সাশ্রয়ী এক্সচেঞ্জ চায়। অন্যটি দীর্ঘস্থায়ী, নির্ভরযোগ্য সার্ভার-টু-সার্ভার মেসেজিং চায়।
Intetics থেকে নেওয়া উদ্ধৃত প্রোটোকল ওভারভিউটি এই পার্থক্যটি স্পষ্টভাবে তুলে ধরেছে। MQTT কম-পাওয়ার ডেটা সংগ্রহের জন্য ডিজাইন করা হয়েছে, CoAP সীমিত ক্ষমতাসম্পন্ন ডিভাইসের জন্য উপযুক্ত এবং AMQP সার্ভার-টু-সার্ভার বিনিময়ের জন্য উপযোগী। একই উৎস এটিও উল্লেখ করেছে যে, MQTT-এর পাব-সাব মডেল হাজার হাজার সমসাময়িক সংযোগ পরিচালনা করতে পারে, যা এমন ভেন্যুগুলোর জন্য গুরুত্বপূর্ণ যেখানে শত শত অ্যাক্সেস পয়েন্ট এবং অনেক সংযুক্ত এন্ডপয়েন্ট কাজ করে।
সাধারণ IoT কমিউনিকেশন প্রোটোকলসমূহের তুলনা
| প্রোটোকল | ট্রান্সপোর্ট | প্রধান বৈশিষ্ট্য | যার জন্য সবচেয়ে উপযুক্ত |
|---|---|---|---|
| MQTT | TCP/IP | হালকা ওজনের পাবলিশ-সাবস্ক্রাইব মেসেজিং | কম-শক্তির সেন্সর, টেলিমেট্রি, ভেন্যু-ব্যাপী ডিভাইস ইভেন্ট |
| CoAP | UDP/IP | সীমিত ডিভাইসের জন্য ন্যূনতম ওভারহেড | মেমরি-সীমিত বা ব্যাটারি-সংবেদনশীল এন্ডপয়েন্ট |
| AMQP | সাধারণত TCP/IP | নির্ভরযোগ্য অ্যাসিঙ্ক্রোনাস কিউয়িং এবং ব্রোকারড ডেলিভারি | সার্ভার-টু-সার্ভার ওয়ার্কফ্লো, এন্টারপ্রাইজ ইন্টিগ্রেশন |
| DDS | সাধারণত IP নেটওয়ার্কের মাধ্যমে | রিয়েল-টাইম ডিস্ট্রিবিউটেড কমিউনিকেশন | যেসব পরিবেশের জন্য দ্রুত পিয়ার-টু-পিয়ার ডেটা এক্সচেঞ্জ প্রয়োজন |
বাস্তব ক্ষেত্রে যা ভালো কাজ করে
টেলিমেট্রি-ভারী এস্টেটের জন্য MQTT প্রায়শই সবচেয়ে নিরাপদ ডিফল্ট। এটি তখন ভালো কাজ করে যখন অনেক ডিভাইস ঘন ঘন ছোট প্যাকেট রিপোর্ট করে এবং আপনার একাধিক সাবস্ক্রাইবারদের কাছে স্কেলযোগ্য ফ্যান-আউট প্রয়োজন হয়। একটি রিটেইল সেন্টার বা হোটেলে, এর মধ্যে রুম সেন্সর, অকুপেন্সি কাউন্টার, বা পরিবেশগত পর্যবেক্ষণ অন্তর্ভুক্ত থাকতে পারে যা একাধিক ডাউনস্ট্রিম সিস্টেমকে ডেটা সরবরাহ করে।
CoAP অত্যন্ত সীমিত পাওয়ার বা মেমরি সম্পন্ন ডিভাইসের জন্য উপযুক্ত। যদি আপনার এস্টেটে এমন সাধারণ সেন্সর থাকে যার ব্যাটারি লাইফ বাঁচানো এবং সামান্য ডেটা আদান-প্রদান করা প্রয়োজন, তবে CoAP একটি যৌক্তিক পছন্দ। আপনার টিম যদি ডিভাইস লাইফসাইকেল ম্যানেজমেন্ট এবং অবজারভেবিলিটি সম্পর্কে সচেতন না হয়, তবে এটি কিছুটা জটিল হতে পারে, কারণ সীমাবদ্ধ ডিভাইসগুলোর ট্রাবলশুট করা তুলনামূলক কঠিন।
AMQP স্ট্যাকের ওপরের স্তরে কাজ করে। এটি সাধারণত ছোট এজ ডিভাইসের জন্য প্রথম পছন্দ নয়, তবে বিজনেস সিস্টেমগুলোর মধ্যে নির্ভরযোগ্য অ্যাসিনক্রোনাস স্থানান্তরের জন্য এটি অত্যন্ত কার্যকর। যদি কোনো ইভেন্টকে একটি IoT প্ল্যাটফর্ম থেকে বুকিং, CRM, সার্ভিস ম্যানেজমেন্ট বা অ্যানালিটিক্স ওয়ার্কফ্লোতে নিয়ে যাওয়ার প্রয়োজন হয়, তবে একটি ডিভাইস-ওরিয়েন্টেড প্রোটোকলকে এন্টারপ্রাইজ মেসেজিং ভূমিকায় জোরপূর্বক ব্যবহার করার চেয়ে AMQP পরিচালনা করা অনেক সহজ হয়।
সিকিউরিটি এবং স্কেলেবিলিটিও প্রোটোকল সংক্রান্ত সিদ্ধান্তের অংশ
প্রোটোকল নির্বাচন কেবল মেসেজের ফরম্যাটকেই প্রভাবিত করে না। এটি সিকিউরিটি মডেল এবং অপারেটিং ওভারহেডও নির্ধারণ করে।
একটি সঠিক ডিজাইনে সাধারণত অন্তর্ভুক্ত থাকে:
- এনক্রিপ্টেড ট্রান্সপোর্ট: প্রোটোকল এবং ডিভাইস যেখানে এটি সমর্থন করে সেখানে TLS/SSL ব্যবহার করুন।
- কাজ অনুযায়ী সেগমেন্টেশন: ডিভাইস ক্লাস এবং মেসেজ পাথগুলোকে আলাদা করুন।
- আচরণভিত্তিক পর্যবেক্ষণ: শুধুমাত্র ডিভাইসের উপস্থিতি নয়, বরং অস্বাভাবিক কানেকশন প্যাটার্নের ওপর নজর রাখুন।
- ব্রোকার বা গেটওয়ে ডিসিপ্লিন: প্রতিটি ডিভাইসকে ব্যাপকভাবে যোগাযোগ করার অনুমতি দেওয়া এড়িয়ে চলুন।
যে প্রোটোকলটি ওজনে হালকা কিন্তু দুর্বলভাবে পরিচালিত, সেটি শেষ পর্যন্ত সাপোর্ট প্রদানের ক্ষেত্রে অনেক ব্যয়বহুল হয়ে দাঁড়ায়।
একটি সাধারণ ভুল হলো অতিরিক্ত মাত্রায় স্ট্যান্ডার্ডাইজেশনের পেছনে ছোটা। কিছু টিম প্রতিটি লেয়ারে একটি মাত্র প্রোটোকল জোরপূর্বক ব্যবহার করতে চায় কারণ এটি সহজ মনে হয়। বাস্তবে, এটি সাধারণত জটিলতাকে অন্য কোথাও স্থানান্তরিত করে। ডিভাইস লেয়ার যখন একটি লাইটওয়েট প্রোটোকল ব্যবহার করে এবং আপস্ট্রিম ইন্টিগ্রেশনগুলো আরও শক্তিশালী মেসেজিং মডেল ব্যবহার করে, তখন একটি মিশ্র এনভায়রনমেন্ট প্রায়শই আরও ভালো পারফর্ম করে।
এজ কম্পিউটিং স্তরের গুরুত্বপূর্ণ ভূমিকা
অনেক IoT আলোচনায় এখনও ক্লাউড-ফার্স্ট চিন্তাভাবনা দেখা যায়, তবে ব্যস্ত ফিজিক্যাল পরিবেশে কেবল ক্লাউড-নির্ভর ডিজাইন কার্যকর হয় না। আপনার ডিভাইসগুলো যখনই রিয়েল টাইমে অপারেশন সাপোর্ট করা শুরু করে, তখনই এজ কম্পিউটিং লেয়ারটি একটি ঐচ্ছিক সুবিধার বদলে মূল আর্কিটেকচারের অংশ হয়ে ওঠে।
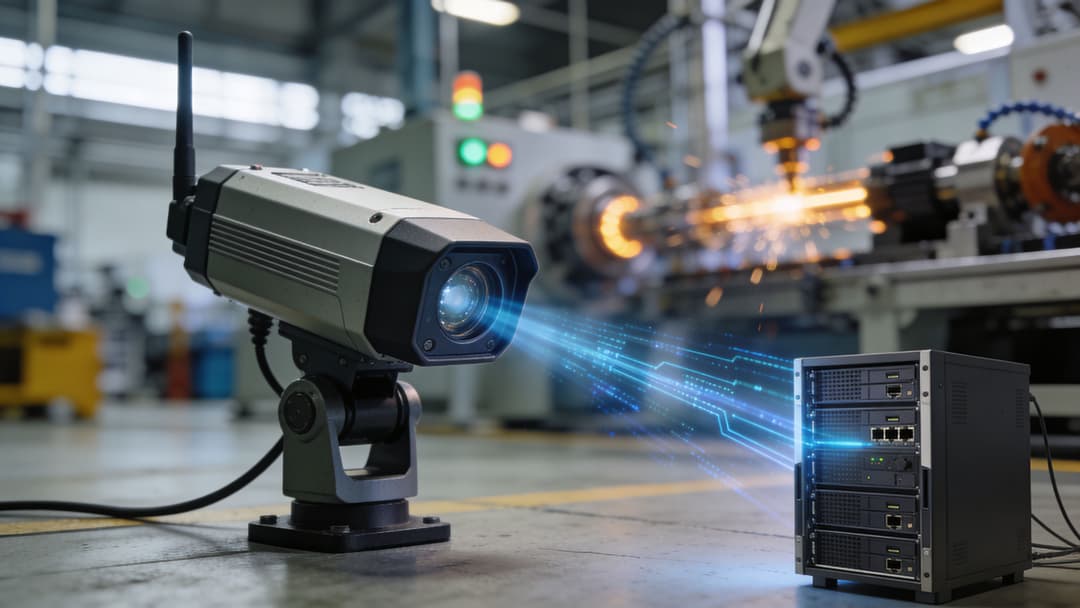
কারণটি খুবই সহজ। দূরবর্তী সিদ্ধান্তের চেয়ে স্থানীয় সিদ্ধান্তগুলো প্রায়শই অনেক ভালো হয়। একটি বিল্ডিং গেটওয়ে ডেটা সাইট থেকে বের হওয়ার আগেই তা ফিল্টার, একত্রিত এবং তার ওপর কাজ করতে পারে। এটি বিলম্ব হ্রাস করে, অপ্রয়োজনীয় ব্যাকহল ট্রাফিককে সীমিত করে এবং সংবেদনশীল প্রসেসিংকে ঘটনাটি যেখানে ঘটেছে তার কাছাকাছি রাখে।
অপারেশনের ক্ষেত্রে এজ কম্পিউটিং কেন গুরুত্বপূর্ণ
এজ-এনাবলড ডিজাইনের দিকে ইউকে-র স্থানান্তর ইতিমধ্যে দৃশ্যমান। Itransition-এর উদ্ধৃত আর্কিটেকচার ওভারভিউ অনুসারে, ২০২৩ সালে ইউকে-র ডেপ্লয়মেন্টের ৫২% ছিল এজ-এনাবলড আর্কিটেকচার, যা ২০২০ সালে ছিল ২৮%। একই উৎস উল্লেখ করেছে যে এজ লেয়ার ব্যান্ডউইথের ব্যবহার ৬০% পর্যন্ত কমাতে পারে, এবং আরও উল্লেখ করেছে যে ৪২,০০০ ইউকে হোটেল রুম IoT গেটওয়ে একীভূত করেছে।
এই সংখ্যাগুলি নেটওয়ার্ক টিমগুলি বাস্তবে যা দেখে তার সাথে সামঞ্জস্যপূর্ণ। যখন সাইটগুলি স্থানীয়ভাবে স্পষ্ট গোলমাল প্রক্রিয়া করে, তখন আপস্ট্রিম সিস্টেমগুলি পরিচালনা করা আরও সহজ এবং সস্তা হয়। এগুলি আরও বেশি উপযোগী হয়ে ওঠে।
ভালো এজ ডিজাইন তিনটি সাধারণ সমস্যার সমাধান করে
বিলম্ব-সংবেদনশীল কাজ
যদি কোনও নিয়মের জন্য তাত্ক্ষণিক প্রতিক্রিয়ার প্রয়োজন হয়, তবে সাধারণত এজ প্রসেসিং বেছে নেওয়া ভালো। দরজার অ্যাক্সেস, নিরাপত্তা বিষয়ক অ্যালার্ট, স্থানীয় পরিবেশগত নিয়ন্ত্রণ এবং মানুষের উপস্থিতির কারণে ট্রিগার হওয়া অ্যাকশনগুলোর ক্ষেত্রে দ্রুত সিদ্ধান্ত নেওয়ার প্রক্রিয়া অত্যন্ত সহায়ক।ব্যান্ডউইথের অপচয়
সব র ইভেন্টই ক্লাউডে পাঠানোর প্রয়োজন নেই। আপনি যদি প্রতিটি মেসেজকে সমান গুরুত্বপূর্ণ মনে করে ক্লাউডে পাঠান, তবে ক্যামেরা, ঘন সেন্সর নেটওয়ার্ক এবং ঘনঘন স্ট্যাটাস আপডেট আপনার সংযোগের গতি কমিয়ে দিতে পারে।ডেটা হ্যান্ডলিং সংক্রান্ত সীমাবদ্ধতা
কিছু প্রতিষ্ঠান গোপনীয়তা, স্থিতিস্থাপকতা বা পরিচালনাগত কারণে নির্দিষ্ট কিছু প্রসেসিং উৎসের কাছাকাছি রাখতে পছন্দ করে। এজ গেটওয়েগুলো কেন্দ্রীয় ভিজিবিলিটি সম্পূর্ণরূপে না হারিয়েই এটি সম্ভব করে তোলে।
যা করা যাবে না
একটি দুর্বল এজ কৌশল সাধারণত দুটি চরম রূপের যেকোনো একটির মতো দেখায়।
হয় গেটওয়েকে একটি নিষ্ক্রিয় পাস-থ্রু হিসাবে বিবেচনা করা হয় এবং এটি সামান্য সুবিধা যোগ করে, অথবা এটি একটি অনিয়ন্ত্রিত মিনি ডেটা সেন্টারে পরিণত হয় যা কাস্টম লজিকে পূর্ণ থাকে এবং কেউ তা সমর্থন করতে চায় না। উভয়ই মাথাব্যথার কারণ তৈরি করে।
এর চেয়ে ভালো পদ্ধতি হলো এজে সিলেক্টিভ ইন্টেলিজেন্স ব্যবহার করা। কঠোরভাবে ফিল্টার করুন। আপলিংক ব্যাহত হওয়ার সময় যে তথ্যগুলো অবশ্যই উপলব্ধ থাকতে হবে সেগুলো ক্যাশ করে রাখুন। যে ফ্লো-গুলোর প্রয়োজন সেগুলোতে লোকাল পলিসি প্রয়োগ করুন। সামারি ডেটা এবং গুরুত্বপূর্ণ ইভেন্টগুলো সেন্ট্রাল প্ল্যাটফর্মে পাঠান।
সাইটটি যদি কিছু সময়ের জন্য আপস্ট্রিম সংযোগ হারিয়ে ফেলে, তবে বিল্ডিংয়ের কার্যক্ষমতা ধীরে ধীরে হ্রাস পাওয়া উচিত, এটি সম্পূর্ণভাবে অনুপযোগী হয়ে যাওয়া উচিত নয়।
এই নীতিটি হসপিটালিটি, হেলথকেয়ার এবং রিটেইল সেক্টরে সবচেয়ে বেশি গুরুত্বপূর্ণ। সেন্ট্রাল সার্ভিস ধীরগতির হওয়ার কারণে এই পরিবেশগুলোর কাজ থেমে থাকে না। মানুষ তখনও চেক-ইন করছেন, রুমে প্রবেশ করছেন, ওয়ার্ডের মধ্যে যাতায়াত করছেন অথবা ক্যাশ কাউন্টারে পেমেন্ট করছেন। আর্কিটেকচারকে অবশ্যই সেটি বিবেচনায় রাখতে হবে।
আধুনিক আইডেন্টিটি প্যাটার্নের সাহায্যে আর্কিটেকচার সুরক্ষিত করা
একটি IoT এস্টেটে প্রথাগত পেরিমিটার সিকিউরিটি দ্রুত ভেঙে পড়ে। ডিভাইস স্থানান্তরিত হয়। ঠিকাদাররা আসেন এবং চলে যান। ব্যবসায়িক ইউনিটগুলোর মধ্যে নতুন পরিষেবা তৈরি হয়। গেস্ট অ্যাক্সেস, স্টাফ অ্যাক্সেস এবং মেশিন অ্যাক্সেস সবই একই ফিজিক্যাল ইনফ্রাস্ট্রাকচারে একসাথে অবস্থান করে। এমনটি ঘটলে, "নেটওয়ার্কের ভেতর" আর কোনো অর্থপূর্ণ ট্রাস্ট বাউন্ডারি বা বিশ্বাসের সীমানা হিসেবে কাজ করে না।
সে কারণেই আধুনিক IoT নিরাপত্তা আইডেন্টিটির দিকে স্থানান্তরিত হয়েছে। কেবল ব্যবহারকারীর আইডেন্টিটি নয়, বরং ডিভাইস আইডেন্টিটি, সার্ভিস আইডেন্টিটি এবং উভয়ের সাথে যুক্ত পলিসি।
পুরানো মডেলটি মাল্টি-ইউজার পরিবেশের জন্য উপযুক্ত নয়
একটি হোটেলে, একটি একক সাইটেই গেস্ট ফোন, কনফারেন্স AV কিট, রুম সেন্সর, স্টাফ ট্যাবলেট, স্মার্ট টিভি, POS টার্মিনাল এবং ইঞ্জিনিয়ারিং ডিভাইস থাকতে পারে। স্বাস্থ্যসেবার ক্ষেত্রে এই মিশ্রণ আরও জটিল। ক্লিনিক্যাল সিস্টেম, রোগীদের জন্য অ্যাক্সেস, ফেসিলিটি ইকুইপমেন্ট এবং লিগ্যাসি মেডিকেল ডিভাইস - সবকিছুরই ভিন্ন ভিন্ন কারণে নেটওয়ার্ক অ্যাক্সেসের প্রয়োজন হয়।
ফ্ল্যাট ট্রাস্ট মডেলগুলো এই ধরণের বৈচিত্র্যের সাথে টিকতে পারে না। শেয়ার করা পাসওয়ার্ডের কার্যকারিতা দ্রুত নষ্ট হয়ে যায়। ব্রড VLAN অ্যাক্সেসের অপব্যবহার হয়। ম্যানুয়াল ডিপ্রোভিশনিং প্রক্রিয়া অত্যন্ত ধীরগতির। কোনো ডিভাইস বা ব্যবহারকারী একবার প্রয়োজনের চেয়ে বেশি অ্যাক্সেস পেয়ে গেলে, ল্যাটারাল মুভমেন্ট অনেক সহজ হয়ে যায়।
আইডেন্টিটি হলো এমন একটি কন্ট্রোল পয়েন্ট যা স্কেল করা যায়
একটি শক্তিশালী মডেল প্রতিটি সংযোগকে যাচাই, শ্রেণীবদ্ধ এবং সীমাবদ্ধ করার মতো বিষয় হিসাবে বিবেচনা করে।
তার মানে সাধারণত:
- আধুনিক ডিভাইসগুলো শক্তিশালী আইডেন্টিটি কন্ট্রোল ব্যবহার করে: SSO, সার্টিফিকেট এবং ডিরেক্টরি-চালিত অ্যাক্সেস অনবোর্ডিং এবং অ্যাক্সেস বাতিল করার প্রক্রিয়াকে আরও সহজ ও পরিচ্ছন্ন করে তোলে।
- লিগ্যাসি ডিভাইসগুলো ক্ষতিপূরণমূলক নিয়ন্ত্রণ (compensating controls) ব্যবহার করে: যেখানে সার্টিফিকেট-ভিত্তিক পদ্ধতি ব্যবহার করা বাস্তবসম্মত নয়, সেখানে কঠোর পলিসি প্রয়োগ করে ডিভাইসগুলোকে আলাদা ও সীমিত করা প্রয়োজন।
- অ্যাক্সেস মূলত ভূমিকা এবং প্রসঙ্গের উপর নির্ভর করে: একজন কর্মীর ডিভাইস, একজন অতিথির ফোন এবং একটি থার্মোস্ট্যাট কখনোই শুধুমাত্র একই SSID শেয়ার করার কারণে এক ট্রাস্ট জোনে থাকা উচিত নয়।
- অ্যাক্সেস বাতিল করার প্রক্রিয়াটি অবশ্যই স্বয়ংক্রিয় হতে হবে: যদি কোনো ব্যবহারকারী চলে যান বা কোনো ডিভাইসের স্টেট পরিবর্তিত হয়, তবে কোনো টিকিট কিউ ছাড়াই অ্যাক্সেস আপডেট হওয়া উচিত।
Arm Developer থেকে উল্লেখ করা ডিজাইন-প্যাটার্ন আলোচনাটি এই পরিবর্তনকে প্রতিফলিত করে। এতে উল্লেখ করা হয়েছে যে যুক্তরাজ্যের কমপ্লায়েন্স প্রয়োজনীয়তা যেমন Data Protection Act 2018 এবং PSTI 2024 আইওটি নিরাপত্তাকে নতুন রূপ দিচ্ছে, এবং সাধারণ মিডলওয়্যার প্যাটার্নগুলো অপর্যাপ্ত প্রমাণিত হচ্ছে। একই উৎস থেকে আধুনিক ডিভাইসের জন্য SSO এবং লিগ্যাসি ডিভাইসের জন্য iPSK এর সমন্বয়ে হাইব্রিড পদ্ধতির কথা উল্লেখ করা হয়েছে, যার সাথে রয়েছে স্বয়ংক্রিয় অ্যাক্সেস বাতিল এবং টেন্যান্ট আইসোলেশন। এতে আরও উল্লেখ করা হয়েছে যে এটি Meraki এবং Aruba এর মতো প্ল্যাটফর্মে স্থাপনের সময়কে কয়েক মাস থেকে কমিয়ে কয়েক সপ্তাহে নিয়ে আসতে পারে।
জিরো ট্রাস্ট বাস্তবসম্মত, কেবল তাত্ত্বিক নয়
কিছু টিম "জিরো ট্রাস্ট" শোনে এবং একটি বহু-বছরের রূপান্তর প্রোগ্রামের কথা ভাবে। IoT-এর ক্ষেত্রে, এটি তার চেয়ে অনেক বেশি সুনির্দিষ্ট।
এর অর্থ হল প্রতিটি ডিভাইস বা ব্যবহারকারী সংযোগ করার সময় কয়েকটি কঠোর প্রশ্ন জিজ্ঞাসা করা:
- এটি কে বা কী
- এটি কীভাবে অথেন্টিকেট করা হয়েছে
- এর কোথায় পৌঁছানো উচিত
- কী ব্লক করা উচিত
- কত দ্রুত অ্যাক্সেস প্রত্যাহার করা যেতে পারে
সেই পদ্ধতিটি কাজ করে কারণ এটি বাস্তব কাজের পরিস্থিতির সাথে মিলে যায়। ডিভাইসগুলি বৈচিত্র্যময়। এস্টেটগুলি শেয়ার করা হয়। পরিবর্তন ধ্রুবক।
উদ্দেশ্য কাউকে বিশ্বাস না করা নয়। উদ্দেশ্য হলো ডিফল্টভাবে বিশ্বাস করা বন্ধ করা।
IT ডিরেক্টরদের জন্য, এটিই ইন্টারনেট অফ থিংস আর্কিটেকচার সিকিউরিটির মূল পরিবর্তন। একটি সফট সেন্টারের চারপাশে হার্ড শেল তৈরি করা বন্ধ করুন। কানেকশন পয়েন্টেই আইডেন্টিটি, লিস্ট প্রিভিলেজ এবং আইসোলেশন অ্যাসাইন করা শুরু করুন।
আপনার এন্টারপ্রাইজ নেটওয়ার্কে IoT যুক্ত করা
বেশিরভাগ IoT আর্কিটেকচার সমস্যা কোনো গ্রীনফিল্ড ডায়াগ্রামে দেখা যায় না। এগুলি তখনই দেখা দেয় যখন একটি লাইভ নেটওয়ার্ককে গেস্ট অ্যাক্সেস, কর্মীদের কাজের প্রবাহ বা কমপ্লায়েন্সের নিয়মগুলি নষ্ট না করে নতুন ডিভাইসগুলিকে গ্রহণ করতে হয়।
এটি বিশেষ করে মাল্টি-ইউজার এন্টারপ্রাইজ পরিবেশে সত্য। হোটেল, শপিং সেন্টার, হাসপাতাল, আবাসিক ভবন এবং মিশ্র-ব্যবহারের সাইট - সবারই একটি সাধারণ মিল রয়েছে। বিভিন্ন গ্রুপ একই ফিজিক্যাল ইনফ্রাস্ট্রাকচার শেয়ার করে, কিন্তু তাদের একই ট্রাস্ট বাউন্ডারি শেয়ার করা উচিত নয়।
কেবল কানেক্টিভিটি নয়, সহাবস্থান দিয়ে শুরু করুন
একটি সাধারণ ভুল হলো IoT রোলআউটকে বর্তমান WLAN-এর সাথে একটি সাধারণ সংযুক্তি হিসেবে বিবেচনা করা। ডিভাইসগুলো সংযুক্ত হয়, প্যাকেট প্রবাহিত হয় এবং প্রকল্পটিকে লাইভ ঘোষণা করা হয়। তারপরেই সাপোর্ট টিকিট আসতে শুরু করে। একটি গেস্ট ডিভাইস এমন কোথাও চলে যায় যেখানে তার যাওয়া উচিত নয়। একটি ফ্যাসিলিটিজ সরবরাহকারীর অ্যাক্সেসের প্রয়োজন হয় কিন্তু তাকে সহজে আলাদা করা যায় না। একটি লেগ্যাসি এন্ডপয়েন্ট পছন্দের অথেন্টিকেশন পদ্ধতি সমর্থন করে না। ভবনগুলোর মধ্যে কর্মীদের রোমিং অসামঞ্জস্যপূর্ণ হয়ে পড়ে।
আসল প্রশ্নটি হল: কীভাবে সংযুক্ত ডিভাইস, ব্যবহারকারী এবং ব্যবসায়িক সিস্টেম একে অপরের ঝুঁকি না নিয়ে একই নেটওয়ার্কে সহাবস্থান করবে?
একটি ব্যবহারিক ইন্টিগ্রেশন মডেল
অধিকাংশ এন্টারপ্রাইজ এস্টেটের জন্য, বেসলাইনে এই ডিজাইন চয়েসগুলো অন্তর্ভুক্ত থাকা উচিত:
- ভূমিকা এবং উদ্দেশ্য অনুযায়ী ট্রাফিক আলাদা করুন: অতিথি অ্যাক্সেস, কর্মীদের অ্যাক্সেস এবং IoT ডিভাইসের ট্রাফিকের আলাদা পলিসি পাথ অনুসরণ করা উচিত।
- পলিসির সাথে আইডেন্টিটি ম্যাপ করুন: যেখানে সম্ভব, কর্মীদের জন্য ডিরেক্টরি-ব্যাকড অ্যাক্সেস এবং পরিচালিত ডিভাইসগুলোর জন্য নির্দিষ্ট অ্যাসাইনমেন্ট ব্যবহার করুন।
- লিগ্যাসি ডিভাইসগুলো সতর্কতার সাথে পরিচালনা করুন: পুরোনো এন্ডপয়েন্টগুলোর প্রায়শই একটি ভিন্ন অনবোর্ডিং প্যাটার্ন প্রয়োজন হয়, তবে সেগুলোর জন্য এখনও শক্তিশালী আইসোলেশন প্রয়োজন।
- সাইটগুলোর মধ্যে চলাচলের পরিকল্পনা করুন: ব্যবহারকারী এবং ডিভাইসগুলো যদি রোম করে, তবে পলিসিও তাদের সাথে স্থানান্তরিত হওয়া উচিত।
এর অন্যতম স্পষ্ট উদাহরণ হলো বিল্ড টু রেন্ট বা স্টুডেন্ট হাউজিং। বাসিন্দারা বাড়ির মতো সহজ সুবিধা আশা করেন। অপারেটরদের প্রয়োজন এন্টারপ্রাইজ-গ্রেড সেপারেশন। একই সমস্যা হাসপাতালে স্টাফ, রোগী, ভিজিটর এবং মেডিকেল ডিভাইসের ক্ষেত্রে এবং হসপিটালিটিতে গেস্ট, কর্মচারী, কনফারেন্স আয়োজক এবং থার্ড-পার্টি সরবরাহকারীদের ক্ষেত্রেও দেখা যায়।
আইসোলেশন বা পৃথকীকরণ প্রক্রিয়াগতভাবে সহজ হতে হবে
স্থপতিরা প্রায়শই কাগজে-কলমে সেগমেন্টেশন ঠিকঠাক করতে পারলেও অপারেশনের ক্ষেত্রে ভুল করে ফেলেন। পলিসিগুলো সঠিক থাকে, কিন্তু অনবোর্ডিং এতটাই জটিল হয় যে টিমগুলো শর্টকাট তৈরি করে নেয়। শেয়ার্ড ক্রেডেন্সিয়াল আবার ফিরে আসে। সাময়িক ছাড়গুলো স্থায়ী হয়ে যায়। স্থানীয় অ্যাডমিনরা স্প্রেডশীট বজায় রাখেন কারণ প্ল্যাটফর্ম মডেলটি অতিরিক্ত অনমনীয়।
এই কারণেই সহজ এবং পুনরাবৃত্তিযোগ্য ডিভাইস আইসোলেশন অত্যন্ত গুরুত্বপূর্ণ। WiFi-এ IoT device segmentation on WiFi and isolating non-standard devices-এর এই গাইডটি সমস্যার অপারেশনাল দিকটির জন্য একটি দরকারী রেফারেন্স।
বাস্তব ক্ষেত্রে যা কার্যকর হয়
একটি বাস্তবমুখী ইন্টিগ্রেশন ডিজাইন সাধারণত সবকিছুর উপর একটি মাত্র পদ্ধতি জোর করে চাপিয়ে দেওয়ার পরিবর্তে বেশ কয়েকটি অ্যাক্সেস প্যাটার্ন মিশ্রিত করে ব্যবহার করে।
ডিরেক্টরি-ভিত্তিক স্টাফ অ্যাক্সেস
স্টাফ ডিভাইসগুলির স্ট্রং আইডেন্টিটি ব্যবহার করা উচিত যা প্রতিষ্ঠানের ডিরেক্টরি এবং অ্যাক্সেস পলিসির সাথে সংযুক্ত। এটি অনবোর্ডিং এবং অফবোর্ডিংকে সামঞ্জস্যপূর্ণ রাখে এবং শেয়ার করা ক্রেডেনশিয়ালের কারণে যে বিশৃঙ্খলা তৈরি হয় তা এড়ায়।স্পষ্ট বিভাজন সহ গেস্ট এবং ভিজিটর অ্যাক্সেস
গেস্টদের সহজে সংযুক্ত হওয়া উচিত, তবে তাদের ট্র্যাফিক ব্যবসায়িক এবং ডিভাইস নেটওয়ার্ক থেকে সম্পূর্ণ বিচ্ছিন্ন থাকা উচিত। সেরা আর্কিটেকচারগুলি নেটওয়ার্কের সীমানা নষ্ট না করে ব্যবহারকারীর অভিজ্ঞতাকে মসৃণ রাখে।লেগ্যাসি বা হেডলেস IoT ডিভাইসের জন্য নিয়ন্ত্রিত অনবোর্ডিং
কিছু ডিভাইস আধুনিক আইডেন্টিটি ওয়ার্কফ্লো সমর্থন করবে না। তবুও তাদের অনন্য পলিসি ট্রিটমেন্ট, সীমাবদ্ধ অ্যাক্সেসযোগ্যতা এবং স্পষ্ট মালিকানার প্রয়োজন রয়েছে।রোমিং মডেল যা জটিলতা কমায় মাল্টি-সাইট এস্টেটে, ব্যবহারকারীরা ক্রমাগত পুনরায় প্রমাণীকরণ করতে চান না। নির্বিঘ্ন, নিরাপদ রোমিং অভিজ্ঞতা উন্নত করে এবং হেল্পডেস্কের চাপ কমায়, তবে এটি কেবল তখনই সম্ভব যদি পলিসি বিভিন্ন লোকেশন জুড়ে অক্ষুণ্ণ থাকে।
ভালো ইন্টিগ্রেশন ডিজাইন সাপোর্টের প্রচেষ্টা কমিয়ে দেয় কারণ এটি অস্পষ্টতা দূর করে। একটি সংযোগ কী করার অনুমতি পেয়েছে তা নেটওয়ার্ক ইতিমধ্যেই জানে।
ব্যবসায়িক ফলাফল সাধারণত প্রযুক্তিগত পরিবর্তনের চেয়ে অনেক বড় হয়। অতিথিরা দ্রুত কানেক্ট হন। কর্মীদের সময় অপচয় কমে। ফেসিলিটি টিম কোনো ঝুঁকিপূর্ণ ব্যতিক্রমের অনুরোধ ছাড়াই নতুন ডিভাইস যুক্ত করতে পারে। সিকিউরিটি টিম আরও স্পষ্ট সীমানা পায়। আর্কিটেকচারের আসল উদ্দেশ্য এটাই। এটি লাইভ এস্টেট পরিচালনা করা সহজ করে তোলে, কেবল কানেক্টিভিটি বাড়ানোর মধ্যেই সীমাবদ্ধ থাকে না।
উপসংহার - আপনার সফলতার আর্কিটেকচারাল ব্লুপ্রিন্ট
Internet of things আর্কিটেকচার এমন কোনো ডায়াগ্রাম নয় যা সংগ্রহের পর ফাইল করে রেখে দেওয়া হয়। এটি ডিজাইন সিদ্ধান্তের একটি সেট যা নির্ধারণ করে যে আপনার সংযুক্ত এস্টেটটি পরিচালনাযোগ্য হবে নাকি বিশৃঙ্খল হবে।
সবচেয়ে শক্তিশালী আর্কিটেকচারগুলোর মধ্যে কিছু সাধারণ বৈশিষ্ট্য থাকে। এগুলো স্পষ্ট লেয়ার ব্যবহার করে। সাময়িক ট্রেন্ডের বদলে অপারেটিং কন্ডিশনের ওপর ভিত্তি করে প্রোটোকল বেছে নেয়। এগুলো এজ প্রসেসিংকে গতি, স্থিতিস্থাপকতা এবং নিয়ন্ত্রণের জন্য একটি ব্যবহারিক হাতিয়ার হিসেবে বিবেচনা করে। এগুলো কোনো দুর্বল হতে থাকা পেরিমিটার মডেলের ওপর নির্ভর না করে আইডেন্টিটি এবং আইসোলেশনের মাধ্যমে অ্যাক্সেস সুরক্ষিত করে।
IT ডিরেক্টরদের কাছে এটি গুরুত্বপূর্ণ কারণ এর ফলাফলগুলো ব্যবসার ক্ষেত্রে সরাসরি দৃশ্যমান হয়। আরও ভালো গেস্ট অ্যাক্সেস, নিরাপদ ডিভাইস অনবোর্ডিং, পরিচ্ছন্ন ডেটা প্রবাহ এবং কম অপারেশনাল জটিলতা - সবকিছুই আর্কিটেকচারের মাধ্যমে শুরু হয়। এই ব্লুপ্রিন্টটি সঠিকভাবে তৈরি করতে পারলে এস্টেটের স্কেল বাড়ানো, সুরক্ষিত করা অনেক সহজ হয়ে যায় এবং এর মূল্য বহুগুণ বেড়ে যায়।
IoT আর্কিটেকচার সম্পর্কে প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
আর্কিটেকচারটি পুরোপুরি বোঝার পর সবচেয়ে কঠিন কিছু প্রশ্ন সামনে আসে। সাধারণত মূল সমস্যাগুলো তৈরি হয় কোথা থেকে শুরু করতে হবে, কী পরিমাপ করতে হবে এবং অতিরিক্ত জটিলতা তৈরি না করে কীভাবে আপস করতে হবে তা নিয়ে।
IoT আর্কিটেকচার FAQ
| প্রশ্ন | উত্তর |
|---|---|
| আমাদের নেটওয়ার্কে যদি ইতিমধ্যে লেগ্যাসি ডিভাইস এবং বিভিন্ন ভেন্ডরের মিশ্রণ থাকে তবে আমাদের কীভাবে শুরু করা উচিত? | আবিষ্কার এবং শ্রেণিবিন্যাস দিয়ে শুরু করুন। কোন ডিভাইসগুলি আধুনিক প্রমাণীকরণ সমর্থন করে, কোনগুলির জন্য ক্ষতিপূরণমূলক নিয়ন্ত্রণের প্রয়োজন এবং আসলে তাদের কোন ব্যবসায়িক সিস্টেমে পৌঁছানো প্রয়োজন তা চিহ্নিত করুন। সবকিছু একবারে স্ট্যান্ডার্ডাইজ করে শুরু করবেন না। ডিভাইসের শ্রেণীগুলিকে আলাদা করে, পলিসি জোন নির্ধারণ করে এবং প্রতিটি ধরণের জন্য একটি অনবোর্ডিং পথ সেট করে শুরু করুন। |
| আমাদের আর্কিটেকচার স্কেল করবে তার সবচেয়ে দরকারী লক্ষণগুলি কী কী? | অসার মেট্রিক্সের চেয়ে অপারেশনাল ইন্ডিকেটরগুলি খুঁজুন। আপনি কি ম্যানুয়াল ব্যতিক্রম ছাড়াই নতুন ডিভাইস অনবোর্ড করতে পারেন। আপনি কি দ্রুত অ্যাক্সেস প্রত্যাহার করতে পারেন। একটি ডিভাইস কোন পলিসি পেয়েছে এবং কেন তা কি আপনি ট্রেস করতে পারেন। আপস্ট্রিম লিঙ্কগুলি ক্ষতিগ্রস্ত হলে সাইটগুলি কি সুন্দরভাবে কাজ চালিয়ে যেতে পারে। স্কেলযোগ্য আর্কিটেকচার সাধারণত কম সাপোর্ট জটিলতা এবং আরও অনুমানযোগ্য পরিবর্তন পরিচালনা হিসাবে প্রকাশ পায়। |
| ডিজাইনটিকে অতিরিক্ত জটিল না করে আমরা কীভাবে ক্লাউড, এজ এবং সিকিউরিটি ইনভেস্টমেন্টের ভারসাম্য বজায় রাখব? | প্রসেসিং সেখানে রাখুন যেখানে ব্যবসায়িক ফলাফল যুক্তিযুক্ত হয়। সময়-সংবেদনশীল ক্রিয়াকলাপ এবং স্থানীয় ফিল্টারিংয়ের জন্য এজ ব্যবহার করুন। ক্রস-সাইট ভিজিবিলিটি এবং অ্যানালিটিক্সের জন্য সেন্ট্রাল প্ল্যাটফর্মগুলি ব্যবহার করুন। সর্বত্র আইডেন্টিটি-নেতৃত্বাধীন সিকিউরিটি ব্যবহার করুন। যদি কোনও লেয়ার স্থিতিস্থাপকতা, নিয়ন্ত্রণ বা ব্যবহারযোগ্যতা উন্নত না করে, তবে এটি আর্কিটেকচারের পরিবর্তে জটিলতা হতে পারে। |
সিদ্ধান্তগুলো মূল্যায়ন করার একটি বাস্তবসম্মত উপায় হলো তিনটি টেস্টের বিপরীতে প্রতিটি প্রস্তাবিত পরিবর্তন পর্যালোচনা করা:
- অপারেশনাল টেস্ট: সাইটের টিমগুলো কি এটি ধারাবাহিকভাবে সাপোর্ট করতে পারবে
- সিকিউরিটি টেস্ট: এটি কি পরোক্ষ বিশ্বাস হ্রাস করে এবং রিচিবিলিটি আরও কঠোর করে
- বিজনেস টেস্ট: এটি কি ব্যবহারকারীর অভিজ্ঞতা, ডেটার উপযোগিতা বা ডেলিভারির গতি উন্নত করে
যদি একটি ডিজাইন এই পরীক্ষাগুলির মধ্যে কেবল একটিতে উত্তীর্ণ হয়, তবে সাধারণত এটিতে আরও কাজ করার প্রয়োজন থাকে।
আপনি যদি হসপিটালিটি, রিটেইল, হেলথকেয়ার বা মাল্টি-টেন্যান্ট প্রপার্টি জুড়ে একটি সংযুক্ত এস্টেটের পরিকল্পনা করে থাকেন, তবে Purple নেটওয়ার্ক এবং আইডেন্টিটির অংশগুলোকে একত্রিত করতে সাহায্য করে। Purple অতিথি এবং কর্মীদের জন্য পাসওয়ার্ডহীন WiFi অ্যাক্সেস প্রদান করে, মাল্টি-টেন্যান্ট আইসোলেশন সমর্থন করে, Entra ID এবং Okta-এর মতো প্ল্যাটফর্মগুলোর সাথে ইন্টিগ্রেট করে এবং iPSK-এর মতো ব্যবহারিক নিয়ন্ত্রণের সাহায্যে সংস্থাগুলোকে লিগ্যাসি IoT ডিভাইসগুলো পরিচালনা করতে সহায়তা করে। এটি এমন টিমগুলোর জন্য অত্যন্ত উপযুক্ত যারা শেয়ার করা পাসওয়ার্ড বা জটিল Captive Portal-এর উপর নির্ভর না করে নিরাপদ অ্যাক্সেস, সহজ অপারেশন এবং একটি উন্নত ব্যবহারকারীর অভিজ্ঞতা চান।