চেক-ইন করার সময় একটি হোটেল ইন্টারনেট সংযোগ হারিয়ে ফেলে। অতিথিরা WiFi-এ অথেন্টিকেট করতে পারছেন না, কার্ড টার্মিনালগুলির টাইম আউট শুরু হয়, স্টাফরা ক্লাউড সিস্টেমে অ্যাক্সেস হারান এবং রিসেপশন থেকে একটি শেয়ার্ড পাসওয়ার্ড দেওয়া শুরু হয় যা কেউ রিভোক করতে পারে না। ব্যাকআপ সার্কিট বিদ্যমান, কিন্তু ফায়ারওয়াল পলিসি কখনও পরীক্ষা করা হয়নি। দ্বিতীয় RADIUS সার্ভারটি কনফিগার করা আছে, কিন্তু অ্যাক্সেস পয়েন্টগুলি সেখানে পৌঁছাতে পারবে কিনা তা কেউ জানে না। UPS ভালো রিপোর্ট করছে কারণ লোড থাকা অবস্থায় কেউ ব্যাটারি পরীক্ষা করেনি।
এটি কোনো হার্ডওয়্যার সমস্যা নয়। এটি একটি redundancy planning failure।
নেটওয়ার্ক স্থিতিস্থাপকতা বলতে বোঝায় কোনো উপাদান, লিঙ্ক, সাইট, পাওয়ার ফিড, বা আইডেন্টিটি নির্ভরশীলতা ব্যর্থ হলে প্রমাণীকরণ, সংযোগ এবং প্রয়োজনীয় পরিষেবাগুলি সচল রাখা। আলমারিতে থাকা একটি অতিরিক্ত সুইচ স্থিতিস্থাপকতা তৈরি করে না। একটি পরীক্ষিত পথ যা একটি পেমেন্ট VLAN, ক্লিনিকাল অ্যাপ্লিকেশন, কর্মীদের লগইন, বা অতিথি WiFi সেশন চালু রাখে, সেটিই তা করে।
আধুনিক নেটওয়ার্কের জন্য রিডানডেন্সি প্ল্যানিংয়ের প্রকৃত অর্থ
নেটওয়ার্ক রিডানডেন্সি পরিকল্পনা একটি ব্যবসায়িক ধারাবাহিকতা বজায় রাখার নিয়ম, কোনো সরঞ্জাম ক্রয়ের অনুশীলন নয়। প্রশ্নটি আপনার দুটি সুইচ আছে কিনা তা নয়। প্রশ্নটি হলো, একটি নির্দিষ্ট ব্যর্থতার পরেও ব্যবহারকারীরা কি কানেক্ট হতে, অথেন্টিকেট করতে, পরিষেবাগুলি সমাধান করতে এবং অপারেশন সচল রাখার অ্যাপ্লিকেশনগুলিতে পৌঁছাতে পারছেন কিনা।
এর জন্য failure domains সম্পর্কে একটি স্পষ্ট ধারণার প্রয়োজন। একটি ফেইলিওর ডোমেন হলো এমন একটি উপাদান বা নির্ভরতা যা স্বাধীনভাবে ব্যর্থ হতে পারে এবং এর সাথে একটি সার্ভিসকেও ডাউন করে দিতে পারে। সাধারণ ডোমেনগুলোর মধ্যে রয়েছে:
- অ্যাক্সেস অবকাঠামো, যার মধ্যে রয়েছে সুইচ, অ্যাক্সেস পয়েন্ট, PoE বাজেট, আপলিঙ্ক এবং ওয়্যারলেস কন্ট্রোলার।
- আইডেন্টিটি সার্ভিস, যার মধ্যে রয়েছে RADIUS, ডিরেক্টরি ইন্টিগ্রেশন, সার্টিফিকেট, Captive Portal এবং আইডেন্টিটি প্রোভাইডার।
- কোর সার্ভিস, যার মধ্যে রয়েছে DHCP, DNS, গেটওয়ে ফাংশন এবং নেটওয়ার্ক পলিসি।
- বহিরাগত পথ, যার মধ্যে রয়েছে WAN সার্কিট, ISP সরঞ্জাম, ক্লাউড প্ল্যাটফর্ম এবং থার্ড-পার্টি অথেন্টিকেশন সার্ভিস।
- সুবিধাসমূহ, যার মধ্যে রয়েছে পাওয়ার ডিস্ট্রিবিউশন, UPS ব্যাটারি, জেনারেটর কভারেজ এবং ইন্টারমিডিয়েট ডিস্ট্রিবিউশন ফ্রেম রুম।
একটি ডিজাইনে স্থিতিস্থাপক কোর রাউটার থাকা সত্ত্বেও এটি এজে ব্যর্থ হতে পারে। DNS রেজোলিউশন বন্ধ হয়ে গেলে, ব্যবহারকারীরা WiFi-এর সাথে সংযুক্ত থাকতে পারেন কিন্তু তাদের প্রয়োজনীয় পরিষেবাগুলিতে পৌঁছাতে পারেন না। RADIUS সাড়া দেওয়া বন্ধ করে দিলে, একটি সচল ওয়্যারলেস নেটওয়ার্ক প্রতিটি কর্মী বা অতিথির লগইন প্রত্যাখ্যান করতে পারে। Captive Portal যদি অ্যাক্সেস অযোগ্য একটি সিঙ্গেল ক্লাউড পাথের উপর নির্ভরশীল হয়, তবে ভেন্যুতে রেডিও কভারেজ থাকা সত্ত্বেও ব্যবহারযোগ্য গেস্ট অ্যাক্সেস নাও থাকতে পারে।
উপাদান রিডানডেন্সি থেকে পরিষেবা ধারাবাহিকতা আলাদা করুন
ডিভাইস নয়, পরিষেবা দিয়ে শুরু করুন। ব্যবসায়িক যে পরিষেবাগুলি অবশ্যই রক্ষা করতে হবে সেগুলি লিখে রাখুন, তারপর প্রতিটির অধীনে থাকা প্রতিটি নির্ভরতা চিহ্নিত করুন। উদাহরণস্বরূপ, গেস্ট WiFi অথেন্টিকেশন অ্যাক্সেস পয়েন্ট, সুইচিং, PoE, ওয়্যারলেস কন্ট্রোল প্লেন, DHCP, DNS, WAN অ্যাক্সেস, RADIUS, আইডেন্টিটি প্রোভাইডার এবং পোর্টালের উপর নির্ভর করতে পারে।
একটি কার্যকর network team WiFi planning reference একই সিদ্ধান্তে পৌঁছাতে সাহায্য করবে: ওয়্যারলেস অ্যাক্সেস একটি অপারেশনাল সিস্টেম, LAN-এর সাথে যুক্ত কোনো সাধারণ রেডিও লেয়ার নয়।
যুক্তরাজ্যের নিয়োগকর্তারা যৌথ রিডানডেন্সি পরিকল্পনার একটি পৃথক সংবিধিবদ্ধ অর্থ ব্যবহার করেন। যেখানে একজন নিয়োগকর্তা একটি ঘূর্ণায়মান ৯০ দিনের মধ্যে একটি প্রতিষ্ঠানে ২০ বা তার বেশি কর্মচারীকে বরখাস্ত করার প্রস্তাব করেন, সেখানে যৌথ পরামর্শ প্রযোজ্য হয়, যেখানে পরামর্শ শুরু হয় ২০ থেকে ৯৯ জন অপ্রয়োজনীয়তার জন্য প্রথম বরখাস্তের অন্তত ৩০ দিন আগে বা ১০০ বা তার বেশি জনের জন্য প্রথম বরখাস্তের ৪৫ দিন আগে। যুক্তরাজ্য সরকারের পরামর্শ নির্দেশিকা ব্যাখ্যা করে যে পরামর্শে প্রস্তাবিত অপ্রয়োজনীয়তার কারণ, সেগুলি এড়ানোর উপায় এবং বরখাস্তের সংখ্যা কমানোর উপায়গুলি সমাধান করতে হবে। এটি একটি এইচআর পরিকল্পনা কাঠামো। এখানে বর্ণিত নেটওয়ার্ক নিয়মাবলী মূলত পরিষেবা ব্যর্থতা, নির্ভরতা ম্যাপিং এবং পুনরুদ্ধার আর্কিটেকচার সম্পর্কিত।
বাস্তবসম্মত নিয়ম: ব্যাকআপ ডিভাইসগুলো গণনা করবেন না। ব্যবহারকারী থেকে সার্ভিস পর্যন্ত স্বাধীন পাথগুলো গণনা করুন।
এই গাইডের বাকি অংশে সেই ব্যবহারিক দৃষ্টিকোণ ব্যবহার করা হয়েছে। ব্যর্থতার ঝুঁকিগুলি চিহ্নিত করুন, ব্যবসায়িক ক্ষতির প্রতিফলনকারী রিকভারি লক্ষ্য নির্ধারণ করুন, এমন একটি আর্কিটেকচার চয়ন করুন যা আপনার টিম পরিচালনা করতে পারে, পাওয়ার থেকে শুরু করে আইডেন্টিটি পর্যন্ত প্রতিটি স্তর সুরক্ষিত করুন এবং নিয়ন্ত্রিত পরিস্থিতিতে ফলাফল পরীক্ষা করুন। কোনো উপাদান যদি কোনো ড্রিলে কখনও ব্যর্থ না হয়ে থাকে, তবে তার রিডানডেন্সিকে একটি অনুমান হিসেবে বিবেচনা করুন, ক্ষমতা হিসেবে নয়।
সমাধান ডিজাইন করার আগে ফেইলিওর রিস্ক ম্যাপ করা
অধিকাংশ নেটওয়ার্ক টিমের সবচেয়ে বিপজ্জনক সিঙ্গেল পয়েন্ট অফ ফেইলিওর খুঁজে বের করার জন্য কোনো গভর্নেন্স প্ল্যাটফর্মের প্রয়োজন হয় না। তাদের প্রয়োজন একটি ছোট রেজিস্টার যা ঝুঁকি চিহ্নিত করবে, সেটিকে ধারাবাহিকভাবে র্যাঙ্ক করবে, একজন ওনার নিয়োগ করবে এবং কেউ তা হ্রাস করেছে কিনা তা রেকর্ড করবে।
তিনটি অক্ষ ব্যবহার করুন:
- সম্ভাব্যতা, যার অর্থ সমতুল্য এস্টেটে বা আপনার নিজস্ব পরিবেশে এই ব্যর্থতা কত ঘন ঘন ঘটে বা ঘটেছে।
- ব্লাস্ট রেডিয়াস, যার অর্থ কতজন ব্যবহারকারী, সাইট, পরিষেবা বা রাজস্ব উৎপাদনকারী কার্যক্রম অনুপলব্ধ হয়ে পড়ে।
- পুনরুদ্ধারের জটিলতা, যার অর্থ আজ আপনার কাছে থাকা দক্ষতা, অ্যাক্সেস, খুচরা যন্ত্রাংশ, ভেন্ডর সহায়তা এবং ডকুমেন্টেশনের সাহায্যে পুনরুদ্ধার করা কতটা কঠিন।
একটি স্থানীয় স্কেলে প্রতিটি অক্ষ স্কোর করুন, তারপর তিনটি মান গুণ করুন বা একটি ওয়েটেড ফর্মুলা প্রয়োগ করুন। গণিতের চেয়ে ধারাবাহিকতা বেশি গুরুত্বপূর্ণ। একটি একক WAN সার্কিট একটি বিচ্ছিন্ন মার্কেটিং ডিসপ্লের উপরে থাকা উচিত কারণ এর ব্যর্থতা একবারে প্রতিটি নির্ভরশীল পরিষেবাকে প্রভাবিত করতে পারে।
বাস্তব ডিপেন্ডেন্সির ওপর ভিত্তি করে রেজিস্টার তৈরি করুন
এমন সব অ্যাসেট অন্তর্ভুক্ত করুন যা টিমগুলো প্রায়শই উপেক্ষা করে। একটি কার্যকর প্রথম ধাপে যা থাকা উচিত:
- সমগ্র ভেন্যুর জন্য একটি একক WAN ISP বা সার্কিট।
- একটি RADIUS পরিষেবা বা একটি আইডেন্টিটি-প্রোভাইডার ইন্টিগ্রেশন।
- একটি DNS রিজলভার পাথ।
- একটি একক ওয়্যারলেস কন্ট্রোলার বা ক্লাউড ম্যানেজমেন্ট ডিপেন্ডেন্সি।
- জেনারেটর কভারেজ ছাড়া একটি ইন্টারমিডিয়েট ডিস্ট্রিবিউশন ফ্রেম রুম।
- UPS ব্যাটারি যা স্ট্যাটাস রিপোর্ট করে কিন্তু অর্থপূর্ণ লোডের অধীনে কখনও পরীক্ষা করা হয়নি।
- কোনো ডকুমেন্টেড ডিগ্রেডেড মোড ছাড়া একটি Captive Portal।
- একটি সুইচ স্ট্যাক যার আপলিঙ্কগুলি একটি ফিজিক্যাল রুট শেয়ার করে।
- কোনো পরীক্ষিত রিকভারি প্রসিডিউর ছাড়া একটি DHCP পরিষেবা।
রেজিস্টারে সার্ভিস ওনার, টেকনিক্যাল ওনার, শেষ ব্যর্থতার তারিখ, বর্তমান প্রশমন, পরীক্ষার তারিখ এবং পরবর্তী পদক্ষেপও রেকর্ড করা উচিত। "নেটওয়ার্ক টিম" কোনো ওনার নয়। পরিবর্তনটি সাজানোর এবং এটি কাজ করছে তা প্রমাণ করার জন্য দায়ী ব্যক্তি বা দলের নাম দিন।
নমুনা নেটওয়ার্ক ঝুঁকি রেজিস্টার স্কোরিং
নিচেরটি একটি কার্যকরী টেমপ্লেট মাত্র, কোনো নির্দিষ্ট এস্টেট সম্পর্কে দাবি নয়। প্রতিটি অক্ষের জন্য একটি সামঞ্জস্যপূর্ণ স্থানীয় স্কেল ব্যবহার করুন এবং প্রতিটি এন্ট্রির জন্য একইভাবে চূড়ান্ত স্কোর গণনা করুন।
| ব্যর্থতার দৃশ্যপট | সম্ভাব্যতা (১-৫) | প্রভাবের ব্যাপ্তি (১-৫) | পুনরুদ্ধারের জটিলতা (১-৫) | ঝুঁকির স্কোর |
|---|---|---|---|---|
| একক WAN সার্কিট | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | সম্ভাব্যতা × প্রভাবের ব্যাপ্তি × পুনরুদ্ধারের জটিলতা |
| একক RADIUS পরিষেবা | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | সম্ভাব্যতা × প্রভাবের ব্যাপ্তি × পুনরুদ্ধারের জটিলতা |
| একক DNS রিজলভার পাথ | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | সম্ভাব্যতা × প্রভাবের ব্যাপ্তি × পুনরুদ্ধারের জটিলতা |
| একক ওয়্যারলেস কন্ট্রোলার | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | সম্ভাব্যতা × প্রভাবের ব্যাপ্তি × পুনরুদ্ধারের জটিলতা |
| জেনারেটর-বিহীন IDF রুম | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | সম্ভাব্যতা × প্রভাবের ব্যাপ্তি × পুনরুদ্ধারের জটিলতা |
| অনিরীক্ষিত UPS ব্যাটারি | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | স্থানীয়ভাবে মূল্যায়ন করুন | সম্ভাব্যতা × প্রভাবের ব্যাপ্তি × পুনরুদ্ধারের জটিলতা |
একটি নিখুঁত রেজিস্ট্রারের জন্য অপেক্ষা করবেন না। নির্ভরযোগ্য ওনারদের নিয়ে তৈরি একটি এক পৃষ্ঠার তালিকা একটি মার্জিত ঝুঁকি সিস্টেমের চেয়ে বেশি দরকারী যা কেউ আপডেট করে না। তাত্ক্ষণিক উদ্দেশ্য হলো অগ্রাধিকার দেওয়া। গুরুতর পরিষেবাগুলিকে নিষ্ক্রিয় করতে পারে এমন ব্যর্থতাগুলিকে র্যাঙ্ক করুন, তারপরে পুনরুদ্ধার লক্ষ্য সেট করতে এবং আর্কিটেকচার চয়ন করতে সেই ফলাফলগুলি ব্যবহার করুন।
যুক্তরাজ্যের অফিসিয়াল ম্যানেজমেন্ট তথ্য দেখায় কেন একটি ভিন্ন কিন্তু সম্পর্কিত কর্মশক্তির প্রেক্ষাপটে কাঠামোগত অগ্রিম পরিকল্পনা গুরুত্বপূর্ণ। সরকারের ছাঁটাই বিজ্ঞপ্তি তথ্য অনুসারে, নিয়োগকর্তারা ২০২০ সালের জানুয়ারিতে ২৯,৪৯৬টি সম্ভাব্য ছাঁটাই কভার করে ৩৬৮টি HR1 ফর্ম এবং ২০২০ সালের ফেব্রুয়ারিতে ২৭,৮০৪টি সম্ভাব্য ছাঁটাই কভার করে ৩২৬টি ফর্ম জমা দিয়েছেন। নেটওয়ার্ক লিডারদের জন্য শিক্ষাটি সহজ: আনুষ্ঠানিক পরিকল্পনা বিদ্যমান কারণ বড় ধরনের অপারেশনাল পরিবর্তনগুলো হঠাৎ করে বাস্তবায়ন করা কঠিন। কোনো মাল্টি-সাইট নেটওয়ার্ক যখন একটি শেয়ার্ড ডিপেন্ডেন্সি হারায়, তখনও একই কথা প্রযোজ্য হয়।
প্রকৃত ব্যবসায়িক ক্ষতির সাথে সামঞ্জস্যপূর্ণ RTO এবং RPO টার্গেট নির্ধারণ করা
RTO এবং RPO কেবল তখনই কার্যকর হয় যখন ব্যবসার মালিকরা তা বুঝতে পারেন।
রিকভারি টাইম অবজেক্টিভ, বা RTO, হল একটি পরিষেবা কতক্ষণ অনুপলব্ধ থাকতে পারে তার সর্বোচ্চ গ্রহণযোগ্য সময়। রিকভারি পয়েন্ট অবজেক্টিভ, বা RPO, হল শেষ পুনরুদ্ধারযোগ্য বিন্দু থেকে ডেটা, কনফিগারেশন বা সেশন স্টেটের সর্বোচ্চ গ্রহণযোগ্য ক্ষতি। একটি নেটওয়ার্কের জন্য, RPO একটি ঐতিহ্যগত ডেটাবেস লেনদেনের পরিবর্তে কনফিগারেশন, নীতি, ডিভাইস স্টেট, ইভেন্ট রেকর্ড বা অ্যাক্টিভ অথেন্টিকেশন কনটেক্সটের সাথে সম্পর্কিত হতে পারে।
উভয় পরিমাপকে অপারেশনাল ফলাফলে রূপান্তর করুন। জিজ্ঞাসা করুন যে পরিষেবাটি ব্যর্থ হলে প্রথমে কী বন্ধ হয়। রিসেপশন কি অতিথিদের লাইনে দাঁড় করিয়ে রাখে? ক্যাশ কাউন্টারগুলি কি পেমেন্ট নেওয়া বন্ধ করে দেয়? চিকিৎসকেরা কি ইলেকট্রনিক রেকর্ডে অ্যাক্সেস হারিয়ে ফেলেন? একজন প্রোপার্টি ম্যানেজার কি ভাড়াটিয়াদের অ্যাক্সেস কন্ট্রোল হারিয়ে ফেলেন? পরিষেবা মালিকের উচিত শুধুমাত্র একটি IT লক্ষ্য পুনরাবৃত্তি না করে ব্যবসায়িক ফলাফল বর্ণনা করা।
পুরো এলাকা জুড়ে একটি মাত্র প্রতিশ্রুতির পরিবর্তে পরিষেবা স্তর ব্যবহার করুন
একটি বাস্তবসম্মত পরিষেবা মানচিত্র গুরুত্বপূর্ণ অ্যাক্সেসকে এমন পরিষেবাগুলি থেকে আলাদা করে যা অপেক্ষা করতে পারে।
| পরিষেবা টিয়ার | উদাহরণ পরিষেবা | টার্গেট RTO | টার্গেট RPO | আর্কিটেকচার প্রভাব |
|---|---|---|---|---|
| টিয়ার ১ | অতিথি WiFi প্রমাণীকরণ, পেমেন্ট VLAN, ক্লিনিকাল অ্যাপ্লিকেশন অ্যাক্সেস | মিনিট, ব্যবসায়িক সহনশীলতার উপর ভিত্তি করে | পলিসি এবং প্রমাণীকরণ স্টেট এর ন্যূনতম ক্ষতি | স্বাধীন পাথ, দ্রুত ফেইলওভার, স্থিতিস্থাপক পরিচয়, পরীক্ষিত পাওয়ার |
| টিয়ার ২ | স্টাফ WiFi, ব্যাক-অফিস সিস্টেম, অ্যানালিটিক্স সিঙ্কোনাইজেশন | প্রায় এক ঘন্টা, যেখানে অপারেশন এটি অনুমোদন করে | সাম্প্রতিক কনফিগারেশন এবং পরিষেবা স্টেট | ওয়ার্ম স্ট্যান্ডবাই, যৌক্তিক ক্ষেত্রে দ্বৈত পাথ, নথিভুক্ত পুনরুদ্ধার |
| টিয়ার ৩ | অতিথি বিনোদন, বিপণন স্প্ল্যাশ পেজ, অ-গুরুত্বপূর্ণ রিপোর্টিং | কয়েক ঘন্টা গ্রহণযোগ্য হতে পারে | ব্যাকআপ-ভিত্তিক পুনরুদ্ধার যথেষ্ট হতে পারে | স্বল্প খরচের স্ট্যান্ডবাই বা ম্যানুয়াল পুনরুদ্ধার |
এগুলি হলো পরিকল্পনার উদাহরণ, কোনো সার্বজনীন সার্ভিস লেভেল নয়। ফাইন্যান্স টিমের উচিত একটি সাধারণ লস মডেল ব্যবহার করে লক্ষ্যটি যাচাই করা: আনুমানিক প্রতি ঘণ্টার রাজস্ব অবদান, অপারেশনাল ব্যাঘাত, সুনামের ক্ষতি এবং কমপ্লায়েন্স ইমপ্যাক্টকে ব্যবসাটি গ্রহণ করতে পারে এমন ডাউনটাইম দ্বারা ভাগ করা। মিথ্যা নির্ভুলতা এড়িয়ে চলুন। একটি পেমেন্ট পরিষেবার জন্য কোনো অর্থপূর্ণ "গড় ঘণ্টা" নাও থাকতে পারে, কারণ ব্যস্ততম ট্রেডিং উইন্ডোর সময় একটি ছোট আউটজে রাতারাতি দীর্ঘ আউটজের চেয়ে বেশি ক্ষতি করতে পারে।
RTO-এর মধ্যে অবশ্যই সনাক্তকরণ এবং সিদ্ধান্ত নেওয়ার সময় অন্তর্ভুক্ত থাকতে হবে। একজন ইঞ্জিনিয়ার ত্রুটি লক্ষ্য করার পর দ্রুত যে ফেইলওভার সম্পন্ন হয়, সেটিও যদি অ্যালার্ট জেনারেট করতে মনিটরিংয়ে খুব বেশি সময় নেয়, তবে ব্যবসায়িক লক্ষ্য অর্জনে ব্যর্থ হতে পারে। পুনরুদ্ধারের আনুমানিক হিসাবে DNS প্রপাগেশন আচরণ, সেশন পুনরায় প্রমাণীকরণ, ডিভাইস পুনরায় সংযোগ করা, ফায়ারওয়াল কনভারজেন্স এবং মানুষের হস্তক্ষেপ অন্তর্ভুক্ত করুন।
RPO-এর ক্ষেত্রেও একই নিয়ম প্রযোজ্য। ব্যর্থতার ঠিক আগে করা কোনো কনফিগারেশন পরিবর্তন যদি হারিয়ে যায়, তবে টিম কি তা আবার তৈরি করতে পারে? অতিথিদের সেশন যদি পুনরায় প্রমাণীকরণ করতে হয়, তবে তা কি গ্রহণযোগ্য? কোনো আইডেন্টিটি ডিরেক্টরি যদি সাময়িকভাবে অনুপলব্ধ থাকে, তবে অ্যাক্সেস লেয়ার কি নিরাপত্তা দুর্বল না করে একটি জানা-ভালো পলিসি ব্যবহার করতে পারে?
আগ্রাসী RTO লক্ষ্যগুলির জন্য সাধারণত অ্যাক্টিভ-অ্যাক্টিভ বা ভৌগোলিকভাবে স্বাধীন ক্ষমতার প্রয়োজন হয়। আরও উদার RTO একটি ওয়ার্ম স্ট্যান্ডবাই, ডকুমেন্টেড রিকভারি বা ব্যাকআপ-ভিত্তিক রিকভারিকে সমর্থন করতে পারে। ভেন্যু যখন এখনও একটি সিঙ্গেল ISP, একটি পাওয়ার ফিড বা একটি আইডেন্টিটি পাথের উপর নির্ভরশীল, তখন চুক্তি থেকে একটি এন্টারপ্রাইজ সার্ভিস লেভেল অনুলিপি করবেন না। লক্ষ্যটি অর্জনের জন্য আর্কিটেকচারটিকে যোগ্য হতে হবে।
আপনার এস্টেটের জন্য সঠিক ফেইলওভার আর্কিটেকচার নির্বাচন করা
চারটি প্যাটার্ন বেশিরভাগ বাস্তব-জগতের ভেন্যু ডেপ্লয়মেন্টকে কভার করে। কোনোটিই স্বয়ংক্রিয়ভাবে সঠিক নয়। সঠিক সিদ্ধান্তটি নির্ভর করে ডাউনটাইম সহনশীলতা, এস্টেটের আকার, অপারেশনাল দক্ষতা, ফেইলিওর ইন্ডিপেন্ডেন্স এবং বাজেটের ওপর।
অ্যাক্টিভ-অ্যাক্টিভ মোড একই সময়ে ট্রাফিক পরিবেশনের জন্য দুই বা ততোধিক সক্ষম উপাদানকে সচল রাখে। ডুয়াল কন্ট্রোলার বা অ্যাক্সেস ক্লাস্টার চাহিদা ভাগ করে নিতে পারে, এবং একপাশ ফেইল হলে অন্য পাশ সচল থাকতে পারে। এটি ফেইলিয়ারের সময় শক্তিশালী ক্যাপাসিটি প্রদান করে, তবে এটি আরও বেশি স্টেট সিনক্রোনাইজেশন, পলিসি কনসিস্টেন্সি এবং স্প্লিট-ব্রেইন ঝুঁকি তৈরি করে। এটি তখনই ব্যবহার করুন যখন ডাউনটাইম অত্যন্ত ব্যয়বহুল এবং টিম উভয় পক্ষই সঠিকভাবে মনিটর করতে পারে।
অ্যাক্টিভ-প্যাসিভ একটি স্ট্যান্ডবাই উপাদানকে দায়িত্ব নেওয়ার জন্য প্রস্তুত রাখে। অ্যাক্টিভ-অ্যাক্টিভের চেয়ে এটি বোঝা সহজ, তবে প্রমোশন, স্টেট ট্রান্সফার এবং সনাক্তকরণ একটি রিকভারি গ্যাপ তৈরি করতে পারে। একটি হট স্ট্যান্ডবাই কেবল তখনই মূল্যবান হয় যখন এতে বর্তমান কনফিগারেশন, অ্যাক্সেসযোগ্য নির্ভরশীলতা এবং একটি পরীক্ষিত প্রমোশন প্রক্রিয়া থাকে।
N+1 একটি ক্লাস্টারের জন্য একটি অতিরিক্ত ধারণক্ষমতা সম্পন্ন ইউনিট সরবরাহ করে। এটি একটি বুদ্ধিমান সমাধান যখন একটি সাইট কোনো উপাদান প্রতিস্থাপন সহ্য করতে পারে কিন্তু সম্পূর্ণ অনুলিপি করা পরিবেশ তৈরি সমর্থন করতে পারে না। N+1 তবুও পুরো ব্যবস্থাকে একটি সাধারণ ত্রুটির মুখোমুখি দাঁড় করায়, যেমন একটি সাধারণ পাওয়ার ফিড, সাধারণ আপলিংক, বা প্রতিটি ইউনিটে অনুলিপি করা একটি ভুল কনফিগারেশন।
ভৌগোলিক রিডানডেন্সি অন্য একটি সাইট বা অঞ্চলে একটি সম্পূর্ণ পরিষেবা ক্ষমতা স্থাপন করে। এটি শুধুমাত্র সরঞ্জামের ব্যর্থতাই নয়, বরং সম্পূর্ণ সাইটের ক্ষতিও মোকাবিলা করে এবং এটি সর্বোচ্চ মূলধন ও পরিচালনগত ব্যয় বহন করে। এটি একাধিক প্রপার্টি সমর্থনকারী শেয়ার্ড সার্ভিসেস বা এমন সংস্থাগুলির জন্য উপযুক্ত যারা একটি একক ভবনকে ফেইলিওর ডোমেন হিসেবে মেনে নিতে পারে না।
ফেইলওভার আর্কিটেকচার তুলনা
| আর্কিটেকচার | খরচ | জটিলতা | স্বাভাবিক RTO | সেরা উপযুক্ত |
|---|---|---|---|---|
| অ্যাক্টিভ-অ্যাক্টিভ | উচ্চ | উচ্চ | সঠিকভাবে পরিচালিত হলে খুব সংক্ষিপ্ত | গুরুত্বপূর্ণ পরিষেবা, বৃহত্তর সম্পত্তি, সিঙ্কোনাইজড সিস্টেম পরিচালনা করতে সক্ষম টিম |
| অ্যাক্টিভ-প্যাসিভ | মাঝারি থেকে উচ্চ | মাঝারি | সংক্ষিপ্ত থেকে মাঝারি, প্রমোশনের উপর নির্ভর করে | উভয় দিকে ট্রাফিক না পাঠিয়ে প্রস্তুত স্ট্যান্ডবাই প্রয়োজন এমন সাইটগুলি |
| N+1 | মাঝারি | মাঝারি | মাঝারি, প্রতিস্থাপন এবং প্রভিশনিং এর উপর নির্ভর করে | ক্লাস্টার যেখানে একটি উপাদান ব্যর্থ পিয়ারকে কভার করতে পারে |
| ভৌগলিক রিডানডেন্সি | সর্বোচ্চ | সর্বোচ্চ | সংক্ষিপ্ত থেকে দীর্ঘায়িত, রাউটিং এবং স্টেট এর উপর নির্ভর করে | মাল্টি-সাইট অপারেটর এবং সম্পূর্ণ-সাইট ব্যর্থতার সম্মুখীন হওয়া পরিষেবাগুলি |
দুটি প্রোপার্টি সহ একটি হোটেল গ্রুপ সাইটগুলির মধ্যে অ্যাক্টিভ-অ্যাক্টিভ পরিষেবাগুলি ব্যবহার করতে পারে যদি WAN, আইডেন্টিটি, DNS, পাওয়ার এবং অপারেশনাল মালিকানা সত্যিই স্বাধীন হয়। একটি একক খুচরা দোকান সাধারণত একটি দ্বিতীয় ডেটা-সেন্টার ডিজাইনের চেয়ে, যা তারা পরিচালনা করতে পারে না, একটি স্থিতিস্থাপক ফায়ারওয়াল, বিভক্ত ট্রাফিক এবং LTE বা 5G ব্যাকআপ থেকে বেশি মূল্য পায়।
একটি সরাসরি সিদ্ধান্তের শর্টকাট ব্যবহার করুন। যদি কর্মীদের সংস্থান সীমিত হয় এবং ব্যবসা একটি পরিমাপিত পুনরুদ্ধার সহ্য করতে পারে, তবে অ্যাক্টিভ-প্যাসিভ বা N+1 বেছে নিন। যদি গুরুত্বপূর্ণ লেনদেনের ধারাবাহিকতার প্রয়োজন হয় এবং দল সিঙ্ক্রোনাইজেশন পরিচালনা করতে পারে, তবে অ্যাক্টিভ-অ্যাক্টিভ বেছে নিন। যদি একটি সম্পূর্ণ সাইট প্রধান ঝুঁকিপূর্ণ হয়, তবে ভৌগোলিক রিডানডেন্সি হল এর উত্তর। বাজেট সীমিত হলে, সবচেয়ে দৃশ্যমান ডিভাইসের একটি ডুপ্লিকেট কেনার পরিবর্তে ব্যবসায়িক প্রভাবের ক্রম অনুসারে একক-পাথ নির্ভরতাগুলি দূর করুন।
স্থিতিস্থাপক নেটওয়ার্ক, প্রমাণীকরণ এবং আইডেন্টিটি লেয়ার ডিজাইন করা
সবচেয়ে দুর্বল নির্ভরতার কারণেই স্থিতিস্থাপকতা ব্যর্থ হয়। ফিজিক্যাল লেয়ার থেকে শুরু করে উপরের দিকে স্ট্যাক তৈরি করুন এবং প্রতিটি লেয়ারের জন্য একটি স্বাধীন ফেইলিওর ডোমেন বরাদ্দ করুন।
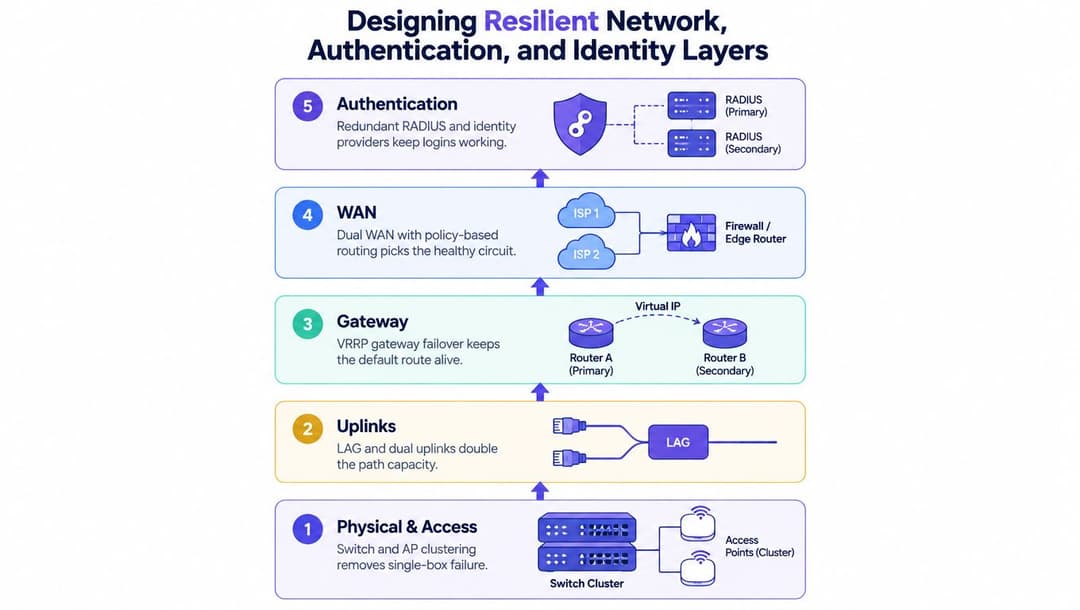
অ্যাক্সেস এবং আপলিঙ্ক দিয়ে শুরু করুন
যেখানে এস্টেটের প্রয়োজন সেখানে সুইচ এবং অ্যাক্সেস পয়েন্ট ক্লাস্টারিং ব্যবহার করুন, তবে নিশ্চিত করুন যে ক্লাস্টার মেম্বাররা একটি সিঙ্গেল ফেইলিওর ডোমেন শেয়ার না করে। একই র্যাকের দুটি সুইচ এখনও একটি সিঙ্গেল পাওয়ার ফিডের উপর নির্ভরশীল হতে পারে। দুটি আপলিঙ্ক এখনও একটি সিঙ্গেল ক্যাবল ট্রে অনুসরণ করতে পারে। লিঙ্ক অ্যাগ্রিগেশন ক্ষমতা এবং পাথ স্থিতিস্থাপকতা প্রদান করতে পারে, অন্যদিকে ডুয়াল আপলিঙ্ক একটি একক পোর্ট, মডিউল বা ক্যাবলের উপর নির্ভরতা হ্রাস করে।
গেটওয়েতে, VRRP বা একটি সমতুল্য ভার্চুয়াল গেটওয়ে মেকানিজম ব্যবহার করুন যাতে ডিফল্ট রুট ডিভাইসগুলির মধ্যে স্থানান্তরিত হতে পারে। স্টেটফুল ফায়ারওয়াল ফেইলওভার পরীক্ষা করুন, কেবল এটি ধরে নেবেন না যে একটি ফ্লোটিং গেটওয়ে সক্রিয় সেশনগুলি সংরক্ষণ করে। কিছু পরিষেবা নির্বিঘ্নে পুনরায় সংযোগ করে। অন্যদের স্পষ্ট সেশন হ্যান্ডলিং প্রয়োজন।
WAN স্থিতিস্থাপকতার জন্য পৃথক সার্কিটগুলির সাথে পলিসি-ভিত্তিক রাউটিং যুক্ত করা উচিত যা কেবল লিঙ্কের অবস্থাই নয়, বরং সামগ্রিক স্বাস্থ্য সনাক্ত করে। গুরুত্বপূর্ণ অ্যাপ্লিকেশনগুলির পাথ হারানোর পরেও একটি সার্কিট বৈদ্যুতিকভাবে সচল থাকতে পারে। LTE বা 5G ব্যবস্থাপনার জন্য দরকারী আউট-অফ-ব্যান্ড অ্যাক্সেস এবং একটি ফলব্যাক পাথ সরবরাহ করে, তবে এর জন্য নিজস্ব কভারেজ, পাওয়ার, ডেটা পলিসি এবং সিকিউরিটি কন্ট্রোল প্রয়োজন।
DNS এবং পাওয়ারকে প্রোডাকশন ডিপেন্ডেন্সি হিসেবে বিবেচনা করুন
DNS হলো ব্যবহারকারীর অভিজ্ঞতার একটি অংশ। সুচিন্তিত TTL ম্যানেজমেন্ট, সেকেন্ডারি রেজোলিউশন ক্ষমতা এবং স্প্লিট-হরাইজন ডিজাইন ব্যবহার করুন যেখানে অভ্যন্তরীণ এবং বাহ্যিক উত্তরের মধ্যে পার্থক্যের প্রয়োজন হয়। শুধুমাত্র একটি রেজলভার প্রসেস সাড়া দিচ্ছে কিনা তা নয়, বরং রেজোলিউশনের সময় এবং ব্যর্থতাও পর্যবেক্ষণ করুন।
পাওয়ারের জন্যও লেয়ারের প্রয়োজন। বাস্তবসম্মত PoE বাজেটের সাথে UPS সুরক্ষা একত্রিত করুন, যেখানে বিল্ডিং সাপোর্ট করে সেখানে ফিডগুলি আলাদা রাখুন এবং নেটওয়ার্কের উপর নির্ভরশীল রুমগুলির জন্য জেনারেটর কভারেজ নিশ্চিত করুন। একটি ত্রুটিযুক্ত ব্যাটারি সহ UPS কোনো স্থিতিস্থাপকতা নয়। তেমনি যে জেনারেটর অ্যাক্সেস লেয়ারে পৌঁছায় না তাও কোনো সমাধান নয়।
কানেক্টিভিটির মতোই সাবধানে অথেন্টিকেশন সুরক্ষিত করুন
RADIUS-এর স্বাধীন সার্ভিস ইনস্ট্যান্স এবং একটি পরীক্ষিত ফেইলওভার অর্ডার থাকা উচিত। Captive Portal আচরণের জন্য একটি নির্দিষ্ট ডিগ্রেডেড মোড প্রয়োজন। জিজ্ঞাসা করুন যে ইতিমধ্যে প্রমাণীকৃত একজন ব্যবহারকারী চালিয়ে যেতে পারেন কিনা, একজন নতুন ব্যবহারকারী যাত্রাটি সম্পন্ন করতে পারেন কিনা এবং আইডেন্টিটি প্রোভাইডার অনুপলব্ধ হলে কী ঘটে।
স্টাফ অ্যাক্সেসের জন্য, একটি ক্লাউড-ম্যানেজড RADIUS পরিষেবা একক অন-প্রিমিসেস সার্ভারের উপর নির্ভরতা কমাতে পারে, তবে এটির জন্য এখনও মাল্টি-রিজিয়ন অ্যাভেইলেবিলিটি, মনিটরড এন্ডপয়েন্ট, কারেন্ট সার্টিফিকেট এবং স্পষ্ট রিকভারি ওনারশিপ প্রয়োজন। অথেন্টিকেশন লেয়ারটিকে স্থিতিস্থাপকতার আলোচনায় রাখার পাশাপাশি ডিরেক্টরি-ভিত্তিক আইডেন্টিটির সাথে নেটওয়ার্ক অ্যাক্সেস লিঙ্ক করার জন্য Purple-এর Entra ID RADIUS পরিষেবা একটি বিকল্প হতে পারে।
প্রতিটি লেয়ার অবশ্যই স্বাধীনভাবে ব্যর্থ হতে হবে। যদি উভয় RADIUS নোড একই ভার্চুয়াল হোস্ট ব্যবহার করে, উভয় DNS পথ একই রিজলভার ব্যবহার করে, এবং উভয় WAN সার্কিট একই ডাক্ট দিয়ে প্রবেশ করে, তবে ডায়াগ্রামটি রিডান্ড্যান্ট হলেও পুরো ব্যবস্থাটি আসলে তা নয়।
টেস্টিং, মনিটরিং এবং রানবুক যা সত্যিই বিভ্রাট সনাক্ত করে
কাগজে-কলমে আর্কিটেকচার আর প্রোডাকশনের আর্কিটেকচার এক নয়। একটি ফেইলওভার পাথ যাচাই করার একমাত্র নির্ভরযোগ্য উপায় হলো নিয়ন্ত্রিত পরিস্থিতিতে এটি পরীক্ষা করা, ব্যবহারকারীর অভিজ্ঞতা পর্যবেক্ষণ করা এবং যা ভেঙে গেছে তা ঠিক করা।
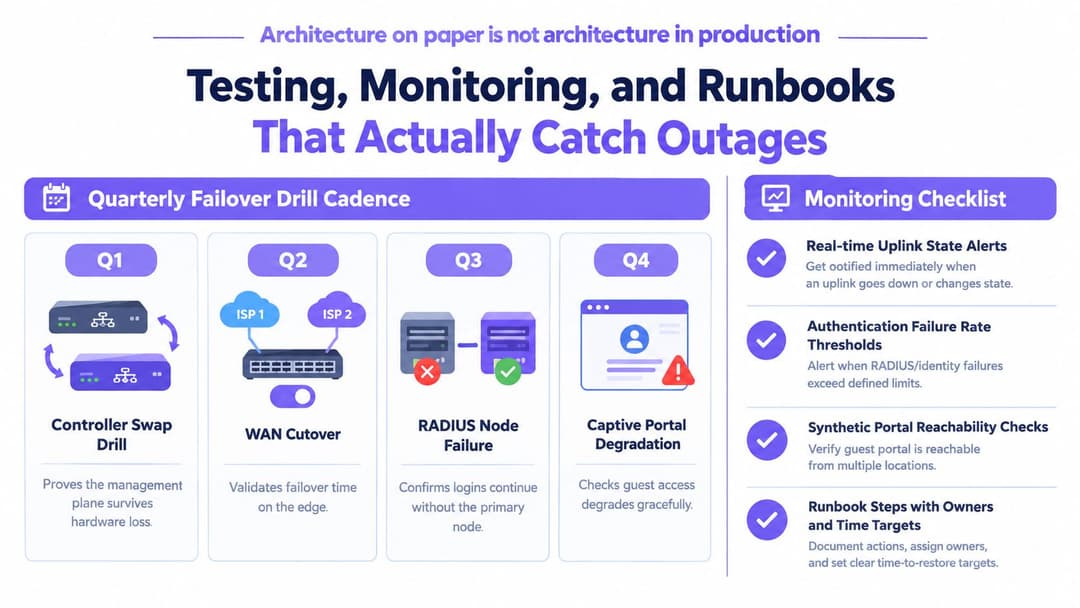
প্রতিটি সাইকেলে ভিন্ন ভিন্ন ফেইলিওর ফোকাস রেখে একটি ত্রৈমাসিক ড্রিল প্রোগ্রাম পরিচালনা করুন:
- কন্ট্রোলার সোয়াপ: প্রাইমারী কন্ট্রোলারটি সরিয়ে নেওয়ার পরেও ম্যানেজমেন্ট এবং ওয়্যারলেস পরিষেবা সচল থাকে তা প্রমাণ করুন।
- WAN কাটওভার: সার্কিট ডিটেকশন, পলিসি রাউটিং, ফায়ারওয়াল স্টেট এবং অ্যাপ্লিকেশন রিচবিলিটি যাচাই করুন।
- RADIUS নোড ফেইলিয়ার: নতুন লগইন এবং রি-অথেন্টিকেশন সেকেন্ডারি পরিষেবা ব্যবহার করছে কিনা তা নিশ্চিত করুন।
- Captive Portal ডিগ্রেডেশন: গেস্ট অ্যাক্সেস নিরাপদে ফেইল হচ্ছে কিনা এবং বিদ্যমান ব্যবহারকারীরা তাদের কাঙ্ক্ষিত অভিজ্ঞতা পাচ্ছেন কিনা তা পরীক্ষা করুন।
একটি টেবিলটপ অনুশীলনের চেয়ে নিয়ন্ত্রিত বিশৃঙ্খলা অনেক ভালো। কম ঝুঁকিপূর্ণ রাতে, একটি অনুমোদিত পরিবর্তন রেকর্ড সহ একটি সুইচ স্ট্যাক সংযোগ বিচ্ছিন্ন করুন, একটি WAN পাথ নিষ্ক্রিয় করুন বা একটি RADIUS নোড বিচ্ছিন্ন করুন। পরীক্ষাটিকে সীমিত রাখুন, একটি রোলব্যাক নির্ধারণ করুন এবং সার্ভিস ওনারকে কেবল মনিটরিং ড্যাশবোর্ড দেখার পরিবর্তে ব্যবসায়িক ফলাফল পর্যবেক্ষণ করতে বলুন।
ডিভাইসের বাহ্যিকতার পরিবর্তে লক্ষণগুলো মনিটর করুন
উপযোগী সংকেতগুলোর মধ্যে রয়েছে:
- কন্ট্রোলার রিচিবিলিটি এবং ক্লাস্টার স্টেট।
- RADIUS রেসপন্স লেটেন্সি এবং অথেন্টিকেশন ব্যর্থতার হার।
- DNS রেজোলিউশন টাইম এবং ব্যর্থ লুকআপ।
- অ্যাক্সেস পয়েন্ট জয়েন স্টেট এবং ক্লায়েন্ট রিঅ্যাসোসিয়েশন।
- আপলিঙ্ক ব্যবহার, ত্রুটি এবং পাথ পরিবর্তন।
- সিন্থেটিক Captive Portal রিচিবিলিটি।
- কেবলমাত্র ইন্টারফেস স্ট্যাটাসের উপর ভিত্তি করে নয়, অ্যাপ্লিকেশন প্রোবের উপর ভিত্তি করে WAN হেলথ।
গ্রাহকের প্রভাবের ওপর ভিত্তি করে অ্যালার্ট থ্রেশহোল্ড সেট করুন। প্রমাণীকরণ ব্যর্থতার একটি সামান্য বৃদ্ধি ব্যবহারকারীরা হেল্প ডেস্কে কল করার আগেই একটি আইডেন্টিটি বিভ্রাট নির্দেশ করতে পারে। দীর্ঘস্থায়ী ধারণক্ষমতা সহ একটি আপলিংক অবনতিশীল ফেইলওভারের পূর্বলক্ষণ হতে পারে। প্রতিটি ক্ষণস্থায়ী ঘটনার জন্য ইঞ্জিনিয়ারদের পেজ করবেন না। কিন্তু যখন কয়েকটি সংকেত একত্রিত হয়ে একটি পরিষেবা সমস্যায় পরিণত হয়, তখন তাদের অবশ্যই পেজ করুন।
একটি রানবুকে একটি সিদ্ধান্ত গ্রহণকারী ট্রি, নামসহ এসক্যালেশন ওনার, ভেন্ডর যোগাযোগের ক্রম, অ্যাক্সেসের প্রয়োজনীয়তা, রোলব্যাক পদক্ষেপ এবং পরিষেবার RTO-এর সাথে যুক্ত সময়ের লক্ষ্য অন্তর্ভুক্ত থাকা উচিত। উপযুক্ত ক্ষেত্রে স্ক্রিনশট বা সঠিক কনসোল লোকেশন অন্তর্ভুক্ত করুন, তবে দলগত ধারণার উপর নির্ভর করবেন না। প্রতিটি ড্রিলের পর, সনাক্তকরণের সময়, সিদ্ধান্তের সময়, পুনরুদ্ধারের সময়, ব্যবহারকারীর প্রভাব এবং প্রয়োজনীয় পরিবর্তন রেকর্ড করুন।
Purple WiFi latency and jitter test নেটওয়ার্ক গুণমানের ব্যবহারিক যাচাইকরণে সহায়তা করতে পারে, তবে কোনো পরীক্ষাই একটি বাস্তব ফেইলওভার অনুশীলনের বিকল্প নয়। আপনি যদি উদ্দেশ্যমূলকভাবে কোনো নির্ভরতা ফেইল না করে থাকেন, তবে আপনি এটি যাচাই করেননি।
হসপিটালিটি, রিটেইল, হেলথকেয়ার এবং মাল্টি-টেন্যান্ট WiFi-এর জন্য সেক্টর-নির্দিষ্ট বিবেচনা
একই স্থিতিস্থাপক ব্লুপ্রিন্টের বিভিন্ন পরিবেশে ভিন্ন ভিন্ন অগ্রাধিকার প্রয়োজন। পরিষেবাগুলিকে র্যাঙ্কিং করে শুরু করুন, তারপর পরিচয় এবং নেটওয়ার্ক নিয়ন্ত্রণগুলি চয়ন করুন যা সর্বোচ্চ-মূল্যের ব্যবহারকারীর অভিজ্ঞতাকে সুরক্ষিত করে।
| খাত | টিয়ার-১ পরিষেবা | সুপারিশকৃত ফেইলওভার পরিস্থিতি | মূল পরিচয় এবং নেটওয়ার্ক ঝুঁকি |
|---|---|---|---|
| আতিথেয়তা | অতিথি প্রমাণীকরণ, পেমেন্ট অ্যাক্সেস, প্রপার্টি সিস্টেম, কর্মীদের কানেক্টিভিটি | ডুয়াল WAN, স্থিতিস্থাপক RADIUS, পরীক্ষিত Captive Portal পুনরুদ্ধার, সুরক্ষিত শক্তি | একটি শেয়ার্ড গেস্ট লগইন বা পোর্টাল নির্ভরতা চেক-ইন এবং পরিষেবা প্রদানকে ব্যাহত করতে পারে |
| খুচরা বিক্রেতা | POS ট্রাফিক, পেমেন্ট পরিষেবা, স্টোর অপারেশন, কর্মীদের অ্যাক্সেস | আইসোলেটেড VLANs, স্থিতিস্থাপক এজ, LTE বা 5G ব্যাকআপ, পরীক্ষিত সার্কিট কাটওভার | পেমেন্ট এবং অপারেশনাল ট্রাফিক কঠোর সেগমেন্টেশন ছাড়া গেস্ট ওয়াইফাই অ্যাক্সেসের সাথে প্রতিযোগিতা করতে পারে |
| স্বাস্থ্যসেবা | ক্লিনিক্যাল WiFi, ইলেকট্রনিক রেকর্ড, টেলিমেট্রি, অনুমোদিত BYOD | ব্যাটারি-ব্যাকড নেটওয়ার্ক লেয়ার, স্থিতিস্থাপক পরিচয়, নিয়ন্ত্রিত এনক্রিপশন পুনরুদ্ধার, অডিট-প্রস্তুত পরিবর্তন | একটি প্রমাণীকরণ বা পাওয়ার ব্যর্থতা ক্লিনিক্যাল ওয়ার্কফ্লো ব্যাহত করতে পারে এবং নিরাপত্তা ঝুঁকি তৈরি করতে পারে |
| বহু-ভাড়াটে ভেন্যু | ভাড়াটে অ্যাক্সেস, কমন-এরিয়া WiFi, বিল্ডিং অপারেশন, কর্মীদের পরিষেবা | সেগমেন্টেড SSIDs, ভাড়াটে-সচেতন নীতি, স্বাধীন প্রমাণীকরণ ডোমেন, বৈচিত্র্যময় পাথ | একজন অপারেটরের পরিচয়, DNS বা নীতি ব্যর্থতা অন্যান্য ভাড়াটেদের মধ্যে ছড়িয়ে পড়তে পারে |
হসপিটালিটি অপারেটরদের গেস্ট WiFi-কে একটি কর্মক্ষম এবং বাণিজ্যিক চ্যানেল হিসাবে বিবেচনা করা উচিত, কোনো সৌজন্যমূলক পরিষেবা হিসাবে নয়। খুচরা বিক্রয় দলগুলির উচিত পেমেন্ট পাথগুলিকে গেস্ট ট্র্যাফিক থেকে আলাদা রাখা এবং ব্যাকআপ সার্কিটটি প্রকৃত লেনদেনের প্রবাহকে সমর্থন করে কিনা তা যাচাই করা। স্বাস্থ্যসেবা প্রশাসকদের এমন পরিবর্তন রেকর্ড প্রয়োজন যা অডিটের মুখোমুখি হতে পারে, পাশাপাশি ব্যাটারি-ব্যাকড সরঞ্জামগুলি ক্লিনিশিয়ানদের ব্যবহৃত অ্যাক্সেস পাথ কভার করে কিনা তাও পরীক্ষা করা উচিত।
স্টেডিয়াম, আবাসিক ভবন, কোওয়ার্কিং সাইট এবং অন্যান্য মাল্টি-টেন্যান্ট ভেন্যুর জন্য, প্রমাণীকরণ এবং DNS-এর ক্ষেত্রেও সেগমেনটেশন চালু রাখতে হবে। পলিসি, আইডেন্টিটি লুকআপ বা ম্যানেজমেন্ট পাথ শেয়ার করা থাকলে শুধুমাত্র আলাদা SSID টেন্যান্ট আইসোলেশনের গ্যারান্টি দেয় না।
একটি বুদ্ধিমান প্রথম পদক্ষেপ হলো ৩০ দিনের পাইলট ইনভেন্টরি। একটি প্রতিনিধিত্বমূলক প্রপার্টি বা ভেন্যু জুড়ে অ্যাক্সেস পয়েন্ট, সুইচ, কন্ট্রোলার, WAN সার্কিট, আইডেন্টিটি সার্ভিস, DNS, পাওয়ার এবং মালিকদের তালিকাভুক্ত করুন। তারপরে এই সেক্টরের জন্য একটি পর্যায়ক্রমিক SLA ম্যাপ তৈরি করুন, একটি নিয়ন্ত্রিত ফেইলওভার পরিচালনা করুন এবং পরবর্তী ঝুঁকি হ্রাসে অর্থায়নের জন্য ফলাফলগুলো ব্যবহার করুন। বর্তমান কর্মশক্তি পরিকল্পনার চাপও মানুষের সাথে সম্পর্কিত ঝুঁকির দিকটিকে গুরুত্বপূর্ণ করে তোলে। CIPD লেবার মার্কেট আউটলুক ফর সামার ২০২৬ রিপোর্ট করেছে যে, ২০২৬ সালের সেপ্টেম্বর পর্যন্ত তিন মাসে যুক্তরাজ্যের ২১% নিয়োগকর্তা ছাঁটাইয়ের পরিকল্পনা করেছিলেন। কম লোক থাকার মানে হলো নথিভুক্ত নয় এমন রিকভারি কাজের জন্য সহনশীলতা কমে যাওয়া, তাই পরবর্তী স্টাফিং পরিবর্তনের আগেই রানবুক এবং মালিকানা ডিজাইন করুন।
যুক্তরাজ্যের যৌথ ছাঁটাই সংক্রান্ত দায়িত্বগুলো বিভক্ত এস্টেটগুলোকে সময় এবং তথ্যের সমস্যায় ফেলে দেয়। ছাঁটাই সংক্রান্ত আলোচনার সরকারি নির্দেশিকায় বলা হয়েছে যে, ৯০ দিনের মধ্যে একটি এস্টাব্লিশমেন্টে ২০ বা তার বেশি থ্রেশহোল্ড প্রযোজ্য হয়, যেখানে বিজ্ঞপ্তির সময় প্রস্তাবিত বরখাস্তের সীমার সাথে যুক্ত থাকে। নেটওয়ার্ক লিডারদের জন্য, অনুরূপ শিক্ষাটি হলো সাইট এবং ডিপেন্ডেন্সিগুলো সুনির্দিষ্টভাবে ম্যাপ করা। ট্রাফিক, আইডেন্টিটি এবং ক্রিয়াকলাপ কীভাবে সংযুক্ত তা প্রমাণ না করে একটি মাল্টি-সাইট এস্টেট নিরাপদে ধরে নিতে পারে না যে পৃথক ভবন, সার্কিট বা দলগুলো পৃথক ফেইলিয়র ডোমেন তৈরি করে।
Purple ক্লাউড-ম্যানেজড WiFi অথেন্টিকেশন এবং পরিচয়-ভিত্তিক অ্যাক্সেস প্রদান করে, যার মধ্যে রিডানডেন্ট সার্ভিস পাথের সাথে ডিজাইন করা RADIUS ক্ষমতা অন্তর্ভুক্ত রয়েছে, যাতে এটি গেস্ট লগইনকে একটি লুকানো একক ব্যর্থতার বিন্দু হিসাবে ফেলে না রেখে একটি স্থিতিস্থাপক ব্লুপ্রিন্টের অংশ হতে পারে। Purple কীভাবে আপনার নেটওয়ার্ক, পরিচয় এবং ফেইলওভার প্রয়োজনীয়তার সাথে খাপ খায় তা পর্যালোচনা করুন, তারপর একটি সম্পত্তি-স্তরের ইনভেন্টরি এবং একটি নিয়ন্ত্রিত অথেন্টিকেশন ড্রিল দিয়ে শুরু করুন।