


Access point security hardening advisor
Evaluate your wireless access point security posture. Audit deauthentication attack resilience, switchport tamper vulnerability, and identity-based 802.1X zero-trust segmentation.
Wireless estate parameters
Hardening audit results
Elevated Riskঅনেক টিমই এখন একই রকম পরিস্থিতিতে রয়েছে। গেস্ট WiFi কাজ করে, কর্মীরা কানেক্ট করতে পারেন, এবং প্রিন্টার, ক্যাশ রেজিস্টার, স্মার্ট টিভি, ট্যাবলেট বা ক্লিনিকাল ইকুইপমেন্টের মতো কিছু জটিল ডিভাইস কোনোভাবে একই ওয়্যারলেস এস্টেটে চলছে। কাগজে-কলমে, কোনো কিছুই ভাঙা বা ত্রুটিপূর্ণ মনে হয় না।
তারপর সমস্যাগুলো দেখা দেয়। কেউ কাজ ছেড়ে চলে যাওয়ার পরেও শেয়ার্ড পাসওয়ার্ডটি জানেন। মাল্টি-টেন্যান্ট বিল্ডিংয়ের একজন বাসিন্দা তাদের নিজস্ব রাউটার প্লাগ ইন করেন। ফিজিক্যাল টেম্পারিংয়ের পর একটি হোটেলের অ্যাক্সেস পয়েন্ট রিসেট হয়ে যায়। একটি লেগাসি IoT ডিভাইস আধুনিক অথেন্টিকেশন ব্যবহার করতে পারে না, তাই নেটওয়ার্কটি সবার জন্য একটি দুর্বল মডেলে ফিরে যায়। যা আলাদা আলাদা WiFi সমস্যার একটি সংগ্রহ বলে মনে হচ্ছে তা আসলে সাধারণত একটি অন্তর্নিহিত সমস্যা: নেটওয়ার্ক এখনও আইডেন্টিটির চেয়ে পাসওয়ার্ডকে বেশি বিশ্বাস করে।
অ্যাক্সেস পয়েন্ট সিকিউরিটি অত্যন্ত গুরুত্বপূর্ণ কারণ অ্যাক্সেস পয়েন্টটি মানুষ, ডিভাইস এবং আপনার ব্যবসায়িক সিস্টেমের মধ্যকার প্রবেশদ্বার। যদি সেই প্রবেশদ্বারটি শেয়ার্ড সিক্রেট, কপি করা ক্রেডেনশিয়াল এবং ওয়ান-সাইজ-ফিটস-অল অ্যাক্সেসের উপর নির্ভর করে, তবে সিকিউরিটি দুর্বল হয়ে পড়ে। যদি এটি ভেরিফায়েড আইডেন্টিটি, ডিভাইসের প্রসঙ্গ এবং সেগমেন্টেড অ্যাক্সেসের উপর নির্ভর করে, তবে একই ওয়্যারলেস নেটওয়ার্ক সুরক্ষিত করা এবং পরিচালনা করা সহজ হয়ে ওঠে।
আপনার সুরক্ষার প্রথম স্তর হিসেবে WiFi নিয়ে নতুন করে ভাবা
একজন অতিথি চেক-ইন করেন, রিসেপশনে কার্ড স্ক্যান করেন এবং কয়েক সেকেন্ডের মধ্যে WiFi-এ যুক্ত হন। একজন কর্মী পে-রোল, ইমেল এবং অভ্যন্তরীণ অ্যাপগুলি ব্যবহার করতে একই ওয়্যারলেস পরিকাঠামো ব্যবহার করেন। ব্যাক অফিসের একটি প্রিন্টার একটি পুরনো পদ্ধতিতে সংযুক্ত হয় কারণ এটি নতুন স্ট্যান্ডার্ড সমর্থন করতে পারে না। ব্যবহারকারীর দিক থেকে এটিকে স্বাভাবিক মনে হয়। কিন্তু নেটওয়ার্কের দিক থেকে, এর অর্থ প্রায়শই একটি শেয়ার্ড পাসওয়ার্ডের জন্য তৈরি সরঞ্জামগুলি দিয়ে একটি একক অ্যাক্সেস লেয়ার সম্পূর্ণ ভিন্ন ধরনের ট্রাস্ট ডিসিশন নেওয়ার চেষ্টা করছে।
সেজন্যই WiFi-এর ক্ষেত্রে ভিন্ন মাত্রার মনোযোগ দেওয়া প্রয়োজন। এটি কেবল একটি সংযোগ নয়। এটি এমন একটি পয়েন্ট যেখানে মানুষ, ডিভাইস এবং নীতিগুলো প্রথমবার আপনার ব্যবসায়িক সিস্টেমের সাথে মিলিত হয়। কম্স রুমে লুকিয়ে থাকা কোনো তারযুক্ত সকেটের মতো নয়, ওয়্যারলেস সিগন্যাল পার্কিং লট, করিডোর, পার্শ্ববর্তী অফিস এবং পাবলিক এলাকায় পৌঁছায়। আপনার প্রতিরক্ষার প্রথম লাইনটি একই সাথে আপনার সবচেয়ে বেশি উন্মুক্ত অংশও বটে।
কেন ওয়্যারলেস ঝুঁকির মাত্রা পরিবর্তন করে
একটি অ্যাক্সেস পয়েন্ট একটি ফ্রন্ট ডেস্কের মতো কাজ করে যার পিছনে একটি মাস্টার কী ক্যাবিনেট থাকে। ডেস্কে থাকা ব্যক্তির জানা দরকার কে জিজ্ঞাসা করছে, তারা কী অ্যাক্সেস করার অনুমতি পাবে এবং তাদের অন্যান্য অতিথি এবং কর্মীদের থেকে দূরে রাখা উচিত কিনা। যদি সবাই একই পাসওয়ার্ড উপস্থাপন করে, তবে ডেস্ক কোনো অর্থপূর্ণ সিদ্ধান্ত নিতে পারে না। এটি কেবল নিশ্চিত করতে পারে যে কেউ একজন শেয়ার্ড সিক্রেটটি জানে।
এটি একটি প্রযুক্তিগত এবং একটি অপারেশনাল সমস্যা তৈরি করে।
একটি পাসওয়ার্ড-কেন্দ্রিক মডেল সম্পূর্ণ ভিন্ন ব্যবহারের ক্ষেত্রগুলিকে এক জায়গায় গুলিয়ে ফেলে। অতিথিদের একটি নির্দিষ্ট সংক্ষিপ্ত সময়ের জন্য ইন্টারনেট অ্যাক্সেস প্রয়োজন। কর্মীদের অ্যাক্সেস তাদের রোল এবং সিঙ্গল সাইন-অন-এর সাথে যুক্ত হওয়া প্রয়োজন। লেগাসি ডিভাইসের জন্য কঠোরভাবে নিয়ন্ত্রিত নিয়মের প্রয়োজন হতে পারে। মাল্টি-টেন্যান্ট সাইটগুলির ক্ষেত্রে বিভিন্ন সংস্থার মধ্যে স্পষ্ট সীমানা সহ একটি একক ফিজিক্যাল ওয়্যারলেস পরিকাঠামো প্রয়োজন। এগুলিকে আলাদা আলাদা WiFi প্রকল্প বলে মনে হতে পারে, তবে এগুলি সাধারণত একই মূল সমস্যার দিকে ইঙ্গিত করে: নেটওয়ার্ক এখনও আইডেন্টিটির পরিবর্তে পাসওয়ার্ডকে বিশ্বাস করছে।
এর ব্যবহারিক প্রভাব দ্রুত প্রকাশ পায়:
- অফবোর্ডিং জটিল থাকে: অ্যাক্সেস প্রায়শই একটি শেয়ার্ড কী পরিবর্তনের উপর নির্ভর করে, তারপর একে একে ডিভাইসগুলিকে আবার সংযুক্ত করতে হয়।
- ব্যবহারকারীর অভিজ্ঞতা অসঙ্গত হয়: কর্মীদের ব্যবসায়িক অ্যাপের জন্য একটি লগইন এবং WiFi-এর জন্য একটি ভিন্ন প্রক্রিয়া থাকতে পারে।
- পলিসি প্রয়োগ দুর্বল হয়: নেটওয়ার্কটি একজন গেস্ট, একজন ক্লিনিশিয়ান, একজন ঠিকাদার এবং একটি প্রিন্টারের মধ্যে পার্থক্য করতে হিমশিম খায়।
- শেয়ার্ড পরিবেশ নিয়ন্ত্রণ করা কঠিন হয়: একটি এস্টেটকে স্পষ্ট পরিচয়ের সীমানা ছাড়াই বিভিন্ন সংস্থা, বাসিন্দা বা বিভাগকে সহায়তা করতে হয়।
বাস্তবিক নিয়ম: অনেক ব্যবহারকারী এবং ডিভাইস যদি একই ক্রেডেনশিয়াল দিয়ে প্রবেশ করে, তবে নেটওয়ার্কটি পাসওয়ার্ড সনাক্ত করছে, কোনো ব্যক্তি বা ডিভাইসকে নয়।
এই প্রসঙ্গে, Purple-এর দৃষ্টিভঙ্গি মডেলটিকে আরও পরিচ্ছন্ন করে তোলে। আইডেন্টিটি-ভিত্তিক অ্যাক্সেস নেটওয়ার্ককে দরজায় আরও ভালো প্রশ্ন জিজ্ঞাসা করার সুযোগ দেয়। "আপনি কি পাসওয়ার্ডটি জানেন?" তা নয়, বরং "আপনি কে, আপনি কোন ডিভাইসটি ব্যবহার করছেন এবং আপনাকে কী করার অনুমতি দেওয়া উচিত?" একবার WiFi আইডেন্টিটির সাথে যুক্ত হয়ে গেলে, গেস্ট অ্যাক্সেস, স্টাফ SSO, লেগাসি ডিভাইস অনবোর্ডিং এবং মাল্টি-টেন্যান্ট সেপারেশনের মতো বিষয়গুলি আর জটিল সমস্যা থাকে না। এগুলি একই ট্রাস্ট মডেল থেকে তৈরি হওয়া বিভিন্ন পলিসির ফলাফল মাত্র।
এই পরিবর্তনটি নিরাপত্তার জন্য গুরুত্বপূর্ণ, তবে দৈনন্দিন অপারেশনের জন্যও এটি বেশ জরুরি। হেল্পডেস্ক টিমদের ক্রেডেনশিয়াল রোটেট করার জন্য কম সময় ব্যয় করতে হয়। কর্মীরা আরও সামঞ্জস্যপূর্ণ সাইন-ইন অভিজ্ঞতা পান। অভ্যন্তরীণ সিস্টেমের কাছাকাছি না গিয়েই অতিথিরা ইন্টারনেট ব্যবহার করতে পারেন। অন্য সবার জন্য অ্যাক্সেস দুর্বল না করেই পুরনো ডিভাইসগুলোকে আলাদা করে রাখা যায়। বাস্তবে এই মডেলটি কীভাবে কাজ করে তার একটি বিস্তারিত রূপরেখা দেখতে, guide to secure wireless networking-এর এই নির্দেশিকাটি দেখুন।
শক্তিশালী অ্যাক্সেস পয়েন্ট সিকিউরিটি একটি সাধারণ ধারণা দিয়ে শুরু হয়। আপনার WiFi-এর কেবল একটি পাসওয়ার্ডের উপস্থিতি নয়, বরং পরিচয় সনাক্ত করা উচিত।
আপনার ওয়্যারলেস নেটওয়ার্কে লুকিয়ে থাকা সাধারণ হুমকিগুলো
অধিকাংশ ওয়্যারলেস হুমকিগুলো বোঝা সহজ হয়ে যায় যখন আপনি WiFi-কে অদৃশ্য জাদু হিসেবে ভাবা বন্ধ করেন এবং এটিকে একটি সর্বজনীন প্রবেশদ্বার হিসেবে ভাবতে শুরু করেন। সীমার মধ্যে থাকা যে কেউ হ্যান্ডেলটি চেষ্টা করতে পারেন। ভালো অ্যাক্সেস পয়েন্ট সিকিউরিটি নিশ্চিত করে যেন কেবল সঠিক ব্যক্তিরাই প্রবেশ করতে পারেন, এবং তাও কেবল সঠিক ঘরে।
রোগ অ্যাক্সেস পয়েন্ট এবং ইভিল টুইনস
একটি rogue access point হলো আপনার পরিবেশের ভিতরে বা কাছাকাছি ব্রডকাস্ট করা যেকোনো অননুমোদিত ওয়্যারলেস ডিভাইস। কখনও কখনও এটি ক্ষতিকারক হতে পারে। আবার কখনও কখনও এটি কেবল একজন সদুদ্দেশ্যপূর্ণ কর্মচারী দুর্বল কভারেজ "ঠিক" করার জন্য একটি সস্তা রাউটার প্লাগ ইন করার ফলেও হতে পারে। যেভাবেই হোক না কেন, এটি একটি দ্বিতীয় এবং অনিয়ন্ত্রিত প্রবেশদ্বার তৈরি করে।
একটি evil twin আরও বিপজ্জনক। এটি আপনার আসল SSID-এর মতো দেখতে একটি নকল নেটওয়ার্ক, যাতে ব্যবহারকারীরা ভুল করে এটিতে কানেক্ট করেন। একবার তারা কানেক্ট করলে, আক্রমণকারী ট্রাফিক পর্যবেক্ষণ করতে পারে, তাদের নকল লগইন পেজে পাঠাতে পারে বা পরিষেবা ব্যাহত করতে পারে।
যুক্তরাজ্যে, Ofcom মনিটরিং ডেটা উল্লেখ করে Splunk’s access point security overview অনুসারে, অননুমোদিত অ্যাক্সেস পয়েন্টগুলি শহুরে এন্টারপ্রাইজ পরিবেশে সনাক্ত করা ওয়্যারলেস ইন্টারফারেন্সের ২৮% ঘটনার জন্য দায়ী, যা সরাসরি WPA2 নেটওয়ার্কগুলিতে অননুমোদিত চ্যানেল ওভারল্যাপ এবং ডিঅথেন্টিকেশন ফ্লাডের কারণে ১৫ - ২০% প্যাকেট লসের কারণ হয়। একটি ভেন্যু অপারেটরের জন্য, এটি কেবল একটি নিরাপত্তা উদ্বেগ নয়। এটি দুর্বল চেকআউট অভিজ্ঞতা, হ্যাং হয়ে যাওয়া হ্যান্ডহেল্ড ডিভাইস, বিচ্ছিন্ন গেস্ট সেশন এবং সাপোর্ট টিমগুলির "WiFi ধীরগতি"-র কারণ খোঁজার পেছনে সময় নষ্ট করা - যা আসলে ইন্টারফারেন্স এবং ইম্পারসোনেশন।
প্যাকেট স্নীফিং এবং উন্মুক্ত ট্রাফিক
প্যাকেট স্নিফিং শুনতে বেশ অদ্ভুত লাগতে পারে, কিন্তু ধারণাটি সহজ। ট্রাফিক যদি সঠিকভাবে সুরক্ষিত না থাকে, তবে আশেপাশের যে কেউ বাতাসে চলাচলকারী ডেটা পর্যবেক্ষণ করতে পারে, ঠিক যেমন একটি জনাকীর্ণ লবিতে কথোপকথন আড়ি পেতে শোনার মতো। আপনার নেটওয়ার্ক যত বেশি পুরনো নিরাপত্তা মোড বা শেয়ার্ড ক্রেডেনশিয়ালের ওপর নির্ভর করবে, আড়ি পাতা এবং সেশন অপব্যবহারের সুযোগ তত বেশি থাকবে।
পাঠকেরা প্রায়শই বিভ্রান্ত হন। তারা মনে করেন কেবল HTTPS-ই সমস্যার সমাধান করে। এটি সাহায্য করে, তবে এটি সঠিক ওয়্যারলেস প্রমাণীকরণকে প্রতিস্থাপন করে না। WiFi নিরাপত্তা এখনও নির্ধারণ করে যে ব্যবহারকারীরা সঠিক নেটওয়ার্কের সাথে সংযুক্ত হচ্ছে কিনা, ট্রাফিক শুরু থেকেই এনক্রিপ্ট করা হচ্ছে কিনা এবং ডিভাইসগুলি একে অপরের থেকে বিচ্ছিন্ন কিনা।
একটি সুরক্ষিত ওয়েবসাইট একটি দুর্বল ওয়্যারলেস প্রবেশ প্রক্রিয়ার ক্ষতিপূরণ করতে পারে না।
ডিঅথেনটিকেশন অ্যাটাক এবং জোরপূর্বক সংযোগ বিচ্ছিন্ন করা
একটি deauthentication attack ম্যানেজমেন্ট ফ্রেম স্পুফ করে ওয়্যারলেস নেটওয়ার্ক থেকে ব্যবহারকারীদের বের করে দেয়। এটি একাই বেশ বিঘ্ন সৃষ্টিকারী। একটি জাল SSID এর সাথে যুক্ত হলে, এটি একটি ফাঁদে পরিণত হয়। ব্যবহারকারীরা বৈধ নেটওয়ার্ক থেকে বিচ্ছিন্ন হয়ে যান, বিরক্ত হয়ে আবার সংযোগ করার চেষ্টা করেন এবং ফলস্বরূপ আক্রমণকারীর নেটওয়ার্কে গিয়ে পৌঁছান।
এটি যে ঘটছে তার তিনটি লক্ষণ:
- ব্যবহারকারীরা একটি নির্দিষ্ট এলাকায় হঠাত ডিসকানেক্ট হয়ে যাওয়ার রিপোর্ট করেন যখন তারযুক্ত নেটওয়ার্কটি ঠিকঠাক কাজ করছে।
- ডিভাইসগুলো বারবার একই SSID-তে পুনরায় জয়েন করে কিন্তু পারফরম্যান্স অস্থিতিশীল থাকে।
- ব্যস্ত সময়ে সাপোর্ট টিকিটগুলো বেশি জমা হয় যখন জনাকীর্ণ রেডিও স্পেসের কারণে হস্তক্ষেপের ঘটনাগুলো সনাক্ত করা কঠিন হয়ে পড়ে।
সুরক্ষিত SSID ডিজাইন, সেগমেন্টেশন এবং পলিসি সংক্রান্ত সিদ্ধান্তগুলোর গভীর অপারেশনাল পর্যালোচনার জন্য, Purple-এর secure wireless networking নির্দেশিকাটি একটি দরকারী রেফারেন্স হতে পারে।
WiFi সিকিউরিটি স্ট্যান্ডার্ডের আদ্যোপান্ত ব্যাখ্যা
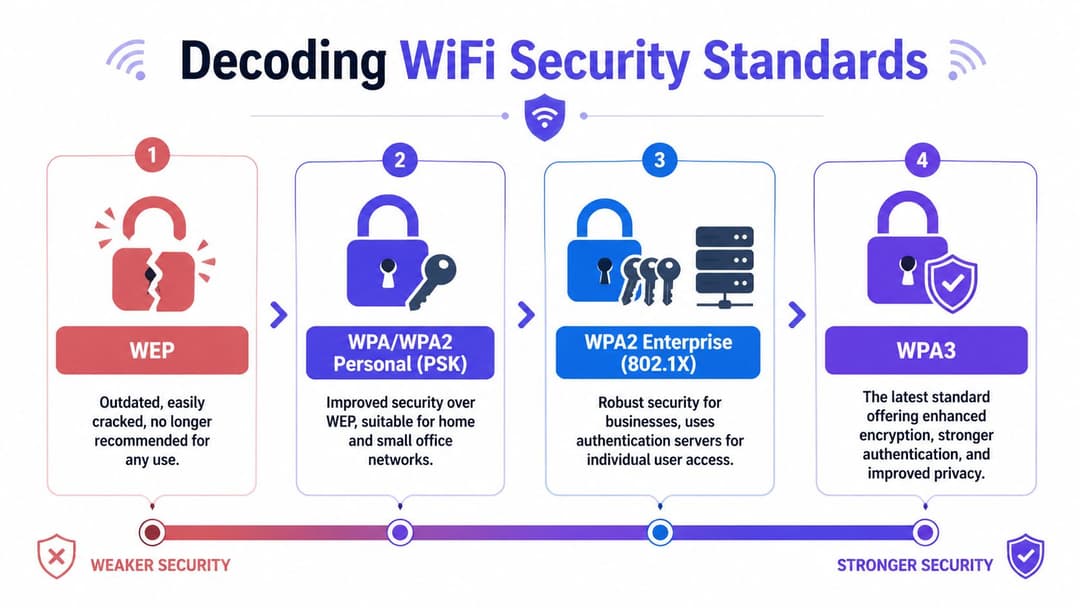
ওয়্যারলেস সিকিউরিটি পরিভাষা মানুষকে বিভ্রান্ত করে কারণ এটি একগাদা সংক্ষিপ্ত রূপের সাথে আসে। WEP, WPA2, WPA3, PSK, SAE, 802.1X, EAP-TLS। প্রতিটি কী সমাধান করার চেষ্টা করছে তা যদি আপনি ডিকোড করেন, তবে বিষয়টি অনেক সহজ হয়ে যায়।
ভাঙা লক থেকে আরও শক্তিশালী দরজার দিকে
WEP অপ্রচলিত। এটি এমন একটি সদর দরজার তালার মতো যা সবাই খুলতে জানে। আপনি যদি এখনও কোনো ডিভাইসে এটি খুঁজে পান, তবে সঠিক সমাধান হলো প্রতিস্থাপন বা আইসোলেশন, আপস করা নয়।
WPA মূলত WEP-এর চেয়ে উন্নত, তবে এটি এতটাই পুরনো যে এটির চারপাশে আপনার একটি আধুনিক এন্টারপ্রাইজ ডিজাইন তৈরি করা উচিত নয়।
WPA2 অনেক সংস্থার জন্য দীর্ঘকাল ধরে ব্যবহৃত স্ট্যান্ডার্ডে পরিণত হয়েছে। এটি এখনও সাধারণ, তবে WPA2 এর মধ্যে একটি গুরুত্বপূর্ণ বিভাজন রয়েছে:
- WPA2-Personal একটি প্রি-শেয়ার্ড কী ব্যবহার করে, যা প্রায়শই সবার জন্য একটি সাধারণ পাসওয়ার্ড হয়ে থাকে।
- WPA2-Enterprise স্বতন্ত্র প্রমাণীকরণ ব্যবহার করে, যা সাধারণত 802.1X-এর মাধ্যমে পরিচালিত হয়।
সেই পার্থক্যটি WPA2 লেবেলের চেয়েও বেশি গুরুত্বপূর্ণ। একটি মডেল একটি সিক্রেট প্রমাণীকরণ করে। অন্যটি একজন ব্যক্তি বা ডিভাইসকে প্রমাণীকরণ করে।
পার্সোনাল বনাম এন্টারপ্রাইজ
অনেক ক্রেতাই মনে করেন "Enterprise" মানেই ব্যয়বহুল সরঞ্জাম। বাস্তবে, এর অর্থ হলো একটি ভিন্ন ট্রাস্ট মডেল।
PSK বা প্রি-শেয়ার্ড কী-এর ক্ষেত্রে, সবাই একই পাসওয়ার্ড জানার মাধ্যমে অ্যাক্সেস প্রমাণ করে। যদি পাসওয়ার্ডটি ফাঁস হয়ে যায়, তবে নেটওয়ার্কের পক্ষে এটি বোঝার কোনো উপায় থাকে না যে সংযোগকারী ব্যক্তিটি একজন বর্তমান কর্মচারী, একজন প্রাক্তন ঠিকাদার, নাকি কোনো সাধারণ ডিভাইস যা একজন গেস্টের কাছ থেকে কোডটি পেয়েছে।
802.1X এর মাধ্যমে, প্রতিটি সংযোগ আলাদাভাবে পরীক্ষা করা হয়। একটি পার্শ্ববর্তী দরজায় একক কোড বিশিষ্ট ভেন্যু এবং একজন কর্মী দ্বারা চালিত প্রবেশদ্বার যেখানে প্রতিটি ব্যক্তি তাদের আইডি প্রদর্শন করে - এই দুইয়ের মধ্যকার পার্থক্য বিবেচনা করুন। এই সিস্টেমটি একজন ব্যবহারকারীকে অনুমতি দিতে পারে, অন্যজনকে প্রত্যাখ্যান করতে পারে, তৃতীয়জনকে একটি সীমিত নেটওয়ার্ক সেগমেন্টে রাখতে পারে এবং সিদ্ধান্তটি সঠিকভাবে লগ করতে পারে।
এখানে ব্যবহারিক তুলনা দেওয়া হলো।
| মডেল | নিরাপত্তার স্তর | প্রমাণীকরণ পদ্ধতি | ব্যবস্থাপনার জটিলতা | আদর্শ ব্যবহারের ক্ষেত্র |
|---|---|---|---|---|
| WEP | কম | স্ট্যাটিক শেয়ার্ড কী | পরিচালনা করা সহজ, চালানো অনিরাপদ | কোনোটিই নয়। অবিলম্বে পরিবর্তন বা আলাদা করুন |
| WPA বা WPA2 Personal PSK | মাঝারি | শেয়ার্ড পাসওয়ার্ড | শুরুতে সহজ, সময়ের সাথে সাথে কঠিন | ছোট, কম ঝুঁকিপূর্ণ পরিবেশ এবং অস্থায়ী ব্যবহার |
| WPA2 Enterprise 802.1X | উচ্চ | প্রতি-ব্যবহারকারী বা প্রতি-ডিভাইস প্রমাণীকরণ | শুরুতে সেটআপ করা তুলনামূলক কঠিন, দীর্ঘমেয়াদে সহজতর | কর্মী, নিয়ন্ত্রিত পরিবেশ, ব্যবসা-গুরুত্বপূর্ণ WiFi |
| WPA3 | উচ্চ থেকে অত্যন্ত উচ্চ | আরও শক্তিশালী সুরক্ষা সহ আধুনিক প্রমাণীকরণ | মোড এবং ডিভাইস সমর্থনের উপর নির্ভর করে | নতুন স্থাপনা এবং নিরাপত্তার উপর ফোকাস করা রিফ্রেশমেন্ট |
802.1X আসলে যা করে
802.1X প্রায়শই এমনভাবে ব্যাখ্যা করা হয় যেন সবাই ইতিমধ্যেই একটি ল্যাব চালাচ্ছে। সহজ বাংলা সংস্করণটিই আরও স্পষ্ট। এটি একটি গেটকিপার ফ্রেমওয়ার্ক যা ডিভাইসে সাধারণ নেটওয়ার্ক অ্যাক্সেস পাওয়ার আগে ক্রেডেন্সিয়াল যাচাই করে। সেই ক্রেডেন্সিয়াল একটি ইউজারনেম এবং পাসওয়ার্ড, একটি সার্টিফিকেট, অথবা একটি আইডেন্টিটি প্রোভাইডার ওয়ার্কফ্লো থেকে আসতে পারে।
এই কারণেই 802.1X ব্যবসায়িক এনভায়রনমেন্টের সাথে এত ভালোভাবে খাপ খায়:
- এটি গ্রুপ সিক্রেটের পরিবর্তে ব্যক্তিগত জবাবদিহিতা সমর্থন করে।
- এটি আইডেন্টিটির সাথে অ্যাক্সেস ম্যাপ করে যাতে স্টাফ, গেস্ট এবং ডিভাইসগুলো সব একই নেটওয়ার্ক স্তরে না পৌঁছায়।
- এটি অফবোর্ডিং আরও সহজ করে তোলে কারণ অ্যাক্সেস আইডেন্টিটি লেয়ার থেকে বাতিল করা যেতে পারে, সব জায়গায় প্রতিটি পাসওয়ার্ড পরিবর্তন করার মাধ্যমে নয়।
ডেপ্লয়মেন্টের বিকল্পগুলি তুলনা করছেন এমন পাঠকদের জন্য, WPA and WPA2 Enterprise সম্পর্কিত Purple-এর বিবরণী একটি দরকারী অপারেশনাল কাঠামো প্রদান করে।
আর্কিটেক্টের দৃষ্টিভঙ্গি: WiFi সুরক্ষার সবচেয়ে বড় আপগ্রেড সাইফার নাম নয়। এটি হলো শেয়ার্ড ট্রাস্ট থেকে প্রতি-ব্যবহারকারী এবং প্রতি-ডিভাইস ট্রাস্টে স্থানান্তরিত হওয়া।
কেন WPA3 গুরুত্বপূর্ণ
WPA3 বেশ কয়েকটি উপায়ে ওয়্যারলেস সুরক্ষা উন্নত করে, তবে এর মধ্যে সবচেয়ে ব্যবহারিক একটি হলো পার্সোনাল মোডে পাসওয়ার্ড অনুমান করার আক্রমণের ক্ষেত্রে এটি যা করে। এটি WPA2-PSK-এ ব্যবহৃত পুরানো হ্যান্ডশেক মডেলের পরিবর্তে SAE (Simultaneous Authentication of Equals-এর সংক্ষিপ্ত রূপ) ব্যবহার করে।
এটি গুরুত্বপূর্ণ কারণ পুরনো মডেলটি আক্রমণকারীদের উপাদান ক্যাপচার করার এবং অফলাইনে পাসওয়ার্ড অনুমানের চেষ্টা করার বেশি সুযোগ দিত। WPA3-SAE এটিকে অনেক বেশি কঠিন করে তোলে। সংক্ষেপে, এটি পাসওয়ার্ড অনুমানের খরচ বাড়ায় এবং ইন্টারসেপ্ট করা হ্যান্ডশেকের উপযোগিতা কমিয়ে দেয়।
যেখানে সম্ভব, স্টাফ এবং পরিচালিত ব্যবসায়িক অ্যাক্সেসের জন্য WPA3-Enterprise ব্যবহার করুন। গেস্ট এবং ট্রানজিশনাল পরিবেশের জন্য WPA3 ফিচারগুলো চিন্তাভাবনা করে ব্যবহার করুন। যদি পুরানো ডিভাইসগুলো এখনও আপোস করতে বাধ্য করে, তবে পুরো নেটওয়ার্ক জুড়ে তা প্রয়োগ না করে সেই আপোসগুলোকে একটি নির্দিষ্ট সীমায় আটকে রাখুন।
স্ট্যান্ডার্ড সংক্রান্ত আলোচনায় লুকিয়ে থাকা ফাঁদ
শুধুমাত্র স্ট্যান্ডার্ডগুলিই অ্যাক্সেস পয়েন্টের সুরক্ষার গ্যারান্টি দেয় না। আপনি আধুনিক হার্ডওয়্যার কিনতে পারেন, একটি নতুন মোড সক্ষম করতে পারেন, এবং তারপরেও দুর্বল ট্রাস্টের সম্মুখীন হতে পারেন যদি সংস্থাটি শেয়ার্ড ক্রেডেনশিয়াল, দুর্বল অনবোর্ডিং এবং বিস্তৃত ল্যাটারাল অ্যাক্সেস ব্যবহার করা অব্যাহত রাখে।
এই কারণেই স্ট্যান্ডার্ডগুলোকে ফলাফল হিসেবে না দেখে টুলস হিসেবে দেখা উচিত। WPA3, 802.1X, সার্টিফিকেট এবং সেগমেন্টেশন কেবল তখনই কার্যকর হয় যখন তারা একটি পরিচ্ছন্ন আইডেন্টিটি মডেলকে সমর্থন করে।
পরিচয়-ভিত্তিক অ্যাক্সেসের মাধ্যমে পাসওয়ার্ডের বাইরে যাওয়া
একজন ভিজিটর ক্লায়েন্ট মিটিংয়ের জন্য আসেন, একজন নতুন কর্মী প্রথম দিনেই একটি ল্যাপটপ ওপেন করেন, একজন ঠিকাদারের সাইট সার্ভের জন্য অস্থায়ী অ্যাক্সেসের প্রয়োজন হয় এবং রিসেপশনের একটি স্মার্ট ডিসপ্লে সারা মাস অনলাইন থাকতে হয়। এই চারজনই যদি একটি শেয়ার করা WiFi পাসওয়ার্ডের উপর নির্ভর করে, তবে নেটওয়ার্কটি অত্যন্ত ভিন্ন ভিন্ন আইডেন্টিটিকে এমনভাবে বিবেচনা করছে যেন তারা একই চাবি হাতে রাখা একই ব্যক্তি।
এটিই অনেক ওয়্যারলেস পরিবেশের প্রধান দুর্বলতা। সমস্যাটি কেবল পাসওয়ার্ডের শক্তির নয়। এর পেছনের পুরনো মডেলটিও দায়ী। পাসওয়ার্ড-কেন্দ্রিক WiFi ট্রাস্টকে কেবল একটি পুনরায় ব্যবহারযোগ্য সিক্রেটের মালিকানার মধ্যে সীমাবদ্ধ করে দেয়, এমনকি যখন ব্যবসার জন্য একই বিল্ডিং শেয়ার করা গেস্ট, স্টাফ, আনম্যানেজড ডিভাইস এবং ভাড়াটেদের মধ্যে পার্থক্য করার প্রয়োজন হয় তখনও।
আইডেন্টিটি-ভিত্তিক অ্যাক্সেস একটি আরও ভালো প্রশ্ন দিয়ে শুরু হয়। "আপনি কি পাসওয়ার্ডটি জানেন?" জিজ্ঞাসা করার পরিবর্তে, নেটওয়ার্ক জিজ্ঞাসা করে, "আপনি কে, আপনি কোন ডিভাইসটি ব্যবহার করছেন এবং আপনার কী অ্যাক্সেস করার অনুমতি থাকা উচিত?" এই পরিবর্তনটি অপারেশনের ক্ষেত্রে অত্যন্ত গুরুত্বপূর্ণ। এটি হেল্পডেস্ক রিসেট কমায়, অনিচ্ছাকৃত অতিরিক্ত অ্যাক্সেস সীমিত করে এবং অফবোর্ডিং দ্রুততর করে, কারণ অ্যাক্সেস কোনও শেয়ার্ড ক্রেডেনশিয়াল পরিবর্তন করার অপেক্ষায় না থেকে আইডেন্টিটি রেকর্ড অনুসরণ করতে পারে।
অতিথি অ্যাক্সেস বেনামী না হয়েও সহজ মনে হওয়া উচিত
ঐতিহ্যবাহী গেস্ট WiFi প্রায়শই একটি অদ্ভুত সমঝোতা তৈরি করে। একটি একক শেয়ার্ড পাসওয়ার্ড দিয়ে এটিকে সহজ করুন এবং আপনি জবাবদিহিতা হারাবেন। জটিল পোর্টাল ধাপ যোগ করুন এবং গেস্ট একটি ব্রাউজার খোলার আগেই ব্যবহারকারীর অভিজ্ঞতা ব্যাহত হয়।
রিসেপশনে পাসওয়ার্ড দেওয়ার চেয়ে অতিথি অ্যাক্সেসকে একটি লাইটওয়েট আইডেন্টিটি সিগন্যালের সাথে যুক্ত করা আরও ভালো পদ্ধতি। Passpoint এবং OpenRoaming পুরনো পাবলিক WiFi অভ্যাসের চেয়ে মোবাইল রোমিং চুক্তির মতো বেশি কাজ করে। একজন পরিচিত ব্যবহারকারী বা বিশ্বস্ত ডিভাইস কম জটিলতায় সংযুক্ত হতে পারে এবং নেটওয়ার্ক প্রথম সংযোগ থেকেই সঠিক বাউন্ডারি প্রয়োগ করতে পারে। ইন্টারনেট অ্যাক্সেস অভ্যন্তরীণ বিজনেস সিস্টেম থেকে আলাদা থাকে কারণ পলিসি আইডেন্টিটি এবং কনটেক্সট অনুসরণ করে, কোনো সাধারণ SSID-স্তরের অনুমান নয়।
ব্যবহারিক ক্ষেত্রে এটাই Purple-এর পদ্ধতি। গেস্ট অনবোর্ডিং দুর্বল কন্ট্রোল সহ কোনও বিশেষ ব্যতিক্রমী ব্যবস্থা না হয়ে বরং পরিকাঠামোর বাকি অংশের মতোই একই ট্রাস্ট মডেলের অংশ হয়ে ওঠে।
কর্মচারী WiFi অন্যান্য সমস্ত বিষয়ের মতোই একই পরিচয় সত্যতা (identity truth) অনুসরণ করা উচিত
কর্মীদের অ্যাক্সেস প্রায়শই পাসওয়ার্ড-ভিত্তিক WiFi এর সীমাবদ্ধতাগুলি সবচেয়ে স্পষ্টভাবে প্রকাশ করে। শেয়ার্ড প্রি-শেয়ার্ড কীগুলি টিমের মধ্যে ছড়িয়ে পড়ে, আনম্যানেজড ডিভাইসে থেকে যায় এবং ভূমিকার পরিবর্তনের পরেও দীর্ঘ সময় ধরে বৈধ থাকে। এর ফলাফল যেকোনো IT টিমের কাছে পরিচিত। ম্যানুয়াল ব্যতিক্রমগুলি জমা হতে থাকে, অ্যাক্সেস রিভিউগুলি অনুমাননির্ভর হয়ে ওঠে এবং ওয়্যারলেস পলিসি ইতিমধ্যেই অ্যাপ্লিকেশনগুলির জন্য ব্যবহৃত ডিরেক্টরি এবং SSO সিস্টেম থেকে দূরে সরে যায়।
Identity-backed অ্যাক্সেস এই অমিল সমাধান করে। ওয়্যারলেস নেটওয়ার্ক যদি Entra ID, Okta, বা Google Workspace-কে নির্ভরযোগ্য উৎস হিসেবে ব্যবহার করতে পারে, তবে নতুন যোগদানকারী, পরিবর্তনকারী এবং প্রস্থানকারীদের একই আইডেন্টিটি লাইফসাইকেলের মাধ্যমে পরিচালনা করা যায় যা ইতিমধ্যেই অন্য কোথাও ব্যবহৃত হচ্ছে। WiFi তখন আর ক্রেডেনশিয়ালের কোনো বিচ্ছিন্ন আইল্যান্ড থাকে না, বরং এটি প্রতিষ্ঠানের অ্যাক্সেস ফ্যাব্রিকের একটি অংশ হিসেবে কাজ করা শুরু করে। network access control solutions সম্পর্কে Purple-এর নির্দেশিকা ব্যাখ্যা করে যে কীভাবে এই পলিসি মডেল নেটওয়ার্কের প্রান্তে কাজ করে।
ব্যবহারকারীরা পার্থক্যটি বুঝতে পারেন। পরিচিত সাইন-ইন প্যাটার্নের সাথে সামঞ্জস্যপূর্ণ সিকিউরিটি অন্য একটি পাসওয়ার্ড প্রম্পটের চেয়ে বেশি বিশ্বস্ত বলে মনে হয়। যেমনটি আগেই উল্লেখ করা হয়েছে, মাল্টি-ফ্যাক্টর অথেনটিকেশনের প্রতি জনসাধারণের মনোভাব দেখায় যে দৃশ্যমান, সুপরিকল্পিত সিকিউরিটি ব্যবহারকারীর ডেটার প্রতি যত্নশীলতাকে প্রকাশ করে। একই নীতি ওয়্যারলেস নেটওয়ার্কের ক্ষেত্রেও প্রযোজ্য।
লেগ্যাসি এবং শেয়ার্ড এনভায়রনমেন্টগুলোও পরিচয়ের সমস্যা
লেগেসি প্রিন্টার, IoT সেন্সর, স্ক্যানার এবং বিল্ডিং সিস্টেমগুলো খুব কমই স্টাফ বা গেস্ট ক্যাটাগরিতে নিখুঁতভাবে খাপ খায়। মাল্টি-ট্যানেন্ট সাইটগুলো একই ধরনের চ্যালেঞ্জের আরেকটি সংস্করণ তৈরি করে। একটি অ্যাক্সেস পয়েন্ট এস্টেট বেশ কয়েকটি সংস্থাকে পরিষেবা দিতে পারে, যেখানে প্রত্যেকের আলাদা থাকা, অডিটযোগ্যতা এবং ভিন্ন ভিন্ন পলিসির প্রয়োজন হয়।
একটি পাসওয়ার্ড সেই বিবরণ প্রকাশ করতে পারে না। পরিচয় পারে।
পুরানো ডিভাইসের জন্য, পরিচয় আসতে পারে সার্টিফিকেট, ডিভাইস প্রোফাইল, কন্টেনমেন্ট পরিমাপ হিসেবে MAC-ভিত্তিক পলিসি, অথবা একটি ডেডিকেটেড অনবোর্ডিং ফ্লো থেকে যা ডিভাইসটি কী অ্যাক্সেস করতে পারবে তা সীমাবদ্ধ করে। মাল্টি-টেন্যান্ট পরিবেশের জন্য, পরিচয় প্রতিটি সংস্থাকে একই শেয়ার্ড ট্রাস্ট মডেলে বাধ্য না করে টেন্যান্ট, ব্যবহারকারী গ্রুপ, ডিভাইসের ধরন এবং সময়ের উইন্ডো অনুসারে পলিসি প্রয়োগ করতে দেয়। যুক্তিটি ফিজিক্যাল এন্ট্রি সিস্টেমের মতো। একটি বিল্ডিংয়ের প্রতিটি ভিজিটর, পরিচ্ছন্নতাকর্মী, কর্মচারী এবং সরবরাহকারীকে একটি মাত্র মাস্টার কী দেওয়া উচিত নয়। ফিজিক্যাল ওয়ার্ল্ডে একই নীতি দেখায় Wilcox Door Service access control guide। অ্যাক্সেস অবশ্যই ভূমিকা, অবস্থান এবং মেয়াদের সাথে মিলতে হবে।
একটি অন্তর্নিহিত সমস্যা, একটি পরিচ্ছন্ন মডেল
গেস্টদের জটিলতা, অসুবিধাজনক SSO ফাঁকফোকর, ভঙ্গুর IoT অনবোর্ডিং এবং টেন্যান্ট পৃথকীকরণকে প্রায়শই আলাদা ওয়্যারলেস সমস্যা বলে মনে হয়। এগুলি সাধারণত একটিমাত্র ডিজাইন সিদ্ধান্তের লক্ষণ। নেটওয়ার্কটি এখনও পরিচয়ের চেয়ে পাসওয়ার্ডকে বেশি বিশ্বাস করে।
আইডেন্টিটি-ভিত্তিক অ্যাক্সেস এটিকে প্রতিস্থাপন করে প্রতিটি ব্যবহারকারী, প্রতিটি ডিভাইস এবং প্রতিটি ভূমিকা-ভিত্তিক সিদ্ধান্তের মাধ্যমে। একজন অতিথি কেবল ইন্টারনেট-অ্যাক্সেস পান। একজন কর্মী তার ভূমিকার সাথে যুক্ত রিসোর্সগুলো পান। একজন ঠিকাদার একটি নির্দিষ্ট সময়ের নীতি পান। একটি লেগ্যাসি ডিভাইস নেটওয়ার্কের বিস্তৃত অংশ না পেয়ে কেবল তার প্রয়োজনীয় সংকীর্ণ পথটুকুই পায়।
এই কারণেই আধুনিক অ্যাক্সেস পয়েন্ট সিকিউরিটি এই দিকে অগ্রসর হচ্ছে। এটি কেবল একটি উন্নত লগইন পদ্ধতি নয়। এটি হলো গেস্ট অ্যাক্সেস, স্টাফ SSO, লেগাসি সাপোর্ট এবং মাল্টি-ট্যানেন্ট কন্ট্রোলকে একটি একক সিকিউরিটি মডেলের আওতায় নিয়ে আসার উপায়, যা প্রতিষ্ঠানের পরিচালনা পদ্ধতির সাথে খাপ খায়।
একটি এন্টারপ্রাইজ-গ্রেড অ্যাক্সেস পয়েন্ট স্থাপনের চেকলিস্ট
অধিকাংশ অ্যাক্সেস পয়েন্ট নিরাপত্তা ব্যর্থতা কোনো উন্নত হ্যাকিংয়ের মাধ্যমে শুরু হয় না। এগুলো শুরু হয় সাধারণ শর্টকাট দিয়ে। ডিফল্ট ক্রেডেন্সিয়াল পরিবর্তন করা হয় না। ফার্মওয়্যার আপগ্রেড করা হয় না। অতিথি এবং কর্মীদের ট্রাফিক প্রয়োজনের চেয়ে বেশি মিশ্রিত হয়ে যায়। শারীরিকভাবে পৌঁছানো যায় এমন একটি ডিভাইস রিসেট বা সরিয়ে ফেলা হয়। এর সমাধান কোনো একটি যাদুকরী সেটিং নয়। এটি একটি সুশৃঙ্খল ডিপ্লয়মেন্ট।
সবচেয়ে বেশি যে বিষয়গুলো ব্যর্থ হয় সেই প্রাথমিক বিষয়গুলো দিয়ে শুরু করুন
প্রথম চেকলিস্ট আইটেমটি অত্যন্ত সহজ। অবিলম্বে ভেন্ডর ডিফল্ট পরিবর্তন করুন। UK NCSC-এর 2025 ওয়্যারলেস সিকিউরিটি অ্যাসেসমেন্ট রিপোর্ট করেছে যে প্যাচ না করা অ্যাক্সেস পয়েন্টগুলিতে ডিফল্ট ক্রেডেনশিয়াল দুর্বলতাগুলি হেলথকেয়ার এবং মাল্টি-টেন্যান্ট রেসিডেন্সিয়াল সেক্টরে ৪২% লঙ্ঘিত গেস্ট নেটওয়ার্কের জন্য দায়ী, এবং অপরিবর্তিত ভেন্ডর PSK গুলি ৮৫% দ্রুত ব্রুট-ফোর্স অ্যাক্সেস সক্ষম করে, যা এই wireless access security policy resource-এ সংক্ষিপ্ত করা হয়েছে। যদি একটি নেটওয়ার্ক এখনও শিপড ক্রেডেনশিয়ালের উপর নির্ভর করে, তবে এর উপরের প্রতিটি উন্নত নিয়ন্ত্রণ দুর্বল ভিত্তির উপর দাঁড়িয়ে থাকে।
তারপরে আপডেট শৃঙ্খলার দিকে তাকান। অ্যাক্সেস পয়েন্টগুলো হলো অবকাঠামো, কিন্তু তবুও এগুলো বাগ, প্যাচ সাইকেল এবং সিকিউরিটি ফিক্স সহ সফ্টওয়্যার-সংজ্ঞায়িত সিস্টেম। আপনার যদি ফার্মওয়্যার রিভিউ, পর্যায়ক্রমিক রোলআউট এবং রোলব্যাক পরিকল্পনার জন্য কোনো রুটিন না থাকে, তবে পুরো এস্টেটটি অসঙ্গতির দিকে চলে যাবে।
একটি বাস্তবসম্মত ডেপ্লয়মেন্ট চেকলিস্ট
- আপনার ডিভাইসের সংমিশ্রণ সমর্থন করলে WPA3-Enterprise ব্যবহার করুন: এটি প্রমাণীকরণকে আরও শক্তিশালী করে এবং শেয়ার্ড-পাসওয়ার্ড মডেলের চেয়ে প্রতি-ব্যবহারকারী অ্যাক্সেস নিয়ন্ত্রণের সাথে আরও ভালভাবে সামঞ্জস্যপূর্ণ হয়।
- VLANs বা সমমানের পলিসি কন্ট্রোল দিয়ে ট্রাফিক আলাদা করুন: অতিথি, কর্মী, অপারেশন এবং IoT ডিভাইসগুলি সবার একই সমতল ব্রডকাস্ট আশেপাশে থাকা উচিত নয়।
- অ্যাক্সেস পয়েন্টগুলি কেন্দ্রীয়ভাবে পরিচালনা করুন: ধারাবাহিক পলিসি নিখুঁত উদ্দেশ্যের চেয়ে অনেক বেশি কার্যকর। কেন্দ্রীয় ব্যবস্থাপনা কোনো একটি সাইট সেটিংস বা আপডেটে পিছিয়ে পড়ার ঝুঁকি হ্রাস করে।
- রোগ AP সনাক্তকরণ সক্ষম করুন: আপনার ওয়্যারলেস এস্টেটের সক্রিয়ভাবে অননুমোদিত রেডিও এবং সন্দেহজনক SSIDs খোঁজা উচিত, ব্যবহারকারীর অভিযোগের জন্য অপেক্ষা করা উচিত নয়।
- লেগেসি ক্লায়েন্টদের অবসর দিন বা আলাদা করুন: যদি কোনো ডিভাইস আধুনিক প্রমাণীকরণ সমর্থন করতে না পারে, তবে এটিকে সীমিত অ্যাক্সেস সহ একটি কঠোরভাবে নিয়ন্ত্রিত সেগমেন্টে রাখুন।
- আপনার প্রয়োজন নেই এমন জিনিসগুলি বন্ধ করুন: পুরানো প্রোটোকল, দুর্বল ব্যবস্থাপনা পদ্ধতি এবং অব্যবহৃত SSIDs অপ্রয়োজনীয় আক্রমণের সুযোগ তৈরি করে।
শারীরিক অ্যাক্সেস উপেক্ষা করবেন না
নেটওয়ার্ক টিমগুলো মাঝে মাঝে ওয়্যারলেস সিকিউরিটি নিয়ে এমনভাবে কথা বলে যেন এটি এনক্রিপশনেই শেষ হয়ে যায়। কিন্তু তা নয়। কেউ যদি ডিভাইসে হাত দিতে পারে, তবে তারা এটি রিসেট করতে, চুরি করতে বা সরিয়ে নিতে পারে। জনসাধারণের জন্য উন্মুক্ত স্থানে এই ঝুঁকি অনেক অপারেটরের ধারণার চেয়েও বেশি সাধারণ।
দরজা এবং সীমাবদ্ধ এলাকার জন্য ব্যবহৃত ফিজিক্যাল অ্যাক্সেস কন্ট্রোল নীতিগুলি এখানেও চমৎকারভাবে প্রযোজ্য। জেনিং, ট্যাম্পার রেজিস্ট্যান্স এবং নিয়ন্ত্রিত প্রবেশের নির্দেশিকা যা Wilcox Door Service অ্যাক্সেস কন্ট্রোল গাইডে রয়েছে, তা লবি, করিডোর, প্ল্যান্ট রুম এবং শেয়ার্ড বিল্ডিংয়ে নেটওয়ার্ক হার্ডওয়্যার স্থাপনের বিষয়ে চিন্তা করার জন্য একটি দরকারী মানসিক মডেল অফার করে।
অপারেশনাল পরামর্শ: প্রতিটি অ্যাক্সেস পয়েন্টকে একটি ছোট শাখা অফিসের মতো বিবেচনা করুন। ক্রেডেনশিয়াল সুরক্ষিত করুন, সফটওয়্যার সুরক্ষিত করুন এবং ফিজিক্যাল বক্সটি সুরক্ষিত করুন।
অডিট চলাকালীন জিজ্ঞাসা করার মতো প্রশ্নগুলো
অপারেশনস, ফ্যাসিলিটিজ এবং IT টিমকে একই রুমে রেখে বিদ্যমান ডেপ্লয়মেন্ট পর্যালোচনা করার সময় এগুলো ব্যবহার করুন:
- আমরা কি অন্য সবার অ্যাক্সেস পরিবর্তন না করে একজন ব্যবহারকারী বা ডিভাইস বাতিল করতে পারি?
- অতিথি, কর্মী এবং আনম্যানেজড ডিভাইসের কি অর্থপূর্ণভাবে আলাদা নেটওয়ার্ক পাথ রয়েছে?
- আজ যদি কেউ একটি অননুমোদিত অ্যাক্সেস পয়েন্ট ইনস্টল করে তবে কি আমরা তা জানতে পারব?
- পাবলিক এরিয়াতে থাকা কোনো ব্যক্তি কি অলক্ষিতভাবে একটি অ্যাক্সেস পয়েন্টে পৌঁছাতে, রিসেট করতে বা সরিয়ে ফেলতে পারেন?
যেখানে একটি প্ল্যাটফর্ম অপারেশন সহজ করতে পারে
ঠিক এই জায়গাতেই অনেক টিম বুঝতে পারে যে তাদের আরও বেশি SSID-এর প্রয়োজন নেই। তাদের প্রয়োজন কম শেয়ার্ড সিক্রেট এবং আরও ভালো আইডেন্টিটি হ্যান্ডলিং। এর একটি বিকল্প হলো Purple, যা অতিথি এবং কর্মীদের জন্য আইডেন্টিটি-ভিত্তিক অথেন্টিকেশন সমর্থন করে, Entra ID এবং Okta-র মতো ডিরেক্টরি প্ল্যাটফর্মের সাথে সংহত হয় এবং প্রধান অ্যাক্সেস পয়েন্ট ভেন্ডরদের সাথে কাজ করার পাশাপাশি লেগ্যাসি ডিভাইসের জন্য iPSK-এর মতো পদ্ধতি সমর্থন করে। এটি সঠিকভাবে ব্যবহার করা হলে, এই ধরনের প্ল্যাটফর্ম এলোমেলো পাসওয়ার্ড ব্যবহারের অভ্যাস পরিবর্তন করে কেন্দ্রীয় পলিসি এবং আরও স্পষ্ট লাইফসাইকেল কন্ট্রোল প্রতিষ্ঠা করতে সাহায্য করে।
জটিল এনভায়রনমেন্টের জন্য WiFi সিকিউরিটি সমাধান করা
সবচেয়ে কঠিন ওয়্যারলেস পরিবেশগুলি টিম বেস্ট প্র্যাকটিস সম্পর্কে জানে না বলে ব্যর্থ হয় না। সেগুলি বাস্তবতার জটিলতার কারণে ব্যর্থ হয়। বাসিন্দারা কনসোল এবং স্মার্ট স্পিকার নিয়ে আসেন। হাসপাতালগুলি পুরানো ওয়্যারলেস স্ট্যাক সহ স্পেশালিস্ট কিট চালায়। হোটেলগুলির অভ্যন্তরীণ সিস্টেমগুলি প্রকাশ না করেই দ্রুত গেস্ট অনবোর্ডিং প্রয়োজন। স্টুডেন্ট হাউজিং একই সাথে ঘরের মতো সরলতা এবং এন্টারপ্রাইজ-গ্রেড আইসোলেশন চায়।
মাল্টি-টেন্যান্ট হাউজিং এবং হসপিটালিটি
একটি বিল্ড টু রেন্ট প্রপার্টি বা বড় হোটেলের কথা বিবেচনা করুন। প্রতিটি বাসিন্দা ব্যক্তিগত এবং সহজ কানেক্টিভিটি আশা করেন, কিন্তু অপারেটরের প্রয়োজন সেন্ট্রাল কন্ট্রোল, সাপোর্ট ভিজিবিলিটি এবং ঝুঁকি নিয়ন্ত্রণ। পুরো সাইট জুড়ে একটি মাত্র শেয়ার্ড PSK বিতরণ করা সহজ কিন্তু রক্ষা করা কঠিন। একজন বাসিন্দা এটি শেয়ার করেন, একজন অতিথি এটি পোস্ট করেন এবং একটি ভুলে যাওয়া স্মার্ট ডিভাইস মূল ব্যবহারকারী চলে যাওয়ার পরেও দীর্ঘ সময় ধরে এটি ব্যবহার করতে থাকে।
একটি ভালো পদ্ধতি হলো প্রতি-ব্যবহারকারী, প্রতি-রুম, বা প্রতি-ডিভাইস ট্রাস্ট। এটি নেটওয়ার্কটিকে একটি ম্যানেজড এস্টেটের উপর আলাদা প্রাইভেট স্পেসের মতো আচরণ করতে সাহায্য করে। এতে আবাসিক অভিজ্ঞতা সহজ থাকে, যেখানে অপারেটর একই জায়গায় সেগমেন্টেশন এবং পলিসি বজায় রাখতে পারেন।
স্বাস্থ্যসেবা এবং লেগ্যাসি ডিভাইসের সমস্যা
হেলথকেয়ার পরিবেশগুলো দ্রুত পাসওয়ার্ড-কেন্দ্রিক ডিজাইনের সীমাবদ্ধতাগুলো উন্মোচন করে। ক্লিনিকাল ওয়ার্কফ্লো প্রায়শই এমন ডিভাইসগুলোর ওপর নির্ভর করে যা সম্পূর্ণ 802.1X ওয়ার্কফ্লোতে সহজে অংশ নিতে পারে না। যদি এর সমাধান হয় "সেগুলোকে একই শেয়ার্ড পাসওয়ার্ড নেটওয়ার্কে রাখা", তবে ব্যতিক্রমটিই নিয়মে পরিণত হয়।
UK NCSC 2025 সাইবার সিকিউরিটি ব্রিচ সার্ভে রিপোর্ট অনুযায়ী, ৬২% স্বাস্থ্যসেবা প্রদানকারী এবং ৪৫% স্টুডেন্ট হাউজিং অপারেটর এখনও শেয়ার্ড PSKs ব্যবহার করে, যেখানে যাচাইকৃত ডেটাসেটে ব্যবহৃত Microsoft কমিউনিটি পেজের তথ্য অনুযায়ী, iPSK RADIUS-এর ঝামেলা ছাড়াই লিগেসি ডিভাইসগুলিকে সুরক্ষিত করে মাল্টি-টেন্যান্ট ট্রায়ালে প্রমাণীকরণ ব্যর্থতা ৩৫% পর্যন্ত কমাতে পারে। এই কারণেই iPSK, বা স্বতন্ত্র প্রি-শেয়ার্ড কীগুলি অত্যন্ত গুরুত্বপূর্ণ। এটি সম্পূর্ণ ক্যাটাগরিকে একটি পাসওয়ার্ড শেয়ার করতে বাধ্য করার পরিবর্তে প্রতিটি লিগেসি ডিভাইসকে নিজস্ব গোপন কী প্রদান করে। যদি একটি কী ফাঁস হয়ে যায়, তবে আপনি পুরো গ্রুপটিকে নয়, শুধুমাত্র সেই একটি ডিভাইসকে বাতিল করতে পারবেন।
শেয়ার্ড পাসওয়ার্ড একটি দুর্বল ডিভাইসকে সবার সমস্যায় পরিণত করে। iPSK দুর্বলতাটিকে শুধুমাত্র সেই ডিভাইসের মধ্যেই সীমাবদ্ধ রাখে যার আসলে ব্যতিক্রমটি প্রয়োজন।
মিশ্র-ব্যবহারের ভেন্যুতে কর্মীদের SSO
এখন কর্মীদের বিষয়টি বিবেচনা করুন। একটি হোটেল, শপিং সেন্টার, বা বেসরকারি হাসপাতালে, কর্মীরা নির্দিষ্ট ওয়ার্কস্টেশন, হ্যান্ডহেল্ড, ট্যাবলেট এবং ব্যাক-অফিস সিস্টেমের মধ্যে যাতায়াত করেন। যদি তাদের ওয়্যারলেস অ্যাক্সেস এখনও একটি মুখস্থ করা স্থানীয় পাসওয়ার্ডের উপর নির্ভর করে, তবে প্রতিটি পদের পরিবর্তনের ফলে এইচআর (HR) এবং নেটওয়ার্কের বাস্তবতার মধ্যে একটি ব্যবধান তৈরি হয়।
সংস্থার আইডেন্টিটি প্রোভাইডারের সাথে স্টাফ SSO যুক্ত থাকার ফলে, ওয়্যারলেস এস্টেটটি অন্যান্য আধুনিক অ্যাপ্লিকেশন স্ট্যাকের মতো আচরণ করতে শুরু করে। অ্যাক্সেস ভূমিকা অনুসরণ করে। প্রস্থান করলেই অ্যাক্সেস বাতিল হয়। স্থায়ী ক্রেডেন্সিয়াল প্রকাশ না করেই অস্থায়ী কর্মীদের নিয়ন্ত্রিত অ্যাক্সেস দেওয়া যেতে পারে। ম্যানুয়াল ক্লিন-আপের উপর নির্ভর করা বন্ধ হয়ে যাওয়ায় নেটওয়ার্ক পরিচালনা করা আরও সহজ হয়।
একটি ডিজাইন প্যাটার্ন যা জটিল এনভায়রনমেন্ট জুড়ে কাজ করে
যখন পরিবেশ জটিল হয়ে ওঠে, টিমগুলি প্রায়শই আরও বেশি SSIDs, আরও ব্যতিক্রম এবং আরও স্থানীয় ওয়ার্কঅ্যারাউন্ড যুক্ত করে প্রতিক্রিয়া জানায়। এটি সাধারণত ভঙ্গুরতা বাড়িয়ে তোলে।
একটি পরিষ্কার প্যাটার্ন হলো এটি:
- মানুষের জন্য আইডেন্টিটি: কর্মী এবং পরিচালনাধীন ব্যবহারকারীরা সংস্থার আইডেন্টিটি লেয়ারের মাধ্যমে অথেন্টিকেট করেন।
- অসুবিধাজনক ডিভাইসের জন্য iPSK: লেগাসি ডিভাইসগুলি ইউনিক ক্রেডেনশিয়াল এবং সীমিত পলিসির আওতা লাভ করে।
- সবকিছুর জন্য সেগমেন্টেশন: এমনকি বিশ্বস্ত ব্যবহারকারীদেরও সবার একই ধরনের অ্যাক্সেসের প্রয়োজন নেই।
- সেন্ট্রাল পলিসি কন্ট্রোল: মাল্টি-সাইট অপারেটরদের সামঞ্জস্যপূর্ণ নিয়ম এবং দ্রুত অ্যাক্সেস বাতিলের সুবিধা প্রয়োজন।
এই কারণেই গেস্ট অ্যাক্সেস, স্টাফ SSO, লেগাসি ডিভাইস এবং মাল্টি-ট্যানেন্ট এস্টেট বিষয়গুলো একই আলোচনায় আসা উচিত। এগুলো সবই পরীক্ষা করে যে, আপনার অ্যাক্সেস পয়েন্ট সিকিউরিটি মডেল কোনো সাধারণ শেয়ার্ড ট্রাস্টের ওপর নির্ভর না করে এক পরিচয় থেকে অন্য পরিচয়কে আলাদা করতে পারে কিনা।
সুরক্ষিত এবং বুদ্ধিমান ওয়্যারলেস অ্যাক্সেসের ভবিষ্যৎ
অ্যাক্সেস পয়েন্ট সিকিউরিটিকে আগে একটি প্রযুক্তিগত হার্ডেনিং কাজ হিসেবে বিবেচনা করা হতো। পাসওয়ার্ড পরিবর্তন করুন। ফার্মওয়্যার আপডেট করুন। সেটিংস লক ডাউন করুন। সেগুলো এখনও গুরুত্বপূর্ণ, তবে সেগুলো এখন আর সম্পূর্ণ কাজটি কভার করে না।
এর আরও জোরালো দিকটি হলো কৌশলগত। ওয়্যারলেস অ্যাক্সেস এখন গ্রাহক অভিজ্ঞতা, কর্মী উৎপাদনশীলতা, ভাড়াটেদের সন্তুষ্টি এবং অপারেশনাল স্থিতিস্থাপকতার একটি অংশ। ব্যবহারকারীরা যদি কোনো ঝামেলা ছাড়াই নিরাপদে সংযোগ করতে পারেন, তবে কর্মীদের সময় কম অপচয় হয়, সাপোর্ট টিমকে এড়ানো সম্ভব এমন টিকিট কম পরিচালনা করতে হয় এবং ব্যবসা তার নিজস্ব নেটওয়ার্ক সংক্রান্ত সিদ্ধান্তগুলোর উপর আরও আত্মবিশ্বাসের সাথে আস্থা রাখতে পারে।
সুরক্ষা যা অপারেশন পরিচালনায় সাহায্য করে
সঠিক ওয়্যারলেস ডিজাইন জটিলতা বাড়ানোর পরিবর্তে তা হ্রাস করে। আইডেন্টিটি-ভিত্তিক অ্যাক্সেসের অর্থ হলো অফবোর্ডিং আরও সহজ হয়। সেগমেন্টেশনের অর্থ হলো একটি আপোসকৃত ডিভাইস অন্য সম্পর্কহীন সিস্টেমগুলোকে প্রভাবিত করার সম্ভাবনা কম থাকে। আরও ভালো ফিজিক্যাল কন্ট্রোল অননুমোদিত হস্তক্ষেপ এবং রহস্যময় বিভ্রাট কমায়।
শেষ পয়েন্টটির প্রতি সাধারণত যতটা মনোযোগ দেওয়া হয়, তার চেয়ে বেশি দেওয়া উচিত। British Hospitality Association summary reference-এ উল্লিখিত ইউকে-এর তথ্য অনুযায়ী, ২৮% হসপিটালিটি ভেন্যু নেটওয়ার্ক হার্ডওয়্যার চুরি বা ভাঙচুরের কথা জানিয়েছে, তবুও মাত্র ১২% ভেন্যু লকিং এনক্লোজার বা উঁচু মাউন্ট ব্যবহার করে। কোনো পাবলিক ভেন্যুতে থাকা অ্যাক্সেস পয়েন্টে যদি সহজেই পৌঁছানো যায়, সরানো যায় বা রিসেট করা যায়, তবে নিরাপত্তার আলোচনাটি সম্পূর্ণ হয় না।
বাজার কোন দিকে এগিয়ে চলেছে
প্রতিটি এস্টেট একই গতিতে আধুনিকীকরণ না করলেও এর দিকনির্দেশনা স্পষ্ট। নেটওয়ার্কগুলো পুনরায় ব্যবহারযোগ্য পাসওয়ার্ড থেকে সরে এসে যাচাইকৃত পরিচয়, সার্টিফিকেট-ব্যাকড ট্রাস্ট, স্বয়ংক্রিয় লাইফসাইকেল কন্ট্রোল এবং গেস্ট, স্টাফ ও ডিভাইস ক্লাসের মধ্যে আরও স্পষ্ট পার্থক্যের দিকে এগিয়ে যাচ্ছে।
এই পরিবর্তনটি নিরাপত্তার জন্য যেমন ভালো, তেমনি এটি সার্ভিস ডিজাইনের জন্যও চমৎকার। একটি মসৃণ গেস্ট জয়েন ফ্লো ভেন্যুর অভিজ্ঞতাকে আরও উন্নত করে। কর্মীদের SSO কাজের জটিলতা হ্রাস করে। প্রতিটি ডিভাইসের জন্য আলাদা নিয়ন্ত্রণ কঠিন হার্ডওয়্যার পরিচালনা করা সহজ করে তোলে। নেটওয়ার্ক তখন কোনো ব্যতিক্রমী বিষয়ের সমষ্টি না হয়ে একটি পলিসি-চালিত সিস্টেমের মতো কাজ করতে শুরু করে।
২০২৬ সালে অ্যাক্সেস পয়েন্ট সিকিউরিটি মানে WiFi লকডাউন করে রাখা নয়। এর মূল উদ্দেশ্য হলো সঠিক সংযোগটিকে স্বাভাবিক বোধ করানো, এবং একই সাথে ভুল সংযোগটিকে কঠিন, দৃশ্যমান এবং ক্ষণস্থায়ী করা।
আপনি যদি শেয়ার্ড-পাসওয়ার্ড WiFi-কে আরও নিরাপদ আইডেন্টিটি-ভিত্তিক মডেলে প্রতিস্থাপন করার কথা ভাবছেন, তবে Purple গেস্ট অ্যাক্সেস, স্টাফ SSO, মাল্টি-টেন্যান্ট পরিবেশ এবং লেগ্যাসি ডিভাইস সাপোর্টকে আলাদা সমস্যা হিসেবে বিবেচনা না করে সমাধানের একটি বাস্তবসম্মত পথ প্রদান করে।



