


Access point security hardening advisor
Evaluate your wireless access point security posture. Audit deauthentication attack resilience, switchport tamper vulnerability, and identity-based 802.1X zero-trust segmentation.
Wireless estate parameters
Hardening audit results
Elevated Riskबहुत सी टीमें अभी इसी स्थिति में हैं। गेस्ट WiFi काम करता है, स्टाफ कनेक्ट हो सकता है, और प्रिंटर, टिल, स्मार्ट TV, टैबलेट या क्लिनिकल उपकरण जैसे कुछ कठिन डिवाइस किसी तरह उसी वायरलेस एस्टेट पर काम चला रहे हैं। कागजों पर, कुछ भी खराब नहीं दिखता है।
फिर कमियां दिखने लगती हैं। कोई व्यक्ति काम छोड़ देता है और फिर भी उसे साझा किया गया पासवर्ड पता होता है। मल्टी-टेनेंट इमारत में रहने वाला एक निवासी अपना खुद का राउटर प्लग इन करता है। शारीरिक छेड़छाड़ के बाद होटल का एक्सेस पॉइंट रीसेट हो जाता है। एक लीगेसी IoT डिवाइस आधुनिक प्रमाणीकरण का उपयोग नहीं कर सकता है, इसलिए नेटवर्क हर किसी के लिए कमजोर मॉडल पर वापस आ जाता है। जो अलग-अलग WiFi सिरदर्दों का एक संग्रह लगता है वह आमतौर पर एक ही अंतर्निहित समस्या है: नेटवर्क अभी भी पहचान से अधिक पासवर्ड पर भरोसा करता है।
एक्सेस पॉइंट सिक्योरिटी इसलिए महत्वपूर्ण है क्योंकि एक्सेस पॉइंट लोगों, डिवाइसेस और आपके बिजनेस सिस्टम के बीच का प्रवेश द्वार है। यदि वह प्रवेश द्वार शेयर्ड सीक्रेट्स, कॉपीड क्रेडेंशियल्स और वन-साइज-फिट्स-ऑल एक्सेस पर निर्भर है, तो सुरक्षा कमजोर हो जाती है। यदि यह वेरिफाइड आइडेंटिटी, डिवाइस कॉन्टेक्स्ट और सेगमेंटेड एक्सेस पर निर्भर है, तो उसी वायरलेस नेटवर्क को सुरक्षित करना और संचालित करना आसान हो जाता है।
WiFi पर पुनर्विचार - आपकी सुरक्षा की पहली पंक्ति
एक मेहमान चेक-इन करता है, रिसेप्शन पर कार्ड स्कैन करता है, और कुछ ही सेकंड में WiFi से जुड़ जाता है। एक कर्मचारी पेरोल, ईमेल और आंतरिक ऐप्स तक पहुंचने के लिए उसी वायरलेस संपत्ति का उपयोग करता है। बैक ऑफिस में एक प्रिंटर पुराने तरीके से जुड़ता है क्योंकि यह नए मानकों का समर्थन नहीं कर सकता है। उपयोगकर्ता की ओर से, यह सामान्य लगता है। नेटवर्क की ओर से, इसका अक्सर मतलब होता है कि एक एक्सेस लेयर साझा पासवर्ड के लिए बनाए गए टूल के साथ पूरी तरह से अलग ट्रस्ट निर्णयों को पूरा करने का प्रयास कर रही है।
यही कारण है कि WiFi पर एक अलग स्तर के ध्यान की आवश्यकता है। यह केवल कनेक्टिविटी नहीं है। यह वह बिंदु है जहां लोग, डिवाइस और नीतियां सबसे पहले आपके व्यावसायिक सिस्टम से मिलते हैं। कॉम रूम में छिपे वायर्ड सॉकेट के विपरीत, वायरलेस सिग्नल कार पार्कों, गलियारों, पड़ोसी कार्यालयों और सार्वजनिक क्षेत्रों तक पहुंचता है। आपकी सुरक्षा की पहली पंक्ति सबसे अधिक उजागर भी है।
वायरलेस जोखिम को कैसे बदल देता है
एक एक्सेस पॉइंट फ्रंट डेस्क की तरह काम करता है जिसके पीछे मास्टर की कैबिनेट होती है। डेस्क पर मौजूद व्यक्ति को यह जानने की आवश्यकता होती है कि कौन पूछ रहा है, उन्हें कहाँ तक पहुँचने की अनुमति दी जानी चाहिए, और क्या उन्हें अन्य मेहमानों और स्टाफ से दूर रखा जाना चाहिए। यदि हर कोई एक ही पासवर्ड प्रस्तुत करता है, तो डेस्क कोई सार्थक निर्णय नहीं ले सकता। यह केवल इसकी पुष्टि कर सकता है कि कोई व्यक्ति उस शेयर्ड सीक्रेट को जानता है।
यह एक तकनीकी समस्या और एक परिचालन संबंधी समस्या पैदा करता है।
पासवर्ड-केंद्रित मॉडल बेहद अलग-अलग उपयोग के मामलों को एक ही श्रेणी में मिला देता है। मेहमानों को कुछ समय के लिए इंटरनेट एक्सेस की आवश्यकता होती है। कर्मचारियों को उनकी भूमिका और सिंगल साइन-ऑन से जुड़े एक्सेस की आवश्यकता होती है। लीगेसी डिवाइसों को कड़े नियंत्रित अपवादों की आवश्यकता हो सकती है। मल्टी-टेनेंट साइटों को एक भौतिक वायरलेस संपत्ति की आवश्यकता होती है जिसमें संगठनों के बीच स्पष्ट सीमाएं हों। ये अलग-अलग WiFi प्रोजेक्ट की तरह लग सकते हैं, लेकिन वे आमतौर पर एक ही मूल कारण की ओर इशारा करते हैं: नेटवर्क अभी भी पहचान के बजाय पासवर्ड पर भरोसा कर रहा है।
इसका व्यावहारिक प्रभाव जल्दी ही दिखाई देने लगता है:
- ऑफबोर्डिंग जटिल बनी रहती है: पहुँच अक्सर एक साझा कुंजी को बदलने, फिर उपकरणों को एक-एक करके फिर से जोड़ने पर निर्भर करती है।
- उपयोगकर्ता अनुभव असंगत हो जाता है: कर्मचारियों के पास व्यावसायिक ऐप्स के लिए एक लॉगिन और WiFi के लिए एक अलग प्रक्रिया हो सकती है।
- नीति प्रवर्तन कमजोर हो जाता है: नेटवर्क एक अतिथि, एक चिकित्सक, एक ठेकेदार और एक प्रिंटर के बीच अंतर करने में संघर्ष करता है।
- साझा वातावरण को नियंत्रित करना कठिन हो जाता है: एक एस्टेट को स्पष्ट पहचान सीमाओं के बिना विभिन्न संगठनों, निवासियों या विभागों का समर्थन करना पड़ता है।
व्यावहारिक नियम: यदि कई उपयोगकर्ता और डिवाइस प्रकार एक ही क्रेडेंशियल के साथ प्रवेश करते हैं, तो नेटवर्क एक पासवर्ड की पहचान कर रहा है, किसी व्यक्ति या डिवाइस की नहीं।
इस संदर्भ में, Purple दृष्टिकोण मॉडल को अधिक स्पष्ट बनाता है। पहचान-आधारित एक्सेस नेटवर्क को दरवाजे पर पूछने के लिए एक बेहतर प्रश्न देता है। यह नहीं कि "क्या आप पासवर्ड जानते हैं?" बल्कि "आप कौन हैं, आप किस डिवाइस का उपयोग कर रहे हैं, और आपको क्या करने की अनुमति होनी चाहिए?" एक बार जब WiFi पहचान से जुड़ जाता है, तो गेस्ट एक्सेस, स्टाफ SSO, लीगेसी डिवाइस ऑनबोर्डिंग, और मल्टी-टेनेंट अलगाव अजीब अपवाद नहीं रह जाते हैं। वे एक ही ट्रस्ट मॉडल से अलग-अलग नीति परिणाम बन जाते हैं।
यह बदलाव सुरक्षा के लिए महत्वपूर्ण है, लेकिन यह दैनिक संचालन के लिए भी मायने रखता है। हेल्पडेस्क टीमें क्रेडेंशियल बदलने में कम समय बिताती हैं। कर्मचारियों को अधिक सुसंगत साइन-इन अनुभव मिलता है। मेहमान आंतरिक प्रणालियों के करीब आए बिना इंटरनेट तक पहुंचते हैं। अन्य सभी के लिए एक्सेस को कमजोर किए बिना पुराने उपकरणों को सीमित किया जा सकता है। व्यवहार में यह मॉडल कैसे काम करता है, इस पर व्यापक नज़र डालने के लिए, guide to secure wireless networking देखें।
मजबूत एक्सेस पॉइंट सुरक्षा एक सरल विचार से शुरू होती है। आपके WiFi को पहचान की पहचान करनी चाहिए, न कि केवल पासवर्ड के कब्जे की।
आपके वायरलेस नेटवर्क पर मंडराते सामान्य खतरे
एक बार जब आप WiFi को अदृश्य जादू के रूप में सोचना बंद कर देते हैं और इसे एक सार्वजनिक प्रवेश द्वार के रूप में सोचना शुरू करते हैं, तो अधिकांश वायरलेस खतरों को समझना आसान हो जाता है। रेंज के भीतर कोई भी व्यक्ति हैंडल को आज़मा सकता है। अच्छा एक्सेस पॉइंट सुरक्षा यह सुनिश्चित करता है कि केवल सही लोग ही प्रवेश करें, और केवल सही कमरों में जाएं।
रॉग एक्सेस पॉइंट्स और इविल ट्विन्स
एक rogue access point कोई भी अनधिकृत वायरलेस डिवाइस है जो आपके परिवेश के भीतर या उसके आस-पास ब्रॉडकास्ट कर रहा है। कभी-कभी यह दुर्भावनापूर्ण होता है। कभी-कभी यह सिर्फ एक अच्छे इरादे वाला कर्मचारी होता है जो खराब कवरेज को "ठीक" करने के लिए एक सस्ता राउटर प्लग इन कर देता है। दोनों ही मामलों में, यह एक दूसरा, अप्रबंधित प्रवेश द्वार बनाता है।
एक evil twin अधिक खतरनाक है। यह एक नकली नेटवर्क है जिसे आपके वास्तविक SSID की तरह दिखने के लिए डिज़ाइन किया गया है ताकि उपयोगकर्ता गलती से इससे कनेक्ट हो जाएं। एक बार जब वे ऐसा कर लेते हैं, तो हमलावर ट्रैफ़िक की निगरानी कर सकता है, उन्हें नकली लॉगिन पेजों पर भेज सकता है, या सेवा को बाधित कर सकता है।
यूके में, धोखाधड़ी वाले एक्सेस पॉइंट शहरी उद्यम वातावरण में पाई गई वायरलेस इंटरफेरेंस घटनाओं में से 28% के लिए जिम्मेदार हैं, जो सीधे अनधिकृत चैनल ओवरलैप और डीऑथेंटिकेशन फ्लड्स के कारण WPA2 नेटवर्क में 15 - 20% पैकेट लॉस का कारण बनते हैं, Ofcom मॉनिटरिंग डेटा का हवाला देते हुए Splunk के एक्सेस पॉइंट सुरक्षा अवलोकन के अनुसार। एक वेन्यू ऑपरेटर के लिए, यह केवल एक सुरक्षा चिंता नहीं है। यह खराब चेकआउट अनुभव, हैंग होने वाले हैंडहेल्ड डिवाइस, टूटे हुए गेस्ट सेशन और "WiFi धीमा होने" की समस्या से जूझने वाली सपोर्ट टीमें हैं, जो वास्तव में इंटरफेरेंस और प्रतिरूपण है।
पैकेट स्निफिंग और उजागर ट्रैफ़िक
पैकेट स्निफिंग सुनने में अनोखा लगता है, लेकिन इसका विचार सरल है। यदि ट्रैफ़िक ठीक से सुरक्षित नहीं है, तो कोई आस-पास का व्यक्ति हवा में डेटा की आवाजाही पर नज़र रख सकता है, ठीक वैसे ही जैसे किसी भीड़भाड़ वाली लॉबी में बातचीत को चुपके से सुनना। आपका नेटवर्क जितना अधिक पुराने सुरक्षा मोड या साझा क्रेडेंशियल्स पर निर्भर करता है, जासूसी और सत्र के दुरुपयोग की उतनी ही अधिक गुंजाइश होती है।
पाठक अक्सर भ्रमित हो जाते हैं। वे मान लेते हैं कि अकेले HTTPS समस्या का समाधान कर देता है। यह मदद करता है, लेकिन यह उचित वायरलेस ऑथेंटिकेशन का स्थान नहीं लेता है। WiFi सुरक्षा अभी भी यह तय करती है कि उपयोगकर्ता सही नेटवर्क से जुड़ते हैं या नहीं, ट्रैफ़िक शुरू से ही एन्क्रिप्टेड है या नहीं, और क्या उपकरण एक-दूसरे से अलग हैं।
एक सुरक्षित वेबसाइट किसी कमज़ोर वायरलेस प्रवेश प्रक्रिया की भरपाई नहीं कर सकती।
डिएंथेंटिकेशन हमले और जबरन डिस्कनेक्ट
एक deauthentication attack मैनेजमेंट फ्रेम को स्पूफ करके यूजर्स को वायरलेस नेटवर्क से बाहर कर देता है। अपने आप में, यह विघटनकारी है। एक नकली SSID के साथ मिलकर, यह एक जाल बन जाता है। यूजर्स वैध नेटवर्क से डिस्कनेक्ट हो जाते हैं, हताशा में फिर से कनेक्ट होते हैं, और इसके बजाय हमलावर के नेटवर्क पर पहुंच जाते हैं।
तीन संकेत जो बताते हैं कि ऐसा हो रहा हो सकता है:
- उपयोगकर्ता एक क्षेत्र में रैंडम डिस्कनेक्ट की रिपोर्ट करते हैं जबकि वायर्ड नेटवर्क बिल्कुल ठीक काम कर रहा होता है।
- डिवाइस बार-बार उसी SSID से जुड़ते रहते हैं लेकिन प्रदर्शन अस्थिर बना रहता है।
- सपोर्ट टिकट व्यस्त समय के दौरान केंद्रित होते हैं जब भीड़भाड़ वाले रेडियो स्पेस के कारण व्यवधान का पता लगाना कठिन हो जाता है।
सुरक्षित SSID डिज़ाइन, सेगमेंटेशन और नीति विकल्पों के गहन परिचालन दृष्टिकोण के लिए, Purple की secure wireless networking गाइड एक उपयोगी संदर्भ है।
WiFi सुरक्षा मानकों के संक्षिप्त रूपों (अल्फाबेट सूप) की व्याख्या
वायरलेस सुरक्षा शब्दावली लोगों को निराश करती है क्योंकि यह संक्षिप्त रूपों के ढेर के रूप में आती है। WEP, WPA2, WPA3, PSK, SAE, 802.1X, EAP-TLS। यदि आप डिकोड करते हैं कि प्रत्येक क्या ठीक करने की कोशिश कर रहा है, तो तस्वीर बहुत सरल हो जाती है।
टूटे हुए तालों से लेकर मजबूत दरवाजों तक
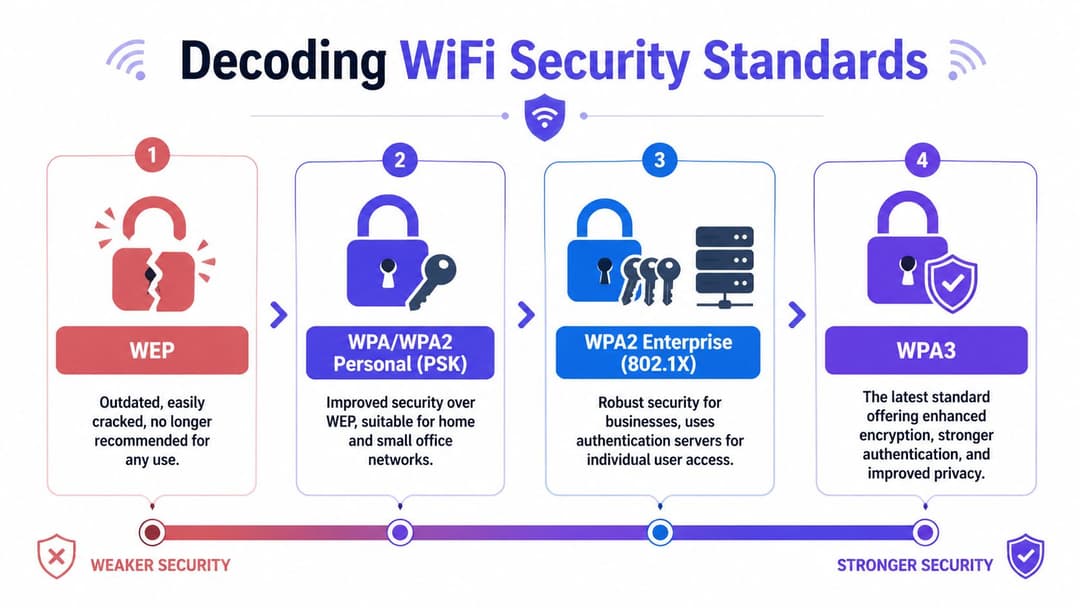
WEP अप्रचलित है। यह उसी श्रेणी में आता है जैसे कि मुख्य दरवाजे का ताला जिसे खोलना हर कोई जानता है। यदि आप अभी भी इसे किसी डिवाइस पर पाते हैं, तो सही उत्तर प्रतिस्थापन या अलगाव है, न कि उसे अपनाना।
WPA ने WEP में सुधार किया, लेकिन यह इतना पुराना है कि आपको इसके आधार पर एक आधुनिक एंटरप्राइज़ डिज़ाइन नहीं बनाना चाहिए।
WPA2 कई संगठनों के लिए लंबे समय तक चलने वाला मानक बन गया। यह अभी भी सामान्य है, लेकिन WPA2 के भीतर एक महत्वपूर्ण विभाजन है:
- WPA2-Personal एक पूर्व-साझा कुंजी का उपयोग करता है, जो अक्सर सभी के लिए एक ही पासवर्ड होता है।
- WPA2-Enterprise व्यक्तिगत प्रमाणीकरण का उपयोग करता है, आमतौर पर 802.1X के माध्यम से।
वह अंतर स्वयं WPA2 लेबल से अधिक मायने रखता है। एक मॉडल एक रहस्य को प्रमाणित करता है। दूसरा किसी व्यक्ति या डिवाइस को प्रमाणित करता है।
व्यक्तिगत बनाम एंटरप्राइज
कई खरीदार सोचते हैं कि "Enterprise" का मतलब महंगा उपकरण है। व्यावहारिक रूप से, इसका मतलब एक अलग ट्रस्ट मॉडल है।
PSK या प्री-शेयर्ड की के साथ, हर कोई एक ही पासवर्ड जानकर पहुंच साबित करता है। यदि पासवर्ड लीक हो जाता है, तो नेटवर्क के पास यह बताने का कोई तरीका नहीं होता है कि कनेक्ट होने वाला व्यक्ति वर्तमान कर्मचारी है, पूर्व-ठेकेदार है, या कोई अवांछित डिवाइस है जिसे किसी गेस्ट से कोड मिला है।
802.1X के साथ, प्रत्येक कनेक्शन की व्यक्तिगत रूप से जाँच की जाती है। एक ऐसे स्थान के बीच अंतर पर विचार करें जहाँ बगल के दरवाजे पर एक ही कोड है और एक स्टाफ वाले प्रवेश द्वार पर जहाँ प्रत्येक व्यक्ति ID प्रस्तुत करता है। यह सिस्टम एक यूजर को अनुमति दे सकता है, दूसरे को अस्वीकार कर सकता है, तीसरे को एक सीमित नेटवर्क सेगमेंट में रख सकता है, और निर्णय को ठीक से लॉग कर सकता है।
यहाँ व्यावहारिक तुलना दी गई है।
| मॉडल | सुरक्षा स्तर | प्रमाणीकरण विधि | प्रबंधन जटिलता | आदर्श उपयोग का मामला |
|---|---|---|---|---|
| WEP | कम | स्थिर साझा कुंजी | प्रबंधित करने में आसान, चलाने में असुरक्षित | कोई नहीं। तुरंत बदलें या अलग करें |
| WPA या WPA2 Personal PSK | मध्यम | साझा पासवर्ड | शुरू में सरल, समय के साथ कठिन | छोटे, कम जोखिम वाले वातावरण और अस्थायी उपयोग |
| WPA2 Enterprise 802.1X | उच्च | प्रति-उपयोगकर्ता या प्रति-डिवाइस प्रमाणीकरण | उच्च प्रारंभिक सेटअप, दीर्घकालिक रूप से साफ-सुथरा | कर्मचारी, विनियमित वातावरण, व्यवसाय-महत्वपूर्ण WiFi |
| WPA3 | उच्च से बहुत उच्च | मजबूत सुरक्षा के साथ आधुनिक प्रमाणीकरण | मोड और डिवाइस समर्थन पर निर्भर करता है | नए परिनियोजन और सुरक्षा-केंद्रित रीफ्रेस |
802.1X वास्तव में क्या करता है
802.1X को अक्सर इस तरह समझाया जाता है जैसे कि हर कोई पहले से ही कोई लैब चला रहा हो। इसका सरल हिंदी संस्करण बेहतर है। यह एक गेटकीपर फ्रेमवर्क है जो डिवाइस को सामान्य नेटवर्क एक्सेस मिलने से पहले क्रेडेंशियल्स की जांच करता है। वे क्रेडेंशियल्स यूजरनेम और पासवर्ड, सर्टिफिकेट, या किसी आइडेंटिटी प्रोवाइडर वर्कफ़्लो से आ सकते हैं।
यही कारण है कि 802.1X व्यावसायिक वातावरण के लिए इतना उपयुक्त है:
- यह समूह के रहस्यों के बजाय व्यक्तिगत जवाबदेही का समर्थन करता है।
- यह पहचान के साथ एक्सेस को मैप करता है ताकि कर्मचारी, अतिथि और डिवाइस सभी एक ही नेटवर्क स्तर पर न आएं।
- यह ऑफबोर्डिंग को आसान बनाता है क्योंकि एक्सेस को पहचान लेयर पर ही रद्द किया जा सकता है, न कि हर जगह हर पासवर्ड को बदलकर।
परिनियोजन विकल्पों की तुलना करने वाले पाठकों के लिए, WPA and WPA2 Enterprise पर Purple का विवरण एक उपयोगी परिचालन ढांचा प्रदान करता है।
आर्किटेक्ट का दृष्टिकोण: WiFi सुरक्षा में सबसे बड़ा अपग्रेड सिफर का नाम नहीं है। यह साझा विश्वास से प्रति-उपयोगकर्ता और प्रति-डिवाइस विश्वास पर जाना है।
WPA3 क्यों मायने रखता है
WPA3 कई तरीकों से वायरलेस सुरक्षा में सुधार करता है, लेकिन सबसे व्यावहारिक सुधारों में से एक यह है कि यह पर्सनल मोड में पासवर्ड अनुमान लगाने वाले हमलों पर कैसे रोक लगाता है। यह WPA2-PSK में उपयोग किए जाने वाले पुराने हैंडशेक मॉडल के बजाय SAE (साइमल्टेनियस ऑथेंटिकेशन ऑफ इक्वल्स का संक्षिप्त रूप) का उपयोग करता है।
यह महत्वपूर्ण है क्योंकि पुराने मॉडल ने हमलावरों को डेटा कैप्चर करने और ऑफ़लाइन पासवर्ड का अनुमान लगाने का अधिक अवसर दिया था। WPA3-SAE इसे बहुत कठिन बना देता है। संक्षेप में, यह अनुमान लगाने की लागत को बढ़ाता है और इंटरसेप्टेड हैंडशेक की उपयोगिता को कम करता है।
जहां संभव हो, स्टाफ और प्रबंधित व्यावसायिक पहुंच के लिए WPA3-Enterprise का उपयोग करें। गेस्ट और ट्रांजिशनल वातावरण के लिए WPA3 सुविधाओं का सोच-समझकर उपयोग करें। यदि पुराने डिवाइस अभी भी समझौते करने के लिए मजबूर करते हैं, तो उन समझौतों को पूरे नेटवर्क पर लागू करने के बजाय उन्हें सीमित दायरे में रखें।
मानकों की चर्चाओं में छिपा जाल
केवल मानक ही एक्सेस पॉइंट सुरक्षा की गारंटी नहीं देते हैं। आप आधुनिक हार्डवेयर खरीद सकते हैं, एक नया मोड सक्षम कर सकते हैं, और फिर भी कमजोर विश्वास पर समाप्त हो सकते हैं यदि संगठन साझा क्रेडेंशियल्स, कमजोर ऑनबोर्डिंग और व्यापक लेटरल एक्सेस का उपयोग करना जारी रखता है।
यही कारण है कि मानकों को उपकरण के रूप में पढ़ा जाना चाहिए, परिणामों के रूप में नहीं। WPA3, 802.1X, प्रमाणपत्र और विभाजन केवल तभी लाभ देते हैं जब वे एक स्पष्ट पहचान मॉडल का समर्थन करते हैं।
पहचान-आधारित एक्सेस के साथ पासवर्ड से आगे बढ़ना
एक विज़िटर क्लाइंट मीटिंग के लिए आता है, एक नया कर्मचारी पहले दिन लैपटॉप खोलता है, एक ठेकेदार को साइट सर्वे के लिए अस्थायी एक्सेस की आवश्यकता होती है, और रिसेप्शन में एक स्मार्ट डिस्प्ले को पूरे महीने ऑनलाइन रहना पड़ता है। यदि ये चारों एक साझा WiFi पासवर्ड पर निर्भर हैं, तो नेटवर्क बेहद अलग पहचानों के साथ ऐसा व्यवहार कर रहा है जैसे कि वे एक ही चाबी रखने वाले एक ही व्यक्ति हों।
कई वायरलेस परिवेशों में यही प्राथमिक कमजोरी है। समस्या केवल पासवर्ड की मजबूती की नहीं है। यह इसके पीछे का पुराना मॉडल है। पासवर्ड-केंद्रित WiFi सुरक्षा के भरोसे को केवल एक दोबारा उपयोग होने वाले रहस्य के कब्जे तक सीमित कर देता है, भले ही व्यवसाय को मेहमानों, कर्मचारियों, अप्रबंधित उपकरणों और एक ही इमारत को साझा करने वाले किरायेदारों के बीच अंतर करने की आवश्यकता हो।
पहचान-आधारित एक्सेस एक बेहतर प्रश्न के साथ शुरू होता है। यह पूछने के बजाय कि, "क्या आप पासवर्ड जानते हैं?", नेटवर्क पूछता है, "आप कौन हैं, आप किस डिवाइस का उपयोग कर रहे हैं, और आपको कहाँ तक पहुँचने की अनुमति होनी चाहिए?" यह बदलाव परिचालन की दृष्टि से महत्वपूर्ण है। यह हेल्पडेस्क रीसेट को कम करता है, आकस्मिक अत्यधिक-एक्सेस को सीमित करता है, और ऑफबोर्डिंग को तेज करता है क्योंकि एक्सेस किसी साझा क्रेडेंशियल को बदलने का इंतजार करने के बजाय पहचान रिकॉर्ड का पालन कर सकता है।
अतिथि (गेस्ट) एक्सेस आसान महसूस होना चाहिए बिना गुमनाम रहे
पारंपरिक अतिथि WiFi अक्सर एक अजीब समझौता पैदा करता है। इसे एकल साझा पासवर्ड के साथ सरल बनाएं और आप जवाबदेही खो देते हैं। अनाड़ी पोर्टल चरण जोड़ें और अतिथि के ब्राउज़र खोलने से पहले ही उपयोगकर्ता अनुभव प्रभावित होता है।
एक बेहतर दृष्टिकोण रिसेप्शन पर साझा किए जाने वाले पासवर्ड के बजाय अतिथि एक्सेस को एक हल्के पहचान सिग्नल से जोड़ता है। Passpoint और OpenRoaming पुराने सार्वजनिक WiFi की आदतों के बजाय मोबाइल रोमिंग समझौतों की तरह अधिक काम करते हैं। एक ज्ञात उपयोगकर्ता या विश्वसनीय उपकरण कम बाधा के साथ जुड़ सकता है, और नेटवर्क अभी भी पहले कनेक्शन से ही सही सीमा लागू कर सकता है। इंटरनेट एक्सेस आंतरिक व्यावसायिक प्रणालियों से अलग रहता है क्योंकि नीति पहचान और संदर्भ का पालन करती है, न कि एक व्यापक SSID-स्तरीय धारणा का।
व्यवहार में यही Purple तरीका है। गेस्ट ऑनबोर्डिंग कमजोर नियंत्रण वाले एक विशेष अपवाद के बजाय, बाकी संपत्ति की तरह ही समान ट्रस्ट मॉडल का हिस्सा बन जाती है।
Staff WiFi को भी बाकी सभी चीज़ों की तरह ही पहचान की सत्यता का पालन करना चाहिए
स्टाफ एक्सेस अक्सर पासवर्ड-आधारित WiFi की सीमाओं को सबसे स्पष्ट रूप से उजागर करता है। शेयर्ड प्री-शेयर्ड कीज़ टीमों के बीच फैल जाती हैं, अनमैनेज्ड डिवाइसेस पर बनी रहती हैं, और भूमिका बदलने के लंबे समय बाद तक मान्य रहती हैं। इसका परिणाम किसी भी IT टीम के लिए जाना-पहचाना होता है। मैन्युअल अपवाद बढ़ते जाते हैं, एक्सेस रिव्यू केवल अनुमान बनकर रह जाते हैं, और वायरलेस पॉलिसी उन डायरेक्टरी और SSO सिस्टम से दूर हो जाती है जिनका उपयोग पहले से ही एप्लिकेशन्स के लिए किया जा रहा है।
पहचान-समर्थित एक्सेस उस विसंगति को ठीक करता है। यदि वायरलेस नेटवर्क सत्य के स्रोत के रूप में Entra ID, Okta, या Google Workspace का उपयोग कर सकता है, तो शामिल होने वाले, स्थान बदलने वाले और नौकरी छोड़ने वाले कर्मचारियों का प्रबंधन उसी पहचान जीवनचक्र के माध्यम से किया जाता है जो पहले से ही अन्य स्थानों पर उपयोग किया जा रहा है। WiFi क्रेडेंशियल का एक अलग द्वीप बनने के बजाय संगठन के एक्सेस फ़ैब्रिक के हिस्से के रूप में काम करना शुरू कर देता है। network access control solutions के लिए Purple की मार्गदर्शिका बताती है कि यह नीति मॉडल नेटवर्क एज पर कैसे काम करता है।
उपयोगकर्ता अंतर को महसूस करते हैं। परिचित साइन-इन पैटर्न से मेल खाने वाली सुरक्षा पर किसी अन्य पासवर्ड प्रॉम्प्ट की तुलना में अधिक भरोसा होता है। जैसा कि पहले उल्लेख किया गया है, मल्टी-फैक्टर ऑथेंटिकेशन के प्रति जनता का दृष्टिकोण दर्शाता है कि दृश्यमान, अच्छी तरह से डिज़ाइन की गई सुरक्षा उपयोगकर्ता के डेटा की देखभाल को दर्शाती है। यही सिद्धांत वायरलेस नेटवर्क पर भी लागू होता है।
विरासत (लिगेसी) और साझा वातावरण भी पहचान संबंधी समस्याएं हैं
लीगेसी प्रिंटर, IoT सेंसर, स्कैनर और बिल्डिंग सिस्टम शायद ही कभी स्टाफ या गेस्ट बकेट में आसानी से फिट होते हैं। मल्टी-टेनेंट साइटें इसी चुनौती का एक और रूप पेश करती हैं। एक ही एक्सेस पॉइंट एस्टेट कई संगठनों की सेवा कर सकता है, जिनमें से प्रत्येक को पृथक्करण, ऑडिटेबिलिटी और विभिन्न पॉलिसियों की आवश्यकता होती है।
एक पासवर्ड उस विवरण को व्यक्त नहीं कर सकता। पहचान कर सकती है।
पुराने उपकरणों के लिए, पहचान प्रमाणपत्रों, उपकरण प्रोफाइल, रोकथाम उपाय के रूप में MAC-आधारित नीति, या एक समर्पित ऑनबोर्डिंग फ्लो से आ सकती है जो यह सीमित करती है कि उपकरण कहाँ तक पहुँच सकता है। मल्टी-टेनेंट वातावरण के लिए, पहचान प्रत्येक संगठन को एक ही साझा ट्रस्ट मॉडल पर बाध्य किए बिना टेनेंट, उपयोगकर्ता समूह, उपकरण प्रकार और समय सीमा के आधार पर नीति की अनुमति देती है। यह तर्क भौतिक प्रवेश प्रणालियों के समान है। एक इमारत को प्रत्येक आगंतुक, सफाईकर्मी, कर्मचारी और आपूर्तिकर्ता को एक मास्टर कुंजी जारी नहीं करनी चाहिए। Wilcox Door Service एक्सेस कंट्रोल गाइड भौतिक दुनिया में इसी सिद्धांत को दिखाता है। पहुँच भूमिका, स्थान और अवधि से मेल खानी चाहिए।
एक अंतर्निहित समस्या, एक स्पष्ट मॉडल
अतिथि घर्षण, अजीब SSO अंतराल, नाजुक IoT ऑनबोर्डिंग, और किरायेदार अलगाव अक्सर अलग वायरलेस समस्याओं की तरह दिखते हैं। वे आमतौर पर एक ही डिज़ाइन पसंद के लक्षण होते हैं। नेटवर्क अभी भी पहचान से अधिक पासवर्ड पर भरोसा करता है।
पहचान-आधारित एक्सेस इसे प्रति-यूजर, प्रति-डिवाइस और प्रति-रोल निर्णयों से बदल देती है। एक गेस्ट को केवल-इंटरनेट एक्सेस मिलती है। स्टाफ के किसी सदस्य को उसकी भूमिका से जुड़े रिसोर्स मिलते हैं। एक ठेकेदार को समय-सीमित पॉलिसी मिलती है। एक लीगेसी डिवाइस को सबसे सीमित रास्ता मिलता है जिसकी उसे आवश्यकता होती है, न कि पूरे नेटवर्क का व्यापक हिस्सा।
यही कारण है कि आधुनिक एक्सेस पॉइंट सुरक्षा इस दिशा में बढ़ रही है। यह केवल एक बेहतर लॉगिन विधि नहीं है। यह गेस्ट एक्सेस, स्टाफ SSO, लीगेसी सपोर्ट और मल्टी-टेनेंट कंट्रोल को एक ही सुरक्षा मॉडल के तहत लाने का एक तरीका है जो संगठनों के काम करने के तरीके के अनुकूल है।
एंटरप्राइज-ग्रेड एक्सेस पॉइंट परिनियोजन चेकलिस्ट
अधिकांश एक्सेस पॉइंट सुरक्षा विफलताएं किसी उन्नत हैकिंग से शुरू नहीं होती हैं। वे सामान्य शॉर्टकट से शुरू होती हैं। डिफॉल्ट क्रेडेंशियल्स वैसे ही छोड़ दिए जाते हैं। फर्मवेयर अपडेट पुराना रह जाता है। गेस्ट और स्टाफ ट्रैफ़िक आपस में आवश्यकता से अधिक मिल जाते हैं। कोई शारीरिक रूप से सुलभ डिवाइस रीसेट या हटा दिया जाता है। इसका समाधान कोई एक जादुई सेटिंग नहीं है। इसका समाधान है अनुशासित डिप्लॉयमेंट।
उन बुनियादी बातों से शुरुआत करें जो सबसे अधिक बार विफल होती हैं
चेकलिस्ट का पहला आइटम बेहद सरल है। विक्रेता के डिफॉल्ट को तुरंत बदलें। UK NCSC का 2025 वायरलेस सुरक्षा मूल्यांकन रिपोर्ट करता है कि अनपैच किए गए एक्सेस पॉइंट्स में डिफॉल्ट क्रेडेंशियल कमजोरियाँ हेल्थकेयर और मल्टी-टेनेंट आवासीय क्षेत्रों में ब्रीच किए गए गेस्ट नेटवर्क के 42% मामलों में योगदान करती हैं, और अपरिवर्तित विक्रेता PSK 85% तेजी से ब्रूट-फोर्स एक्सेस को सक्षम करते हैं, जैसा कि इस वायरलेस एक्सेस सुरक्षा नीति संसाधन में संक्षेप में बताया गया है। यदि कोई नेटवर्क अभी भी शिप किए गए क्रेडेंशियल पर निर्भर है, तो उसके ऊपर का प्रत्येक उन्नत नियंत्रण कमजोर नींव पर टिका है।
फिर अपडेट अनुशासन को देखें। एक्सेस पॉइंट इंफ्रास्ट्रक्चर हैं, लेकिन वे अभी भी बग, पैच साइकिल और सुरक्षा सुधारों वाले सॉफ्टवेयर-परिभाषित सिस्टम हैं। यदि आपके पास फर्मवेयर समीक्षा, चरणबद्ध रोलआउट और रोलबैक योजना के लिए कोई नियमित व्यवस्था नहीं है, तो पूरा एस्टेट विसंगति की ओर बढ़ जाएगा।
एक व्यावहारिक परिनियोजन चेकलिस्ट
- WPA3-Enterprise का उपयोग करें जहाँ आपका डिवाइस मिश्रण इसका समर्थन करता है: यह प्रमाणीकरण को मजबूत करता है और साझा-पासवर्ड मॉडल की तुलना में प्रति-उपयोगकर्ता एक्सेस नियंत्रण के साथ बेहतर संरेखित होता है।
- VLANs या समकक्ष नीति नियंत्रणों के साथ ट्रैफ़िक को अलग करें: अतिथि, कर्मचारी, संचालन और IoT डिवाइस सभी एक ही फ्लैट ब्रॉडकास्ट नेटवर्क में नहीं होने चाहिए।
- एक्सेस पॉइंट को केंद्रीय रूप से प्रबंधित करें: सुसंगत नीति सही इरादों से बेहतर होती है। केंद्रीय प्रबंधन इस संभावना को कम करता है कि कोई एक साइट सेटिंग्स या अपडेट में पीछे रह जाए।
- रॉग AP डिटेक्शन सक्षम करें: आपके वायरलेस एस्टेट को सक्रिय रूप से अनधिकृत रेडियो और संदिग्ध SSIDs की तलाश करनी चाहिए, न कि उपयोगकर्ता की शिकायतों का इंतजार करना चाहिए।
- विरासत (लीगेसी) क्लाइंट्स को सेवानिवृत्त या अलग करें: यदि कोई डिवाइस आधुनिक प्रमाणीकरण का समर्थन नहीं कर सकता है, तो इसे सीमित पहुंच वाले कड़े नियंत्रित सेगमेंट में रखें।
- जिस चीज़ की आपको आवश्यकता नहीं है उसे बंद करें: पुराने प्रोटोकॉल, कमजोर प्रबंधन के तरीके और अप्रयुक्त SSIDs अनावश्यक रूप से हमले का क्षेत्र बनाते हैं।
भौतिक पहुंच (फिजिकल एक्सेस) की अनदेखी न करें
नेटवर्क टीमें कभी-कभी वायरलेस सुरक्षा के बारे में ऐसे बात करती हैं जैसे कि यह एन्क्रिप्शन पर ही खत्म हो जाती है। ऐसा नहीं है। यदि कोई डिवाइस को छू सकता है, तो वे उसे रीसेट कर सकते हैं, चुरा सकते हैं या हटा सकते हैं। सार्वजनिक स्थानों पर, यह जोखिम कई ऑपरेटरों की अपेक्षा से अधिक आम है।
दरवाजों और प्रतिबंधित क्षेत्रों के लिए उपयोग किए जाने वाले फिजिकल एक्सेस कंट्रोल के सिद्धांत यहां भी ठीक से लागू होते हैं। Wilcox Door Service एक्सेस कंट्रोल गाइड में ज़ोनिंग, टैम्पर रेजिस्टेंस और कंट्रोल्ड एंट्री पर मार्गदर्शन लॉबी, कॉरिडोर, प्लांट रूम और शेयर्ड बिल्डिंग्स में नेटवर्क हार्डवेयर प्लेसमेंट के बारे में सोचने के लिए एक उपयोगी वैचारिक मॉडल प्रदान करता है।
परिचालन सलाह: प्रत्येक एक्सेस पॉइंट को एक छोटे शाखा कार्यालय की तरह समझें। क्रेडेंशियल्स को सुरक्षित करें, सॉफ़्टवेयर को सुरक्षित करें, और भौतिक बॉक्स को सुरक्षित करें।
ऑडिट के दौरान पूछे जाने वाले प्रश्न
एक ही कमरे में ऑपरेशन्स, सुविधाओं और IT के साथ मौजूदा परिनियोजन की समीक्षा करते समय इनका उपयोग करें:
- क्या हम बाकी सभी के लिए एक्सेस बदले बिना किसी एक यूजर या डिवाइस का एक्सेस रद्द कर सकते हैं?
- क्या मेहमानों, स्टाफ और अनमैनेज्ड डिवाइसेस के पास वास्तव में अलग-अलग नेटवर्क पाथ हैं?
- क्या हमें पता चलेगा कि आज किसी ने कोई अनऑथराइज्ड एक्सेस पॉइंट इंस्टॉल किया है?
- क्या पब्लिक एरिया में मौजूद कोई व्यक्ति बिना किसी का ध्यान खींचे किसी एक्सेस पॉइंट तक पहुंच सकता है, उसे रीसेट कर सकता है या हटा सकता?
जहां एक प्लेटफॉर्म संचालन को सरल बना सकता है
यह वह बिंदु है जहाँ कई टीमों को पता चलता है कि उन्हें अधिक SSIDs की आवश्यकता नहीं है। उन्हें कम साझा रहस्यों (shared secrets) और बेहतर पहचान प्रबंधन की आवश्यकता है। एक विकल्प Purple है, जो मेहमानों और कर्मचारियों के लिए पहचान-आधारित प्रमाणीकरण का समर्थन करता है, Entra ID और Okta जैसे निर्देशिका प्लेटफ़ॉर्म के साथ एकीकृत होता है, और प्रमुख एक्सेस पॉइंट विक्रेताओं के साथ काम करते हुए पुराने उपकरणों के लिए iPSK जैसे दृष्टिकोणों का समर्थन करता है। उचित रूप से उपयोग किया जाने वाला, इस प्रकार का प्लेटफ़ॉर्म बिखरी हुई पासवर्ड प्रथाओं को केंद्रीय नीति और स्पष्ट जीवनचक्र नियंत्रण से बदलने में मदद करता है।
जटिल वातावरणों के लिए WiFi सुरक्षा का समाधान करना
सबसे कठिन वायरलेस एनवायरनमेंट इसलिए विफल नहीं होते क्योंकि टीम को बेस्ट प्रैक्टिस के बारे में पता नहीं होता। वे इसलिए विफल होते हैं क्योंकि वास्तविकता जटिल होती है। निवासी कंसोल और स्मार्ट स्पीकर लाते हैं। अस्पताल पुराने वायरलेस स्टैक वाले स्पेशलिस्ट किट चलाते हैं। होटलों को आंतरिक प्रणालियों को उजागर किए बिना फास्ट गेस्ट ऑनबोर्डिंग की आवश्यकता होती है। स्टूडेंट हाउसिंग एक ही समय में घर जैसी सादगी और एंटरप्राइज़-ग्रेड आइसोलेशन चाहती है।
बहु-किरायेदार आवास और आतिथ्य (हॉस्पिटैलिटी)
मान लीजिए कि कोई बिल्ड-टू-रेंट प्रॉपर्टी या बड़ा होटल है। प्रत्येक निवासी प्राइवेट, आसान कनेक्टिविटी की उम्मीद करता है, लेकिन ऑपरेटर को सेंट्रल कंट्रोल, सपोर्ट विजिबिलिटी और रिस्क मैनेजमेंट की आवश्यकता होती है। पूरे साइट पर एक ही शेयर्ड PSK को डिस्ट्रीब्यूट करना आसान है लेकिन सुरक्षित रखना कठिन है। एक निवासी इसे शेयर करता है, एक मेहमान इसे पोस्ट करता है, और एक भूला हुआ स्मार्ट डिवाइस मूल यूजर के चले जाने के लंबे समय बाद तक इसका उपयोग करता रहता है।
एक बेहतर तरीका प्रति-उपयोगकर्ता, प्रति-कमरा या प्रति-डिवाइस ट्रस्ट है। यह नेटवर्क को एक ही प्रबंधित एस्टेट पर अलग-अलग निजी स्थानों की तरह व्यवहार करने की अनुमति देता है। निवासी का अनुभव सरल रहता है, जबकि ऑपरेटर सेगमेंटेशन और नीति को एक ही स्थान पर रखता है।
स्वास्थ्य सेवा (हेल्थकेयर) और लिगेसी डिवाइस की समस्या
हेल्थकेयर वातावरण पासवर्ड-केंद्रित डिज़ाइन की सीमाओं को जल्दी उजागर कर देते हैं। क्लिनिकल वर्कफ़्लो अक्सर ऐसे उपकरणों पर निर्भर करते हैं जो पूर्ण 802.1X वर्कफ़्लो में आसानी से भाग नहीं ले सकते। यदि इसका उत्तर है "उन सभी को एक ही साझा पासवर्ड नेटवर्क पर रखना", तो अपवाद ही नियम बन जाता है।
यूके NCSC 2025 साइबर सुरक्षा उल्लंघन सर्वेक्षण रिपोर्ट करता है कि 62% स्वास्थ्य सेवा प्रदाता और 45% छात्र आवास संचालक अभी भी साझा PSKs का उपयोग करते हैं, जबकि सत्यापित डेटासेट में उपयोग किए गए Microsoft कम्युनिटी पेज के अनुसार, iPSK बहु-किराएदार परीक्षणों में प्रमाणीकरण विफलताओं को 35% तक कम कर सकता है, क्योंकि यह RADIUS की झंझटों के बिना विरासत उपकरणों को सुरक्षित करता है। यही कारण है कि iPSK, या व्यक्तिगत पूर्व-साझा कुंजियाँ, महत्वपूर्ण हैं। यह पूरी श्रेणी को एक साझा करने के लिए मजबूर करने के बजाय प्रत्येक विरासत डिवाइस को अपनी गुप्त कुंजी देता है। यदि एक कुंजी उजागर हो जाती है, तो आप केवल एक डिवाइस को रद्द करते हैं, पूरी आबादी को नहीं।
साझा पासवर्ड एक कमजोर डिवाइस को हर किसी की समस्या बना देते हैं। iPSK उस डिवाइस तक कमजोरी को सीमित रखता है जिसे वास्तव में अपवाद की आवश्यकता होती है।
मिश्रित-उपयोग वाले स्थानों में कर्मचारियों के लिए SSO
अब स्टाफ को भी इस तस्वीर में शामिल करें। किसी होटल, शॉपिंग सेंटर या निजी अस्पताल में, स्टाफ फिक्स्ड वर्कस्टेशन, हैंडहेल्ड, टैबलेट और बैक-ऑफिस सिस्टम के बीच घूमता रहता है। यदि उनकी वायरलेस एक्सेस अभी भी किसी याद रखे गए स्थानीय पासवर्ड पर निर्भर है, तो हर रोल परिवर्तन HR की वास्तविकता और नेटवर्क की वास्तविकता के बीच अंतर पैदा करता है।
संगठन के पहचान प्रदाता से जुड़े स्टाफ SSO के साथ, वायरलेस एस्टेट बाकी आधुनिक एप्लीकेशन स्टैक की तरह व्यवहार करने लगता है। एक्सेस भूमिका के अनुसार काम करता है। विदाई के साथ ही एक्सेस समाप्त हो जाता है। स्थायी क्रेडेंशियल्स को उजागर किए बिना अस्थायी कर्मचारियों को नियंत्रित एक्सेस प्रदान किया जा सकता है। नेटवर्क को संचालित करना आसान हो जाता है क्योंकि यह मैन्युअल सफाई पर निर्भर रहना बंद कर देता है।
एक डिज़ाइन पैटर्न जो कठिन वातावरणों में भी काम करता है
जब एनवायरनमेंट जटिल हो जाते हैं, तो टीमें अक्सर अधिक SSIDs, अधिक अपवादों और अधिक लोकल वर्कअराउंड्स को जोड़कर प्रतिक्रिया देती हैं। यह आमतौर पर सिस्टम की संवेदनशीलता को बढ़ाता है।
एक स्पष्ट पैटर्न यह है:
- लोगों के लिए पहचान: कर्मचारी और प्रबंधित उपयोगकर्ता संगठन के पहचान स्तर के माध्यम से प्रमाणित होते हैं।
- कठिन डिवाइसों के लिए iPSK: लीगेसी उपकरणों को विशिष्ट क्रेडेंशियल और सीमित नीति दायरा मिलता है।
- हर चीज़ के लिए विभाजन: यहाँ तक कि सभी विश्वसनीय उपयोगकर्ताओं को भी समान पहुंच की आवश्यकता नहीं होती है।
- केंद्रीय नीति नियंत्रण: मल्टी-साइट ऑपरेटरों को सुसंगत नियमों और त्वरित निरसन की आवश्यकता होती है।
यही कारण है कि गेस्ट एक्सेस, स्टाफ SSO, लीगेसी डिवाइस और मल्टी-टेनेंट एस्टेट एक ही चर्चा का हिस्सा हैं। वे सभी इस बात का परीक्षण करते हैं कि क्या आपका एक्सेस पॉइंट सुरक्षा मॉडल व्यापक साझा ट्रस्ट पर निर्भर हुए बिना एक पहचान को दूसरी पहचान से अलग कर सकता है।
सुरक्षित और बुद्धिमान वायरलेस एक्सेस का भविष्य
एक्सेस पॉइंट सुरक्षा को पहले एक तकनीकी सुदृढ़ीकरण कार्य के रूप में तैयार किया जाता था। पासवर्ड बदलें। फर्मवेयर अपडेट करें। सेटिंग्स को लॉक करें। वे अभी भी मायने रखते हैं, लेकिन वे अब पूरे काम को पूरा नहीं करते हैं।
मजबूत दृष्टिकोण रणनीतिक है। वायरलेस एक्सेस अब ग्राहक अनुभव, कार्यबल उत्पादकता, किरायेदार की संतुष्टि और परिचालन लचीलेपन का हिस्सा है। यदि उपयोगकर्ता बिना किसी बाधा के सुरक्षित रूप से कनेक्ट होते हैं, तो कर्मचारियों का कम समय नष्ट होता है, सपोर्ट टीमों को कम टालने योग्य टिकटों को संभालना पड़ता है, और व्यवसाय अपने स्वयं के नेटवर्क निर्णयों पर अधिक विश्वास कर सकता है।
सुरक्षा जो संचालन में मदद करती है
सही वायरलेस डिज़ाइन जटिलता को बढ़ाने के बजाय उसे कम करता है। पहचान-आधारित पहुंच का अर्थ है कि ऑफबोर्डिंग अधिक साफ-सुथरी हो जाती है। सेगमेंटेशन का अर्थ है कि एक प्रभावित डिवाइस द्वारा असंबंधित प्रणालियों को प्रभावित करने की संभावना कम हो जाती है। बेहतर भौतिक नियंत्रण छेड़छाड़ और रहस्यमयी आउटेज को कम करते हैं।
उस अंतिम बिंदु पर आमतौर पर मिलने वाले ध्यान से अधिक ध्यान देने की आवश्यकता है। इस British Hospitality Association summary reference में उद्धृत यूके के आंकड़ों के अनुसार, 28% आतिथ्य स्थलों ने नेटवर्क हार्डवेयर की चोरी या तोड़फोड़ की सूचना दी, फिर भी केवल 12% ही लॉकिंग एनक्लोजर या ऊंचे माउंट तैनात करते हैं। यदि किसी सार्वजनिक स्थान पर एक्सेस पॉइंट तक पहुंचा जा सकता है, उसे हटाया जा सकता है, या रीसेट किया जा सकता है, तो सुरक्षा की बातचीत अधूरी है।
बाज़ार किस दिशा में जा रहा है
दिशा बिल्कुल स्पष्ट है भले ही हर एस्टेट एक ही गति से आधुनिक न हो। नेटवर्क अब पुनः प्रयोज्य पासवर्ड से दूर होकर सत्यापित पहचान, सर्टिफिकेट-समर्थित ट्रस्ट, स्वचालित लाइफसाइकिल नियंत्रण, और गेस्ट, स्टाफ तथा डिवाइस श्रेणियों के बीच स्पष्ट पृथक्करण की ओर बढ़ रहे हैं।
यह बदलाव सुरक्षा के लिए तो अच्छा है ही, लेकिन यह सर्विस डिज़ाइन के लिए भी अच्छा है। एक सहज गेस्ट जॉइन फ्लो वेन्यू के अनुभव को बेहतर बनाता है। स्टाफ SSO घर्षण को कम करता है। प्रति-डिवाइस कंट्रोल्स जटिल हार्डवेयर को प्रबंधनीय बनाते हैं। नेटवर्क केवल अपवादों का एक समूह नहीं रह जाता और एक पॉलिसी-संचालित सिस्टम की तरह काम करने लगता है।
2026 में एक्सेस पॉइंट सुरक्षा का मतलब WiFi को लॉक महसूस कराना नहीं है। यह सही कनेक्शन को सामान्य महसूस कराने के बारे में है, जबकि गलत कनेक्शन को कठिन, दृश्यमान और अल्पकालिक बनाना है।
यदि आप साझा-पासवर्ड वाले WiFi को अधिक सुरक्षित पहचान-आधारित मॉडल से बदलने की समीक्षा कर रहे हैं, तो Purple गेस्ट एक्सेस, स्टाफ SSO, मल्टी-टेनेंट वातावरण और लीगेसी डिवाइस सपोर्ट के लिए उन्हें अलग-अलग समस्याओं के रूप में देखे बिना एक व्यावहारिक मार्ग प्रदान करता है।



