আপনি এমন একটি নেটওয়ার্ক পলিসি সার্ভারের দিকে তাকিয়ে আছেন যা কেউ প্যাচ করতে চায় না, একটি ওয়্যারলেস কন্ট্রোলার যা একটি কমস রুমের একটি মাত্র RADIUS বক্সকে নির্দেশ করছে, এবং পাসওয়ার্ড রিসেটের অনুরোধে ভরা একটি হেল্পডেস্ক কিউ। আইডেন্টিটি Microsoft Entra ID বা Okta-তে স্থানান্তরিত হয়েছে, তবুও WiFi প্রমাণীকরণ এখনও অন-প্রেমিস অ্যাক্টিভ ডিরেক্টরির জন্য নির্মিত স্থানীয় অবকাঠামোর উপর নির্ভর করে। এই গরমিল থেকেই সংস্থাগুলি একটি ক্লাউড RADIUS সার্ভার ব্যবহার করার কথা ভাবতে শুরু করে - কোনো সার্ভার সরানো রোমাঞ্চকর বলে নয়, বরং পুরানো মডেলটি ব্যবহারকারী, ডিভাইস এবং সাইটগুলি যেভাবে কাজ করে তার সাথে আর খাপ খায় না বলে।
Cloud RADIUS সার্ভার কী
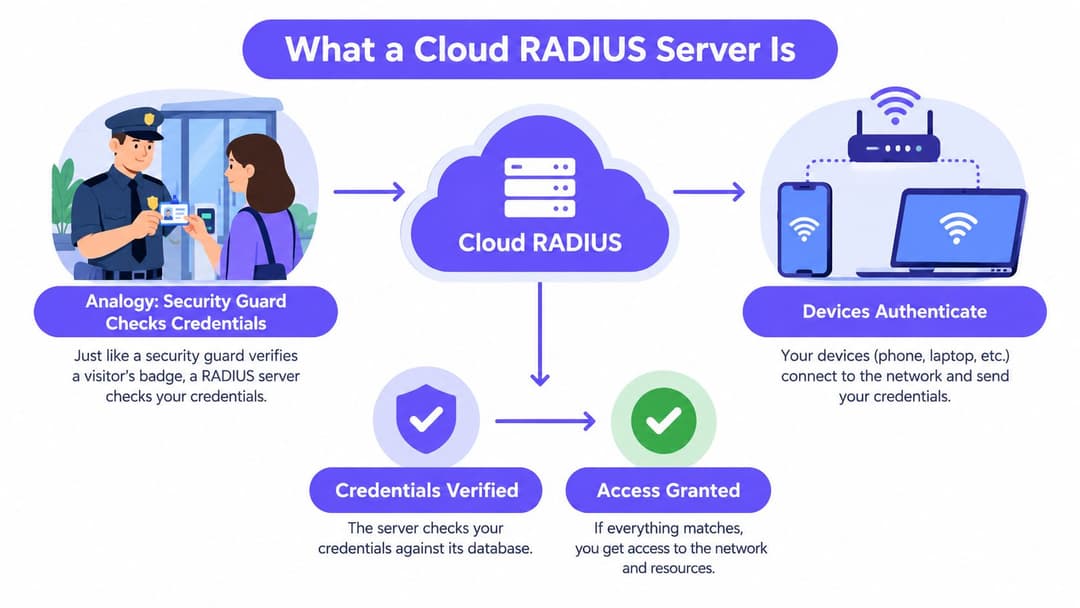
RADIUS-কে একটি ভবনের প্রবেশদ্বারে থাকা একজন নিরাপত্তা প্রহরীর মতো মনে করুন। একজন ব্যক্তি এসে একটি ব্যাজ দেখায়, এবং প্রহরী দরজা খোলার আগে অনুমোদিত তালিকার সাথে ব্যাজটি পরীক্ষা করে। ব্যাজটি বৈধ হলে, প্রহরী এটিও সিদ্ধান্ত নেয় যে সেই ব্যক্তি কোন তলায় যেতে পারবে। তা না হলে, দরজা বন্ধই থাকে।
একটি cloud radius server সেই গার্ডকে স্থানীয় বুথ থেকে একটি কেন্দ্রীয়ভাবে পরিচালিত পরিষেবায় স্থানান্তরিত করে। পরীক্ষাটি এখনও দরজায় ঘটে, যা WiFi-এর পরিভাষায় আপনার অ্যাক্সেস পয়েন্ট বা সুইচ। সিদ্ধান্তটি অবশ্য একটি হোস্ট করা পরিষেবা থেকে আসে যা আপনি নিজে প্যাচ, ব্যাকআপ এবং ক্লাস্টার করা সার্ভারের বদলে নীতির মাধ্যমে কনফিগার করেন।
অনুমোদন প্রক্রিয়া যেভাবে কাজ করে
একটি ল্যাপটপ বা ফোন 802.1X দ্বারা সুরক্ষিত একটি WPA2 বা WPA3 এন্টারপ্রাইজ SSID-এর সাথে সংযোগ স্থাপন করে। অ্যাক্সেস পয়েন্ট এটি একা সিদ্ধান্ত নেয় না। এটি প্রমানীকরণের অনুরোধটি ক্লাউড RADIUS সার্ভারে ফরোয়ার্ড করে, যা আপনার ডিরেক্টরি বা সার্টিফিকেট অথরিটির সাথে ক্রেডেনশিয়াল, সার্টিফিকেট বা ডিভাইসের পরিচয় যাচাই করে।
সার্ভার একটি অনুমোদন বা প্রত্যাখ্যানের উত্তর পাঠায়, যা প্রায়শই VLAN, রোল বা সেশন সীমার মতো অ্যাট্রিবিউটসহ থাকে। অ্যাক্সেস পয়েন্ট স্থানীয়ভাবে সেই সিদ্ধান্তটি কার্যকর করে। এই পৃথকীকরণটি গুরুত্বপূর্ণ, কারণ RADIUS হলো সিদ্ধান্তের বিন্দু, পুরো নেটওয়ার্ক নয়, এবং আপনার আইডেন্টিটি প্রোভাইডার নিজেও নয়।
- সাপ্লিক্যান্ট: ল্যাপটপ, ফোন বা ডিভাইস যা অ্যাক্সেসের অনুরোধ করছে এবং একটি ক্রেডেনশিয়াল বা সার্টিফিকেট উপস্থাপন করছে।
- অথেনটিকেটর: অ্যাক্সেস পয়েন্ট, কন্ট্রোলার বা সুইচ যা অনুরোধটি ফরোয়ার্ড করে এবং ফলাফল বলবৎ করে।
- আইডেন্টিটি সোর্স: Entra ID, Okta, Google Workspace, Active Directory বা একটি সার্টিফিকেট অথরিটি যা প্রামাণিক রেকর্ড ধারণ করে।
কেন হাইব্রিড ব্যবস্থা একটি সাধারণ সূচনার বিন্দু
UK এর প্রতিষ্ঠানগুলি এক পদক্ষেপে সবকিছু ক্লাউডে স্থানান্তরিত করেনি। ক্লাউড ইন্ডাস্ট্রি ফোরাম তাদের ২০১৬ সালের গবেষণায় জানিয়েছিল যে UK এর ৮৪% প্রতিষ্ঠান আনুষ্ঠানিকভাবে অন্তত একটি ক্লাউড পরিষেবা গ্রহণ করেছে, যা ২০১০ সালে ছিল ৪৮%। এটি ব্যাখ্যা করতে সাহায্য করে যে কেন ক্লাউড RADIUS কে সাধারণত প্রতিটি স্থানীয় উপাদানের তাত্ক্ষণিক প্রতিস্থাপনের পরিবর্তে একটি হাইব্রিড আর্কিটেকচারের অংশ হিসাবে স্থাপন করা হয়, যেমনটি ২০১৬ সালের ক্লাউড ইন্ডাস্ট্রি ফোরামের UK ক্লাউড গ্রহণ গবেষণায় উল্লেখ করা হয়েছে।
ব্যবহারিক ক্ষেত্রে, আপনার সুইচ, অ্যাক্সেস পয়েন্ট, প্রিন্টার এবং লেগ্যাসি সিস্টেমগুলি অন-সাইটেই থাকে। যা পরিবর্তিত হয় তা হলো অথেন্টিকেশনের সিদ্ধান্ত কোথায় নেওয়া হচ্ছে এবং আপনি কতখানি ধারাবাহিকভাবে সমস্ত সাইটে এটি প্রয়োগ করতে পারছেন। একটি হোস্ট করা সার্ভার অদলবদল বলার চেয়ে এটি অনেক বেশি সুনির্দিষ্ট এবং দরকারী সংজ্ঞায়ন।
Cloud RADIUS বনাম অন-প্রিমিসেস RADIUS
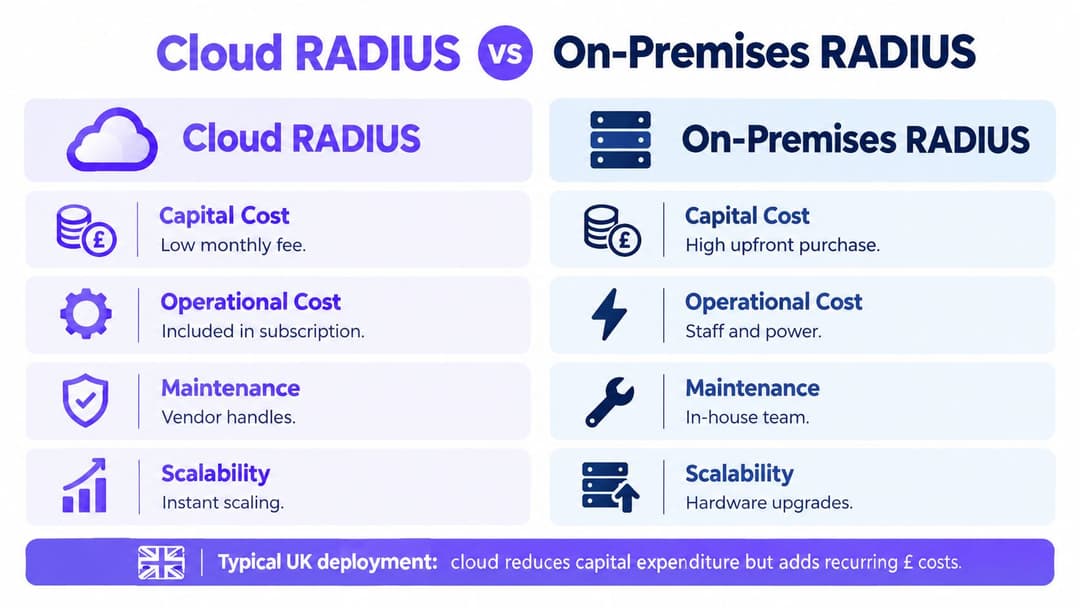
সত্যিকারের তুলনা এটি নয় যে ক্লাউড ভালো, অন-প্রিমিসেস খারাপ। এটি হলো কে পরিচালনগত চাপ বহন করে, আপনার কতটা নিয়ন্ত্রণ প্রয়োজন এবং কোনো কিছু ভেঙে পড়লে কী ব্যর্থ হয়। একটি ভালোভাবে পরিচালিত অন-প্রিমিসেস পেয়ার বছরের পর বছর কাজ করতে পারে। কিন্তু একটি অবহেলিত পেয়ার সিঙ্গেল পয়েন্ট অব ফেইলিওর হয়ে ওঠে যা কেউ স্পর্শ করতে সাহস পায় না।
UK এর অবকাঠামোগুলিও মিশ্র অবস্থায় রয়েছে। ২০২৫ সালের UK সরকারের একটি পর্যালোচনায় দেখা গেছে যে ডিজিটাল সরকার পর্যালোচনা পরিস্থিতি অনুসারে, প্রায় ৫৫% কেন্দ্রীয় সরকারি সংস্থা তাদের প্রযুক্তিগত অবকাঠামোর ৬০%-এরও বেশি ক্লাউডে রয়েছে বলে জানিয়েছে, যেখানে প্রায় ২৮% কেন্দ্রীয় সরকারি প্রযুক্তিগত অবকাঠামো লেগ্যাসি রয়ে গেছে। এই মিশ্রণের কারণেই আপনাকে এখনও ক্লাউড আইডেন্টিটিকে অন-প্রেমিসে থাকা ভবন এবং ওয়্যারলেস নেটওয়ার্কগুলির সাথে সংযুক্ত করতে হবে।
খরচ এবং রক্ষণাবেক্ষণের পাশাপাশি তুলনা
| মানদণ্ড | Cloud RADIUS | On-Premises RADIUS |
|---|---|---|
| মূলধনী খরচ | কম, সাবস্ক্রিপশন ভিত্তিক | অধিক প্রাথমিক হার্ডওয়্যার এবং লাইসেন্সিং |
| রক্ষণাবেক্ষণ | প্রদানকারী প্যাচ প্রয়োগ করে এবং পরিষেবা পরিচালনা করে | আপনার টিম OS, RADIUS, এবং সার্টিফিকেট প্যাচ করে |
| স্কেলেবিলিটি | কনফিগারেশনের মাধ্যমে সাইট যোগ করুন | সার্ভার, ক্লাস্টারিং, এবং লোড ব্যালেন্সিং যোগ করুন |
| নিয়ন্ত্রণ | নীতি নিয়ন্ত্রণ, কম পরিকাঠামো নিয়ন্ত্রণ | পূর্ণ নিয়ন্ত্রণ, পূর্ণ দায়িত্ব |
| স্থিতিস্থাপকতা | প্রদানকারীর পক্ষ থেকে রেডান্ড্যান্ট এ্যান্ডপয়েন্ট | আপনি নিজেই ফেলওভার ডিজাইন এবং পরীক্ষা করবেন |
FreeRADIUS বিনামূল্যে দেখায় যতক্ষণ না আপনি প্রকৌশলীর সময়, সার্টিফিকেট নবায়ন, পর্যবেক্ষণ এবং সময় বহির্ভূত ট্রাবলশুটিং গণনা করেন। Microsoft NPS অন্তর্ভুক্ত মনে হয় যতক্ষণ না আপনার একটি ক্লাউড ডিরেক্টরির সাথে নেটিভ ইন্টিগ্রেশনের প্রয়োজন হয় যার জন্য এটি তৈরি করা হয়নি। Cisco ISE গভীর নীতি বৈশিষ্ট্য প্রদান করে, তবে এটি লাইসেন্সিং এবং বিশেষজ্ঞ দক্ষতা বহন করে যা অনেক দল কেবল WiFi-এর জন্য সমর্থন করতে পারে না।
নিরাপত্তা সংক্রান্ত ভুল ধারণা
সার্ভারের অবস্থান অথেন্টিকেশনকে নিরাপদ করে না। কনফিগারেশন, আইডেন্টিটি ইন্টিগ্রেশন, এনক্রিপ্টেড ট্রান্সপোর্ট এবং মনিটরিং এটি করে।
ক্লাউড ঝুঁকি দূর করার বদলে স্থানান্তরিত করে। আপনি ধারাবাহিক প্যাচিং এবং মাল্টি-সাইট নীতি পান, তবে আপনি ইন্টারনেট সংযোগ, প্রোভাইডারের কন্ট্রোল প্লেন এবং আইডেন্টিটি প্রোভাইডারের ওপর নির্ভর করেন। অন-প্রিমিস ট্র্যাফিককে স্থানীয় রাখে, তবে সর্বত্র শেয়ার করা সিক্রেট সহ একটি একক আনপ্যাচড সার্ভার আপনার বিল্ডিংয়ে আছে বলেই নিরাপদ নয়।
হাইলি অ্যাভেইলেবল পেয়ার সঠিকভাবে পরিচালনা করার জন্য পর্যাপ্ত কর্মী না থাকলে, অনেকগুলো সাইট থাকলে বা ইতিমধ্যে ক্লাউডে আইডেন্টিটি স্থানান্তর করে থাকলে ক্লাউড বেছে নিন। অনুশাসন, ল্যাটেন্সি বা কোনো বিচ্ছিন্ন সাইটের জন্য যদি প্রকৃতপক্ষে স্থানীয় সিদ্ধান্ত নেওয়ার প্রয়োজন হয় তবে অন-প্রিমিসেসে থাকুন। অনেক HR এবং IT মাইগ্রেশন এই একই হাইব্রিড লজিক অনুসরণ করে, যার কারণে legacy রাতারাতি অদৃশ্য হয়ে যাওয়ার ভান না করে মূল সিস্টেমগুলোকে স্থানান্তর করার বিষয়ে এই Microsoft 365 HR টিমগুলোর জন্য গাইড একটি দরকারী প্যারালাল পঠন হতে পারে।
Microsoft Entra ID, Okta, এবং সার্টিফেকেটের সাথে ইন্টিগ্রেটিং
একটি ক্লাউড RADIUS সার্ভার সংযোগের সময় নিজের উপযুক্ততা প্রমাণ করে। এটি যদি আপনার ডিরেক্টরি, আপনার সার্টিফিকেট অথরিটি এবং আপনার গেস্ট ফ্লোর সাথে সঠিকভাবে যোগাযোগ করতে না পারে, তবে আপনি কেবল একটি হোস্ট করা বাধা কিনেছেন। ইন্টিগ্রেশন প্যাটার্নগুলি সঠিক রাখুন এবং নেটওয়ার্ক অ্যাক্সেস আইটির বাকি অংশের মতোই জয়েনার, মুভার এবং লিভার লজিক অনুসরণ করা শুরু করবে।
RADIUS নিজে আধুনিক ওয়েব ফেডারেশন সমর্থন করে না। যদি আপনার টিম নেটওয়ার্ক অথেনটিকেশন কোথায় শেষ হয় এবং অ্যাপ্লিকেশন সিঙ্গেল সাইন-অন কোথায় শুরু হয় তা আলাদা করতে সমস্যার সম্মুখীন হয়, তবে এই SAML এবং OIDC অথেনটিকেশন ওভারভিউ সেই স্তরগুলিকে আলাদা করতে সাহায্য করবে। RADIUS নেটওয়ার্ক অ্যাডমিশন হ্যান্ডেল করে, যেখানে একজন ইউজার ইতিমধ্যেই কানেক্ট হওয়ার পরে সাধারণত SAML এবং OIDC অ্যাপ্লিকেশন সাইন-ইন হ্যান্ডেল করে।
স্টাফদের জন্য ডিরেক্টরি সমর্থিত অথেন্টিকেশন
Microsoft Entra ID বা Okta এর মাধ্যমে, RADIUS পরিষেবা ডিরেক্টরির গ্রুপ এবং অ্যাট্রিবিউটের বিরুদ্ধে ব্যবহারকারী বা ডিভাইস যাচাই করে। একজন অর্থ বিভাগের ব্যবহারকারী একই SSID-তেও একজন সুবিধাজনক ঠিকাদারের চেয়ে ভিন্ন ভূমিকায় অবতীর্ণ হতে পারেন। যখন HR কোনো অ্যাকাউন্ট নিষ্ক্রিয় করে, তখন নেটওয়ার্ক টিমের কাছে আলাদা টিকেট ছাড়াই সেই পরিবর্তন নেটওয়ার্ক অ্যাক্সেসে প্রবাহিত হওয়া উচিত।
বিশেষ করে Entra ID-এর জন্য, ব্যাপকভাবে রোল আউট করার আগে কীভাবে গ্রুপ, ডিভাইস অবজেক্ট এবং কন্ডিশনাল সিগন্যালগুলি RADIUS পলিসিতে ম্যাপ করে তা যাচাই করুন, যেমনটি এই Entra ID RADIUS-as-a-Service ইন্টিগ্রেশন গাইডে কভার করা হয়েছে। পাইলট চলাকালীন একজন লিভার, একটি রোল পরিবর্তন এবং একটি ডিজেবলড ডিভাইস টেস্ট করুন। এই তিনটি কেস একশটি সফল লগইনের চেয়ে বেশি তথ্য প্রকাশ করে।
আপনার পরিচালিত ডিভাইসগুলির জন্য ডিজিটাল সনদপত্র
EAP-TLS উভয় পক্ষে সার্টিফিকেট ব্যবহার করে, তাই ফিশিং, শেয়ার বা ব্রুট ফোর্স করার মতো কোনো পাসওয়ার্ড নেই। ম্যানুয়াল প্রচেষ্টা ছাড়াই MDM বা SCEP-এর মাধ্যমে সার্টিফিকেট ইস্যু, নবায়ন এবং বাতিল করতে পারলে পরিচালিত ল্যাপটপগুলির জন্য এটি সবচেয়ে শক্তিশালী প্যাটার্ন। যদি সার্টিফিকেট প্রভিশনিং ত্রুটিপূর্ণ হয়, তবে ব্যবহারকারীরা আপনাকে পাসওয়ার্ডে ফিরে যাওয়ার জন্য চাপ দেবে এবং তারা জয়ী হবে।
- আইডেন্টিটি প্রদান করুন: Intune, Jamf বা আপনার MDM-এর মাধ্যমে একজন নির্দিষ্ট মালিক এবং মেয়াদের সময়সীমা সহ ইউজার বা ডিভাইস সার্টিফিকেট পুশ করুন।
- ট্রাস্ট যাচাই করুন: আপনার ইস্যুকারী CA-কে বিশ্বাস করতে এবং রিভোকেশন স্ট্যাটাস পরীক্ষা করতে RADIUS সার্ভিস কনফিগার করুন।
- পলিসির সাথে বাইন্ড করুন: অ্যাক্সেস পয়েন্টে থাকা VLAN বা রোলগুলোর সাথে সার্টিফিকেট ফিল্ড এবং ডিরেক্টরি গ্রুপগুলোকে ম্যাপ করুন।
- দ্রুত বাতিল করুন: কোনো ডিভাইস হারিয়ে গেলে বা কোনো ব্যক্তি চাকরি ছেড়ে চলে গেলে সার্টিফিকেট এবং ডিরেক্টরি অ্যাক্সেস একসাথে সরিয়ে ফেলুন।
যেসব অতিথি এবং ডিভাইস 802.1X পরিচালনা করতে পারে না
সুরক্ষিত অ্যাক্সেস পাওয়ার জন্য গেস্টদের একটি কর্পোরেট অ্যাকাউন্টের প্রয়োজন হওয়া উচিত নয়। Passpoint এবং OpenRoaming একটি ডিভাইসকে একবার অথেনটিকেটেড হতে এবং পরবর্তীতে পুনরায় ভিজিট করার সময় এনক্রিপ্ট করা অ্যাক্সেসের সাথে পুনরায় কানেক্ট করতে দেয়, যা হোটেল, ট্রানজিট হাব এবং মাল্টি-সাইট ভেন্যুগুলির জন্য উপযুক্ত। প্রিন্টার, পেমেন্ট টার্মিনাল এবং পুরনো IoT কিট যেগুলি সার্টিফিকেট উপস্থাপন করতে পারে না, সেগুলির জন্য টাইট সেগমেন্টেশন সহ MAC অথেনটিকেশন বাইপাস বা ইন্ডিভিজুয়াল প্রি-শেয়ার্ড কী ব্যবহার করুন এবং ডিফল্ট হিসাবে সেই ডিভাইসগুলিকে আনট্রাস্টেড হিসাবে গণ্য করুন।
নিরাপত্তা এবং জিরো-ট্রাস্ট বিবেচনাসমূহ
একটি ক্লাউড RADIUS সার্ভারকে একটি ট্রাস্ট বাউন্ডারি হিসেবে বিবেচনা করুন, কেবল একটি সুবিধাজনক ইউটিলিটি হিসেবে নয়। এটি সিদ্ধান্ত নেয় যে কে আপনার নেটওয়ার্কে প্রবেশ করবে, এটি আপনার ডিরেক্টরির সাথে কথা বলে এবং এর অ্যাডমিন কনসোল একই সাথে প্রতিটি সাইটের নীতি পরিবর্তন করতে পারে। ক্ষমতার এই কেন্দ্রীকরণ কার্যকর, এবং ঠিক এই কারণেই এর চারপাশের নিয়ন্ত্রণগুলির পুঙ্খানুপুঙ্খ পরীক্ষা প্রয়োজন।
NCSC পরামর্শ দেয় যে ক্লাউড সার্ভিস ইন্টারফেসগুলো যেন কেবল অথেন্টিকেটেড এবং অথরাইজড আইডেন্টিটি-র জন্য অ্যাক্সেস উন্মুক্ত করে, যেখানে ক্রিপ্টোগ্রাফিক অ্যাসারশন বা সুরক্ষিত কী এক্সচেঞ্জ ব্যবহার করে প্রাসঙ্গিক অথেন্টিকেশন করা হয়, যেমনটা আইডেন্টিটি এবং অথেন্টিকেশন বিষয়ক NCSC নীতি ১০-এ বর্ণনা করা হয়েছে। Cloud RADIUS-এর ক্ষেত্রে, এর অর্থ হলো শেয়ার করা অ্যাডমিন ক্রেডেনশিয়ালের পরিবর্তে ইউনিক সার্ভিস আইডেন্টিটি, সুনির্দিষ্ট পারমিশন, এবং অডিটযোগ্য অথেন্টিকেশন ইভেন্টসহ পরিষেবা এবং এর প্রশাসনিক ইন্টারফেসগুলোকে পৃথক ট্রাস্ট বাউন্ডারি হিসেবে বিবেচনা করা।
নেটওয়ার্ক অবস্থানের ওপর বিশ্বাস করা বন্ধ করুন
জিরো ট্রাস্ট প্রশ্নটিকে পরিবর্তন করে - এই ডিভাইসটি কি আমাদের VLAN-এ আছে, এর পরিবর্তে প্রশ্ন হয় - এই ব্যবহারকারী কে, এই ডিভাইসটি কি এবং তাদের এই মুহূর্তে কী অ্যাক্সেস করা উচিত। একটি করপোরেট বা গেস্ট VLAN-এ উপস্থিতি প্রমাণ করে না যে অ্যাক্সেসের অনুমতি রয়েছে। অ্যাক্সেস সর্বদা সেই সেশন, টেন্যান্ট এবং ভেন্যুর জন্য প্রমাণীকৃত পরিচয় এবং নীতির ওপর শর্তাধীন থাকা উচিত।
সেই নীতির WiFi ডিজাইনের জন্য ব্যবহারিক গুরুত্ব রয়েছে। একটি কন্ট্রাক্টরের ল্যাপটপ এবং একটি ফাইন্যান্স ল্যাপটপ একটি SSID শেয়ার করতে পারে কিন্তু রিচেবিলিটি শেয়ার করা উচিত নয়। আপনার বিস্তৃত নিয়ন্ত্রণ সেটটি জিরো ট্রাস্ট নেটওয়ার্ক অ্যাক্সেসের জন্য একটি এন্টারপ্রাইজ WiFi সিকিউরিটি গাইডের সাথে সারিবদ্ধ হওয়া উচিত যাতে অথেনটিকেশনের সিদ্ধান্তগুলি কেবল কানেক্টেড হওয়ার সাথে নয়, বরং সেগমেন্টেশন, মনিটরিং এবং লিস্ট প্রিভিলেজের সাথে সম্পর্কিত হয়।
একজন সেবাদাতার কাছে যেসকল নিয়ন্ত্রণ চাওয়া উচিত
- এনক্রিপ্ট করা ট্রান্সপোর্ট: RADIUS ট্রাফিকের জন্য RadSec বা সমমানের সুরক্ষা, সাথে API এবং অ্যাডমিন অ্যাক্সেসের জন্য আধুনিক TLS।
- ঘূর্ণন এবং বাতিলকরণ: নথিভুক্ত সার্টিফিকেট এবং সিক্রেট রোটেশন, এবং অ্যাকাউন্ট বা ডিভাইস নিষ্ক্রিয় করা হলে দ্রুত বাতিলকরণ।
- ভূমিকা ভিত্তিক প্রশাসন: নীতি পরিবর্তনের জন্য কোনো শেয়ার করা লগইন ছাড়াই পৃথক রিডার, অপারেটর এবং অ্যাডমিন ভূমিকা।
- ব্যবহারযোগ্য লগিং: স্পষ্ট রিটেনশন সহ আপনার SIEM-এ এক্সপোর্ট করা প্রমাণীকরণ ইভেন্ট, নীতি পরিবর্তন এবং অ্যাডমিন নির্দেশাবলী।
ব্যবহারিক নিয়ম: একটি ভেন্যু বা ইন্টিগ্রেশন অ্যাকাউন্ট সমঝোতা বা কম্প্রোমাইজ করলে যদি কোনো আক্রমণকারী অন্য টেন্যান্ট বা কন্ট্রোল প্লেনের ওপর কর্তৃত্ব পেয়ে যায়, তবে নকশাটি ব্যর্থ হয়েছে।
শুরুতেই জটিল প্রশ্নগুলি জিজ্ঞাসা করুন। কারা অথেন্টিকেশন লগ দেখতে পারে, সেগুলি কোথায় সংরক্ষিত থাকে এবং কীভাবে প্রোভাইডার ম্যানেজমেন্ট অ্যাক্সেস আপনার ডেটা প্লেন থেকে আলাদা করা হয়। কোনো ভেন্ডর যদি স্পষ্ট উত্তর দিতে না পারে, তবে সেটিও একটি গুরুত্বপূর্ণ তথ্য।
এন্টারপ্রাইজ এবং মাল্টি-টেন্যান্ট WiFi-এর জন্য ডিপ্লয়মেন্ট প্যাটার্ন
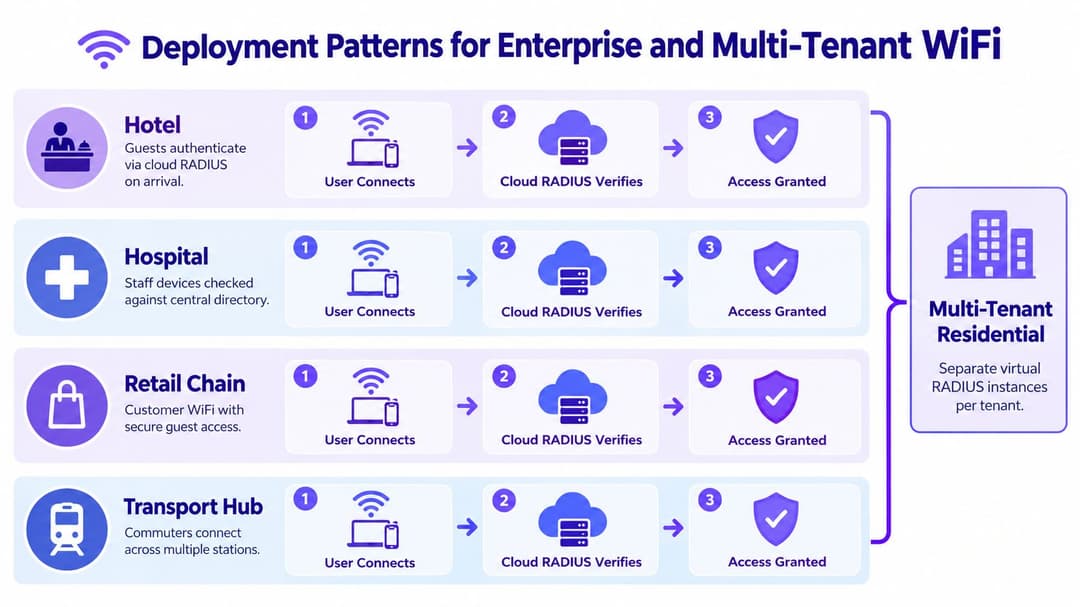
চেক-ইন করার সময় একটি হোটেল, চিকিৎসা সরঞ্জাম সহ একটি ওয়ার্ড এবং শনিবারের একটি শপিং সেন্টার একই ধরনের ঝুঁকিপূর্ণ বৈশিষ্ট্যের অধিকারী নয়। তারা একটি ক্লাউড RADIUS সার্ভার শেয়ার করতে পারে, যদি প্রতিটি ব্যবহারকারী গ্রুপ নিজস্ব নীতি পায় এবং নেটওয়ার্কটি প্রমানীকরণের পরে আলাদা করার প্রক্রিয়া জোরদার করে। ভুলটি হলো ধরে নেওয়া যে একটি সফল লগইন মানেই একটি খণ্ডিত বা সেগমেন্টেড নেটওয়ার্ক।
সরকারি জরিপের তথ্য নির্দেশ করে যে UK এর ৮৫% বড় ব্যবসা পৃথক কর্মী এবং ভিজিটর WiFi নেটওয়ার্ক বজায় রেখেছে, যা পূর্বে ছিল ৯৩%, যেমনটি সাইবার সিকিউরিটি ব্রিচেস সার্ভে ২০২৫-এর নেটওয়ার্ক সিকিউরিটি কন্ট্রোল সম্পর্কিত অধ্যায়ে উল্লেখ করা হয়েছে। এই পৃথকীকরণ কোনো সমাধানকৃত সমস্যা নয়, এমনকি বড় প্রতিষ্ঠানের জন্যও। তাই ক্লাউড RADIUS কে শুধুমাত্র ভালো সাইন-ইন অভিজ্ঞতার জন্য নয়, বরং প্রকৃত সেগমেন্টেশন প্রদানের জন্য ডাইনামিক VLAN বা নীতি প্রয়োগের সাথে একত্রিত করতে হবে।
বিভিন্ন সাইটের আসলে কী প্রয়োজন
হসপিটালিটি সেক্টরে, অতিথিরা পৌঁছানোর পর প্রামাণীকরণ করেন, কর্মীদের ডিভাইসগুলি ডিরেক্টরির সাথে যাচাই করা হয় এবং পেমেন্ট টার্মিনালগুলি একটি সীমাবদ্ধ সেগমেন্টে থাকে যা কোনোটিই দেখতে পায় না। হেলথকেয়ারে, ক্লিনিকাল স্টাফ, পোর্টার, রোগী এবং চিকিৎসা সরঞ্জাম একসাথে অবস্থান করে এবং এই সরঞ্জামগুলির কিছু কখনোই সার্টিফিকেট সমর্থন করবে না। নীতিকে প্রতিটি ডিভাইসকে একটি মডেলে বাধ্য করার পরিবর্তে সেই বাস্তবতাকে প্রতিফলিত করতে হবে।
রিটেল চেইনগুলি প্রতিটি স্টোরে জটিলতার সমস্যার চেয়ে স্কেল সমস্যার মুখোমুখি হয়। হেড অফিস প্রতিটি সাইটে সার্ভার না পাঠিয়েই প্রতিটি ব্রাঞ্চ জুড়ে ধারাবাহিক কর্মী অ্যাক্সেস এবং গেস্ট বিচ্ছেদ চায়। ট্রান্সপোর্ট হাবগুলি রোমিং যোগ করে, যেখানে একজন যাত্রী আশা করেন যে তারা একটি স্টেশনে এনরোল করা কানেকশনটি পরবর্তী স্টেশনেও কাজ করবে। একটি কেন্দ্রীয় সার্ভিস উভয় ধরনের কাঠামোর জন্যই উপযুক্ত কারণ পলিসি আইডেন্টিটির সাথেই চালিত হয়।
মাল্টি-টেন্যান্ট বিল্ডিংগুলির ডিজাইন অনুসারেই পৃথকীকরণ প্রয়োজন
বিল্ড-টু-রেন্ট বা স্টুডেন্ট হাউজিংয়ের বাসিন্দারা বাড়ির মতো WiFi প্রত্যাশা করেন, কিন্তু প্রতিটি পরিবারের ডিভাইস প্রতিবেশীদের কাছে অদৃশ্য থাকতে হবে। এর জন্য প্রয়োজন প্রতি-টেন্যান্ট পলিসি, পুরোনো ডিভাইসগুলোর জন্য আলাদা কী (Key), এবং কর্মীদের এমন অ্যাক্সেস যা বাসিন্দাদের নেটওয়ার্কে প্রবেশ করে না। আপনার RADIUS ডিজাইনের সাথে আইসোলেটেড রেসিডেন্ট নেটওয়ার্কের জন্য মাল্টি-টেন্যান্ট WiFi গাইড পর্যালোচনা করা মূল্যবান, কারণ অটেনটিকেশন কেবল তখনই সাহায্য করে যদি মূল টেন্যান্ট পৃথকীকরণ সঠিক হয়।
রোলআউটের আগে, আপনার প্রতিটি ডিভাইস ক্লাস ম্যাপ করুন, কেবল অ্যাসেট রেজিস্টারের পরিচ্ছন্ন তালিকাটি নয়। স্টাফ, গেস্ট, কন্ট্রাক্টর, IoT, টিল, স্ক্যানার এবং অর্থসংক্রান্ত বিভাগের সেই পুরোনো প্রিন্টার - সবার জন্য একটি নির্দিষ্ট পাথ থাকা প্রয়োজন। যেসব ডিভাইসের জন্য আপনি পরিকল্পনা করেন না, সেগুলিই এমন ব্যতিক্রম হয়ে দাঁড়ায় যা নীতিকে দুর্বল করে দেয়।
বাস্তবায়ন এবং পরিচালনার জন্য সর্বোত্তম অনুশীলন
অধিকাংশ ক্লাউড RADIUS সমস্যা প্রোটোকলজনিত সমস্যা নয়। এগুলি অনাকাঙ্ক্ষিত পরিচালনগত সমস্যা যা কেউ পরীক্ষা করেনি, যেমন একটি বাতিল করা অ্যাকাউন্ট যা তখনও কাজ করে যাচ্ছে, একটি সাইট যা ইন্টারনেট অ্যাক্সেস হারায়, অথবা একটি জরুরি লগইন যা কোনো অডিট ট্রেইল রাখে না। প্রথম সাইটটি লাইভ হওয়ার আগেই এই ধরনের পরিস্থিতিগুলির জন্য পরিকল্পনা করুন, প্রথম বিভ্রাটের সময় নয়।
যুক্তরাজ্য সরকারের সাইবার সিকিউরিটি ব্রিচেস সার্ভে ২০২৫-এ দেখা গেছে যে ৪৩% ব্যবসা প্রতিষ্ঠান পূর্ববর্তী ১২ মাসে কোনো লঙ্ঘন বা আক্রমণের রিপোর্ট করেছে, তবুও সাইবার সিকিউরিটি ব্রিচেস সার্ভে ২০২৫ থেকে ২০২৬-এর ফলাফলে প্রকাশিত তথ্য অনুযায়ী, মাত্র ৩১% প্রতিষ্ঠান আনুষ্ঠানিকভাবে সাইবার-ঝুঁকি মূল্যায়ন পরিচালনা করেছে। এই পার্থক্যের কারণেই প্রোভাইডার বিভ্রাট, আইডেন্টিটি প্রোভাইডারের ডাউনটাইম এবং কানেক্টিভিটি হারানোর পাশাপাশি অডিট করা জরুরি অ্যাক্সেসের জন্য আপনার সুস্পষ্ট সমাধান প্রয়োজন।
প্রতিটি SSID-এর জন্য ব্যর্থতার আচরণ নির্ধারণ করুন
কোথায় প্রামাণীকরণ fails closed হবে এবং কোথায় একটি সংকীর্ণ ফলব্যাক গ্রহণযোগ্য তা লিখিতভাবে সিদ্ধান্ত নিন। প্রিভিলেজড স্টাফ SSID এবং সংবেদনশীল সেগমেন্টগুলি fail closed হওয়া উচিত, কারণ একটি বিভ্রাটের সময় উন্মুক্ত অ্যাক্সেস 802.1X এর উদ্দেশ্যকে ব্যর্থ করে। অপারেশনালভাবে গুরুত্বপূর্ণ পরিষেবাগুলি একটি কঠোরভাবে নির্দিষ্ট, সময়সীমাযুক্ত ফলব্যাককে সমর্থন করতে পারে, তবে এটি অ্যালার্মযুক্ত, লগ করা এবং পর্যালোচনা করা উচিত।
- একটি সাইট এবং একটি SSID পাইলট করুন: আপনার সর্বনিম্ন সমর্থিত হার্ডওয়্যারসহ আসল ডিভাইসের মাধ্যমে অ্থেন্টিকেশন, VLAN অ্যাসাইনমেন্ট, এবং লগিং পরীক্ষা করে নিশ্চিত করুন।
- ইচ্ছাকৃতভাবে ত্রুটি তৈরি করুন: একটি টেস্ট অ্যাকাউন্ট নিষ্ক্রিয় করুন, একটি সার্টিফিকেট বাতিল করুন, এবং প্রাথমিক এ্যান্ডপয়েন্টের সংযোগ বিচ্ছিন্ন করে ব্যবহারকারীদের অভিজ্ঞতা পরিমাপ করুন।
- বাতিলকরণের গতি পরিমাপ করুন: একটি নিষ্ক্রিয় Microsoft Entra ID বা Okta অ্যাকাউন্ট কতক্ষণ নেটওয়ার্ক অ্যাক্সেস ধরে রাখে তা সময় নির্ধারণ করুন এবং রানবুকে ফলাফল রেকর্ড করুন।
- প্রস্থান পথ পরীক্ষা করুন: স্মৃতি থেকে নীতি পুনরায় তৈরি না করেই আপনি কনফিগারেশন এবং লগ এক্সপোর্ট করতে পারছেন এবং অ্যাক্সেস পয়েন্টগুলোকে অন্য পরিষেবায় পুনরায় নির্দেশ করতে পারছেন তা নিশ্চিত করুন।
এটিকে অত্যন্ত গুরুত্বপূর্ণ অবকাঠামো হিসেবে পরিচালনা করুন
সাইট অনুযায়ী অথেনটিকেশন সাফল্য এবং ব্যর্থতার হার, এন্ডপয়েন্ট হেলথ এবং অস্বাভাবিক স্পাইকগুলি মনিটর করুন। একটি একক ডিভাইস থেকে বারবার ব্যর্থতার জন্য লগ পর্যালোচনা করুন, কারণ এটি প্রায়শই একটি মিসকনফিগারেশন, একটি মেয়াদোত্তীর্ণ সার্টিফিকেট বা এমন কিছু যা আপনার নেটওয়ার্ক প্রোব করছে। চুক্তিতে লগের সংরক্ষণ, UK-এর ডাটা রেসিডেন্সির প্রয়োজনীয়তা এবং সাপোর্ট রেসপন্সের বিষয়গুলি নিশ্চিত করুন, কোনো সেলস কলে নয়।
802.1X চালু করা হয়েছে কিনা তা দিয়ে সাফল্য পরিমাপ করবেন না। আইসোলেশন সঠিকভাবে কাজ করছে কিনা, রিভোকেশন দ্রুত হয় কিনা এবং কানেক্টিভিটি কমে গেলে সাইটটি পূর্বানুমানযোগ্যভাবে কার্যক্ষমতা সামঞ্জস্য করে কিনা তা দিয়ে পরিমাপ করুন।
প্রতি বছর সাপ্লায়ার ঝুঁকি পর্যালোচনা করুন, যার মধ্যে সাবপ্রসেসর এবং সাপোর্ট অ্যাক্সেস কোথায় থেকে শুরু হচ্ছে তা অন্তর্ভুক্ত রয়েছে। একটি সংক্ষিপ্ত রানবুক রাখুন যা প্রজেক্ট টিম ছাড়া একজন অন-ডিউটি ইঞ্জিনিয়ার রাতে অনুসরণ করতে পারেন। যদি সেই রানবুকটি না থাকে, তবে আপনার কাছে এখনো কোনো অপারেটিং মডেল নেই।
মূল বক্তব্য এবং পরবর্তী পদক্ষেপসমূহ
একটি cloud radius server অর্থবহ হয় যখন পরিচয় ইতিমধ্যেই ক্লাউডে থাকে, আপনি একাধিক সাইট পরিচালনা করেন, অথবা আপনার টিম উচ্চমানের সাথে একটি স্থিতিস্থাপক অন-প্রিমিস জোড়া পরিচালনা করতে পারে না। এটি সার্ভার রক্ষণাবেক্ষণ দূর করে এবং নীতিকে কেন্দ্রীভূত করে। এটি সেগমেন্টেশন, বাতিলকরণ, লগিং, বা বিভ্রাট পরিকল্পনার জন্য আপনার দায়িত্ব দূর করে না।
এটি নিজস্বভাবে সেগমেন্টেশনও নয়। অথেন্টিকেশন সিদ্ধান্ত নেয় একটি ডিভাইস নিজেকে কী দাবি করছে। ডাইনামিক VLAN, রোল-ভিত্তিক পলিসি এবং লিস্ট-প্রিভিলেজ নিয়মগুলি নির্ধারণ করে যে সেই ডিভাইসটি কী অ্যাক্সেস করতে পারবে, এবং আপনার এই উভয় প্রক্রিয়াই একসাথে কাজ করা প্রয়োজন।
একটি সংক্ষিপ্ত মূল্যায়ন চেকলিস্ট
- আইডেন্টিটি উপযোগীতা: আপনার ডিরেক্টরির সাথে নেটিভ ইন্টিগ্রেশন, এবং পরীক্ষিত জয়নার, মুভার, এবং লিভার আচরণ।
- সার্টিফিকেট পরিচালনা: পরিচালিত ইস্যুয়েন্স, রিনিউয়াল, এবং রিভোকেশন যা আপনার ডিভাইস এস্টেট সমর্থন করতে পারে।
- ব্যর্থতার সময় আচরণ: সংবেদনশীল SSID-এর জন্য ফেল-ক্লোজড নিশ্চিতকরণ, যাতে যেকোনো ফলব্যাক সংক্ষিপ্ত, লগযুক্ত, এবং নির্দিষ্ট সময়সীমার মধ্যে থাকে।
- প্রমাণসমূহ: এক্সপোর্টযোগ্য লগ, সুস্পষ্ট ডাটা রেসিডেন্সি, রোল-ভিত্তিক অ্যাডমিন, এবং টেন্যান্টদের মধ্যে পৃথকীকরণ।
- প্রস্থান: কনফিগারেশন এবং লগ এক্সপোর্ট, যাতে প্রদানকারী পরিবর্তন করা একটি সাধারণ প্রজেক্ট হয়, নতুন করে গড়ে তোলার ঝামেলা না থাকে।
একটি ভেন্যু বা SSID-তে একটি পাইলট প্রকল্প দিয়ে শুরু করুন, অথেন্টিকেশনের সাফল্য এবং রিভোকেশন ল্যাটেন্সি পরিমাপ করুন, এবং ব্যবহারকারীরা এর ওপর নির্ভর করার আগেই ইচ্ছে করে ইন্টিগ্রেশন বিচ্ছিন্ন করে দেখুন। এই ফলাফলগুলি সাধারণ ও স্থিতিশীল হলে কেবল তখনই স্কেল করুন। প্রডাকশনে ভালো অথেন্টিকেশন এমনই সাধারণ ও স্থিতিশীল দেখায়।
Purple গেস্ট, কর্মী এবং মাল্টি-টেন্যান্ট WiFi-এর জন্য সার্ভিস হিসেবে RADIUS প্রদান করে, যা Entra ID, Google Workspace এবং Okta-র সাথে ইন্টিগ্রেট করে যাতে আপনি অন-প্রিমিসেস RADIUS সার্ভারগুলো সরিয়ে নিতে পারেন এবং প্রতিটি ভেন্যুতে ধারাবাহিক, আইডেন্টিটি-ভিত্তিক অ্যাক্সেস প্রয়োগ করতে পারেন। আপনি যদি কোনো পাইলট প্ল্যান করেন বা কোনো ভঙ্গুর NPS বা FreeRADIUS সেটআপ প্রতিস্থাপন করতে চান, তবে আপনার বিদ্যমান Meraki, Aruba, Ruckus, Mist, বা UniFi এস্টেটের সাথে ম্যানেজড ক্লাউড RADIUS, Passpoint এবং প্রতি-টেন্যান্ট আইসোলেশন কীভাবে কাজ করে তা দেখতে Purple ভিজিট করুন।