
কীভাবে গেস্ট WiFi-এ সময় এবং ব্যান্ডউইথ সীমাবদ্ধতা প্রয়োগ করবেন
এন্টারপ্রাইজ গেস্ট WiFi নেটওয়ার্কে সময় এবং ব্যান্ডউইথ সীমাবদ্ধতা প্রয়োগ করার বিষয়ে একটি নির্ভরযোগ্য প্রযুক্তিগত নির্দেশিকা। এই নির্দেশিকাটি নেটওয়ার্কের পারফরম্যান্স, সিকিউরিটি কমপ্লায়েন্স এবং ভিজিটরদের অভিজ্ঞতার ভারসাম্য বজায় রাখতে আইটি লিডারদের সাহায্য করার জন্য কার্যকর আর্কিটেকচারাল ব্লুপ্রিন্ট, ভেন্ডর-নিরপেক্ষ কনফিগারেশন এবং বাস্তব-ক্ষেত্রের কেস স্টাডি প্রদান করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: গেস্ট WiFi নির্দেশিকা →
Guest WiFi Time & Bandwidth Policy Calculator
Size per-user rate limits, session expiration timers, and DHCP subnets based on venue type and WAN uplink. Generates production CLI configs and RADIUS attributes.
এক্সিকিউটিভ সামারি
আধুনিক এন্টারপ্রাইজের জন্য, গেস্ট ওয়্যারলেস অ্যাক্সেস প্রদান করা এখন আর কোনো বিলাসিতা নয় - এটি একটি অপারেশনাল প্রয়োজনীয়তা। তবে, একটি আনম্যানেজড গেস্ট নেটওয়ার্ক একটি উল্লেখযোগ্য থ্রেট ভেক্টরকে নির্দেশ করে, যা কর্পোরেট নেটওয়ার্কের কার্যক্ষমতা হ্রাস করতে পারে, সংবেদনশীল তথ্য প্রকাশ করে দিতে পারে এবং নিয়ন্ত্রক দায়বদ্ধতা তৈরি করতে পারে। IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের একটি ওপেন কানেক্টিভিটি মডেল থেকে সরে এসে অত্যন্ত সুগঠিত, পলিসি-চালিত গেস্ট অ্যাক্সেস লেয়ারের দিকে এগিয়ে যেতে হবে।
এই রেফারেন্স গাইডটি গেস্ট ওয়্যারলেস নেটওয়ার্কে সুনির্দিষ্ট সময় এবং ব্যান্ডউইথ সীমাবদ্ধতা প্রয়োগের প্রযুক্তিগত কৌশলগুলি বিস্তারিতভাবে বর্ণনা করে। Virtual Local Area Networks (VLANs)-এর মাধ্যমে লজিক্যাল নেটওয়ার্ক সেগমেন্টেশন স্থাপন করে, এন্টারপ্রাইজ-গ্রেড Quality of Service (QoS) ফ্রেমওয়ার্কের সুবিধা নিয়ে এবং একটি ক্লাউড-ম্যানেজড Policy Decision Point (PDP) একীভূত করার মাধ্যমে, সংস্থাগুলি উচ্চ-মানের গেস্ট অভিজ্ঞতা প্রদান করার পাশাপাশি ব্যবসায়িক-গুরুত্বপূর্ণ ক্রিয়াকলাপগুলিকে রক্ষা করতে পারে।
প্রোঅ্যাক্টিভ ব্যান্ডউইথ থ্রটলিং, সেশন ডিউরেশন লিমিট এবং সময়-ভিত্তিক SSID শিডিউলিংয়ের মাধ্যমে, নেটওয়ার্ক অ্যাডমিনিস্ট্রেটররা "ব্যান্ডউইথ হগ" দ্বারা আপলিঙ্ক স্যাচুরেট করার ঝুঁকি কমাতে পারে, PCI-DSS v4.0 এবং GDPR-এর মতো স্ট্যান্ডার্ডগুলির সাথে সম্মতি বজায় রাখতে পারে এবং কাস্টমার এনগেজমেন্টের জন্য নতুন পথ উন্মুক্ত করতে পারে। ২০০ কক্ষের একটি হোটেল, একটি হাই-ডেনসিটি স্টেডিয়াম বা মাল্টি-সাইট রিটেল এস্টেট পরিচালনা করা যাই হোক না কেন, সুগঠিত গেস্ট নেটওয়ার্ক অ্যাক্সেস পলিসি স্থাপন করা আধুনিক নেটওয়ার্ক অবকাঠামো ডিজাইনের একটি প্রধান ভিত্তি।
টেকনিক্যাল ডিপ ডাইভ
একটি গেস্ট ওয়্যারলেস নেটওয়ার্কে সময় এবং ব্যান্ডউইথের সীমাবদ্ধতা প্রয়োগ করার জন্য ওয়্যারলেস প্রোটোকল এবং নেটওয়ার্ক সিকিউরিটি আর্কিটেকচার সম্পর্কে গভীর বোঝার প্রয়োজন। একটি স্থিতিস্থাপক গেস্ট নেটওয়ার্ক তৈরি করতে, অ্যাডমিনিস্ট্রেটরদের OSI মডেলের একাধিক লেয়ার জুড়ে কাজ করতে হবে, যেখানে অ্যাক্সেস পয়েন্ট, ওয়্যারলেস কন্ট্রোলার, ফায়ারওয়াল এবং অথেনটিকেশন সার্ভারগুলির সমন্বয় করতে হবে।
১. ব্যান্ডউইথ ম্যানেজমেন্ট এবং Quality of Service (QoS)
ভেন্যুটির WAN আপলিঙ্ক যাতে একটি একক ক্লায়েন্ট - বা সামগ্রিকভাবে গেস্ট নেটওয়ার্ক - স্যাচুরেট করতে না পারে তার জন্য ব্যান্ডউইথ সীমাবদ্ধতা প্রয়োগ করা হয়। এটি দুটি প্রাথমিক মেকানিজমের মাধ্যমে সম্পন্ন করা হয়: রেট লিমিটিং (ট্রাফিক থ্রটল করা) এবং ট্রাফিক প্রায়োরিটাইজেশন।
ওয়্যারলেস লেয়ারে, Quality of Service নিয়ন্ত্রিত হয় IEEE 802.11e স্ট্যান্ডার্ড দ্বারা, যা WiFi মাল্টিমিডিয়া (WMM) [১] প্রবর্তন করেছিল। WMM ট্রাফিককে চারটি অ্যাক্সেস ক্যাটাগরিতে (ACs) অগ্রাধিকার দেয়:
- ভয়েস (AC_VO): সর্বোচ্চ অগ্রাধিকার, সর্বনিম্ন ল্যাটেন্সি (যেমন VoIP)।
- ভিডিও (AC_VI): উচ্চ অগ্রাধিকার, কম ল্যাটেন্সি (যেমন স্ট্রিমিং মিডিয়া)।
- বেস্ট এফোর্ট (AC_BE): মাঝারি অগ্রাধিকার, স্ট্যান্ডার্ড ট্রাফিক (যেমন ওয়েব ব্রাউজিং)।
- ব্যাকগ্রাউন্ড (AC_BK): সর্বনিম্ন অগ্রাধিকার, হাই-থ্রুপুট ডেটা (যেমন ফাইল ডাউনলোড)। )।গেস্ট নেটওয়ার্কের জন্য, সমস্ত ট্রাফিককে Best Effort (AC_BE) বা Background (AC_BK) ক্যাটাগরিতে ম্যাপ করা উচিত। এটি নিশ্চিত করে যে গুরুত্বপূর্ণ কর্পোরেট ট্রাফিক - যেমন পয়েন্ট-অব-সেল (POS) লেনদেন বা কর্পোরেট VoIP কল - গেস্ট ওয়েব ব্রাউজিংয়ের চেয়ে অগ্রাধিকার পায়।
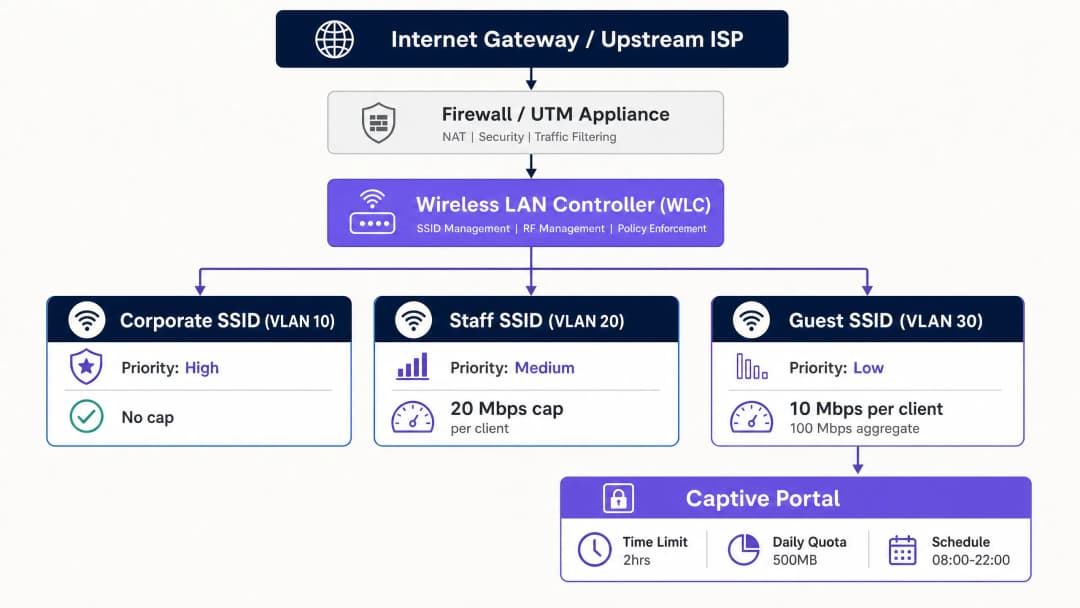
কঠোর থ্রুপুট সীমা প্রয়োগ করতে, অ্যাডমিনিস্ট্রেটররা per-client rate limiting এবং per-SSID rate limiting মোতায়েন করেন। Per-client লিমিট একটি পৃথক ডিভাইসের সর্বোচ্চ ডাউনস্ট্রিম এবং আপস্ট্রিম গতি সীমাবদ্ধ করে (যেমন ১০ Mbps ডাউন / ২ Mbps আপ), যেখানে per-SSID লিমিট পুরো গেস্ট নেটওয়ার্কের জন্য বরাদ্দ করা মোট ব্যান্ডউইথকে সীমাবদ্ধ করে (যেমন ১০০ Mbps সামগ্রিক)।
২. সময়-ভিত্তিক অ্যাক্সেস এবং সেশন ম্যানেজমেন্ট
সময়-ভিত্তিক বিধিনিষেধ নেটওয়ার্কের সমসাময়িক ব্যবহার পরিচালনা করে এবং অননুমোদিত দীর্ঘমেয়াদী অ্যাক্সেস প্রতিরোধ করে। এর মধ্যে দুটি ভিন্ন ধারণা জড়িত: সেশন টাইমআউট এবং SSID সময়সূচী।
- সেশন টাইমআউট: Captive Portal অথেন্টিকেশনের সময় ফিরে আসা RADIUS অ্যাট্রিবিউটের মাধ্যমে প্রয়োগ করা হয়। RADIUS সার্ভার অ্যাক্সেস পয়েন্ট (AP) বা ওয়্যারলেস LAN কন্ট্রোলার (WLC) [২] এ
Session-Timeoutঅ্যাট্রিবিউট (RADIUS অ্যাট্রিবিউট ২৭) পাঠায়। সেকেন্ডে পরিমাপ করা এই মানটি নির্দেশ করে যে পুনরায় অথেন্টিকেশনের প্রয়োজন হওয়ার আগে একটি ক্লায়েন্ট সেশন কতক্ষণ সক্রিয় থাকবে। - আইডল টাইমআউট:
Idle-Timeoutঅ্যাট্রিবিউট (RADIUS অ্যাট্রিবিউট ২৮) একটি সেশন শেষ করে দেয় যদি একটি নির্দিষ্ট সময়ের মধ্যে (যেমন ১৫ মিনিট) ক্লায়েন্টের কাছ থেকে কোনো ট্রাফিক সনাক্ত না করা হয়। নিষ্ক্রিয় ডিভাইস থেকে IP অ্যাড্রেস পুনরায় পুনরুদ্ধার করার জন্য উচ্চ-ঘনত্বের স্থানগুলিতে এটি অপরিহার্য। - RADIUS Change of Authorisation (CoA): RFC 5176 এ সংজ্ঞায়িত, CoA ফিজিক্যাল ওয়্যারলেস লিঙ্ককে ব্যাহত না করে RADIUS সার্ভারকে গতিশীলভাবে WLC বা AP-তে পলিসি পরিবর্তন পুশ করার অনুমতি দেয় [৩]। উদাহরণস্বরূপ, যদি একজন গেস্ট তাদের দৈনিক ডেটা সীমা শেষ করে ফেলেন, তাহলে RADIUS সার্ভার ক্লায়েন্টের ব্যান্ডউইথকে ২০ Mbps ডাউন থেকে ১ Mbps-এ গতিশীলভাবে হ্রাস করতে একটি CoA বার্তা পাঠাতে পারে।
৩. নেটওয়ার্ক সেগমেন্টেশন এবং কমপ্লায়েন্স
গেস্ট ওয়্যারলেস আর্কিটেকচারের একটি মৌলিক নিয়ম হলো কর্পোরেট সিস্টেম থেকে সম্পূর্ণ বিচ্ছিন্নতা। এটি VLAN segmentation এর মাধ্যমে অর্জন করা হয়। গেস্ট ট্রাফিক অবশ্যই একটি ডেডিকেটেড VLAN (যেমন VLAN ৩০) এ থাকতে হবে, যা কর্পোরেট LAN (VLAN ১০) এবং ভয়েস/ম্যানেজমেন্ট নেটওয়ার্ক (VLAN ২০) থেকে সম্পূর্ণ বিচ্ছিন্ন।
ইন্টার-VLAN রাউটিং ফায়ারওয়াল লেয়ারে সীমাবদ্ধ করতে হবে। একটি কঠোর ফায়ারওয়াল পলিসির মাধ্যমে সমস্ত গেস্ট-টু-কর্পোরেট ট্রাফিক ব্লক করা উচিত। উপরন্তু, গেস্ট SSID-তে client isolation (যা পিয়ার-টু-পিয়ার ব্লকিং নামেও পরিচিত) সক্রিয় করতে হবে। এটি একই গেস্ট নেটওয়ার্কের ওয়্যারলেস ক্লায়েন্টদের একে অপরের সাথে যোগাযোগ করা থেকে বিরত রাখে, যা ম্যালওয়্যারের পার্শ্বীয় বিস্তার বা ম্যান-ইন-দ্য-মিডল (MITM) আক্রমণের ঝুঁকি কমায়।নেটওয়ার্ক সেগমেন্টেশন কেবল একটি সর্বোত্তম অনুশীলনই নয় - এটি একটি কঠোর কমপ্লায়েন্স প্রয়োজনীয়তা। PCI DSS v4.0 Requirement 1.3 এর অধীনে, সংস্থাগুলিকে অবশ্যই কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট (CDE) কে অনিরাপদ নেটওয়ার্ক থেকে আলাদা করার জন্য নেটওয়ার্ক সেগমেন্টেশন প্রয়োগ করতে হবে, যার মধ্যে গেস্ট WiFi অন্তর্ভুক্ত [4]। গেস্ট নেটওয়ার্ক সেগমেন্ট করতে ব্যর্থ হলে পুরো গেস্ট অবকাঠামো PCI অডিট স্কোপের মধ্যে চলে আসে, যা কমপ্লায়েন্স খরচ এবং নিরাপত্তা ঝুঁকি নাটকীয়ভাবে বাড়িয়ে তোলে।
তাছাড়া, একটি captive portal এর মাধ্যমে ব্যক্তিগত ডেটা সংগ্রহকারী সংস্থাগুলিকে অবশ্যই GDPR মেনে চলতে হবে। এর জন্য ডেটা সংগ্রহের জন্য একটি আইনি ভিত্তি স্থাপন করা, একটি স্পষ্ট গোপনীয়তা বিজ্ঞপ্তি প্রদর্শন করা এবং সেশন রেকর্ডের উপর কঠোর ডেটা ধরে রাখার সময়সীমা প্রয়োগ করা প্রয়োজন।
বাস্তবায়ন নির্দেশিকা
একটি এন্টারপ্রাইজ-গ্রেড নেটওয়ার্কে সময় এবং ব্যান্ডউইথ সীমাবদ্ধতা স্থাপন করার জন্য একটি নিয়মতান্ত্রিক, ভেন্ডর-নিরপেক্ষ প্রক্রিয়ার প্রয়োজন। সিনিয়র নেটওয়ার্ক ইঞ্জিনিয়ারদের জন্য নিম্নলিখিতটি একটি প্রস্তাবিত ধাপে ধাপে বাস্তবায়নের ব্লুপ্রিন্ট।
ধাপ ১: লজিক্যাল নেটওয়ার্ক সেগমেন্টেশন (VLAN এবং DHCP)
কোনো ওয়্যারলেস সেটিংস কনফিগার করার আগে, আপনার কোর সুইচ এবং ফায়ারওয়ালে লজিক্যাল নেটওয়ার্ক সীমানা স্থাপন করুন। ১. গেস্ট VLAN তৈরি করুন: কোর সুইচে একটি ডেডিকেটেড VLAN (যেমন VLAN 30) কনফিগার করুন এবং এটিকে সমস্ত অ্যাক্সেস পয়েন্টে ট্রাঙ্ক করুন। ২. DHCP স্কোপ কনফিগার করুন: গেস্ট VLAN এর জন্য একটি ডেডিকেটেড DHCP স্কোপ সেট আপ করুন। উচ্চ-ব্যবহারের পরিবেশে IP অ্যাড্রেস শেষ হয়ে যাওয়া প্রতিরোধ করতে সংক্ষিপ্ত লিজ টাইম (যেমন ২ থেকে ৪ ঘণ্টা) ব্যবহার করুন। ৩. DHCP স্নুপিং এবং ARP ইন্সপেকশন সক্ষম করুন: অননুমোদিত DHCP সার্ভার এবং MAC স্পুফিং আক্রমণ প্রতিরোধ করতে সুইচগুলিতে DHCP স্নুপিং এবং ডাইনামিক ARP ইন্সপেকশন (DAI) সক্ষম করুন।
ধাপ ২: ফায়ারওয়াল পলিসি এবং ট্রাফিক শেপিং
গেস্ট VLAN-এ ট্রাফিক নিয়ন্ত্রণ করতে সিকিউরিটি গেটওয়ে কনফিগার করুন। ১. আন্তঃ-VLAN রাউটিং ব্লক করুন: ফায়ারওয়াল নিয়ম তৈরি করুন যা গেস্ট VLAN (VLAN 30) থেকে উদ্ভূত সমস্ত ট্রাফিককে যেকোনো অভ্যন্তরীণ সাবনেটের (যেমন VLAN 10, VLAN 20) উদ্দেশ্যে পাঠানো থেকে স্পষ্টভাবে বাদ দেয়। ২. ট্রাফিক শেপিং প্রয়োগ করুন: ফায়ারওয়ালে একটি শেয়ার্ড ট্রাফিক-শেপিং পলিসি তৈরি করুন যা প্রাথমিক WAN লিঙ্কটিকে সুরক্ষিত করতে গেস্ট VLAN ইন্টারফেসের সামগ্রিক থ্রুপুটকে সীমিত করে। উদাহরণস্বরূপ, একটি 1 Gbps ফাইবার সার্কিটে, গেস্ট VLAN-কে 150 Mbps-এ সীমাবদ্ধ করুন।
ধাপ ৩: ওয়্যারলেস SSID কনফিগারেশন
আপনার ওয়্যারলেস LAN কন্ট্রোলার (WLC) বা ক্লাউড ম্যানেজমেন্ট ড্যাশবোর্ডে গেস্ট ওয়্যারলেস নেটওয়ার্ক কনফিগার করুন। ১. গেস্ট SSID তৈরি করুন: একটি ডেডিকেটেড SSID প্রচার করুন (যেমন "Venue Guest WiFi")। ২. ক্লায়েন্ট আইসোলেশন সক্ষম করুন: গেস্ট ডিভাইসগুলো যাতে একে অপরের সাথে যোগাযোগ করতে না পারে সেজন্য "Client Isolation" বা "Peer-to-Peer Blocking" চালু করুন। ৩. WPA3 Opportunistic Wireless Encryption (OWE) সক্ষম করুন: একটি শেয়ার্ড প্রি-শেয়ার্ড কি (PSK) ছাড়াই ডেটার গোপনীয়তা নিশ্চিত করতে, WPA3-OWE কনফিগার করুন। এটি প্রতিটি গেস্ট সেশনের ওভার-দ্য-এয়ার ট্রাফিককে পৃথকভাবে এনক্রিপ্ট করে।
ধাপ ৪: RADIUS এবং Captive Portal ইন্টিগ্রেশন
প্রমাণীকরণ এবং পলিসি প্রয়োগ পরিচালনা করতে আপনার ওয়্যারলেস অবকাঠামোকে একটি সেন্ট্রালাইজড পলিসি ডিসিশন পয়েন্ট (PDP) যেমন Guest WiFi এর সাথে সংযুক্ত করুন।
- RADIUS সার্ভার কনফিগার করুন: আপনার WLCs/APs-কে ক্লাউড RADIUS সার্ভারের IP অ্যাড্রেসে পয়েন্ট করুন। সুরক্ষিত শেয়ারড সিক্রেট কনফিগার করুন।
- RADIUS অ্যাট্রিবিউট ম্যাপ করুন: সফল অথেন্টিকেশনের পর সেশন সীমাবদ্ধতার অ্যাট্রিবিউট ফেরত দেওয়ার জন্য RADIUS প্রোফাইল কনফিগার করুন:
Session-Timeout=7200(২ ঘণ্টার সেশন লিমিট কার্যকর করে)।Idle-Timeout=900(১৫ মিনিটের নিষ্ক্রিয়তার টাইমআউট কার্যকর করে)।
- Captive Portal রিডাইরেক্ট কনফিগার করুন: WLC/AP-তে প্রি-অথেন্টিকেশন ACLs সেট আপ করুন যাতে DNS, DHCP এবং captive portal হোস্টনেমের ট্রাফিক অনুমতি পায়, এবং অন্য সমস্ত HTTP/HTTPS ট্রাফিক পোর্টাল লগইন পেজে রিডাইরেক্ট হয়।
ধাপ ৫: SSID শিডিউলিং এবং টাইম রেঞ্জ
নেটওয়ার্ককে আরও সুরক্ষিত করতে এবং অ্যাটাক সারফেস কমাতে, অপারেটিং ঘণ্টার বাইরে গেস্ট অ্যাক্সেস নিষ্ক্রিয় করতে SSID শিডিউলিং কনফিগার করুন।
- শিডিউল নির্ধারণ করুন: WLC বা ক্লাউড ড্যাশবোর্ডে, গেস্ট SSID-কে একটি টাইম প্রোফাইলের সাথে ম্যাপ করুন (যেমন সোমবার থেকে রবিবার, ০৮:০০ থেকে ২২:০০)।
- হার্ড শাটডাউন কার্যকর করুন: নিশ্চিত করুন যে APগুলি এই সময়ের বাইরে গেস্ট SSID ব্রডকাস্ট করা সম্পূর্ণভাবে বন্ধ করে দেয়, শুধু অ্যাসোসিয়েশন ব্লক করার পরিবর্তে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
সর্বোত্তম অনুশীলনসমূহ
গেস্টদের কোনো অসুবিধা না ঘটিয়ে উচ্চ নেটওয়ার্ক পারফরম্যান্স বজায় রাখে এমন একটি ভারসাম্যপূর্ণ ডিপ্লয়মেন্ট নিশ্চিত করতে, নেটওয়ার্ক আর্কিটেক্টদের এই ইন্ডাস্ট্রি-স্ট্যান্ডার্ড সর্বোত্তম অনুশীলনগুলো অনুসরণ করা উচিত।
১. ডাইনামিক ব্যান্ডউইথ অ্যালোকেশন এবং "Bursting"
স্ট্যাটিক ব্যান্ডউইথ ক্যাপ কখনও কখনও কম ব্যবহারের সময়েও গেস্টদের জন্য একটি খারাপ অভিজ্ঞতা তৈরি করতে পারে। একটি ডাইনামিক ব্যান্ডউইথ অ্যালোকেশন বা bursting কৌশল বাস্তবায়ন করার জন্য জোরালো সুপারিশ করা হচ্ছে।
- Bursting (অথবা বুস্টিং): একটি গেস্ট ডিভাইসকে সাময়িকভাবে তার ব্যান্ডউইথ ক্যাপ অতিক্রম করার অনুমতি দেয় (যেমন একটি ডাউনলোডের প্রথম ১৫ সেকেন্ডের জন্য ১০ Mbps থেকে ৩০ Mbps-এ বুস্ট করা) যাতে দ্রুত পেজ লোড বা ভিডিও বাফারিং করা যায়, এবং এরপর এটিকে মসৃণভাবে আবার বেসলাইন রেটে নামিয়ে আনা হয়। এটি Tanaza [৫]-এর মতো অ্যাডভান্সড কন্ট্রোলার এবং প্ল্যাটফর্ম দ্বারা নেটিভভাবে সমর্থিত।
- ডাইনামিক শেপিং: সামগ্রিক WAN ব্যবহারের উপর ভিত্তি করে গেস্ট SSID-এর সামগ্রিক ব্যান্ডউইথ ক্যাপ অ্যাডজাস্ট করে। কর্পোরেট নেটওয়ার্ক নিষ্ক্রিয় থাকলে, গেস্ট নেটওয়ার্ক ডাইনামিকভাবে তার সর্বোচ্চ সীমা বাড়াতে পারে, এবং কর্পোরেট ট্রাফিক বাড়ার সাথে সাথে তাৎক্ষণিকভাবে সংকুচিত হতে পারে।
২. ইন্ডাস্ট্রি ভার্টিকাল অনুযায়ী পলিসি সঠিক আকার দেওয়া
ব্যান্ডউইথ এবং সময়ের সীমাবদ্ধতা সব পরিবেশের জন্য একরকম হওয়া উচিত নয়। প্রতিটি ভার্টিকালের নির্দিষ্ট থাকার সময়কাল (dwell times) এবং ব্যবহারকারীর প্রত্যাশার সাথে সামঞ্জস্য রেখে এগুলো তৈরি করতে হবে।
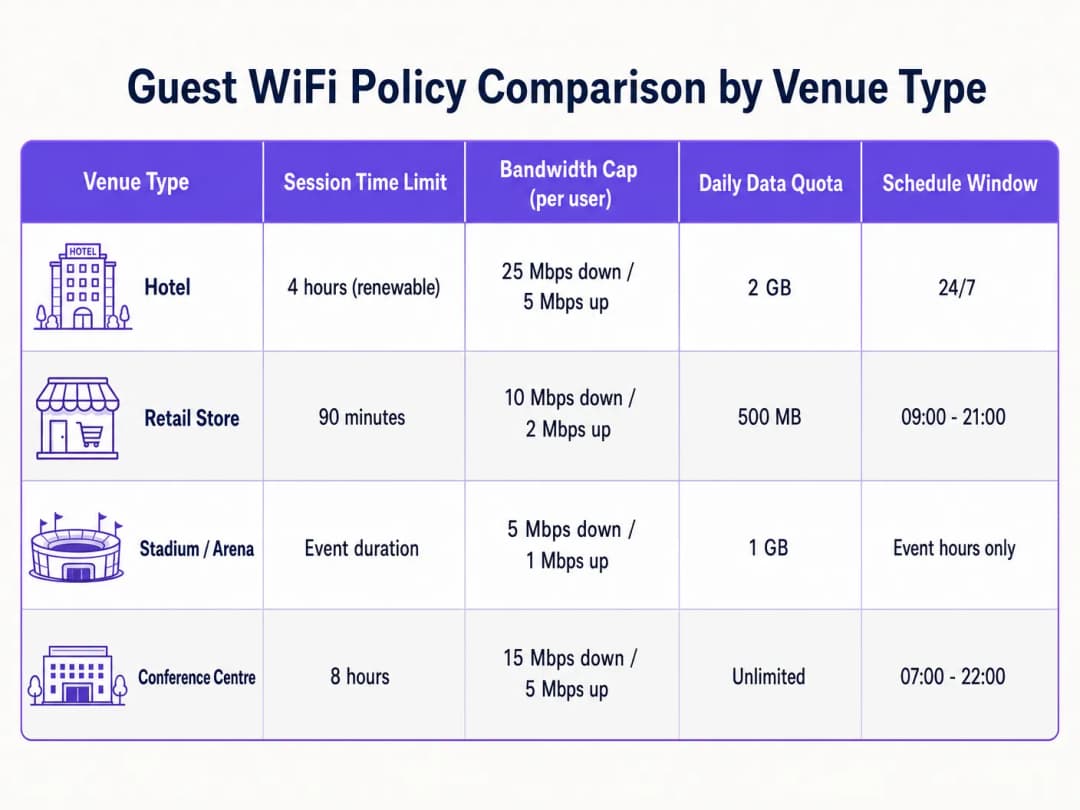
- হসপিটালিটি: হোটেলের গেস্টরা স্ট্রিমিং এবং রিমোট কাজের জন্য উচ্চ-থ্রুপুট কানেক্টিভিটি আশা করেন। প্রতি রুমের জন্য কমপক্ষে ২৫ Mbps ডাউনলোড সাপোর্ট করার জন্য পলিসি তৈরি করুন, এবং ঘন ঘন পুনরায় অথেন্টিকেশনের বিরক্তি এড়াতে দীর্ঘ সেশন সময়কাল (যেমন ২৪ ঘণ্টা) নির্ধারণ করুন [৬]। আরও বিস্তারিত জানার জন্য, আমাদের Hotel WiFi Speed & Bandwidth Planning গাইডটি দেখুন।* খুচরা ব্যবসা: এখানে অবস্থানের সময় কম থাকে, সাধারণত ৩০ থেকে ৯০ মিনিট। গ্রাহকদের পরিবর্তন উৎসাহিত করতে একটি কঠোর ৯০ মিনিটের সেশন টাইমআউট প্রযোজ্য করুন, এবং পুনরায় প্রমাণীকরণের সময় WiFi Analytics-এর মাধ্যমে মার্কেটিং ডেটা সংগ্রহ করুন [7]।
- স্টেডিয়াম এবং অ্যারেনা: হাজার হাজার সমসাময়িক ব্যবহারকারী সহ অত্যন্ত উচ্চ-ঘনত্বের পরিবেশ। সম্পূর্ণ ব্যাকহল যাতে স্যাচুরেটেড না হয়ে যায় তার জন্য ব্যান্ডউইথ থ্রটলিং অত্যন্ত রক্ষণশীল হওয়া উচিত (যেমন ৫ Mbps ডাউনলোড), যেখানে সেশনের সময়কাল ইভেন্টের দৈর্ঘ্যের সাথে সামঞ্জস্যপূর্ণ হতে হবে [8]।
৩. প্রোফাইল-ভিত্তিক টিয়ার্ড অ্যাক্সেসের ব্যবহার
সবার জন্য এক নিয়মের গেস্ট নেটওয়ার্ক ব্যবহার করা এড়িয়ে চলুন। আনুগত্য পুরস্কৃত করতে এবং প্রিমিয়াম কানেক্টিভিটি থেকে আয়ের সুযোগ তৈরি করতে টিয়ার্ড অ্যাক্সেস প্রোফাইল প্রয়োগ করুন:
- ফ্রি টিয়ার: স্ট্যান্ডার্ড স্পিড (যেমন ৫ Mbps ডাউনলোড), ১ ঘণ্টার সেশন সীমা, সাধারণ ক্যাশব্যাক বা সাইন-ইন ইন্টারফেস বা Captive Portal লগইন।
- প্রিমিয়াম টিয়ার: উচ্চ গতি (যেমন ৫০ Mbps ডাউনলোড), ২৪ ঘণ্টার সেশন সীমা, লয়্যালটি ক্রেডেনশিয়াল, রুম নম্বর বা সরাসরি পেমেন্টের মাধ্যমে প্রমাণীকৃত। এটি সাধারণত The 10 Best Network Access Control (NAC) Solutions in 2026 ব্যবহার করে বাস্তবায়িত হয় বা How to Implement 802.1X Authentication with Cloud RADIUS-এর সাথে যুক্ত করা হয়।
ট্রাবলশুটিং এবং ঝুঁকি হ্রাস
সক্রিয় বিধিনিষেধ সহ একটি গেস্ট ওয়্যারলেস নেটওয়ার্ক পরিচালনা করলে কিছু নির্দিষ্ট ব্যর্থতা দেখা দেয় যা আইটি টিমকে অবশ্যই আগে থেকেই পর্যবেক্ষণ এবং প্রশমিত করতে হবে।
১. MAC অ্যাড্রেস র্যান্ডমাইজেশন এবং সেশন ট্র্যাকিং
আধুনিক মোবাইল অপারেটিং সিস্টেম (iOS ১৪+, Android ১০+) ব্যবহারকারীর গোপনীয়তা রক্ষা করার জন্য ডিভাইসের হার্ডওয়্যার আইডেন্টিফায়ার পরিবর্তন করে ডিফল্টরূপে MAC অ্যাড্রেস র্যান্ডমাইজেশন ব্যবহার করে।
- ঝুঁকি: আপনার গেস্ট নেটওয়ার্ক যদি শুধুমাত্র MAC অ্যাড্রেস দ্বারা সেশন টাইমআউট বা ডেটা ব্যবহারের সীমা ট্র্যাক করে, তবে একটি ডিভাইস যেটি তার MAC র্যান্ডমাইজ করে সেটি একটি সম্পূর্ণ নতুন ডিভাইস হিসেবে উপস্থিত হবে, যা আপনার সময়সীমা এবং থ্রটলিং নীতিগুলিকে এড়িয়ে যাবে।
- প্রশমন: সেশনের অবস্থার জন্য MAC অ্যাড্রেসের উপর নির্ভর করবেন না। Captive Portal স্তরে একটি পরিচয়-ভিত্তিক প্রমাণীকরণ মডেল ব্যবহার করুন। সেশনের অবস্থা, সময়সীমা এবং ডেটা ব্যবহারের সীমা RADIUS ডেটাবেসে প্রমাণীকৃত ব্যবহারকারীর পরিচয়ের সাথে (যেমন ইমেল ঠিকানা, যাচাইকৃত ফোন নম্বর বা লয়্যালটি আইডি) সংযুক্ত করুন।
২. উচ্চ-ব্যবহারের স্থানগুলিতে IP অ্যাড্রেস ফুরিয়ে যাওয়া
পরিবহন হাব বা রিটেল মলের মতো উচ্চ-পদচারণাবিশিষ্ট স্থানগুলিতে, দীর্ঘ DHCP লিজের সময় দ্রুত উপলব্ধ IP পুল শেষ করে ফেলতে পারে, যার ফলে নতুন অতিথিরা সংযোগ করতে পারেন না।
- ঝুঁকি: যদি DHCP লিজ একটি সাধারণ ২৪ ঘণ্টার জন্য সেট করা থাকে কিন্তু অতিথির গড় অবস্থানের সময় ২০ মিনিট হয়, তবে হাজার হাজার IP অ্যাড্রেস এমন ডিভাইসগুলির জন্য লিজ করা থাকবে যা ইতিমধ্যেই চলে গেছে, ফলে সক্রিয় ব্যবহারকারীরা IP পাবেন না।
- প্রশমন: গেস্ট স্কোপে DHCP লিজের সময় কমিয়ে ৩০ বা ৬০ মিনিট করুন। উপলব্ধ IP পুল প্রসারিত করতে একটি বড় সাবনেট মাস্ক প্রয়োগ করুন (যেমন
/24-এর পরিবর্তে একটি/20বা/19ব্যবহার করুন)। আপনার ওয়্যারলেস কন্ট্রোলার এটি সমর্থন করলে, DHCP Release on Disconnect সক্রিয় করুন।
৩. Captive Portal রিডাইরেক্ট ব্যর্থতা (DNS এবং SSL)
অতিথিদের সবচেয়ে সাধারণ অভিযোগ হলো "লগইন পেজ লোড হচ্ছে না"। এটি প্রায়শই ভুলভাবে কনফিগার করা DNS বা SSL সার্টিফিকেট সমস্যার কারণে ঘটে থাকে।
- ঝুঁকি: প্রমাণীকরণের আগে যদি কোনও অতিথির ডিভাইস DNS কোয়েরি সমাধান করতে না পারে, তবে captive portal লোড হতে পারে না। তাছাড়া, captive portal রিডাইরেক্ট যদি কোনো অবিশ্বাস্য বা মেয়াদোত্তীর্ণ SSL সার্টিফিকেট ব্যবহার করে, তবে আধুনিক ব্রাউজারগুলো এই রিডাইরেক্ট ব্লক করে দেবে এবং একটি নিরাপত্তা সতর্কবার্তা প্রদর্শন করবে।
- সমাধান: নিশ্চিত করুন যে প্রি-অথেনটিকেশন ACL (walled garden) স্পষ্টভাবে পাবলিক রিজলভার (যেমন
1.1.1.1বা8.8.8.8) অথবা লোকাল গেটওয়ে DNS-এ DNS ট্রাফিক অনুমোদন করে। আপনার captive portal রিডাইরেক্ট হোস্টনেমের জন্য সর্বদা একটি বৈধ, সর্বজনীনভাবে বিশ্বস্ত SSL/TLS সার্টিফিকেট ব্যবহার করুন। স্ব-স্বাক্ষরিত (self-signed) সার্টিফিকেট এড়িয়ে চলুন।
ROI এবং ব্যবসায়িক প্রভাব
একটি সুপরিকল্পিত গেস্ট WiFi সীমাবদ্ধতা প্রয়োগ করা কেবল একটি প্রযুক্তিগত কাজ নয়; এটি ব্যবসায় পরিমাপযোগ্য আর্থিক এবং পরিচালনগত রিটার্ন প্রদান করে।
১. WAN খরচ নিয়ন্ত্রণ এবং ব্যান্ডউইথ সাশ্রয়
একটি অনিয়ন্ত্রিত গেস্ট নেটওয়ার্ক ব্যবসাকে তার WAN সার্কিটগুলো ক্রমাগত আপগ্রেড করতে বাধ্য করে যাতে পিক ডিমান্ডের সাথে তাল মেলানো যায়। প্রতি-ব্যবহারকারী রেট লিমিট এবং সামগ্রিক ক্যাপ প্রয়োগ করে, সংস্থাগুলো তাদের বিদ্যমান ইন্টারনেট সংযোগের স্থায়িত্ব উল্লেখযোগ্যভাবে দীর্ঘায়িত করতে পারে।
- পরিস্থিতি: ৫০০ Mbps সার্কিট বিশিষ্ট একটি মাঝারি আকারের হোটেল সন্ধ্যার পিক আওয়ারে মারাত্মক ল্যাটেন্সির শিকার হয় কারণ অল্প কয়েকজন অতিথি 4K ভিডিও স্ট্রিম করছেন।
- সমাধান: প্রতি-ব্যবহারকারী ১৫ Mbps ক্যাপ প্রয়োগ করার ফলে পিক ব্যবহার ৪০% হ্রাস পায়, যার ফলে একটি ব্যয়বহুল ১ Gbps সার্কিটে আপগ্রেড করার প্রয়োজনীয়তা দূর হয় এবং পুনরাবৃত্ত ISP খরচে প্রতি বছর হাজার হাজার ডলার সাশ্রয় হয়।
২. উন্নত অপারেশনাল নেটওয়ার্ক নির্ভরযোগ্যতা
খুচরা বিক্রয় এবং আতিথেয়তা খাতে, একই ফিজিক্যাল ইন্টারনেট সংযোগ প্রায়শই গেস্ট সার্ভিস এবং ব্যবসায়িক-গুরুত্বপূর্ণ ক্রিয়াকলাপ (যেমন POS সিস্টেম, ব্যাক-অফিস ERP এবং কর্মীদের যোগাযোগ) উভয়কেই সমর্থন করে।
- ব্যবসায়িক প্রভাব: কঠোর VLAN সেগমেন্টেশন প্রয়োগ করা এবং WMM-এর মাধ্যমে কর্পোরেট ট্রাফিককে অগ্রাধিকার দেওয়া নিশ্চিত করে যে গেস্টের কার্যকলাপ কখনই লেনদেনে বাধা সৃষ্টি করবে না। এমনকি গেস্ট নেটওয়ার্ক ক্রেতাদের দ্বারা পরিপূর্ণ থাকলেও, রিটেইল স্টোরের কার্ড প্রসেসিং তাৎক্ষণিকভাবে সম্পন্ন হয়, যা সরাসরি বিক্রয়কেন্দ্রে রাজস্ব রক্ষা করে।
৩. মার্কেটিং মনেটাইজেশন এবং ফার্স্ট-পার্টি ডেটা সংগ্রহ
সেশন সময়সীমা (যেমন ৯০ মিনিট) প্রয়োগ করার ফলে অতিথিদের বারবার captive portal-এর সাথে ইন্টারঅ্যাক্ট করতে হয়। এটি মূল্যবান ফার্স্ট-পার্টি ডেটা সংগ্রহ করা, লয়্যালটি সাইন-আপ বৃদ্ধি করা এবং লক্ষ্যযুক্ত প্রচার প্রদর্শন করার জন্য পুনরাবৃত্তিমূলক টাচপয়েন্ট তৈরি করে।
- ডেটা সংগ্রহ: সেশন নবায়নের জন্য একটি ইমেল বা সোশ্যাল মিডিয়া লগইন বাধ্যতামূলক করার মাধ্যমে, ভেন্যুগুলো CRM এবং মার্কেটিং প্ল্যাটফর্মের জন্য একটি সমৃদ্ধ, অনুগত গ্রাহক ডেটাবেস তৈরি করতে পারে।
- বিজ্ঞাপন রাজস্ব: ভেন্যুগুলো পুনঃপ্রমাণীকরণ প্রবাহের সময় স্পনসর করা স্প্ল্যাশ পেজ বা স্থানীয় ব্যবসায়িক প্রচার প্রদর্শন করে captive portal স্ক্রিন স্পেস মনিটাইজ করতে পারে, যা গেস্ট WiFi-কে একটি অপারেশনাল খরচ থেকে সরাসরি আয়ের উৎসে রূপান্তরিত করে।
তথ্যসূত্র
[1] IEEE Standard for Information Technology - Telecommunications and Information Exchange Between Systems - Wireless LAN Medium Access Control (MAC) and Physical Layer (PHY) Specifications. Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements. IEEE Std 802.11e-2005. [2] Rigney, C., et al. Remote Authentication Dial In User Service (RADIUS). RFC 2865, June 2000. [3] Chiba, M., et al. Dynamic Authorization Extensions to Remote Authentication Dial In User Service (RADIUS). RFC 5176, January 2008. [4] Payment Card Industry (PCI) Data Security Standard, Requirements and Security Assessment Procedures, Version 4.0. PCI Security Standards Council, March 2022. [5] Tanaza S.p.A. Bandwidth Control per Client on Tanaza Cloud Platform. Tanaza Documentation, 2018. [6] Purple.ai. Hotel WiFi Speed & Bandwidth Planning: An Authoritative Guide for IT Managers. Purple Reference Guides, 2024. [7] Purple.ai. Guest WiFi Marketing & Analytics Platform: Capitalizing on Physical Footfall. Purple Whitepapers, 2025. [8] Cox Business. Stadium Connectivity Solutions: High-Density Wireless Deployment. Cox Communications Whitepaper, 2025.
মূল সংজ্ঞাসমূহ
IEEE 802.11e / WMM
IEEE 802.11 স্ট্যান্ডার্ডের একটি সংশোধন যা Quality of Service (QoS) উন্নয়ন প্রবর্তন করে, ওয়্যারলেস ট্রাফিককে ভয়েস, ভিডিও, বেস্ট এফোর্ট এবং ব্যাকগ্রাউন্ড ক্যাটাগরিতে অগ্রাধিকার দেয়।
আইটি টিমগুলো গেস্ট ওয়্যারলেস ট্রাফিককে কম-অগ্রাধিকারের ক্যাটাগরিতে ম্যাপ করতে WMM ব্যবহার করে, যা নিশ্চিত করে যে গুরুত্বপূর্ণ কর্পোরেট অ্যাপ্লিকেশনগুলো যেন কখনই ব্যান্ডউইথের ঘাটতিতে না পড়ে।
RADIUS Attribute 27 (Session-Timeout)
অথেন্টিকেশন সার্ভার দ্বারা পাঠানো একটি স্ট্যান্ডার্ড RADIUS অ্যাট্রিবিউট যা পুনরায় প্রমাণীকরণের প্রয়োজন হওয়ার আগে একটি ব্যবহারকারী সেশন সর্বোচ্চ কত সেকেন্ড সক্রিয় থাকতে পারে তা নির্ধারণ করে।
RADIUS-এর সাথে captive portals একীভূত করার সময় এটির সম্মুখীন হতে হয়। এটি গেস্ট সেশনে কঠোর সময়সীমা প্রয়োগ করতে ব্যবহৃত হয় (যেমন, ২ ঘণ্টার জন্য ৭২০০ সেকেন্ড)।
RADIUS Attribute 28 (Idle-Timeout)
একটি RADIUS অ্যাট্রিবিউট যা নেটওয়ার্ক অ্যাক্সেস পয়েন্ট স্বয়ংক্রিয়ভাবে সংযোগ বিচ্ছিন্ন করার আগে একটি ক্লায়েন্ট সেশনের জন্য অনুমোদিত সর্বোচ্চ নিষ্ক্রিয়তার সময়কাল (সেকেন্ডে) নির্দিষ্ট করে।
উচ্চ-ঘনত্বের ভেন্যুতে লগ আউট না করেই এলাকা ছেড়ে চলে যাওয়া ডিভাইসগুলো থেকে IP অ্যাড্রেসগুলো পুনরুদ্ধার করতে এটি অত্যন্ত গুরুত্বপূর্ণ।
RADIUS Change of Authorisation (CoA)
একটি প্রোটোকল এক্সটেনশন (RFC 5176) যা একটি RADIUS সার্ভারকে ক্লায়েন্টকে বিচ্ছিন্ন না করেই একটি সক্রিয় সেশনের পলিসিগুলো (যেমন ব্যান্ডউইথ সীমা বা VLAN অ্যাসাইনমেন্ট) গতিশীলভাবে পরিবর্তন করতে সক্ষম করে।
একজন গেস্ট তাদের দৈনিক ডেটা কোটা অতিক্রম করলে রিয়েল-টাইমে তার ব্যান্ডউইথ গতিশীলভাবে হ্রাস করতে ব্যবহৃত হয়।
Client Isolation
ওয়্যারলেস অ্যাক্সেস পয়েন্টের একটি নিরাপত্তা বৈশিষ্ট্য যা একই SSID-এর সাথে যুক্ত ওয়্যারলেস ক্লায়েন্টদের একে অপরের সাথে যোগাযোগ করতে বাধা দেয়।
গেস্ট নেটওয়ার্কে ক্ষতিকারক ম্যালওয়্যার ছড়িয়ে পড়া, ডিভাইসে উঁকিঝুঁকি মারা এবং স্থানীয় ম্যান-ইন-দ্য-মিডল আক্রমণ প্রতিরোধ করতে এটি অপরিহার্য।
WPA3 Opportunistic Wireless Encryption (OWE)
একটি WiFi Alliance সার্টিফাইড স্ট্যান্ডার্ড যা ওপেন ওয়্যারলেস নেটওয়ার্কের জন্য পৃথক ডেটা এনক্রিপশন প্রদান করে, কোনো শেয়ার্ড পাসওয়ার্ডের প্রয়োজন ছাড়াই পরোক্ষ নজরদারি প্রতিরোধ করে।
সম্পূর্ণ উন্মুক্ত গেস্ট নেটওয়ার্কের আধুনিক বিকল্প, যা ভিজিটরদের কোনো প্রকার সংযোগ জটিলতা ছাড়াই নিরাপত্তা এবং ডেটা গোপনীয়তা প্রদান করে।
DHCP Lease Time
একটি নেটওয়ার্ক ডিভাইসকে DHCP সার্ভার দ্বারা একটি নির্দিষ্ট IP অ্যাড্রেস বরাদ্দ করার সময়সীমা, যার পর অ্যাড্রেসটি পুলে ফেরত যায় বা রিনিউ হয়।
উচ্চ ভিজিটর প্রবাহ সহ গেস্ট নেটওয়ার্কে, IP পুল শেষ হওয়া প্রতিরোধ করতে DHCP লিজের সময় সংক্ষিপ্ত (যেমন - ১ ঘণ্টা) রাখা আবশ্যক।
Network Segmentation
একটি ফিজিক্যাল নেটওয়ার্ককে একাধিক লজিক্যাল সাবনেটে (VLANs) বিভক্ত করার আর্কিটেকচারাল অনুশীলন, যার প্রতিটি ফায়ারওয়াল নিয়ম এবং নিরাপত্তা নীতি দ্বারা পৃথক করা থাকে।
কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট (CDE) থেকে অনিরাপদ গেস্ট ওয়্যারলেস নেটওয়ার্ককে আলাদা করতে PCI DSS v4.0 এর অধীনে একটি বাধ্যতামূলক প্রয়োজনীয়তা।
সমাধানকৃত উদাহরণসমূহ
একটি ২০০-রুমের লাক্সারি হোটেল একটি টিয়ার্ড গেস্ট WiFi মডেল চালু করতে চায়। সাধারণ গেস্টদের একটি ফ্রি, বেসিক কানেকশন দেওয়া উচিত যা ওয়েব ব্রাউজিংয়ের জন্য পর্যাপ্ত হবে, যেখানে লয়্যালটি মেম্বার এবং অর্থ প্রদানকারী গেস্টরা 4K ভিডিও স্ট্রিম করতে সক্ষম প্রিমিয়াম হাই-স্পিড অ্যাক্সেস পাবেন। হোটেলটি Cisco Catalyst 9800 WLC এবং Cisco DNA Centre ব্যবহার করে।
একটি সেন্ট্রালাইজড RADIUS সার্ভারকে (যেমন, ক্লাউড RADIUS) নির্দেশ করে 802.1X এবং MAC Authentication Bypass (MAB) সহ কনফিগার করা একটি একক গেস্ট SSID স্থাপন করুন। ব্যবহারকারীদের অথেন্টিকেট করার জন্য Captive Portal কনফিগার করুন। সফল লগইনের পর, RADIUS সার্ভার ব্যবহারকারীর প্রোফাইল মূল্যায়ন করে:
১. সাধারণ গেস্টদের জন্য: RADIUS সার্ভার রেট লিমিট করার জন্য Cisco ভেন্ডর-নির্দিষ্ট অ্যাট্রিবিউট (VSAs) সহ access-accept রিটার্ন করে: cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=5000000" এবং cisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=1000000" (৫ Mbps ডাউন / ১ Mbps আপ), সাথে Session-Timeout = 86400 (২৪ ঘণ্টা)।
২. প্রিমিয়াম/লয়্যালটি গেস্টদের জন্য: RADIUS সার্ভার হাই-স্পিড রেট লিমিট করার জন্য Cisco VSAs রিটার্ন করে: cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=50000000" এবং cisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=10000000" (৫০ Mbps ডাউন / ১০ Mbps আপ), সাথে Session-Timeout = 604800 (৭ দিন)।
এই টিয়ার্ড মডেলটি একটি একক SSID-এ ডাইনামিকভাবে কার্যকর করা হয়, যা একাধিক গেস্ট SSID এড়ানোর মাধ্যমে RF ওভারহেডকে সর্বনিম্ন করে।
একসাথে ৫০,০০০ দর্শক ধারণক্ষমতা বিশিষ্ট একটি হাই-ডেনসিটি স্পোর্টস স্টেডিয়ামকে লাইভ ইভেন্ট চলাকালীন তাদের ১০ Gbps WAN আপলিঙ্ক যাতে গেস্ট WiFi দ্বারা স্যাচুরেটেড না হয়ে যায় তা প্রতিরোধ করতে হবে, পাশাপাশি দর্শকরা যাতে এখনও সোশ্যাল মিডিয়ায় পোস্ট আপলোড করতে এবং স্টেডিয়ামের মোবাইল অর্ডারিং অ্যাপ অ্যাক্সেস করতে পারেন তা নিশ্চিত করতে হবে।
ওয়্যারলেস ল্যান কন্ট্রোলারে (যেমন, HPE Aruba Mobility Conductor) একটি উচ্চ সুসংগঠিত, হাই-ডেনসিটি ওয়্যারলেস পলিসি কনফিগার করুন:
১. SSID রেট লিমিটিং: প্রতি ক্লায়েন্টের জন্য কঠোর ব্যান্ডউইথ ক্যাপ ৩ Mbps ডাউনস্ট্রিম এবং ১ Mbps আপস্ট্রিম সেট করুন। এটি মোবাইল অ্যাপ এবং টেক্সট/ইমেজ আপলোডের জন্য পর্যাপ্ত কিন্তু উচ্চ-ব্যান্ডউইথের ভিডিও স্ট্রিমিংকে নিরুৎসাহিত করে।
২. সামগ্রিক ব্যান্ডউইথ শেপিং: গেস্ট নেটওয়ার্কের মোট গতি ২ Gbps-এ (মোট WAN ক্ষমতার ২০%) সীমাবদ্ধ করতে ফায়ারওয়ালে (যেমন, Fortinet FortiGate) গেস্ট VLAN-এর ওপর একটি সামগ্রিক ট্রাফিক শেপিং চুক্তি প্রয়োগ করুন, যা ব্রডকাস্ট মিডিয়া, POS লেনদেন এবং অপারেশনাল স্টাফদের জন্য ৮ Gbps ফাঁকা রাখবে।
৩. সময়-ভিত্তিক অ্যাক্সেস: স্পোর্টস ইভেন্টের সাধারণ স্থায়িত্বকালের সাথে মিলিয়ে Captive Portal সেশন টাইমআউট ১৪,৪০০ সেকেন্ড (৪ ঘণ্টা) নির্ধারণ করুন। স্টেডিয়াম থেকে দ্রুত চলে যাওয়া দর্শকদের কাছ থেকে IP অ্যাড্রেসগুলো দ্রুত পুনরায় উদ্ধার করতে একটি আগ্রাসী Idle-Timeout ৬০০ সেকেন্ড (১৫ মিনিট) সক্রিয় করুন।
১৫০টি স্টোর সহ একটি জাতীয় রিটেইল চেইন এমন একটি গেস্ট WiFi নেটওয়ার্ক চালু করতে চায় যা স্টোর বন্ধ থাকার সময়ে স্বয়ংক্রিয়ভাবে বন্ধ হয়ে যাবে, যাতে পার্কিং লটে রাত কাটানো ব্যক্তিদের দ্বারা নিরাপত্তার ঝুঁকি এবং স্টোরের ইন্টারনেটের অননুমোদিত ব্যবহার প্রতিরোধ করা যায়।
একটি সেন্ট্রালাইজড পলিসি ড্যাশবোর্ডের সাথে একীভূত একটি ক্লাউড-ম্যানেজড ওয়্যারলেস আর্কিটেকচার (যেমন, Cisco Meraki বা Juniper Mist) স্থাপন করুন:
১. SSID শিডিউলিং কনফিগার করুন: ক্লাউড-ম্যানেজড ড্যাশবোর্ডে, 'Store Guest' SSID-এর জন্য একটি সময়সূচী প্রোফাইল কনফিগার করুন। স্টোরের ব্যবসার সময় এবং অতিরিক্ত ৩০ মিনিটের একটি বাফার মিলিয়ে সক্রিয় থাকার সময় সেট করুন (যেমন, সোমবার-শনিবার, ০৮:৩০ থেকে ২১:৩০; রবিবার, ১০:৩০ থেকে ১৮:৩০)।
২. সম্পূর্ণ SSID দমন কার্যকর করুন: এই সময়ের বাইরে গেস্ট SSID প্রচারকারী রেডিও সিগন্যালটি যাতে সম্পূর্ণ নিষ্ক্রিয় থাকে তা নিশ্চিত করতে ক্লাউড প্রোফাইলটি সেট করুন। এটি স্ক্যান তালিকায় SSID-টি দৃশ্যমান হওয়া প্রতিরোধ করে, ফলে সারারাত ধরে চলা ব্রুট-ফোর্স বা প্রোবিং আক্রমণের ঝুঁকি দূর হয়।
৩. সেশনের মেয়াদ শেষ হওয়া: Captive Portal স্তরে একটি কঠোর ৯০ মিনিটের সেশন টাইমআউট (Session-Timeout = 5400) সেট করুন। এটি সাধারণ রিটেইল স্টোরে থাকার সময়ের সাথে মিলে যায় এবং ব্যবহারকারীরা আরও বেশি সময় থাকলে তাদের পুনরায় প্রমাণীকরণ করতে অনুরোধ করে, যা পুনরাবৃত্ত মার্কেটিং এনগেজমেন্ট বৃদ্ধি করে।
অনুশীলনী প্রশ্নসমূহ
Q1. একটি বড় রিটেইল শপিং মলে ব্যস্ত উইকএন্ডের সময় তাদের গেস্ট WiFi নেটওয়ার্কে ঘন ঘন DHCP IP অ্যাড্রেস শেষ হওয়ার সমস্যা দেখা দেয়। বর্তমান কনফিগারেশনে ২৪ ঘণ্টার DHCP লিজের সময় সহ একটি `/24` সাবনেট (২৫৪টি উপলব্ধ IP) ব্যবহার করা হচ্ছে। হার্ডওয়্যার পরিকাঠামো প্রসারিত না করে নেটওয়ার্ক আর্কিটেক্টের কীভাবে এই সমস্যার সমাধান করা উচিত?
ইঙ্গিত: গড় অবস্থানের সময়, DHCP লিজের সময়সীমা এবং লজিক্যাল সাবনেটের আকারের মধ্যকার সম্পর্ক বিবেচনা করুন।
মডেল উত্তর দেখুন
নেটওয়ার্ক আর্কিটেক্টের অবিলম্বে দুটি পরিবর্তন করা উচিত:
১. DHCP লিজের সময় ২৪ ঘণ্টা থেকে কমিয়ে ৩০ বা ৬০ মিনিট করা। যেহেতু একটি শপিং মলে গড় অবস্থানের সময় ১ থেকে ২ ঘণ্টা, তাই একটি সংক্ষিপ্ত লিজের সময় নিশ্চিত করে যে চলে যাওয়া ডিভাইসগুলি থেকে দ্রুত IP অ্যাড্রেসগুলি উদ্ধার করে পুলে ফেরত আনা হয়।
২. সাবনেট মাস্ক /24 থেকে /21 (২,০৪৬টি উপলব্ধ IP প্রদান করে) বা /20 (৪,০৯৪টি উপলব্ধ IP প্রদান করে) এ পরিবর্তন করে DHCP স্কোপ প্রসারিত করা। এটি কোনো নতুন ফিজিক্যাল সুইচ বা অ্যাক্সেস পয়েন্টের প্রয়োজন ছাড়াই গেস্ট VLAN 30-এ IP পুলের লজিক্যাল আকার বৃদ্ধি করে।
Q2. একজন আইটি ম্যানেজার লক্ষ্য করেছেন যে গেস্ট WiFi নেটওয়ার্কের বেশ কয়েকজন ব্যবহারকারী ধারাবাহিকভাবে ৫০০ MB দৈনিক ডেটা কোটা বাইপাস করছেন। কোটা কার্যকর করার জন্য নেটওয়ার্কটি MAC-ভিত্তিক ট্র্যাকিং ব্যবহার করে। ব্যবহারকারীরা কীভাবে এই সীমাবদ্ধতা বাইপাস করছেন এবং প্রস্তাবিত এন্টারপ্রাইজ-গ্রেড সমাধানটি কী?
ইঙ্গিত: আধুনিক মোবাইল অপারেটিং সিস্টেমগুলি তাদের ফিজিক্যাল আইডেন্টিফায়ার স্বয়ংক্রিয়ভাবে পরিবর্তন করে।
মডেল উত্তর দেখুন
ব্যবহারকারীরা MAC Address Randomisation ব্যবহার করে কোটা বাইপাস করছেন, যা আধুনিক iOS এবং Android ডিভাইসের একটি নেটিভ প্রাইভেসি ফিচার। তাদের WiFi সংযোগ বন্ধ এবং চালু করার মাধ্যমে অথবা তাদের ডিভাইস সেটিংস পরিবর্তন করার মাধ্যমে, তারা একটি নতুন র্যান্ডমাইজড MAC অ্যাড্রেস তৈরি করে, যাকে নেটওয়ার্ক অ্যাক্সেস পয়েন্ট সম্পূর্ণ নতুন একটি ডিভাইস হিসেবে গণ্য করে এবং নতুন ৫০০ MB কোটা প্রদান করে। প্রস্তাবিত সমাধান হলো MAC-ভিত্তিক সেশন ট্র্যাকিং থেকে আইডেন্টিটি-ভিত্তিক সেশন ট্র্যাকিংয়ে স্থানান্তরিত হওয়া। ব্যবহারকারীর প্রমাণীকরণ (যেমন - ইমেল ভেরিফিকেশন, SMS OTP, বা সোশ্যাল লগইন) বাধ্যতামূলক করতে Captive Portal কনফিগার করুন। সেন্ট্রালাইজড RADIUS/পলিসি ডাটাবেসে ব্যবহারকারীর প্রমাণিত আইডেন্টিটির সাথে ডেটা ব্যবহারের কোটা সংযুক্ত করুন। যখন কোনো ব্যবহারকারী সংযুক্ত হবেন, তার ডিভাইস যে র্যান্ডমাইজড MAC অ্যাড্রেসই ব্যবহার করুক না কেন, তাকে লগইন করতে হবে এবং তার সেশনটি তার অনন্য আইডেন্টিটির সাথে ম্যাপ করা হবে, যা তার ব্যবহৃত সমস্ত MAC অ্যাড্রেস জুড়ে ৫০০ MB দৈনিক সীমা কার্যকর করবে।
Q3. একটি হোটেল চেইন তাদের গেস্ট ওয়্যারলেস নেটওয়ার্ক যাতে PCI DSS v4.0 মেনে চলে তা নিশ্চিত করতে চায়। একটি অডিটের সময়, QSA (Qualified Security Assessor) দেখতে পান যে হোটেলের প্রপার্টি ম্যানেজমেন্ট সিস্টেম (PMS) এবং গেস্ট WiFi ভিন্ন সাবনেটে রয়েছে কিন্তু ইন্টার-সাবনেট ট্রাফিক ব্লক করার জন্য কোনো ফায়ারওয়াল নিয়ম ছাড়াই একই ফিজিক্যাল সুইচের সাথে সংযুক্ত রয়েছে। এর কমপ্লায়েন্স ঝুঁকি কী এবং কীভাবে এটি প্রতিকার করা উচিত?
ইঙ্গিত: PCI DSS-এর জন্য লজিক্যাল সেগমেন্টেশন সক্রিয়ভাবে কার্যকর করা প্রয়োজন, যা শুধু সাবনেট দ্বারা সংজ্ঞায়িত করলেই হয় না।
মডেল উত্তর দেখুন
কমপ্লায়েন্সের ঝুঁকিটি হলো যে গেস্ট WiFi নেটওয়ার্কটি PMS অবস্থানকারী কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট (CDE) থেকে আলাদা করা নেই। ইন্টার-সাবনেট রাউটিং সক্রিয় থাকা এবং কোনো ফায়ারওয়াল সীমাবদ্ধতা না থাকা একটি ফ্ল্যাট ফিজিক্যাল নেটওয়ার্কে, WiFi-তে থাকা যেকোনো গেস্ট ডিভাইস সরাসরি PMS সার্ভারে ট্রাফিক রাউট করতে পারে। এর ফলে সম্পূর্ণ গেস্ট WiFi নেটওয়ার্কটি PCI অডিটের আওতাভুক্ত হয়ে পড়ে, যা একটি গুরুতর নন-কমপ্লায়েন্স সংক্রান্ত ত্রুটি। এটি প্রতিকার করতে: ১. সুইচে কঠোর VLAN সেগমেন্টেশন কার্যকর করুন। গেস্ট WiFi-কে একটি ডেডিকেটেড VLAN (VLAN ৩০) এবং PMS/CDE-কে একটি আলাদা সুরক্ষিত VLAN (VLAN ১০০)-এ অ্যাসাইন করুন। ২. গেটওয়ে/রাউটার লেভেলে ফায়ারওয়াল পলিসি প্রয়োগ করুন। নির্দিষ্ট অ্যাক্সেস কন্ট্রোল লিস্ট (ACLs) বা ফায়ারওয়াল নিয়ম কনফিগার করুন যা VLAN ৩০ থেকে উৎপন্ন হওয়া এবং VLAN ১০০-এর উদ্দেশ্যে পাঠানো সমস্ত ট্রাফিক ড্রপ করে। ৩. স্টেটফুল প্যাকেট ইন্সপেকশন সক্ষম করুন এবং কোনো গেস্ট ডিভাইস যাতে CDE-এর ভেতরের কোনো ডিভাইসের সাথে সংযোগ স্থাপন করতে না পারে তা যাচাই করতে নিয়মিত পেনিট্রেশন টেস্টিং পরিচালনা করুন, যার ফলে গেস্ট নেটওয়ার্কটিকে আনুষ্ঠানিকভাবে PCI অডিট স্কোপের বাইরে রাখা সম্ভব হবে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
How do I set session time limits for guest WiFi users?
Session time limits are enforced by sending the Session-Timeout RADIUS attribute (RFC 2865) in the Access-Accept packet during captive portal authentication, or by configuring inactivity and session timers directly on your wireless controller (such as Cisco Meraki, ArubaOS, or UniFi). Once the timer expires, the gateway deauthenticates the client or redirects them back to the captive portal for re-authorisation.
What is the recommended bandwidth limit per guest WiFi user?
For high-turnover public venues like cafes and retail stores, 5 Mbps download and 2 Mbps upload per user provides responsive 1080p video streaming, web browsing, and messaging without monopolising airtime. In hospitality or enterprise coworking spaces, offering 15 to 25 Mbps download with 5 to 10 Mbps upload ensures glitch-free video conferencing and VPN performance. Enforcing per-user QoS token buckets prevents single users from consuming the entire WAN uplink.
What is the difference between Session-Timeout and Idle-Timeout in guest WiFi?
Session-Timeout specifies the maximum total duration (in seconds) that an authenticated client may remain on the network before mandatory re-authorisation, regardless of traffic activity. Idle-Timeout (inactivity timer) monitors user data packets and disconnects a device if no traffic is transmitted for a set period (typically 10 to 15 minutes), freeing up DHCP leases and AP association table entries when visitors leave the venue.
How do you prevent guests from bypassing session limits with MAC address randomisation?
Modern mobile devices (iOS, Android, Windows) rotate private MAC addresses. Relying exclusively on physical MAC addresses allows users to cycle their connection and reset timers. Enterprise platforms like Purple tie guest sessions to verified identity credentials (SMS one-time passwords, social logins, or corporate emails) or issue Passpoint (Hotspot 2.0) encrypted profiles, ensuring time and bandwidth quotas persist across hardware address changes.
How does RFC 8910 (Captive Portal API) communicate time and data quotas to client devices?
RFC 8910 standardizes how wireless networks communicate session parameters to client operating systems via DHCP Option 114 and IPv6 Router Advertisements. Rather than intercepting DNS queries or dropping packets upon expiry, the gateway advertises an API endpoint that informs the device of remaining time or byte allowances, allowing native OS notifications and frictionless renewal splash screens.
Which RADIUS attributes enforce bandwidth rate limiting on enterprise access points?
Enterprise access points and controllers parse vendor-specific RADIUS attributes returned in the Access-Accept packet. The most common standard attributes include WISPr-Bandwidth-Max-Down and WISPr-Bandwidth-Max-Up (used by Meraki, Ruckus, and UniFi), Aruba-Bandwidth-Contract (ArubaOS), and Cisco-AVPair='rate-limit:downlink/uplink' (Cisco IOS-XE / Catalyst).
How does Purple automate guest WiFi bandwidth tiering and monetization?
Purple provides a cloud-managed captive portal and identity platform that integrates seamlessly with your existing AP infrastructure. It allows venues to offer tiered access models - such as a free 60-minute basic tier alongside a paid or loyalty-gated high-speed premium tier - automating payment processing, voucher generation, and RADIUS rate-limit assignment without manual network reconfiguration.
এই সিরিজে পড়া চালিয়ে যান
Guest WiFi সেটআপ করার এন্টারপ্রাইজ গাইড: নিরাপত্তা, সেগমেন্টেশন এবং স্পিড
এই এন্টারপ্রাইজ টেকনিক্যাল গাইডটি IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য নিরাপদ, বিভক্ত গেস্ট WiFi স্থাপনের বিষয়ে কার্যকরী নির্দেশনা প্রদান করে। এতে VLAN আর্কিটেকচার, WPA3 এনক্রিপশন, 802.1X প্রমাণীকরণ, PCI DSS এবং GDPR কমপ্লায়েন্স এবং Purple-এর হার্ডওয়্যার-নিরপেক্ষ captive portal লেয়ারের ইন্টিগ্রেশন অন্তর্ভুক্ত রয়েছে।
কীভাবে গেস্ট ওয়াই-ফাই সেট আপ করবেন: এন্টারপ্রাইজ নেটওয়ার্ক সেগমেন্টেশন গাইড
এই গাইডে একটি নিরাপদ, সেগমেন্টেড এন্টারপ্রাইজ WiFi নেটওয়ার্ক তৈরি করার জন্য প্রয়োজনীয় টেকনিক্যাল আর্কিটেকচার, অথেন্টিকেশন স্ট্যান্ডার্ড এবং ডেপ্লয়মেন্ট মেথডোলজি বিস্তারিতভাবে আলোচনা করা হয়েছে। আপনি শিখবেন কীভাবে থ্রি-SSID মডেল ইমপ্লিমেন্ট করবেন, কর্মীদের অথেন্টিকেশনের জন্য 802.1X ডেপ্লয় করবেন, GDPR-সম্মত গেস্ট অ্যাক্সেসের জন্য captive portals কনফিগার করবেন এবং আপনার PCI DSS স্কোপ কমাবেন।
পারিবারিক-অনুকূল WiFi: শপিং সেন্টারের জন্য সেরা অনুশীলনসমূহ
এই টেকনিক্যাল রেফারেন্স নির্দেশিকাটি রিটেইল পরিবেশে গেস্ট WiFi নেটওয়ার্কে ক্যাটাগরি-ভিত্তিক URL ফিল্টারিং বাস্তবায়নের জন্য কার্যকরী পদ্ধতি সরবরাহ করে। এটি কমপ্লায়েন্স নিশ্চিত করতে এবং ব্র্যান্ডের সুনাম রক্ষা করতে নেটওয়ার্ক আর্কিটেকচার, পলিসি নির্ধারণ এবং ঝুঁকি প্রশমন কৌশলগুলির বিবরণ দেয়।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।