
কীভাবে Captive Portal-এর জন্য WeChat OAuth অথেন্টিকেশন কনফিগার করবেন
এই টেকনিক্যাল গাইডে কীভাবে Captive Portal-এর জন্য WeChat OAuth অথেন্টিকেশন কনফিগার করতে হয় তা ব্যাখ্যা করা হয়েছে। এতে প্ল্যাটফর্ম রেজিস্ট্রেশন, OAuth 2.0 ফ্লো, স্কোপ সিলেকশন এবং চীনা ভিজিটরদের কাছ থেকে সুরক্ষিতভাবে ফার্স্ট-পার্টি ডেটা সংগ্রহ করার জন্য প্রয়োজনীয় নেটওয়ার্ক এনফোর্সমেন্ট মেকানিজম বিস্তারিতভাবে আলোচনা করা হয়েছে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Captive Portal গাইড →
এক্সিকিউটিভ সামারি
চীনা দর্শনার্থীরা যখন আপনার WiFi-এর সাথে সংযুক্ত হন, তখন শুধুমাত্র ইমেল বা Facebook লগইন অপশন সহ একটি স্প্ল্যাশ পেজ প্রদর্শন করা তাৎক্ষণিক অ্যাক্সেসে একটি বাধা সৃষ্টি করে। ১৩.৮ বিলিয়ন মাসিক সক্রিয় ব্যবহারকারীর সুবিধার্থে, WeChat-কে একটি আইডেন্টিটি প্রোভাইডার হিসেবে কনফিগার করলে এই জটিলতা দূর হয়। এই নির্দেশিকাতে দেখায়ো হয়েছে কীভাবে Captive Portals-এর জন্য WeChat OAuth 2.0 অথেনটিকেশন বাস্তবায়ন করতে হয়, যেখানে প্রয়োজনীয় প্ল্যাটফর্ম রেজিস্ট্রেশন, OAuth ফ্লো এবং একটি সফল লগইনকে নেটওয়ার্ক অ্যাক্সেসে রূপান্তর করার জন্য প্রয়োজনীয় নেটওয়ার্ক এনফোর্সমেন্ট মেকানিজম বিস্তারিত আলোচনা করা হয়েছে। আমরা এন্টারপ্রাইজ-গ্রেড হার্ডওয়্যারের জন্য প্রযুক্তিগত বাস্তবায়ন এবং সেই সাথে GDPR এবং PIPL-এর অধীনে কমপ্লায়েন্সের প্রয়োজনীয়তাগুলি কভার করব।
Technical Architecture
Captive Portal অনাঅথেনটিকেটেড ডিভাইস থেকে HTTP ট্রাফিক ইন্টারসেপ্ট করে এবং সেগুলিকে একটি পোর্টাল সার্ভারে হোস্ট করা স্প্ল্যাশ পেজে রিডাইরেক্ট করে। আপনি যখন WeChat OAuth ইন্টিগ্রেট করেন, তখন আপনি এই ফ্লোতে একটি থার্ড-পার্টি আইডেন্টিটি প্রোভাইডার যুক্ত করেন।
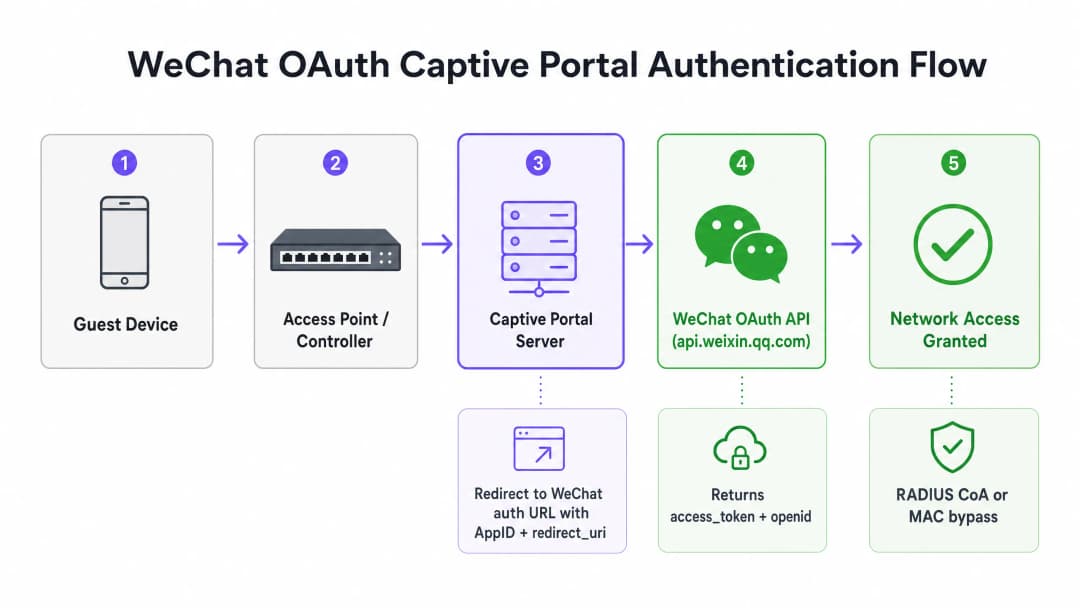
এখানে ধাপে ধাপে সঠিক ইন্টারঅ্যাকশন দেওয়া হলো:
- ভিজিটর SSID-এর সাথে কানেক্ট করেন।
- ওয়ারলেস অ্যাক্সেস পয়েন্ট (AP) বা ওয়ারলেস কন্ট্রোলার একটি অথেনটিকেটেড সেশনের অনুপস্থিতি শনাক্ত করে এবং HTTP ট্রাফিককে Captive Portal URL-এ রিডাইরেক্ট করে।
- ভিজিটর WeChat লগইন নির্বাচন করেন।
- পোর্টাল সার্ভার ব্রাউজারটিকে WeChat-এর অথরাইজেশন এন্ডপয়েন্টে (
open.weixin.qq.com) রিডাইরেক্ট করে, যেখানেAppID,redirect_uri,response_type=code, এবংscopeপাস করা হয়। - WeChat অথেনটিকেশন হ্যান্ডেল করে। ভিজিটর যদি
snsapi_baseস্কোপ ব্যবহার করে WeChat ইন-অ্যাপ ব্রাউজারের মধ্যে থাকেন, তবে এটি ব্যাকগ্রাউন্ডে নীরবে ঘটে। - WeChat একটি অস্থায়ী অথরাইজেশন কোড সহ পোর্টালের
redirect_uri-তে রিডাইরেক্ট করে। - পোর্টাল সার্ভার
api.weixin.qq.com/sns/oauth2/access_tokenকল করে এই কোডটি একটি অ্যাক্সেস টোকেনের সাথে এক্সচেঞ্জ করে। - WeChat
access_token,refresh_token, এবং ইউজারেরopenidরিটার্ন করে।
Platform Registration Requirements
WeChat লগইন ইমপ্লিমেন্ট করার জন্য সঠিক ডেভেলপার প্ল্যাটফর্মে রেজিস্ট্রেশন করা প্রয়োজন। WeChat দুটি পৃথক প্ল্যাটফর্ম পরিচালনা করে, এবং ভুলটি নির্বাচন করলে ইন্টিগ্রেশন ব্যর্থ হবে।
WeChat Official Accounts Platform
WeChat ইন-অ্যাপ ব্রাউজারের ভেতরে পরিবেশিত Captive Portal-এর জন্য, আপনার WeChat Official Accounts Platform (mp.weixin.qq.com)-এ রেজিস্টার্ড একটি সার্ভিস অ্যাকাউন্ট প্রয়োজন। সাবস্ক্রিপশন অ্যাকাউন্টে প্রয়োজনীয় OAuth ওয়েবপেজ অথরাইজেশন পারমিশন থাকে না। সার্ভিস অ্যাকাউন্ট snsapi_base এবং snsapi_userinfo উভয় স্কোপই সাপোর্ট করে।
WeChat Open Platform
WeChat-এর বাইরে স্ট্যান্ডার্ড মোবাইল ব্রাউজার (যেমন Android-এ Chrome বা iOS-এ Safari) থেকে অ্যাক্সেস করা Captive Portal-এর জন্য, ওপেন প্ল্যাটফর্মে (open.weixin.qq.com) রেজিস্টার্ড একটি ওয়েবসাইট অ্যাপ্লিকেশন প্রয়োজন। এটি snsapi_login স্কোপ ব্যবহার করে এবং ইউজারকে তাদের WeChat অ্যাপ দিয়ে স্ক্যান করার জন্য একটি QR কোড প্রদর্শন করে।
সমস্ত অ্যাক্সেস পাথ কভার করার জন্য বেশিরভাগ এন্টারপ্রাইজ ডেপ্লয়মেন্টে উভয় রেজিস্ট্রেশনেরই প্রয়োজন হয়।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
Scope Selection and Data Collection
স্কোপ প্যারামিটারটি নির্ধারণ করে যে WeChat আপনার পোর্টাল সার্ভারে কী ডেটা রিটার্ন করবে। এই সিদ্ধান্তটি ইউজারের অভিজ্ঞতা এবং ডেটা প্রাইভেসি কমপ্লায়েন্স উভয়ের উপর প্রভাব ফেলে।
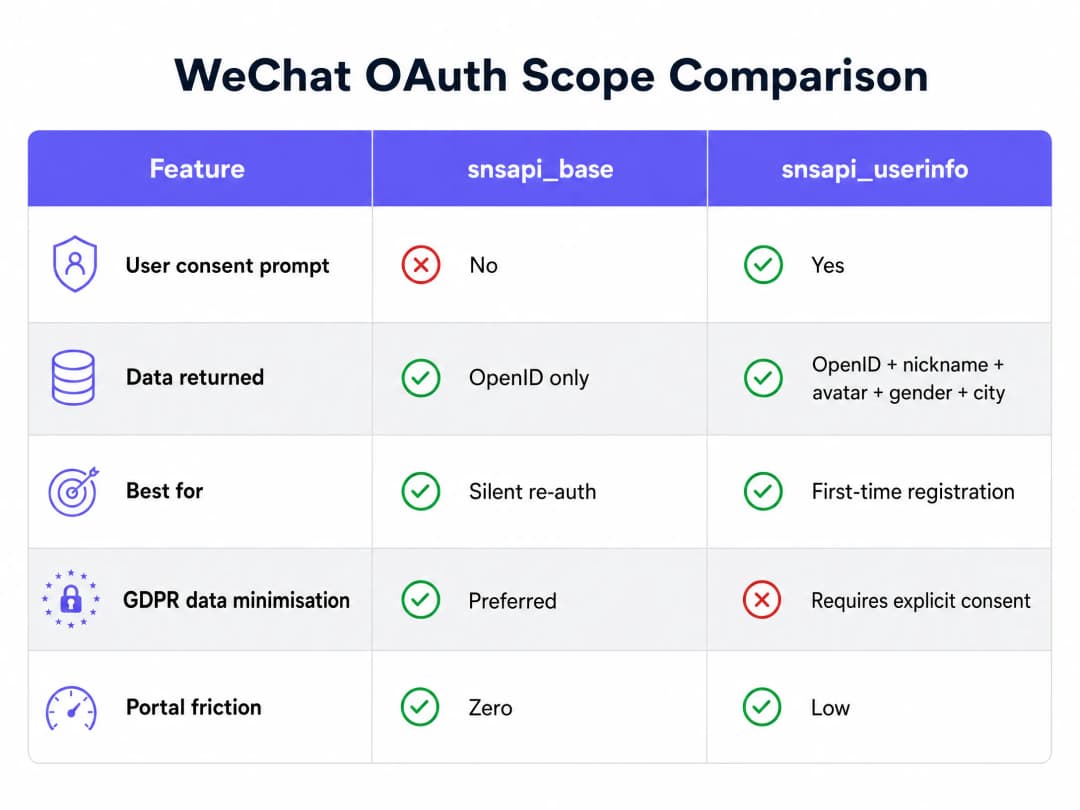
snsapi_base
এই স্কোপটি শুধুমাত্র OpenID প্রদান করে, যা আপনার অফিশিয়াল অ্যাকাউন্টের মধ্যে ব্যবহারকারীর জন্য অনন্য আইডেন্টিফায়ার। এর জন্য কোনো ব্যবহারকারীর অনুমোদনের প্রম্পট প্রয়োজন হয় না, যা প্রমাণীকরণকে নীরব বা নিরবচ্ছিন্ন করে তোলে। এটি সেইসব ফিরে আসা ভিজিটরদের জন্য সবচেয়ে উপযুক্ত যাদের প্রোফাইল আপনার কাছে ইতিমধ্যেই রয়েছে, অথবা এমন ভেন্যুগুলির জন্য যা নতুন ডেটা সংগ্রহের চেয়ে জিরো ফ্রিকশন বা বাধা মুক্ত অভিজ্ঞতাকে বেশি অগ্রাধিকার দেয়।
snsapi_userinfo
এই স্কোপটি OpenID-এর সাথে ব্যবহারকারীর WeChat ডাকনাম, প্রোফাইল ছবি, লিঙ্গ, ভাষা সেটিংস এবং শহর প্রদান করে। এর জন্য একটি স্পষ্ট অনুমোদন পৃষ্ঠার প্রয়োজন হয়, যা কিছুটা বাধার সৃষ্টি করে। প্রথমবার আসা ভিজিটরদের নিবন্ধনের জন্য এটি ব্যবহার করুন যেখানে একটি প্রোফাইল তৈরি করা প্রয়োজন, এবং এর সাথে একটি GDPR-সম্মত সম্মতি লেয়ার যুক্ত রাখুন।
Network Enforcement Integration
একটি OAuth টোকেন অর্জন করা পরিচয় প্রমাণ করে, কিন্তু এটি নেটওয়ার্ক চালু করে না। স্ট্যান্ডার্ড প্রোটোকল ব্যবহার করে আপনাকে সফল প্রমাণীকরণকে নেটওয়ার্ক অ্যাক্সেসে রূপান্তরিত করতে হবে।
RADIUS Change of Authorization (CoA)
IEEE 802.1X এবং RFC 3576-এ সংজ্ঞায়িত, RADIUS CoA পোর্টাল সার্ভারকে সফল OAuth-এর পর নেটওয়ার্ক কন্ট্রোলারের কাছে একটি অনুরোধ পাঠানোর অনুমতি দেয়। কন্ট্রোলার তখন ডিভাইসটিকে একটি অপ্রমাণিত VLAN থেকে একটি গেস্ট VLAN-এ স্থানান্তরিত করে। এটি Cisco Meraki, HPE Aruba, Ruckus এবং Juniper Mist সহ এন্টারপ্রাইজ-গ্রেড হার্ডওয়্যারের জন্য স্ট্যান্ডার্ড।
MAC Address Bypass
বিকল্পভাবে, পোর্টাল সার্ভার ডিভাইসের MAC অ্যাড্রেসকে একটি অনুমোদিত ক্লায়েন্ট হিসেবে রেজিস্টার করে এবং কন্ট্রোলার অ্যাক্সেসের অনুমতি দেয়। এটি বাস্তবায়ন করা সহজ হলেও, এটি কম নিরাপদ কারণ MAC অ্যাড্রেস স্পুফ বা জাল করা যেতে পারে।
WeChat OAuth সম্পূর্ণ হয়ে গেলে Purple-এর ক্লাউড ওভারলে প্রযুক্তি এই হ্যান্ডঅফটিকে স্বয়ংক্রিয় করে এবং অন্তর্নিহিত হার্ডওয়্যারে (Ubiquiti UniFi, Cambium, Extreme এবং Fortinet সহ) উপযুক্ত সংকেত পাঠায়।
Compliance and Security Considerations
GDPR এবং PIPL Alignment
আপনি যদি ইউরোপীয় ভিজিটরদের পরিষেবা প্রদান করেন, তবে WeChat OAuth-এর মাধ্যমে সংগৃহীত ডেটার ক্ষেত্রে GDPR প্রযোজ্য হবে। আপনি যদি চীনা ভিজিটরদের পরিষেবা প্রদান করেন, তবে চীনের Personal Information Protection Law (PIPL) প্রযোজ্য হবে। উভয় ফ্রেমওয়ার্কের জন্যই প্রক্রিয়াকরণের একটি আইনি ভিত্তি, স্পষ্ট উদ্দেশ্যের সীমাবদ্ধতা এবং ডেটা মিনিমাইজেশন বা ন্যূনতমকরণের প্রয়োজন। snsapi_userinfo স্কোপের তুলনায়, snsapi_base স্কোপটি ডেটা মিনিমাইজেশনের নীতিগুলির সাথে মেলানো সহজ।
CSRF Protection
OAuth অনুরোধে থাকা state প্যারামিটারটি ক্রস-সাইট রিকোয়েস্ট ফরজেরি প্রতিরোধ করে। আপনাকে একটি ক্রিপ্টোগ্রাফিকভাবে র্যান্ডম স্টেট মান তৈরি করতে হবে, এটি ব্যবহারকারী সেশনে সংরক্ষণ করতে হবে এবং WeChat যখন পুনরায় রিডাইরেক্ট করবে তখন এটি যাচাই করতে হবে।
Redirect URI Validation
WeChat প্ল্যাটফর্মে নিবন্ধিত অনুমোদিত ডোমেনের বিপরীতে redirect_uri যাচাই করে। আপনার পোর্টাল সার্ভার যদি ভিন্ন সাবডোমেন, পাথ বা HTTPS-এর পরিবর্তে HTTP ব্যবহার করে, তবে OAuth ফ্লো 40029 ত্রুটি সহ ব্যর্থ হবে।
আপনার নেটওয়ার্ক সুরক্ষিত করার বিষয়ে আরও তথ্যের জন্য, আমাদের Enterprise WiFi Security: A Complete Guide for 2026 দেখুন।
মূল সংজ্ঞাসমূহ
snsapi_base
একটি WeChat OAuth স্কোপ যা ব্যবহারকারীর সম্মতি প্রদর্শন না করেই শুধুমাত্র ব্যবহারকারীর OpenID প্রদান করে।
আইটি টিম যখন কোনো লগইন জটিলতা ছাড়াই ফিরে আসা ভিজিটরদের নিঃশব্দে অথেন্টিকেট করতে চায় তখন এটি ব্যবহৃত হয়।
snsapi_userinfo
একটি WeChat OAuth স্কোপ যা ব্যবহারকারীর স্পষ্ট সম্মতি সাপেক্ষে OpenID-এর সাথে ডেমোগ্রাফিক ডেটা (নিকনেম, জেন্ডার, শহর) প্রদান করে।
প্রথমবার রেজিস্ট্রেশনের সময় মার্কেটিং টিমের যখন কোনো ভিজিটর প্রোফাইল তৈরি করতে হয় তখন এটি ব্যবহৃত হয়।
OpenID
একটি নির্দিষ্ট WeChat Official Account-এর মধ্যে একজন নির্দিষ্ট ব্যবহারকারীর জন্য একটি অনন্য আইডেন্টিফায়ার।
ভিজিটরের আচরণ এবং তাদের পুনরায় ফিরে আসার ট্র্যাক রাখতে পোর্টাল ডেটাবেসে প্রাইমারি কি হিসেবে ব্যবহৃত হয়।
RADIUS CoA
Change of Authorisation। RFC 3576-এ সংজ্ঞায়িত একটি মেকানিজম যা একটি সার্ভারকে একটি সক্রিয় সেশনের অথেন্টিকেশন স্টেট পরিবর্তন করার অনুমতি দেয়।
সফল WeChat অথেন্টিকেশনের পরে ওয়্যারলেস কন্ট্রোলারকে নেটওয়ার্ক অ্যাক্সেস দেওয়ার নির্দেশ দিতে পোর্টাল সার্ভার দ্বারা ব্যবহৃত হয়।
PIPL
Personal Information Protection Law। চীনের ব্যাপক ডেটা প্রাইভেসি রেগুলেশন।
WeChat লগইন ব্যবহার করে চীনা ভিজিটরদের জন্য কনসেন্ট ফ্লো ডিজাইন করার সময় GDPR-এর পাশাপাশি অবশ্যই এটি বিবেচনায় নিতে হবে।
AppID and AppSecret
আপনার অ্যাপ্লিকেশনটিকে শনাক্ত এবং অথেন্টিকেট করার জন্য WeChat দ্বারা প্রদত্ত ক্রেডেনশিয়াল।
AppSecret-টি অবশ্যই পোর্টাল সার্ভারে সুরক্ষিত থাকতে হবে এবং ক্লায়েন্ট-সাইড কোডে কখনোই প্রকাশ করা যাবে না।
State Parameter
একটি ক্রিপ্টোগ্রাফিকভাবে র্যান্ডম স্ট্রিং যা OAuth রিকোয়েস্টে পাঠানো হয় এবং ফিরে আসার সময় যাচাই করা হয়।
Captive Portal-এ Cross-Site Request Forgery (CSRF) অ্যাটাক প্রতিরোধ করার জন্য অপরিহার্য।
MAC Address Bypass
802.1X অথেন্টিকেশনের প্রয়োজন না রেখে ডিভাইসের হার্ডওয়্যার অ্যাড্রেস অনুমোদনের মাধ্যমে নেটওয়ার্ক অ্যাক্সেস দেওয়ার একটি পদ্ধতি।
সহজ নেটওয়ার্ক সেটআপের জন্য RADIUS CoA-এর একটি বিকল্প, যদিও এটি কিছুটা কম সুরক্ষিত।
সমাধানকৃত উদাহরণসমূহ
লন্ডনের একটি লাক্সারি রিটেল ব্র্যান্ড চীনা ক্রেতাদের জন্য WeChat লগইন অফার করতে চায়। তারা তাদের কাস্টমার বেস বোঝার জন্য ডেমোগ্রাফিক ডেটা সংগ্রহ করতে চায়, কিন্তু তারা GDPR কমপ্লায়েন্স এবং পোর্টালে ভিজিটর ড্রপ-অফ রেট বেড়ে যাওয়া নিয়ে চিন্তিত।
রিটেইলারের উচিত WeChat Official Accounts Platform-এ একটি সার্ভিস অ্যাকাউন্ট রেজিস্টার করা। ডেমোগ্রাফিক ডেটা (নিকনেম, জেন্ডার, শহর) সংগ্রহ করার জন্য প্রথমবার কানেক্ট করার সময় তাদের পোর্টালটিকে snsapi_userinfo স্কোপ ব্যবহার করার জন্য কনফিগার করতে হবে। GDPR কমপ্লায়েন্স নিশ্চিত করতে, WeChat রিডাইরেক্টের আগে পোর্টাল পেজে একটি স্পষ্ট ও সচেতন পছন্দ সহ অপ্ট-ইন দেখাতে হবে, যেখানে ঠিক কী কী ডেটা সংগ্রহ করা হচ্ছে এবং কেন করা হচ্ছে তা ব্যাখ্যা করা থাকবে। ফিরে আসা ক্রেতাদের জন্য, পোর্টালটির উচিত MAC অ্যাড্রেস শনাক্ত করা এবং কোনো বাধা ছাড়া পুনরায় অথেন্টিকেশন করার জন্য snsapi_base ব্যবহার করা, যা ব্যবহারকারীর অভিজ্ঞতা সহজ করে তুলবে।
একটি স্টেডিয়ামে HPE Aruba কন্ট্রোলার ব্যবহার করে একটি নতুন WiFi নেটওয়ার্ক স্থাপন করা হয়েছে। তারা WeChat OAuth কনফিগার করেছে এবং পোর্টালটি সফলভাবে অ্যাক্সেস টোকেন পেয়েছে, কিন্তু ভিজিটরের ডিভাইসটি Captive Portal পেজেই আটকে রয়েছে এবং ইন্টারনেট অ্যাক্সেস করতে পারছে না।
এই ইন্টিগ্রেশনে কোনো নেটওয়ার্ক এনফোর্সমেন্ট মেকানিজম নেই। পোর্টাল সার্ভারটি WeChat-এর মাধ্যমে ব্যবহারকারীর পরিচয় যাচাই করেছে, কিন্তু এটি HPE Aruba কন্ট্রোলারকে অ্যাক্সেস দেওয়ার নির্দেশ দেয়নি। পোর্টাল সার্ভারটিকে কন্ট্রোলারে একটি RADIUS Change of Authorisation (CoA) মেসেজ পাঠানোর জন্য কনফিগার করতে হবে, যা কন্ট্রোলারকে ব্যবহারকারীর MAC অ্যাড্রেসটি প্রি-অথেন্টিকেশন রোল থেকে অথেন্টিকেটেড গেস্ট রোলে পরিবর্তন করার নির্দেশ দেবে।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনি একটি রিটেল চেইন জুড়ে একটি Captive Portal মোতায়েন করছেন। পরীক্ষায় দেখা গেছে যে iOS-এ Safari-তে পোর্টালটি ওপেন করা ব্যবহারকারীরা WeChat লগইন নির্বাচন করার সময় একটি ত্রুটি পাচ্ছেন, কিন্তু একটি WeChat বার্তা লিঙ্কের ভেতর থেকে পোর্টালটি ওপেন করা ব্যবহারকারীরা সফলভাবে প্রমাণীকরণ করছেন। এর সম্ভাব্য কারণ কী?
ইঙ্গিত: WeChat ইন-অ্যাপ ব্রাউজার এবং স্ট্যান্ডার্ড মোবাইল ব্রাউজারের মধ্যে পার্থক্যটি বিবেচনা করুন।
মডেল উত্তর দেখুন
বাস্তবায়নটি সম্ভবত সম্পূর্ণভাবে Official Accounts Platform-এ নিবন্ধিত একটি সার্ভিস অ্যাকাউন্টের উপর নির্ভর করছে, যা শুধুমাত্র WeChat ইন-অ্যাপ ব্রাউজারের মধ্যে OAuth সমর্থন করে। iOS-এ Safari সমর্থন করার জন্য, আপনাকে অবশ্যই WeChat Open Platform-এ একটি ওয়েবসাইট অ্যাপ্লিকেশন নিবন্ধন করতে হবে এবং Safari ব্যবহারকারীদের QR কোড ফ্লোতে রাউট করার জন্য ব্যবহারকারী এজেন্ট সনাক্তকরণ প্রয়োগ করতে হবে।
Q2. অ্যাক্সেস টোকেন বিনিময়ের সময় আপনার পোর্টাল সার্ভার লগগুলি WeChat API থেকে ঘন ঘন 40029 "invalid code" ত্রুটি ফেরত দেখাচ্ছে। আপনার প্রথমে কোন কনফিগারেশনটি পরীক্ষা করা উচিত?
ইঙ্গিত: WeChat কীভাবে প্রমাণীকরণ অনুরোধের উৎস যাচাই করে তা চিন্তা করুন।
মডেল উত্তর দেখুন
আপনার redirect_uri কনফিগারেশনটি যাচাই করা উচিত। WeChat ডেভেলপার কনসোলে নিবন্ধিত অনুমোদিত ডোমেনের বিপরীতে রিডাইরেক্ট URI কঠোরভাবে যাচাই করে। পোর্টালটি যদি ভিন্ন কোনো সাবডোমেন ব্যবহার করে বা HTTPS ড্রপ করে, তবে WeChat কোড বিনিময় প্রত্যাখ্যান করবে।
Q3. একটি ভেন্যু অপারেটর ভিজিটর ডেটা সংগ্রহ করতে চায় কিন্তু লগইন প্রক্রিয়া চলাকালীন কোনো বাধা বা ঘর্ষণ না রাখার জন্য জোর দিচ্ছে। তারা কোনো সম্মতি প্রম্পট না দেখিয়েই ভিজিটরের ডাকনাম এবং শহর সংগ্রহ করতে WeChat লগইন কনফিগার করার অনুরোধ করে। আপনি কীভাবে সাড়া দেবেন?
ইঙ্গিত: বিভিন্ন OAuth স্কোপের কার্যকারিতা পর্যালোচনা করুন।
মডেল উত্তর দেখুন
আপনাকে অবশ্যই অপারেটরকে জানাতে হবে যে এটি প্রযুক্তিগতভাবে অসম্ভব। ডাকনাম এবং শহরের মতো ডেমোগ্রাফিক ডেটা সংগ্রহের জন্য snsapi_userinfo স্কোপ প্রয়োজন, যা বাধ্যতামূলকভাবে একটি WeChat সম্মতি প্রম্পট ট্রিগার করে। কোনো ঘর্ষণ ছাড়া লগইন সম্পন্ন করতে আপনাকে অবশ্যই snsapi_base ব্যবহার করতে হবে, যা নীরবে কাজ করে কিন্তু শুধুমাত্র OpenID ফেরত দেয়।
এই সিরিজে পড়া চালিয়ে যান
Ubiquiti UniFi গেস্ট পোর্টাল রিডাইরেক্ট হচ্ছে না: কারণ এবং সমাধান
এই নির্দেশিকাটি গেস্ট স্টেট, রিডাইরেক্ট, প্রি-অথোরাইজেশন রুট এবং কন্ট্রোলার অথোরাইজেশন ধারাবাহিকভাবে অনুসরণ করে একটি UniFi গেস্ট পোর্টাল রিডাইরেক্ট ব্যর্থতা আলাদা করে চিহ্নিত করে। এটি ভেন্যু আইটি টিমগুলোকে গেস্ট নেটওয়ার্ক বনাম Hotspot বিভ্রান্তি, এক্সটার্নাল পোর্টাল হ্যান্ড-অফ, বর্তমান UniFi OS অ্যাকাউন্ট প্রয়োজনীয়তা এবং DNS আইসোলেশন টেস্টিং সমাধানের জন্য একটি বিশ্বস্ত পদ্ধতি প্রদান করে।
Cisco Meraki splash page কাজ করছে না: একটি ট্রাবলশুটিং ফ্লোচার্ট
এই ব্যবহারিক ডে-টু গাইডটি সনাক্ত করে যে একটি Cisco Meraki splash ফ্লো কোথায় ব্যর্থ হয়েছে: ক্লায়েন্ট অথরাইজেশন, HTTP redirect ইনিশিয়েশন, walled-garden রিচিবিলিটি বা RADIUS sign-on। এটি ভেন্যু আইটি টিমকে একটি নিয়ন্ত্রিত প্রমাণের পথ প্রদান করে, যাতে তারা কোনো লাইভ এস্টেটে বড় ধরণের পরিবর্তন না করেই Guest WiFi পুনরুদ্ধার করতে পারে।
Enterprise Guest WiFi সেটআপ নির্দেশিকা: VLAN Segmentation, নিরাপত্তা এবং Captive Portals
এই প্রযুক্তিগত নির্দেশিকাটি IT টিমগুলোকে দেখায় কীভাবে VLAN segmentation, firewall policy এবং একটি captive portal ব্যবহার করে Guest WiFi-কে একটি নিয়ন্ত্রিত ইন্টারনেট-অ্যাক্সেস পরিষেবা হিসেবে সেট আপ করতে হয়। এটি আরও ব্যাখ্যা করে যে কীভাবে Purple-এর রেজিস্ট্রেশন ফর্ম এবং অনবোর্ডিং নিয়ন্ত্রণগুলো স্টাফ, পেমেন্ট এবং অপারেশনাল সিস্টেমের চারপাশের সীমানাকে দুর্বল না করে একটি আনুপাতিক ভিজিটর অভিজ্ঞতা প্রদান করতে সহায়তা করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।