
Um Ihr WiFi richtig zu schützen, müssen Sie über ein einfaches Passwort hinausdenken. Das eigentliche Ziel ist eine identitätsbasierte Authentifizierung für jeden einzelnen Benutzer und jedes Gerät. Dies bedeutet den Einsatz robuster Protokolle wie WPA3-Enterprise und 802.1X, um sicherzustellen, dass nur autorisierte Personen und Geräte überhaupt in die Nähe Ihres Netzwerks gelangen. Es ist ein grundlegender Schritt, um Ihre Geschäftsdaten vor modernen Cyberbedrohungen zu schützen.
Warum die traditionelle WiFi-Sicherheit für Ihr Unternehmen versagt
Seien wir direkt: Das alte Modell eines einfachen Gastnetzwerks mit einem gemeinsamen Passwort, das sich nie ändert, ist grundlegend fehlerhaft. Für jedes Unternehmen - insbesondere im Gastgewerbe, im Einzelhandel oder in Objekten mit mehreren Mietern - ist dies nicht nur ein geringfügiges Risiko. Es ist eine offene Einladung für Angreifer.
Die Wahrheit ist, dass traditionelle WiFi Sicherheitsmethoden einfach nicht mit der Komplexität der heutigen Netzwerkumgebungen mithalten können. Die Schwachstellen beginnen oft bei den grundlegendsten Dingen. Viele Unternehmen verlassen sich immer noch auf die Standardeinstellungen ihrer Router, die oft öffentlich bekannt sind und leicht ausgenutzt werden können.
Dies ist kein rein theoretisches Problem. Eine Umfrage aus dem Jahr 2025 ergab, dass erschreckende 47% der Internetnutzer im Vereinigten Königreich noch nie die Standardeinstellungen ihres Routers geändert hatten, sodass sie völlig ungeschützt waren. Dieser nachlässige Ansatz erstreckt sich auch auf die Verwaltung des Zugriffs. Das Passwort, das auf ein Whiteboard geschrieben oder auf eine Quittung gedruckt ist, wird schnell allgemein bekannt - und sobald es im Umlauf ist, verlieren Sie jegliche Sichtbarkeit und Kontrolle darüber, wer sich mit Ihrem Netzwerk verbindet.
Das Problem mit BYOD und unverwalteten IoT-Geräten
Diese Herausforderung wird noch größer, wenn man zwei wichtige Trends berücksichtigt: Bring Your Own Device (BYOD) Richtlinien und die explosionsartige Zunahme unverwalteter IoT-Geräte. Jedes persönliche Smartphone, Tablet und Smart-TV, das eine Verbindung zu Ihrem Netzwerk herstellt, stellt einen weiteren potenziellen Einstiegspunkt für Bedrohungen dar.
Diese Geräte verfügen selten über Sicherheitskontrollen auf Enterprise-Niveau, was sie zu idealen Zielen macht. Ein einziges kompromittiertes Mitarbeitertelefon, das sich mit dem Personalnetzwerk verbindet, könnte einem Angreifer einen direkten Weg zu sensiblen Unternehmensdaten eröffnen. Ebenso können unsichere IoT-Geräte wie smarte Thermostate oder Sicherheitskameras gekapert und genutzt werden, um Angriffe von innerhalb Ihrer eigenen Netzwerkgrenzen zu starten.
Das Hauptproblem bei herkömmlichem WiFi ist die Abhängigkeit von einer einzigen Schwachstelle - dem gemeinsam genutzten Passwort. Wenn dieser Schlüssel kompromittiert wird, ist das gesamte Netzwerk ungeschützt. Es gibt keine individuelle Verantwortlichkeit, keine Möglichkeit, Aktivitäten nachzuverfolgen, und keine Methode, den Zugriff für einen einzelnen Benutzer zu widerrufen, ohne alle anderen zu beeinträchtigen.
Die alten Methoden zur Sicherung von WiFi funktionieren eindeutig nicht mehr. Um diese Lücke zu verdeutlichen, lassen Sie uns einen Blick darauf werfen, wie sich moderne Bedrohungen im Vergleich zu veralteten Abwehrmethoden verhalten.
Moderne WiFi-Bedrohungen vs. traditionelle Abwehrmethoden
Wie diese Tabelle zeigt, ist das alte Playbook gefährlich veraltet. Aus diesem Grund implementieren heute so viele Unternehmen eine Zero Trust security - ein modernes Framework, das auf dem entscheidenden Prinzip "Niemals vertrauen, immer überprüfen" basiert.
Die realen geschäftlichen Konsequenzen
Diese Risiken sind nicht nur technischer Natur; sie führen zu spürbaren geschäftlichen Schäden. Eine Sicherheitsverletzung, die in einem unsicheren WiFi Netzwerk beginnt, kann zu verheerenden finanziellen Verlusten durch Datendiebstahl, behördliche Geldbußen und die enormen Kosten der Behebung führen.
Über den unmittelbaren finanziellen Schaden hinaus kann der Rufschaden noch weitaus schwerwiegender sein. Für ein Hotel, einen Einzelhändler oder ein Wohngebäude kann eine öffentlich bekannt gewordene Datenpanne das Vertrauen und die Loyalität der Kunden völlig zerstören, was sich über Jahre hinweg auf den Umsatz auswirkt. Letztendlich ist das Versäumnis, in moderne WiFi-Sicherheit zu investieren, kein bloßes technisches Versehen - es ist ein Risiko, das sich die meisten Unternehmen schlichtweg nicht leisten können.
Aufbau Ihres sicheren WiFi-Fundaments
Wenn Sie immer noch ein einziges, gemeinsam genutztes Passwort für Ihr Haupt-WiFi-Netzwerk verwenden, ist es Zeit für eine grundlegende Änderung. Der Schritt über dieses veraltete Modell hinaus ist der erste echte Schritt zur Sicherung Ihrer WiFi-Infrastruktur. Um eine wirklich robuste Sicherheitsstruktur aufzubauen, benötigen Sie ein Fundament, das auf modernen, identitätsbasierten Protokollen basiert. Dies bedeutet, die Schwachstellen gemeinsam genutzter Schlüssel hinter sich zu lassen und sich für ein System zu entscheiden, bei dem jede einzelne Verbindung authentifiziert und vertrauenswürdig ist.
Der Eckpfeiler dieses modernen Ansatzes ist WPA3-Enterprise. Obwohl der Name ähnlich klingt wie bei der Version für den Heimgebrauch (WPA3-Personal), arbeitet die "Enterprise"-Version auf einem völlig anderen Sicherheitsniveau. Anstelle eines einzigen Passworts für alle nutzt sie das 802.1X-Protokoll, um die Identität jedes Benutzers und Geräts einzeln mit einem zentralen Verzeichnis abzugleichen.
Dies ist ein grundlegender Wandel in der Art und Weise, wie Sie über Netzwerkzugriff nachdenken sollten. Es geht nicht mehr darum, was Sie wissen (ein Passwort), sondern wer Sie sind (eine verifizierte Identität). Diese Methode stellt sicher, dass nur autorisierte Personen und vom Unternehmen verwaltete Geräte auf das Netzwerk zugreifen können, wodurch jedem der Zugriff verwehrt wird, der versucht, mit einem gestohlenen oder geteilten Passwort einzudringen.
802.1X und EAP verstehen
Das Herzstück von WPA3-Enterprise ist der Standard 802.1X, der als Gatekeeper für Ihr Netzwerk fungiert. Er arbeitet Hand in Hand mit dem Extensible Authentication Protocol (EAP), der spezifischen "Sprache", die zur Überprüfung von Anmeldedaten verwendet wird. Stellen Sie sich 802.1X als den Sicherheitsbeamten an der Tür vor und EAP als den Ausweis, den er kontrolliert.
Es gibt verschiedene "Varianten" von EAP, von denen jede ihre eigene Methode zur Identitätsprüfung besitzt. Die Wahl des richtigen Protokolls ist ein kritischer Spagat zwischen Sicherheit und Benutzerfreundlichkeit.
- EAP-TLS (Transport Layer Security): Dies gilt weithin als der Goldstandard für WiFi-Sicherheit. Es verwendet digitale Zertifikate sowohl auf dem Server als auch auf dem Client-Gerät, um sich gegenseitig zu authentifizieren. Dadurch werden Passwörter vollständig überflüssig, was es unglaublich resistent gegen Phishing und Man-in-the-Middle-Angriffe macht.
- EAP-TTLS (Tunneled Transport Layer Security): Diese Methode erstellt zuerst einen sicheren, verschlüsselten Tunnel und authentifiziert den Benutzer dann darin, oft mit einem Standard-Benutzernamen und -Passwort. Es ist eine starke Option, die etwas einfacher bereitzustellen ist als EAP-TLS, wenn Sie noch nicht ganz bereit für eine vollständige zertifikatsbasierte Einrichtung sind.
- PEAP (Protected Extensible Authentication Protocol): Ähnlich wie EAP-TTLS erstellt PEAP einen verschlüsselten Tunnel, bevor die Anmeldedaten des Benutzers überprüft werden. Es wurde von Microsoft entwickelt und ist in Windows-lastigen Umgebungen sehr verbreitet.
Für die meisten Enterprise-Szenarien ist EAP-TLS das ultimative Ziel. Es bietet die höchste Sicherheit, indem es das schwächste Glied in der Kette - das Passwort - komplett eliminiert. Lösungen wie Purple vereinfachen dies erheblich, indem sie sich in Cloud-Verzeichnisse integrieren, um die Zertifikatsverteilung zu automatisieren. So wird diese erstklassige Sicherheit ohne die übliche Komplexität erreichbar. Mehr darüber erfahren Sie in unserer umfassenden Übersicht über das Daten- und Sicherheits-Framework von Purple.
Die kritische Rolle der Netzwerksegmentierung
Sobald Sie eine starke Authentifizierung eingerichtet haben, ist die Segmentierung des Netzwerks die nächste tragende Säule. Einfach ausgedrückt: Nicht jeder Datenverkehr ist gleich, und er sollte sich nicht auf demselben flachen Netzwerk mischen. Die Segmentierung nutzt VLANs (Virtual LANs), um isolierte, virtuelle Pfade für verschiedene Arten von Datenverkehr zu erstellen.
Stellen Sie sich Ihr Netzwerk wie ein Gebäude vor. Ohne VLANs bewegen sich alle - Mitarbeiter, Gäste und all Ihre IoT-Geräte - im selben Großraumbüro. Ein einziges kompromittiertes Gerät hat freie Hand, um alles auszuspionieren.
Mit VLANs erstellen Sie separate, verschlossene Räume. Die Mitarbeiter befinden sich in einem Raum mit Zugriff auf sensible Unternehmensressourcen. Gäste befinden sich in einem anderen Raum, der nur Internetzugang bietet. Ihre IoT-Geräte, wie Sicherheitskameras und intelligente Thermostate, befinden sich in einem dritten Raum, der völlig vom Rest abgeschottet ist. Eine Sicherheitsverletzung in einem Raum gefährdet die anderen nicht.
Eine ordnungsgemäße Segmentierung ist nicht nur ein nettes Extra, sondern für die Absicherung von Enterprise WiFi absolut unverzichtbar. Sie verringert Ihre Angriffsfläche drastisch und grenzt den Schaden ein, falls jemals ein Gerät kompromittiert wird.
Die Umsetzung in die Praxis mit Meraki und Aruba
Theorie ist das eine, aber die Umsetzung ist das, was zählt. Erfreulicherweise macht es moderne Netzwerkhardware von Anbietern wie Meraki und Aruba ziemlich einfach, diese Konzepte zu implementieren.
- Konfiguration im Meraki Dashboard: Um WPA3-Enterprise einzurichten, navigieren Sie zu den SSID-Einstellungen, wählen "Enterprise mit meinem RADIUS-Server" und tragen die Details Ihres RADIUS-Servers ein. Anschließend erstellen Sie separate SSIDs für Mitarbeiter-, Gäste- und IoT-Datenverkehr und weisen jede einer eigenen VLAN-ID zu (z. B. VLAN 10 für Mitarbeiter, VLAN 20 für Gäste).
- Einrichtung auf einem Aruba Controller: Der Prozess ist sehr ähnlich. In der Aruba-Benutzeroberfläche definieren Sie ein neues WLAN, wählen WPA3-Enterprise mit 802.1X-Authentifizierung und verknüpfen es mit Ihrem Authentifizierungsserver-Profil. Von dort aus weisen Sie das WLAN einem spezifischen VLAN zu, um sicherzustellen, dass der Datenverkehr ab dem Moment der Geräteverbindung ordnungsgemäß isoliert ist.
Durch die Kombination einer starken, identitätsbasierten Authentifizierung wie WPA3-Enterprise mit einer strengen Netzwerksegmentierung über VLANs schaffen Sie ein stabiles Fundament. Diese mehrschichtige Abwehr stellt sicher, dass selbst beim Ausfall einer Sicherheitskontrolle andere bereitstehen, um Ihre kritischen Ressourcen zu schützen.
Der Übergang zu passwortlosem und zertifikatsbasiertem Zugriff
Sobald Sie Ihre Authentifizierung abgesichert und Ihr Netzwerk segmentiert haben, besteht der nächste große Schritt darin, das schwächste Glied in der Kette zu eliminieren: das Passwort. Hier beginnt die moderne Sicherheit erst richtig zu glänzen, indem sie sich von etwas, das sich Benutzer merken müssen, zu etwas entwickelt, das ihre Geräte einfach sind - vertrauenswürdig und verifiziert. Dies ist ein Schritt, der die Kopfschmerzen des IT-Passwortmanagements beendet und Phishing-Risiken für Benutzer eliminiert, was zu einer weitaus sichereren und müheloseren Erfahrung führt.
Die Nachfrage nach derart robusten Lösungen explodiert förmlich. Der Markt für drahtlose Netzwerksicherheit in Großbritannien erreichte 2023 einen Wert von 1.436,9 Millionen USD und ist auf dem besten Weg, sich bis 2030 fast zu verdoppeln. Dies ist nicht nur ein Trend, sondern ein klares Signal, dass Unternehmen in den Bereichen Hotellerie, Einzelhandel und Gesundheitswesen dringend nach besseren Wegen suchen, um ihr WiFi zu sichern.
Das nahtlose Gäste-Erlebnis mit OpenRoaming
Für Gastnetzwerke - insbesondere an stark frequentierten öffentlichen Orten wie Hotels, Flughäfen oder Einkaufszentren - geht es vor allem um sicheren Zugang ohne Reibungsverluste. Genau dafür wurden Technologien wie OpenRoaming und Passpoint (die Sie vielleicht noch als Hotspot 2.0 kennen) entwickelt. Sie schaffen ein "Einmal verbinden und immer verbunden sein"-Erlebnis.
Der Clou dabei ist: Ein Gast authentifiziert sich nur ein einziges Mal über eine vertrauenswürdige Identität, wie seinen Mobilfunkanbieter oder eine einfache E-Mail-Verifizierung über eine Plattform wie Purple. Von da an verbindet sich sein Gerät automatisch und sicher mit dem WiFi, sobald er sich in der Nähe eines OpenRoaming-fähigen Standorts befindet - und das an Tausenden von Standorten weltweit.
Dies bietet zwei entscheidende Vorteile:
- Absolut sichere Verbindung: Die Verbindung ist vom allerersten Paket an verschlüsselt und schützt die Nutzer vor gängigen Bedrohungen wie "Evil Twin"-Angriffen, bei denen ein Hacker ein legitimes Gäste-WiFi-Netzwerk imitiert.
- Reibungsloser Zugriff: Besucher müssen nicht bei jedem Besuch nach dem Netzwerk suchen, ein Passwort eingeben oder sich mit einem unhandlichen Captive Portal herumschlagen. Ihr Gerät verbindet sich einfach. Das ist eine weitaus bessere Benutzererfahrung.
Zertifikatsbasierte Authentifizierung für Mitarbeiter
Für Ihre Mitarbeiter ist die zertifikatsbasierte Authentifizierung der Goldstandard. Diese Methode verknüpft den Netzwerkzugriff direkt mit der digitalen Identität eines Geräts, die über Ihr zentrales Cloud-Verzeichnis - wie Entra ID, Google Workspace oder Okta - verwaltet wird. Anstelle von Benutzernamen und Passwort erhält jedes Unternehmensgerät ein einzigartiges digitales Zertifikat, das als fälschungssicherer Ausweis dient.
Wenn ein Mitarbeiter versucht, eine Verbindung herzustellen, prüft das Netzwerk einfach das Zertifikat seines Geräts mit dem Verzeichnis. Wenn es gültig ist, ist er drin. Wenn nicht, wird die Verbindung rundweg abgelehnt. Dieser Ansatz ist ein Eckpfeiler einer Zero-Trust-Architektur.
Der leistungsstärkste Aspekt des zertifikatsbasierten Zugriffs ist die Möglichkeit, ihn sofort zu widerrufen. In dem Moment, in dem ein Mitarbeiter das Unternehmen verlässt und sein Konto in Microsoft Entra ID deaktiviert wird, wird sein WiFi-Zertifikat sofort ungültig. Seine Geräte können nicht mehr auf das Netzwerk zugreifen - eine große Sicherheitslücke wird ohne manuellen Aufwand für die IT geschlossen.
Die Wahl der richtigen Sicherheitsrichtlinie hängt letztlich davon ab, wer oder was sich verbindet. Dieser Entscheidungsbaum zeigt einen praktischen Weg zur Anwendung unterschiedlicher Richtlinien für Gäste, Mitarbeiter und IoT-Geräte.
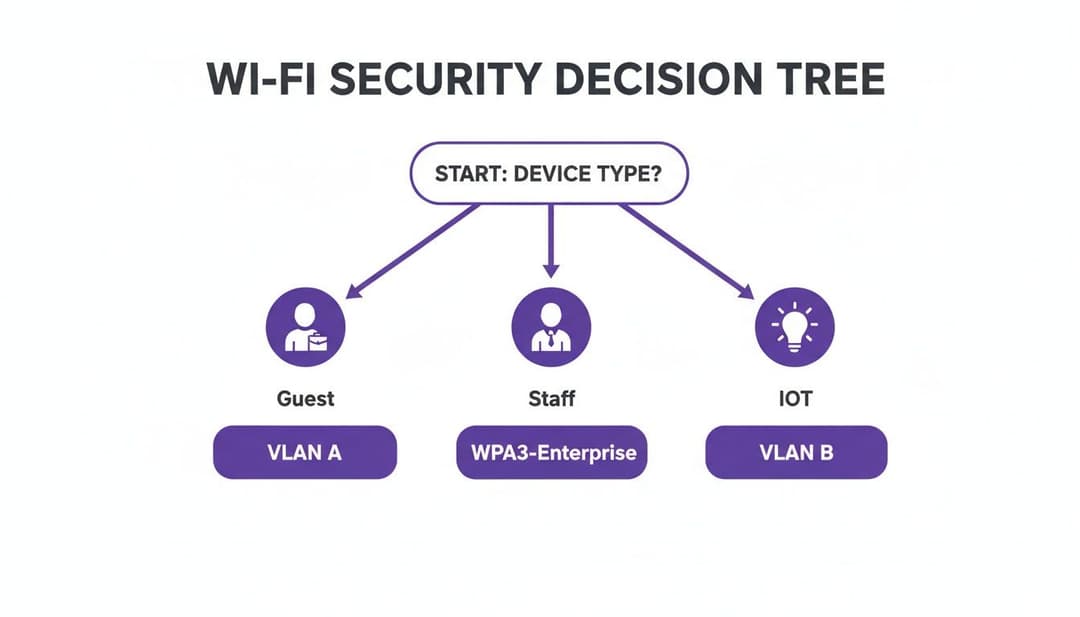
Die wichtigste Erkenntnis hierbei ist, dass eine Einheitslösung nicht funktioniert. Sie benötigen für jeden Gerätetyp eine maßgeschneiderte Sicherheitsrichtlinie, um Benutzerfreundlichkeit und Risiko optimal abzuwägen.
Vergleich der Authentifizierungsmethoden
Um Ihnen die Entscheidung für den richtigen Ansatz für verschiedene Teile Ihres Netzwerks zu erleichtern, finden Sie hier einen kurzen Vergleich der wichtigsten Authentifizierungsmethoden, die wir besprochen haben. Jede hat ihre Berechtigung, und es ist entscheidend, die Abwägungen zwischen Sicherheit und Benutzerfreundlichkeit zu verstehen.
Letztendlich bietet ein mehrschichtiger Ansatz, der eine Kombination dieser Methoden nutzt, das umfassendste Sicherheitsniveau für ein modernes Unternehmensnetzwerk.
Umgang mit Legacy- und IoT-Geräten mittels iPSK
Seien wir realistisch: Nicht jedes Gerät in Ihrem Netzwerk kann mit der anspruchsvollen 802.1X Authentifizierung umgehen. Legacy-Systeme, Drucker, Smart-TVs und eine ganze Reihe von IoT-Geräten verfügen oft nicht über die entsprechende Software. Hier kommen Individual Pre-Shared Keys (iPSK) - auch bekannt als Private PSK oder Multi-PSK - als hervorragende und praktische Lösung ins Spiel.
Anstelle eines einzigen gemeinsamen Passworts für all diese verschiedenen Geräte (ein enormes Sicherheitsrisiko) können Sie mit iPSK für jedes Gerät einen eindeutigen Schlüssel generieren. Dies bietet Ihnen mehrere massive Vorteile gegenüber einem Standard-PSK-Netzwerk:
- Individueller Widerruf: Wenn ein Gerät kompromittiert oder ausgemustert wird, widerrufen Sie einfach seinen spezifischen Schlüssel. Kein anderes Gerät ist davon betroffen.
- Geräteidentifikation: Sie wissen genau, welches Gerät welchen Schlüssel verwendet, was Ihnen die dringend benötigte Transparenz und Rückverfolgbarkeit verschafft.
- Netzwerksegmentierung: Jeder Schlüssel kann an ein bestimmtes VLAN und eine Reihe von Zugriffsregeln gebunden werden. Dies stellt beispielsweise sicher, dass eine IoT-Kamera nur mit ihrem Server und mit nichts anderem im Netzwerk kommunizieren kann.
Um eine wirklich feingranulare Kontrolle zu erhalten, ist die Anwendung von Prinzipien wie der rollenbasierten Zugriffskontrolle (RBAC) der Schlüssel. iPSK ist ein hervorragendes Tool, um diese Prinzipien auf Geräteebene durchzusetzen, selbst für Geräte, die keine benutzerbasierte Anmeldung unterstützen. Wenn Sie tiefer einsteigen möchten, bietet unser Leitfaden zu iPSK einen vollständigen Überblick über identitätsbasierte WiFi-Sicherheit.
Durch die Zusammenführung dieser passwortlosen und zertifikatsbasierten Methoden können Sie eine WiFi Umgebung aufbauen, die sowohl hochsicher als auch für Ihre Benutzer kinderleicht zugänglich ist. Eine moderne Plattform wie Purple kann all diese Technologien orchestrieren, die Bereitstellung vereinfachen und dieses Sicherheitsniveau in Wochen statt Monaten erreichbar machen.
Integration der WiFi Sicherheit in Ihre Kerninfrastruktur
Effektive Sicherheit ist kein Feature, das man erst am Ende hinzufügt; sie muss direkt in die Struktur Ihres IT-Ökosystems eingewebt werden. Für jedes moderne Unternehmen bedeutet die Sicherung von WiFi, auf isolierte Systeme zu verzichten und eine einheitliche Sicherheitsarchitektur zu schaffen. Es geht darum, klobige, wartungsintensive On-Premises-RADIUS-Server durch agile, cloudnative Lösungen zu ersetzen, die direkt mit Ihren zentralen Identity Providers kommunizieren.
Das Hauptziel ist es, die WiFi-Authentifizierung zu einer natürlichen Erweiterung Ihrer zentralen Identitätsverwaltung zu machen. Durch die direkte Anbindung an Verzeichnisse wie Microsoft Entra ID (ehemals Azure AD), Google Workspace oder Okta können Sie den Lebenszyklus des Zugangs für Ihre Mitarbeiter vollständig automatisieren. Für überlastete IT-Teams ist das ein absoluter Game-Changer.
Verbindung mit Ihrem Cloud-Verzeichnis herstellen
Die altmodische Verwaltung eines lokalen RADIUS-Servers ist vorprogrammierter Ärger. Sie ist ineffizient und birgt ein hohes Risiko für menschliche Fehler. Jeder neue Mitarbeiter erfordert eine manuelle Einrichtung, und jeder ausscheidende Mitarbeiter verlangt eine schnelle, manuelle Löschung, um den Zugriff zu sperren. Ein einziges vergessenes Konto ist eine Sicherheitslücke, die nur darauf wartet, ausgenutzt zu werden.
Moderne Cloud-basierte Plattformen umgehen dieses Risiko vollständig. Wenn Sie Ihr Cloud-Verzeichnis integrieren, wird die Bereitstellung und Deaktivierung von Benutzern zu einem Prozess, den Sie einmal einrichten und danach vergessen können.
- Automatisiertes Onboarding: Wenn ein neuer Mitarbeiter zu Microsoft Entra ID hinzugefügt wird, kann sein WiFi-Zugang automatisch bereitgestellt werden. Sie können sogar ein Sicherheitszertifikat auf sein Firmengerät aufspielen lassen, noch bevor er am ersten Arbeitstag das Gebäude betritt.
- Sofortiger Widerruf: In der Sekunde, in der ein Mitarbeiter in Ihrem Verzeichnis als inaktiv markiert wird, wird sein WiFi-Zugang gesperrt. Sofort und automatisch. Es gibt keine Verzögerung, keine manuelle Checkliste, die abgearbeitet werden muss, und keinerlei Risiko, dass ein Konto übersehen wird.
Dieser automatisierte Widerruf ist eine entscheidende Sicherheitsmaßnahme. Er stellt sicher, dass beim Ausscheiden eines Mitarbeiters dessen Zugriff auf alle Systeme gleichzeitig gesperrt wird, wodurch eine häufige Sicherheitslücke geschlossen wird, mit der viele Unternehmen zu kämpfen haben. Dies ist ein riesiger Schritt in Richtung eines echten Zero-Trust-Modells.
Diese tiefe Integration macht die WiFi-Sicherheit von einer reaktiven, manuellen Aufgabe zu einer proaktiven, automatisierten Stärke. Sie entlastet Ihr IT-Team für wichtigere Aufgaben und stärkt Ihre allgemeine Sicherheit massiv. Ein tieferes Verständnis der dahinterstehenden Prinzipien erhalten Sie in unserem Artikel über die Vorteile der 802.1X-Authentifizierung.
Entwurf sicherer Workflows für das Onboarding von Geräten
Eine felsenfeste Sicherheitsbasis ist nutzlos, wenn Ihre Benutzer ihre Geräte nicht einfach und sicher verbinden können. Ein komplizierter, frustrierender Onboarding-Prozess führt nur zu einer Flut von Support-Tickets und verleitet die Leute dazu, unsichere Übergangslösungen zu finden. Der Schlüssel liegt darin, einfache, sichere Workflows zu entwickeln, die sowohl für firmeneigene als auch für private (BYOD) Geräte funktionieren.
Bei firmeneigenen Geräten sollte dieser Prozess für den Benutzer praktisch unsichtbar sein. Mithilfe einer MDM-Plattform (Mobile Device Management) kann die IT-Abteilung WiFi Profile und Zertifikate direkt auf Laptops und Smartphones übertragen. Das Gerät ist vorkonfiguriert und verbindet sich einfach mit dem sicheren Unternehmensnetzwerk, ohne dass der Benutzer etwas tun muss.
Für BYOD muss der Workflow genauso einfach sein, jedoch mit den richtigen Sicherheitsvorkehrungen. Ein Self-Service-Portal ist der perfekte Weg, um dies zu handhaben.
Beispiel für einen BYOD-Onboarding-Workflow
- Erstverbindung: Der Benutzer verbindet sein persönliches Gerät mit einer dedizierten "Onboarding"-SSID. Dieses Netzwerk ist vollständig isoliert und kann nicht auf interne Ressourcen zugreifen; seine einzige Aufgabe besteht darin, den Benutzer zum Onboarding-Portal zu leiten.
- Authentifizierung: Sie werden auf eine einfache Webseite weitergeleitet, auf der sie sich mit ihren normalen Unternehmensanmeldedaten anmelden (z. B. ihrem Microsoft 365- oder Google Workspace-Login).
- Profilinstallation: Sobald sie authentifiziert sind, führt das Portal sie durch einen Ein-Klick-Prozess zur Installation eines Konfigurationsprofils. Dieses Profil enthält das Zertifikat und alle Einstellungen, die für die Verbindung mit dem sicheren Mitarbeiter-WiFi-Netzwerk (WPA3-Enterprise) erforderlich sind.
- Sichere Verbindung: Das Gerät trennt automatisch die Verbindung zum Onboarding-Netzwerk und verbindet sich mit dem eigentlichen, verschlüsselten Mitarbeiternetzwerk. Von da an erfolgen alle zukünftigen Verbindungen automatisch.
Das Ganze dauert weniger als eine Minute. Es garantiert, dass jedes persönliche Gerät, das eine Verbindung zu Ihrem Netzwerk herstellt, ordnungsgemäß authentifiziert und gemäß den IT-Richtlinien konfiguriert ist - und das alles, ohne Ihren Benutzern oder Ihrem Helpdesk Kopfschmerzen zu bereiten.
Überwachung Ihres Netzwerks und Reaktion auf Bedrohungen
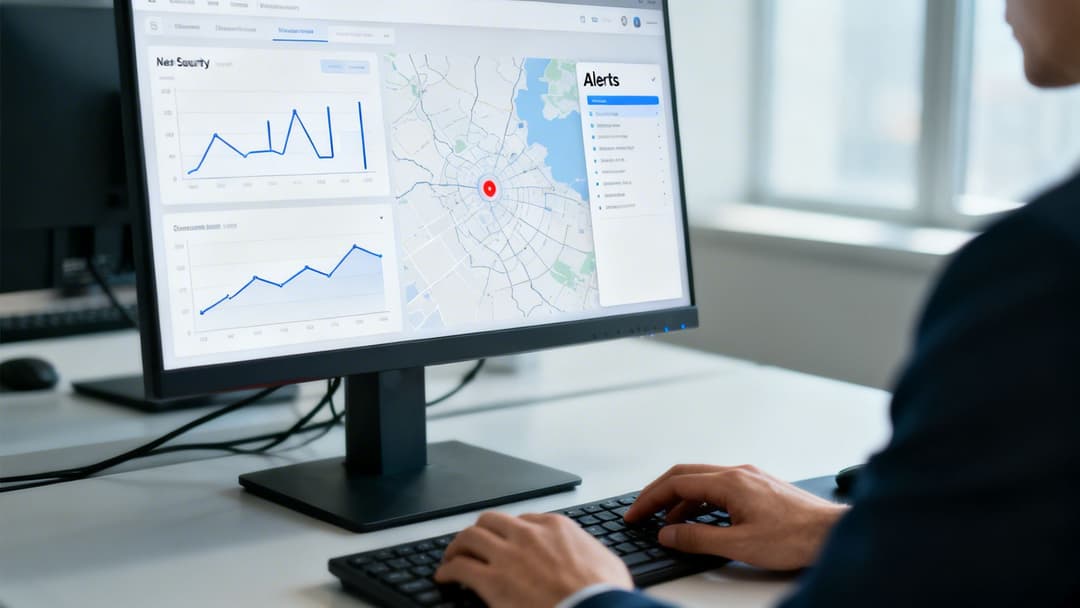
Die Implementierung einer starken Authentifizierung und Netzwerksegmentierung ist ein hervorragender Anfang, aber die Sicherung Ihres WiFi ist alles andere als eine einmalige Aufgabe. Sie erfordert ständige Wachsamkeit. Der eigentliche Wandel muss von einer rein präventiven Denkweise hin zu einer aktiven Erkennung und Reaktion stattfinden. Dies ist entscheidend, um den Bedrohungen zu begegnen, die Ihre Verteidigung unweigerlich auf die Probe stellen werden.
Es geht darum zu wissen, worauf man achten muss, und einen soliden Aktionsplan zu haben, wenn etwas Verdächtiges auftaucht.
Angreifer sind hartnäckig. Das ist eine einfache Tatsache. Regierungsberichte zeigen, dass Cyber-Sicherheitsverletzungen im letzten Berichtszeitraum 43% der britischen Unternehmen getroffen haben. Das bedeutet, dass über 600.000 Organisationen in den Bereichen Einzelhandel, Gastgewerbe und Gesundheitswesen Angriffen ausgesetzt waren, die mit einer Netzwerkschwachstelle begannen. Es zeigt, wie weit verbreitet die Gefahr tatsächlich ist. Erfahren Sie mehr über diese Statistiken zur Cybersicherheit in Großbritannien.
Wichtige Kennzahlen und Warnmeldungen im Blick
Eine effektive Überwachung beginnt in dem Moment, in dem Sie Ihr Netzwerkmanagementsystem so konfigurieren, dass es ungewöhnliches Verhalten meldet. Ihr IT-Team sollte über Warnmeldungen verfügen, die auf mehrere kritische Wireless-Sicherheitsereignisse abgestimmt sind. Diese Frühwarnungen sind Ihre beste Chance, einen Angriff abzuwehren, bevor er echten Schaden anrichtet.
Wichtige Warnmeldungen, die Sie einrichten sollten, sind:
- Rogue Access Points: Ihr System muss jeden nicht autorisierten AP, der die SSID Ihres Unternehmens ausstrahlt, sofort melden. Dies ist die klassische Signatur eines "Evil Twin"-Angriffs, der darauf abzielt, Benutzer zur Verbindung mit einem bösartigen Netzwerk zu verleiten.
- Deauthentifizierungs-Angriffe: Ein plötzlicher Anstieg von Geräten, die gewaltsam aus dem Netzwerk geworfen werden, kann auf einen Denial-of-Service-Angriff (DoS) hindeuten. Angreifer nutzen dies, um den Geschäftsbetrieb zu stören oder Geräte zur Verbindung mit ihrem Rogue AP zu zwingen.
- Ungewöhnliche Datenverkehrsmuster: Lassen Sie sich bei plötzlichen, großen Datenübertragungen von Geräten warnen, die normalerweise nicht viele Daten bewegen, insbesondere wenn dies außerhalb der Geschäftszeiten geschieht. Dies könnte ein klares Zeichen für Datenexfiltration von einem kompromittierten Rechner sein.
Ein gut konfiguriertes Alarmsystem fungiert als Ihr digitales Nervensystem. Es lässt Sie in dem Moment wissen, in dem etwas schief läuft, sodass Sie schnell und präzise reagieren können, anstatt eine Sicherheitsverletzung erst Wochen oder Monate nach dem Vorfall zu entdecken.
Ein Incident-Response-Plan für WiFi-Bedrohungen
Wenn ein Alarm ausgelöst wird, benötigt Ihr Team einen klaren, vordefinierten Plan. Eine chaotische Reaktion gießt nur Öl ins Feuer. Eine WiFi-spezifische Checkliste zur Reaktion auf Vorfälle ist das, was ein kontrolliertes Ereignis von einer ausgewachsenen Krise unterscheidet.
Ihre Checkliste sollte das Team durch diese Phasen führen:
- Untersuchen und Verifizieren: Der erste Schritt besteht immer darin, die Bedrohung zu bestätigen. Handelt es sich um einen echten Rogue AP oder nur um ein falsch konfiguriertes Unternehmensgerät? Nutzen Sie Ihre Netzwerktools, um die physische Quelle des verdächtigen Signals genau zu lokalisieren.
- Bedrohung eindämmen: Nach der Bestätigung ist eine sofortige Eindämmung entscheidend. Dies kann bedeuten, dass Sie den Switch-Port, an den das betroffene Gerät angeschlossen ist, abschalten oder Ihre Managementkonsole nutzen, um die MAC-Adresse eines bösartigen Clients zu blockieren. Das Ziel ist es, die Bedrohung zu isolieren und ihre Ausbreitung zu verhindern.
- Beseitigen und Wiederherstellen: Nach der Eindämmung ist es an der Zeit, die Bedrohung aus Ihrer Umgebung zu entfernen. Dies bedeutet die physische Entfernung von Rogue-Hardware, das Bereinigen aller kompromittierten Geräte und die dreifache Überprüfung, ob alle Systeme sauber sind.
- Lernen und Absichern: Dies ist der wichtigste Schritt. Führen Sie eine Nachbesprechung des Vorfalls durch. Analysieren Sie genau, wie die Sicherheitsverletzung zustande kam und was Sie tun können, um Ihre Verteidigung zu stärken. Wurde eine Richtlinie missachtet? Gibt es eine Lücke in Ihrem Sicherheits-Stack? Nutzen Sie jeden Vorfall als Lehre, um Ihre allgemeine Sicherheitsstruktur zu verbessern.
Dieser strukturierte Ansatz verwandelt eine potenzielle Krise in ein beherrschbares Ereignis. Mehr noch: Moderne Analyseplattformen, wie jene, die in Purple integriert sind, können diese Rohdaten zur Sicherheit in wertvolle Business Intelligence verwandeln. Durch die Analyse von Verbindungsdaten können Marketing- und Betriebsteams einen echten Einblick in die Besucherfrequenz und das Besucherverhalten gewinnen - ein Beweis dafür, dass eine solide Investition in die Absicherung von WiFi eine starke, positive Rendite für das gesamte Unternehmen liefern kann.
Ihre Checkliste für die Bereitstellung von WiFi-Sicherheit
Lassen Sie uns nun die Theorie in die Praxis umsetzen. Alle Strategien, die wir besprochen haben, sind großartig, aber ohne einen soliden Aktionsplan nutzlos. Diese Checkliste ist Ihr Fahrplan, der alles in klaren, umsetzbaren Schritten zusammenfasst, um Ihre WiFi-Infrastruktur abzusichern.
Stellen Sie sich dies als den Aufbau einer mehrschichtigen Verteidigung vor. Es geht nicht nur darum, ein paar Schalter umzulegen, sondern darum, ein Sicherheitskonzept zu erstellen, das Ihr Unternehmen von Grund auf schützt.
Grundlegende Sicherheit und Zugriffskontrolle
Das Wichtigste zuerst: Sie benötigen eine felsenfeste Ausgangsbasis. Das bedeutet, dass Sie Ihre Kernprotokolle absichern und genau kontrollieren müssen, wer wie auf was zugreifen kann.
- WPA3-Enterprise erzwingen: Dies ist für Ihr Mitarbeiternetzwerk nicht verhandelbar. Es ist der Goldstandard für Verschlüsselung und, was noch wichtiger ist, es ermöglicht die identitätsbasierte Authentifizierung, die Sie benötigen, um riskante gemeinsame Passwörter hinter sich zu lassen. Machen Sie es zu Ihrem Standard.
- 802.1X-Authentifizierung implementieren: Es ist an der Zeit, Pre-Shared Keys endgültig abzuschaffen. Nutzen Sie 802.1X, um jeden einzelnen Benutzer und jedes Gerät zu zwingen, sich gegenüber einem vertrauenswürdigen Verzeichnis zu identifizieren, bevor sie überhaupt in die Nähe Ihres Netzwerks gelangen.
- Integration mit Ihrem Cloud-Verzeichnis: Verknüpfen Sie Ihre WiFi-Authentifizierung direkt mit Ihrem primären Identitätsanbieter, sei es Microsoft Entra ID oder Google Workspace. Dies automatisiert die Bereitstellung von Benutzern und sorgt vor allem dafür, dass der Zugriff in dem Moment gesperrt wird, in dem ein Mitarbeiter das Unternehmen verlässt.
Netzwerksegmentierung und Onboarding
Mit einem starken Fundament besteht die nächste Aufgabe darin, Ihren Netzwerkverkehr zu segmentieren und einen sicheren, einfachen Weg für die Verbindung neuer Geräte aufzubauen. Hierbei geht es darum, potenzielle Bedrohungen einzudämmen und gleichzeitig das Leben für Ihre Benutzer und Ihr IT-Team zu erleichtern.
Eine gut strukturierte Bereitstellungs-Checkliste ist Ihre beste Verteidigung gegen Konfigurationsabweichungen und menschliche Fehler. Sie sorgt für Konsistenz und Vollständigkeit und macht Ihre Sicherheitsrichtlinie zu einer praktischen Realität, die Ihr Unternehmen Tag für Tag schützt.
- Erstellung separater VLANs: Machen Sie hier keine Kompromisse. Die Segmentierung Ihres Netzwerks mit eigenen VLANs für Mitarbeiter, Gäste und IoT-Geräte ist von entscheidender Bedeutung. Sie verhindert, dass sich Angreifer lateral in Ihrem Netzwerk bewegen, und sorgt dafür, dass eine Sicherheitsverletzung in einem Bereich nicht zur Katastrophe führt.
- Bereitstellung einer sicheren Onboarding-SSID: Richten Sie einen dedizierten Self-Service-Workflow für BYOD-Geräte ein. Dies ermöglicht es Benutzern, ihre privaten Smartphones und Laptops selbst sicher für den WPA3-Enterprise-Zugang zu konfigurieren, was Ihren Helpdesk vor einer Flut von Support-Tickets bewahrt.
Häufig gestellte Fragen zur Absicherung von WiFi
Bei der Überarbeitung der Netzwerksicherheit tauchen bestimmte Fragen immer wieder auf. Lassen Sie uns einige der häufigsten Hürden angehen, mit denen IT-Experten bei der Absicherung ihres Enterprise WiFi konfrontiert sind.
WPA3-Personal vs. WPA3-Enterprise
Der eigentliche Unterschied liegt hier in der Authentifizierungsmethode, und dieser ist von entscheidender Bedeutung.
WPA3-Personal ist im Grunde die Version für Privatanwender. Sie verwendet ein einziges Passwort, oder Pre-Shared Key (PSK), für jede einzelne Person und jedes Gerät, das sich mit dem Netzwerk verbindet. Obwohl die Verschlüsselung eine Verbesserung gegenüber WPA2 darstellt, ist sie für die geschäftliche Nutzung im Grunde ungeeignet, da sie auf einem gemeinsamen Geheimnis beruht.
WPA3-Enterprise hingegen ist für Unternehmen konzipiert. Es nutzt das 802.1X-Protokoll und zwingt jeden Benutzer und jedes Gerät, sich individuell gegenüber einem zentralen Verzeichnis wie Entra ID zu authentifizieren. Dies bedeutet, dass jede Verbindung über eigene, eindeutige Zugangsdaten verfügt. So erhalten Sie eine granulare Kontrolle und einen klaren Audit-Trail darüber, wer wann in Ihrem Netzwerk ist - etwas, das mit einem gemeinsam genutzten Passwort schlicht unmöglich ist.
Warum passwortfreie Authentifizierung sicherer ist
Seien wir ehrlich: Traditionelle Passwörter sind das schwächste Glied in der Sicherheitskette. Sie werden durch Phishing gestohlen, auf Haftnotizen geschrieben und geknackt. Selbst bei den strengsten Passwortrichtlinien, die man sich vorstellen kann, setzen Sie immer noch auf perfektes menschliches Verhalten - und das ist immer ein Verlustgeschäft.
Die passwortlose Authentifizierung, insbesondere EAP-TLS mit digitalen Zertifikaten, umgeht dieses menschliche Risiko vollständig. Der Zugriff wird nicht durch etwas gewährt, das man weiß (ein Passwort), sondern durch etwas, das man besitzt - ein kryptografisch sicheres Zertifikat, das auf einem vertrauenswürdigen Gerät installiert ist. Dieser Ansatz ist praktisch immun gegen Phishing und den Diebstahl von Zugangsdaten und bietet ein weitaus höheres Maß an Sicherheit.
Sicherung älterer IoT-Geräte
Dies ist ein Problem, das jeder hat. Sie haben ältere Sicherheitskameras, HLK-Sensoren oder andere IoT-Geräte, die moderne Sicherheitsprotokolle wie 802.1X einfach nicht unterstützen. Sie in ein Netzwerk mit einem gemeinsamen Passwort zu werfen, ist eine offene Einladung für Probleme.
Der beste Weg, diese veralteten Legacy-Geräte in den Griff zu bekommen, umfasst einen zweigleisigen Ansatz:
- Verwendung von Individual Pre-Shared Keys (iPSK): Anstatt eines einzigen Passworts für all Ihre IoT-Geräte weisen Sie jedem einzelnen Gerät ein eindeutiges, langes und komplexes Passwort zu. Falls ein Gerät kompromittiert wird, können Sie dessen Zugriff sofort sperren, ohne den restlichen Betrieb zu stören.
- Strikte Netzwerksegmentierung: Dies ist nicht verhandelbar. Alle IoT-Geräte müssen in einem eigenen, isolierten VLAN betrieben werden, das vollständig von Ihrem Unternehmensnetzwerk abgeschottet ist. Von dort aus beschränken Sie den Zugriff so, dass sie nur mit den spezifischen Internetservern kommunizieren können, die sie zwingend für ihre Funktion benötigen, und mit sonst nichts.
Diese Strategie dämmt das Risiko effektiv ein. Selbst wenn es einem Angreifer gelingt, ein IoT-Gerät zu kompromittieren, ist er in einem digitalen Käfig gefangen und kann nirgendwohin. Er kann sich nicht lateral in die Teile Ihres Netzwerks bewegen, die wirklich wichtig sind.
Bereit, Passwörter abzuschaffen und Ihre WiFi Sicherheit zu automatisieren? Purple lässt sich nahtlos in Ihre bestehende Infrastruktur und führende Anbieter wie Meraki und Aruba integrieren, um in Wochen statt Monaten einen zertifikatsbasierten Zero-Trust-Zugang zu ermöglichen. Erfahren Sie mehr unter https://www.purple.ai



