Laut dem Cyber Security Breaches Survey 2025 der britischen Regierung gaben rund 28 % der britischen Unternehmen an, über keine Netzwerk-Firewall zu verfügen. Der bloße Besitz einer Firewall beantwortet jedoch nicht die weitaus schwierigere betriebliche Frage: Können Sie nachweisen, dass der Netzwerkzugriff einer Person tatsächlich beendet ist, wenn diese Ihr Unternehmen verlässt?
Sicherheit im Netzwerkmanagement bedeutet, legitime Dienste verfügbar zu halten und gleichzeitig zu kontrollieren, wer darauf zugreifen kann. Für Teams an Standorten und in Unternehmen besteht die Schwierigkeit meist nicht darin, getrennte Netzwerke zu entwerfen. Sie liegt darin, Identität, Rechteentzug und namentliche Verantwortlichkeiten mit den Abläufen vor Ort zu verknüpfen.
Die britische Baseline für sicheres Netzwerkmanagement
Eine Kontrollmaßnahme, die auf dem Papier existiert, kann in der Praxis dennoch scheitern. Die behördliche Umfrage funktioniert am besten als Bestandsaufnahme dessen, was britische Unternehmen nach eigenen Angaben implementiert haben. Sie als Nachweis für die tatsächliche Konfiguration zu betrachten, wäre ein Fehler: Eine Firewall kann installiert sein, während eine zu permissive Regel dennoch eine Verwaltungsschnittstelle offenlegt.
Britische Unternehmens-Baseline für Kontrollmaßnahmen beim Netzwerkmanagement
| Sicherheitsmaßnahme | Eingesetzt von | Was dadurch begrenzt wird |
|---|---|---|
| Netzwerk-Firewalls | 72 % der Unternehmen | Unerwünschter Datenverkehr über die Netzwerkgrenzen hinweg |
| Eingeschränkte Administratorrechte | 68 % der Unternehmen | Schäden durch gestohlene Anmeldedaten oder internen Missbrauch |
| Sichere Cloud-Backups | 71 % der Unternehmen | Dauerhafter Verlust nach Störungen von Dateien oder Diensten |
| Aktueller Malware-Schutz | 77 % der Unternehmen | Bekannte Schadsoftware auf verwalteten Geräten |
| Keine gemeldete Netzwerk-Firewall | Rund 28 % der Unternehmen | Größere Angriffsfläche für Benutzer und Verwaltungs-Traffic |
| Keine gemeldeten beschränkten Administratorrechte | Rund ein Drittel der Unternehmen | Ein größerer Schadensradius durch geteilte Berechtigungen |
Gemeldete Kontrollmaßnahmen und ihre Ergänzungen aus dem Cyber Security Breaches Survey 2025 der britischen Regierung. Die letzte Spalte beschreibt die jeweilige Funktion der Kontrollmaßnahme.
Betrachten Sie die Tabelle als eine Reihe voneinander getrennter Aufgabenbereiche. Eine Firewall entscheidet, welcher Datenverkehr passieren darf - und diese Entscheidung muss sowohl Verbindungen zwischen internen Systemen als auch Datenverkehr aus dem Internet umfassen. Eine offene Route vom Gäste-WiFi zur Administrationsseite eines Controllers hebt die Trennung auf, die durch diese Netzwerke eigentlich erreicht werden sollte.
Eingeschränkte Administratorrechte beheben eine zweite Fehlerquelle. Die Person, die an einem Dienstagmorgen die WLAN-Abdeckung überprüft, benötigt selten die Berechtigung, Anmeldedaten zu exportieren, Authentifizierungsrichtlinien zu ändern oder ein weiteres Administratorkonto zu erstellen.
Was die Baseline nicht belegt
Backups und Malware-Schutz decken Wiederherstellung und Erkennung ab. Ein Backup unterstützt die Wiederherstellung von Dateien und Diensten, doch das Team muss weiterhin testen, ob wiederhergestellte Konfigurationen auch funktionieren. Malware-Tools helfen bei der Erkennung bösartiger Software auf unterstützten Geräten, sagen jedoch nichts über einen Fernseher, einen Sensor oder ein unmanaged Gast-Smartphone aus, das nie registriert wurde.
Die Scorecard erfasst lediglich das Vorhandensein. Keine der Zeilen zeigt, wer die Sicherheitskontrolle verwaltet, wann sie zuletzt getestet wurde oder wie schnell der Zugriff einer einzelnen Person entzogen werden könnte. Auch physische Arbeiten sind darin nicht abgebildet: Während eines Neu- oder Umbaus arbeiten Teams, die einen neuen Standortanschluss koordinieren, bei Verkabelung und Leitungen möglicherweise mit Baupartnern wie Southern Tier Resources und deren Spezialisten für Breitband-Neubauten zusammen, während Authentifizierung, Administration und die Eskalation von Vorfällen Entscheidungen des Netzwerkteams bleiben.
Praktische Regel: Kennzeichnen Sie eine Sicherheitsmaßnahme erst dann als verifiziert, wenn jemand nachweisen kann, was sie blockiert, wer sie pflegt und wie Sie feststellen, dass sie weiterhin funktioniert.
Bevor Sie Produkte austauschen, gleichen Sie Ihre eigene Infrastruktur mit der Tabelle ab. Erfassen Sie für jede Zeile die Kontrollmaßnahme, die namentlich benannte verantwortliche Person, die neuesten Testnachweise und etwaige Ausnahmen. Eine fehlende Kontrollmaßnahme erfordert Maßnahmen. Eine implementierte Kontrollmaßnahme ohne zuständigen Betreiber erfordert genauso viel Aufmerksamkeit.
Behandeln Sie jedes Netzwerk als feindliche Umgebung
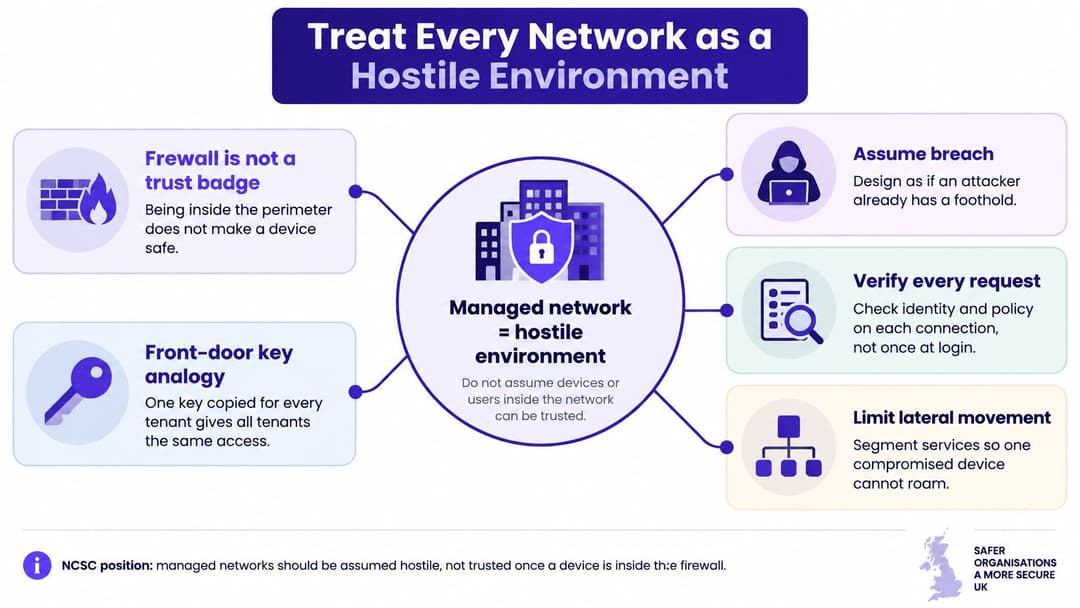
Ein Gebäude, dessen Haustürschlüssel für jeden externen Dienstleister kopiert wird, weist eine bekannte Schwachstelle auf: Niemand kann die Kopie einer einzelnen Person gezielt entziehen. Ein Ausweissystem bietet ein besseres Modell, da jeder Ausweis unterschiedliche Berechtigungen enthalten und gesperrt werden kann, sobald die Person das Unternehmen verlässt.
Die Grundlagen der Netzwerksicherheit des National Cyber Security Centre (NCSC) empfehlen, Netzwerke als potenziell feindliche Umgebungen zu betrachten, anstatt davon auszugehen, dass Geräte innerhalb eines Perimeters vertrauenswürdig sind. Bei einem Zero-Trust-Ansatz berücksichtigen Zugriffsentscheidungen Authentifizierung, Autorisierung, Gerätestatus sowie die Sensibilität der angeforderten Ressource.
Trennen Sie Personen von ihren zulässigen Zielen
Stellen Sie sich ein Hotel vor, in dem ein Wartungsdienstleister Zugriff auf eine Heizungssteuerung benötigt. Eine Verbindung zum WiFi des Gebäudes sollte nicht gleichzeitig Zugriff auf Reservierungen, Zahlungen oder Personalakten gewähren. Die entscheidende Frage ist nicht, ob der Dienstleister das Passwort besitzt, sondern ob diese Person mit diesem Gerät genau jetzt auf diesen Dienst zugreifen darf.
Strukturieren Sie den Datenverkehr nach betrieblichen Rollen:
- Gäste: Ermöglichen Sie die von Besuchern benötigten Dienste, ohne einen Zugang zu Unternehmenssystemen zu eröffnen.
- Mitarbeiter: Passen Sie die Zugriffsrechte an die jeweiligen Aufgaben und die für die Arbeit genutzten Geräte an.
- Betriebssysteme: Erlauben Sie dokumentierte Verbindungen für Gebäudeleittechnik, Sensoren und Spezialausrüstung.
- Mieter oder Bewohner: Stellen Sie private Konnektivität bereit, ohne benachbarte Parteien zu exponieren.
Ein VLAN (Virtual Local Area Network) schafft eine logische Grenze für den Datenverkehr. Es setzt nicht automatisch eine wirksame Sicherheitsrichtlinie durch. Administratoren müssen auch die Routen zwischen diesen Grenzen kontrollieren.
Vertrauen an Bedingungen knüpfen
Die Authentifizierung stellt eine Identität fest. Die Autorisierung legt fest, was diese Identität tun darf. Ein gültiges Mitarbeiterkonto sollte es daher nicht automatisch erlauben, den Wireless-Controller über einen privaten Laptop zu verwalten.
Knüpfen Sie Richtlinien an verifizierte Personen oder Geräte statt an eine Passphrase auf einem Whiteboard. Legen Sie bei verfügbaren Geräteintegritätsprüfungen fest, was passiert, wenn ein Gerät nicht mehr richtlinienkonform ist. Ein eingeschränkter Zugriff auf Bereinigungsdienste ist oft praktikabler, als dem Benutzer keinerlei Möglichkeit zu lassen, das Problem zu beheben.
Hierbei gibt es einen Kompromiss: Eine stärkere Verifizierung erfordert verlässliche Identitätsdaten und einen praktikablen Onboarding-Prozess. Wenn legitime Benutzer keine Verbindung herstellen können, schaffen Mitarbeiter möglicherweise informelle Ausnahmen, die das Konzept untergraben.
Sich innerhalb der Firewall zu befinden, ist ein Standort - kein Vertrauensbeweis.
Überwachen Sie das Verhalten von Benutzern, Geräten und Diensten im Abgleich mit den von Ihnen definierten Berechtigungen. Im Gastgewerbe, im Gesundheitswesen, im Einzelhandel, im Transportwesen und in Wohnanlagen dürfen nicht verwaltete Telefone und vernetzte Geräte nicht allein deshalb die Berechtigungen von Geschäftsgeräten erben, weil sie dieselben Access Points nutzen.
Überprüfen Sie Ihre SSIDs - die WiFi-Namen, die Benutzern angezeigt werden - zusammen mit den zugrunde liegenden VLANs. Identifizieren Sie diejenigen, die sich nach wie vor wie ein nachgemachter Haustürschlüssel verhalten.
Betriebsstörungen bei Ausfall von Zugriffsdateien und -diensten
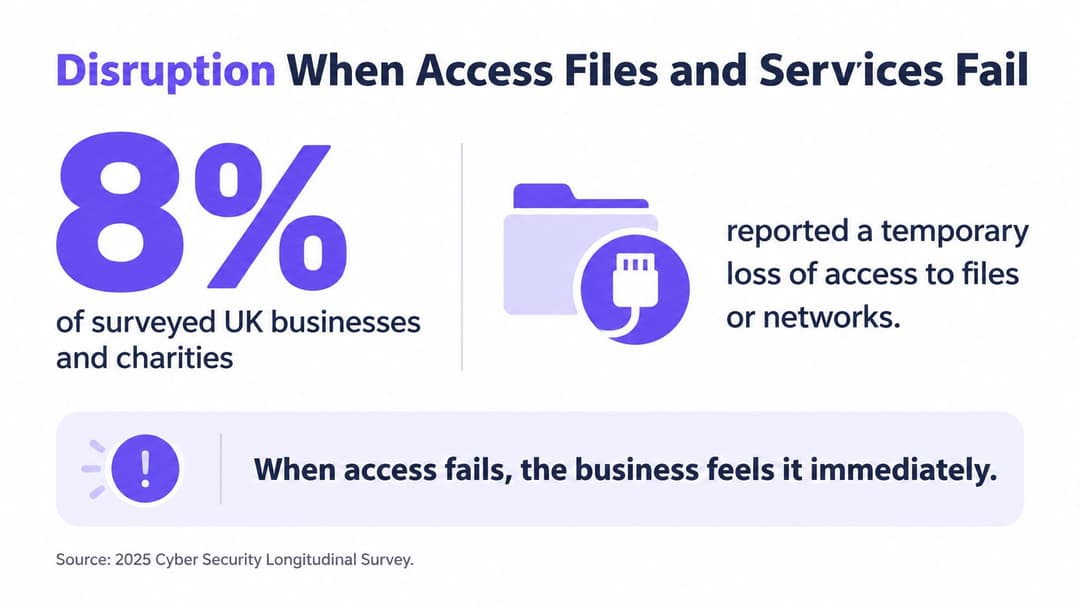
Unter den befragten britischen Unternehmen und Wohltätigkeitsorganisationen meldeten laut dem im Jahr 2025 veröffentlichten Cyber Security Longitudinal Survey 8 % nach einem Cyber-Vorfall einen vorübergehenden Verlust des Zugriffs auf Dateien oder Netzwerke; 5 % der Unternehmen berichteten über Ausfälle oder Verlangsamungen von Websites, Anwendungen oder Online-Diensten, und 6 % gaben an, den Zugriff auf Dienste von Drittanbietern verloren zu haben.
Hierbei handelt es sich um unterschiedliche Fehlerszenarien, nicht um austauschbare Maßstäbe für eine Datenschutzverletzung. Ein Team kann einen bestätigten Datenabfluss verhindern und dennoch nicht in der Lage sein, Zahlungen abzuwickeln, Buchungen abzurufen oder Patientenakten zu aktualisieren.
Dienstabhängigkeiten nachverfolgen
Angenommen, die Internetverbindung eines Standorts funktioniert, aber die Mitarbeitenden können sich nicht authentifizieren. Im Netzwerk-Dashboard sehen die Access Points möglicherweise funktionsfähig aus. Am Empfang ist der Dienst jedoch nicht verfügbar, da das Team das Buchungssystem nicht erreichen kann.
Bilden Sie jeden wichtigen Workflow anhand seiner Abhängigkeiten ab: Gerät, kabellose Verbindung, Authentifizierungsdienst, Namensauflösung, Anwendung und externer Anbieter. So können die zuständigen Personen ein Zugriffsproblem von einem Anwendungsausfall unterscheiden, bevor folgenschwere Änderungen vorgenommen werden.
Für die Authentifizierungsplanung bietet die RADIUS-as-a-Service-Übersicht einen nützlichen Kontext zur Evaluierung eines gehosteten Authentifizierungsmodells. Vergleichen Sie dieses Modell mit Ihren Konnektivitätsabhängigkeiten und Wiederherstellungsanforderungen, anstatt vorauszusetzen, dass die Verlagerung einer Komponente jede potenzielle Fehlerquelle beseitigt.
Legen Sie fest, was während eines Ausfalls weiterläuft
Die Kontinuitätsplanung beginnt mit operativen Fragen, nicht mit einer Liste von Ersatzgeräten. Kann der Empfang ankommende Gäste sicher einchecken? Können autorisierte Mitarbeitende wichtige Informationen abrufen? Wer genehmigt einen vorübergehenden Workaround und wie werden die Daten anschließend abgeglichen?
- Verlust des Datei- oder Netzwerkzugriffs: Identifizieren Sie nutzbare Wiederherstellungskopien und dokumentieren Sie die Reihenfolge, in der Dienste wiederhergestellt werden müssen.
- Verlangsamte öffentliche Dienste: Vereinbaren Sie, wie Mitarbeiter Leistungseinbußen von einem vollständigen Ausfall unterscheiden und wie sie mit Kunden kommunizieren sollen.
- Nicht verfügbare Lieferantenplattformen: Erfassen Sie Support-Kontakte, lokale Alternativen und die geschäftliche Entscheidung, die zu deren Aktivierung erforderlich ist.
Testen Sie diese Regelungen, ohne dabei leichtfertig Sicherheitsmaßnahmen zu umgehen. Ein für Notfälle gemeinsam genutztes Administratorkonto kann zwar den Zugriff wiederherstellen, hinterlässt jedoch unter Umständen einen nicht nachvollziehbaren Zugang zu sensiblen Systemen.
Verfügbarkeit gehört gleichberechtigt neben Vertraulichkeit und Integrität. Das eigentliche Ziel ist kein Netzwerk, das Angreifer abwehrt, sondern ein Unternehmen, das wesentliche Arbeiten fortführen und den Normalbetrieb sicher wiederherstellen kann.
Zugriffsmodelle von gemeinsamen Schlüsseln bis hin zur Identität
Wählen Sie ein Zugriffsmodell basierend auf der Frage, wie jemand Berechtigungen verliert - und nicht nur danach, wie einfach die Verbindung hergestellt wird. Bei Onboarding-Demonstrationen zeigt sich die kostspieligste Schwachstelle selten: das Entfernen ausscheidender Benutzer, ohne alle anderen zu beeinträchtigen.
Netzwerkzugriffsmodelle und der Entzug von Zugriffsrechten
| Zugriffsmodell | Wie Vertrauen nachgewiesen wird | Wie der Zugriff entzogen wird | Optimal geeignet für |
|---|---|---|---|
| Gemeinsam genutzter Pre-Shared Key | Eine Passphrase, die von vielen Personen genutzt wird | Schlüsselrotation für jedes Gerät, die häufig verzögert wird | Ein sehr kleines, geschlossenes Team; niemals Gäste oder Mieter |
| Captive Portal auf offenem WiFi | Ein Web-Login nach Verbindung des Geräts | Deaktivierung des Kontos, während die Funkverbindung unverschlüsselt bleiben kann | Kurze Gastbesuche nur bei zusätzlicher Verschlüsselung |
| WPA2 oder WPA3-Enterprise mit 802.1X | Prüfung pro Benutzer oder Gerät über RADIUS | Deaktivierung des Verzeichniskontos, sodass die nächste Authentifizierung fehlschlägt | Mitarbeiter und verwaltete Unternehmensgeräte |
| Zertifikatbasiertes EAP-TLS | Ein verwaltetes Gerätezertifikat, keine gemeinsam genutzte Passphrase | Widerruf des Zertifikats oder Verzeichnisobjekts und Durchsetzung dieses Status bei der Authentifizierung | Mitarbeiter und in MDM registrierte Geräte |
| Eindeutiger Schlüssel pro Gerät oder Mieter | Ein Pre-Shared Key mit Isolation von anderen Schlüsseln | Löschung dieses einzelnen Schlüssels und Beendigung zugehöriger Sitzungen, sofern unterstützt | IoT, Konsolen, TVs und Bewohner, die 802.1X nicht nutzen können |
Verwechseln Sie eine Anmeldeseite nicht mit Verschlüsselung
Ein Captive Portal ist eine Webseite, die verwendet wird, um Besucher zuzulassen oder zu identifizieren. Für sich genommen verschlüsselt es die Funkverbindung nicht und beweist auch nicht, dass ein ähnlich benannter Hotspot zum Standort gehört. Die Verschlüsselung auf Anwendungsebene ist nach wie vor wichtig, ersetzt jedoch nicht die Wahl einer geeigneten drahtlosen Sicherheitsmethode.
Ein gemeinsam genutzter Pre-Shared Key lässt sich einfach verteilen, aber nur schwer wieder entziehen. Er ist die falsche Wahl, wenn Personen unabhängig voneinander kommen und gehen oder wenn dieselben Anmeldedaten Gästen und Mitarbeitern denselben Zugriff gewähren würden.
Mit 802.1X überprüft das Netzwerk einen Benutzer oder ein Gerät über einen Authentifizierungsdienst, typischerweise RADIUS. Administratoren müssen Geräte so konfigurieren, dass sie den Authentifizierungsserver korrekt validieren; andernfalls könnten Benutzer dazu verleitet werden, einem gefälschten Server zu vertrauen.
Planen Sie für aktive Sitzungen und problematische Geräte
Das Deaktivieren eines Kontos trennt nicht zwangsläufig die Verbindung eines Geräts, das bereits online ist. Konfigurieren Sie eine Re-Authentifizierung und, sofern unterstützt, eine Änderung der Autorisierung (Change of Authorization) oder Sitzungsbeendigung. Testen Sie den gesamten Entzugsprozess auf dem tatsächlichen Controller, anstatt davon auszugehen, dass eine Verzeichnisänderung sofort jede Sitzung erreicht.
EAP-TLS verwendet Zertifikate zur Authentifizierung. Dadurch entfällt die Weitergabe gemeinsamer Passwörter, erfordert jedoch die Registrierung, Erneuerung und den Widerruf von Zertifikaten. Mobile Device Management (MDM) kann bei der Verwaltung dieser Anmeldedaten auf registrierten Geräten unterstützen.
Eindeutige Schlüssel, oft als iPSK oder xPSK bezeichnet, eignen sich für Geräte, die keine Enterprise-Authentifizierung durchführen können. Die Isolierung erfordert weiterhin eine explizite Konfiguration - einschließlich der Frage, ob das Smartphone eines Bewohners den eigenen Fernseher erkennen darf, ohne den eines Nachbarn zu finden.
Die umfassendere Disziplin der Zugriffskontrolle ist auch für Systeme mit sensiblen Dokumenten relevant. Ratschläge zur Datensicherheit von Datenräumen von Bizbe, von Bizbe, Inc., bieten eine nützliche Parallele, um über Berechtigungen über die erste Anmeldung hinaus nachzudenken.
Nutzen Sie die Prinzipien des identitätsbasierten Networkings, um Zugriffsentscheidungen an Änderungen bei Ein-, Um- und Austritten von Mitarbeitenden (Joiner-Mover-Leaver) zu koppeln. Wählen Sie für jede Datenverkehrsklasse ein passendes Modell anstelle eines einzigen Kompromisses für das gesamte Gebäude.
Sicherheitsmaßnahmen für ein Managed Network
Das NCSC berichtete in seinem Annual Review 2025 über die Bearbeitung von 429 Cyber-Vorfällen in den zwölf Monaten bis August 2025, darunter 204 Vorfälle von nationaler Bedeutung. Dieses Fallaufkommen unterstreicht die Notwendigkeit, Missbrauch nicht nur zu verhindern, sondern auch lückenlos zu untersuchen.
Überführen Sie die Maßnahmen in zugewiesene operative Aufgaben. Eine Bestellung ist kein Nachweis dafür, dass eine Schutzmaßnahme funktioniert.
Betriebsroutinen verbindlich zuweisen
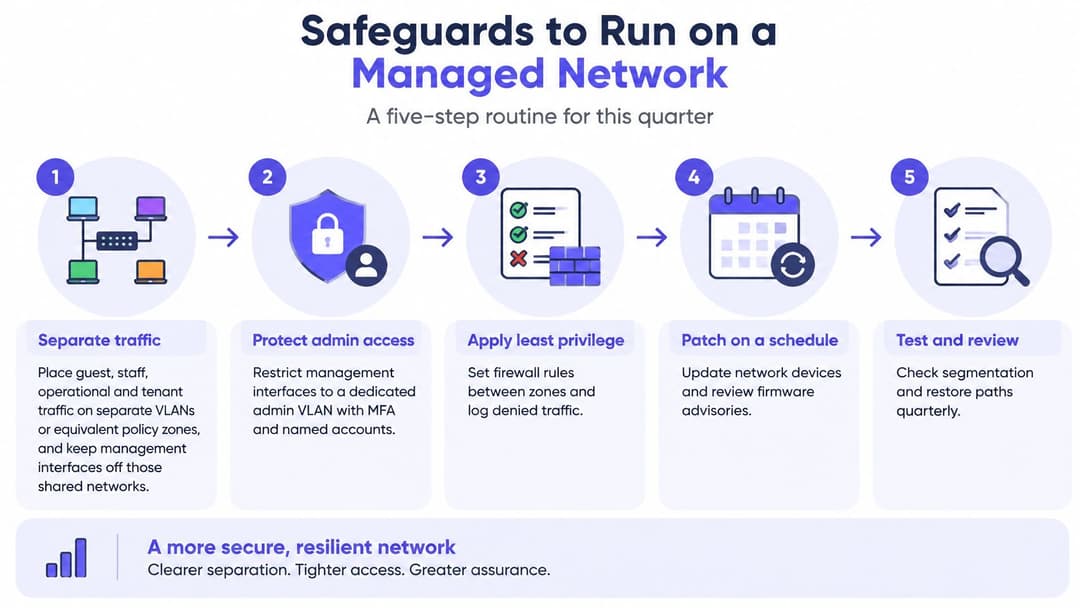
Trennen Sie den Datenverkehr gezielt. Weisen Sie den Datenverkehr von Gästen, Mitarbeitenden, Betriebsabläufen und Mandanten VLANs oder gleichwertigen Richtlinienzonen zu. Halten Sie Verwaltungsschnittstellen auf einem zugriffsgeschützten Administrationspfad und testen Sie verbotene Verbindungen von einem gewöhnlichen Gastgerät aus.
Ersetzen Sie gemeinsam genutzte geschäftliche Zugangsdaten. Wenden Sie das ausgewählte identitätsbasierte Zugriffsmodell auf Zonen an, die Geschäftssysteme enthalten. Führen Sie Pilotprojekte für Registrierung und Abmeldung durch, bevor Sie Systeme migrieren, die den Geschäftsbetrieb oder die Patientenversorgung unterstützen.
Beschränken Sie die Administration auf namentlich benannte Personen. Verwenden Sie individuelle Administratorkonten und, sofern unterstützt, Multifaktor-Authentifizierung. Der Zugriff von Dienstleistern sollte für eine definierte Aufgabe genehmigt und der dauerhafte Zugriff nach Abschluss dieser Arbeit wieder entzogen werden.
Halten Sie Netzwerksoftware und -konfigurationen auf dem neuesten Stand. Legen Sie einen Patch-Zyklus für Controller, Access Points und Authentifizierungsdienste fest - mit einem Notfallpfad für schwerwiegende Schwachstellen. Protokollieren Sie Ausnahmen, kompensierende Kontrollen und wer das betriebliche Risiko übernimmt.
Erfassen Sie aussagekräftige Nachweise. Bewahren Sie die unten aufgeführten Quellen an einem zentralen, durchsuchbaren Ort auf. Synchronisieren Sie die Geräteuhren, damit Incident-Response-Teams Ereignisse systemübergreifend rekonstruieren können.
Schützen und nutzen Sie die Protokolle. Trennen Sie die Log-Administration nach Möglichkeit von der routinemäßigen Netzwerkadministration. Richten Sie Warnmeldungen für auffällige Authentifizierungen und versuchte Bewegungen zwischen internen Zonen ein und benennen Sie Verantwortliche für die Untersuchung.
Proben Sie die Eskalation. Legen Sie fest, wer den Konnektivitätsanbieter, die Bank und den Versicherer kontaktiert, wenn dies relevant wird. Speichern Sie Kontaktdaten an einem Ort, der auch dann zugänglich ist, wenn die reguläre Plattform für Zusammenarbeit nicht verfügbar ist.
Weisen Sie die Wiederherstellbarkeit nach. Testen Sie die Wiederherstellung von Konfigurationen und essenziellen Diensten. Führen Sie eine Übersicht über Lieferantenabhängigkeiten, in der erläutert wird, was ausfällt, wenn eine externe Plattform nicht mehr verfügbar ist.
Bewahren Sie Nachweise auf, die konkrete Fragen beantworten
Logs, die ein Netzwerkteam untersuchen können sollte
| Log-Quelle | Was aufzubewahren ist | Erkennbarer Missbrauch |
|---|---|---|
| Authentifizierungsereignisse | Benutzer, Gerät, Uhrzeit, Erfolg oder Fehlschlag | Password-Spraying und gestohlene Zugangsdaten |
| Administratoraktivitäten | Wer hat wann Richtlinien geändert | Kompromittierte Admin-Konten und Insider-Missbrauch |
| DHCP und DNS | Adress-Leases und abgefragte Namen | Unbekannte Geräte und verdächtige Abfragen |
| Firewall-Entscheidungen | Zulassungen und Verweigerungen nach Segment | Scans und Versuche, Zonen zu überwinden |
| Ereignisse auf Wireless-Controllern | Assoziierungen, Roaming und Schlüsseltyp | Unerwartete SSIDs und Rogue Access Points, sofern Wireless Monitoring die Erkennung unterstützt |
| Ost-West-Datenverkehr | Flows zwischen internen Segmenten | Laterale Bewegungen nach dem ersten Eindringen |
Richten Sie die Aufbewahrungsfristen an Untersuchungsanforderungen, Datenschutzpflichten und Speicherkapazitäten aus. Alles unbegrenzt zu erfassen, ersetzt nicht das Wissen, welche Frage das jeweilige Protokoll beantworten kann.
Die Planung des physischen Zugangs erfordert die gleiche Aufmerksamkeit für Ausnahmen. Der Leitfaden von Fitness GM zur Sicherung Ihres 24/7-Fitnessstudios bietet relevanten Kontext für unbeaufsichtigte Standorte, an denen Türzugang und Netzwerkzugriff koordinierte, aber getrennte Verfahren erfordern.
Betriebliche Prüfung: Weisen Sie jeder Schutzmaßnahme eine zuständige Person, einen Nachweisort und ein nächstes Prüfdatum zu. Haken Sie sie nicht als erledigt ab, nur weil eine Funktion vorhanden ist.
Wie dieselben Regeln an realen Standorten wirken
Hotellerie und Gesundheitswesen
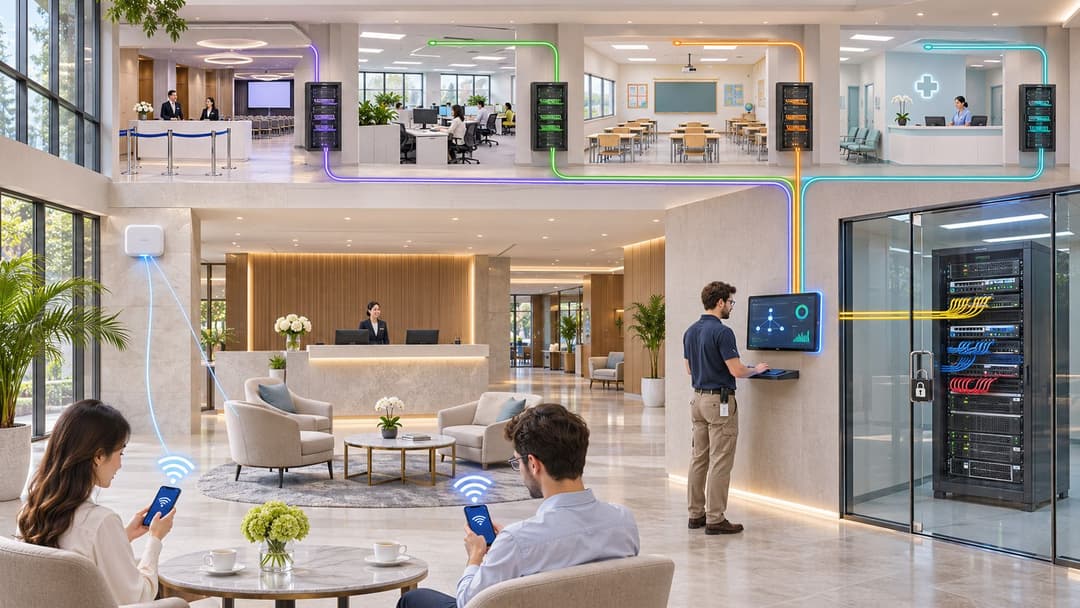
In einem Hotel endet der Vertrag einer saisonalen Empfangskraft, während Gäste weiterhin einchecken. Ihre Mitarbeiteridentität sollte ihre Gültigkeit verlieren, ohne dass am Empfang jedes Backoffice-Gerät neu verbunden werden muss; Gast-Smartphones sollten auf einem reinen Internet-Pfad verbleiben - getrennt von Property-Management- und Zahlungssystemen.
In einem Krankenhaus streamt ein Besucher ein Video, während ein medizinisches Team Patientendaten abruft. Der Besucherzugang darf keinen Pfad zu klinischen Netzwerken eröffnen, und ein medizinisches Gerät, das keine Enterprise-Authentifizierung nutzen kann, benötigt eine dokumentierte Ausnahme, eigene Zugangsdaten und streng begrenzte Zieladressen.
Dabei handelt es sich um getrennte Betriebsumgebungen, aber beide erfordern Zugriffsänderungen, die andere Benutzer nicht unterbrechen. Vermeiden Sie es, eine praktische Mitarbeiter-SSID als Standardablage für Geräte zu nutzen, die niemand klassifiziert hat.
Geschäfte, Wohnungen und temporäre Auftragnehmer
Im Einzelhandel verbindet sich eine Kundschaft in der Nähe eines Zahlungsterminals, während ein Mitarbeiter ein mobiles Datenerfassungsgerät für den Warenbestand nutzt. Die Kundschaft benötigt einen verschlüsselten Gastzugang ohne Sichtbarkeit des Kassennetzwerks; das mobile Gerät benötigt lediglich die für seine Aufgabe erforderlichen Geschäftsdienste.
In Studentenwohnheimen oder Build-to-Rent-Objekten möchten Bewohner mit ihrem Smartphone Fernseher und Konsole steuern. Ihr privates Netzwerk sollte diese Interaktion ermöglichen, ohne Geräte benachbarter Wohnungen offenzulegen. Zudem sollte der Auszug eines Bewohners dessen Zugriff beenden, ohne den Betrieb des restlichen Gebäudes zu beeinträchtigen.
Bei Auftragnehmern definiert das Wartungsticket eines Technikers einen eng umrissenen Zweck und einen Endzeitpunkt. Schließen Sie die Fernzugriffssitzung und entfernen Sie die zugehörigen Berechtigungen nach Abschluss der Arbeiten, anstatt ein Lieferantenkonto aktiv zu lassen, nur weil dessen Firewall-Regel harmlos erscheint.
Für ein weiteres Einsatzszenario bietet die Fallstudie des Newcastle City Council eine wertvolle Referenz bei der Betrachtung öffentlich zugänglicher Konnektivität. Nutzen Sie Fallstudien stets als Kontext und nicht als Konfigurationsvorlage: Ihre individuellen Anwendungsabhängigkeiten und zulässigen Routen erfordern weiterhin eine lokale Überprüfung.
Fragen Sie Ihr Team, welche aktiven SSIDs diese Rollen heute vermischen. Ein wiedererkennbarer WiFi-Name ist kein Beweis dafür, dass die Benutzer dahinter über entsprechend differenzierte Berechtigungen verfügen.
Benennen Sie einen Verantwortlichen, bevor Sie ein weiteres Tool hinzufügen
Der Cyber Security Breaches Survey 2025 ergab, dass 81 % der britischen Unternehmen über mindestens drei festgelegte technische Kontrollen verfügten, dennoch meldeten 43 % in den vorangegangenen zwölf Monaten eine Sicherheitsverletzung oder einen Angriff. Die Ausrüstung zu besitzen und sie effektiv zu betreiben, sind zwei verschiedene Dinge.
Ein Gebäude kann an jeder Tür ein Schloss haben und dennoch jedem offenstehen, der einen alten Schlüssel besitzt. Netzwerke scheitern auf dieselbe Weise. Firewalls, VLANs und separate SSIDs bestimmen zwar, was der Datenverkehr darf, aber eine veraltete Identität passiert sie alle mühelos. Die Studie kann zwar nicht angeben, welche Sicherheitskontrolle bei einem einzelnen Vorfall versagt hat, macht jedoch deutlich, dass die Beschaffung allein keinen Nachweis für einen kontrollierten Zugriff erbringen kann.
Verlangen Sie Nachweise, keine bloßen Zusicherungen
Benennen Sie einen verantwortlichen Verantwortlichen, der die praktische Frage des Vorstands beantworten kann: Stimmen die Netzwerkberechtigungen noch mit Beschäftigungsstatus, Lieferantenverträgen und betrieblichem Bedarf überein? Diese Person benötigt die Befugnis, Ausnahmen direkt zu schließen und Zugriffe zu widerrufen. Die bloße Pflege einer Tabellenkalkulation ist eine andere Aufgabe.
Der Maßstab sind bei Bedarf erbrachte Nachweise, nicht bloße Zusicherungen zum Verlängerungszeitpunkt. Zu den nützlichen Nachweisen gehören:
- Joiner-Mover-Leaver-Protokolle: Zeigen Sie auf, wann Berechtigungen erteilt, geändert und entzogen wurden - einschließlich des Ergebnisses einer Entzugsprüfung. Wenn die Anmeldedaten eines ausgeschiedenen Mitarbeiters eine Woche nach dem Ausscheiden immer noch funktionieren, wurde der Prozess zwar angestoßen, das Ergebnis ist jedoch fehlgeschlagen.
- Ein Ausnahmeinventar: Erfassen Sie ungewöhnliche Firewall-Routen, WiFi-Vereinbarungen und nicht unterstützte Geräte, jeweils mit einer benannten geschäftlichen Begründung und einem Überprüfungsdatum.
- Prüfungen beim Offboarding von Dienstleistern: Bestätigen Sie bei Vertragsende das Entfernen von Konten, Schlüsseln, Fernzugriffsberechtigungen und aktiven Sitzungen.
Ein Diagramm zur Netzwerktrennung hat wenig Aussagekraft, wenn veraltete Identitäten den Zugriff darüber hinweg aufrechterhalten. Die Segmentierung zieht die Mauern; die Identität bestimmt, wer die Schlüssel besitzt.
Für Teams, die ein identitätsbasiertes Mitarbeiter-WiFi suchen, ohne eine eigene Public-Key-Infrastruktur aufbauen zu müssen, bindet Mitarbeiter-WiFi von Purple Mitarbeitergeräte mit verwalteten EAP-TLS-Zertifikaten auf den Access Points ein, die das Unternehmen bereits besitzt - somit muss kein gemeinsam genutztes Passwort regelmäßig geändert werden. Purple betreibt den Cloud-RADIUS, der FreeRADIUS oder Windows NPS ersetzt. Dadurch entfallen lokale Authentifizierungsserver, die gepatcht und ausfallsicher ausgelegt werden müssen, während gleichzeitig Mitarbeiter-WiFi-Sicherheit auf Enterprise-Niveau ohne die Komplexität einer NAC geboten wird.
Bestimmen Sie zuerst die verantwortliche Person. Ordnen Sie anschließend jede aktive SSID einem Zugriffsmodell, einem Entzugsmechanismus und einem Nachweis zu, dass der Mechanismus funktioniert. Die Einführung eines weiteren Tools vor dieser Zuordnung schafft lediglich ein neues Dashboard statt einer Lösung.
Purple bietet Gast-, Mitarbeiter- und Multi-Tenant WiFi basierend auf entsprechenden Identitäten anstelle eines gebäudeweit geteilten Passworts. Besuchen Sie Purple, um Ihre bestehenden Access Points, Verzeichnisintegrationen und die Widerrufspfade zu besprechen, die Ihr Team überprüfen muss.