शिफ्ट के अंत में एक वार्ड मैनेजर आपको रोकता है। एक ही गलियारे में तीन रिश्तेदार वीडियो कॉल नहीं कर पा रहे हैं, एक मरीज का टैबलेट बार-बार लॉगिन पेज पर वापस आ रहा है, और किसी ने व्हाइटबोर्ड पर लिखा है "WiFi खराब है"। एक्सेस पॉइंट चालू हैं, पोर्टल लाइव है, और डैशबोर्ड पर कुछ भी टूटा हुआ नहीं दिख रहा है।
कनेक्टेड और प्रयोग करने योग्य होने के बीच का यह अंतर ही वह जगह है जहां अधिकांश अस्पताल गेस्ट WiFi प्रोजेक्ट रुक जाते हैं। सुबह दस बजे आउटपूल में कितने लोग बैठते हैं, इसकी गिनती करने से पहले ही रेडियो योजना को मंजूरी दे दी गई थी। लॉगिन विधि को उसी व्यक्ति द्वारा चुना गया था जिसके पास टेम्पलेट खुला था। और सुरक्षा संबंधी सलाह जिसकी आगंतुकों को आवश्यकता होती है, चाहे वे बैंकिंग कर सकें या वीडियो अपॉइंटमेंट में शामिल हो सकें, वह कभी भी जोखिम रजिस्टर से बाहर निकलकर स्प्लैश स्क्रीन तक नहीं पहुंच पाई।
ये तीनों निर्णय एक साथ लिए जाने चाहिए। सिग्नल, पहचान और प्रकाशित अपेक्षाएं एक ही डिज़ाइन का हिस्सा हैं, यह कोई ऐसा नेटवर्क निर्माण नहीं है जिसमें बाद में डिस्क्लेमर जोड़ दिया गया हो। रेडियो सर्वे से लेकर पायलट वार्ड तक, पहला एक्सेस पॉइंट लाइव होने से पहले क्लीनिकल गवर्नेंस ग्रुप के सामने उठाए जाने वाले ट्रेड-ऑफ के साथ, मैं इसे इस प्रकार अनुक्रमित करूंगा।
राष्ट्रीय आधार रेखा पहले ही निर्धारित की जा चुकी है। मार्च 2019 के अंत तक, NHS WiFi कार्यक्रम ने 98% NHS ट्रस्टों में मुफ्त NHS WiFi की शुरुआत कर दी थी और 8,000 से अधिक रोगी देखभाल केंद्रों तक पहुंच गया था, जिससे 6.3 करोड़ से अधिक आगंतुक रोगियों को मुफ्त कनेक्टिविटी की सुविधा मिली। आगंतुक पहुंच अब किसी अतिरिक्त स्पेयर VLAN पर चलाया जाने वाला कोई साइड प्रोजेक्ट नहीं है। यह एस्टेट का ही एक हिस्सा है।
हार्डवेयर खरीदने से पहले क्षमता और रेडियो लक्ष्यों की योजना बनाएं
तीन संख्याएँ यह तय करती हैं कि किसी व्यस्त वार्ड में अस्पताल का गेस्ट WiFi बना रहेगा या नहीं: प्राइमरी सिग्नल, लेटेंसी और चैनल लोड। पोर्टल ब्रांडिंग बाद में आती है, क्योंकि यदि बे (bay) भरने पर एसोसिएशन ही ड्रॉप हो जाता है, तो इनमें से किसी का कोई मतलब नहीं रह जाता।
NHS England NHS सेटिंग्स में कम से कम -65 dBm के प्राथमिक RSSI की सिफारिश करता है, और स्वीकार्य लेटेंसी को लगभग 20 से 250 ms के रूप में वर्णित करता है, यह ध्यान में रखते हुए कि दोनों में से कोई भी आंकड़ा अंतिम नहीं है और दोनों को उपयोग में आने वाले अनुप्रयोगों के विरुद्ध मान्य किया जाना चाहिए (WiFi प्रदर्शन मेट्रिक्स का आकलन करने पर NHS England मार्गदर्शन)। इसे किसी विशिष्ट विवरण (specification) के बजाय न्यूनतम स्तर माना जाना चाहिए। बेडसाइड पर -65 dBm की रीडिंग साबित करती है कि लिंक एसोसिएट हो जाएगा। यह इस बारे में कुछ नहीं कहता है कि एक ही बे में चालीस लोग शाम आठ बजे प्रत्येक वीडियो कॉल कर सकते हैं या नहीं।
अपनी वास्तविक इमारत का सर्वेक्षण करें
परचेज ऑर्डर जारी होने से पहले सर्वे टूल के साथ हर मंजिल का निरीक्षण करें। सिग्नल को बाधित करने वाली चीज़ों को नोट करें: लेड-लाइन्ड इमेजिंग रूम, बेड पार्टिशन जो वार्ड राउंड के दौरान हिलते हैं, कंक्रीट सर्विस कोर, तहखाने का वह गलियारा जहाँ रिश्तेदार टैक्सी का इंतज़ार करते हैं। बाहरी रास्तों का भी सर्वे करें, क्योंकि वहीं लोग डिस्चार्ज के समय खड़े होकर सवारी बुलाने की कोशिश करते हैं।
बैंड का चयन एक क्षमता का निर्णय है, कोई प्राथमिकता नहीं। NHS इंग्लैंड 2.4 GHz को सार्वजनिक गेस्ट और विरासत उपकरणों के लिए बैंड के रूप में पहचानता है, जिन्हें थ्रूपुट से अधिक रेंज की आवश्यकता होती है, और 5 GHz क्षमता के लिए जहां भी क्लाइंट और एक्सेस पॉइंट इसका समर्थन करते हैं। 2.4 GHz को लॉक आउट करने से पुराने हैंडसेट प्रभावित होते हैं; 2.4 GHz पर सब कुछ चलाने का मतलब है अपना एयरटाइम उस व्यक्ति को सौंपना जिसके पास सबसे तेज रेडियो है।
औसत के लिए नहीं, बल्कि पिक टाइम (शीर्ष समय) के लिए योजना बनाएं। मंगलवार को सुबह 10 बजे मापा गया नेटवर्क हर डिज़ाइन को बेहतर दिखाता है। असली रीडिंग वह है जो विज़िटिंग नाइट को शाम सात बजे ली जाती है।
फिर मापें कि आगंतुक नेटवर्क पर क्या करते हैं: प्रति एक्सेस पॉइंट समवर्ती क्लाइंट, चैनल उपयोग, पैकेट हानि, DHCP और DNS प्रतिक्रिया, और प्रमाणीकरण पूरा होने की दर। पिंग के बजाय वीडियो और मैसेजिंग के साथ लोड-परीक्षण करें, और हर वार्ड स्थानांतरण या भवन परिवर्तन के बाद इस अभ्यास को दोहराएं, क्योंकि उपकरण का नया टुकड़ा या पुनर्व्यवस्थित बे कवरेज मानचित्र को फिर से नया आकार देता है।
| मेट्रिक | लक्ष्य | नोट्स |
|---|---|---|
| प्राथमिक सिग्नल (RSSI) | -65 dBm या उससे मजबूत | NHS इंग्लैंड का लक्ष्य रोगी-सामना करने वाले क्षेत्रों में |
| लेटेंसी | लगभग 20 से 250 ms | वीडियो कॉल और मैसेजिंग के विरुद्ध पुष्टि करें |
| सार्वजनिक और पुराने उपकरणों के लिए बैंड | 2.4 GHz | विस्तृत रेंज, कम क्षमता |
| क्षमता के लिए बैंड | 5 GHz | वहाँ उपयोग करें जहाँ क्लाइंट और एक्सेस पॉइंट इसका समर्थन करते हैं |
| पीक पर समवर्ती क्लाइंट | लाइव विज़िटिंग घंटे के दौरान प्रति एक्सेस पॉइंट गणना करें, फिर उससे अधिक क्षमता के लिए डिज़ाइन करें | आपके आगंतुकों की संख्या, न कि किसी विक्रेता का आंकड़ा |
| चैनल उपयोग | विज़िटिंग घंटों के दौरान ली गई किसी भी निरंतर उच्च रीडिंग की जाँच करें | शांत-अवधि की रीडिंग भीड़ (contention) को छुपाती है |
| पैकेट हानि | लोड परीक्षण के दौरान अपनी खुद की सीमा निर्धारित करें | पीक समय पर पुनः परीक्षण करें, रात भर नहीं |
उस तालिका का हर आंकड़ा ऐसा है जिसे आप दोबारा मापते हैं, न कि ऐसा जिसे आप एक बार मंज़ूरी दे देते हैं। यदि आप शुरुआत से टेस्ट प्लान बना रहे हैं, तो RF सर्वे और चैनल प्लानिंग की गाइड में सर्वे मैकेनिक्स को अधिक विस्तार से शामिल किया गया है।
प्रत्येक क्षेत्र के लिए सही लॉगिन विधि चुनें
वह ट्रेड-ऑफ़ जो टीमों को उलझन में डालता है, एन्क्रिप्शन या लागत नहीं है। यह इस बात पर निर्भर करता है कि कितने आगंतुक कभी लॉगिन पूरा ही नहीं कर पाते हैं।
लैमिनेटेड साइन पर साझा किया गया पासवर्ड तब तक सस्ता लगता है जब तक आप रिश्तेदारों की कतार को टूटी हुई स्क्रीन पर एक अंगूठे से टाइप करते हुए नहीं देखते। इसमें कोई प्रति-उपयोगकर्ता पहचान और प्रति-डिवाइस एन्क्रिप्शन नहीं होता है, इसलिए यह किसी वार्ड के बजाय एक दिवसीय कार्यक्रम के लिए अधिक उपयुक्त है, जहां कोई छह घंटे तक कनेक्ट रह सकता है।
कैप्टिव पोर्टल के माध्यम से ईमेल पंजीकरण एक ऐसा मॉडल है जिसे अधिकांश ट्रस्टों ने अपनाया है। Queen Victoria Hospital NHS Foundation Trust ने नवंबर 2014 में वार्डों, आउटपेशेंट प्रतीक्षा क्षेत्रों, अपने कैफे और रेस्तरां में मुफ्त WiFi सेवा शुरू की, जिसमें उपयोगकर्ता पासवर्ड के बदले ईमेल पते का पंजीकरण करते हैं, और अन्य सभी के लिए क्षमता की सुरक्षा हेतु स्ट्रीमिंग और संगीत डाउनलोड को प्रतिबंधित किया जाता है (मरीजों को डिजिटल सेवाओं से जोड़ने पर NHS England का ट्रांसफॉर्मेशन ब्लॉग)। पहचान, शर्तें और बैंडविड्थ नियंत्रण एक ही प्रवाह में। तकनीक आगे बढ़ चुकी है; पैटर्न नहीं बदला है।
| तरीका | सेटअप का प्रयास | एन्क्रिप्शन | विज़िटर पहचान | उपयुक्तता |
|---|---|---|---|---|
| शर्तों के पेज के साथ ओपन नेटवर्क | कम | कुछ नहीं | स्वीकृति के अलावा कुछ नहीं | न्यूनतम डेटा आवश्यकताओं वाले प्रतीक्षा क्षेत्र |
| साइनबोर्ड पर साझा पासवर्ड | कम | केवल शेयर की गई की (key) | प्रति उपयोगकर्ता कुछ नहीं | कम समय वाले कार्यक्रम, न न कि वार्ड |
| ईमेल के साथ कैप्टिव पोर्टल | मध्यम | ओपन, जब तक WPA2/WPA3 लागू न हो | सहमति से कैप्चर किया गया ईमेल | सामान्य विज़िटर एक्सेस |
| Passpoint (Hotspot 2.0) | उच्च | WPA2/3-Enterprise | अकाउंट या प्रोफ़ाइल | दोबारा आने वाले विज़िटर और कर्मचारियों को दिए गए डिवाइस |
| ब्रांडेड ऐप या अकाउंट | मध्यम | यह उस नेटवर्क का सुरक्षा स्तर निर्धारित करता है जिस पर यह चलता है | अकाउंट | अक्सर वापस आने वाले विज़िटर |
पोर्टल कहाँ विफल होता है, और इसे कौन संभालता है
कुछ डिवाइस कैप्टिव पोर्टल प्रक्रिया को बिल्कुल भी पूरा नहीं कर पाते हैं। पुराने Android हैंडसेट, लॉक-डाउन वर्क लैपटॉप और ई-रीडर स्प्लैश पेज पर ही अटके रहेंगे और इसे कभी हल नहीं कर पाएंगे, और पोर्टल ट्यूनिंग की कोई भी सीमा उस ब्राउज़र को ठीक नहीं कर सकती जो खुलने से मना कर दे। यह जितना तकनीकी सवाल है उतना ही कर्मचारियों से जुड़ा सवाल भी है। वार्ड में मौजूद किसी व्यक्ति को डिवाइस रजिस्टर करने के लिए एक मार्ग की आवश्यकता होती है, और विफलता संदेश में सामान्य त्रुटि कोड के बजाय वार्ड फ़ोन नंबर होना चाहिए।
Passpoint वहां अपनी जगह बनाता है जहां वही लोग बार-बार वापस आते हैं। एक बार प्रोफ़ाइल इंस्टॉल होने के बाद डिवाइस एंटरप्राइज़-ग्रेड सुरक्षा के साथ स्वचालित रूप से जुड़ जाता है, जो बार-बार आने वाले आउटपेशेंट और कर्मचारियों को जारी किए गए टैबलेट के लिए उपयुक्त है। इसके लिए ऐसे एक्सेस पॉइंट्स और प्रोविजनिंग पाथ की आवश्यकता होती है जो इसका समर्थन करते हों, और यह उस फोन का विकल्प नहीं है जो प्रोफ़ाइल स्वीकार नहीं कर सकता।
आप जो भी तरीका चुनें, सीमाओं को वहां प्रकाशित करें जहां आगंतुक उन्हें पढ़ सकें। नॉटिंघमशायर हेल्थकेयर आगंतुकों को बताता है कि NHS WiFi सभी क्षेत्रों में उपलब्ध नहीं हो सकता है और यह टीवी स्ट्रीमिंग या फोन और वीडियो कॉल के लिए अनुपयुक्त है (नॉटिंघमशायर हेल्थकेयर मुफ्त WiFi पेज)। यह एक ईमानदार वर्ज़न है, और यह सिनेमाई अनुभव का वादा करने वाले स्प्लैश पेज से कहीं बेहतर है।
किसी भी ईमेल या अकाउंट कैप्चर के लिए UK GDPR के तहत एक स्पष्ट सहमति चरण की आवश्यकता होती है, और डेटा केवल उसी उद्देश्य के लिए रखा जाना चाहिए जो आपने संग्रह के बिंदु पर बताया था। किसी भी व्यावसायिक नेटवर्क की तुलना में यहां बड़े टेक्स्ट वाले, स्क्रीन-रीडर-अनुकूल लॉगिन पेज अधिक मायने रखते हैं। स्प्लैश-पेज संरचना और सहमति प्रवाह को इस कैप्टिव पोर्टल डिज़ाइन गाइड में अधिक विस्तार से शामिल किया गया है।
गेस्ट ट्रैफ़िक को क्लिनिकल सिस्टम से कैसे अलग करें
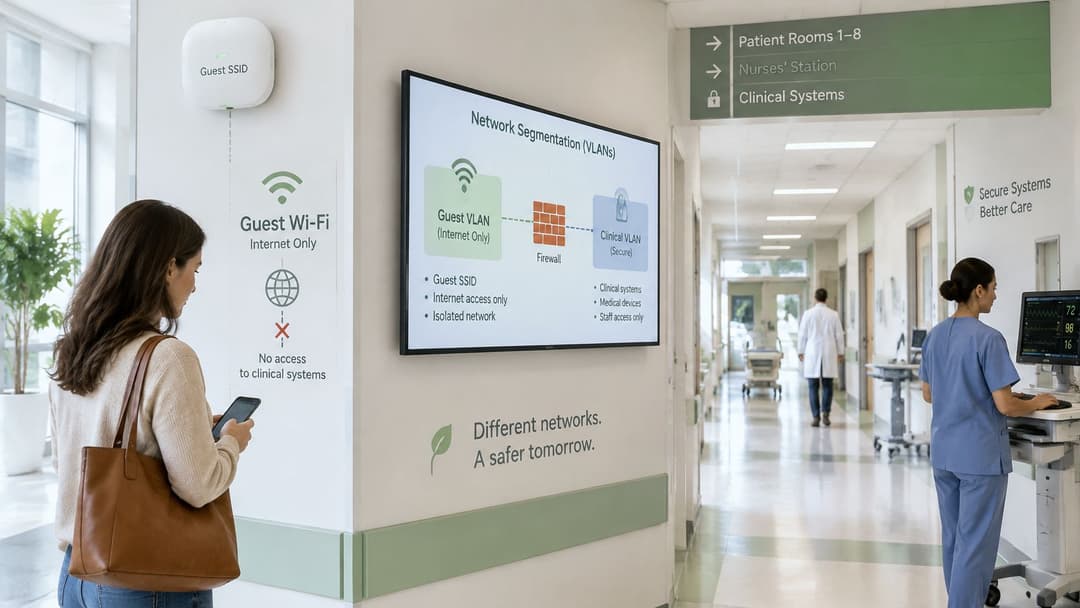
गेस्ट एक्सेस को एक अविश्वसनीय इंटरनेट सेवा की तरह मानें जो आपकी इमारत में उपलब्ध है। NHS England का सेटअप मार्गदर्शन कंटेंट फ़िल्टरिंग, स्वीकार्य उपयोग, स्वयं के उपकरण लाएं (BYOD) नियमों और क्षमता निगरानी पर प्रलेखित स्थानीय नीतियों के साथ-साथ एक स्वीकार्य-उपयोग नीति और अवैध या अनुचित सामग्री को ब्लॉक करने का आह्वान करता है। नेटवर्क नियंत्रण पहले आते हैं, क्योंकि एक नीति दस्तावेज़ किसी संक्रमित फ़ोन को रेडियोलॉजी सबनेट को स्कैन करने से नहीं रोकता है।
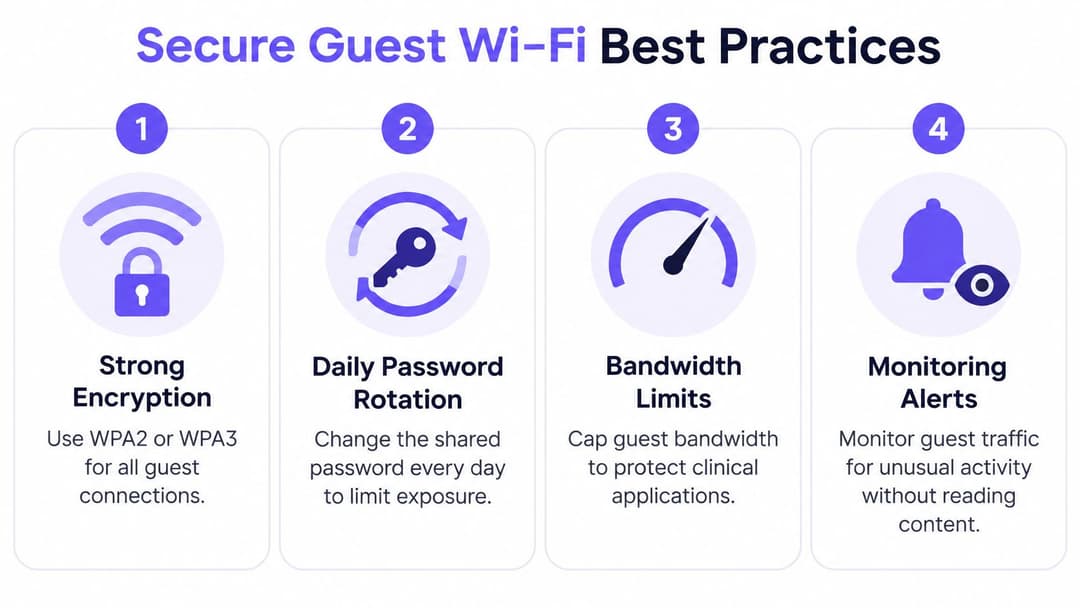
- मेहमानों को उनके अपने SSID, VLAN और फ़ायरवॉल ज़ोन पर रखें। किसी संक्रमित आगंतुक डिवाइस को ऐसे बंद रास्ते में पहुँचना चाहिए जहाँ से किसी भी महत्वपूर्ण जगह का मार्ग न हो। एक आम गलती यह होती है कि मेहमानों के VLAN को किसी मीटिंग रूम या रिसेप्शन सिस्टम के साथ साझा कर दिया जाता है क्योंकि उस दिन इसे कॉन्फ़िगर करना अधिक तेज़ था।
- क्लिनिकल, बायोमेडिकल, मैनेजमेंट और प्रिंटर सबनेट के लिए लैटरल एक्सेस को अस्वीकार करें। सुविधा के नाम पर कोई छूट न दें। दीवार में सामान्य दरार तब आती है जब प्रिंटर एक्सेस की अनुमति दी जाती है ताकि कर्मचारी व्यक्तिगत फोन से प्रिंट कर सकें, जिससे मैनेजमेंट रेंज के भीतर स्थित प्रिंट सर्वर का रास्ता खुल जाता है।
- केवल उन्हीं आउटबाउंड सेवाओं की अनुमति दें जिनकी मेहमानों को आवश्यकता है। इसका सामान्य अर्थ वेब ट्रैफ़िक के साथ DNS है, जिसमें मान लेने के बजाय VPN और आधुनिक एप्लिकेशन आवश्यकताओं को सोच-समझकर संभाला जाता है। एक व्यापक अलाउ-ऑल आउटबाउंड नियम आपके मेहमानों के VLAN को किसी अन्य के हमले के प्लेटफॉर्म में बदल देता है।
- फ़िल्टर करें, दर-सीमित (rate-limit) करें, अलग रखें और समाप्त करें। DNS और सामग्री फ़िल्टरिंग, प्रति-क्लाइंट दर सीमाएँ, क्लाइंट आइसोलेशन ताकि आगंतुक एक-दूसरे को न देख सकें, और किसी अन्य ट्रस्ट की सेटिंग्स से उधार लेने के बजाय आपकी अपनी गवर्नेंस नीति से मेल खाने के लिए सेट की गई सत्र समाप्ति। NHS WiFi स्थापित करने के मार्गदर्शन में प्रमाणीकृत और अप्रमाणीकृत दोनों पेनिट्रेशन परीक्षणों के साथ आइसोलेशन साबित करने के लिए कहा गया है, इसलिए किसी शिकायत के बाद बदलाव करने के बजाय उस प्रमाण को डिज़ाइन में ही शामिल करें।
- प्रमाणीकरण, DHCP, NAT और सुरक्षा घटनाओं को लॉग करें एक लिखित प्रतिधारण (retention) और पहुँच नीति के तहत जिसे पूछे जाने पर आप प्रस्तुत कर सकें। बिना किसी दस्तावेजी प्रतिधारण नियम के लॉगिंग सबूत के रूप में पेश की गई एक देनदारी है।
- लॉगिन पृष्ठ सार्वजनिक होने से पहले ज़ोन नियमों का परीक्षण करें। मेहमान से क्लिनिकल तक का कोई भी मार्ग जो प्रतिक्रिया देता है, वह एक ही दिन में ठीक करने योग्य कार्य है, बैकलॉग आइटम नहीं।
जब कोई आगंतुकों को सच्चाई बताता है तो वे बेहतर निर्णय लेते हैं। कुछ ट्रस्ट नोटिस स्पष्ट रूप से चेतावनी देते हैं कि गेस्ट ट्रैफिक को संभावित रूप से किसी अन्य वायरलेस उपयोगकर्ता द्वारा इंटरसेप्ट किया जा सकता है और इसमें गोपनीयता की कोई उम्मीद नहीं होती है। यह बिल्कुल वही वाक्य है जिसे लिखने से एक साझा पासवर्ड आपको बचाता है, और बिल्कुल वही वाक्य है जिसे आगंतुकों को पढ़ने की आवश्यकता है।
एक शेयर की गई कुंजी ट्रैफ़िक को एन्क्रिप्ट करती है लेकिन कोई प्रति-उपयोगकर्ता पहचान नहीं देती है: पासफ़्रेज़ जानने वाले प्रत्येक व्यक्ति को अन्य सभी लोगों से अलग नहीं किया जा सकता है जो इसे जानते हैं, जो उपरोक्त चेतावनी को सचेत करने के बजाय ईमानदार बनाता है। यदि डिज़ाइन यह मानता है कि आगंतुक पैच किए गए डिवाइसों और उनके अपने एंडपॉइंट सुरक्षा के साथ HTTPS का उपयोग करेंगे, तो उनके द्वारा स्वीकार की जाने वाली शर्तों में ऐसा कहें, और पोर्टल पूर्णता, सहायता संपर्क, ब्लॉक-नीति ईवेंट और अलगाव-परीक्षण परिणामों को परिचालन संकेतकों के रूप में मापें जो मायने रखते हैं। व्यापक आर्किटेक्चर के लिए, यह एंटरप्राइज़ WiFi सुरक्षा गाइड सेग्मेंटेशन और एक्सेस कंट्रोल पैटर्न के माध्यम से मार्गदर्शन करता है।
अतिथि गेस्ट WiFi पर सुरक्षित रूप से क्या कर सकते हैं
यहाँ वह प्रश्न है जो मरीज और देखभालकर्ता पूछते हैं, और अधिकांश अस्पताल के पेज इसका उत्तर नहीं देते हैं: क्या मैं इस नेटवर्क पर बैंकिंग कर सकता हूँ, वीडियो अपॉइंटमेंट से जुड़ सकता हूँ, या कार्य फ़ाइलों को खोल सकता हूँ?
मुफ्त का मतलब सुरक्षित नहीं है, और ट्रस्ट नोटिस इस बात को साबित करते हैं। कुछ NHS WiFi को एक साझा सार्वजनिक नेटवर्क के रूप में वर्णित करते हैं और व्यक्तिगत या संवेदनशील जानकारी के साथ सावधानी बरतने की सलाह देते हैं, जबकि अन्य एक्सेस को नेटवर्क चुनने और शर्तों को स्वीकार करने से ज्यादा कुछ नहीं बताते हैं (King's College Hospital WiFi और मनोरंजन पृष्ठ)। ये एक ही प्रकार की सेवा के बारे में दो अलग-अलग संदेश हैं, और आगंतुकों को वही संदेश मिलता है जिसे उनके ट्रस्ट ने प्रकाशित किया है। लॉन्च के बाद के बजाय डिज़ाइन के समय, SSID और लॉगिन विधि के साथ अपना संदेश लिखें।
दांव सिर्फ़ सुविधा से कहीं अधिक बड़े हैं। विश्वसनीय WiFi की कमी उन बाधाओं में से एक है जो कुछ लोगों को डिजिटल स्वास्थ्य सेवाओं का उपयोग करने में पूरी तरह असमर्थ बनाती है। एक गेस्ट नेटवर्क जो ब्राउज़िंग के लिए तो काम करता है लेकिन NHS ऐप लॉगिन के लिए नहीं, वह उन लोगों को कुछ भी प्रदान नहीं कर पाता जो इस पर सबसे अधिक निर्भर हैं।
| कार्य | गेस्ट WiFi निर्णय | इसके स्थान पर उपयोग करें |
|---|---|---|
| HTTPS पर सामान्य ब्राउज़िंग, समाचार और मानचित्र | उचित | गेस्ट WiFi |
| HTTPS पर परिवार को मैसेजिंग करना | उचित, संवेदनशील जानकारी से बचें | गेस्ट WiFi |
| ऑनलाइन बैंकिंग | बचें | मोबाइल डेटा |
| व्यक्तिगत स्वास्थ्य डेटा के साथ NHS ऐप लॉगिन | बचें | मोबाइल डेटा |
| वीडियो परामर्श | बचें | मोबाइल डेटा |
| कार्य प्रणाली और फ़ाइलें | बचें | कर्मचारी समर्थित एक्सेस |
जो चीज़ उत्तर को बदलती है वह एन्क्रिप्शन है, और नेटवर्क का नाम आगंतुकों को इसके बारे में कुछ नहीं बताता है। HTTPS पेज की सामग्री की सुरक्षा करता है, लेकिन किसी ओपन या शेयर-की नेटवर्क पर कनेक्शन मेटाडेटा अभी भी दिखाई देता है और इंटरसेप्शन संभव है, यही कारण है कि ट्रस्ट नोटिस के टोन में इतना अंतर होता है। प्रति-डिवाइस कुंजियों पर बनाया गया नेटवर्क उस तस्वीर को बदल देता है। कोई ओपन नेटवर्क ऐसा नहीं करता, भले ही स्प्लैश पेज कितना भी आश्वस्त करने वाला क्यों न दिखे। इसलिए "मैं यहां सुरक्षित रूप से क्या कर सकता हूं" का ईमानदार उत्तर पहले आगंतुक के कनेक्ट होने से पहले लिए गए एक डिज़ाइन निर्णय द्वारा तय किया जाता है। यदि आपका आर्किटेक्चर केवल सुरक्षित HTTPS ब्राउज़िंग का समर्थन करता है, तो उस उत्तर को स्पष्ट रूप से प्रकाशित करें और उसी समय लोगों को विकल्पों की ओर इंगित करें।
लॉगिन पेज पर प्रिंट करने योग्य नियम: यदि जानकारी किसी अजनबी की स्क्रीन पर आपको नुकसान पहुँचा सकती है, तो इसे गेस्ट WiFi पर न भेजें।
इसके बजाय लोगों को इस्तेमाल के लिए कोई दूसरा विकल्प दें। मोबाइल डेटा बैंकिंग, हेल्थ ऐप लॉगिन और वीडियो कंसल्टेशन को कवर करता है। एक पर्सनल VPN कुछ कॉर्पोरेट सिस्टम पर मदद करता है और दूसरों को बाधित करता है, इसलिए सीधे इसकी सिफारिश करने के बजाय इसकी सीमाओं को समझाएं। वार्ड कंप्यूटर पर मदद करने वाला कर्मचारी, और बिना उपयुक्त डिवाइस वाले किसी भी व्यक्ति के लिए एक फोन नंबर, उन आगंतुकों के लिए अंतर को समाप्त कर देता है जो खुद काम करने में सक्षम नहीं हैं।
गेस्ट WiFi विफ़ल होने पर परीक्षण करें, निगरानी करें और प्रतिक्रिया दें
लॉन्च से पहले, दो शुरुआती बिंदुओं से आइसोलेशन टेस्ट चलाएं: एक ऑथेंटिकेटेड गेस्ट सेशन और एक अनऑथेंटिकेटेड सेशन। प्रत्येक सेशन से, क्लीनिकल, बायोमेडिकल, प्रबंधन और प्रिंटर सबनेट तक पहुंचने का प्रयास करें। कोई भी सफल पहुंच एक ही दिन में ठीक करने योग्य होती है, क्योंकि आप जिस विफलता स्थिति का परीक्षण कर रहे हैं वह एक ऐसा नियम है जो लिखा तो गया था लेकिन कभी लागू नहीं किया गया।
लॉन्च के बाद, पांच ऑपरेशनल सिग्नल आपको बताते हैं कि डिज़ाइन काम कर रहा है या नहीं। सपोर्ट संपर्क सबसे ज्यादा मायने रखते हैं, और वे आमतौर पर मॉनिटरिंग से पहले किसी खराबी को सामने लाते हैं, खासकर वार्ड शिफ्ट या बिल्डिंग में बदलाव के बाद के पखवाड़े में। प्रत्येक मीट्रिक को एक ट्रिगर के साथ जोड़ें ताकि अलर्ट में एक ग्राफ के बजाय निर्देश शामिल हो।
| मेट्रिक | यह क्यों महत्वपूर्ण है | समीक्षा का कारण |
|---|---|---|
| पोर्टल पूर्णता दर | यह दर्शाता है कि क्या विज़िटर वास्तव में कनेक्ट हो पा रहे हैं | विज़िटिंग घंटों के दौरान लगातार गिरावट |
| सेशन की अवधि | पुष्टि करता है कि एक्सपायरी सेटिंग्स डिज़ाइन के अनुसार काम करती हैं | पॉलिसी की अनुमति से अधिक लंबे सेशन |
| अवरुद्ध-पॉलिसी इवेंट्स | दिखाता है कि फ़िल्टरिंग वास्तविक ट्रैफ़िक को प्रभावित कर रही है | किसी एक क्षेत्र में अचानक वृद्धि |
| आइसोलेशन-टेस्ट विफलताएं | पुष्टि करता है कि गेस्ट नैदानिक सबनेट तक नहीं पहुंच सकते | कोई भी विफलता, उसी दिन |
| सपोर्ट संपर्क | छिपी हुई कमियों का जल्द पता लगाता है | वार्ड या भवन परिवर्तन के बाद वृद्धि |
आवश्यकता पड़ने से पहले ही घटना के अनुक्रम को तय करें
लिखें कि कौन गेस्ट सत्रों को रद्द कर सकता है, कौन गेस्ट SSID को अलग कर सकता है, संक्रमित विज़िटर डिवाइस को कैसे संभाला जाता है, और प्रतिधारण नीति (retention policy) के तहत घटना को कौन रिकॉर्ड करता है। एक पन्ने पर चार नाम शाम के सात बजे की बहस से बेहतर होते हैं। मैं संक्रमण-नियंत्रण और संपदा टीमों के साथ एक बार इस क्रम का अभ्यास करने की सलाह दूंगा, क्योंकि विज़िटिंग समय के दौरान गेस्ट WiFi की विफलता एक मरीज-संचार समस्या भी है, और गलियारे में मौजूद रिश्तेदारों को भी संदेश की उतनी ही आवश्यकता होती है जितनी कि नेटवर्क टीम को।
चेंज कंट्रोल ही वह जगह है जहाँ गेस्ट नेटवर्क खराब होते हैं। स्विच बदलना, नया फ़ायरवॉल रूल सेट या किसी वार्ड की री-केबलिंग उस रास्ते को फिर से खोल सकती है जिसे लॉन्च के समय बंद कर दिया गया था, और जब तक दोबारा आइसोलेशन टेस्ट नहीं किया जाता, तब तक किसी का ध्यान इस पर नहीं जाता। वार्षिक समीक्षा पर निर्भर रहने के बजाय मानक पोस्ट-चेंज चेकलिस्ट में गेस्ट आइसोलेशन को शामिल करें।
निगरानी की सार्थकता तब साबित होती है जब सहायता कॉल की बढ़ती संख्या को बैकग्राउंड नॉइज़ के रूप में देखने के बजाय एक घटना के रूप में माना जाता है।
शिकायतों के पैटर्न पर भी नज़र रखें। किसी एक कॉरिडोर के बारे में लगातार शिकायतें आना कवरेज की समस्या है। पूरी साइट पर लॉगिन से जुड़ी अचानक शिकायतें आना आमतौर पर ऑथेंटिकेशन या DNS की समस्या होती है। नए उपकरण आने के बाद किसी एक बे (bay) से मिलने वाली कई शिकायतें इनमें से कुछ भी नहीं हैं, और इसका समाधान वायरलेस कंट्रोलर के बजाय एस्टेट विभाग के पास है।
पूर्ण लॉन्च से पहले एक पायलट चलाएं
एक वार्ड, एक विज़िटिंग सप्ताह, और पहले लिए गए प्रत्येक निर्णय के लिए लिखित पास या फेल। पूरे भवन में रोलआउट से पहले मैं यही शर्त रखूँगा, क्योंकि एक पायलट प्रोजेक्ट किसी खराब लॉन्च की तुलना में बहुत कम खर्चीला होता है और ऐसे साक्ष्य प्रदान करता है जिन पर स्टीयरिंग ग्रुप कार्रवाई कर सकता है।
रेडियो से शुरुआत करें। वास्तविक विज़िटिंग समय के दौरान मरीज के कमरे, प्रतीक्षा क्षेत्र और बाहरी पहुंच मार्ग में प्राथमिक सिग्नल को मापें, और यह मान लेने के बजाय कि सर्वेक्षण प्रतिनिधि था, यह पुष्टि करें कि -65 dBm लक्ष्य बना हुआ है। फिर तीन डिवाइसों पर लॉगिन मार्ग को शुरू से अंत तक अपनाएं: एक वर्तमान स्मार्टफोन, एक पुराना हैंडसेट जो शायद कभी पोर्टल पूरा न कर पाए, और एक लैपटॉप। रिकॉर्ड करें कि प्रत्येक में कितना समय लगता है और कोई व्यक्ति कहाँ प्रयास छोड़ देता है, क्योंकि वे विफलताएं आपकी वैकल्पिक स्टाफिंग स्थिति हैं।
इसके बाद आइसोलेशन टेस्टिंग की जाती है, जो ऑथेंटिकेटेड और अनऑथेंटिकेटेड सेशन दोनों से होती है, जिसमें शून्य विफलताएं स्वीकार की जाती हैं। किसी के भी ऑथेंटिकेट करने से पहले यह पुष्टि करें कि लॉगिन पेज पर सरल भाषा में सुरक्षित-उपयोग नोटिस दिखाई दे रहा है, और यह कि स्वीकार्य-उपयोग, ब्रिंग-योर-ओन-डिवाइस और डेटा-रिटेंशन नीतियां केवल ड्राफ्ट होने के बजाय स्वीकृत की गई हैं। अपनी मॉनिटरिंग टेबल से समीक्षा ट्रिगर सेट करें और प्रत्येक ट्रिगर के सामने एक नाम दर्ज करें।
यदि एक ही संपत्ति पर कर्मचारियों और गेस्ट एक्सेस का ओवरलैप होता है, तो हार्डवेयर स्थापित होने के बाद के बजाय यही वह समय है जब विक्रेताओं की सूची बनाई जानी चाहिए। Purple एक ही क्लाउड प्लेटफ़ॉर्म पर गेस्ट WiFi, स्टाफ 802.1X सुरक्षा और निजी क्षेत्र के नेटवर्क चलाता है, जिसमें गेस्ट कनेक्शन विधियों में कैप्टिव पोर्टल, Passpoint और एक ऐप शामिल है, और स्टाफ प्रमाणीकरण Entra ID, Google और Okta के साथ काम करता है। अपने मौजूदा कंट्रोलर और पहचान सेटअप के साथ इसकी तुलना करें, फिर किसी बड़े निर्णय से पहले एक वार्ड पर पायलट बुक करें।
एक पायलट जो सिग्नल, आइसोलेशन, लॉगिन पूर्णता और प्रकाशित अपेक्षाओं पर खरा उतरता है, वह आपको वह प्रदान करता है जो एक बिज़नेस केस में शायद ही कभी होता है: निर्णय के पीछे असली विज़िटर ट्रैफ़िक का एक सप्ताह का अनुभव। चारों मापदंडों के सफल होने पर ही अगले वार्ड में विस्तार करें।
Purple अस्पतालों को गेस्ट एक्सेस संचालित करने का एक ऐसा तरीका प्रदान करता है जिसे विज़िटर आसानी से पूरा कर सकते हैं, जिसमें एक ब्रांडेड कैप्टिव पोर्टल, Passpoint सहायता और प्रति-विज़िटर सहमति उसी प्लेटफ़ॉर्म में शामिल है जो कर्मचारियों के प्रमाणीकरण को संभालता है, ताकि सिग्नल, पहचान और प्रकाशित चेतावनियों की योजना लॉन्च के बाद जोड़ने के बजाय एक साथ बनाई जा सके। यदि आप किसी वार्ड पायलट की रूपरेखा तैयार कर रहे हैं या किसी ऐसे साझा पासवर्ड को बदल रहे हैं जिसकी उपयोगिता समाप्त हो चुकी है, तो यह देखने के लिए Purple पर जाएं कि गेस्ट और स्टाफ नेटवर्क आपके मौजूदा एक्सेस पॉइंट्स पर कैसे फिट बैठते हैं।