
Guest WiFi पर समय और बैंडविड्थ प्रतिबंध कैसे लागू करें
एंटरप्राइज guest WiFi नेटवर्क पर समय और बैंडविड्थ प्रतिबंधों को लागू करने पर एक आधिकारिक तकनीकी संदर्भ मार्गदर्शिका। यह मार्गदर्शिका IT लीडर्स को नेटवर्क प्रदर्शन, सुरक्षा अनुपालन और आगंतुक अनुभव को संतुलित करने में मदद करने के लिए व्यावहारिक आर्किटेक्चरल ब्लूप्रिंट, वेंडर-न्यूट्रल कॉन्फ़िगरेशन और वास्तविक दुनिया के केस स्टडी प्रदान करती है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Guest WiFi गाइड →
Guest WiFi Time & Bandwidth Policy Calculator
Size per-user rate limits, session expiration timers, and DHCP subnets based on venue type and WAN uplink. Generates production CLI configs and RADIUS attributes.
कार्यकारी सारांश
आधुनिक उद्यम के लिए, गेस्ट वायरलेस एक्सेस प्रदान करना अब कोई विलासिता नहीं है - यह एक परिचालन आवश्यकता है। हालांकि, एक अप्रबंधित गेस्ट नेटवर्क एक महत्वपूर्ण खतरे का प्रतिनिधित्व करता है, जो कॉर्पोरेट नेटवर्क के प्रदर्शन को धीमा करने, संवेदनशील डेटा को उजागर करने और नियामक दायित्व पैदा करने में सक्षम है। IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs को एक ओपन कनेक्टिविटी मॉडल से हटकर एक अत्यधिक संरचित, नीति-संचालित गेस्ट एक्सेस लेयर की ओर बढ़ना चाहिए।
यह संदर्भ मार्गदर्शिका गेस्ट वायरलेस नेटवर्क पर सटीक समय और बैंडविड्थ प्रतिबंधों को लागू करने के लिए तकनीकी रणनीतियों का विवरण देती है। Virtual Local Area Networks (VLANs) के माध्यम से लॉजिकल नेटवर्क सेगमेंटेशन को तैनात करके, एंटरप्राइज-ग्रेड Quality of Service (QoS) फ्रेमवर्क का लाभ उठाकर, और क्लाउड-प्रबंधित पॉलिसी डिसीजन पॉइंट (PDP) को एकीकृत करके, संगठन उच्च गुणवत्ता वाला गेस्ट अनुभव प्रदान करते हुए व्यावसायिक रूप से महत्वपूर्ण संचालन की रक्षा कर सकते हैं।
सक्रिय बैंडविड्थ थ्रॉटलिंग, सत्र अवधि की सीमाएं और समय-आधारित SSID शेड्यूलिंग के माध्यम से, नेटवर्क एडमिनिस्ट्रेटर "बैंडविड्थ हॉग्स" द्वारा अपलिंक को संतृप्त करने के जोखिम को कम कर सकते हैं, PCI DSS v4.0 और GDPR जैसे मानकों का अनुपालन बनाए रख सकते हैं, और ग्राहक सहभागिता के नए अवसर खोल सकते हैं। चाहे 200 कमरों वाले होटल का प्रबंधन करना हो, एक उच्च-घनत्व वाले स्टेडियम का, या एक बहु-साइट रिटेल एस्टेट का, संरचित गेस्ट नेटवर्क एक्सेस नीतियों को तैनात करना आधुनिक नेटवर्क बुनियादी ढांचे के डिजाइन का एक आधारशिला है।
-
तकनीकी गहराई
गेस्ट वायरलेस नेटवर्क पर समय और बैंडविड्थ प्रतिबंधों को लागू करने के लिए वायरलेस प्रोटोकॉल और नेटवर्क सुरक्षा आर्किटेक्चर की गहरी समझ की आवश्यकता होती है। एक लचीला गेस्ट नेटवर्क बनाने के लिए, एडमिनिस्ट्रेटर को OSI मॉडल की कई परतों में काम करना चाहिए, जो एक्सेस पॉइंट्स, वायरलेस कंट्रोलर, फ़ायरवॉल और ऑथेंटिकेशन सर्वर को व्यवस्थित करते हैं।
1. बैंडविड्थ प्रबंधन और Quality of Service (QoS)
बैंडविड्थ प्रतिबंध इसलिए लागू किए जाते हैं ताकि किसी एकल क्लाइंट - या संपूर्ण रूप से गेस्ट नेटवर्क - को स्थल के WAN अपलिंक को संतृप्त करने से रोका जा सके। इसे दो प्राथमिक तंत्रों के माध्यम से पूरा किया जाता है: दर सीमित करना (ट्रैफिक को थ्रॉटल करना) और ट्रैफिक को प्राथमिकता देना।
वायरलेस लेयर पर, Quality of Service IEEE 802.11e मानक द्वारा शासित होती है, जिसने WiFi मल्टीमीडिया (WMM) [1] की शुरुआत की। WMM ट्रैफिक को चार एक्सेस श्रेणियों (ACs) में प्राथमिकता देता है:
- Voice (AC_VO): उच्चतम प्राथमिकता, न्यूनतम विलंबता (जैसे VoIP)।
- Video (AC_VI): उच्च प्राथमिकता, कम विलंबता (जैसे स्ट्रीमिंग मीडिया)।
- Best Effort (AC_BE): मध्यम प्राथमिकता, मानक ट्रैफिक (जैसे वेब ब्राउज़िंग)।
- Background (AC_BK): न्यूनतम प्राथमिकता, उच्च-थ्रूपुट डेटा (जैसे फ़ाइल डाउनलोड)।
guest नेटवर्क के लिए, सभी ट्रैफ़िक को Best Effort (AC_BE) या Background (AC_BK) श्रेणियों में मैप किया जाना चाहिए। यह सुनिश्चित करता है कि महत्वपूर्ण कॉर्पोरेट ट्रैफ़िक - जैसे कि पॉइंट-ऑफ-सेल (POS) लेनदेन या कॉर्पोरेट VoIP कॉल - को guest वेब ब्राउज़िंग पर प्राथमिकता मिले।
कड़े थ्रूपुट प्रतिबंधों को लागू करने के लिए, एडमिनिस्ट्रेटर per-client rate limiting और per-SSID rate limiting लागू करते हैं। Per-client सीमाएं किसी व्यक्तिगत डिवाइस की अधिकतम डाउनस्ट्रीम और अपस्ट्रीम गति को सीमित करती हैं (जैसे कि 10 Mbps डाउन / 2 Mbps अप), जबकि per-SSID सीमाएं पूरे guest नेटवर्क को आवंटित कुल बैंडविड्थ को सीमित करती हैं (जैसे कि कुल 100 Mbps)।
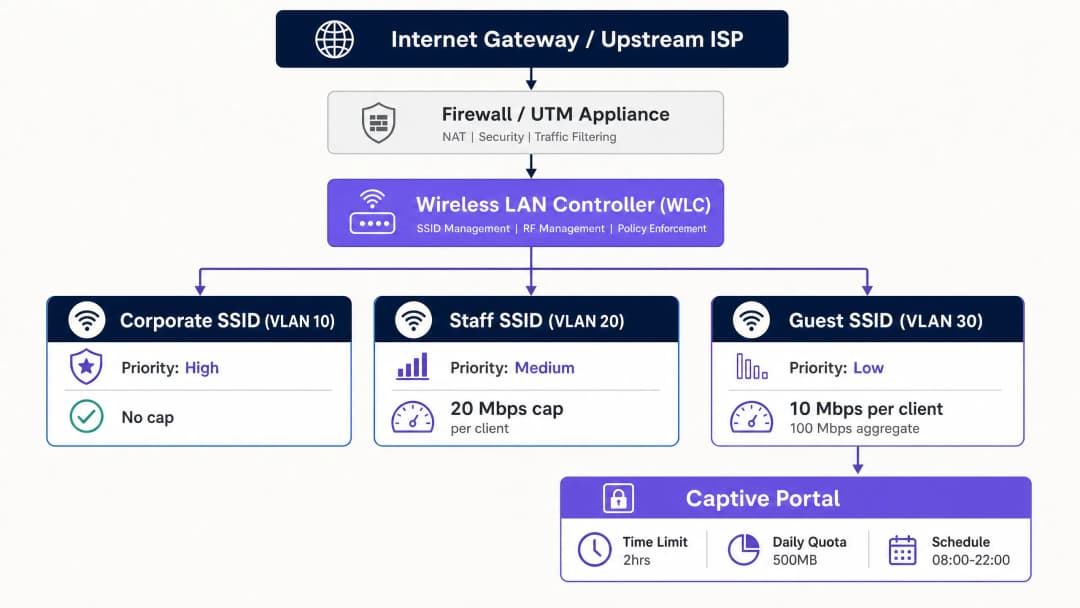
2. समय आधारित एक्सेस और सेशन प्रबंधन
समय आधारित प्रतिबंध नेटवर्क कॉनकरेंसी को प्रबंधित करते हैं और अनधिकृत दीर्घकालिक एक्सेस को रोकते हैं। इसमें दो अलग-अलग अवधारणाएं शामिल हैं: सेशन टाइमआउट और SSID शेड्यूलिंग।
- सेशन टाइमआउट: Captive Portal ऑथेंटिकेशन के दौरान प्राप्त RADIUS एट्रिब्यूट्स के माध्यम से लागू किया जाता है। RADIUS सर्वर एक्सेस पॉइंट (AP) या वायरलेस LAN कंट्रोलर (WLC) को
Session-Timeoutएट्रिब्यूट (RADIUS एट्रिब्यूट 27) भेजता है [2]। सेकंड में यह मान निर्धारित करता है कि री-ऑथेंटिकेशन की आवश्यकता होने से पहले क्लाइंट सेशन कितने समय तक सक्रिय रहेगा। - आइडल टाइमआउट: यदि किसी विशिष्ट विंडो (जैसे कि 15 मिनट) के भीतर क्लाइंट से कोई ट्रैफ़िक नहीं मिलता है, तो
Idle-Timeoutएट्रिब्यूट (RADIUS एट्रिब्यूट 28) सेशन को समाप्त कर देता है। यह निष्क्रिय डिवाइस से IP एड्रेस को वापस लेने के लिए उच्च घनत्व वाले स्थानों में आवश्यक है। - RADIUS Change of Authorisation (CoA): RFC 5176 में परिभाषित, CoA RADIUS सर्वर को फिजिकल वायरलेस लिंक को बाधित किए बिना WLC या AP पर पॉलिसी परिवर्तनों को डायनेमिक रूप से भेजने की अनुमति देता है [3]। उदाहरण के लिए, यदि कोई अतिथि अपना दैनिक डेटा कोटा समाप्त कर लेता है, तो RADIUS सर्वर क्लाइंट की बैंडविड्थ को डायनेमिक रूप से 20 Mbps डाउन से घटाकर 1 Mbps करने के लिए एक CoA संदेश भेज सकता है।
3. नेटवर्क सेगमेंटेशन और अनुपालन
guest वायरलेस आर्किटेक्चर का एक बुनियादी नियम कॉर्पोरेट सिस्टम से पूरी तरह अलगाव है। इसे VLAN सेगमेंटेशन के माध्यम से प्राप्त किया जाता है। Guest ट्रैफ़िक को एक समर्पित VLAN (जैसे कि VLAN 30) पर होना चाहिए, जो कॉर्पोरेट LAN (VLAN 10) और वॉइस/मैनेजमेंट नेटवर्क (VLAN 20) से पूरी तरह से अलग हो।
Inter-VLAN राउटिंग को फ़ायरवॉल लेयर पर प्रतिबंधित किया जाना चाहिए। एक प्रतिबंधात्मक फ़ायरवॉल पॉलिसी को सभी guest-टू-कॉर्पोरेट ट्रैफ़िक को ब्लॉक करना चाहिए। इसके अतिरिक्त, guest SSID पर क्लाइंट आइसोलेशन (जिसे पीयर-टू-पीयर ब्लॉकिंग भी कहा जाता है) सक्षम होना चाहिए। यह एक ही guest नेटवर्क पर वायरलेस क्लाइंट्स को एक-दूसरे के साथ कम्युनिकेट करने से रोकता है, जिससे मैलवेयर के फैलने या मैन-इन-द-मिडल (MITM) हमलों का जोखिम कम हो जाता है।
नेटवर्क सेगमेंटेशन केवल एक सर्वोत्तम अभ्यास नहीं है - यह एक सख्त अनुपालन आवश्यकता है। PCI DSS v4.0 Requirement 1.3 के तहत, संगठनों को कार्डधारक डेटा वातावरण (CDE) को गेस्ट WiFi सहित अविश्वसनीय नेटवर्क से अलग करने के लिए नेटवर्क सेगमेंटेशन लागू करना होगा [4]। गेस्ट नेटवर्क को सेगमेंट करने में विफल होने से संपूर्ण गेस्ट इंफ्रास्ट्रक्चर PCI ऑडिट के दायरे में आ जाता है, जिससे अनुपालन लागत और सुरक्षा जोखिम नाटकीय रूप से बढ़ जाते हैं।
इसके अलावा, Captive Portal के माध्यम से व्यक्तिगत डेटा एकत्र करने वाले संगठनों को GDPR का अनुपालन करना होगा। इसके लिए डेटा संग्रह के लिए एक वैध आधार स्थापित करना, एक स्पष्ट गोपनीयता नोटिस प्रस्तुत करना और सेशन रिकॉर्ड पर सख्त डेटा अवधारण सीमाएं लागू करना आवश्यक है।
-
कार्यान्वयन गाइड
एंटरप्राइज-ग्रेड नेटवर्क पर समय और बैंडविड्थ प्रतिबंधों को लागू करने के लिए एक व्यवस्थित, वेंडर-अज्ञेयवादी प्रक्रिया की आवश्यकता होती है। वरिष्ठ नेटवर्क इंजीनियरों के लिए निम्नलिखित एक अनुशंसित चरण-दर-चरण कार्यान्वयन ब्लूप्रिंट है।
चरण 1: लॉजिकल नेटवर्क सेगमेंटेशन (VLAN और DHCP)
किसी भी वायरलेस सेटिंग्स को कॉन्फ़िगर करने से पहले, अपने कोर स्विच और फ़ायरवॉल पर लॉजिकल नेटवर्क सीमाएं स्थापित करें।
- गेस्ट VLAN बनाएं: कोर स्विच पर एक समर्पित VLAN (जैसे VLAN 30) कॉन्फ़िगर करें और इसे सभी एक्सेस पॉइंट्स पर ट्रंक करें।
- DHCP स्कोप कॉन्फ़िगर करें: गेस्ट VLAN के लिए एक समर्पित DHCP स्कोप सेट करें। उच्च-टर्नओवर वाले वातावरण में IP एड्रेस की कमी को रोकने के लिए कम लीज समय (जैसे 2 से 4 घंटे) का उपयोग करें।
- DHCP स्नूपिंग और ARP इंस्पेक्शन सक्षम करें: अनधिकृत DHCP सर्वर और MAC स्पूफिंग हमलों को रोकने के लिए स्विच पर DHCP स्नूपिंग और डायनेमिक ARP इंस्पेक्शन (DAI) सक्षम करें।
चरण 2: फ़ायरवॉल पॉलिसी और ट्रैफ़िक शेपिंग
गेस्ट VLAN पर ट्रैफ़िक को नियंत्रित करने के लिए सुरक्षा गेटवे को कॉन्फ़िगर करें।
- इंटर-VLAN राउटिंग को ब्लॉक करें: फ़ायरवॉल नियम बनाएं जो स्पष्ट रूप से गेस्ट VLAN (VLAN 30) से उत्पन्न होने वाले और किसी भी आंतरिक सबनेट (जैसे VLAN 10, VLAN 20) के लिए लक्षित सभी ट्रैफ़िक को ब्लॉक करते हैं।
- ट्रैफ़िक शेपिंग लागू करें: फ़ायरवॉल पर एक साझा ट्रैफ़िक-शेपिंग नीति बनाएं जो प्राथमिक WAN लिंक की सुरक्षा के लिए गेस्ट VLAN इंटरफ़ेस के कुल थ्रूपुट को सीमित करती है। उदाहरण के लिए, 1 Gbps फाइबर सर्किट पर, गेस्ट VLAN को 150 Mbps पर सीमित करें।
चरण 3: वायरलेस SSID कॉन्फ़िगरेशन
अपने वायरलेस LAN कंट्रोलर (WLC) या क्लाउड प्रबंधन डैशबोर्ड पर गेस्ट वायरलेस नेटवर्क को कॉन्फ़िगर करें।
- गेस्ट SSID बनाएं: एक समर्पित SSID (जैसे "Venue Guest WiFi") प्रसारित करें।
- क्लाइंट आइसोलेशन सक्षम करें: गेस्ट डिवाइसों को एक-दूसरे से संवाद करने से रोकने के लिए "क्लाइंट आइसोलेशन" या "पियर-टू-पियर ब्लॉकिंग" चालू करें।
- WPA3 ऑपर्च्यूनिस्टिक वायरलेस एन्क्रिप्शन (OWE) सक्षम करें: बिना किसी साझा प्री-शेयर्ड की (PSK) के डेटा गोपनीयता प्रदान करने के लिए, WPA3-OWE कॉन्फ़िगर करें। यह प्रत्येक गेस्ट सेशन के ओवर-द-एयर ट्रैफ़िक को व्यक्तिगत रूप से एन्क्रिप्ट करता है।
चरण 4: RADIUS और Captive Portal एकीकरण
प्रमाणीकरण और नीति प्रवर्तन को प्रबंधित करने के लिए अपने वायरलेस इंफ्रास्ट्रक्चर को एक केंद्रीकृत पॉलिसी डिसीजन पॉइंट (PDP), जैसे Guest WiFi के साथ एकीकृत करें।1. RADIUS सर्वर कॉन्फ़िगर करें: अपने WLCs/APs को क्लाउड RADIUS सर्वर के IP एड्रेस पर पॉइंट करें। सुरक्षित साझा सीक्रेट्स (shared secrets) कॉन्फ़िगर करें।
2. RADIUS एट्रिब्यूट्स मैप करें: सफल ऑथेंटिकेशन पर सेशन रिस्ट्रिक्शन एट्रिब्यूट्स वापस करने के लिए RADIUS प्रोफाइल को कॉन्फ़िगर करें:
* Session-Timeout = 7200 (2 घंटे की सेशन सीमा लागू करता है)।
* Idle-Timeout = 900 (15 मिनट का आइडल टाइमआउट लागू करता है)।
3. कैप्टिव पोर्टल (Captive Portal) रीडायरेक्ट कॉन्फ़िगर करें: DNS, DHCP और कैप्टिव पोर्टल (Captive Portal) होस्टनाम के ट्रैफिक को अनुमति देने के लिए WLC/AP पर प्री-ऑथेंटिकेशन ACLs सेट अप करें, जबकि अन्य सभी HTTP/HTTPS ट्रैफिक को पोर्टल लॉगिन पेज पर रीडायरेक्ट करें।
चरण 5: SSID शेड्यूलिंग और समय सीमाएं
नेटवर्क को और अधिक सुरक्षित करने और अटैक की संभावना को कम करने के लिए, ऑपरेटिंग घंटों के बाहर गेस्ट एक्सेस को अक्षम करने के लिए SSID शेड्यूलिंग कॉन्फ़िगर करें।
- शेड्यूल परिभाषित करें: WLC या क्लाउड डैशबोर्ड में, गेस्ट SSID को एक समय प्रोफाइल पर मैप करें (जैसे सोमवार से रविवार, 08:00 से 22:00)।
- हार्ड शटडाउन लागू करें: सुनिश्चित करें कि APs इन घंटों के बाहर गेस्ट SSID को प्रसारित (broadcasting) करना पूरी तरह से बंद कर दें, न कि केवल एसोसिएशन को ब्लॉक करें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
सर्वोत्तम प्रथाएं (Best Practices)
मेहमानों को बिना किसी असुविधा के उच्च नेटवर्क प्रदर्शन बनाए रखने वाले एक संतुलित परिनियोजन (deployment) को सुनिश्चित करने के लिए, नेटवर्क आर्किटेक्ट्स को इन उद्योग-मानक सर्वोत्तम प्रथाओं का पालन करना चाहिए।
1. डायनेमिक बैंडविड्थ आवंटन और "बर्स्टिंग"
कम ऑक्यूपेंसी की अवधि के दौरान स्टेटिक बैंडविड्थ सीमाएं कभी-कभी मेहमानों को खराब अनुभव दे सकती हैं। एक डायनेमिक बैंडविड्थ आवंटन या बर्स्टिंग रणनीति को लागू करने की दृढ़ता से सिफारिश की जाती है।
- बर्स्टिंग (या बूस्टिंग): एक गेस्ट डिवाइस को अस्थायी रूप से अपनी बैंडविड्थ सीमा से अधिक होने की अनुमति देता है (जैसे कि डाउनलोड के पहले 15 सेकंड के लिए 10 Mbps से बढ़ाकर 30 Mbps करना) ताकि तेजी से पेज लोड या वीडियो बफरिंग सक्षम हो सके, और इसके बाद इसे सुचारू रूप से वापस बेसलाइन दर पर लाया जा सके। यह उन्नत कंट्रोलर्स और Tanaza [5] जैसे प्लेटफॉर्म्स द्वारा मूल रूप से समर्थित है।
- डायनेमिक शेपिंग: समग्र WAN उपयोग के आधार पर गेस्ट SSID की कुल बैंडविड्थ सीमा को समायोजित करता है। यदि कॉर्पोरेट नेटवर्क खाली है, तो गेस्ट नेटवर्क डायनेमिक रूप से अपनी सीमा का विस्तार कर सकता है, और कॉर्पोरेट ट्रैफिक बढ़ने पर तुरंत सिकुड़ सकता है।
2. उद्योग कार्यक्षेत्र (Vertical) के अनुसार नीतियों को सही आकार देना
बैंडविड्थ और समय प्रतिबंध सभी परिवेशों में एक समान नहीं होने चाहिए। उन्हें प्रत्येक कार्यक्षेत्र के विशिष्ट ड्वेल टाइम (dwell times) और उपयोगकर्ता की अपेक्षाओं के अनुरूप तैयार किया जाना चाहिए।
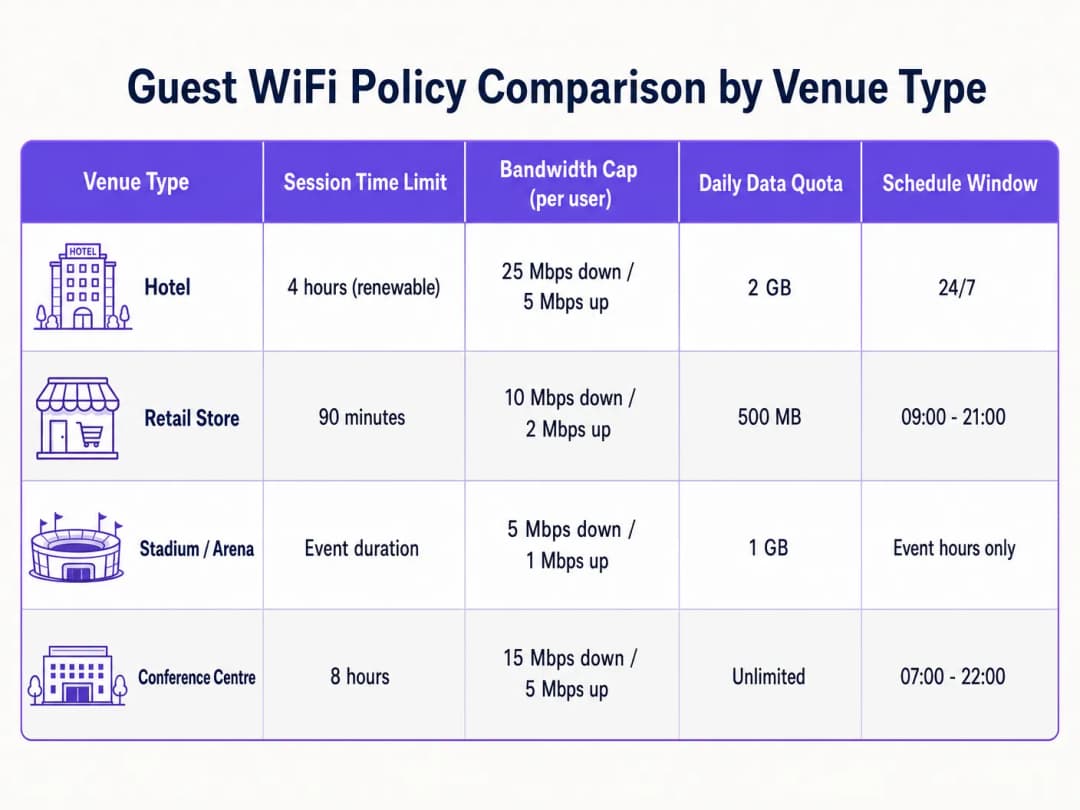
- हॉस्पिटैलिटी: होटल के मेहमान स्ट्रीमिंग और रिमोट वर्क के लिए हाई-थ्रूपुट कनेक्टिविटी की उम्मीद करते हैं। बार-बार पुनः ऑथेंटिकेशन की निराशा से बचने के लिए प्रति कमरा कम से कम 25 Mbps डाउनलोड का समर्थन करने के लिए नीतियों को तैयार करें, जिसमें लंबी सेशन अवधि (जैसे 24 घंटे) हो [6]। अधिक जानकारी के लिए, हमारी Hotel WiFi Speed & Bandwidth Planning गाइड देखें।* रिटेल: यहां रुकने का समय कम होता है, आमतौर पर 30 से 90 मिनट। ग्राहक बदलाव को बढ़ावा देने के लिए एक सख्त 90-मिनट का सत्र समय-समाप्ति लागू करें, और पुनः प्रमाणीकरण के दौरान WiFi Analytics के माध्यम से मार्केटिंग डेटा कैप्चर करें [7]।
- स्टेडियम और एरेना: अत्यधिक-उच्च-घनत्व वाले वातावरण जहां हजारों समवर्ती उपयोगकर्ता होते हैं। पूरे बैकहॉल के संतृप्तिकरण को रोकने के लिए बैंडविड्थ थ्रॉटलिंग अत्यधिक रूढ़िवादी (जैसे 5 Mbps डाउनलोड) होनी चाहिए, जिसमें सत्र की अवधि कार्यक्रम की लंबाई से मेल खाती हो [8]।
3. प्रोफाइल-आधारित टियर एक्सेस का लाभ उठाना
एक "सभी के लिए एक समान" अतिथि नेटवर्क से बचें। निष्ठा को पुरस्कृत करने और प्रीमियम कनेक्टिविटी का मुद्रीकरण करने के लिए टियर वाले एक्सेस प्रोफाइल लागू करें:
- मुफ्त टियर: मानक गति (जैसे 5 Mbps डाउनलोड), 1-घंटे की सत्र सीमा, मूल Captive Portal लॉगिन।
- प्रीमियम टियर: उच्च गति (जैसे 50 Mbps डाउनलोड), 24-घंटे की सत्र सीमा, वफादारी क्रेडेंशियल, कमरा नंबर, या सीधे भुगतान के माध्यम से प्रमाणित। इसे आमतौर पर The 10 Best Network Access Control (NAC) Solutions in 2026 का उपयोग करके या How to Implement 802.1X Authentication with Cloud RADIUS के साथ एकीकृत करके लागू किया जाता है।
समस्या निवारण और जोखिम न्यूनीकरण
सक्रिय प्रतिबंधों के साथ एक अतिथि वायरलेस नेटवर्क संचालित करना विशिष्ट विफलता मोड पेश करता है जिसे IT टीमों को सक्रिय रूप से मॉनिटर और कम करना चाहिए।
1. MAC एड्रेस रैंडमाइजेशन और सत्र ट्रैकिंग
आधुनिक मोबाइल ऑपरेटिंग सिस्टम (iOS 14+, Android 10+) डिफ़ॉल्ट रूप से MAC एड्रेस रैंडमाइजेशन का उपयोग करते हैं, जो उपयोगकर्ता की गोपनीयता की रक्षा के लिए डिवाइस के हार्डवेयर पहचानकर्ता को घुमाते हैं।
- जोखिम: यदि आपका अतिथि नेटवर्क केवल MAC एड्रेस द्वारा सत्र समय-समाप्ति या डेटा भत्ते को ट्रैक करता है, तो एक डिवाइस जो अपने MAC को रैंडमाइज करता है, एक बिल्कुल नए डिवाइस के रूप में दिखाई देगा, जो आपकी समय सीमा और थ्रॉटलिंग नीतियों को बायपास कर देगा।
- न्यूनीकरण: सत्र की स्थिति के लिए MAC एड्रेस पर भरोसा न करें। Captive Portal लेयर पर पहचान-आधारित प्रमाणीकरण मॉडल का उपयोग करें। RADIUS डेटाबेस में सत्र की स्थिति, समय सीमा और डेटा भत्ते को प्रमाणित उपयोगकर्ता पहचान (जैसे ईमेल पता, सत्यापित फोन नंबर, या लॉयल्टी ID) से जोड़ें।
2. उच्च-प्रवाह वाले स्थानों में IP एड्रेस की समाप्ति
परिवहन केंद्रों या रिटेल मॉल जैसे उच्च-प्रवाह वाले स्थानों में, लंबे DHCP लीज समय उपलब्ध IP पूल को तेजी से समाप्त कर सकते हैं, जिससे नए अतिथि कनेक्ट होने में असमर्थ हो जाते हैं।
- जोखिम: यदि DHCP लीज को मानक 24 घंटे पर सेट किया गया है लेकिन औसत अतिथि के रुकने का समय 20 मिनट है, तो हजारों IP एड्रेस उन उपकरणों के लिए लीज पर रहेंगे जो पहले ही जा चुके हैं, जिससे सक्रिय उपयोगकर्ताओं को IP की कमी हो जाएगी।
- न्यूनीकरण: अतिथि दायरे पर DHCP लीज समय को घटाकर 30 या 60 मिनट करें। उपलब्ध IP पूल का विस्तार करने के लिए एक बड़ा सबनेट मास्क लागू करें (जैसे
/24के बजाय/20या/19का उपयोग करें)। यदि आपका वायरलेस कंट्रोलर इसका समर्थन करता है, तो DHCP Release on Disconnect सक्षम करें।
3. Captive Portal रीडायरेक्ट विफलताएं (DNS और SSL)
अतिथियों की सबसे आम शिकायत होती है कि "लॉगिन पेज लोड नहीं हो रहा है"। यह लगभग हमेशा गलत तरीके से कॉन्फ़िगर किए गए DNS या SSL सर्टिफिकेट की समस्याओं के कारण होता है।
- जोखिम: यदि कोई अतिथि डिवाइस प्रमाणीकरण से पहले DNS क्वेरीज़ को हल नहीं कर सकता है, तो Captive Portal लोड नहीं हो सकता है। इसके अलावा, यदि Captive Portal रीडायरेक्ट एक अविश्वसनीय या समाप्त हो चुके SSL सर्टिफिकेट का उपयोग करता है, तो आधुनिक ब्राउज़र रीडायरेक्ट को ब्लॉक कर देंगे और एक सुरक्षा चेतावनी प्रदर्शित करेंगे।
- निवारण: सुनिश्चित करें कि प्री-ऑथेंटिकेशन ACL (walled garden) स्पष्ट रूप से सार्वजनिक समाधानकर्ताओं (जैसे
1.1.1.1या8.8.8.8) या स्थानीय गेटवे DNS पर DNS ट्रैफ़िक की अनुमति देता है। अपने Captive Portal रीडायरेक्ट होस्टनाम के लिए हमेशा एक वैध, सार्वजनिक रूप से विश्वसनीय SSL/TLS सर्टिफिकेट का उपयोग करें। सेल्फ-साइन किए गए सर्टिफिकेट से बचें।
ROI और व्यावसायिक प्रभाव
व्यवस्थित अतिथि WiFi प्रतिबंधों को लागू करना केवल एक तकनीकी कार्य नहीं है; यह व्यवसाय को मापने योग्य वित्तीय और परिचालन लाभ प्रदान करता है।
1. WAN लागत नियंत्रण और बैंडविड्थ की बचत
एक अनियंत्रित अतिथि नेटवर्क व्यवसाय को चरम मांग से निपटने के लिए अपने WAN सर्किट को लगातार अपग्रेड करने के लिए मजबूर करता है। प्रति-उपयोगकर्ता दर सीमा और कुल सीमाएं लागू करके, संगठन अपनी मौजूदा इंटरनेट कनेक्टिविटी के जीवन को महत्वपूर्ण रूप से बढ़ा सकते हैं।
- परिदृश्य: 500 Mbps सर्किट वाला एक मध्यम आकार का होटल शाम के व्यस्त समय के दौरान गंभीर लेटेंसी से ग्रस्त होता है क्योंकि कुछ अतिथि 4K वीडियो स्ट्रीम कर रहे होते हैं।
- समाधान: 15 Mbps प्रति-उपयोगकर्ता सीमा लागू करने से चरम उपयोग में 40% की कमी आती है, जिससे महंगे 1 Gbps सर्किट में अपग्रेड करने की आवश्यकता समाप्त हो जाती है और आवर्ती ISP लागतों में प्रति वर्ष हजारों डॉलर की बचत होती है।
2. उन्नत परिचालन नेटवर्क विश्वसनीयता
रिटेल और आतिथ्य क्षेत्र में, एक ही भौतिक इंटरनेट कनेक्शन अक्सर अतिथि सेवाओं और व्यवसाय-महत्वपूर्ण संचालन (जैसे POS सिस्टम, बैक-ऑफिस ERP और कर्मचारी संचार) दोनों का समर्थन करता है।
- व्यावसायिक प्रभाव: सख्त VLAN सेगमेंटेशन लागू करना और WMM के माध्यम से कॉर्पोरेट ट्रैफ़िक को प्राथमिकता देना यह सुनिश्चित करता है कि अतिथि गतिविधि कभी भी लेनदेन में हस्तक्षेप न करे। भले ही अतिथि नेटवर्क खरीदारों से भरा हो, रिटेल स्टोर की कार्ड प्रोसेसिंग तत्काल बनी रहती है, जो बिक्री के बिंदु पर सीधे राजस्व की रक्षा करती है।
3. मार्केटिंग मुद्रीकरण और फर्स्ट-पार्टी डेटा कैप्चर
सत्र समय सीमा (जैसे 90 मिनट) को लागू करने के लिए अतिथियों को समय-समय पर Captive Portal के साथ इंटरैक्ट करने की आवश्यकता होती है। यह मूल्यवान फर्स्ट-पार्टी डेटा कैप्चर करने, लॉयल्टी साइन-अप बढ़ाने और लक्षित प्रचार प्रदर्शित करने के लिए दोहराने योग्य टचपॉइंट बनाता है।
- डेटा कैप्चर: सत्र को नवीनीकृत करने के लिए ईमेल या सोशल मीडिया लॉगिन की आवश्यकता करके, वेन्यू CRM और मार्केटिंग प्लेटफॉर्म के लिए एक समृद्ध, अनुपालन-अनुकूल ग्राहक डेटाबेस बना सकते हैं।
- विज्ञापन राजस्व: वेन्यू पुनः प्रमाणीकरण प्रवाह के दौरान प्रायोजित स्प्लैश पेज या स्थानीय व्यावसायिक प्रचार प्रदर्शित करके Captive Portal स्क्रीन स्पेस का मुद्रीकरण कर सकते हैं, जिससे अतिथि WiFi एक परिचालन लागत केंद्र से सीधे राजस्व धारा में बदल जाता है।
संदर्भ
[1] IEEE Standard for Information Technology - Telecommunications and Information Exchange Between Systems - Wireless LAN Medium Access Control (MAC) and Physical Layer (PHY) Specifications. Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements. IEEE Std 802.11e-2005. [2] Rigney, C., et al. Remote Authentication Dial In User Service (RADIUS). RFC 2865, जून 2000. [3] Chiba, M., et al. Dynamic Authorization Extensions to Remote Authentication Dial In User Service (RADIUS). RFC 5176, जनवरी 2008. [4] Payment Card Industry (PCI) Data Security Standard, Requirements and Security Assessment Procedures, संस्करण 4.0. PCI Security Standards Council, मार्च 2022. [5] Tanaza S.p.A. Bandwidth Control per Client on Tanaza Cloud Platform. Tanaza Documentation, 2018. [6] Purple.ai. Hotel WiFi Speed & Bandwidth Planning: An Authoritative Guide for IT Managers. Purple Reference Guides, 2024. [7] Purple.ai. Guest WiFi Marketing & Analytics Platform: Capitalizing on Physical Footfall. Purple Whitepapers, 2025. [8] Cox Business. Stadium Connectivity Solutions: High-Density Wireless Deployment. Cox Communications Whitepaper, 2025.
मुख्य परिभाषाएं
IEEE 802.11e / WMM
IEEE 802.11 मानक का एक संशोधन जो सेवा की गुणवत्ता (QoS) संवर्द्धन पेश करता है, वायरलेस ट्रैफ़िक को वॉयस, वीडियो, बेस्ट एफर्ट और बैकग्राउंड श्रेणियों में प्राथमिकता देता है।
IT टीमें अतिथि वायरलेस ट्रैफ़िक को कम-प्राथमिकता वाली श्रेणियों में मैप करने के लिए WMM का उपयोग करती हैं, जिससे यह सुनिश्चित होता है कि महत्वपूर्ण कॉर्पोरेट अनुप्रयोगों को कभी भी बैंडविड्थ की कमी न हो।
RADIUS Attribute 27 (Session-Timeout)
प्रमाणीकरण सर्वर द्वारा लौटाया गया एक मानक RADIUS विशेषता जो उपयोगकर्ता सत्र को पुनः प्रमाणीकरण की आवश्यकता से पहले सक्रिय रहने की अधिकतम सेकंड की संख्या को परिभाषित करता है।
कैप्टिव पोर्टल्स को RADIUS के साथ एकीकृत करते समय सामना करना पड़ता है। इसका उपयोग अतिथि सत्रों पर सख्त समय सीमा लागू करने के लिए किया जाता है (जैसे, 2 घंटे के लिए 7200 सेकंड)।
RADIUS Attribute 28 (Idle-Timeout)
एक RADIUS विशेषता जो नेटवर्क एक्सेस पॉइंट द्वारा कनेक्शन को स्वचालित रूप से समाप्त करने से पहले क्लाइंट सत्र के लिए अनुमत अधिकतम निष्क्रियता अवधि (सेकंड में) निर्दिष्ट करती है।
बिना लॉग आउट किए क्षेत्र छोड़ चुके उपकरणों से IP पते वापस पाने के लिए उच्च-घनत्व वाले स्थानों में महत्वपूर्ण है।
RADIUS Change of Authorisation (CoA)
एक प्रोटोकॉल विस्तार (RFC 5176) जो एक RADIUS सर्वर को क्लाइंट को डिस्कनेक्ट किए बिना सक्रिय सत्र की नीतियों (जैसे बैंडविड्थ सीमा या VLAN असाइनमेंट) को गतिशील रूप से संशोधित करने में सक्षम बनाता है।
अतिथि की दैनिक डेटा कोटा पार करने पर वास्तविक समय में उनकी बैंडविड्थ को गतिशील रूप से कम करने के लिए उपयोग किया जाता है।
Client Isolation
वायरलेस एक्सेस पॉइंट पर एक सुरक्षा सुविधा जो एक ही SSID से जुड़े वायरलेस क्लाइंट्स को एक-दूसरे के साथ संवाद करने से रोकती है।
पार्श्व मैलवेयर प्रसार, डिवाइस जासूसी और स्थानीय मैन-इन-द-मिडल हमलों को रोकने के लिए अतिथि नेटवर्क पर आवश्यक है।
WPA3 Opportunistic Wireless Encryption (OWE)
WiFi Alliance द्वारा प्रमाणित एक मानक जो खुले वायरलेस नेटवर्क के लिए व्यक्तिगत डेटा एन्क्रिप्शन प्रदान करता है, जिससे बिना साझा पासवर्ड के पैसिव ईव्सड्रॉपिंग (गुप्त रूप से सुनना) को रोका जा सकता है।
पूरी तरह से खुले गेस्ट नेटवर्क का आधुनिक विकल्प, जो बिना किसी परेशानी के आगंतुकों को सुरक्षा और डेटा गोपनीयता प्रदान करता है।
DHCP लीज टाइम
वह अवधि जिसके लिए DHCP सर्वर द्वारा किसी नेटवर्क डिवाइस को एक विशिष्ट IP पता आवंटित किया जाता है, इससे पहले कि वह पता वापस पूल में आ जाए या उसका नवीनीकरण किया जाए।
जल्दी-जल्दी बदलने वाले उपयोगकर्ताओं वाले गेस्ट नेटवर्क में, IP पूल को समाप्त होने से रोकने के लिए DHCP लीज टाइम को छोटा (जैसे, 1 घंटा) रखा जाना चाहिए।
नेटवर्क सेगमेंटेशन
एक भौतिक नेटवर्क को कई तार्किक सबनेट (VLANs) में विभाजित करने की आर्किटेक्चरल प्रक्रिया, जिनमें से प्रत्येक को फ़ायरवॉल नियमों और सुरक्षा नीतियों द्वारा अलग किया जाता है।
PCI DSS v4.0 के तहत कार्डहोल्डर डेटा एनवायरनमेंट (CDE) से अविश्वसनीय गेस्ट वायरलेस नेटवर्क को अलग करने की एक अनिवार्य आवश्यकता।
हल किए गए उदाहरण
एक 200 कमरों वाला लक्जरी होटल एक टियर Guest WiFi मॉडल लागू करना चाहता है। मानक मेहमानों को वेब ब्राउज़िंग के लिए पर्याप्त मुफ्त, बुनियादी कनेक्शन मिलना चाहिए, जबकि लॉयल्टी सदस्यों और भुगतान करने वाले मेहमानों को 4K वीडियो स्ट्रीमिंग करने में सक्षम प्रीमियम हाई-स्पीड एक्सेस मिलना चाहिए। होटल Cisco Catalyst 9800 WLC और Cisco DNA Centre का उपयोग करता है।
एक सिंगल Guest SSID तैनात करें जिसे एक सेंट्रलाइज्ड RADIUS सर्वर (जैसे, Cloud RADIUS) की ओर इशारा करते हुए 802.1X और MAC Authentication Bypass (MAB) के साथ कॉन्फ़िगर किया गया हो। उपयोगकर्ताओं को प्रमाणित करने के लिए Captive Portal को कॉन्फ़िगर करें। सफल लॉगिन पर, RADIUS सर्वर उपयोगकर्ता के प्रोफ़ाइल का मूल्यांकन करता है:
- मानक मेहमानों के लिए: RADIUS सर्वर दर सीमित करने के लिए Cisco वेंडर-विशिष्ट विशेषताओं (VSAs) के साथ access-accept लौटाता है:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=5000000"औरcisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=1000000"(5 Mbps डाउन / 1 Mbps अप), साथ हीSession-Timeout = 86400(24 घंटे)। - प्रीमियम/लॉयल्टी मेहमानों के लिए: RADIUS सर्वर हाई-स्पीड दर सीमित करने के लिए Cisco VSAs लौटाता है:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=50000000"औरcisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=10000000"(50 Mbps डाउन / 10 Mbps अप), साथ हीSession-Timeout = 604800(7 दिन)। यह टियर मॉडल एकल SSID पर गतिशील रूप से लागू किया जाता है, जिससे कई guest SSIDs से बचकर RF ओवरहेड को कम किया जा सकता है।
50,000 समवर्ती दर्शकों की क्षमता वाले एक उच्च-घनत्व वाले खेल स्टेडियम को लाइव इवेंट के दौरान guest WiFi को अपने 10 Gbps WAN अपलिंक को संतृप्त करने से रोकने की आवश्यकता है, जबकि यह सुनिश्चित करना है कि दर्शक अभी भी सोशल मीडिया पोस्ट अपलोड कर सकें और स्टेडियम के मोबाइल ऑर्डरिंग ऐप का उपयोग कर सकें।
वायरलेस लैन कंट्रोलर (जैसे, HPE Aruba Mobility Conductor) पर एक अत्यधिक संरचित, उच्च-घनत्व वायरलेस नीति कॉन्फ़िगर करें:
- SSID दर सीमित करना: 3 Mbps डाउनस्ट्रीम और 1 Mbps अपस्ट्रीम की सख्त प्रति-क्लाइंट बैंडविड्थ कैप सेट करें। यह मोबाइल ऐप और टेक्स्ट/इमेज अपलोड के लिए पर्याप्त है लेकिन उच्च-बैंडविड्थ वीडियो स्ट्रीमिंग को हतोत्साहित करता है।
- एग्रीगेट बैंडविड्थ शेपिंग: फ़ायरवॉल (जैसे, Fortinet FortiGate) पर guest VLAN पर एक एग्रीगेट ट्रैफ़िक शेपिंग कॉन्ट्रैक्ट लागू करें ताकि पूरे guest नेटवर्क को 2 Gbps (कुल WAN क्षमता का 20%) पर सीमित किया जा सके, जिससे ब्रॉडकास्ट मीडिया, POS लेनदेन और परिचालन कर्मचारियों के लिए 8 Gbps बच सके।
- समय-आधारित पहुंच: Captive Portal सत्र टाइमआउट को 14,400 सेकंड (4 घंटे) पर सेट करें, जो खेल आयोजन की सामान्य अवधि से मेल खाता है। स्टेडियम से जल्दी बाहर निकलने वाले दर्शकों से IP पते को तुरंत वापस पाने के लिए 600 सेकंड (15 मिनट) का आक्रामक
Idle-Timeoutसक्षम करें।
150 स्टोर वाली एक राष्ट्रीय खुदरा श्रृंखला एक अतिथि WiFi नेटवर्क लागू करना चाहती है जो सुरक्षा जोखिमों और रात भर पार्किंग स्थल में आवारा लोगों द्वारा स्टोर इंटरनेट के अनधिकृत उपयोग को रोकने के लिए स्टोर के घंटों के बाहर स्वचालित रूप से बंद हो जाए।
एक केंद्रीकृत नीति डैशबोर्ड के साथ एकीकृत क्लाउड-प्रबंधित वायरलेस आर्किटेक्चर (जैसे, Cisco Meraki या Juniper Mist) तैनात करें:
- SSID शेड्यूलिंग कॉन्फ़िगर करें: क्लाउड-प्रबंधित डैशबोर्ड में, 'Store Guest' SSID के लिए एक समय सारणी प्रोफ़ाइल कॉन्फ़िगर करें। सक्रिय घंटों को स्टोर के व्यावसायिक घंटों के साथ-साथ 30 मिनट के बफर से मेल खाने के लिए सेट करें (जैसे, सोमवार से शनिवार, 08:30 से 21:30; रविवार, 10:30 से 18:30)।
- पूर्ण SSID दमन लागू करें: सुनिश्चित करें कि क्लाउड प्रोफ़ाइल इन घंटों के बाहर गेस्ट SSID को प्रसारित करने वाले रेडियो को पूरी तरह से अक्षम करने के लिए सेट है। यह SSID को स्कैन सूचियों में दिखाई देने से रोकता है, जिससे रात भर ब्रूट-फोर्स या प्रोबिंग हमलों का जोखिम समाप्त हो जाता है।
- सत्र समाप्ति: Captive Portal परत पर एक सख्त 90 मिनट का सत्र टाइमआउट (
Session-Timeout = 5400) सेट करें। यह औसत खुदरा आवास समय से मेल खाता है और उपयोगकर्ताओं को लंबे समय तक रुकने पर फिर से प्रमाणित करने के लिए प्रेरित करता है, जिससे बार-बार मार्केटिंग जुड़ाव बढ़ता है।
अभ्यास प्रश्न
Q1. एक बड़े रिटेल शॉपिंग मॉल को व्यस्त वीकेंड के घंटों के दौरान अपने गेस्ट WiFi नेटवर्क पर अक्सर DHCP IP एड्रेस समाप्त होने की समस्या का सामना करना पड़ता है। वर्तमान कॉन्फ़िगरेशन में 24 घंटे के DHCP लीज टाइम के साथ `/24` सबनेट (254 उपलब्ध IP) का उपयोग किया जाता है। नेटवर्क आर्किटेक्ट को हार्डवेयर इंफ्रास्ट्रक्चर का विस्तार किए बिना इस समस्या का समाधान कैसे करना चाहिए?
संकेत: औसत ड्वेल टाइम (रुकने का समय), DHCP लीज की अवधि और लॉजिकल सबनेट के आकार के बीच के संबंध पर विचार करें।
मॉडल उत्तर देखें
नेटवर्क आर्किटेक्ट को तुरंत दो बदलाव लागू करने चाहिए:
- DHCP लीज टाइम को 24 घंटे से घटाकर 30 या 60 मिनट कर देना चाहिए। चूंकि शॉपिंग मॉल में औसत ड्वेल टाइम 1 से 2 घंटे होता है, इसलिए छोटा लीज टाइम यह सुनिश्चित करता है कि जा चुके डिवाइसों से IP पते तेजी से वापस ले लिए जाएं और पूल में लौटा दिए जाएं।
- सबनेट मास्क को
/24से/21(2,046 उपलब्ध IP प्रदान करता है) या/20(4,094 उपलब्ध IP प्रदान करता है) में बदलकर DHCP स्कोप का विस्तार करें। यह बिना किसी नए भौतिक स्विच या एक्सेस पॉइंट की आवश्यकता के गेस्ट VLAN 30 पर IP पूल के लॉजिकल आकार को बढ़ा देता है।
Q2. एक IT मैनेजर देखता है कि गेस्ट WiFi नेटवर्क पर कई उपयोगकर्ता लगातार 500 MB की दैनिक डेटा सीमा को बायपास कर रहे हैं। कोटा लागू करने के लिए नेटवर्क MAC-आधारित ट्रैकिंग का उपयोग करता है। उपयोगकर्ता इस प्रतिबंध को कैसे बायपास कर रहे हैं, और इसके लिए अनुशंसित एंटरप्राइज-ग्रेड समाधान क्या है?
संकेत: आधुनिक मोबाइल ऑपरेटिंग सिस्टम अपने भौतिक आइडेंटिफायर को स्वचालित रूप से बदलते रहते हैं।
मॉडल उत्तर देखें
उपयोगकर्ता आधुनिक iOS और Android डिवाइसों पर एक इन-बिल्ट प्राइवेसी फीचर, MAC एड्रेस रैंडमाइजेशन का उपयोग करके कोटा को बायपास कर रहे हैं। अपने WiFi कनेक्शन को बंद और चालू करके, या अपनी डिवाइस सेटिंग्स को बदलकर, वे एक नया रैंडमाइज्ड MAC एड्रेस जेनरेट करते हैं, जिसे नेटवर्क एक्सेस पॉइंट एक नए 500 MB कोटे वाले बिल्कुल नए डिवाइस के रूप में मानता है। अनुशंसित समाधान MAC-आधारित सेशन ट्रैकिंग से आइडेंटिटी-बेस्ड सेशन ट्रैकिंग पर स्विच करना है। Captive Portal को उपयोगकर्ता प्रमाणीकरण (जैसे, ईमेल सत्यापन, SMS OTP, या सोशल लॉगिन) की आवश्यकता के लिए कॉन्फ़िगर करें। डेटा खपत कोटे को केंद्रीकृत RADIUS/पॉलिसी डेटाबेस में उपयोगकर्ता की प्रमाणित पहचान के साथ संबद्ध करें। जब कोई उपयोगकर्ता कनेक्ट होता है, चाहे उसका डिवाइस कोई भी रैंडमाइज्ड MAC एड्रेस दिखाए, उन्हें लॉग इन करना होगा, और उनका सेशन उनकी विशिष्ट पहचान से मैप हो जाएगा, जिससे उनके द्वारा उपयोग किए जाने वाले सभी MAC एड्रेसेस पर 500 MB की दैनिक सीमा लागू होगी।
Q3. एक होटल चेन यह सुनिश्चित करना चाहती है कि उसका गेस्ट वायरलेस नेटवर्क PCI DSS v4.0 का अनुपालन करे। एक ऑडिट के दौरान, QSA (क्वालिफाइड सिक्योरिटी असेसर) को पता चलता है कि होटल का प्रॉपर्टी मैनेजमेंट सिस्टम (PMS) और गेस्ट WiFi अलग-अलग सबनेट पर हैं, लेकिन इंटर-सबनेट ट्रैफ़िक को ब्लॉक करने वाले फ़ायरवॉल नियमों के बिना एक ही भौतिक स्विच से जुड़े हैं। अनुपालन जोखिम क्या है, और इसका समाधान कैसे किया जाना चाहिए?
संकेत: PCI DSS के लिए लॉजिकल सेगमेंटेशन को सक्रिय रूप से लागू करना आवश्यक है, न कि केवल सबनेट द्वारा परिभाषित करना।
मॉडल उत्तर देखें
अनुपालन (compliance) का जोखिम यह है कि अतिथि WiFi नेटवर्क को उस कार्डहोल्डर डेटा एनवायरनमेंट (CDE) से विभाजित नहीं किया गया है जहाँ PMS स्थित है। इंटर-सबनेट राउटिंग सक्षम होने और कोई फ़ायरवॉल प्रतिबंध न होने वाले एक फ्लैट भौतिक नेटवर्क में, WiFi पर मौजूद कोई भी अतिथि डिवाइस ट्रैफ़िक को सीधे PMS सर्वर पर रूट कर सकता है। यह पूरे अतिथि WiFi नेटवर्क को PCI ऑडिट के दायरे में ले आता है, जो एक गंभीर गैर-अनुपालन (non-compliance) का परिणाम प्रस्तुत करता है। इसे ठीक करने के लिए:
- स्विच पर सख्त VLAN विभाजन लागू करें। अतिथि WiFi को एक समर्पित VLAN (VLAN 30) और PMS/CDE को एक अलग सुरक्षित VLAN (VLAN 100) में असाइन करें।
- गेटवे/राउटर स्तर पर फ़ायरवॉल नीतियां लागू करें। स्पष्ट एक्सेस कंट्रोल लिस्ट (ACLs) या फ़ायरवॉल नियम कॉन्फ़िगर करें जो VLAN 30 से उत्पन्न होने वाले और VLAN 100 के लिए लक्षित सभी ट्रैफ़िक को रोक दें।
- स्टेटफुल पैकेट इंस्पेक्शन सक्षम करें और यह सत्यापित करने के लिए नियमित पेनेट्रेशन टेस्टिंग करें कि कोई भी अतिथि डिवाइस CDE के भीतर किसी भी डिवाइस से कनेक्शन स्थापित न कर सके, जिससे अतिथि नेटवर्क को आधिकारिक तौर पर PCI ऑडिट दायरे से बाहर विभाजित किया जा सके।
अक्सर पूछे जाने वाले प्रश्न
How do I set session time limits for guest WiFi users?
Session time limits are enforced by sending the Session-Timeout RADIUS attribute (RFC 2865) in the Access-Accept packet during captive portal authentication, or by configuring inactivity and session timers directly on your wireless controller (such as Cisco Meraki, ArubaOS, or UniFi). Once the timer expires, the gateway deauthenticates the client or redirects them back to the captive portal for re-authorisation.
What is the recommended bandwidth limit per guest WiFi user?
For high-turnover public venues like cafes and retail stores, 5 Mbps download and 2 Mbps upload per user provides responsive 1080p video streaming, web browsing, and messaging without monopolising airtime. In hospitality or enterprise coworking spaces, offering 15 to 25 Mbps download with 5 to 10 Mbps upload ensures glitch-free video conferencing and VPN performance. Enforcing per-user QoS token buckets prevents single users from consuming the entire WAN uplink.
What is the difference between Session-Timeout and Idle-Timeout in guest WiFi?
Session-Timeout specifies the maximum total duration (in seconds) that an authenticated client may remain on the network before mandatory re-authorisation, regardless of traffic activity. Idle-Timeout (inactivity timer) monitors user data packets and disconnects a device if no traffic is transmitted for a set period (typically 10 to 15 minutes), freeing up DHCP leases and AP association table entries when visitors leave the venue.
How do you prevent guests from bypassing session limits with MAC address randomisation?
Modern mobile devices (iOS, Android, Windows) rotate private MAC addresses. Relying exclusively on physical MAC addresses allows users to cycle their connection and reset timers. Enterprise platforms like Purple tie guest sessions to verified identity credentials (SMS one-time passwords, social logins, or corporate emails) or issue Passpoint (Hotspot 2.0) encrypted profiles, ensuring time and bandwidth quotas persist across hardware address changes.
How does RFC 8910 (Captive Portal API) communicate time and data quotas to client devices?
RFC 8910 standardizes how wireless networks communicate session parameters to client operating systems via DHCP Option 114 and IPv6 Router Advertisements. Rather than intercepting DNS queries or dropping packets upon expiry, the gateway advertises an API endpoint that informs the device of remaining time or byte allowances, allowing native OS notifications and frictionless renewal splash screens.
Which RADIUS attributes enforce bandwidth rate limiting on enterprise access points?
Enterprise access points and controllers parse vendor-specific RADIUS attributes returned in the Access-Accept packet. The most common standard attributes include WISPr-Bandwidth-Max-Down and WISPr-Bandwidth-Max-Up (used by Meraki, Ruckus, and UniFi), Aruba-Bandwidth-Contract (ArubaOS), and Cisco-AVPair='rate-limit:downlink/uplink' (Cisco IOS-XE / Catalyst).
How does Purple automate guest WiFi bandwidth tiering and monetization?
Purple provides a cloud-managed captive portal and identity platform that integrates seamlessly with your existing AP infrastructure. It allows venues to offer tiered access models - such as a free 60-minute basic tier alongside a paid or loyalty-gated high-speed premium tier - automating payment processing, voucher generation, and RADIUS rate-limit assignment without manual network reconfiguration.
इस श्रृंखला में आगे पढ़ें
Guest WiFi सेटअप करने के लिए एंटरप्राइज गाइड: सुरक्षा, सेगमेंटेशन और स्पीड
यह एंटरप्राइज टेक्निकल गाइड सुरक्षित, सेगमेंटेड Guest WiFi को तैनात करने पर IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए कार्रवाई योग्य निर्देश प्रदान करती है। इसमें VLAN आर्किटेक्चर, WPA3 एन्क्रिप्शन, 802.1X ऑथेंटिकेशन, PCI DSS और GDPR अनुपालन, और Purple के हार्डवेयर-स्वतंत्र Captive Portal लेयर को एकीकृत करना शामिल है।
Guest WiFi कैसे सेटअप करें: Enterprise Network Segmentation गाइड
यह गाइड एक सुरक्षित, सेगमेंटेड enterprise WiFi नेटवर्क बनाने के लिए आवश्यक टेक्निकल आर्किटेक्चर, ऑथेंटिकेशन स्टैंडर्ड्स और डिप्लॉयमेंट कार्यप्रणाली का विवरण देती है। आप सीखेंगे कि थ्री-SSID मॉडल को कैसे लागू किया जाए, स्टाफ ऑथेंटिकेशन के लिए 802.1X को कैसे डिप्लॉय किया जाए, GDPR-अनुपालन वाले गेस्ट एक्सेस के लिए captive portals को कैसे कॉन्फ़िगर किया जाए, और अपने PCI-DSS दायरे को कैसे कम किया जाए।
पारिवारिक-अनुकूल WiFi: शॉपिंग सेंटरों के लिए सर्वोत्तम तौर-तरीके
यह तकनीकी संदर्भ गाइड रिटेल परिवेशों में गेस्ट WiFi नेटवर्क पर श्रेणी-आधारित URL फ़िल्टरिंग लागू करने के लिए व्यावहारिक कार्यप्रणाली प्रदान करती है। यह अनुपालन सुनिश्चित करने और ब्रांड की प्रतिष्ठा की रक्षा करने के लिए नेटवर्क आर्किटेक्चर, नीति परिभाषा और जोखिम न्यूनीकरण रणनीतियों का विवरण देती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।