WiFi Security Hardening and Posture Advisor
Model your wireless network authentication standards, VLAN segmentation strategy, and visitor onboarding controls to calculate posture scores and generate controller configurations.
Compliance Framework Readiness
Recommended Security Action Checklist
- Maintain quarterly certificate rotation schedules and verify client isolation firewall enforcement.
Upgrade your venue wireless architecture
Purple secures enterprise networks by delivering automated guest WiFi authentication, zero trust identity integration, and continuous cloud access compliance.
La maggior parte dei consigli su come migliorare la sicurezza WiFi inizia ancora con la domanda sbagliata. Ci si chiede: "Quanto è sicura la password del tuo WiFi?" In un'azienda, in un hotel, in un'area commerciale, in un ospedale o in un edificio multi-tenant, questo non è più il problema principale.
Il problema è la fiducia condivisa. Se personale, ospiti, appaltatori, chioschi, TV, sensori, casse e tablet si affidano tutti allo stesso modello di credenziali, un solo punto debole può esporre molto più del dovuto. Una password lunga aiuta con la crittografia di base. Non offre identità, tracciabilità, revoca o contenimento.
La moderna sicurezza WiFi consiste meno nel rendere difficile da indovinare un singolo segreto e più nell'assicurarsi che nessun singolo segreto conceda un accesso esteso in primo luogo. Ciò significa trattare il wireless come un livello di identità e policy, non solo come un servizio RF.
Ripensare il modello di sicurezza del vostro WiFi
La parte più debole di molte distribuzioni WiFi enterprise non è la frequenza radio, la cifratura o l'access point. È la decisione di consentire a grandi gruppi di utenti e dispositivi non correlati di condividere lo stesso modello di attendibilità.
Una password WiFi condivisa sembra efficiente sulla carta. In pratica, crea un debito operativo. Il personale se la passa in chat. I collaboratori esterni la conservano anche dopo la fine del lavoro. I team della reception la distribuiscono tutto il giorno. I team della gestione delle strutture collegano stampanti, schermi e sensori con la stessa credenziale perché è veloce. Successivamente, revocare l'accesso significa solitamente cambiare la password per tutti, per poi gestire le conseguenze su ogni singolo dispositivo che dipendeva da essa.
Questo modello si rompe rapidamente in hotel, campus, spazi retail, ospedali, stadi e contesti multi-tenant.
Perché le password non sono più sufficienti
Il problema principale non è la complessità della password. È la mancanza di responsabilità individuale e di controllo una volta che molti utenti o dispositivi si autenticano con la stessa credenziale segreta.
Gli attacchi wireless negli ambienti aziendali iniziano spesso con un dispositivo che si è connesso esattamente come previsto. Un laptop aziendale gestito prende un malware tramite phishing. Il dispositivo di un collaboratore esterno rimane autorizzato più a lungo del dovuto. Un endpoint IoT con un livello di sicurezza insufficiente finisce su una rete che gli offre troppa portata. In ogni caso, il primo accesso al WiFi può essere legittimo. L'esposizione deriva da ciò che quella connessione rappresenta dopo l'ammissione.
Le credenziali condivise creano un raggio d'azione dell'impatto condiviso.
Con una chiave condivisa, non esiste un modo pulito per associare l'attività a una persona o a un endpoint specifico, né un modo preciso per revocare un singolo utente senza influire sugli altri, né una base solida per assegnare l'accesso in base al ruolo. Questo non è adatto ad ambienti in cui dipendenti, ospiti, residenti, tenant, sistemi POS, segnaletica, dispositivi medici, telecamere e sistemi dell'edificio necessitano tutti di livelli di attendibilità diversi.
Come si presenta un modello migliore
Un modello di sicurezza WiFi più solido assegna l'accesso per identità, non per password.
Ciò significa che ogni utente o dispositivo si autentica in base ai propri termini, le policy valutano chi o cosa si sta connettendo e la rete assegna a quella sessione il giusto livello di accesso. In pratica, le decisioni di ammissione dovrebbero riflettere l'identità, il tipo di dispositivo, la postura, la proprietà, la posizione e il ruolo aziendale.
Per il personale, l'accesso dovrebbe seguire i sistemi di identità aziendali tramite 802.1X, autenticazione basata su certificati o onboarding supportato da SSO. Per gli ospiti, l'accesso dovrebbe essere facile da ottenere ma strettamente isolato dai servizi interni. Per i locatari e le terze parti, l'accesso dovrebbe essere limitato alle proprie risorse e a nient'altro. Per i dispositivi che non possono supportare i metodi moderni, l'alternativa dovrebbe essere una credenziale distinta per dispositivo e un segmento limitato con una portata est-ovest molto ristretta.
Un SSID può ancora aiutare a organizzare i set di servizi, ma non dovrebbe sostenere l'intero carico della progettazione della sicurezza. Al contrario, i principali punti di controllo sono l'archivio delle identità, l'engine delle policy, il ciclo di vita dei certificati e le regole di segmentazione che decidono dove una sessione è autorizzata a dirigersi.
Il nuovo stato obiettivo
L'obiettivo finale è chiaro. Elimina le password condivise ovunque l'ambiente lo consenta.
Nelle distribuzioni mature, il WiFi del personale utilizza lo standard 802.1X associato a una directory o a un provider di identità. L'accesso degli ospiti utilizza l'onboarding tramite Captive Portal solo dove necessario, oppure Passpoint dove supportato, in modo che gli utenti possano connettersi senza esporre una rete interna o affidarsi a un segreto condiviso statico. Gli ambienti multi-tenant mappano gli utenti e i dispositivi sul dominio di policy corretto fin dall'inizio, anziché fidarsi di loro solo perché conoscono una password.
Ci sono dei compromessi. L'accesso basato sull'identità richiede pianificazione, gestione di PKI o certificati, progettazione di RADIUS e supporto per endpoint legacy problematici. Ma questo lavoro garantisce qualcosa che una chiave PSK più forte non potrà mai offrire: attribuzione chiara, onboarding controllato, revoca selettiva e contenimento in caso di compromissione di un dispositivo.
Implementare il consolidamento fondamentale della rete
Prima di modernizzare l'autenticazione, metti in sicurezza l'infrastruttura. Molte organizzazioni attivano una crittografia WiFi adeguata ma lasciano comunque esposto il piano di controllo a causa di impostazioni predefinite deboli e impostazioni di gestione trascurate.
Nel Regno Unito, le linee guida pubbliche sono chiare sugli aspetti fondamentali. Il NCSC raccomanda di abbandonare le credenziali WiFi condivise o predefinite e di utilizzare il WPA3 Personal o, laddove il WPA3 non sia disponibile, il WPA2 Personal, poiché la crittografia protegge i dati in transito. Anche la FTC dichiara che il WPA3 rappresenta l'opzione più recente e migliore, con il WPA2 come soluzione di ripiego. Per gli amministratori, il traguardo pratico consiste nel trattare il router come un dispositivo di sicurezza gestito: modificare i nomi utente amministratore, le password e gli SSID predefiniti, disabilitare la gestione remota, il WPS e l'UPnP, e mantenere aggiornato il firmware, come descritto nelle linee guida per la sicurezza dei router della FTC qui citate.
Inizia dal piano di gestione
Se un utente malintenzionato può amministrare il router, il controller o l'access point, le impostazioni del tuo SSID non hanno molta importanza.
Utilizzate questo come base di partenza per il consolidamento:
- Modificare le credenziali amministratore predefinite. Non lasciare i nomi utente o le password di fabbrica su router, AP o controller.
- Rinominare gli SSID predefiniti. I nomi predefiniti spesso rivelano il brand del fornitore o schemi di implementazione che non è necessario pubblicizzare.
- Disabilitare la gestione remota a meno che non vi sia una definita necessità operativa. Se è necessaria, limitarla rigorosamente attraverso la rete di gestione e i controlli di accesso.
- Disabilitare WPS. Risolve un problema di comodità che non dovrebbe esistere negli ambienti aziendali.
- Disabilitare UPnP. L'esposizione automatica dei servizi è l'opposto del principio del privilegio minimo.
- Verificare gli account amministratore locali. Rimuovere gli utenti di emergenza obsoleti e ruotare le credenziali che nessuno tocca da anni.
Il patching è uno dei controlli di maggior valore
Per le organizzazioni del Regno Unito, l'installazione delle patch del firmware e l'igiene dei dispositivi rappresentano controlli operativi di altissimo valore, poiché i router e gli access point compromessi sono frequentemente sfruttabili tramite vulnerabilità note. Lo schema Cyber Essentials del NCSC richiede che i dispositivi connessi a Internet e i software di sicurezza siano mantenuti aggiornati, e le linee guida sulla sicurezza evidenziano inoltre le password predefinite dei router come un percorso di attacco comune in questa panoramica sulle operazioni di sicurezza WiFi.
Un ciclo di patching pratico si presenta così:
- Fai l'inventario di ogni AP, controller, gateway wireless e router edge
- Verifica lo stato del supporto per evitare di cercare di proteggere hardware a fine ciclo di vita
- Applica il firmware corrente durante una finestra di manutenzione
- Verifica la persistenza della configurazione dopo gli aggiornamenti
- Controlla l'elenco dei dispositivi connessi dopo le modifiche per individuare deviazioni o imprevisti
Regola pratica: Se si modifica solo la password del WiFi lasciando invariati i valori predefiniti dell'amministratore, il WPS o la gestione remota, la rete non è stata protetta. È stata solo modificata un'impostazione visibile.
Cosa non funziona
Alcuni consigli sopravvivono perché sembrano intuitivi, non perché siano efficaci.
Un SSID nascosto è l'esempio classico. Non crea una sicurezza significativa. Genera invece attriti con il supporto, comportamenti anomali dei client e un falso senso di protezione. Se stai cercando di migliorare la sicurezza WiFi in un grande ambiente, non sprecare sforzi operativi in trucchi di occultamento. Investili in identità, segmentazione e igiene gestionale.
Un modo semplice per pensare al rafforzamento delle fondamenta è questo:
| Area | Cosa funziona | Cosa non funziona |
|---|---|---|
| Amministrazione | Credenziali amministratore uniche, accesso di gestione limitato | Impostazioni predefinite di fabbrica |
| Sicurezza dei dispositivi | Firmware aggiornato e hardware supportato | AP giunti a fine vita lasciati in funzione |
| Funzioni di comodità | WPS e UPnP disabilitati | Impostazioni predefinite consumer in contesti enterprise |
| Visibilità | Inventario gestito e revisione della configurazione | Sperare che il controller WLAN mostri l'intera situazione |
Il rafforzamento fondamentale della sicurezza non risolverà ogni rischio wireless. Tuttavia, elimina i fallimenti più semplici che gli aggressori continuano a sfruttare.
Passaggio a un'autenticazione di livello Enterprise
Il più grande errore di sicurezza WiFi negli ambienti aziendali, guest e multi-tenant è considerare una password condivisa come un piano di controllo accettabile. È facile da distribuire, facile da inoltrare e difficile da gestire una volta diffusa tra dipendenti, appaltatori, residenti, inquilini e dispositivi non gestiti.
Per gli ambienti più grandi, l'aggiornamento pratico è rappresentato da WPA2-Enterprise o WPA3-Enterprise con 802.1X. Questo sposta l'accesso da un segreto condiviso a una decisione basata sull'identità. La rete può valutare chi è l'utente, quale dispositivo si sta connettendo e quale policy deve essere applicata in quel momento.
Perché lo standard 802.1X è importante a livello operativo
Le reti WiFi con password condivisa falliscono sotto la normale pressione operativa. L'offboarding del personale si trasforma in un esercizio di reimpostazione della password. Le indagini mancano di un'attribuzione chiara. Gli appaltatori e gli utenti temporanei finiscono per utilizzare lo stesso modello di accesso del personale a tempo indeterminato perché è più semplice gestire una singola passphrase piuttosto che una vera policy di accesso.
L'802.1X risolve questo problema assegnando un'identità a ciascuna sessione. Il flusso si divide in tre parti:
- Il supplicant, che è il dispositivo client
- L'authenticator, solitamente l'access point o la porta dello switch
- Il server di autenticazione, in genere RADIUS
Se desideri un riferimento chiaro e semplice per questo terzo ruolo, questa panoramica su cosa fa un server RADIUS rappresenta un utile punto di partenza.
Questo modello supporta controlli aziendali che le chiavi PSK gestiscono male o non gestiscono affatto.
Cosa si ottiene oltre a una crittografia più forte
La crittografia è importante, ma il miglioramento principale riguarda il controllo amministrativo.
Un confronto pratico rende chiara la differenza:
| Requisito | Modello con password condivisa | Modello di autenticazione Enterprise |
|---|---|---|
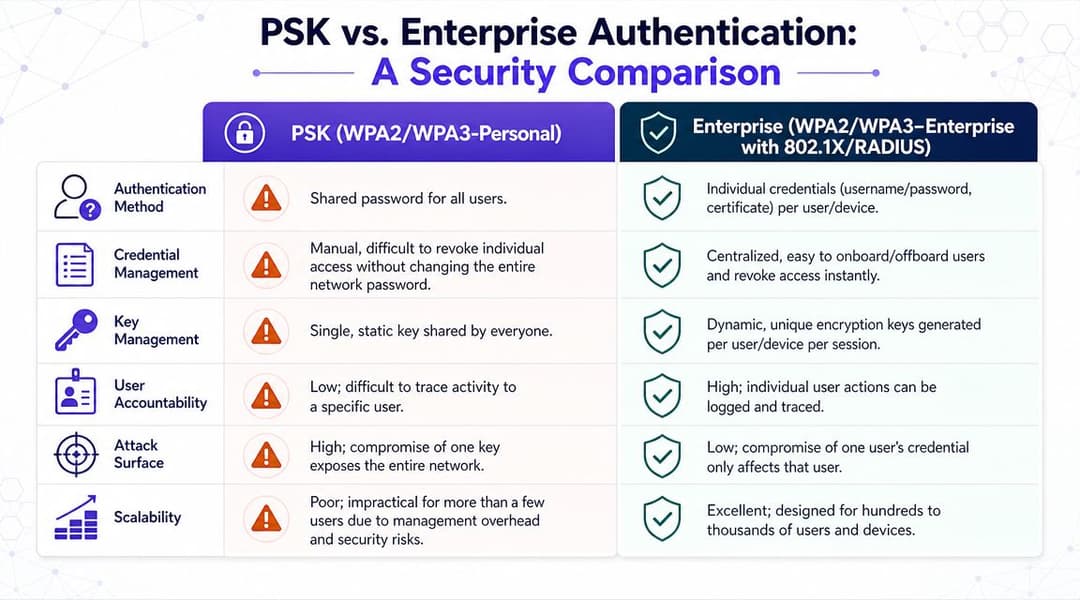
| Rimuovere un singolo utente | Cambiare l'intera password e ridistribuirla | Disabilitare l'account o il certificato individuale |
| Analizzare le attività | Difficile da attribuire in modo chiaro | Collegare gli eventi a un'identità utente o dispositivo |
| Applicare l'accesso basato sui ruoli | Approssimativo e manuale | Integrato nelle decisioni sulle policy |
| Gestire ex dipendenti e collaboratori esterni | Soggetto a errori | Revoca centralizzata |
| Proteggere infrastrutture miste | Inadeguato su scala | Adatto a personale, BYOD e dispositivi gestiti |
Il modello di implementazione più solido è solitamente semplice:
- Abilitare l'autenticazione enterprise sull'SSID
- Utilizzare una sorgente di identità centrale per il personale
- Disabilitare i cifrari legacy
- Mappare gli utenti autenticati e i tipi di dispositivo sulle corrette policy di rete
- Verificare regolarmente il percorso di autenticazione
Dove solitamente si bloccano le distribuzioni
La complessità è un'obiezione comune, ed è un'obiezione lecita.
Una chiave PSK evita la progettazione dell'identità. L'autenticazione 802.1X impone decisioni sugli archivi di identità, sul ciclo di vita dei certificati, sull'onboarding dei dispositivi, sull'accesso guest, sui metodi di fallback e sulla gestione delle eccezioni per l'hardware più datato. Questa pianificazione richiede tempo, ma elimina una lunga lista di problemi ricorrenti in seguito.
Il WiFi enterprise diventa gestibile quando l'accesso è legato a identità che già gestisci altrove.
La compatibilità è il secondo problema. Laptop e telefoni di solito funzionano bene con l'accesso basato su certificati o l'autenticazione supportata da directory. Stampanti, scanner, dispositivi medici, sistemi OT e apparecchiature IoT più vecchie spesso no. Un design maturo tiene conto di questo aspetto fin dall'inizio. Mantieni il moderno accesso degli utenti su 802.1X, isola le eccezioni ed evita che una manciata di dispositivi limitati definisca le policy per l'intera infrastruttura.
Nei contesti multi-tenant e nei grandi spazi pubblici, l'accesso degli ospiti merita un trattamento speciale. Il personale e gli utenti locatari dovrebbero autenticarsi con identità che è possibile revocare e sottoporre ad audit. Gli ospiti dovrebbero utilizzare un flusso di onboarding separato, idealmente con registrazione tramite Captive Portal, accesso federato o Passpoint laddove l'ambiente lo supporti. Ciò riduce la condivisione delle password, abbassa i costi di supporto e rende la policy di accesso più facile da applicare in modo coerente in tutte le sedi.
Cosa scegliere in pratica
Per la maggior parte delle organizzazioni, questo è l'ordine ideale:
- I dispositivi del personale utilizzano WPA2-Enterprise o WPA3-Enterprise con 802.1X
- Gli endpoint gestiti dall'azienda preferiscono l'autenticazione basata su certificati
- Gli utenti BYOD si autenticano tramite flussi di lavoro di identità controllati con restrizioni di policy
- Gli ospiti utilizzano un flusso di accesso separato e rimangono al di fuori del modello di attendibilità del personale
- Gli endpoint legacy ricevono una gestione delle eccezioni con un ambito limitato e una chiara responsabilità
Se l'obiettivo è migliorare la sicurezza WiFi su scala aziendale, occorre basarsi sull'identità e non su una password condivisa migliore. In pratica, questo significa utilizzare lo standard 802.1X per l'accesso del personale, SSO o identità federate dove opportuno, Passpoint per ambienti ospiti ad alto volume e un elenco ristretto di eccezioni controllate, anziché una rete costruita attorno alla distribuzione di password.
Progettare un'architettura di rete segmentata e sicura
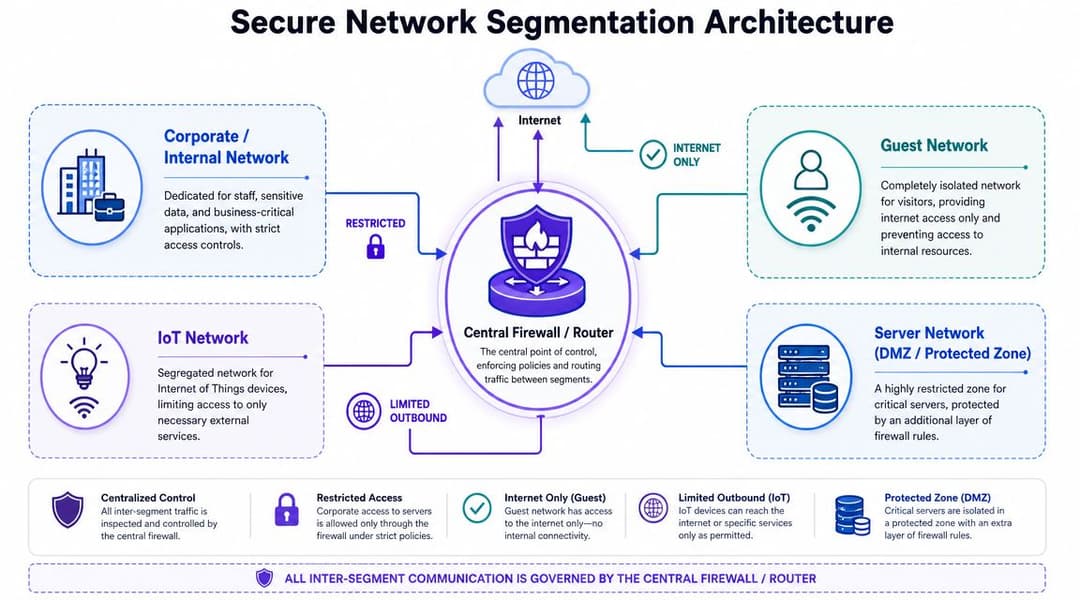
Se l'autenticazione risponde a "chi entra", la segmentazione risponde a "dove approda".
Una rete wireless piatta è come gestire un'autostrada senza corsie, senza barriere e senza regole su quali veicoli possano raggiungere una determinata destinazione. Può far scorrere il traffico, ma non sarà in grado di contenere efficacemente gli incidenti.
Segmentare in base alla fiducia, non alla convenienza
L'accesso degli ospiti viene spesso trattato come un semplice problema di password, ma la progettazione più solida consiste nel segmentare il WiFi degli ospiti in una subnet o rete separata e isolarlo dalle risorse sensibili, come discusso nella guida di Ekahau sulla progettazione di WiFi sicuri. Questo conta molto di più rispetto a idee cosmetiche come nascondere l'SSID.
Il modello di segmentazione più pulito in ambienti di grandi dimensioni solitamente include zone distinte per:
- Personale aziendale
- Ospiti
- Dispositivi IoT e operativi
- Server protetti o zone applicative
- Reti specifiche per inquilino o per sito dove richiesto
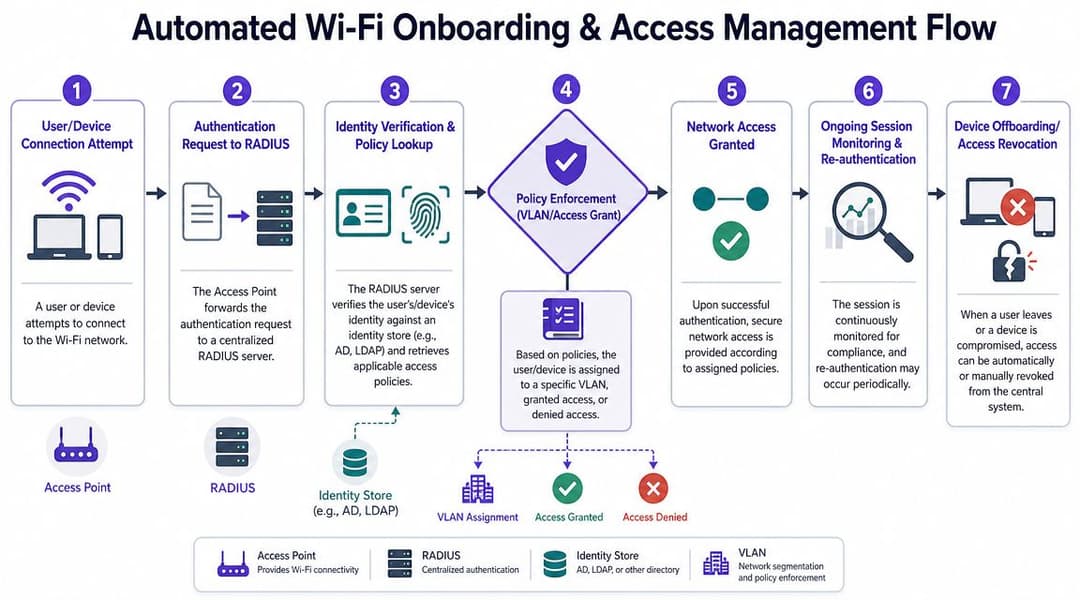
Ogni zona dovrebbe avere la propria VLAN o un confine di policy equivalente, e il traffico tra le zone dovrebbe passare attraverso un firewall o un motore di policy. Non tutti i controller wireless applicano questo principio allo stesso modo, quindi verifica dove risiede la policy nel tuo stack.
Un modello che funziona in ambienti reali
Usa regole di segmentazione che rispecchino l'effettiva funzione aziendale.
Hospitality e tempo libero
Hotel, bar, stadi e sedi di eventi in genere necessitano almeno di queste separazioni:
- Accesso internet guest senza routing verso i sistemi di back-office
- Operatività del personale per dispositivi portatili, client PMS e applicazioni interne
- Ambienti POS e di pagamento con traffico est-ovest strettamente limitato
- Sistemi dell'edificio e IoT come IPTV, termostati, segnaletica, serrature o telecamere
Nel settore dell'ospitalità, l'errore più comune è lasciare che la comodità guidi la progettazione. Qualcuno desidera un unico SSID per "tutto". Il supporto diventa più semplice per una settimana, ma il rischio aumenta per anni.
Retail e centri commerciali
Le strutture retail solitamente devono isolare:
- Dispositivi del personale del negozio
- Accesso ospiti per i clienti
- POS e terminali di pagamento
- Segnaletica digitale e sensori
- Sistemi del proprietario o della gestione del centro
La chiave è evitare che un singolo negozio, un chiosco o il dispositivo di un fornitore configurato in modo errato diventino un ponte d'accesso verso un altro dominio operativo.
Proprietà multi-tenant
Nelle strutture residenziali, BTR, alloggi per studenti e immobili a uso misto, la progettazione wireless spesso fallisce perché i gestori confondono le aspettative domestiche con i rischi di livello enterprise. Gli inquilini desiderano una connettività semplice. I gestori hanno bisogno di un isolamento rigoroso.
Un modello praticabile è:
| Classe di rete | Modello di accesso | Copertura consentita |
|---|---|---|
| Accesso inquilini | Identità o profilo specifico per l'inquilino | Internet e servizi residenziali approvati |
| Operazioni dell'edificio | Identità del dispositivo gestito | Solo i sistemi interni necessari |
| WiFi ospiti/aree comuni | Percorso ospiti separato | Solo Internet |
| Accesso appaltatori | Policy limitata nel tempo | Solo app specifiche o servizi di supporto |
Le regole del firewall contano più dei diagrammi VLAN
I team spesso si fermano alla progettazione della VLAN e considerano il lavoro finito. Questo è solo metà del lavoro.
Le regole del tuo firewall dovrebbero rispondere a domande come queste:
- Un dispositivo guest può raggiungere qualcos'altro oltre al percorso internet?
- Un dispositivo IoT può avviare sessioni verso le reti degli utenti?
- I dispositivi del personale possono raggiungere le applicazioni protette solo attraverso porte e servizi approvati?
- Una rete tenant può mai vedere la rete di un altro tenant?
- I sistemi di onboarding possono comunicare con i servizi di identità senza esporre tali servizi su larga scala?
La segmentazione fallisce quando la policy è implicita anziché applicata.
Una buona architettura non presuppone che i dispositivi si comportino correttamente. Presuppone che alcuni non lo faranno e limita i danni di conseguenza. Ecco perché la segmentazione è fondamentale per migliorare la sicurezza WiFi in qualsiasi ambiente con utenti temporanei, dispositivi non gestiti o livelli di fiducia misti.
Automatizzare l'onboarding sicuro e la gestione degli accessi
La gestione manuale del WiFi non regge in presenza di turnover del personale, BYOD, appaltatori, ospiti e dispositivi legacy distribuiti su più sedi. Le persone se ne vanno. I dispositivi vengono sostituiti. L'accesso temporaneo diventa permanente perché nessuno si ricorda di rimuoverlo.
L'automazione risolve questo problema connettendo identità, autenticazione e policy di rete.
L'accesso del personale deve seguire il ciclo di vita delle identità
Quando un dipendente entra a far parte dell'azienda, il suo accesso WiFi dovrebbe far parte dello stesso processo di identità che crea i suoi account aziendali. Quando cambia team, la policy dovrebbe aggiornarsi. Quando se ne va, l'accesso dovrebbe interrompersi senza che nessuno debba cercare vecchie password o voci MAC obsolete.
Ecco perché le implementazioni mature collegano l'accesso wireless agli stessi identity provider già utilizzati all'interno dell'organizzazione, come Microsoft Entra ID, Google Workspace o Okta. Il risultato è un percorso di onboarding più pulito, meno eccezioni manuali e una revoca centralizzata.
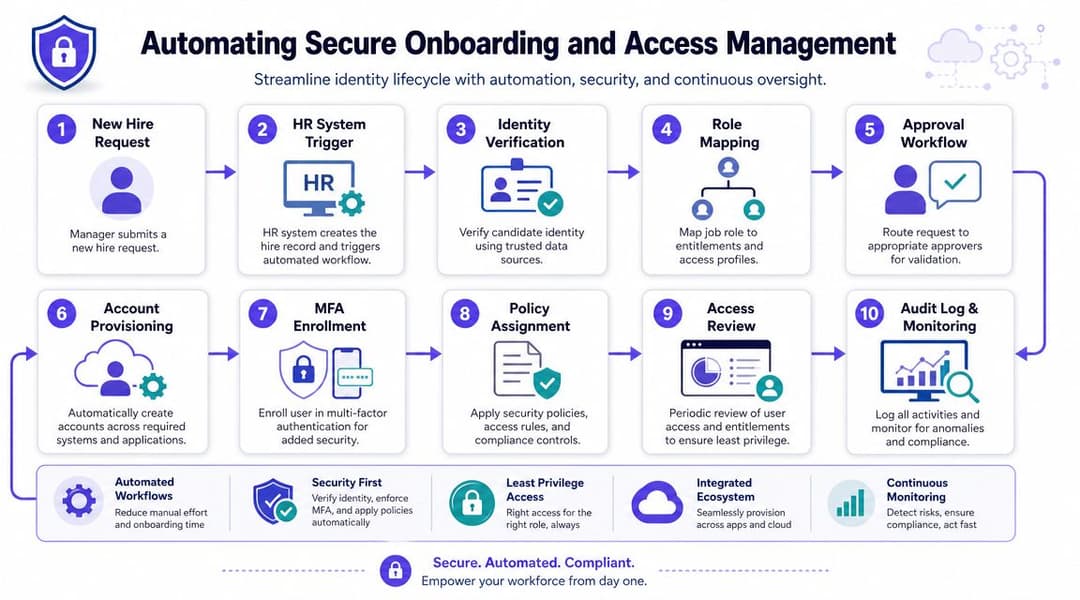
Se stai valutando opzioni di orchestrazione relative all'applicazione delle policy e all'ammissione basata sull'identità, queste soluzioni di controllo dell'accesso alla rete mostrano il livello di controllo più ampio di cui hai bisogno intorno al wireless, non solo per la parte radio.
Gruppi di utenti diversi hanno bisogno di percorsi di onboarding diversi
Un unico workflow si adatta raramente a tutti. Utilizza metodi separati per livelli di attendibilità separati.
- I dispositivi del personale gestiti dovrebbero utilizzare l'autenticazione basata su certificati o supportata da directory con il minimo attrito per l'utente.
- Gli utenti BYOD necessitano di un flusso di registrazione controllato che applichi una policy restrittiva e chiare condizioni di scadenza o revisione.
- Gli ospiti necessitano di un accesso facile senza entrare nel dominio di fiducia del personale.
- I dispositivi legacy necessitano di una gestione delle eccezioni con privilegi strettamente definiti.
Questo è anche il punto in cui un'opzione di piattaforma può semplificare la distribuzione. Purple supporta l'accesso WPA2/WPA3-Enterprise, l'autenticazione supportata da SSO, Passpoint/OpenRoaming e iPSK per i dispositivi legacy, il che si allinea perfettamente con gli ambienti che cercano di sostituire le password condivise senza dover creare tutto attorno a server RADIUS on-premises e flussi di lavoro con Captive Portal.
Passpoint e accesso ospiti senza password
Il WiFi ospiti tradizionale spesso costringe gli utenti a passare attraverso un Captive Portal e una password condivisa, per poi reindirizzarli su un percorso internet isolato. Questo può funzionare, ma è macchinoso e abitua ancora le organizzazioni a pensare in termini di "password per gli ospiti".
Un modello migliore è l'onboarding senza password tramite Passpoint o framework di roaming correlati, in cui lo scambio di identità avviene in modo pulito e il traffico è crittografato fin dall'inizio della sessione. Ciò migliora sia la sicurezza che l'esperienza utente. Riduce inoltre il lavoro della reception negli hotel, la pressione sui team di vendita al dettaglio e gli attriti nelle aree di attesa sanitarie o negli hub di trasporto.
Un buon onboarding rimuove i segreti condivisi dal percorso dell'utente e riduce le attività di pulizia manuale per il team amministrativo.
Gestire le eccezioni senza indebolire lo standard
Non tutti i dispositivi sono in grado di supportare lo standard 802.1X. Stampanti, scanner specialistici, smart TV, lettori di segnaletica e alcuni dispositivi operativi sono ancora indietro. Questo non significa dover ripiegare su un'unica password per l'intera infrastruttura.
Per questi dispositivi, utilizza un approccio per singolo dispositivo come iPSK, quindi associa ogni credenziale al segmento corretto e limita ciò a cui può accedere. Se un dispositivo viene compromesso, revochi quel singolo dispositivo. Non devi riconfigurare l'intera rete.
L'automazione è fondamentale in questo contesto perché la scalabilità cambia tutto. Una manciata di eccezioni è gestibile manualmente. Centinaia di esse distribuite su proprietà, sedi o campus rappresentano il punto in cui i fogli di calcolo iniziano a generare debito di sicurezza.
Configurare il monitoraggio attivo e l'incident response
La sicurezza WiFi fallisce nelle attività operative più spesso che nella progettazione.
Un'azienda può distribuire lo standard 802.1X, segmentare gli ospiti dal personale e sostituire le password condivise con un accesso basato sull'identità, per poi perderne il controllo perché nessuno monitora le deviazioni. Un certificato scade. Un SSID temporaneo sopravvive dopo un evento. Un tenant aggiunge un AP non gestito in uno spazio condiviso. Una modifica alle policy reindirizza i dispositivi nel segmento errato. Nei grandi spazi e negli immobili multi-tenant, questi guasti sono comuni perché il WiFi cambia costantemente.
Cosa monitorare continuamente
Inizia con i segnali legati al controllo degli accessi e all'applicazione delle policy, non solo all'uptime.
Concentrarsi su:
- Successi e fallimenti di autenticazione da RADIUS, provider di identità o piattaforme NAC cloud
- Accessi amministrativi e modifiche di configurazione su controller, AP, switch e gateway
- Nuovi SSID, oggetti di policy o regole di eccezione creati al di fuori delle finestre di modifica approvate
- Modelli di assegnazione dei client che mostrano utenti o dispositivi che finiscono nel ruolo, VLAN o gruppo di policy errato
- Stato di salute degli AP, stato del firmware e stato di sincronizzazione del controller tra siti e proprietà
I fallimenti di autenticazione meritano un contesto. Un picco di fallimenti può essere un problema di supporto dopo il rinnovo di un certificato o un errore di onboarding legato all'SSO. Può anche essere la prima prova di un abuso di credenziali, della clonazione di un dispositivo o di una policy configurata in modo errato che influisce su un intero gruppo di utenti.
Il punto è semplice. Monitora i controlli che decidono chi ottiene l'accesso, come lo ottiene e dove approda in seguito.
Il rilevamento di AP canaglia è un controllo di routine
Gli AP rogue rappresentano ancora una delle falle più semplici da sfruttare in un ambiente wireless ben progettato. Non sempre sono dannosi. In pratica, molti nascono per comodità. Un dipendente collega un router economico per coprire una zona d'ombra. Un appaltatore lascia un bridge dopo un evento. Un inquilino installa apparecchiature consumer in un edificio condiviso, creando un percorso non gestito che aggira le policy di autenticazione e segmentazione.
Ecco perché i controlli regolari delle frequenze radio e dell'infrastruttura devono far parte delle normali attività operative, non di un audit annuale. Esegui scansioni WiFi per rilevare access point non autorizzati e anomalie di segnale, insieme a revisioni della configurazione, controlli delle porte degli switch e ispezioni fisiche nelle aree problematiche.
Un AP canaglia è pericoloso perché bypassa le decisioni sull'identità e sulle policy stabilite altrove.
Costruire un playbook di risposta specifico per il WiFi
I playbook generici dei SOC non sono sufficienti. Gli incidenti legati alle reti wireless richiedono azioni adatte ai relativi tipi di malfunzionamento.
Utilizzate una struttura di playbook semplice:
Identificare l'evento
Confermare se il problema riguarda un AP non autorizzato, un errore del certificato, una deviazione dalle policy, un'attività di autenticazione insolita o un movimento laterale sospetto da un segmento wireless.Contenere l'esposizione
Disabilitare l'SSID, revocare le credenziali, mettere in quarantena l'endpoint, rimuovere la porta dello switch o bloccare l'AP dal controller.Preservare le prove
Conservare i log del controller, le transazioni RADIUS, gli eventi dell'identity provider, le istantanee di configurazione e i registri delle modifiche.Tracciare il percorso di accesso
Determinare quale identità si è autenticata, quale policy è stata applicata, quale segmento è stato assegnato e cosa il dispositivo poteva raggiungere.Risolvere la lacuna nei controlli
Rimuovere la causa alla radice. Se un percorso temporaneo di onboarding non aveva scadenza, aggiungere una scadenza. Se una porta tenant consentiva dispositivi non gestiti, stringere la policy della porta.
Negli ambienti aziendali e guest, la velocità di risposta è fondamentale perché una singola eccezione debole può colpire molti utenti contemporaneamente. Un SSID del personale configurato in modo errato può esporre ampiamente l'accesso interno. Un errore nella policy guest può interrompere l'isolamento in un'intera sede. Un modello con password condivisa rende più difficile il contenimento perché non esiste una singola identità da revocare. L'accesso basato sull'identità offre al team un percorso di risposta più chiaro.
Controlla ciò che le persone dimenticano
I controlli a più alto valore riguardano spesso la manutenzione operativa:
| Elemento di audit | Perché è importante |
|---|---|
| Revisione dei cifrari legacy | Le vecchie impostazioni sopravvivono alle migrazioni e indeboliscono i nuovi standard di policy |
| Verifica del percorso guest | Il traffico guest è spesso meno isolato di quanto suggerisca il progetto iniziale |
| Impostazioni del server di autenticazione | La deriva in questo ambito compromette l'affidabilità | Hardware sconosciuto o sostituito compare nel corso del tempo |
| Revisione dei dispositivi in deroga | Le autorizzazioni temporanee diventano spesso permanenti |
Gestisci il monitoraggio WiFi come parte integrante delle operazioni di controllo degli accessi. Negli ambienti enterprise, guest e multi-tenant, questo è il modo in cui i team mantengono l'identità, la segmentazione e la gestione delle eccezioni allineate al progetto.
Le vostre checklist per la sicurezza del WiFi
Le password condivise dominano ancora troppe distribuzioni WiFi. Negli ambienti enterprise, guest e multi-tenant, questo modello è il vero problema. La soluzione pratica consiste nel sostituire l'accesso condiviso generalizzato con l'identità, le policy e la revoca rapida.
Utilizza le checklist riportate di seguito per testare sul campo l'ambiente che gestisci, non quello mostrato nel diagramma di progettazione.
Hospitality e ambienti ad alta densità di ospiti
- Separare l'accesso di ospiti e personale a livello di policy. I dispositivi del personale, i sistemi POS, PMS e di back-office dovrebbero autenticarsi in modo diverso e confluire in segmenti di rete differenti.
- Eliminare le password condivise stampate. Utilizzare il Captive Portal per l'onboarding, SSO dove opportuno, Passpoint/OpenRoaming per i percorsi supportati e l'accesso basato sull'identità per il personale.
- Isolare i dispositivi delle camere e della struttura. TV, segnaletica, termostati, serrature e altri sistemi IoT necessitano di un accesso strettamente limitato, non di un'ampia visibilità locale.
- Impostare una scadenza e una proprietà per gli accessi temporanei. Le reti per eventi, le modifiche per conferenze e gli accessi per i fornitori esterni dovrebbero avere un referente designato e una data di fine automatica.
- Eseguire test dal lato utente. Connettersi come ospite e verificare cosa sia raggiungibile. Fare lo stesso per il personale, i fornitori esterni e i dispositivi delle camere.
IT aziendale e campus
- Utilizza WPA2-Enterprise o WPA3-Enterprise con 802.1X per l'accesso del personale.
- Collega l'accesso WiFi ai processi del ciclo di vita dell'identità. I nuovi assunti ottengono rapidamente l'accesso corretto. Gli utenti che lasciano l'azienda lo perdono immediatamente.
- Prediligi l'autenticazione basata su certificati per gli endpoint gestiti. Riduce il rischio di phishing ed evita l'onere di supporto legato alla rotazione dei segreti condivisi.
- Mantieni i dispositivi BYOD separati dall'accesso gestito. Diversi livelli di attendibilità dei dispositivi devono tradursi in policy differenti, diverse VLAN o ruoli e destinazioni distinte.
- Rimuovi le eccezioni per protocolli e cifrari obsoleti. Se un dispositivo legacy necessita ancora di impostazioni meno sicure, spostalo in un percorso isolato anziché indebolire l'intera rete principale.
Proprietà multi-tenant e operazioni residenziali
- Mantieni ogni inquilino isolato fin dal principio. Una rete di un appartamento, ufficio o residente non deve avere accesso laterale a un'altra.
- Separa le operazioni dell'edificio dall'accesso degli inquilini. Telecamere, ascensori, controllo accessi, sistemi di misurazione e impianti tecnologici necessitano di un proprio percorso autenticato e di un modello di amministrazione limitato.
- Rilascia credenziali per singolo dispositivo per l'hardware che non supporta la moderna autenticazione utente. Questo offre al team elementi specifici da revocare e verificare.
- Limita l'accesso dei fornitori esterni in base all'orario e alla destinazione. I manutentori raramente hanno bisogno di un accesso esteso alla rete e raramente ne hanno bisogno a lungo.
- Verifica le apparecchiature non gestite e abbandonate. I dispositivi installati dagli inquilini, gli AP di ricambio e gli switch dimenticati modificano rapidamente il profilo di rischio.
Controlli universali per qualsiasi ambiente
- Modificare tutte le credenziali di amministrazione predefinite
- Disabilitare WPS, UPnP e la gestione remota non utilizzata attivamente
- Mantenere gli AP, i controller, i gateway e l'infrastruttura RADIUS su software supportati
- Scansionare alla ricerca di access point non autorizzati e SSID non autorizzati
- Verificare che la policy assegnata, il segmento e le risorse raggiungibili corrispondano alla progettazione
- Verificare le eccezioni ogni mese. Le concessioni temporanee sono i punti in cui i controlli deboli diventano permanenti
Se l'obiettivo è migliorare la sicurezza WiFi nel 2026, si deve iniziare da chi ottiene l'accesso, da come tale accesso viene autenticato e dalla rapidità con cui può essere revocato. La complessità della password è ancora importante all'edge. Nelle grandi infrastrutture, l'identità, la segmentazione e l'onboarding controllato contano di più.
Se stai sostituendo le password condivise con un accesso WiFi basato sull'identità per ospiti, personale o tenant, Purple è un'opzione da valutare. Supporta l'autenticazione enterprise, l'onboarding basato su SSO, Passpoint/OpenRoaming e modelli di accesso per singolo dispositivo per l'hardware legacy, il che può aiutare i grandi spazi e gli immobili distribuiti a modernizzare la sicurezza del WiFi senza affidarsi ad ampie credenziali condivise.